Soins de santé - Histoires de clients
OPSWAT Blog
Sécurité des fichiers
Désarmement et reconstruction du contenu (CDR) : les 8 meilleurs fournisseurs en 2026
Les menaces liées aux fichiers restent l'un des risques les plus persistants et les plus insaisissables pour les entreprises, qu'il s'agisse d'exploits « zero-day » dissimulés dans des documents ou d'attaques APT cachées dans des fichiers en apparence inoffensifs. Alors que les organisations s'efforcent de sécuriser chaque fichier entrant dans leur environnement, la neutralisation et la reconstruction de contenu (CDR) est devenue un maillon essentiel de leur défense.
Articles en vedette
Sécurité de Supply Chain
Au-delà de la SBOM : transformer la visibilité en mesures concrètes
S'inscrire à la lettre d'information OPSWAT
Découvrez les dernières actualités de l'OPSWAT , ainsi que les informations sur les événements et les nouvelles qui font avancer le secteur.
Découvrez la protection des infrastructures critiques dans l'un des laboratoires d'expérience internationaux d'OPSWAT
Aperçus de l'industrie
Lisez les articles à la mode qui font évoluer le monde de la cybersécurité.
13 novembre 2026 | Sécurité des fichiers
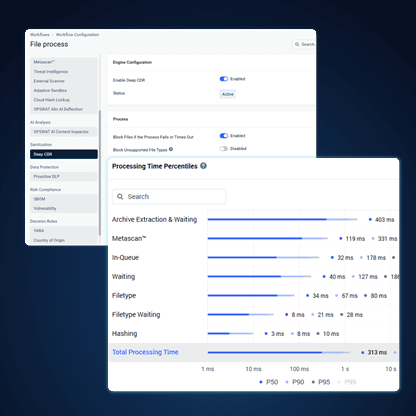
Une seule lecture suffit pour tout protéger : comment Deep CDR™ double la vitesse de traitement des fichiers Office volumineux
Deep CDR™ lit chaque document une seule fois et applique tous les traitements au cours de ce seul passage. Cette méthode permet de diviser par deux le temps de traitement des fichiers Office volumineux, tout en garantissant des résultats de nettoyage identiques.
12 novembre 2026 | Actualités du secteur
L'enquête SANS 2026 sur l'état des systèmes ICS/OT Security s révèle la plus forte augmentation en une seule année du nombre d'incidents liés aux systèmes ICS/OT
L'enquête SANS 2026 sur l'état des systèmes ICS/OT Security s révèle une forte augmentation des incidents touchant les systèmes ICS et OT. Un répondant sur trois a signalé un incident lié aux systèmes ICS/OT cette année.
22 octobre 2026 | Sécurité de l'Cloud
Comment ajouter une analyse anti-malware aux téléchargements de fichiers sur AWS
Toute application permettant le téléchargement de fichiers sur AWS, qu'il s'agisse d'un portail client s'appuyant sur S3, d'un workflow interne de gestion de documents ou d'une « API » (application de gestion de documents) traitant des pièces jointes, nécessite un point de contrôle de scan afin de s'assurer que les fichiers ne contiennent pas de logiciels malveillants avant leur stockage ou leur traitement.
12 novembre 2026 | Sécurité des réseaux critiques
Recommandations CI Fortify : isolation des systèmes OT essentiels
CI Fortify suit désormais les recommandations des « Five Eyes ». Découvrez les six étapes à suivre pour isoler les systèmes OT critiques et comment « OPSWAT » facilite la préparation à l'isolation et la reconstruction en toute confiance.
9 novembre 2026 | Email Security
L'e-mail qui met la production à l'arrêt : comment éviter des semaines de perturbations dans la production
Un simple e-mail de routine envoyé par un fournisseur peut paralyser la production pendant des semaines. Découvrez comment une stratégie de sécurité des e-mails axée sur la prévention protège les fichiers d'ingénierie, les échanges avec les fournisseurs et la propriété intellectuelle liée à la conception, tout en assurant la continuité des opérations de fabrication basées sur l'IA.
23 septembre 2026 | Direction d'Endpoint
Patch Management s sur les correctifs hors ligne pour les environnements isolés : le processus complet de mise à jour hors ligne
La gestion des correctifs OT désigne le processus consistant à identifier, hiérarchiser, valider et déployer les mises à jour logicielles et de micrologiciels au sein des technologies opérationnelles et des systèmes de contrôle industriels, sans exposer les processus de production à des temps d'arrêt imprévus ni à des risques pour la sécurité.
13 novembre 2026 | Sécurité des fichiers
Une seule lecture suffit pour tout protéger : comment Deep CDR™ double la vitesse de traitement des fichiers Office volumineux
Deep CDR™ lit chaque document une seule fois et applique tous les traitements au cours de ce seul passage. Cette méthode permet de diviser par deux le temps de traitement des fichiers Office volumineux, tout en garantissant des résultats de nettoyage identiques.
12 août 2026 | Analyse des logiciels malveillants
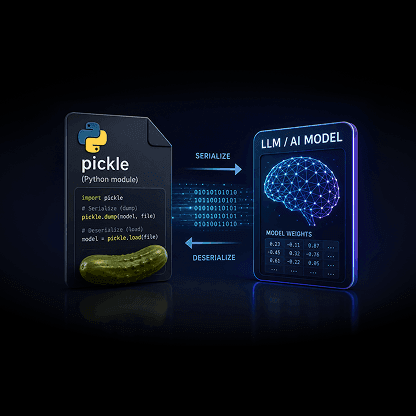
Les risques cachés pour la sécurité liés aux modèles d'IA pré-entraînés
Les modèles d'IA pré-entraînés disponibles sur Hugging Face et PyPI peuvent exécuter du code dès leur chargement. Découvrez comment les charges utiles au format pickle parviennent à échapper aux scanners et comment Aether d'MetaDefender les bloque.
12 novembre 2026 | Équipementier
« Patch Tuesday » de Microsoft de novembre 2026 : une faille sur 1 095 a obtenu une note de 6,5, et elle fait l'objet d'attaques
La seule vulnérabilité de Microsoft exploitée ce mois-ci est classée « modérée » et présente le niveau de maturité d’exploitation le plus élevé attribué par Microsoft. Elle a été découverte par un chercheur à l’aide de l’IA et était déjà exploitée dans la nature. Par ailleurs, la faille qui a effectivement permis de prendre le contrôle de pare-feu ce mois-ci n’appartenait pas du tout à Microsoft.
3 novembre 2026 | Sécurité des fichiers
Où se cachent les failles PHP : évaluation de l'exposition à PHP2Shell
Le 21 octobre 2026, le projet PHP a publié des correctifs pour deux failles critiques de type RCE (exécution de code à distance), CVE-2026-109618 et CVE-2026-109619. Les avis de sécurité PHP attribuent à chacune d’elles une note de 9,2 sur l’échelle CVSS, et un attaquant n’a pas besoin de s’identifier pour les exploiter. Cet article présente ce que détectent deux modules de MetaDefender™ Core : File-Based Vulnerability Assessment et Software Bill of Materials.
21 avril 2026 | Threat Intelligence
Les logiciels malveillants furtifs ont désormais dépassé les capacités des méthodes de détection traditionnelles basées sur les machines virtuelles
Les logiciels malveillants évasifs sont de plus en plus souvent conçus pour détecter et contourner les environnements de sandbox traditionnels, ce qui laisse les équipes de sécurité face à des conclusions auxquelles elles ne peuvent pas se fier entièrement.
9 novembre 2026 | Détection des failles « zero-day »
MetaDefender Aether™ analyse les modèles d'IA à la recherche de menaces cachées, conformément à la nouvelle norme de test de l'IA mise en place par l'AMTSO
MetaDefender Le processus validé par l'AMTSO d'Aether™ s'étend désormais aux modèles d'IA, combinant analyse statique et analyse dynamique conformément aux critères de test de l'IA récemment approuvés par l'AMTSO.
11 novembre 2026 | Sécurité de l'IA
OPSWAT Sortie de la version 2.4.0 d'AI Content Inspector : prise en charge étendue des fichiers et validation C2PA
OPSWAT La version 2.4.0 d'AI Content Inspector intègre désormais l'inspection des fichiers HTML, Office et des e-mails, ainsi que la validation hors ligne des certificats de contenu C2PA, afin de détecter les fraudes liées à l'IA avant le versement des paiements.
Catégories
Découvrez la protection des infrastructures critiques dans l'un des laboratoires d'expérience internationaux d'OPSWAT
Suivez-nous sur les réseaux sociaux Media
Suivez OPSWAT sur LinkedIn, Facebook, Twitter et YouTube pour en savoir plus !
Rencontrez nos experts
Les réflexions des dirigeants qui définissent l’approche d’ OPSWATen matière de protection des infrastructures critiques.
OPSWAT Actualités
Découvrez les derniers événements et réalisations de OPSWAT , y compris les lancements de produits, les événements et les mises à jour culturelles.
Restez à jour avec OPSWAT!
Inscrivez-vous dès aujourd'hui pour recevoir les dernières actualités de l'entreprise, des témoignages, des informations sur les événements et bien plus encore.