s de détection zero-day pour MetaDefender Cloud
La solution de détection des failles « zero-day » OPSWAT, basée sur l’IA et le cloud, associe un environnement de test adaptatif à des informations intégrées sur les menaces, permettant ainsi d’exécuter les fichiers suspects à l’échelle du cloud. Elle permet d’extraire des indicateurs de comportement (IOC) et d’enrichir les workflows cloud, les pipelines CI/CD et les systèmes SIEM/SOAR grâce à des informations exploitables sur les logiciels malveillants.
- Détection inégalée des vulnérabilités zero-day
- Analyse des menaces en temps réel
- Configuration instantanée
Détection unifiée des vulnérabilités zero-day
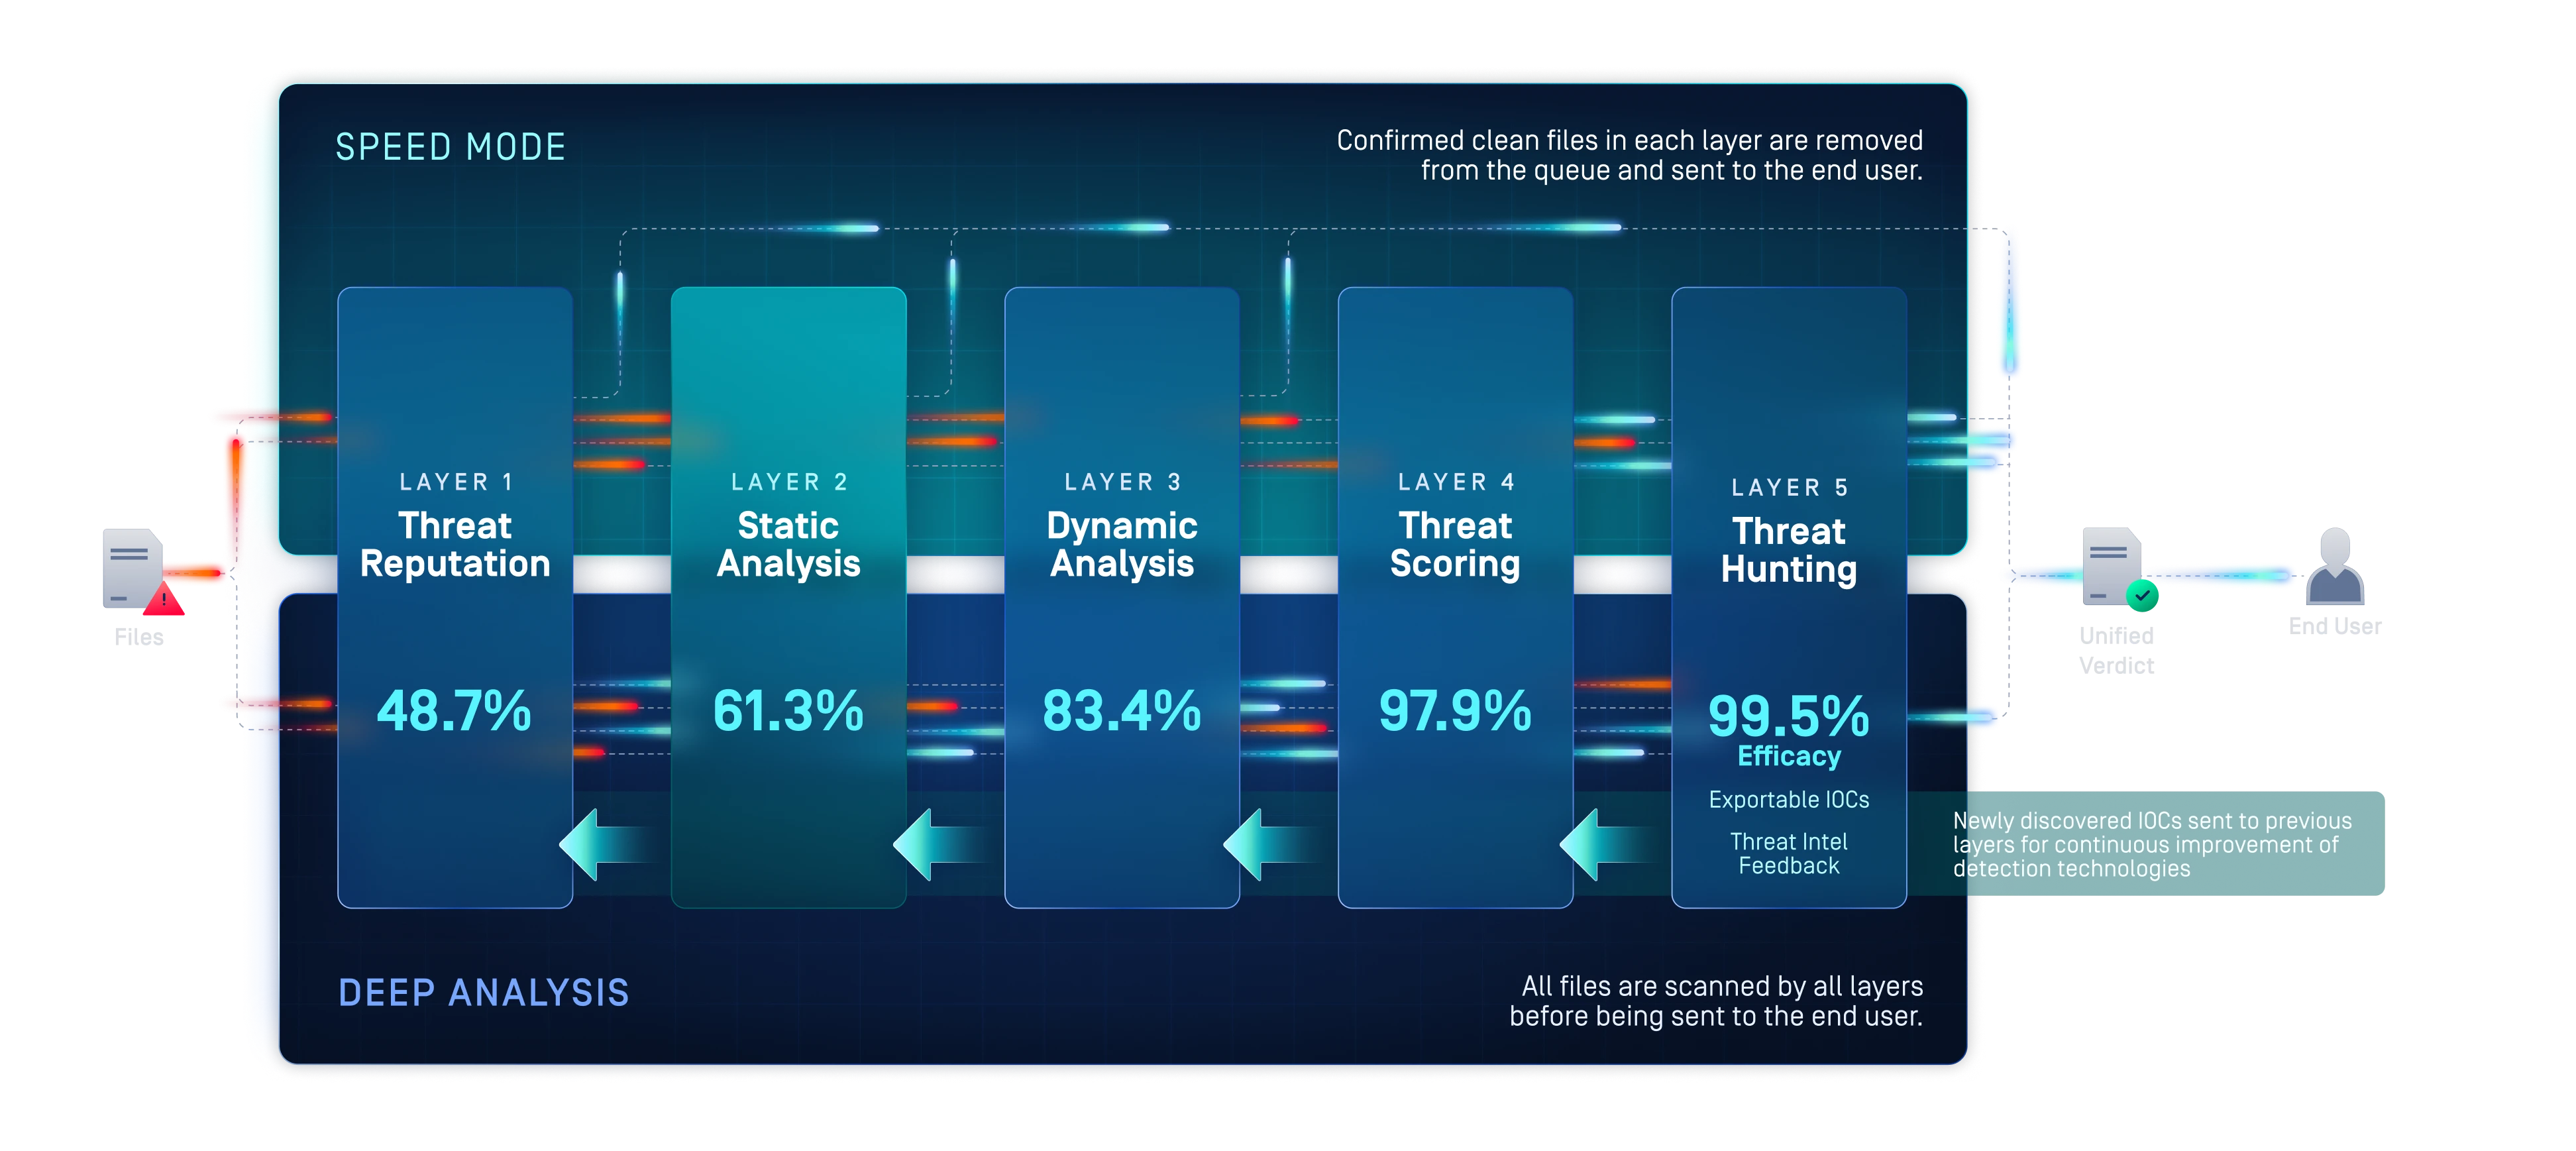
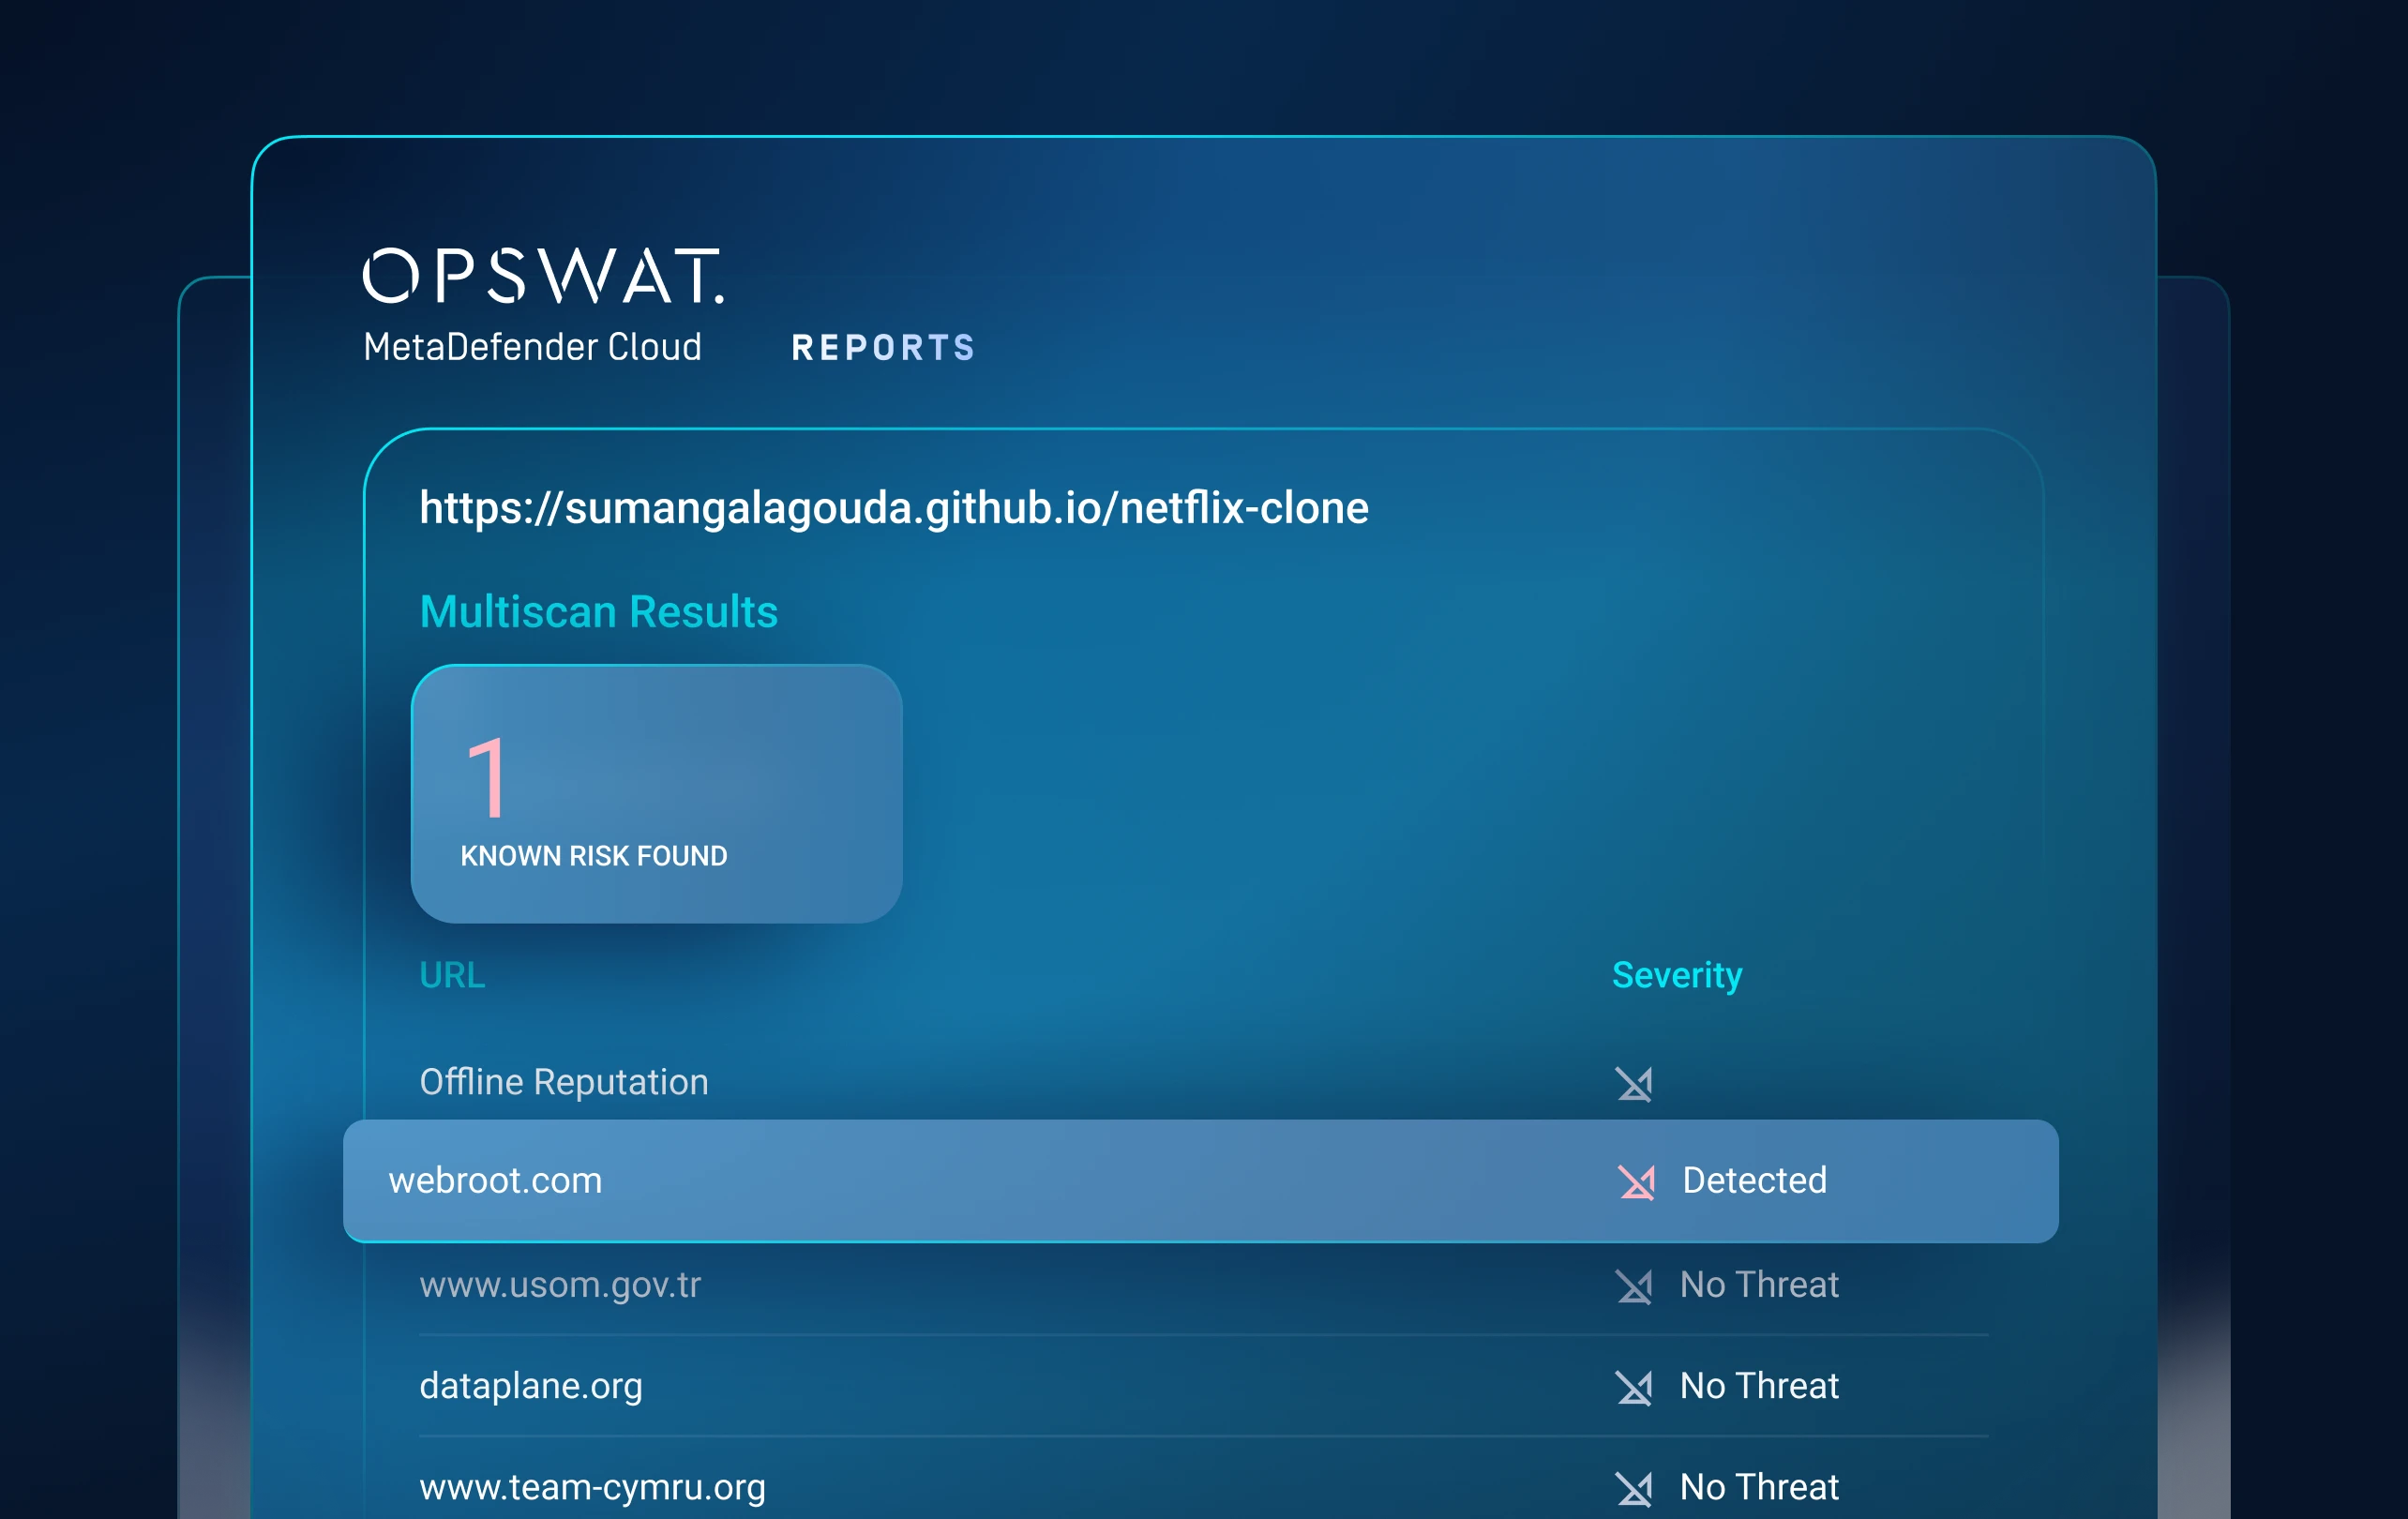
Couche 1 : Réputation des menaces
Exposez rapidement les menaces connues d'
Bloquez les menaces connues avant de procéder à une analyse plus approfondie.
Vérifie les fichiers, les URL, les adresses IP et les noms de domaine à l'aide d'une base de données de réputation mise à jour en permanence, en ligne ou hors ligne.
Il bloque les logiciels malveillants réutilisés et l'infrastructure des attaquants, obligeant ainsi ces derniers à changer d'indicateurs et à reconstituer leurs voies de diffusion.
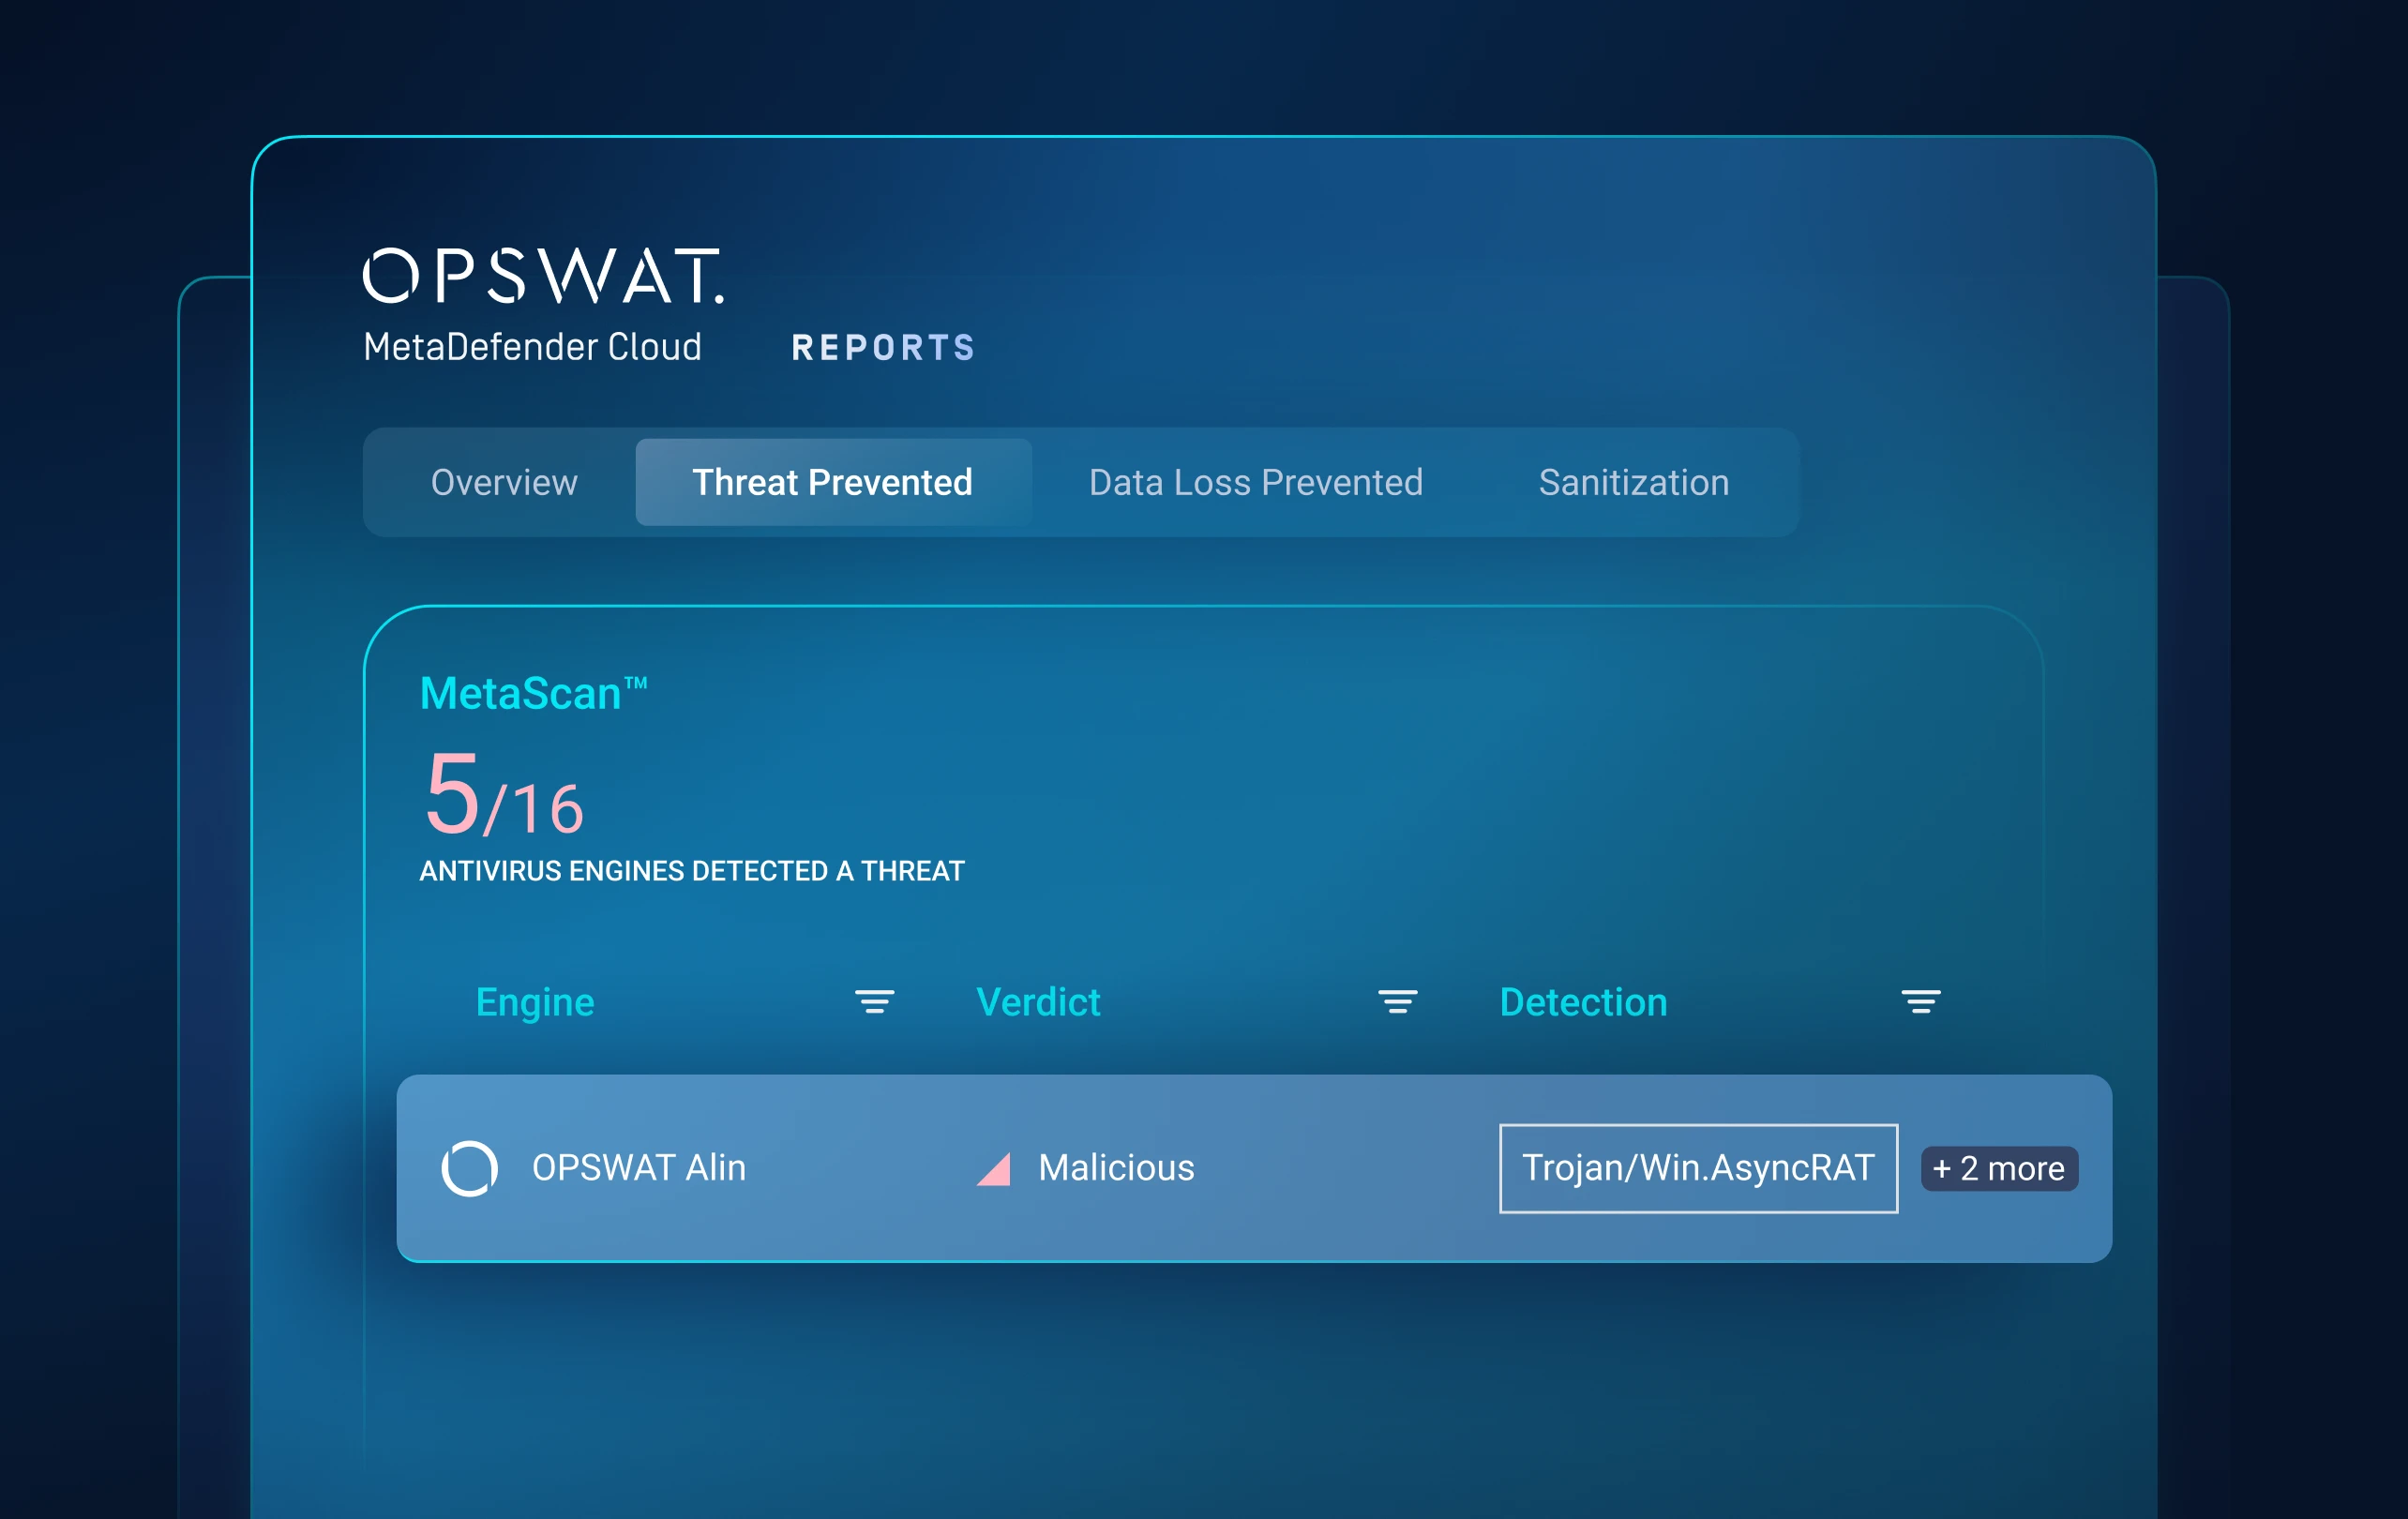
Couche 2 : Analyse statique
Anticiper les menaces inconnues avant leur exécution
Combler les lacunes en matière de détection avant exécution.
La technologie prédictive Alin AI analyse la structure des fichiers et les caractéristiques comportementales pour détecter les intentions malveillantes en quelques millisecondes, sans recourir à des signatures ni à des tests d'exécution.
Détecte les logiciels malveillants inédits et polymorphes avant leur exécution, ce qui réduit les besoins en sandbox en aval tout en préservant la rapidité du transfert de fichiers.
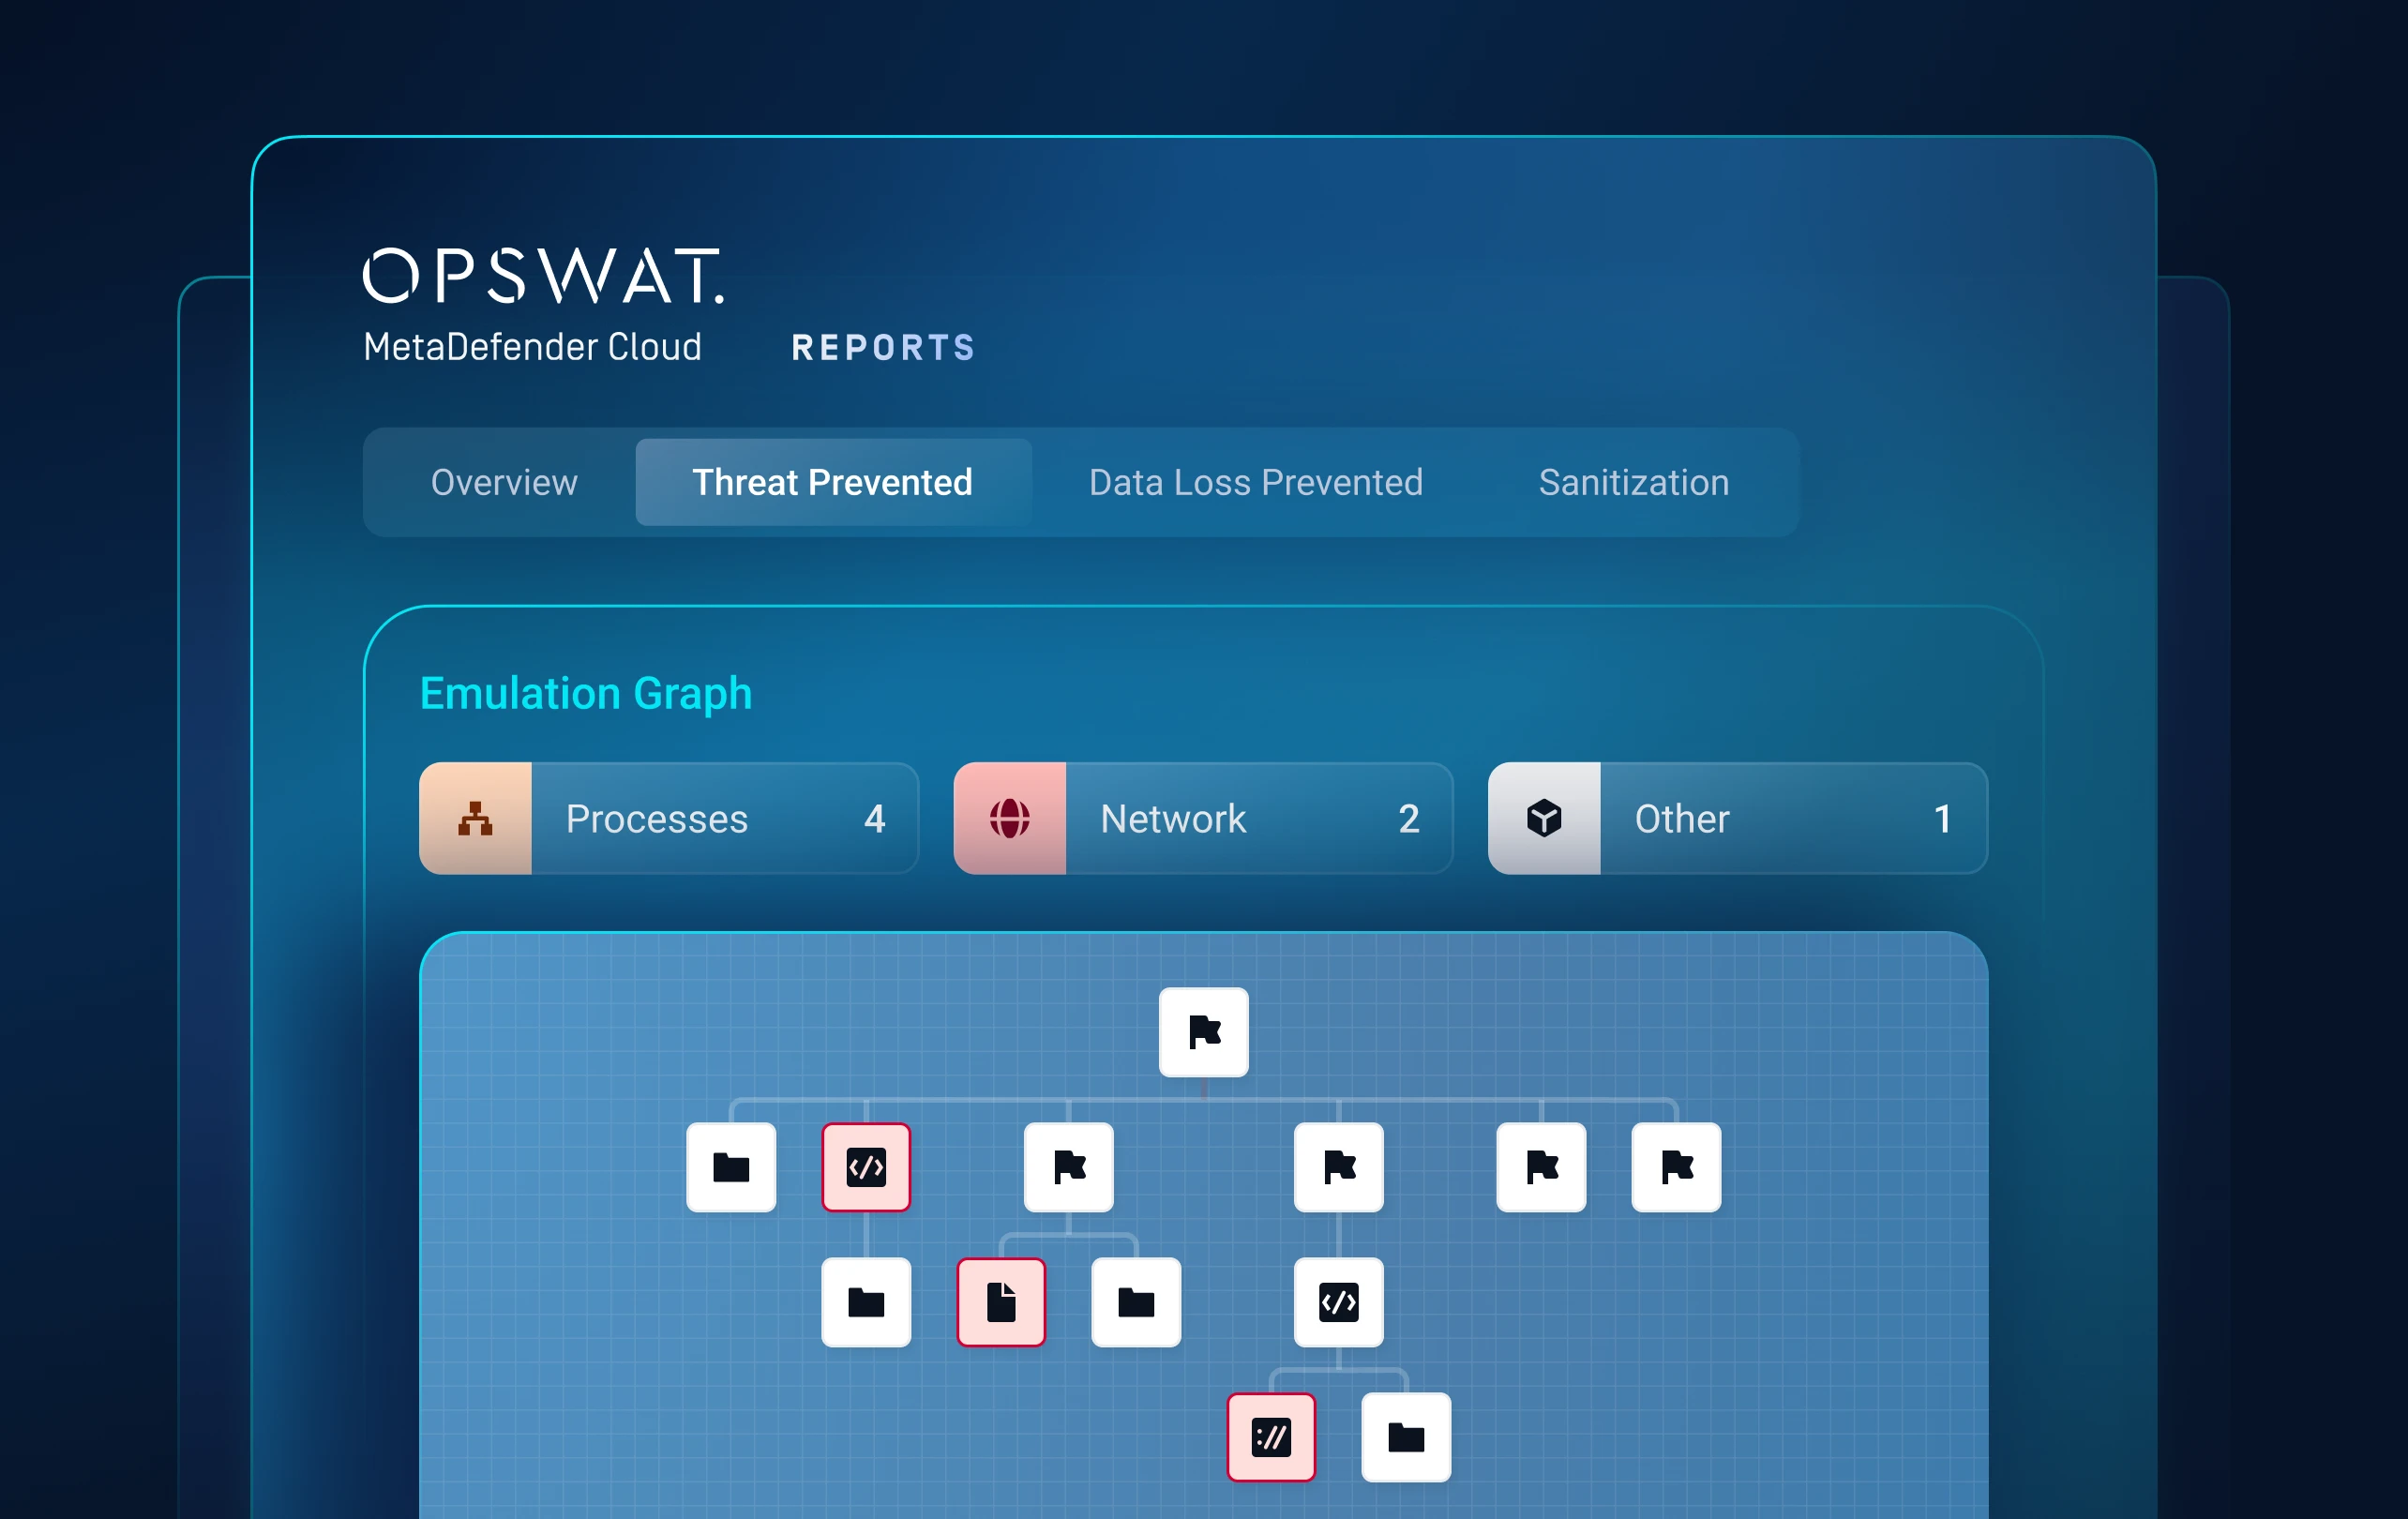
Couche 3 : Analyse dynamique
Forcer les menaces cachées à se révéler
Détectez les logiciels malveillants furtifs qui échappent aux outils statiques et à ceux basés sur des machines virtuelles.
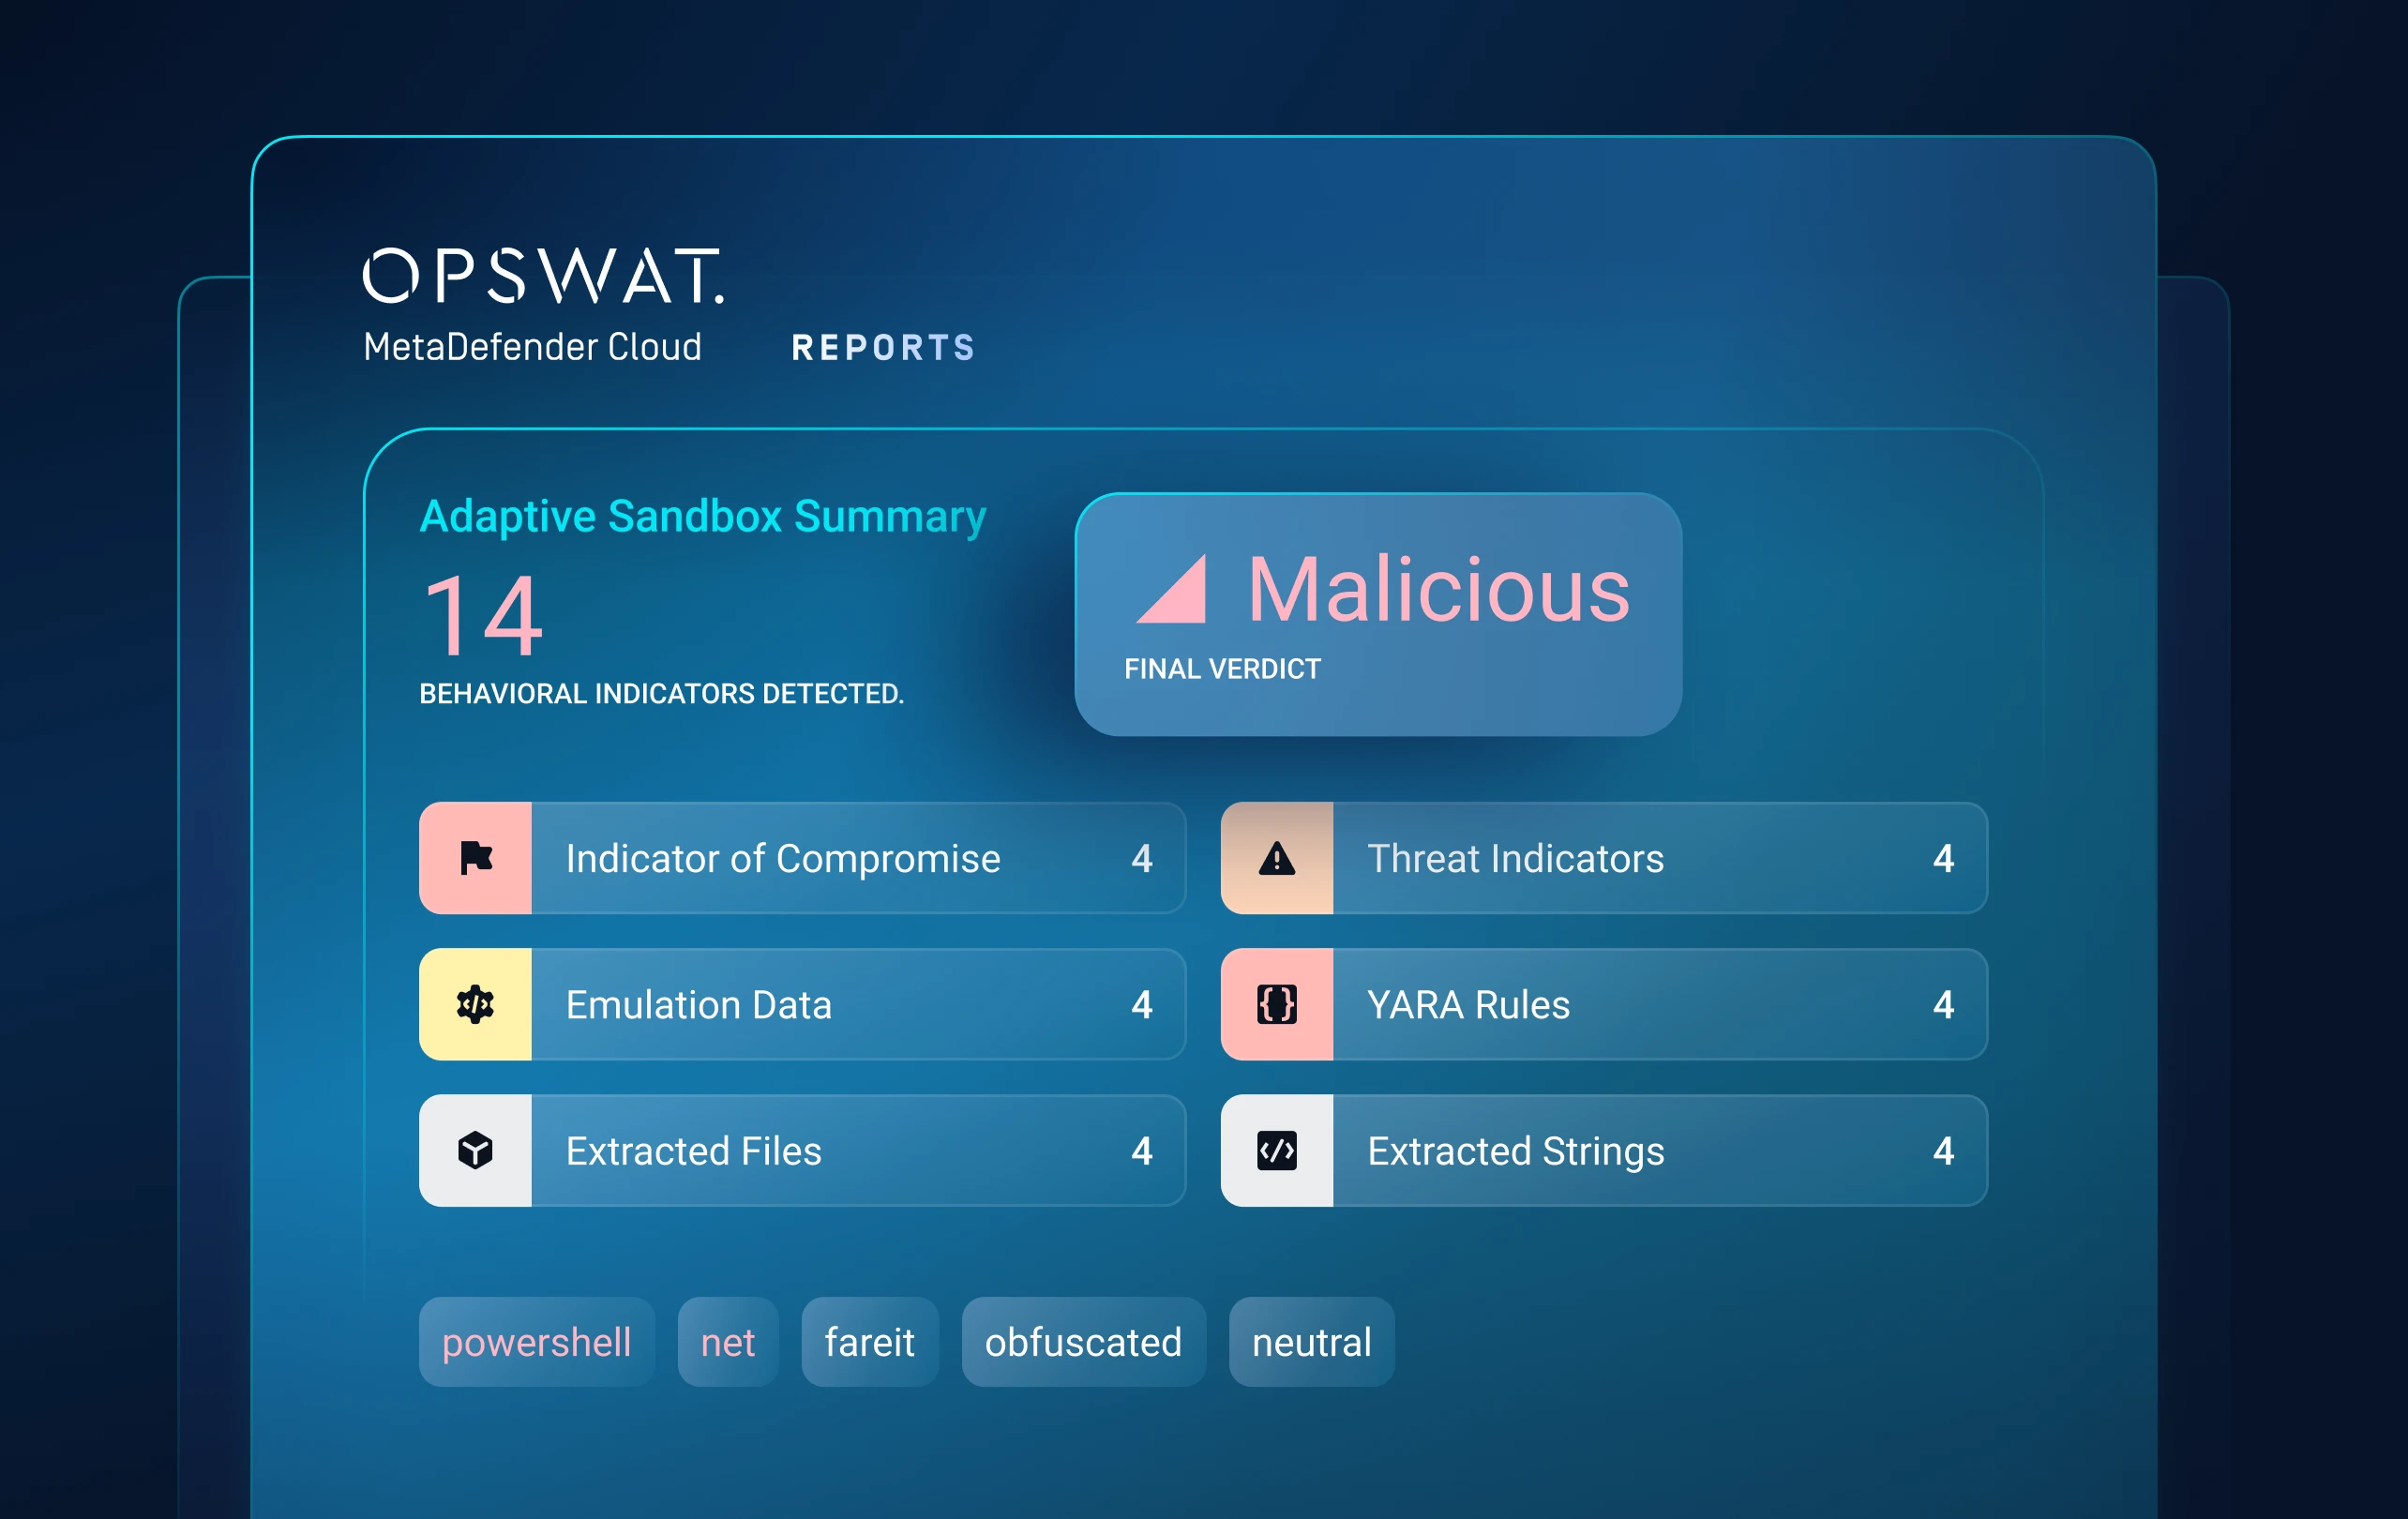
Un « Adaptive Sandbox » basé sur l'émulationSandbox les comportements malveillants et explore différentes voies d'exécution sans recourir à une machine virtuelle détectable.
Mets en évidence les chaînes de chargement, les artefacts d'exécution, les scripts obfusqués, les charges utiles en plusieurs étapes et les techniques d'évasion.
Couche 4 : Évaluation des menaces
Donnez la priorité à ce qui compte le plus
Transformez les comportements complexes liés aux menaces en conclusions exploitables.
Il met en corrélation les signaux issus de l'analyse de réputation, de l'analyse statique et de l'analyse dynamique afin d'attribuer un score de risque basé sur le niveau de confiance.
Met en évidence les menaces les plus graves en temps réel, ce qui permet de réduire les faux positifs, le nombre d'alertes superflues et le temps consacré par les analystes au tri des alertes.
Couche 5 : Recherche active des menaces
Relier les menaces aux campagnes
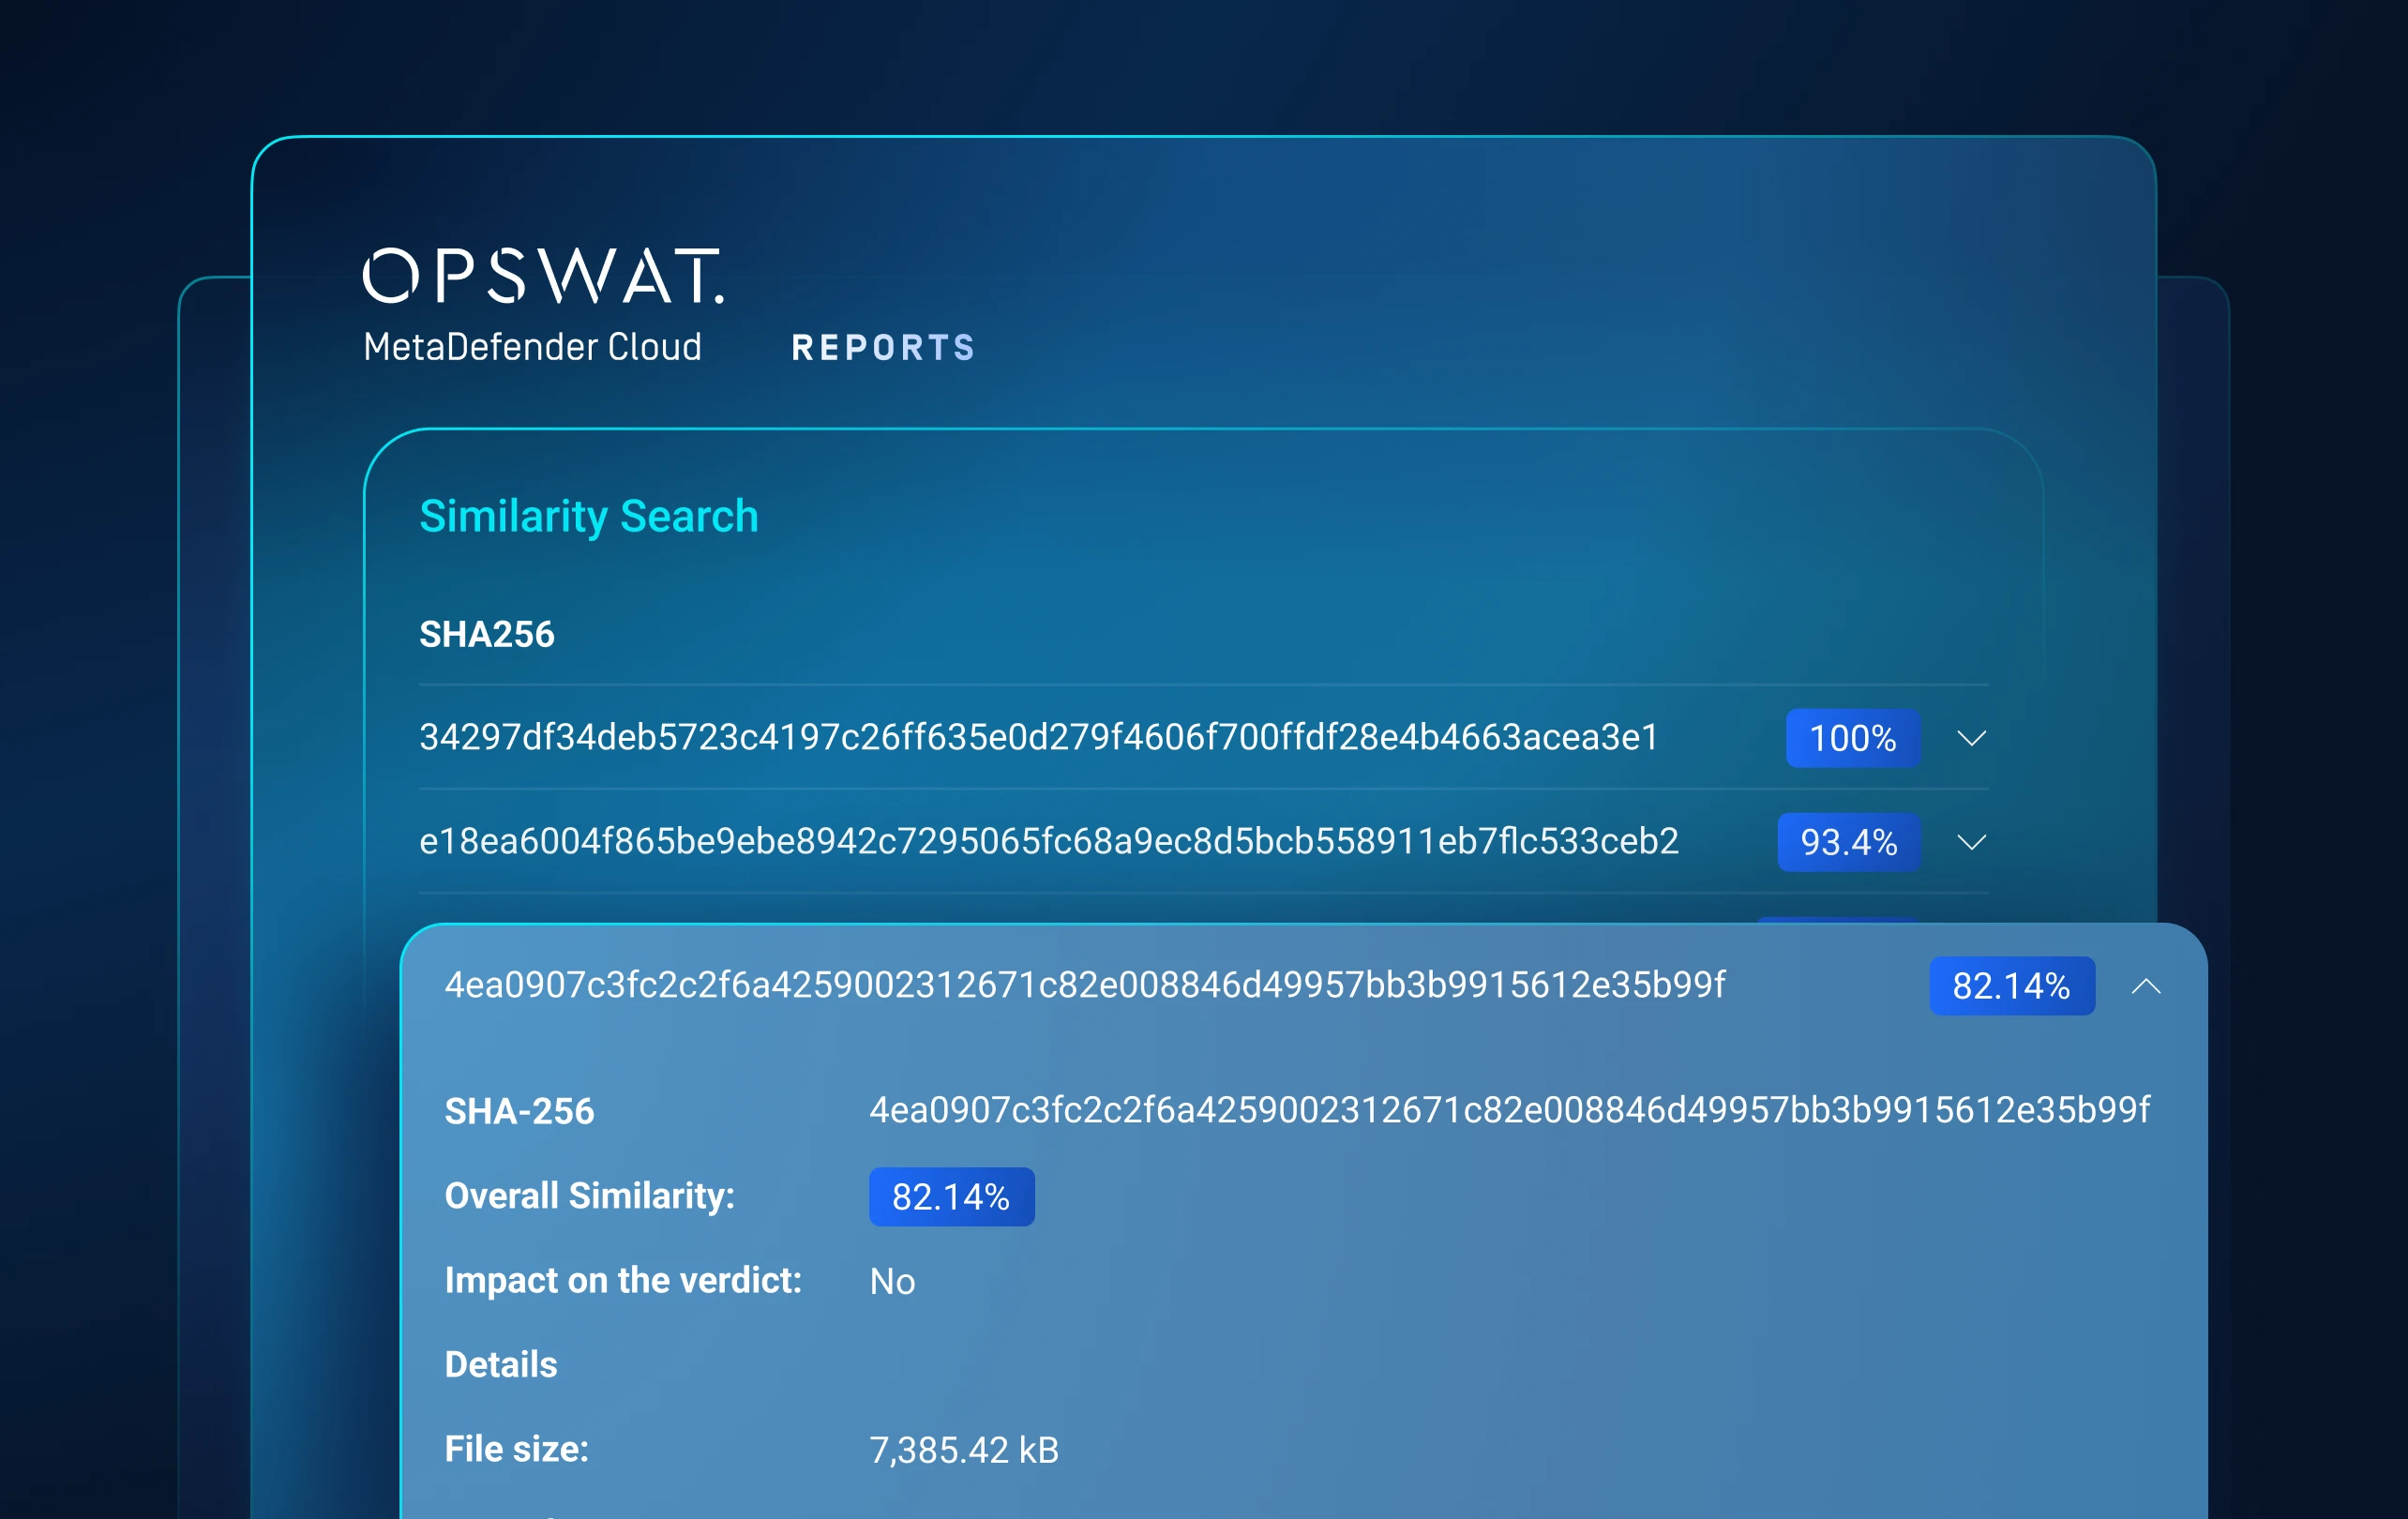
Passez de la détection de fichiers isolés à une analyse stratégique à l'échelle de la campagne.
La recherche de similitudes basée sur le ML et la corrélation des profils de menaces permettent d'établir des liens entre des échantillons inconnus et des logiciels malveillants, des infrastructures, des tactiques et des variantes connues.
Elle met au jour des familles de logiciels malveillants et des campagnes menées par des cybercriminels, obligeant ainsi ces derniers à revoir en profondeur leurs outils, leur infrastructure et leurs méthodes d'action.
Commencez en 3 étapes simples
OPSWAT l'accès
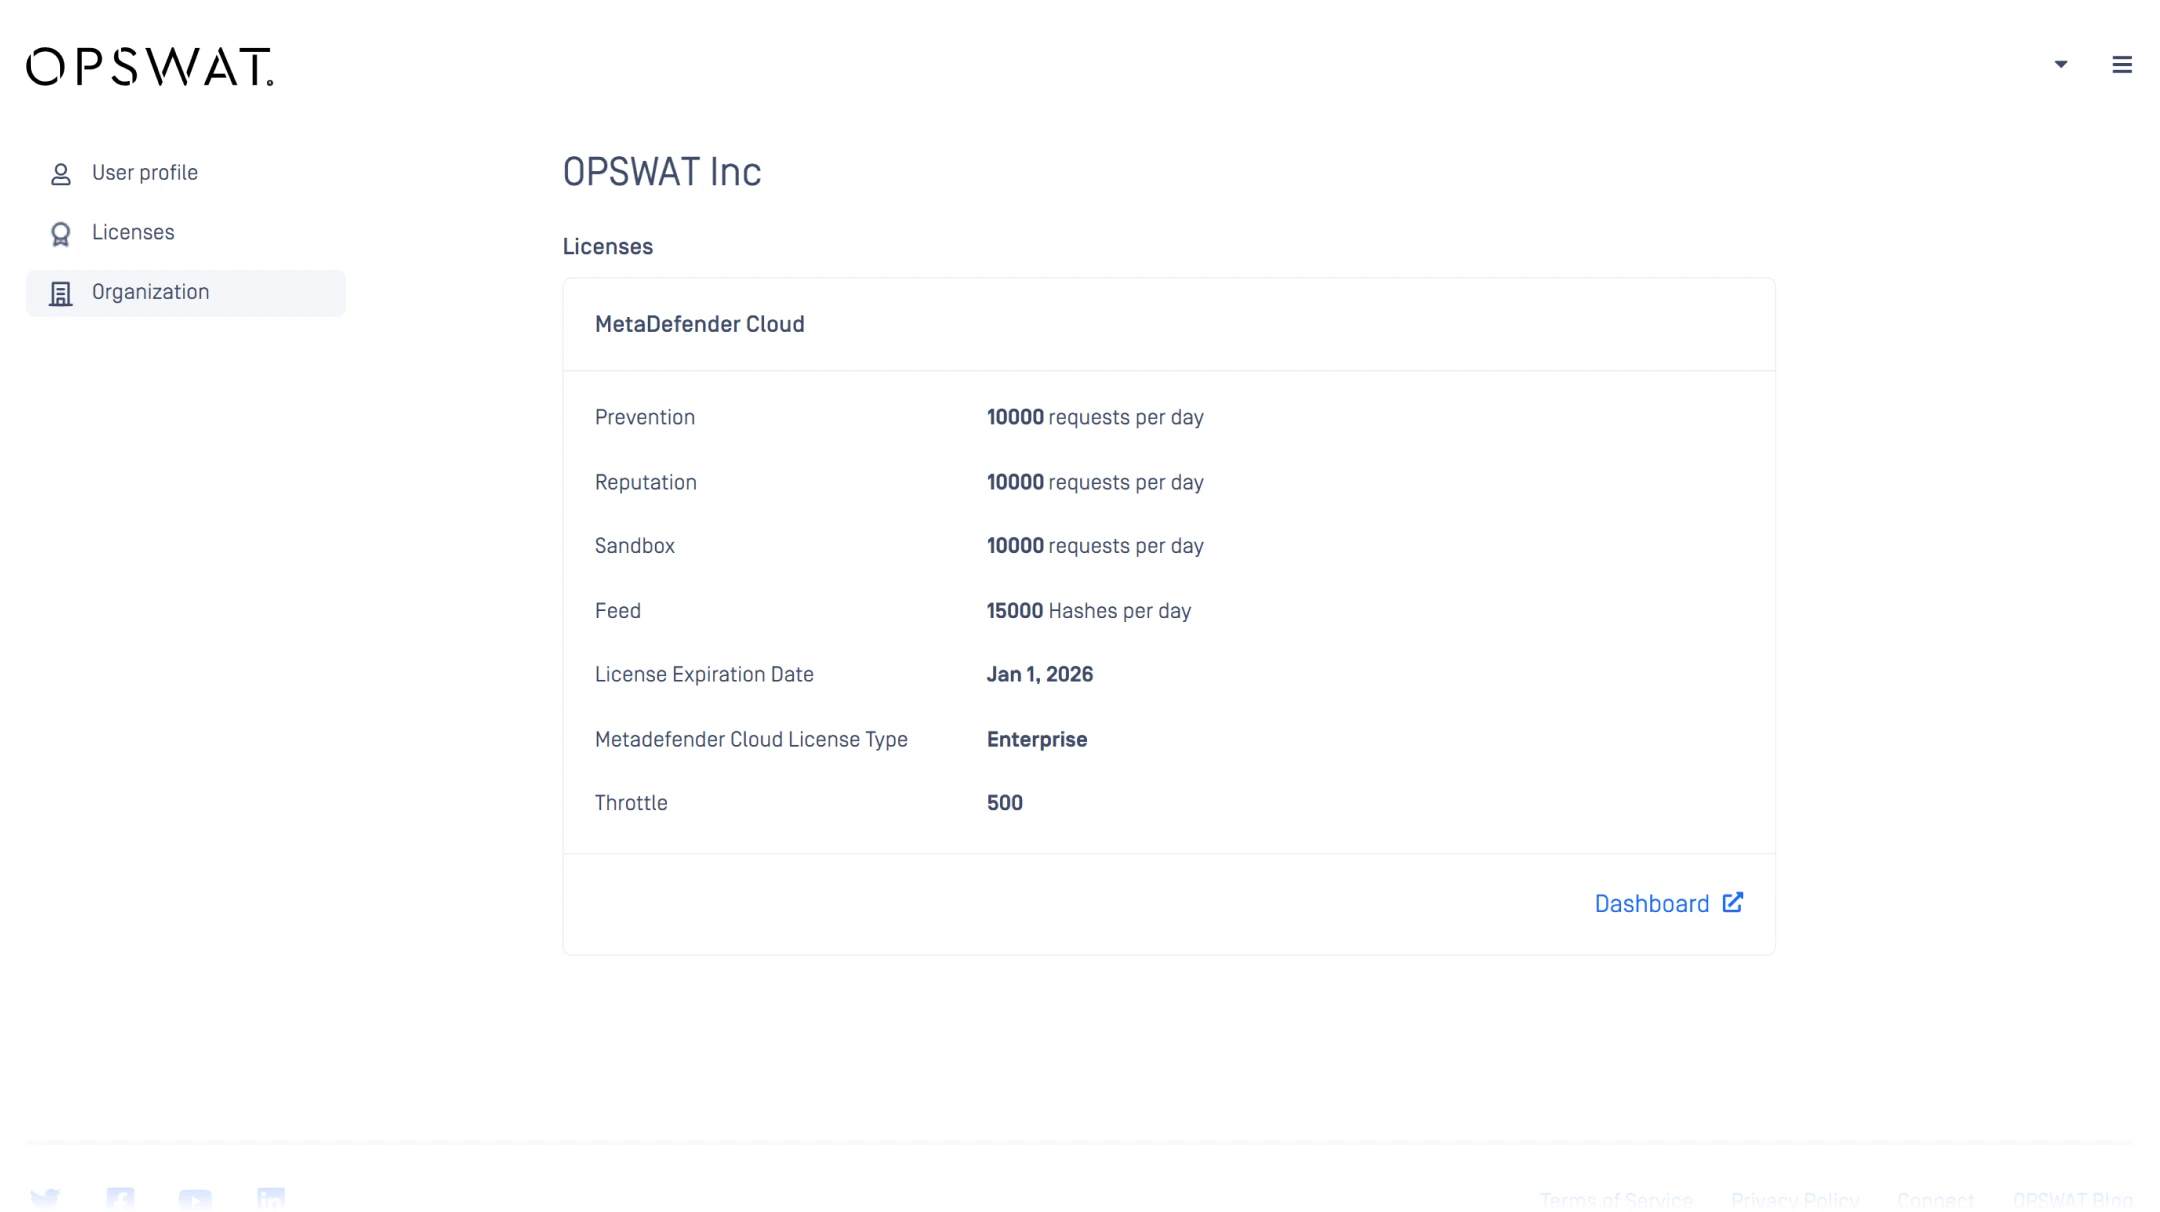
Votre forfait est activé par un OPSWAT .
Glisser-déposer des fichiers
Sélectionnez un fichier pour l'analyse dynamique.
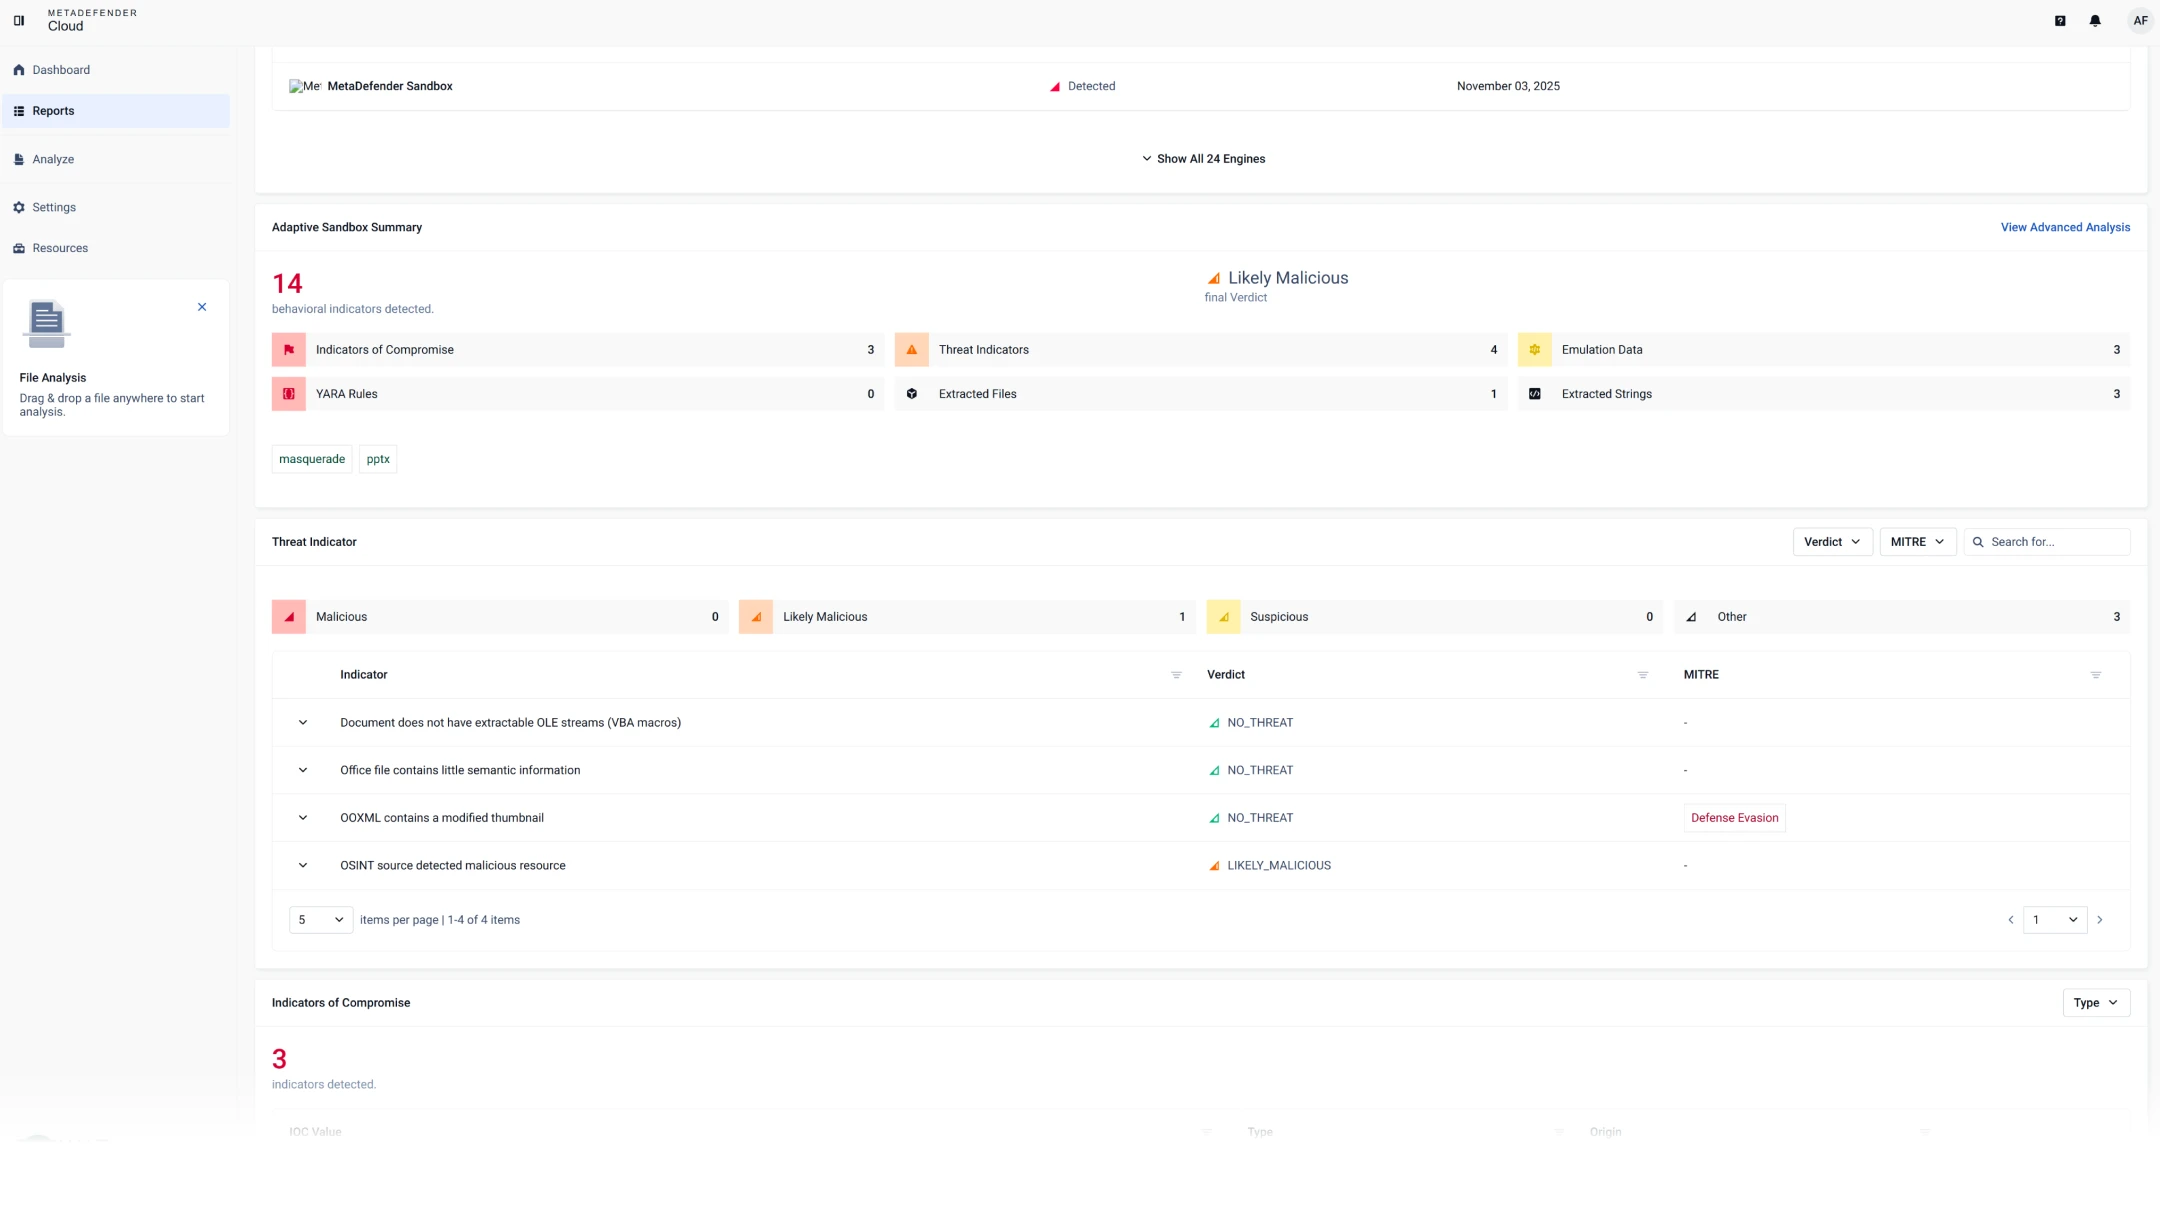
Obtenir des résultats
Consultez les verdicts du bac à sable, les scores de menace et les IOC directement dans votre Cloud .
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
Aperçu du produit
Découvrez comment MetaDefender détecte les menaces « zero-day » au niveau du périmètre en combinant le sandboxing adaptatif, les informations sur les menaces, la notation des menaces et la recherche par similarité avant que les fichiers n'accèdent aux environnements critiques.
FonctionnalitésSandbox Adaptive Sandbox pour l'
s pour MetaDefender Cloud
Le tableau suivant présente les fonctionnalitésCloud Adaptive Sandbox MetaDefender Cloud . Il ne comprend pas les fonctionnalités de la plateforme, telles que la API , la liste de contrôle d'accès (ACL) configurable, l'intégration OAuth, le retour d'informations syslog au format CEF (Common Event Format), etc.
Veuillez nous contacter pour réserver une présentation technique et obtenir un aperçu de toutes les fonctionnalités et capacités de la plateforme.
Sandbox Adaptive
pour MetaDefender Cloud
Au cœur OPSWAT Écosystème SaaS
- APICloud MetaDefender Cloud (fichiers, hachages, URL, domaines)
- API de réputation et de renseignements sur les menaces (recherches d'URL, de domaines, d'adresses IP et de hachages)
- Autres modules et services OPSWAT
Intégrations externes / tierces
- API REST API les soumissions de fichiers, d'URL, d'adresses IP et de domaines avec résultats d'analyse en mode sandbox
- Plateformes SIEM / journalisation via API exportation d'événements
- Outils pour développeurs (pipelines CI/CD, référentiels, SDK, plugins)
- SOAR / plateformes d'orchestration via API
Multi-environnement / Hybride
- Options de traitement/numérisation des fichiers privés pour les environnements sensibles
- MetaDefender Core sur siteCore les services Cloud et de renseignements sur les menaces
- Au cœur OPSWAT Écosystème SaaS

Au cœur OPSWAT Écosystème SaaS
- APICloud MetaDefender Cloud (fichiers, hachages, URL, domaines)
- API de réputation et de renseignements sur les menaces (recherches d'URL, de domaines, d'adresses IP et de hachages)
- Autres modules et services OPSWAT
- Externe / tiers
Intégrations externes / tierces
- API REST API les soumissions de fichiers, d'URL, d'adresses IP et de domaines avec résultats d'analyse en mode sandbox
- Plateformes SIEM / journalisation via API exportation d'événements
- Outils pour développeurs (pipelines CI/CD, référentiels, SDK, plugins)
- SOAR / plateformes d'orchestration via API
- Multi-environnement / Hybride
Multi-environnement / Hybride
- Options de traitement/numérisation des fichiers privés pour les environnements sensibles
- MetaDefender Core sur siteCore les services Cloud et de renseignements sur les menaces
Assistance à la conformité
avec les exigences réglementaires
À mesure que les cyberattaques et les acteurs malveillants qui les perpétuent deviennent plus sophistiqués, les instances dirigeantes du monde entier s'efforcent
de mettre en œuvre des réglementations visant à garantir que les infrastructures critiques prennent les mesures nécessaires pour assurer leur sécurité.

Ressources recommandées

Les principes fondamentaux de la cybersécurité
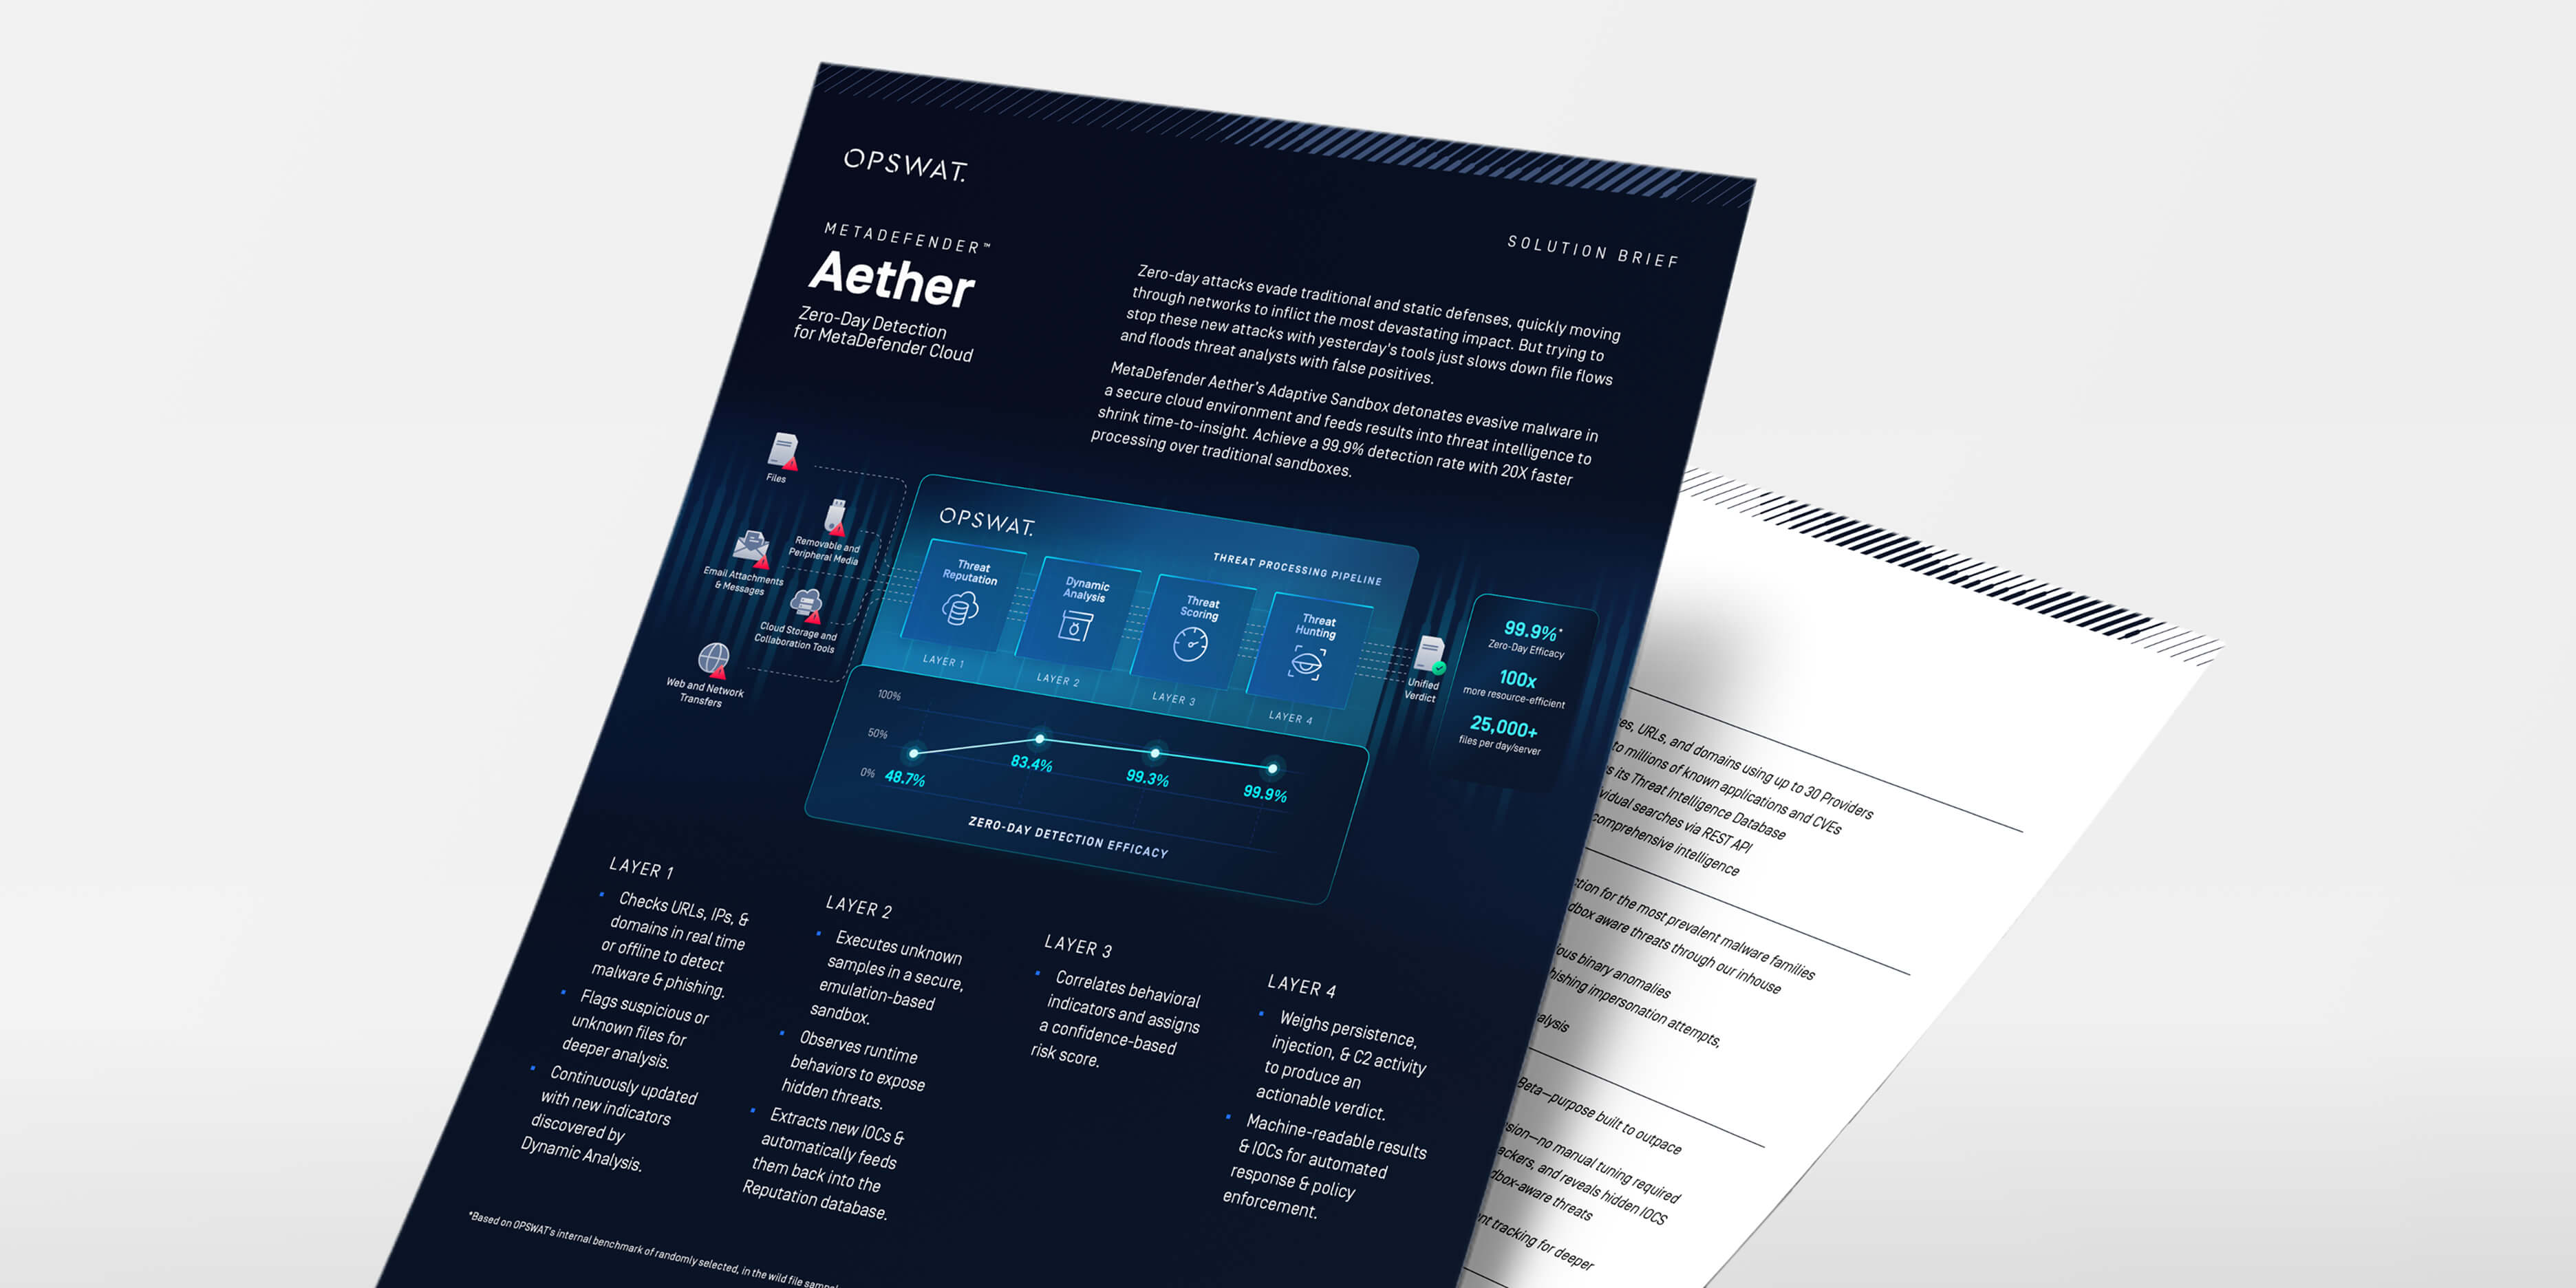
MetaDefender pour Cloud
Enquête SANS sur la détection et la réponse
Rapport sur le paysage des menaces OPSWAT 2025

Scan What Matters : un moteur IA d'une précision de 99,9 % qui renforce votre infrastructure de sécurité

MFT axée sur la sécurité : une défense intégrant l'IA et basée sur l'émulation contre les attaques ciblant les fichiers

Un fournisseur d'énergie met fin au déluge d'alertes et améliore la détection des vulnérabilités « zero-day » grâce à OPSWAT
0 résultats. Veuillez réessayer.
FAQ
Déclenchement à grande échelle et natif du cloud pour les fichiers et les URL, idéal pour la sécurité des e-mails/les OEM et les équipes qui ont besoin d'une capacité élastique sans avoir à gérer leur propre parc de sandbox.
Détection améliorée des menaces Web par apprentissage automatique (classification multi-étiquettes, analyse de structure/style), heuristique de phishing PDF, détection de marque et émulation JavaScript/presse-papiers pour mettre en évidence les « kits de modèles », le trafic illicite de QR et le phishing à faible complexité à grande échelle.
API simple API soumettre un fichier/une URL, obtenir un verdict/des IOC), plus exportations MISP/STIX, connecteurs Splunk SOAR/Cortex XSOAR et YARA généré automatiquement pour la recherche ultérieure.
L'auto-scaling avec émulation rapide maintient une faible latence tout en évitant la surcharge des machines virtuelles ; le routage par politique garantit que vous ne déclenchez que ce qui est nécessaire, ce qui vous permet de contrôler le volume et les dépenses.
Cloud Yes-mix pour l'analyse des pics/URL avec bac à sable sur site pour les données sensibles ou souveraines. Les politiques déterminent où chaque échantillon est exécuté.
