Email Security s sur site permettant d'éliminer les menaces avant la livraison
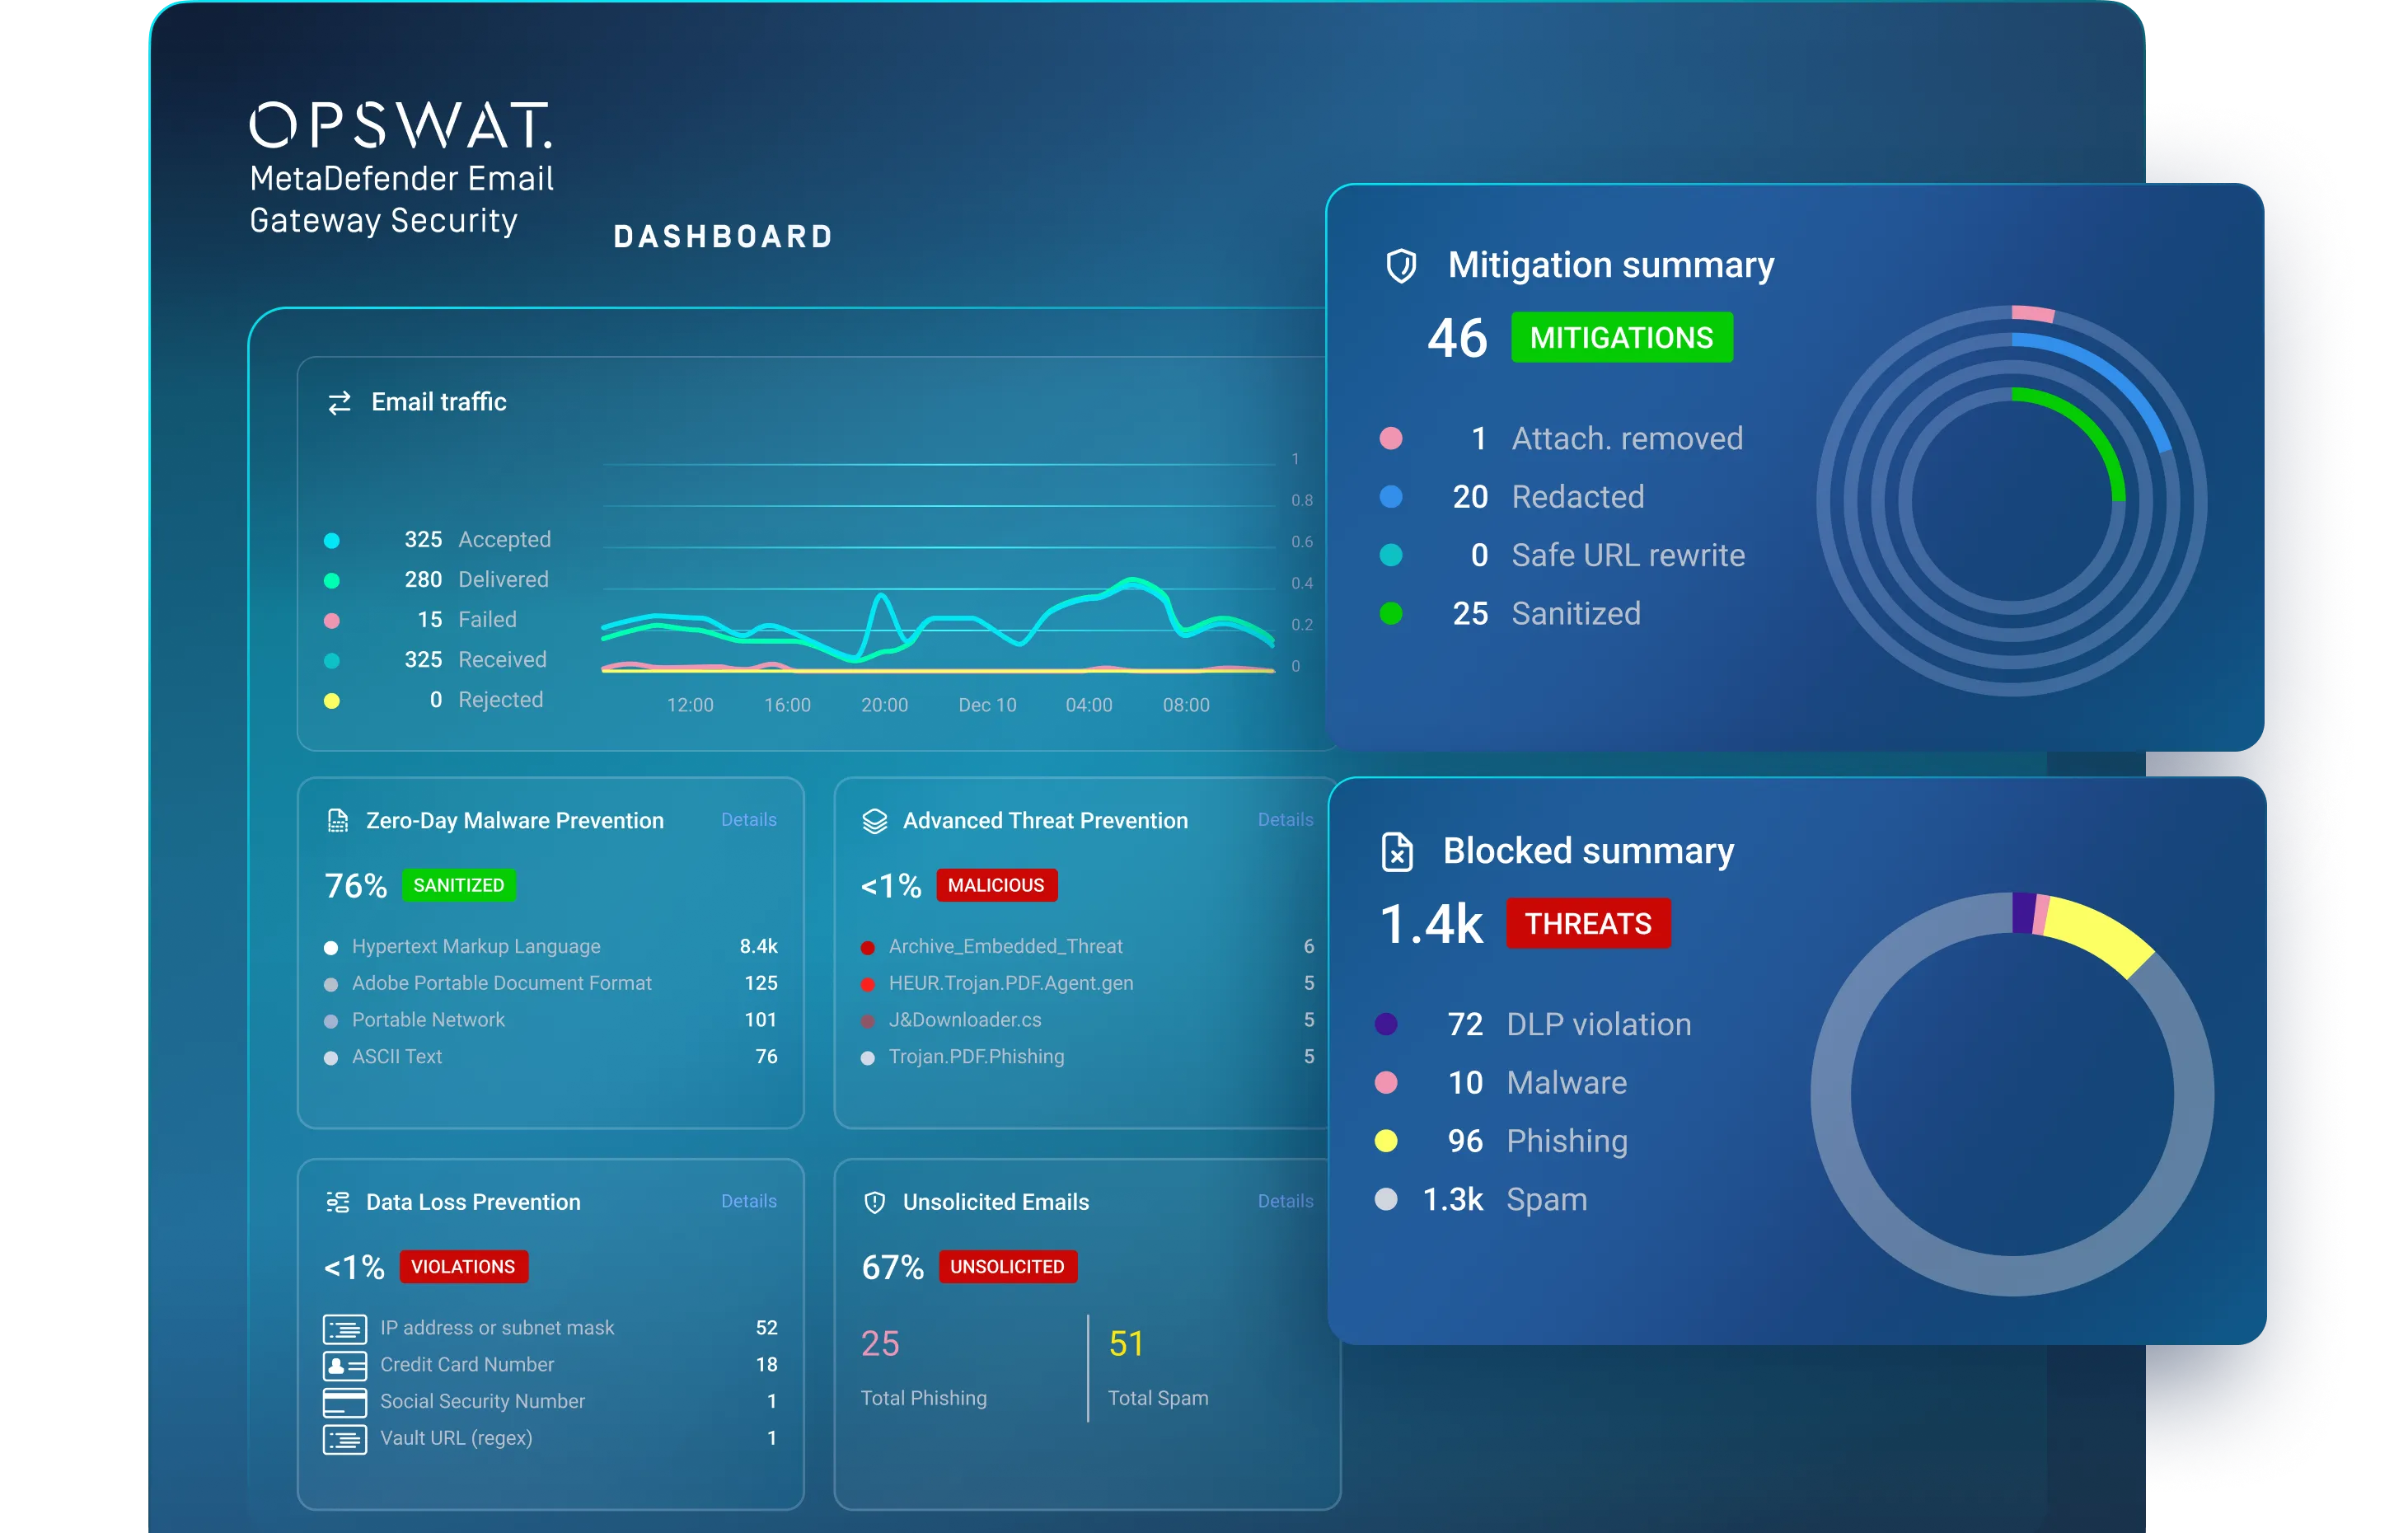
MetaDefender Email Gateway Security Il s'agit de la solution sur site d'OPSWAT, conçue pour protéger les entreprises contre le phishing, les ransomwares et les menaces par e-mail de type « zero-day ». Elle analyse, nettoie et contrôle le contenu des e-mails avant leur distribution au sein des environnements d'entreprise et des infrastructures critiques.
- Bloquer le hameçonnage par IA
- Nettoyer les pièces jointes cryptées
- Accompagnement des audits de conformité
OPSWAT bénéficie de la confiance de
























Rapport sur le paysage des menaces OPSWAT 2025
127%
» à plusieurs étapes*
1 dossier sur 14
s'est avéré malveillant*
7.3%
dans les 24 heures*
Email Security s sur site contre le phishing, les logiciels malveillants et la perte de données
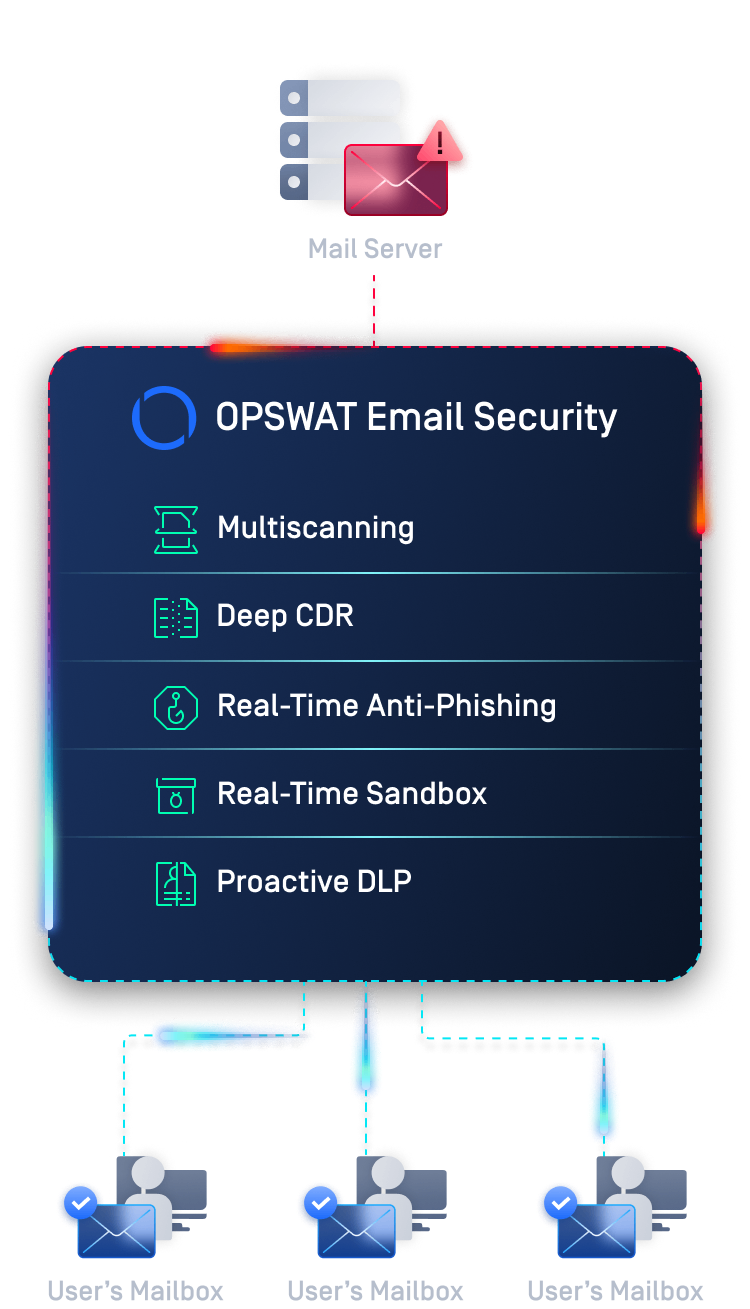
MetaDefender Email Gateway Security offre une protection avancée des e-mails au niveau SMTP/MX, en analysant les e-mails entrants et sortants avant qu’ils n’atteignent la boîte de réception. Elle intègre des fonctionnalités anti-hameçonnage en temps réel, la technologie Metascan™ Multiscanning, la technologie Deep CDR™, MetaDefender Aether, l’IA prédictive Alin et le système Proactive DLP™. Cette combinaison de technologies aide les entreprises à réduire leur fenêtre de vulnérabilité face à l’hameçonnage généré par l’IA, aux ransomwares, aux menaces « zero-day » et à la perte de données sensibles.
Détection avancée du hameçonnage
Détecte les tentatives d'hameçonnage, les URL malveillantes et les attaques par ingénierie sociale avant leur diffusion
Utilise l'apprentissage automatique, la vérification de la réputation de l'expéditeur et l'analyse des URL à la réception et au moment du clic, à partir de plus de 30 sources en ligne, afin d'évaluer les e-mails potentiellement malveillants.
Inspection et désinfection des accessoires
Traite les pièces jointes des e-mails, y compris les fichiers chiffrés, et les nettoie avant leur transmission
Analyse les pièces jointes à travers plusieurs niveaux de sécurité successifs, en ne procédant à une analyse plus approfondie qu’en cas de besoin, afin que les fichiers légitimes soient traités rapidement tandis que les fichiers suspects font l’objet d’un examen plus minutieux.
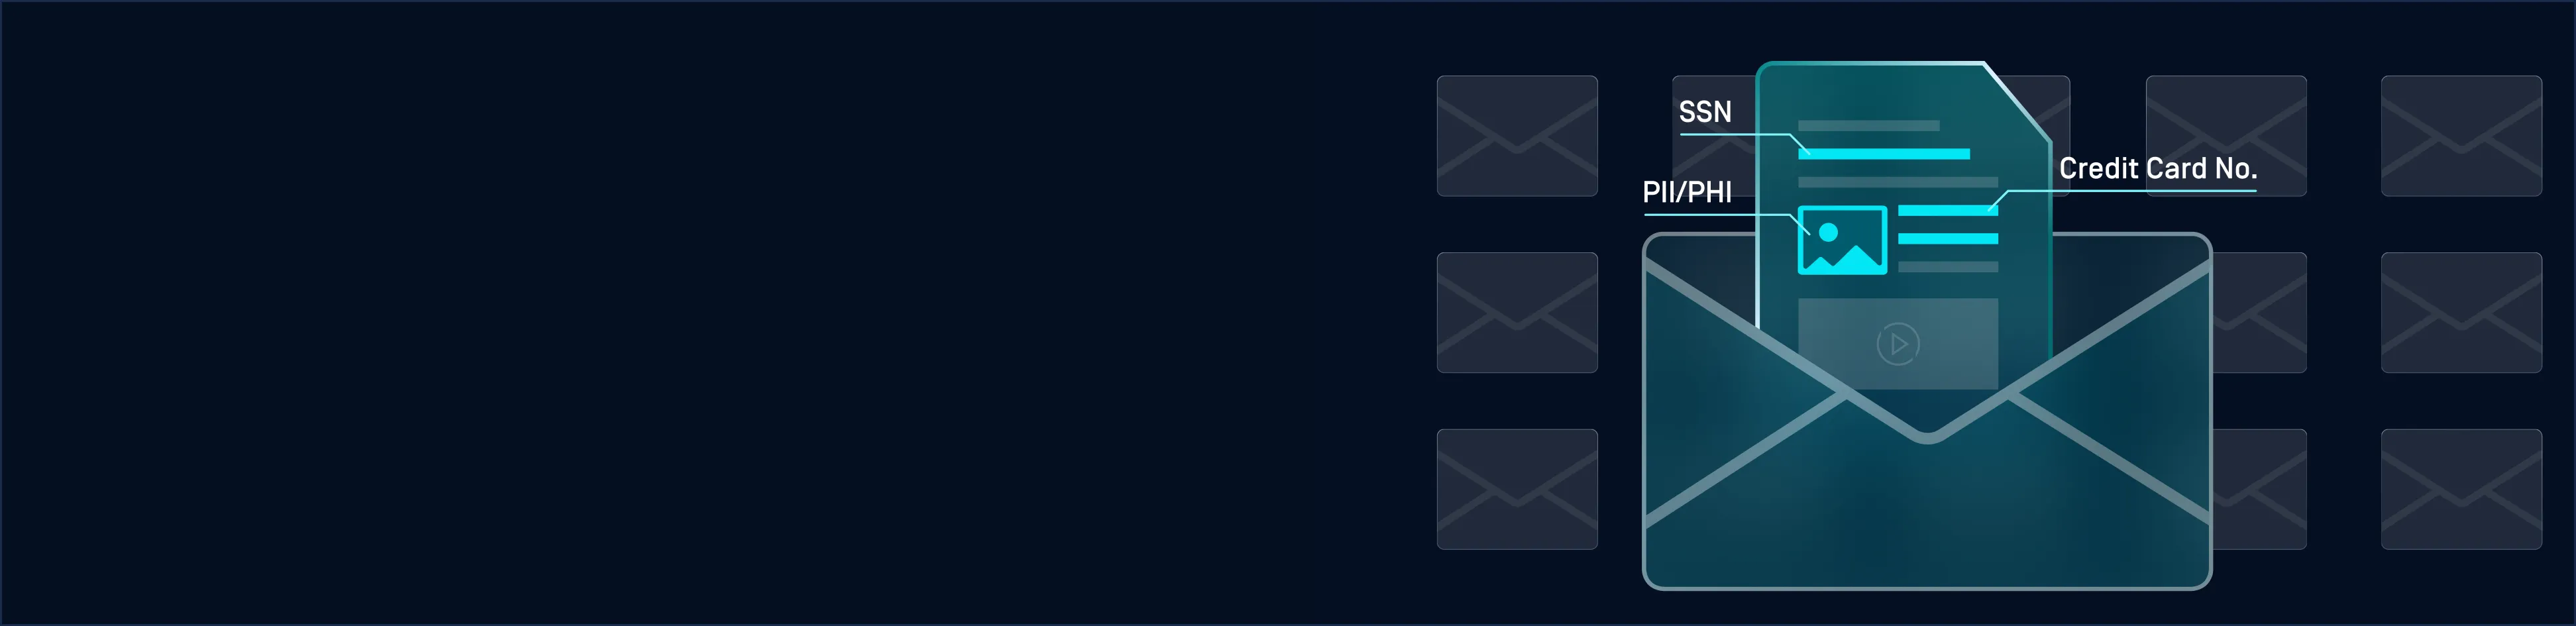
Application des politiques et prévention des fuites de données (DLP)
Applique des contrôles DLP et des règles de gestion aux flux de messagerie entrants et sortants
Détecte et masque les données sensibles dans plus de 125 types de fichiers, notamment les informations personnelles identifiables (PII), les informations médicales protégées (PHI) et les identifiants de connexion, tout en prenant en charge la génération de rapports, les pistes d'audit et les preuves de conformité.
Principales caractéristiques et avantages
Prévention avancée : la priorité absolue Email Security
Neutralise les menaces grâce à des fonctionnalités anti-hameçonnage en temps réel, à Metascan™ Multiscanning, à la technologie Deep CDR™, à MetaDefender Aether, à l'IA prédictive Alin et à Proactive DLP.
Nettoyage des pièces jointes chiffrées
Traite les pièces jointes chiffrées et protégées par mot de passe lorsqu'un mot de passe est disponible ou fourni, ce qui permet de réduire les angles morts sans alourdir inutilement la charge de travail du service informatique.
Détection et prévention des menaces par e-mail grâce à l'IA
Utilise la technologie prédictive Alin AI et Aether d'MetaDefender pour identifier les menaces inconnues, furtives et basées sur des fichiers, en fournissant des verdicts rapides et une analyse comportementale plus approfondie lorsque cela est nécessaire.
Sur site et en environnement isolé Email Security
Prend en charge les environnements sur site, hors ligne et isolés physiquement, aidant ainsi les organisations à préserver leur contrôle, la souveraineté de leurs données et leur résilience.
Réduction de l'exposition des utilisateurs avant la livraison
Il inspecte et assainit chaque e-mail avant sa livraison, sans retard perceptible pour les utilisateurs ni perturbation des processus métier, ce qui est essentiel pour les secteurs soumis à une réglementation.
Découvrez les politiques de protection des e-mails avant leur envoi en action
Découvrez comment MetaDefender Email Gateway Security analyse le contenu des e-mails entrants et sortants.
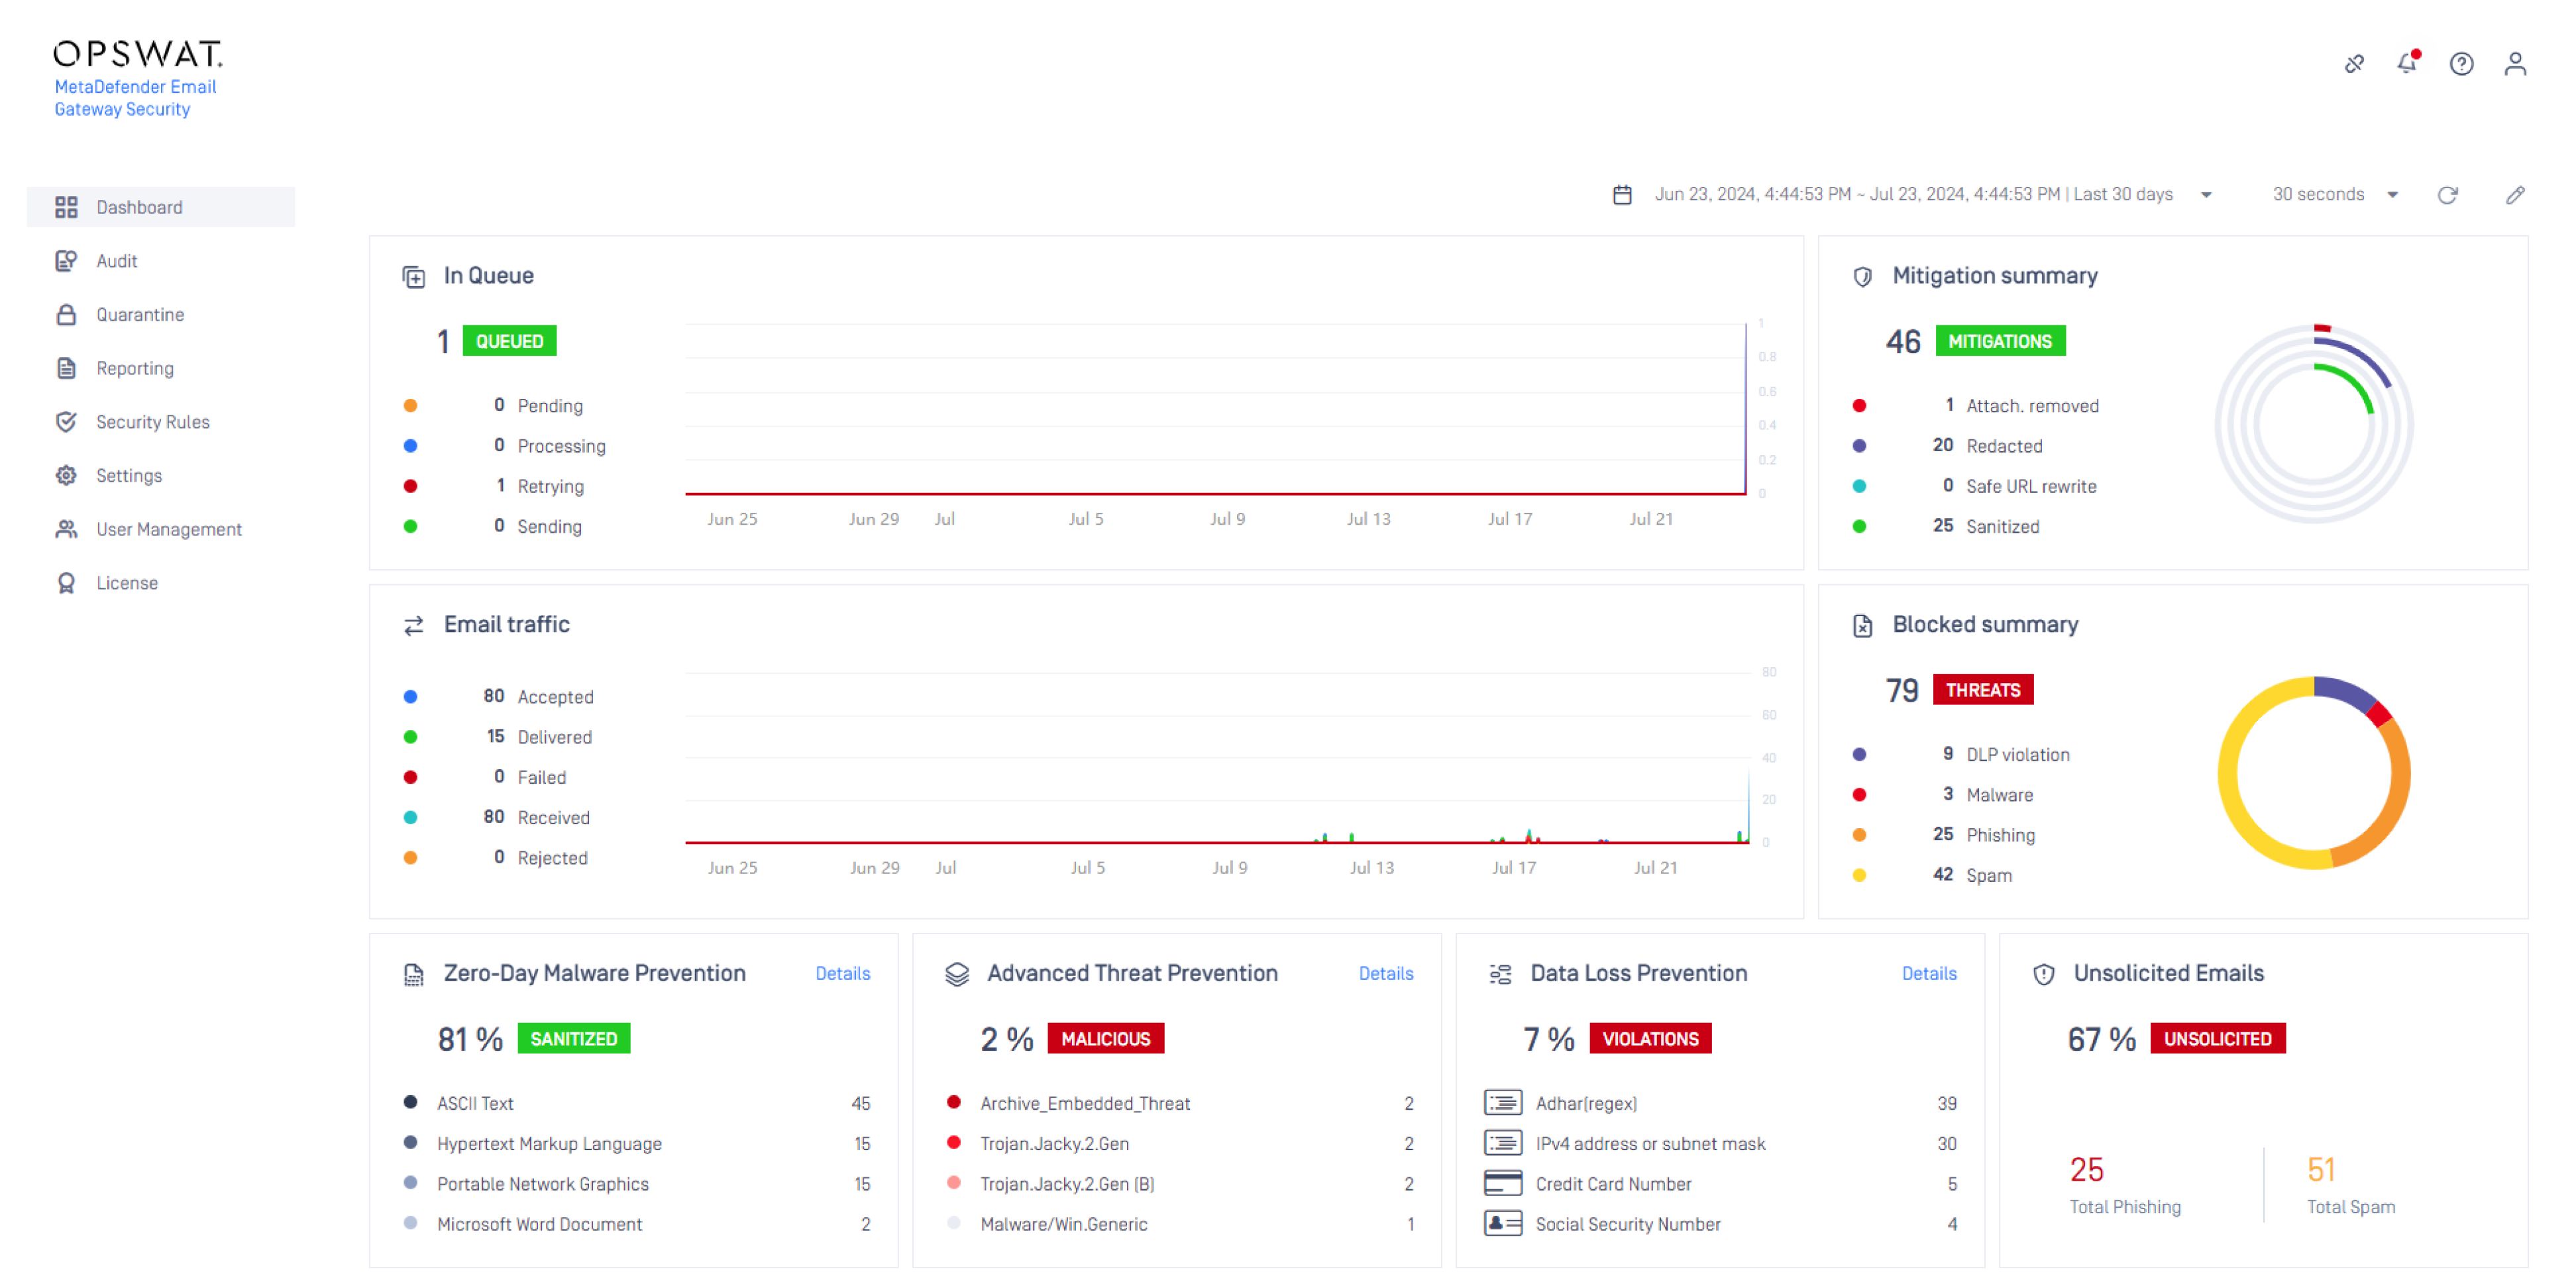
Éliminer efficacement les attaques ciblées de type "zero-day" en s'appuyant sur la prévention plutôt que sur la détection.
Détection en temps réel du contenu malveillant et des menaces inconnues dans les pièces jointes
Veiller au respect de la norme PCI et d'autres réglementations relatives aux courriers électroniques, y compris la protection des données à caractère personnel au sein des entreprises.
Protéger les utilisateurs contre les attaques d'ingénierie sociale avant qu'elles n'atteignent les utilisateurs, ce qui permet à IT de moins dépendre de la sensibilisation et de la formation des utilisateurs.
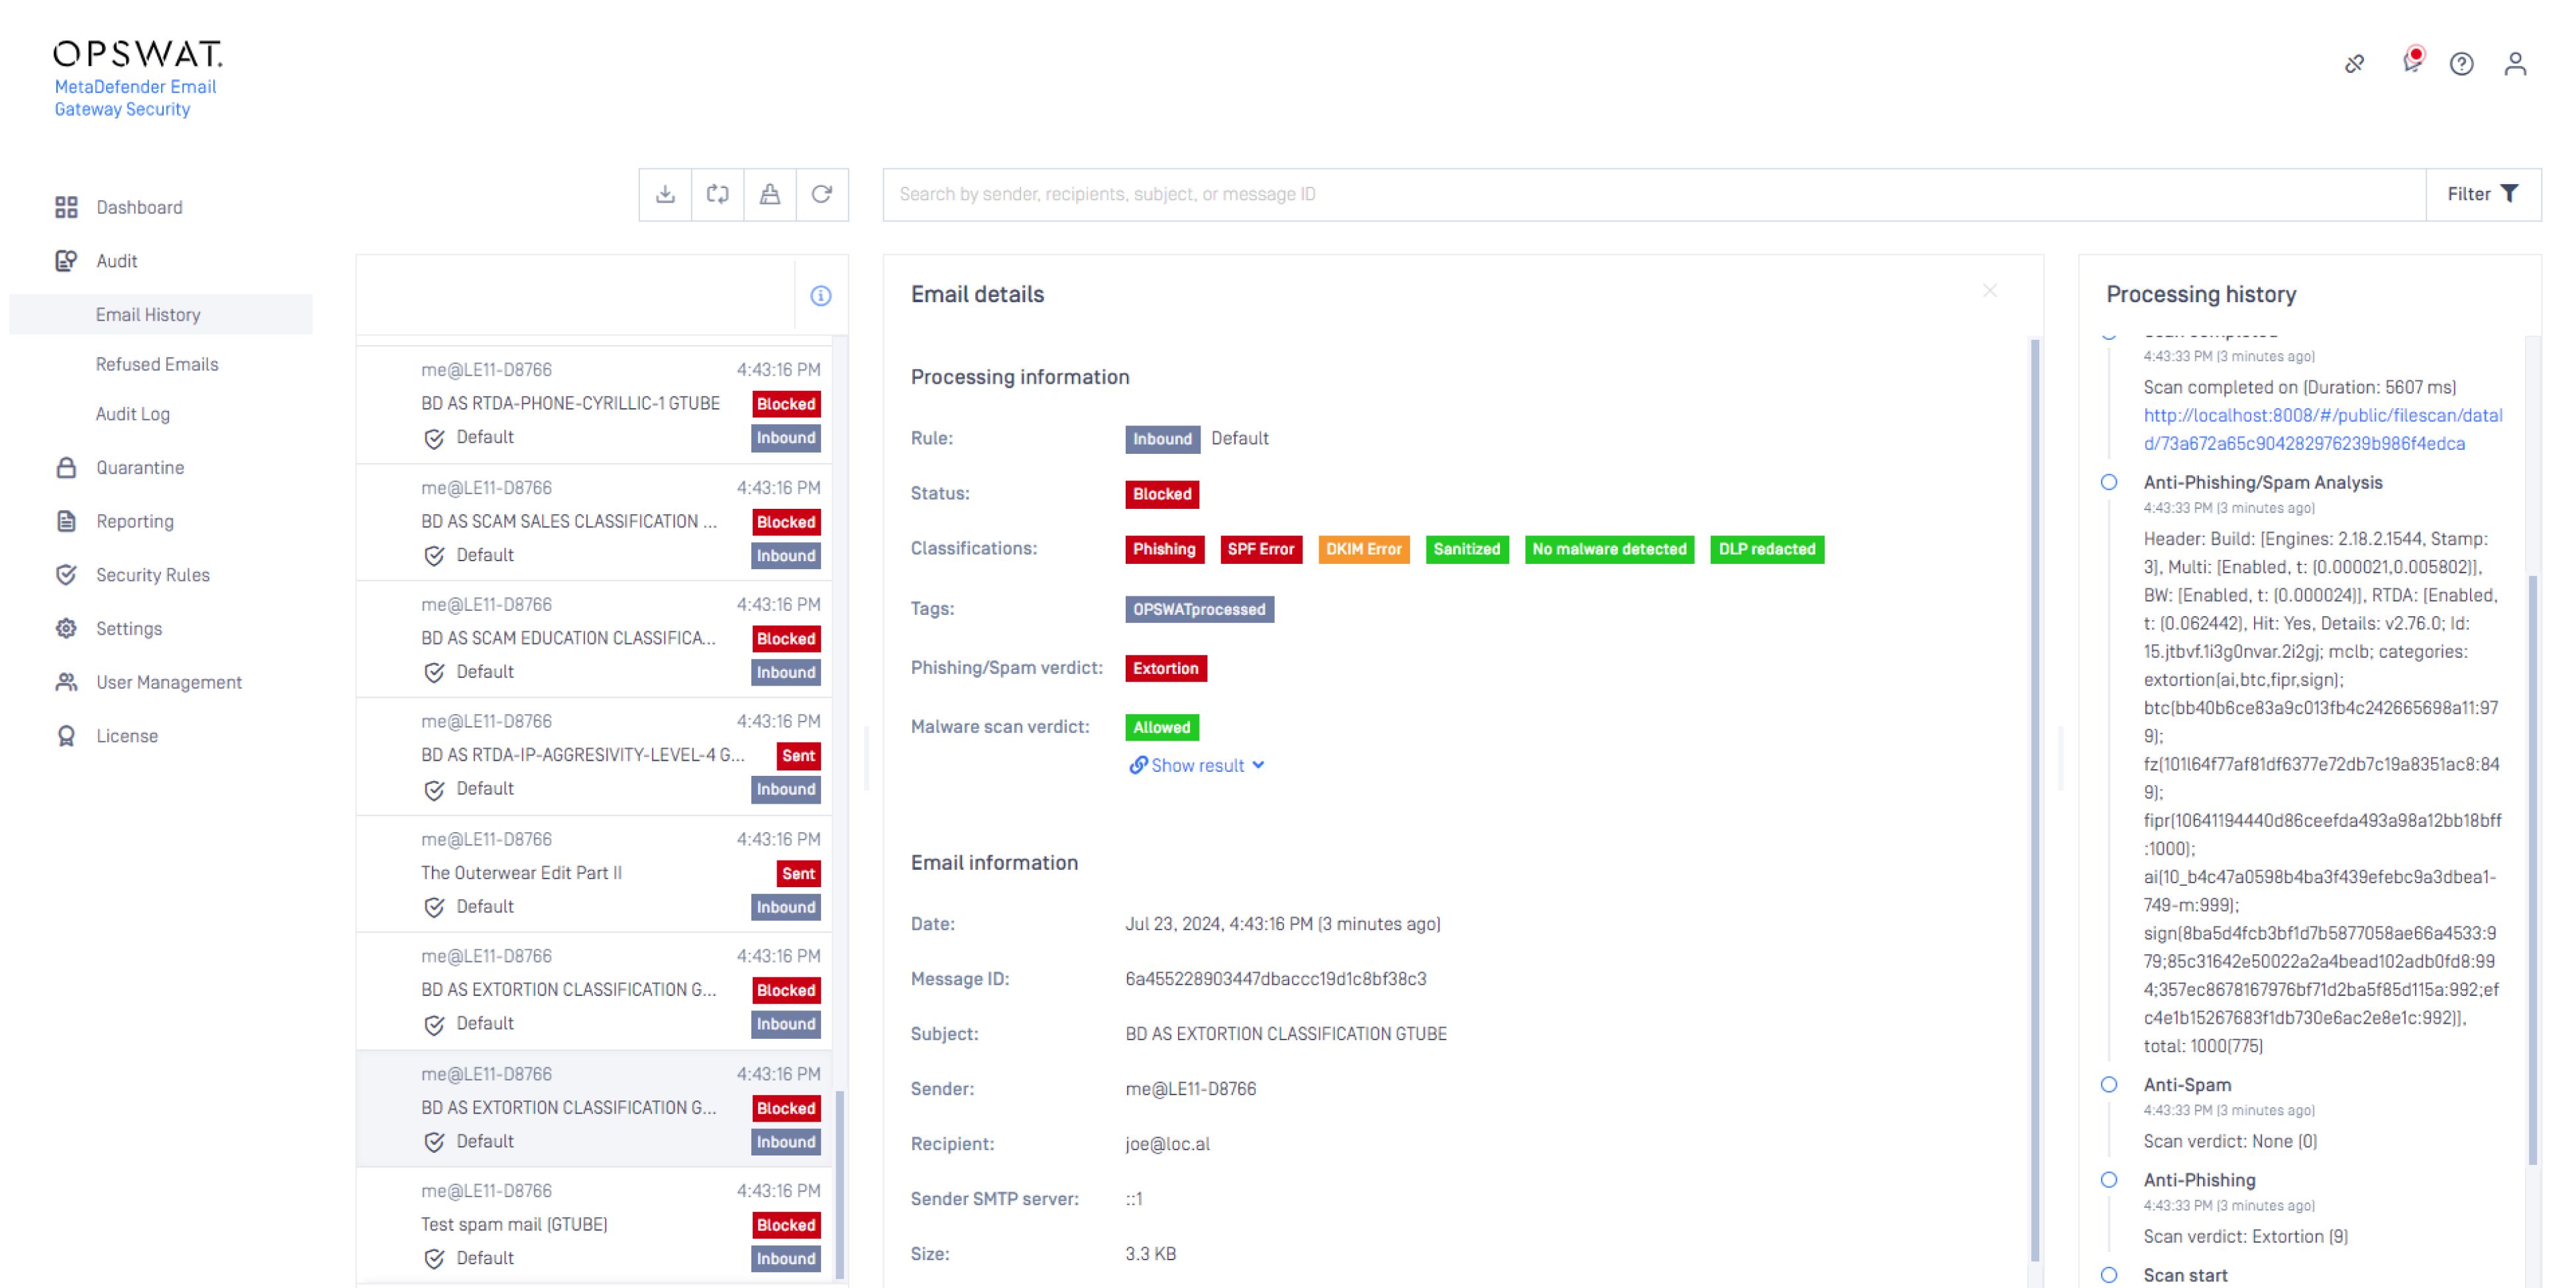
Augmentation du taux de détection des menaces inconnues grâce à une technologie unique d'analyse dynamique
Réduire les menaces accidentelles en découvrant les attaques de phishing potentielles à plusieurs stades avant qu'elles n'atteignent les utilisateurs.
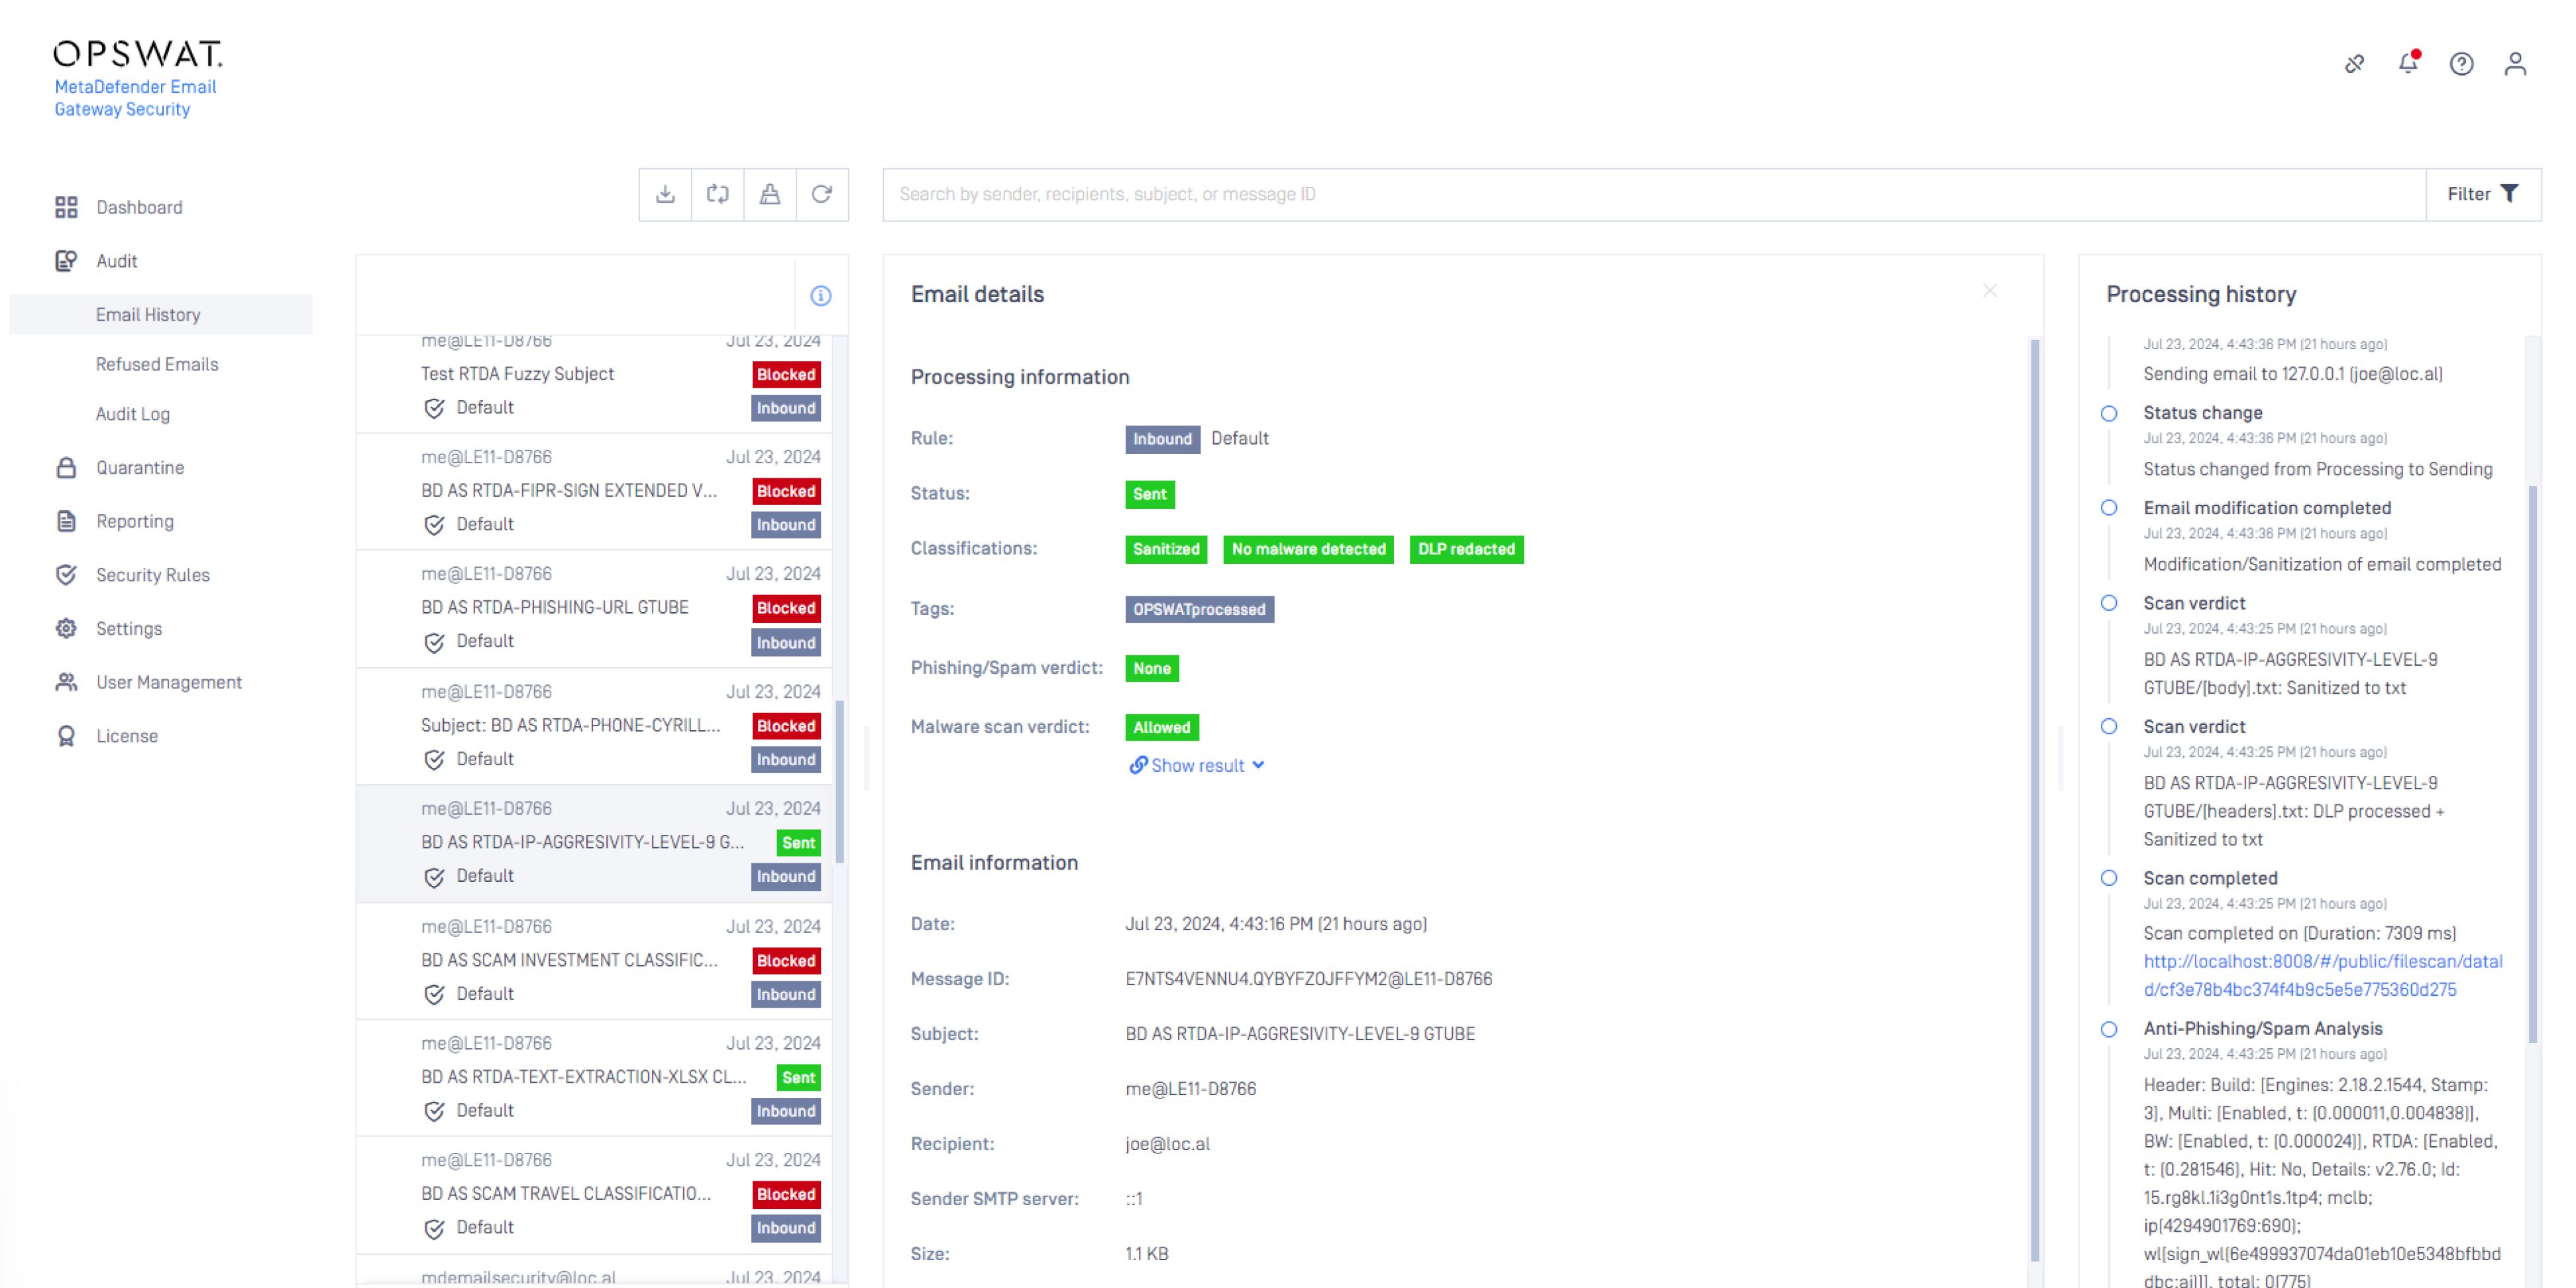
Protéger les fichiers de productivité de l'entreprise en supprimant les menaces liées aux documents dans les pièces jointes
 Prévention des logiciels malveillants de type Zero-Day
Éliminer efficacement les attaques ciblées de type "zero-day" en s'appuyant sur la prévention plutôt que sur la détection.
- Prévention des menaces avancées
Détection en temps réel du contenu malveillant et des menaces inconnues dans les pièces jointes
- Prévention de la perte de données
Veiller au respect de la norme PCI et d'autres réglementations relatives aux courriers électroniques, y compris la protection des données à caractère personnel au sein des entreprises.
- Courriels non sollicités
Protéger les utilisateurs contre les attaques d'ingénierie sociale avant qu'elles n'atteignent les utilisateurs, ce qui permet à IT de moins dépendre de la sensibilisation et de la formation des utilisateurs.
- Analyse des menaces
Augmentation du taux de détection des menaces inconnues grâce à une technologie unique d'analyse dynamique
- Anti-hameçonnage en temps réel
Réduire les menaces accidentelles en découvrant les attaques de phishing potentielles à plusieurs stades avant qu'elles n'atteignent les utilisateurs.
- Assainissement des pièces jointes
Protéger les fichiers de productivité de l'entreprise en supprimant les menaces liées aux documents dans les pièces jointes
MetaDefender™ Email Gateway Security
Protection anti-hameçonnage en temps réel avec un
Taux de détection de 99,98 %
Metascan Multiscanning Through
30+
Moteurs audiovisuels
99.5%
Taux d'efficacité « zéro jour » via l'éther d'MetaDefender
Technologie Deep CDR™ prenant en charge plus de 200 types de fichiers, y compris les fichiers cryptés
<100 ms anti-malware verdict delivery without sandbox detonation
Proactive DLP Couverture
Plus de 125 types de fichiers
Secure Passerelle de messagerie :
La prévention au-delà de la détection
MetaDefender Email Gateway Security associe l'inspection en plusieurs couches, le nettoyage des fichiers, la protection contre le hameçonnage, l'analyse des URL, l'IA prédictive Alin et l'application des politiques afin de réduire les menaces avant la remise des e-mails et d'offrir aux entreprises un contrôle extrêmement strict sur leur flux de messagerie. Les approches axées uniquement sur la détection laissent une fenêtre d'exposition, car les attaquants recourent de plus en plus à des liens, à des types de fichiers fiables et à des leurres assistés par l'IA pour atteindre les utilisateurs.
Technologie | MetaDefender Email Security | Autres vendeurs Email Security |
|---|---|---|
Protection contre les logiciels malveillants connus et de type « zero-day » : Multiscanning Comprend plus de 30 moteurs anti-malware | ||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation | ||
Prévention des exploits inconnus et « zero-day » : la technologie Deep CDR™ prend en charge plus de 200 types de fichiers | ||
Récolte de données d'identification et protection contre le phishing : Anti-hameçonnage en temps réel Analyse du temps de clic référençant plus de 30 sources en ligne | ||
Protection contre les logiciels malveillants inconnus : MetaDefender en temps réel Aether Analyse rapide en environ 10 secondes | ||
Décryptage des pièces jointes protégées par un mot de passe Interactive Password Archive decryption |
Options de déploiement
Sur place
Il se déploie en amont des serveurs de messagerie existants au niveau SMTP/MX ou en tant que deuxième ligne de défense après les passerelles de messagerie existantes.
Déconnecté
MetaDefender Email Gateway Security fonctionne sans connexion externe, permettant ainsi une analyse sécurisée des e-mails dans des environnements restreints.
Air-Gapped
Prend en charge les environnements entièrement isolés nécessitant une inspection locale, l'application de politiques et le contrôle des données.
Intégrations
MetaDefender Email Gateway Security Il s'intègre à Microsoft Exchange Server, Microsoft 365, Google Workspace, MetaDefender Managed File Transfer , ainsi qu'à toute passerelle de messagerie ou tout serveur de messagerie basé sur le protocole SMTP afin d'inspecter le trafic de messagerie entrant et sortant avant sa distribution. Déployé au niveau SMTP/MX, il offre une protection axée sur la prévention au sein des écosystèmes de messagerie existants, sans obliger les entreprises à remplacer leurs plateformes actuelles ni à perturber leurs flux de travail de messagerie établis.
Efficacité prouvée dans les environnements d'
de messagerie à haut risque

- « Grâce au déploiement de la technologie Deep CDR™ dans le canal de messagerie électronique, ils [la banque] sont convaincus que les logiciels malveillants provenant du canal de messagerie électronique ont été réduits de près de 95 %. »Lambert LinConsultant en sécurité de l'information
- "OPSWAT nous aide à empêcher que des fichiers susceptibles de contenir des logiciels malveillants ne pénètrent dans le réseau".Tobias MüllerChef d'équipe de l'ingénierie technique à Luzerner Psychiatrie AG
- « Au cours de ce processus d'évaluation, la solution MetaDefender de OPSWATEmail Security s'est imposée comme la solution idéale grâce à sa technologie Multiscanning , à ses capacités d'intégration transparentes et à son excellente expérience utilisateur. »Guy ElmalemResponsable de l'infrastructure informatique et cybernétique
Transformer l'Email Security s en preuves de conformité
MetaDefender Email Gateway Security aide les organisations soumises à une réglementation à respecter leurs obligations de conformité grâce à une sécurité des e-mails axée sur la prévention, des résultats documentés en matière d’inspection et de nettoyage, des pistes d’audit faciles à suivre et une solution DLP couvrant les flux de messagerie entrants et sortants. Ces fonctionnalités sont conçues pour répondre aux exigences de sécurité les plus strictes, démontrer l’efficacité des contrôles et répondre aux attentes en matière de réactivité dans le cadre de référentiels tels que DORA, NIS2, le RGPD et 30 autres référentiels.
Ressources recommandées

MetaDefender Email Gateway Security
Meilleures pratiques pour la Email Security et la protection des infrastructures critiques

Email Security pour les banques, les sociétés de services financiers et les compagnies d'assurance

Email Security destiné aux responsables de la sécurité des systèmes d'information (RSSI)

Guide de migration de la Email Gateway Security

Email Security: Liste de contrôle pour l'acheteur

Avant d'acheter : 7 Email Security
0 résultats. Veuillez réessayer.
FAQ
La protection native de Microsoft 365 analyse les pièces jointes dans le cloud à l’aide de sa propre pile de détection. MetaDefender Email Gateway Security intègre Metascan Multiscanning , qui couvre plus de 30 moteurs antivirus, la technologie Deep CDR™ pour plus de 200 types de fichiers, ainsi que Proactive DLP au niveau SMTP/MX sur site. Ainsi, les pièces jointes sont nettoyées avant leur livraison, plutôt que d’être évaluées après coup. Dans les environnements Microsoft Exchange Server , cette protection s’exécute en amont de Microsoft Defender et constitue une deuxième ligne de défense.
MetaDefender Email Gateway Security analyse les pièces jointes à l'aide de Metascan Multiscanning , qui s'appuie sur plus de 30 moteurs antivirus, la technologie Deep CDR™, MetaDefender Aether et Predictive Alin AI, un moteur de détection de logiciels malveillants basé sur l'IA.
MetaDefender Email Gateway Security analyse les liens et les pièces jointes avant leur transmission à l'aide d'une analyse multicouche, de la technologie Deep CDR™, d'un environnement de test adaptatif et d'une détection des logiciels malveillants basée sur l'IA, afin de réduire l'exposition aux ransomwares ciblant les fichiers et aux charges utiles malveillantes. De plus, il effectue des vérifications de réputation ainsi qu'une analyse des URL à leur réception et au moment du clic, en s'appuyant sur plus de 30 sources en ligne, afin d'évaluer les e-mails potentiellement malveillants.
MetaDefender Email Gateway Security utilise des techniques de lutte contre le hameçonnage en temps réel, l'apprentissage automatique, la vérification de la réputation et l'analyse des URL pour détecter les tentatives de hameçonnage sophistiquées, y compris les attaques basées sur l'intelligence artificielle et celles recourant à l'ingénierie sociale.
MetaDefender Email Gateway Security analyse le corps de l'e-mail à la recherche du mot de passe, puis inspecte, nettoie et isole automatiquement le fichier dans un environnement de test avant de le transmettre en toute sécurité et pleinement fonctionnel s'il ne présente aucune menace. Si aucun mot de passe n'est détecté, l'utilisateur reçoit une notification par e-mail l'invitant à fournir le mot de passe via un portail en libre-service. Le fichier est ensuite transféré vers Metascan ( Multiscanning), la technologie Deep CDR™ ( MetaDefender ), Aether et Proactive DLP sans validation manuelle de la part du service informatique ou du SOC.
MetaDefender Email Gateway Security contribue à garantir le respect des politiques de sécurité des e-mails et de protection des données grâce à des fonctionnalités de prévention des fuites de données (DLP), d’inspection du contenu, de masquage des informations sensibles, de génération de rapports, de pistes d’audit et de contrôles centralisés. La conformité couvre le RGPD, la loi DORA, la directive NIS2 et plus de 30 autres référentiels. La liste complète est disponible sur notre page dédiée à la conformité.
Oui, MetaDefender Email Gateway Security est conçu pour les infrastructures critiques, les environnements OT et ICS, les administrations publiques, la défense et d’autres environnements réglementés qui nécessitent un contrôle rigoureux des risques liés à la messagerie électronique. MetaDefender Email Gateway Security prend en charge l’inspection locale, le contrôle des données, la prévention des fuites de données (DLP) et les modèles de déploiement en « air-gap » pour les environnements dans lesquels une solution de sécurité de la messagerie exclusivement basée sur le cloud pourrait ne pas répondre aux exigences opérationnelles ou réglementaires.
MetaDefender Email Gateway Security peut être déployé en amont de Microsoft Exchange Server ou de Microsoft Defender dans les environnements Exchange, ajoutant ainsi une couche d'inspection supplémentaire avant que les e-mails n'atteignent les utilisateurs, sans retard perceptible pour ces derniers ni perturbation des flux de travail de l'entreprise.
MetaDefender Email Gateway Security peut envoyer des journaux de sécurité vers un serveur syslog géré par un système SIEM en utilisant les formats syslog et CEF standard, ce qui aide les entreprises à centraliser leurs processus de surveillance et d'analyse.
