


Azure DevOps
Catégorie :Code source
En savoir plus sur le livre de Benny Czarny, « Cybersecurity Upside Down »
Identifier les progiciels et les vulnérabilités connues, évaluer les risques cryptographiques et examiner la provenance des modèles d'IA ainsi que les licences déclarées.
CycloneDX et SPDX pour la SBOM
Software tiers de type « open source » pour l'
Intégration du pipeline CI/CD à
Software & Informations sur la licence IA
Visibilité sur les vulnérabilités connues et les risques cryptographiques
En raison d'inventaires incomplets, les équipes doivent reconstituer les éléments de preuve nécessaires à la gestion des vulnérabilités, à la migration cryptographique et à l'évaluation des modèles d'IA.
Les logiciels fournis par les fournisseurs et les fichiers de modèles d'IA peuvent être livrés sans informations d'inventaire exploitables, ce qui oblige les équipes à déterminer les versions des paquets, les dépendances cryptographiques, la provenance des modèles et les licences déclarées avant de procéder à leur examen.
Le règlement européen sur les évaluations de risques (CRA) impose des obligations en matière de SBOM, le décret présidentiel n° 14412 définit les lignes directrices relatives au CBOM, et la loi européenne sur l'IA exige la documentation des modèles d'IA à usage général concernés. La multiplicité des inventaires rend plus difficile la constitution des pièces justificatives.
Lorsqu'une nouvelle vulnérabilité CVE est révélée, l'absence de noms et de versions de paquets retarde la première étape : identifier les composants logiciels qui doivent faire l'objet d'une analyse.
Les logiciels fournis par les fournisseurs et les fichiers de modèles d'IA peuvent être livrés sans informations d'inventaire exploitables, ce qui oblige les équipes à déterminer les versions des paquets, les dépendances cryptographiques, la provenance des modèles et les licences déclarées avant de procéder à leur examen.
Le règlement européen sur les évaluations de risques (CRA) impose des obligations en matière de SBOM, le décret présidentiel n° 14412 définit les lignes directrices relatives au CBOM, et la loi européenne sur l'IA exige la documentation des modèles d'IA à usage général concernés. La multiplicité des inventaires rend plus difficile la constitution des pièces justificatives.
Lorsqu'une nouvelle vulnérabilité CVE est révélée, l'absence de noms et de versions de paquets retarde la première étape : identifier les composants logiciels qui doivent faire l'objet d'une analyse.
Répertoriez les noms des paquets, leurs versions, les informations relatives à leur licence, les mises à jour logicielles critiques et les vulnérabilités connues pour 8,7 millions de bibliothèques tierces.
Examiner les algorithmes, les bibliothèques, les certificats, les protocoles et les éléments cryptographiques associés. Passer en revue les risques liés à la cryptographie classique et quantique, en proposant des solutions de remplacement recommandées lorsque celles-ci existent, afin d'éclairer les décisions en matière de migration.
Mettre en correspondance les fichiers de modèles avec les référentiels connus pour publier les mêmes données binaires et répertorier les licences déclarées disponibles, afin de fournir aux réviseurs des références concrètes pour les vérifications de provenance et de licence.
Analysez les fichiers pris en charge au sein de réseaux isolés. Une fois les bases de données requises installées localement, les équipes peuvent effectuer des vérifications de nomenclatures sans connexion au cloud pendant l'analyse.
Générez des inventaires logiciels, cryptographiques et d'IA à l'aide d'un seul moteur, ce qui évite d'avoir à configurer des flux de travail d'analyse distincts pour chaque type d'inventaire.
Définissez des seuils de vulnérabilité logicielle et des restrictions relatives aux licences des progiciels. Activez séparément le blocage des risques cryptographiques et des licences de modèles d'IA sélectionnés, en fonction des exigences de votre flux de travail.
Consultez le récapitulatif de l'analyse, passez d'un rapport SBOM à un rapport CBOM ou AIBOM, puis exportez le rapport dont vous avez besoin.
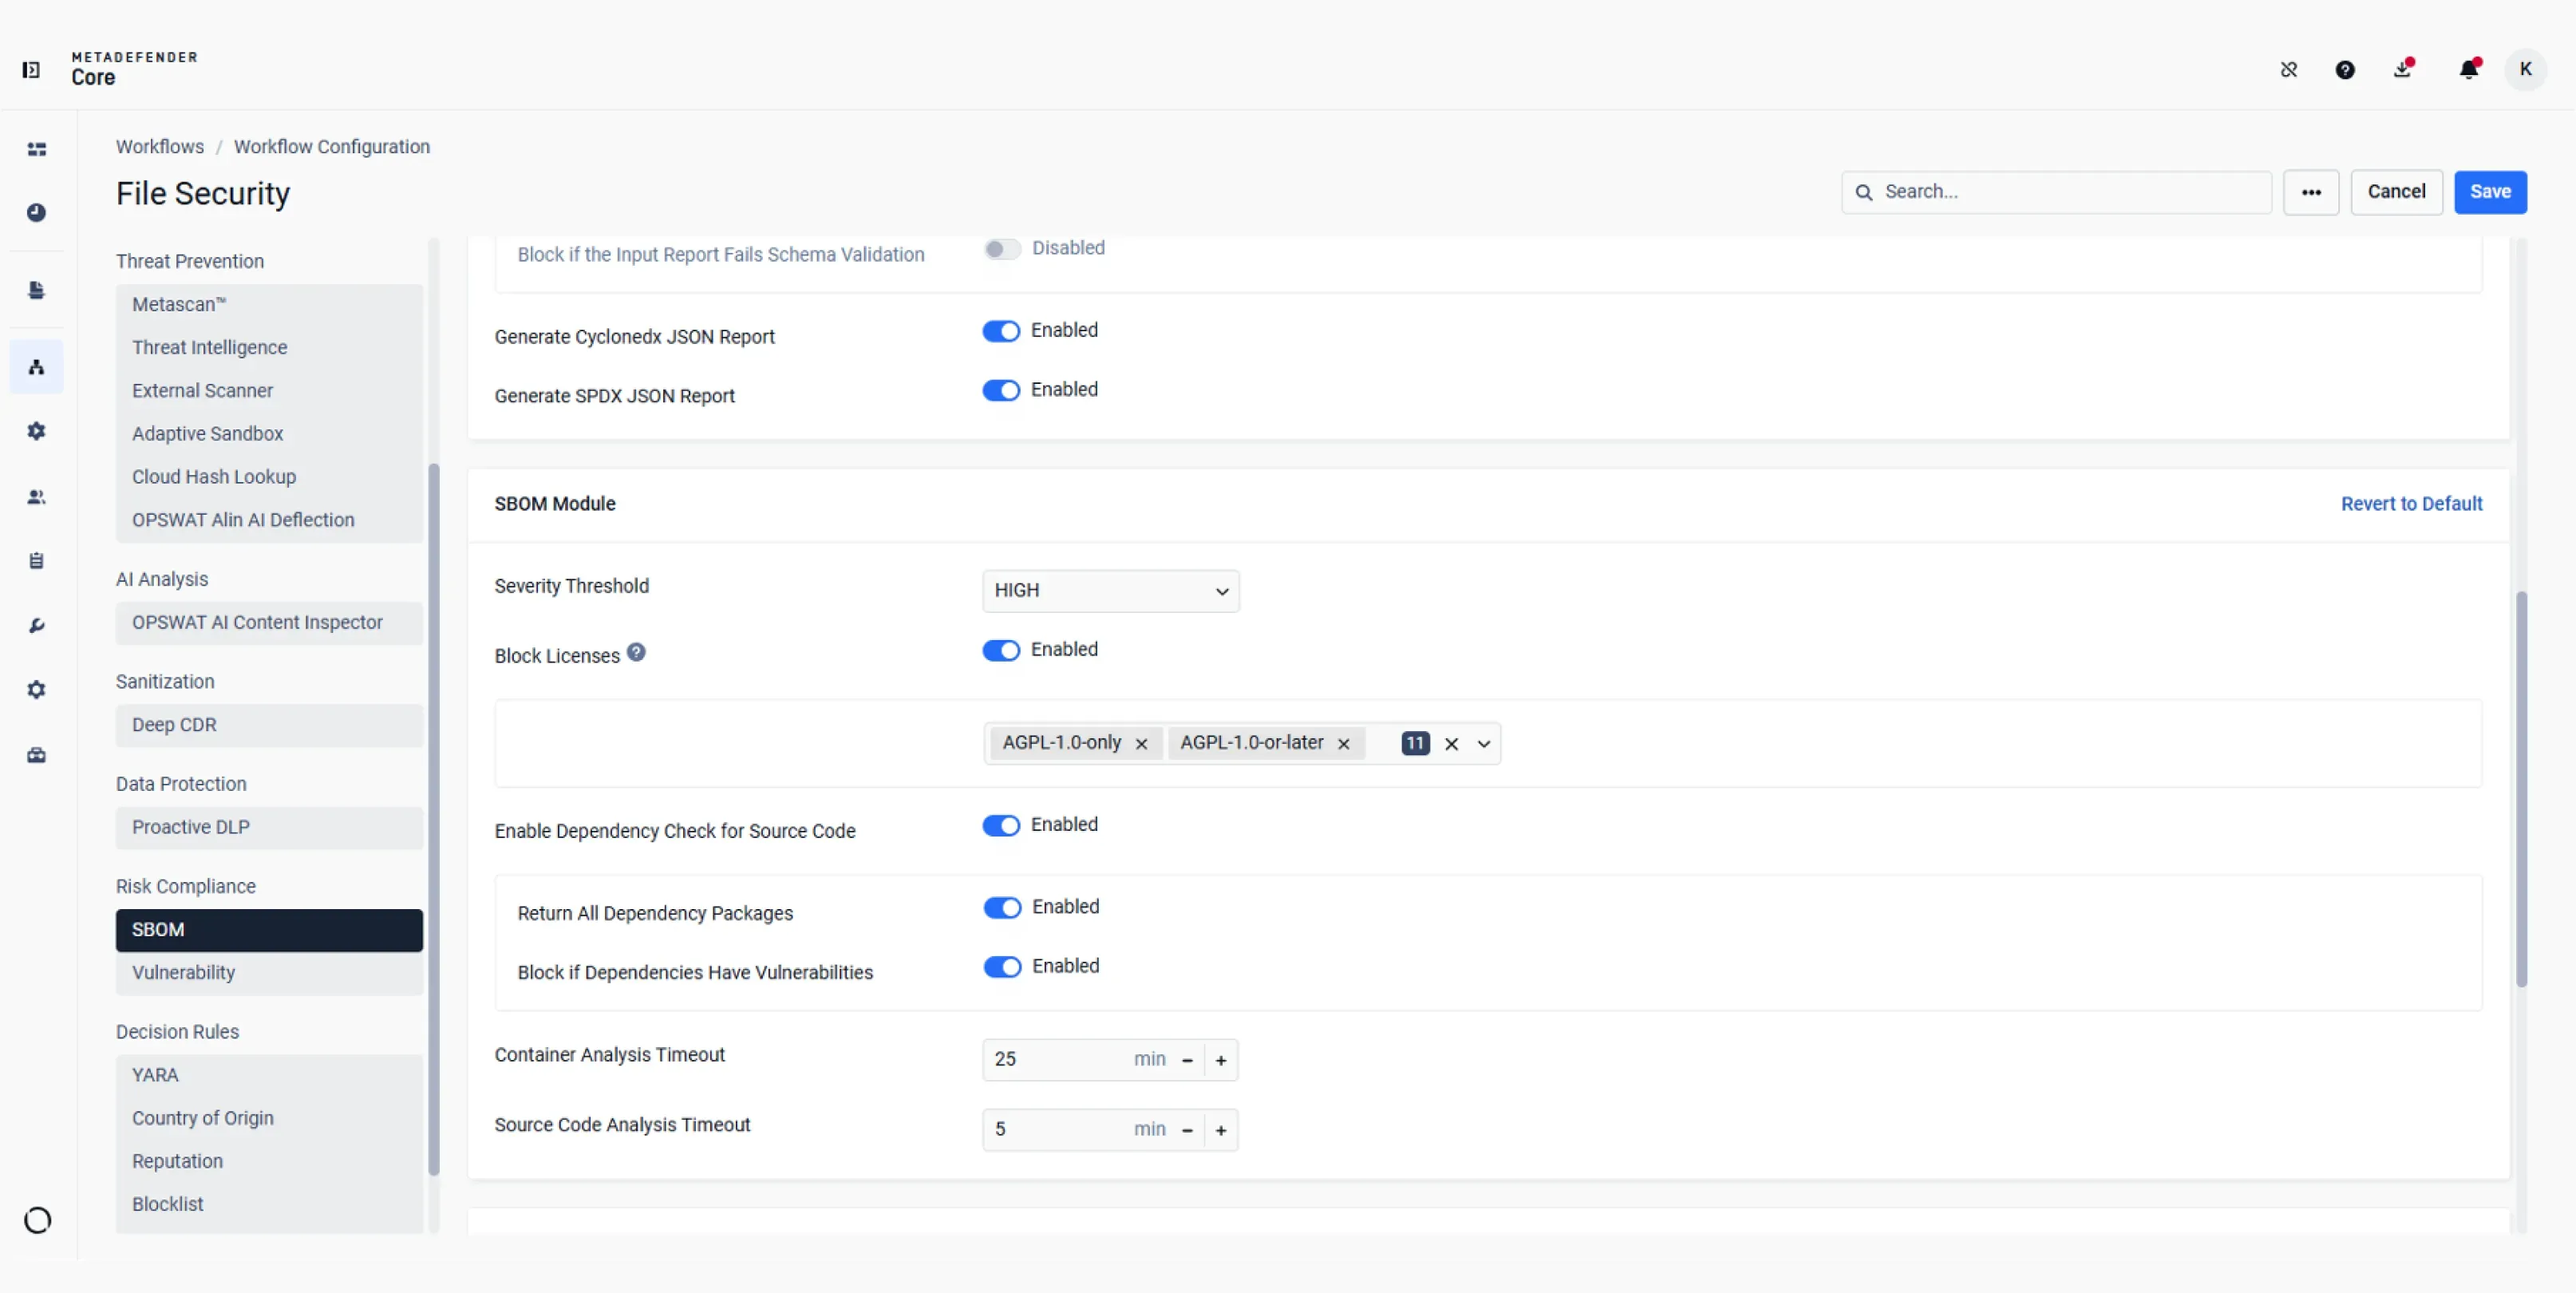
Définissez des seuils de gravité des vulnérabilités, sélectionnez les licences de paquets à bloquer et activez les vérifications des dépendances pour le code source.
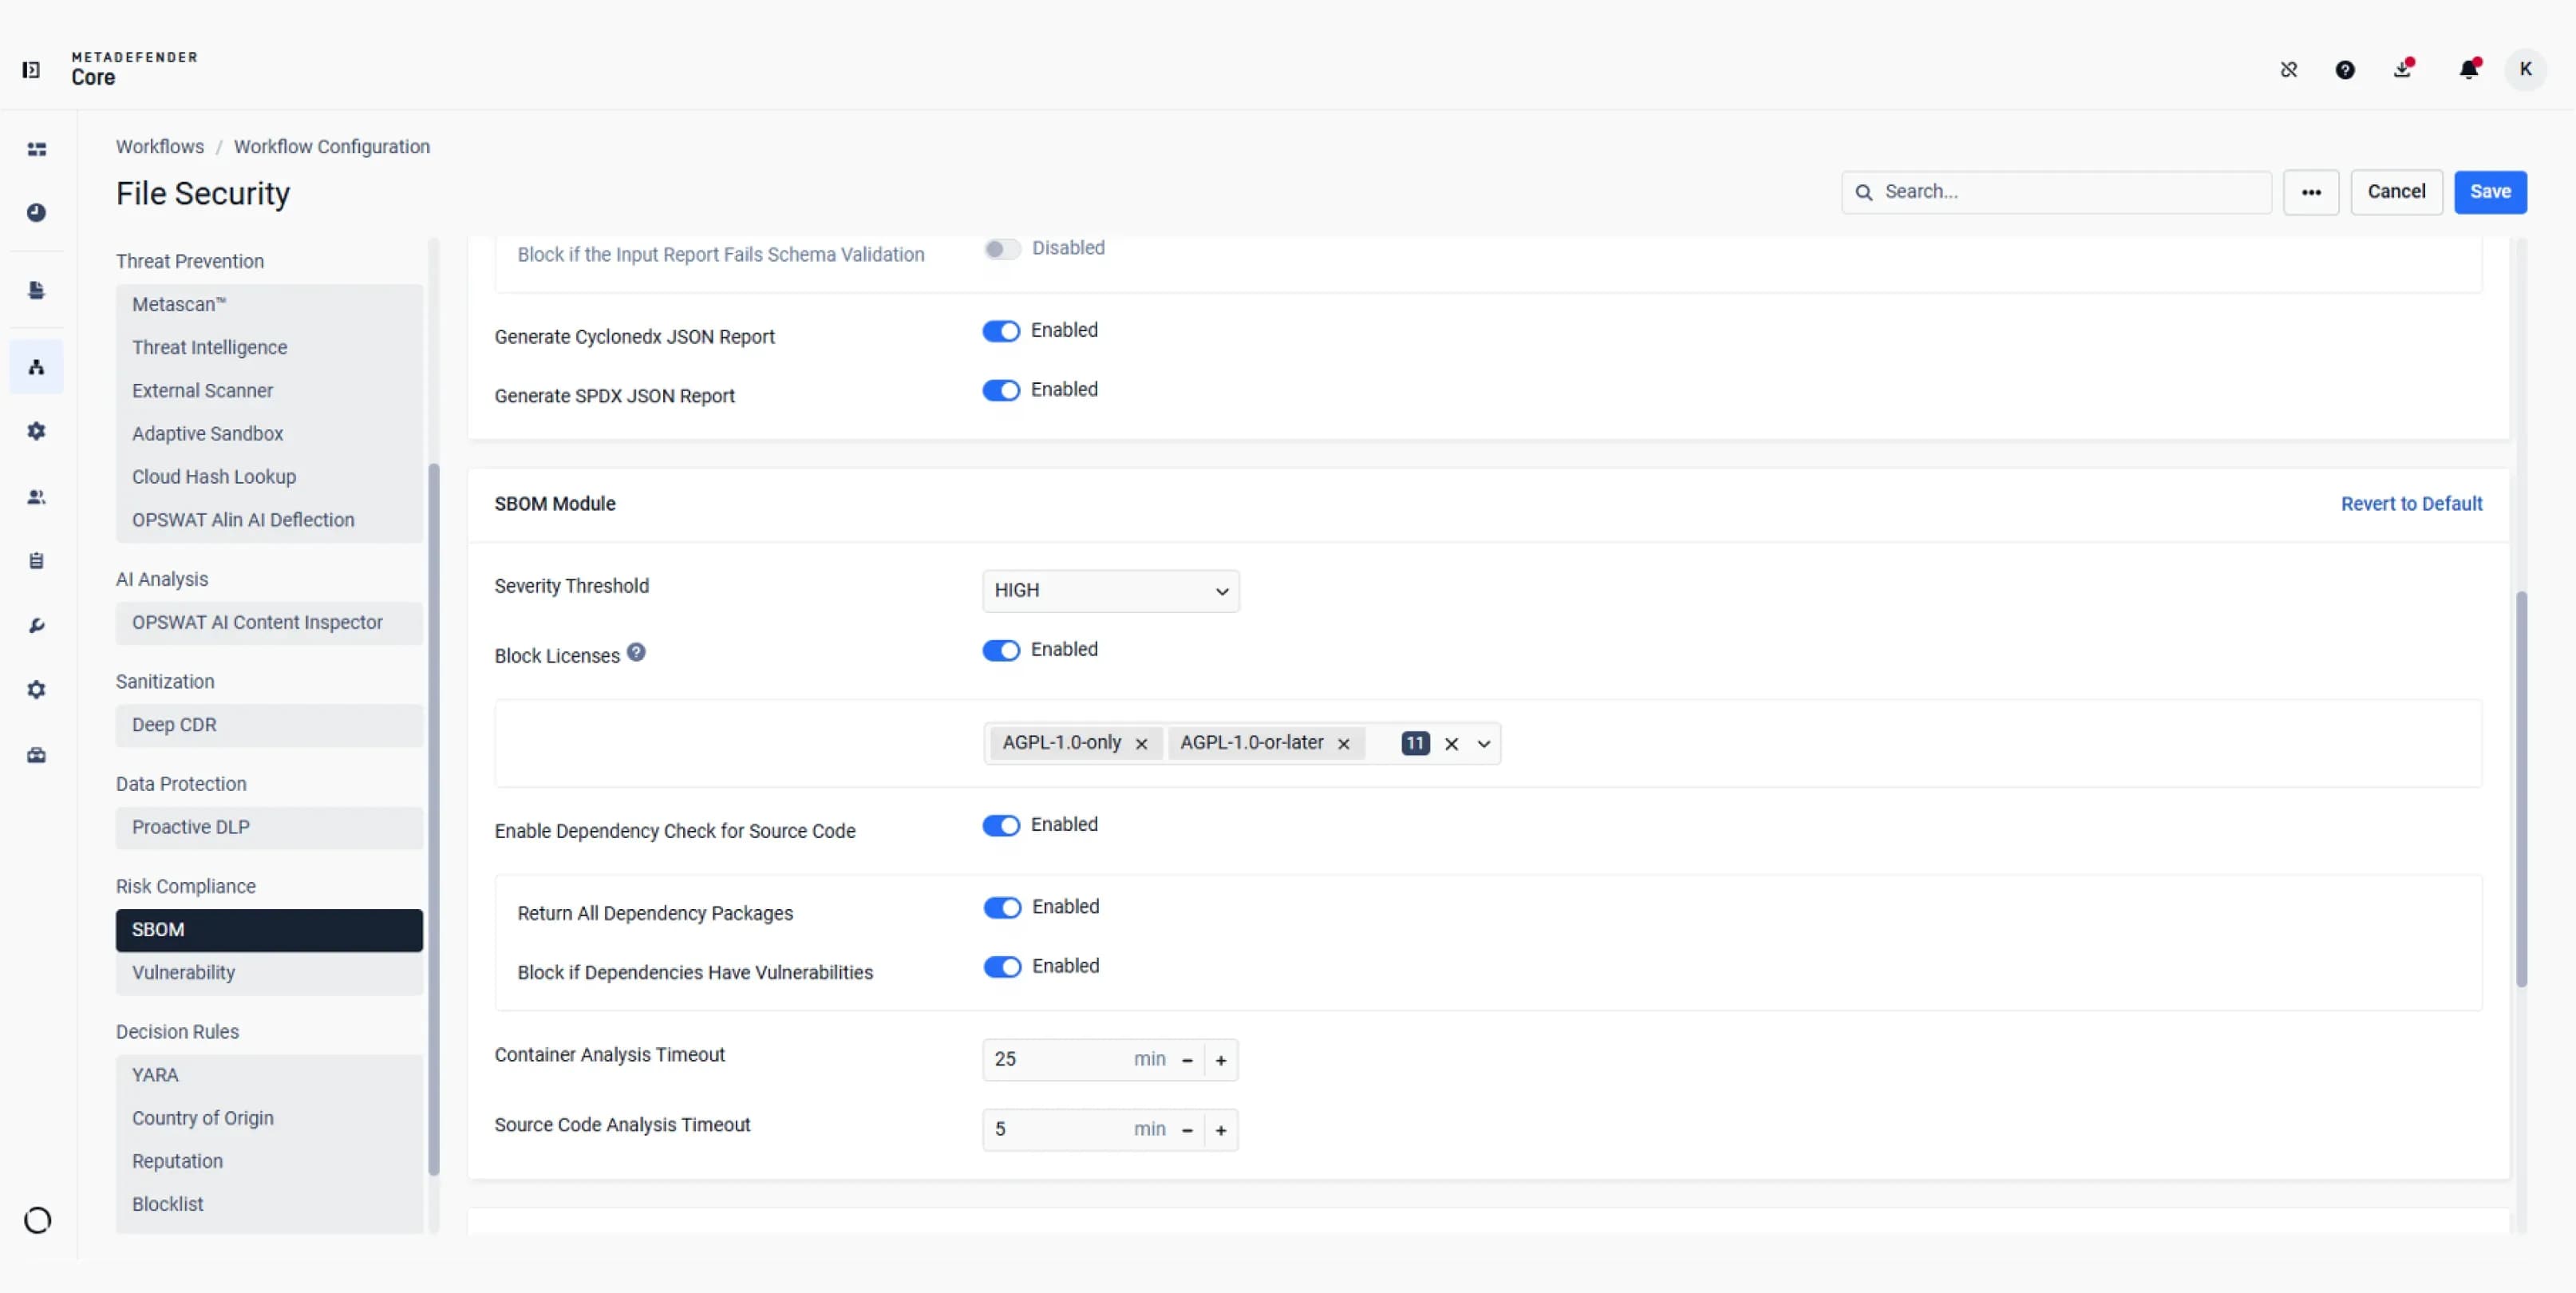
Définissez des seuils de gravité des vulnérabilités, sélectionnez les licences de paquets à bloquer et activez les vérifications des dépendances pour le code source.
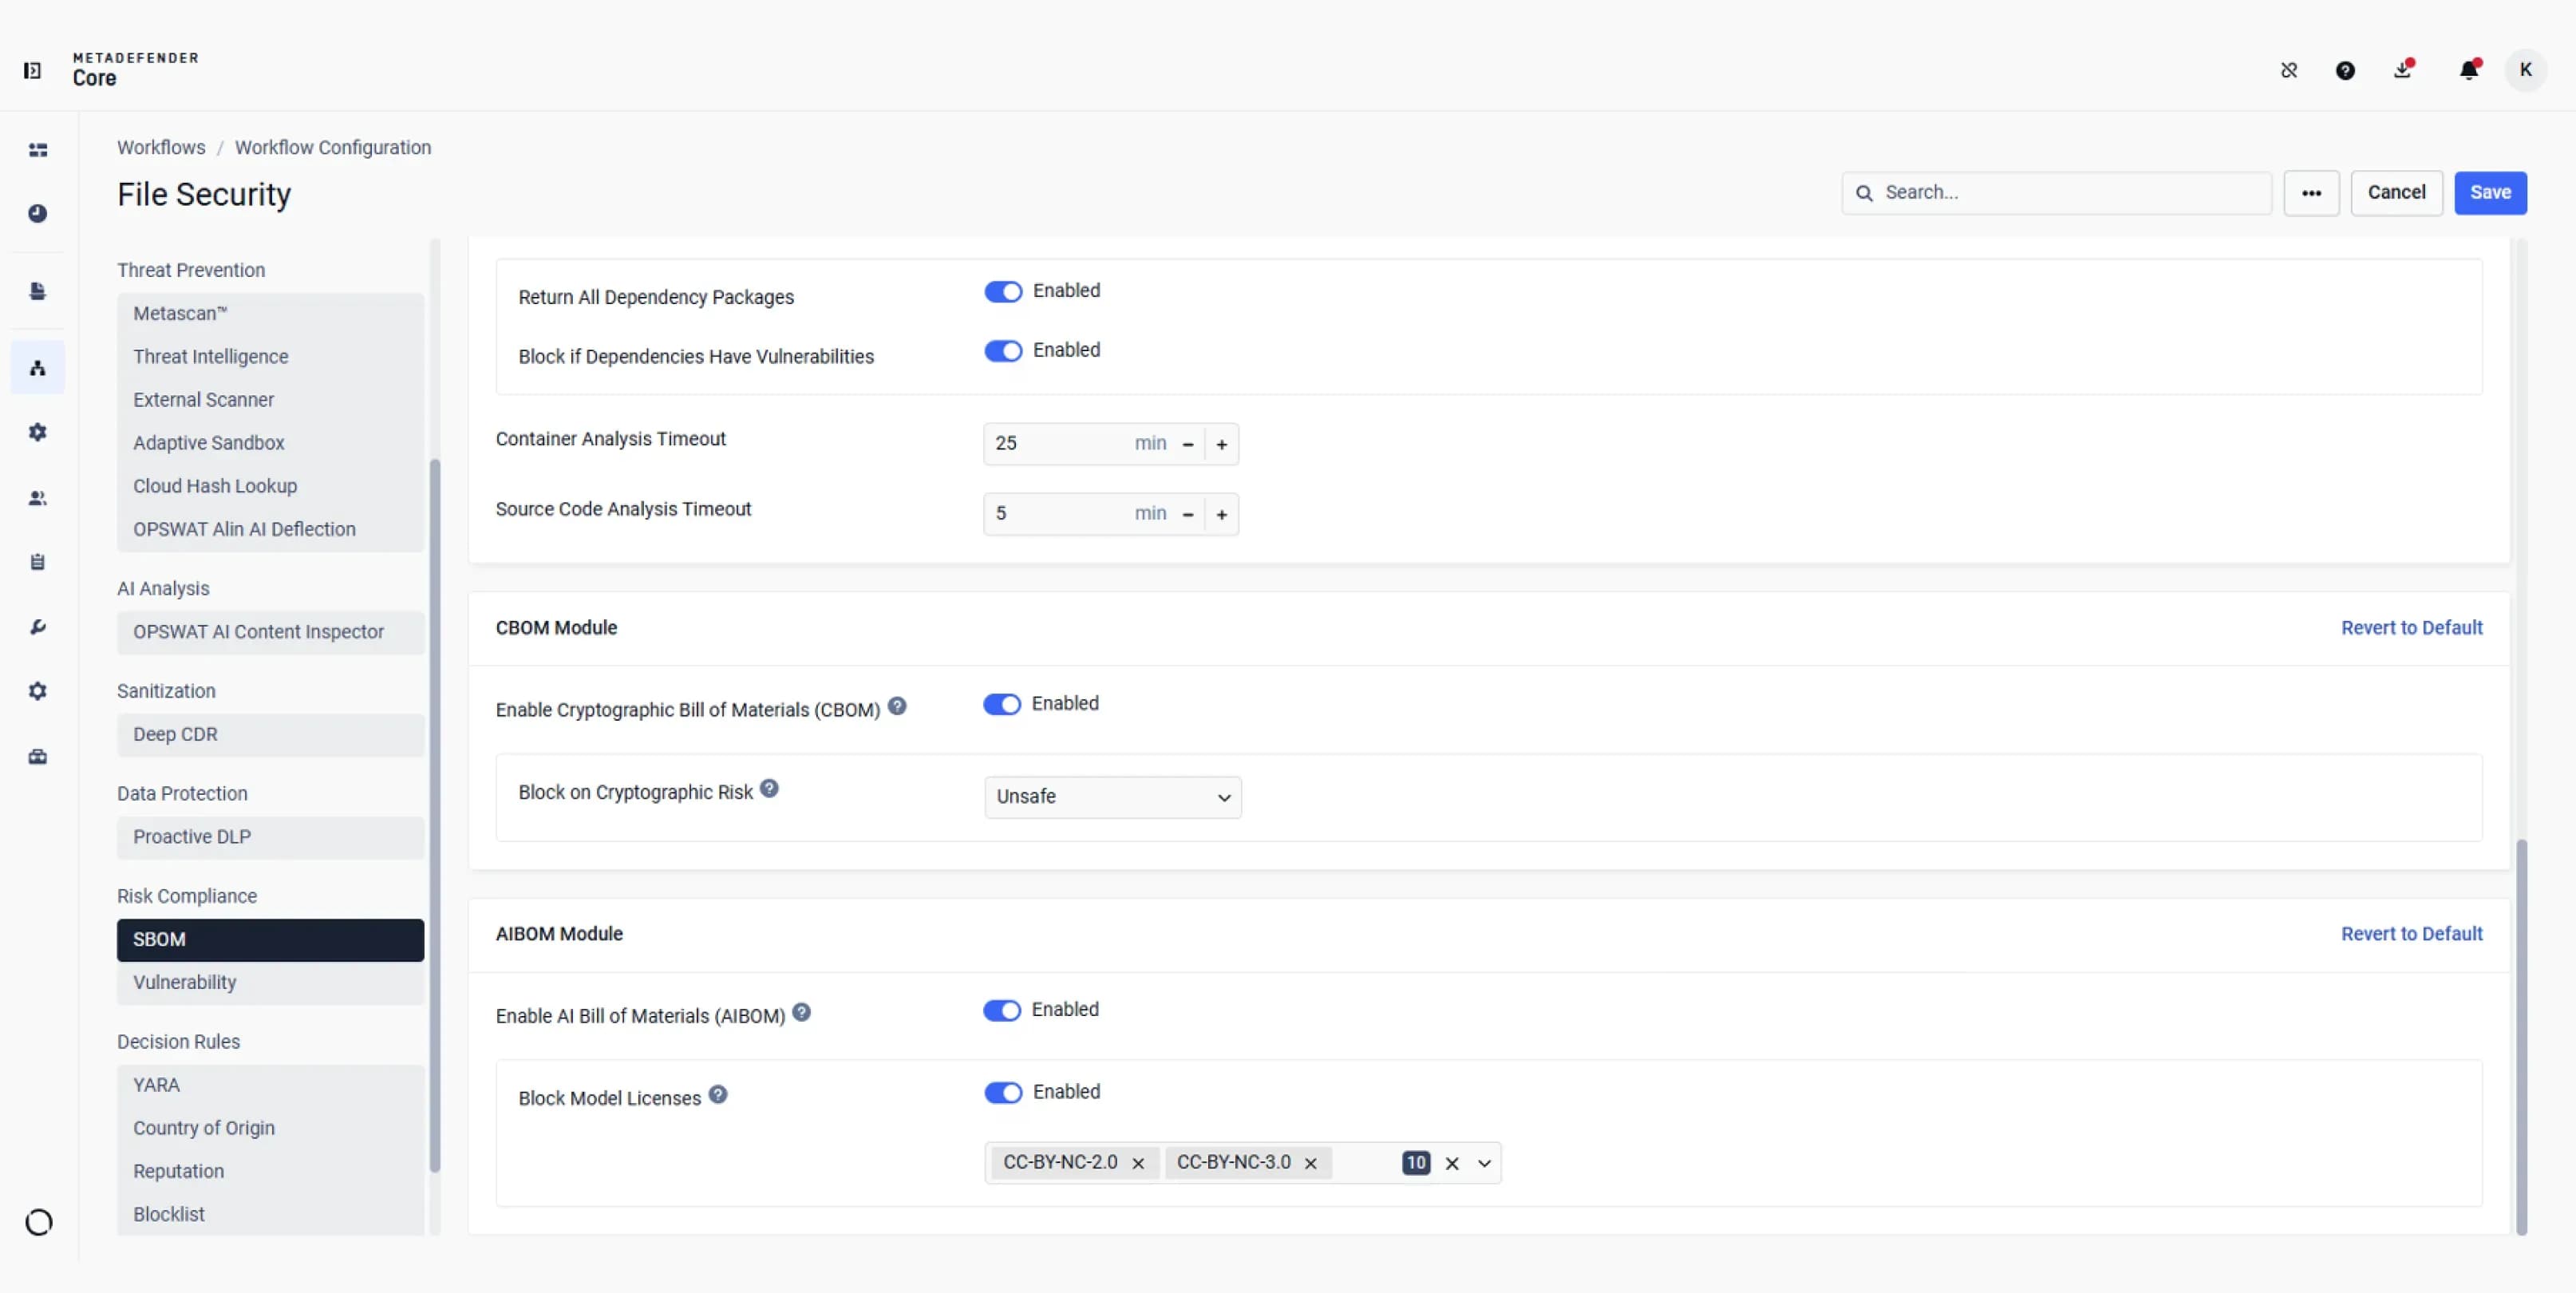
Choisissez si vous souhaitez bloquer l'accès en raison d'un risque cryptographique ou si vous souhaitez restreindre l'accès à certaines licences de modèles d'IA.
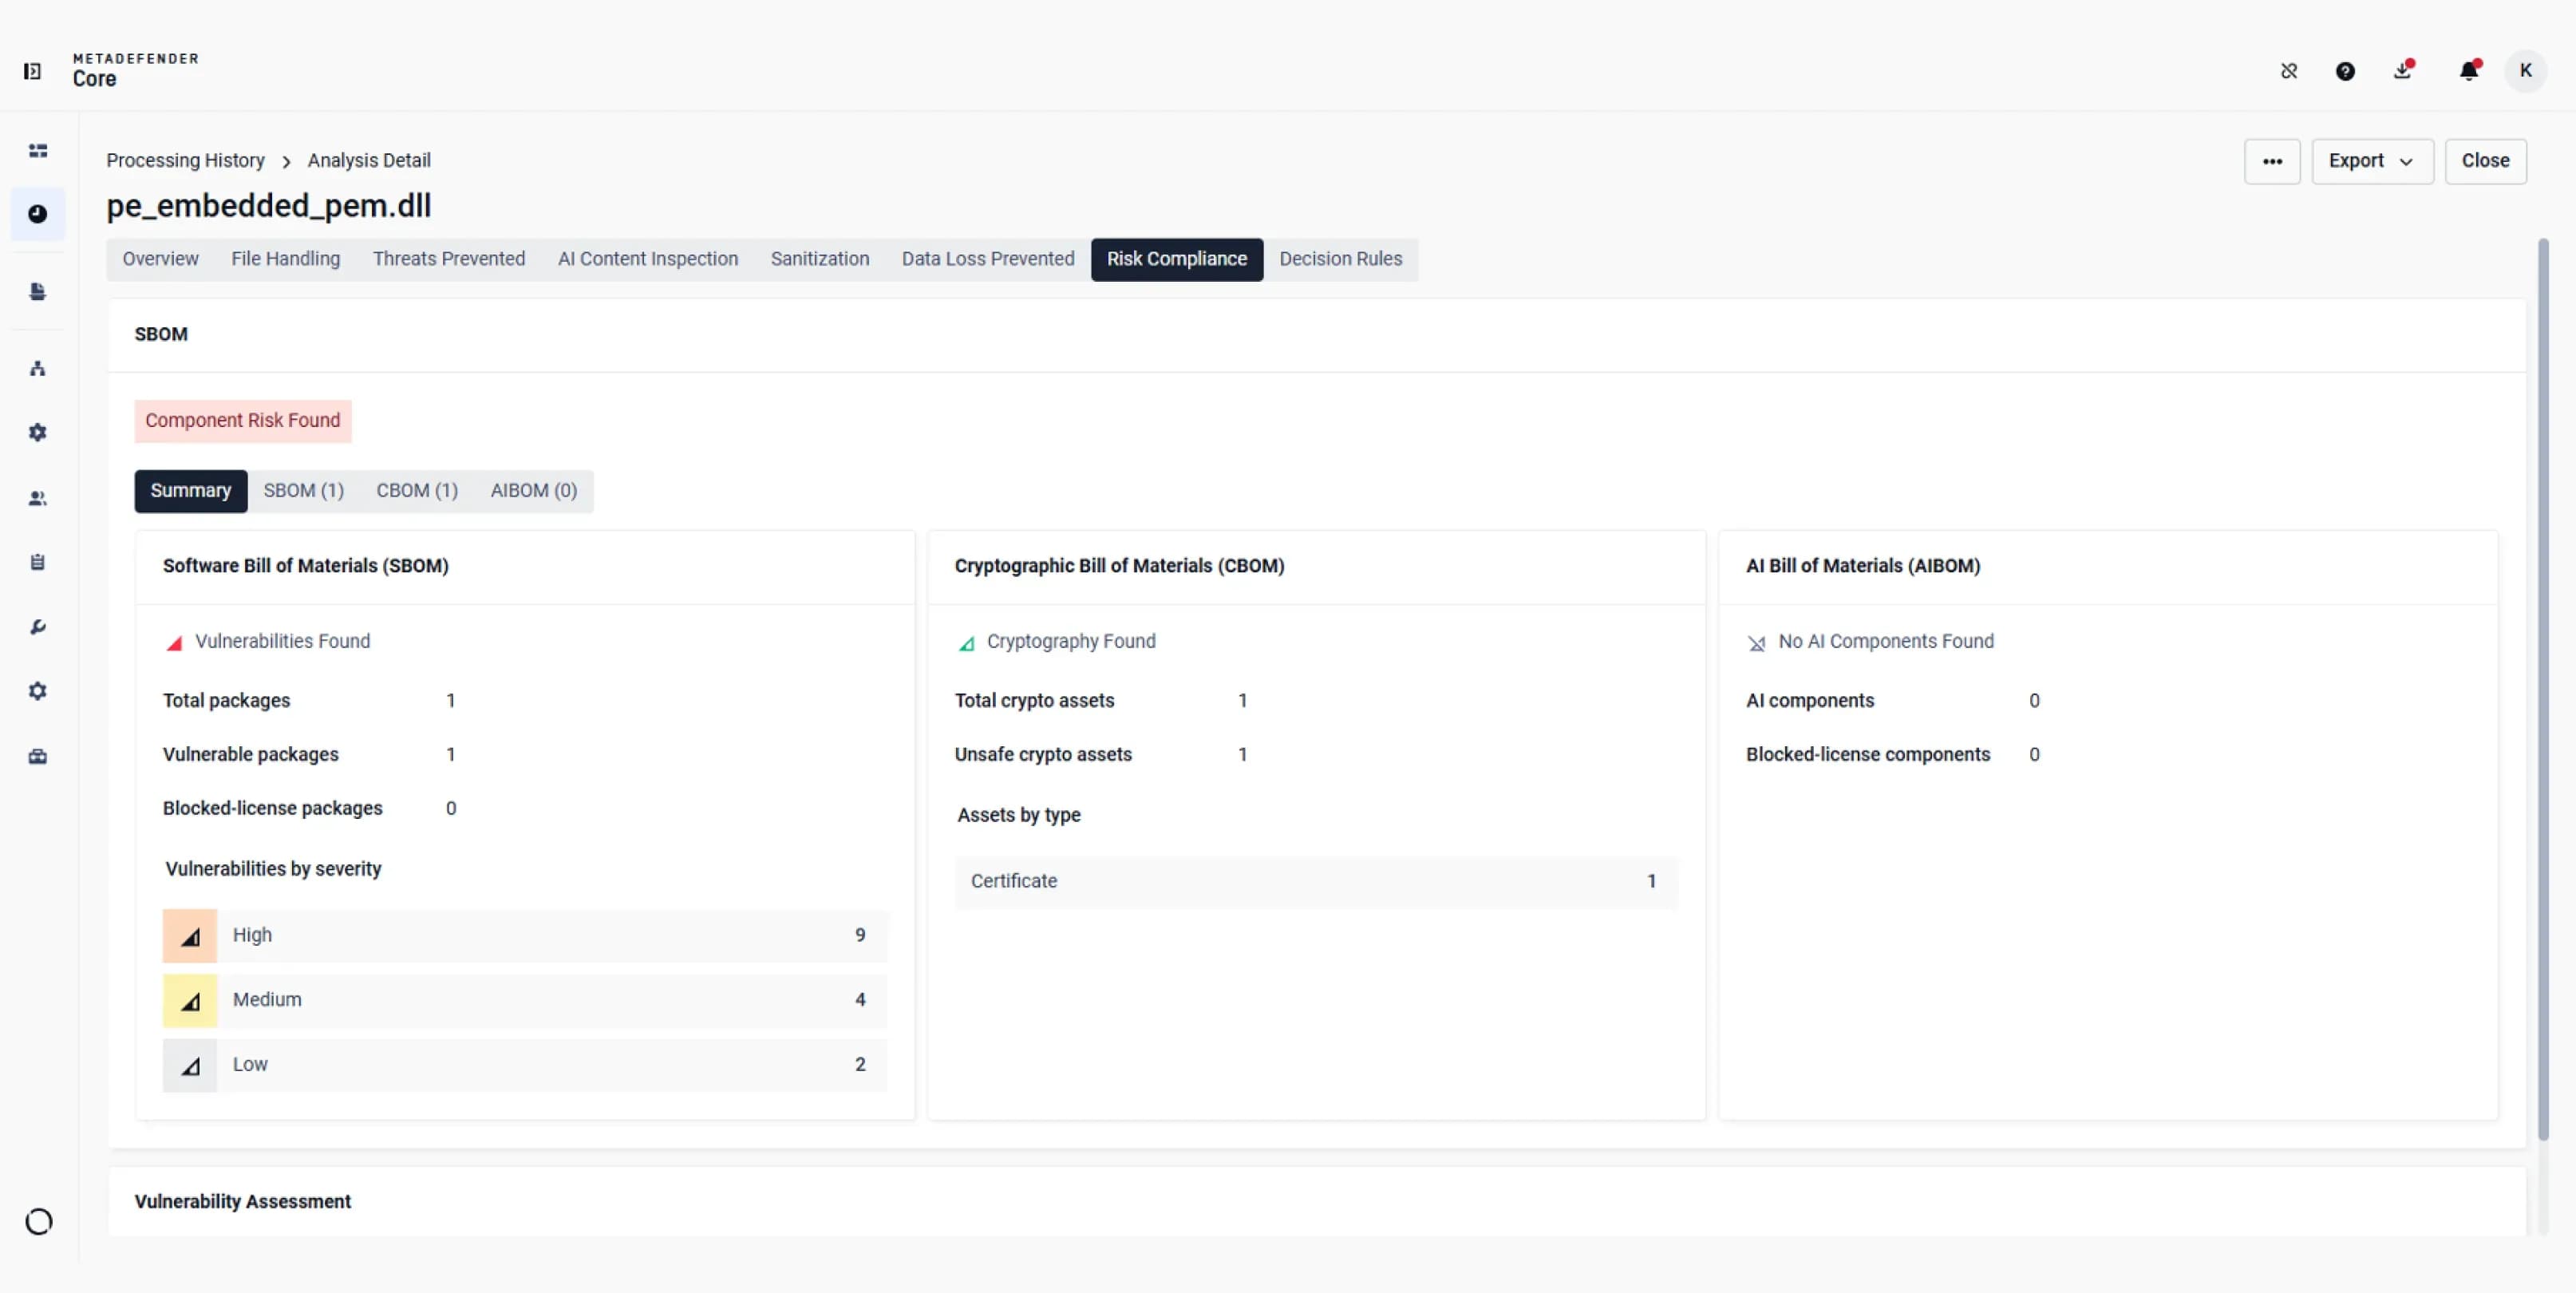
Comparez les résultats des analyses logicielles, cryptographiques ou d'intelligence artificielle concernant le fichier analysé, puis ouvrez chaque module pour obtenir plus de détails.
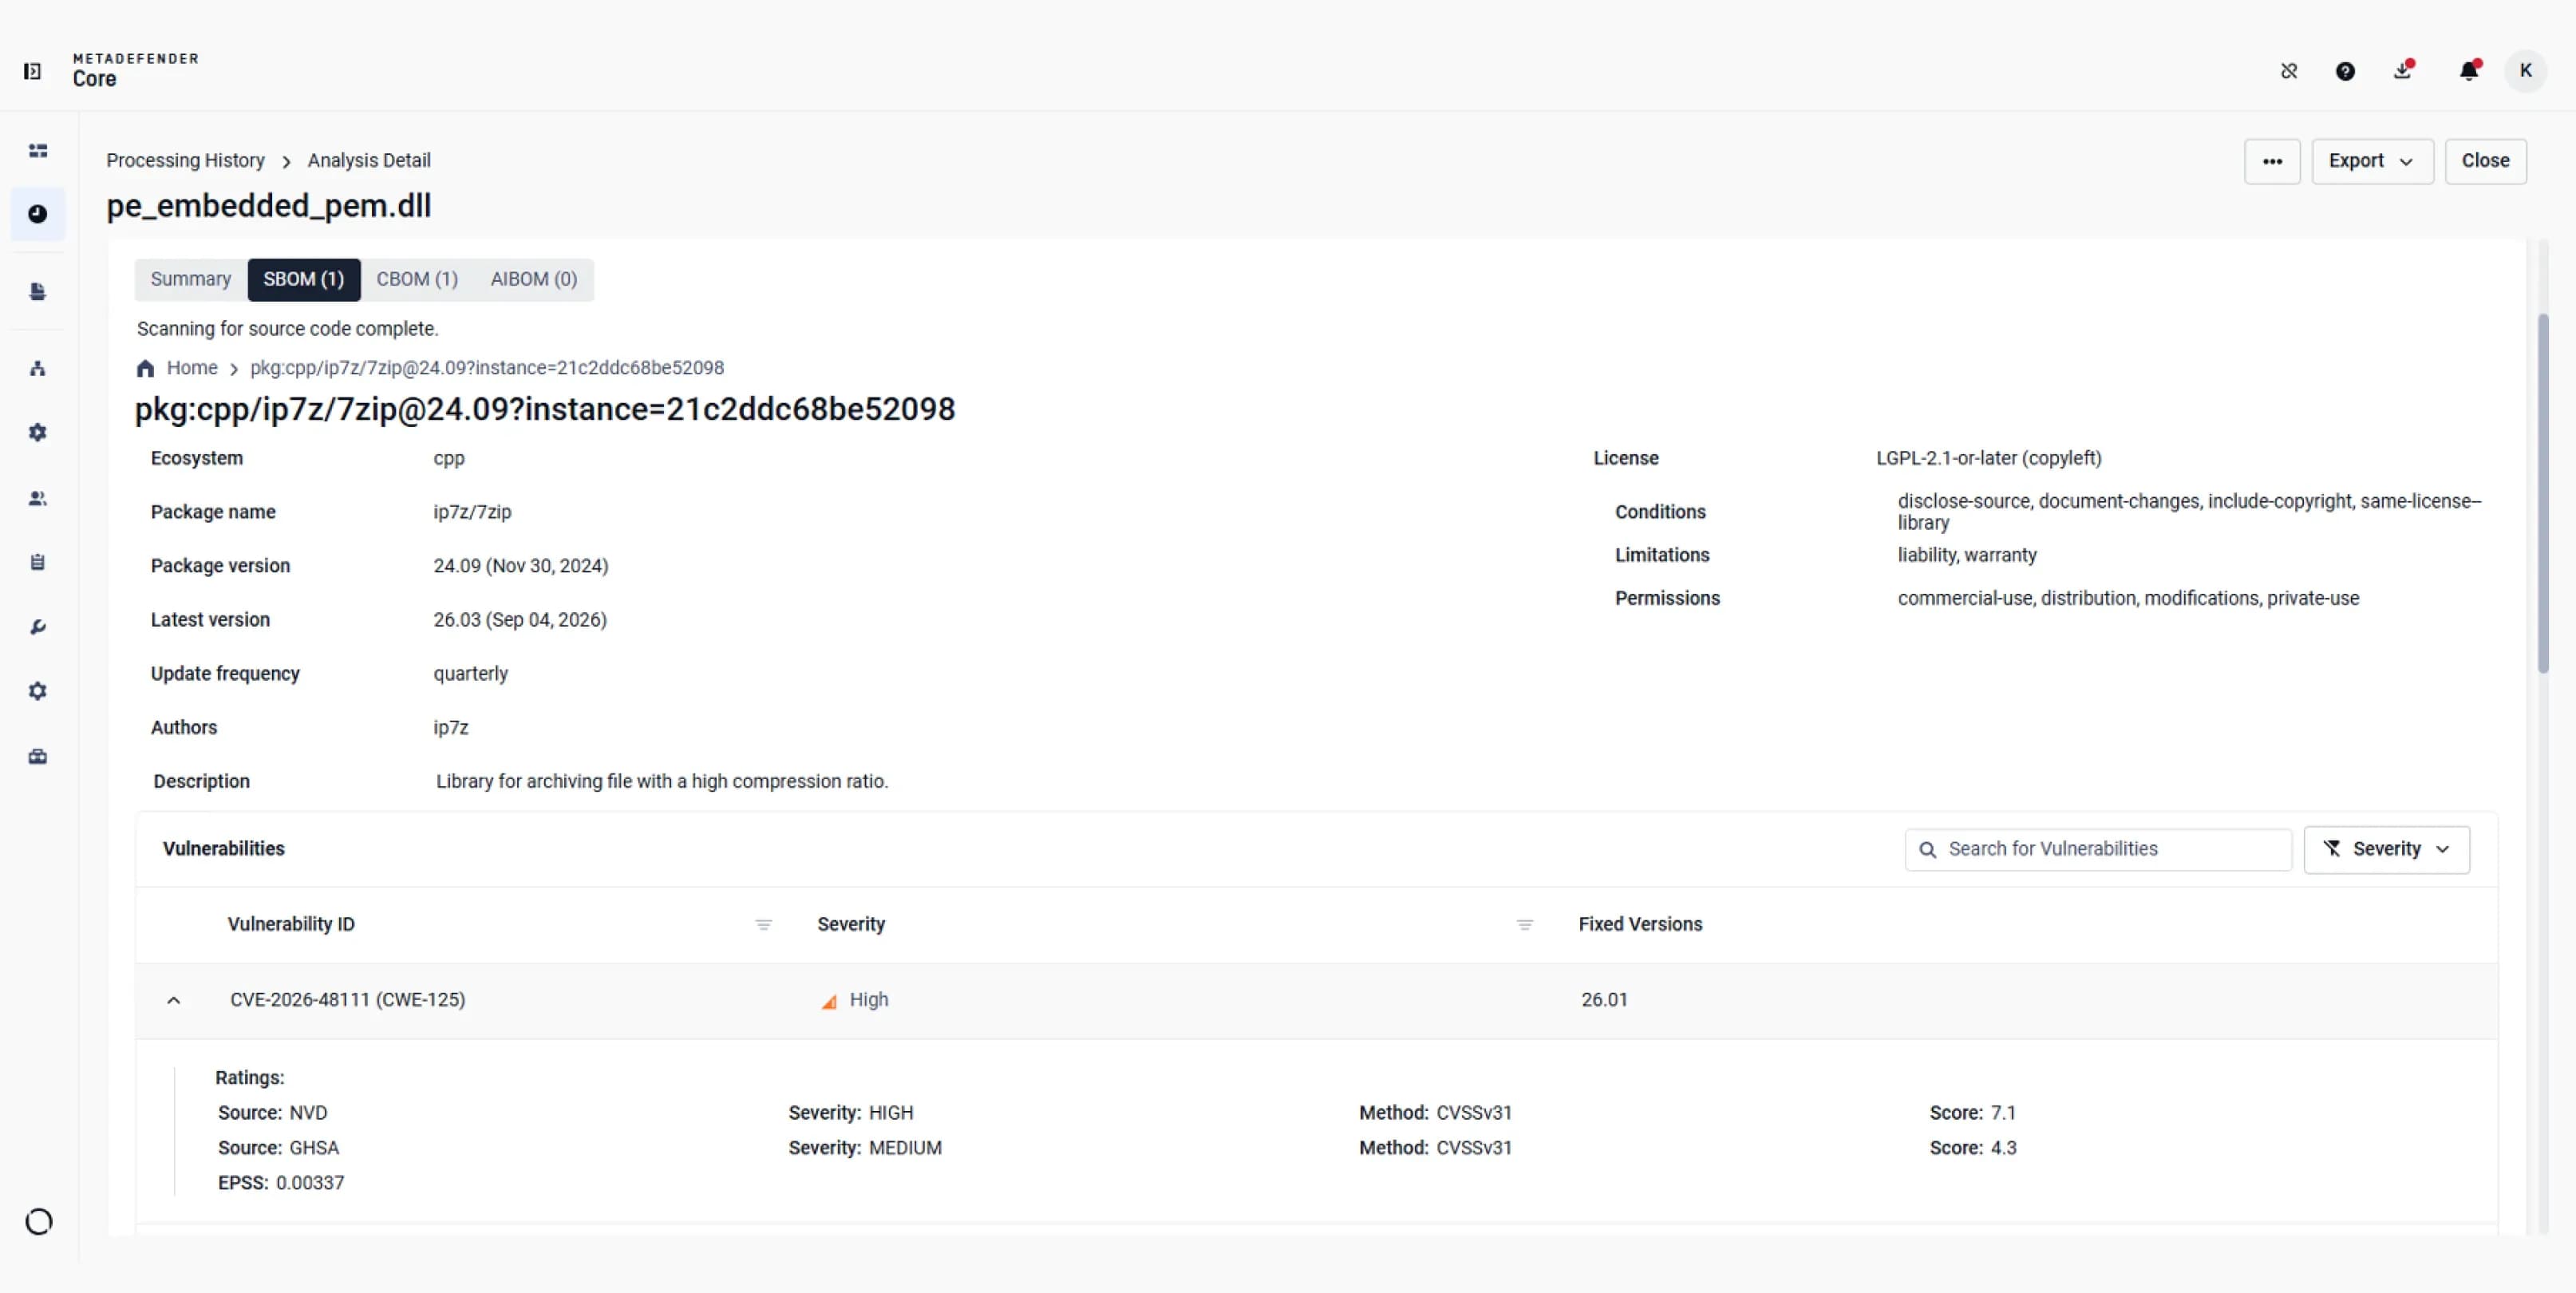
Vérifiez la version du progiciel, la licence déclarée, les CVE associés et les niveaux de gravité.
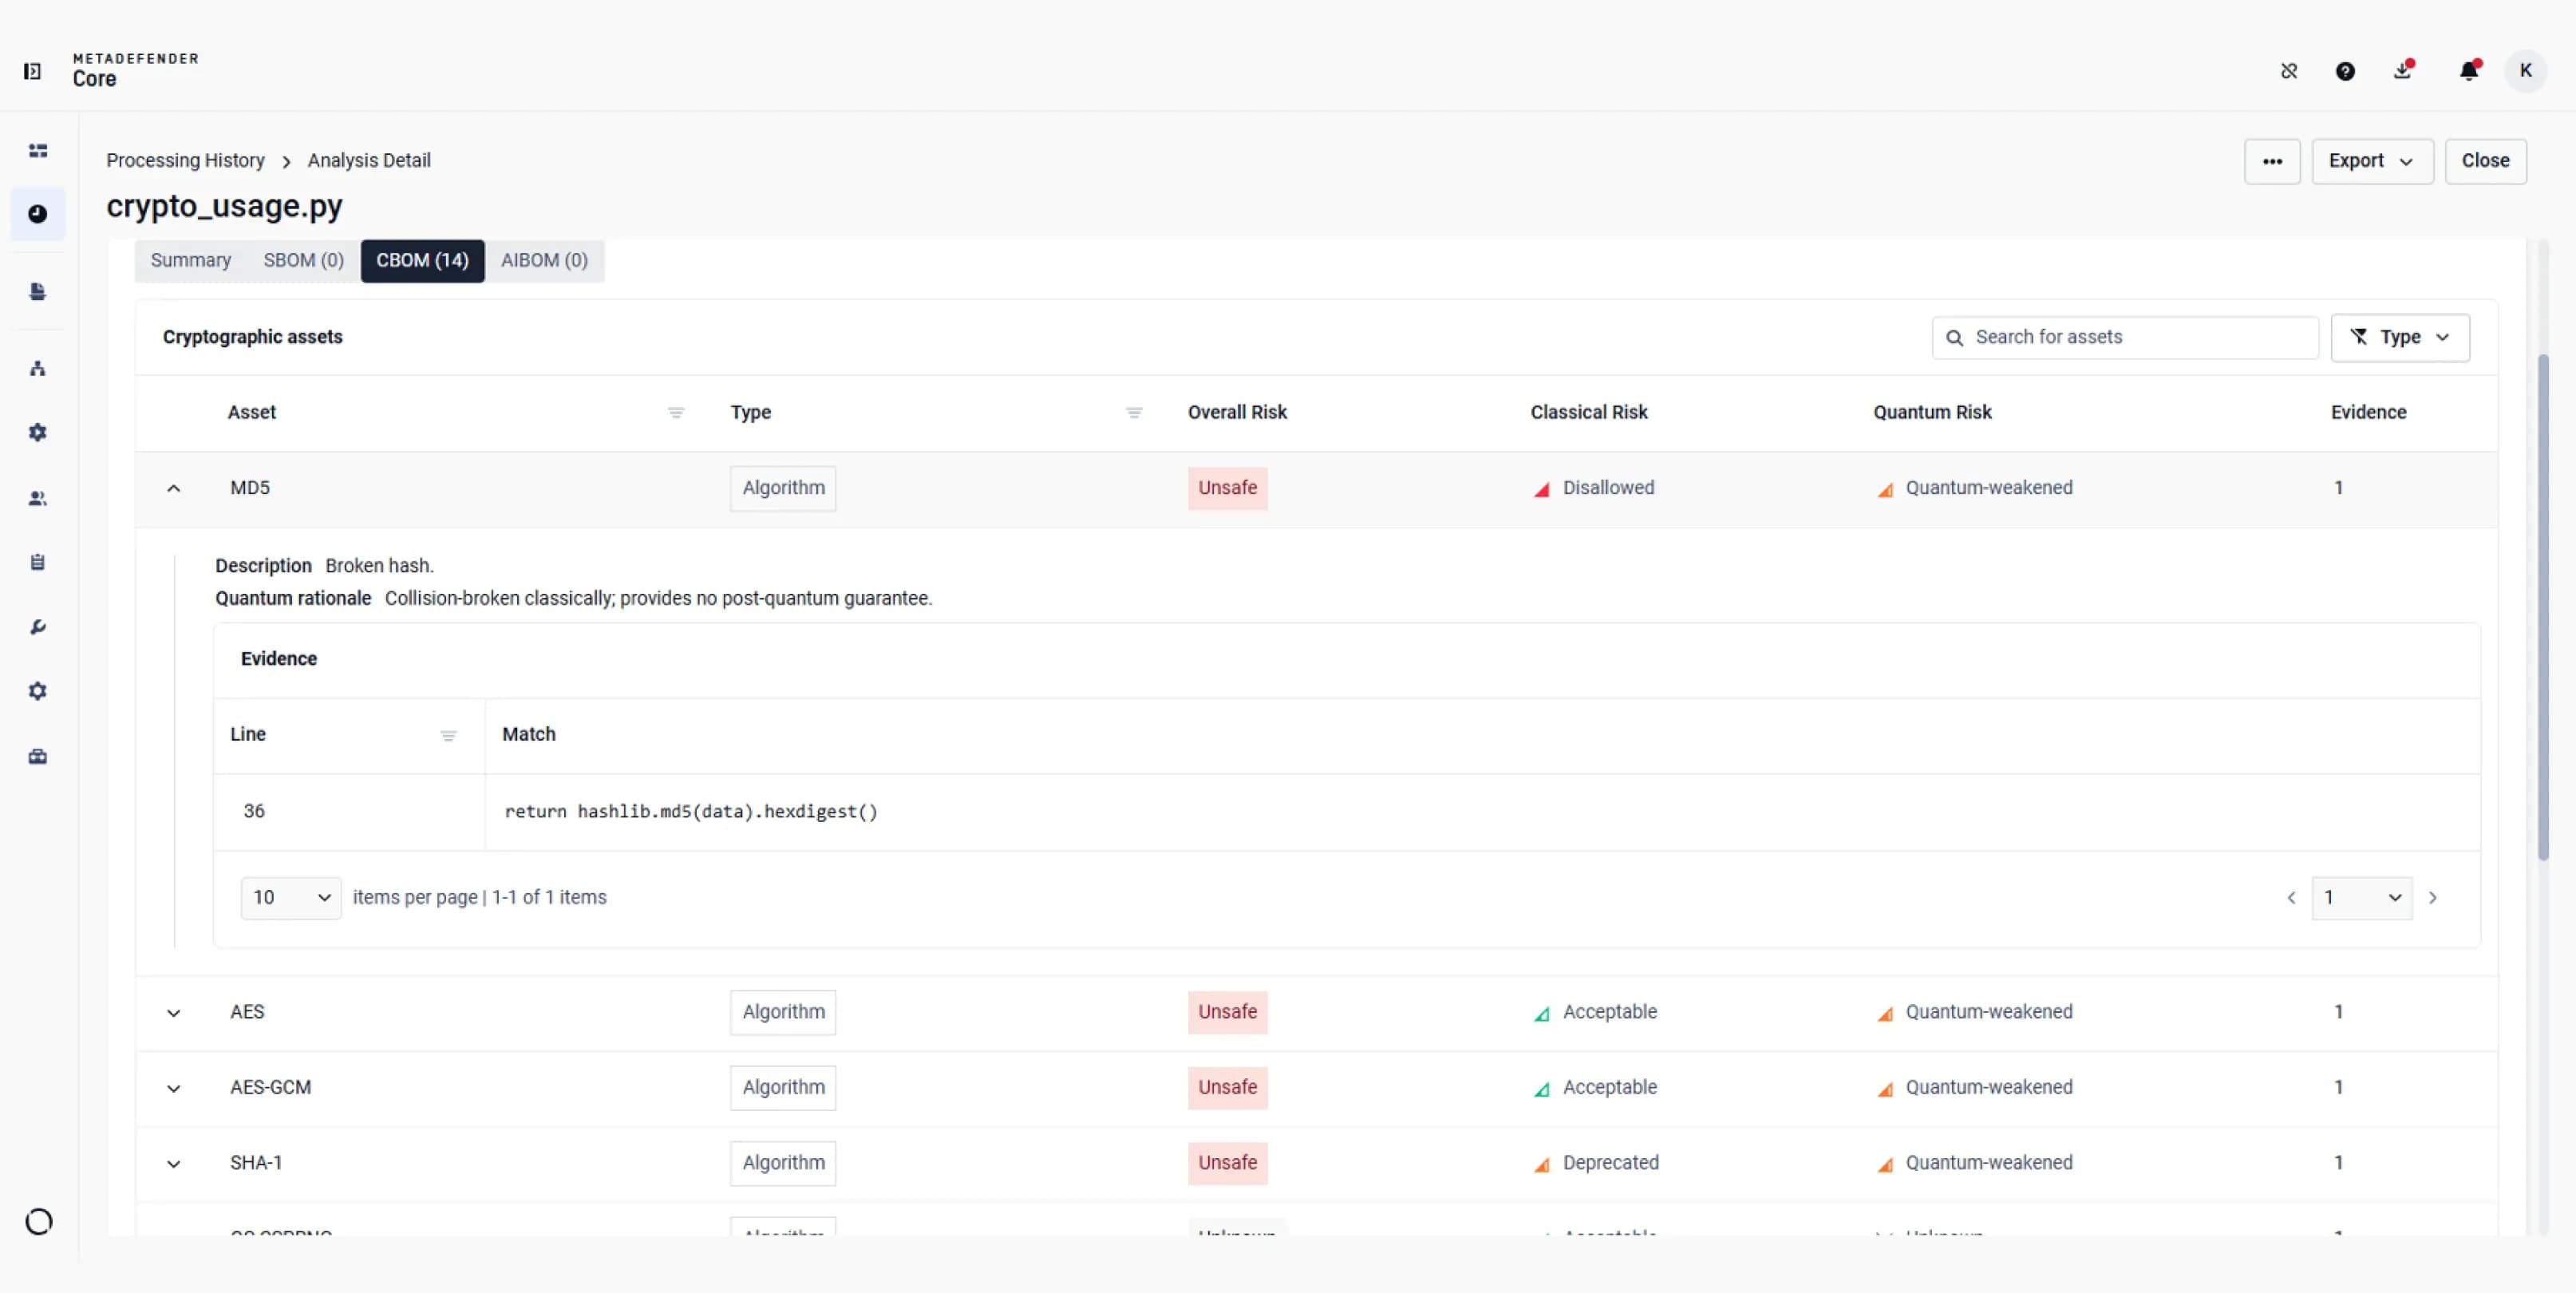
Passer en revue les classifications des risques classiques et quantiques, ainsi que les éléments probants indiquant où ces actifs cryptographiques ont été découverts.
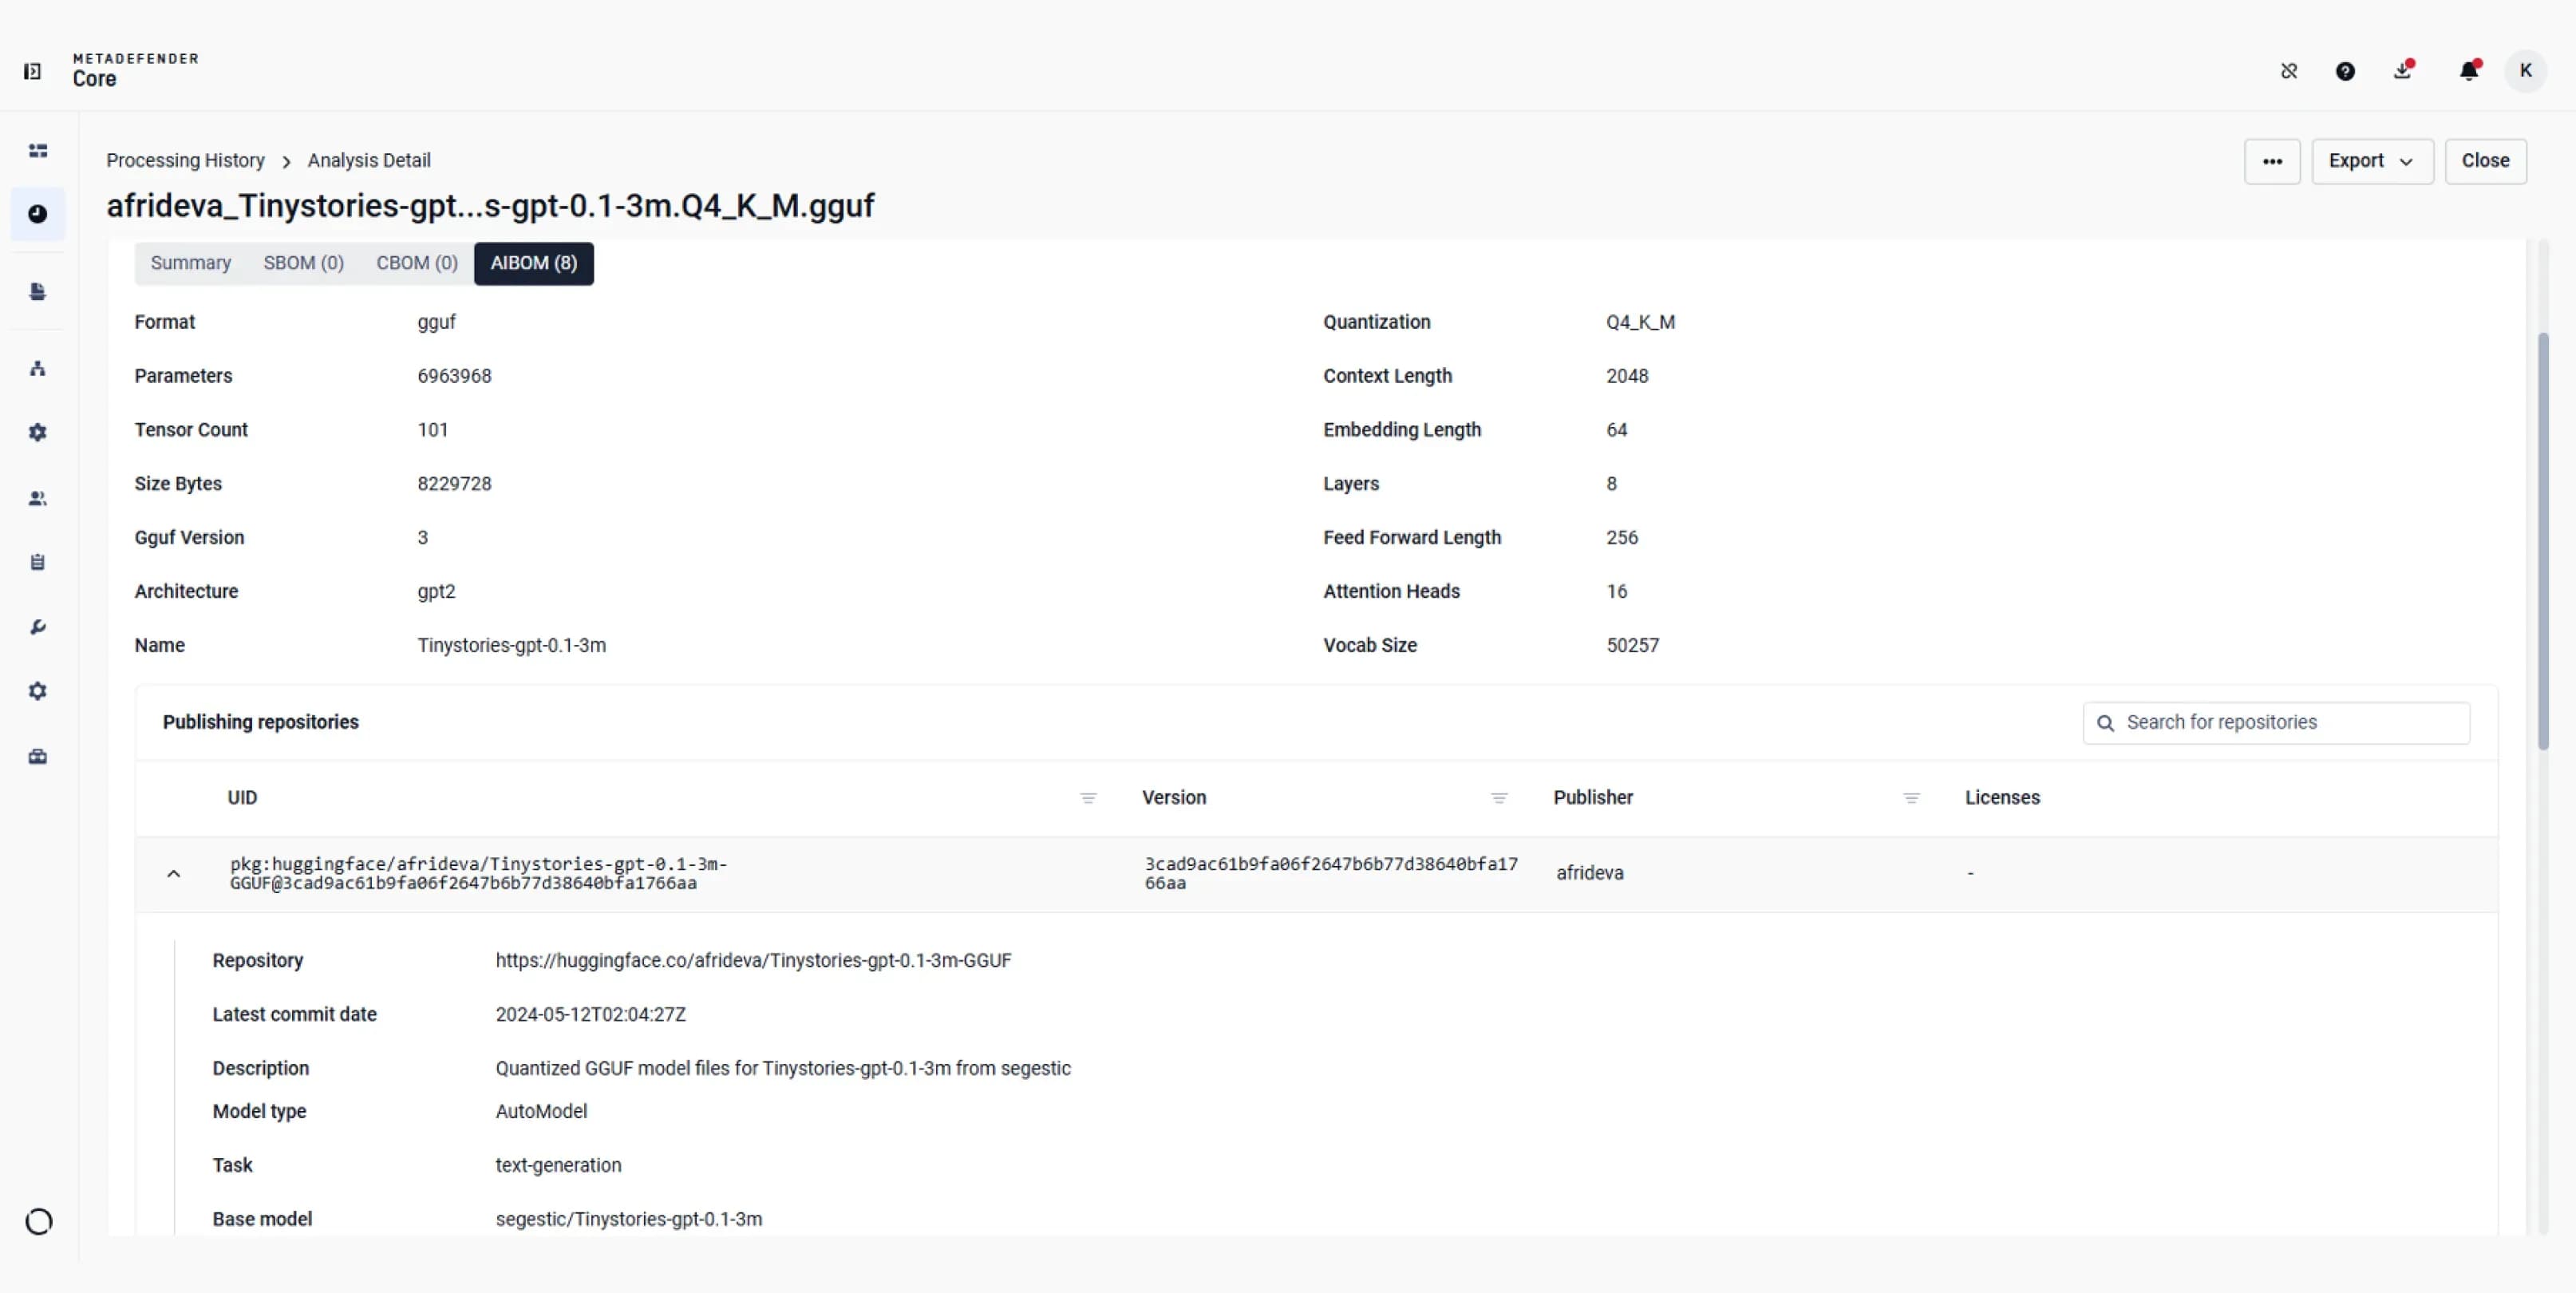
Vérifiez le format et l'architecture du modèle, puis passez en revue les référentiels connus pour publier ce même fichier.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
Docker Hub
JFrog Container
Quai
Fichier binaire JFrog
Ruby
Python
PHP
Node.js
Java
Aller
Rouille
Fléchette
.NET
C/C++
Vérifiez les artefacts analysés pour identifier le paquet et la version concernés afin de définir la portée des mesures correctives à mettre en œuvre par l'équipe.
Utilisez les conclusions issues de l'analyse cryptographique et les solutions de remplacement recommandées pour identifier les ressources nécessitant un examen par des spécialistes avant de planifier la migration.
Avant d'approuver un modèle destiné à être utilisé dans une application, il convient d'examiner les référentiels de publication connus et les licences déclarées disponibles.
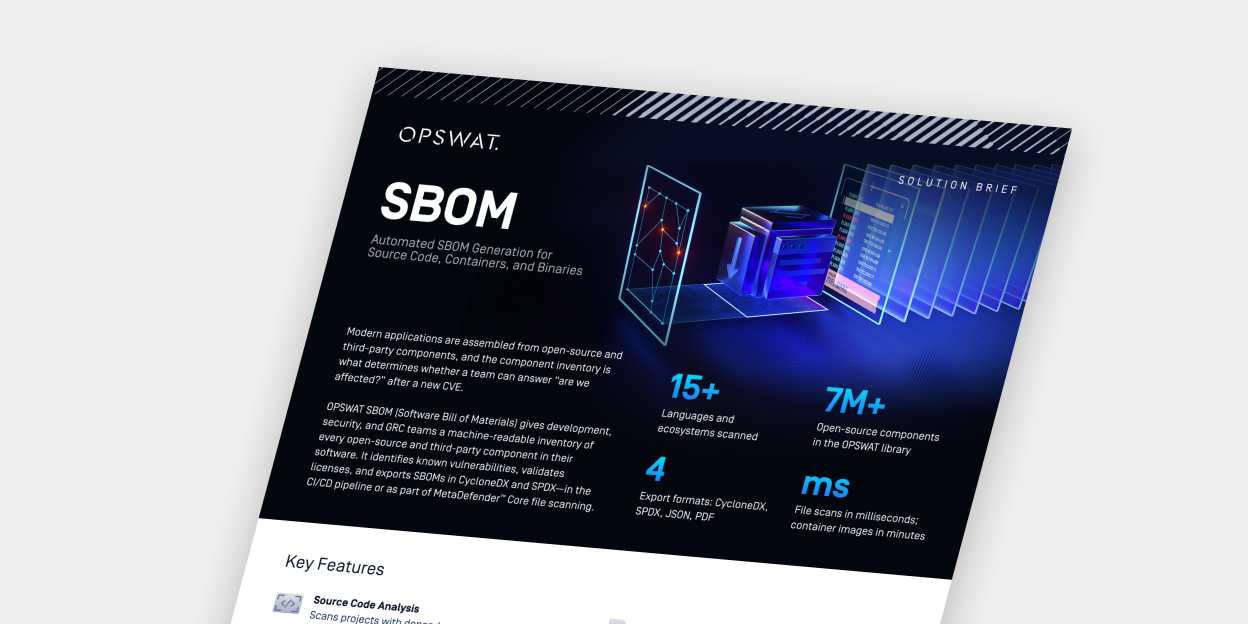
Analysez les fichiers source, les fichiers binaires, les certificats, le contenu des conteneurs et les fichiers de modèles d'IA. La portée de l'analyse dépend du type de fichier et des modules BOM activés.
Les modules activés génèrent jusqu'à trois inventaires pour un même résultat d'analyse, en fonction du fichier fourni et de l'analyse prise en charge.
Générez des SBOM distinctes au format SPDX ou CycloneDX, ou conjointement avec les CBOM et AIBOM au format JSON ou PDF, afin de fournir aux équipes chargées de la sécurité des applications (AppSec), de la cryptographie post-quantique (PQC), de la gouvernance de l'IA, des affaires juridiques et de la conformité (GRC) les formats adaptés à leurs besoins.