Une cybersécurité axée sur la prévention pour le secteur de l'énergie et des services publics
Des salles de contrôle nucléaires aux plateformes offshore, « OPSWAT » bloque les menaces provenant de fichiers et de périphériques avant qu’elles n’atteignent les systèmes OT critiques.
- Une sécurité axée sur la prévention
- Conformité prête pour l'audit
- Une continuité opérationnelle sans faille
OPSWAT la confiance de
1,500+
1,800+
30+
13,000+
Quand la sécurité des infrastructures énergétiques fait défaut
L'angle mort de l'Media , un problème qui peut être résolu
Les techniciens de terrain s'appuient sur des clés USB « USB » pour effectuer des mises à jour sur les systèmes SCADA, en se fiant par défaut aux supports de stockage internes. En l'absence de scan obligatoire au moment de l'utilisation, une seule clé infectée peut compromettre des ressources critiques sans laisser la moindre trace.
Fichiers non contrôlés franchissant la frontière entre les environnements informatiques (IT) et opérationnels (OT)
Les données doivent circuler entre les environnements informatiques (IT) et opérationnels (OT), mais en l'absence de contrôle à la frontière, chaque transfert, chaque correctif et chaque mise à jour fournie par un fournisseur devient une voie non vérifiée vers les systèmes de production.
Des systèmes hérités dépassés par les menaces modernes
Les systèmes de contrôle datant de plusieurs décennies ne permettent pas d'assurer la sécurité moderne des terminaux ni la gestion des correctifs ; pourtant, ils constituent la majeure partie des infrastructures OT critiques et ne peuvent être remplacés du jour au lendemain.
Respect des règles sans mesures coercitives
Les normes NERC CIP, CEI 62443 et NRC 10 CFR 73.54 exigent des contrôles vérifiables et prêts à être soumis à un audit. De nombreuses organisations sont en mesure de documenter leurs politiques, mais ne peuvent pas prouver qu’elles sont appliquées de manière cohérente, une lacune qui leur coûte des millions en amendes et nuit à leur réputation.
Les pirates ont été les premiers à adopter l'IA
Les cybercriminels génèrent désormais des logiciels malveillants polymorphes et des leurres convaincants à un rythme plus rapide que ne le permettent les mises à jour des systèmes de défense basés sur les signatures, et les environnements OT sont ceux qui mettent le plus de temps à se mettre à jour.
- Media amovibles
L'angle mort de l'Media , un problème qui peut être résolu
Les techniciens de terrain s'appuient sur des clés USB « USB » pour effectuer des mises à jour sur les systèmes SCADA, en se fiant par défaut aux supports de stockage internes. En l'absence de scan obligatoire au moment de l'utilisation, une seule clé infectée peut compromettre des ressources critiques sans laisser la moindre trace.
- Transferts IT/OT
Fichiers non contrôlés franchissant la frontière entre les environnements informatiques (IT) et opérationnels (OT)
Les données doivent circuler entre les environnements informatiques (IT) et opérationnels (OT), mais en l'absence de contrôle à la frontière, chaque transfert, chaque correctif et chaque mise à jour fournie par un fournisseur devient une voie non vérifiée vers les systèmes de production.
- Systèmes hérités
Des systèmes hérités dépassés par les menaces modernes
Les systèmes de contrôle datant de plusieurs décennies ne permettent pas d'assurer la sécurité moderne des terminaux ni la gestion des correctifs ; pourtant, ils constituent la majeure partie des infrastructures OT critiques et ne peuvent être remplacés du jour au lendemain.
- Les complexités de la conformité
Respect des règles sans mesures coercitives
Les normes NERC CIP, CEI 62443 et NRC 10 CFR 73.54 exigent des contrôles vérifiables et prêts à être soumis à un audit. De nombreuses organisations sont en mesure de documenter leurs politiques, mais ne peuvent pas prouver qu’elles sont appliquées de manière cohérente, une lacune qui leur coûte des millions en amendes et nuit à leur réputation.
- Menaces liées à l'IA
Les pirates ont été les premiers à adopter l'IA
Les cybercriminels génèrent désormais des logiciels malveillants polymorphes et des leurres convaincants à un rythme plus rapide que ne le permettent les mises à jour des systèmes de défense basés sur les signatures, et les environnements OT sont ceux qui mettent le plus de temps à se mettre à jour.
Une protection de bout en bout axée sur la prévention
OPSWAT bloque les menaces avant qu'elles n'atteignent les systèmes de contrôle, grâce à des mesures de sécurité physiques, à une inspection approfondie et à un contrôle centralisé des politiques.
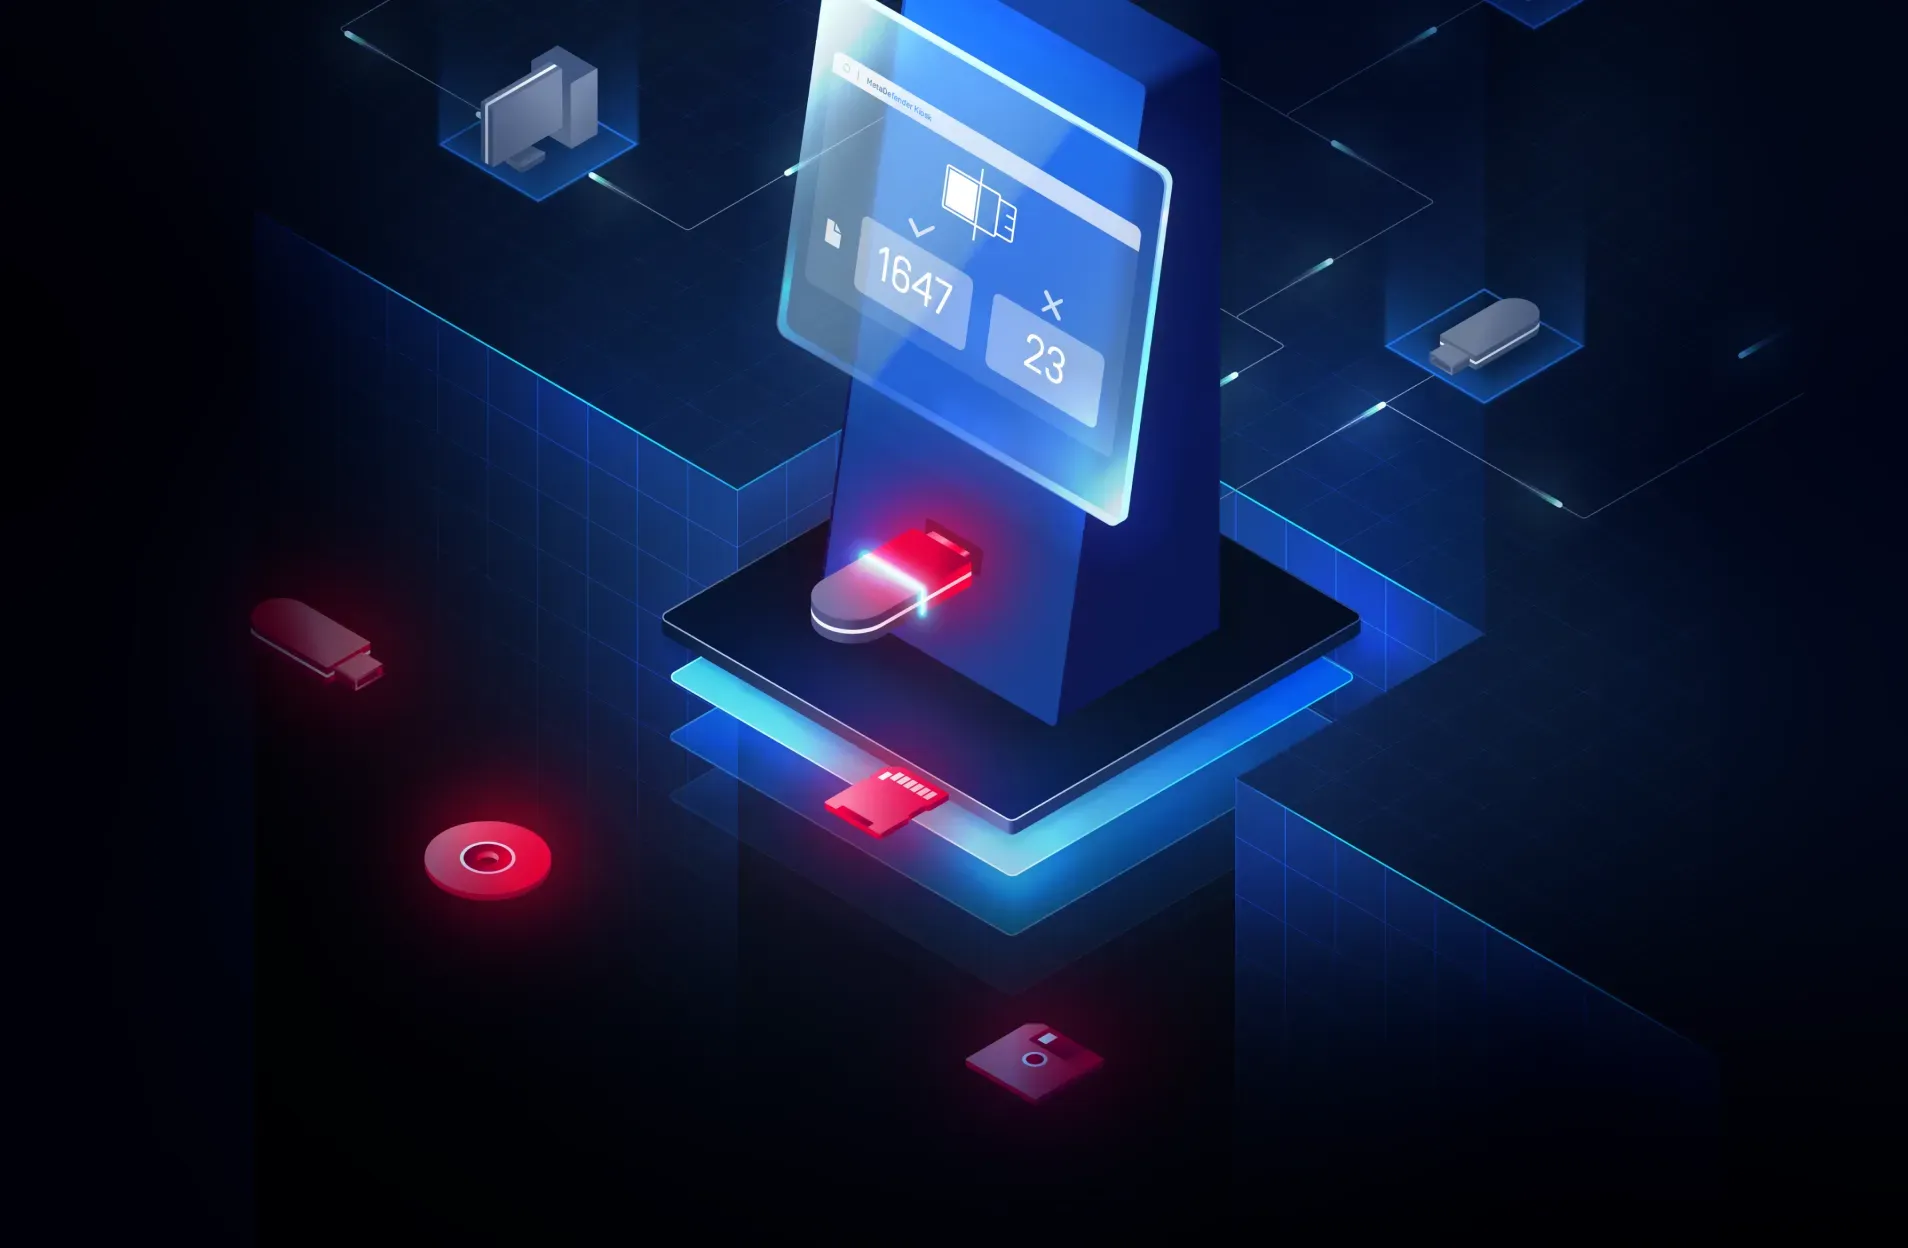
Contrôles physiques à chaque point d'entrée
MetaDefender™ Kiosk, Drive, Media ,Firewall et Endpoint assurent la sécurité des supports amovibles et des périphériques temporaires en analysant, validant et contrôlant ces périphériques avant qu’ils n’accèdent aux systèmes OT critiques.
Secure Transferts de données IT/OT
MetaDefender Managed File Transfer, NetWall™ et Industrial Firewall inspectent et contrôlent chaque fichier franchissant la frontière entre les réseaux IT et OT, en imposant un transfert unidirectionnel ou basé sur des règles, sans aucun angle mort.
Visibilité, accès et prévention des menaces
Industrial Firewall, et OT Access associent visibilité sur les ressources OT, accès à distance sécurisé et protection du réseau afin de réduire les risques cybernétiques.
Visibilité centralisée et conformité
My OPSWAT™ Central Management centralise l'application des politiques, les journaux d'analyse et les rapports de conformité pour l'ensemble des sites, des produits et des zones géographiques, le tout conçu pour être prêt pour les audits.

Détection des failles « zero-day » grâce à l'IA
MetaDefender Aether™ réunit en une seule solution à cinq niveaux la réputation des menaces, l'IA prédictive Alin, le sandboxing par émulation, la notation des menaces et la recherche active de menaces. Détectez les logiciels malveillants de type « zero-day » et ceux conçus pour échapper à la détection avant qu'ils n'atteignent les utilisateurs et les systèmes, grâce à un verdict unique et exploitable pour chaque fichier.
Secure Exploitation des secteurs de l'énergie et des services publics
Cas d'utilisation
Secure Points d'entrée amovibles d'Media
Empêchez les logiciels malveillants de pénétrer dans les environnements OT critiques en analysant, en nettoyant et en validant les supports amovibles avant qu’ils n’atteignent les systèmes opérationnels.
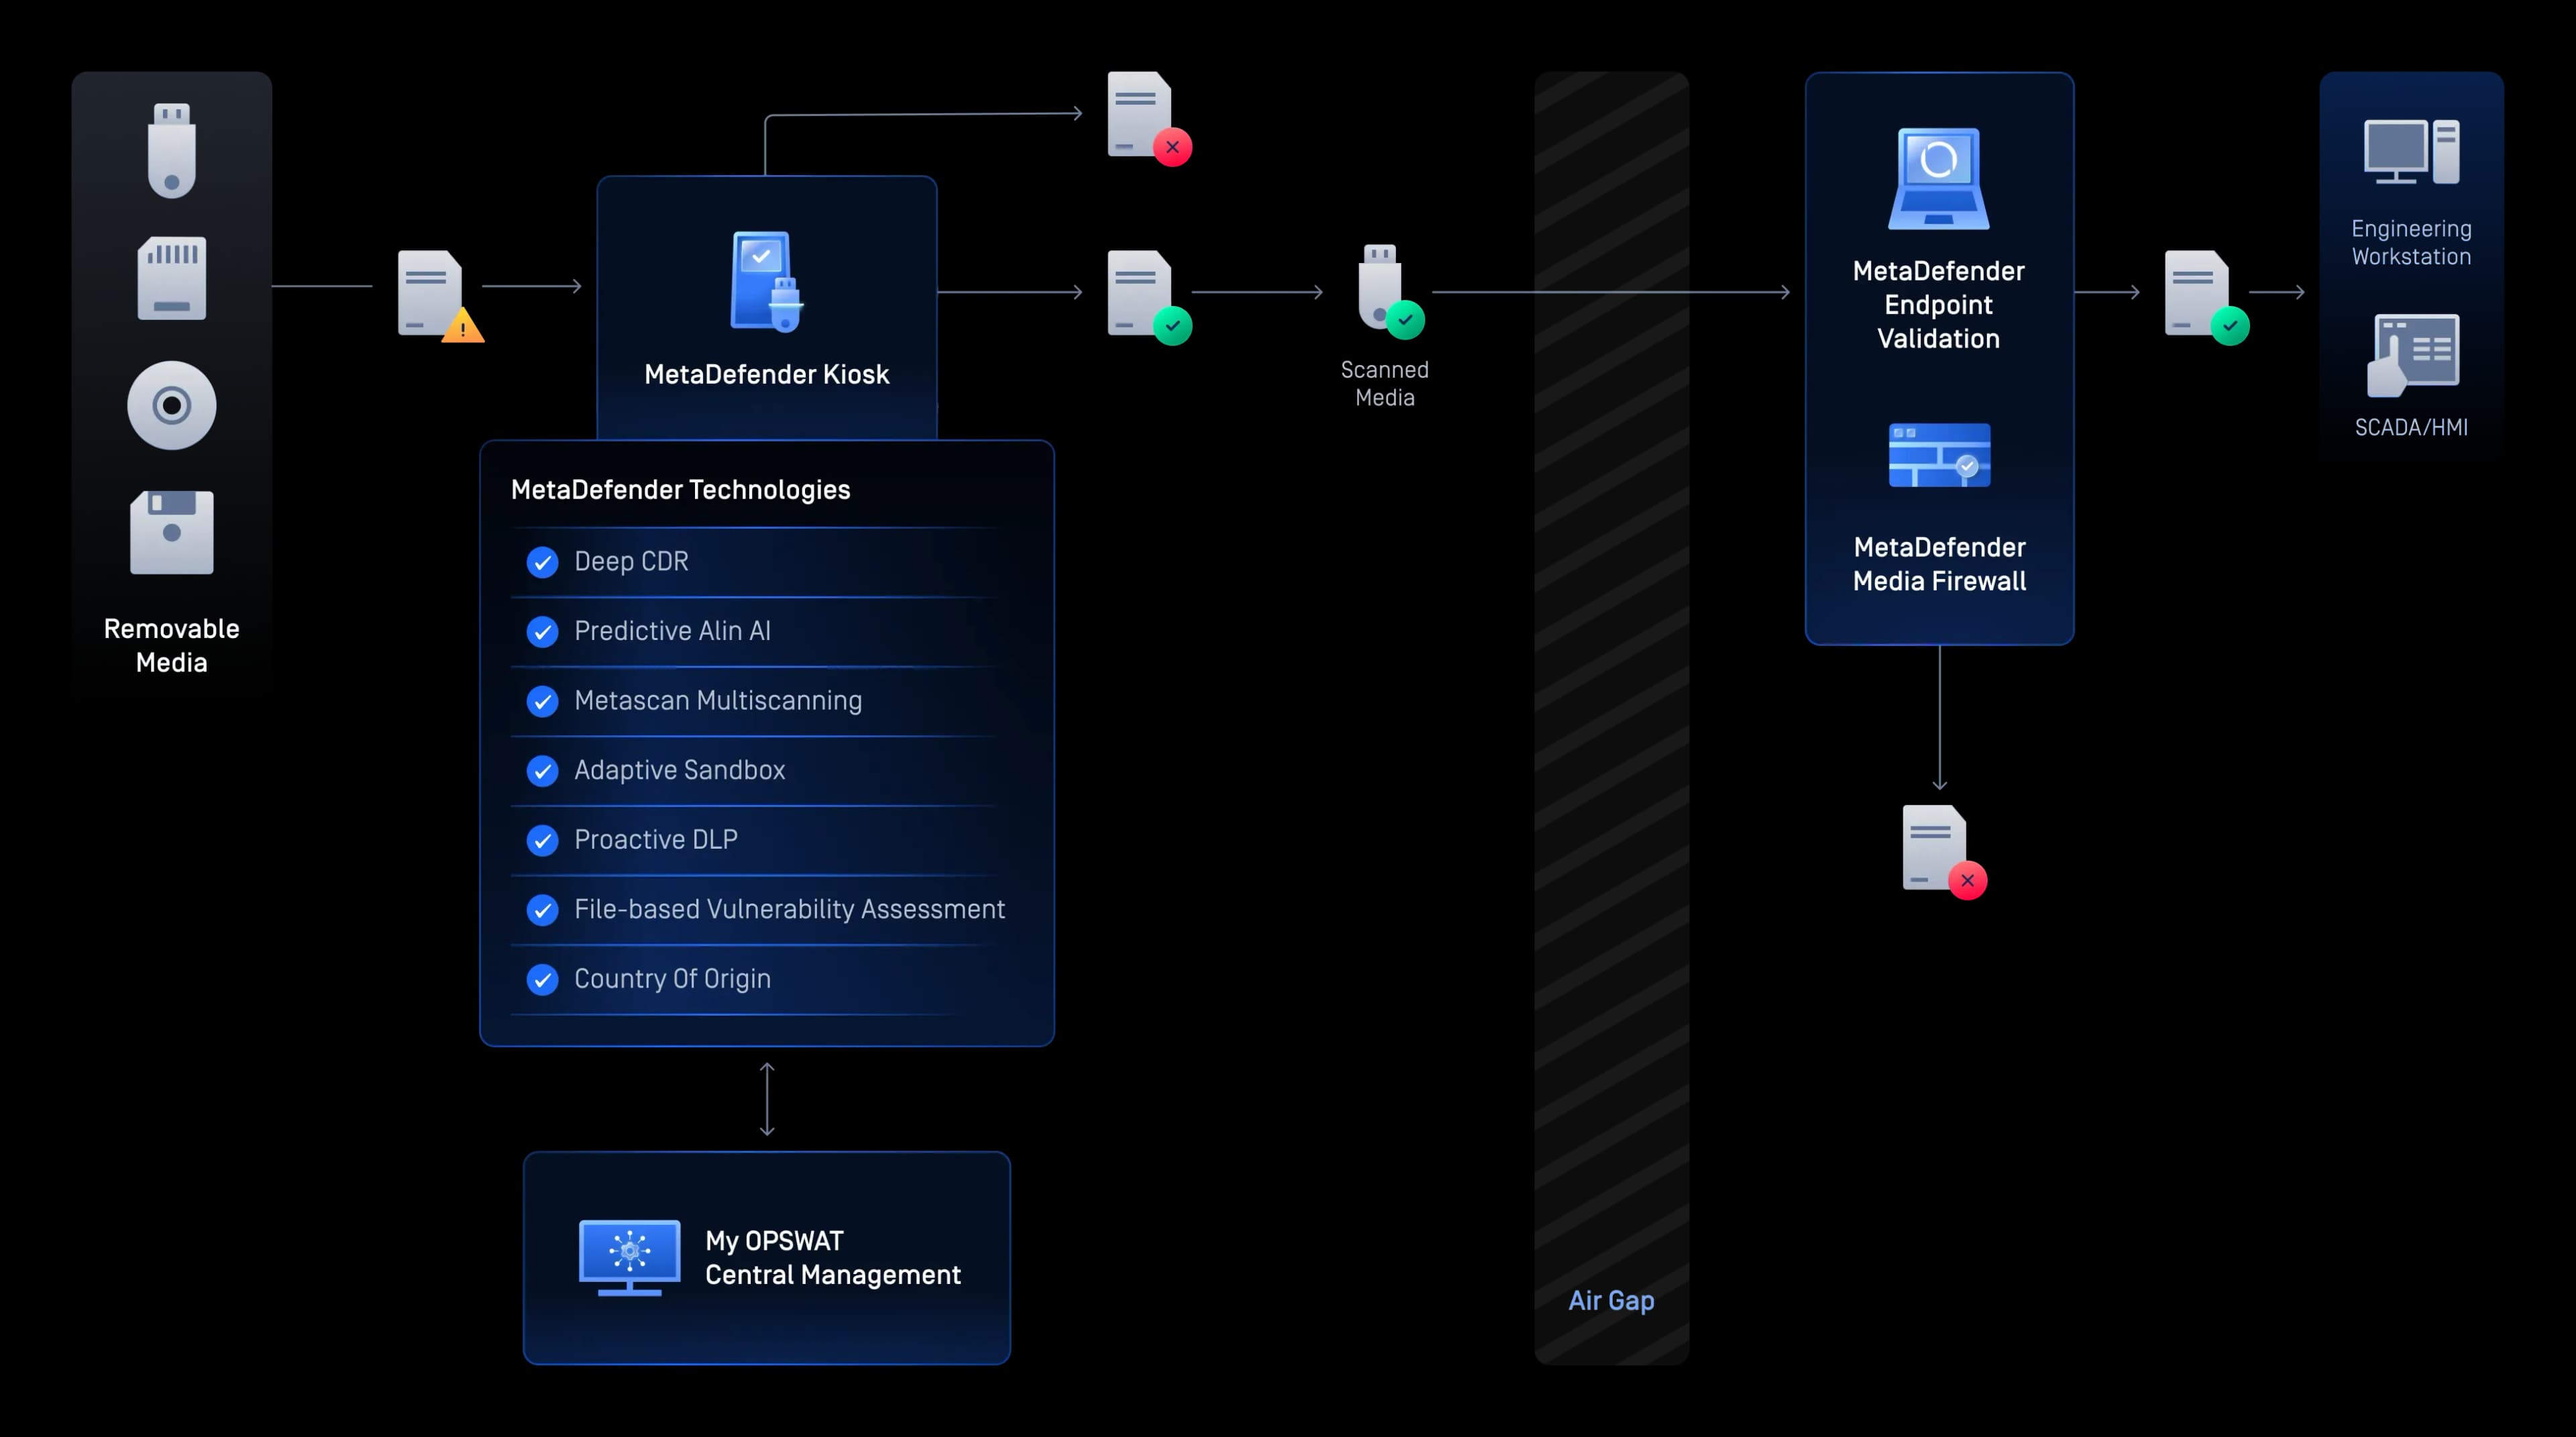
Protéger les périphériques temporaires et les terminaux
Secure ordinateurs portables des fournisseurs, postes de travail d'ingénierie et périphériques temporaires, avec analyse avant démarrage, contrôle des périphériques et déploiement sécurisé des correctifs.
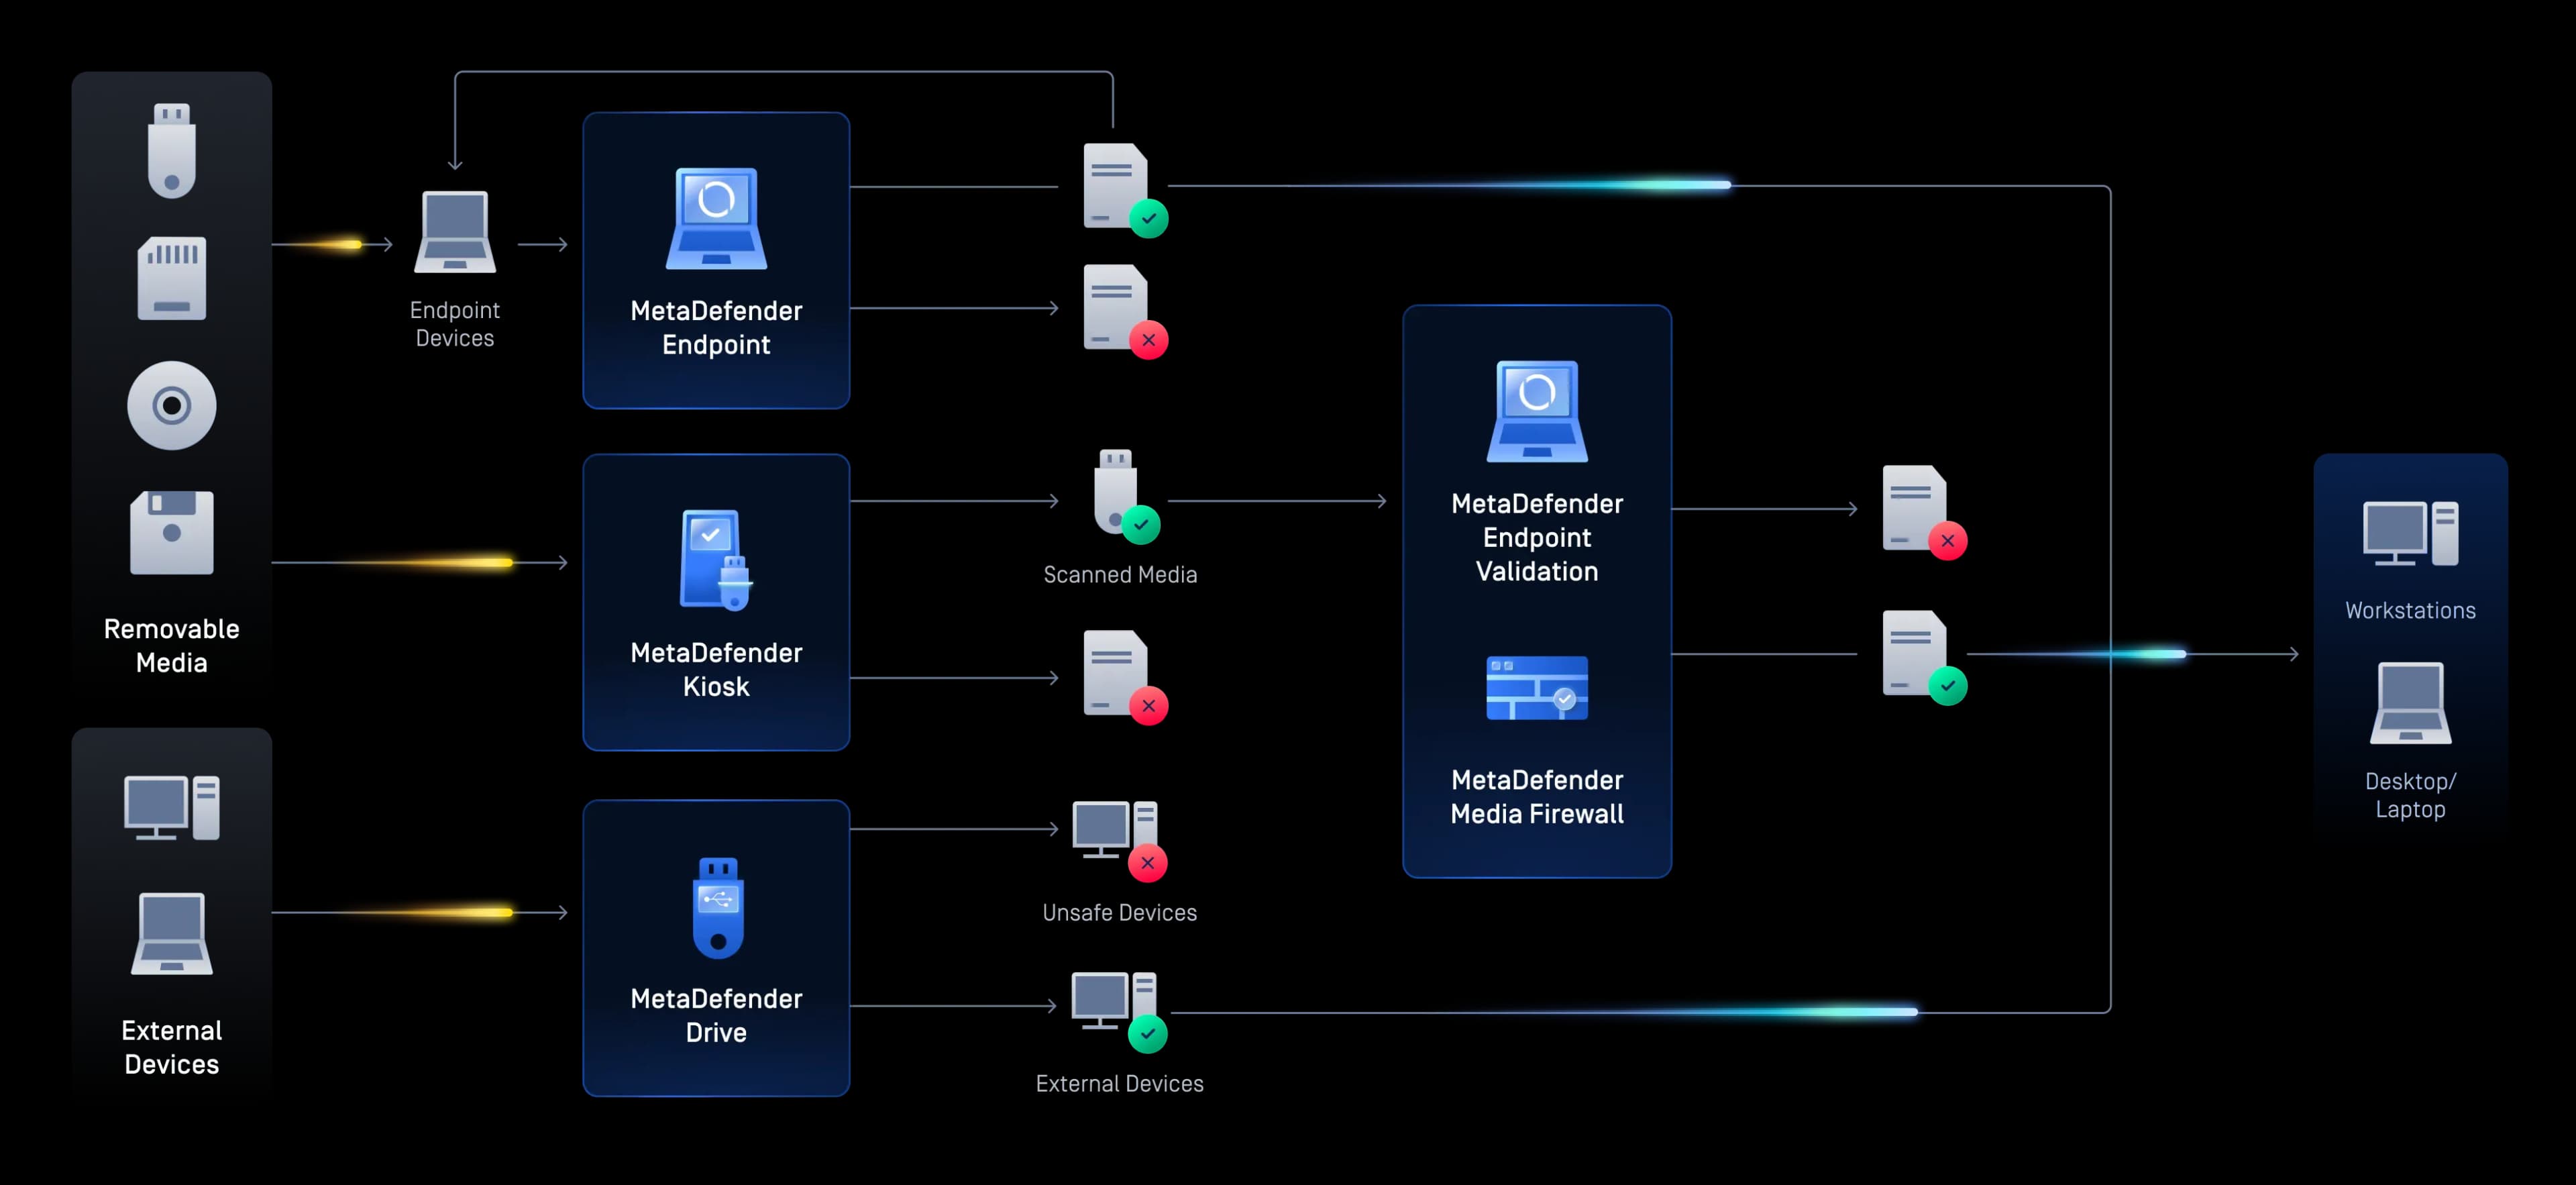
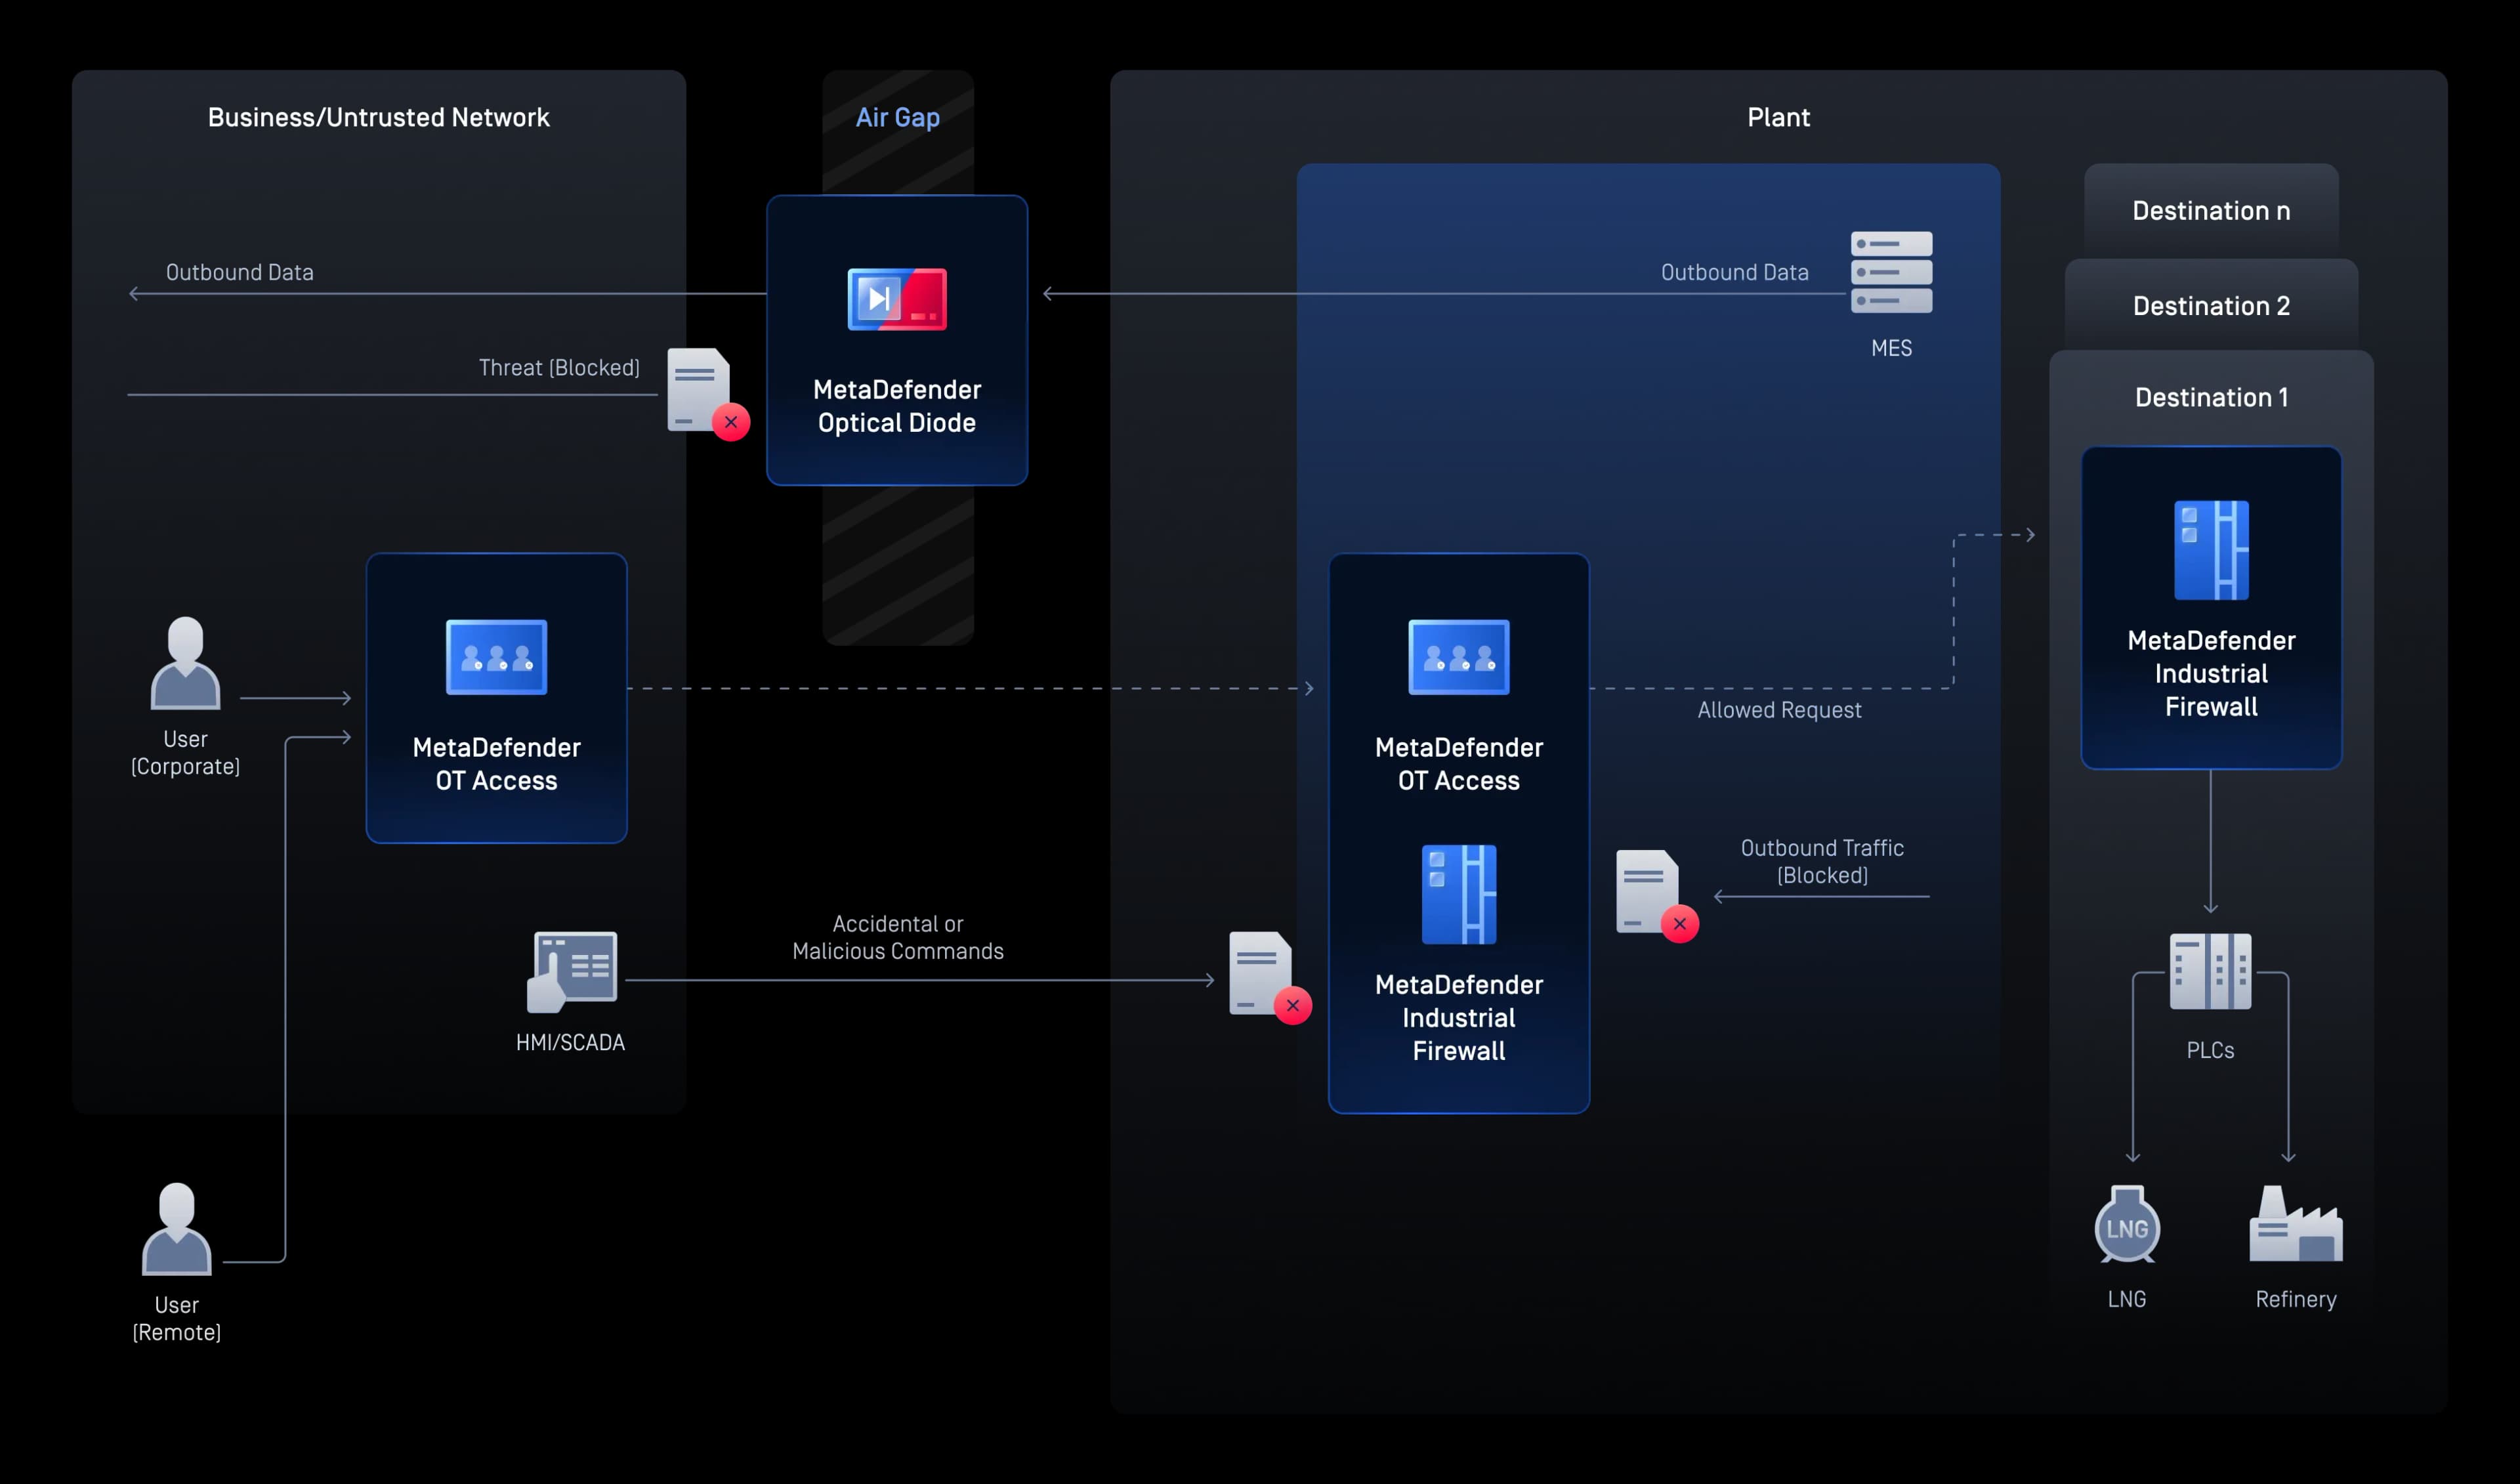
Protéger les opérations OT connectées
Protégez vos opérations industrielles grâce à une protection active du réseau, à un accès à distance sécurisé et à un transfert de données unidirectionnel assuré par le matériel, tant dans les environnements OT traditionnels que modernes.
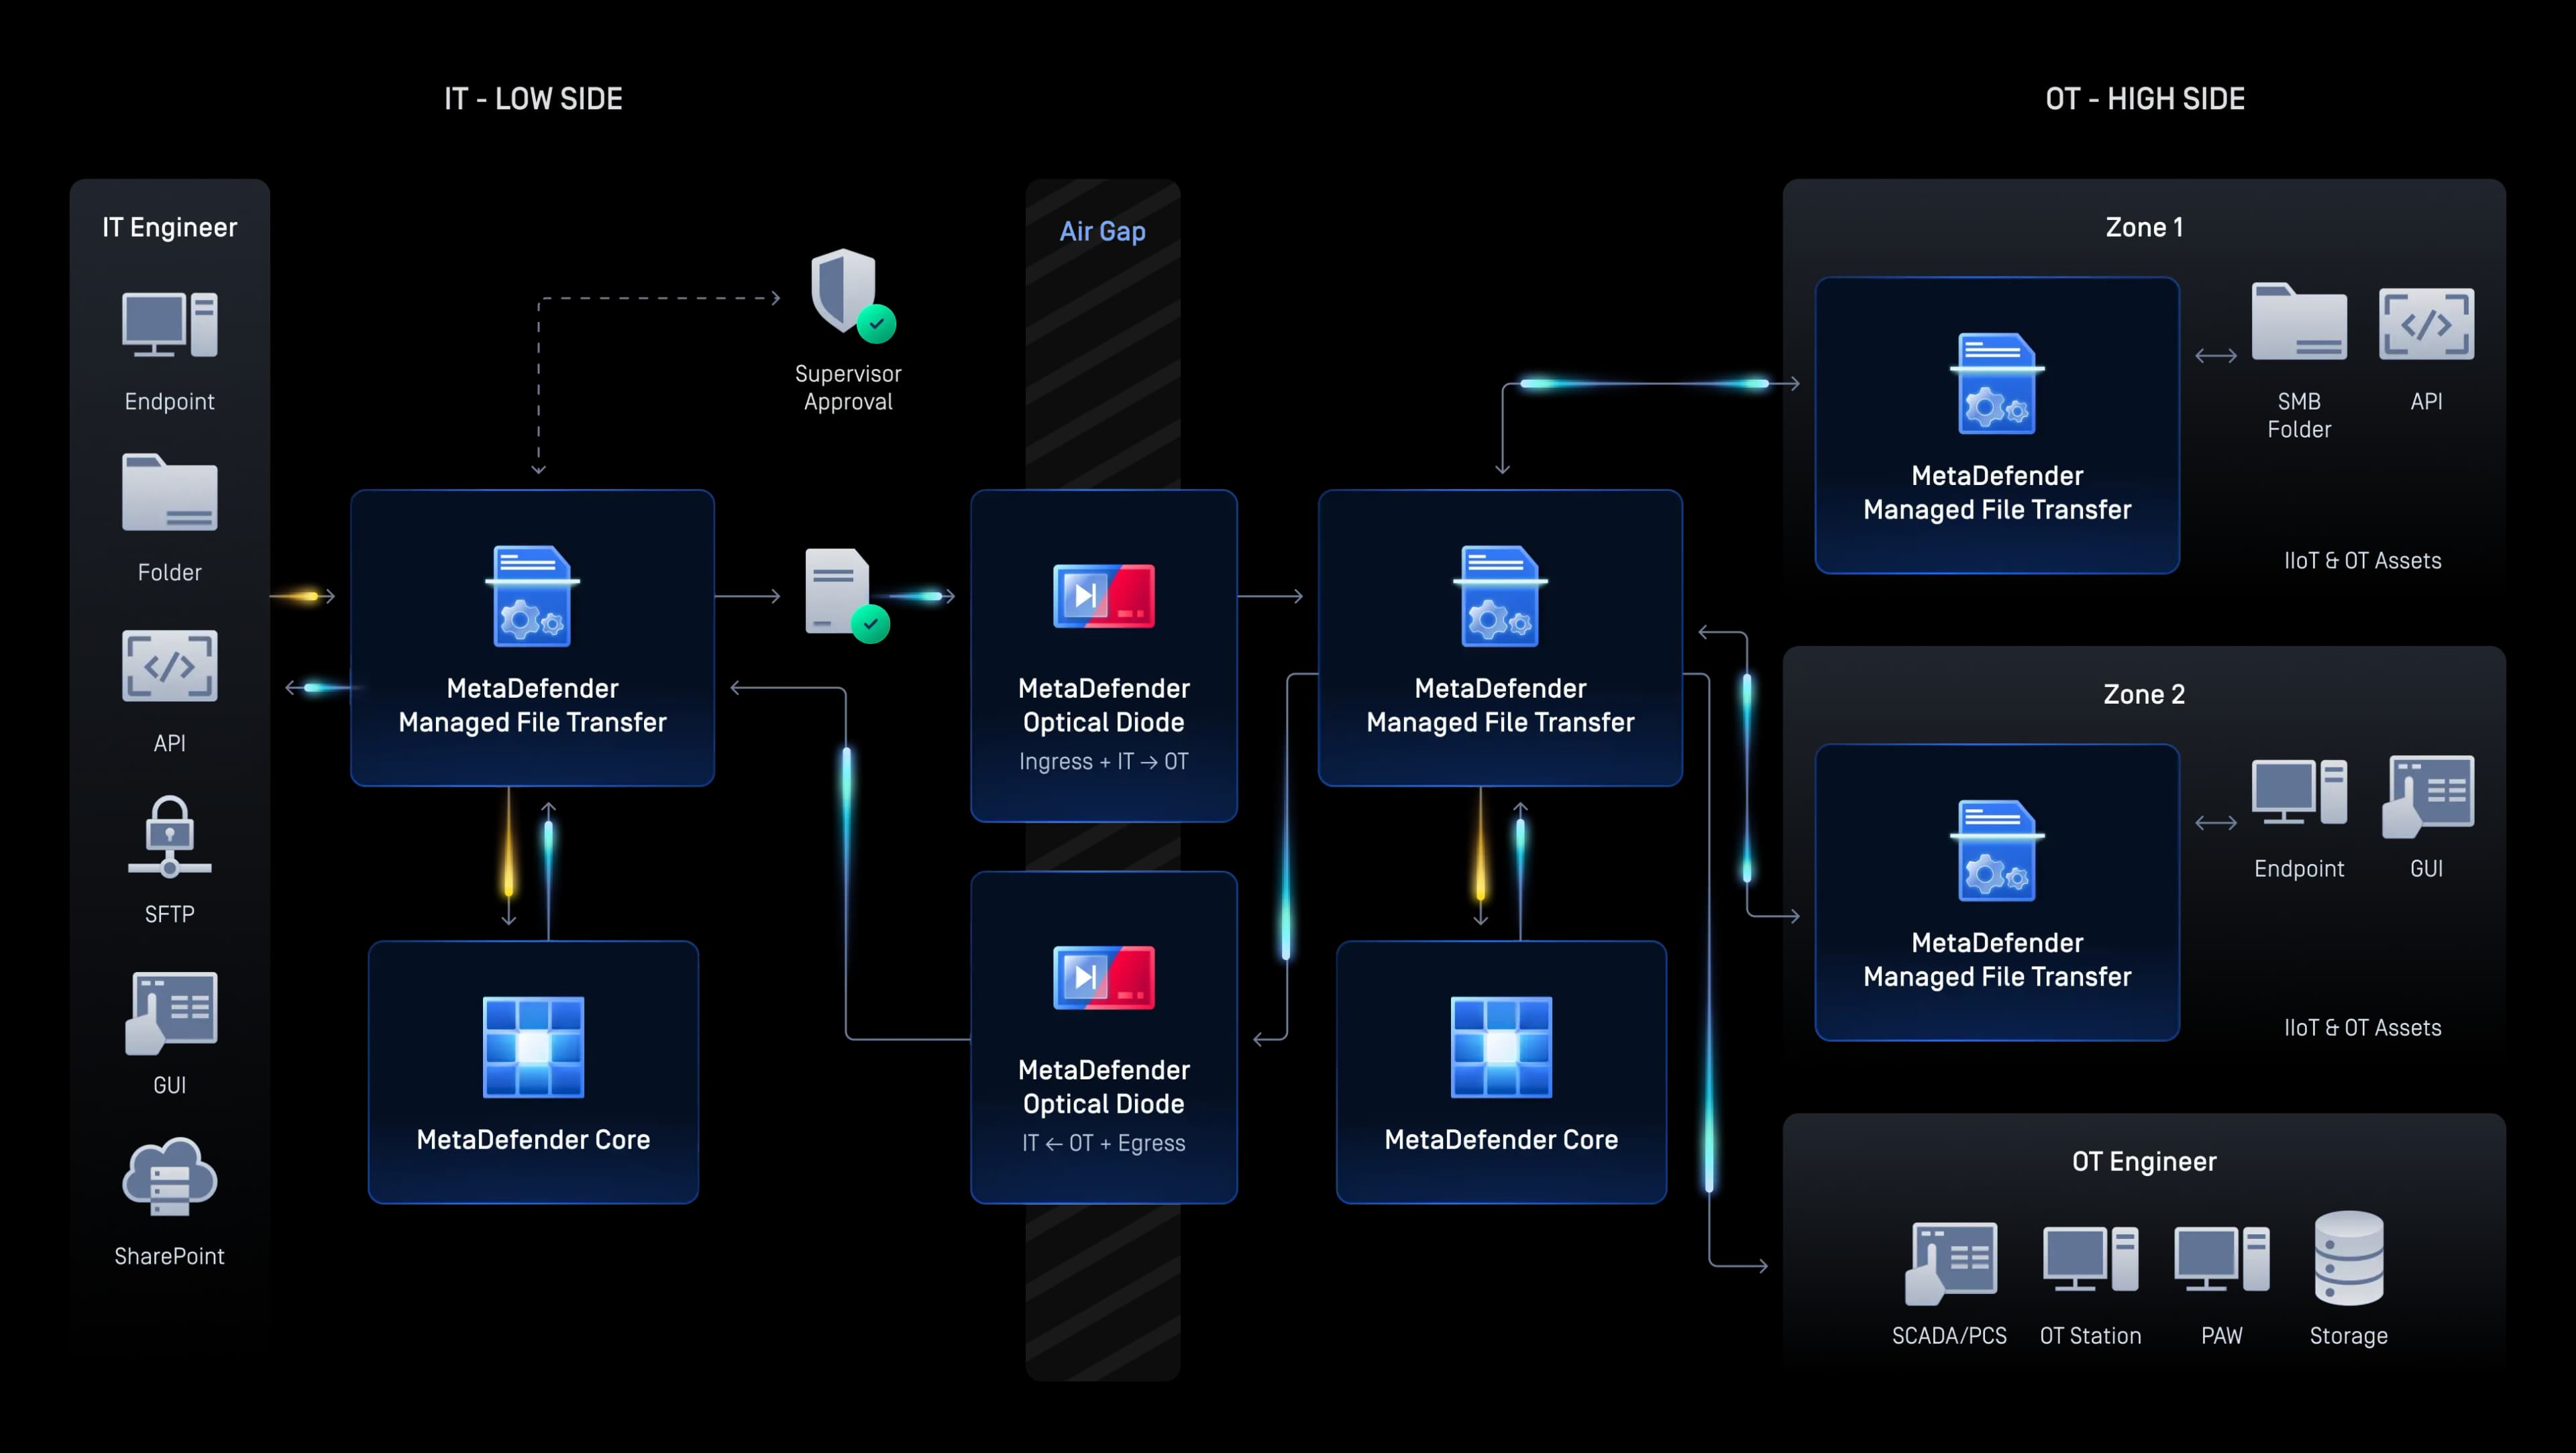
Secure Tous les transferts de fichiers IT/OT
Inspecter, nettoyer et transférer des fichiers en toute sécurité entre les environnements informatiques (IT) et opérationnels (OT), tout en appliquant des contrôles basés sur des règles.
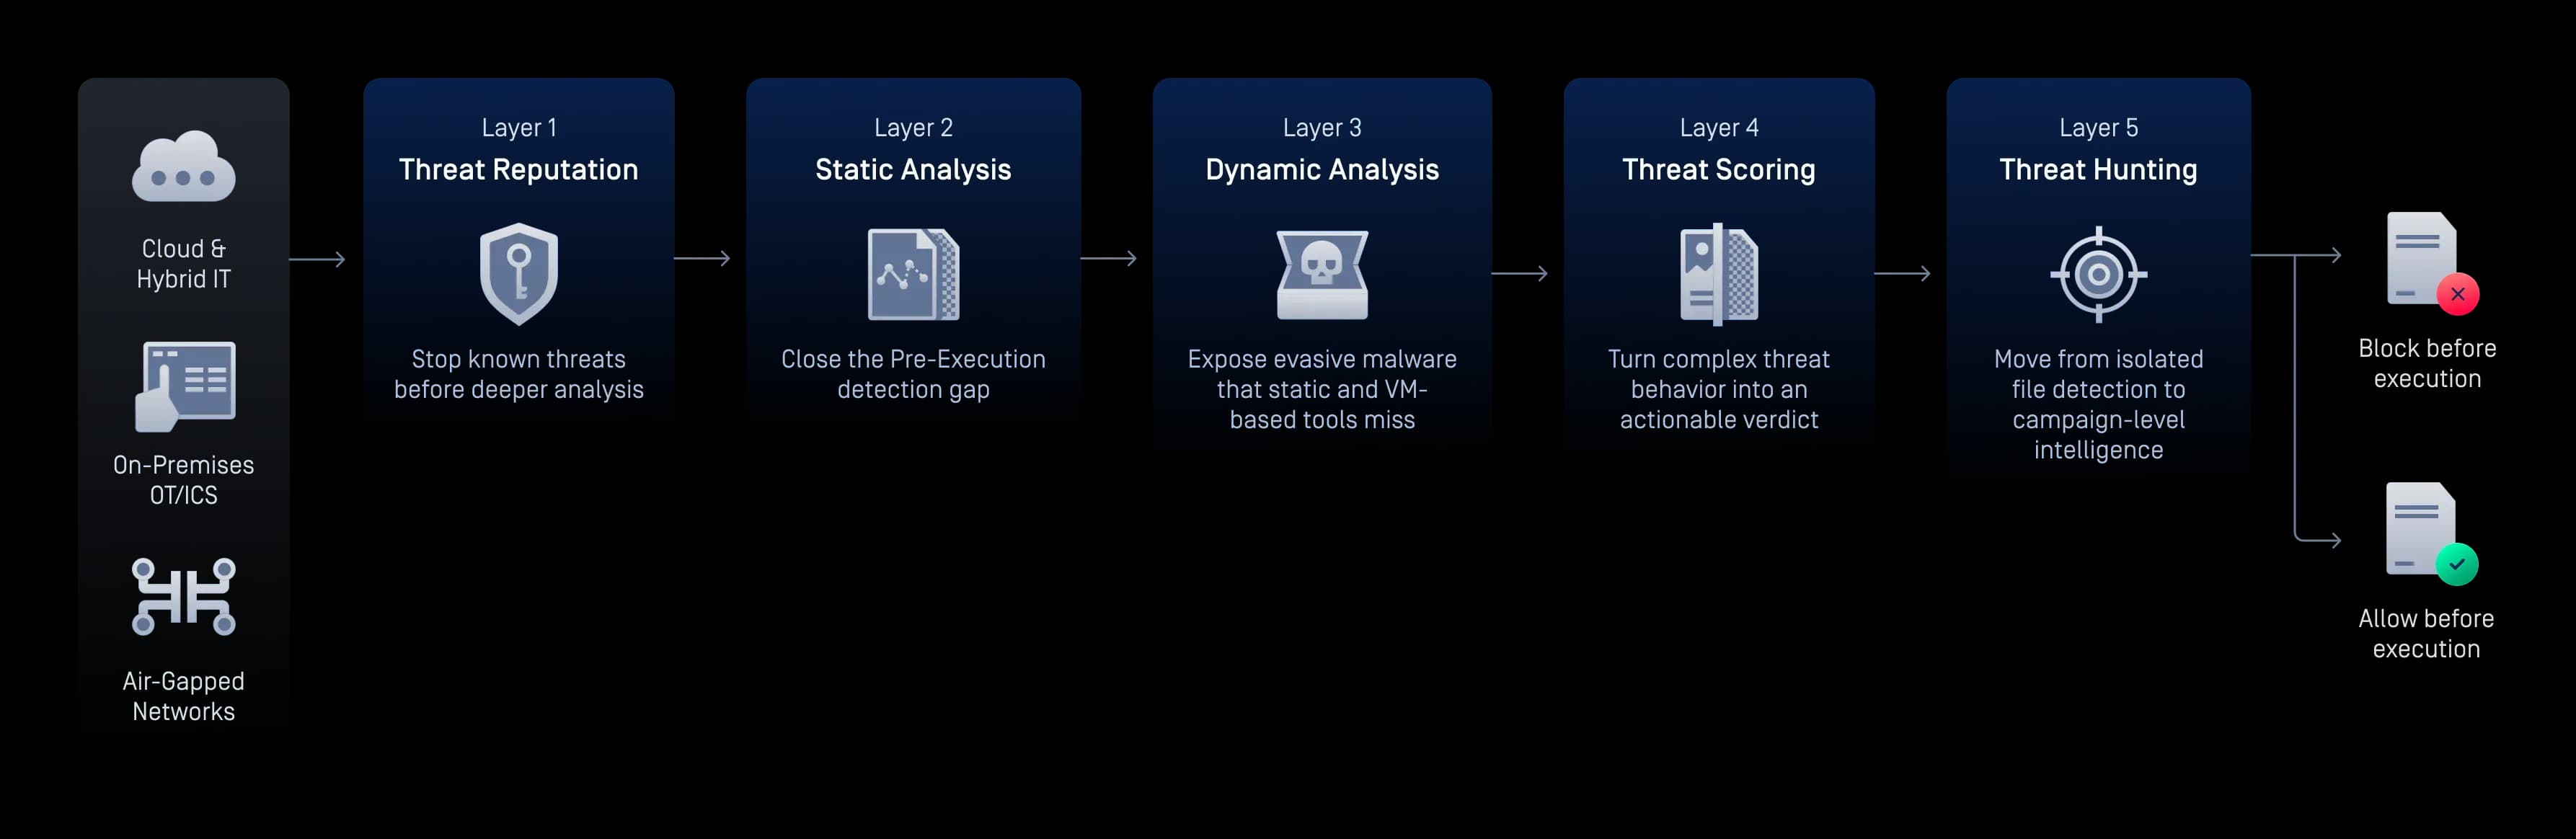
Détecter les menaces avancées avant leur exécution
Bloquez les menaces « zero-day » et celles basées sur l'IA avant leur exécution grâce à l'apprentissage automatique, au sandboxing adaptatif et aux informations sur les menaces, que ce soit dans le cloud, sur site ou dans des environnements isolés physiquement.
- Protection amovible MediaProtection amovible Media
Secure Points d'entrée amovibles d'Media
Empêchez les logiciels malveillants de pénétrer dans les environnements OT critiques en analysant, en nettoyant et en validant les supports amovibles avant qu’ils n’atteignent les systèmes opérationnels.
- Sécurité des appareilsSécurité des appareils
Protéger les périphériques temporaires et les terminaux
Secure ordinateurs portables des fournisseurs, postes de travail d'ingénierie et périphériques temporaires, avec analyse avant démarrage, contrôle des périphériques et déploiement sécurisé des correctifs.
- OT & CPS ProtectionOT & CPS Protection
Protéger les opérations OT connectées
Protégez vos opérations industrielles grâce à une protection active du réseau, à un accès à distance sécurisé et à un transfert de données unidirectionnel assuré par le matériel, tant dans les environnements OT traditionnels que modernes.
- Secure TransfertsSecure Transferts
Secure Tous les transferts de fichiers IT/OT
Inspecter, nettoyer et transférer des fichiers en toute sécurité entre les environnements informatiques (IT) et opérationnels (OT), tout en appliquant des contrôles basés sur des règles.
- Détection par IADétection par IA
Détecter les menaces avancées avant leur exécution
Bloquez les menaces « zero-day » et celles basées sur l'IA avant leur exécution grâce à l'apprentissage automatique, au sandboxing adaptatif et aux informations sur les menaces, que ce soit dans le cloud, sur site ou dans des environnements isolés physiquement.
Conçu pour répondre aux réglementations énergétiques les plus strictes au monde
OPSWAT facilite la documentation, l'application et la préparation aux audits pour les normes NERC CIP, CEI 62443, NRC 10 CFR 73.54, NIS2 de l'UE, les directives de la TSA relatives à la sécurité des pipelines, la loi australienne SOCI, et bien d'autres encore, grâce à des journaux d'analyse centralisés, des registres d'application des politiques et des tableaux de bord de conformité.
L'arrêt des menaces commence par une technologie leader sur le marché
OPSWATLa technologie éprouvée, mondialement reconnue, primée et leader sur le marché d'EMC empêche les logiciels malveillants véhiculés par les fichiers de pénétrer et de se propager dans vos environnements critiques.
Prévision des failles « zero-day » au niveau du périmètre grâce à l'IA
- Détection et déviation avant exécution
- Modèle ML entraîné sur des flux de travail de fichiers d'entreprise
Plusieurs moteurs valent mieux qu'un
- Détecter près de 100 % des logiciels malveillants
- Analyse simultanée avec plus de 30 moteurs AV de premier plan
Arrêter les menaces que les autres ne voient pas
- Prise en charge de plus de 200 formats de fichiers
- Assainissement récursif des archives imbriquées à plusieurs niveaux
- Régénérer des fichiers sûrs et utilisables
Authenticité des contenus et détection des fraudes documentaires grâce à l'IA
- Dédupliquer, valider et normaliser les métadonnées des images
- Évaluer les indices visuels liés à la criminalistique, les caractéristiques stylométriques du texte et les indices liés à la structure du document
- Utilisez des portes distinctes pour les classificateurs de texte généré par l'IA, d'images générées par l'IA et de fraude documentaire
Détection du type de fichier réel pour les flux de travail critiques en matière de sécurité
- Amélioration de l'IA
- Détecte les types de fichiers falsifiés en quelques millisecondes
- Application en ligne sans perte de performances
Prévenir la perte de données sensibles
- Utiliser des modèles alimentés par l'IA pour localiser et classer les textes non structurés dans des catégories prédéfinies.
- Masquez automatiquement les informations sensibles identifiées, telles que les données à caractère personnel (PII), les informations médicales protégées (PHI) et les données relatives au secteur des cartes de paiement (PCI), dans plus de 125 types de fichiers
- Prise en charge de la reconnaissance optique de caractères (OCR) dans les images
- Inspecteur de contenu IA
Authenticité des contenus et détection des fraudes documentaires grâce à l'IA
- Dédupliquer, valider et normaliser les métadonnées des images
- Évaluer les indices visuels liés à la criminalistique, les caractéristiques stylométriques du texte et les indices liés à la structure du document
- Utilisez des portes distinctes pour les classificateurs de texte généré par l'IA, d'images générées par l'IA et de fraude documentaire
Plus de 100 milliards d'imagesExtrait de « Détection SynthID » de GooglePrécision de 99 %pour les principaux générateurs d'images - Détection du type de fichier
Détection du type de fichier réel pour les flux de travail critiques en matière de sécurité
- Amélioration de l'IA
- Détecte les types de fichiers falsifiés en quelques millisecondes
- Application en ligne sans perte de performances
Précision de plus de 99Sur les extensions déguisées
Reconnu par plus de 1 500 organisations du secteur de l'énergie
- « Se contenter d’un seul moteur antivirus pour analyser un fichier donné n’est pas l’idéal. [Grâce à] la solution que nous avons désormais mise en place avec OPSWAT, chaque fichier est analysé par 16 moteurs antivirus différents. »Mike RitchieCybersécurité, Services de remise en état des installations nucléaires de Dounreay
- « En utilisant un produit tel que OPSWAT MetaDefender Core , nous avons réussi à résoudre ce problème. J'ai ainsi pu centraliser l'ensemble des services mondiaux d'Hitachi Energy sur un seul serveur. »Jeremy MorganResponsable mondial de la cybersécurité chez Hitachi Energy
- « Notre "air gap" pouvant potentiellement présenter une faille de sécurité, nous savions que nous devions agir rapidement, sans pour autant prendre le risque de choisir une solution de remplacement qui ne nous conviendrait pas. »
- « Nous avions besoin de suivre et de gérer le flux constant de données entrant et sortant de nos installations. MetaDefender [Kiosk] nous a permis de mettre en place des politiques de sécurité détaillées pour des utilisateurs spécifiques et de nous adapter aux exigences en constante évolution du secteur. Cela nous apporte un niveau de protection supplémentaire. »Malie CombsAnalyste de la cybersécurité et des technologies de l'information à l'OPPD
Ressources recommandées
Déploiements éprouvés dans les secteurs de l'énergie et des services publics
Conformité à la norme NERC CIP
Budget ICS/OT pour la cybersécurité : Tendances en matière de dépenses, défis et avenir
Rapport SANS sur l'état deOT Security
Le guide complet de la cybersécurité des systèmes OT
Redéfinir la résilience : Sécurité unifiée pour les technologies de l'information et de la communication
Sécurisation des réseaux critiques à l'aide de diodes de données : configurations haute disponibilité
Le guide ultime des diodes de données
FAQ
Pas à eux seuls. Les logiciels malveillants introduits via des clés USB ( USB ), les ordinateurs portables des sous-traitants et les outils des fournisseurs contournent régulièrement les barrières physiques, comme on l'a vu avec Stuxnet, Industroyer, etc.
Pas systématiquement. Les opérateurs privilégient la disponibilité au détriment du respect des protocoles, notamment pendant les fenêtres de maintenance, en l'absence de mécanisme physique permettant d'en assurer le respect.
Pas nécessairement. La durée moyenne de présence d'un ICS dépasse les 200 jours : l'absence d'incident détecté ne signifie pas pour autant qu'il n'y a pas eu de compromission.
Non. Les organismes de réglementation tels que le NERC CIP, la NRC et la TSA exigent une mise en œuvre vérifiable et prête à faire l'objet d'un audit, et pas seulement des procédures écrites.
Non. Les solutions antivirus à moteur unique ne détectent pas 30 à 40 % des nouvelles variantes de logiciels malveillants dès leur apparition. Les environnements du secteur de l'énergie ont besoin de technologies d'analyse multi-moteurs et de neutralisation de contenu.
De nombreux dispositifs de contrôle physique, tels que MetaDefender etKiosk, peuvent être opérationnels quelques heures seulement après leur installation sur un site.
Oui. Les solutions « Predictive Alin AI » et « MetaDefender Aether » pour « Core » fonctionnent entièrement hors ligne et prennent en charge les environnements isolés physiquement (air-gapped) des installations nucléaires, des réseaux de canalisations et des réseaux électriques.