Détection rapide des vulnérabilités zero-day
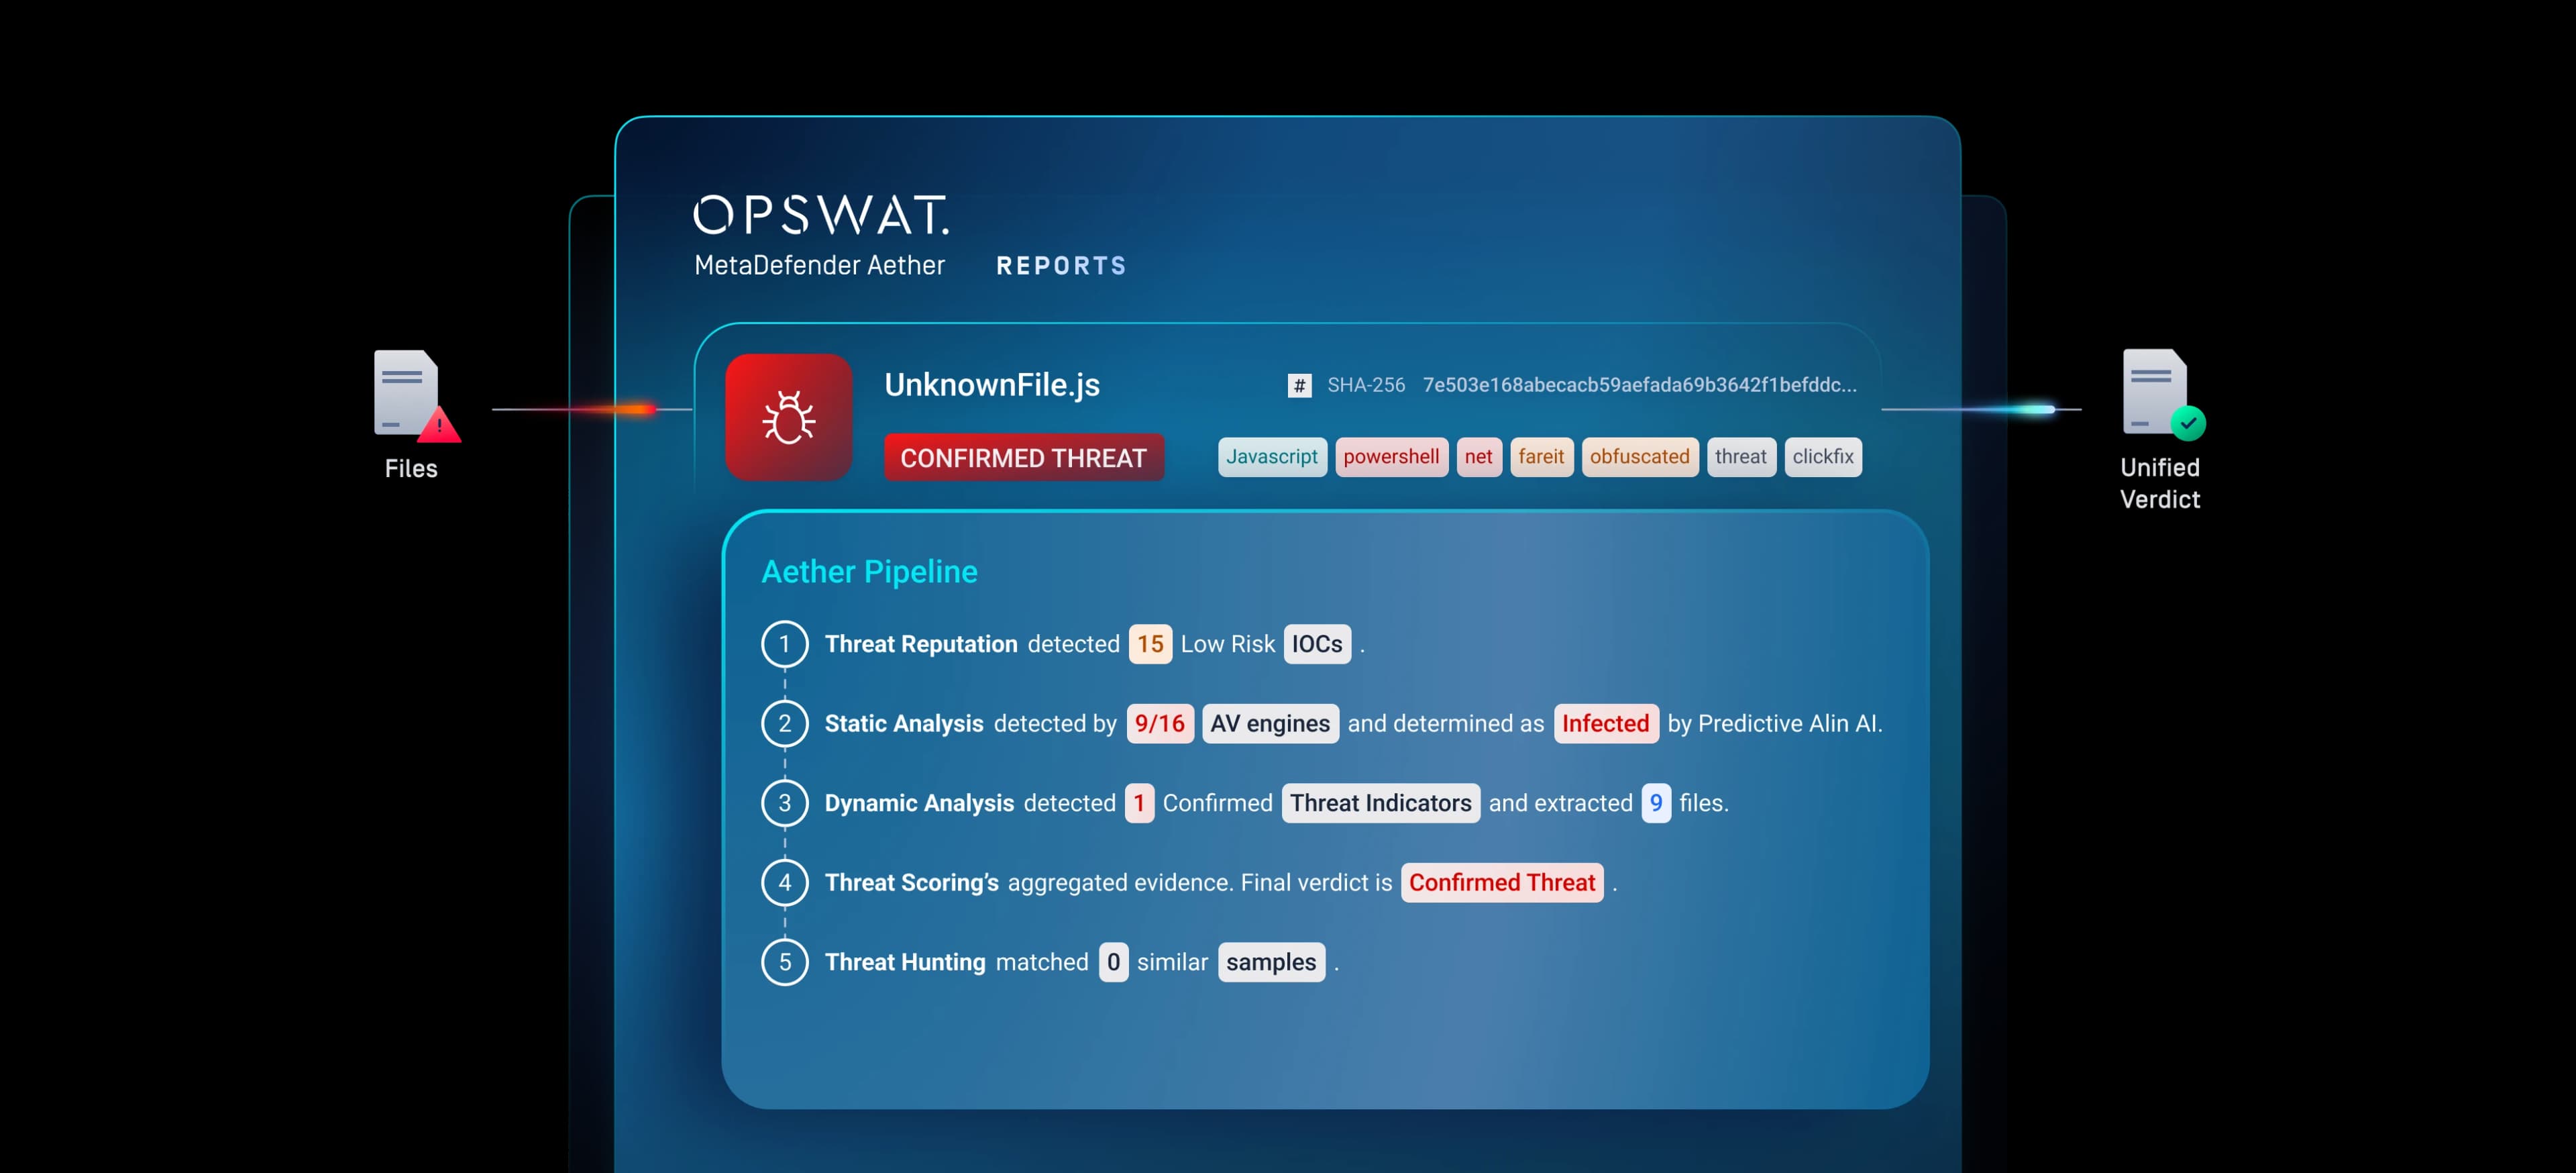
La solution unifiée de détection des failles « zero-day » à cinq niveaux OPSWAT, basée sur l’IA, combine la réputation des menaces, l’IA prédictive,Sandbox Adaptive , la notation des menaces et la recherche de menaces alimentée par l’apprentissage automatique afin de détecter les logiciels malveillants connus, inconnus et furtifs avant qu’ils n’atteignent les utilisateurs et les systèmes.
Bénéficiez d'un verdict unique et consolidé par dossier, ce qui permet aux équipes SOC de réagir plus rapidement, de réduire le bruit des alertes et de renforcer les workflows SIEM, SOAR et de recherche active de menaces dans les environnements cloud, hybrides, sur site et isolés physiquement.
- Efficacité de 99,5 % contre les menaces « zero-day »
- 40 fois plus rapide que les outils traditionnels
- Plus de 50 000 analyses par jour
Détection unifiée des vulnérabilités zero-day
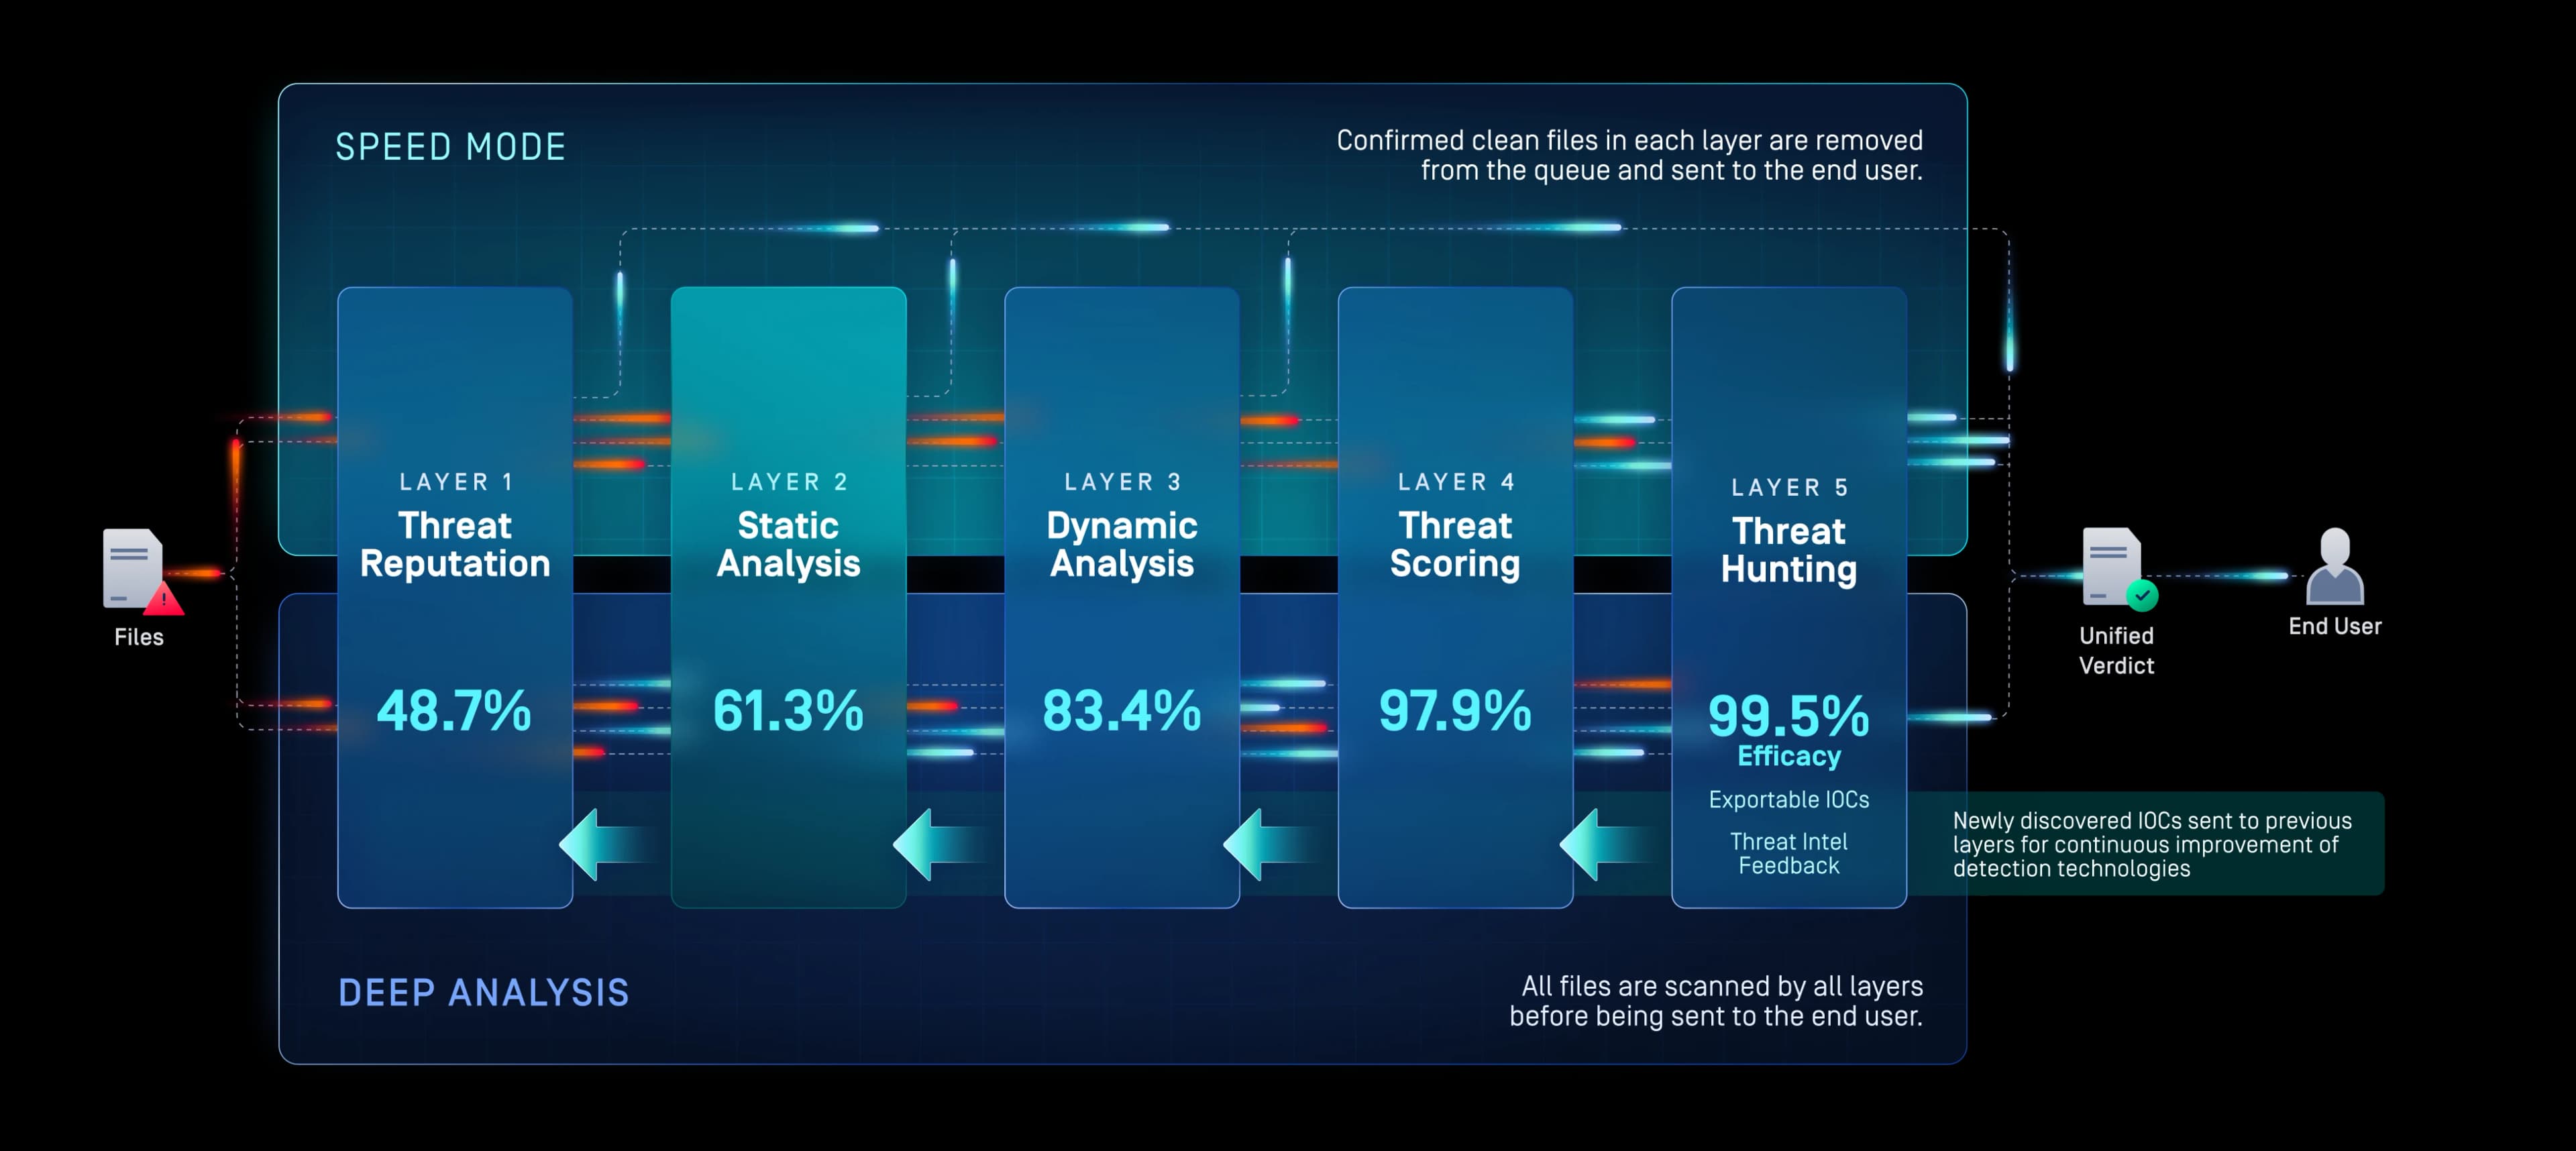
Couche 1 : Réputation des menaces
Exposez rapidement les menaces connues d'
Bloquez les menaces connues avant de procéder à une analyse plus approfondie.
Vérifie les fichiers, les URL, les adresses IP et les noms de domaine à l'aide d'une base de données de réputation mise à jour en permanence, en ligne ou hors ligne.
Il bloque les logiciels malveillants réutilisés et l'infrastructure des attaquants, obligeant ainsi ces derniers à changer d'indicateurs et à reconstituer leurs voies de diffusion.
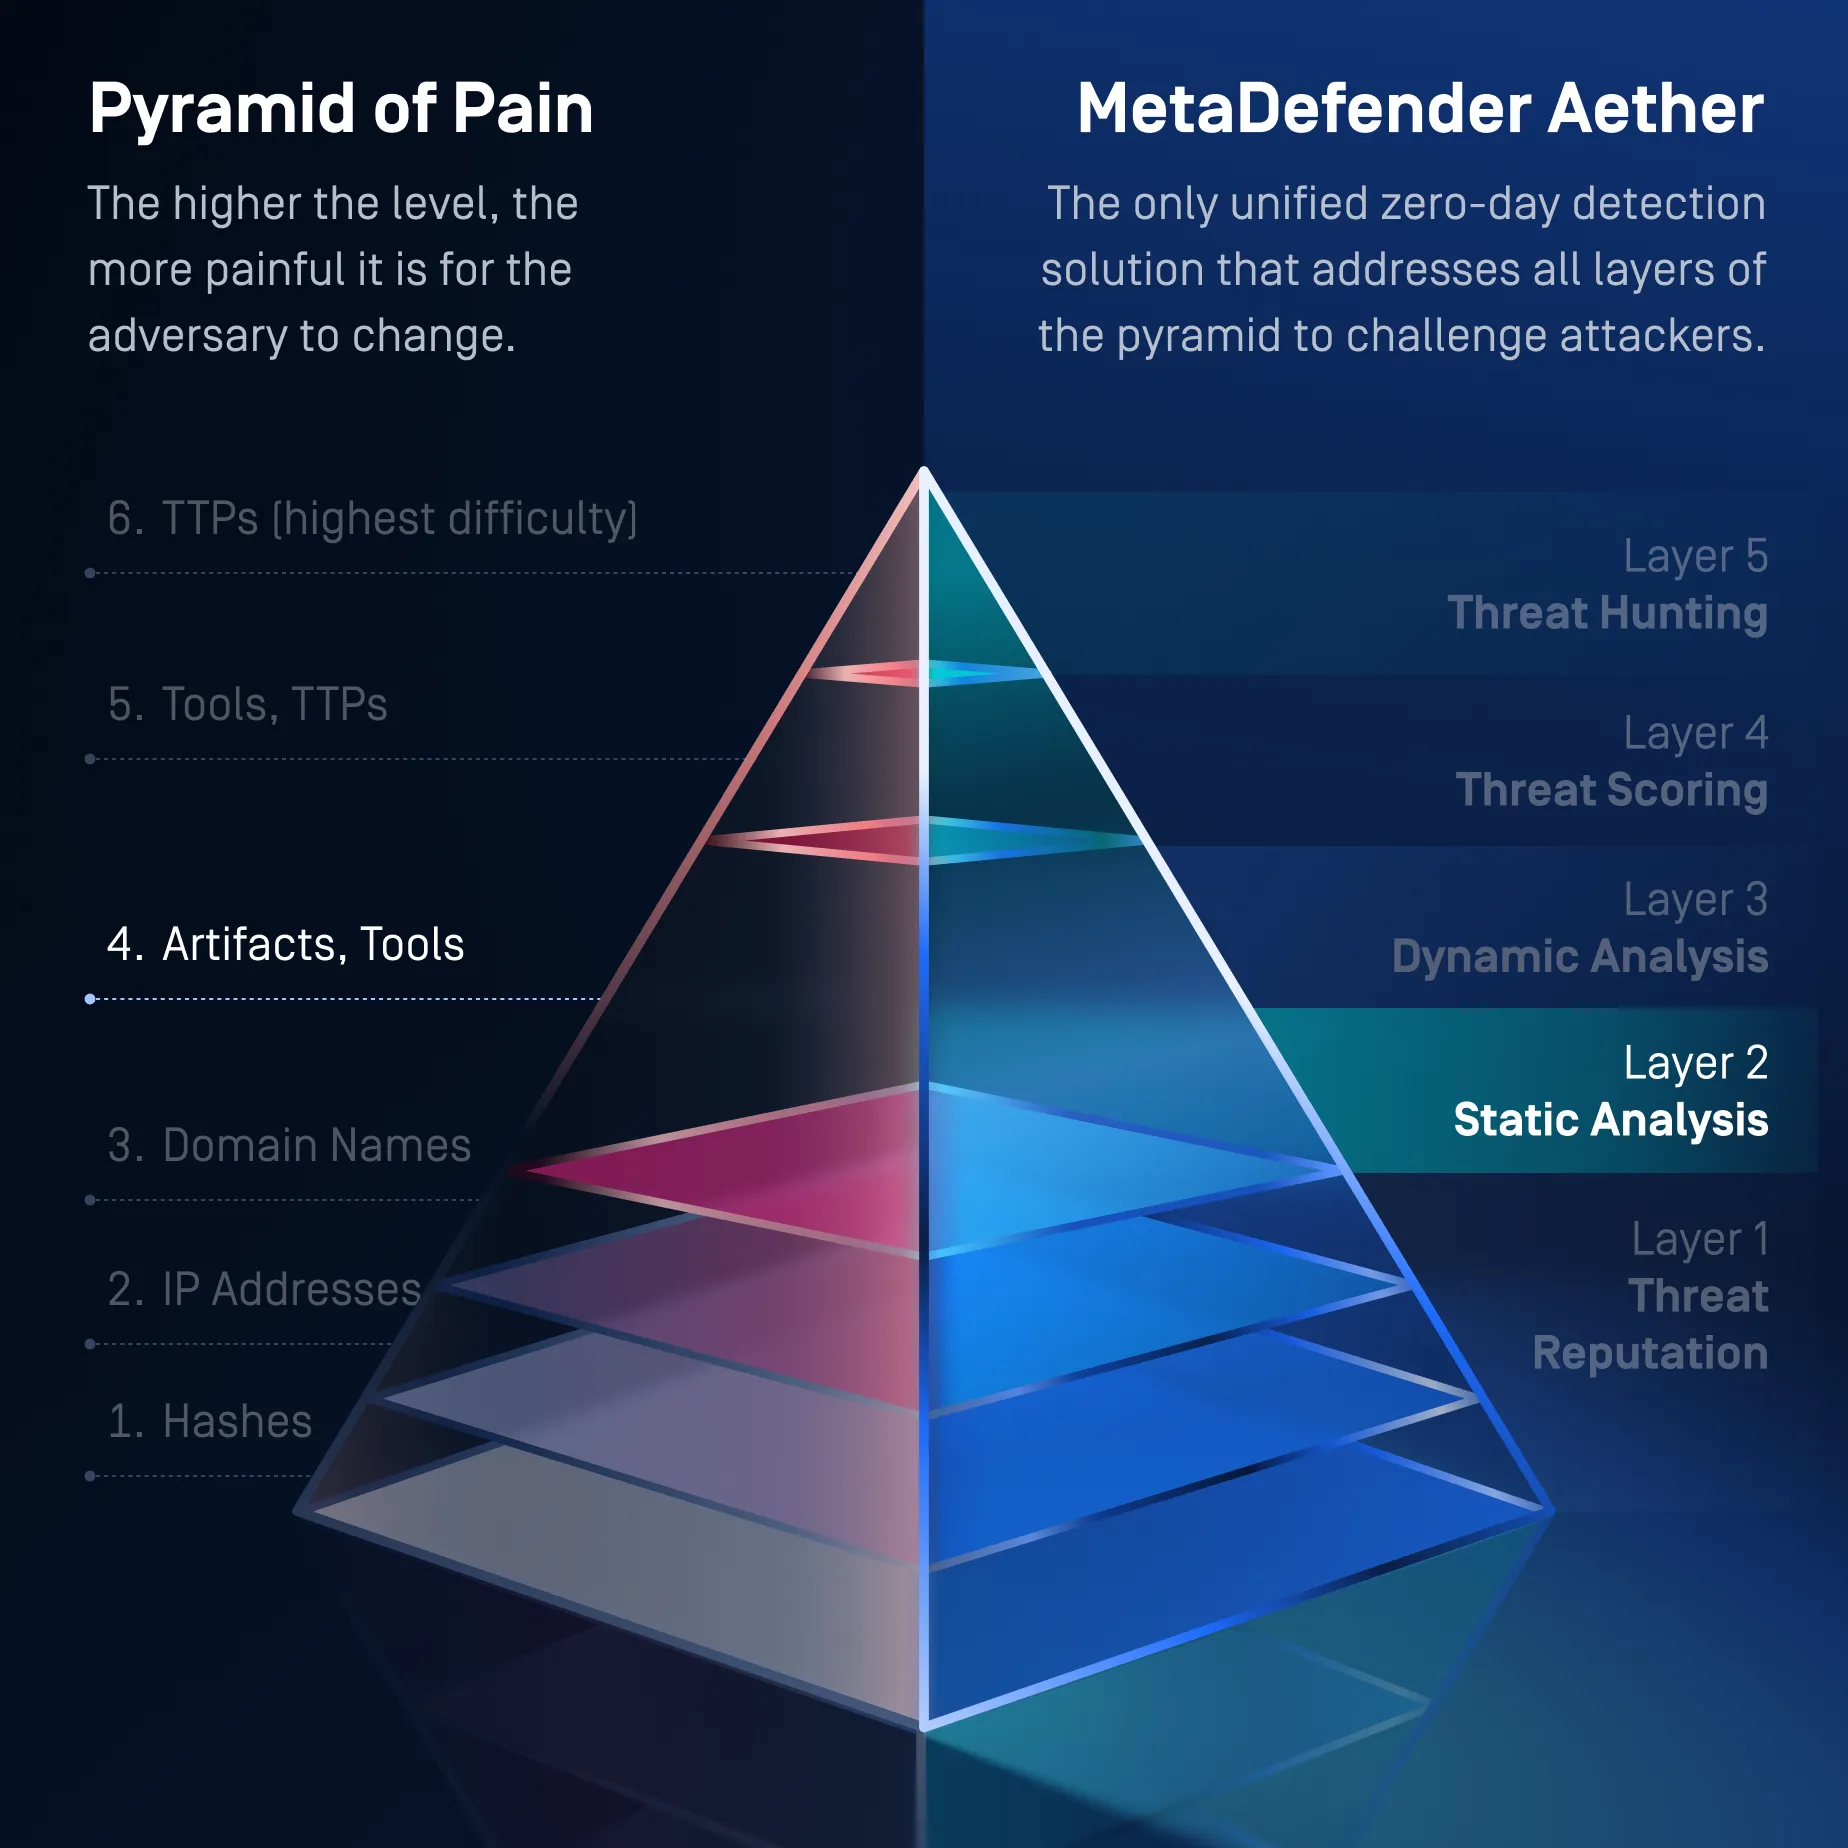
Couche 2 : Analyse statique
Anticiper les menaces inconnues avant leur exécution
Combler les lacunes en matière de détection avant exécution.
La technologie prédictive Alin AI analyse la structure des fichiers et les caractéristiques comportementales pour détecter les intentions malveillantes en quelques millisecondes, sans recourir à des signatures ni à des tests d'exécution.
Détecte les logiciels malveillants inédits et polymorphes avant leur exécution, ce qui réduit les besoins en sandbox en aval tout en préservant la rapidité du transfert de fichiers.
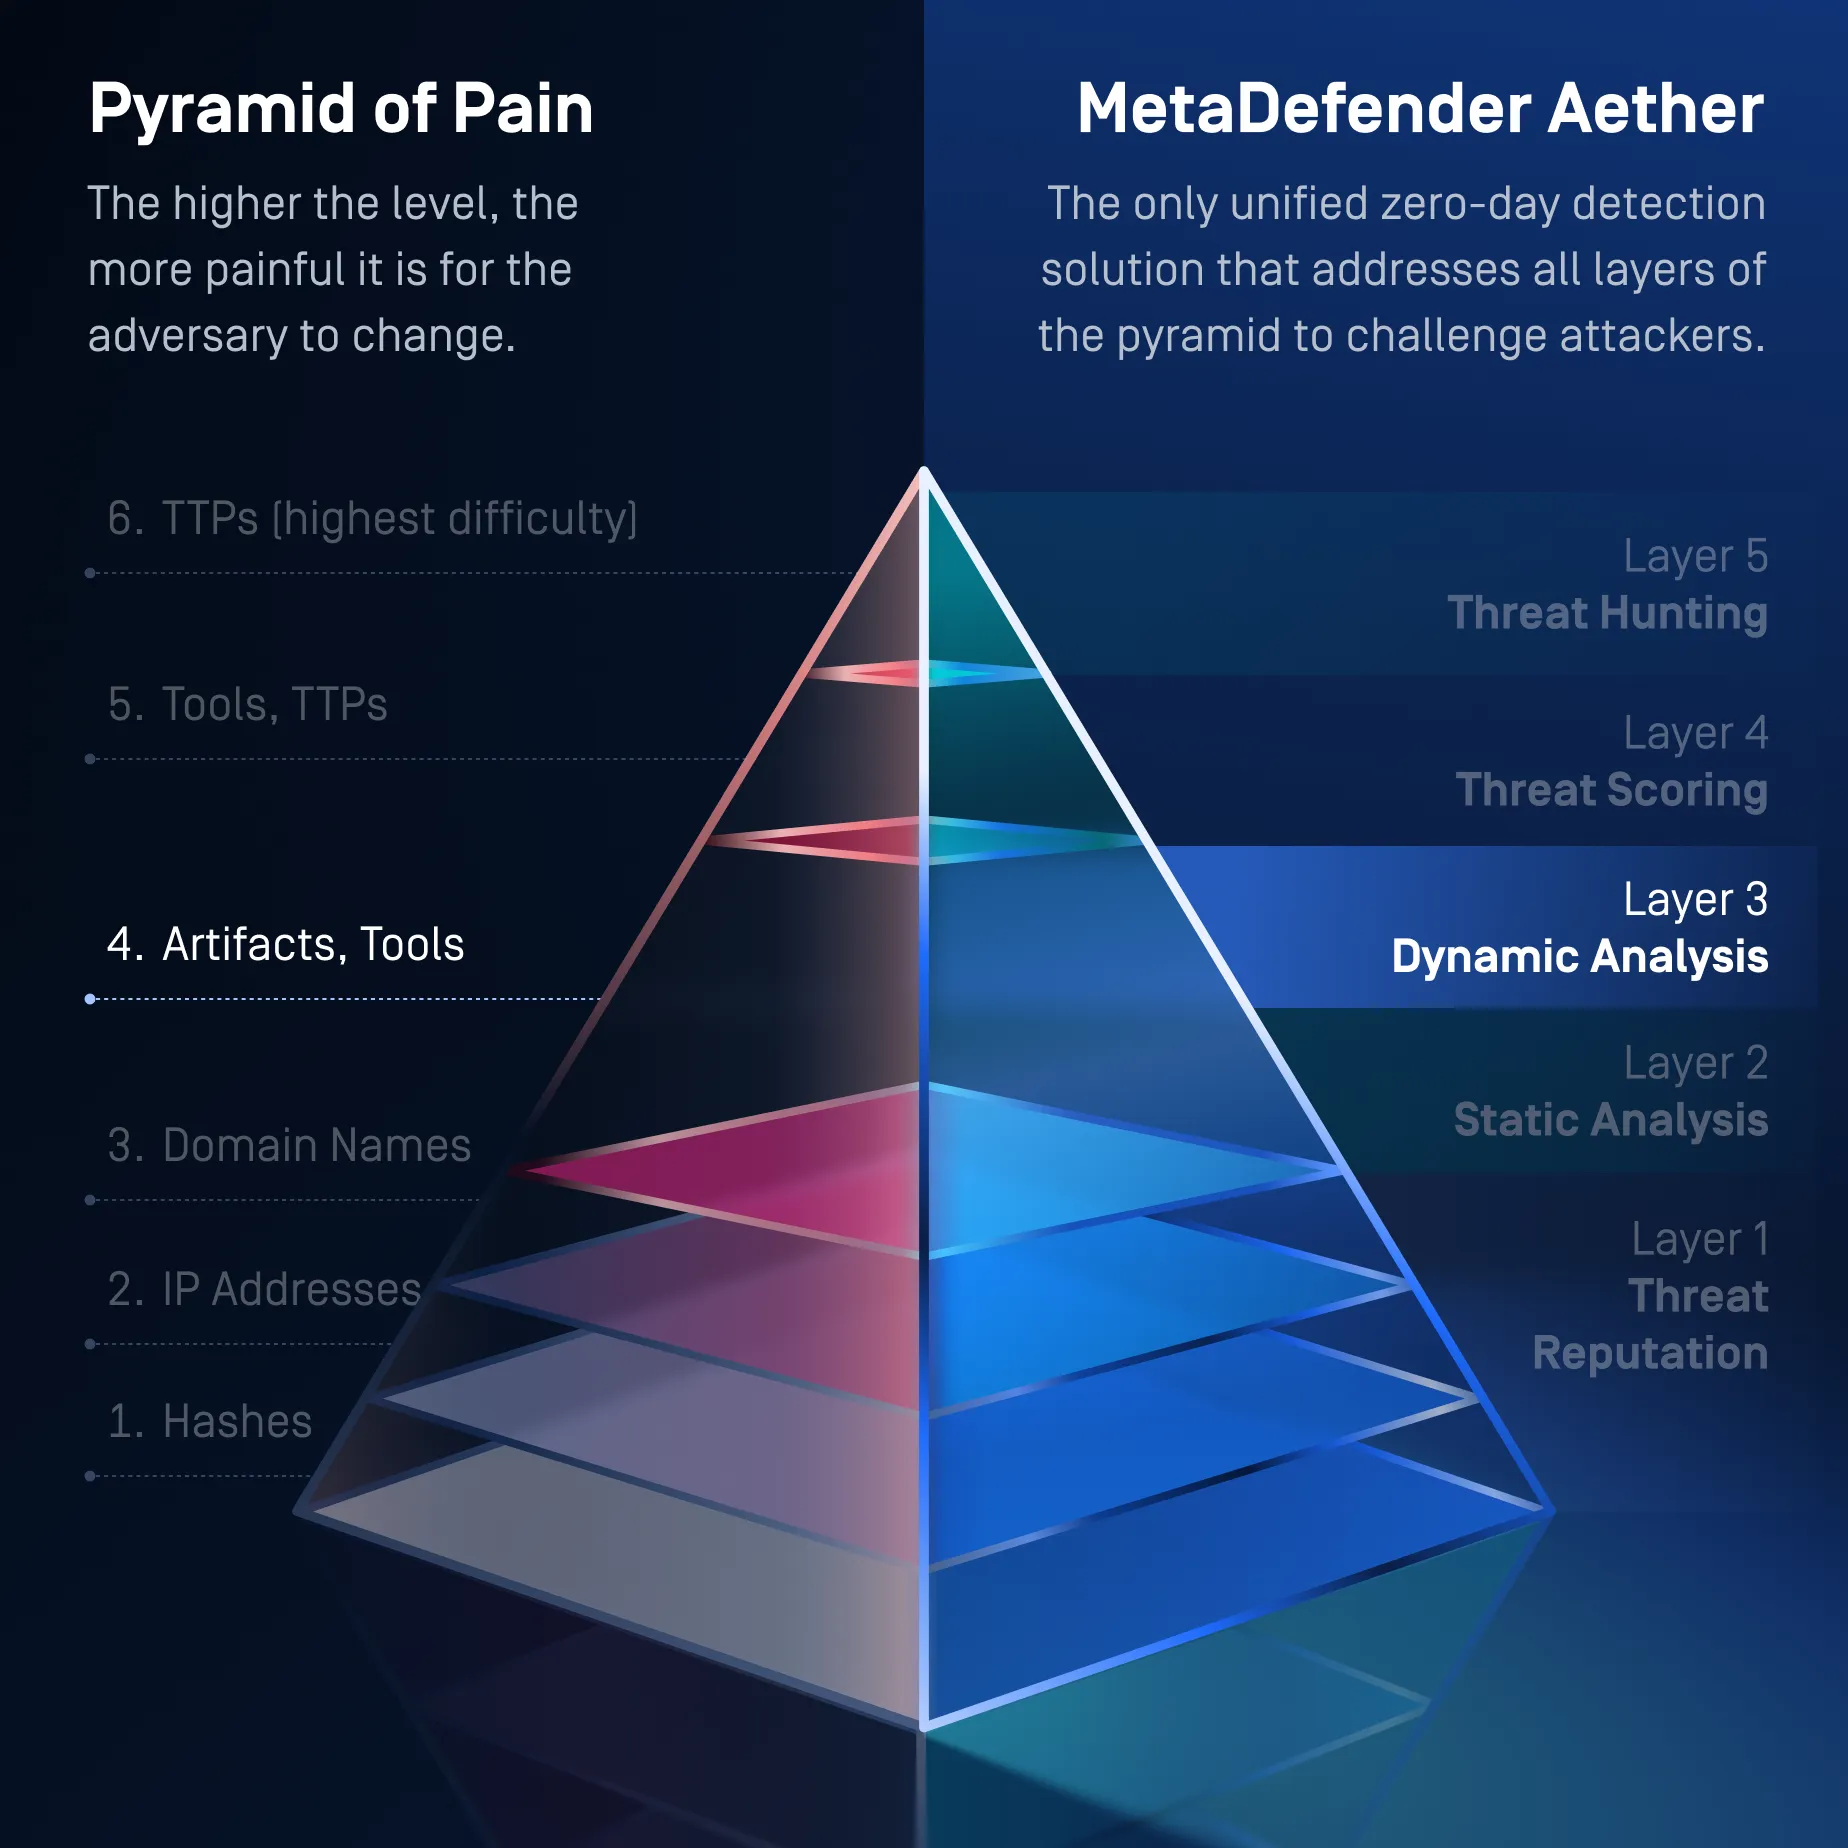
Couche 3 : Analyse dynamique
Forcer les menaces cachées à se révéler
Détectez les logiciels malveillants furtifs qui échappent aux outils statiques et à ceux basés sur des machines virtuelles.
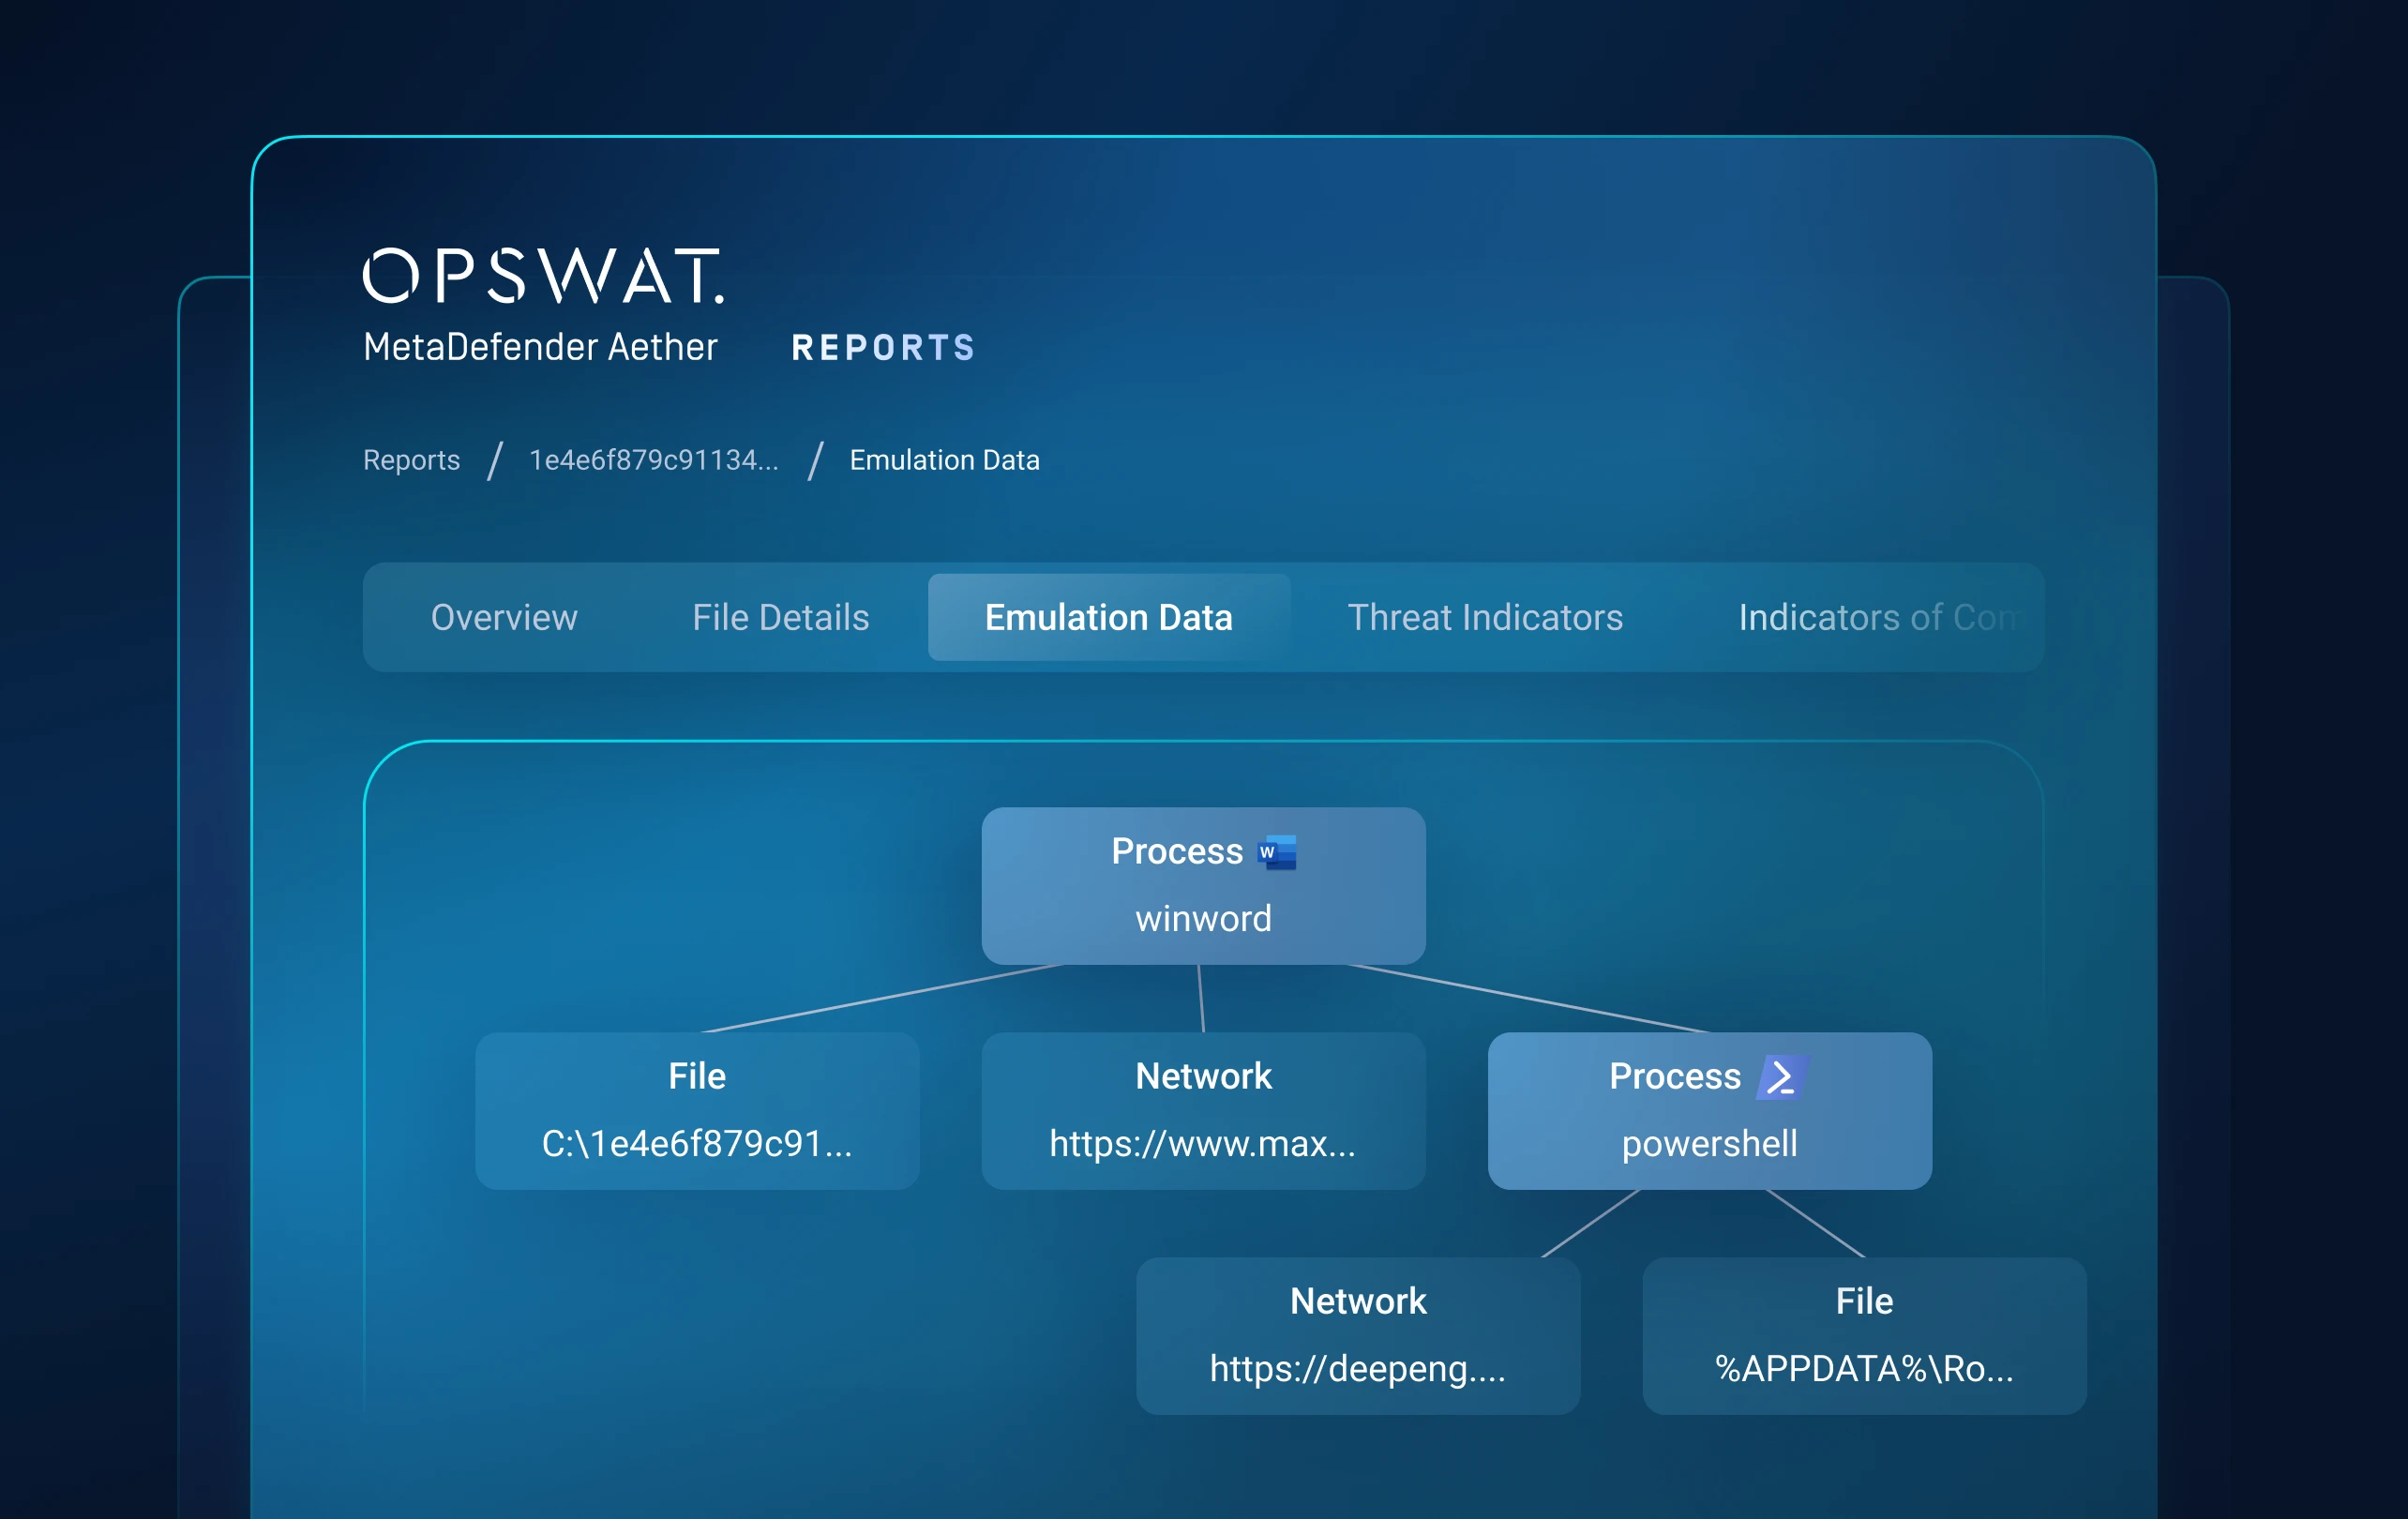
Un « Adaptive Sandbox » basé sur l'émulationSandbox les comportements malveillants et explore différentes voies d'exécution sans recourir à une machine virtuelle détectable.
Mets en évidence les chaînes de chargement, les artefacts d'exécution, les scripts obfusqués, les charges utiles en plusieurs étapes et les techniques d'évasion.
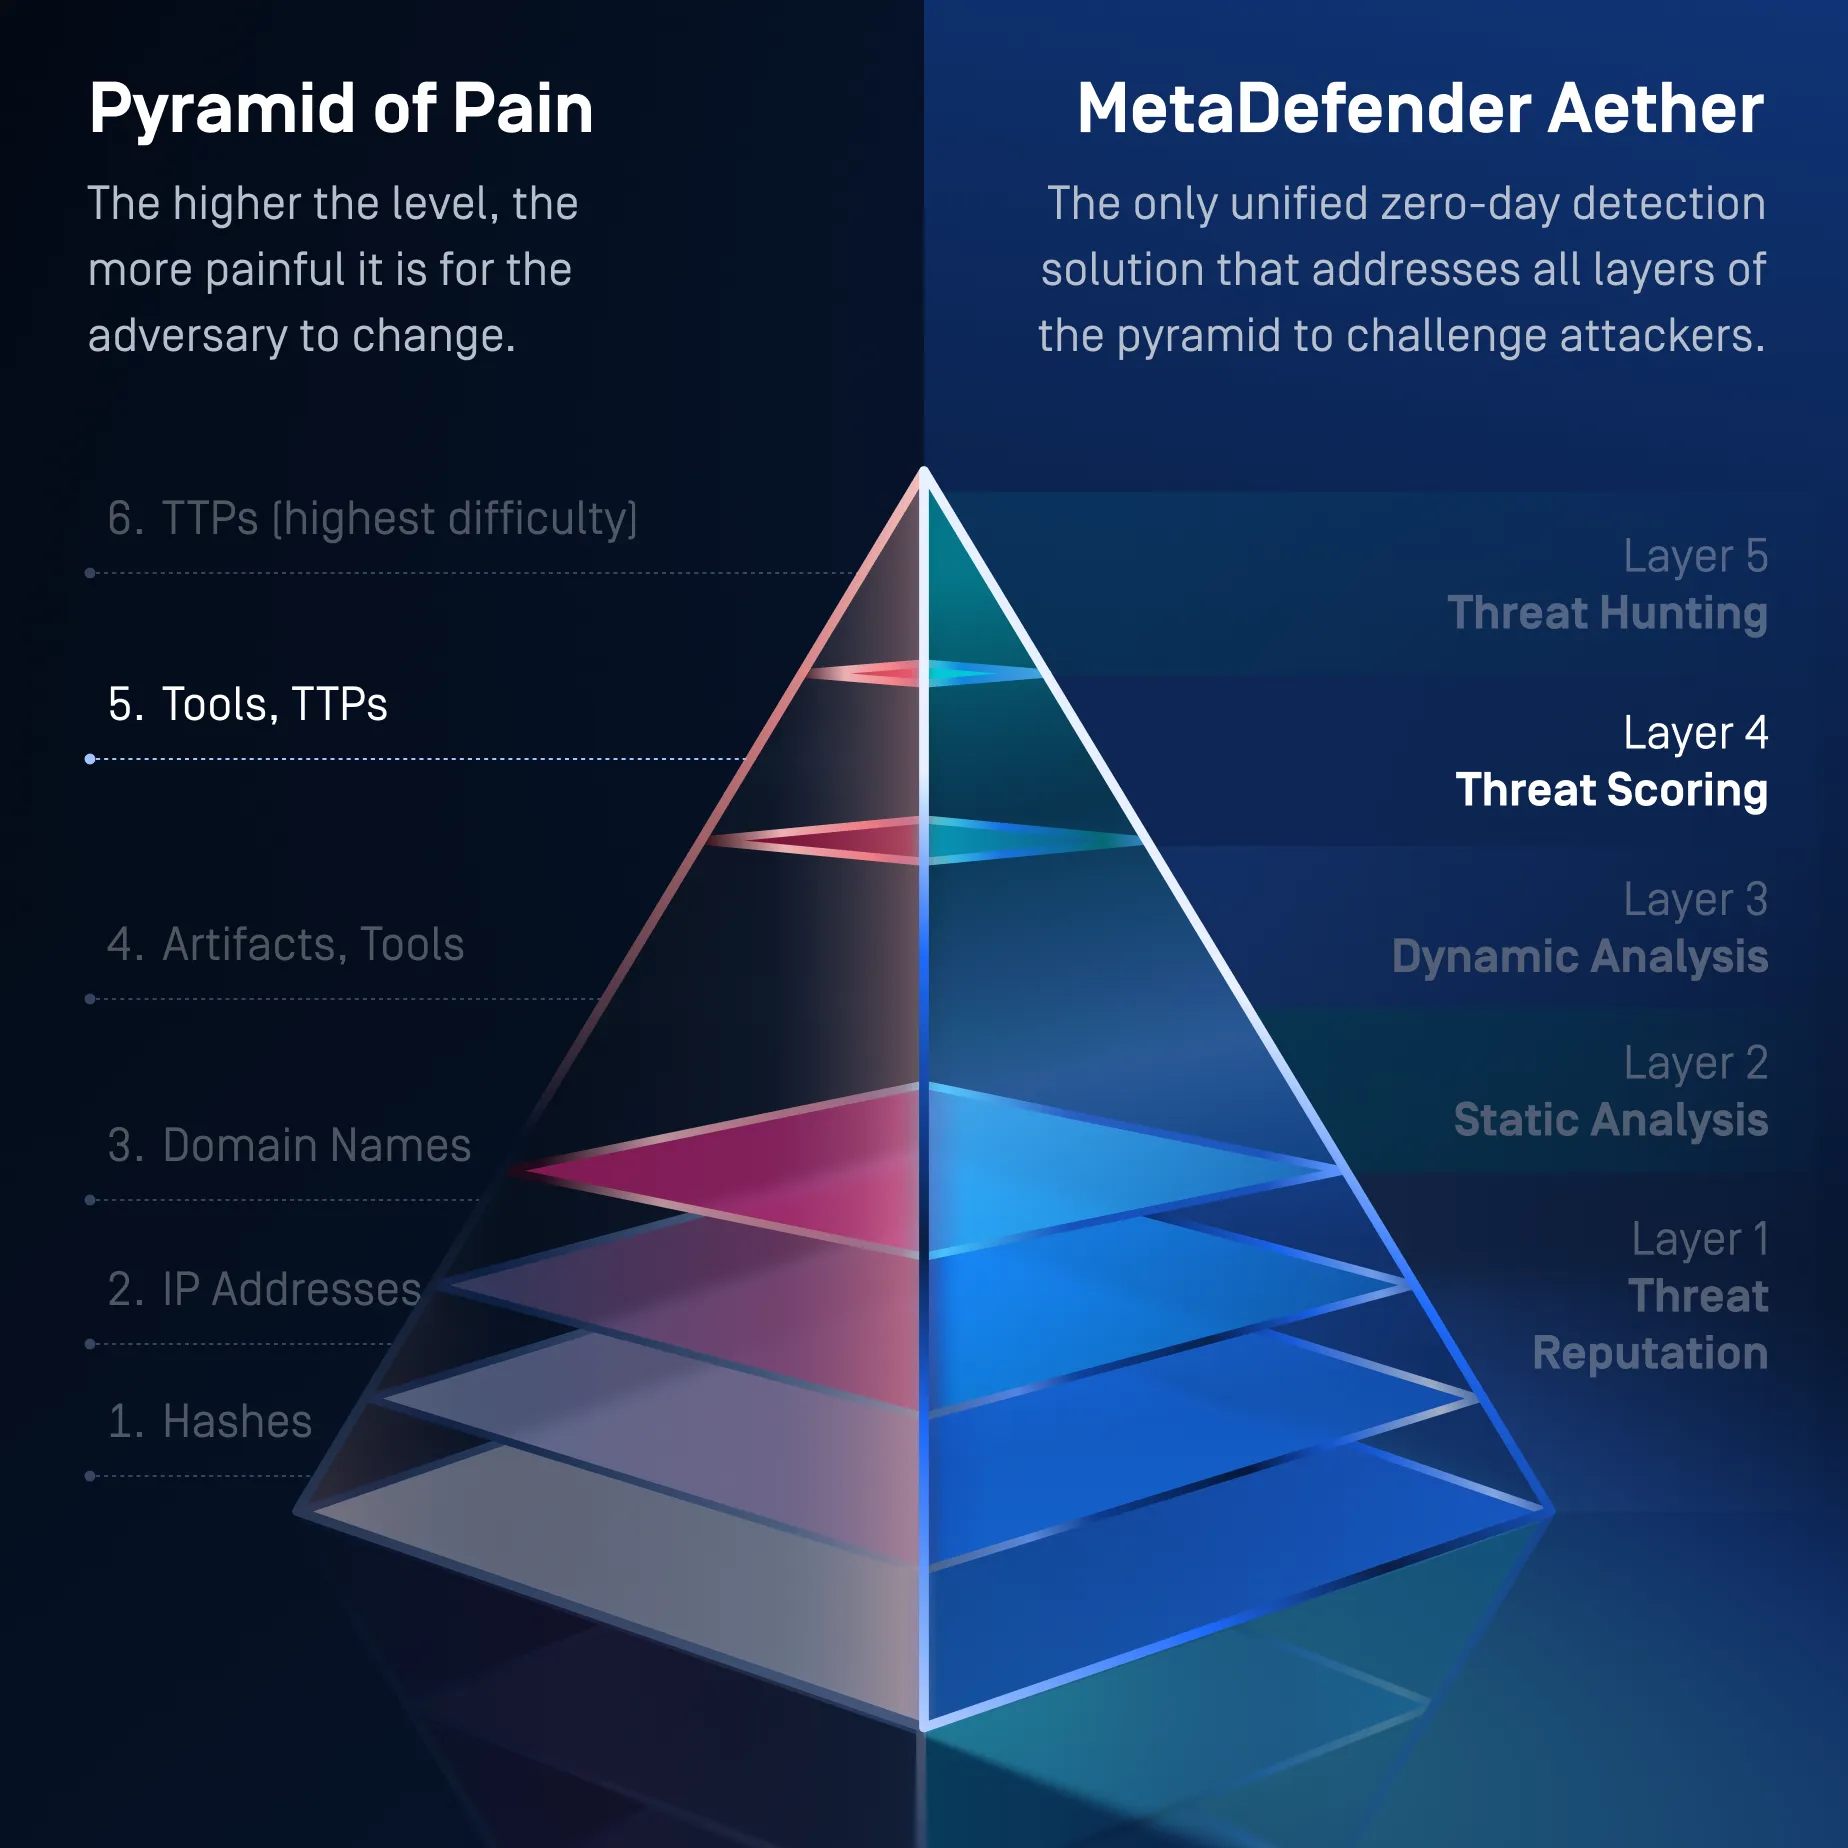
Couche 4 : Évaluation des menaces
Donnez la priorité à ce qui compte le plus
Transformez les comportements complexes liés aux menaces en conclusions exploitables.
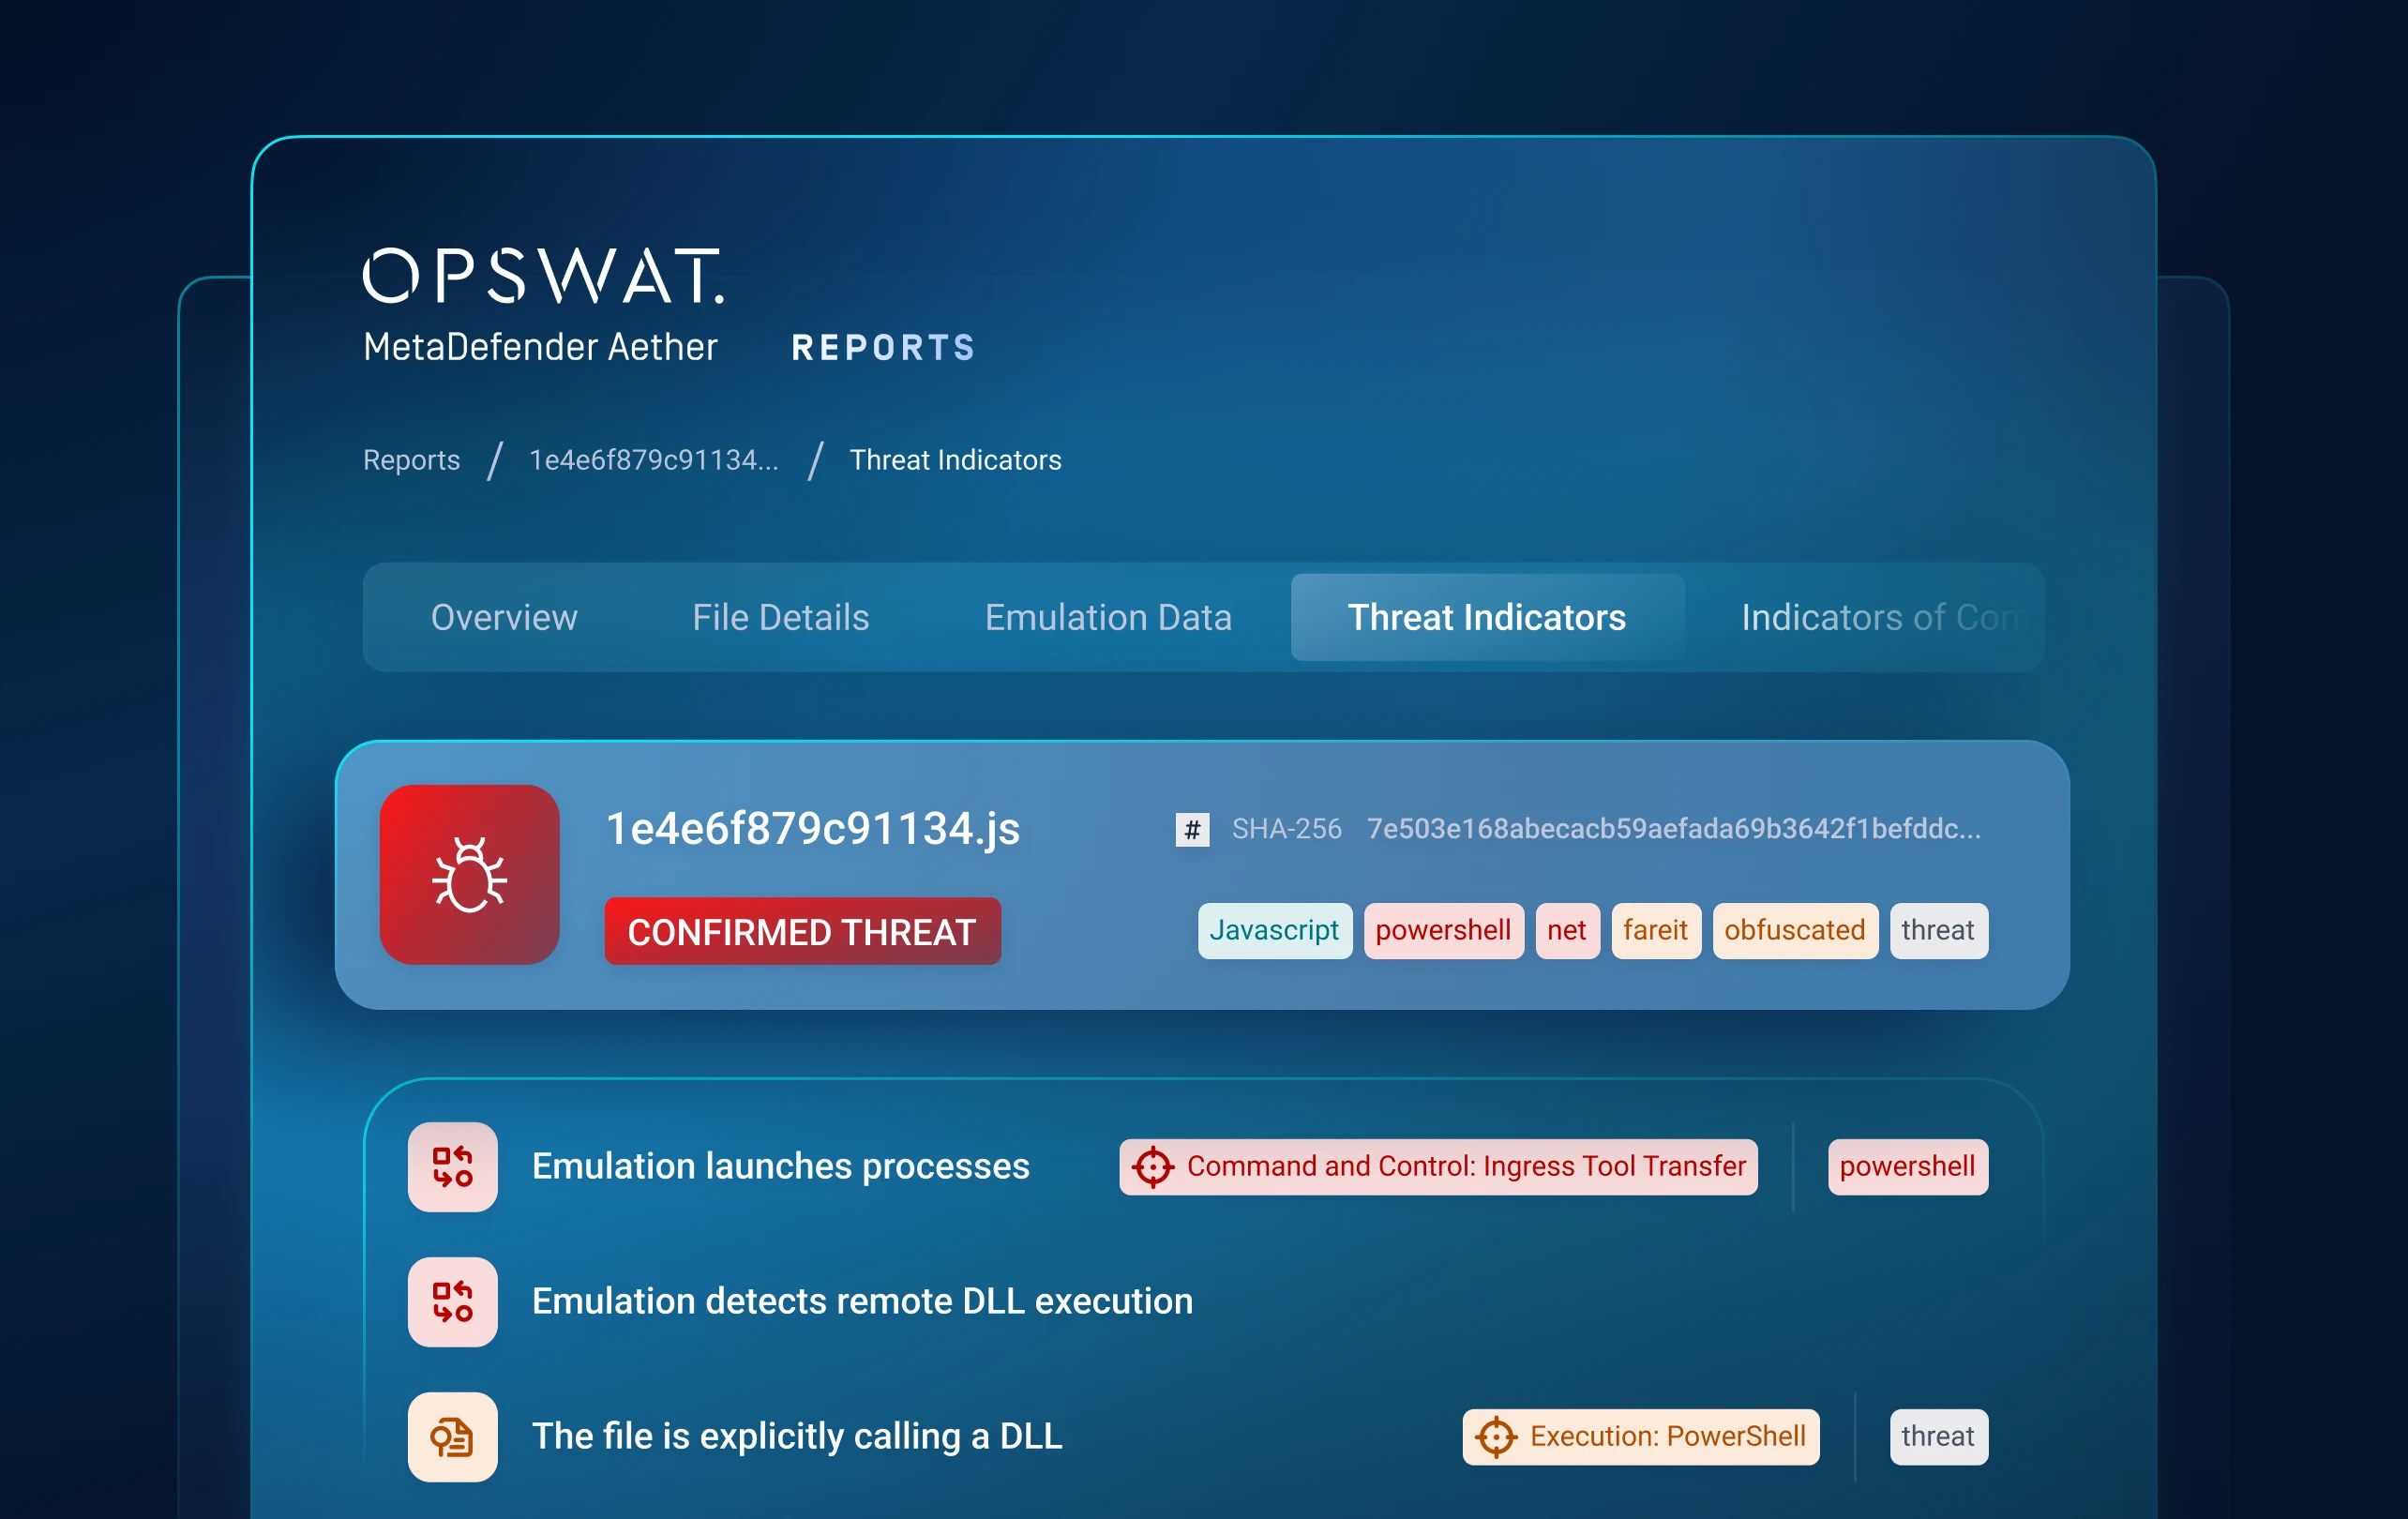
Il met en corrélation les signaux issus de l'analyse de réputation, de l'analyse statique et de l'analyse dynamique afin d'attribuer un score de risque basé sur le niveau de confiance.
Met en évidence les menaces les plus graves en temps réel, ce qui permet de réduire les faux positifs, le nombre d'alertes superflues et le temps consacré par les analystes au tri des alertes.
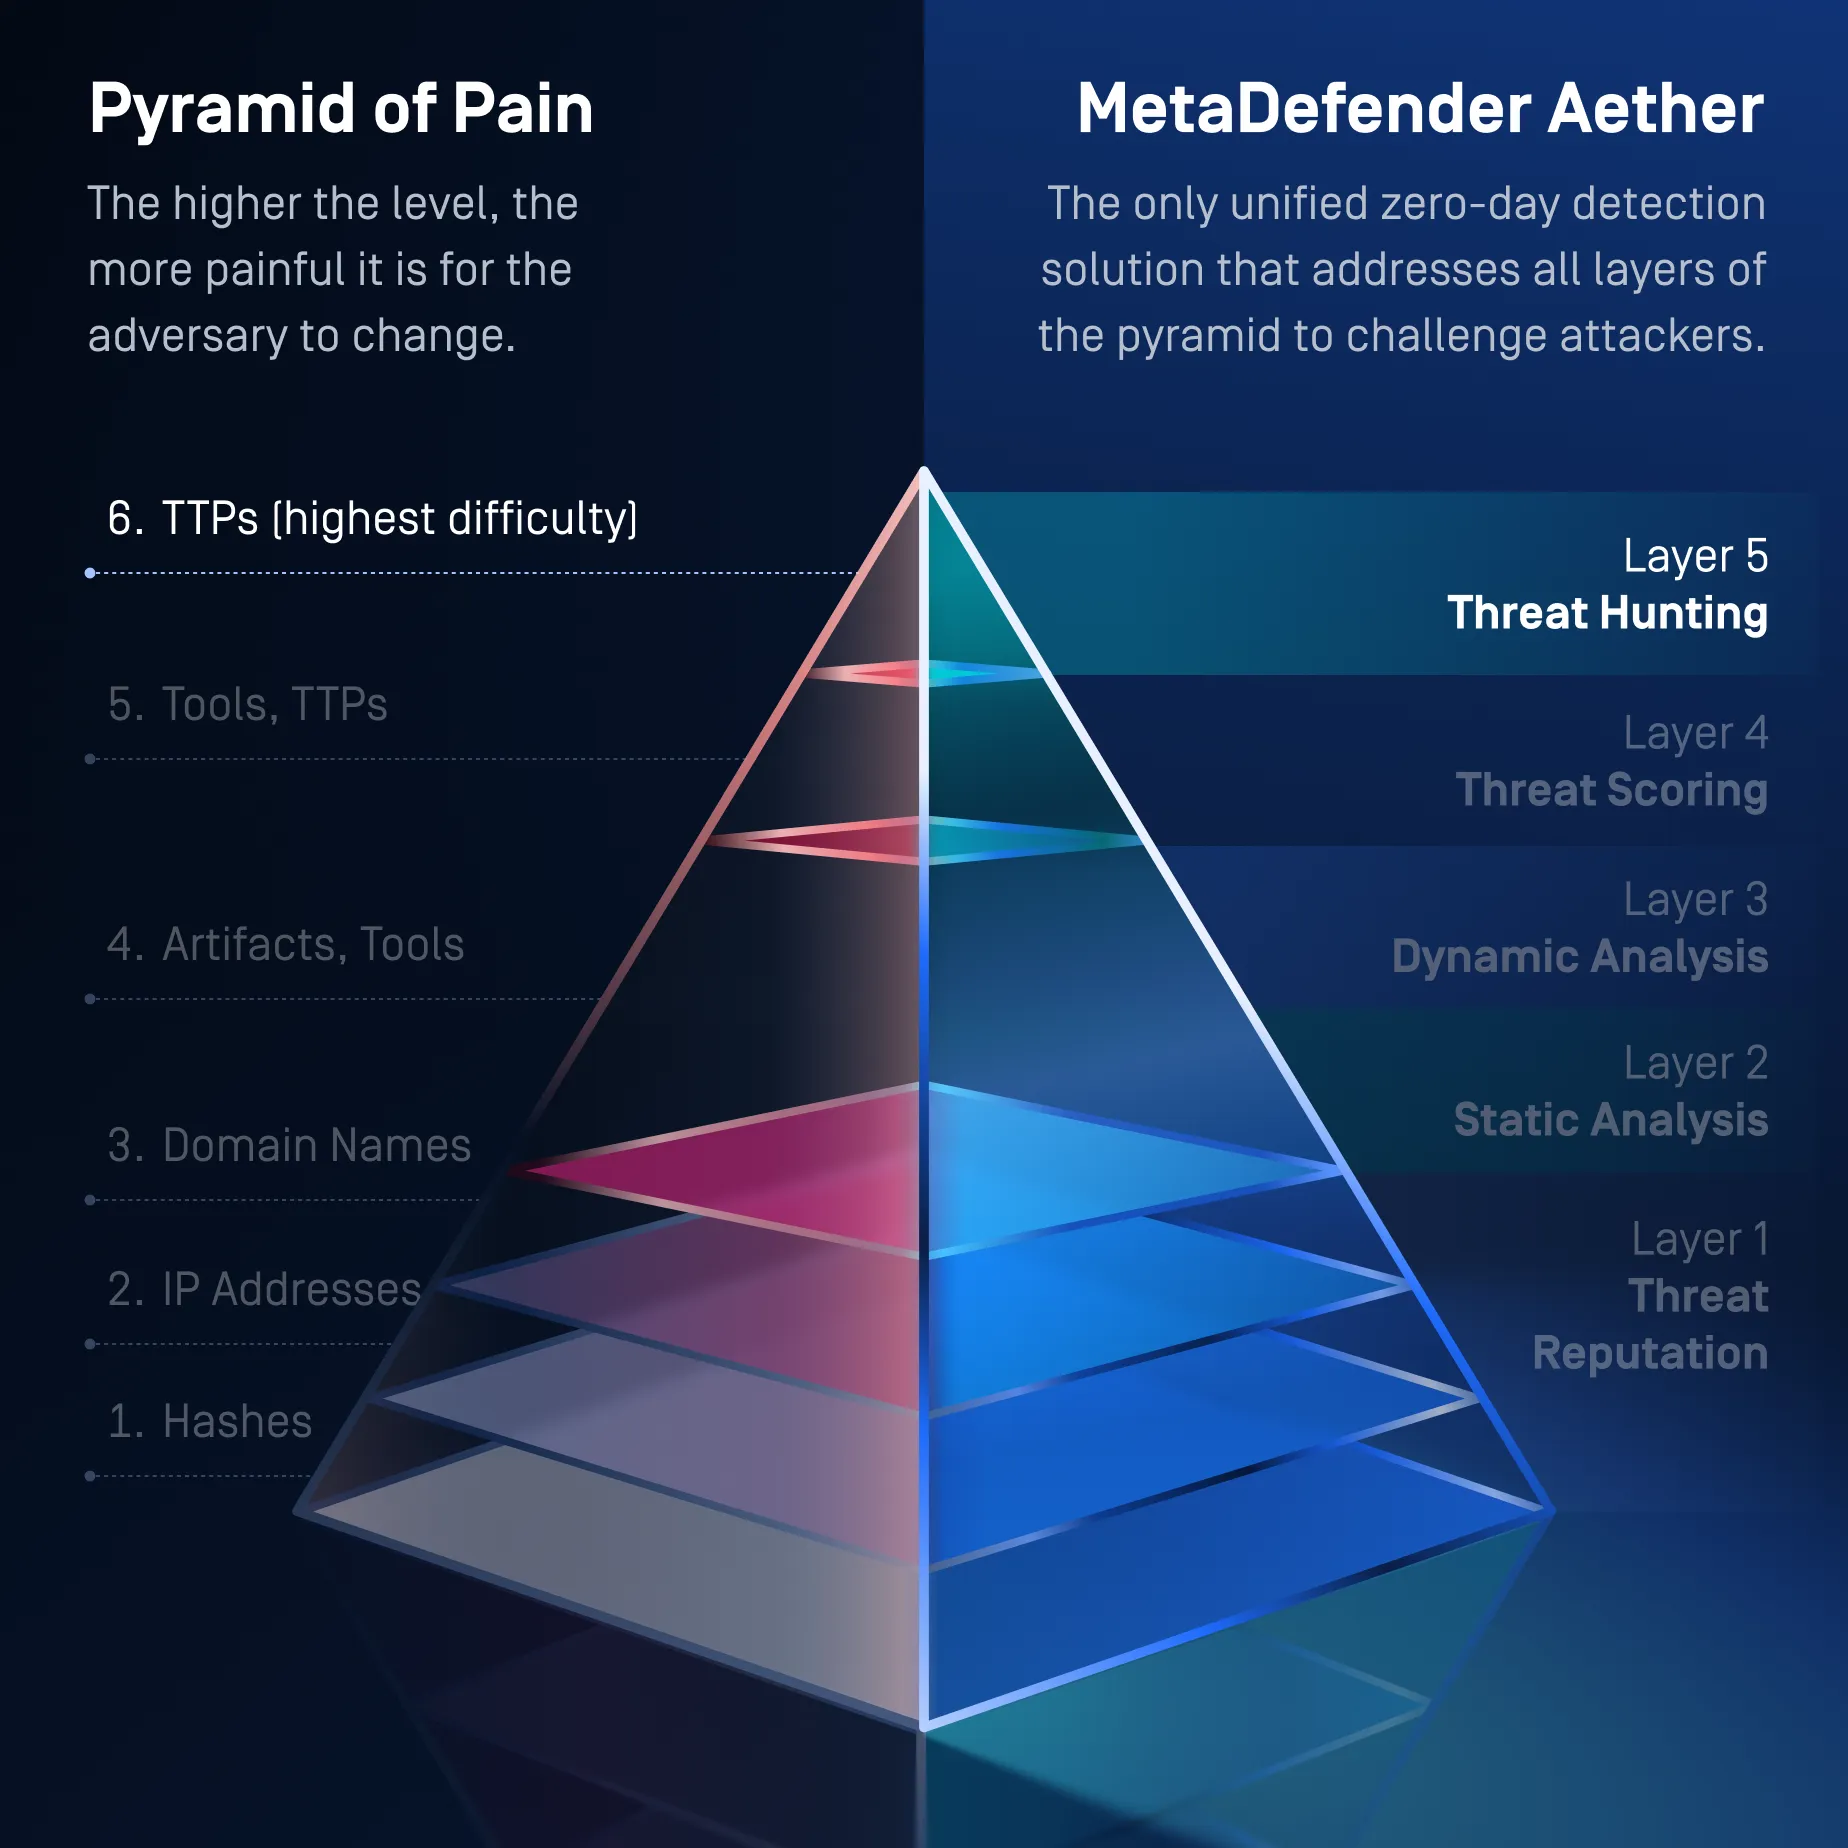
Couche 5 : Recherche active des menaces
Relier les menaces aux campagnes
Passez de la détection de fichiers isolés à une analyse stratégique à l'échelle de la campagne.
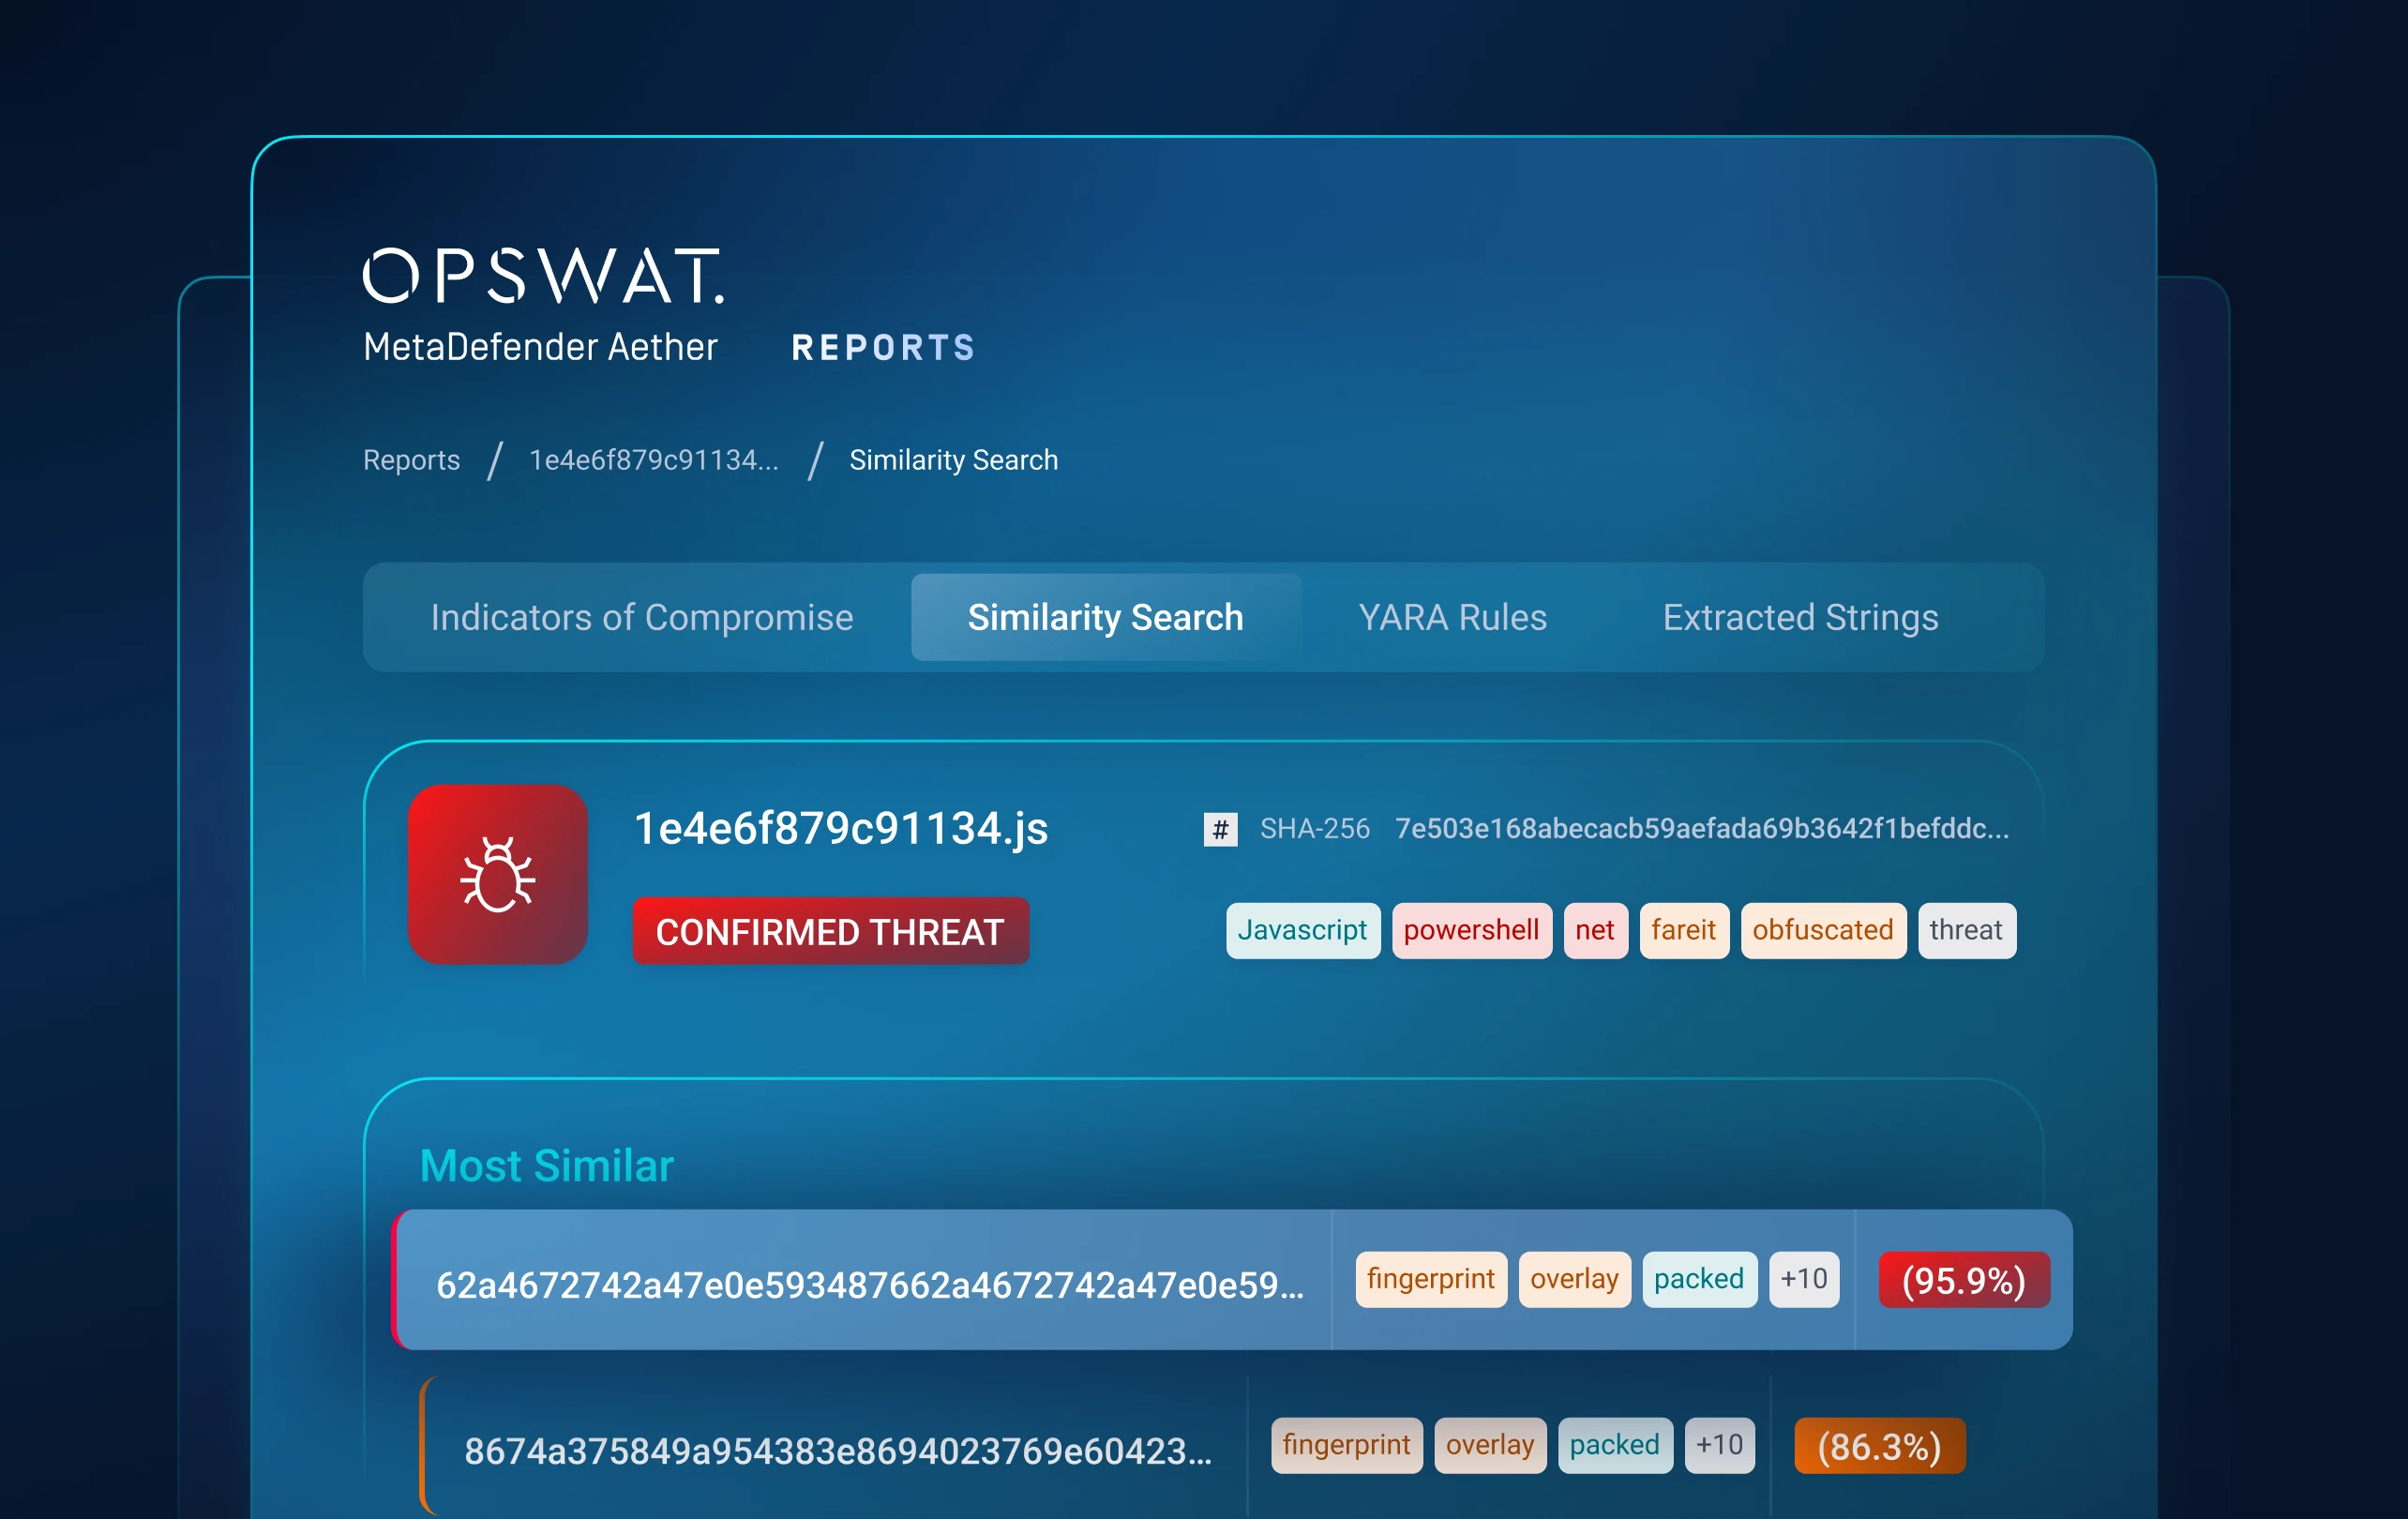
La recherche de similitudes basée sur le ML et la corrélation des profils de menaces permettent d'établir des liens entre des échantillons inconnus et des logiciels malveillants, des infrastructures, des tactiques et des variantes connues.
Elle met au jour des familles de logiciels malveillants et des campagnes menées par des cybercriminels, obligeant ainsi ces derniers à revoir en profondeur leurs outils, leur infrastructure et leurs méthodes d'action.
Aperçu du produit
Découvrez comment MetaDefender utilise un bac à sable adaptatif basé sur l'IA pour détecter et bloquer les attaques zero-day
que les outils de sécurité traditionnels ne parviennent pas à détecter.
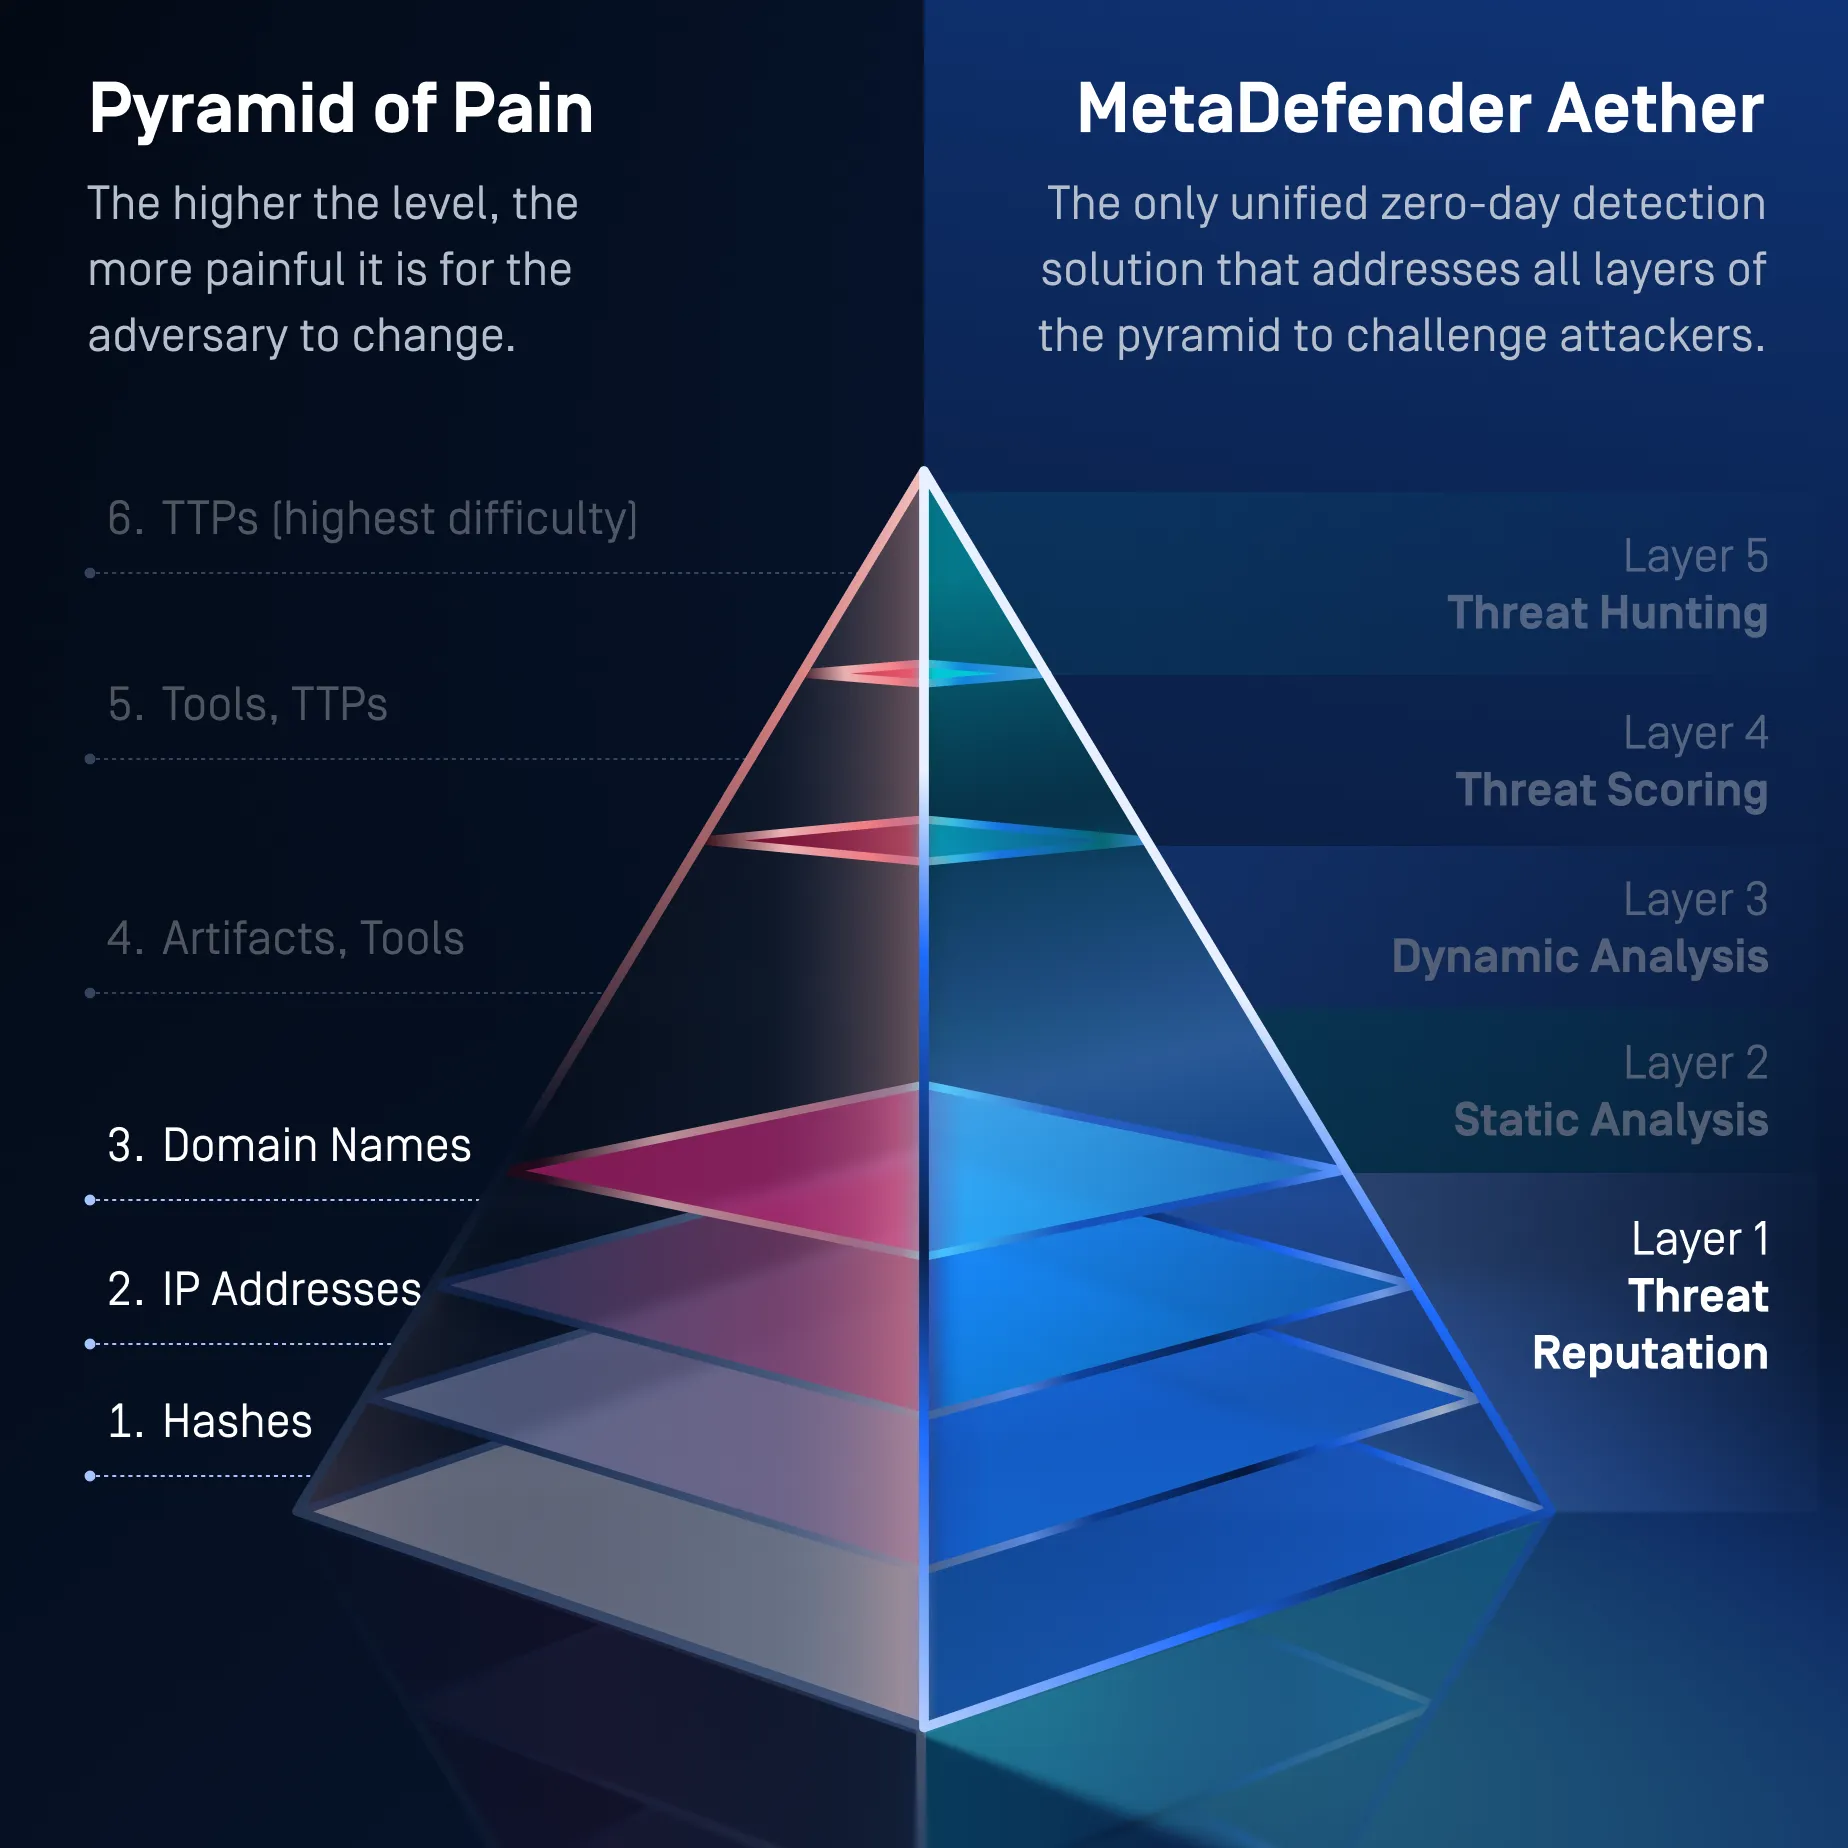
Une solution pour toute la pyramide de la douleur
MetaDefender traite l'ensemble de la pyramide de la douleur, depuis les indicateurs de base au niveau 1 jusqu'à la perturbation avancée des TTP au niveau 6, obligeant les attaquants à réécrire continuellement leur infrastructure, leurs outils et leurs comportements afin d'échapper à la détection.
Contrecarrent les attaques visant l'infrastructure en rendant les indicateurs réutilisables inopérants
Niveaux 1, 2 et 3 de Pyramid
Hachages, adresses IP et noms de domaine
- Niveaux Pyramide 1, 2, 3
Hachages, adresses IP, domaines (3 niveaux inférieurs de la pyramide)
- Recherches de hachage → détection des binaires malveillants réutilisés
- Réputation URL/domaine/IP → bloque les infrastructures connues
- Marques, classification des URL ML → bloquer les infrastructures de phishing
- Réputation hors ligne et en ligne → élimine les menaces liées aux produits de base
- Comment la couche 1 neutralise les attaques
- Les recherches par hachage permettent d'identifier les fichiers binaires de logiciels malveillants réutilisés.
- La réputation des URL, des domaines et des adresses IP permet de bloquer les infrastructures malveillantes connues.
- La détection des marques et la classification des URL basée sur l'apprentissage automatique permettent d'identifier les infrastructures de hameçonnage.
- Les vérifications de réputation en ligne et hors ligne permettent de bloquer les menaces connues avant même de procéder à une analyse plus approfondie.
- Les nouveaux indicateurs mis en évidence par les couches ultérieures d'Aether ne cessent de renforcer l'intelligence en matière de réputation.
- Comment il exerce une pression sur les attaquants
- Oblige les attaquants à changer régulièrement d'infrastructure et de domaines de diffusion.
- Rend inefficaces les hachages et les indicateurs de logiciels malveillants réutilisés.
- Bloque les processus automatisés de hameçonnage, de diffusion de logiciels malveillants et de botnets.
- Augmente le coût de maintenance des infrastructures d'attaque jetables.
Anticipe les intentions malveillantes avant leur exécution et empêche l'apparition d'artefacts
Pyramide niveau 4
Artéfacts et outils liés au réseau et aux serveurs
- Pyramide niveau 4
Artefacts + Outils
L'émulation au niveau du processeur révèle des artefacts d'exécution :
- Journaux de comportement
- Modifications du registre
- Dépôts de fichiers
- Injections de processus
- Rappels C2
- Comportement du chargeur
- Exposition de la charge utile en mémoire seule
- Déballe les emballeurs, les préparateurs et les distributeurs
- Comment la couche 2 perturbe les attaques
L'IA prédictive Alin analyse les caractéristiques structurelles, comportementales et au niveau des objets d'un fichier sans l'exécuter.
- Identifie les structures de code suspectes, les objets intégrés, les scripts, les importations et les caractéristiques de la charge utile.
- Détecte les intentions malveillantes en quelques millisecondes, sans recourir à des signatures ni à des tests d'exécution.
- Détecte les menaces inédites et polymorphes avant même qu’elles ne s’exécutent.
- Empêche les fichiers d'effectuer des modifications du registre, de créer des fichiers, d'injecter des processus ou d'établir des connexions C2.
- Transfère les fichiers douteux vers l'analyse dynamique tout en réduisant la sollicitation inutile du bac à sable.
- Comment il exerce une pression sur les attaquants
- Oblige les pirates à repenser la structure de leurs fichiers et les composants d'attaque qu'ils y intègrent.
- Réduit l'efficacité des modifications superficielles du code et des techniques de contournement des signatures.
- Détecte les caractéristiques qui restent inchangées dans les logiciels malveillants recompilés ou modifiés.
- Empêche les attaquants de compter sur l'exécution du code pour révéler un comportement malveillant.
- Cela augmente le coût de production des variantes qui semblent inoffensives sur le plan structurel.
Met en évidence les comportements cachés et dévoile les outils opérationnels
Pyramide niveau 4
Artéfacts et outils liés au réseau et aux serveurs
- Pyramide niveau 5
Outils + TTP
- Utilisations contexte + comportement détecter :
- Flux d'exécution malveillant
- Modèles de chargeurs
- Signatures d'obfuscation de script
- Comportements des familles de logiciels malveillants
- Techniques de persistance
- Plus de 900 indicateurs comportementaux
- Alignement des tactiques MITRE ATT&CK
- Utilisations contexte + comportement détecter :
- Comment la couche 3 perturbe les attaques
Adaptive Sandbox l'émulation au niveau des instructions pour analyser les fichiers suspects et forcer l'exécution des chemins de code destinés à contourner les contrôles.
Il révèle que :
- Journaux de comportement
- Modifications du registre
- Fichiers supprimés
- Injection dans le processus
- Rappels C2
- Comportement du chargeur et des scripts
- Charges utiles exclusivement en mémoire
- Chaînes d'exécution en plusieurs étapes
- Emballeurs, préparateurs et livreurs
- Techniques anti-analyse et de contournement des environnements de test
- Comment il exerce une pression sur les attaquants
- Oblige les pirates à repenser leurs charges utiles et leurs chaînes de chargement.
- Met en évidence les artefacts de deuxième niveau et les chemins d'exécution cachés.
- Contourne les vérifications anti-VM, de synchronisation, d'environnement et d'interaction avec l'utilisateur.
- Oblige les pirates à réécrire leur logique anti-analyse.
- Permet de mettre en évidence des anomalies et des comportements que l'analyse statique seule ne peut pas confirmer.
Transforme des éléments de preuve à plusieurs niveaux en une évaluation des risques fondée sur le degré de confiance
Pyramide niveau 5
Outils et méthodes opérationnelles
- Comment la couche 4 neutralise les attaques
L'évaluation des menaces croise les données issues de la réputation des menaces, de l'analyse statique et de l'analyse dynamique afin d'identifier les intentions malveillantes et de hiérarchiser les risques.
Il évalue :
- Flux d'exécution malveillants
- Modèles de chargement et d'injection
- Obfuscation de scripts
- Techniques de persistance
- Comportement C2
- Caractéristiques de la famille de logiciels malveillants
- Indicateurs comportementaux
- Correspondances entre le modèle MITRE ATT&CK et le catalogue des comportements des logiciels malveillants
- Relations entre la structure des fichiers et le comportement d'exécution
- Comment il exerce une pression sur les attaquants
- Cela oblige les pirates à modifier le fonctionnement de leurs outils, et pas seulement l'apparence des fichiers.
- Permet de repérer plus facilement les schémas d'exécution réutilisés.
- Mets en évidence les intentions malveillantes à partir de multiples signaux faibles.
- Réduit l'efficacité des modifications mineures apportées à la charge utile.
- Cela impose des modifications plus coûteuses de la logique des outils et des techniques comportementales.
Relie les détections isolées à des familles de logiciels malveillants, à des campagnes et aux techniques utilisées par les attaquants
Pyramide niveau 6
Tactiques, techniques et procédures
- Comment la couche 5 neutralise les attaques
La recherche de similitudes basée sur le ML et la corrélation des profils de menaces permettent d'établir des liens entre les menaces inconnues et les logiciels malveillants, les infrastructures, les comportements et les campagnes associés.
Ils sont en corrélation :
- Familles de logiciels malveillants
- Variantes recompilées
- Mutations polymorphes
- Sections de code partagées
- Similitudes comportementales
- Pôles d'infrastructure
- Fichiers et charges utiles associés
- Tactiques et techniques courantes
- Activité au niveau de la campagne
- Comment cela permet d'exercer une pression maximale sur les attaquants
- Détecte les attaques apparentées même lorsque les hachages, les charges utiles et l'infrastructure changent.
- Permet de relier des fichiers isolés à des opérations plus larges menées par des pirates.
- Mets en évidence des techniques récurrentes utilisées dans différentes variantes de logiciels malveillants et différentes campagnes.
- Oblige les attaquants à changer d'outils, d'infrastructure, de comportement et de méthodes d'opération.
- Cela rend inefficace toute stratégie d'évasion progressive, ce qui nécessite une refonte plus approfondie de la panoplie d'outils et des TTP de l'attaquant.
- Réputation de menaceCouche 1
Contrecarrent les attaques visant l'infrastructure en rendant les indicateurs réutilisables inopérants
Niveaux 1, 2 et 3 de Pyramid
Hachages, adresses IP et noms de domaine
- Niveaux Pyramide 1, 2, 3
Hachages, adresses IP, domaines (3 niveaux inférieurs de la pyramide)
- Recherches de hachage → détection des binaires malveillants réutilisés
- Réputation URL/domaine/IP → bloque les infrastructures connues
- Marques, classification des URL ML → bloquer les infrastructures de phishing
- Réputation hors ligne et en ligne → élimine les menaces liées aux produits de base
- Comment la couche 1 neutralise les attaques
- Les recherches par hachage permettent d'identifier les fichiers binaires de logiciels malveillants réutilisés.
- La réputation des URL, des domaines et des adresses IP permet de bloquer les infrastructures malveillantes connues.
- La détection des marques et la classification des URL basée sur l'apprentissage automatique permettent d'identifier les infrastructures de hameçonnage.
- Les vérifications de réputation en ligne et hors ligne permettent de bloquer les menaces connues avant même de procéder à une analyse plus approfondie.
- Les nouveaux indicateurs mis en évidence par les couches ultérieures d'Aether ne cessent de renforcer l'intelligence en matière de réputation.
- Comment il exerce une pression sur les attaquants
- Oblige les attaquants à changer régulièrement d'infrastructure et de domaines de diffusion.
- Rend inefficaces les hachages et les indicateurs de logiciels malveillants réutilisés.
- Bloque les processus automatisés de hameçonnage, de diffusion de logiciels malveillants et de botnets.
- Augmente le coût de maintenance des infrastructures d'attaque jetables.
- Analyse statiqueCouche 2
Anticipe les intentions malveillantes avant leur exécution et empêche l'apparition d'artefacts
Pyramide niveau 4
Artéfacts et outils liés au réseau et aux serveurs
- Pyramide niveau 4
Artefacts + Outils
L'émulation au niveau du processeur révèle des artefacts d'exécution :
- Journaux de comportement
- Modifications du registre
- Dépôts de fichiers
- Injections de processus
- Rappels C2
- Comportement du chargeur
- Exposition de la charge utile en mémoire seule
- Déballe les emballeurs, les préparateurs et les distributeurs
- Comment la couche 2 perturbe les attaques
L'IA prédictive Alin analyse les caractéristiques structurelles, comportementales et au niveau des objets d'un fichier sans l'exécuter.
- Identifie les structures de code suspectes, les objets intégrés, les scripts, les importations et les caractéristiques de la charge utile.
- Détecte les intentions malveillantes en quelques millisecondes, sans recourir à des signatures ni à des tests d'exécution.
- Détecte les menaces inédites et polymorphes avant même qu’elles ne s’exécutent.
- Empêche les fichiers d'effectuer des modifications du registre, de créer des fichiers, d'injecter des processus ou d'établir des connexions C2.
- Transfère les fichiers douteux vers l'analyse dynamique tout en réduisant la sollicitation inutile du bac à sable.
- Comment il exerce une pression sur les attaquants
- Oblige les pirates à repenser la structure de leurs fichiers et les composants d'attaque qu'ils y intègrent.
- Réduit l'efficacité des modifications superficielles du code et des techniques de contournement des signatures.
- Détecte les caractéristiques qui restent inchangées dans les logiciels malveillants recompilés ou modifiés.
- Empêche les attaquants de compter sur l'exécution du code pour révéler un comportement malveillant.
- Cela augmente le coût de production des variantes qui semblent inoffensives sur le plan structurel.
- Analyse dynamiqueCouche 3
Met en évidence les comportements cachés et dévoile les outils opérationnels
Pyramide niveau 4
Artéfacts et outils liés au réseau et aux serveurs
- Pyramide niveau 5
Outils + TTP
- Utilisations contexte + comportement détecter :
- Flux d'exécution malveillant
- Modèles de chargeurs
- Signatures d'obfuscation de script
- Comportements des familles de logiciels malveillants
- Techniques de persistance
- Plus de 900 indicateurs comportementaux
- Alignement des tactiques MITRE ATT&CK
- Utilisations contexte + comportement détecter :
- Comment la couche 3 perturbe les attaques
Adaptive Sandbox l'émulation au niveau des instructions pour analyser les fichiers suspects et forcer l'exécution des chemins de code destinés à contourner les contrôles.
Il révèle que :
- Journaux de comportement
- Modifications du registre
- Fichiers supprimés
- Injection dans le processus
- Rappels C2
- Comportement du chargeur et des scripts
- Charges utiles exclusivement en mémoire
- Chaînes d'exécution en plusieurs étapes
- Emballeurs, préparateurs et livreurs
- Techniques anti-analyse et de contournement des environnements de test
- Comment il exerce une pression sur les attaquants
- Oblige les pirates à repenser leurs charges utiles et leurs chaînes de chargement.
- Met en évidence les artefacts de deuxième niveau et les chemins d'exécution cachés.
- Contourne les vérifications anti-VM, de synchronisation, d'environnement et d'interaction avec l'utilisateur.
- Oblige les pirates à réécrire leur logique anti-analyse.
- Permet de mettre en évidence des anomalies et des comportements que l'analyse statique seule ne peut pas confirmer.
- Evaluation de la menaceCouche 4
Transforme des éléments de preuve à plusieurs niveaux en une évaluation des risques fondée sur le degré de confiance
Pyramide niveau 5
Outils et méthodes opérationnelles
- Comment la couche 4 neutralise les attaques
L'évaluation des menaces croise les données issues de la réputation des menaces, de l'analyse statique et de l'analyse dynamique afin d'identifier les intentions malveillantes et de hiérarchiser les risques.
Il évalue :
- Flux d'exécution malveillants
- Modèles de chargement et d'injection
- Obfuscation de scripts
- Techniques de persistance
- Comportement C2
- Caractéristiques de la famille de logiciels malveillants
- Indicateurs comportementaux
- Correspondances entre le modèle MITRE ATT&CK et le catalogue des comportements des logiciels malveillants
- Relations entre la structure des fichiers et le comportement d'exécution
- Comment il exerce une pression sur les attaquants
- Cela oblige les pirates à modifier le fonctionnement de leurs outils, et pas seulement l'apparence des fichiers.
- Permet de repérer plus facilement les schémas d'exécution réutilisés.
- Mets en évidence les intentions malveillantes à partir de multiples signaux faibles.
- Réduit l'efficacité des modifications mineures apportées à la charge utile.
- Cela impose des modifications plus coûteuses de la logique des outils et des techniques comportementales.
- Chasse aux menacesCouche 5
Relie les détections isolées à des familles de logiciels malveillants, à des campagnes et aux techniques utilisées par les attaquants
Pyramide niveau 6
Tactiques, techniques et procédures
- Comment la couche 5 neutralise les attaques
La recherche de similitudes basée sur le ML et la corrélation des profils de menaces permettent d'établir des liens entre les menaces inconnues et les logiciels malveillants, les infrastructures, les comportements et les campagnes associés.
Ils sont en corrélation :
- Familles de logiciels malveillants
- Variantes recompilées
- Mutations polymorphes
- Sections de code partagées
- Similitudes comportementales
- Pôles d'infrastructure
- Fichiers et charges utiles associés
- Tactiques et techniques courantes
- Activité au niveau de la campagne
- Comment cela permet d'exercer une pression maximale sur les attaquants
- Détecte les attaques apparentées même lorsque les hachages, les charges utiles et l'infrastructure changent.
- Permet de relier des fichiers isolés à des opérations plus larges menées par des pirates.
- Mets en évidence des techniques récurrentes utilisées dans différentes variantes de logiciels malveillants et différentes campagnes.
- Oblige les attaquants à changer d'outils, d'infrastructure, de comportement et de méthodes d'opération.
- Cela rend inefficace toute stratégie d'évasion progressive, ce qui nécessite une refonte plus approfondie de la panoplie d'outils et des TTP de l'attaquant.
MetaDefender L'impact d'Aether sur «
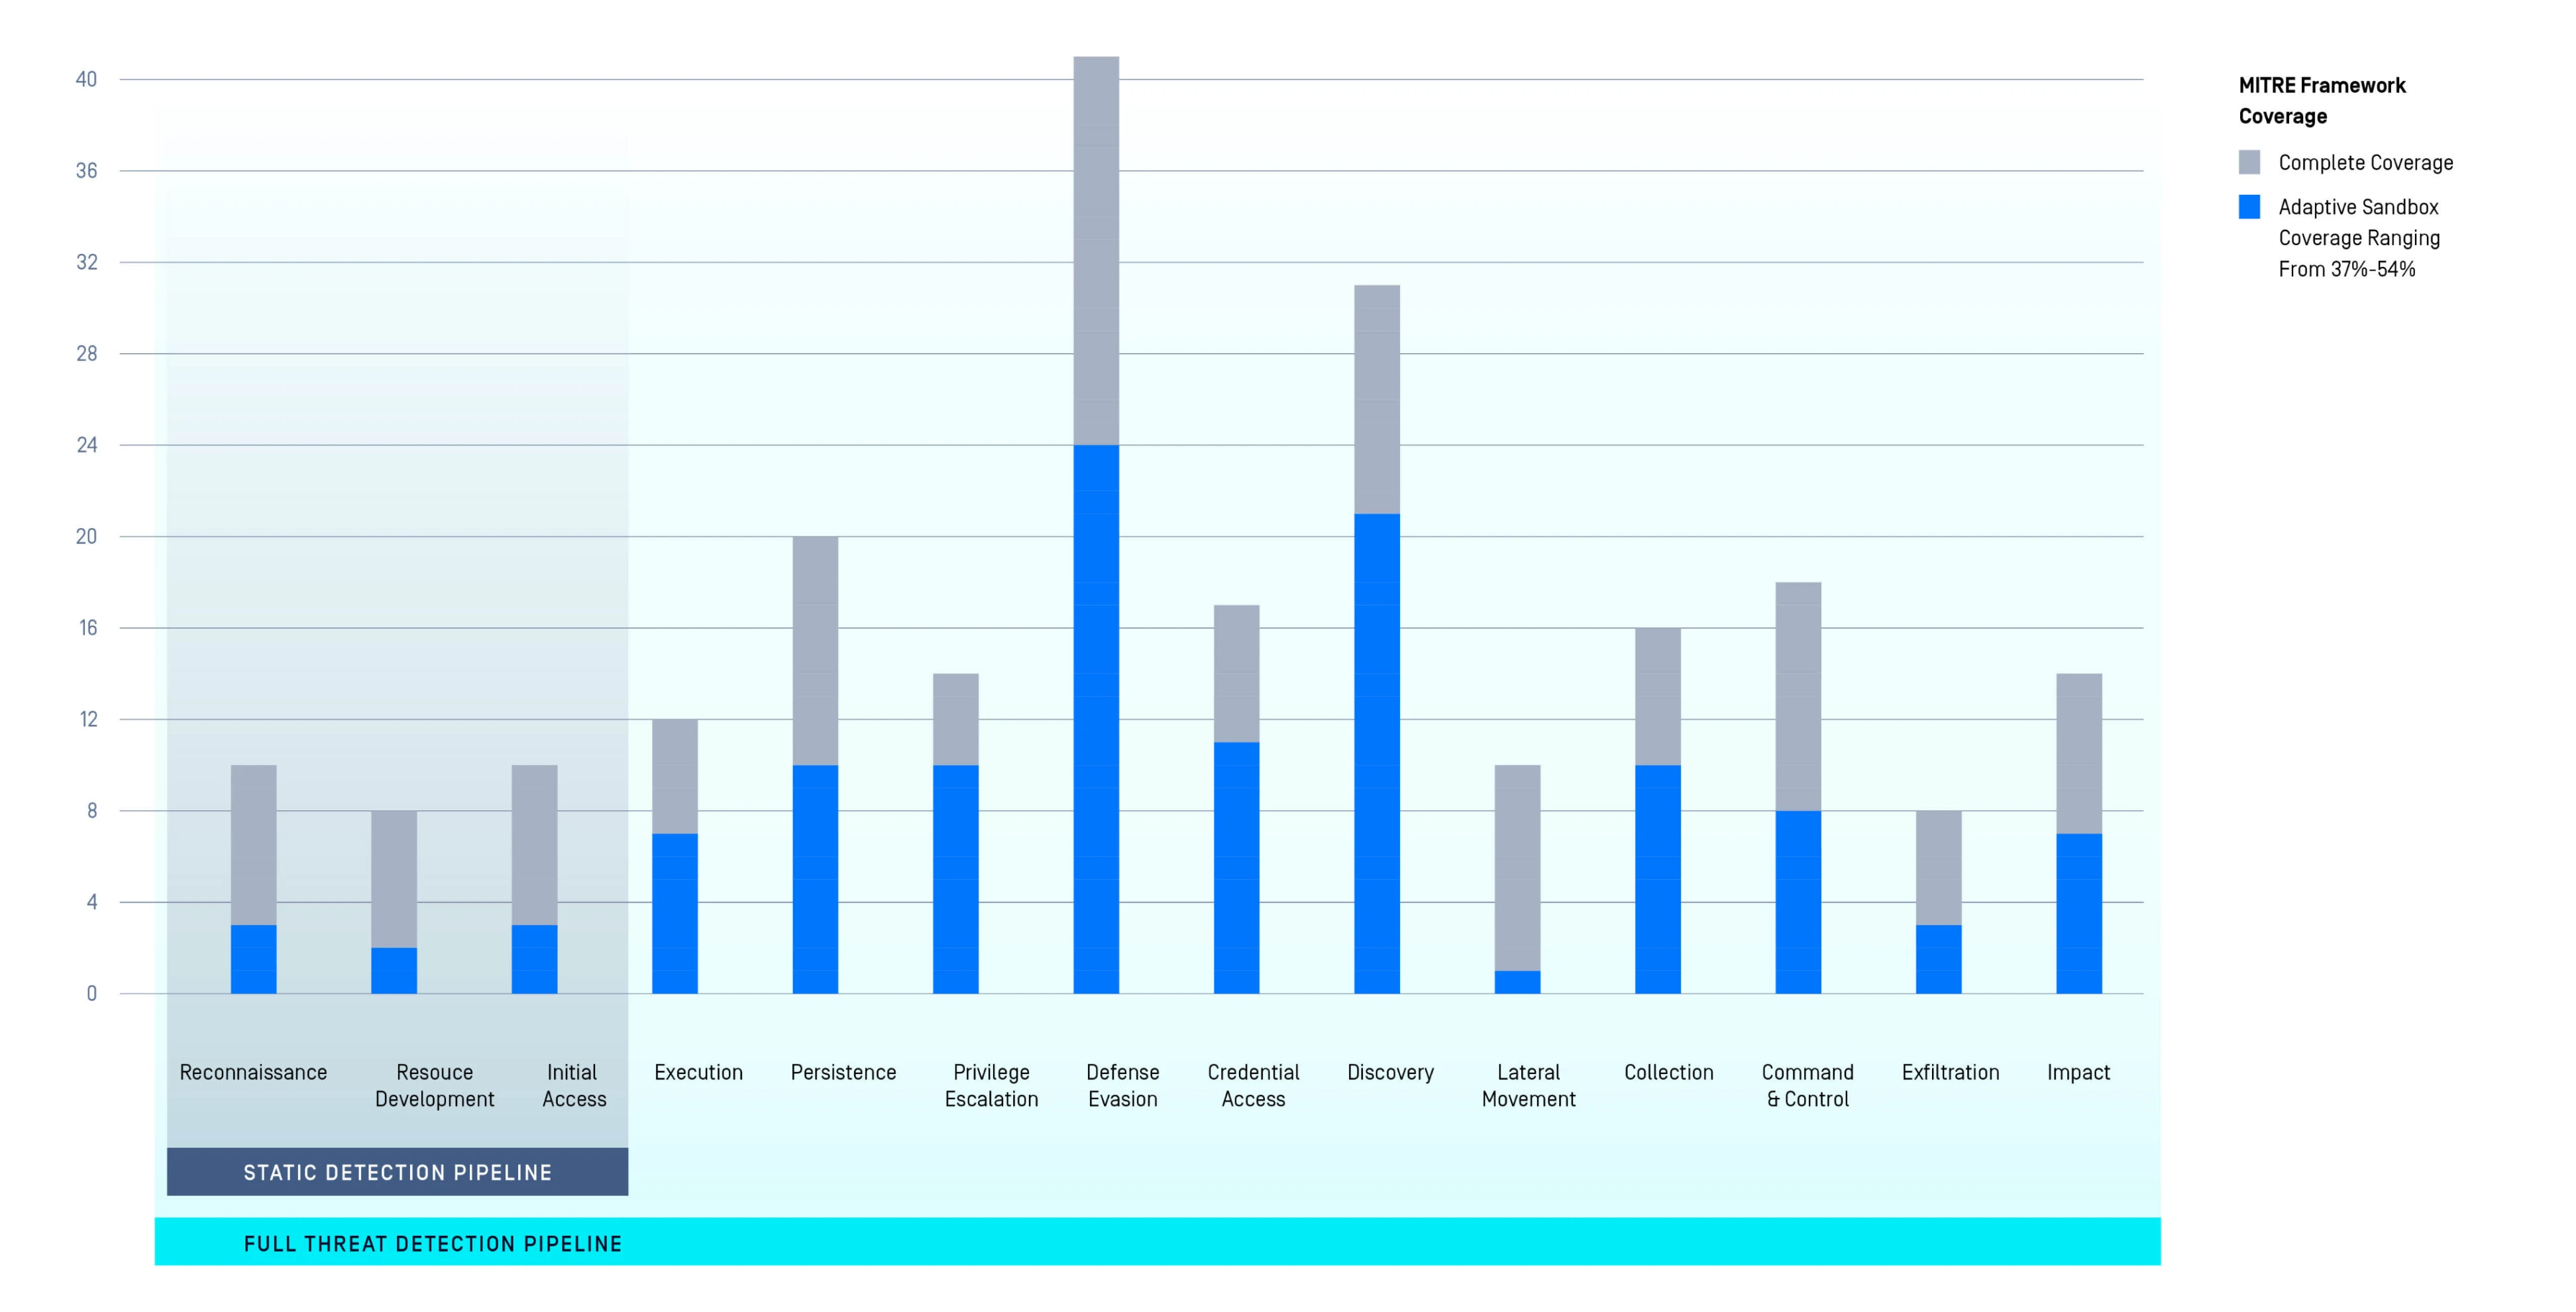
» (le cadre MITRE ATT&CK)
- Visibilité stratifiée sur l'ensemble de la chaîne d'attaque.
- Détection pré-exécution (statique) et à l'exécution (analyse dynamique) mappée aux tactiques MITRE.
- +60 % de couverture de détection supplémentaire.
« La vitesse la plus rapide que nous ayons jamais testée sur
. »
Sécurité Venak
330+
Marques détectables
pour la détection du phishing basée sur le ML
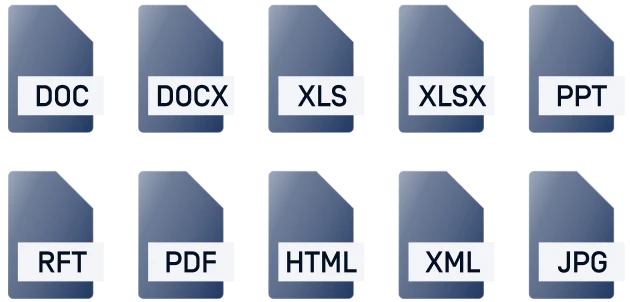
Plus de 120 types de fichiers
Extraire des artefacts, des images d'
, etc.
>14
Extraction automatisée des familles de logiciels malveillants
Intégrez facilement
Nous mettons fin aux attaques dont personne ne soupçonne l'existence
40x
Plus rapide que les solutions traditionnelles
Fonctionnalités de MetaDefender
Le tableau ci-dessous présente les principales fonctionnalités du moteur MetaDefender .
Pour découvrir comment ces fonctionnalités fonctionnent ensemble dans des déploiements réels, contactez-nous afin d'organiser une présentation technique.
Caractéristiques
137Décompressez plus de 10 types d'archives différents (par exemple 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP).
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Extraire les artefacts enfantins intégrés (par exemple, OLE2 de Word)
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Extraire du contenu actif (par exemple, des charges utiles Base64 dans des fichiers HTML)
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Extraire des ressources, des images et des chaînes de caractères (y compris la reconnaissance de texte OCR)
Moteur pris en charge : Remote
Catégorie : Capacité de détection
Extraire et décoder les macros VBA, les scripts VBS/JS et PowerShell
Moteur pris en charge : Remote
Catégorie : Capacité de détection
Extraction de fichiers PE intégrés (à partir d'installateurs, en ligne ou superposés)
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Décodage automatisé (par exemple, chaînes Base64, données codées XOR), décompilation (Java, .NET) et émulation de shellcode (EmbedEquation). Le décodage automatique pour Python et Bash améliore l'analyse des scripts.
Moteurs pris en charge : intégré, à distance
Catégorie : Profondeur d'analyse
Extraction et validation de certificats (PE, PDF, macros signées) et d'authentifications
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Calculer les hachages (par exemple, SSDEEP, Imphash) et l'entropie des sections/ressources
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Calculer les UUID, tels que les GUID .NET (version du module/ID TypeLib)
Moteurs pris en charge : intégré, à distance
Catégorie : Capacité de détection
Analyser les métadonnées du compilateur PE (en-têtes RICH)
Moteurs pris en charge : intégré, à distance
Catégorie : Profondeur d'analyse
Analyser les métadonnées du programme d'installation SFX
Moteurs pris en charge : intégré, à distance
Catégorie : Profondeur d'analyse
Intégrations MetaDefender
| Mise en œuvre | Appareils électroménagers | |
|---|---|---|
| Intégration | API Intégration de l'interface web |
|
| Intégrations d'emails et support de format |
| |
| Intégrations SOAR (Security Orchestration, Automation, and Response) |
| |
| Intégrations SIEM | Common Event Format (CEF) Syslog Feedback | |
| Déploiement | OPSWAT Plate-forme de détection et de prévention des menaces |
|
| Format du rapport/exportation des données | Formats des rapports |
|
| Outils de script et d'automatisation | Python |
|
Rapports MetaDefender
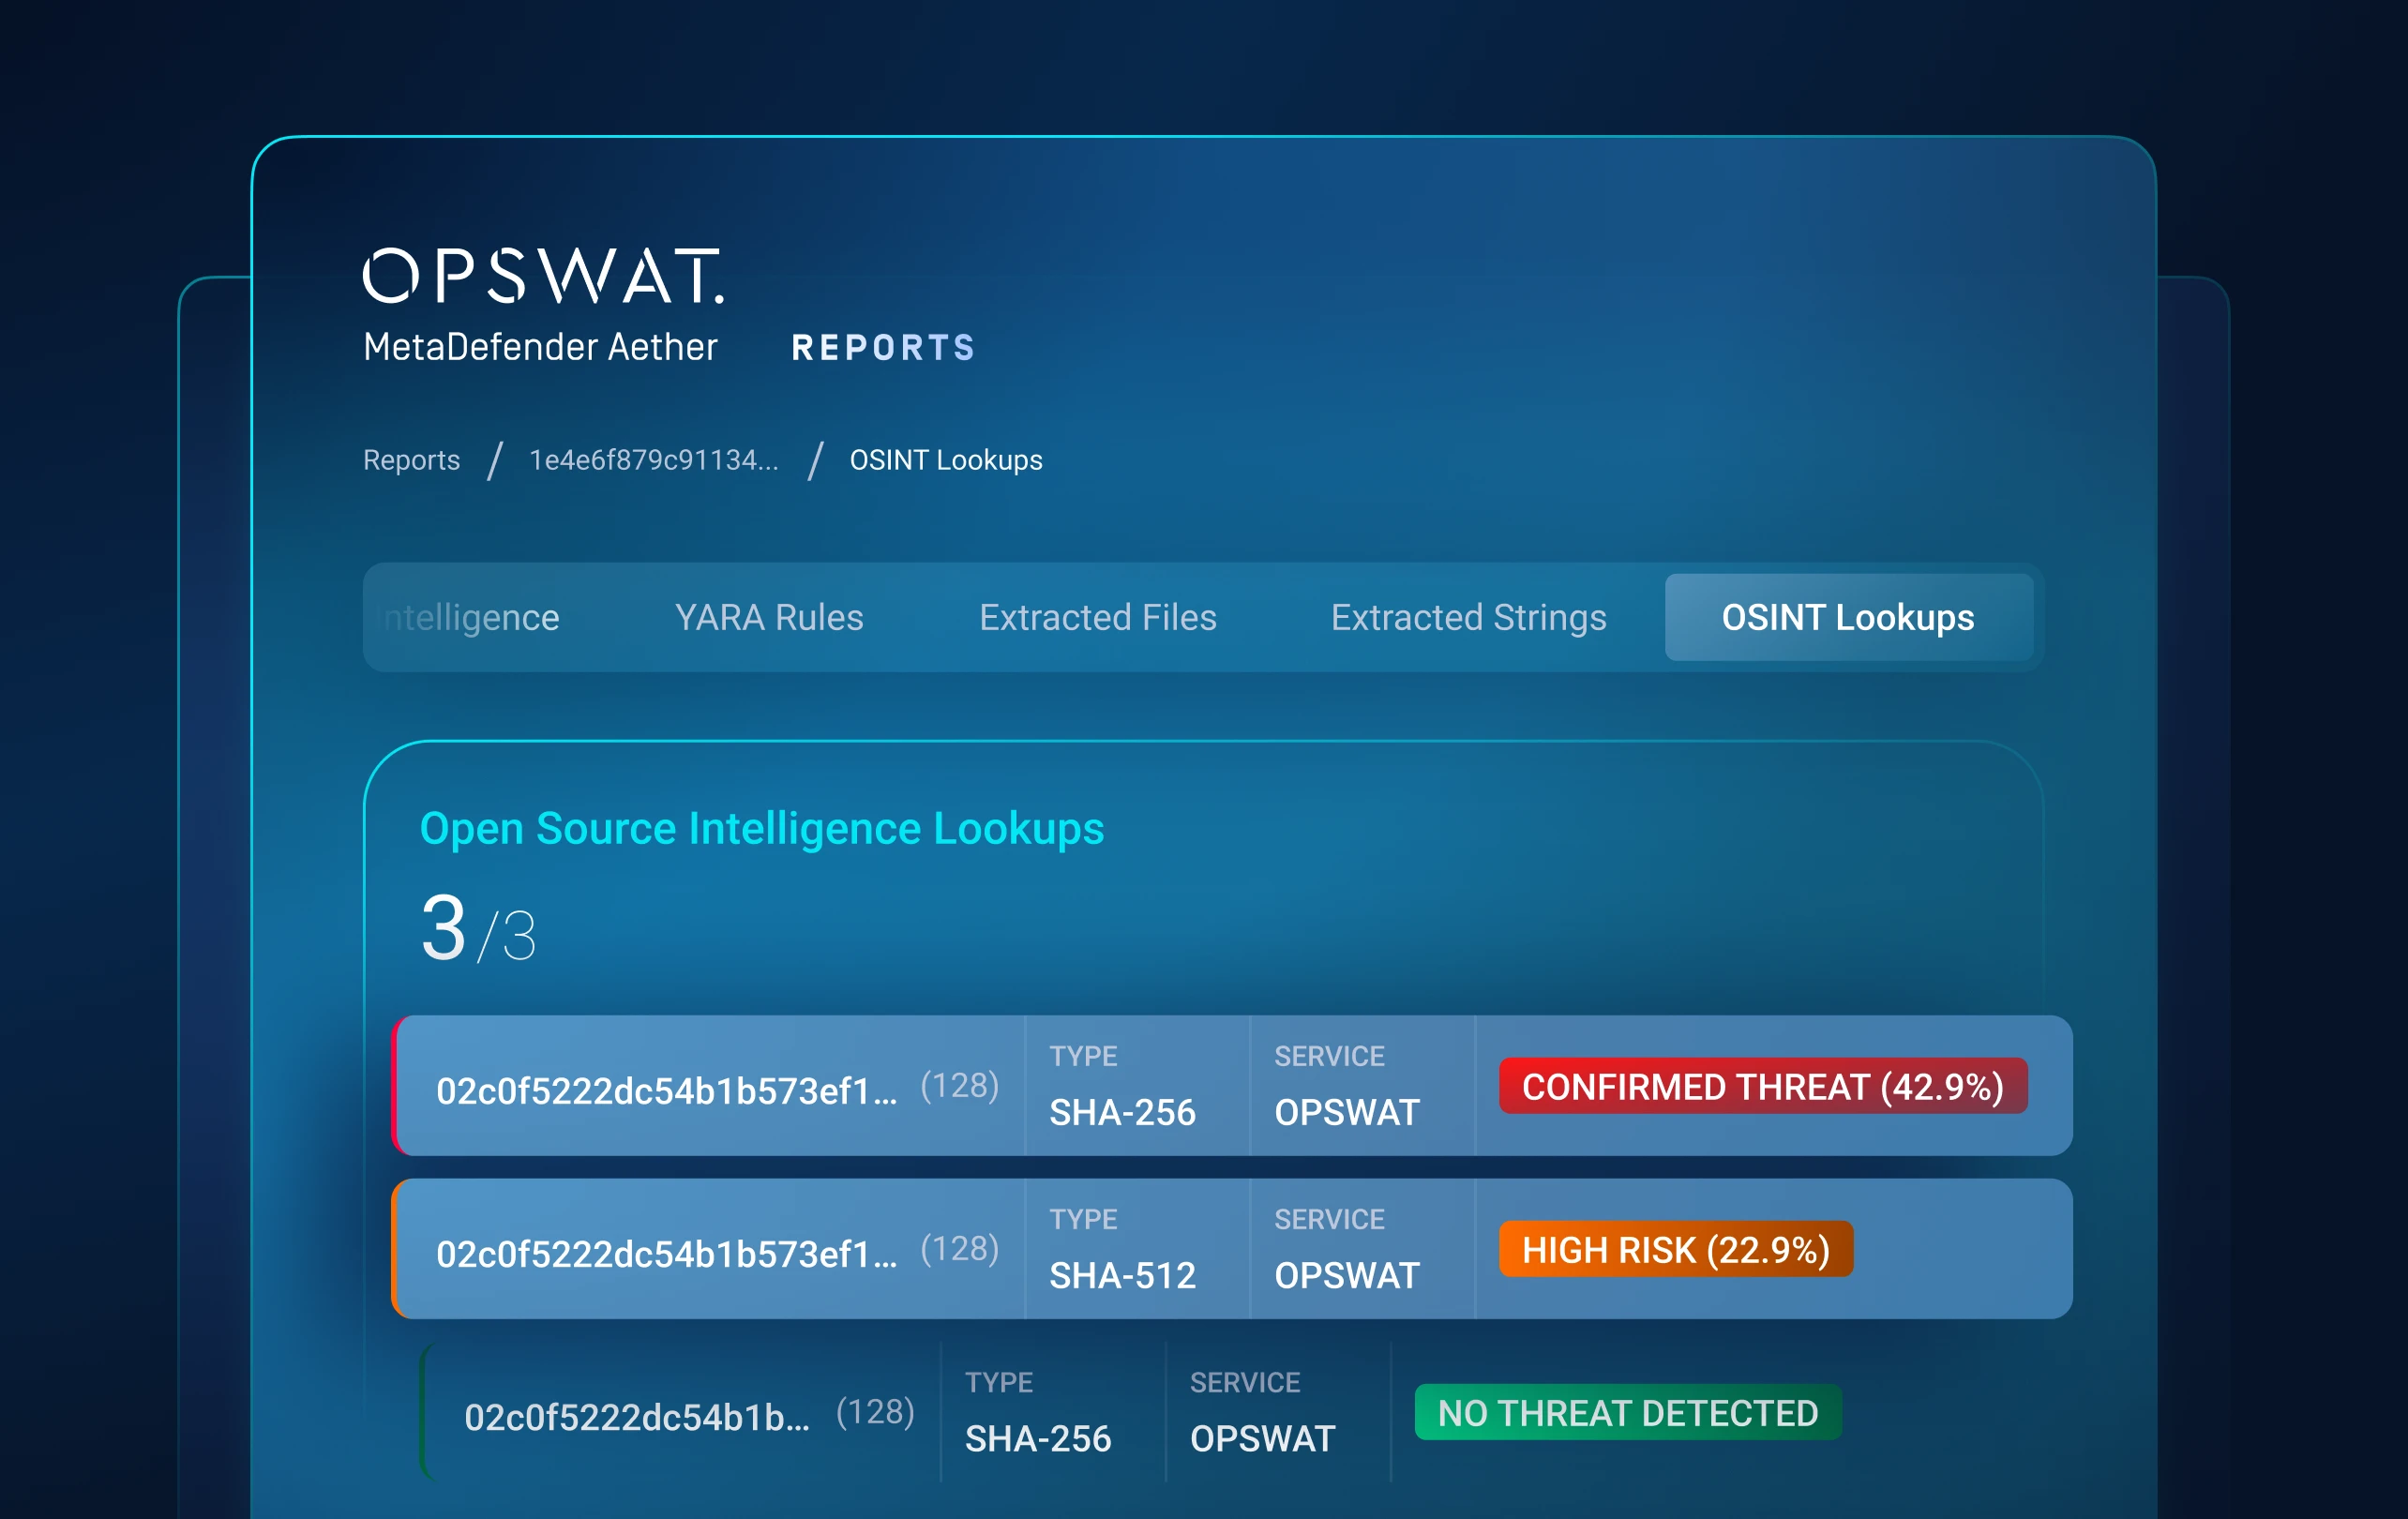
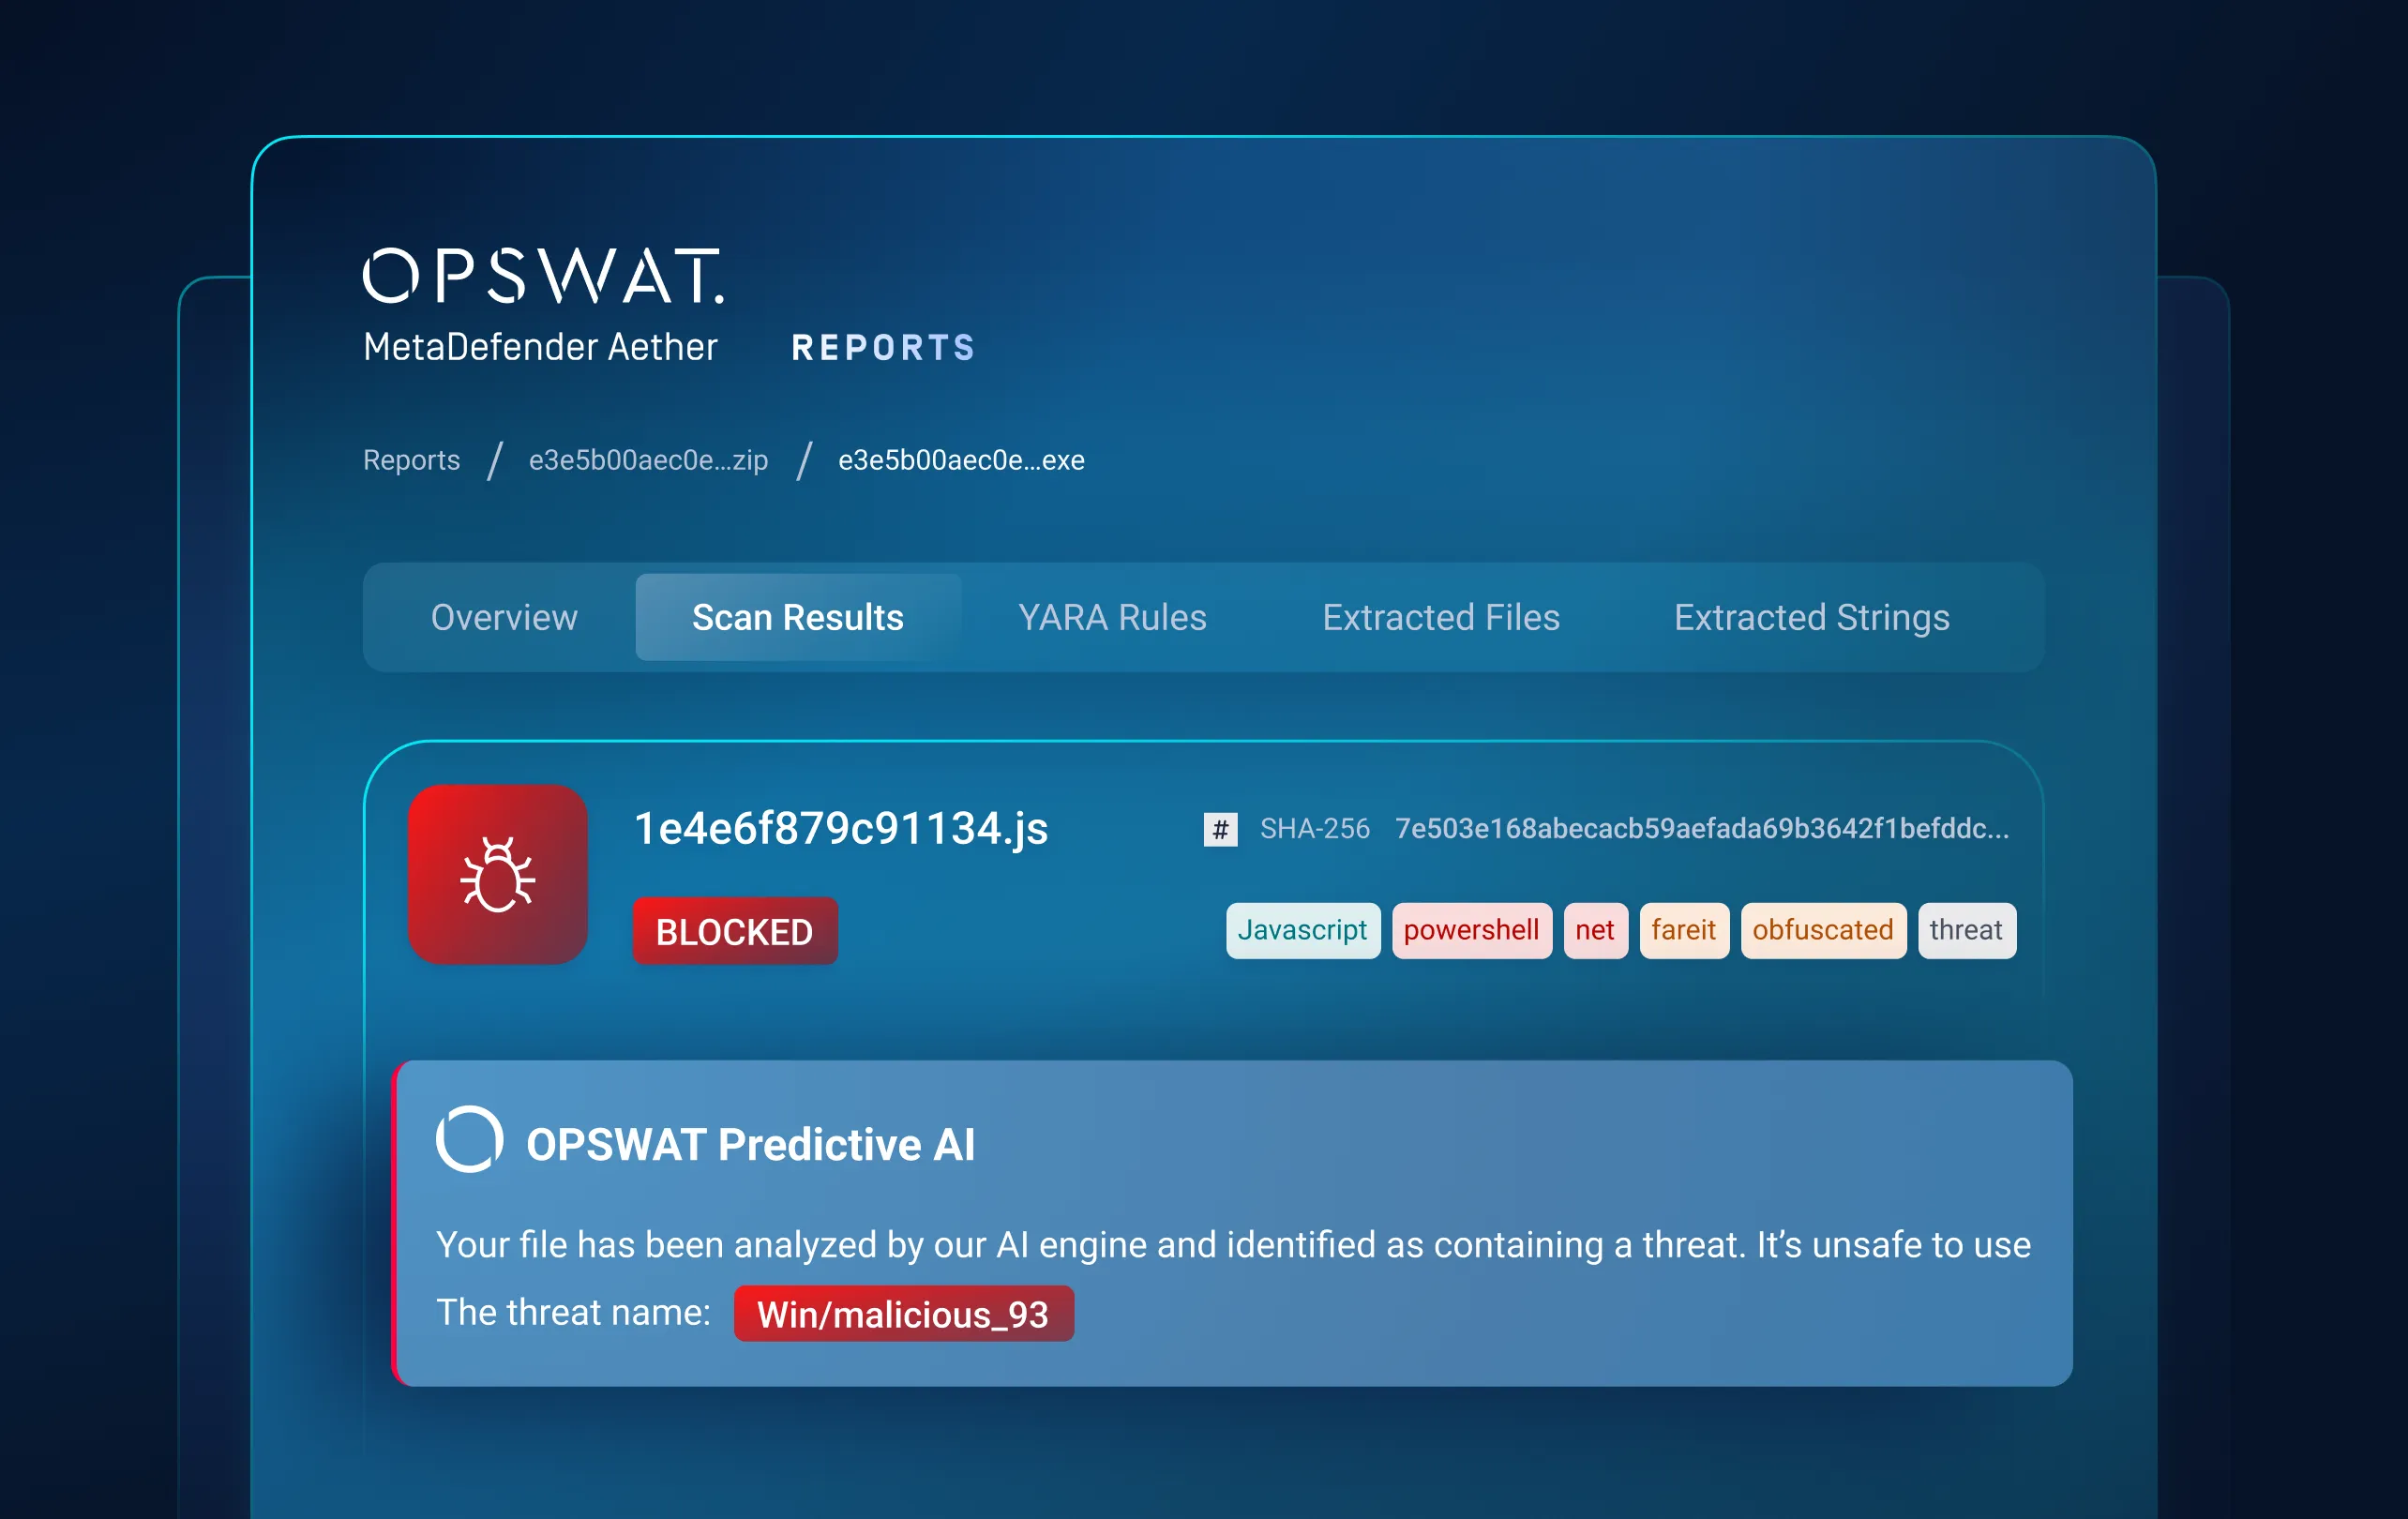
Vue d'ensemble des capacités de notre logiciel de cybersécurité, notamment l'analyse d'échantillons, le décodage de familles de logiciels malveillants, le désassemblage, la recherche de similitudes, etc.
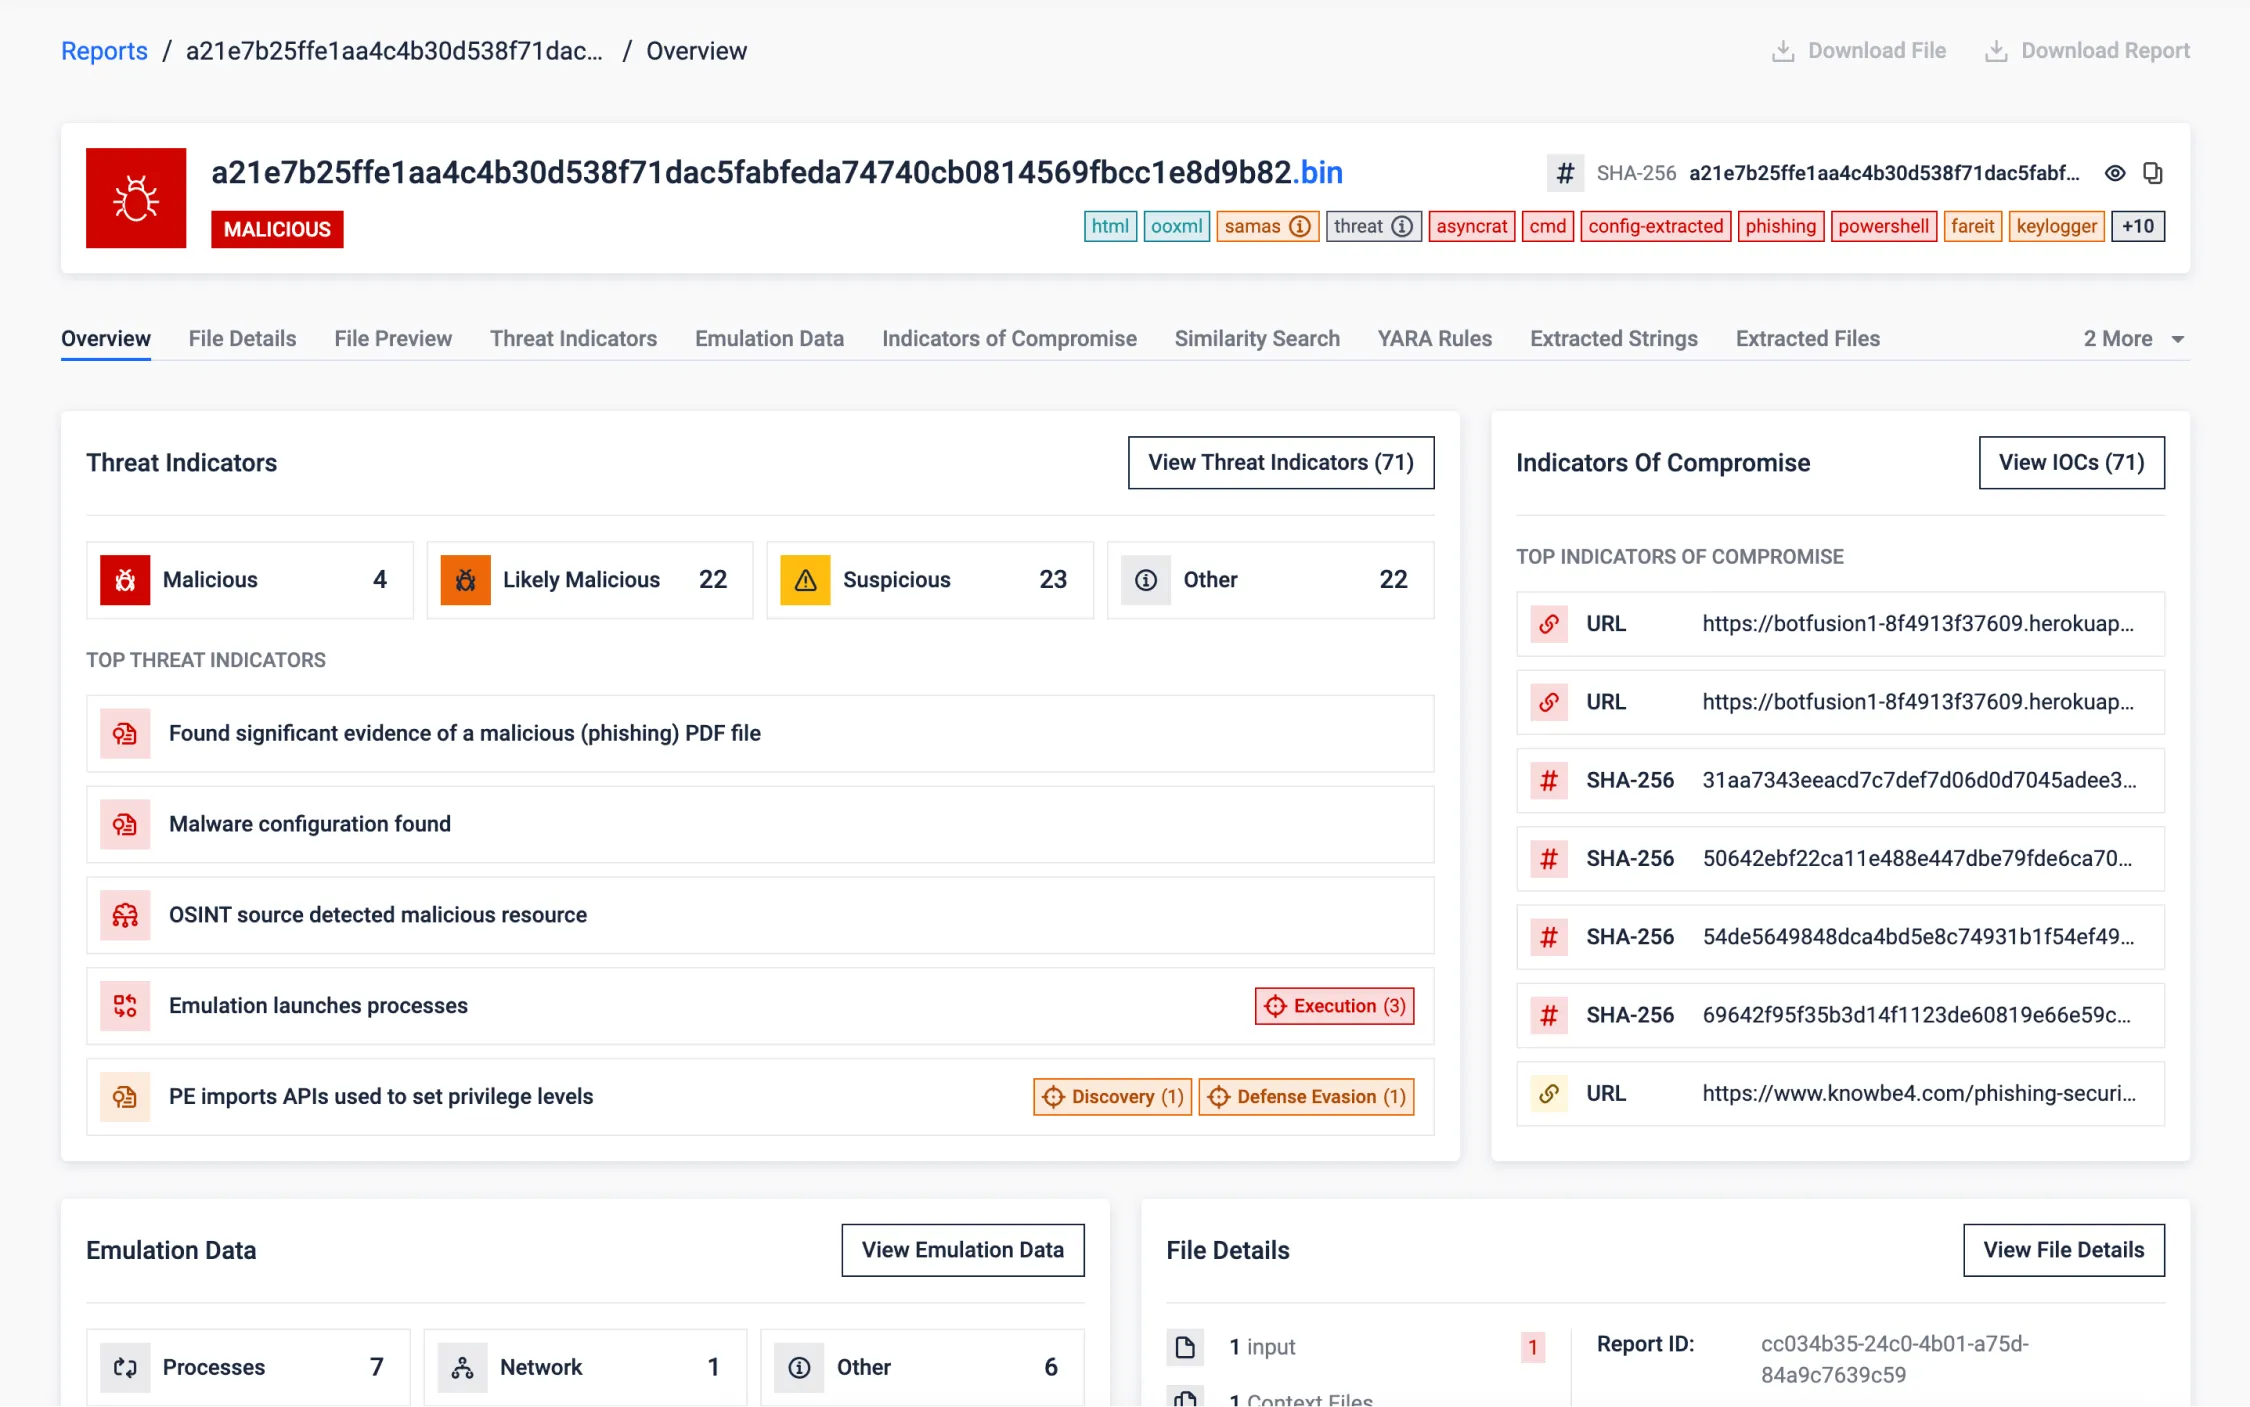
Échantillon synthétique (fabriqué)
Cet échantillon est un exemple spécialement conçu pour mettre en évidence les diverses capacités deMetaDefender (anciennement connu sous le nom OPSWAT Filescan Sandbox).
Conçu pour mettre en évidence les cybermenaces réelles, en intégrant plusieurs fichiers et types de fichiers les uns dans les autres. Cela démontre efficacement les prouesses de notre solution en matière d'analyse adaptative des menaces, d'analyse comportementale et de mesures de sécurité avancées.
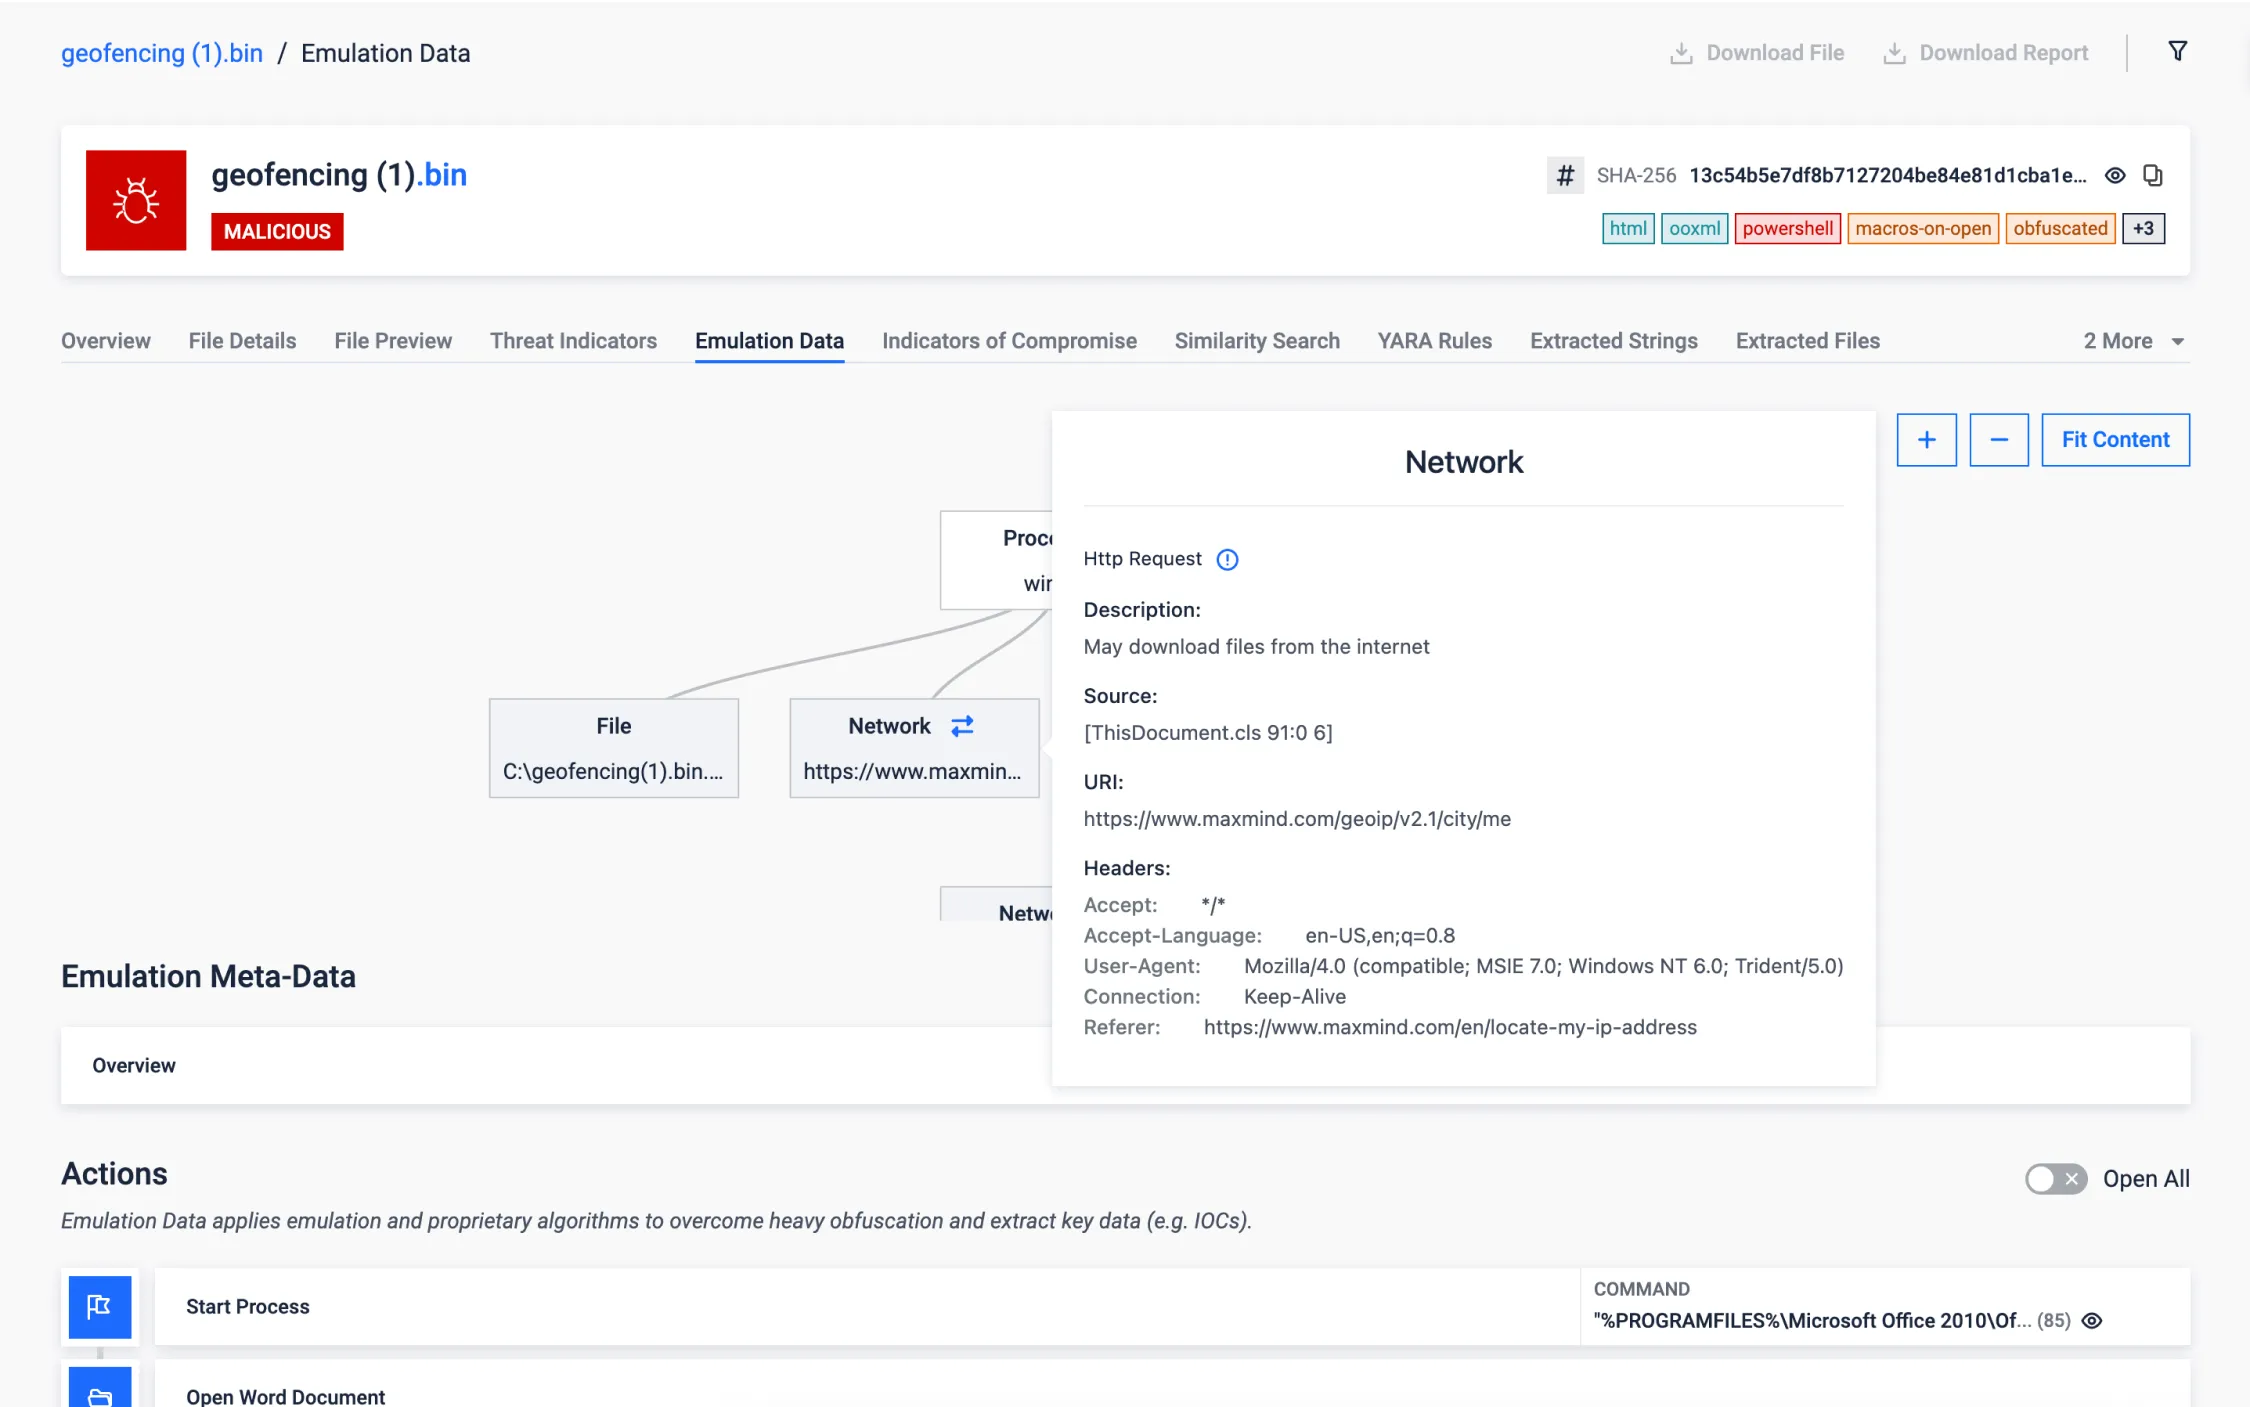
Géofencing
Les documents malveillants utilisant la géolocalisation sont devenus une menace importante pour la cybersécurité. Ces fichiers malveillants utilisent souvent des déclencheurs basés sur la localisation, ce qui rend la détection et l'atténuation difficiles. Cependant, l'analyse Adaptive des menaces se distingue des approches traditionnelles en offrant la possibilité d'émuler et de falsifier avec précision les valeurs de géolocalisation attendues, en neutralisant efficacement les tactiques employées par les logiciels malveillants, améliorant ainsi notre capacité à nous protéger contre de telles menaces.
Dans l'exemple ci-dessous, nous pouvons observer un logiciel malveillant de geofencing qui tente de s'exécuter exclusivement dans un pays spécifique. Cependant, notre solution innovante contourne avec succès cette restriction, comme indiqué précédemment, en émulant les valeurs de géolocalisation souhaitées, ce qui démontre notre capacité supérieure à contrer de telles menaces basées sur le geofencing.
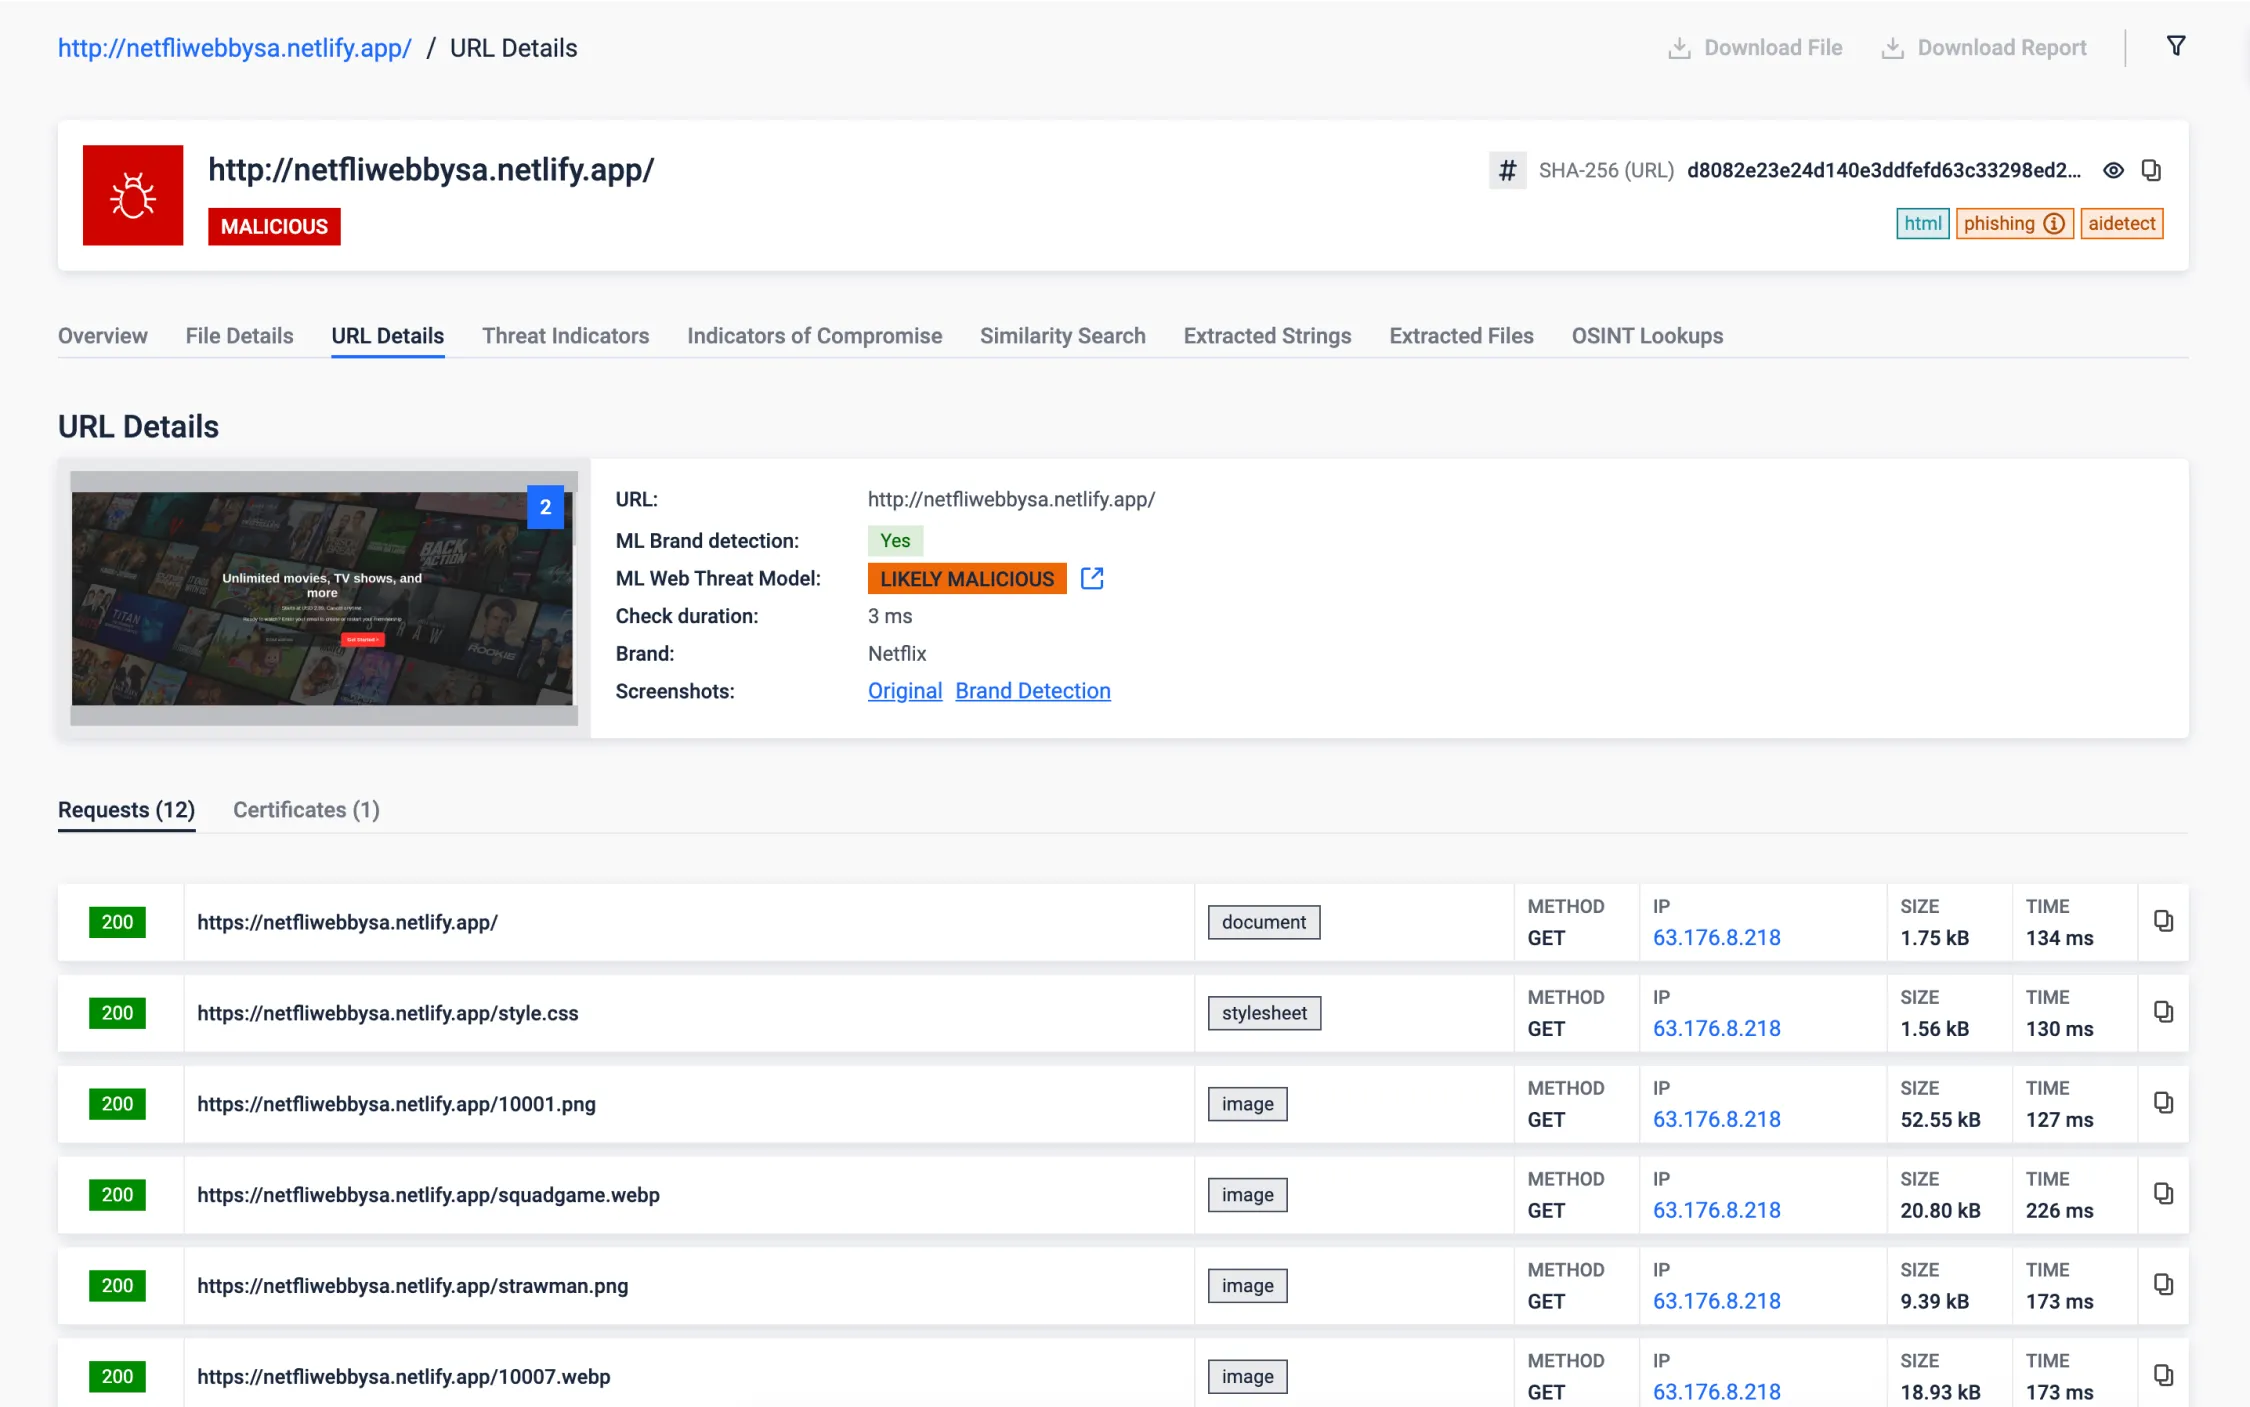
Détection de l'hameçonnage
- Détection des marques : en affichant des sites Web suspects et en les soumettant à notre moteur avancé d'apprentissage automatique, nous sommes en mesure d'identifier près de 300 marques. Dans l'exemple ci-dessous, vous pouvez voir un site Web se faisant passer pour la plateforme de streaming Netflix. Notre solution excelle dans la comparaison du contenu du site avec l'URL authentique, identifiant rapidement ces tentatives frauduleuses afin de protéger vos actifs numériques et vos informations personnelles. En savoir plus.
- Analyse basée sur l'IA : nous disposons d'une solution basée sur l'IA qui analyse le trafic réseau, ainsi que le contenu structurel et textuel de la page affichée. Le verdict issu du modèle conjoint est visible après « ML Web Threat Model ».
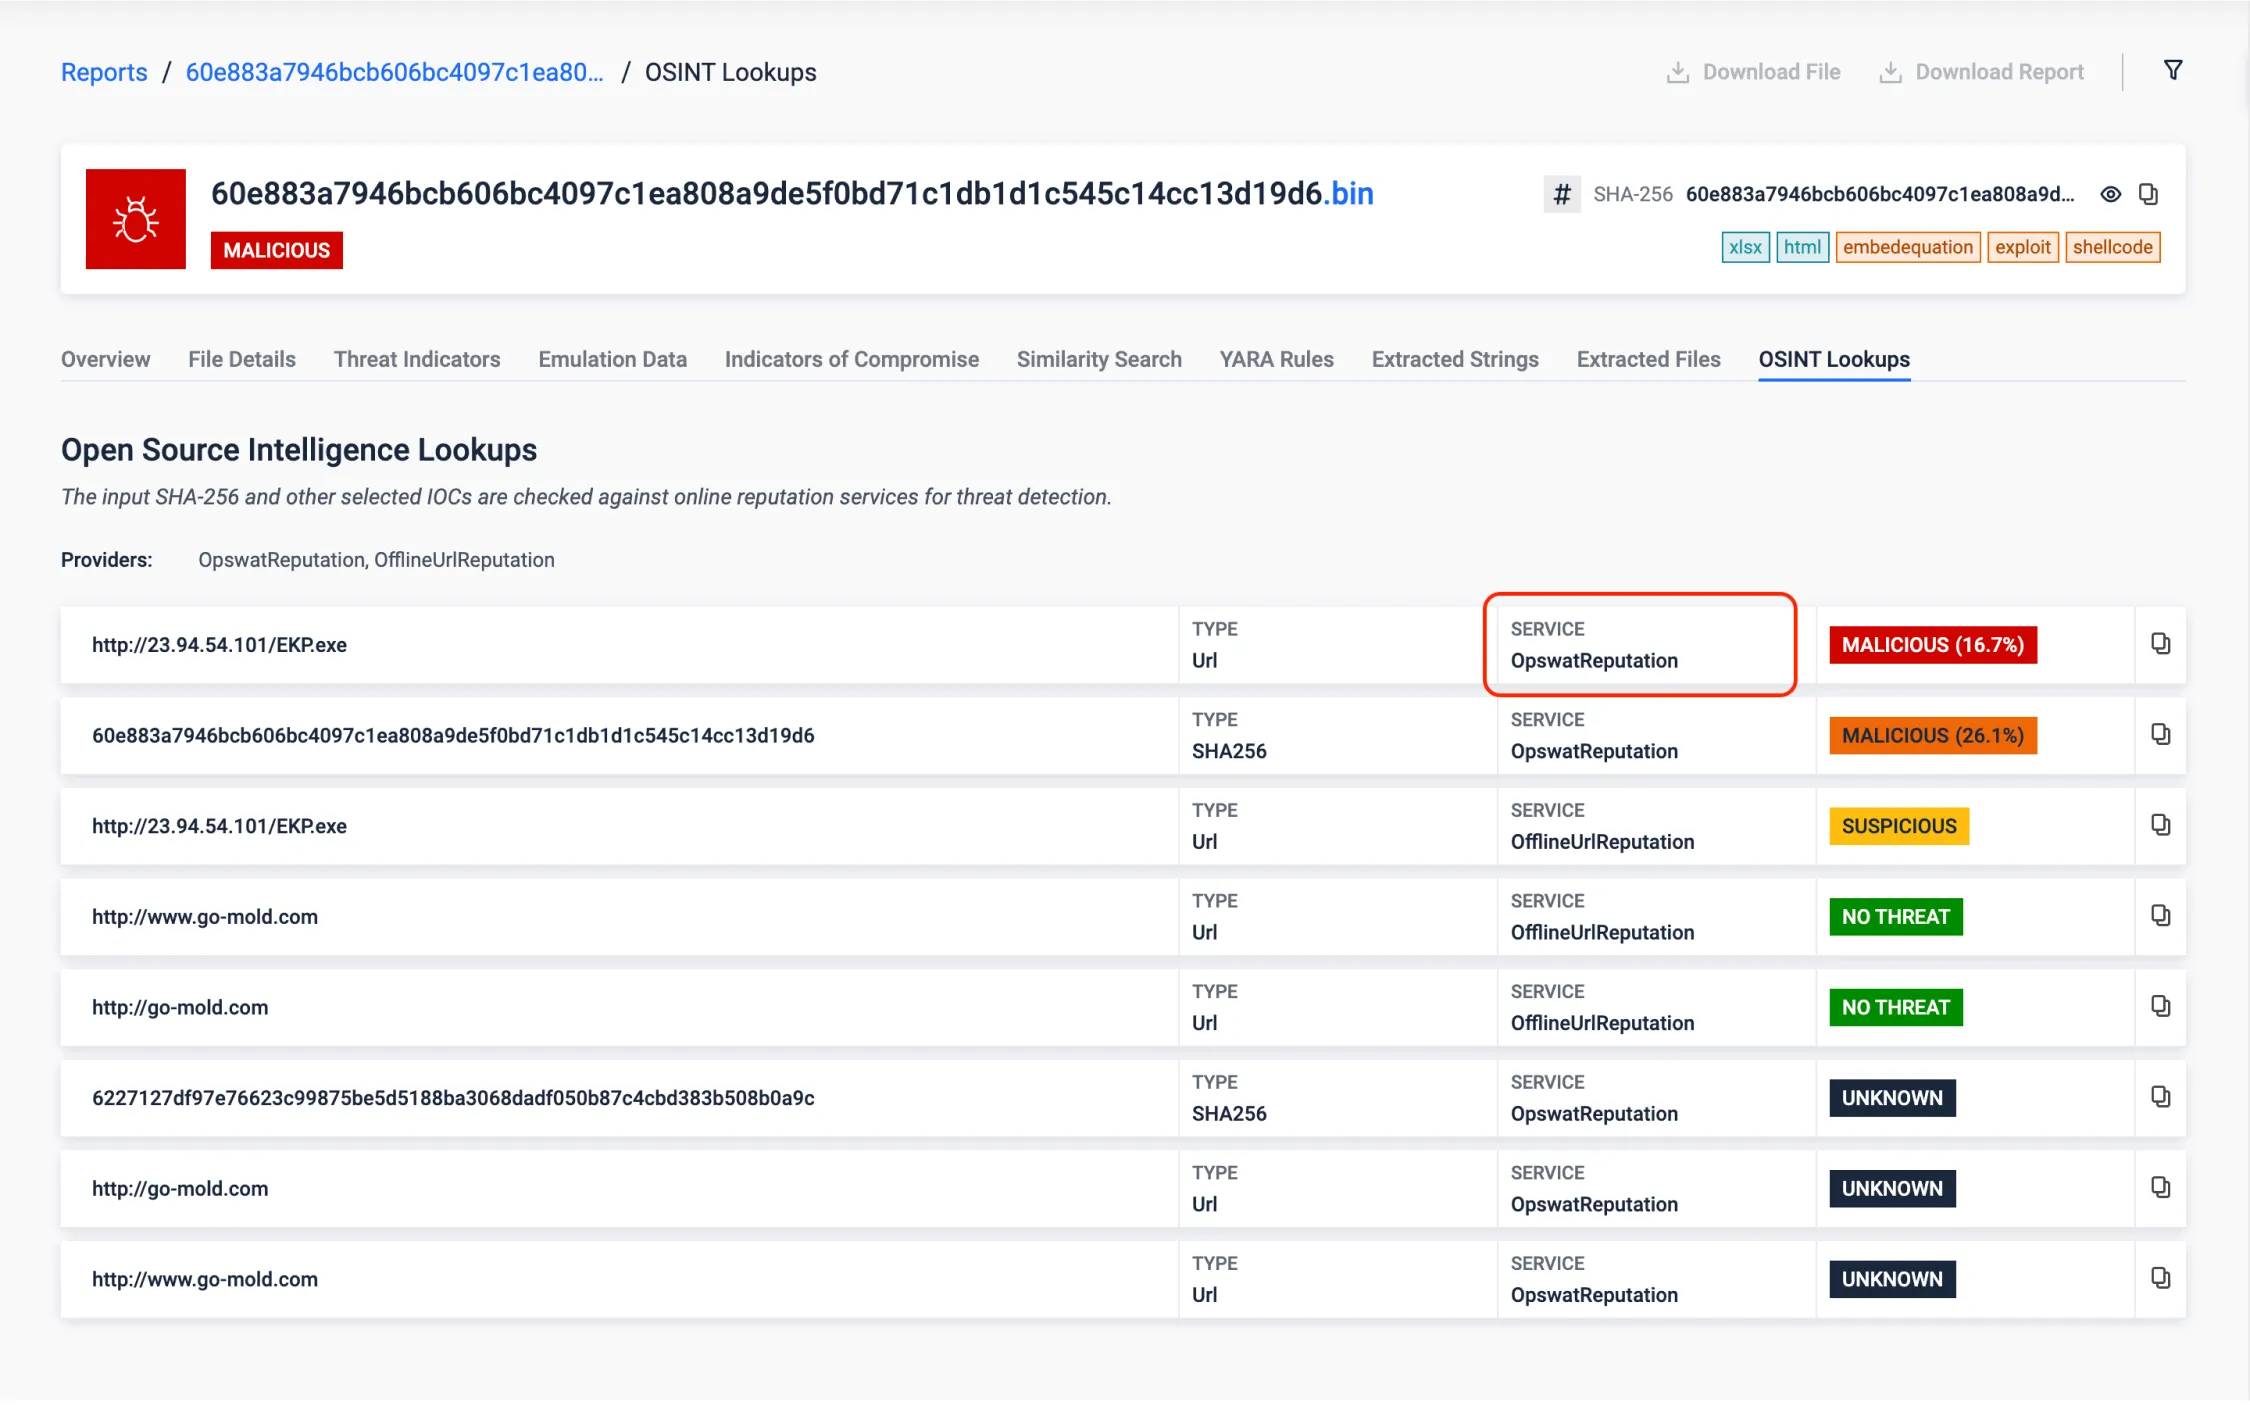
Réputation des URL hors ligne
Le modèle d'apprentissage automatique du détecteur d'URL hors ligne fournit une nouvelle couche de défense en détectant efficacement les URL suspectes, offrant ainsi un moyen solide d'identifier et d'atténuer les menaces posées par les liens malveillants. Il s'appuie sur un ensemble de données contenant des centaines de milliers d'URL, méticuleusement étiquetés comme non menaçants ou malveillants par des fournisseurs réputés, afin d'évaluer la faisabilité de la détection précise d'URL suspects par des techniques d'apprentissage automatique.
Il est important de noter que cette fonction est particulièrement utile dans les environnements à accès aérien où les recherches de réputation en ligne ne sont pas disponibles.
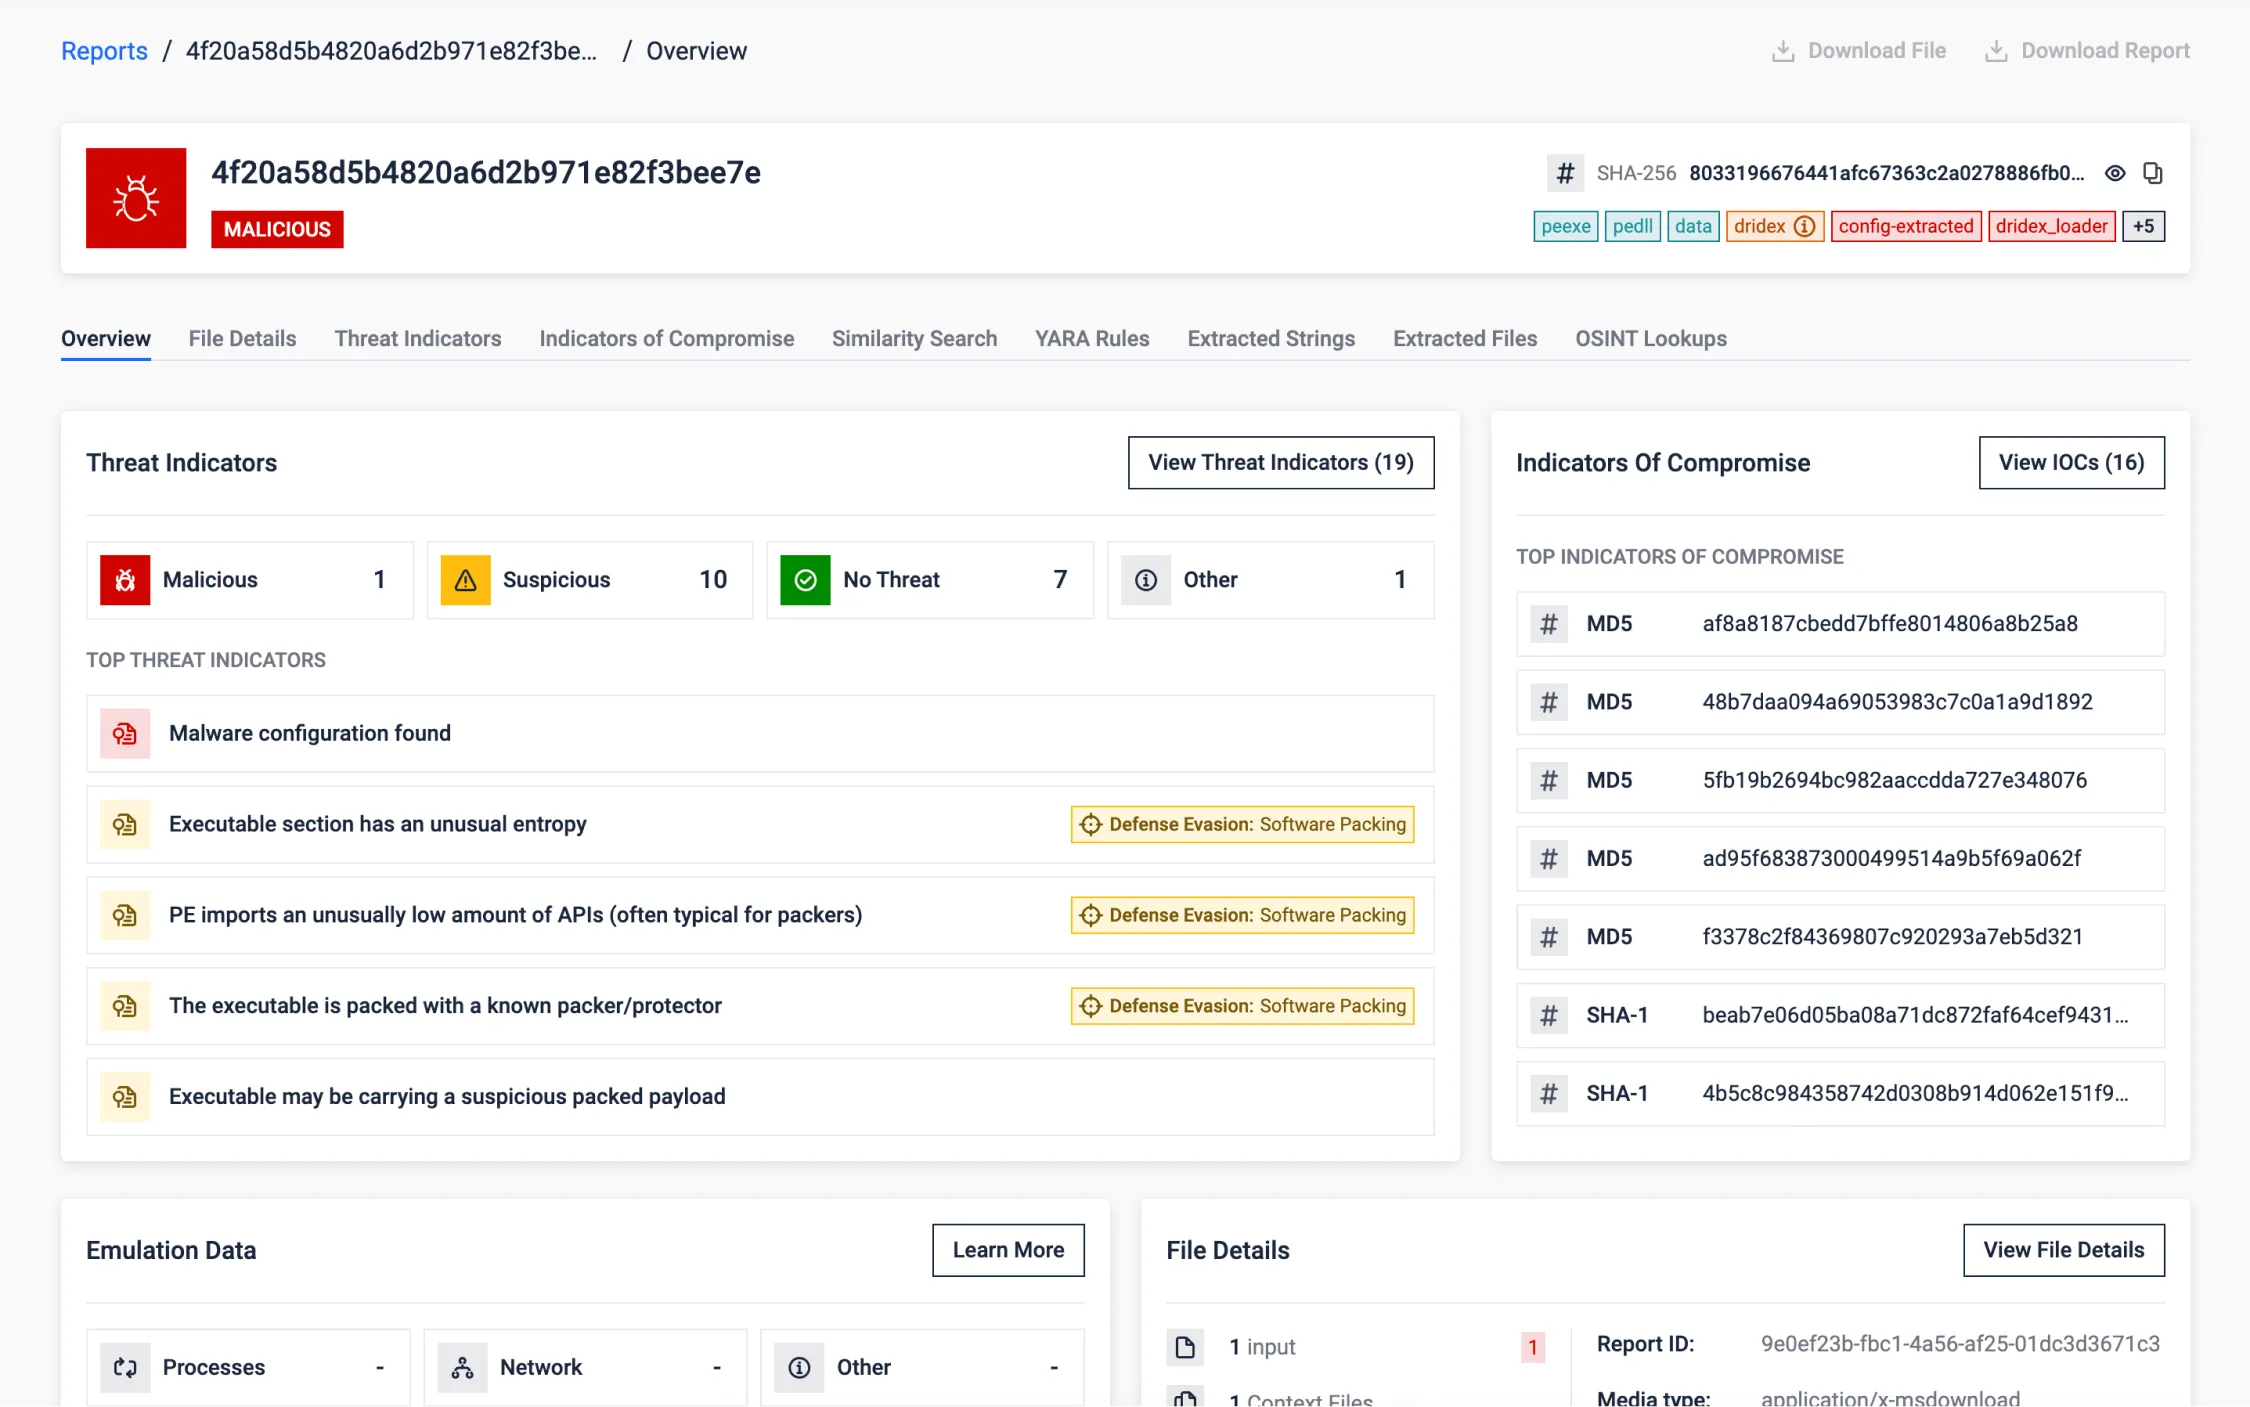
Extraction de la configuration d'un logiciel malveillant à partir d'un échantillon emballé
L'échantillon ci-dessous révèle un logiciel malveillant emballé à l'aide de la technique d'emballage UPX. Malgré sa tentative d'échapper à la détection et aux défenses, notre analyse a réussi à décompresser la charge utile, révélant sa véritable identité en tant que cheval de Troie Dridex. Nous avons pu découvrir la configuration du logiciel malveillant, mettant en lumière l'intention malveillante derrière cette menace, en extrayant de précieux IOC.
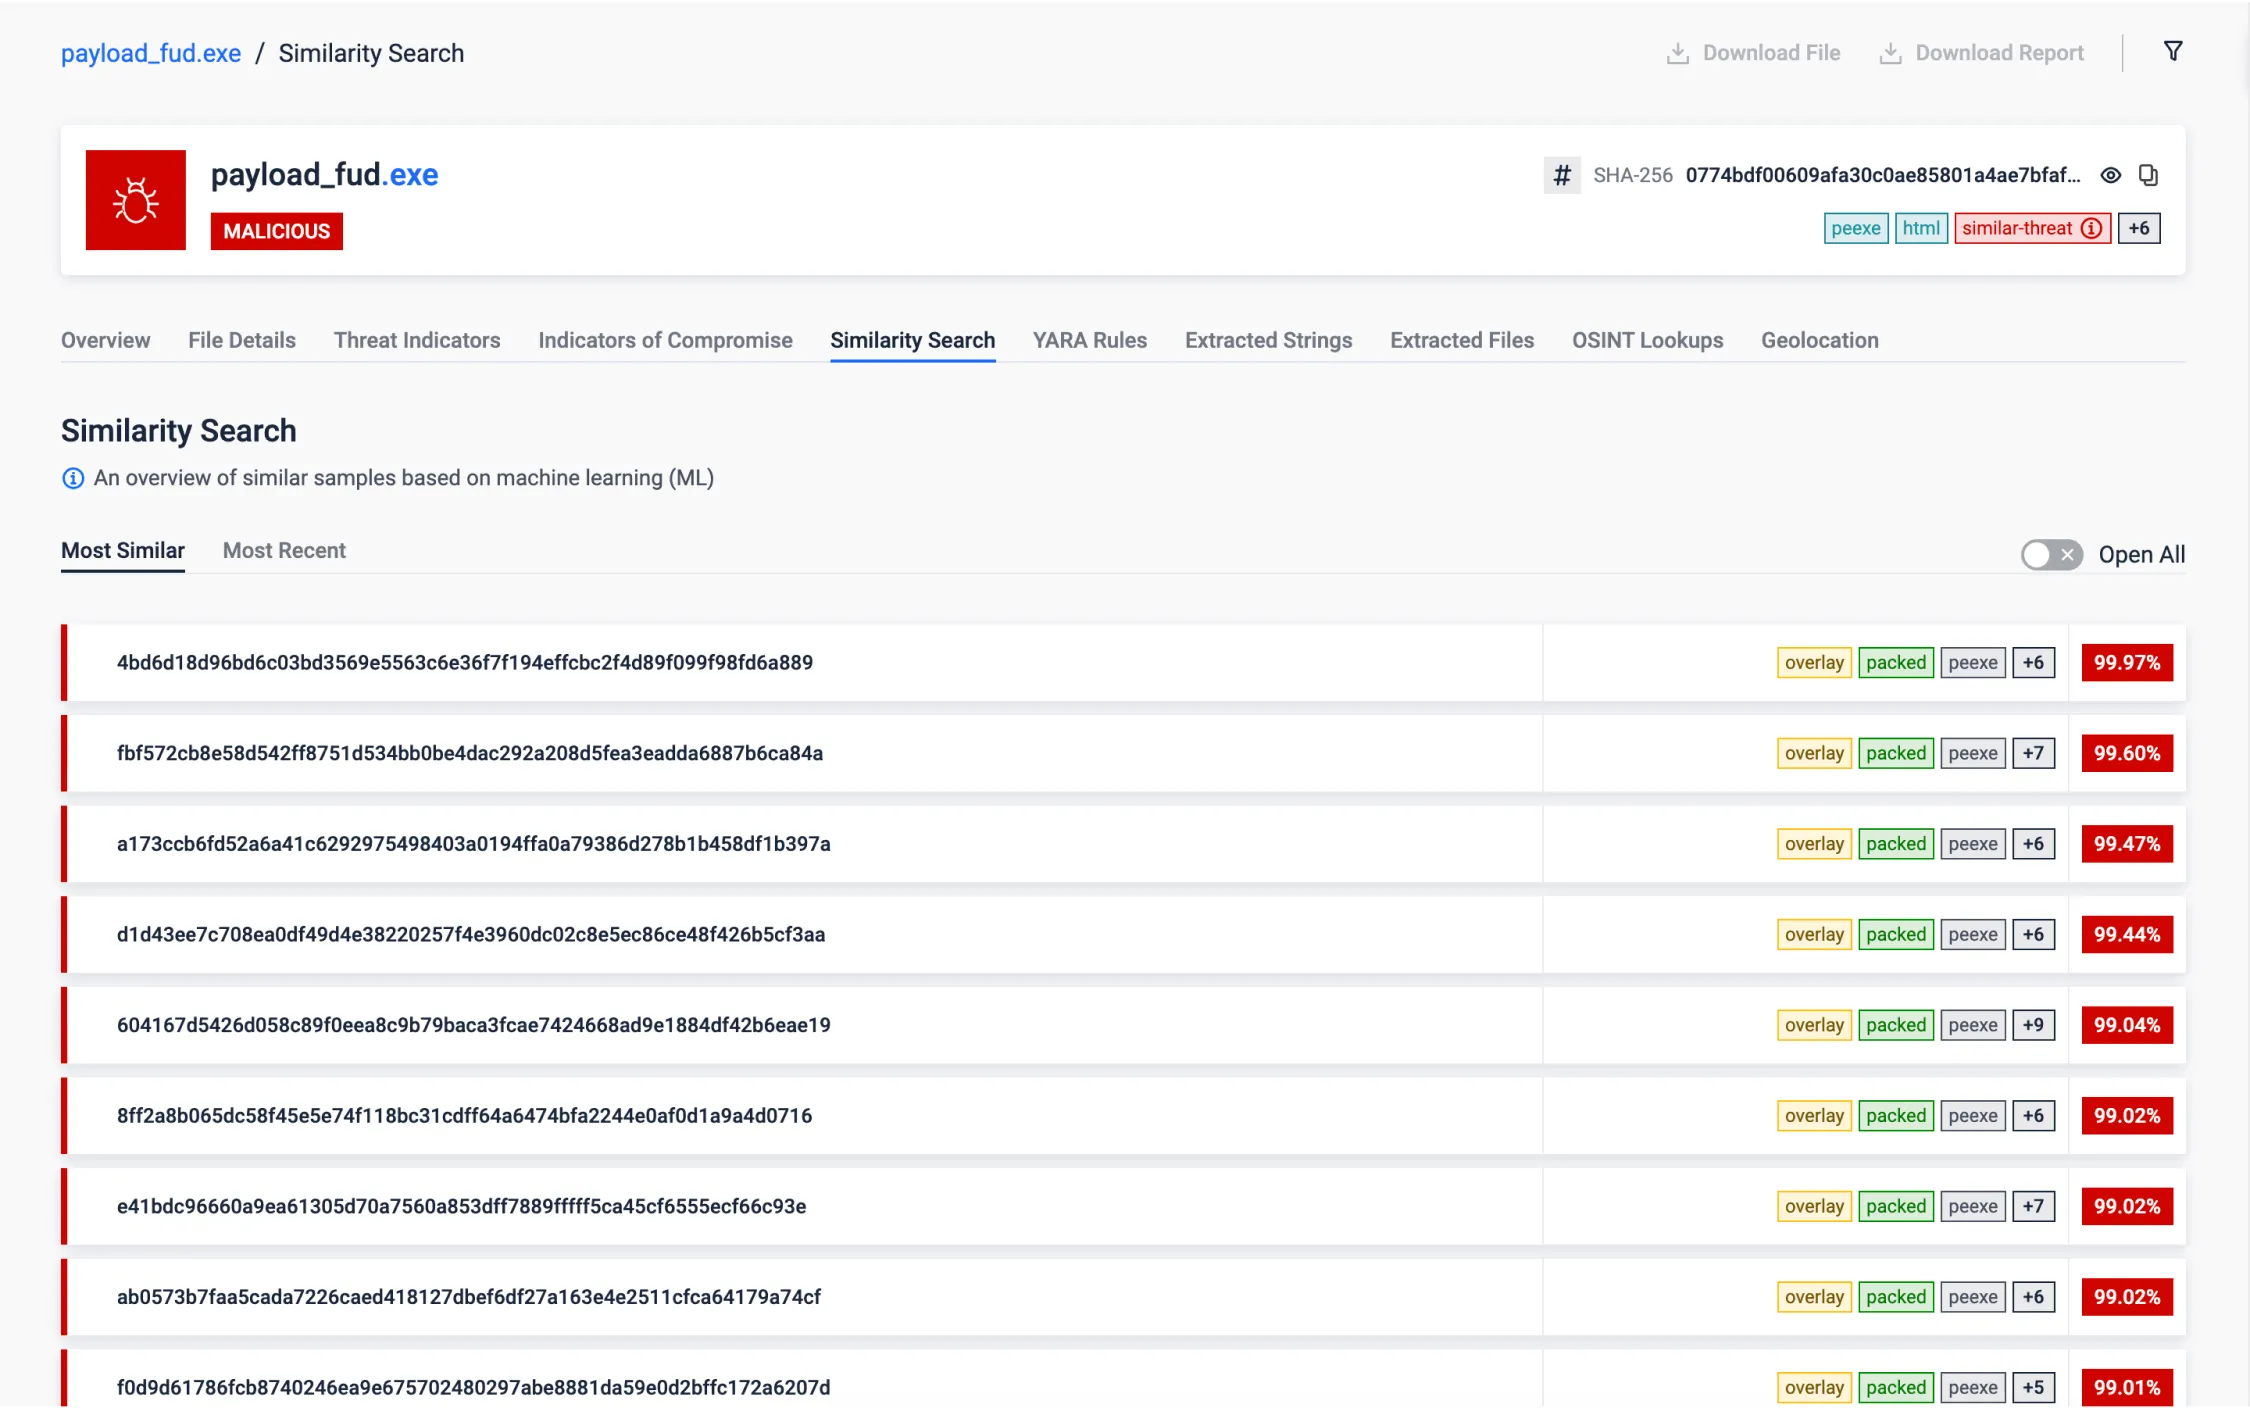
Recherche de similitude
En utilisant la fonctionnalité de recherche par similarité, le bac à sable a détecté un fichier ressemblant remarquablement à un logiciel malveillant connu. Ce fichier avait été précédemment marqué comme non malveillant, ce qui révèle la possibilité de faux négatifs dans nos évaluations de sécurité. Cette découverte nous permet de cibler et de rectifier spécifiquement ces menaces négligées.
Il est important de souligner que la recherche de similitudes est très utile pour la recherche et la chasse aux menaces, car elle peut aider à découvrir des échantillons de la même famille de logiciels malveillants ou de la même campagne, en fournissant des COI supplémentaires ou des informations pertinentes sur des activités de menace spécifiques.
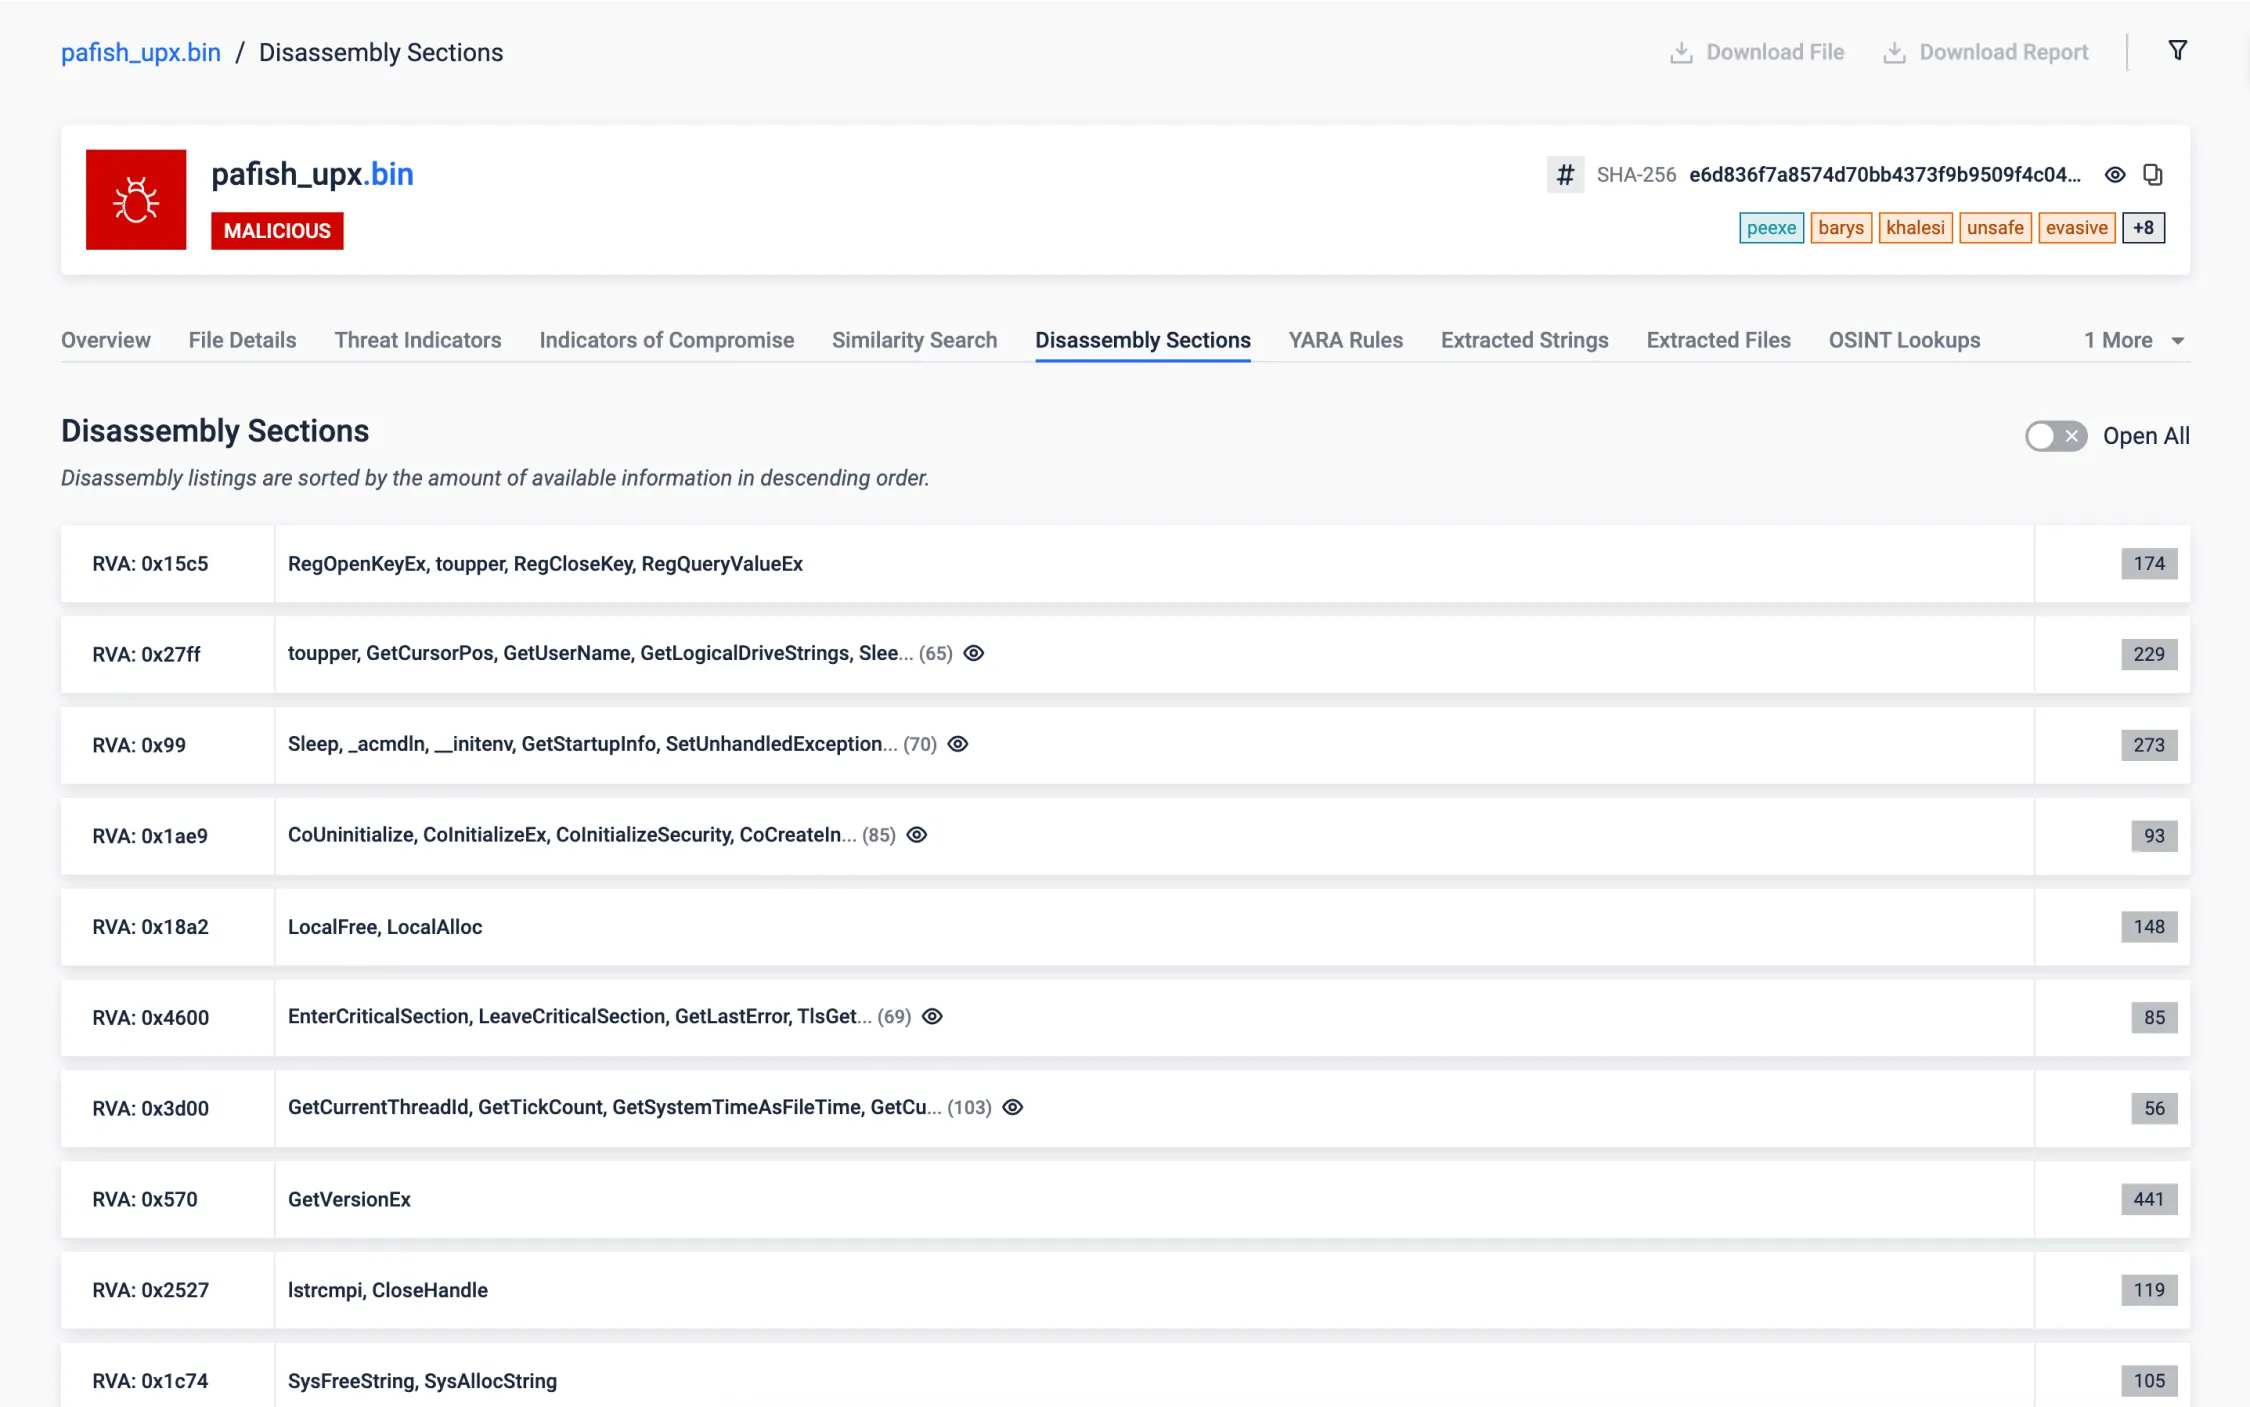
Exécutable natif
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
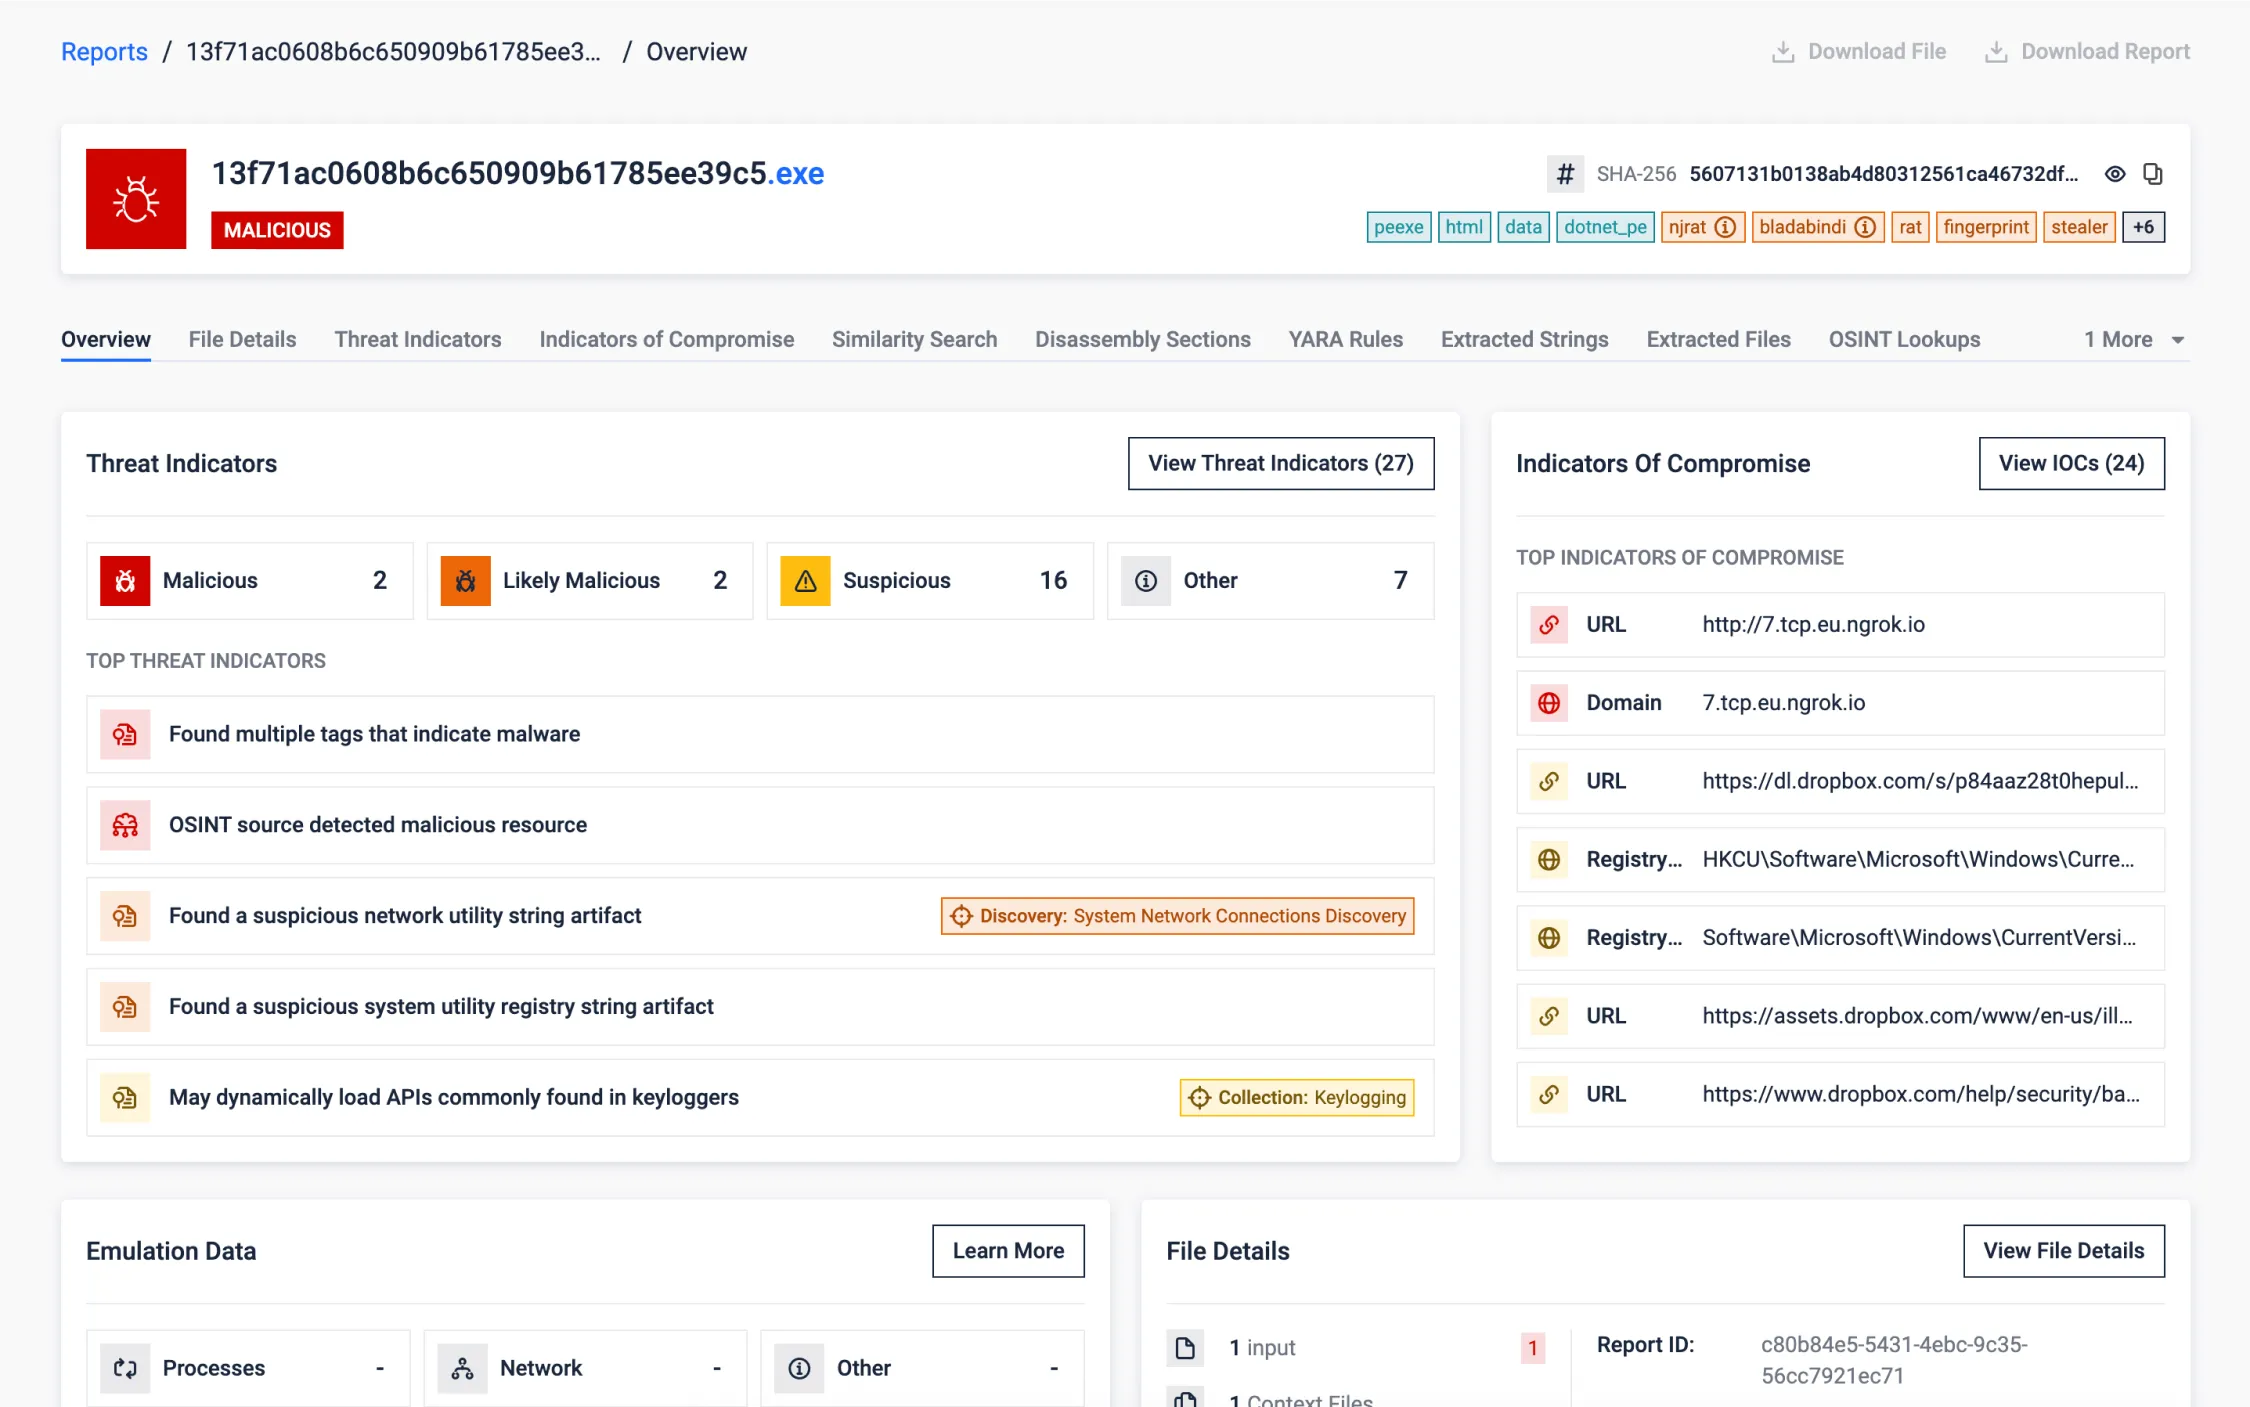
Exécutable .NET
L'échantillon examiné a été construit à l'aide du cadre .NET. Bien que nous nous abstenions d'afficher le CIL proprement dit, notre processus de décompilation extrait et présente des informations dignes d'intérêt, notamment des chaînes de caractères, des artefacts de registre et des appels à API .
En outre, nous analysons les métadonnées .NET pour identifier les fonctions et les ressources spécifiques à .NET. Ce processus permet d'extraire des informations détaillées sur l'assemblage, telles que les méthodes, les classes et les ressources intégrées, ce qui est essentiel pour analyser le comportement et la structure des applications .NET.
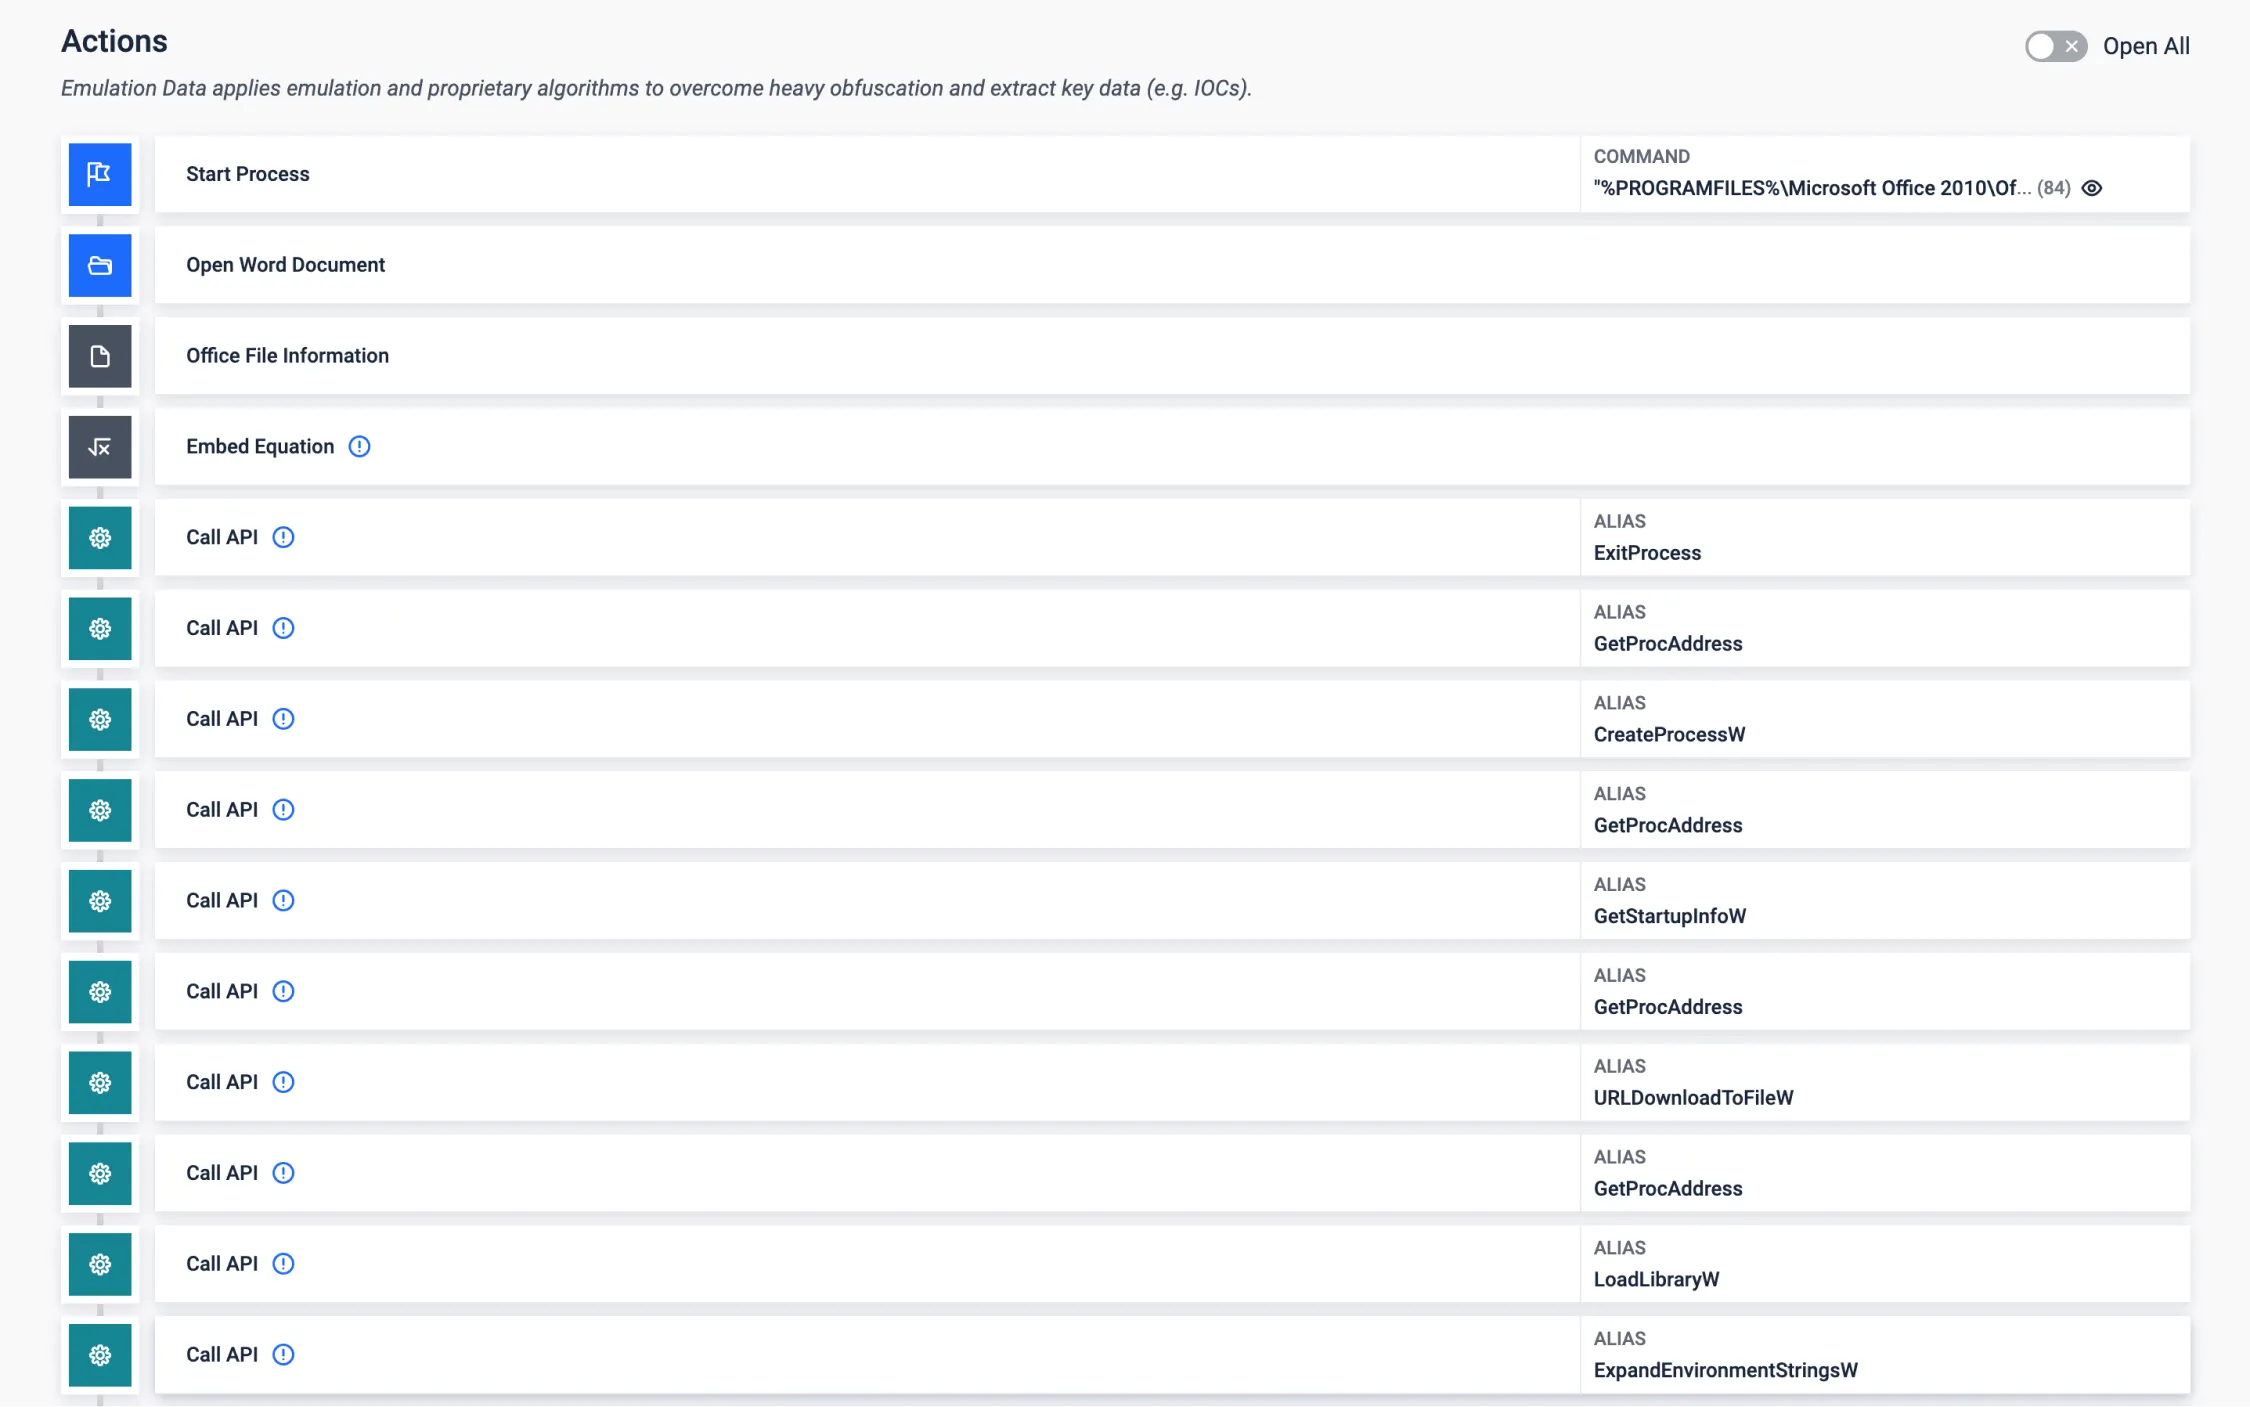
Émulation de codes-barres
De nombreux exploits d'application apportent leur charge utile finale dans un format binaire brut (shellcode), ce qui peut constituer un obstacle lors de l'analyse de la charge utile. Grâce à notre émulation du shellcode, nous sommes en mesure de découvrir et d'analyser le comportement de la charge utile finale, dans cet exemple pour une vulnérabilité d'Office largement exploitée dans l'éditeur d'équations. Cela ouvre la voie à la collecte des IOCs pertinents.
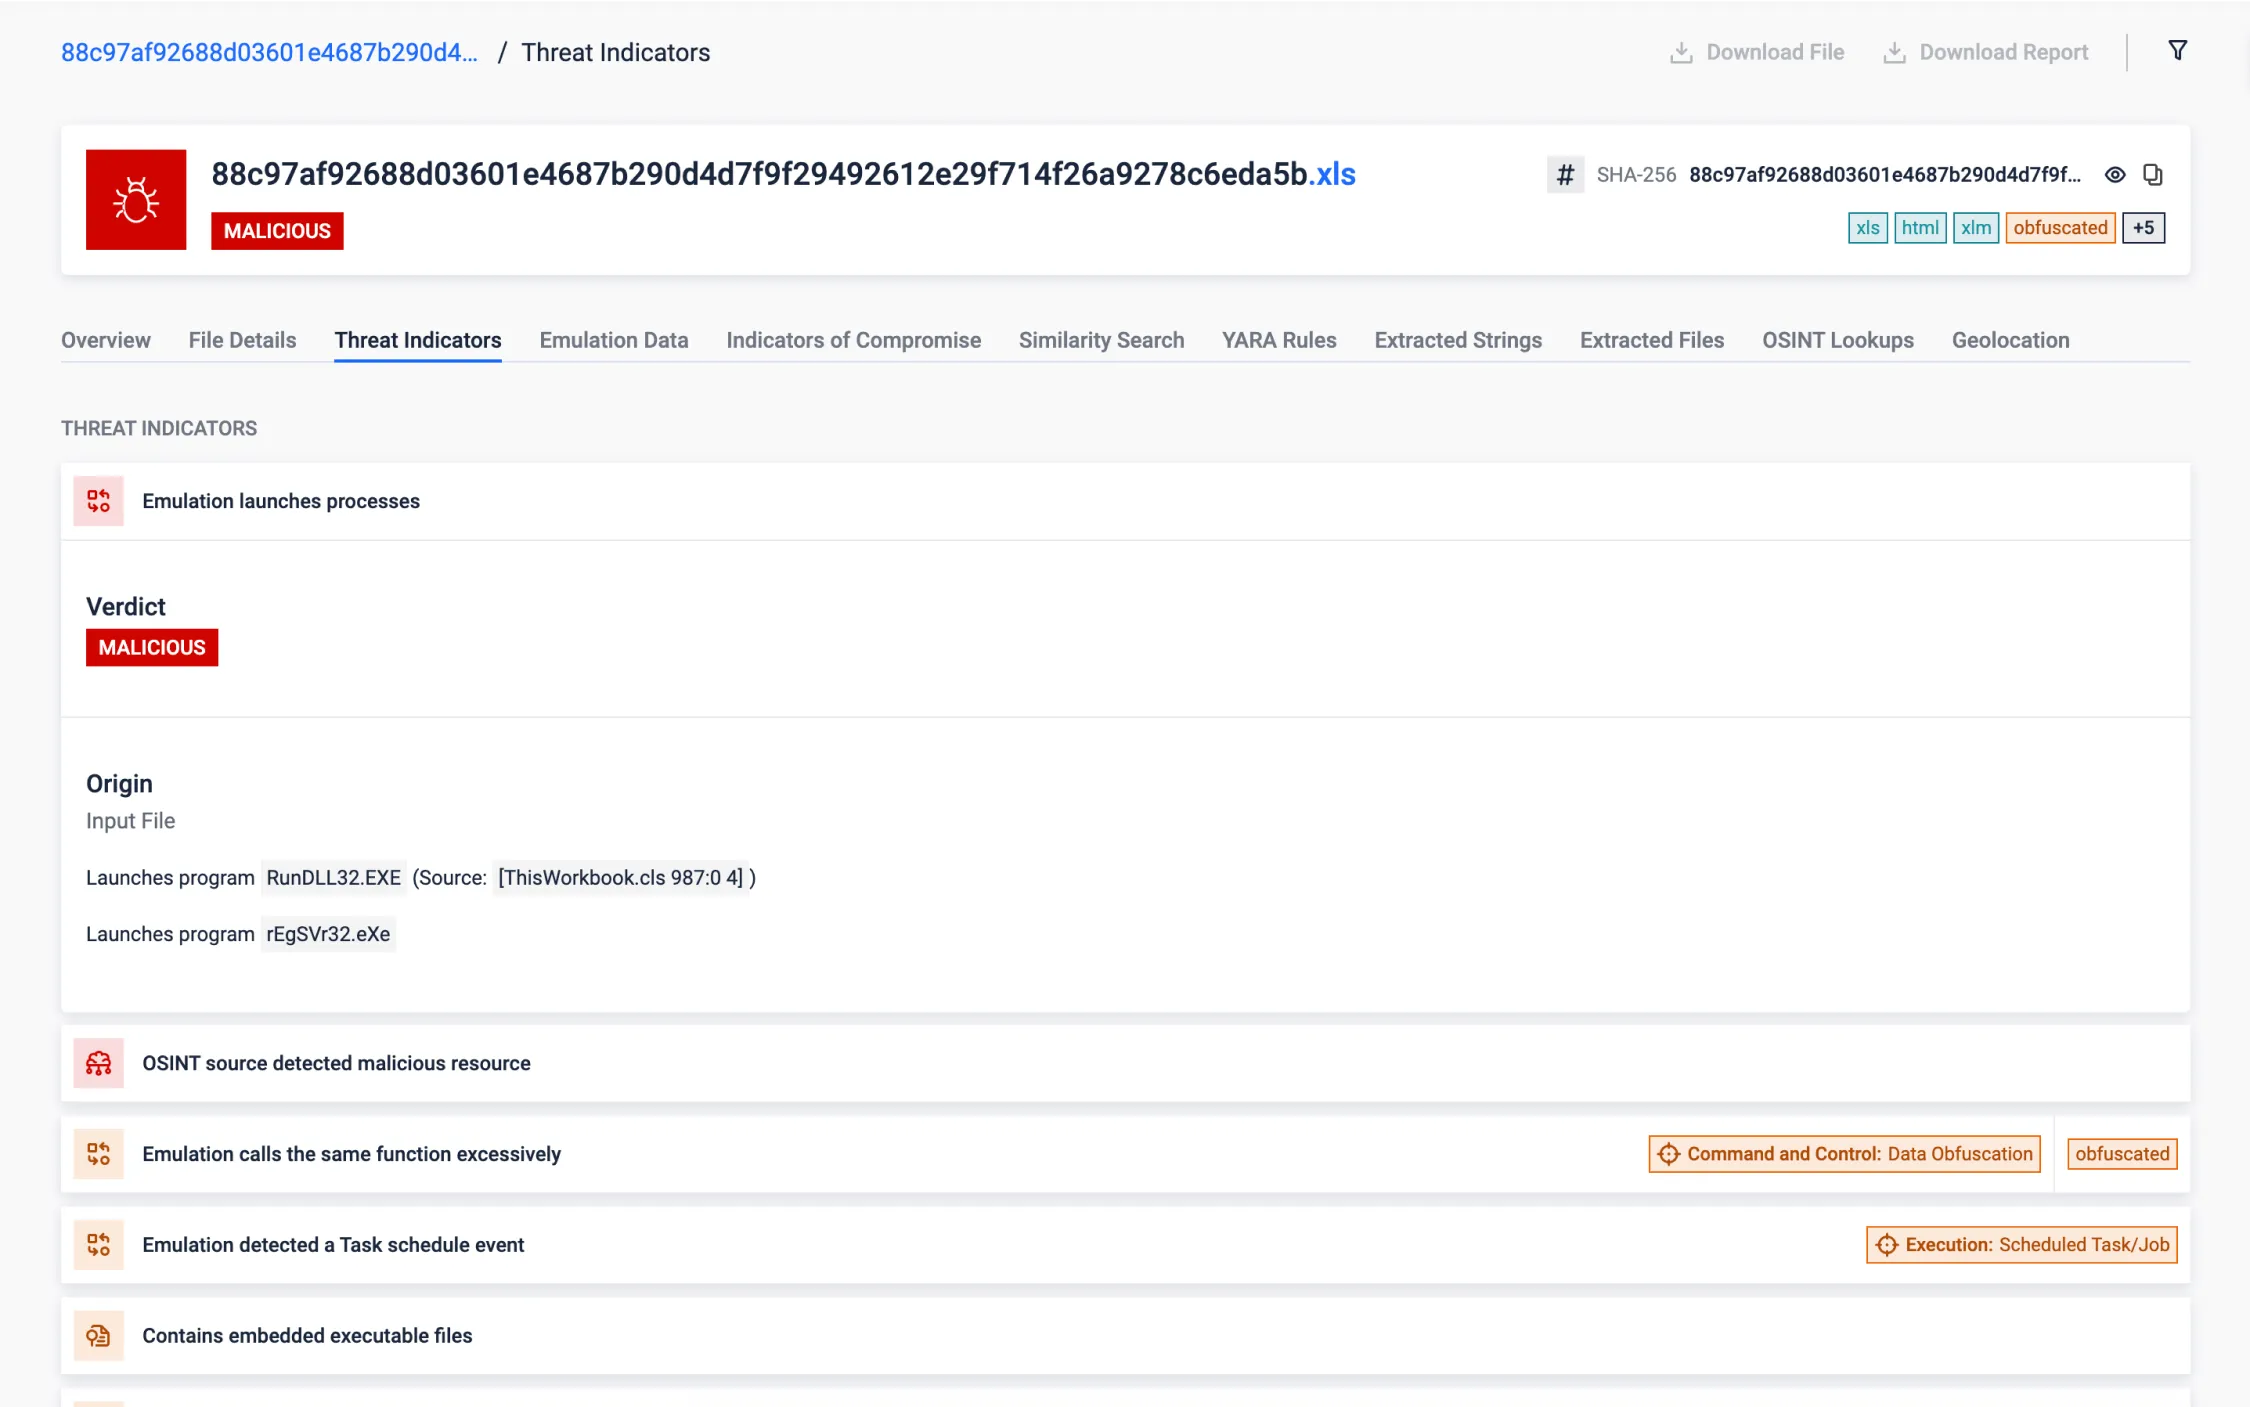
Macro VBA hautement obfusquée
Les macros VBA obscurcies représentent un défi important pour obtenir un temps de réponse raisonnable aux menaces actives. Ce code peu clair fait de l'analyse et de la compréhension des menaces une tâche très complexe qui demande beaucoup de temps et d'efforts. Notre technologie d'émulation VBA de pointe est capable de relever ces défis et de fournir une analyse complète des macros VBA obscurcies ainsi qu'un aperçu clair de leur fonctionnalité en quelques secondes.
L'échantillon analysé est un document Excel contenant un code VBA hautement obscurci qui dépose et exécute un fichier DLL .NET, ainsi qu'un fichier LNK chargé de poursuivre la chaîne d'exécution du logiciel malveillant. Après l'émulation VBA, MetaDefender identifie les processus lancés et la fonction principale de désobfuscation, extrait automatiquement les chaînes obscurcies et enregistre les fichiers déposés (précédemment codés en dur et cryptés dans le code VBA). Cela permet de révéler rapidement l'objectif principal du logiciel malveillant et nous donne la possibilité d'analyser plus en détail cette menace.
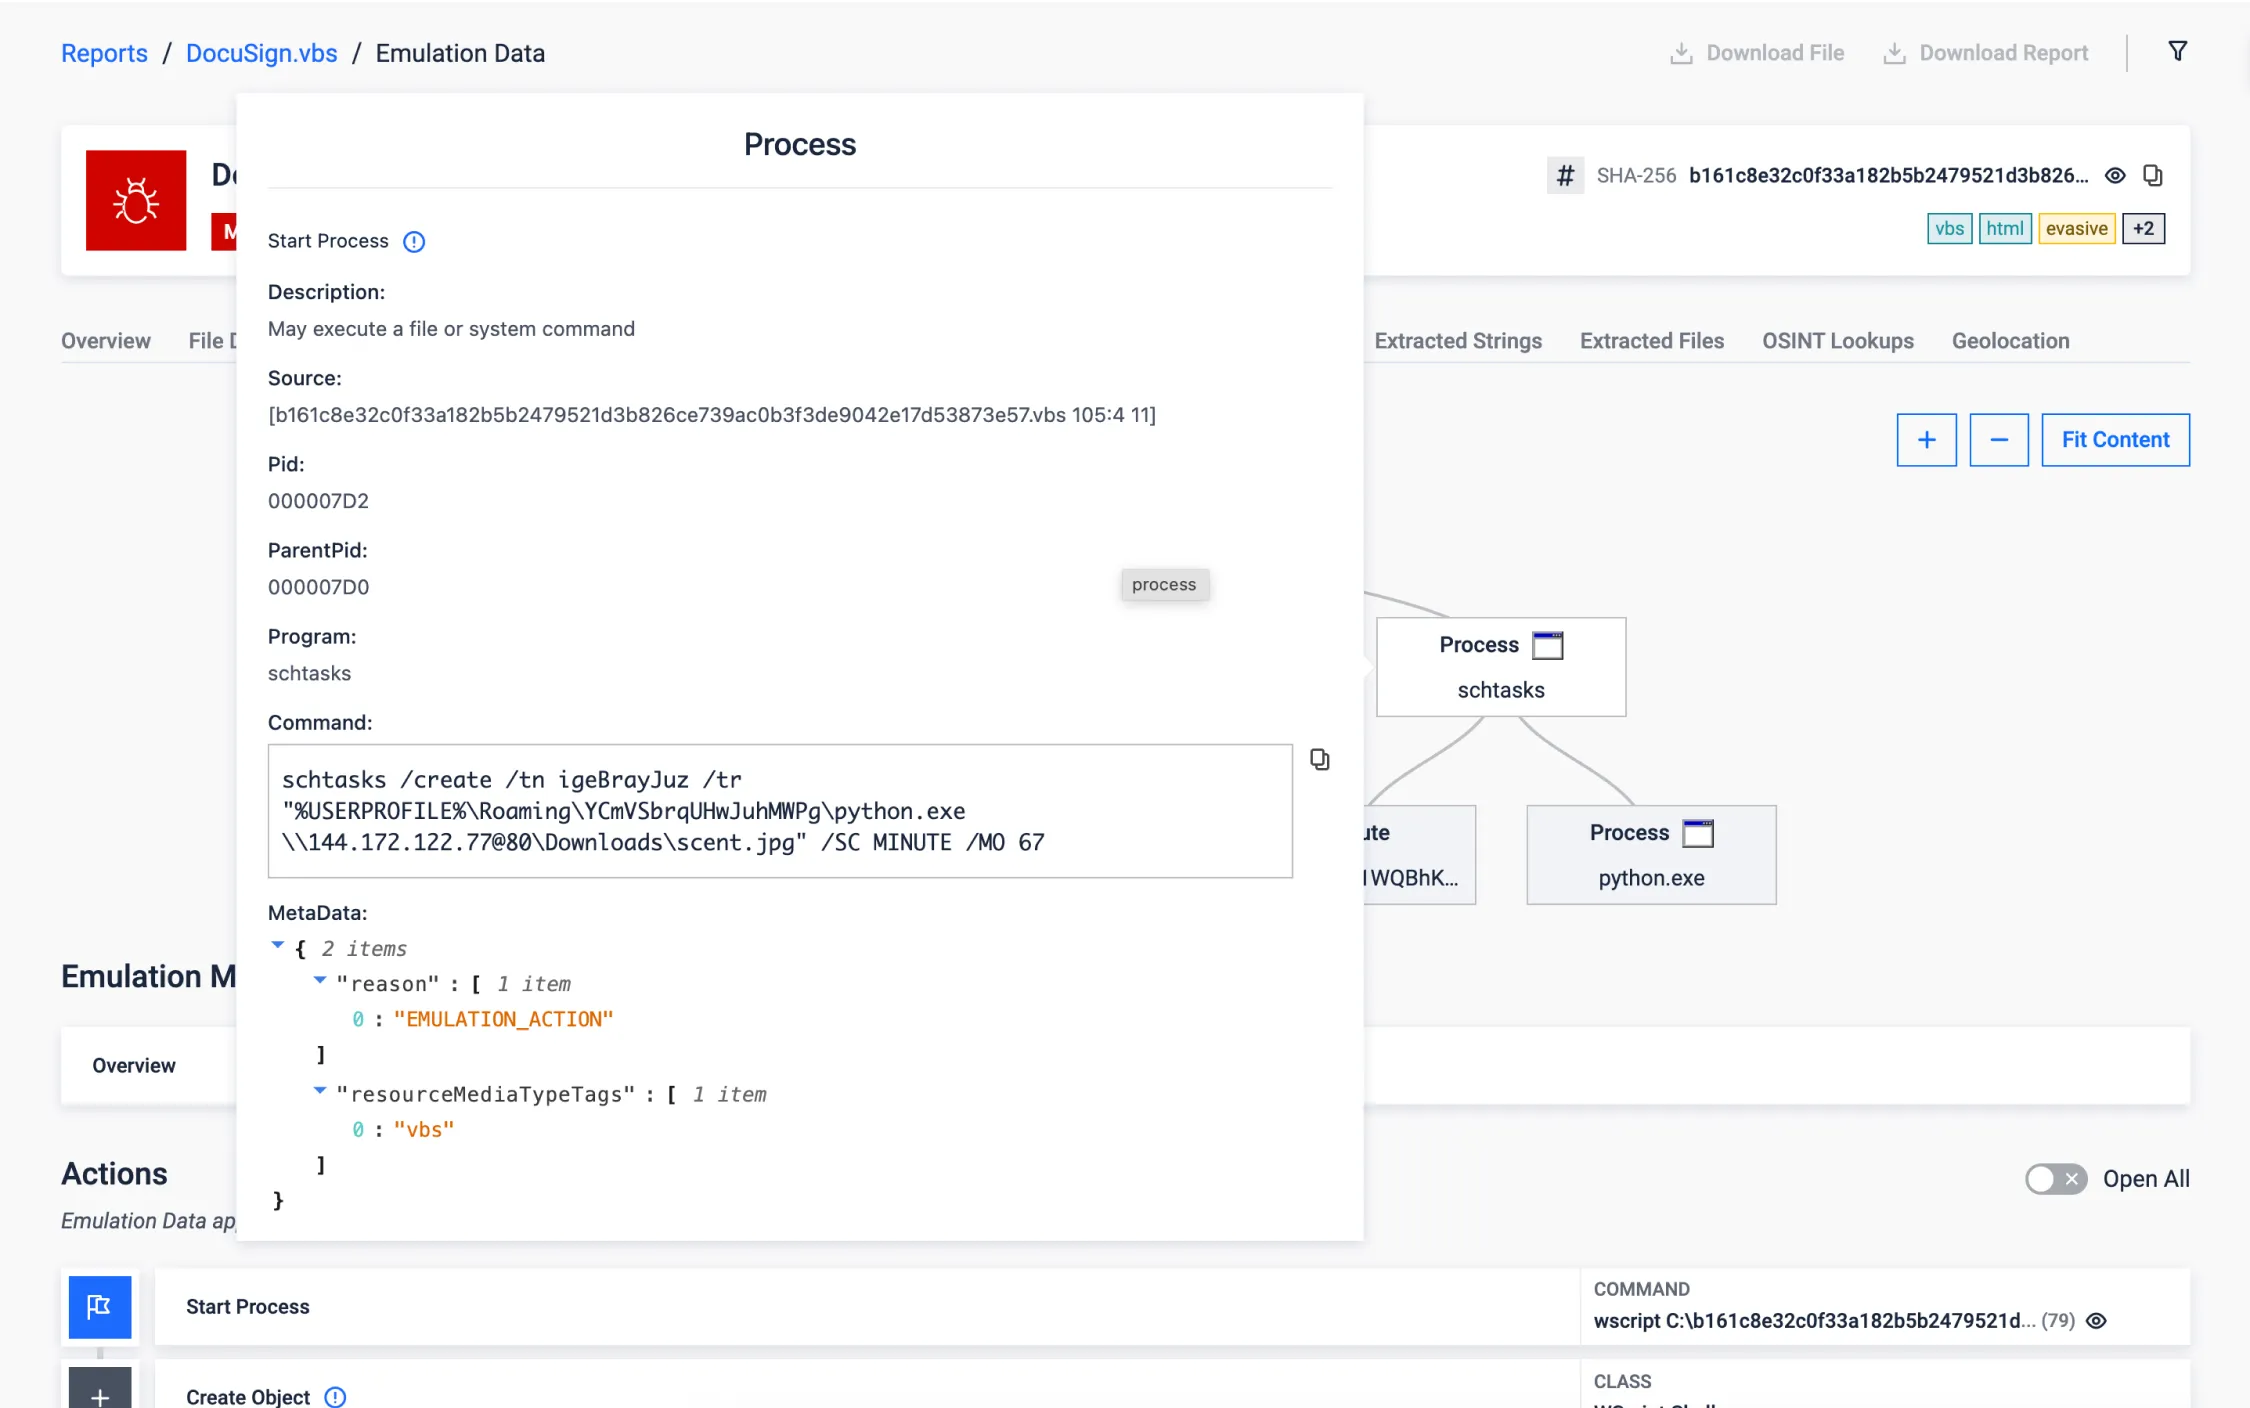
Sandbox Évasion via le planificateur de tâches
L'utilisation du planificateur de tâches de Windows pour exécuter ultérieurement des charges utiles malveillantes est une technique furtive d'évitement des environnements de bacs à sable observée dans les menaces récentes. Elle exploite le délai d'exécution pour contourner efficacement la courte fenêtre d'analyse typique des bacs à sable.
L'exemple suivant est un VBScript obscurci qui télécharge la charge utile malveillante et crée une tâche programmée pour l'exécuter 67 minutes plus tard. Les bacs à sable traditionnels ne maintiennent l'exécution que pendant quelques minutes et le comportement malveillant ne serait jamais exposé. En revanche, notre émulateur VBScript est capable de détecter et de surmonter cette technique d'évasion (T1497), en adaptant l'environnement d'exécution pour poursuivre l'analyse et obtenir le rapport complet en 12 secondes.
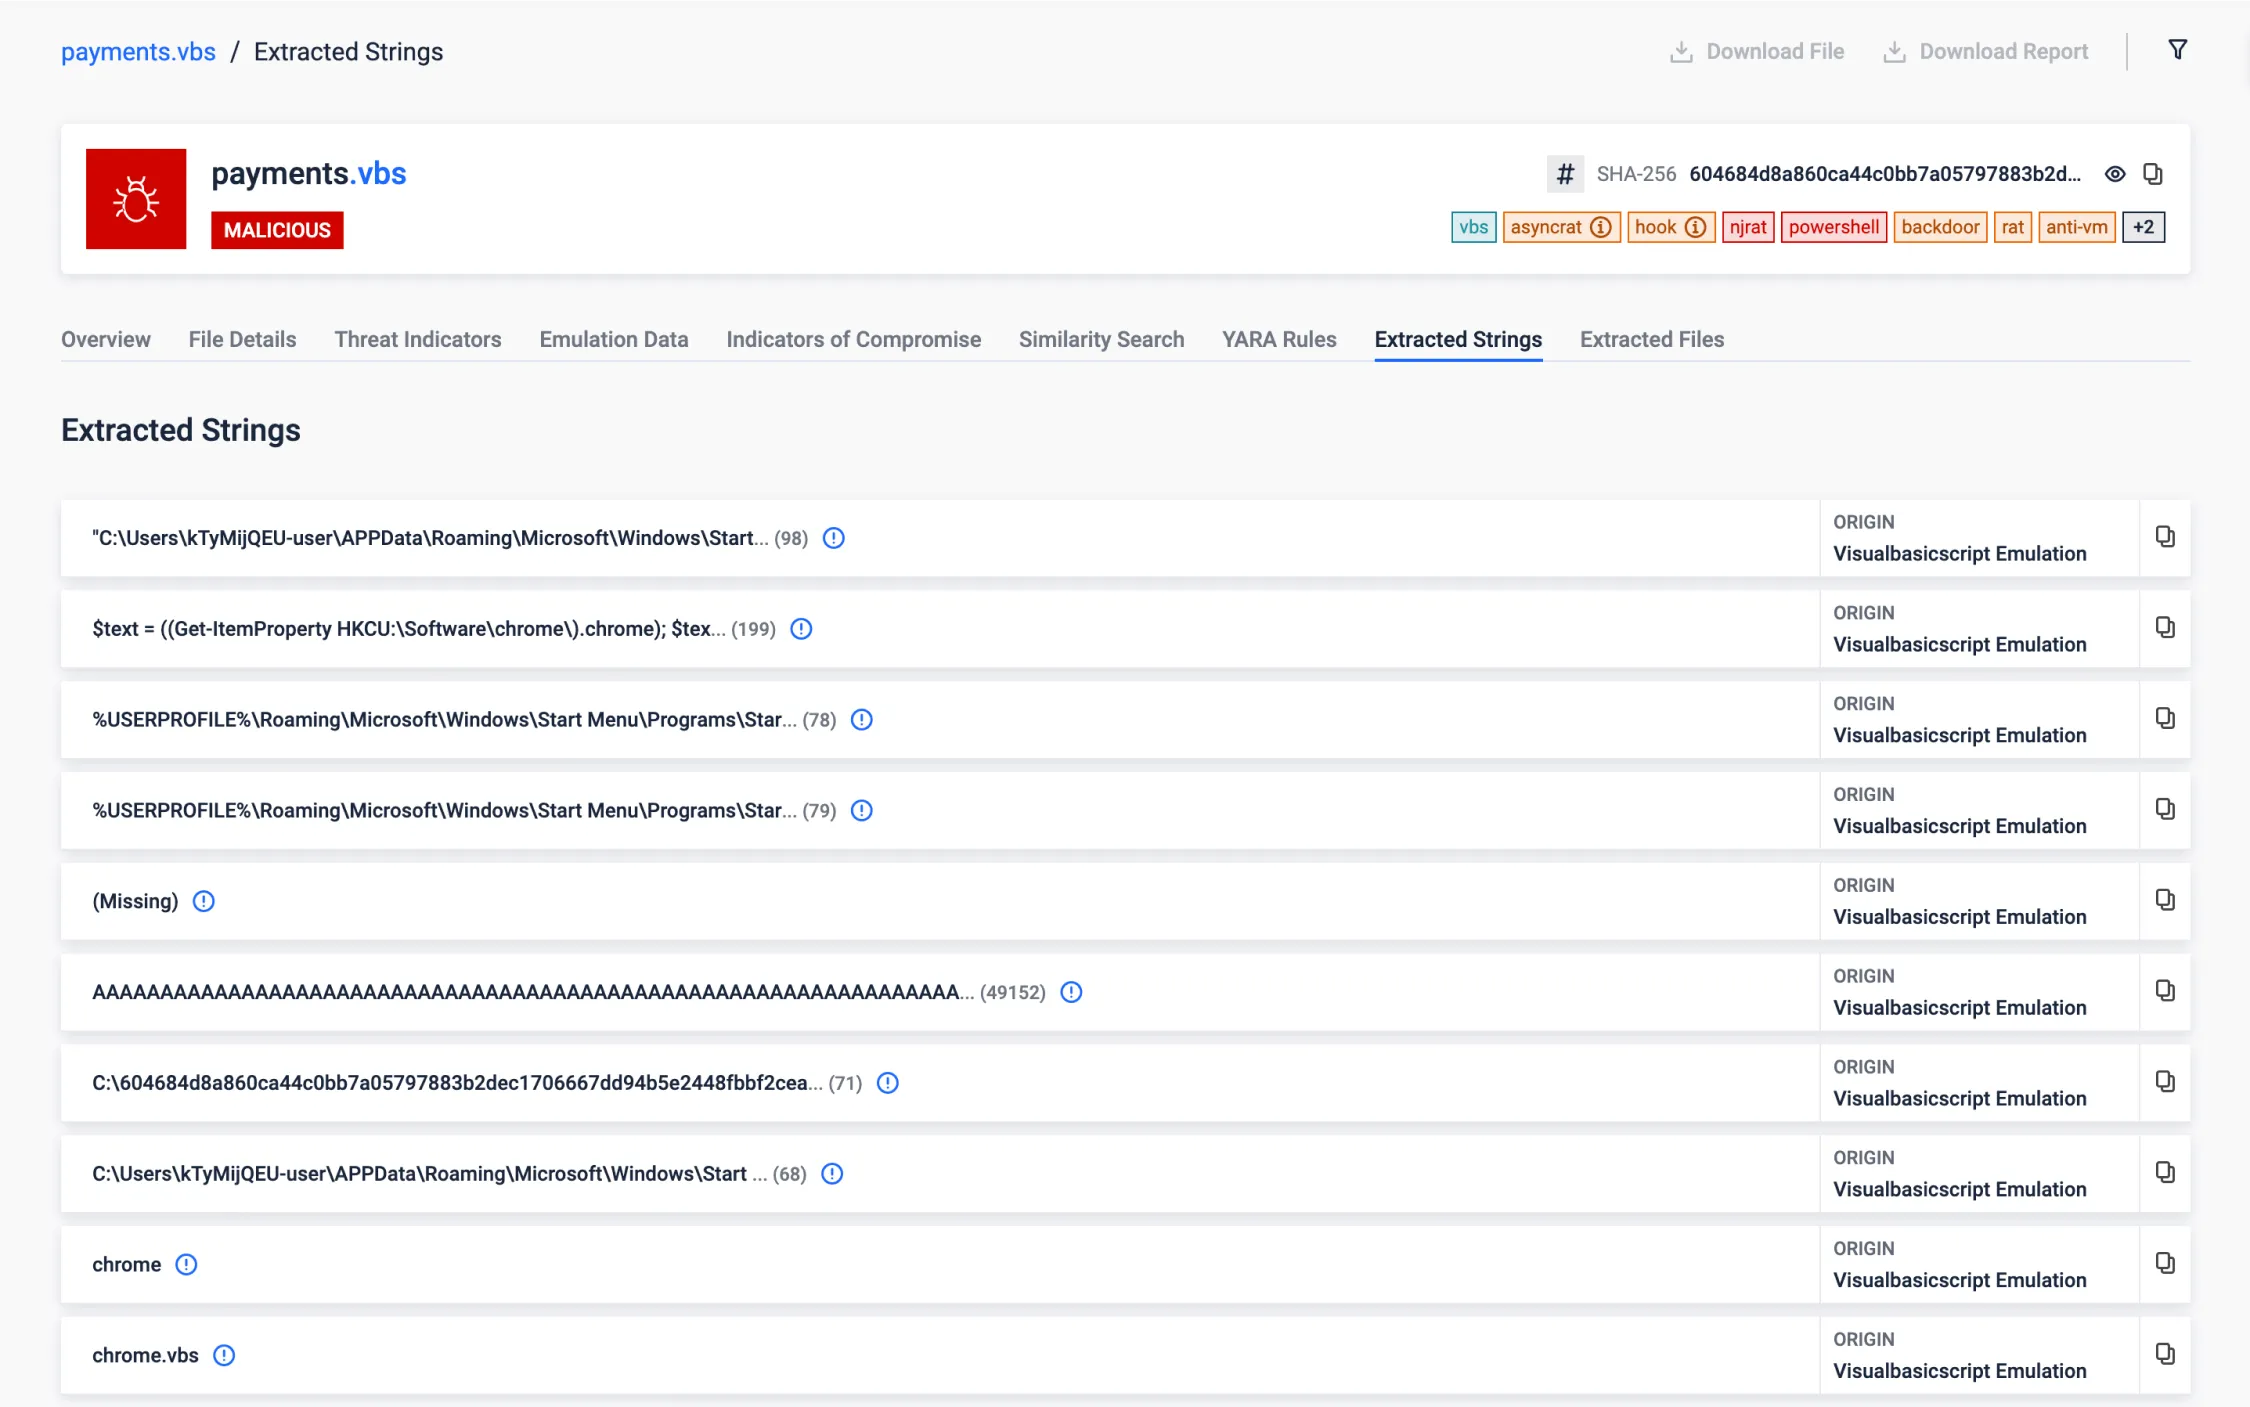
Réflexion .NET
NET La réflexion est une fonctionnalité puissante fournie par le cadre .NET qui permet aux programmes d'inspecter et de manipuler la structure et le comportement d'un fichier .NET au moment de l'exécution. Elle permet d'examiner les assemblages, les modules et les types, ainsi que de créer dynamiquement des instances de types, d'invoquer des méthodes et d'accéder aux champs et aux propriétés.
Les logiciels malveillants peuvent utiliser la réflexion pour charger et exécuter dynamiquement du code à partir d'assemblages qui ne sont pas référencés au moment de la compilation, ce qui permet d'aller chercher des charges utiles supplémentaires sur des serveurs distants (ou cachées dans le fichier actuel) et de les exécuter sans les écrire sur le disque, réduisant ainsi le risque de détection.
Dans ce cas, nous pouvons voir comment le VBScript analysé charge et exécute un assemblage .NET dans la mémoire directement à partir d'octets stockés dans un registre Windows.
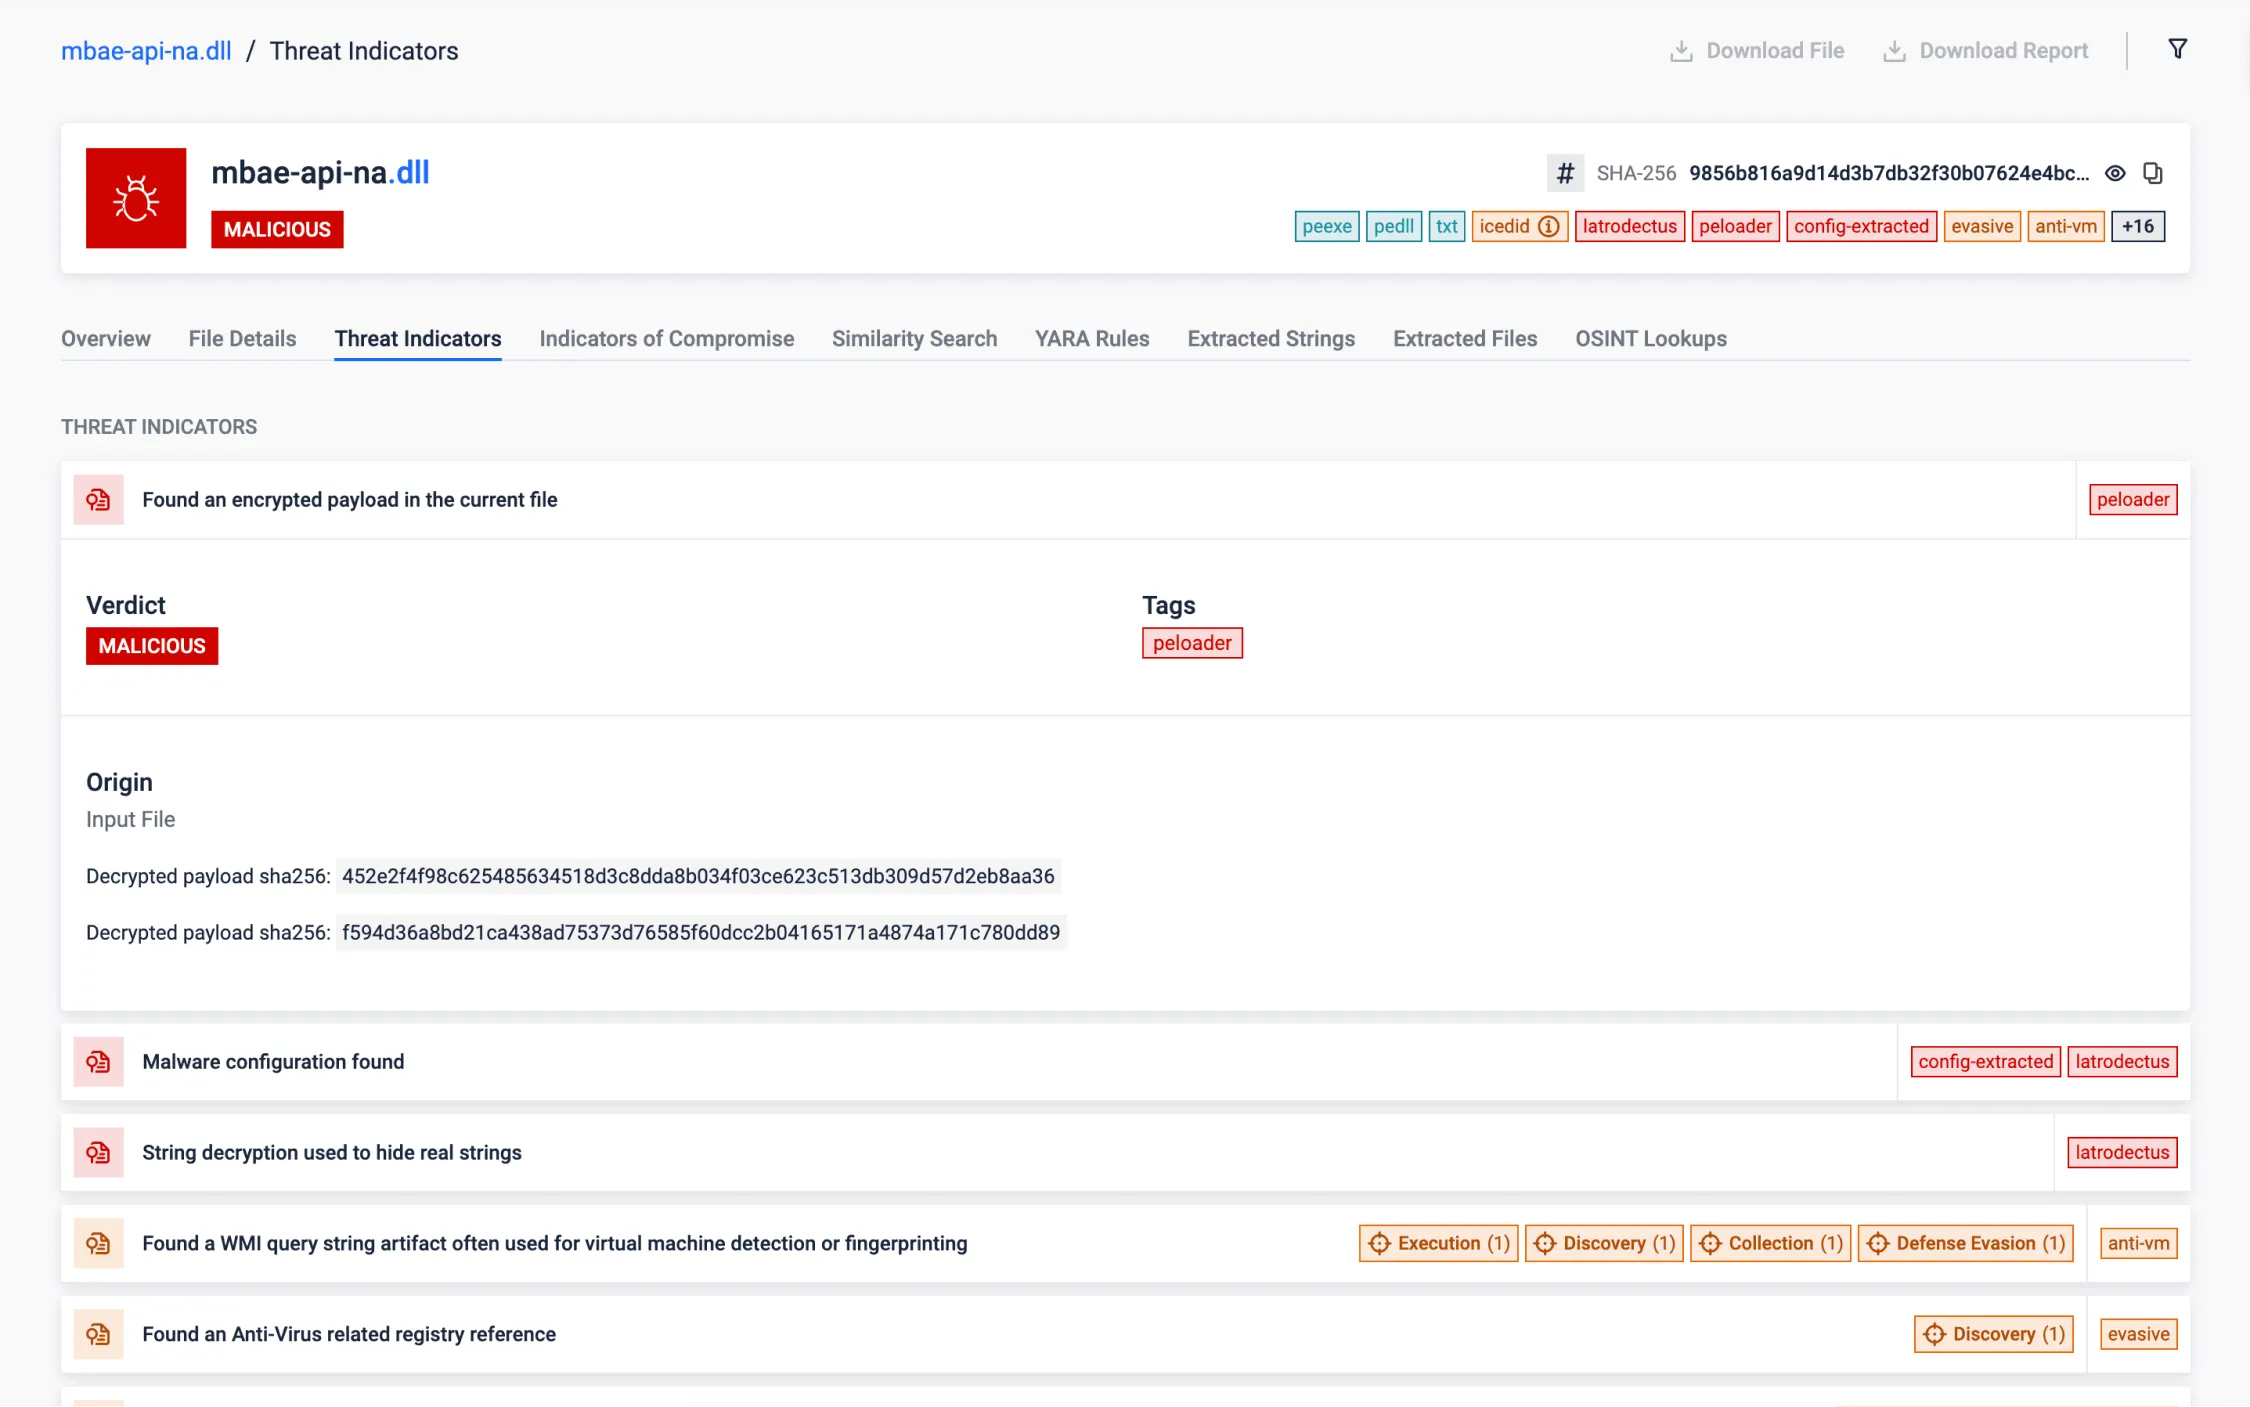
XOR Décryptage de la charge utile stockée dans la ressource PE
Cette fonction permet de révéler les artefacts cachés et cryptés dans les ressources de l'EP. Les artefacts malveillants sont souvent chiffrés pour échapper à la détection et masquer la véritable intention de l'échantillon. Il est essentiel de découvrir ces artefacts, car ils contiennent généralement des données critiques (comme des informations C2) ou des charges utiles. En les extrayant, le bac à sable peut effectuer une analyse plus approfondie, avec plus de chances d'identifier les CIO les plus précieux.
Cet échantillon stocke les artefacts chiffrés en utilisant l'algorithme XOR, simple mais efficace pour échapper à la détection. En analysant les schémas des données cryptées, la clé de cryptage peut être devinée, ce qui permet de décrypter les données cachées.
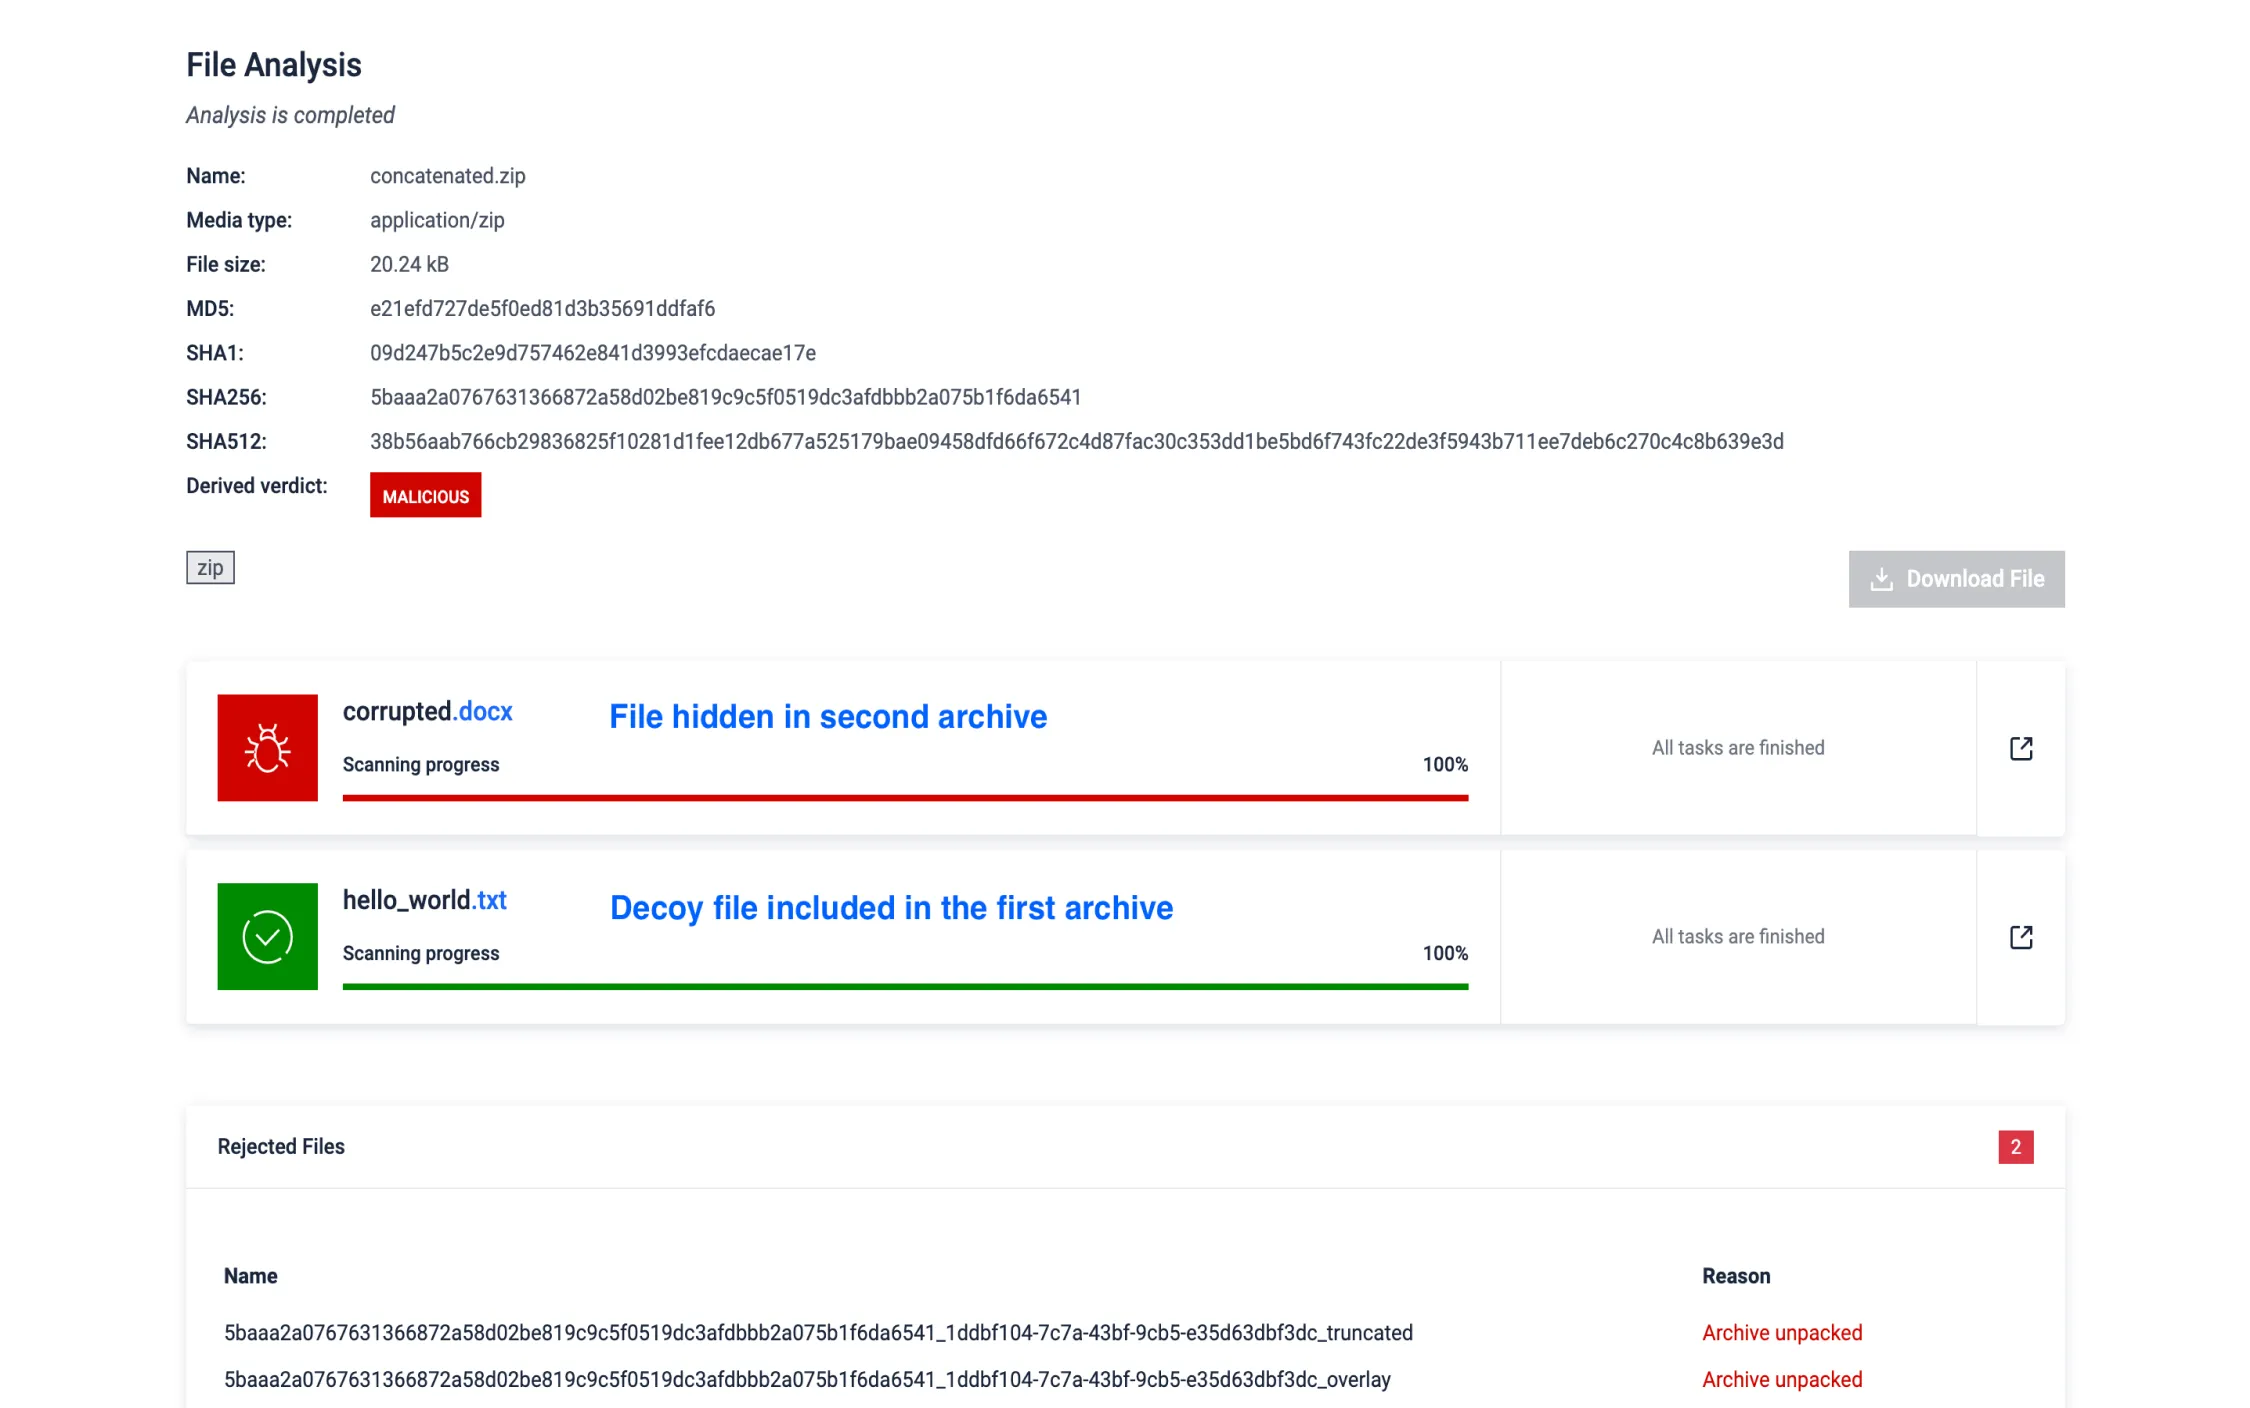
Concentration des archives évasives
Les attaquants utilisent la concaténation d'archives pour dissimuler des logiciels malveillants en ajoutant plusieurs archives dans un seul fichier, en exploitant la façon dont les différents outils les traitent. Cette technique crée plusieurs répertoires centraux - des éléments structurels clés utilisés par les gestionnaires d'archives - ce qui entraîne des divergences lors de l'extraction et permet de contourner la détection du contenu malveillant caché dans des parties négligées de l'archive.
MD Sandbox détecte et extrait le contenu de toutes les archives concaténées, garantissant qu'aucun fichier n'est oublié et neutralisant efficacement cette technique d'évasion.
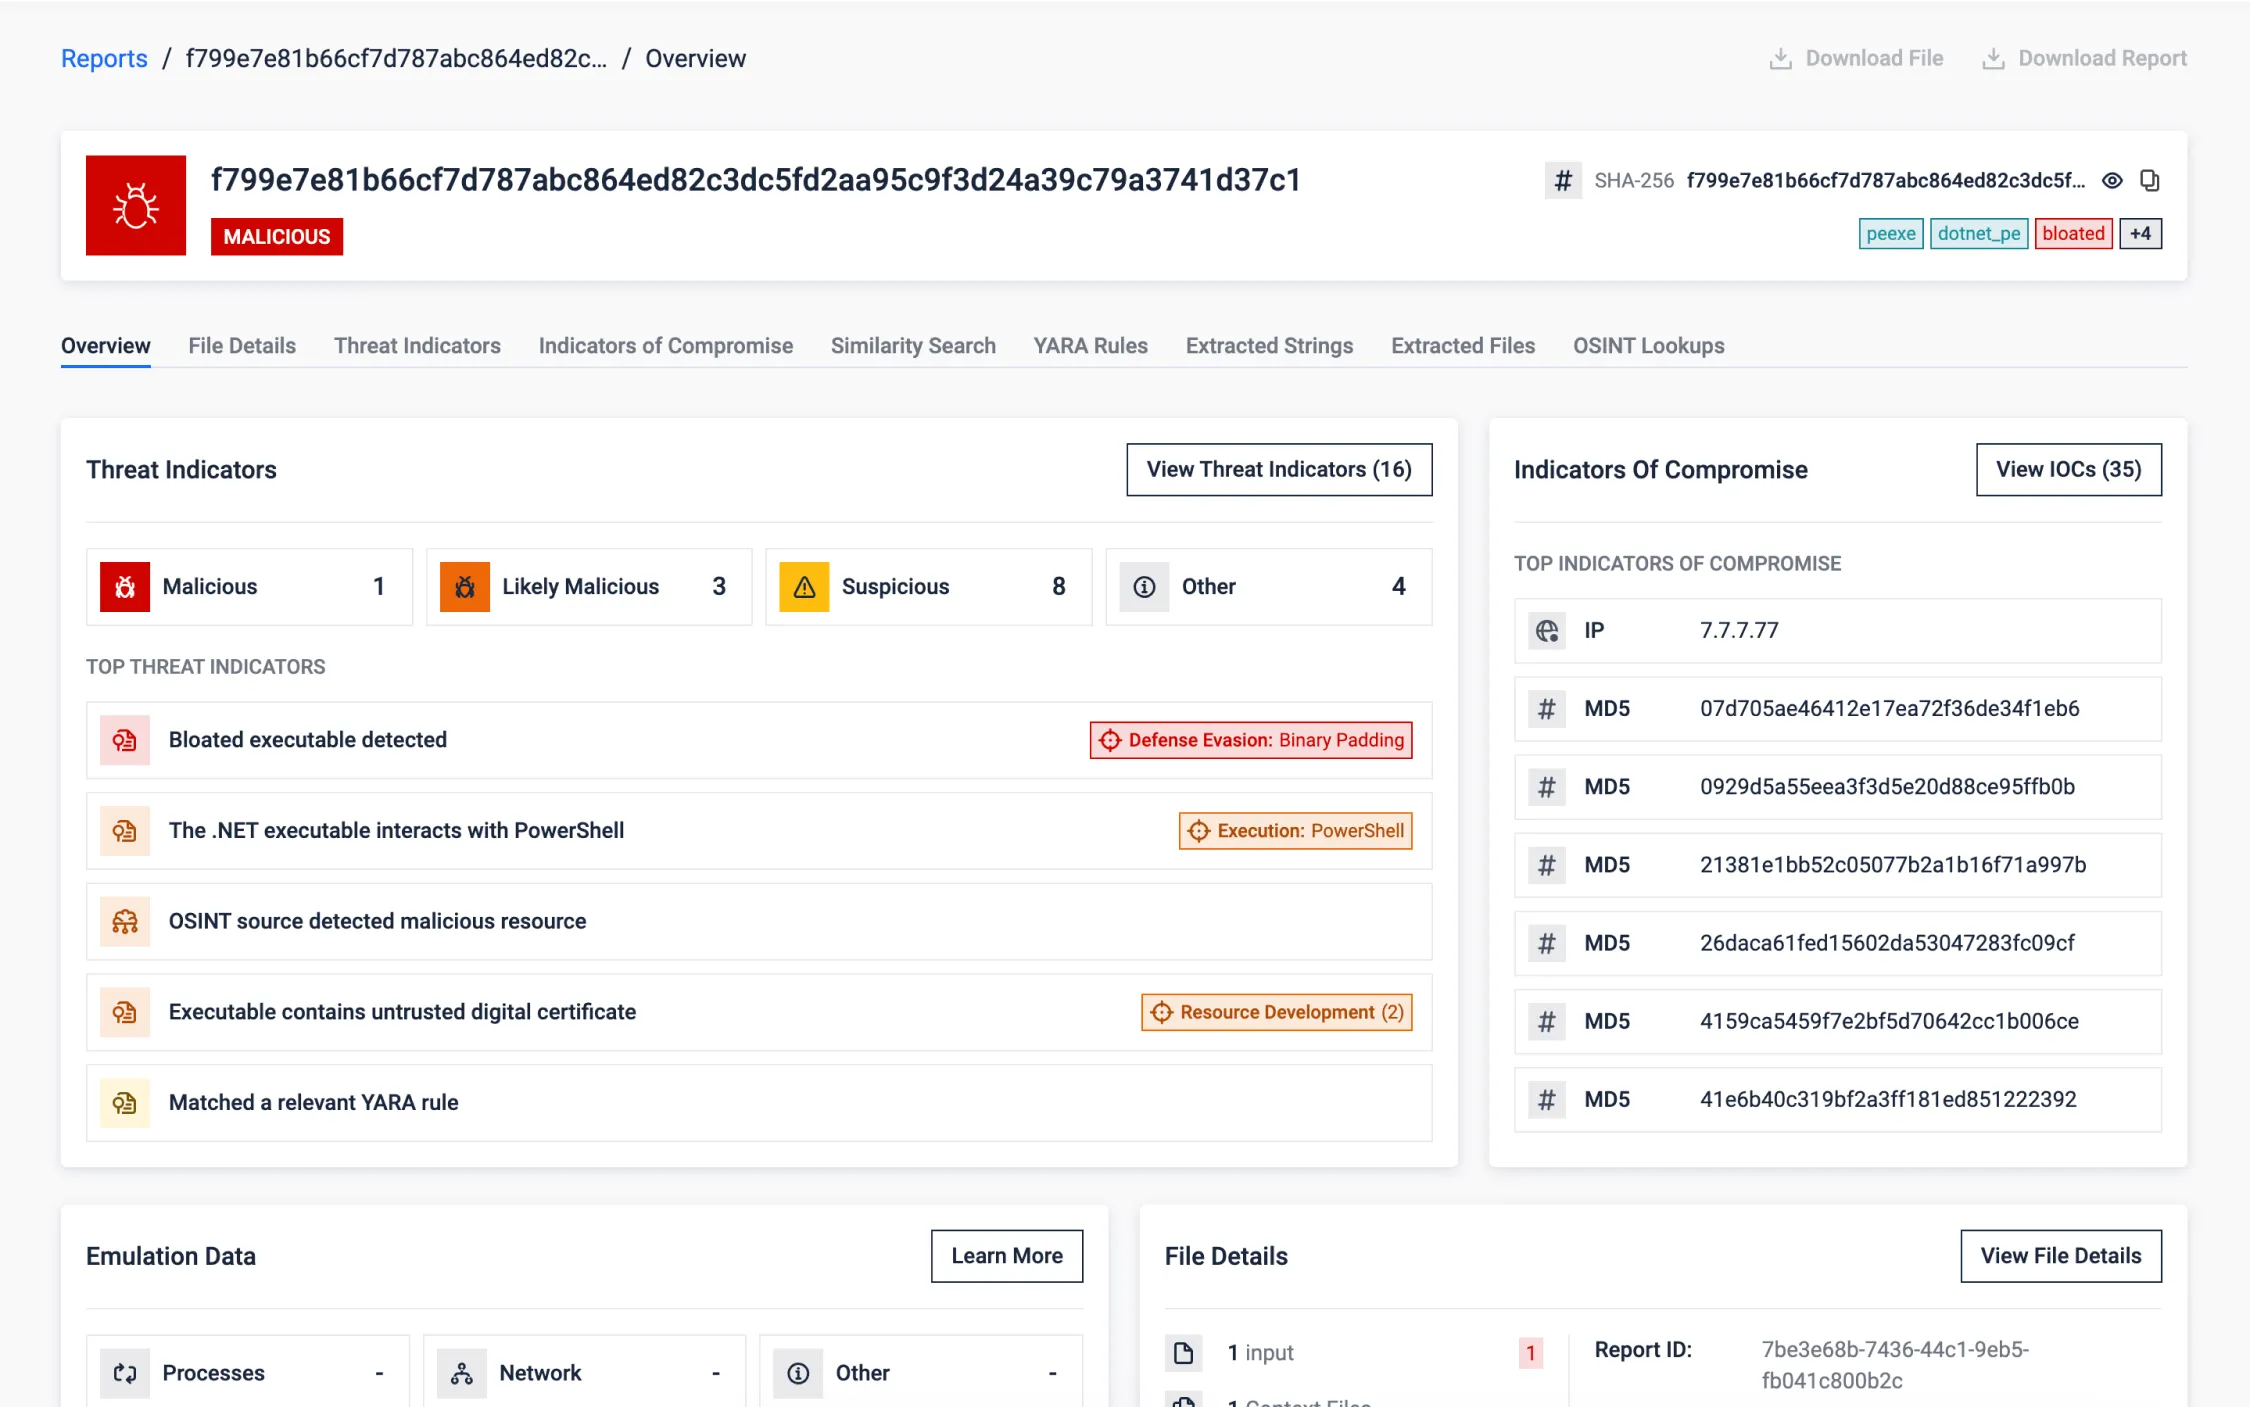
Atténuation des exécutables gonflés
Les acteurs de la menace gonflent intentionnellement les exécutables avec des données inutiles afin d'échapper à la détection en exploitant les limitations de ressources et les contraintes de temps d'analyse dans les bacs à sable. Cette technique d'évasion vise à submerger les outils ou à contourner les analyses en dépassant les limites de temps.
Le bac à sable MD détecte rapidement les exécutables gonflés, supprime les données inutiles et traite un fichier plus petit pour une analyse efficace. Ce processus de déblocage cible différentes méthodes, notamment les données inutiles contenues dans les overlays, les sections PE et les certificats, ce qui garantit une détection précise tout en préservant les ressources d'origine.
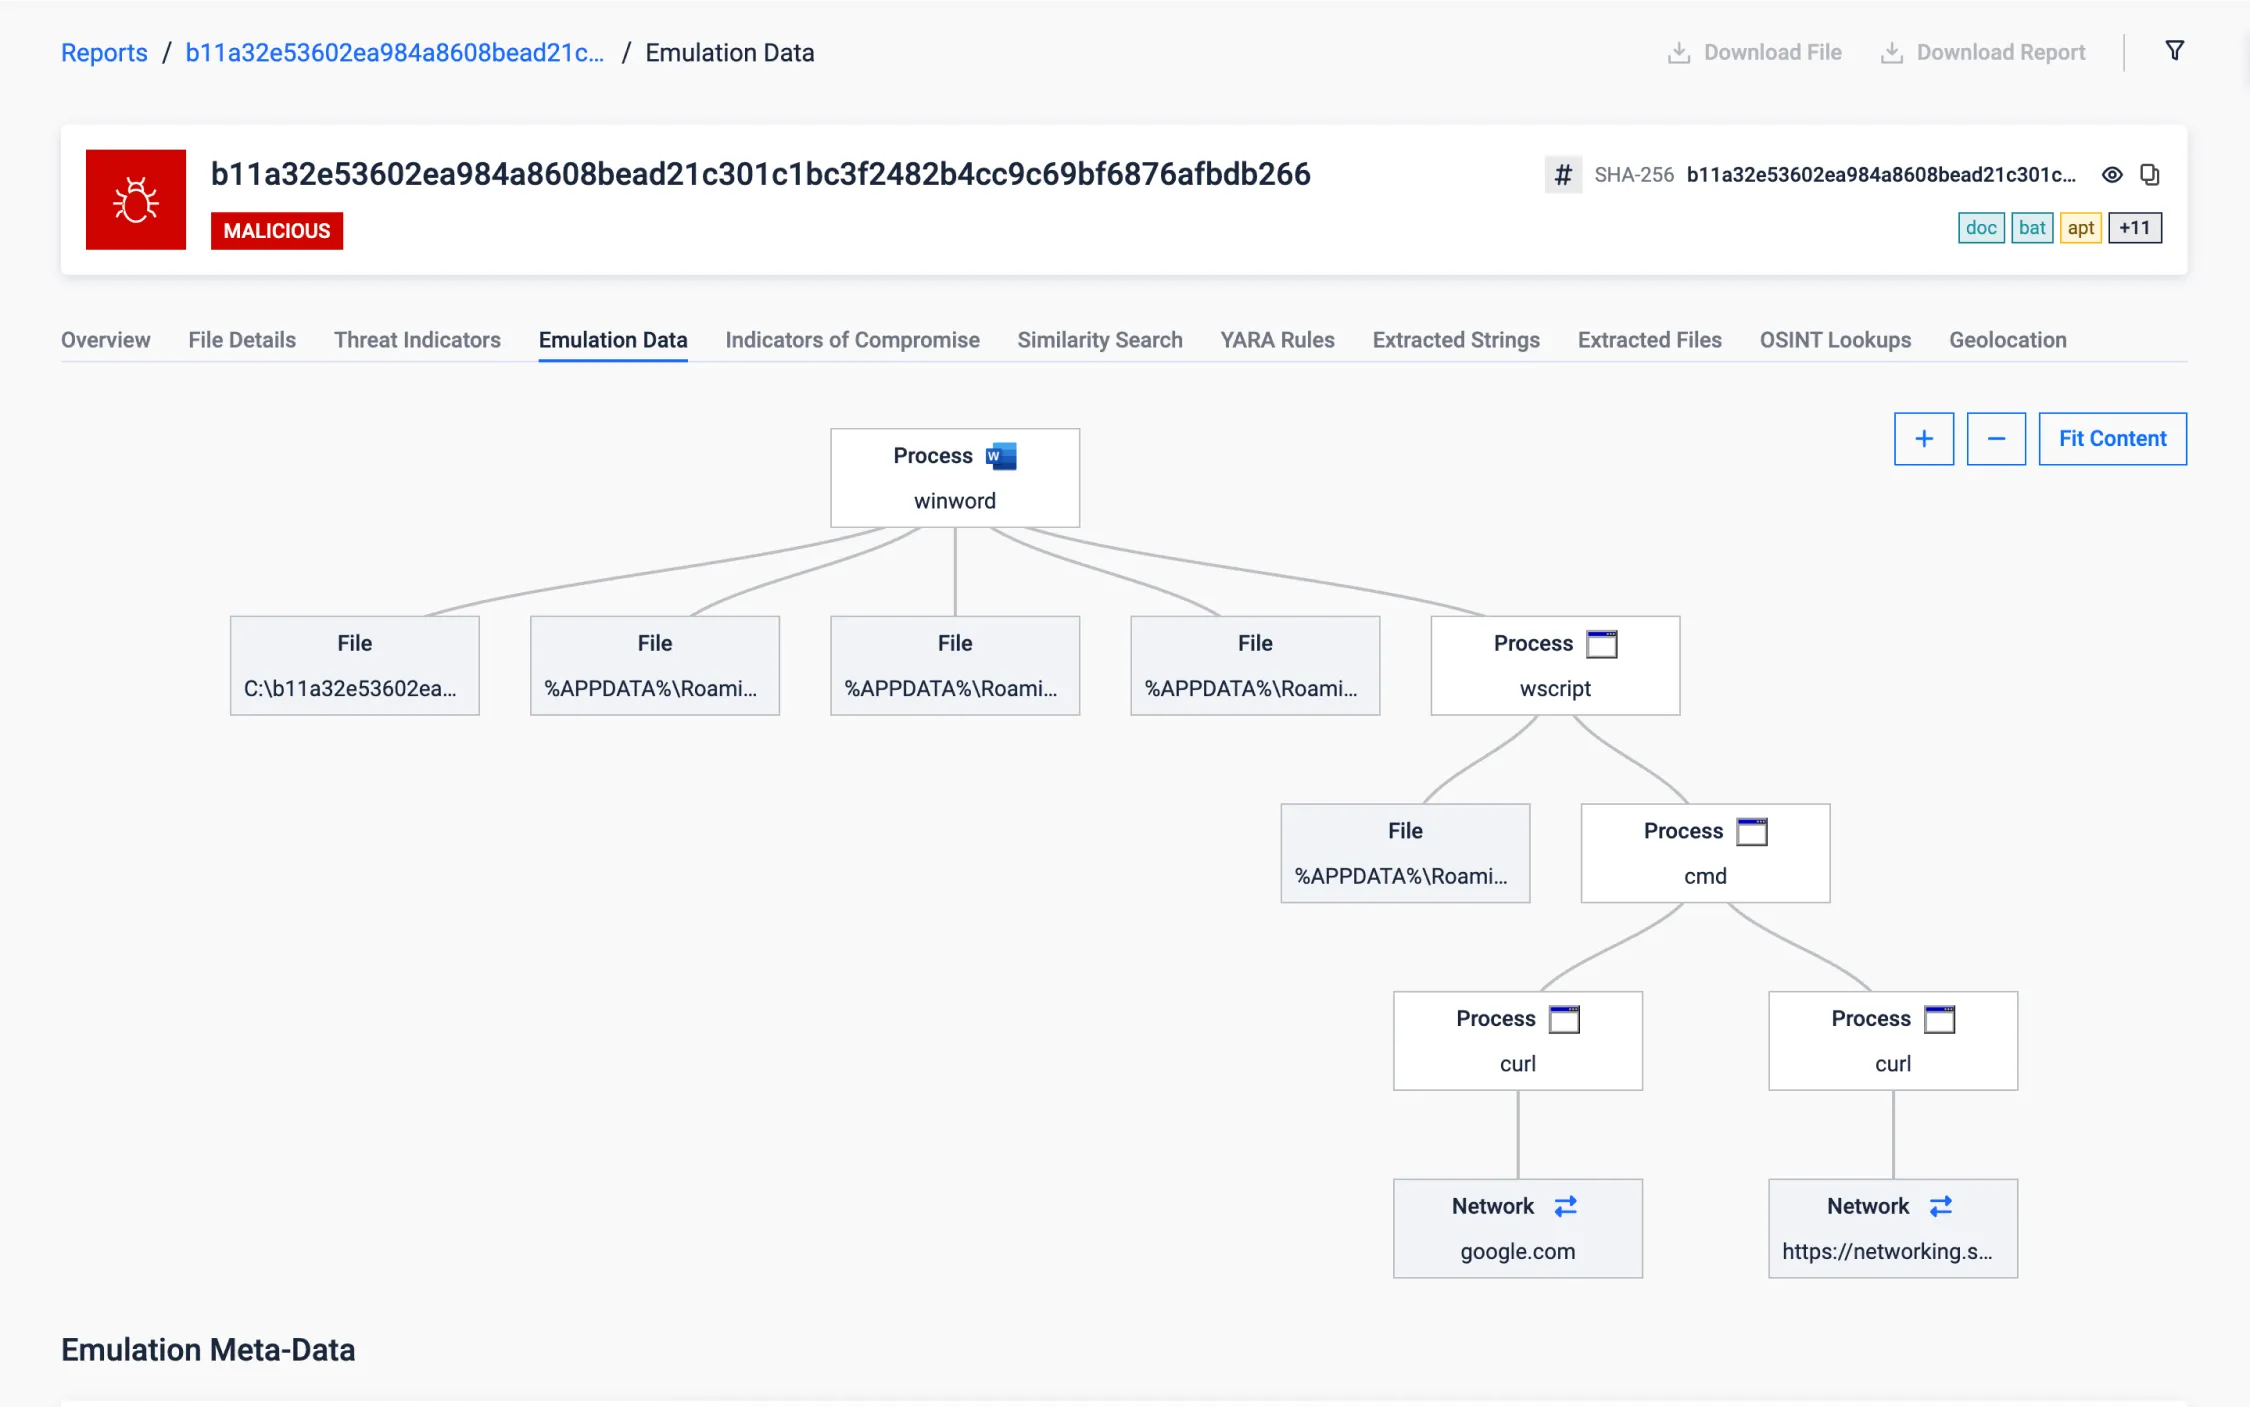
Document ciblant les infrastructures critiques
Ce document Office cible les infrastructures critiques en Iran (avec un contenu en persan) pour voler des informations sensibles, telles que des informations d'identification et des documents, et effectue régulièrement des captures d'écran, potentiellement à des fins d'espionnage.
Après avoir établi la persistance, il effectue une première vérification furtive de la connectivité internet (par rapport à un domaine de confiance tel que google.com) pour s'assurer d'une connexion fiable, en retardant d'autres actions jusqu'à ce que les conditions du réseau permettent à l'attaque de se poursuivre. Il s'agit d'une tactique couramment observée dans les attaques contre les infrastructures critiques, dans des environnements où l'accès à l'internet peut être intermittent ou restreint.
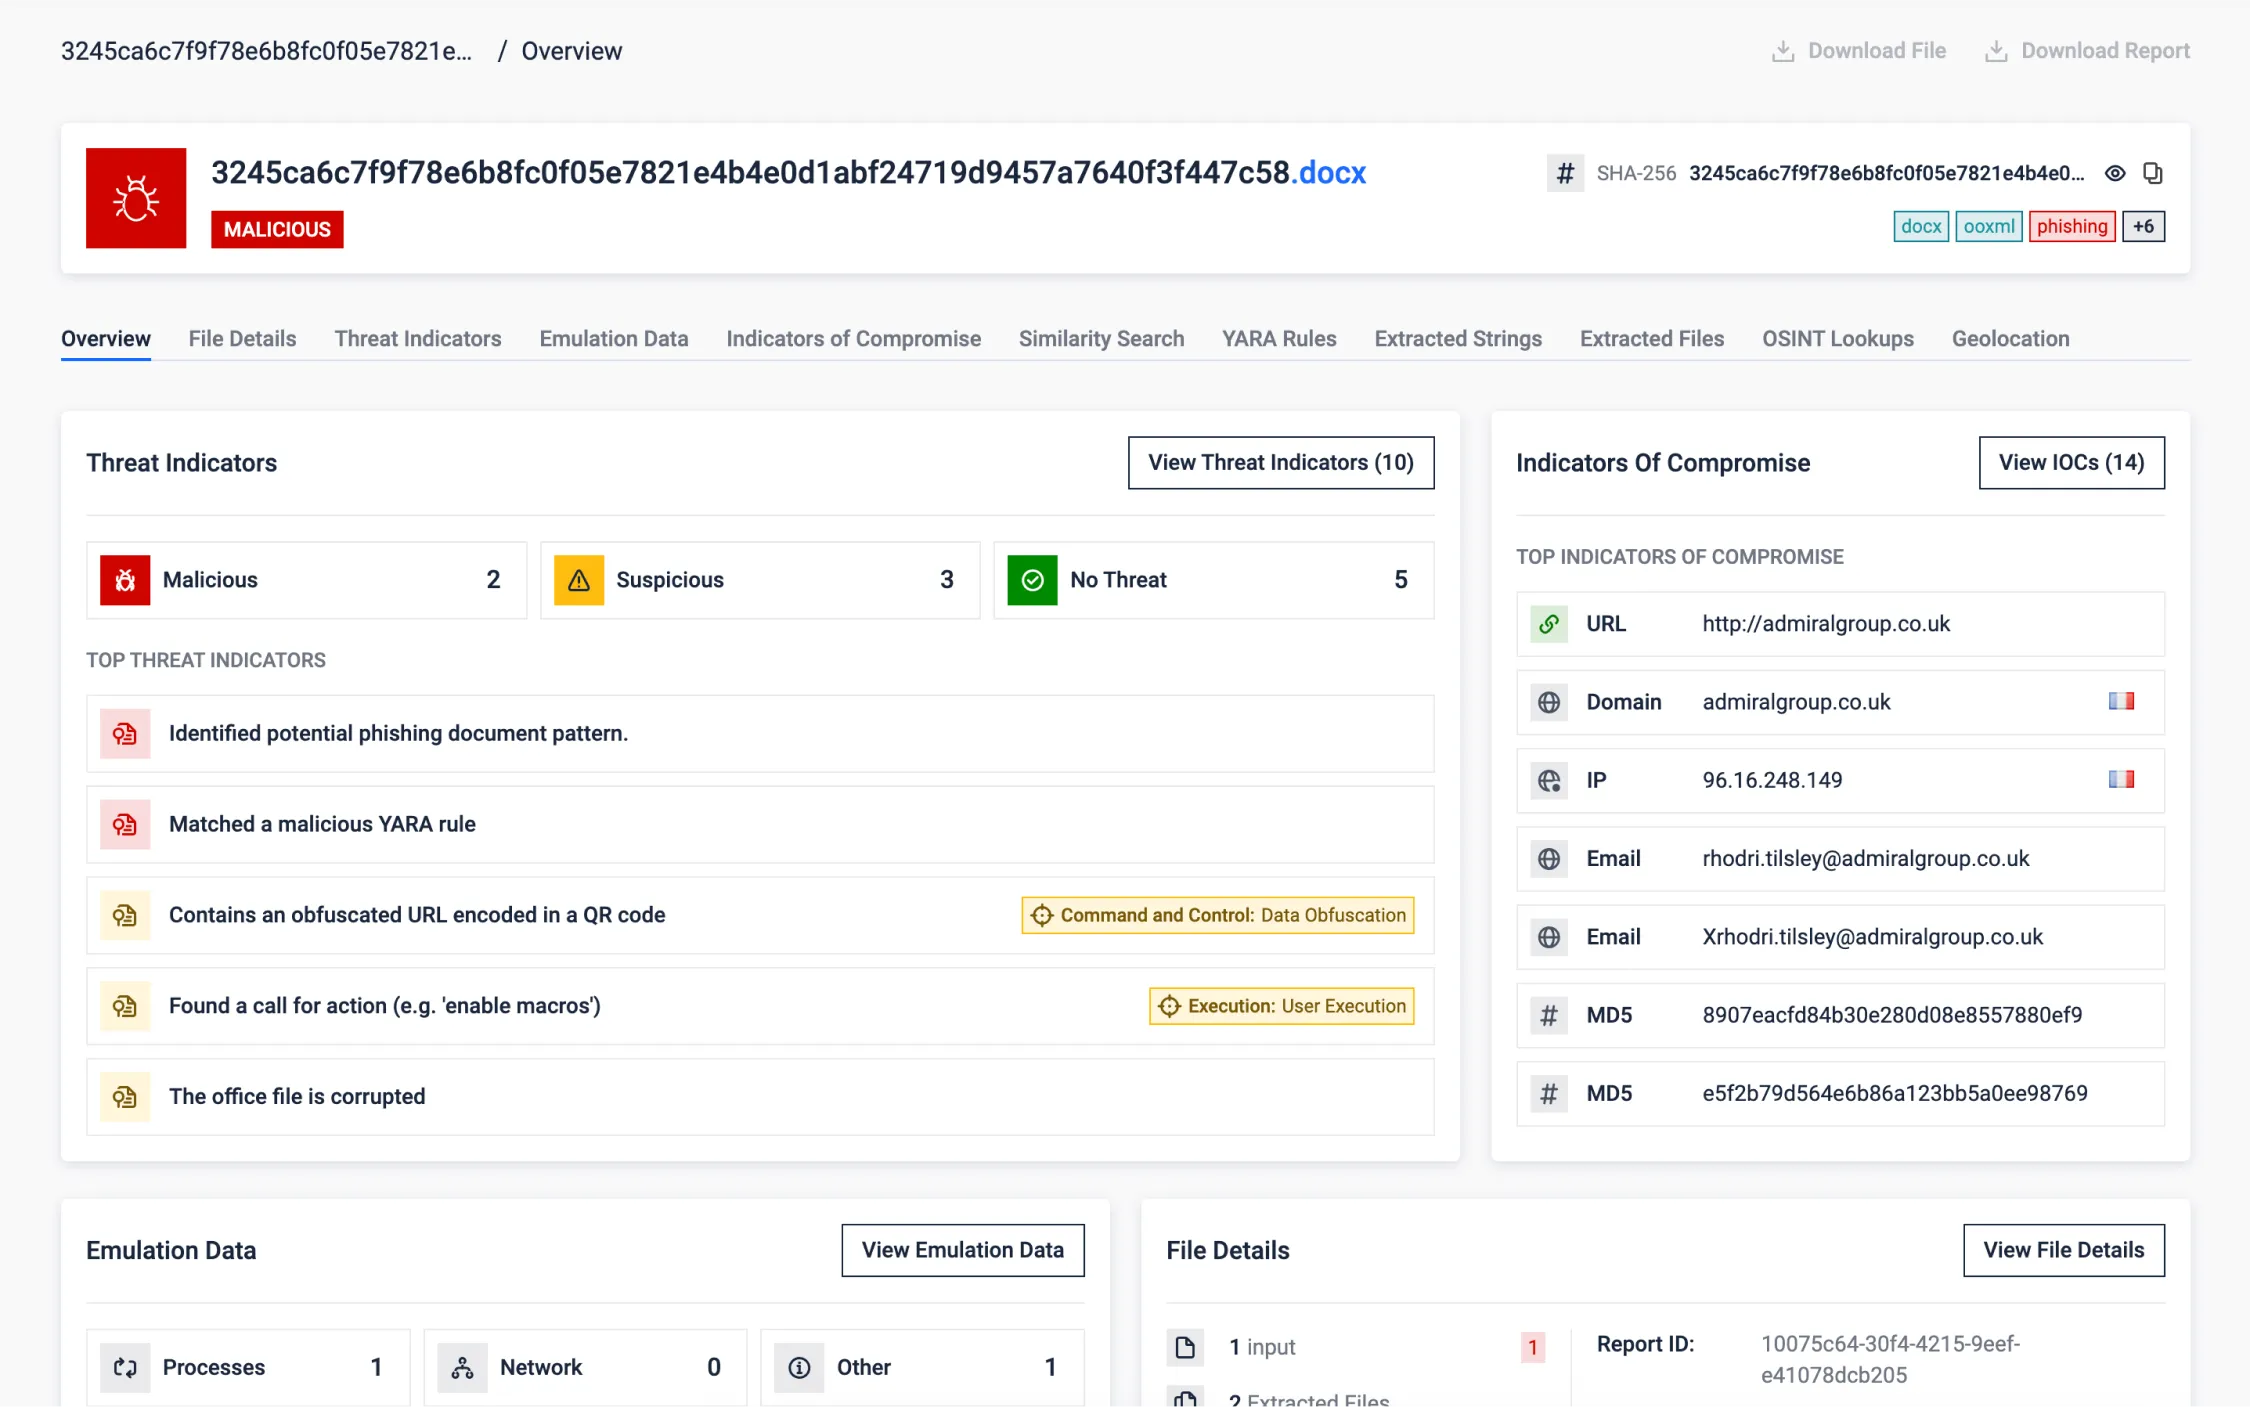
Évasion par le biais de documents OOXML (Office) corrompus
Des chercheurs ont découvert des documents OOXML (documents bureautiques modernes) intentionnellement corrompus. En modifiant le contenu binaire à proximité des en-têtes de fichiers internes, les fichiers volontairement cassés peuvent être détectés à tort comme des fichiers ZIP par les analyses automatiques qui tentent d'extraire les fichiers compressés.
Les visionneuses de documents réparent automatiquement le document à l'ouverture. À ce stade, bien que le document contienne un contenu d'hameçonnage, il peut avoir contourné les défenses. L'analyse automatisée ne sera pas en mesure de lire son contenu et manquera donc les indicateurs pertinents.
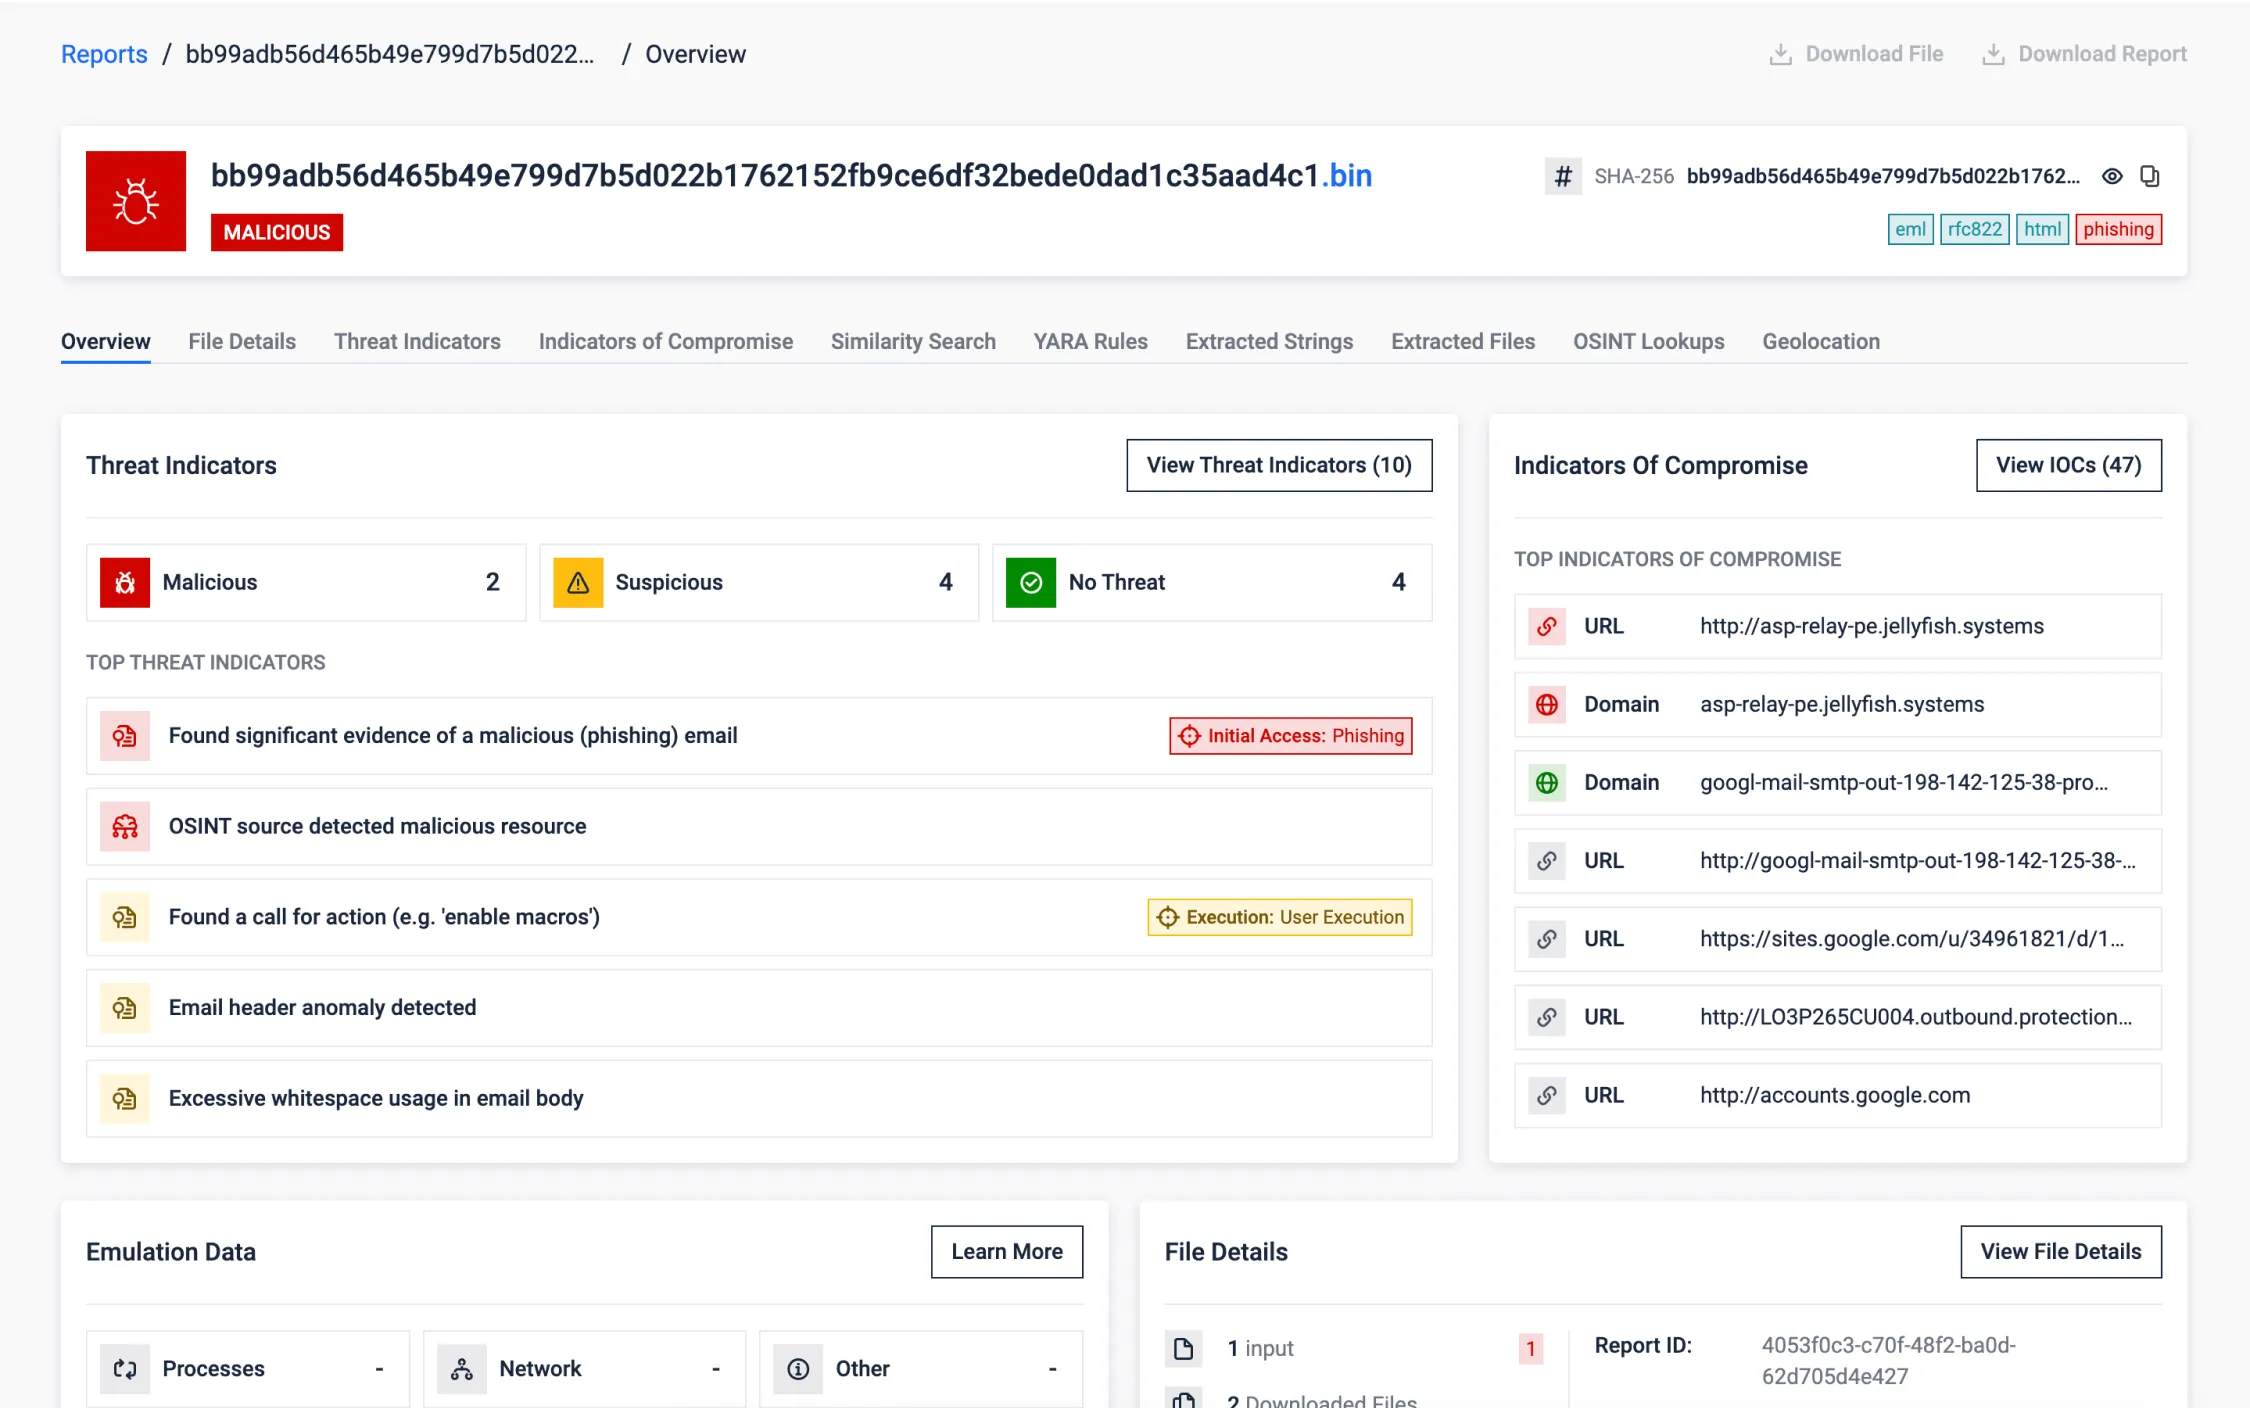
Détection de l'attaque de relecture DKIM de Google
Les mécanismes d'authentification des e-mails tels que SPF, DKIM et DMARC sont essentiels, mais les pirates informatiques sophistiqués parviennent parfois à les contourner. Cet exemple illustre un scénario dans lequel un e-mail, bien qu'authentiquement signé par Google et ayant passé les contrôles standard, a été identifié comme malveillant par MetaDefender .
MetaDefender a détecté plusieurs anomalies ainsi que d'autres indicateurs :
- Violation de la limite DKIM : Contenu identifié ajouté au-delà de la portée de la signature DKIM.
- Techniques d'obscurcissement : Détection d'espaces blancs excessifs utilisés pour dissimuler des intentions malveillantes.
- Modèles d'hameçonnage : Reconnaissance des appels urgents à l'action caractéristiques des tentatives d'hameçonnage.
- Analyse des en-têtes : Signale les anomalies dans les en-têtes des courriels associées à l'utilisation abusive de l'application OAuth.
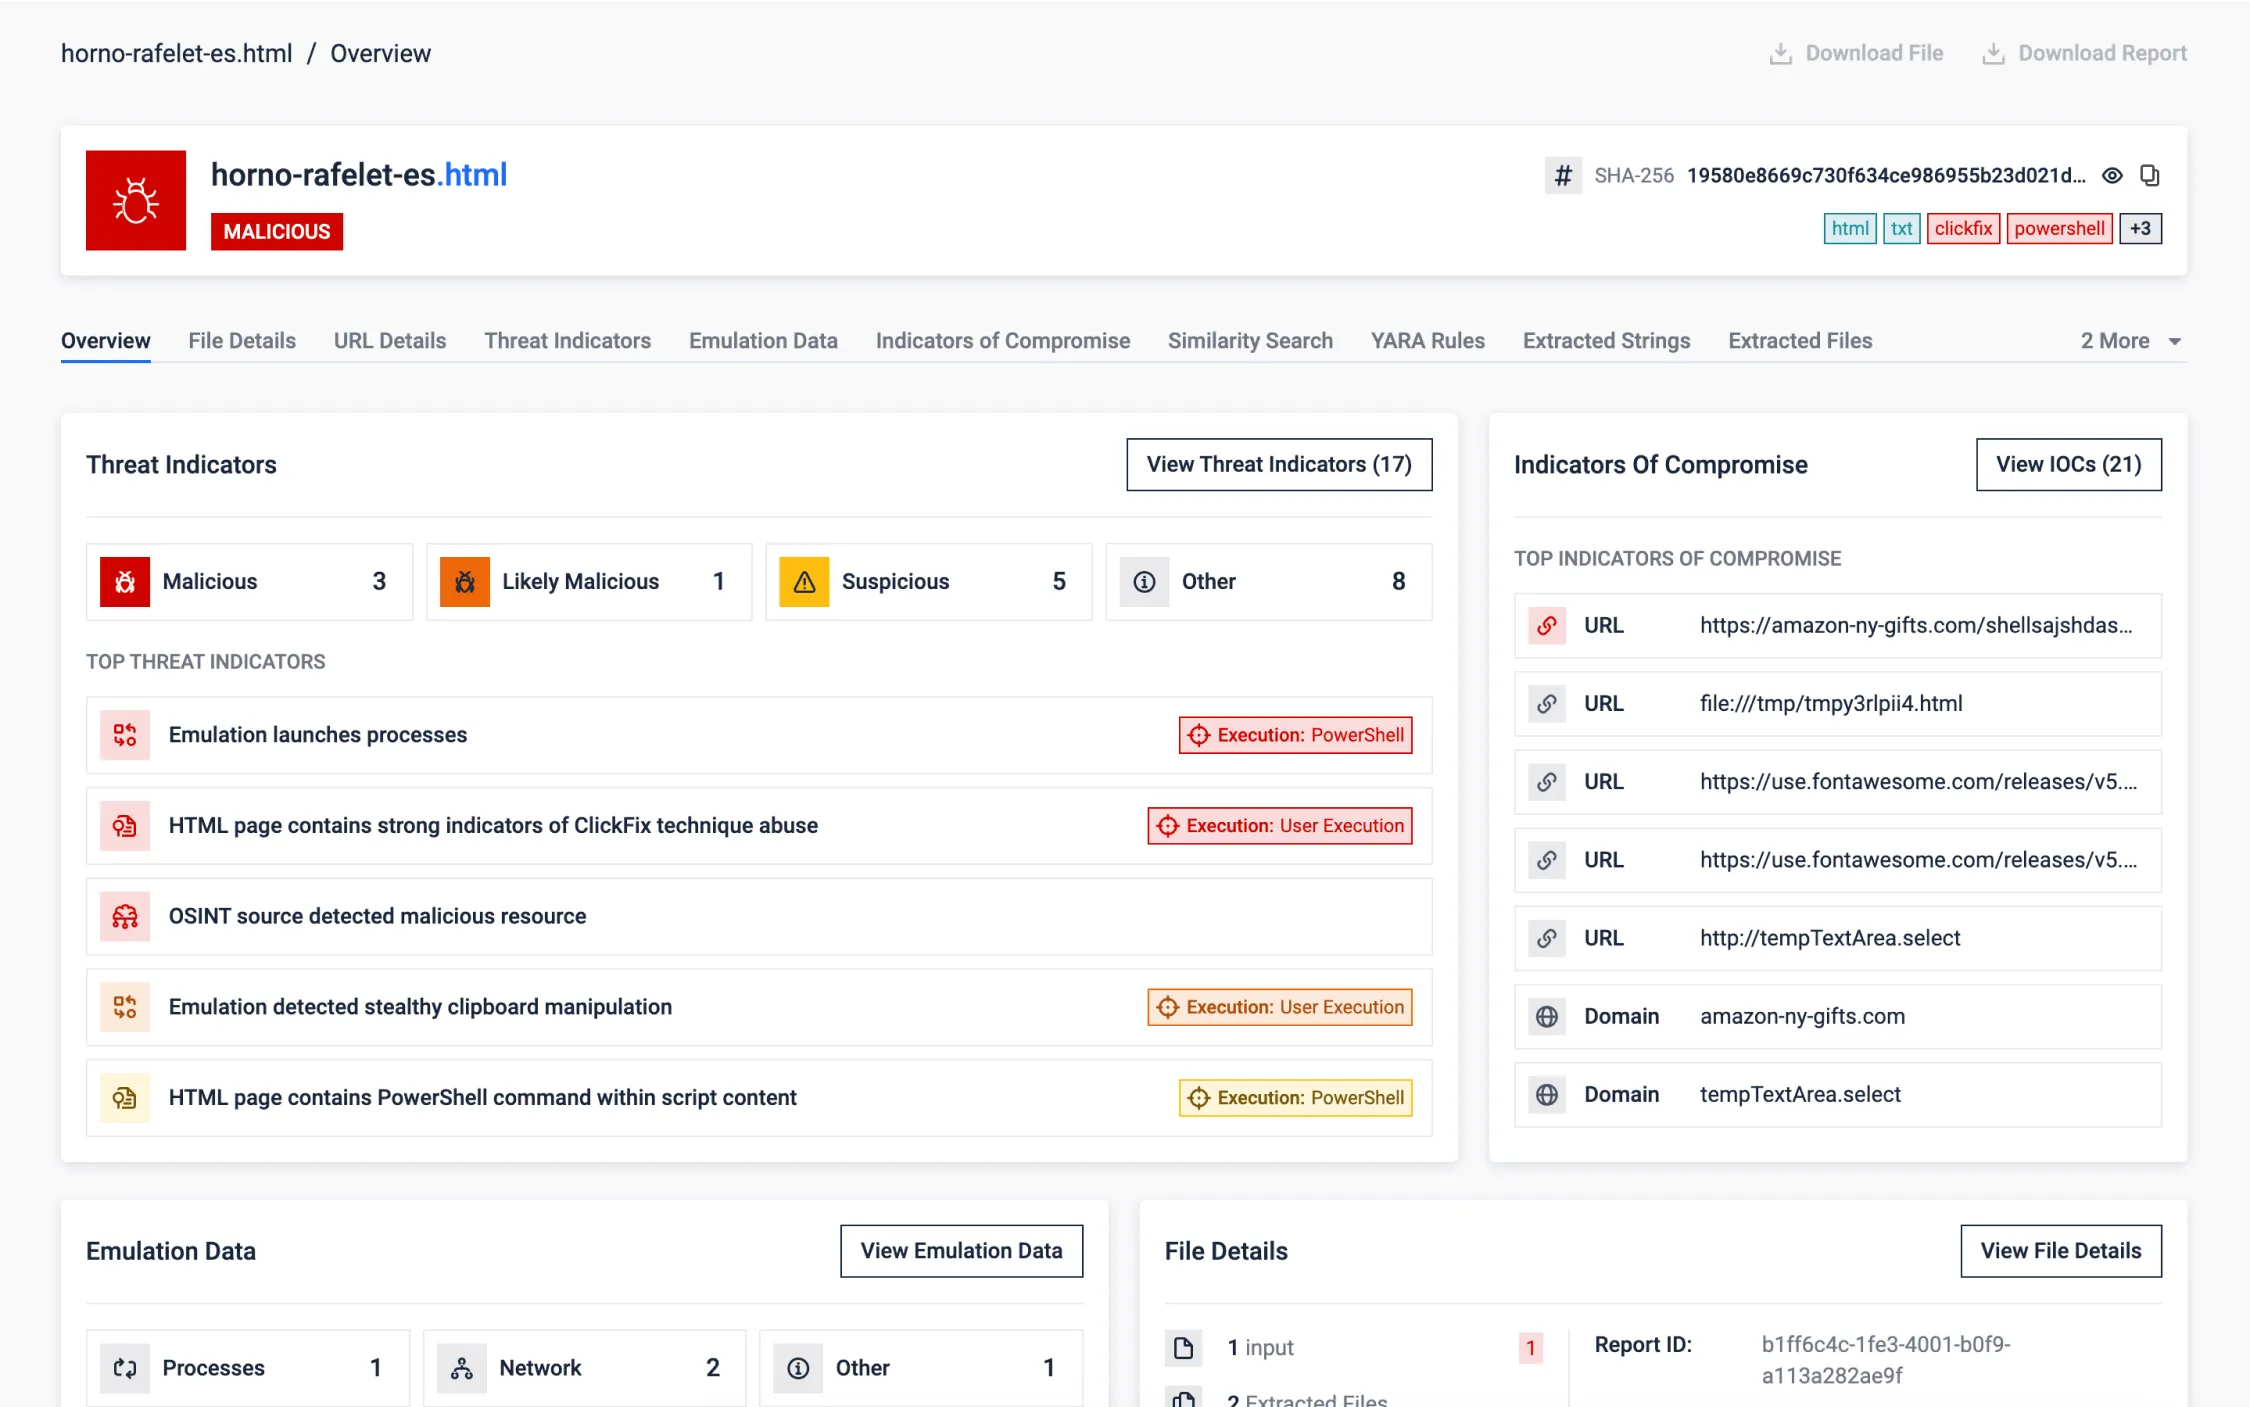
ClickFix, une technique d'ingénierie sociale en vogue
ClickFix est une menace émergente sur le web qui s'appuie sur l'ingénierie sociale pour inciter silencieusement les utilisateurs à exécuter des commandes malveillantes. Contrairement à l'hameçonnage traditionnel, ClickFix utilise des éléments UX trompeurs et la manipulation du presse-papiers plutôt que le téléchargement de fichiers ou le vol d'informations d'identification.
Le site ClickFix présente un faux reCAPTCHA ou un écran de "protection contre les robots" pour paraître légitime. L'utilisateur est ensuite invité à s'authentifier - souvent par le biais d'une interaction d'apparence inoffensive - tandis qu'en arrière-plan, un code JavaScript obscurci s'exécute silencieusement. Ce script décode dynamiquement une commande malveillante et la copie directement dans le presse-papiers du système. Ensuite, l'utilisateur reçoit des instructions trompeuses et est guidé pour exécuter le logiciel malveillant, inconscient du danger.
ClickFix montre comment des techniques web simples, combinées à la tromperie de l'utilisateur, peuvent efficacement contourner les couches de sécurité traditionnelles, ce qui rend l'analyse en bac à sable essentielle pour découvrir des attaques furtives et à faible empreinte comme celle-ci.
MetaDefender analyse cette menace de bout en bout. Le bac à sable commence par rendre l'URL malveillante et applique des modèles de détection de phishing pour identifier les contenus suspects. Il extrait et émule ensuite le JavaScript, simulant les actions de l'utilisateur pour atteindre le moment critique où le presse-papiers est modifié. Une fois la commande cachée capturée, elle est émulée, ce qui permet au bac à sable de retracer entièrement le flux d'exécution malveillant. Cela permet non seulement de mettre au jour la tactique basée sur le presse-papiers, mais aussi de révéler le comportement de la charge utile et la chaîne d'infection.
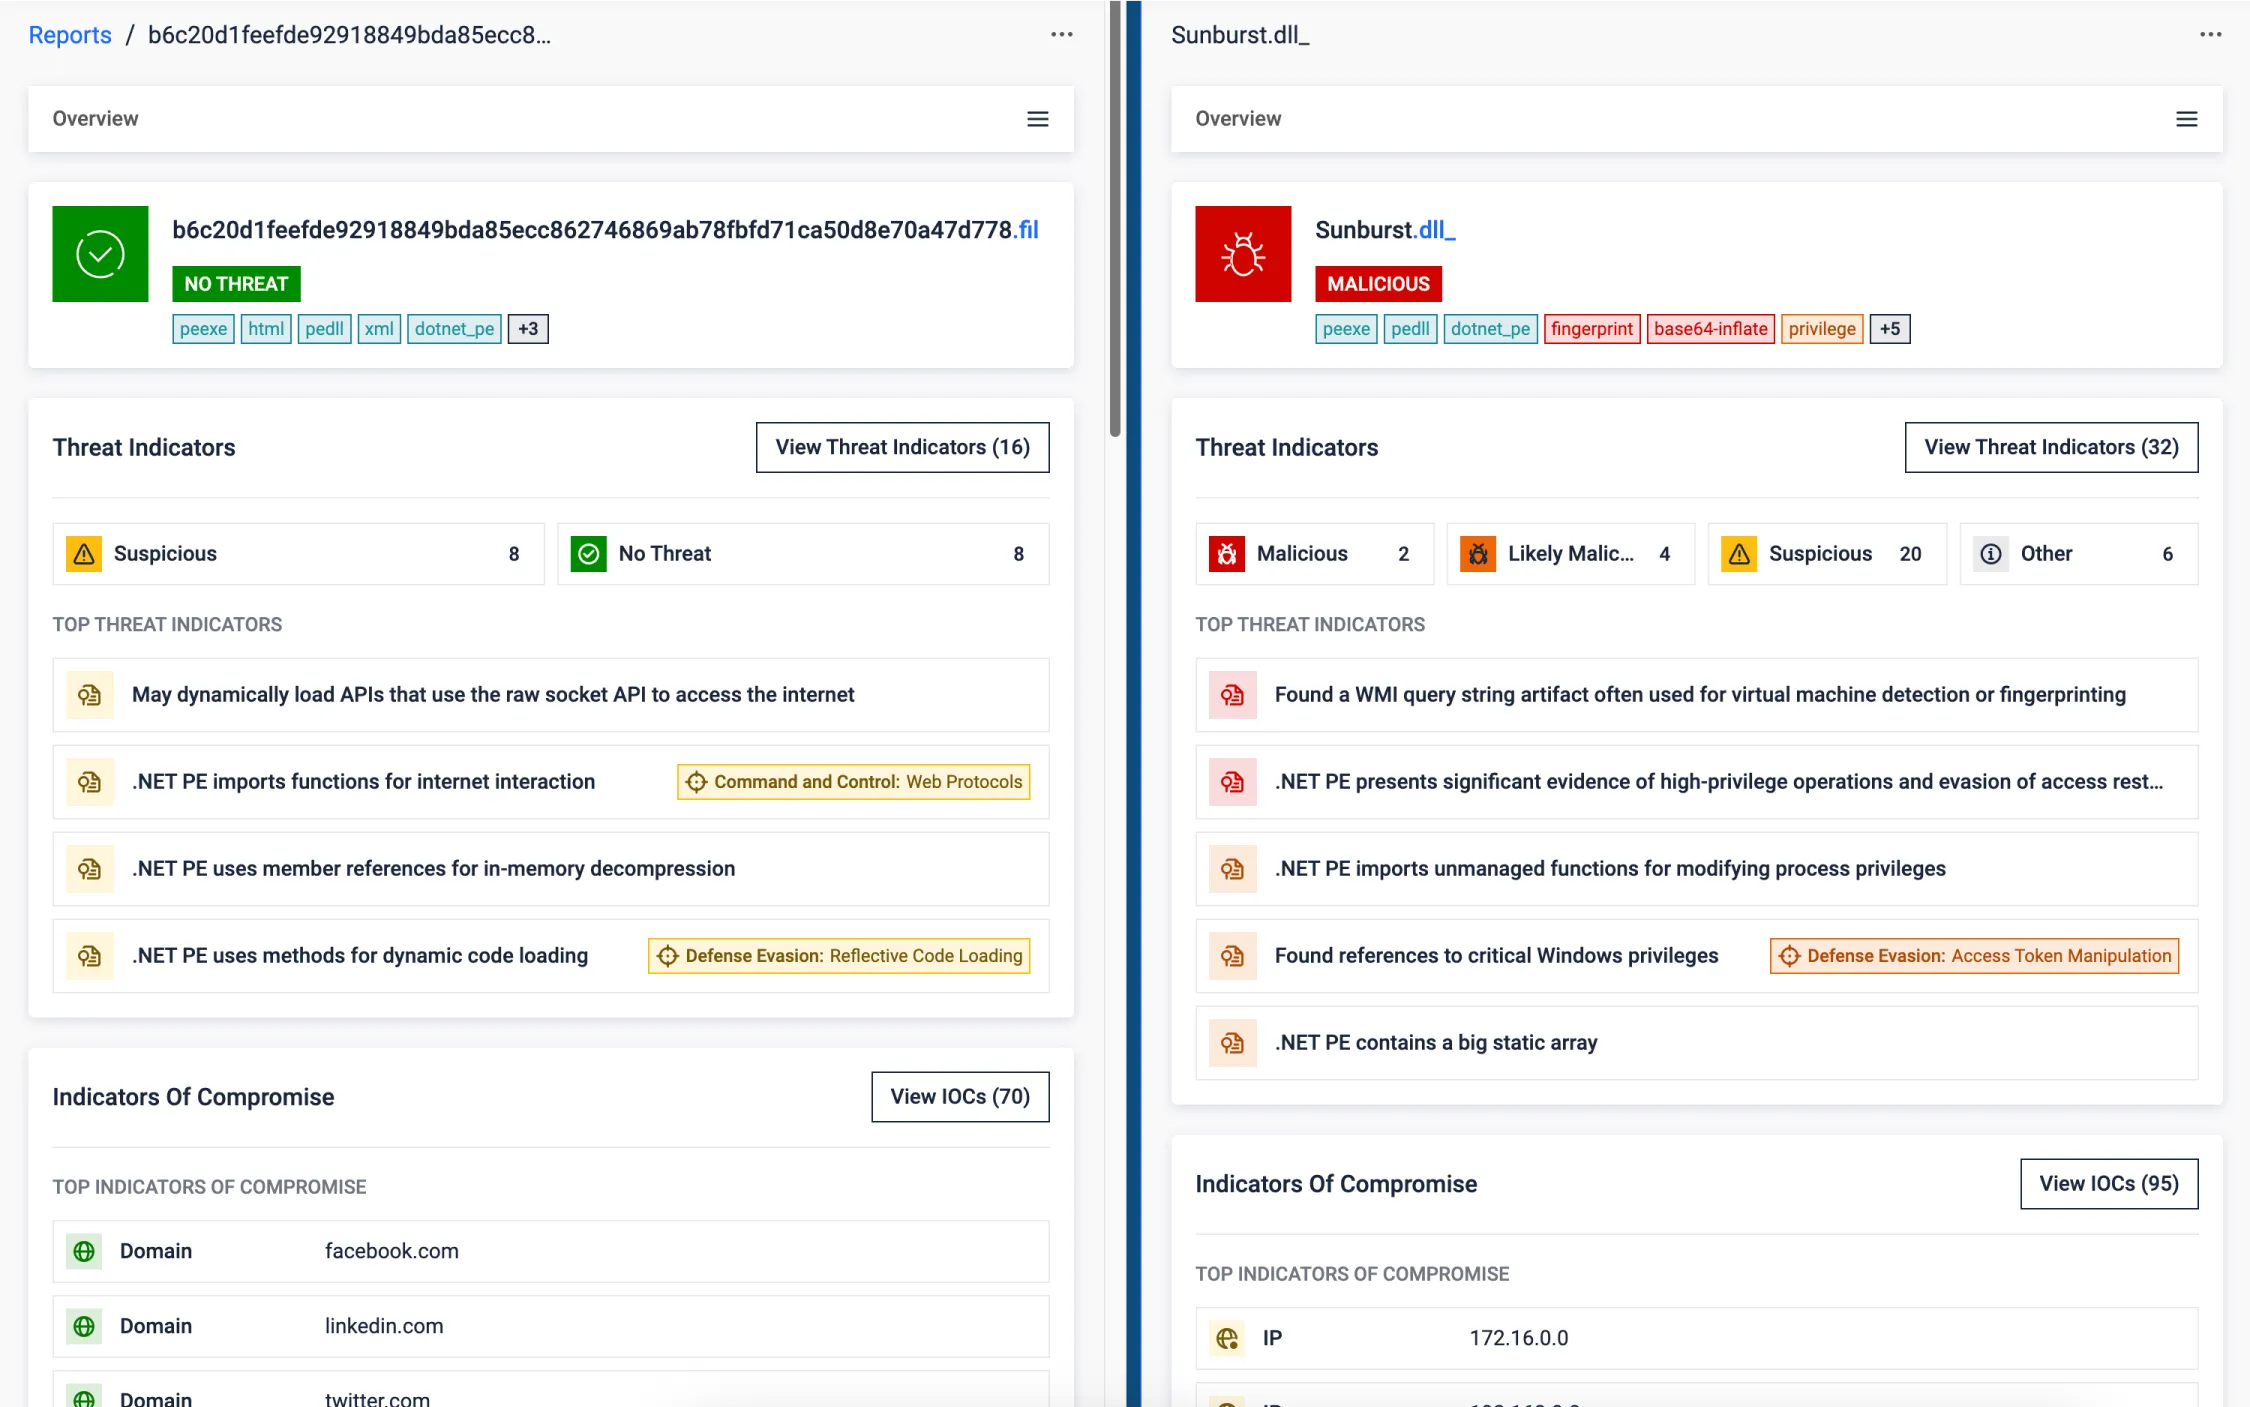
Attaque de Supply Chain
L'attaque de la chaîne d'approvisionnement de SolarWinds illustre comment des modifications minimes de code dans un logiciel fiable peuvent permettre des violations massives tout en contournant les défenses de sécurité traditionnelles. Les acteurs de la menace ont injecté une porte dérobée furtive dans une DLL légitime, intégrant une logique malveillante tout en préservant la fonctionnalité d'origine. La charge utile s'est exécutée silencieusement dans un fil d'exécution parallèle imitant les composants légitimes. Grâce à une signature numérique valide et à un comportement transparent, la DLL a échappé à la détection et a permis l'accès clandestin à des milliers de victimes de premier plan. La compromission du pipeline de construction a transformé des mises à jour fiables en un moyen d'intrusion globale.
Si une porte dérobée de 4 000 lignes peut sembler importante, elle passe facilement inaperçue dans le contexte du code source d'une grande entreprise. C'est là que MetaDefender excelle : il ne se contente pas d'inspecter le code, il observe ce que fait le logiciel. Il signale les écarts par rapport au comportement normal, guidant les analystes vers ce qui importe vraiment, en éliminant le bruit pour mettre en évidence les menaces que les examens traditionnels risqueraient de manquer.
Detonator - La quête sans fin de la détection des failles « zero-day »
L'histoire derrière la technologie d'analyse dynamique de pointe OPSWAT
Une confiance mondiale pour défendre l'essentiel
Plus de 1 900 organisations à travers le monde OPSWAT confiance à OPSWAT pour protéger leurs données, leurs actifs et leurs réseaux critiques contre les menaces provenant d'
s appareils et de fichiers.
Clalit Health Services
- En déployant MetaDefender , l'agence a modernisé son approche de l'analyse des logiciels malveillants. L'émulation au niveau des instructions a permis de mettre au jour des comportements cachés. Les informations intégrées sur les menaces et la recherche de similitudes basée sur l'apprentissage automatique ont enrichi chaque analyse. Un verdict unique et fiable a remplacé les rapports fragmentés.
- « Grâce aux capacités de multiscanning et au bac à sable basé sur l'émulation OPSWAT, nous bénéficions à la fois de profondeur et de rapidité. Les fichiers sont validés ou signalés en quelques minutes, et non en plusieurs heures. »Spécialiste en cybersécurité au sein d'un gouvernement
- En déployant Metascan™ Multiscanning Adaptive Sandbox OPSWAT, la banque a renforcé son cadre de cybersécurité sans perturber ses flux de travail critiques. L'intégration transparente de ces technologies a amélioré la détection des menaces, rationalisé l'analyse comportementale et garanti la conformité avec les réglementations strictes en matière de sécurité financière.
- « Avec OPSWAT sommes convaincus que les données et informations sensibles de nos clients sont en sécurité. »Zahi Ben-AbuResponsable de la sécurité et de la communication des infrastructures,
Clalit Health Services - « Nous avions besoin d'une solution capable de s'adapter à nos besoins croissants tout en maîtrisant les coûts. Le sandboxing traditionnel était efficace, mais il est devenu impossible à maintenir à mesure que nos besoins en matière de traitement des données augmentaient. »Responsable des opérations de sécurité
- L'entreprise a relevé les défis liés à son centre d'opérations de sécurité (SOC) et à la gestion des risques en remplaçant sa sandbox basée sur des machines virtuelles par MetaDefender OPSWAT, une solution unifiée de détection des menaces « zero-day » reposant sur l'émulation au niveau des instructions. Ce changement d'architecture a permis à l'équipe de sécurité de délocaliser l'analyse dynamique hors du SOC vers le périmètre, où les menaces pouvaient être bloquées avant d'atteindre les utilisateurs ou les terminaux.
Communauté FileScan.io
Découvrez les menaces cachées grâce à l'
d'analyse approfondie des logiciels malveillants optimisée par la technologie MetaDefender
OPSWAT. Essayez-la gratuitement.
Assistance à la conformité
avec les exigences réglementaires
À mesure que les cyberattaques et les acteurs malveillants qui les perpétuent deviennent plus sophistiqués, les instances dirigeantes du monde entier s'efforcent
de mettre en œuvre des réglementations visant à garantir que les infrastructures critiques prennent les mesures nécessaires pour assurer leur sécurité.
Commencez en 3 étapes simples
Ressources recommandées
Les principes fondamentaux de la cybersécurité
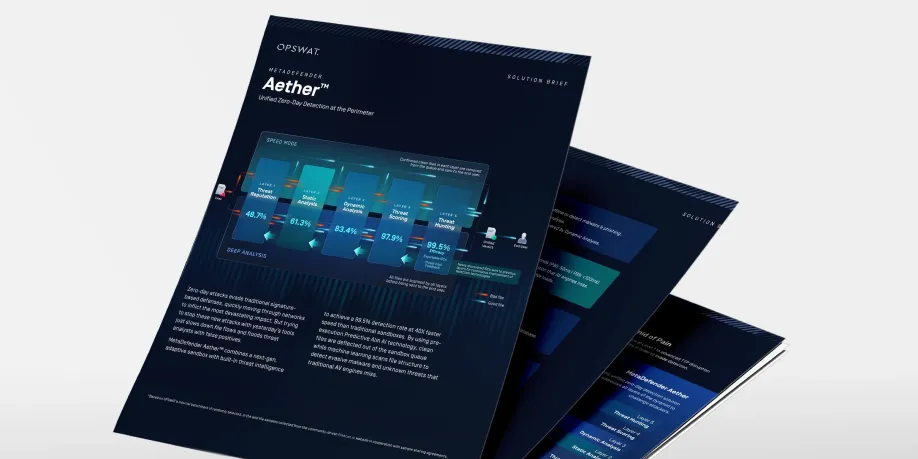
MetaDefender
Enquête SANS sur la détection et la réponse
Rapport sur le paysage des menaces OPSWAT 2025
Scan What Matters : un moteur IA d'une précision de 99,9 % qui renforce votre infrastructure de sécurité
MFT axée sur la sécurité : une défense intégrant l'IA et basée sur l'émulation contre les attaques ciblant les fichiers
Un fournisseur d'énergie met fin au déluge d'alertes et améliore la détection des vulnérabilités « zero-day » grâce à OPSWAT
FAQ
MetaDefender est la solution unifiée de détection des vulnérabilités « zero-day » à cinq niveaux OPSWAT. Elle combine la réputation des menaces, l'analyse statique prédictive Alin AI, l'analyseSandbox Adaptive Sandbox , la notation des menaces et la recherche de menaces basée sur l'apprentissage automatique (ML) afin de fournir un verdict unique et consolidé pour chaque fichier.
Les bacs à sable traditionnels ne démarrent qu'une fois qu'un fichier a été sélectionné pour être exécuté. Aether démarre plus tôt et va plus loin.
La « Threat Reputation » bloque les menaces connues, l'IA prédictive « Alin » détecte les intentions malveillantes avant l'exécution,Sandbox Adaptive Sandbox les comportements d'évasion en temps réel, la « Threat Scoring » hiérarchise les risques, et la « Threat Hunting » relie les détections individuelles aux familles de logiciels malveillants, aux infrastructures et aux campagnes associées.
Son émulation au niveau des instructions permet également d'éviter la surface d'exposition détectable de la machine virtuelle ainsi que les surcoûts liés au démarrage et à l'arrêt associés aux environnements de sandboxing classiques basés sur une machine virtuelle, ce qui se traduit par une analyse plus rapide et une meilleure évolutivité.
Adaptive Sandbox la technologie d'analyse dynamique basée sur l'émulation utilisée dans Layer 3. Elle exécute les fichiers suspects, force l'exécution des chemins de code cachés et extrait les comportements d'exécution ainsi que les indicateurs de compromission (IOC).
Aether est la solution complète de détection des failles « zero-day » à cinq niveaux, conçue autour de ce moteur. Elle intègre dans un flux de travail unique des informations de réputation, l'analyse prédictive « Pre-Execution » d'Alin AI, une notation des menaces basée sur le niveau de confiance et la recherche de menaces alimentée par l'apprentissage automatique.
Adaptive Sandbox moteur d'analyse dynamique Aether = solution complète de détection des failles « zero-day » à cinq niveaux
Les analystes reçoivent un verdict unique et consolidé, assorti d'une notation des risques fondée sur le niveau de confiance, étayée par des éléments probants issus de l'ensemble du pipeline à cinq niveaux.
Les rapports peuvent inclure :
- Indicateurs statiques et d'exécution
- Correspondances entre le modèle MITRE ATT&CK et le catalogue des comportements des logiciels malveillants
- Charges utiles décompressées et configurations de logiciels malveillants extraites
- Indicateurs relatifs au réseau, au C2, au registre, aux processus et aux fichiers supprimés
- IOC exportables pour les flux de travail MISP, STIX, SIEM et SOAR
- Résultats de similarité générés par le ML, reliant le fichier à des variantes, des familles et des campagnes associées
- Cela permet aux analystes de disposer à la fois d'une décision immédiate et du contexte nécessaire pour mener des enquêtes, mettre en place des mesures de blocage et détecter les menaces.
Aether prend en charge les modèles de déploiement autonomes, MetaDefender Core et basés sur le cloud, que ce soit dans des environnements sur site, hybrides, dans le cloud ou entièrement isolés physiquement.
Les équipes peuvent l'intégrer via des API REST, des connecteurs SIEM et SOAR, CEF Syslog, MISP, STIX, ainsi que des services d'identité pris en charge tels que SAML 2.0. Le déploiement et la gestion dépendent du modèle choisi, ce qui permet aux organisations de conserver un contrôle local ou d'utiliser un service cloud géré.
Menez un projet pilote d'une durée de deux à quatre semaines en vous appuyant sur un flux de travail réel, tel que les pièces jointes aux e-mails, les transferts de fichiers entrants gérés, les progiciels ou les fichiers entrant dans un environnement isolé physiquement.
Mesure :
- Menaces connues bloquées grâce à la réputation
- Menaces inconnues identifiées avant l'exécution
- Nouvelles détections confirmées par une analyse dynamique
- Délai avant le verdict
- Réduction du nombre de soumissions inutiles dans le bac à sable
- Réduction des faux positifs et du nombre d'alertes
- Données générées par l'IOC et les analyses de campagne
- Gain de temps pour les analystes dans leurs recherches
- Cela met en évidence la valeur opérationnelle de l'ensemble du pipeline à cinq couches, et pas seulement le taux de détection d'un seul moteur.