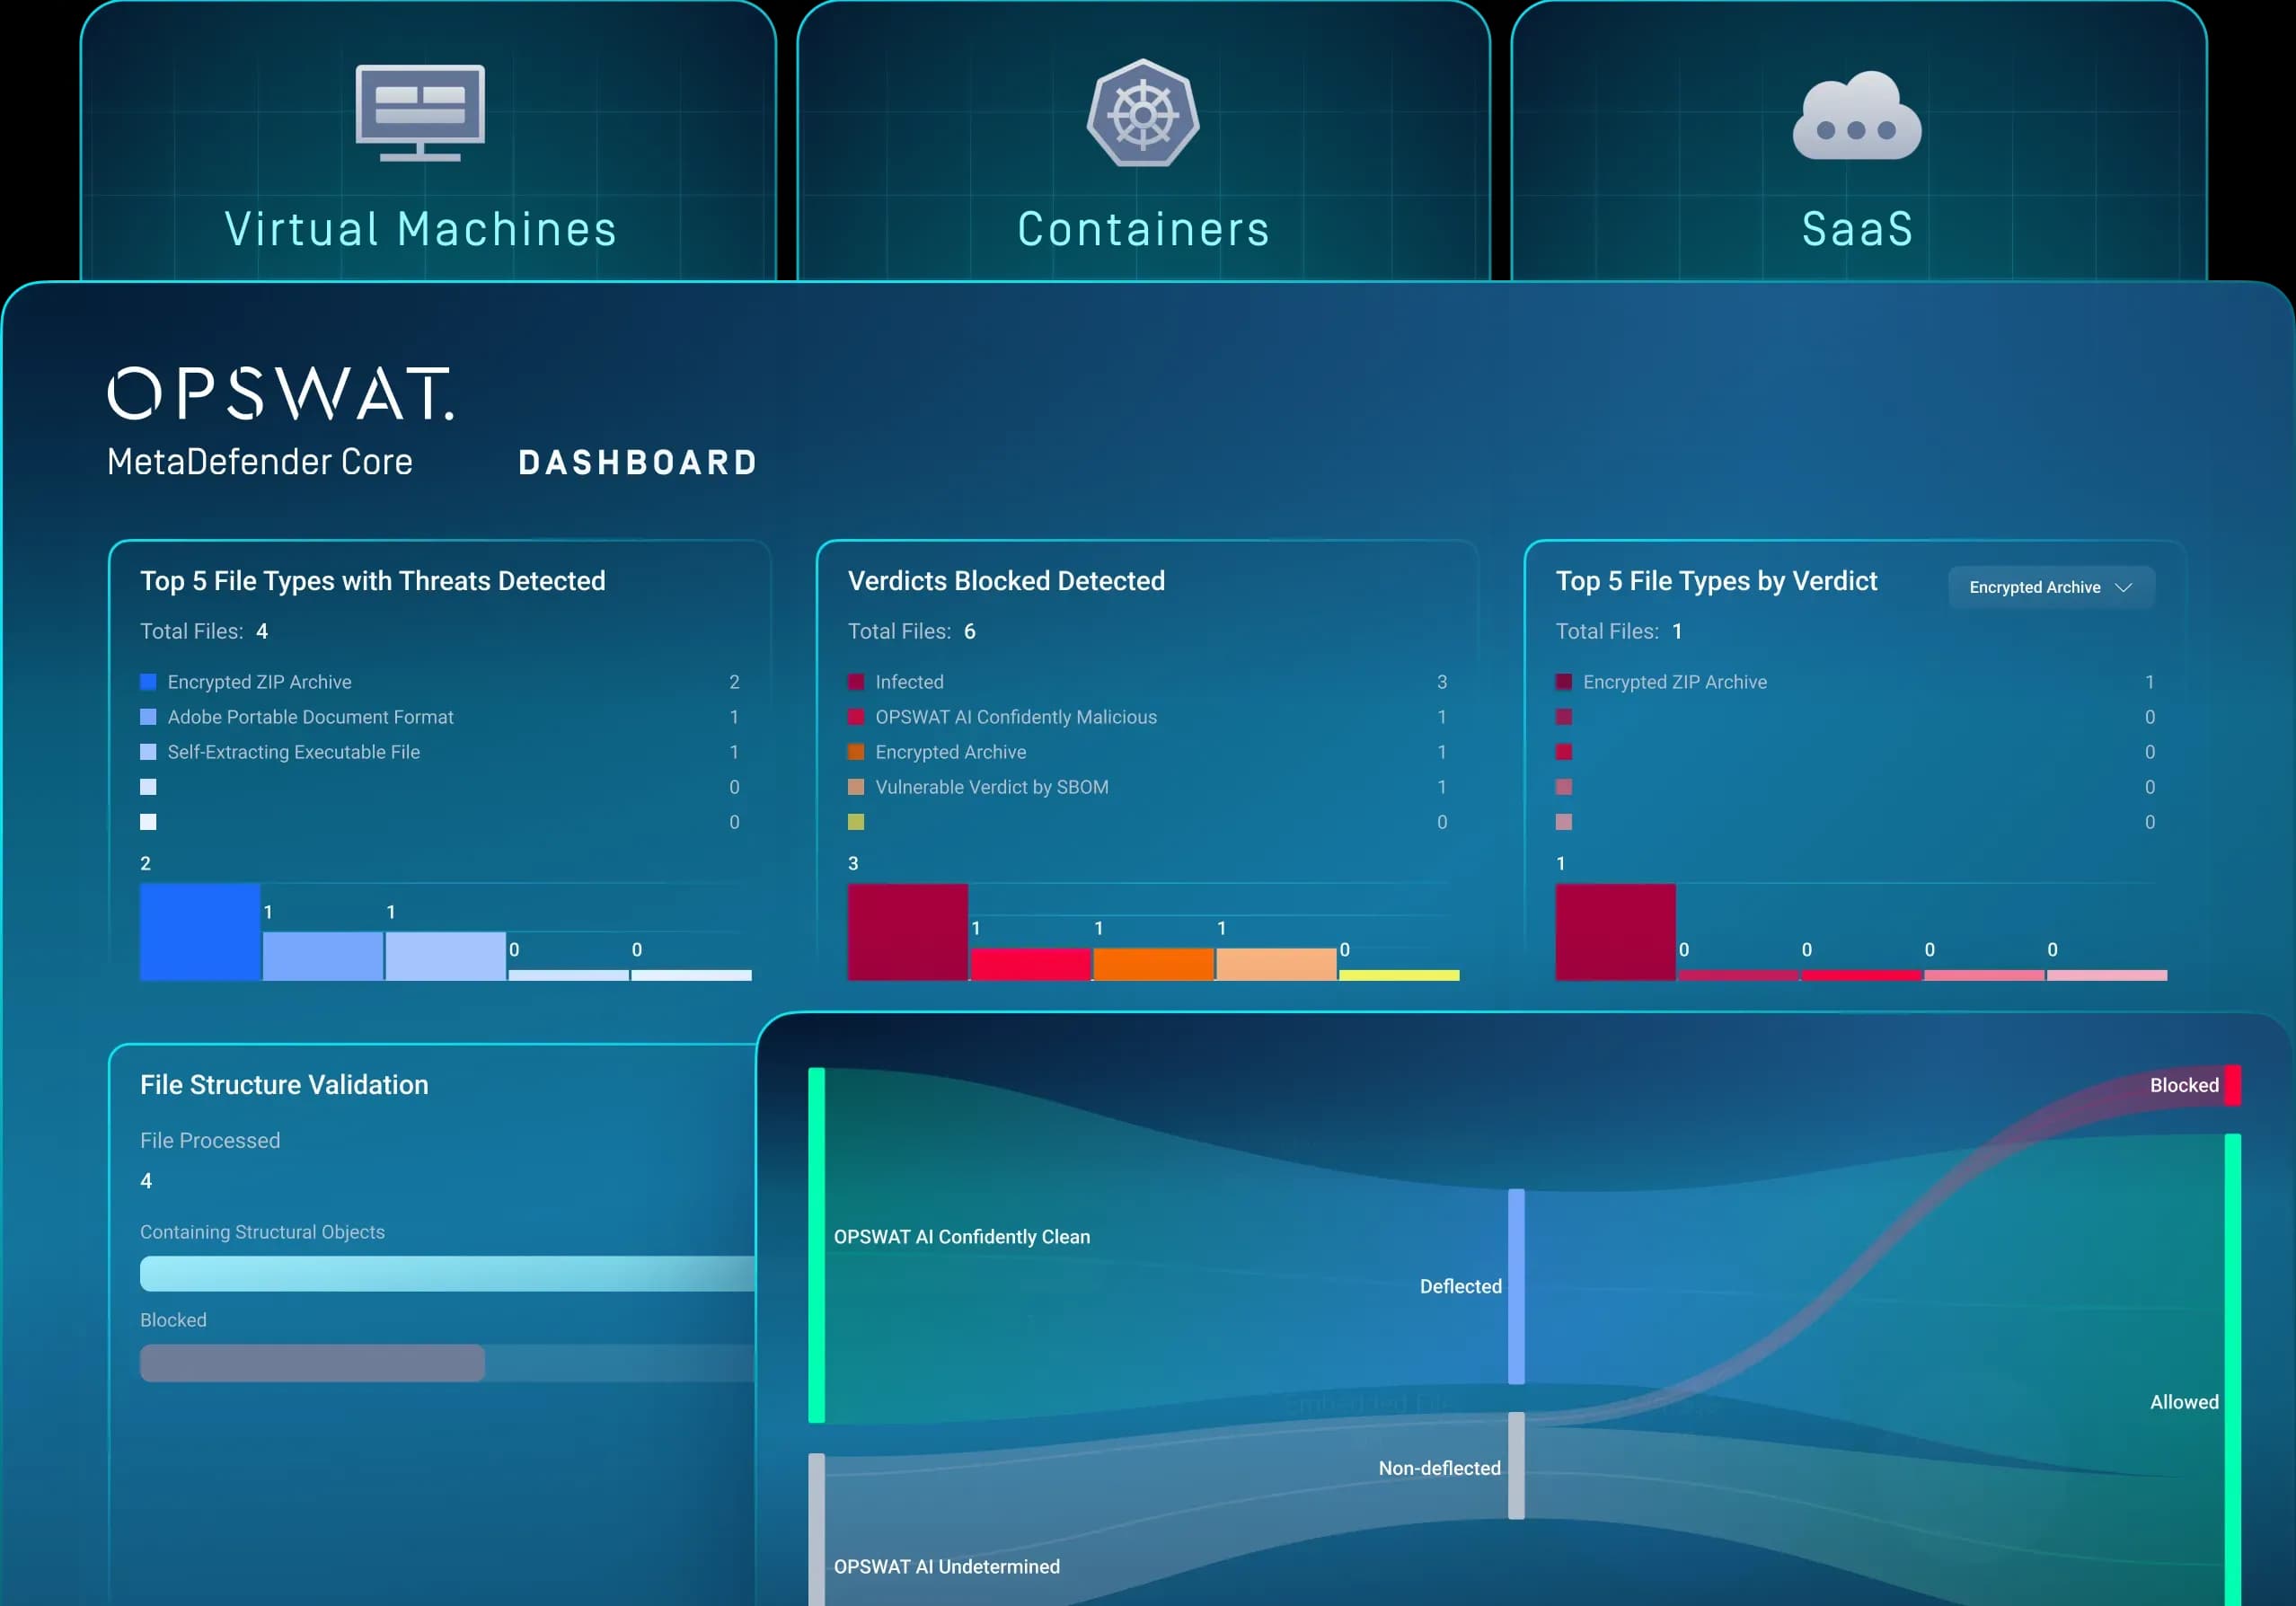
Déployez« MetaDefender Core ™ » à votre guise sur des machines virtuelles, Kubernetes ou en mode SaaS
Conçu pour s'adapter à votre infrastructure, MetaDefender Core offre une grande flexibilité de déploiement, allant de la machine virtuelle au SaaS, en passant par Container et MetaDefender Cluster, pour une haute disponibilité et une évolutivité optimales.
- Une flexibilité sans compromis
- Déploiement à grande échelle
- Mise en place rapide de la protection
Mise en œuvre de la sécurité à grande échelle
Les entreprises exploitant des environnements mixtes ont du mal à trouver une solution de sécurité unique qui fonctionne à la fois sur site, dans le cloud et au sein des charges de travail conteneurisées, sans pour autant compromettre la couverture ni le contrôle.
La longueur des cycles de mise en place, la configuration manuelle et le manque d'automatisation font que la sécurité ne suit pas le rythme de croissance de l'infrastructure, laissant ainsi les systèmes sans protection pendant les périodes de transition critiques.
La mise à jour des moteurs, le respect des réglementations sectorielles et la gestion des infrastructures dans plusieurs environnements mobilisent des ressources qui devraient être consacrées à la réponse aux menaces.
Déploiement flexible et adaptable
Machines virtuelles
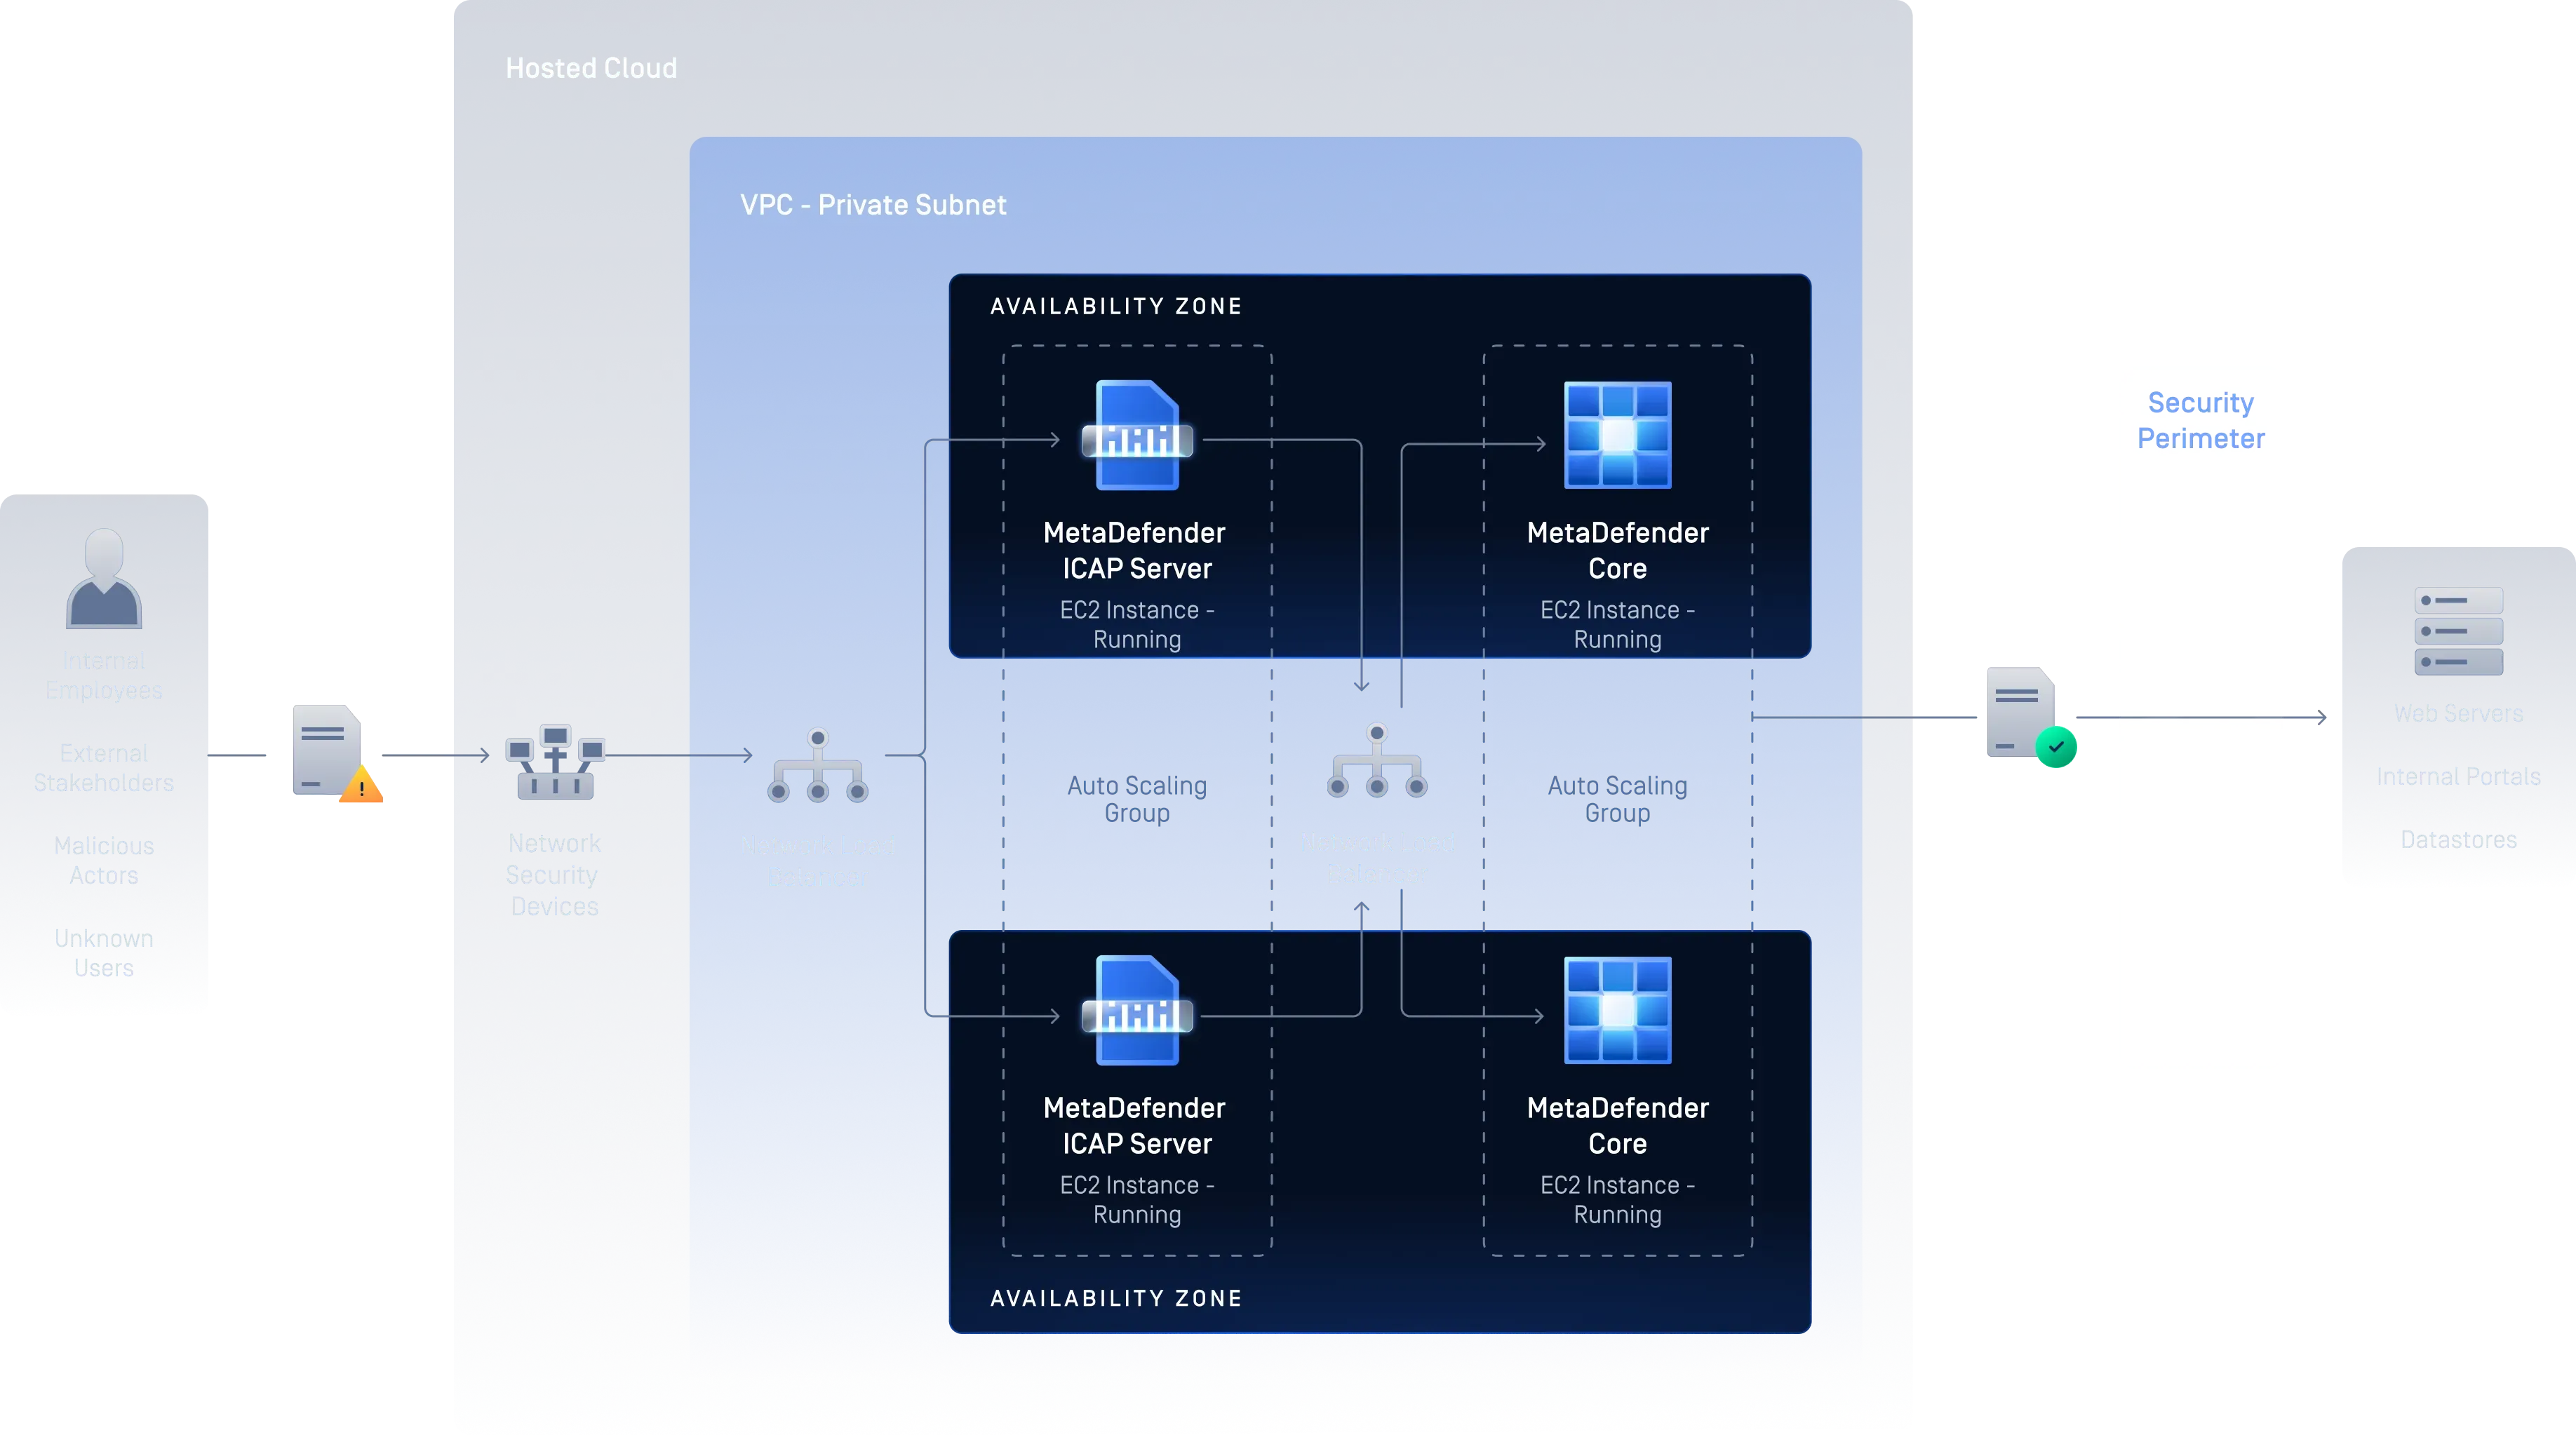
Exécutez MetaDefender Core sur n'importe quelle machine virtuelle, dans le cloud ou sur site, et évoluez d'une seule instance à plusieurs instances ou à des groupes Auto Scaling élastiques, le tout sans modifier votre flux de travail.
Pour les environnements nécessitant une configuration multi-nœuds optimisée, le cluster «MetaDefender » étend ce modèle de déploiement en offrant une évolutivité et une gestion simplifiées.
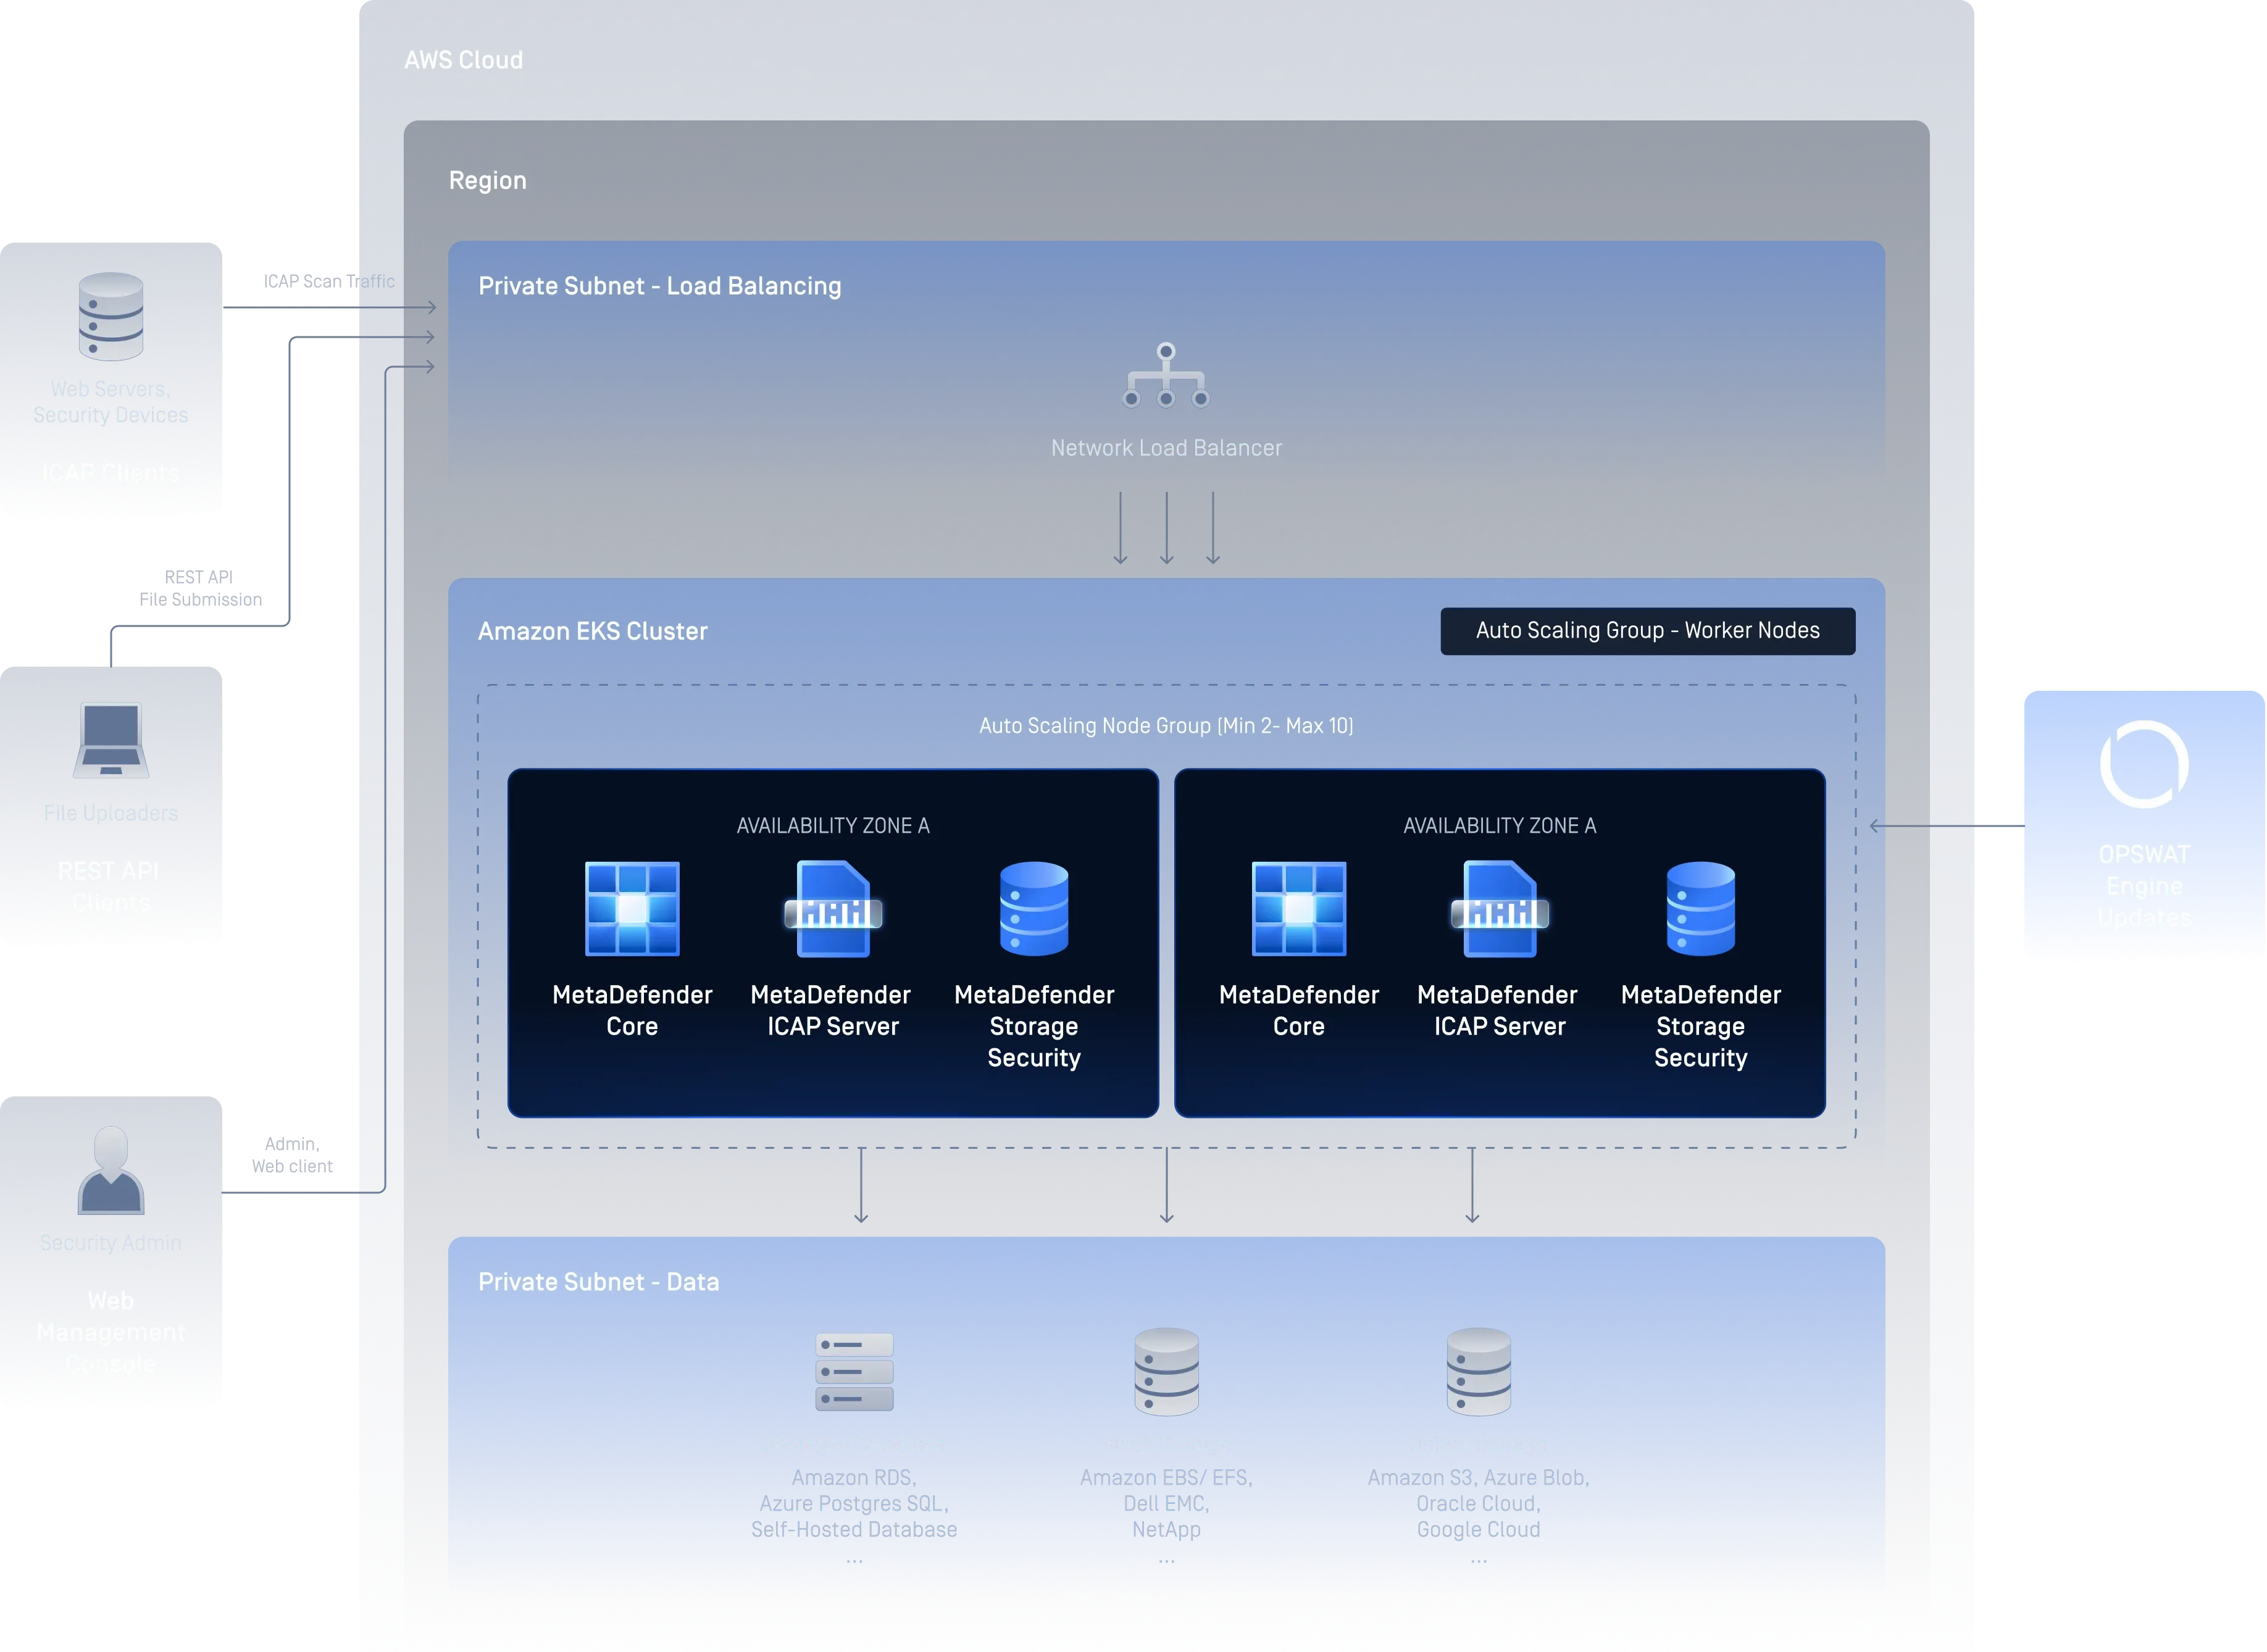
Conteneurs
Déployez MetaDefender Core à l'aide d'un seul Helm chart sur toutes les principales versions de Kubernetes, qu'elles soient gérées dans le cloud ou auto-hébergées, notamment Amazon EKS, Azure AKS, Google GKE, Red Hat OpenShift, les clusters Kubernetes locaux et Docker Swarm.
MetaDefender Core Container assure la sécurité des fichiers dans votre environnement conteneurisé, et le cluster «MetaDefender » est également disponible lorsque vous avez besoin d’un déploiement optimisé à grande échelle.
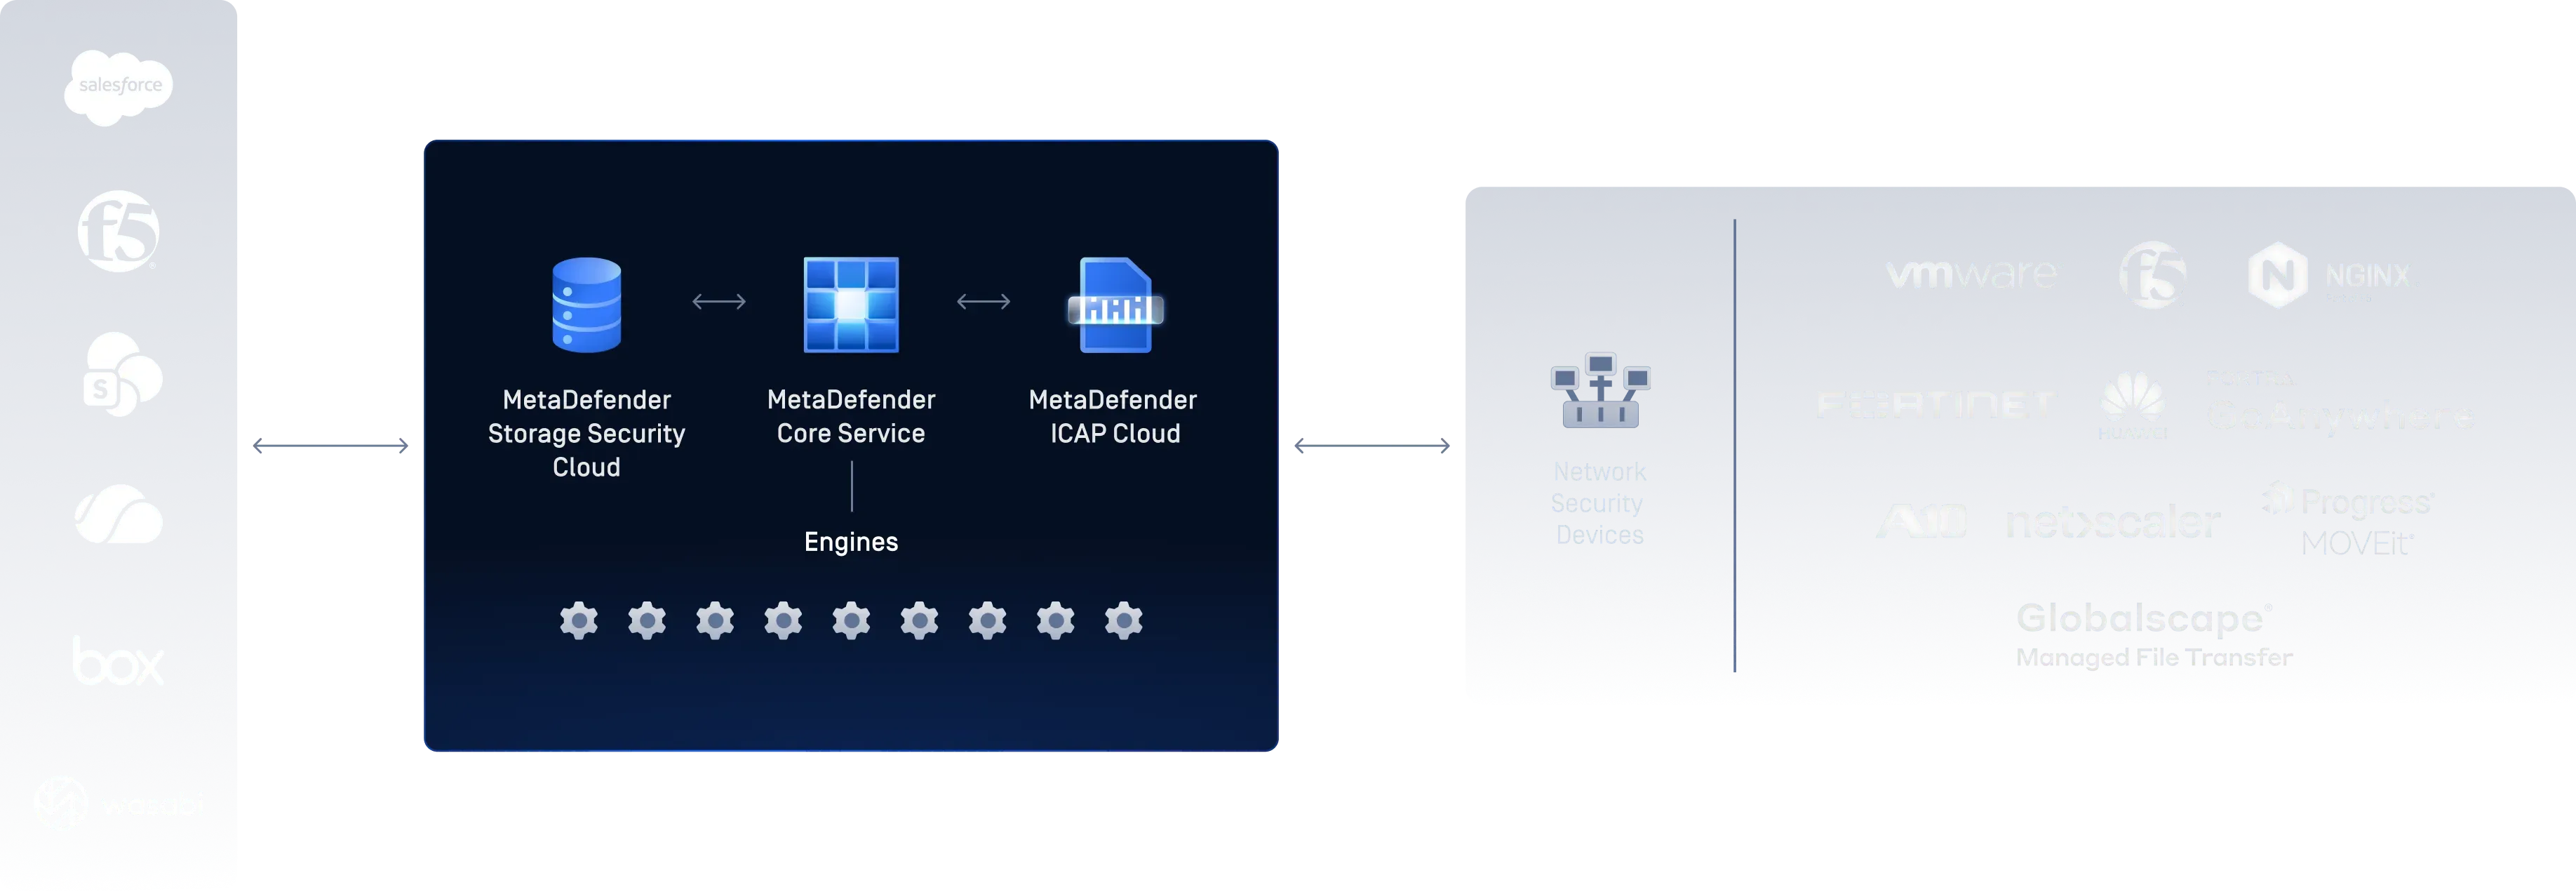
SaaS
MetaDefender Cloud Il s'agit d'une option de déploiement gérée et flexible qui s'adapte à l'évolution de vos besoins, avec une configuration minimale et aucune infrastructure à gérer, ce qui permet à votre équipe de commencer rapidement à sécuriser ses fichiers.
Aperçu des options de déploiement
Machines virtuelles
- Maîtrise totale de l'infrastructure et des données
- Prêt pour un déploiement en mode « air gap » et hors ligne
- Modèles Terraform et CloudFormation inclus
- Évolutivité horizontale avec un groupe Auto Scaling et un équilibreur de charge
- Prise en charge d'Server s sous Linux et Windows
Conteneurs
- Évolutivité horizontale
- Évolutivité
- Auto-guérison
- Gestion des secrets et des configurations
- Déploiements et retours en arrière automatisés
- Remplissage automatique de bacs
- Conteneur léger et portable
- Fonctionnalités intégrées de mise en réseau et de découverte des services
- Des environnements homogènes entre les phases de développement, de test et de production
Software « as a Service » (SaaS)
- Aucune charge liée à l'infrastructure : « OPSWAT » s'occupe de tout
- Installez le logiciel et commencez à traiter vos fichiers en quelques minutes
- Mises à jour continues du moteur et des signatures, toujours à jour
- Disponibilité mondiale et redondance intégrée
Quel mode de déploiement vous convient le mieux ?
Machines virtuelles |
Conteneurs |
SaaS |
|
|---|---|---|---|
| Contrôle des infrastructures | Contrôle total | Contrôle élevé | Géré par OPSWAT |
| Complexité de la mise en place | Haut | Moyen | Minime |
| C'est l'heure du déploiement | Des heures aux jours | De quelques minutes à quelques heures | Configuration rapide et simplifiée |
| Mise à l'échelle élastique | Manuel/ASG | Mise à l'échelle automatique/HPA | Automatique |
| Auto-guérison | Non natif | Redémarrage du pod natif | Géré par la plateforme |
| Support « Air Gap » / hors ligne | Entièrement pris en charge | Entièrement pris en charge | Nécessite une connexion Internet |
| Exploitation et maintenance | Géré par le client | Géré par le client | Entièrement géré |
| Mises à jour du moteur / de la signature | Manuel / programmé | Manuel / programmé | Automatique en continu |
| Localisation des données | Contrôlé par le client | Contrôlé par le client | Cela dépend du forfait |
| Idéal pour | Environnements hautement sécurisés, réglementés et isolés physiquement | Cloud- équipes natives, pipelines CI/CD, DevSecOps | Intégration rapide, faible charge opérationnelle, entreprises axées sur le SaaS |
Soutenir la conformité de l'entreprise
MetaDefender Core renforce les cadres de conformité en garantissant des processus de sécurité des fichiers fiables, vérifiables et évolutifs.
MetaDefender Core sur les places de marché
Outre les trois options de déploiement ci-dessus, le déploiement via une image cloud vous permet de lancer une instance préconfigurée d’ MetaDefender Core directement depuis AWS (MetaDefender Core AMI), Azure ou GCP Marketplace pour des tests rapides et des preuves de concept (PoC), vous offrant ainsi une base de référence prête à l'emploi que vous pourrez renforcer pour la mise en production.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Ressources recommandées
MetaDefender Core Fiche technique
Brochure du produit MetaDefender Core
Fiche technique MetaDefender
MetaDefender Core Guide de déploiement
FAQ
Tout dépend de vos besoins en matière de contrôle de l'infrastructure et de conformité. Les machines virtuelles conviennent aux environnements réglementés ou isolés physiquement (air-gapped) ; les conteneurs sont adaptés aux environnements cloud natifs et aux équipes DevSecOps ; le SaaS est idéal pour une intégration rapide avec une charge opérationnelle minimale ; enfin, le cluster d'MetaDefender s est la solution idéale lorsque vous avez besoin d'un déploiement optimisé et hautement disponible sans avoir à gérer vous-même une orchestration complexe.
MetaDefender Cluster est une option de déploiement spécialement conçue et optimisée pour MetaDefender Core , qui simplifie la mise à l'échelle et la haute disponibilité. Contrairement à une installation Kubernetes ou de conteneurs gérée en interne, elle est préconfigurée pour offrir performances et résilience, ce qui réduit la charge opérationnelle liée à une gestion en interne.
Oui. Le cluster « MetaDefender » peut être déployé en tant qu’option optimisée aussi bien dans des environnements de machines virtuelles que dans des environnements « Container », vous offrant ainsi les mêmes avantages en termes de haute disponibilité et de simplification de la mise à l’échelle, quelle que soit l’infrastructure sous-jacente que vous avez choisie.
Oui. MetaDefender Core est conçu pour fonctionner dans des environnements totalement isolés et sans connexion réseau. Les déploiements sur machine virtuelle et sur Container prennent tous deux en charge les opérations hors ligne.
Les machines virtuelles et les conteneurs vous permettent tous deux de contrôler la localisation de vos données : c'est donc vous qui décidez où celles-ci sont traitées et stockées. Le SaaS, en revanche, dépend de la formule choisie et des régions d'OPSWAT s gérées par .
Oui. MetaDefender Core est disponible sous forme de déploiement entièrement conteneurisé et prend en charge les services Kubernetes, notamment Amazon EKS, Azure AKS, Google GKE et Red Hat OpenShift.
MetaDefender Core est disponible sous forme d'image cloud préconfigurée sur les trois principales places de marché cloud : AWS, Microsoft Azure et Google Cloud Platform.
OPSWAT fournit des conseils de déploiement, de la documentation et une assistance technique adaptés au modèle que vous avez choisi, qu'il s'agisse d'une machine virtuelle, de conteneurs avec ou sans cluster d'MetaDefender , ou d'une solution SaaS. N'hésitez pas à nous contacter via le formulaire ci-dessous pour bénéficier d'une assistance personnalisée.