Protection des pipelines de données, des modèles de langage à grande échelle (LLM) et des points de terminaison des modèles
Protégez l'IA de votre entreprise contre les contenus malveillants, les données corrompues, l'injection de prompts et la divulgation de données sensibles. OPSWAT inspecte, assainit et contrôle les fichiers et les données tout au long des phases d'acquisition, de stockage, d'entraînement, d'interactions avec les modèles de langage à grande échelle (LLM), de modèles open source et d'inférence.
- Prévention multicouche des menaces
- Protection des données sensibles
- Modèles d'IA et sécurité des contenus
Quels ensembles de données tiers altèrent activement nos représentations vectorielles ?
Où se cachent les charges utiles inactives au sein de nos systèmes de stockage cloud basés sur l'IA ?
Quels logiciels malveillants se cachent dans les fichiers téléchargés dans notre base de données RAG ?
Comment détecter les failles « zero-day » avant qu'elles ne pénètrent dans nos clusters de formation ?
Quels mécanismes empêchent les employés d'intégrer du code malveillant dans nos modèles locaux ?
Quelles données à caractère personnel d'entreprise se retrouvent accidentellement dans les API d'IA publiques ?
Comment supprimer les métadonnées cachées et sensibles avant que les fichiers n'atteignent nos pipelines d'IA ?
Comment un fichier de modèle sérialisé peut-il exécuter du code malveillant lorsqu'il est chargé ?
Quels sont les formats de fichiers open source qui présentent le plus grand risque de contaminer notre infrastructure ?
Comment détecter si un agent génère ou traite un document frauduleux ?
Pourquoi les paquets de modèles d'IA externes contournent-ils nos pare-feu périmétriques standard ?
Les données non fiables constituent un risque dans l'ensemble des flux de travail liés à l'IA
Le développement de l'IA en entreprise repose sur des fichiers et des données provenant des utilisateurs, des applications d'entreprise, des référentiels, des bases de données, des API, de sources tierces et de modèles externes. Lorsque ces données, ces grands modèles de langage (LLM) et ces fichiers sont intégrés dans des flux de travail d'IA sans contrôles de sécurité adéquats, des logiciels malveillants, des informations sensibles et des données altérées peuvent affecter les modèles, les agents et les applications en aval.

L'injection de prompts permet de manipuler le comportement de l'IA
Les invites malveillantes, les instructions cachées et les résultats dangereux peuvent manipuler le comportement de l'IA, exposer des données sensibles ou déclencher des actions imprévues au sein des modèles de langage à grande échelle (LLM) et des agents.

Les données sensibles peuvent être exposées par le biais de l'IA
Les données confidentielles, réglementées, exclusives et à haut risque peuvent être intégrées dans des invites, des ensembles de données d'entraînement, des workflows de recherche et des applications d'IA.

Les fichiers malveillants peuvent compromettre les flux de travail basés sur l'IA
Les documents, archives, images, codes et fichiers de modèles peuvent contenir des objets intégrés, des scripts, des métadonnées et du contenu imbriqué. Chacun de ces éléments présente des risques spécifiques, allant des logiciels malveillants et des charges utiles cachées aux fuites de données.
Les ressources d'IA non vérifiées peuvent présenter un risque
Les fichiers de modèles, les ensembles de données, les carnets de notes, les archives et les artefacts associés proviennent souvent d'équipes internes, de tiers et de sources open source lorsqu'ils sont intégrés dans des environnements d'IA. Sans inspection préalable, ces ressources peuvent introduire des logiciels malveillants, des données sensibles, des composants vulnérables ou des fichiers dangereux dans les workflows d'entraînement, d'évaluation, de stockage et de déploiement.
- Entrées et sorties non sécurisées
L'injection de prompts permet de manipuler le comportement de l'IA
Les invites malveillantes, les instructions cachées et les résultats dangereux peuvent manipuler le comportement de l'IA, exposer des données sensibles ou déclencher des actions imprévues au sein des modèles de langage à grande échelle (LLM) et des agents.
- Fuite de données sensibles
Les données sensibles peuvent être exposées par le biais de l'IA
Les données confidentielles, réglementées, exclusives et à haut risque peuvent être intégrées dans des invites, des ensembles de données d'entraînement, des workflows de recherche et des applications d'IA.
- Menaces liées aux fichiers
Les fichiers malveillants peuvent compromettre les flux de travail basés sur l'IA
Les documents, archives, images, codes et fichiers de modèles peuvent contenir des objets intégrés, des scripts, des métadonnées et du contenu imbriqué. Chacun de ces éléments présente des risques spécifiques, allant des logiciels malveillants et des charges utiles cachées aux fuites de données.
- Modèles LLM fiables
Les ressources d'IA non vérifiées peuvent présenter un risque
Les fichiers de modèles, les ensembles de données, les carnets de notes, les archives et les artefacts associés proviennent souvent d'équipes internes, de tiers et de sources open source lorsqu'ils sont intégrés dans des environnements d'IA. Sans inspection préalable, ces ressources peuvent introduire des logiciels malveillants, des données sensibles, des composants vulnérables ou des fichiers dangereux dans les workflows d'entraînement, d'évaluation, de stockage et de déploiement.
Secure Toutes les étapes du développement de l'IA d'entreprise
OPSWAT met en œuvre une stratégie de sécurité multicouche axée sur la prévention, tant au niveau des données alimentant l'IA que des modèles déployés dans les environnements d'entreprise, ainsi que des interactions s'effectuant via les modèles de langage à grande échelle (LLM) et les points de terminaison d'inférence.
Protéger les données tout au long des pipelines d'entraînement de l'IA
Secure les données structurées et non structurées dès leur arrivée, tout au long de leur parcours et lors de leur stockage dans les environnements d'entraînement de l'IA. « OPSWAT » met en œuvre plusieurs niveaux de contrôle et de prévention afin d'empêcher que des contenus malveillants et des données sensibles ne soient utilisés comme données d'entrée fiables pour l'IA.
Vérifier les artefacts des modèles d'IA avant leur déploiement
Analysez les fichiers de modèles, les archives, les carnets de notes, les fichiers de configuration et les artefacts associés avant leur intégration dans les environnements d'IA d'entreprise. La solution « OPSWAT » permet de détecter les menaces liées aux fichiers, les données sensibles et les ressources à risque tout au long des processus de stockage, de transfert et de déploiement.
Secure Échanges de fichiers et de données LLM
Les collaborateurs, les clients et les applications peuvent envoyer des fichiers, des requêtes et du contenu extrait vers des flux de travail basés sur des modèles de langage à grande échelle (LLM). « OPSWAT » permet de vérifier, de nettoyer et de contrôler ces échanges avant que des fichiers à risque ou des données sensibles n’atteignent les assistants IA, les systèmes RAG, les chatbots ou les applications en aval.
Briser la chaîne d'attaque des données de l'IA
Les menaces peuvent se propager au sein des flux de travail d’IA et d’apprentissage automatique (ML) par le biais de fichiers, de données et d’entrées. « OPSWAT » inspecte, assainit et contrôle le contenu avant qu’il n’ait d’impact en aval.
Protéger les flux de travail critiques liés à l'IA en entreprise
Déployez la solution de sécurité IA d’ OPSWAT partout où des fichiers et des données sont introduits, transitent ou sont utilisés par des workflows d’IA. Analysez et nettoyez les contenus non fiables, bloquez les menaces liées aux fichiers et contrôlez les données sensibles dans l’ensemble des pipelines d’entraînement, des systèmes RAG, des modèles de langage grand public (LLM), des agents et des applications d’IA.
Prévention à plusieurs niveaux pour l'IA d'entreprise
OPSWAT associe la détection avancée des menaces, l'inspection du contenu, la protection des données et la purification afin de sécuriser les pipelines de données d'IA, les modèles, le stockage et les interactions avec les modèles de langage à grande échelle (LLM) avant que du contenu malveillant ou des données sensibles ne puissent se propager dans l'environnement d'IA.
Protéger les données transitant par les flux de travail d'IA
Secure le contenu dont dépend l'IA d'entreprise, notamment les fichiers, les ensembles de données, les référentiels, les fichiers téléchargés, les sources consultées et d'autres données métier, dans le cadre des workflows d'entraînement, de RAG, de LLM, d'agents et d'applications.
Prévenir les menaces liées aux modèles LLM et à l'Supply Chain
Analysez les grands modèles de langage (LLM) open source, les fichiers de modèles et les artefacts associés afin de détecter tout logiciel malveillant, contenu malveillant et données sensibles avant leur intégration dans les environnements d'IA d'entreprise.
Contrôle des données sensibles au niveau des entrées et des sorties
Détecter et protéger les données réglementées, confidentielles, exclusives et autres données sensibles au cours de leur traitement dans le cadre de la formation, de la recherche, de l'IA générative et des workflows agentiels.
Appliquer le principe de « la prévention avant tout » à l’ensemble du processus de développement de l’IA
Mettre en place des contrôles de sécurité tout au long des flux de travail d'IA et d'apprentissage automatique afin de réduire les risques avant que des contenus malveillants ou sensibles ne puissent être considérés comme fiables, traités ou exploités par les systèmes d'IA en aval.
Propulsé par la plateforme OPSWAT MetaDefender
La plateforme « MetaDefender » sous-tend une gamme de produits de sécurité conçus pour répondre aux différents risques liés au développement de l’IA en entreprise. De l’acquisition et du stockage des données à la sécurité des modèles et aux interactions avec l’IA, chaque produit apporte des technologies éprouvées de prévention de la « OPSWAT » à un élément crucial de l’environnement IA.
Faciliter la conformité en matière d'IA et la gouvernance des données
Des données non vérifiées et des modèles LLM malveillants peuvent constituer une menace, exposer des informations sensibles et accroître les risques liés à la conformité. La solution « OPSWAT » permet de réduire ces risques grâce à l'inspection des contenus, à la classification des données, à l'analyse des modèles et à l'assainissement automatisé de l'IA à l'échelle de l'entreprise.
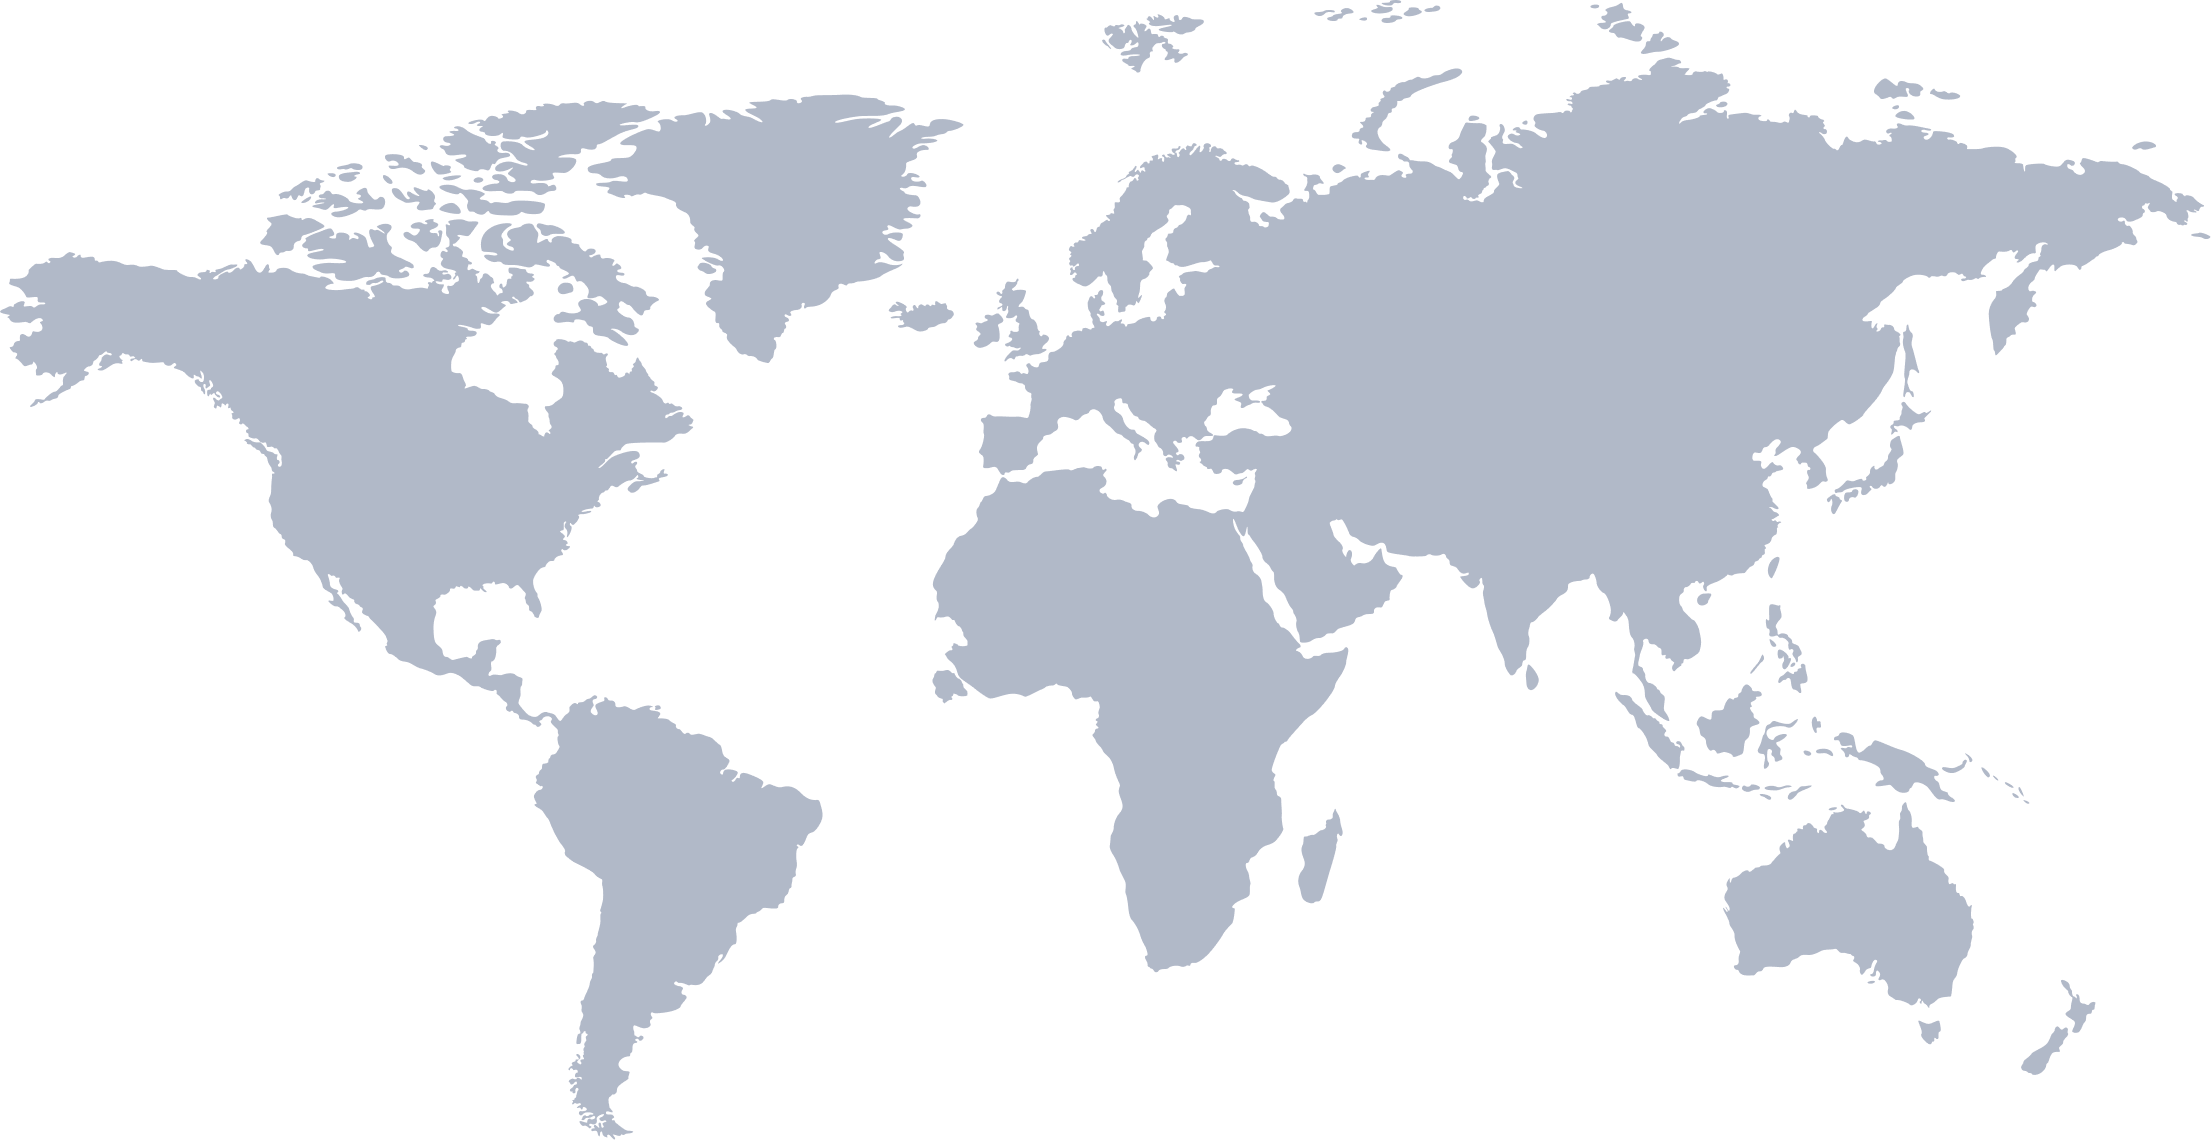
- Cliquez ici pour en savoir plusÉtats-Unis - Cadres fédéraux8 cadres
- Cliquez ici pour en savoir plusÉtats-Unis - État9 cadres
- Cliquez ici pour en savoir plusCanada5 cadres
- Cliquez ici pour en savoir plusPérou1 cadre
- Cliquez ici pour en savoir plusBrésil2 cadres
- Cliquez ici pour en savoir plusRoyaume-Uni5 cadres
- Cliquez ici pour en savoir plusEurope1 cadre
- Cliquez ici pour en savoir plusUnion européenne4 cadres
- Cliquez ici pour en savoir plusItalie1 cadre
- Cliquez ici pour en savoir plusEspagne1 cadre
- Cliquez ici pour en savoir plusArabie saoudite1 cadre
- Cliquez ici pour en savoir plusÉmirats arabes unis2 cadres
- Cliquez ici pour en savoir plusCorée du Sud1 cadre
- Cliquez ici pour en savoir plusJapon2 cadres
- Cliquez ici pour en savoir plusSingapour2 cadres
- Cliquez ici pour en savoir plusAustralie1 cadre
Conçu spécialement pour chaque secteur
Protégez vos flux de travail critiques liés à l'IA contre les données non fiables, les modèles malveillants et la divulgation de données sensibles grâce à une sécurité multicouche axée sur la prévention, conçue pour les environnements spécifiques à chaque secteur.
L'énergie
Secure les plans techniques, les exportations SCADA, les rapports d'inspection et les données relatives aux infrastructures avant leur intégration dans les flux de travail basés sur l'IA.
Gouvernement
Contrôlez les données sensibles, essentielles à la mission et transférées depuis l'extérieur avant qu'elles n'entrent dans les systèmes basés sur l'IA.
Services financiers
Réduisez le risque d'ingestion de documents malveillants, de divulgation des données clients et de non-respect des réglementations dans les flux de travail basés sur l'IA.
Fabrication
Secure fichiers de conception, documents des fournisseurs, données opérationnelles et flux de travail de production reliés à des systèmes d'IA.
Ressources recommandées
MetaDefender Core des pipelines de données Secure et des applications LLM

OPSWAT les services financiers : des innovations Secure pour le secteur financier
Le Top 10 de l'OWASP pour les applications LLM avec la sécurité IA d'OPSWAT
FAQ
La sécurité de l'IA d'entreprise protège les données, les modèles, le stockage et les interactions qui sous-tendent les systèmes d'IA. Elle contribue à réduire les risques liés aux contenus malveillants, à la divulgation de données sensibles, aux modèles non sécurisés, aux injections de prompts et à d'autres menaces tout au long du cycle de vie de l'IA.
OPSWAT AI Security protège les fichiers et les données tout au long des pipelines d'entraînement de l'IA, dans le stockage des données et des modèles, dans les modèles LLM open source, dans les systèmes RAG, lors des interactions avec les chatbots et au niveau des points de terminaison d'inférence.
OPSWAT inspecte, nettoie et contrôle les données structurées et non structurées avant et pendant leur transit dans les pipelines d'entraînement de l'IA, contribuant ainsi à empêcher que des contenus malveillants et des données sensibles ne deviennent des données d'entrée fiables pour l'IA.
OPSWAT valider les données avant leur transfert et tirer parti de la technologie « MetaDefender Diode » MetaDefender pour permettre un transfert unidirectionnel sécurisé des données approuvées vers des environnements protégés.
OPSWAT analyse les modèles LLM open source, les fichiers de modèles et les artefacts associés à la recherche de logiciels malveillants, de contenus malveillants et de données sensibles avant leur intégration dans les environnements d'IA d'entreprise.
OPSWAT examine les fichiers et les contenus échangés via les entrées et sorties des chatbots, les systèmes RAG et les points de terminaison d'inférence afin d'aider à identifier et à empêcher les injections de prompts et autres contenus malveillants d'atteindre les applications d'IA.
OPSWAT identifie et contrôle les informations sensibles dans l'ensemble des pipelines de données d'IA, des systèmes de stockage, des modèles, des workflows RAG et des interactions avec les modèles de langage à grande échelle (LLM), afin de prévenir toute divulgation ou fuite accidentelle.
Les pare-feu IA se concentrent généralement sur les interactions en temps réel avec les applications d'IA. « OPSWAT » met en œuvre une sécurité multicouche axée sur la prévention dans un environnement d'IA plus large, englobant les pipelines de données, le stockage, les fichiers de modèles, les interactions avec les modèles de langage à grande échelle (LLM), les systèmes RAG et les points de terminaison d'inférence.
OPSWAT associe plusieurs technologies d'inspection, de détection, de classification et de nettoyage afin d'identifier et de neutraliser les risques liés aux données, aux modèles et aux interactions de l'IA avant que des contenus malveillants ou des données sensibles ne puissent se propager en aval.
OPSWAT aide les organisations à mettre en œuvre des mesures de sécurité et de contrôle des données dans l'ensemble de leurs environnements d'IA d'entreprise afin de protéger les informations sensibles, de faire respecter les politiques internes et de répondre aux exigences en constante évolution en matière de réglementation, de gouvernance et de protection des données.
Prêt à mettre en œuvre l'IA d'Secure dans votre entreprise ?
L'innovation en matière d'IA repose sur des données d'entrée fiables. « OPSWAT » aide les organisations à inspecter, nettoyer, classer et contrôler les fichiers, les données, les invites et les sources qui alimentent les modèles d'IA, les modèles de langage à grande échelle (LLM), les pipelines RAG, les agents, les applications et les flux de travail.