Un fichier peut passer par plusieurs produits de sécurité avant que son traitement ne soit terminé. Il peut entrer via un déploiement MetaDefender™ Kiosk , transiter par MetaDefender™ MFT et être traité par MetaDefender™ Core.
Lorsqu'une équipe de sécurité examine ce fichier, le fait de savoir s'il a été autorisé ou bloqué ne répond qu'en partie à la question. Elle a toujours besoin de connaître tous les détails :
- À quel moment le fichier est-il entré dans l'environnement ?
- Quels produits « OPSWAT » ont permis d'y parvenir ?
- Que s'est-il passé à chaque étape ?
- Le fichier lui-même a-t-il subi des modifications en cours de route ?
Jusqu'à présent, pour répondre à ces questions, il fallait extraire les données de chaque produit séparément.
Historique des modifications des fichiers dans l’ My La solution OPSWAT™ « Central Management » offre aux équipes de sécurité une vue d’ensemble du parcours d’un fichier au sein de leur déploiement d’ OPSWAT .
Suivez le parcours de chaque dossier depuis un seul et même endroit
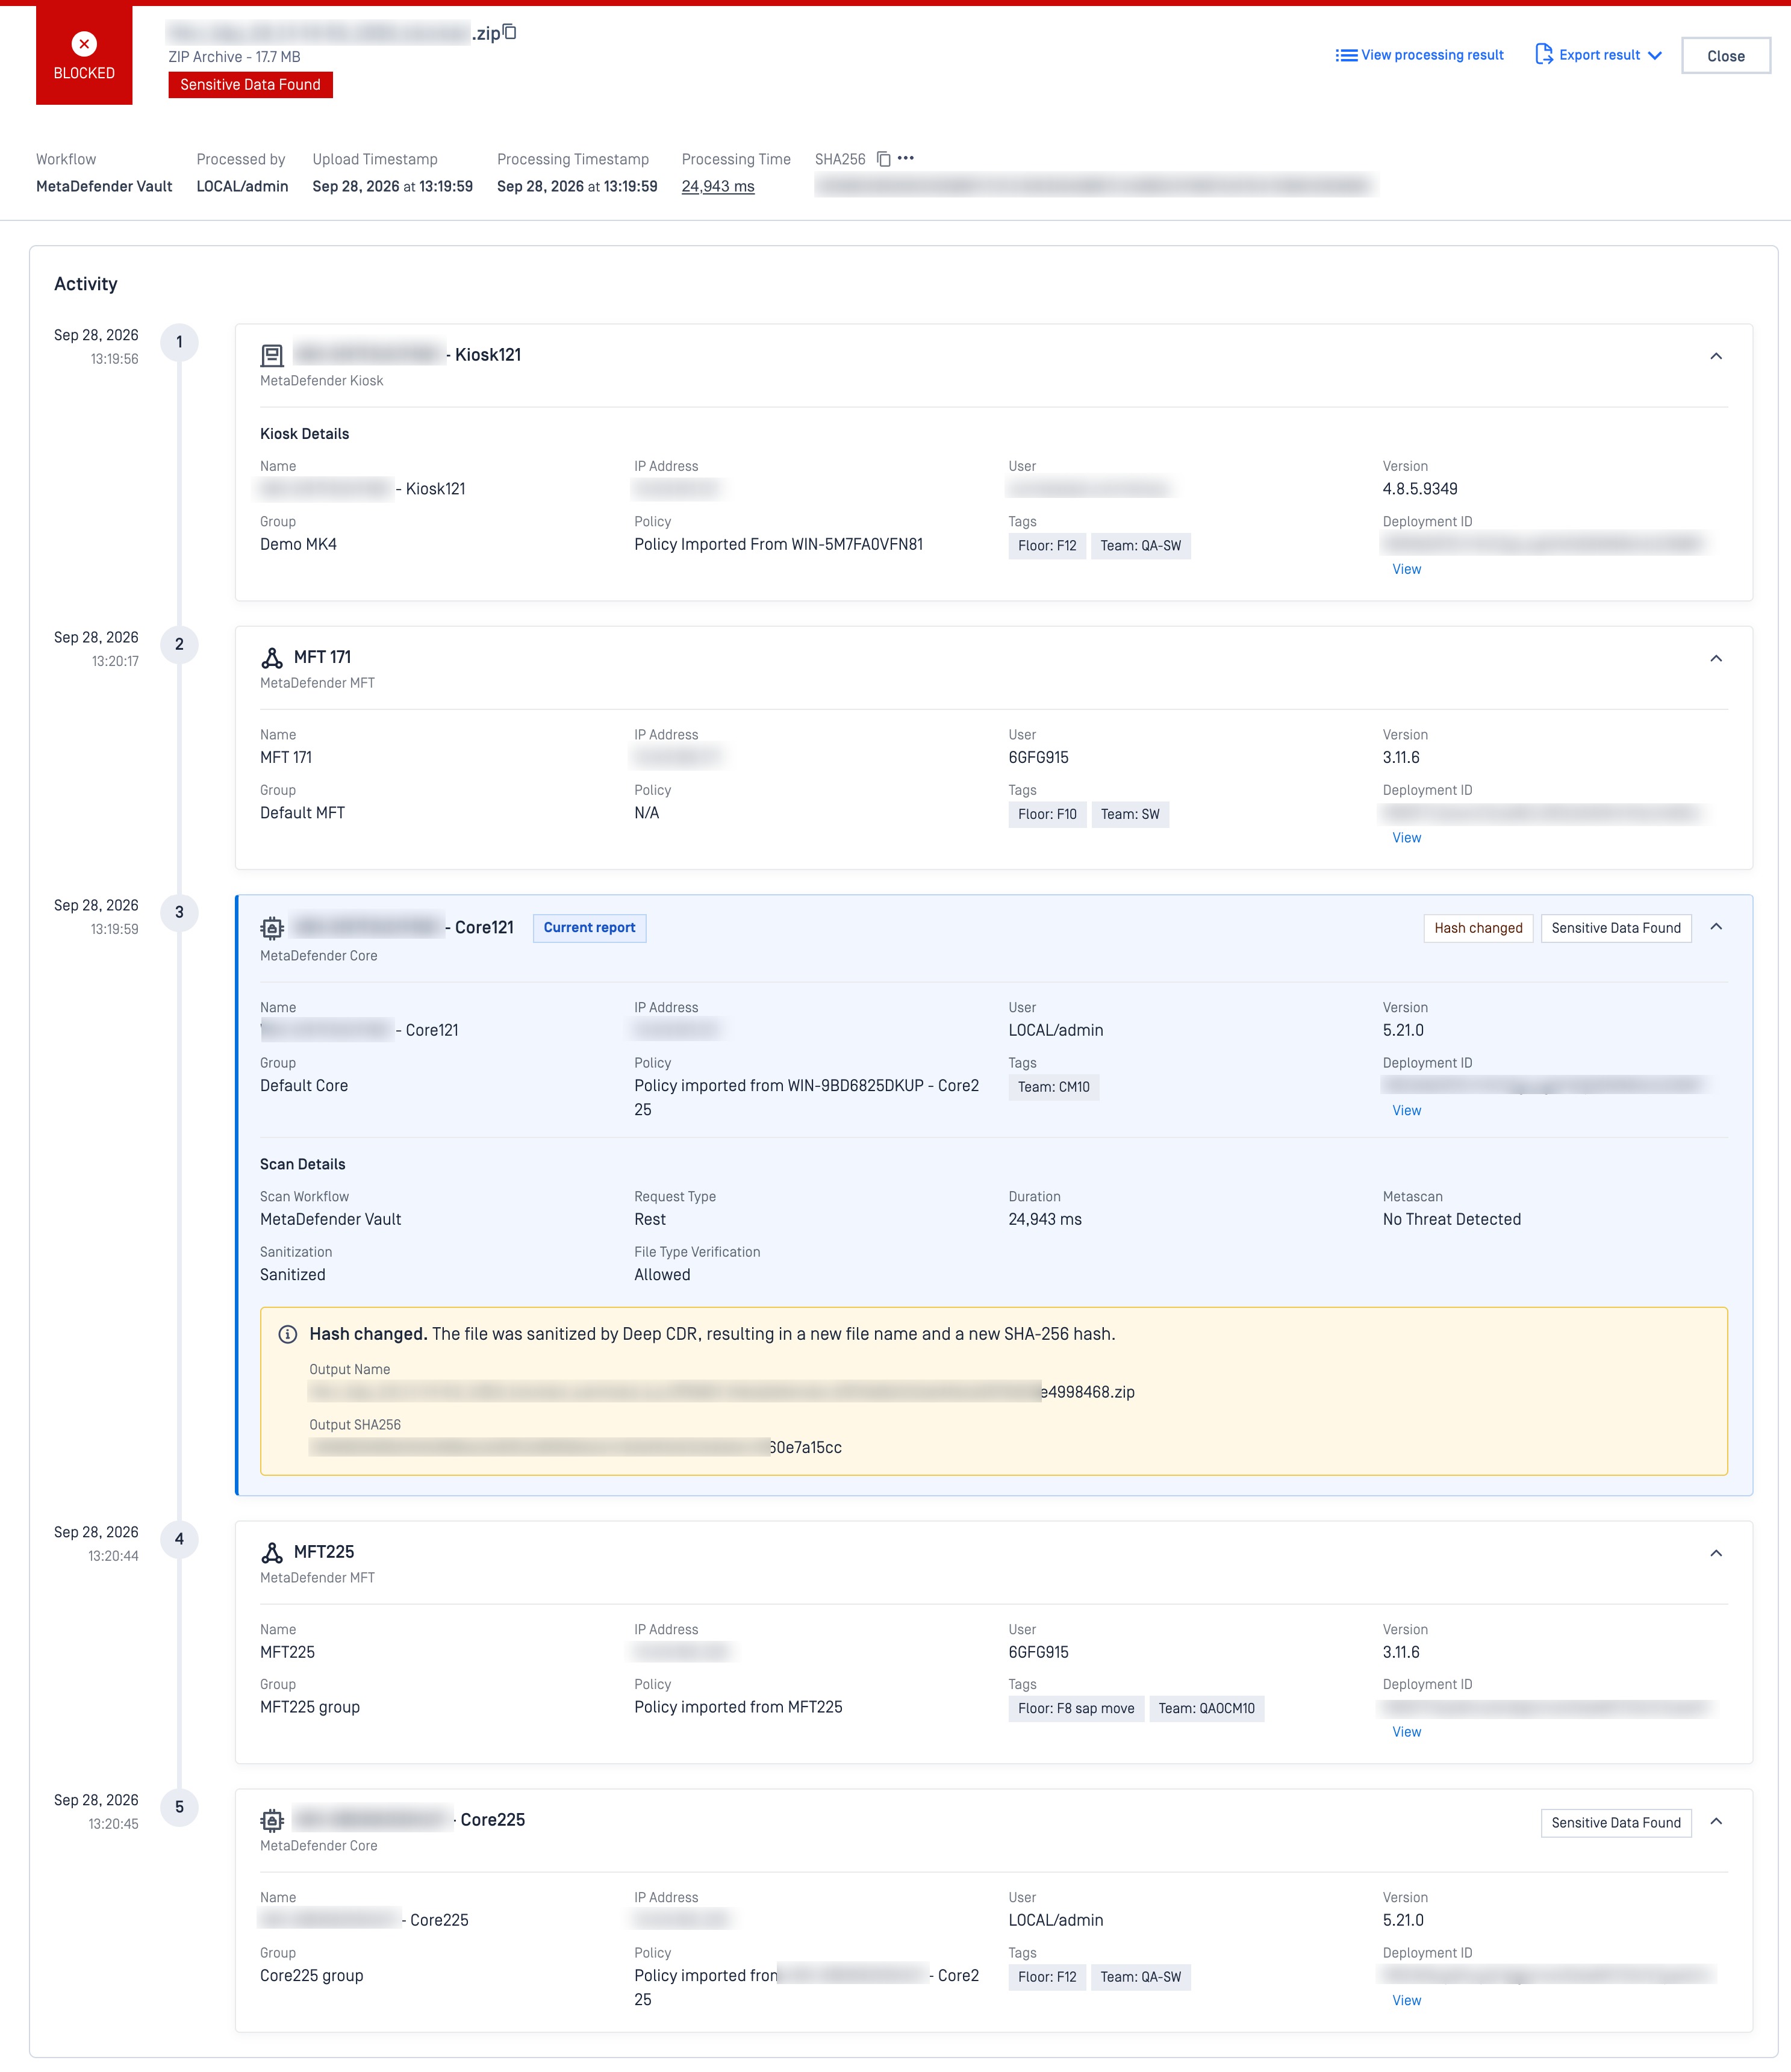
La fonctionnalité « File Audit Trail » est conçue pour assurer une traçabilité de bout en bout des fichiers transitant par les workflows pris en charge par l'OPSWAT . Plutôt que de se contenter d'un résultat isolé issu d'un seul produit, les administrateurs peuvent suivre l'ensemble du parcours de traitement de ce fichier.
Pour n'importe quel fichier, vous pouvez voir :
- Les pages d'où provenaient les visites, telles que MetaDefender ,Kiosk, MetaDefender ,Endpoint, ou MetaDefender Drive
- Chaque produit qui l'a traité par la suite, dans l'ordre chronologique, y compris le transfert via MetaDefender etManaged File Transfer , ainsi que la numérisation effectuée par MetaDefender Core
- Le résultat de l'analyse indiquant si le fichier a été autorisé ou bloqué
- Statut d'intégrité du fichier, signalé lorsque la purification modifie son hachage ou son nom
- Le contexte complet à chaque étape, notamment le nom de l'instance, l'utilisateur, la version, la politique et l'horodatage
Au lieu de passer d'une console à l'autre, votre équipe lit le chemin d'accès du fichier tel qu'il s'est réellement déroulé.
Les flux de travail qu'il suit
La fonctionnalité « File Audit Trail » offre une visibilité sur plusieurs flux de travail en fonction de votre configuration, par exemple : MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core , ou un flux plus long tel que : MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → MetaDefender Core
Voir les transformations attendues dans leur contexte
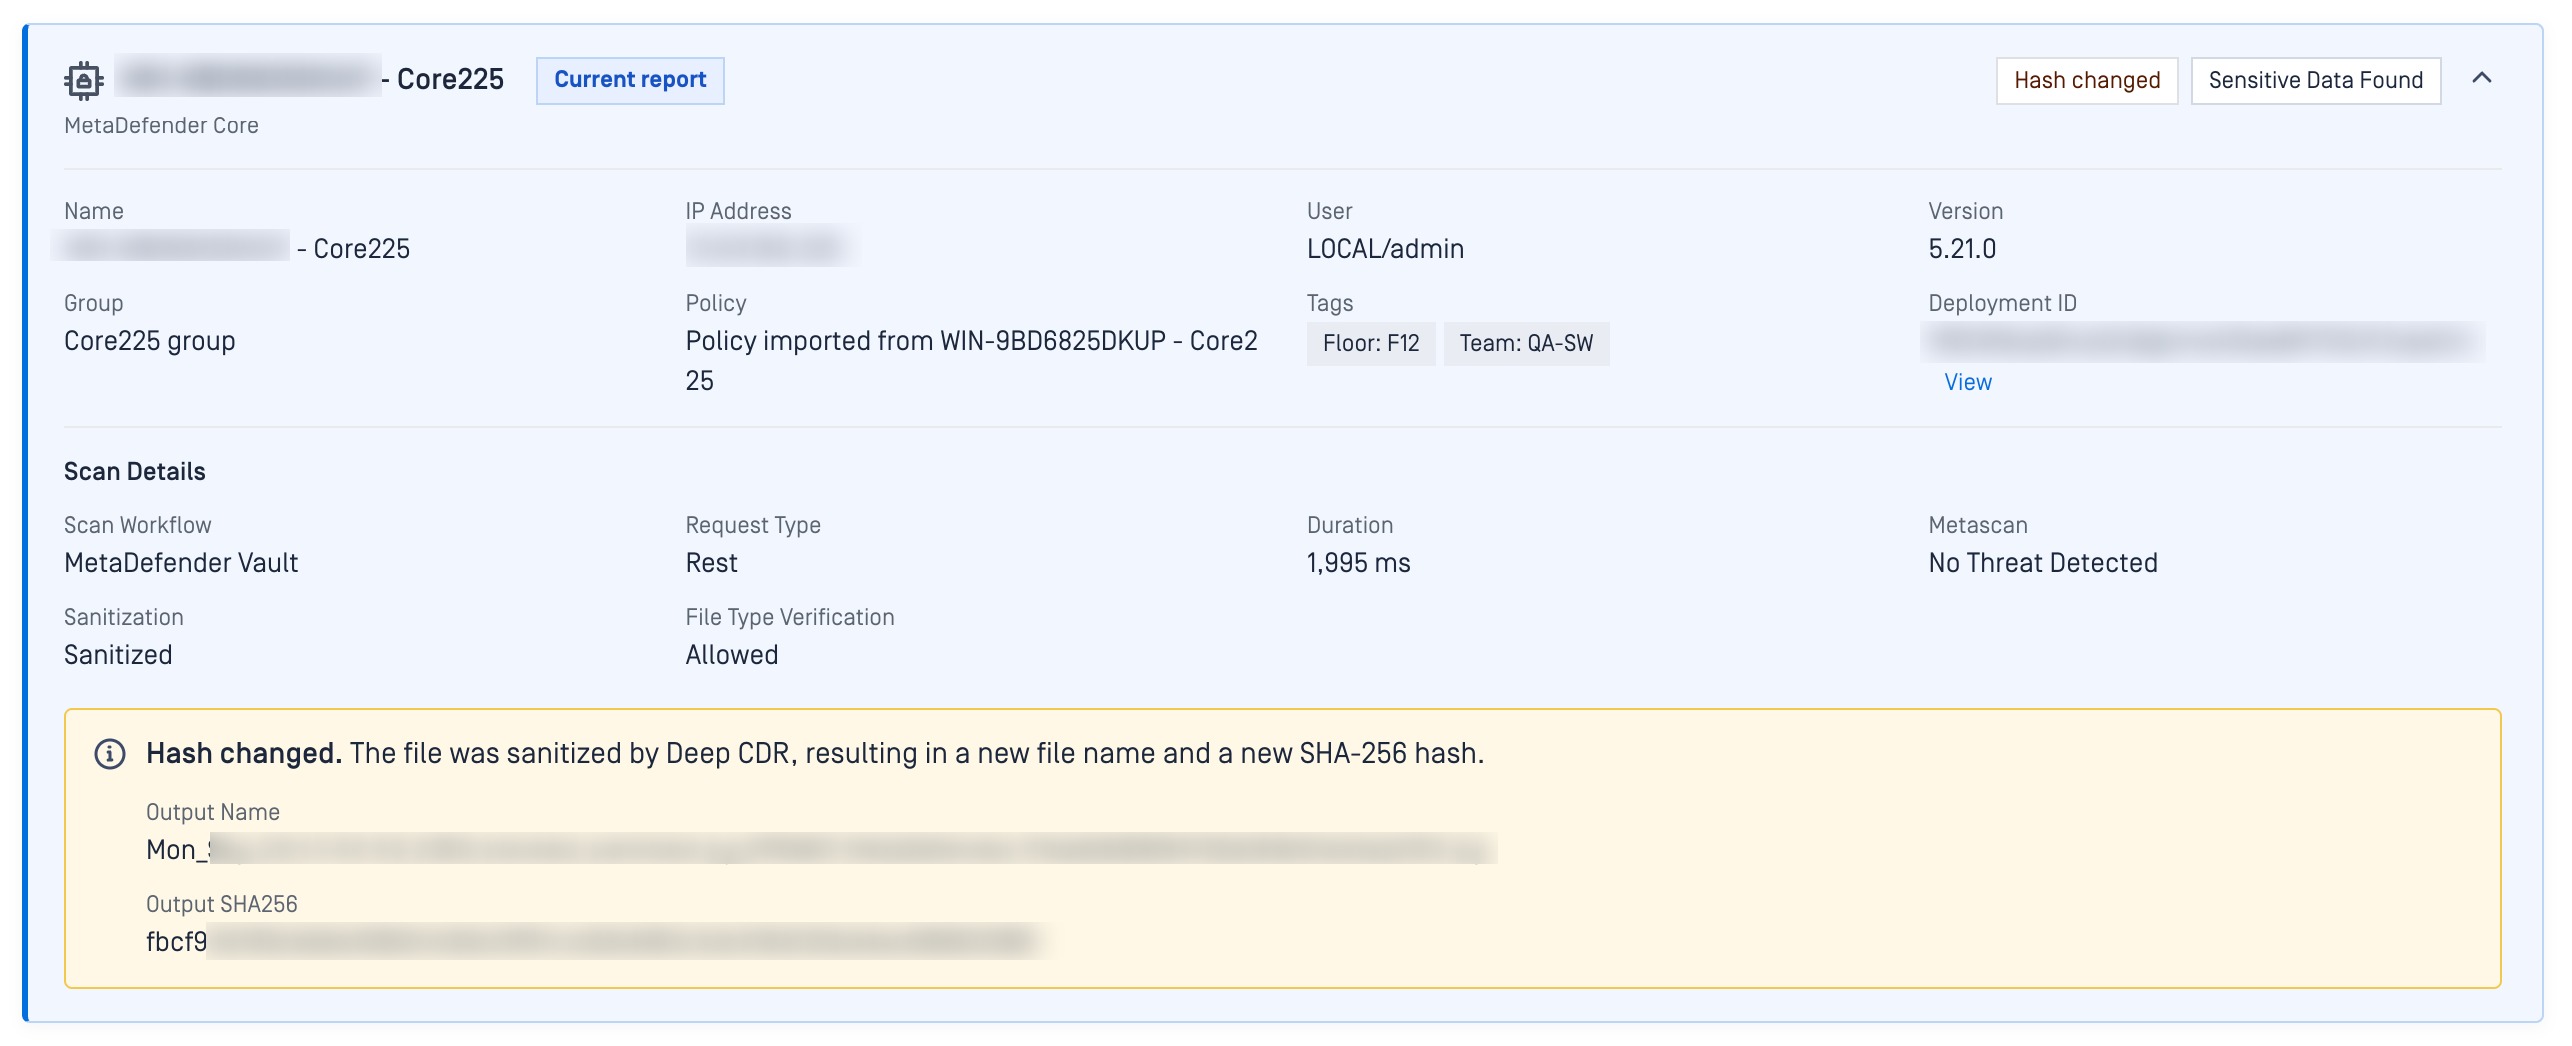
Certaines modifications du fichier sont à prévoir. Par exemple, la technologie Deep CDR™ peut nettoyer un fichier et créer une version sécurisée portant un nouveau nom et dotée d'un hachage SHA-256.
La piste d'audit du fichier retrace cette transformation tout au long du parcours du fichier. L'indicateur « Hash attendu modifié » et le hash de sortie indiquent aux administrateurs qu'un processus de sécurité approuvé a réécrit le fichier ; la différence observée correspond donc à ce qui était prévu et ne constitue pas un écart inexpliqué.
Découvrez comment le temps a été utilisé : la chronologie des durées
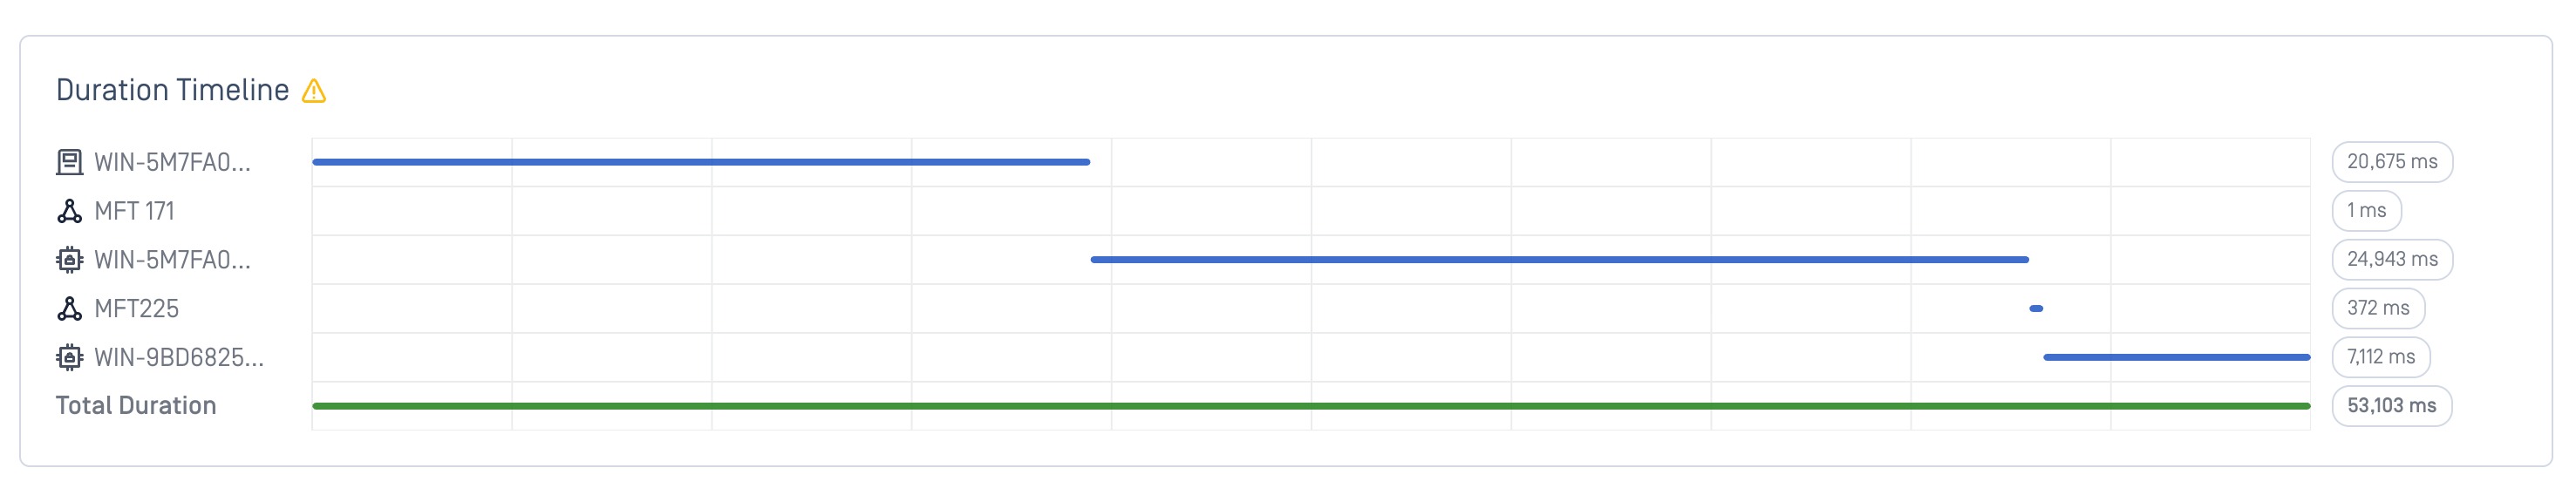
Le chemin d'accès indique où un fichier a été transféré. La chronologie de durée indique combien de temps a duré chaque étape.
Chaque étape s'affiche sous la forme d'une barre indiquant le temps que ce service a passé à traiter le dossier, à côté de la durée totale du parcours. Une étape lente ou inhabituelle se distingue d'un seul coup d'œil, ce qui permet à votre équipe d'identifier un goulot d'étranglement sans avoir à ouvrir chaque dossier.
Pourquoi cela est-il important pour vos opérations de sécurité ?
Une réponse plus rapide aux incidents
Lorsqu’une menace apparaît, la première chose à faire est de retracer le parcours du fichier. Au lieu de suivre manuellement ce parcours à travers les différents produits, vous visualisez d’un seul coup d’œil l’intégralité de son parcours : chaque produit et chaque instance qui l’ont traité, ainsi que le résultat de l’analyse effectuée à chaque étape.
Conformité et préparation aux audits en toute confiance
Les cadres réglementaires exigent de plus en plus des organisations qu’elles prouvent que les fichiers sont analysés à chaque point de contrôle critique. File Audit Trail vous fournit des preuves vérifiables de bout en bout attestant que vos politiques de sécurité ont été appliquées dans l’ensemble de votre déploiement de l’ OPSWAT , sans que vous ayez à créer de rapports personnalisés.
Une visibilité opérationnelle à laquelle vous pouvez vous fier
Les équipes de sécurité se poseront la question suivante : ce déploiement multiproduit fonctionne-t-il comme nous l'avons prévu ? File Audit Trail vous permet de le vérifier. Vous pouvez visualiser le parcours réel de chaque fichier et vous assurer qu'il correspond bien au flux de travail prévu, transformant ainsi les hypothèses en preuves tangibles.
Informations et contexte multi-produits
La plupart des outils de sécurité ne montrent que ce qui s'est passé au sein de leur propre silo. File Audit Trail relie les événements provenant de MetaDefender ,Core, MetaDefender ,Kiosk, MetaDefender ,Drive, MetaDefender ,Endpoint et MetaDefender ,Managed File Transfer pour en faire un récit unique, vous offrant ainsi un contexte inter-produits que les journaux séparés ne peuvent pas fournir.
Prêt à renforcer vos opérations de sécurité ?
My OPSWAT™ Central Management constitue la couche centrale de gestion et de contrôle des solutions « OPSWAT »; elle permet aux administrateurs de visualiser, d’exploiter et de gérer les déploiements au sein d’environnements informatiques et opérationnels (OT) distribués à partir d’une seule et même interface.
La fonctionnalité « File Audit Trail » étend cette visibilité jusqu'au niveau de chaque fichier. Votre équipe n'a plus besoin de rechercher un fichier d'une console à l'autre : elle peut désormais suivre l'intégralité de son parcours dans une seule vue, dans l'ordre chronologique des événements.
Discutez avec un expert en OPSWAT ou rendez-vous sur la My page dédiée à la solution de Central Management OPSWAT™ pour en savoir plus.

