Principaux enseignements
MetaDefender Core Les services MetaDefender etCloud s’appuient sur la même technologie de sécurité des fichiers OPSWAT , mais sont déployés différemment : l’un au sein de votre propre infrastructure, l’autre sous forme de service SaaS géré. Le choix approprié dépend de vos obligations de conformité, de vos besoins en matière d’évolutivité et de la bande passante dont vous disposez pour la gestion de l’infrastructure, et non de la « supériorité » d’un produit par rapport à l’autre.
Gartner prévoit que les dépenses mondiales des utilisateurs finaux en services de cloud public dépasseront 1 000 milliards de dollars en 2027, tandis que le cloud computing devrait devenir une nécessité pour la plupart des entreprises d'ici 2028. L'évolutivité et l'agilité en sont généralement les raisons.
Mais lorsque cette logique s'applique spécifiquement à la sécurité, de nombreuses équipes hésitent à franchir le pas. Confier la sécurité des fichiers à l'infrastructure d'un tiers peut donner l'impression soit de céder la gouvernance et le contrôle, soit d'ouvrir de nouveaux vecteurs d'attaque. C'est précisément cette hésitation qui explique pourquoi les arguments en faveur de la sécurité des fichiers dans le cloud doivent être présentés selon leurs propres termes, et non pas considérés comme acquis simplement parce que tout le reste migre vers le cloud.
Cet article compare MetaDefender™ Core et MetaDefender™ Cloud afin que vous puissiez déterminer lequel convient le mieux à votre entreprise.
Quelle est la différence entre MetaDefender Core et MetaDefender Cloud ?
MetaDefender Core Il s'agit d'une plateforme de sécurité des fichiers sur site, déployée et gérée entièrement au sein de votre propre infrastructure. Pour les entreprises qui utilisent déjà une pile technologique axée sur le SaaS, la sécurité des fichiers en mode SaaS proposée par MetaDefender Cloud prolonge ce même modèle : il s'agit de la même technologie de sécurité des fichiers, fournie sous forme de service SaaS géré, hébergé et maintenu par OPSWAT.
Considération | MetaDefender Core | MetaDefender Cloud |
Déploiement | Géré par le client | SaaS |
Gestion des infrastructures | Toi | OPSWAT |
Contrôle des infrastructures | Contrôle total et direct | Service géré |
Mise à l'échelle | C'est toi qui t'en charges | Cloud- en ligne, à la demande |
Couverture géographique | Où que vous le déployiez | Plusieurs régions d'OPSWAT s (États-Unis, Allemagne, Canada, Australie, Japon, Inde, Singapour, Israël) |
API intégration | Soutenu | Conçu pour ça |
Meilleur pour | Environnements contrôlés, isolés et à souveraineté verrouillée | SaaS, architecture distribuée, opérations axées sur le cloud |
Quel modèle de déploiement correspond à votre modèle opérationnel ?
Le choix du modèle de déploiement approprié dépend du degré de contrôle direct dont votre organisation a besoin sur l'infrastructure elle-même.
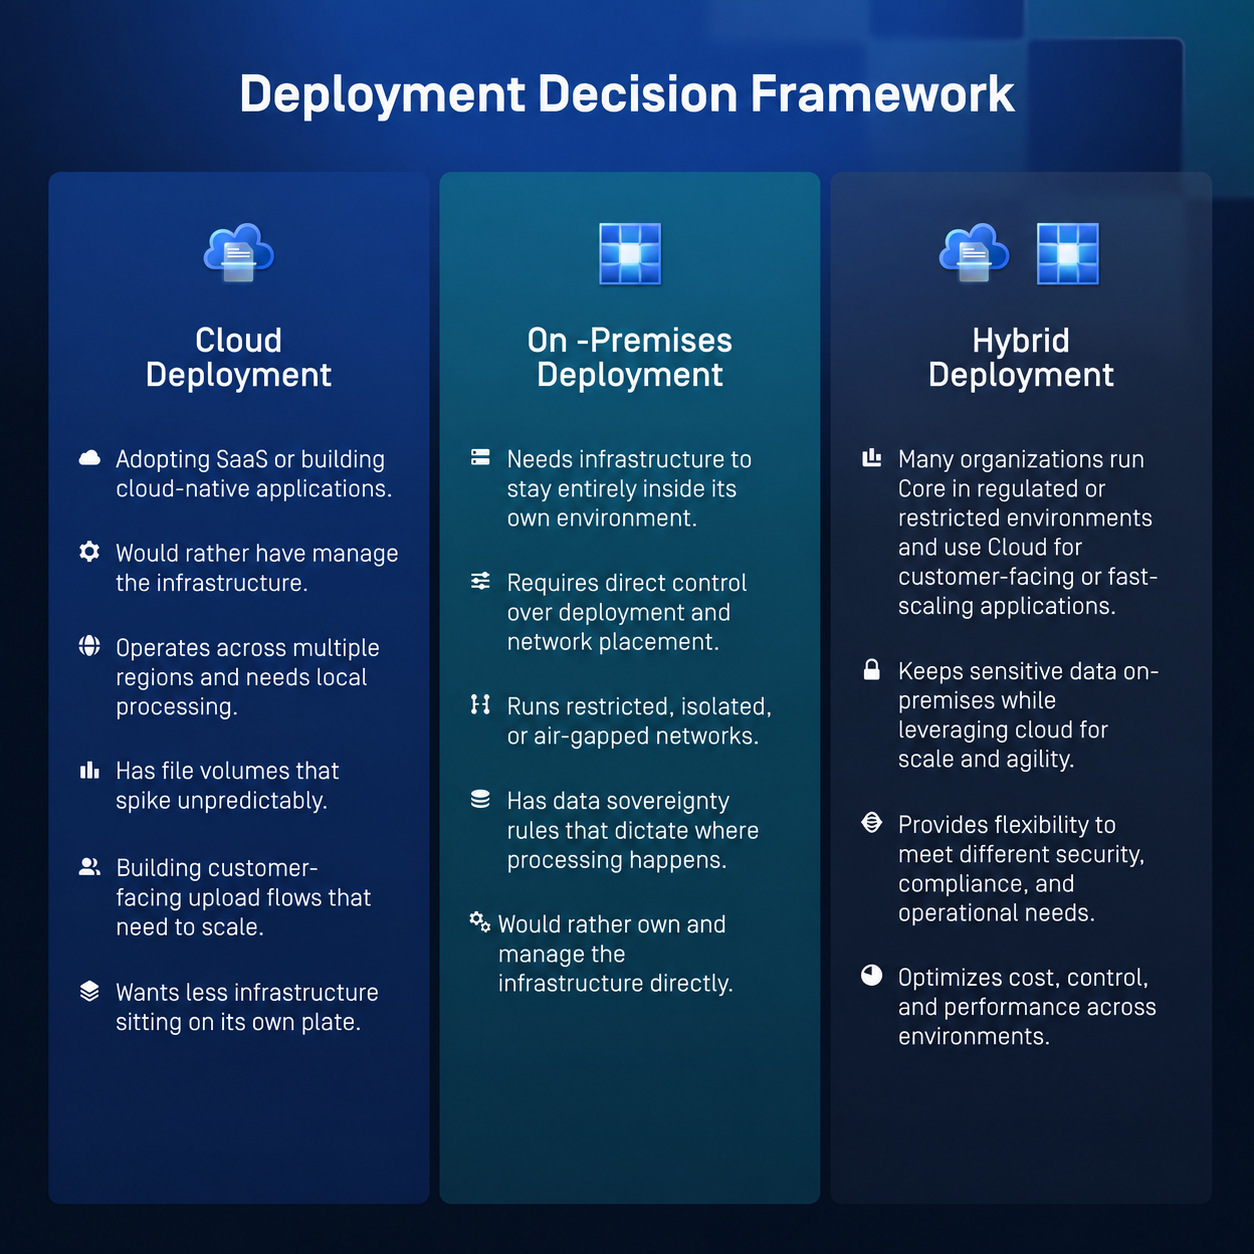
MetaDefender Core c'est utile quand on a besoin de :
- Une infrastructure entièrement sous votre contrôle ; en effet, certaines organisations ne peuvent pas compter sur une infrastructure dont elles ne sont pas propriétaires.
- Déploiement au sein de votre propre environnement, y compris sur des réseaux « air-gapped » ou isolés ; ces réseaux ne peuvent, de par leur conception, accéder à aucun service externe.
- Une architecture réseau dictée par des politiques internes strictes ; certains systèmes doivent être implantés à des emplacements spécifiques pour respecter ces politiques.
- Maîtriser l'ensemble de l'infrastructure opérationnelle ; certaines équipes ont besoin de ce niveau de contrôle direct pour répondre aux exigences en matière d'audit interne ou d'exploitation.
- Pour répondre à des exigences réglementaires ou de souveraineté stipulant que « cela doit rester sur site, un point c'est tout ». Dans certains secteurs et certaines juridictions, il s'agit d'une condition légale. Cela s'applique généralement aux infrastructures critiques ou aux entités gouvernementales, où ce niveau de contrôle est souvent non négociable.
MetaDefender Cloud, en revanche, convient aux organisations qui préfèrent, et qui sont légalement autorisées à le faire, de confier la sécurité des fichiers à un prestataire de services gérés plutôt que de la gérer elles-mêmes. Cela signifie que les correctifs, les mises à jour et l’infrastructure relèvent de la responsabilité d’ OPSWAT, et non de la vôtre.
- Ce service couvre plusieurs régions, notamment les États-Unis, l'Allemagne, le Canada, l'Australie, le Japon, l'Inde, Singapour et Israël. Ainsi, si vous exercez vos activités à l'échelle mondiale, vous disposez de plusieurs options pour que le traitement des données reste au sein de la région et à l'intérieur de frontières spécifiques.
- Cela s'inscrit tout naturellement dans le cadre d'une stratégie axée sur le SaaS. Si votre entreprise utilise déjà le SaaS pour la plupart de ses autres activités, l'ajout d'MetaDefender Cloud permet d'étendre ce même modèle.
En quoi la gestion des infrastructures diffère-t-elle entre Core et Cloud?
Avec MetaDefender Core , votre équipe prend en charge la gestion de l'infrastructure : mise à disposition des serveurs, application des mises à jour, surveillance de la disponibilité et planification des capacités. Avec MetaDefender Cloud , OPSWAT gère l'infrastructure SaaS sous-jacente, la maintenance et les mises à jour du service.
La gestion des infrastructures a-t-elle une incidence sur les politiques ?
Vos politiques, vos intégrations, vos workflows, votre gestion des incidents, vos décisions en matière de protection des données : tout cela reste sous la responsabilité de votre organisation. En résumé, avec « MetaDefender » (Core), tout, de la définition des politiques à la gestion de l’infrastructure, relève de votre responsabilité. Avec « MetaDefender » (Cloud), OPSWAT se charge de la maintenance de l’infrastructure, mais c’est vous qui définissez les règles.
Si votre équipe préfère consacrer sa journée de travail à la conception de meilleures politiques de détection plutôt qu’à l’application de correctifs et à la planification des capacités, le passage à MetaDefender Cloud s’avère judicieux. Si votre équipe doit tout gérer en interne pour des raisons de conformité, MetaDefender Core vous permet de conserver cette option.
Comment MetaDefender Cloud gère-t-il l'évolution de la demande en matière de traitement de fichiers ?
Le volume de fichiers traités reste rarement stable : vous gagnez de nouveaux clients, vous lancez une nouvelle application, vous vous développez dans une nouvelle région. Vous ne voulez pas vous retrouver dans une situation où le portail de téléchargement, qui traite habituellement 1 000 fichiers par jour, doive soudainement en traiter 50 000.
Avec MetaDefender Core , l'évolutivité signifie que votre équipe prévoit et alloue des ressources en anticipant la demande. Avec MetaDefender Cloud , le modèle de consommation s'adapte à l'utilisation, ce qui vous évite d'acheter de l'infrastructure avant d'en avoir besoin.
Cela a généralement le plus d'importance pour :
- Entreprises à forte croissance dont l'évolution est imprévisible
- Organisations dont la charge de travail est variable ou présente des pics
- Portails de mise en ligne destinés aux clients, dont le trafic est variable
- Organisations décentralisées ajoutant des régions ou des unités opérationnelles
- Les fournisseurs de SaaS qui intègrent des fonctionnalités de sécurité des fichiers dans leurs propres produits
Le site MetaDefender Cloud utilise-t-il la même technologie de sécurité que le site MetaDefender Core ?
Oui. Que votre organisation utilise MetaDefender Core ou MetaDefender Cloud , la protection repose sur la même pile technologique.
- Multiscanning Metascan™ : Aucun moteur anti-malware ne détecte à lui seul toutes les menaces ; la logique de détection de chaque éditeur comporte des angles morts que les autres ne partagent pas. Metascan analyse les fichiers en parallèle à l'aide de plusieurs moteurs, ce qui réduit considérablement le risque qu'une menace échappe à l'un d'entre eux et vous permet d'obtenir des taux de détection nettement supérieurs à ceux offerts par n'importe quel produit antivirus autonome.
- Technologie Deep CDR™: certaines menaces consistent en un code malveillant intégré à un fichier par ailleurs légitime, comme une macro ou un objet PDF exploité. La technologie Deep CDR™ contourne complètement le problème de détection en décomposant puis en reconstruisant chaque fichier à l'aide exclusive de composants dont la sécurité est avérée. Le fichier qui parvient à l'utilisateur est, de par sa conception même, exempt de toute menace.
- Proactive DLP™: un fichier « propre » peut tout de même constituer un incident de conformité s’il contient des informations qu’il ne devrait pas contenir, comme le numéro de sécurité sociale d’un client, un numéro de carte de paiement ou des informations médicales protégées. Proactive DLP analyse le contenu des fichiers à la recherche de motifs de données sensibles et peut les masquer ou les bloquer avant même qu’ils ne quittent votre environnement, comblant ainsi une faille que l’analyse anti-malware n’est pas conçue pour détecter.
- MetaDefender Aether: associe la réputation des menaces, l'IA prédictive, l'Adaptive Sandbox , la notation des menaces et la recherche de menaces basée sur l'apprentissage automatique pour détecter les logiciels malveillants connus, inconnus et furtifs. Il centralise les résultats en un verdict unique, aidant ainsi les équipes du SOC à réagir plus rapidement, à réduire le bruit des alertes et à renforcer les workflows SIEM/SOAR ainsi que ceux de recherche de menaces.
- IA prédictive ALIN: contrairement à la détection par signature, qui ne détecte que les menaces répertoriées, l'IA prédictive ALIN est entraînée à reconnaître le comportement et la structure des fichiers malveillants, ce qui lui permet de prédire une infection sans avoir à analyser le fichier.
- AI Content Inspector: Alors que les contenus générés ou modifiés par l'IA se généralisent de plus en plus dans les flux de travail numériques, AI Content Inspector apporte une meilleure visibilité sur cette nouvelle catégorie de contenus. Il analyse les fichiers, les images et les documents afin d'aider à identifier les contenus générés par l'IA, permettant ainsi aux entreprises de mieux comprendre l'origine et la nature des contenus circulant au sein de leurs environnements.
Cloud offre également des fonctionnalités qui ne prennent tout leur sens que dans le cadre d'un modèle d'infrastructure partagée :
- Workflows de sécurité personnalisés: les exigences en matière de réception des fichiers ne sont pas les mêmes pour un hôpital et pour une banque ; imposer à ces deux entités un workflow identique peut entraîner soit une sécurité excessive, soit une sécurité insuffisante des fichiers. La fonctionnalité de workflows personnalisés vous permet de configurer précisément quelles technologies sont exécutées, dans quel ordre et dans quelles conditions.
- analyse et traitement en mode privé, afin que les données de vos fichiers ne soient pas partagées entre les différents locataires
- un aperçu des informations relatives aux objets traités, afin de voir exactement ce qu'il est advenu d'un fichier au cours de l'inspection
- accès temporaire à des fichiers nettoyés ; les résultats nettoyés peuvent être récupérés sans être stockés indéfiniment
- BYOK vous permet de contrôler les clés de chiffrement utilisées pour protéger vos fichiers anonymisés, tandis que l'infrastructure sous-jacente reste gérée par OPSWAT.
Que doivent prendre en compte les entreprises et les organisations décentralisées avant de migrer vers l'Cloud?
L'adoption d'une plateforme de sécurité SaaS à l'échelle de l'entreprise nécessite encore de prendre en compte certains aspects supplémentaires qui n'apparaissent pas dans un tableau comparatif des fonctionnalités.
Une gouvernance centralisée entre les équipes et les unités opérationnelles
Lorsque la sécurité des fichiers est mise en œuvre à l'échelle des différents services, les politiques ont tendance à diverger : une équipe renforce ses règles DLP après un incident, tandis qu'une autre ne met jamais à jour sa configuration d'analyse. Une gouvernance centralisée implique qu'un cadre de politiques unique s'applique partout ; ainsi, une décision de sécurité prise au plus haut niveau se répercute à tous les niveaux, quel que soit le point d'entrée des fichiers dans l'entreprise.
Alignement sur les structures organisationnelles existantes
Une plateforme de sécurité doit s'adapter à la structure organisationnelle : unité opérationnelle, région ou gamme de produits. Les droits d'accès basés sur les rôles ou la responsabilité des politiques doivent correspondre aux liens hiérarchiques et aux limites opérationnelles.
Intégration SIEM
Les événements liés à la sécurité des fichiers qui restent cloisonnés dans une console distincte sont des événements que votre SOC ne voit jamais dans leur contexte. Les menaces véhiculées par les fichiers doivent être mises en corrélation avec le reste de vos données télémétriques en intégrant les résultats d'analyse, les détections de menaces et les actions liées aux politiques dans votre système SIEM existant.
Disponibilité régionale et latence
Pour garantir des performances prévisibles à mesure que l'utilisation augmente, les entreprises doivent traiter les fichiers dans une région proche de leur lieu de création ; sinon, des retards pourraient apparaître, un problème qui s'aggrave à grande échelle, en particulier dans les grandes entreprises.
Règles relatives à la localisation des données
Certains secteurs d'activité sont soumis à des lois sur la résidence des données, qui leur interdisent formellement de faire sortir certaines données du territoire. C'est le lieu où un fichier est physiquement traité qui détermine si un déploiement est conforme ou non.
Contrôles cohérents
Les politiques de sécurité sont d'autant plus efficaces qu'elles sont mises en œuvre et appliquées de manière cohérente dans toutes les entités de l'entreprise, ce qui permet de réduire les failles dues à des contrôles obsolètes ou inégaux.
MetaDefender Cloud met en œuvre des contrôles de sécurité des fichiers cohérents à l'échelle de plusieurs équipes, applications et régions, avec des capacités de traitement disponibles aux États-Unis, en Allemagne, au Canada, en Australie, au Japon, en Inde, à Singapour et en Israël. Dans la pratique, cette cohérence peut s'avérer plus difficile à atteindre avec une infrastructure sur site répartie sur de nombreux sites qu'avec un service géré unique appliquant les mêmes règles partout.
En matière de conformité, MetaDefender Cloud prend en charge des normes telles que HIPAA, PCI DSS et RGPD en identifiant et en contrôlant les données sensibles dans un large éventail de types de fichiers avant qu'elles ne quittent votre environnement. Vous pouvez consulter ici les informations relatives à la conformité et aux certifications de MetaDefender Cloud .
Comment fonctionne la sécurité des fichiers basée sur l'API?
APILa sécurité des fichiers basée sur ce principe consiste à analyser et à nettoyer les fichiers dès leur arrivée dans vos systèmes, plutôt que de recourir à une étape distincte qu'un utilisateur doit déclencher manuellement.
MetaDefender CloudL'API d'analyse de fichiers vous permet d'intégrer directement l'analyse des logiciels malveillants dans votre application. Le fichier est analysé et nettoyé dès qu'il parvient à l'application ; une décision de politique est alors appliquée, et l'application continue de fonctionner. Personne n'a besoin de cliquer sur quoi que ce soit pour que l'API de sécurité des fichiers déclenche l'analyse.
Concrètement, cela se traduit par :
- Des portails de téléchargement destinés aux clients, où chaque fichier téléchargé par un client doit être vérifié avant d'être transféré vers vos systèmes.
- Les applications SaaS, dans lesquelles la gestion des fichiers est souvent au cœur même de l'expérience utilisateur.
- Cloud des processus de stockage, permettant de récupérer les fichiers dès leur arrivée dans un compartiment de stockage ou sur un disque dur, avant même que les agents ou les employés ne les récupèrent.
- Les systèmes de traitement de documents, dans lesquels un fichier numérisé ou transmis est directement intégré à un processus métier sans qu'aucune personne ne l'examine au préalable.
- Des plateformes collaboratives, où les fichiers circulent rapidement entre les personnes, les équipes et les partenaires externes.
Si vous développez un produit « cloud-native », c’est le modèle qu’il vous faut. Une sécurité intégrée, qui s’adapte à la vitesse de votre application, et non une sécurité qui intervient uniquement lorsqu’une vérification est effectuée ou à intervalles réguliers. Consultez la dernière documentation relative à « API » sur la page technique.
Comment les organisations peuvent-elles adapter leurs capacités de sécurité à la demande réelle ?
Les entreprises adaptent leurs capacités à la demande en augmentant ou en réduisant les ressources de détection des logiciels malveillants dans le cloud en fonction de l'évolution de l'utilisation, au lieu de prévoir d'emblée un plafond fixe.
Concrètement, voici ce que cela vous apporte :
- capacité d'analyse des logiciels malveillants dans le cloud en fonction des ressources que vous utilisez.
- Une séparation claire entre les charges de travail, afin que la croissance d'une application ne soit pas à l'origine d'une baisse de performances chez une autre.
- Une architecture qui ne nécessite pas d'être remaniée à chaque fois que l'on ajoute un nouveau cas d'utilisation.
- La capacité à faire évoluer une charge de travail sans affecter les autres.
- Une visibilité claire sur les processus qui consomment quelles ressources.
La sécurité des fichiers ne relève généralement pas d'une décision isolée. Elle s'inscrit souvent dans le cadre d'une évolution plus large vers une infrastructure axée sur le cloud à tous les niveaux de la pile technologique. Les entreprises qui confient la sécurité de leurs fichiers à MetaDefender Cloud ont tendance à mettre en œuvre plusieurs changements en parallèle. Elles :
- réduire le volume d'infrastructures que leur équipe doit entretenir directement.
- généraliser le recours à la sécurité en tant que service plutôt que de la gérer en interne.
- simplifier l'architecture et supprimer les infrastructures qui n'ont pas besoin de rester sur site.
- prendre en charge les applications conçues pour être réparties entre plusieurs régions.
- orienter les opérations de sécurité vers des flux de travail automatisés et axés sur l'API.
- développer et déployer plus rapidement des applications natives du cloud.
Si le reste de votre pile suit les évolutions mentionnées ci-dessus, la sécurité des fichiers ne devrait pas rester sur site. La transférer vers l’ Cloud e est généralement la démarche logique à adopter.
Quand l'MetaDefender Cloud est pertinente, et quand elle ne l'est pas
Une même technologie, deux façons de la déployer
Il ne s'agit pas ici d'une comparaison stricte entre les deux options, dont le seul but serait de privilégier l'une au détriment de l'autre. MetaDefender ,Core , MetaDefender etCloud utilisent les mêmes technologies OPSWAT , adaptées à deux besoins différents :
- MetaDefender Core lorsque vous avez besoin de contrôler vous-même votre infrastructure.
- MetaDefender Cloud lorsque vous préférez confier la gestion de l'infrastructure à un tiers et bénéficier de solutions de sécurité via un service « API ».
Évaluez votre architecture, vos obligations en matière de conformité, votre trajectoire de croissance et votre volonté de gérer votre infrastructure : la réponse à la question « laquelle choisir ? » s'impose alors d'elle-même.
Si ce n'est pas le cas, c'est justement pour cela que nous sommes là. N'hésitez pas à nous contacter : l'un de nos experts vous aidera à prendre la bonne décision en fonction de votre environnement spécifique.
Foire aux questions : MetaDefender Core vs MetaDefender Cloud
Quelle est la différence entre MetaDefender Core et MetaDefender Cloud ?
La principale différence réside dans le mode de déploiement : MetaDefender Cloud est un service SaaS géré hébergé par OPSWAT, tandis que MetaDefender Core est entièrement déployé et exploité au sein de votre propre infrastructure. Les deux solutions s'appuient sur la même pile technologique sous-jacente de sécurité des fichiers ; le choix dépend donc du niveau de contrôle que votre entreprise souhaite exercer sur son infrastructure, et non de la solution offrant la meilleure protection.
Est-ce que MetaDefender Cloud remplace MetaDefender Core ?
N° MetaDefender Cloud est un modèle de déploiement différent destiné aux organisations dont les besoins en infrastructure ont évolué vers le SaaS et les opérations cloud-native. OPSWAT continue d'assurer le support et le développement de MetaDefender Core pour les organisations qui ont besoin d'un déploiement sur site ou en mode « air-gapped ».
Devrions-nous transférer l'analyse des fichiers vers le cloud ?
Tout dépend de votre configuration. Si vous privilégiez le modèle SaaS, opérez dans plusieurs régions, gérez des volumes variables ou souhaitez une intégration axée sur l API, MetaDefender Cloud est la solution la plus adaptée. Si vous êtes soumis à des règles de souveraineté ou disposez de réseaux isolés physiquement, MetaDefender Core est probablement la solution qu'il vous faut.
Cloud File Security est-il adapté à une utilisation en entreprise ?
Oui. MetaDefender Cloud prend en charge la gouvernance centralisée, l'intégration SIEM, la disponibilité dans plusieurs régions et des contrôles cohérents entre les équipes et les unités opérationnelles. Vérifiez que vos besoins spécifiques en matière de conformité sont bien pris en compte en consultant la documentation disponible à l'adresse OPSWAT.
MetaDefender Cloud permet-il de numériser des fichiers et de les télécharger vers des applications ?
Oui. Le service « API » de MetaDefender Cloud permet aux applications de soumettre des fichiers à l'analyse au moment de leur téléchargement ; ainsi, un fichier est inspecté et nettoyé avant d'être accepté par l'application ou stocké dans son système. Cette fonctionnalité s'applique aussi bien aux portails de téléchargement destinés aux clients qu'aux applications SaaS et au stockage dans le cloud.
MetaDefender Cloud prend-il en charge Multiscanning et le CDR ?
Oui. MetaDefender Cloud propose les mêmes technologies Metascan™ Multiscanning et Deep CDR™ que celles disponibles sur MetaDefender Core . Les fichiers sont analysés par plusieurs moteurs anti-malware, puis nettoyés grâce à un processus de neutralisation et de reconstruction du contenu, quel que soit le modèle de déploiement utilisé.
Comment assurer la sécurité des fichiers à grande échelle dans les environnements SaaS ?
MetaDefender CloudLe modèle de consommation s'adapte à la demande de votre application. Les pools d'API s dédiés vous permettent également de faire évoluer chaque charge de travail de manière indépendante.
Comment intégrer la sécurité des fichiers via des API ?
MetaDefender Cloud met à disposition des fonctionnalités d'analyse, de nettoyage et de prise de décision via une interface REST API; envoyez un fichier, récupérez les résultats, appliquez la décision, et passez à l'étape suivante.
Fonctionne aussi bien avec les portails de téléchargement, le stockage dans le cloud, les systèmes de gestion de documents que les pipelines CI/CD.
Peut-on utiliser à la fois MetaDefender Core et MetaDefender Cloud ?
Tout à fait. MetaDefender Core pour les environnements sécurisés et réglementés, MetaDefender Cloud pour les applications destinées aux clients ou à forte croissance.
Le site MetaDefender Cloud utilise-t-il une technologie de sécurité différente de celle du site MetaDefender Core ?
Non. Il s'appuie sur la même pile technologique d'OPSWAT (Metascan Multiscanning, technologie Deep CDR™, Proactive DLP, IA prédictive), à laquelle s'ajoutent quelques fonctionnalités spécifiques au SaaS, telles que l'analyse privée et le BYOK.
Pourquoi transférer la sécurité des fichiers vers le cloud ?
Les entreprises transfèrent la sécurité des fichiers vers le cloud afin d'adapter la protection à l'évolution de la demande sans avoir à mettre en place elles-mêmes l'infrastructure nécessaire, et pour intégrer directement l'analyse dans les applications via des API. Cette solution s'avère également tout à fait naturelle pour les entreprises qui s'appuient déjà sur le SaaS pour le reste de leur infrastructure.
Dans quels cas une organisation doit-elle conserver MetaDefender Core ?
Une organisation doit opter pour la solution « MetaDefender » ( Core ) lorsqu'elle a besoin que son infrastructure reste entièrement au sein de son propre environnement, par exemple dans le cas de réseaux isolés physiquement (air-gapped), d'exigences strictes en matière de souveraineté des données ou d'obligations réglementaires interdisant tout traitement en dehors de ses propres systèmes. Cela s'applique généralement davantage aux infrastructures critiques, aux entités gouvernementales et à d'autres environnements fortement réglementés où le contrôle de l'infrastructure n'est pas facultatif.