La CNIL (Commission Nationale de l'Informatique et des Libertés) a infligé une amende de 500 000 € (environ 580 000 $) à l'Hôpital privé de la Loire pour les failles de sécurité ayant entraîné une cyberattaque durant l'été 2025. L'attaquant a accédé aux dossiers de 524 867 patients. Il a également accédé aux dossiers de 202 246 personnes désignées par les patients comme tiers de confiance. L'hôpital a informé les patients sans jamais communiquer directement avec ces tiers. La CNIL a rendu sa décision publique le 3 septembre 2026, sous la référence SAN-2026-009.
La CNIL a relevé cette omission au titre de l'article 34 du RGPD (Règlement général sur la protection des données) . La question la plus pertinente pour tout gestionnaire de données de santé est de savoir comment une procédure de notification peut atteindre un demi-million de personnes et en omettre deux cent mille autres, pourtant présentes dans le même système.
Qui était le deuxième groupe ?
Conformément à l’article L1111-6 du Code de la santé publique, toute personne majeure peut désigner une personne de confiance : un proche, un ami ou son médecin traitant. Le personnel hospitalier la consulte si le patient est dans l’incapacité d’exprimer ses souhaits. Cette désignation est effectuée par écrit et les hôpitaux doivent proposer cette possibilité à chaque patient admis. Le dossier ainsi constitué mentionne le nom, les coordonnées et le lien de parenté avec le patient.
Parmi ces 202 246 personnes, aucune n’était un patient. Elles ne se sont jamais inscrites, n’ont jamais reçu de soins et, dans de nombreux cas, ignoraient qu’un hôpital détenait un dossier les concernant. La CNIL a constaté que cette omission les avait privées des informations nécessaires pour comprendre l’attaque, en évaluer les conséquences probables et se prémunir contre toute utilisation abusive de leurs données.
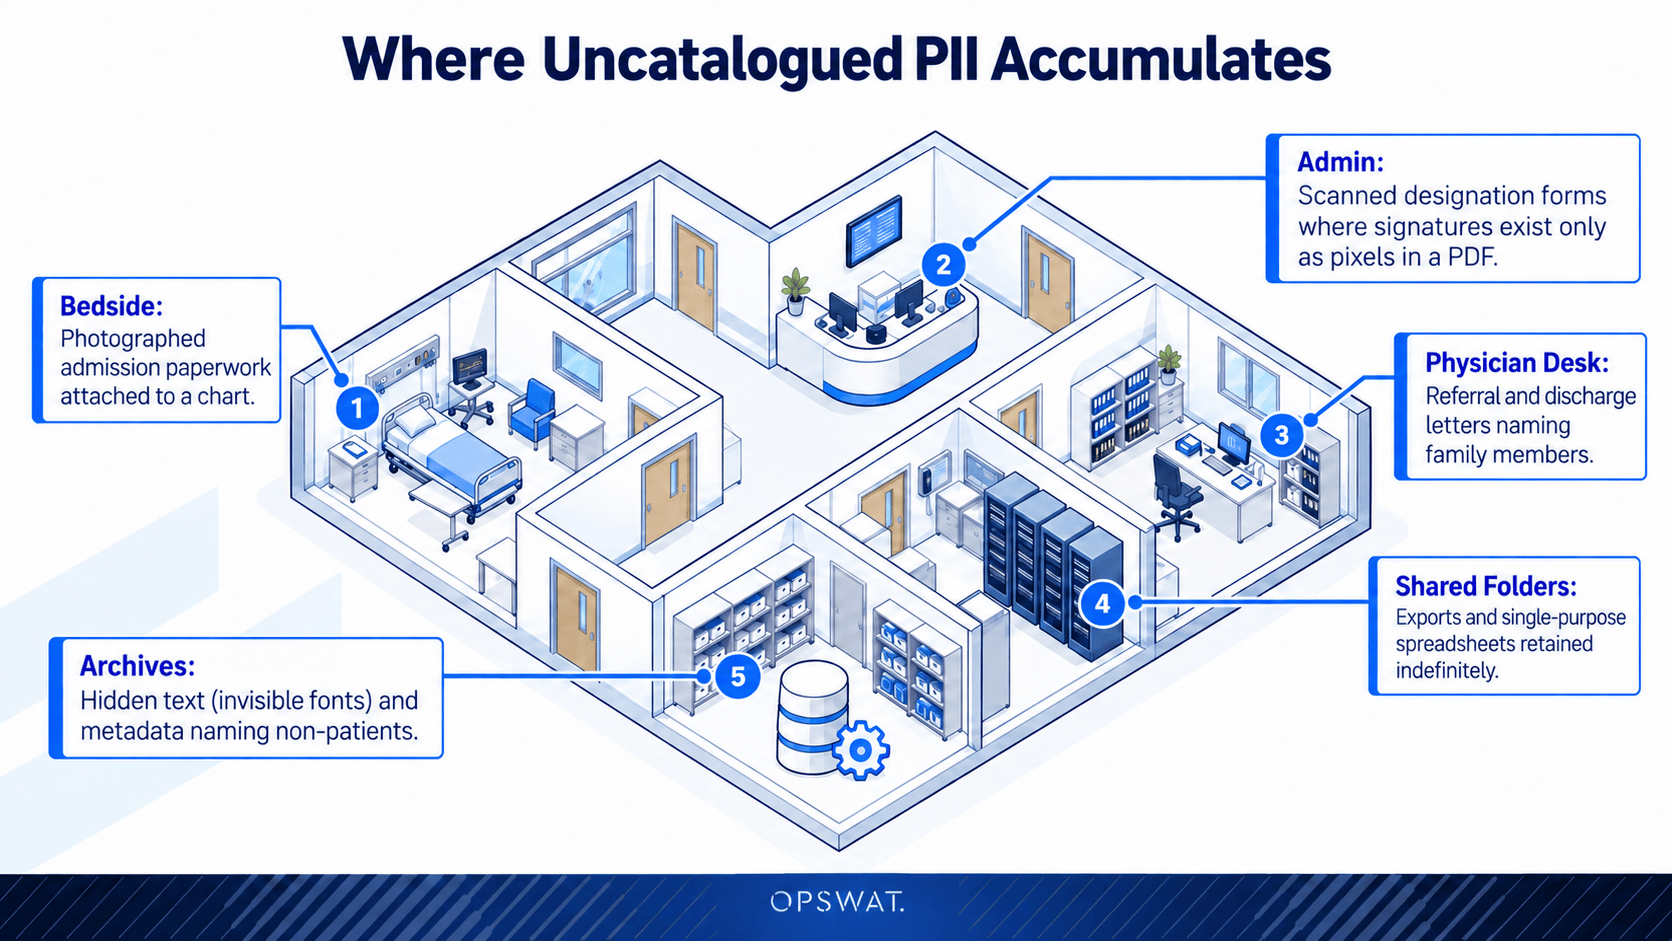
Chaque hôpital possède des dossiers concernant ce type de population : les personnes à contacter en cas d’urgence, les accompagnateurs du patient, les proches enregistrés lors de l’admission, les médecins référents mentionnés dans le compte rendu de sortie et les tuteurs légaux. Leurs informations sont rarement présentes dans les systèmes utilisés pour réaliser un inventaire initial.
Où s'accumulent des données personnelles non cataloguées
Les organismes de santé fondent leurs politiques de protection des données sur les données de santé. Les règles de détection recherchent les codes de diagnostic, les numéros de dossier médical, les identifiants d'assurance et les détails des traitements, car ce sont les termes définis par la réglementation et les éléments recherchés par les auditeurs.
Un dossier tiers de confiance ne contient aucune de ces informations. Il comprend un nom, un numéro de téléphone, une adresse et un lien de parenté. Conforme à une politique adaptée aux données cliniques, ce dossier est irréprochable. Il contient l'intégralité des données personnelles réglementées, et personne n'a exigé que cette réglementation les recherche.
Cette lacune explique comment un hôpital peut mettre en œuvre une procédure de notification compétente et malgré tout aboutir à une constatation au titre de l'article 34. La procédure s'appliquait à la population répertoriée par l'établissement. La population non répertoriée lui était invisible, tant en période normale d'exploitation qu'après la violation.
Lire le contenu plutôt que de se fier aux étiquettes
La technologie Proactive DLP™ analyse le contenu d'un fichier plutôt que de se fier à son nom, son extension ou son étiquette de classification. Elle prend en charge plus de 125 types de fichiers , y compris les fichiers texte, les images et les documents intégrés, et effectue une inspection récursive, examinant ainsi les archives et les couches imbriquées au lieu de les ignorer.
Trois capacités sont essentielles pour retrouver des données personnelles non répertoriées :
- Système de détection conçu pour les identifiants personnels et cliniques. Les détecteurs basés sur l'IA prennent en charge les noms, dates de naissance, numéros de téléphone, numéros de carte d'identité nationale, de passeport et de permis de conduire , ainsi que les codes de diagnostic, les affections médicales courantes et les groupes sanguins. Dans un contexte français, un détail est important : la détection des données personnelles par IA est disponible en français, en plus de l'anglais, de l'espagnol, de l'allemand, de l'italien et du portugais.
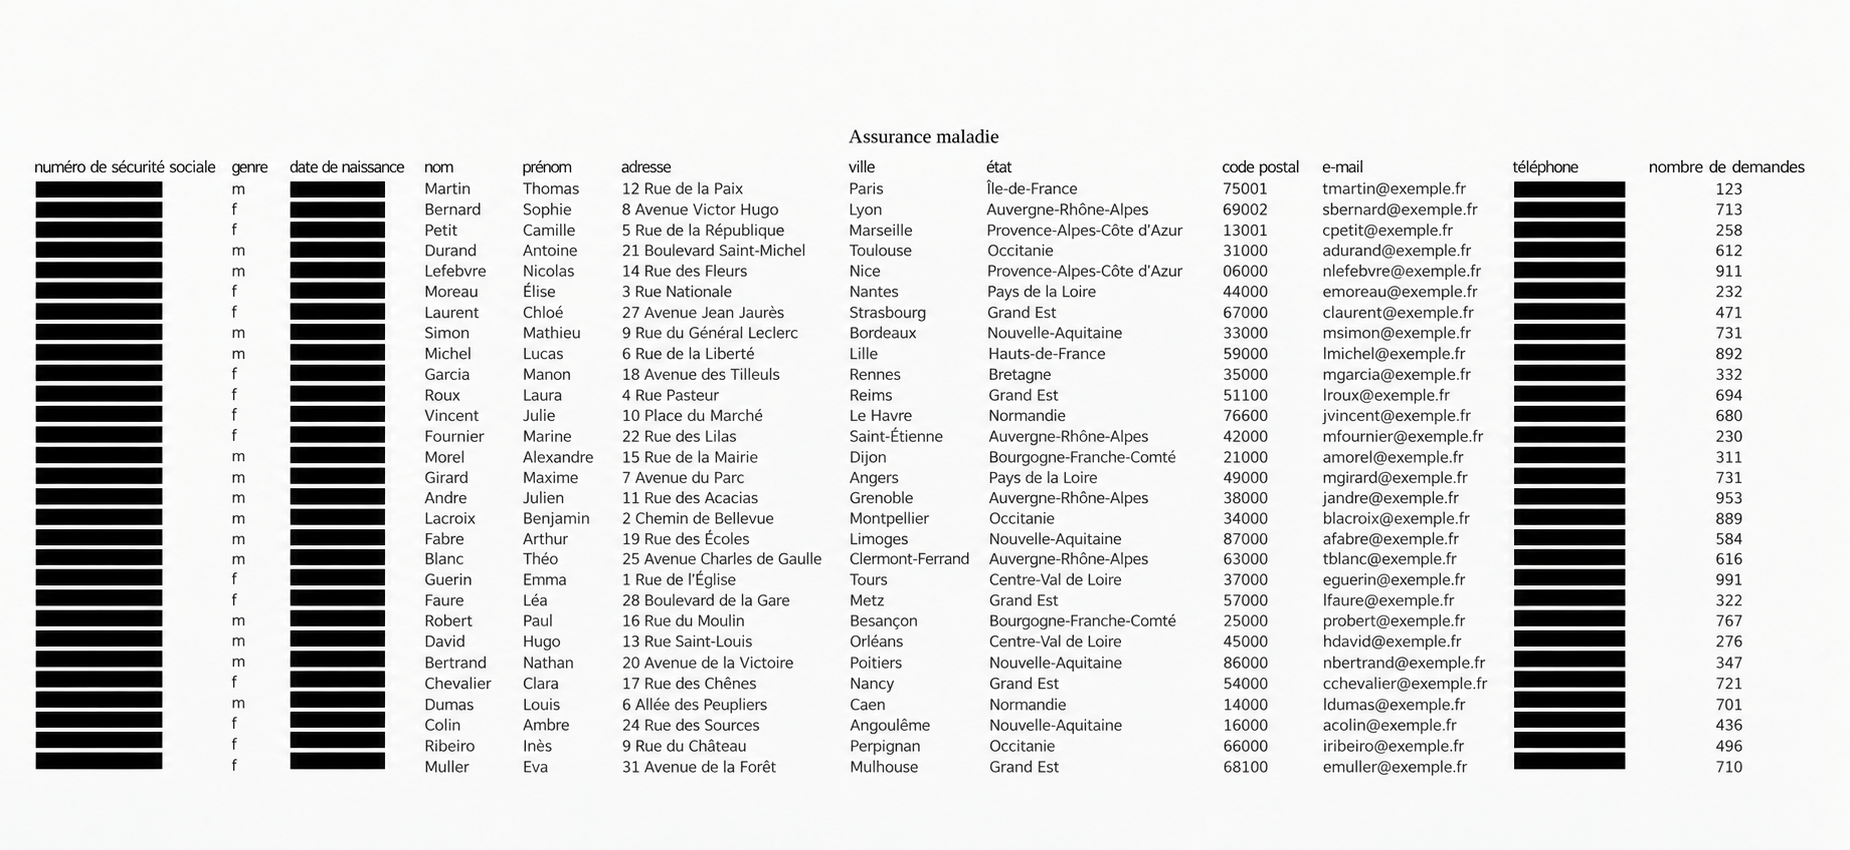
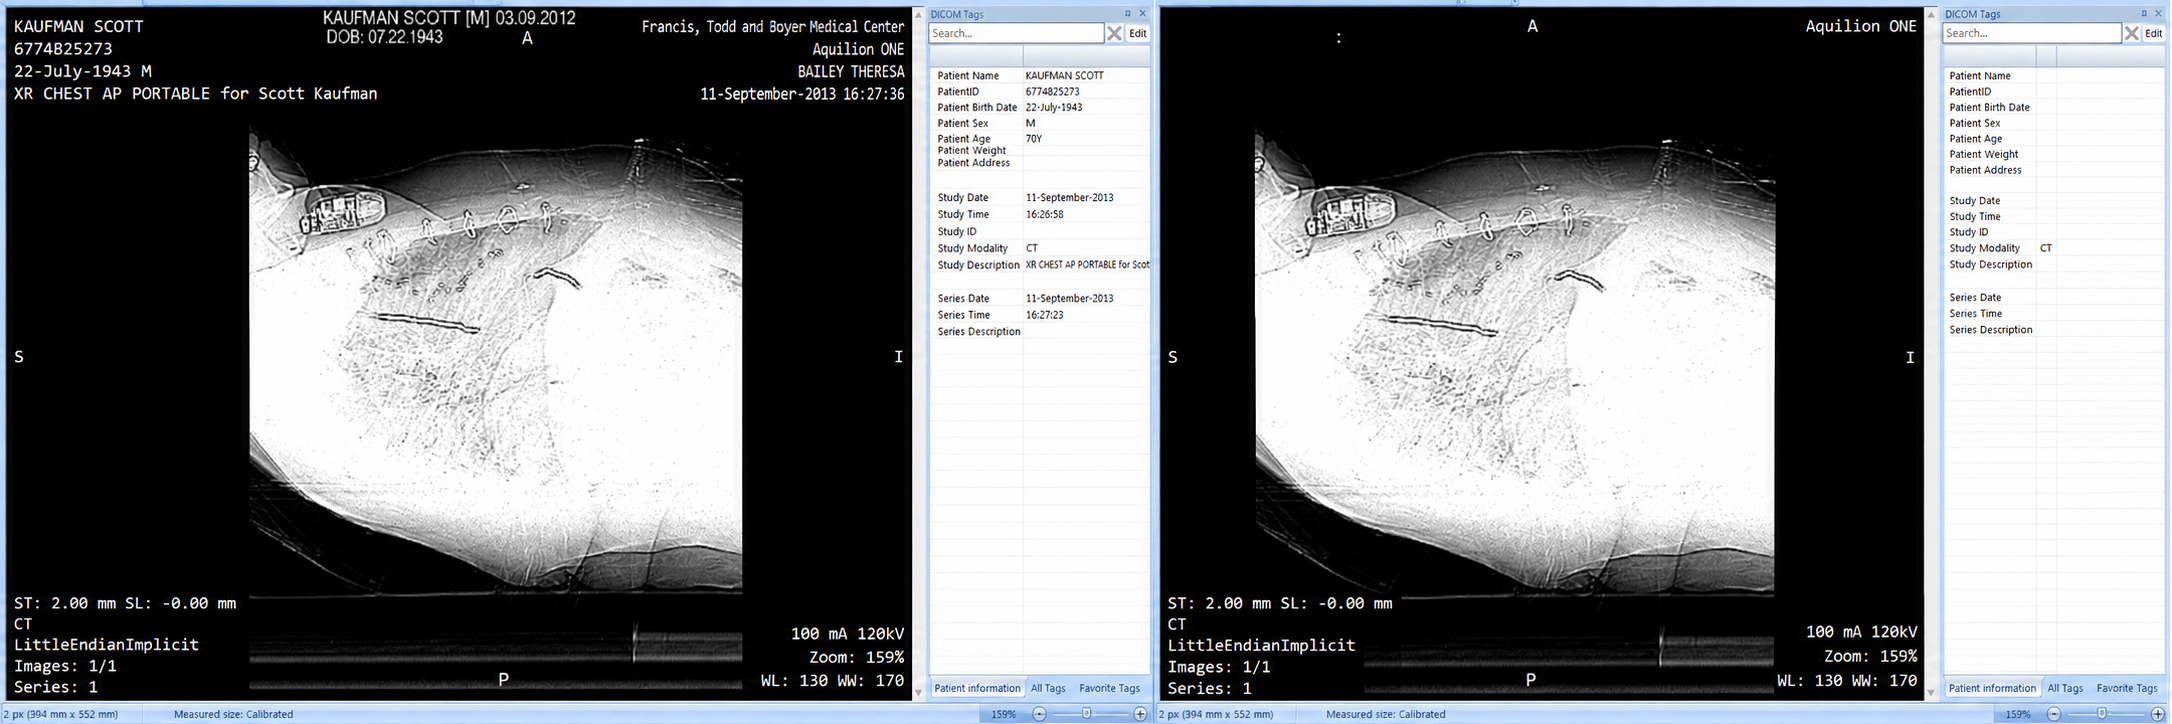
- OCR pour les documents image. La technologie Proactive DLP™ lit les formulaires numérisés, les documents photographiés et les PDF non indexables de la même manière que les documents texte. Un formulaire de désignation ou un document DICOM numérisé cesse d'être une zone d'ombre.
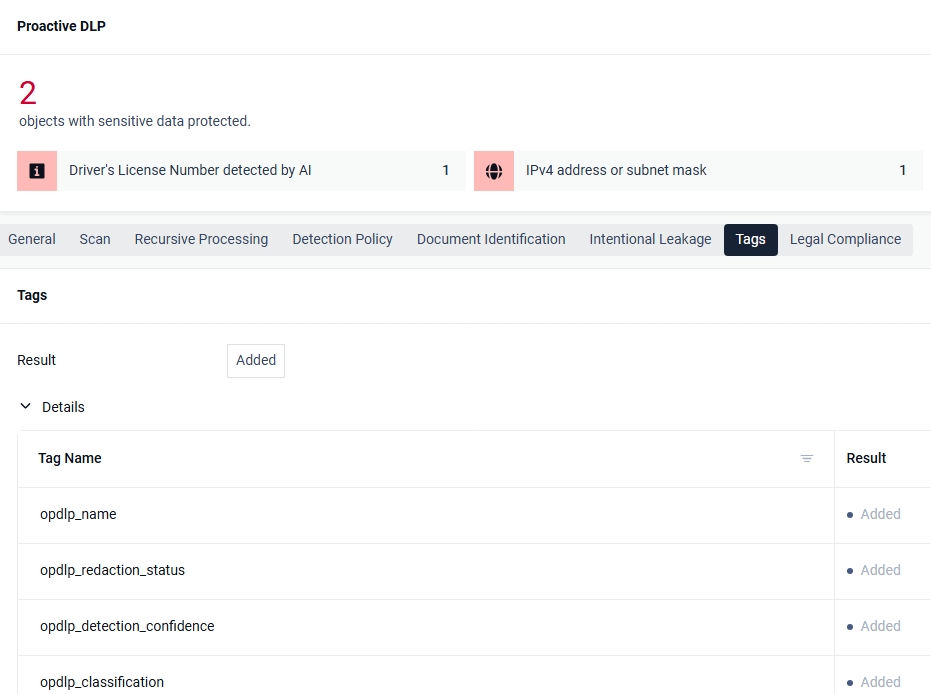
- Classification et étiquetage permettant la création d'un enregistrement. La solution Proactive DLP™ classe le contenu détecté selon des niveaux de sensibilité prédéfinis et intègre des étiquettes de classification au fichier traité. Ces étiquettes alimentent une plateforme SIEM ou un système de gestion documentaire, qui transforme les détections individuelles en une vue d'ensemble de l'emplacement des données réglementées. L'identification des documents ajoute une classification par catégorie pour les documents d'identité et financiers.
L'inspection du contenu aux points de transfert permet de visualiser les fichiers en temps réel : chargements, téléchargements, pièces jointes, supports amovibles et transferts gérés. Elle établit une cartographie à partir du trafic réel plutôt que d'explorer le stockage statique, ce qui signifie que la représentation évolue au fur et à mesure des flux de données et nécessite un processus de découverte des archives statiques.
Proactive DLP court à l'intérieur MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , et MetaDefender Managed File Transfer .
L'étape pratique
Une liste de notification des violations de données est un problème d'inventaire résolu dans l'urgence. La constituer en cours d'incident implique de reconstituer quelles catégories de personnes figurent dans quels fichiers, et ce sont les catégories non documentées qui sont oubliées.
Le rapport 2026 d'IBM sur le coût d'une violation de données estime le coût moyen d'une violation de données dans le secteur de la santé à 6,64 millions de dollars, soit le coût le plus élevé de tous les secteurs pour la treizième année consécutive. Le délai moyen d'identification et de confinement a atteint 247 jours, et les compromissions de supports amovibles et de la chaîne d'approvisionnement ont nécessité le plus long délai, à 258 jours. Un point d'inspection du contenu permet de couvrir ces deux scénarios.
Commencez par l'autre sens. Utilisez la technologie Proactive DLP™ pour analyser les flux de fichiers déjà présents dans votre environnement et classifier les données renvoyées. Les étiquettes s'accumulent pour constituer un registre des données personnelles que vous détenez sur des personnes qui ne sont pas vos patients.
Ressources complémentaires
- Une intrusion de six jours a entraîné la fuite de 3,75 millions de dossiers médicaux chez CareCloud
- Proactive DLP Mise à jour des fonctionnalités de sécurité des fichiers – Nouveaux systèmes de marquage et d'IA
- Anonymisation DICOM : Renforcer la sécurité des données avec OPSWAT Proactive Data Loss Prevention

