CareCloud, un éditeur de logiciels de santé basé à Somerset, dans le New Jersey, a confirmé avoir subi en mars 2026 une attaque visant l’un de ses environnements de dossiers médicaux électroniques (DME). Cette attaque a touché plus de 3,7 millions de personnes. Le HHS (ministère américain de la Santé et des Services sociaux) portail dédié aux violations de données de l’Office for Civil Rights la classe désormais parmi les plus importantes violations de données de l’année dans le secteur de la santé. Ce classement provient du The HIPAA Journal (août 2026). Les enquêteurs judiciaires ont estimé que cet accès non autorisé s’était produit sur une période d’environ six jours, et l’attaquant a affirmé avoir exfiltré des bases de données pendant cette période.
En seulement six jours d'accès, des millions d'identités complètes de patients ont été obtenues.
C'est précisément cet écart entre la durée de présence et les dégâts causés qui mérite d'être étudié. Les contrôles d'accès déterminent combien de temps un intrus peut rester. Le contenu des fichiers auxquels il accède détermine l'importance de cette intrusion, et c'est cette variable que Proactive DLP™ est conçu pour modifier avant même qu'un attaquant n'atteigne ce stade.
Ce que l'attaquant a réussi à faire
CareCloud a confirmé les catégories de données concernées, et c'est la combinaison de ces données qui importe davantage que n'importe quel champ pris isolément. Les enregistrements concernés comprenaient un mélange des éléments suivants :
- Noms et adresses personnelles
- Dates de naissance
- Numéros de Sécurité sociale
- Numéros de permis de conduire et d'autres pièces d'identité délivrées par les autorités publiques
- Numéros de compte bancaire
- Numéros de cartes de crédit et de débit
- Informations médicales et détails relatifs à l'assurance maladie
Un numéro de carte volé a une date d'expiration. Ce n'est pas le cas d'une date de naissance associée à un numéro de Sécurité sociale et à un diagnostic. Chaque enregistrement concerné par cette fuite contenait suffisamment d'informations pour ouvrir un crédit et déposer des demandes de remboursement frauduleuses. Il contenait également suffisamment d'informations pour créer un prétexte convaincant en vue d'une prochaine attaque contre le patient ou son prestataire de soins.
Cette valeur ne dépend en rien de la capacité d'un intrus à identifier ce qu'il a trouvé : une politique consistant à hacher ou à masquer ces champs avant que le fichier ne soit stocké élimine toute valeur, quelle que soit la personne qui finira par le lire.
La couche « fournisseur » concentre les dégâts
CareCloud agit en tant que partenaire commercial au sens de la loi HIPAA et collabore avec plus de 45 000 prestataires. C'est ainsi qu'une seule infrastructure compromise a pu affecter des patients au sein de milliers d'entités concernées, dont aucune n'avait la maîtrise de l'infrastructure en question.
Chacun de ces prestataires doit encore notifier la violation à ses patients et en subit toujours les conséquences en termes de réputation. La concentration des fournisseurs transforme une intrusion en une responsabilité partagée ; c'est pourquoi les données traitées pour le compte d'une entité concernée méritent le même niveau de vigilance que celles qu'elle détient en interne. Le rapport 2026 d’IBM estime le coût moyen d’une violation de données dans le secteur de la santé à 6,64 millions de dollars, soit le montant le plus élevé de tous les secteurs pour la treizième année consécutive, la moyenne aux États-Unis s’élevant à 11,5 millions de dollars tous secteurs confondus. Aucun de ces chiffres ne tient compte de la manière dont un incident se propage au sein d’un réseau de prestataires.
Où se trouvent réellement les données sensibles des patients ?
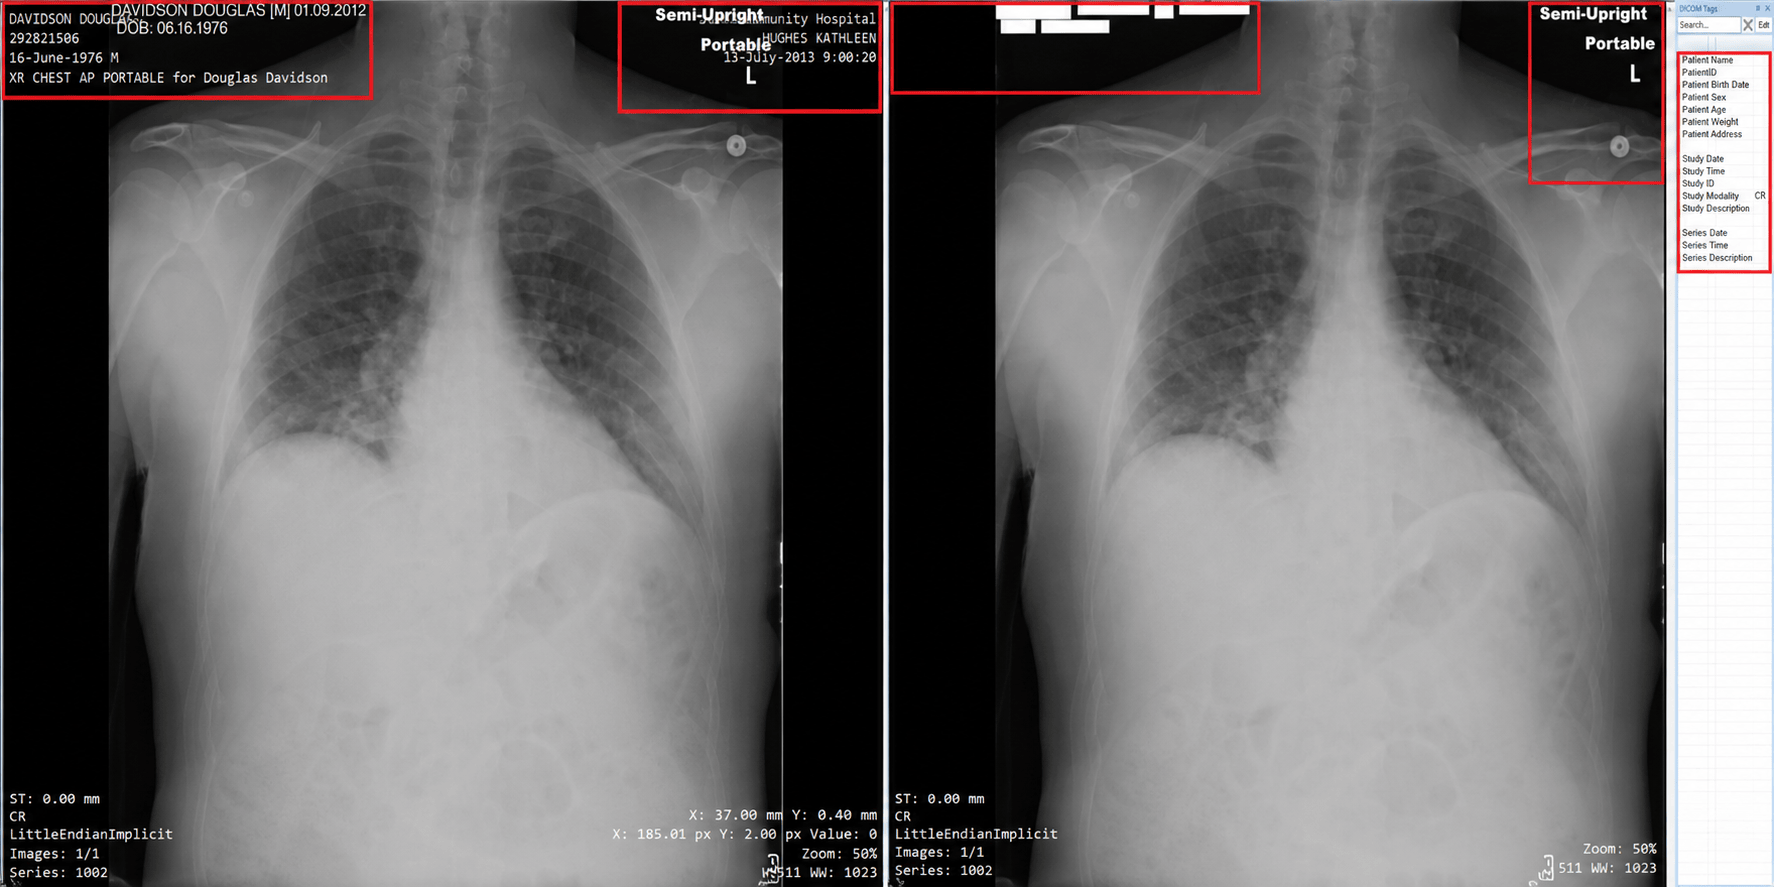
Les débats sur les violations de la confidentialité des données de santé ont tendance à se concentrer sur les enregistrements contenus dans les bases de données. Dans la pratique, les informations de santé protégées (PHI) s’accumulent dans des fichiers. Citons par exemple les formulaires d’admission numérisés, les cartes d’assurance photographiées et jointes au format PDF, les documents relatifs aux demandes de remboursement, les feuilles de calcul exportées, les examens au format DICOM (Digital Imaging and Communications in Medicine) et les pièces jointes aux e-mails échangées entre un cabinet médical et son prestataire de facturation.
Ces fichiers sont plus difficiles à recenser qu'une colonne de base de données, et ils dissimulent des données dans des endroits inaccessibles à une recherche textuelle :
- Documents numérisés et photographiés, dont les identifiants n'existent que sous forme de pixels
- Images recadrées dans des fichiers Microsoft Office, qui conservent la zone que l'auteur pensait avoir supprimée
- Texte invisible ou de très petite taille, utilisé pour dissimuler des données à un évaluateur
- Les en-têtes DICOM et les annotations intégrées, qui contiennent les informations relatives au patient, au médecin et à l'établissement, en plus de l'image
- Métadonnées du fichier telles que l'auteur, les coordonnées GPS et l'historique des révisions
Chaque copie d'un fichier dont les identifiants sont conservés sous une forme lisible constitue un enregistrement supplémentaire accessible à toute personne ayant accès au support de stockage sur lequel elle se trouve.
Proactive DLP™ limite les risques liés à une fuite de données
La technologie Proactive DLP™ analyse le contenu des fichiers aux points de transfert de ceux-ci, puis applique une mesure conforme à la politique en fonction des résultats de cette analyse. Elle prend en charge plus de 125 types de fichiers et effectue une analyse récursive, ce qui permet d'examiner les archives, les objets intégrés et les couches imbriquées au lieu de les ignorer.
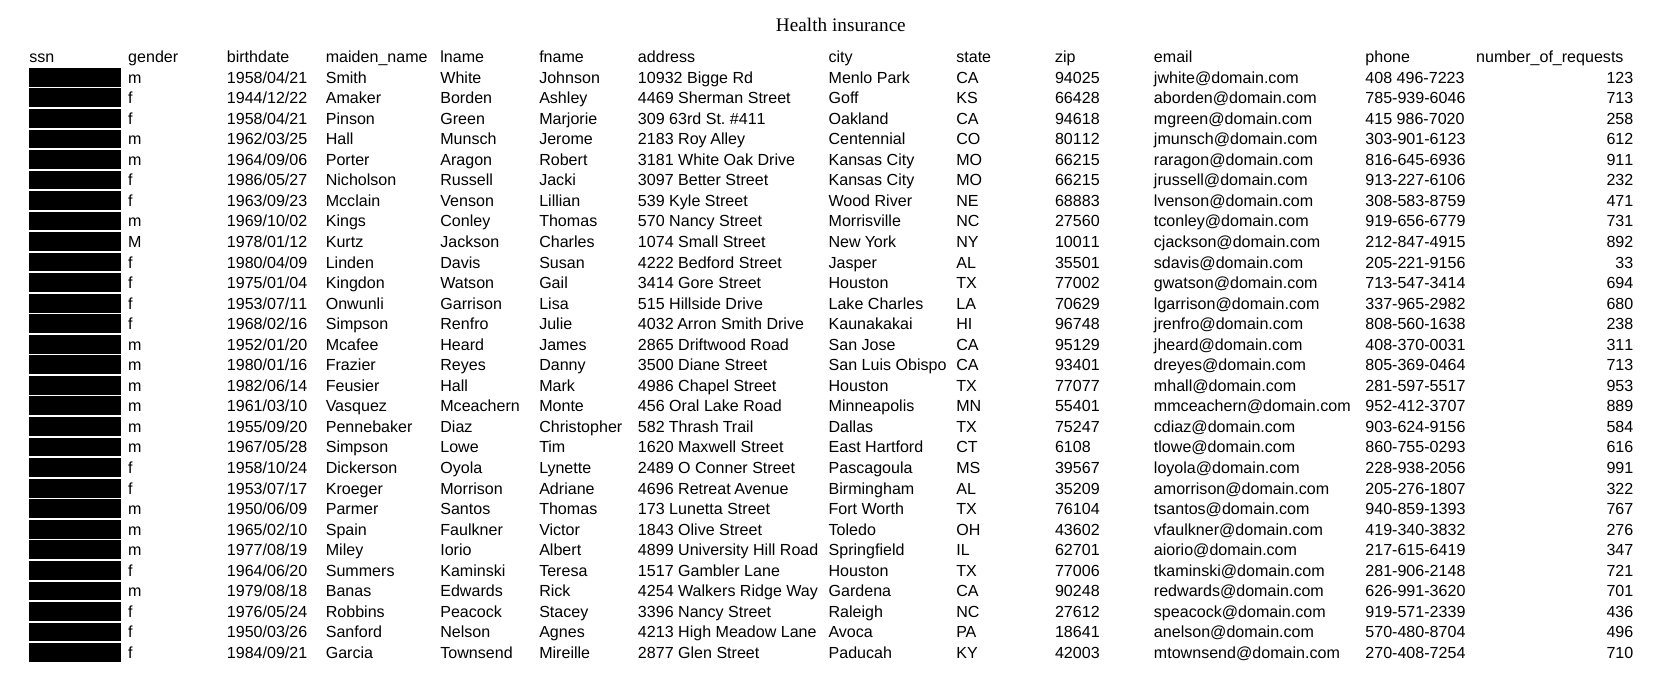
La détection correspond étroitement aux catégories indiquées par CareCloud. Les détecteurs intégrés et basés sur l’IA couvrent les numéros de Sécurité sociale, les numéros de carte bancaire, les numéros de permis de conduire, les numéros d’identification nationaux, les numéros de passeport et les dates de naissance. La couverture s’étend aux noms de personnes, aux numéros de téléphone, aux pathologies courantes, au groupe sanguin, aux codes nationaux des médicaments et aux motifs personnalisés définis par des expressions régulières. La technologie OCR étend cette couverture aux fichiers PDF non consultables et aux fichiers image. Un formulaire d'assurance numérisé est lu de la même manière qu'un document texte.
Une fois le contenu identifié, la politique détermine ce qu’il advient de celui-ci :
- La caviardage et la substitution permettent de masquer les identifiants tout en préservant la structure et la lisibilité du document, quel que soit le format : PDF, Word, Excel, PowerPoint, CSV et images traitées par OCR.
- Le hachage remplace un identifiant par une valeur irréversible à l'aide des algorithmes SHA-256, SHA-384 ou SHA-512, ce qui permet de poursuivre l'analyse des données et le partage avec des tiers sans transférer les identifiants actifs.
- L'anonymisation DICOM supprime les données relatives au patient, à l'examen et au médecin de l'en-tête et, si nécessaire, élimine les annotations incrustées, grâce à une configuration par défaut conforme à la disposition « Safe Harbor » de la loi HIPAA.
- La suppression des métadonnées efface les champs « Auteur », « GPS » et « Version » des images, des fichiers Office et des PDF
- La fonction « Suppression de la zone recadrée » supprime définitivement les zones d'image masquées dans les fichiers Microsoft Office
- Le balisage et la classification intègrent le résultat de la détection dans le fichier lui-même, fournissant ainsi à un système SIEM (Security Information and Event Management) ou à un système de gestion de documents des informations sur lesquelles agir
- Le blocage empêche purement et simplement le transfert d'un fichier lorsque la politique n'autorise pas le transfert de ce contenu.
La technologie Proactive DLP™ est intégrée à MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk et MetaDefender Managed File Transfer . Ensemble, ces solutions assurent le contrôle des flux de travail liés aux téléchargements sur le Web, aux e-mails, aux supports amovibles et aux transferts de fichiers.
La variable que vous pouvez encore contrôler
Le calendrier de l'intrusion est défini par le pirate. La lisibilité des données qui s'y trouvent à la fin est déterminée par une politique, et celle-ci est établie avant le début de l'attaque. Un dossier médical dont le numéro de Sécurité sociale a été haché et dont les pièces jointes numérisées ont été masquées représente une perte nettement moindre que le même dossier stocké tel quel.
Pour les établissements de santé et les fournisseurs qui les accompagnent, cela implique de considérer la dépersonnalisation comme un contrôle au niveau de l’ingestion et du transfert, plutôt que comme une opération de nettoyage effectuée au moment de la production de rapports. Il convient de déterminer quels identifiants chaque système nécessite réellement, puis d’appliquer cette décision à chaque fichier qui y est intégré. Les équipes souhaitant combler cette lacune peuvent commencer par découvrir comment la technologie Proactive DLP™ applique la caviardage, le hachage et l’anonymisation avant même que les données ne quittent le stockage.

