Les outils de détection fonctionnent selon un principe simple : identifier le fichier malveillant avant qu’il ne cause des dégâts. Ce principe perd toute validité dès lors qu’une menace est inédite. Une faille « zero-day », une nouvelle technique d’obfuscation ou un code malveillant généré par un outil d’IA ne présente aucune signature à comparer, ni aucun modèle de comportement établi permettant de le signaler.
AV-Comparatives est une référence reconnue pour son évaluation rigoureuse des moteurs de détection et pour la transparence avec laquelle elle rend compte de leurs lacunes. Ce test porte sur les recherches menées par AV-Comparatives concernant les techniques d'exploitation les plus récentes, applicables aux types de fichiers et aux scénarios les plus courants, ainsi que sur la manière dont la technologie Deep CDR™ d'OPSWATrésiste à ces menaces.
Comment AV-Comparatives a testé la technologie Deep CDR™
AV-Comparatives, une instance indépendante reconnue dans le domaine des tests de logiciels de sécurité d'entreprise, a évalué la technologie Deep CDR™ telle qu'elle est intégrée à MetaDefender™ Core.
Plutôt que de s'appuyer sur des échantillons de fichiers abstraits, elle a élaboré ses cas de test à partir des scénarios d'attaque auxquels les entreprises sont généralement confrontées.
Chaque cas de test a été évalué selon deux critères simultanés : d'une part, si la menace avait été complètement neutralisée, et d'autre part, si le fichier obtenu conservait sa structure, sa mise en page et sa facilité d'utilisation. C'est ce qui distingue un test de neutralisation de niveau laboratoire d'une simple liste de contrôle de détection.
Les résultats, en bref
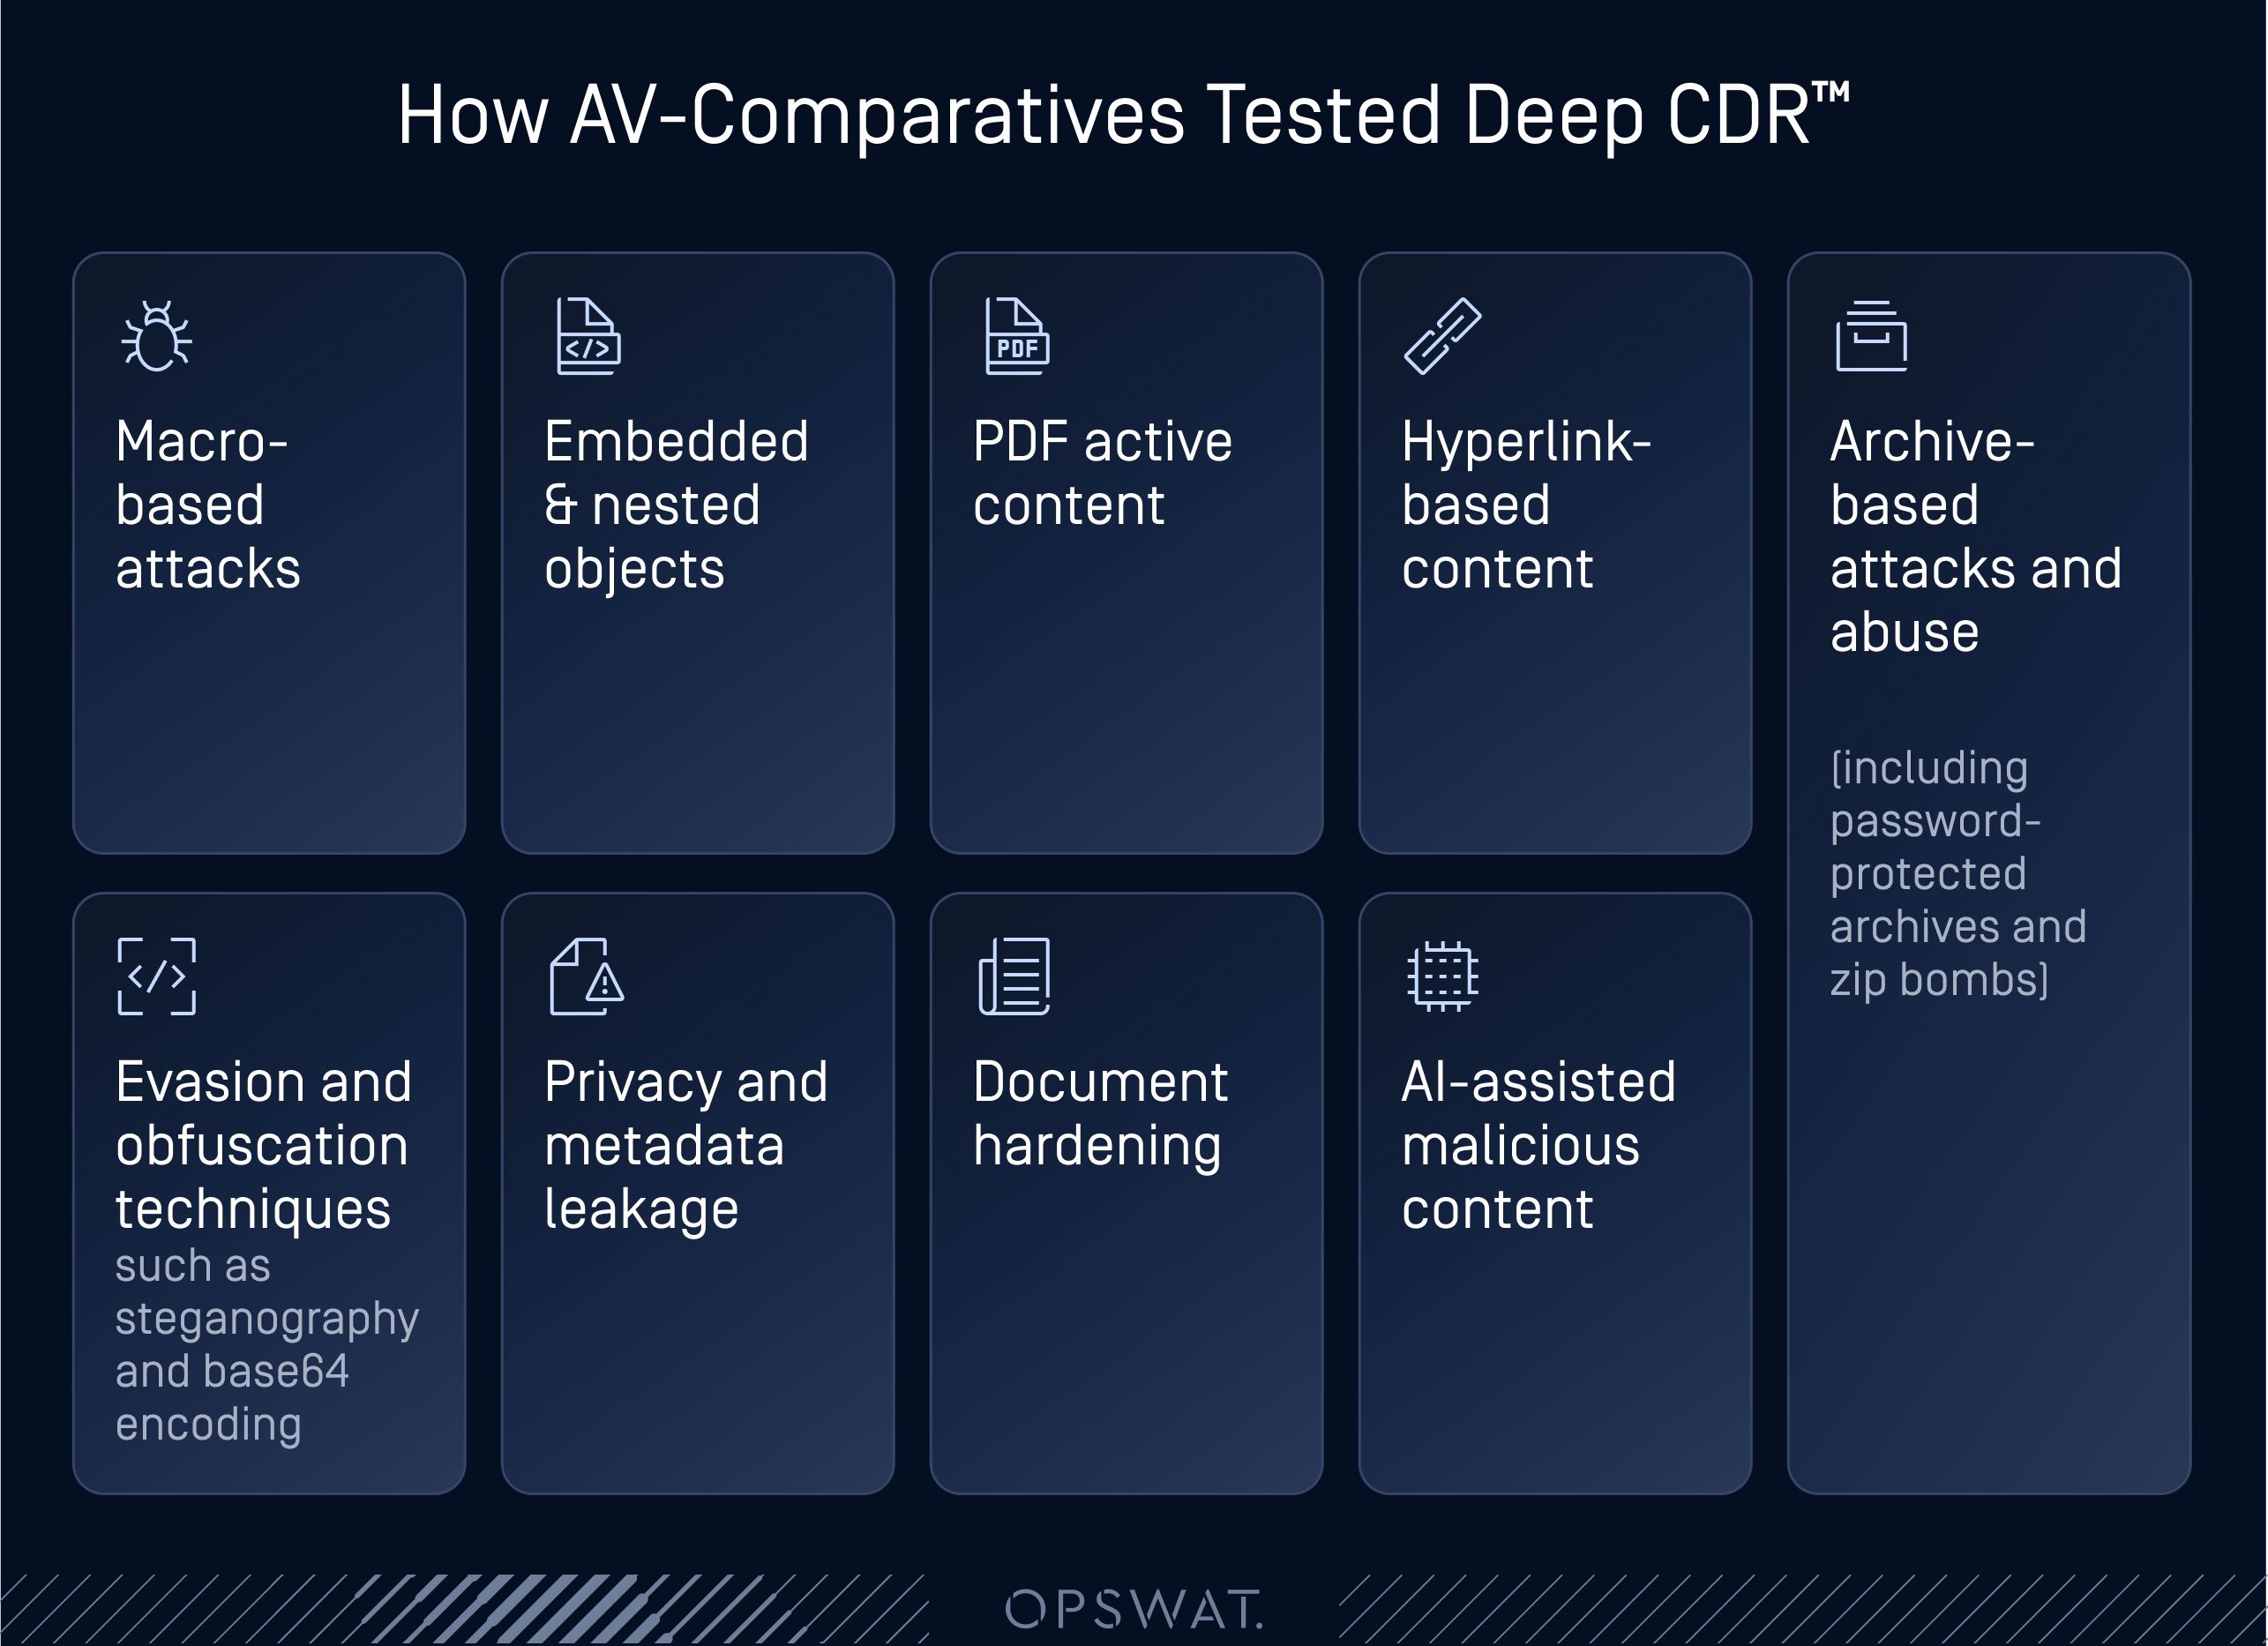
Chaque catégorie de scénario a fait l'objet d'une analyse approfondie dans le cadre de la configuration de workflow testée, y compris les techniques que nous présentons ci-dessous : exploits d'objets intégrés, stéganographie d'images, contenu obscurci dans des codes QR et contenu actif dans des fichiers SVG, ainsi que les attaques basées sur des macros et celles basées sur des archives.
Il convient notamment de noter que cela comprenait également des cas de test spécialement conçus autour de contenus malveillants générés par l'IA : des fichiers contenant des techniques d'obfuscation générées par l'IA, des scripts et des constructions structurellement trompeuses. Ceux-ci ont été traités à l'aide des mêmes mécanismes de nettoyage que les attaques classiques, sans qu'il y ait de différence de résultat selon la manière dont le contenu malveillant avait été créé.
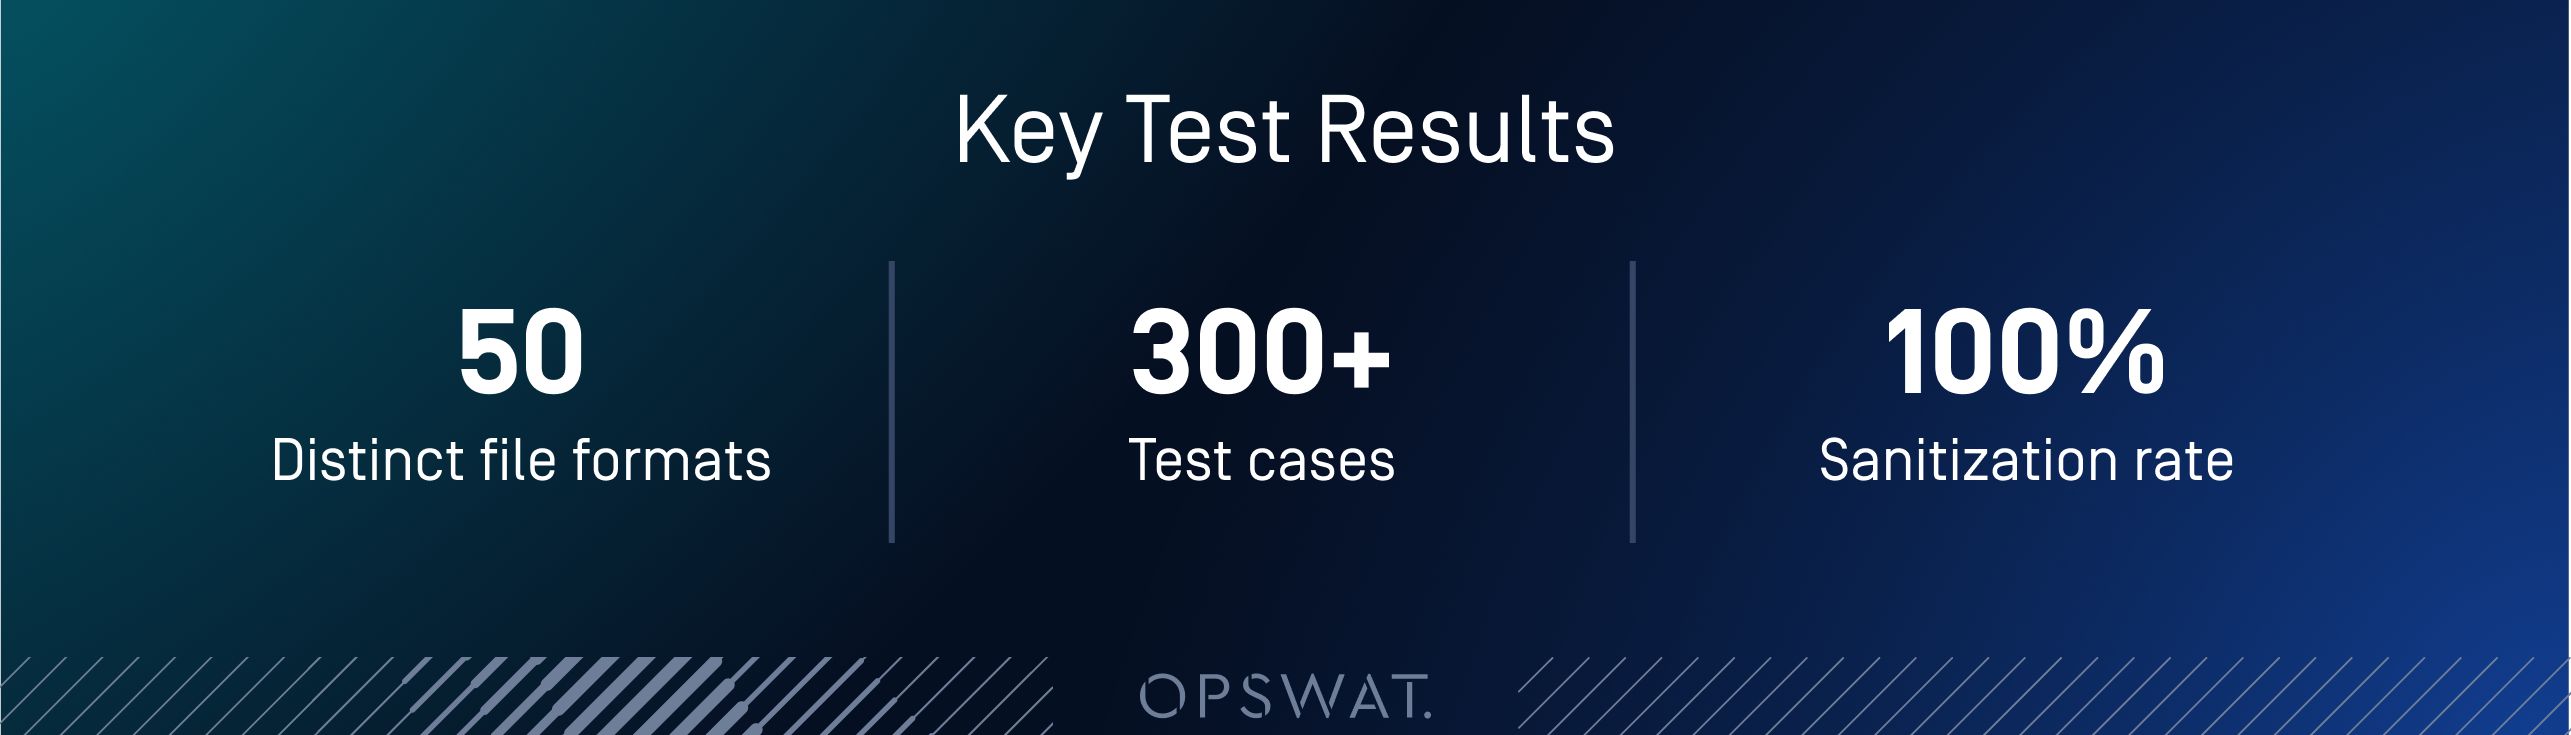
En termes de fidélité, les fichiers reconstitués ont conservé leur mise en page, leur formatage, leurs images, leurs tableaux, leurs formules, leurs commentaires et leurs éléments de navigation, tandis que les contenus à risque, tels que les macros et les objets intégrés, ont été supprimés, conformément à la politique configurée.
La technologie Deep CDR™ en action : comment fonctionne réellement la désinfection ?
Les catégories de scénarios du test d'AV-Comparatives correspondent étroitement aux attaques et techniques récemment recensées. Les exemples suivants illustrent à quoi ressemble une « désinfection à 100 % » au niveau des fichiers.
Objets intégrés dans le format RTF (mesures d'atténuation des vulnérabilités RCE de type « zero-day »)
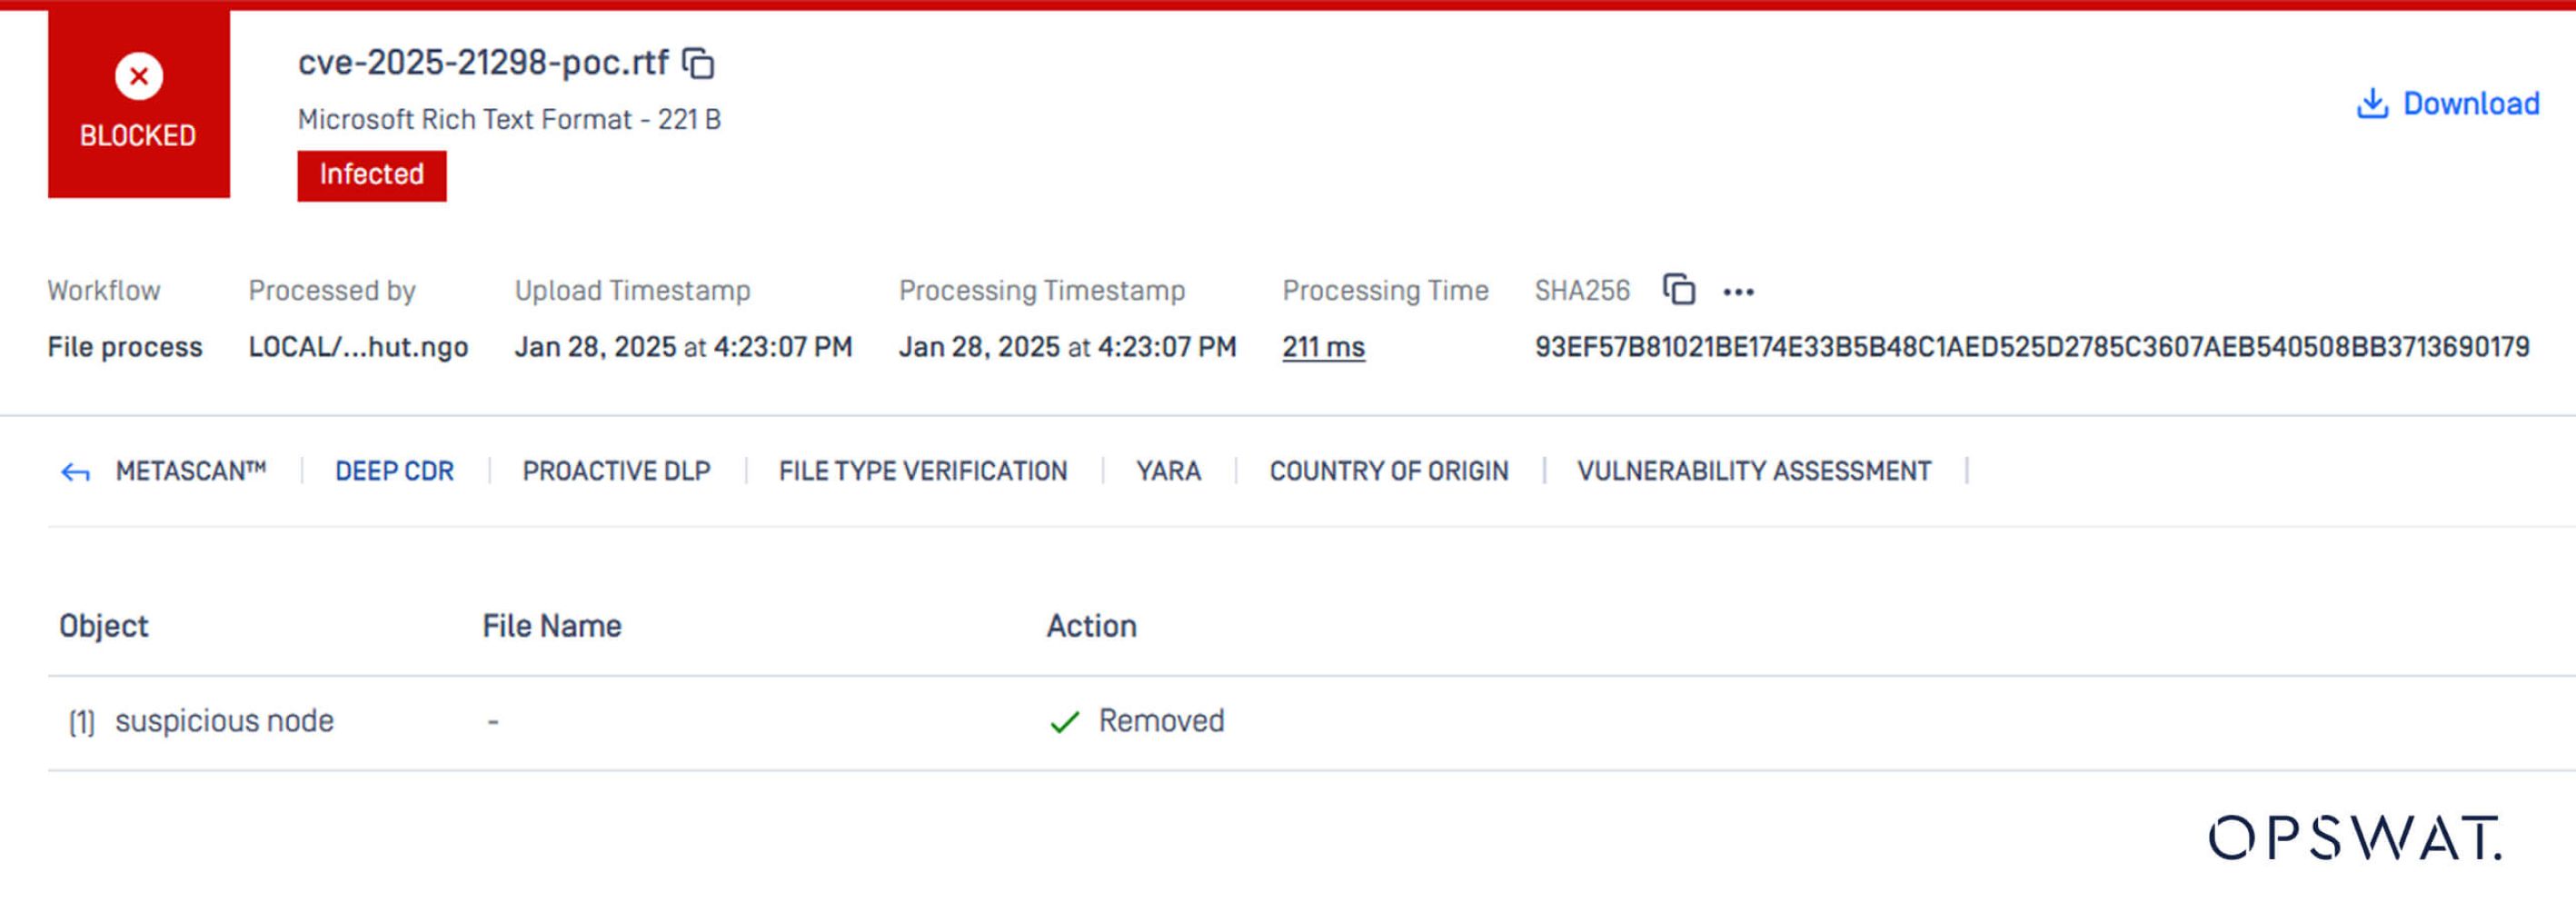
La vulnérabilité CVE-2025-21298, qui permet l'exécution de code à distance sans clic dans la bibliothèque OLE de Windows, peut être exploitée simplement en affichant l'aperçu d'un fichier RTF malveillant dans Outlook, sans qu'aucun clic ne soit nécessaire.
Pour y remédier, il suffit d’activer la règle « Supprimer les objets intégrés » pour le format RTF dans les paramètres de la technologie Deep CDR™.
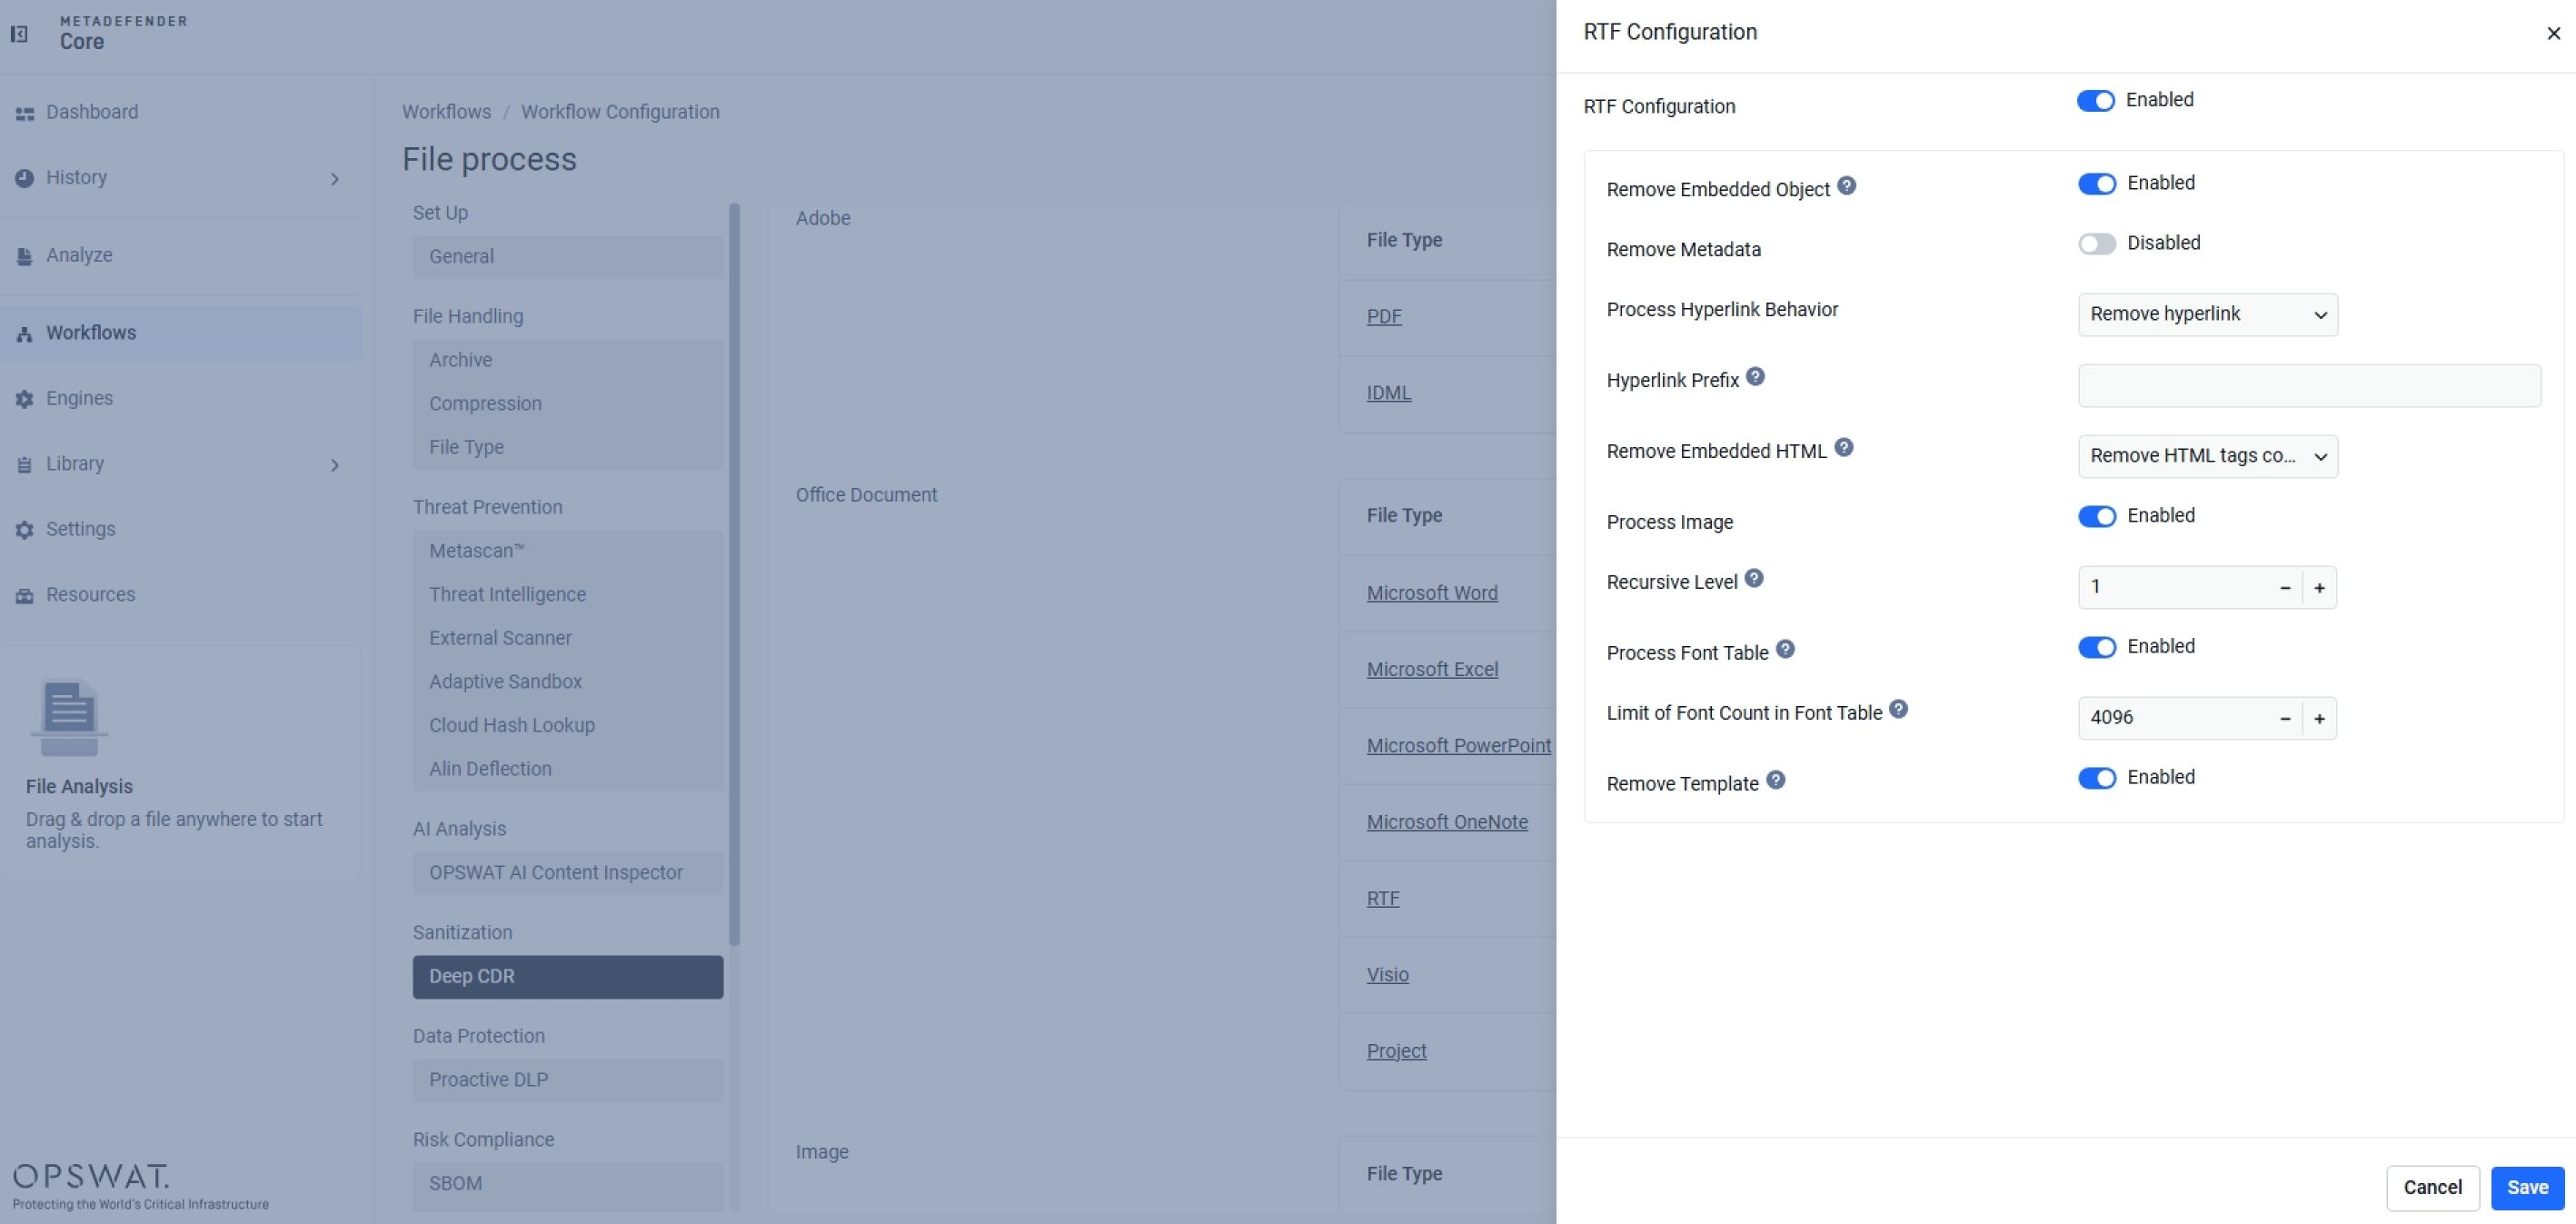
La technologie Deep CDR™ identifie l'objet OLE intégré comme un nœud non autorisé et le supprime lors de la reconstruction, neutralisant ainsi la voie d'exploitation, que la vulnérabilité en question ait ou non déjà été répertoriée.
Stéganographie au niveau des pixels dans les images
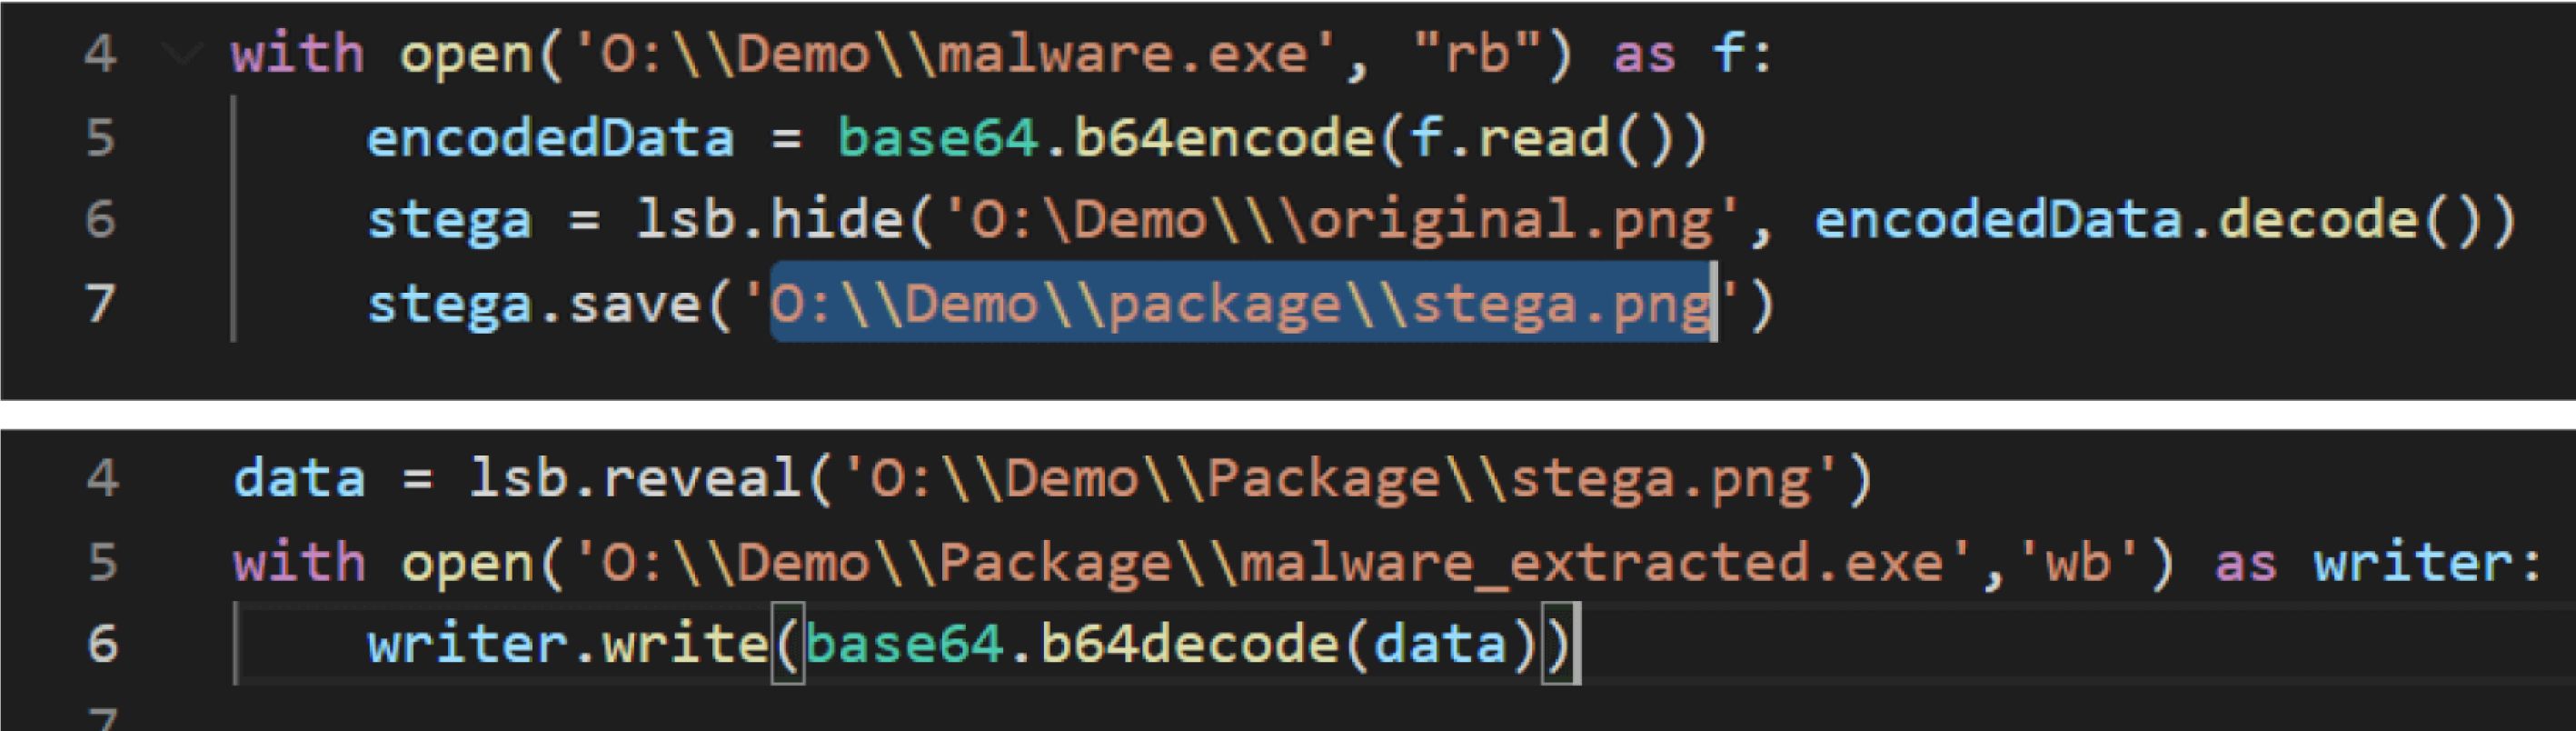
La stéganographie basée sur les images permet de dissimuler des charges utiles au niveau des bits ou des pixels, une technique pratiquement indétectable par les analyses antivirus classiques.
À l'aide de logiciels de stéganographie gratuits tels que 1-2 Steganography, OpenStego et QuickStego, les pirates peuvent créer des logiciels malveillants en quelques minutes et avec seulement quelques lignes de code.
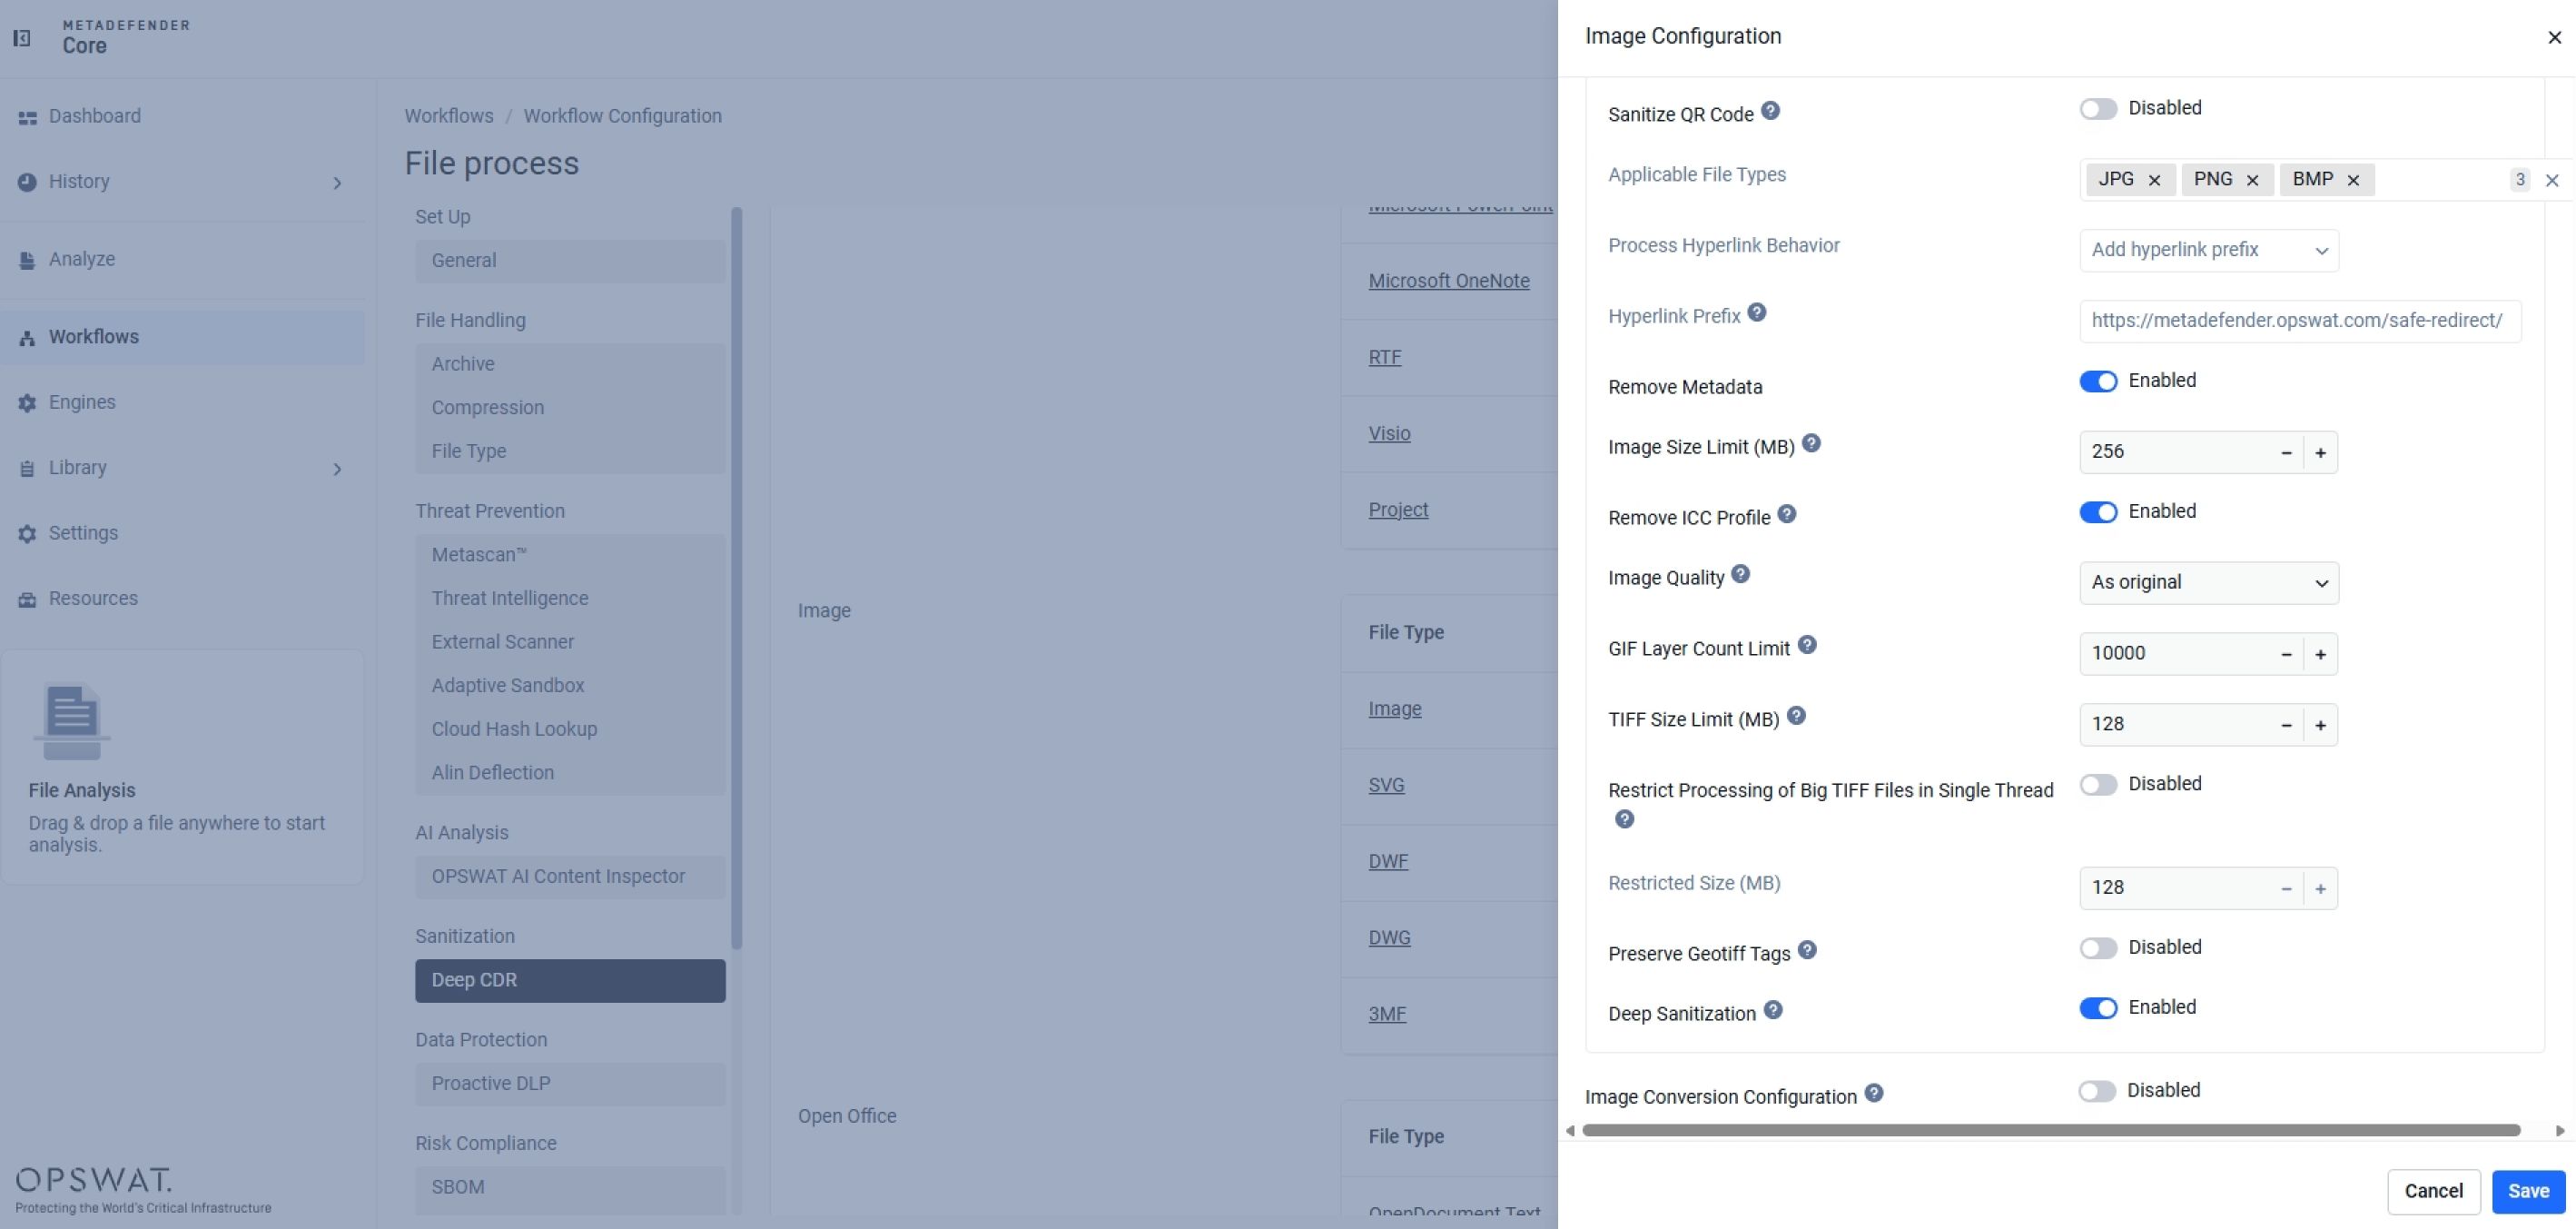
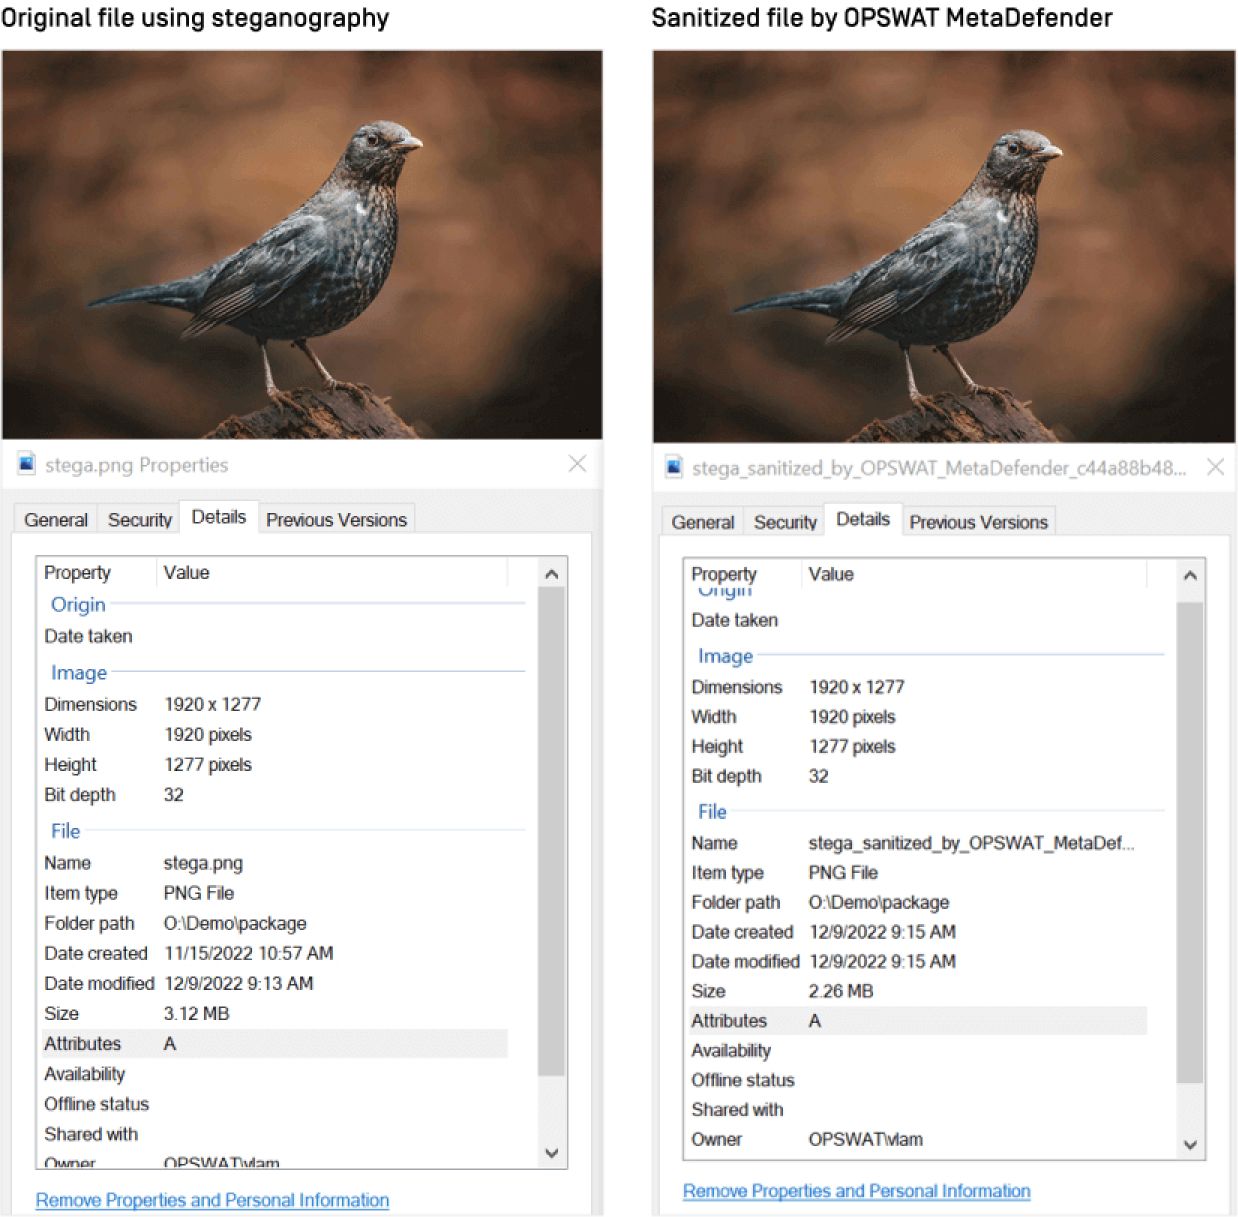
La technologie Deep CDR™ résout ce problème en supprimant les métadonnées structurées susceptibles de contenir des charges utiles cachées, puis en intervenant directement au niveau des pixels : elle supprime les données inutilisées pouvant contenir une charge utile partielle, introduit un bruit contrôlé pour perturber toute logique d'exécution intégrée et optimise la compression des images bitmap afin d'éliminer l'espace où une charge utile pourrait autrement se loger, le tout sans aucune altération visible de la qualité de l'image.
Contenu actif dans les fichiers SVG
Le SVG est un format basé sur XML pouvant légalement contenir des scripts, des gestionnaires d'événements et des références externes, ce qui en fait précisément un format particulièrement intéressant pour les pages de hameçonnage qui décodent une charge utile en Base64 lors de l'exécution, une technique désormais répertoriée dans le cadre du cadre MITRE ATT&CK sous le nom de « SVG Smuggling ».
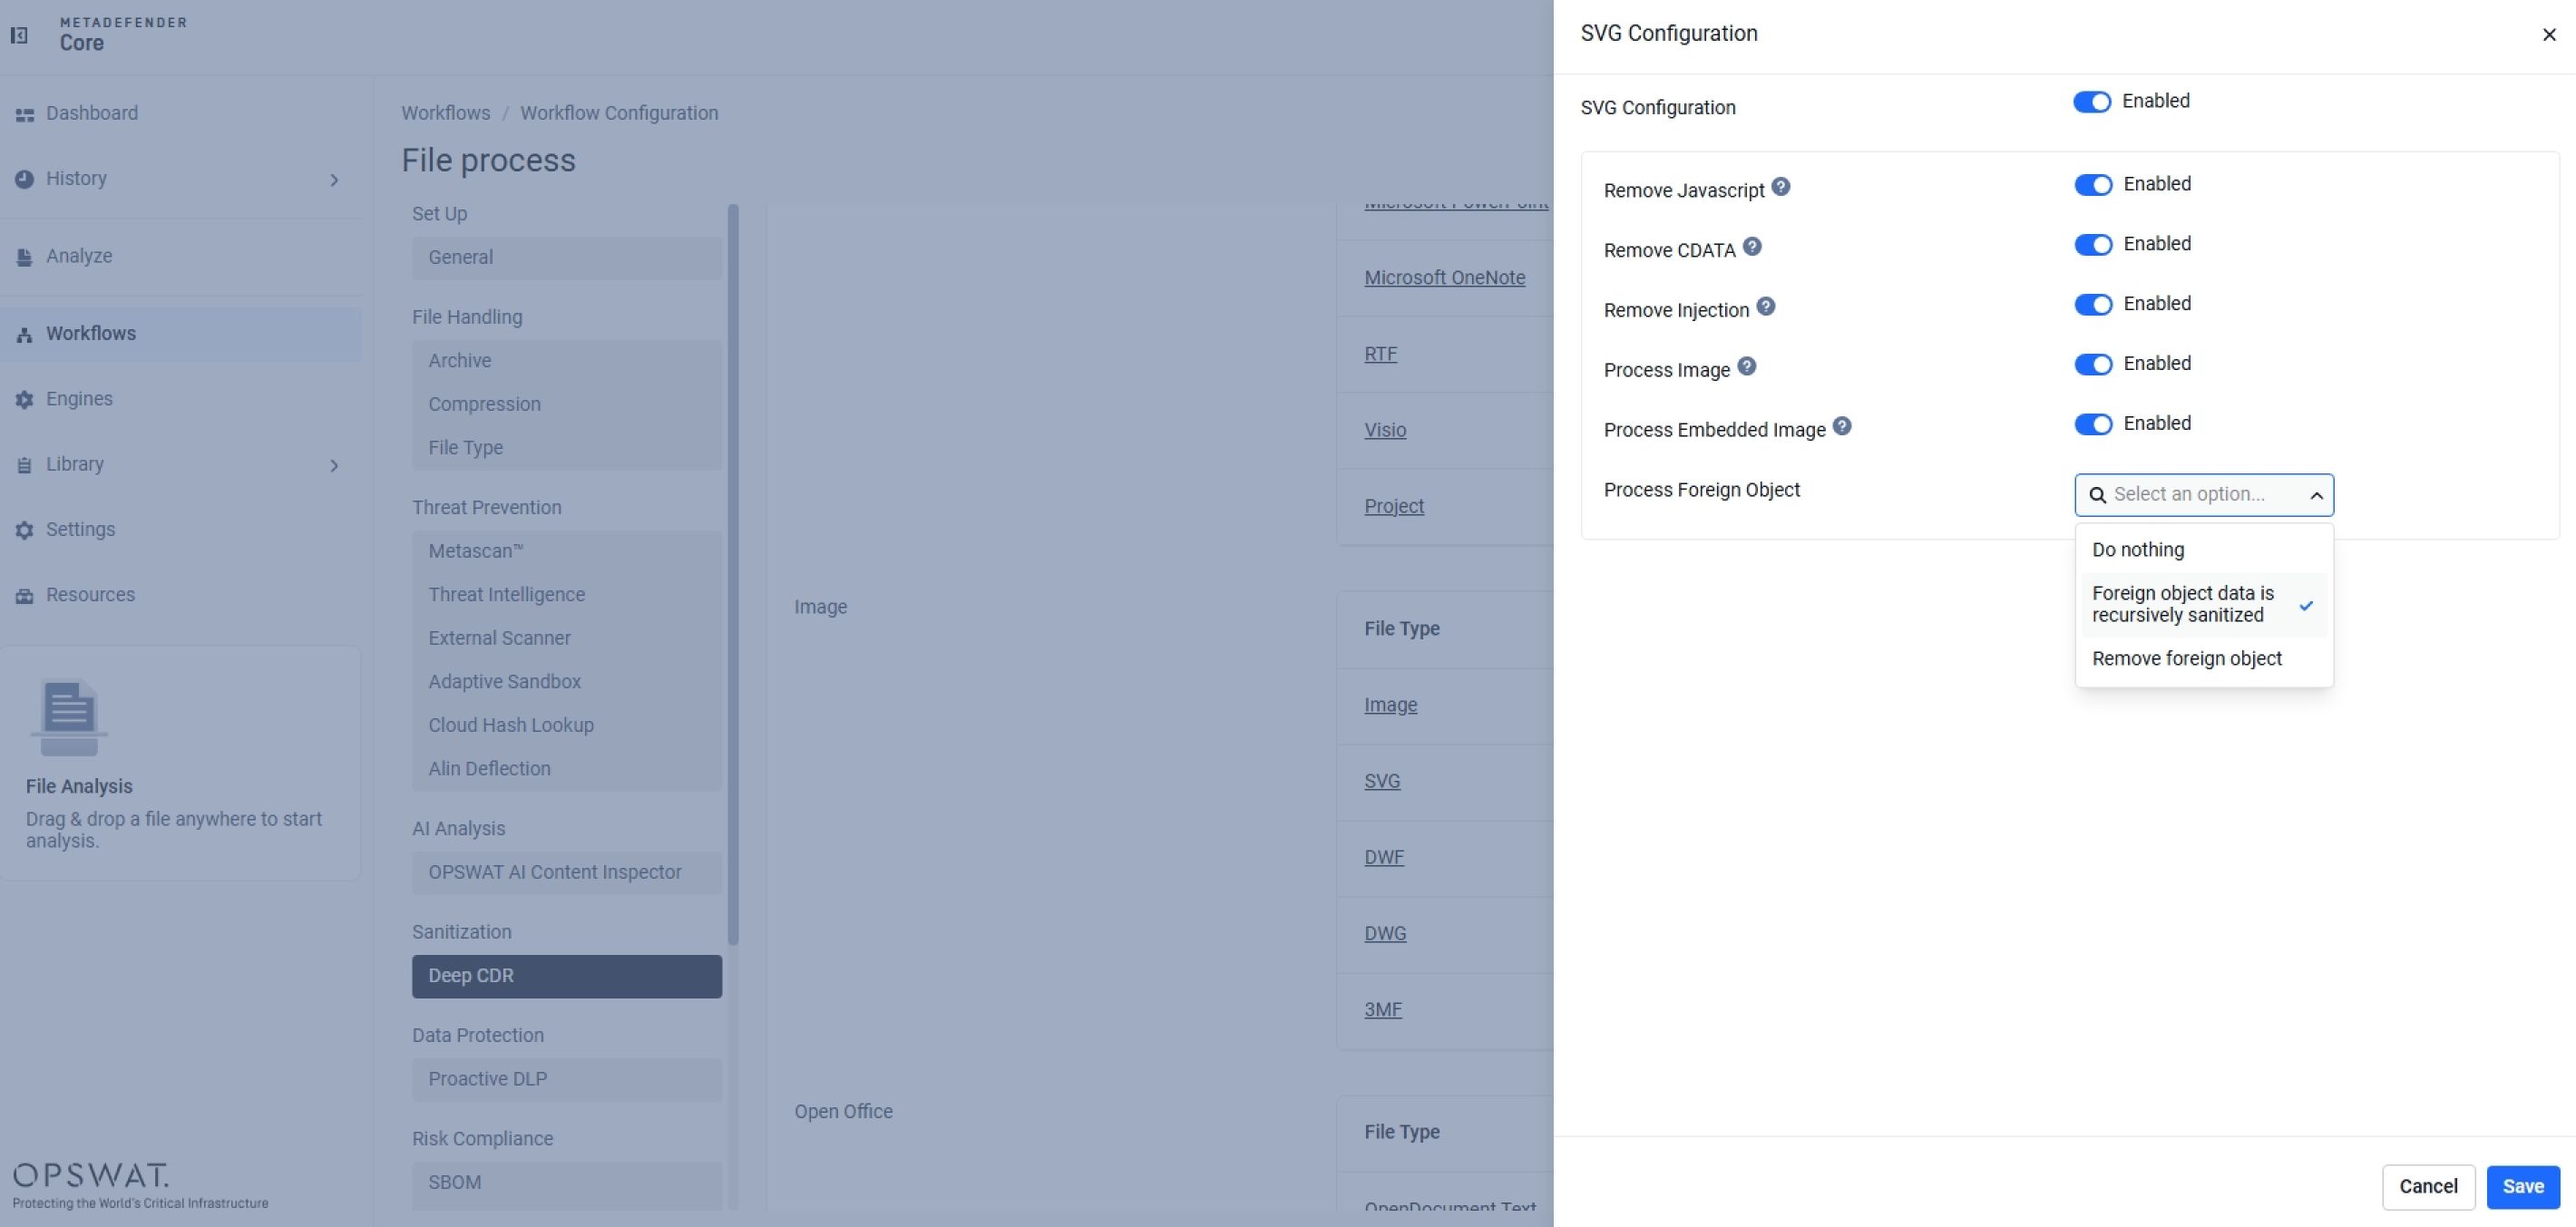
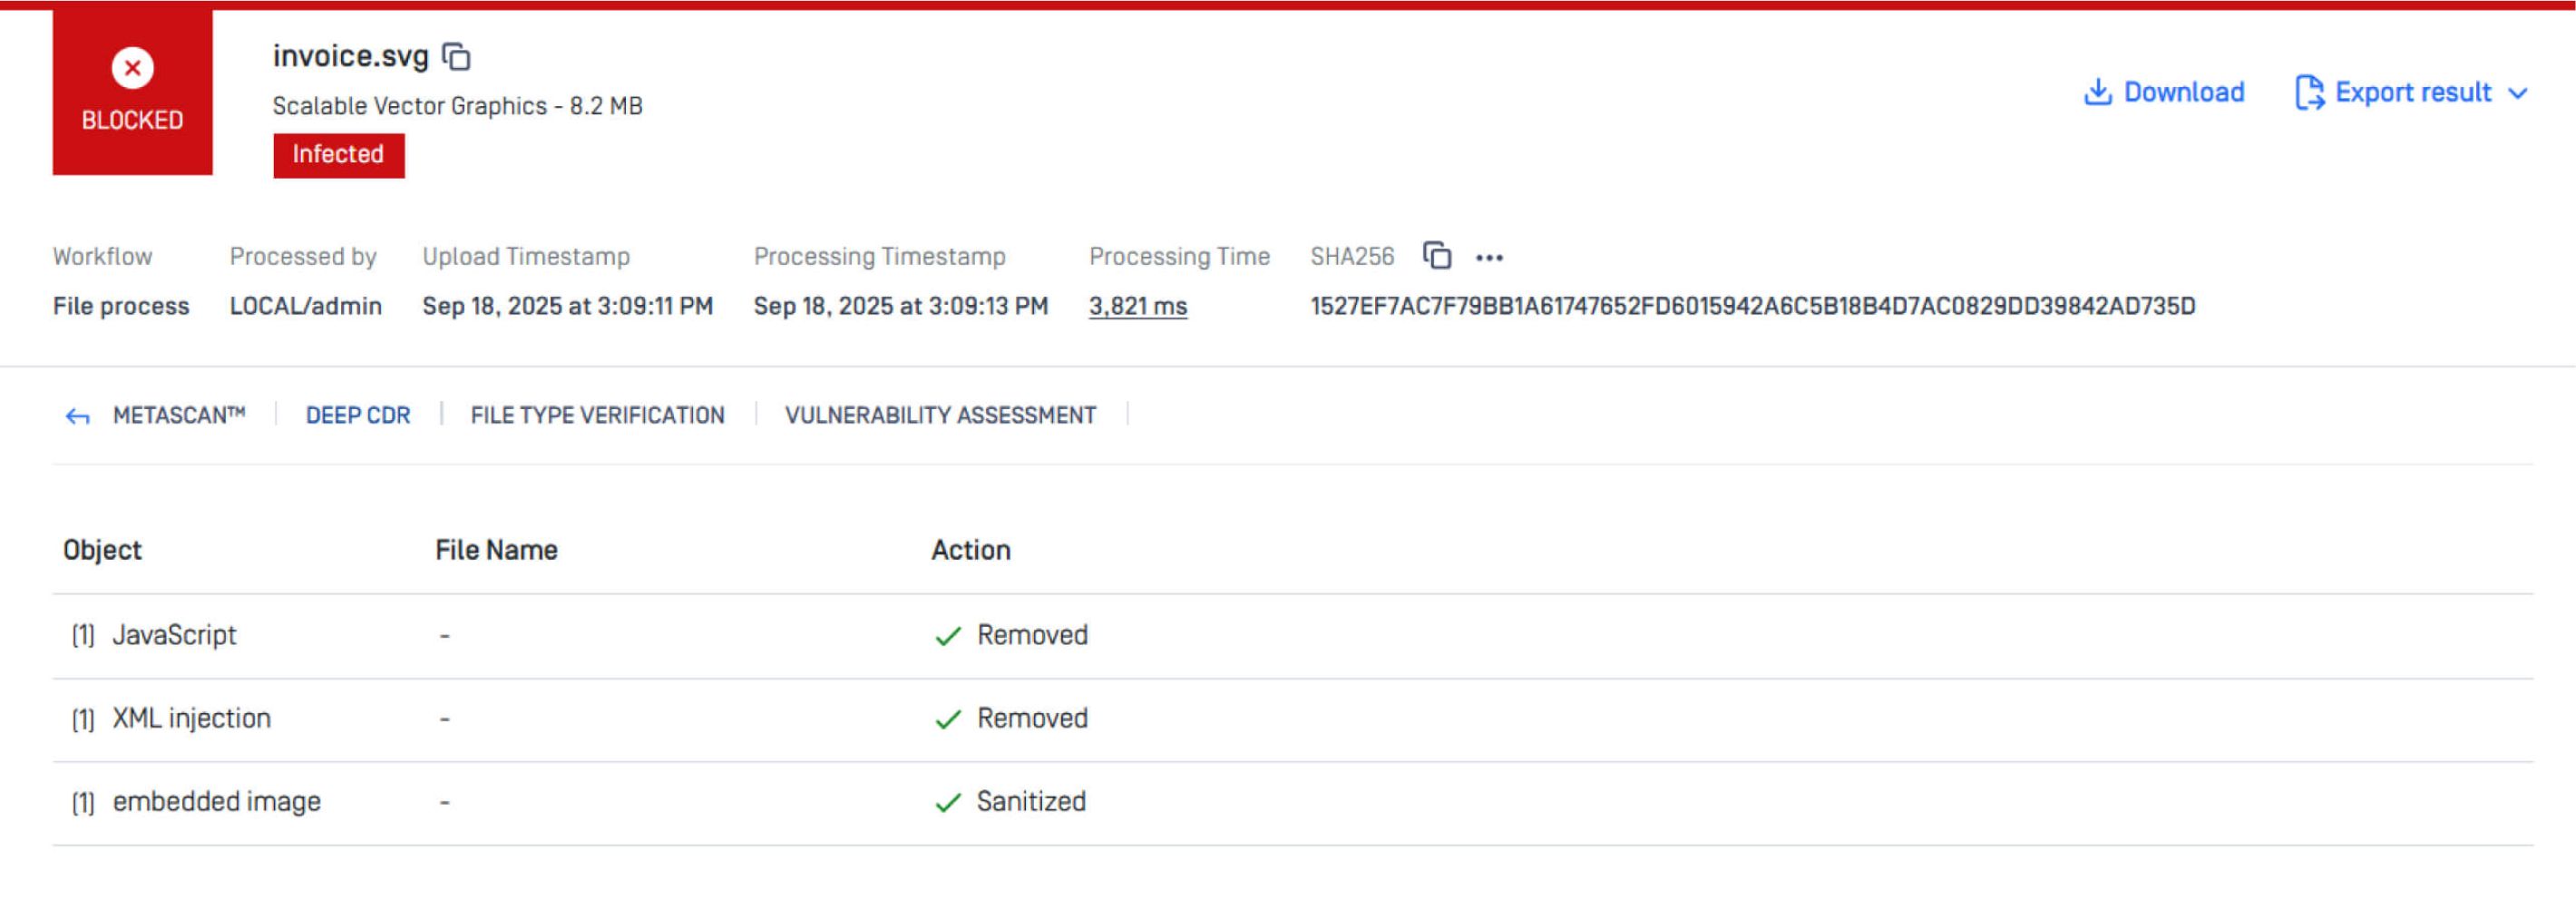
Étant donné que les fichiers SVG normaux et fiables ne nécessitent pas de JavaScript, la technologie Deep CDR™ supprime les éléments de script, élimine les sections CDATA susceptibles de dissimuler de la logique, bloque le contenu injecté et recrée un fichier SVG conforme aux normes, ne contenant que des éléments visuels sûrs, avec la possibilité de pixelliser entièrement le fichier pour les flux de travail qui ne nécessitent pas d'interactivité vectorielle.
Dans chaque cas, la technologie Deep CDR™ ne cherche pas à identifier l'attaque spécifique, mais supprime la catégorie de contenu sur laquelle repose l'attaque. C'est pourquoi les résultats des tests d'AV-Comparatives restent valables, que le fichier malveillant ait été créé manuellement ou à l'aide de l'IA.
URL masquées dans les codes QR
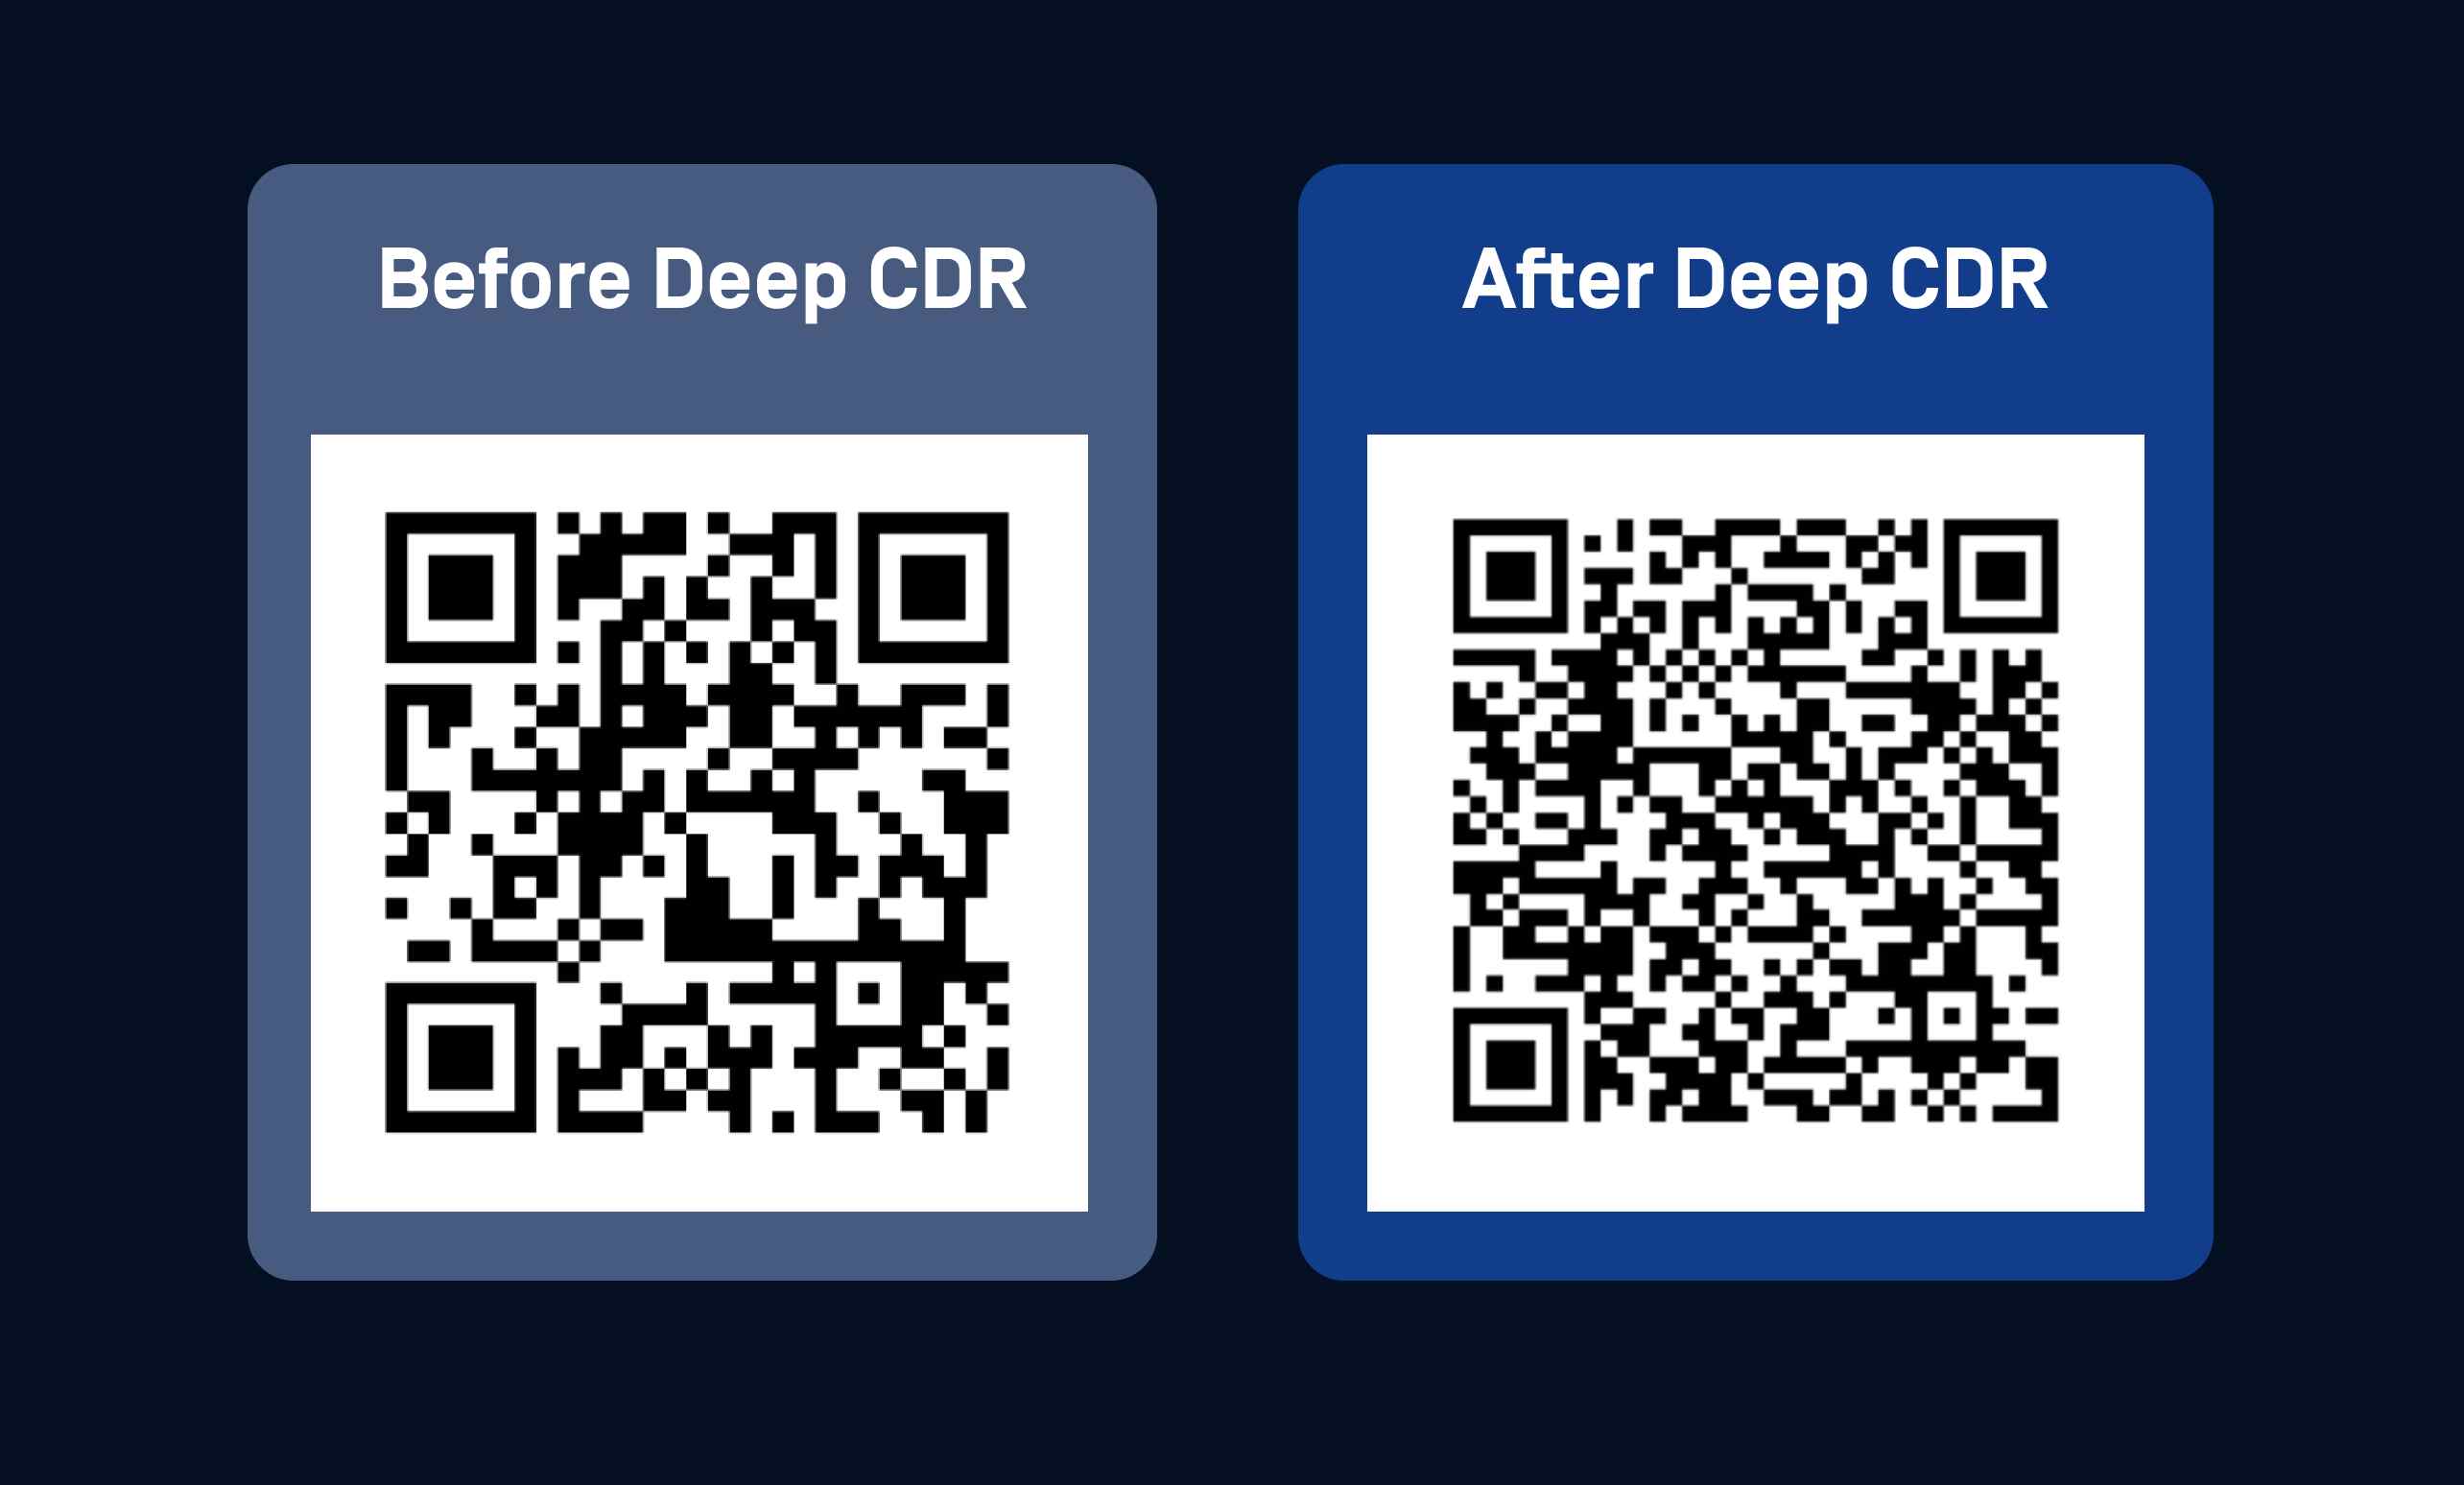
Le phishing par code QR repose sur le fait que l'œil humain ne peut pas lire l'URL de destination encodée dans l'image ; l'utilisateur n'a donc aucun moyen d'en évaluer la légitimité avant de la scanner.
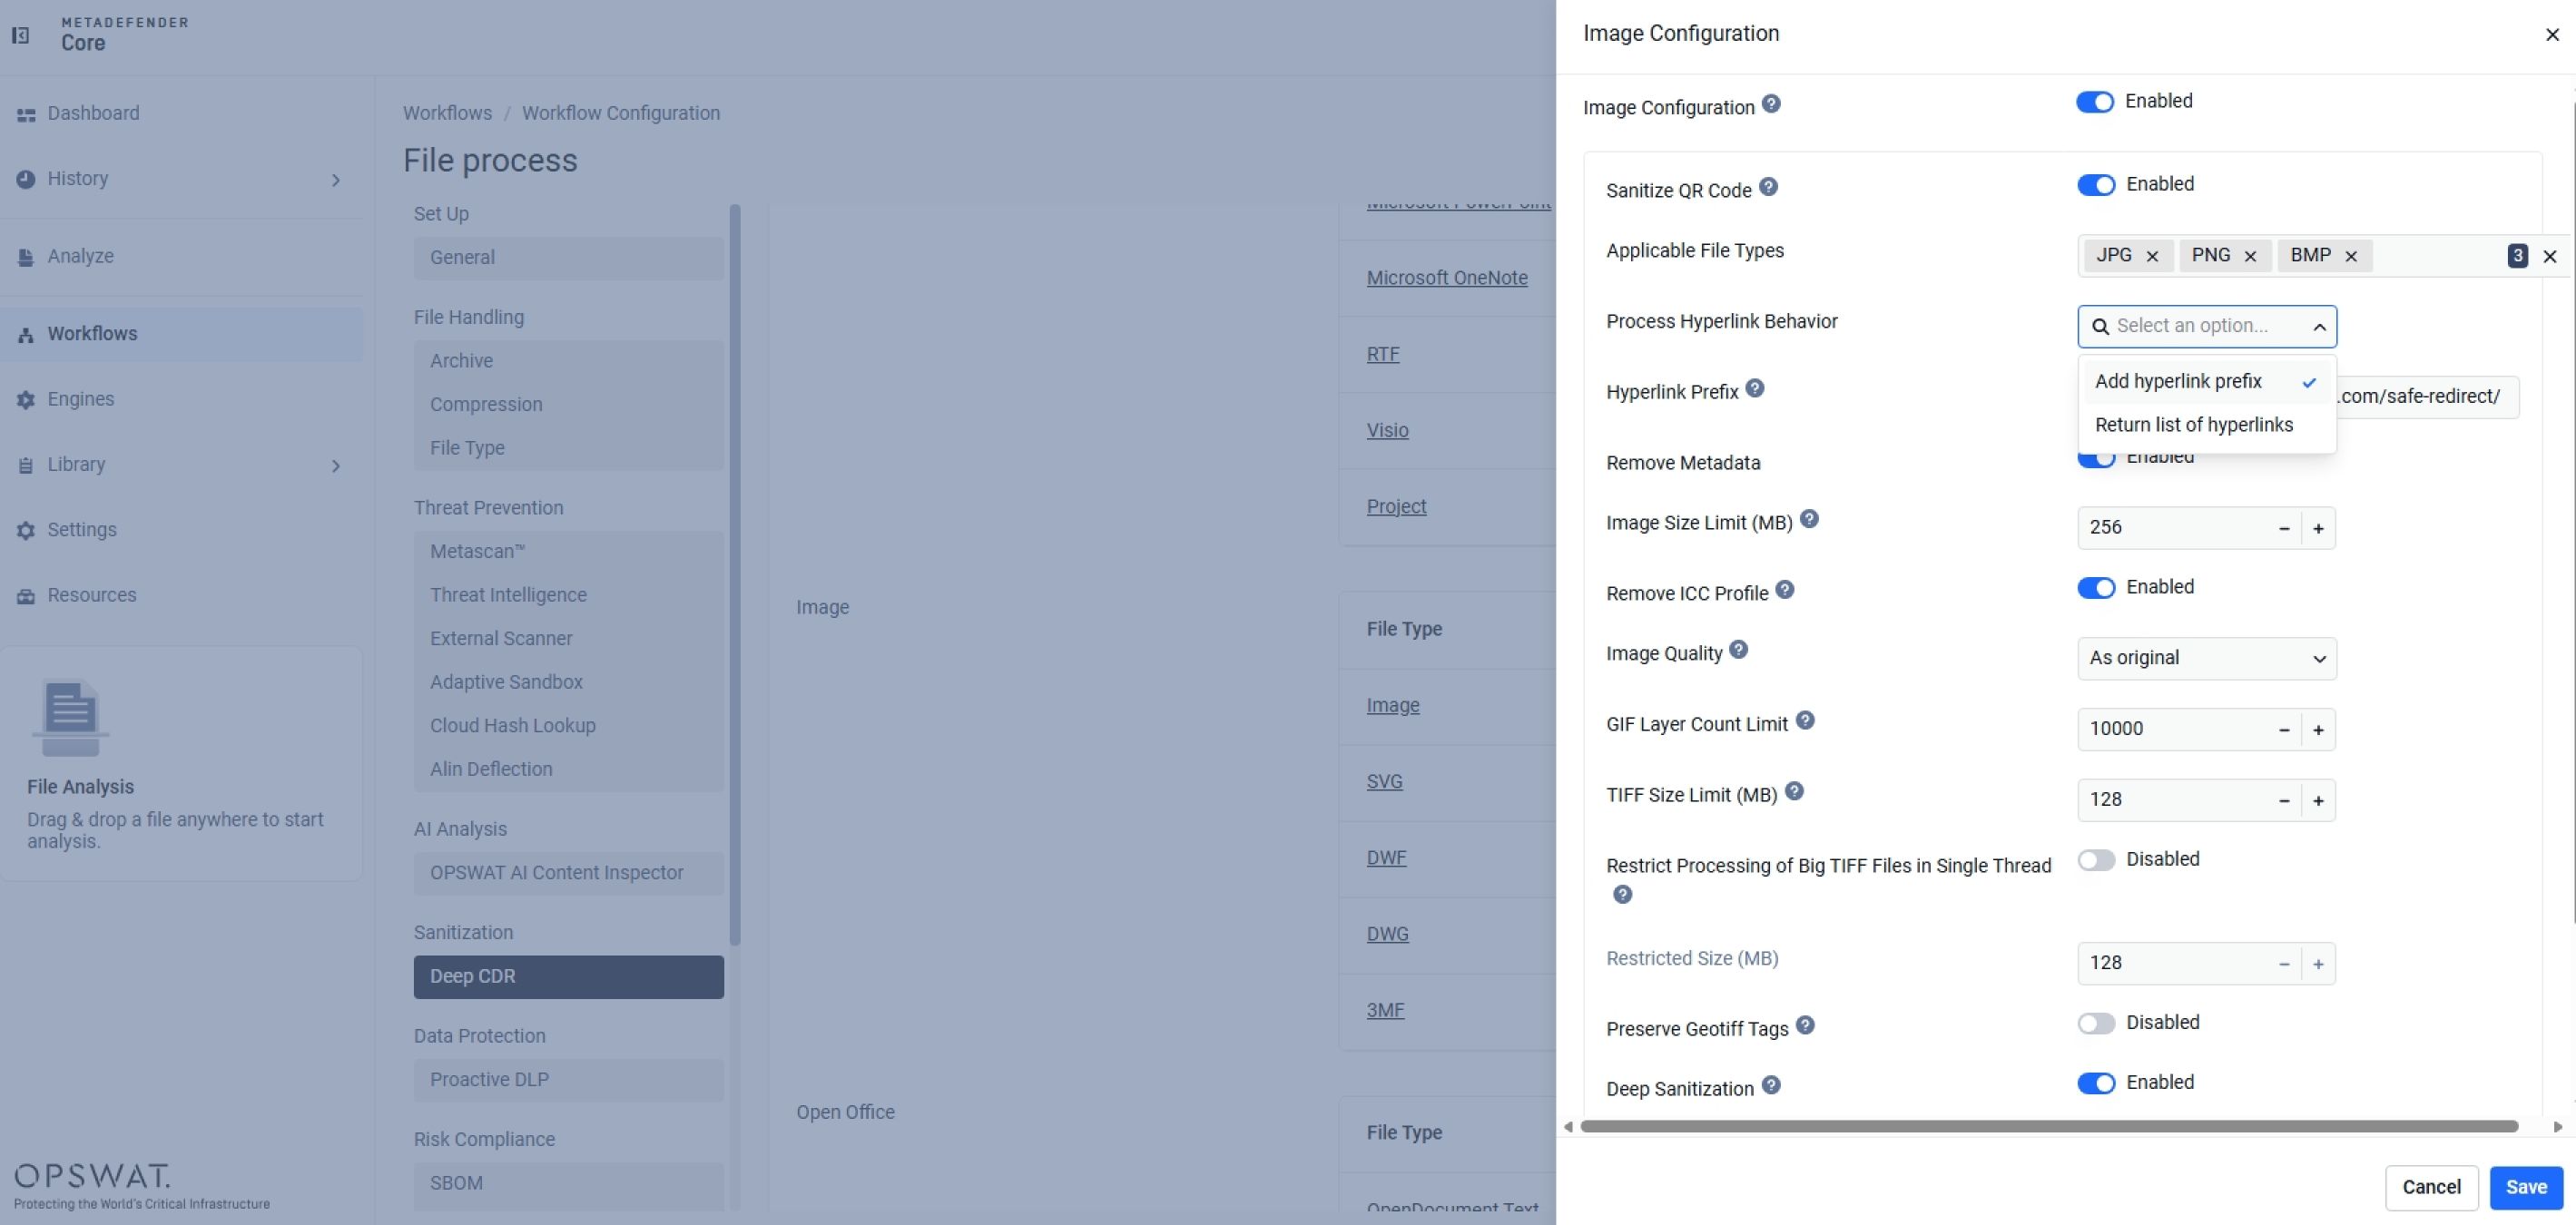
La technologie Deep CDR™ décode et fait apparaître l'URL lisible par l'utilisateur, et peut la soumettre à une vérification de réputation avant sa diffusion. Si un code QR sous forme d'image contient également une charge stéganographique, le même processus de nettoyage au niveau des pixels, utilisé contre les logiciels malveillants véhiculés par des images, s'applique également dans ce cas.
Quelles conséquences pour la détection ?
Bien que les moteurs antivirus modernes affichent régulièrement des taux de détection supérieurs à 99 %, il subsiste, selon des tests récents, une infime marge d'erreur de l'ordre d'une fraction de pour cent, durant laquelle une menace nouvelle ou furtive parvient à passer entre les mailles du filet simplement parce qu'aucun moteur n'avait encore rencontré de cas similaire.
La technologie Deep CDR™ comble les lacunes que les antivirus ne peuvent pas combler de par leur conception même. Toutefois, cela ne signifie en aucun cas qu’il faille abandonner les antivirus ou les outils de détection, et AV-Comparatives est très clair sur ce point dans sa propre conclusion : le CDR doit être considéré comme un dispositif complémentaire plutôt que comme un substitut à la protection des terminaux, à l’EDR ou au sandboxing.
OPSWAT MetaDefender La plateforme repose sur une architecture dans laquelle la technologie Deep CDR™, l'IA prédictive Alin, Metascan™ Multiscanning, l'AI Content Inspector, Proactive DLP™, Adaptive Sandbox et d'autres technologies s'intègrent dans un workflow complet de sécurité des fichiers afin d'offrir une protection totale contre les menaces « zero-day ».
Conclusion
Le rapport d'AV-Comparatives va dans le sens des conclusions de tests indépendants antérieurs : la désinfection « prévention avant tout » de la technologie Deep CDR™ s'avère efficace contre les menaces véhiculées par des fichiers, qu'elles soient conventionnelles ou assistées par l'IA, y compris les exploits « zero-day » pour lesquels aucune signature n'est disponible.
Des évaluations indépendantes menées précédemment par SE Labs et SecureIQ Lab avaient abouti au même résultat de désinfection à 100 % pour la technologie Deep CDR™.
À mesure que l’IA facilite la création de documents d’hameçonnage convaincants, de macros obscurcies et de charges utiles trompeuses sur le plan structurel, le passage d’une approche de cybersécurité axée sur la détection à une approche axée sur la prévention devient moins un facteur de différenciation qu’une exigence de base.