Point clé: MetaDefender™ Aether étend le sandboxing de MetaDefender™ Cloudpour en faire un pipeline de détection à cinq niveaux qui combine la réputation, l’analyse statique basée sur l’IA, l’analyse dynamique, la notation des menaces et la recherche active de menaces. Cette intégration permet d’obtenir des informations plus détaillées, des verdicts assortis d’une notation des risques et un contexte plus large concernant les fichiers et les campagnes malveillants.
À compter du 1er octobre, MetaDefender™ Aether sera entièrement intégré à MetaDefender™ Cloud; cette intégration permet d'extraire des informations et des renseignements plus détaillés à partir d'un fichier infecté, une fois celui-ci détecté par le bac à sable.
L'étape de sandboxing intègre désormais un contexte de réputation, une analyse préalable à l'exécution, un verdict noté et des informations stratégiques au niveau de la campagne.
Qu'est-ce que l'Aether d'MetaDefender ?
MetaDefender Aether est la solution de détection de logiciels malveillants basée sur l'IA d'OPSWAT, conçue pour détecter les menaces connues, inconnues, furtives et de type « zero-day » liées aux fichiers. MetaDefender Aether combine la réputation des menaces, l'IA prédictive, Adaptive Sandbox , la notation des menaces et la recherche de menaces basée sur l'apprentissage automatique (ML) en un verdict unique, permettant ainsi aux équipes des centres d'opérations de sécurité (SOC) d'agir plus rapidement, d'éviter les alertes inutiles et de hiérarchiser leurs ressources dans différents environnements.
MetaDefender Aether fournit des informations plus détaillées et un contexte supplémentaire aux chasseurs de menaces et aux équipes des centres d'opérations de sécurité (SOC)
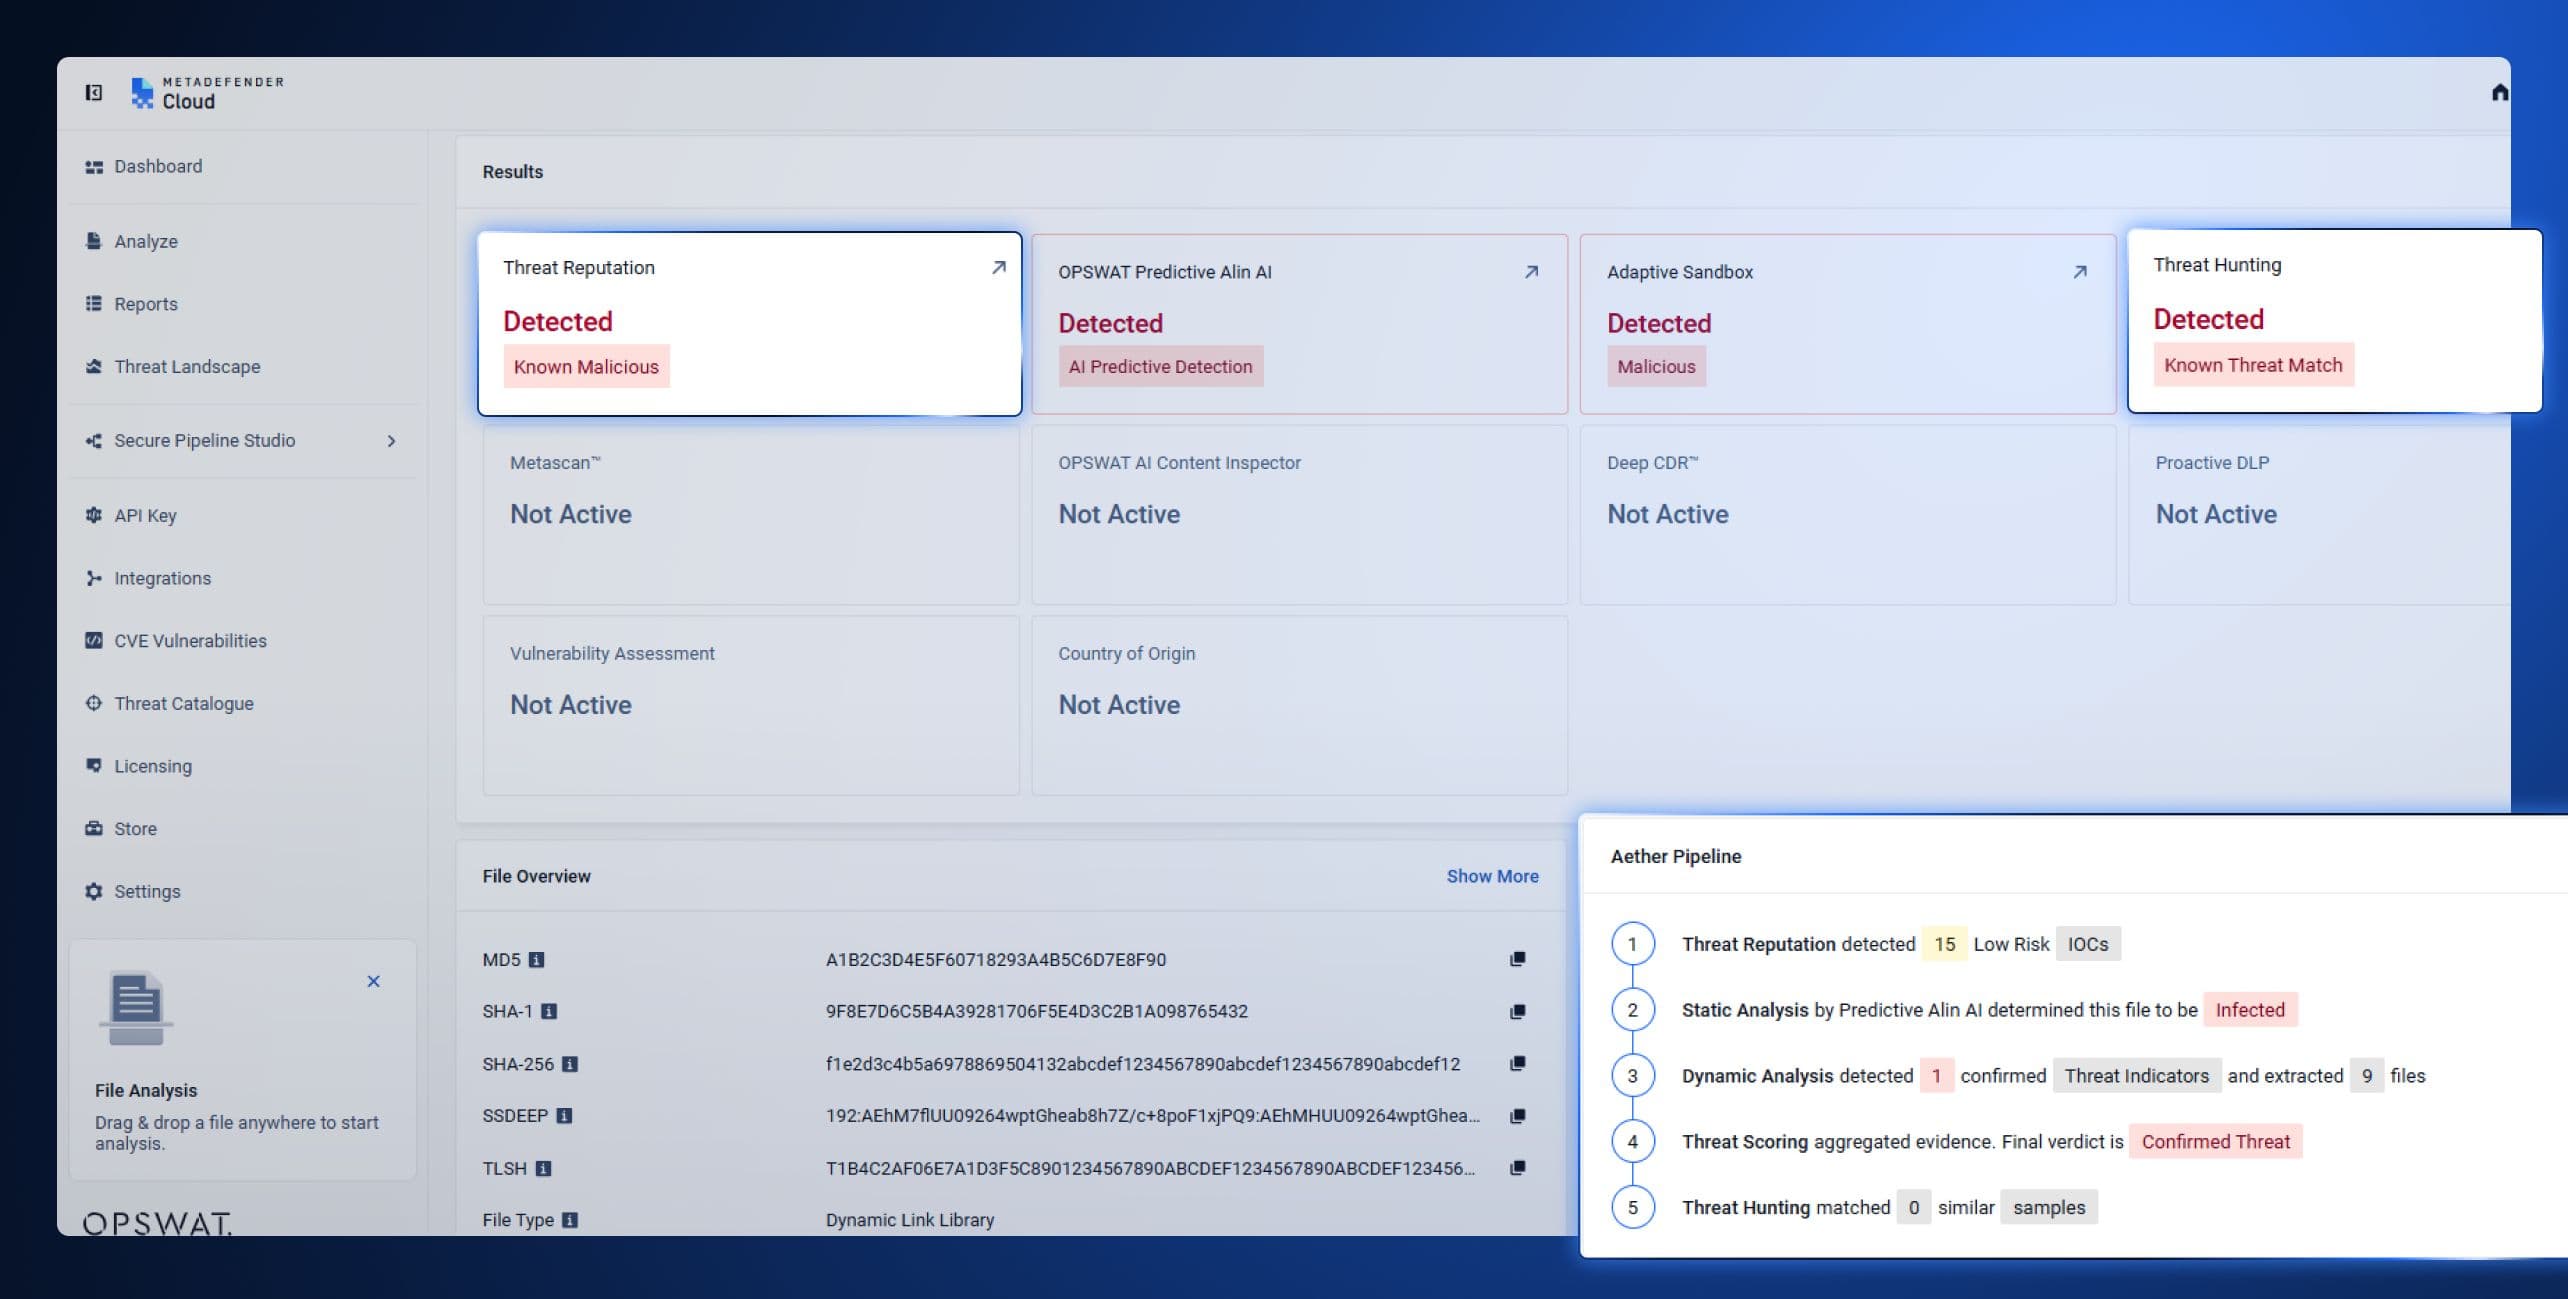
Grâce à l'intégration d'MetaDefender Aether, les résultats des tests de détection en environnement isolé disponibles sur MetaDefender Cloud sont enrichis par des informations sur la réputation des menaces, des prévisions avant exécution, une notation des menaces et la recherche de menaces avec attribution, issues du pipeline à cinq couches d'MetaDefender Aether.
Chaque fichier envoyé à MetaDefender Cloud passe désormais par ce pipeline, et le résultat est un verdict consolidé, au lieu des cinq rapports distincts qu’un analyste devait auparavant assembler manuellement. Voici ce qu’ MetaDefender Aether apporte à l’analyse :
Couche | Action | Résultat |
1. Réputation des menaces | Vérifie les fichiers, les URL, les adresses IP et les noms de domaine par rapport à des données de réputation mises à jour en permanence, en ligne ou hors ligne | Détecte les logiciels malveillants réutilisés et les infrastructures d'attaquants connues avant même qu'une analyse plus approfondie ne soit menée à leur sujet ; oblige les attaquants à se débarrasser plus rapidement de leurs indicateurs. |
2. Analyse statique | La technologie prédictive Alin AI analyse les fichiers avant leur exécution, sans inspection. Elle examine la structure des fichiers, les objets intégrés, les scripts et les caractéristiques de la charge utile afin de détecter toute intention malveillante en quelques millisecondes, sans recourir à des signatures ni à une exécution de test. | Détecte les logiciels malveillants inédits ainsi que ceux qui mutent à chaque infection. |
3. Analyse dynamique | Utilise l'émulation au niveau des instructions pour forcer l'exécution de chemins de code évasifs, mettant ainsi en évidence les journaux de comportement, les modifications du registre, les fichiers déposés, l'injection de processus, les rappels C2 et les techniques anti-analyse. | Fournit des données comportementales approfondies que la réputation et les contrôles statiques ne peuvent à eux seuls générer. Aide les analystes à documenter les attaques et à enrichir les renseignements sur les menaces. |
4. Évaluation des menaces | Combine les informations issues de l'analyse de réputation, de l'analyse statique et de l'analyse dynamique, notamment le flux d'exécution, l'obfuscation, les techniques de persistance et les correspondances avec le référentiel MITRE ATT&CK et le Malware Behavior Catalog, pour établir un score de risque unique basé sur le niveau de confiance. | Transforme les résultats disparates en une seule conclusion hiérarchisée sur laquelle un analyste peut agir immédiatement. Les scores de gravité en temps réel permettent de préserver les ressources et de réduire le bruit des alertes. |
5. Recherche de menaces | La recherche de similitudes basée sur le ML et la corrélation des profils de menaces permettent de relier un échantillon inconnu à des familles de logiciels malveillants connues, à des infrastructures, à des tactiques et à des variantes associées. | Passe de la détection à partir d'un simple fichier signalé à une analyse stratégique à l'échelle de la campagne. Met au jour des souches de logiciels malveillants, obligeant ainsi les attaquants à repenser leurs outils, leur infrastructure et leurs méthodes d'attaque. |
Ce que cela implique pour les utilisateurs d'MetaDefender et d'Cloud
Aether lance un nouveau workflow que les clients peuvent utiliser directement depuis le tableau de bord de l'interface utilisateur et sur API. Les fichiers peuvent être envoyés via l'une ou l'autre de ces interfaces, tandis que l'environnement de test continue d'effectuer les tests d'exécution comme à son habitude. En arrière-plan, ce workflow apporte des modifications aux résultats de l'analyse et à la manière dont ceux-ci sont présentés.
Verdict avec évaluation des risques / Fichier au lieu des données brutes
Dès qu’un fichier est signalé par le bac à sable, la couche d’évaluation des menaces le met en corrélation avec les données de réputation et les résultats statiques afin de calculer un score de risque basé sur le niveau de confiance. L’analyste reçoit ainsi un verdict chiffré, plutôt que les résultats bruts du bac à sable qu’il devrait interpréter manuellement.
Informations au niveau de la campagne
La recherche active de menaces établit des corrélations entre le fichier signalé et les familles de logiciels malveillants, les infrastructures et les campagnes connues. Une détection qui se limitait auparavant à indiquer « ce fichier est malveillant » permet désormais d'affirmer que « ce fichier appartient à telle famille, utilise tels outils et correspond à tel schéma d'activité ».
Ce que perçoivent les analystes
Le pipeline génère un verdict consolidé accompagné d'un score de risque basé sur le niveau de confiance, étayé par des indicateurs tant statiques qu'en temps réel. Ce verdict s'accompagne de correspondances avec le modèle MITRE ATT&CK et le Malware Behavior Catalog, ainsi que de charges utiles décompressées et de configurations de logiciels malveillants extraites. Un analyste chargé d'examiner un fichier signalé dispose ainsi non seulement du score lui-même, mais aussi du raisonnement qui le sous-tend, et pas seulement d'un simple chiffre.
Aucune de ces fonctionnalités ne nécessite d'outil distinct ni de connexion supplémentaire. Elles apparaissent dans le même tableau de bord MetaDefender Cloud que les analystes utilisent déjà.
Intégration et écosystème
L'intégration est native à la plateforme. Elle prend en charge les API publiques de MetaDefender Cloud pour les fichiers, les hachages et les URL, les API REST externes pour l'envoi de fichiers, d'URL, d'adresses IP et de domaines, ainsi que les connexions directes aux plateformes SIEM et de journalisation via API ou l'exportation d'événements. Elle s'intègre aux outils CI/CD, aux référentiels, aux SDK et aux plugins, et fonctionne avec les plateformes d'orchestration SOAR pour une réponse automatisée.
Modèle d'accès
L'accès complet à « MetaDefender Aether » est accordé par un représentant d'OPSWAT . dans le cadre de l'activation du forfait.
Une fois cette fonctionnalité activée, il n'y a pas d'interface distincte à maîtriser. Les verdicts, les scores de risque et les indicateurs de compromission (IOC) s'affichent directement dans le tableau de bord MetaDefender Cloud que les clients utilisent déjà pour soumettre et examiner leurs fichiers.
Intégrer le contexte dans la détection d'Sandbox
MetaDefender CloudLe « sandbox » a toujours été capable de détecter ce que les outils statiques ne parviennent pas à repérer. MetaDefender Aether apporte un contexte supplémentaire : il permet de savoir si le fichier est lié à un élément déjà identifié, d'évaluer le degré de fiabilité de la détection et de déterminer à quelle famille ou campagne il appartient.
Découvrez la détection des failles « zero-day » dans MetaDefender Cloud . Créez un compte communautaire gratuit sur metadefender.com pour analyser des fichiers et découvrir en direct les analyses de réputation et en bac à sable.
Pour bénéficier d'un accès complet à « MetaDefender », le pipeline de détection à cinq niveaux d'Aether, veuillez contacter le service commercial.
Ressources complémentaires
MetaDefender Aether pour « Cloud » (page du produit)
MetaDefender Aether (page produit)
MetaDefender Aether pour « Cloud » - Fiche de présentation de la solution (PDF)
MetaDefender Aether - Fiche de présentation de la solution (PDF)
FAQ : Intégration d'MetaDefender Aether avec MetaDefender Cloud
Qu'est-ce que MetaDefender™ Aether ?
MetaDefender™ Aether est la solution de détection des logiciels malveillants et de sandboxing basée sur l'IA d'OPSWAT, qui combine la réputation des menaces, l'IA prédictive, l'Adaptive Sandbox , la notation des menaces et la recherche de menaces basée sur l'apprentissage automatique (ML) en un verdict unique. Elle est conçue pour détecter les menaces connues, inconnues, évasives et de type « zero-day » basées sur des fichiers.
En quoi MetaDefender™ Aether améliore-t-il le sandboxing de MetaDefender™ Cloud ?
MetaDefender™ Aether apporte un contexte de réputation, une prédiction avant exécution, une évaluation des risques et une attribution au niveau de la campagne pour chaque test en sandbox. Au lieu de devoir assembler manuellement cinq rapports distincts, les analystes obtiennent un verdict consolidé, assorti d’une évaluation des risques, avec des correspondances au modèle MITRE ATT&CK et les configurations des logiciels malveillants extraites.
Quelles sont les cinq couches de détection ?
Le processus comprend l'évaluation de la réputation des menaces (vérification par rapport à des indicateurs connus), l'analyse statique (prédiction par IA avant exécution), l'analyse dynamique (émulation en sandbox du code évasif), la notation des menaces (qui regroupe tous les éléments de preuve en un seul score de confiance) et la recherche active de menaces (qui relie les échantillons à des familles de logiciels malveillants et à des campagnes connues). Chaque couche apporte un type différent d'élément de preuve au verdict final.
MetaDefender™ Aether s'intègre-t-il aux API existantes ainsi qu'aux workflows SIEM et SOAR ?
Oui. Il prend en charge les API publiques de MetaDefender Cloud , les API REST externes pour l'envoi de fichiers, d'URL, d'adresses IP et de domaines, les intégrations SIEM et de journalisation, les outils CI/CD, ainsi que les plateformes SOAR pour la réponse automatisée, le tout au sein du tableau de bord existant.
MetaDefender™ Aether est-il disponible dans les formules « Free » et/ou « Community » ?
Un compte « Community » gratuit offre des fonctionnalités de base d'analyse des fichiers, notamment l'analyse de réputation et l'analyse en bac à sable. L'accès complet au pipeline à cinq niveaux nécessite l'activation du pack par l'intermédiaire d'un représentant commercial d'OPSWAT .