Le 10 novembre 2026, le projet Git a révélé l'existence d'une vulnérabilité de gravité élevée, CVE-2026-111760 (CVSS 8,0), qui pourrait permettre à des attaquants d'exécuter des commandes arbitraires sur la machine d'une victime via un dépôt Git spécialement conçu à cet effet.
Git est un élément essentiel du développement logiciel moderne, largement utilisé par les développeurs, les entreprises et les environnements de compilation automatisés. Une vulnérabilité susceptible de transformer une opération courante sur un dépôt en une exécution de code arbitraire soulève d'importantes préoccupations en matière de sécurité, en particulier pour les environnements de développement et les chaînes d'approvisionnement logicielles.
Au début de l'enquête menée par l'unité 515 d'OPSWAT , les informations techniques accessibles au public étaient limitées. La vulnérabilité a été documentée dans avis de sécurité de GitHub (GHSA-vp2w-7xxj-jvxr), tandis que l'équipe ne disposait pas encore de fiches détaillées sur cette vulnérabilité via le programme CVE ou la base de données nationale sur les vulnérabilités (NVD).
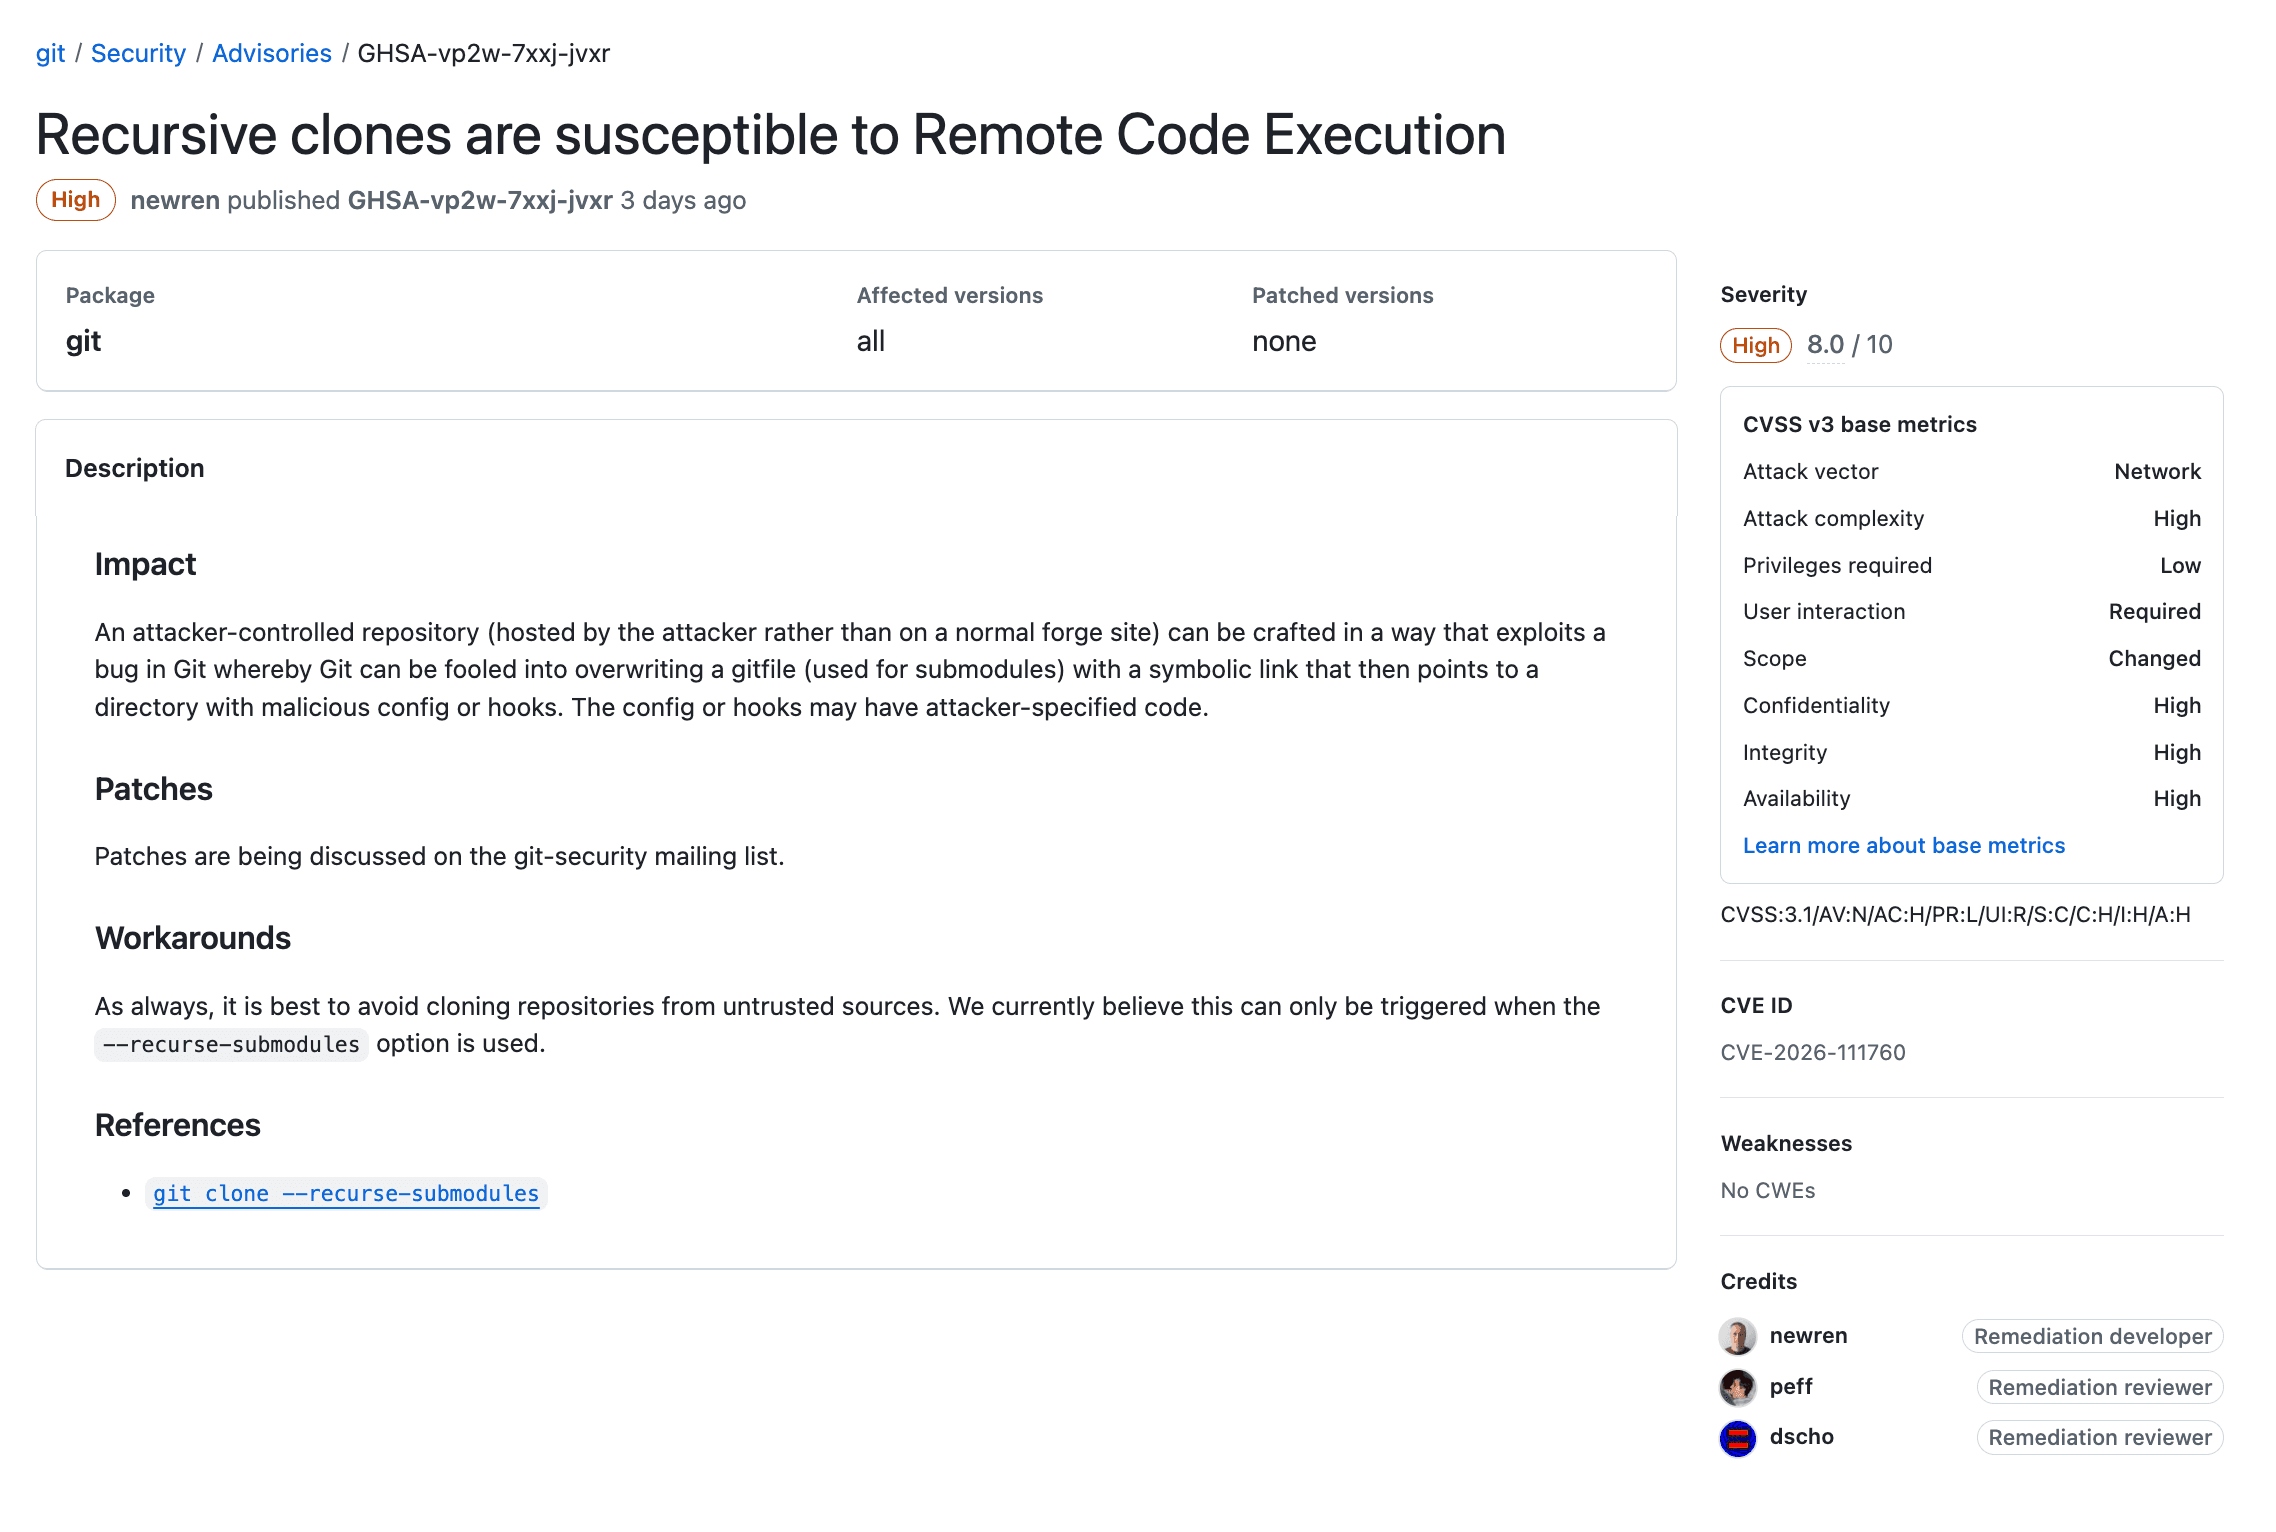
OPSWAT L'équipe 515 a mené une enquête indépendante sur cette vulnérabilité, en a analysé la cause sous-jacente et a réussi à reproduire l'exécution de code à distance grâce à une démonstration de concept (PoC) fonctionnelle. L'équipe a également vérifié l'efficacité du correctif de sécurité fourni par l'éditeur en effectuant des tests à la fois sur des versions vulnérables et sur des versions corrigées de Git.
Cet article propose une analyse technique approfondie de la vulnérabilité CVE-2026-111760, présente les résultats de notre validation par PoC et examine ses implications en matière de sécurité ainsi que les mesures d'atténuation recommandées.
Comprendre la vulnérabilité CVE-2026-111760
La vulnérabilité CVE-2026-111760 est liée à une troncature d'entier dans la gestion par Git de la longueur des chemins d'accès aux fichiers lors des opérations de récupération de dépôt. Dans certaines conditions, cette vulnérabilité peut permettre à un dépôt malveillant d'exécuter des commandes arbitraires sur le système qui le traite.
Git valide normalement les chemins d'accès aux fichiers avant de les écrire sur le système de fichiers local, notamment grâce à des contrôles destinés à empêcher que le contenu du dépôt n'écrase les métadonnées Git protégées. Cependant, cette vulnérabilité introduit une incohérence entre la manière dont Git valide un chemin d'accès à un fichier et la manière dont ce chemin est ensuite écrit.
La cause profonde réside dans la gestion de l'index par Git : la longueur des chemins d'accès aux fichiers est calculée à l'aide d'une valeur sur 64 bits, mais stockée dans un champ sur 32 bits (ce_namelen). Lors du traitement d'un chemin d'accès exceptionnellement long dépassant la limite des 32 bits, la longueur stockée peut être tronquée, ce qui conduit Git à valider le chemin d'accès d'origine tout en écrivant dans un emplacement différent, plus court.
Un attaquant peut exploiter cette incohérence pour écraser le fichier .git utilisé par un sous-module ou un arborescence de travail liée, redirigeant ainsi Git vers un répertoire contrôlé par l'attaquant et contenant une configuration de dépôt malveillante. Les opérations Git suivantes pourraient alors exécuter des commandes contrôlées par l'attaquant.
Cette vulnérabilité montre comment une troncature d'entier dans un outil de développement largement utilisé peut contourner les protections du système de fichiers et conduire à l'exécution de code arbitraire.
Scénario d'attaque
Un attaquant peut créer un dépôt Git spécialement conçu, contenant des chemins d'accès aux fichiers et des références à des sous-modules altérés. Lorsqu'une victime clone ce dépôt avec les sous-modules récursifs activés à l'aide d'une version vulnérable de Git, l'attaque peut entraîner l'exécution de code arbitraire.
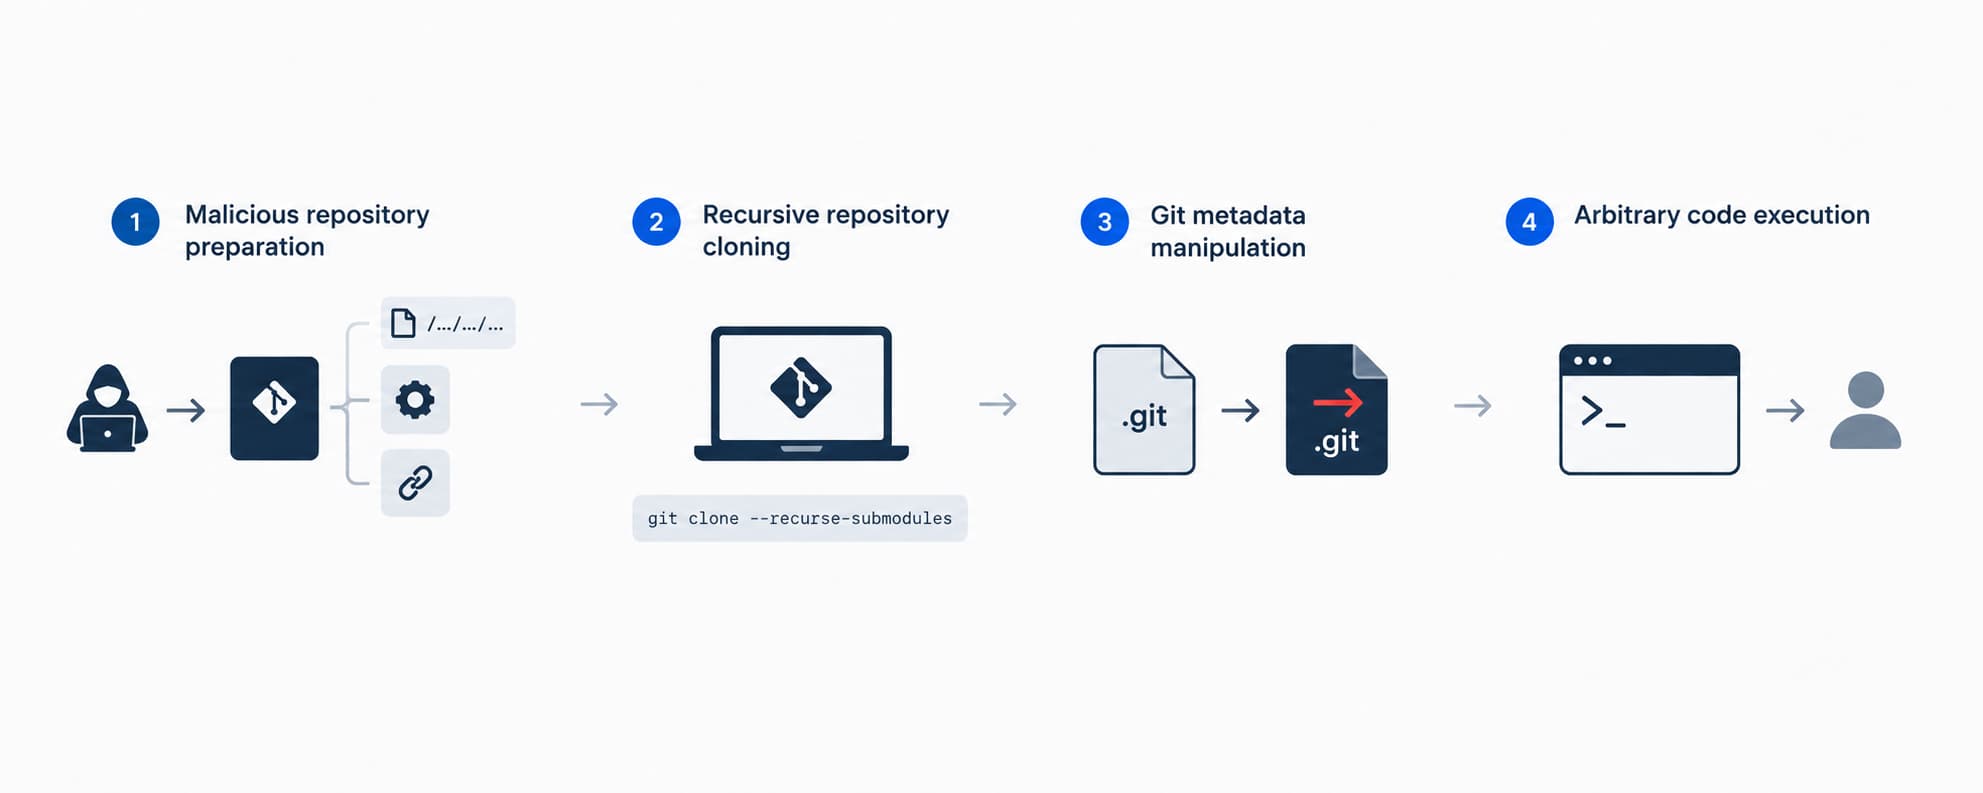
Dans le scénario de clonage récursif validé par l'unité 515 d'OPSWAT , l'attaque se déroule en quatre étapes :
- Préparation d'un dépôt malveillant : l'attaquant prépare un dépôt contenant un chemin d'accès au fichier exceptionnellement long, un répertoire de configuration Git malveillant et un sous-module faisant référence à un dépôt spécialement conçu à cet effet.
- Clonage récursif d'un dépôt : la victime clone le dépôt contrôlé par l'attaquant à l'aide de la commande «git clone --recurse-submodules », ce qui déclenche le comportement vulnérable lié à la gestion des chemins d'accès lors de l'extraction des sous-modules.
- Manipulation des métadonnées Git : en raison d'un tronquage des nombres entiers, Git écrase le fichier .git du sous-module par un fichier « gitfile » contrôlé par un attaquant, qui redirige les métadonnées du dépôt vers un répertoire malveillant.
- Exécution de code arbitraire : lors de l'initialisation récursive d'un sous-module, Git traite la configuration redirigée du dépôt. Un paramètre `core.fsmonitor ` contrôlé par un attaquant est alors exécuté avec les privilèges de la victime.
Preuve de concept : reproduction de la vulnérabilité CVE-2026-111760
OPSWAT L'unité 515 a développé et validé avec succès une démonstration de faisabilité (PoC) montrant l'exécution de code à distance via un dépôt Git malveillant dans un environnement de test contrôlé.
Des tests effectués avec Git 2.56.0 ont confirmé que le clonage du dépôt spécialement conçu, avec les sous-modules récursifs activés, pouvait écraser le fichier .git du sous-module et exécuter une commande contrôlée par l'attaquant via une configuration Git malveillante, sans que la victime ait besoin d'exécuter manuellement le moindre script du dépôt.
Atténuation et recommandations
Le projet Git a publié, le 10 novembre 2026, des mises à jour de sécurité corrigeant la vulnérabilité CVE-2026-111760. Ce correctif introduit une validation supplémentaire de la longueur des chemins d'accès afin d'empêcher que le troncage d'entiers ne permette de contourner les contrôles de sécurité de Git.
Pour atténuer ce risque, les organisations devraient envisager les mesures suivantes :
- Mise à jour de Git : passez à la dernière version corrigée disponible de Git. Pour les organisations qui maintiennent d'anciennes branches de version, la vulnérabilité est également corrigée dans les versions 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 et 2.50.2 de Git. Assurez-vous que les installations de Git dans les environnements de développement, les pipelines CI/CD et les systèmes de build automatisés sont mises à jour.
- Faites preuve de prudence avec les dépôts non fiables : évitez de cloner de manière récursive des dépôts provenant de sources non fiables et soyez vigilant lorsque vous extrayez des branches non fiables dans des arborescences de travail liées. Ces précautions ne remplacent pas la nécessité d'installer les mises à jour de sécurité.
- Assurez la visibilité de vos logiciels grâce à la SBOM : utilisez Software Bill of Materials (SBOM) pour suivre les composants logiciels et identifier les dépendances potentiellement vulnérables. OPSWAT MetaDefender peut soutenir les efforts de visibilité sur la composition logicielle et de gestion des vulnérabilités.
- Tirez parti des informations sur les menaces : utilisez-les OPSWAT MetaDefender Threat Intelligence pour vous tenir informé des menaces émergentes, enquêter sur les indicateurs potentiels de compromission et soutenir les activités de réponse en matière de sécurité.
Conclusion
La vulnérabilité CVE-2026-111760 met en évidence la manière dont les failles présentes dans des outils de développement largement utilisés peuvent entraîner des risques de sécurité tout au long des processus de développement logiciel et de la chaîne d'approvisionnement. Dans certaines conditions, une opération Git courante peut devenir un point d'entrée permettant l'exécution de code arbitraire.
OPSWAT L'analyse indépendante menée par Unit 515, l'exploitation réussie de cette faille et la validation du correctif démontrent les implications concrètes de cette vulnérabilité en matière de sécurité. Les organisations doivent accorder la priorité aux mises à jour de sécurité, maintenir une bonne visibilité sur leurs environnements de développement et faire preuve de prudence lors du traitement de dépôts non fiables.
