Tout moteur de nettoyage de fichiers finira tôt ou tard par rencontrer un fichier spécialement conçu pour perturber le fonctionnement du logiciel chargé de le lire. OPSWAT a développé la technologie Deep CDR™ afin que, dans ce cas précis, le traitement ne coûte qu’un seul processus, tandis que le moteur continue à nettoyer tous les autres fichiers.
Pourquoi les analyseurs syntaxiques sont-ils pris pour cible ?
Un analyseur syntaxique est un code qui lit un format de fichier et transforme ses octets bruts en une structure exploitable par un logiciel. Chaque format nécessite un analyseur syntaxique. Les formats tels que le PDF et Microsoft Office sont suffisamment complexes pour que leurs analyseurs syntaxiques présentent de réels risques, et les pirates créent des fichiers spécialement conçus pour les exploiter. Un fichier conçu pour provoquer le plantage ou le détournement d'un analyseur syntaxique PDF est une arme courante.
Un moteur de désinfection doit décomposer ces fichiers, ce qui implique de les analyser. Dans une architecture monolithique, ces moteurs peuvent être considérés comme un seul et même programme, dont tous les analyseurs partagent un seul processus. Un seul fichier PDF mal formé qui bloque l'analyseur entraîne la panne de l'ensemble du système : les documents Word en attente, le moteur lui-même et les flux de travail métier que ce dernier protège.
Les répercussions d'une mauvaise journée pour un analyseur syntaxique se font sentir sur l'ensemble du moteur.
Une conception fondée sur la méfiance
Technologie Deep CDR™L'architecture en microservices de la technologie CDR™ utilise un modèle de conception sécurisé appelé « décomposition méfiante ». Ce modèle divise un système en programmes distincts qui se contrôlent mutuellement et ne s'accordent aucune confiance automatique.
Le SEI (Software Engineering Institute) de l'université Carnegie Mellon répertorie ce modèle dans son Secure Modèles de conception rapport, en utilisant des serveurs de messagerie tels que qmail et Postfix à titre d'exemples de référence.
La technologie Deep CDR™ met en œuvre cette décomposition des modèles et cette méfiance réciproque à travers trois choix de conception :
- Chaque analyseur fonctionne comme un processus remplaçable. Le cœur du moteur n’entre jamais en contact avec des octets non fiables. Chaque famille d’analyseurs s’exécute dans son propre processus de service, lancé et géré par le cœur. Le processus qui ouvre le fichier malveillant est précisément celui que le moteur peut se permettre de perdre, car il ne contient que le travail d’une seule requête et rien d’autre.
- Le noyau considère ses propres processus comme des éléments suspects. Le noyau ne se fie pas aveuglément à la santé de ses processus. Il vérifie régulièrement que chaque service répond toujours, attribue une durée de vie à chaque fichier et surveille les blocages et les plantages. Lorsqu’un service cesse de répondre, le moniteur du noyau l’arrête et en lance un nouveau. La conception part du principe que des défaillances se produiront et prévoit des mesures pour y faire face.
- Les services et le noyau ne partagent pas de mémoire. Les services communiquent avec le noyau via des canaux de messages étroits et sérialisés, sans mémoire partagée ni espace d’adressage partagé. Quelles que soient les actions d’un fichier malveillant sur la mémoire d’un analyseur, les dommages ne peuvent en aucun cas se propager au noyau ou aux autres services. La seule chose qui franchit cette frontière est un message que le destinataire analyse selon ses propres règles.
Imaginons le scénario pour lequel cette conception a été mise au point. Un fichier PDF spécialement conçu parvient au moteur et provoque le plantage du service PDF lors de l'analyse du fichier.
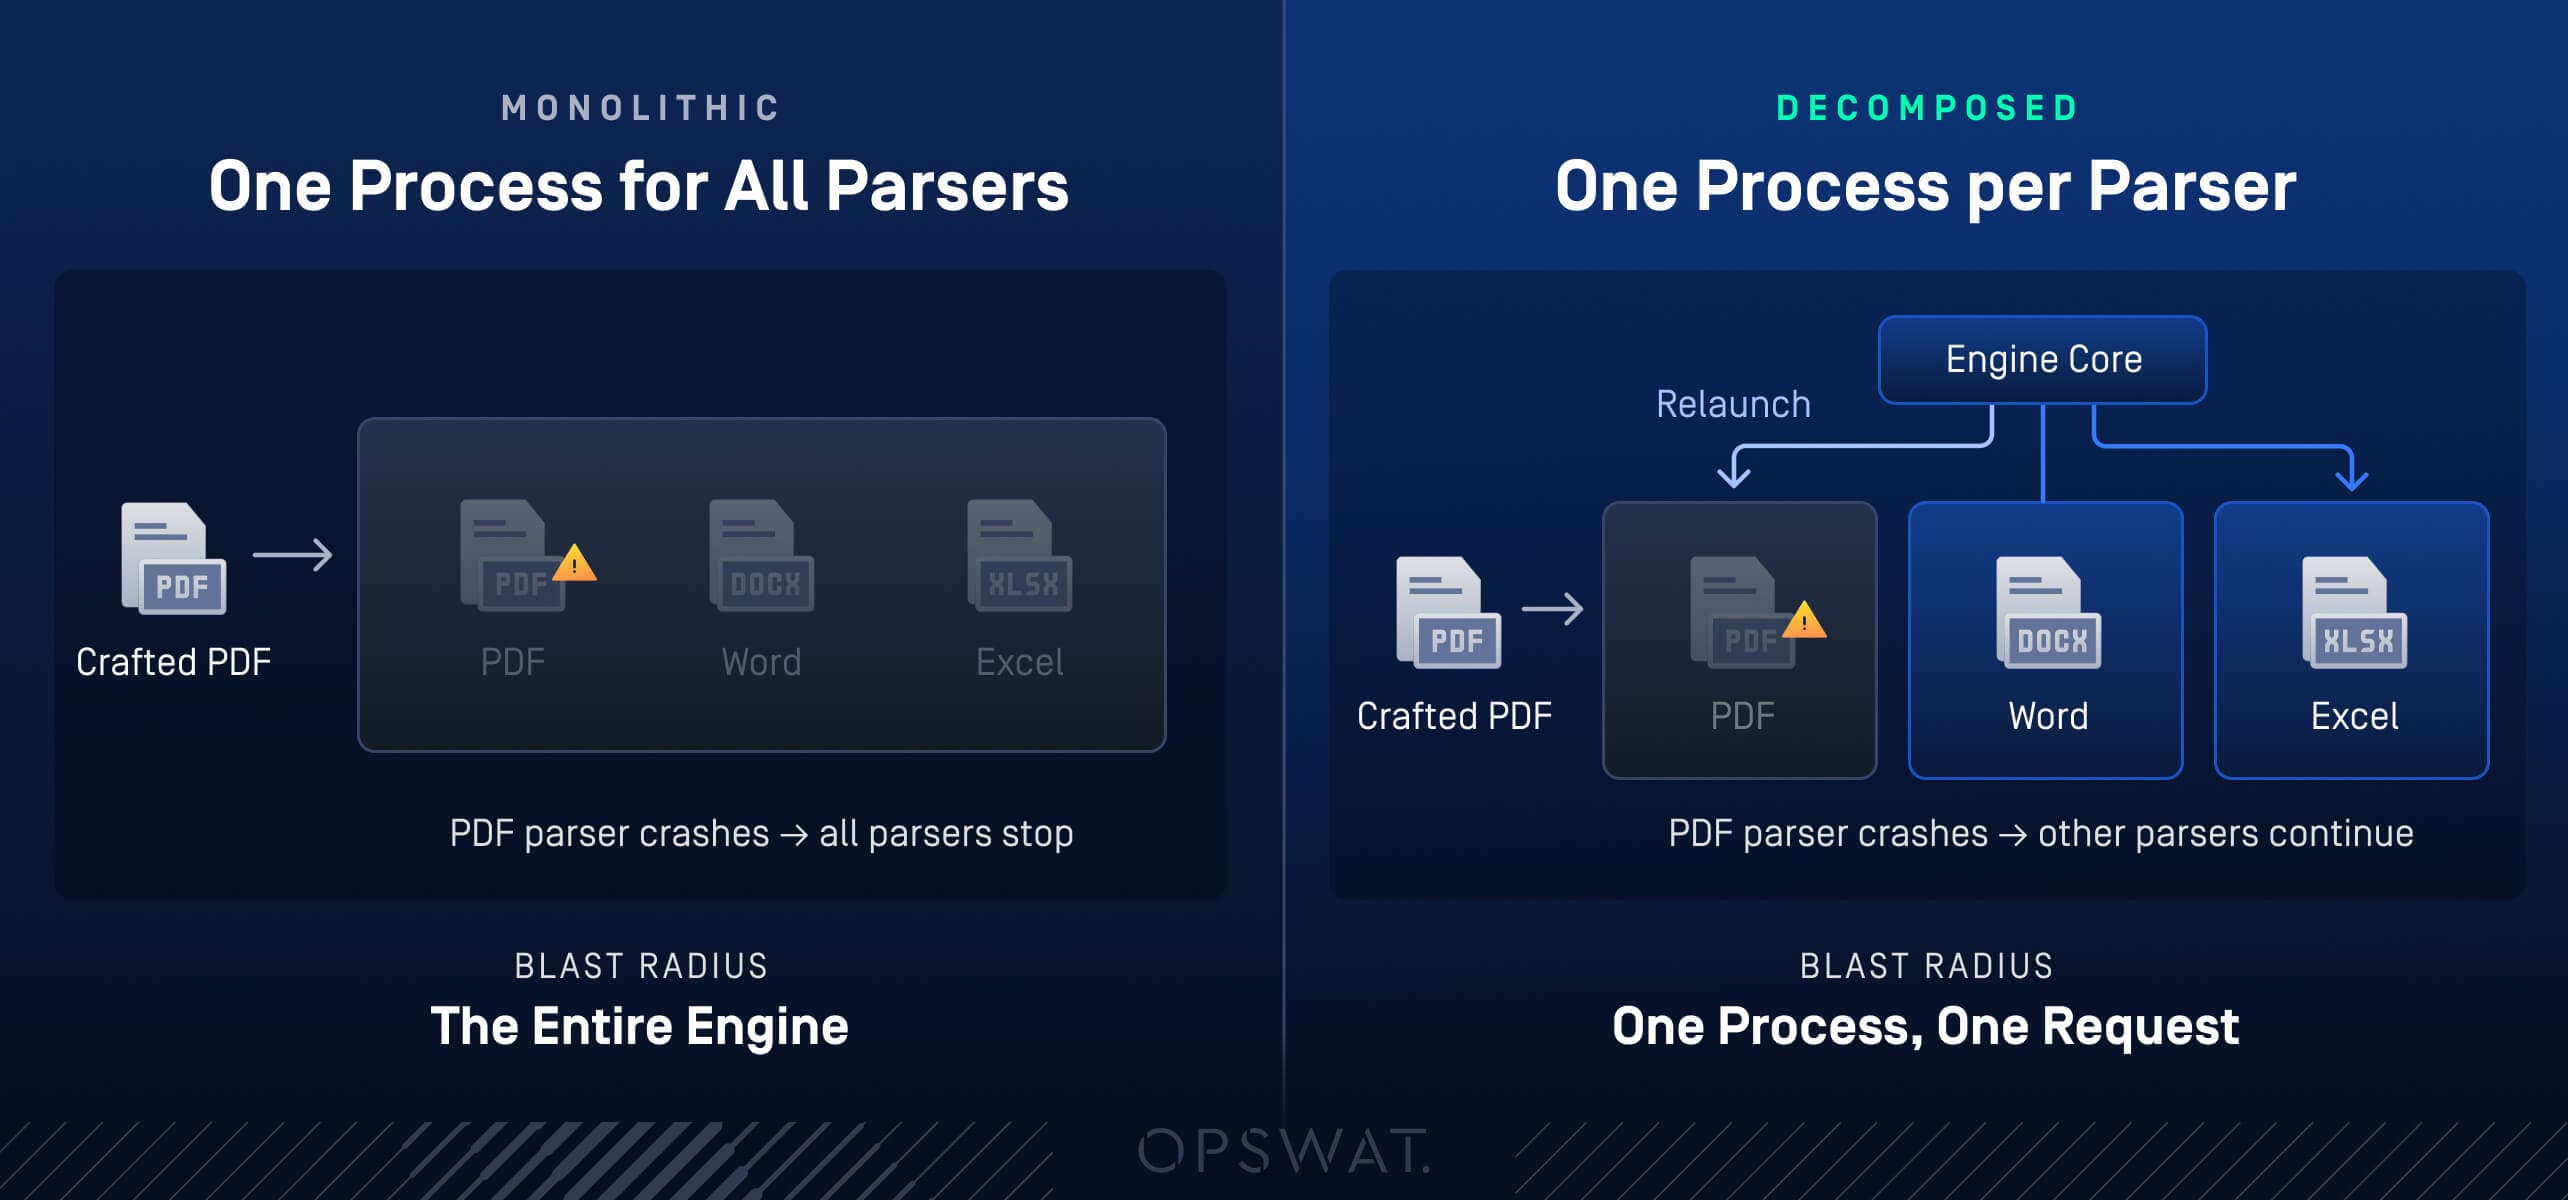
- Le processus du service PDF se termine de lui-même. Sa mémoire, ainsi que tout ce que l'exploit a corrompu à l'intérieur, disparaît avec lui.
- La requête échoue sans problème : le noyau renvoie un message d'erreur pour ce fichier précis, au lieu de se bloquer ou de s'arrêter avec le worker.
- Les documents Word et Excel en cours d'exécution ne s'en aperçoivent même pas. Leurs services s'exécutent dans des processus distincts, ce qui permet à la désinfection de se poursuivre sans interruption.
- Le programme de surveillance (moniteur du noyau) redémarre le service PDF, et la purification des fichiers PDF reprend
La portée d'un fichier utilisé comme arme se limite à un processus et à une requête. Dans le scénario monolithique, ce même fichier bloque tous les documents en cours de traitement.
L’un des aspects de ce modèle classique se situe en dehors du moteur : la limitation des privilèges par processus. Les privilèges relèvent de l’environnement de déploiement, c’est-à-dire du produit hôte et du système d’exploitation. Cette décomposition définit les limites des processus exactement là où un déploiement peut appliquer ces restrictions, ce qui permet aux équipes de sécurité de savoir précisément où appliquer le principe du « privilège minimal ».
Ce que cela implique pour vos flux de dossiers
Les pirates continueront à créer des fichiers qui ripostent, et un analyseur, quelque part, continuera à les rencontrer. Une décomposition méfiante rend cette rencontre gérable de par sa conception. Le travail dangereux s’effectue dans des processus que le moteur peut se permettre de perdre. Un noyau qui ne fait confiance à aucun d’entre eux surveille ce travail, et des canaux que la corruption ne peut traverser isolent les différentes parties les unes des autres.
Pour les équipes qui dépendent des flux de fichiers, un seul téléchargement malveillant n'entraîne pas de panne. Un fichier corrompu entraîne l'interruption d'un processus et d'une requête, mais la technologie Deep CDR™ continue d'assurer la purification sans interruption.
Découvrez comment la technologie Deep CDR™ assure la continuité des flux de fichiers lorsqu'un fichier malveillant est détecté.
Nhut Ngo est directeur de l'ingénierie « Software » chez OPSWAT, où il dirige les équipes d'ingénieurs chargées de la technologie Deep CDR™ et d'autres technologies de traitement des fichiers au sein d'MetaDefender Core™. Fort de plus d'une décennie d'expérience en génie logiciel et en cybersécurité, il s'attache à rendre l'assainissement des fichiers rapide, précis et adapté aux infrastructures critiques. Nhut a obtenu son doctorat en sciences de l'information en 2015.
