La gestion des contrôles de sécurité dans des environnements distribués ne se limite pas au simple déploiement d'outils de protection. Les opérateurs d'infrastructures critiques ont besoin d'un moyen fiable de superviser les configurations, de surveiller les opérations et d'assurer une administration cohérente sur l'ensemble des sites et des systèmes.
La gestion des solutions de sécurité offre un modèle opérationnel centralisé permettant de gérer ces contrôles à grande échelle. My OPSWAT™ Central Management étend cette approche aux environnements « OPSWAT » en fournissant aux déploiements MetaDefender™ pris en charge une couche de gestion unifiée couvrant les environnements IT, OT, sur site et «air-gapped».
- Principaux enseignements
- Pourquoi la gestion des solutions de sécurité sur des sites dispersés représente un défi
- Comment l'OPSWAT met en œuvre la gestion des solutions de sécurité
- Ce que font les sites My ,OPSWAT etCentral Management
- Quand l'utiliser ? My OPSWAT Central Management
- Comment la gestion centralisée des solutions de sécurité favorise la conformité et la résilience
- Sujets connexes
- Questions fréquemment posées
Principaux enseignements
- Les sites distants et dispersés compliquent la gestion des contrôles de sécurité. Le manque de visibilité, la fragmentation des outils et les processus manuels peuvent entraîner des configurations incohérentes ou des logiciels obsolètes sur les instances déployées.
- La gestion centralisée des solutions de sécurité regroupe les tâches administratives courantes au sein d'une couche de gestion partagée. Les équipes peuvent ainsi assurer le contrôle, la surveillance et l'application des politiques sur l'ensemble des déploiements pris en charge, sans avoir à gérer chaque site séparément.
- La supervision centralisée doit préserver les mesures de sécurité de l'OT. Secure Les environnements et segmentés reposent toujours sur une synchronisation contrôlée, des procédures de mise à jour approuvées et des contraintes d’exploitation locales, plutôt que sur une connectivité étendue et permanente entre les sites.
- My OPSWAT Central Management applique ce modèle de gestion aux produits OPSWAT pris en charge, offrant ainsi aux administrateurs un point central pour visualiser, exploiter et gérer les déploiements distribués MetaDefender déploiements sur divers modèles de déploiement et dans diverses conditions d’exploitation.
Pourquoi la gestion des solutions de sécurité sur des sites dispersés représente un défi
Il est difficile d'assurer la cohérence des déploiements de sécurité distribués.
Elles couvrent souvent des sites de production, des sous-stations, des stations d'épuration, des bureaux isolés et des environnements opérationnels où l'accès physique courant est restreint.
Lorsque chaque site ou instance de produit est géré via une console distincte, votre équipe perd une vue d'ensemble de ce qui est déployé, de ce qui est à jour et de ce qui nécessite une attention particulière.
Manques de visibilité et fragmentation du contrôle
Les lacunes en matière de visibilité rendent difficile la surveillance cohérente des instances de sécurité distribuées. Selon le rapport SANS « State of ICS/OT Security 2025 », seules environ 13 % des organisations déclarent disposer d'une visibilité complète sur l'ensemble de leur système ICS/OT.
Sur les sites éloignés ou sans personnel, une visibilité limitée peut entraîner la désactualisation de certaines instances, leur écart par rapport aux références approuvées et l'arrêt de la transmission des données sans que cela ne soit immédiatement détecté.
La fragmentation des outils ajoute une couche supplémentaire de complexité. Une enquête mondiale réalisée en 2025 par l’ IBM Institute for Business Value menée auprès de 1 000 dirigeants a révélé que les entreprises utilisaient en moyenne 83 solutions de sécurité provenant de 29 fournisseurs. Plus de la moitié des dirigeants (52 %) ont identifié la complexité comme le principal obstacle aux opérations de sécurité.
Chaque console supplémentaire constitue un endroit où une solution déployée peut passer inaperçue sans faire l'objet d'aucune gestion.
Workflows de gestion manuelle, site par site
La gestion manuelle transforme les tâches administratives courantes en opérations répétitives. Les exploitants d'infrastructures critiques peuvent disposer d'outils répartis sur de nombreux sites, tandis que les équipes chargées de leur gestion n'ont pas nécessairement un accès physique régulier à chacun d'entre eux.
La charge de travail augmente à chaque déploiement :
- Les administrateurs locaux accordent des dérogations ponctuelles qui s'écartent des normes approuvées
- Les intervenants en cas d'incident doivent déterminer quelle console, quel propriétaire et quelle politique s'appliquent à une instance concernée
- La création de rapports nécessite souvent de regrouper manuellement des données provenant de systèmes distincts
Au lieu de gérer l'environnement dans son ensemble, votre équipe assure sa mise à jour grâce à des connexions régulières, à la consolidation des rapports, à la coordination locale et, parfois, à des déplacements.
Plus l'empreinte du site s'étend, plus ce modèle d'exploitation devient difficile à maintenir.
Comment l'OPSWAT met en œuvre la gestion des solutions de sécurité
OPSWAT met en œuvre la gestion des solutions de sécurité via My OPSWAT™ Central Management, la couche de contrôle des solutions OPSWAT . Elle offre aux administrateurs une interface unique pour surveiller, exploiter et gérer les déploiements MetaDefender™ pris en charge dans des environnements distribués.
La plateforme répond à plusieurs besoins concrets liés aux déploiements d'MetaDefender s distribuées :
Conditions requises | En quoi les sites My ,OPSWAT etCentral Management peuvent-ils vous aider ? |
Gestion centralisée des stocks | Tenir à jour un registre des instances déployées, comprenant notamment leur version, leur configuration, l'état de leur licence et leur état de fonctionnement. |
Prise en charge en mode « air-gap » | Gérez les environnements isolés sans supprimer les mesures de sécurité qui les séparent des autres réseaux. |
Orchestration à distance | Coordonner les mises à jour des produits pris en charge et les mesures de gestion sans se rendre sur chaque site. |
Gestion de la configuration | Appliquer et maintenir les règles de configuration de manière cohérente dans tous les déploiements pris en charge. |
Au lieu de reconstituer l'environnement à partir de différentes consoles, votre équipe dispose d'une vue d'ensemble unique sur ce qui est déployé, ce qui est à jour et ce qui nécessite une intervention.
Ce que font les sites My ,OPSWAT etCentral Management
My OPSWAT Central Management Il s'agit de la plateforme de gestion centralisée de la sécurité d'OPSWAT, qui offre une visibilité unifiée, l'application des politiques et la génération de rapports de conformité pour l'ensemble des déploiements d'MetaDefender dans les environnements informatiques (IT), opérationnels (OT), sur site et isolés physiquement.
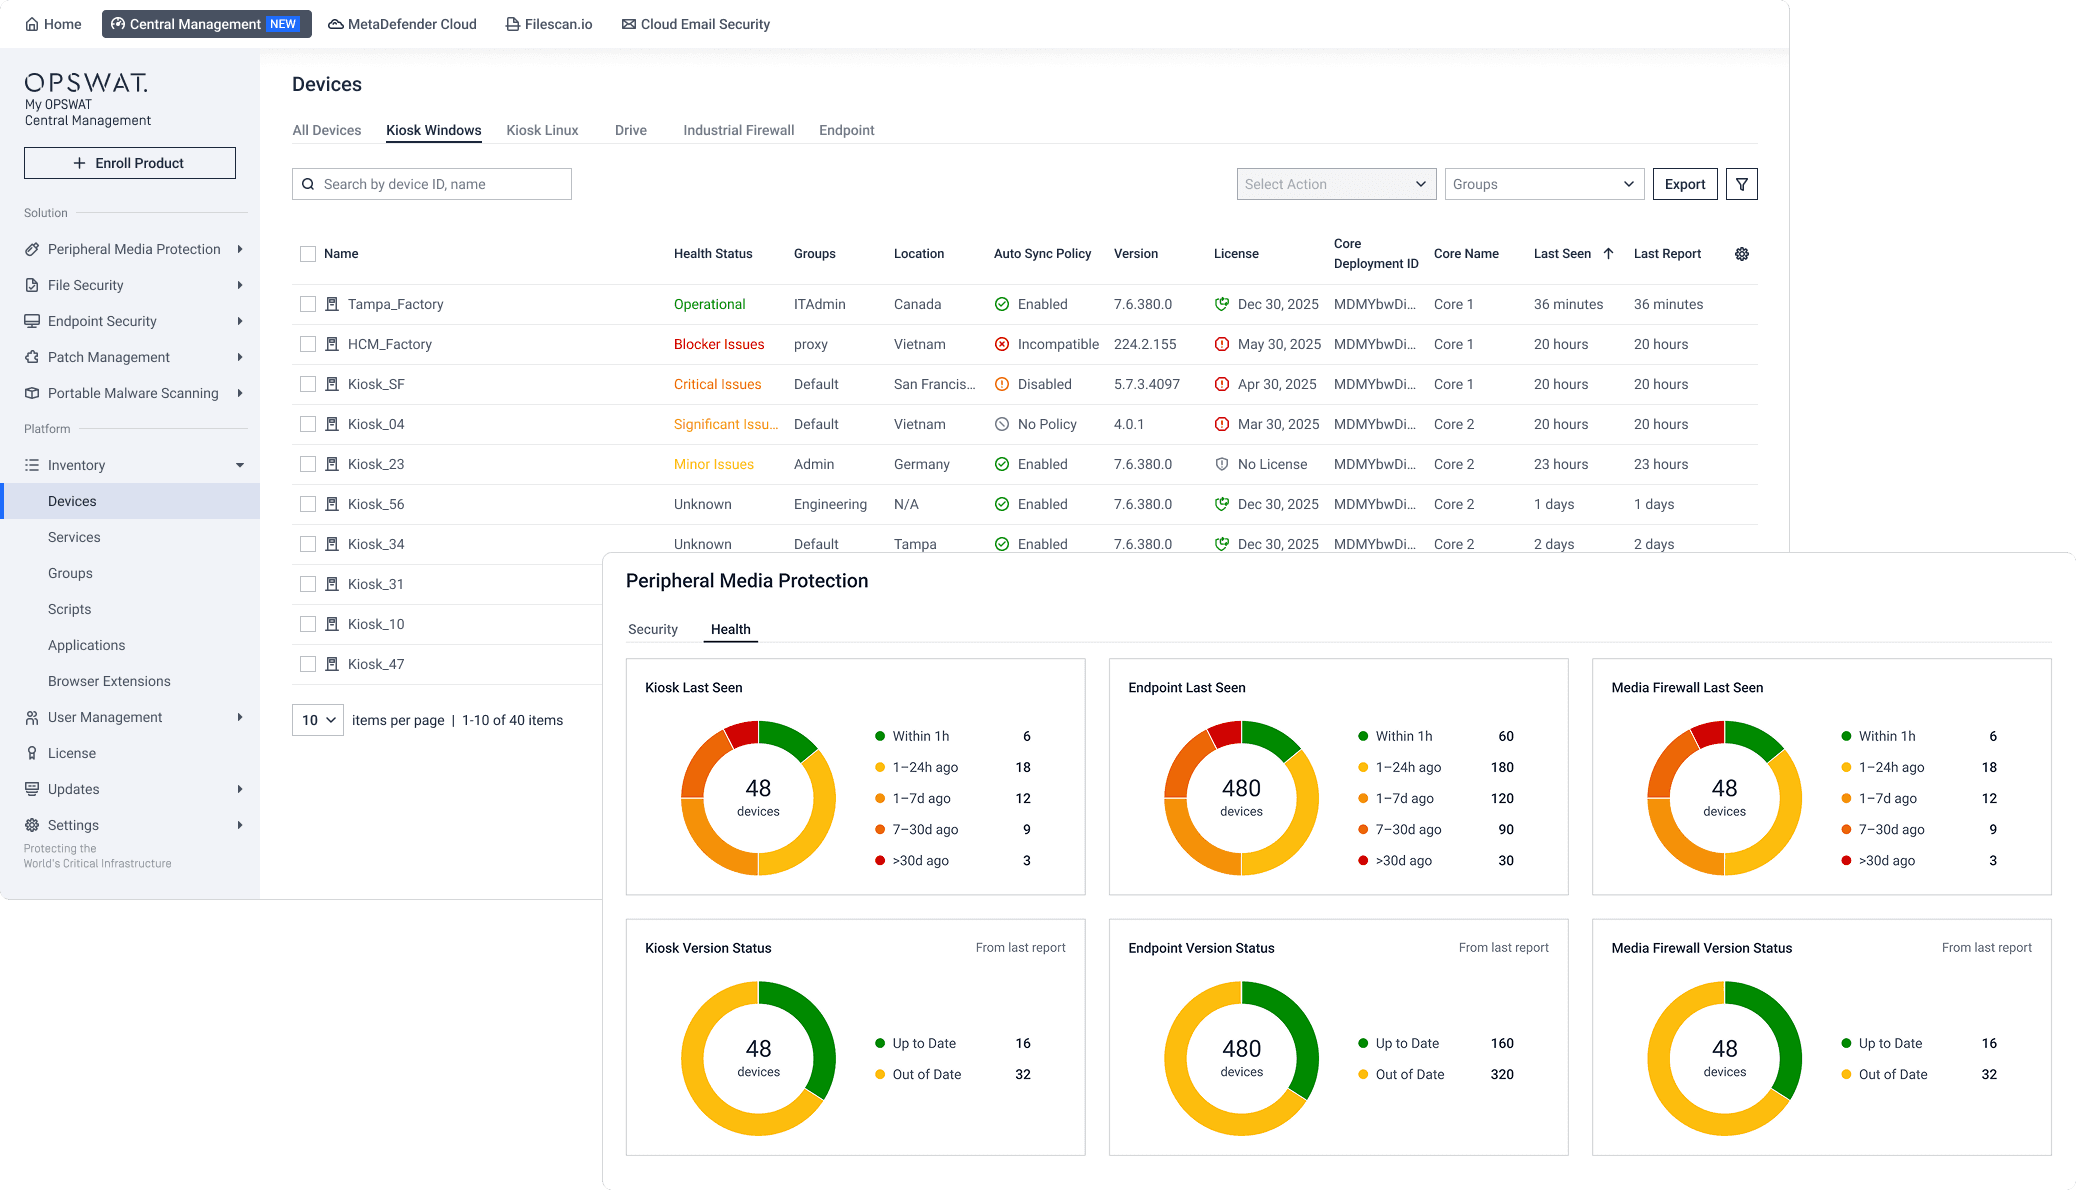
Gestion centralisée des stocks et suivi de l'état des équipements
La gestion centralisée du parc et la surveillance de l'état de santé permettent de conserver un registre fiable de chaque instance déployée d'MetaDefender , y compris la version, la configuration, l'état de la licence et la date de la dernière vérification. Les données de télémétrie provenant de chaque site permettent de détecter les écarts, les erreurs et les pannes avant qu'ils ne dégénèrent en incidents.
Par exemple, une usine de fabrication intelligente d’Asie du Sud-Est a utilisé My OPSWAT Central Management pour unifier la surveillance des appareils sur un site de 450 000 pieds carrés, offrant ainsi aux équipes de sécurité une vue d'ensemble des terminaux et des systèmes de production, au lieu de s'appuyer sur des outils de surveillance disparates.
Gestion de produit à distance
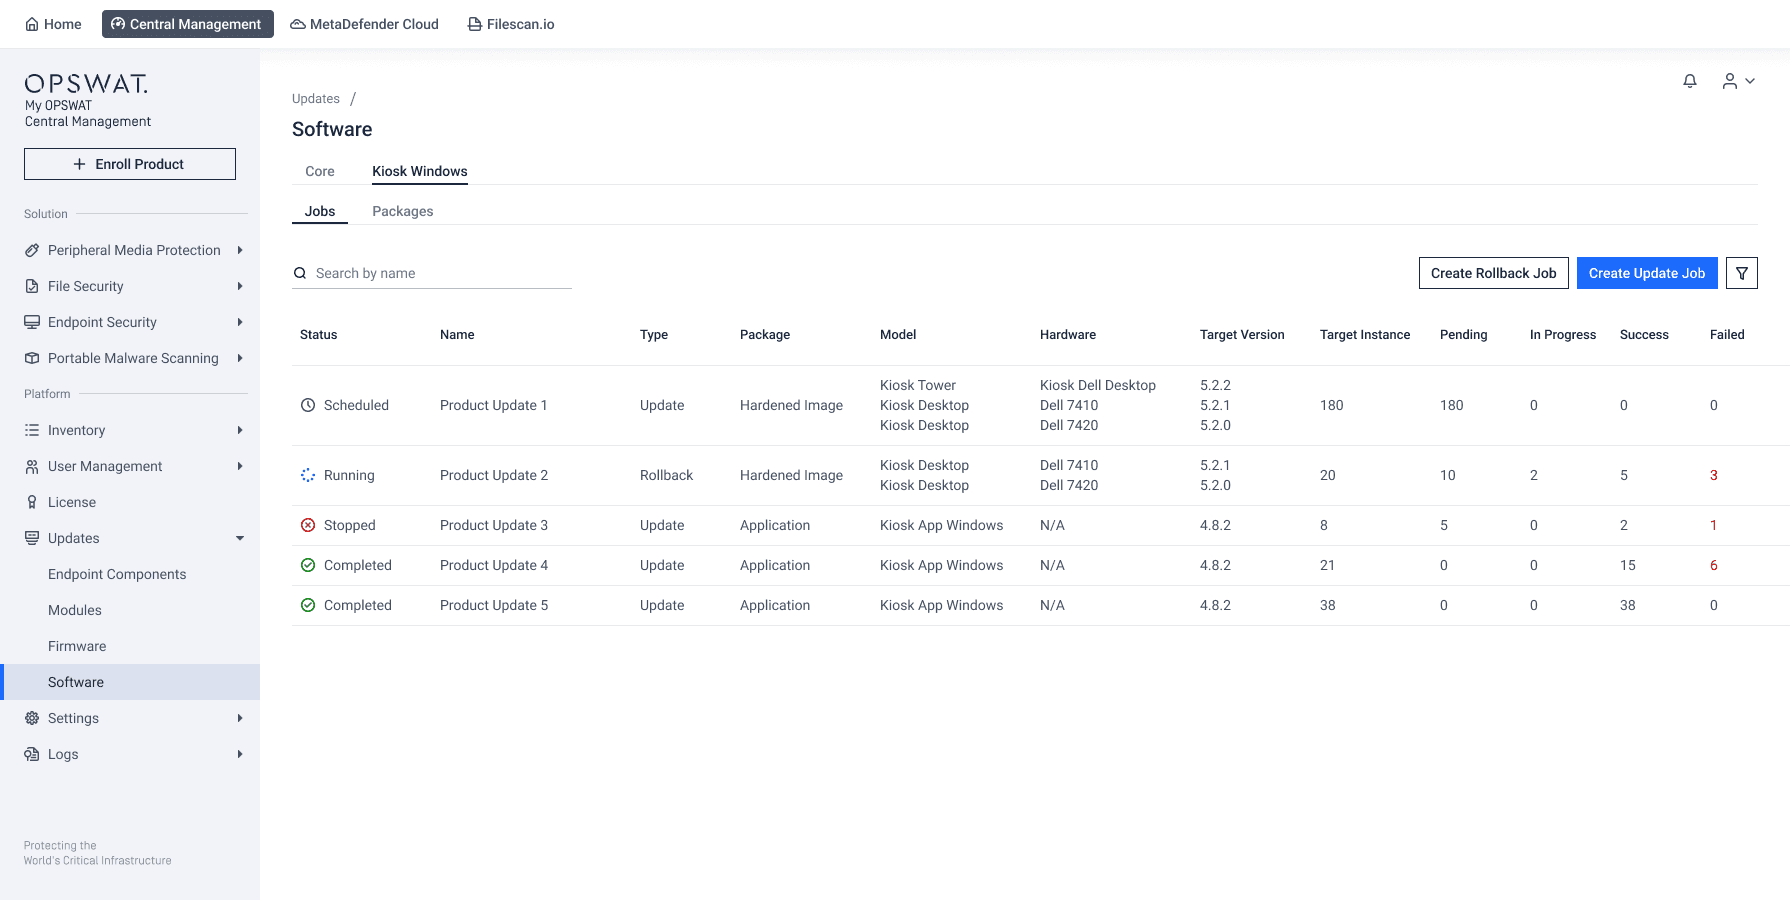
La gestion à distance des produits permet aux équipes de sécurité d'assurer le bon fonctionnement des déploiements pris en charge sans avoir à recourir à un accès local régulier. Les administrateurs peuvent utiliser une console centrale pour coordonner les mises à jour des applications, collecter les journaux et les packages de support, surveiller l'état des instances et gérer les opérations de déploiement dans des environnements difficiles d'accès.
La consolidation de ces flux de travail permet d'éviter de devoir répéter le même processus administratif sur chaque site. Les équipes peuvent ainsi coordonner la maintenance et le dépannage au sein d'un déploiement distribué, tout en tenant compte des besoins opérationnels propres à chaque site.
Gestion de la configuration à grande échelle
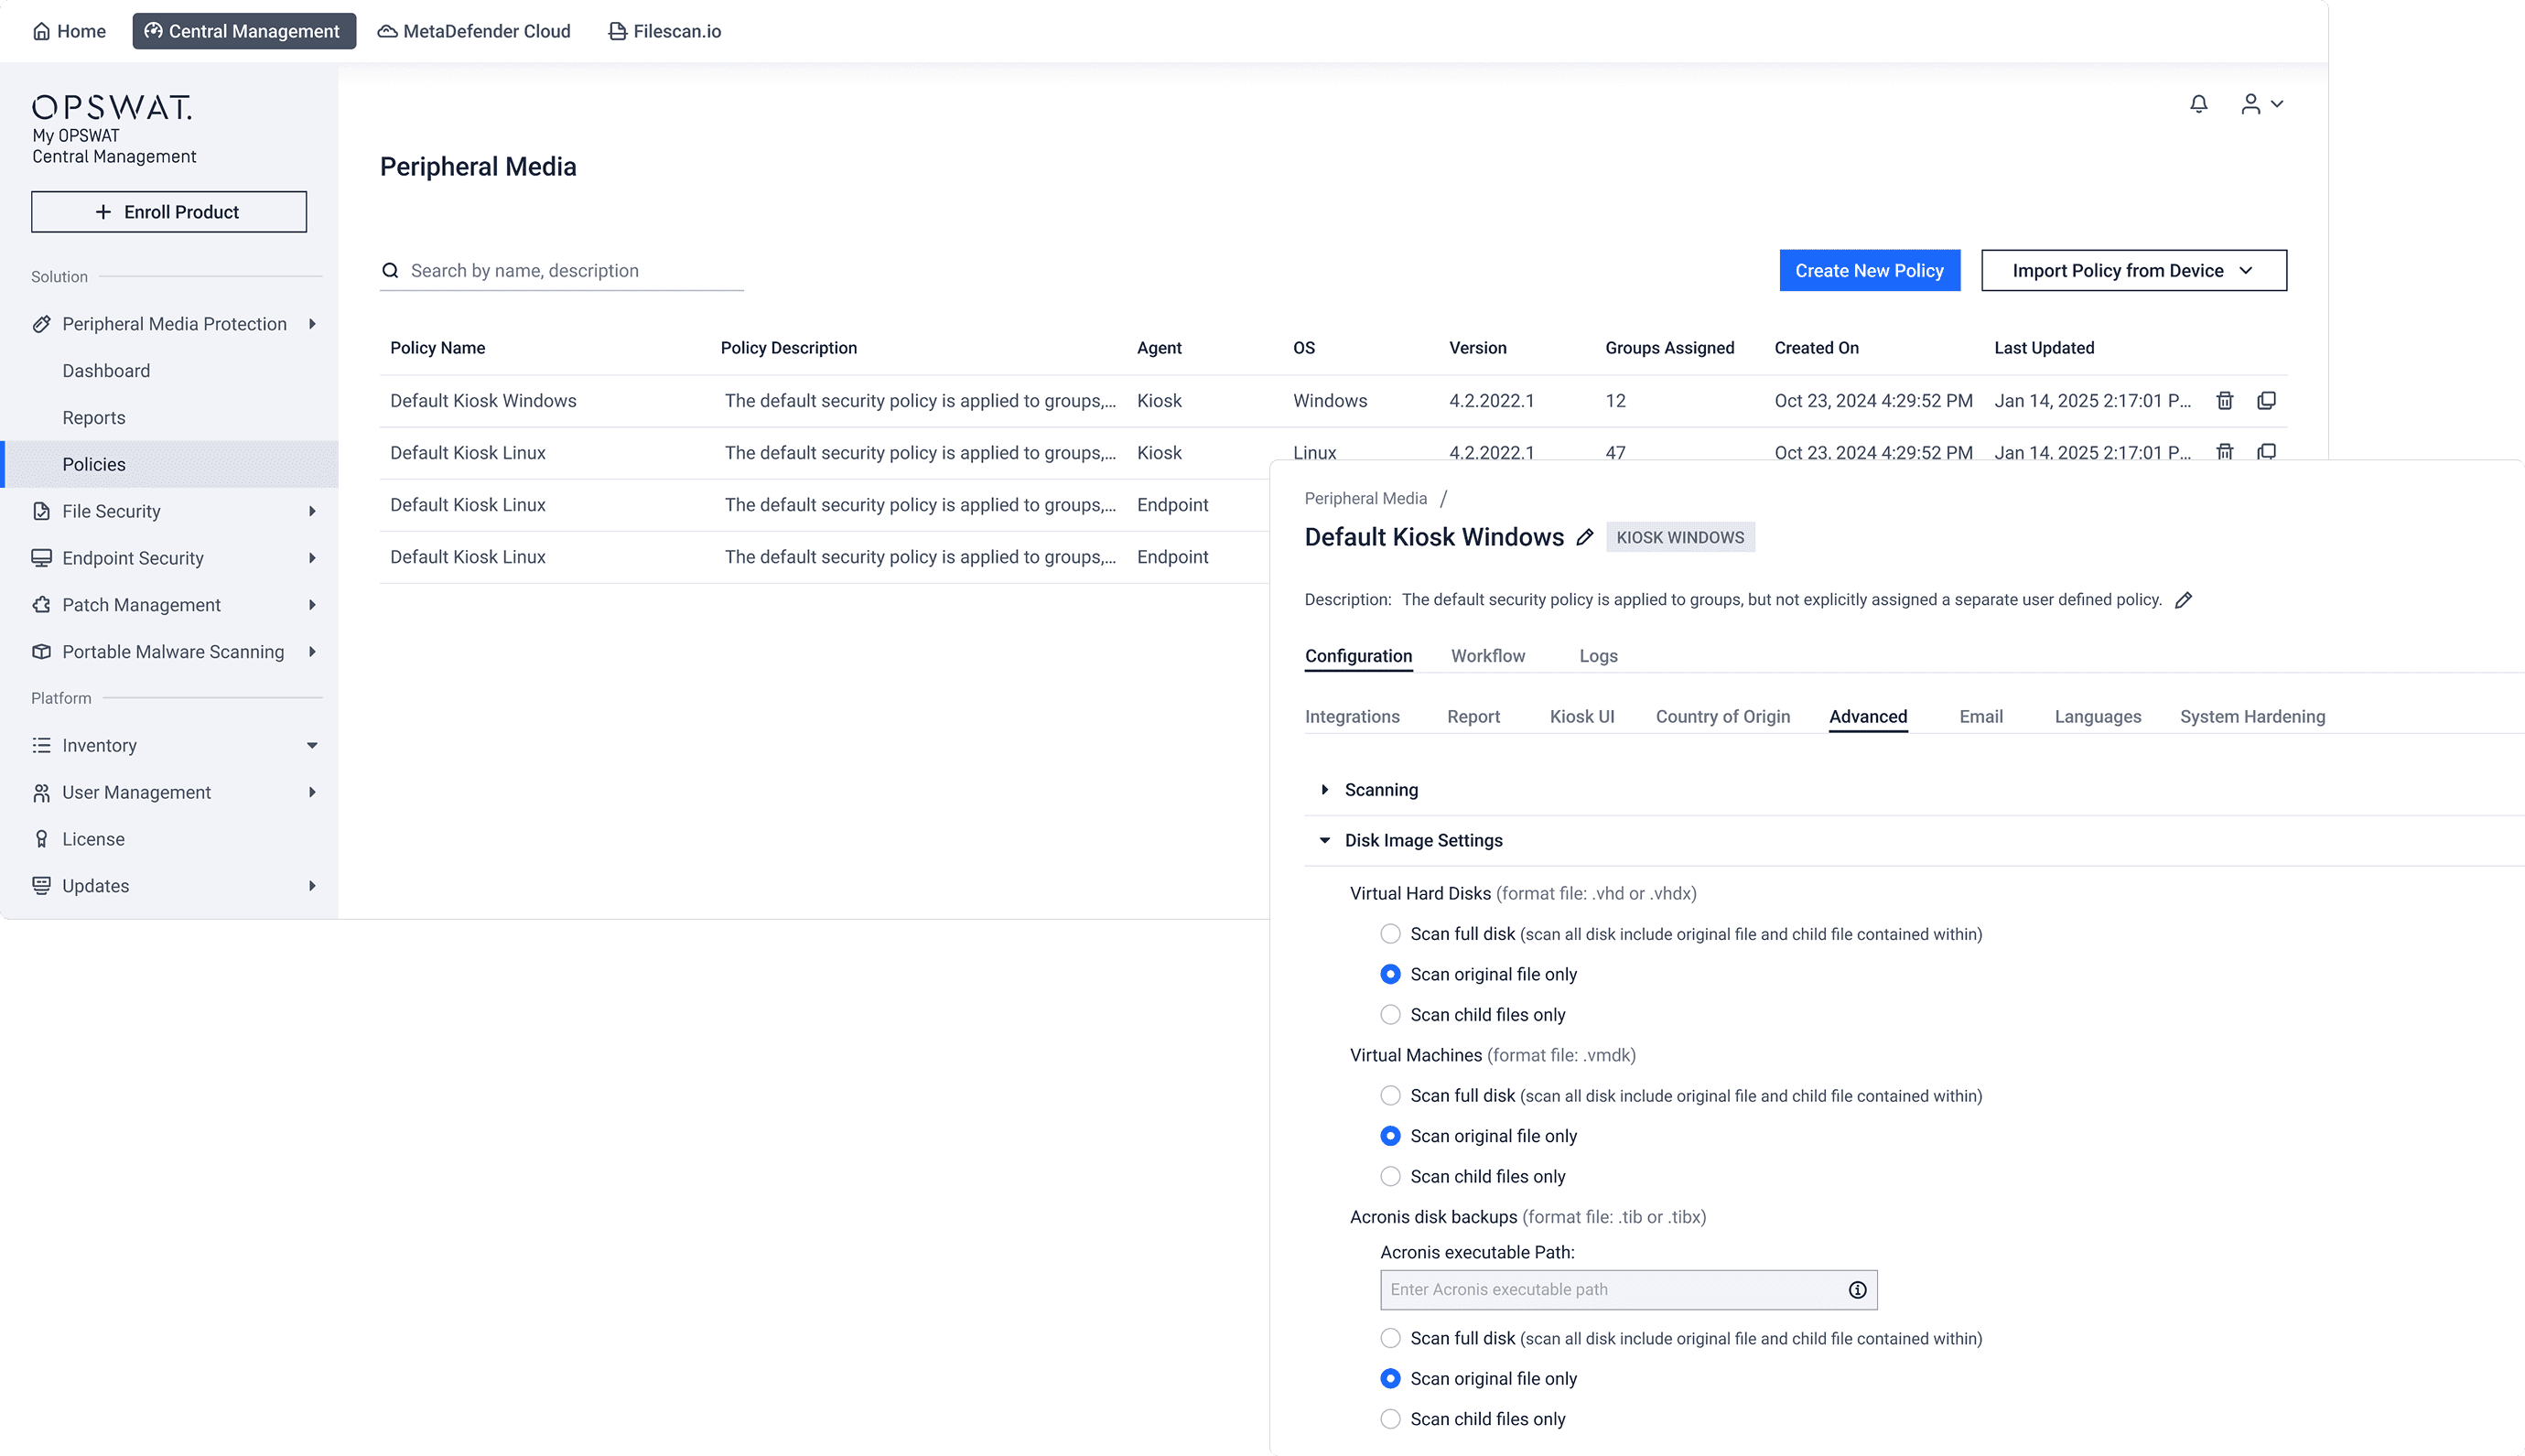
La gestion de la configuration à grande échelle permet aux administrateurs de définir, de déployer et de gérer les paramètres de sécurité sur l'ensemble des instances connectées d'MetaDefender à partir d'une seule console centralisée. Au lieu de configurer manuellement chaque déploiement site par site, les équipes de sécurité peuvent standardiser les politiques, mettre à jour les configurations, maintenir une protection cohérente et coordonner les modifications de configuration dans les environnements cloud, sur site et isolés physiquement.
Agrégation des rapports d'analyse et des données sur les risques
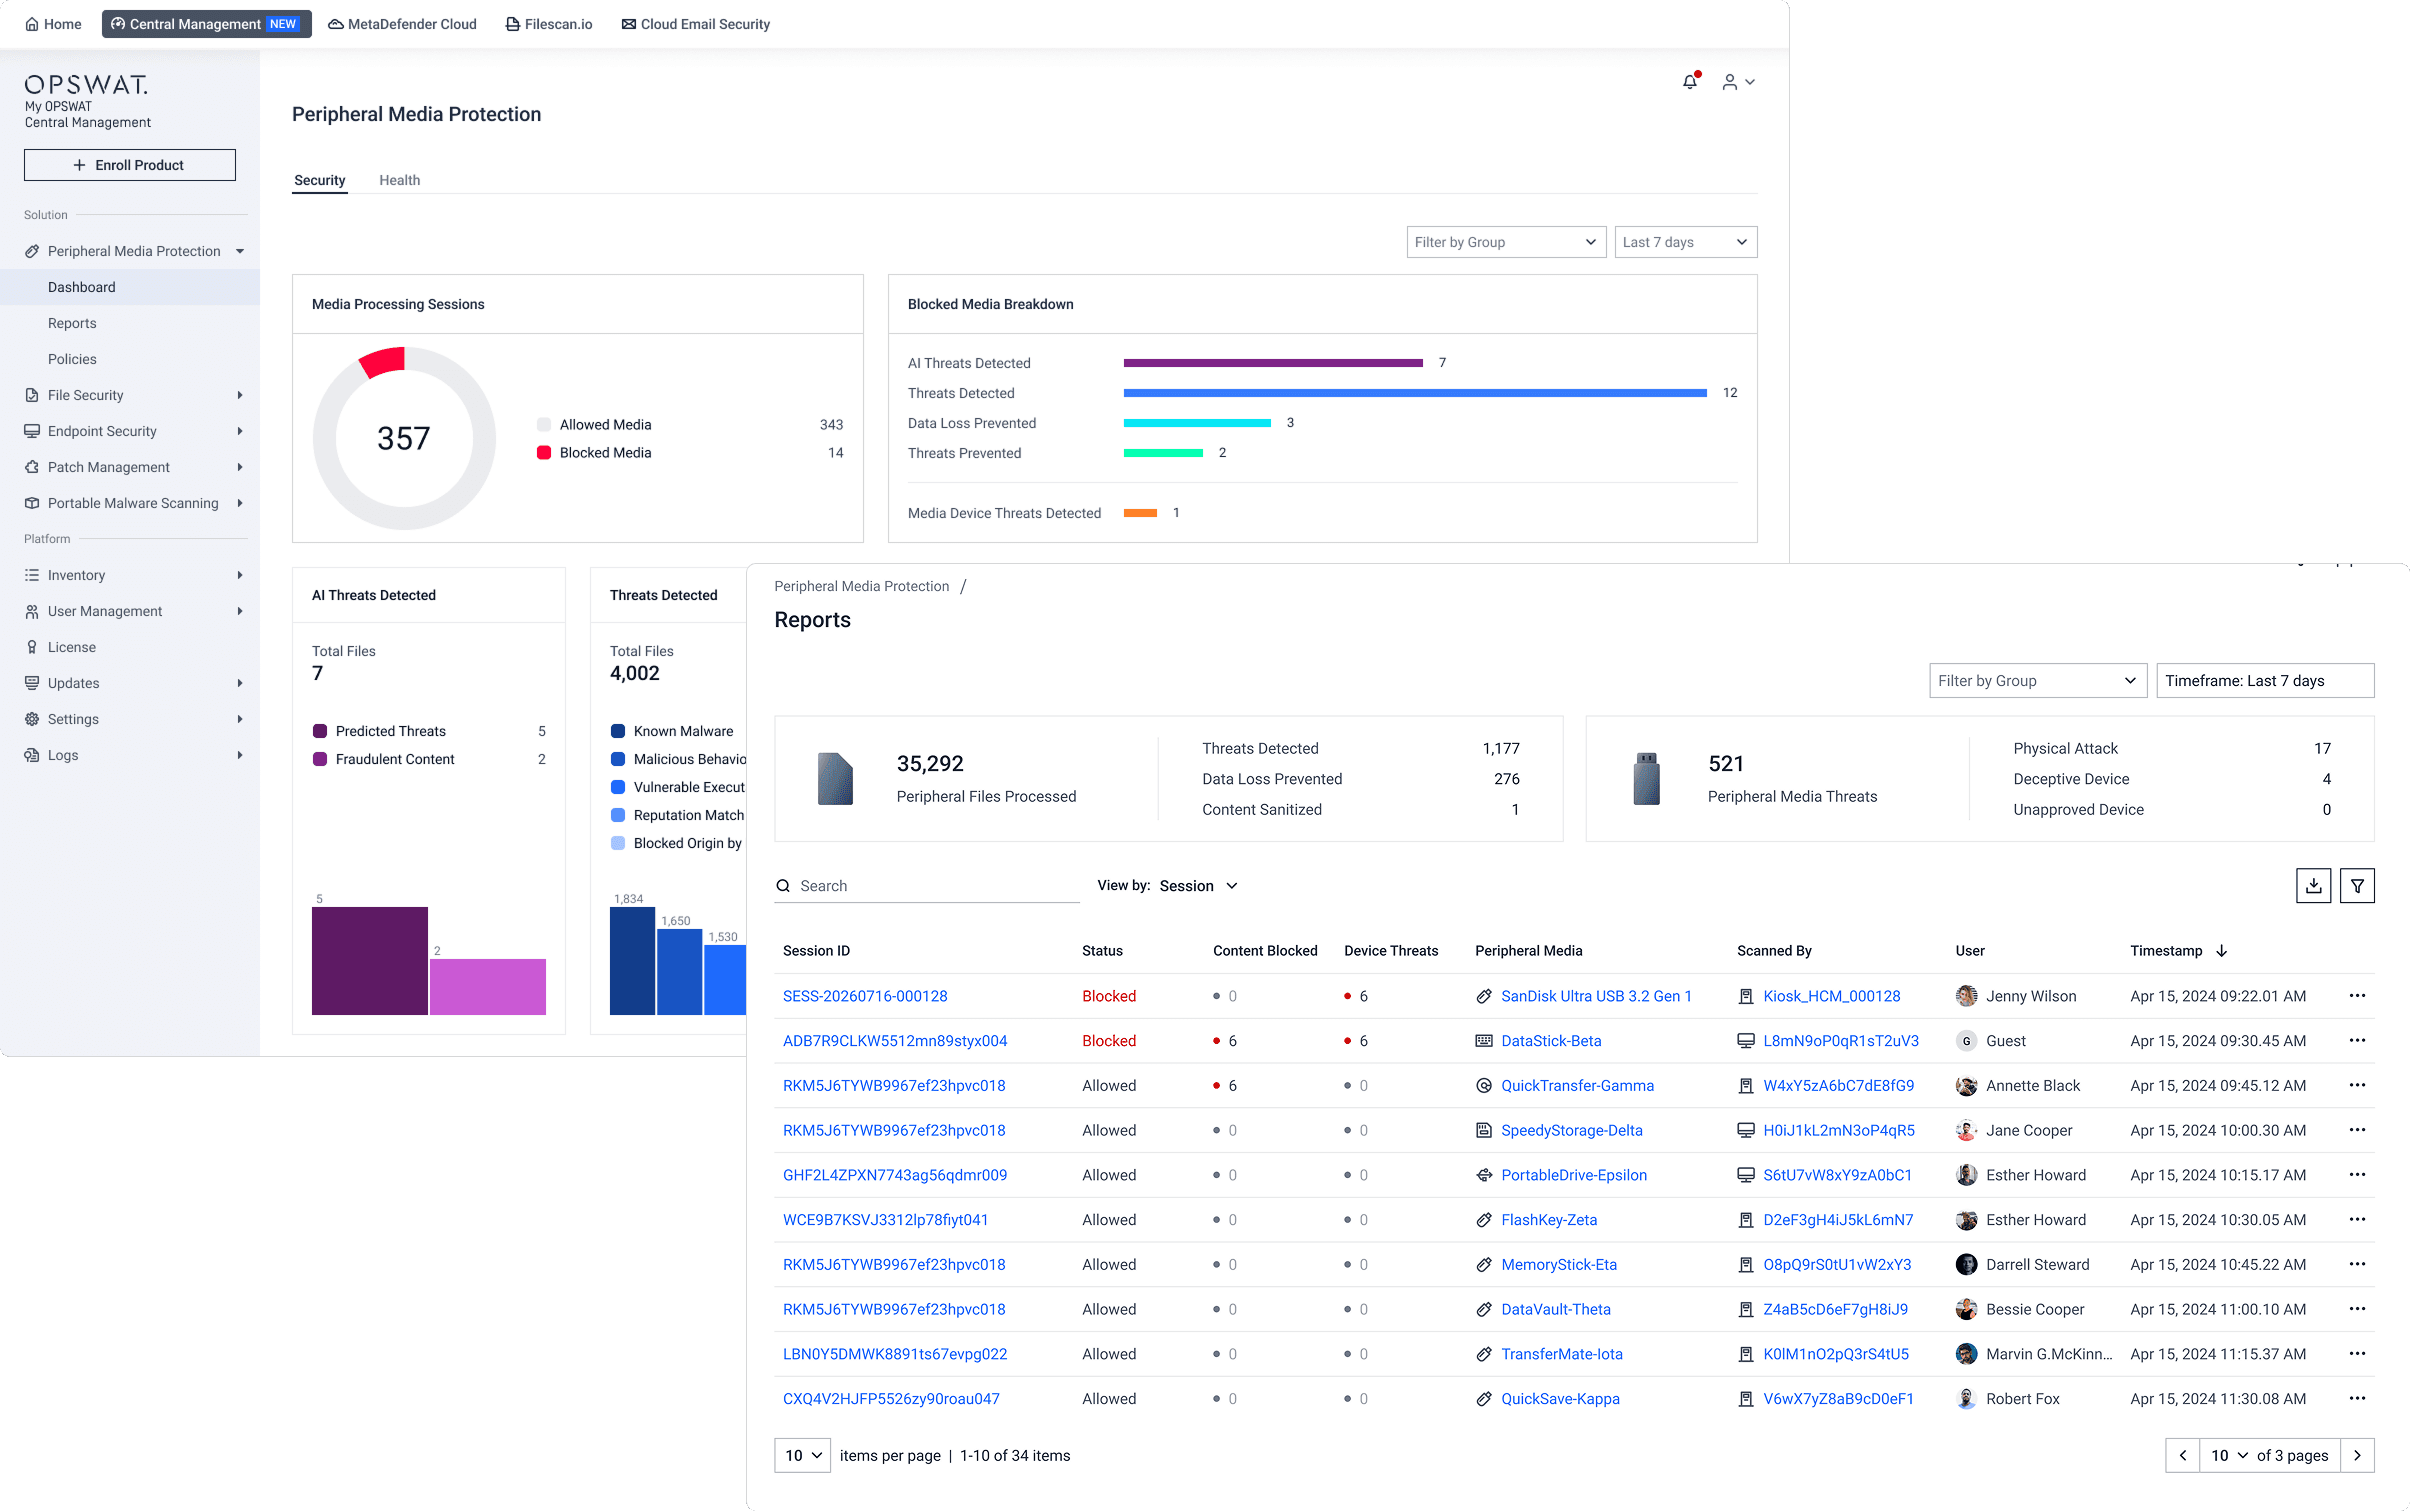
Le regroupement des rapports d'analyse et des données sur les risques permet de rassembler les informations issues des produits MetaDefender connectés au sein d'une vue opérationnelle partagée. Les équipes de sécurité peuvent ainsi comparer l'activité de détection, l'état des politiques et d'autres données communiquées entre les différents sites, plutôt que d'examiner chaque site séparément.
Le contexte inter-sites peut aider les équipes à identifier les variations inhabituelles du volume de détections, les violations récurrentes des politiques ou les sites nécessitant une attention particulière. Une structure de reporting homogène fournit également aux auditeurs et aux équipes de sécurité des éléments probants comparables d'un site à l'autre, au lieu de rapports distincts élaborés à partir de processus locaux différents.
Quand l'utiliser ? My OPSWAT Central Management
My OPSWAT Central Management est conçu pour les organisations qui gèrent des déploiements d'MetaDefender s prises en charge sur des sites difficiles d'accès, dont la connexion est irrégulière ou qui présentent des contraintes opérationnelles. Il s'avère particulièrement utile lorsque les équipes :
- Exploiter des dizaines, voire des centaines d'instances d'MetaDefender s sur des sites qui ne peuvent pas être visités régulièrement, tels que des plateformes offshore, des sous-stations électriques ou des stations d'épuration isolées.
- On perd du temps à passer d'une console à l'autre lors de la gestion des incidents, car aucune vue d'ensemble ne permet de voir quelle instance est opérationnelle, à jour et conforme à la politique en ce moment même.
- Déployer des mises à jour ou des modifications de configuration sur plusieurs sites à la fois, tout en ayant besoin d'un déploiement par étapes et d'une annulation progressive, plutôt que d'un déploiement manuel site par site.
- Gérer un ensemble de sites connectés, connectés de manière intermittente et isolés physiquement, qui nécessitent chacun un chemin d'accès différent aux données pour être intégrés dans le même inventaire central.
- Analyser le parcours d'un fichier au sein d'un déploiement d'OPSWAT , notamment le point d'entrée du fichier, les produits OPSWAT qui l'ont traité, ce qui s'est passé à chaque étape et si le fichier a subi des modifications en cours de route. Voir la section blog « File Audit Trail » pour plus de détails.
Comment la gestion centralisée des solutions de sécurité favorise la conformité et la résilience
La gestion centralisée des solutions de sécurité génère les enregistrements horodatés et identifiables dont dépendent les contrôles de conformité et les enquêtes sur les incidents. Une plateforme peut faciliter ces contrôles, mais cela ne garantit pas automatiquement la conformité.
Les rapports standardisés remplacent les demandes répétées adressées aux administrateurs locaux pour obtenir des captures d'écran, des feuilles de calcul et des journaux exportés, tandis que des définitions cohérentes des données permettent de comparer les éléments probants d'audit entre les différents sites et régions. Pour les opérateurs d'infrastructures critiques qui s'appuient sur des référentiels tels que les recommandations du NIST ou la norme NERC CIP, un inventaire faisant autorité des solutions de sécurité déployées constitue la base sur laquelle repose l'ensemble du programme de conformité.
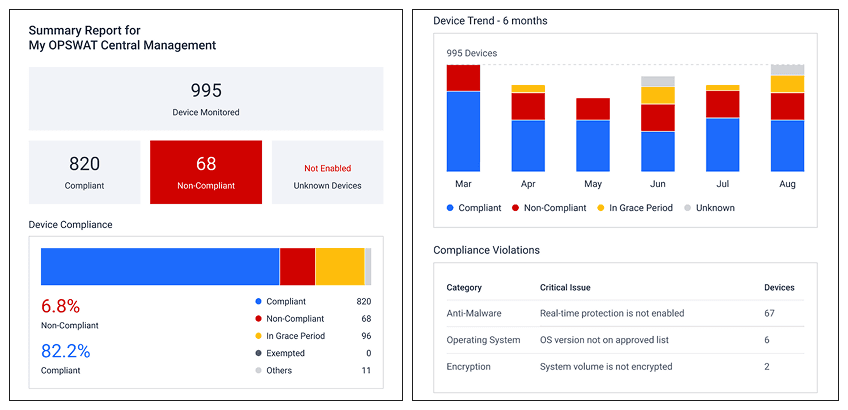
My OPSWAT Central Management Elle offre cette base pour les déploiements d’ MetaDefender s distribuées, en fournissant aux environnements IT, OT et aux sites isolés un point unique pour l’inventaire, la surveillance de l’état de santé et le contrôle des politiques. Contactez un expert d’ OPSWAT ou rendez-vous sur la page dédiée à la solutionMy OPSWAT Central Management pour découvrir comment une gestion centralisée peut améliorer vos opérations de sécurité.
Sujets connexes
La gestion centralisée des solutions de sécurité fournit aux équipes le contexte nécessaire pour piloter les déploiements de sécurité sur l'ensemble des sites distants. L'étape suivante consiste à comprendre comment cette visibilité favorise la surveillance continue : détecter les changements, identifier les comportements à risque et réduire la durée pendant laquelle les attaquants ou les activités non gérées peuvent passer inaperçus.
Pour approfondir cet aspect du même défi lié aux opérations de sécurité, consultez l'article correspondant : Qu'est-ce que la surveillance continue en cybersécurité et comment la mettre en œuvre.
Questions fréquemment posées
Quelles fonctionnalités une plateforme centralisée de gestion des solutions de sécurité devrait-elle inclure ?
Au minimum : un inventaire fiable couvrant toutes les catégories d'actifs que vous déployez, une surveillance de l'état et de la configuration, la gestion des mises à jour à distance avec déploiement par étapes et retour en arrière, l'application centralisée des politiques, ainsi que des rapports agrégés sur les analyses et les risques. La plateforme doit également pouvoir s'adapter à des milliers de sites sans augmentation proportionnelle des effectifs administratifs.
Comment la gestion centralisée des solutions de sécurité détecte-t-elle les instances qui se déconnectent, dont la mise à jour échoue ou qui s'écartent de leur configuration ?
Les plateformes centralisées combinent l'enregistrement lors du déploiement, les vérifications régulières et la télémétrie d'état pour signaler les instances qui se déconnectent, dont la mise à jour échoue ou qui s'écartent de la configuration de référence approuvée. Ce mécanisme fonctionne pour les solutions déjà connues de la plateforme, mais pas pour les instances qui n'ont jamais été enregistrées. Une instance qui n'a jamais été enregistrée doit donc faire l'objet d'une découverte des actifs pour être identifiée. L'intérêt réside dans la détection immédiate de ces situations au sein du parc connu, dès qu'elles se produisent.
La gestion centralisée fonctionne-t-elle sur des sites isolés ou connectés de manière intermittente ?
Oui, mais le modèle de connexion diffère de celui d'un site connecté en permanence. Les sites isolés physiquement et connectés de manière intermittente recourent à une synchronisation contrôlée, à des paquets de mise à jour signés et à une administration locale ; les justificatifs et l'état sont ensuite réconciliés avec la console centrale une fois la fenêtre de transfert approuvée terminée.
Comment une plateforme centralisée de gestion des solutions de sécurité doit-elle s'intégrer aux outils de sécurité existants ?
Une plateforme centralisée de gestion des solutions de sécurité devrait exporter des identifiants d'actifs stables, l'état de santé et l'état des politiques vers les plateformes SIEM ou SOAR déjà utilisées par l'équipe de sécurité, afin que les analystes disposent du contexte relatif au site et à la propriété lors du tri des alertes, sans avoir à changer de console.
En quoi la gestion centralisée des solutions de sécurité facilite-t-elle l'établissement des rapports de conformité ?
La gestion centralisée des solutions de sécurité génère des enregistrements identifiables et horodatés concernant la configuration, la propriété et l'état des politiques, qui remplacent la collecte manuelle de preuves sur chaque site. Ces enregistrements facilitent la vérification des contrôles dans le cadre de référentiels tels que les recommandations du NIST et la norme NERC CIP, bien que la conformité repose toujours sur les contrôles et les processus propres à l'organisation.
Quelle est la première étape pour centraliser la gestion des solutions de sécurité sur des sites dispersés ?
Commencez par déterminer quel système fera autorité en matière d'identité, de propriété, de configuration et d'état de santé, puis enregistrez les instances connues avant de mettre en place un processus de découverte pour tout ce qui n'est pas géré. Le fait de définir au préalable cette source faisant autorité permet d'éviter les conflits d'enregistrements une fois que plusieurs sites seront connectés.
