OPSWAT AI Content Inspector aide votre organisation à prendre des décisions plus éclairées concernant les contenus soumis avant leur validation ou leur paiement. La validation hors ligne des informations d’authenticité C2PA permet de distinguer les informations vérifiées des étiquettes non vérifiées, tandis que l’analyse de l’historique des modifications détecte l’utilisation de l’IA enregistrée lors des étapes d’édition précédentes, y compris pour les images contenues dans les documents Office et les fichiers PDF. La nouvelle prise en charge du format HTML étend l’inspection au texte des pages et aux images intégrées, et l’analyse simultanée plus rapide aide les équipes à traiter des volumes de soumissions plus importants. |
|---|
Principaux enseignements
- Couvre les fichiers susceptibles de contenir des éléments frauduleux : analyse des e-mails aux extensions .eml et .msg comportant des pièces jointes sous forme d'images ; des fichiers Word, Excel et PowerPoint, y compris les formats modernes, hérités et ceux prenant en charge les macros ; des fichiers RTF et OpenDocument ; des PDF contenant des images intégrées ; ainsi que les formats d'image pris en charge, notamment WMF et EMF. La prise en charge du format HTML est une nouveauté de la version 2.4.0.
- Provenance validée : des vérifications hors ligne par rapport aux listes de confiance officielles de la C2PA permettent de distinguer les « Content Credentials » fiables des déclarations non vérifiées ou invérifiables concernant l'origine d'un fichier.
- Utilisation antérieure de l'IA mise au jour : l'analyse de l'historique des modifications effectuée par C2PA révèle une implication avérée de l'IA dans des étapes de modification antérieures, y compris pour les images contenues dans des documents Office et des fichiers PDF
- Des décisions de vérification plus éclairées : une analyse simultanée plus rapide et des résultats plus clairs aident les équipes à évaluer les soumissions suspectes avant le paiement, l'approbation d'une demande ou l'intégration d'un nouveau client
Pourquoi la couverture des fichiers est-elle importante pour la détection des fraudes par IA ?
Une facture peut être jointe à un e-mail Outlook. Une photo montrant des dommages peut être intégrée dans un fichier PDF. Un fournisseur peut envoyer un fichier HTML contenant du texte et des images générés automatiquement. Chaque fichier peut passer les contrôles anti-malware tout en contenant du contenu falsifié susceptible d'induire en erreur un vérificateur ou un système d'approbation automatisé.
OPSWAT AI Content Inspector v2.4.0 répond à ce risque grâce à une prise en charge étendue des formats de fichiers et à une validation plus rigoureuse de la provenance des contenus. S'appuyant sur les récentes améliorations apportées à l'inspection des documents, aux modèles de détection et aux performances d'analyse, cette version fournit aux équipes chargées de la lutte contre la fraude, de la sécurité et des opérations davantage d'éléments pour déterminer quelles demandes peuvent être acceptées et lesquelles nécessitent un examen plus approfondi.
Ce moteur combine des classificateurs basés sur l'IA, des signaux d'analyse forensic, l'analyse des métadonnées et la détection de filigranes pour évaluer les contenus soumis. Votre organisation peut inspecter les fichiers dès leur arrivée dans l'entreprise et appliquer des politiques de contrôle avant que ne soit prise une décision concernant un paiement, une demande d'indemnisation ou une intégration.
Vérifiez les fichiers que votre entreprise reçoit réellement
La fraude liée au contenu touche les entreprises par le biais de formats professionnels courants. Un processus de vérification des photos mises en ligne doit également prendre en compte les images intégrées à des documents ou jointes à des e-mails.
La version 2.4.0 ajoute la prise en charge du format HTML, permettant ainsi de vérifier le texte des pages et les images intégrées dans les fichiers .html et .htm à la recherche de contenu généré par l'IA. Associé aux fonctionnalités relatives aux documents et aux e-mails ajoutées lors des dernières mises à jour, AI Content Inspector couvre désormais :
- Documents Microsoft Office : documents Word, feuilles de calcul Excel et présentations PowerPoint, y compris les formats hérités pris en charge et les formats comportant des macros
- Fichiers OpenDocument : documents texte, feuilles de calcul et présentations utilisés dans diverses suites bureautiques
- Fichiers de messages électroniques : fichiers .eml et .msg, y compris l'analyse médico-légale des métadonnées des images jointes
- Fichiers PDF, texte et images : la couverture existante est renforcée grâce à l'analyse forensic des métadonnées des images intégrées dans les fichiers PDF et à la prise en charge de formats d'image supplémentaires, notamment WMF et EMF.
Pour votre organisation, cela se traduit par un contrôle plus approfondi des dossiers de demande d'indemnisation, des factures transmises et des pièces justificatives, tout en réduisant la dépendance vis-à-vis du choix d'un format particulier par l'expéditeur.
Vérifier la validité des informations avant de les utiliser comme éléments de preuve
Les certificats de contenu C2PA permettent d'enregistrer la manière dont un contenu a été créé et modifié, y compris si une IA a été utilisée. Leur utilité dans le cadre d'une décision en matière de sécurité dépend de la fiabilité de ces certificats.
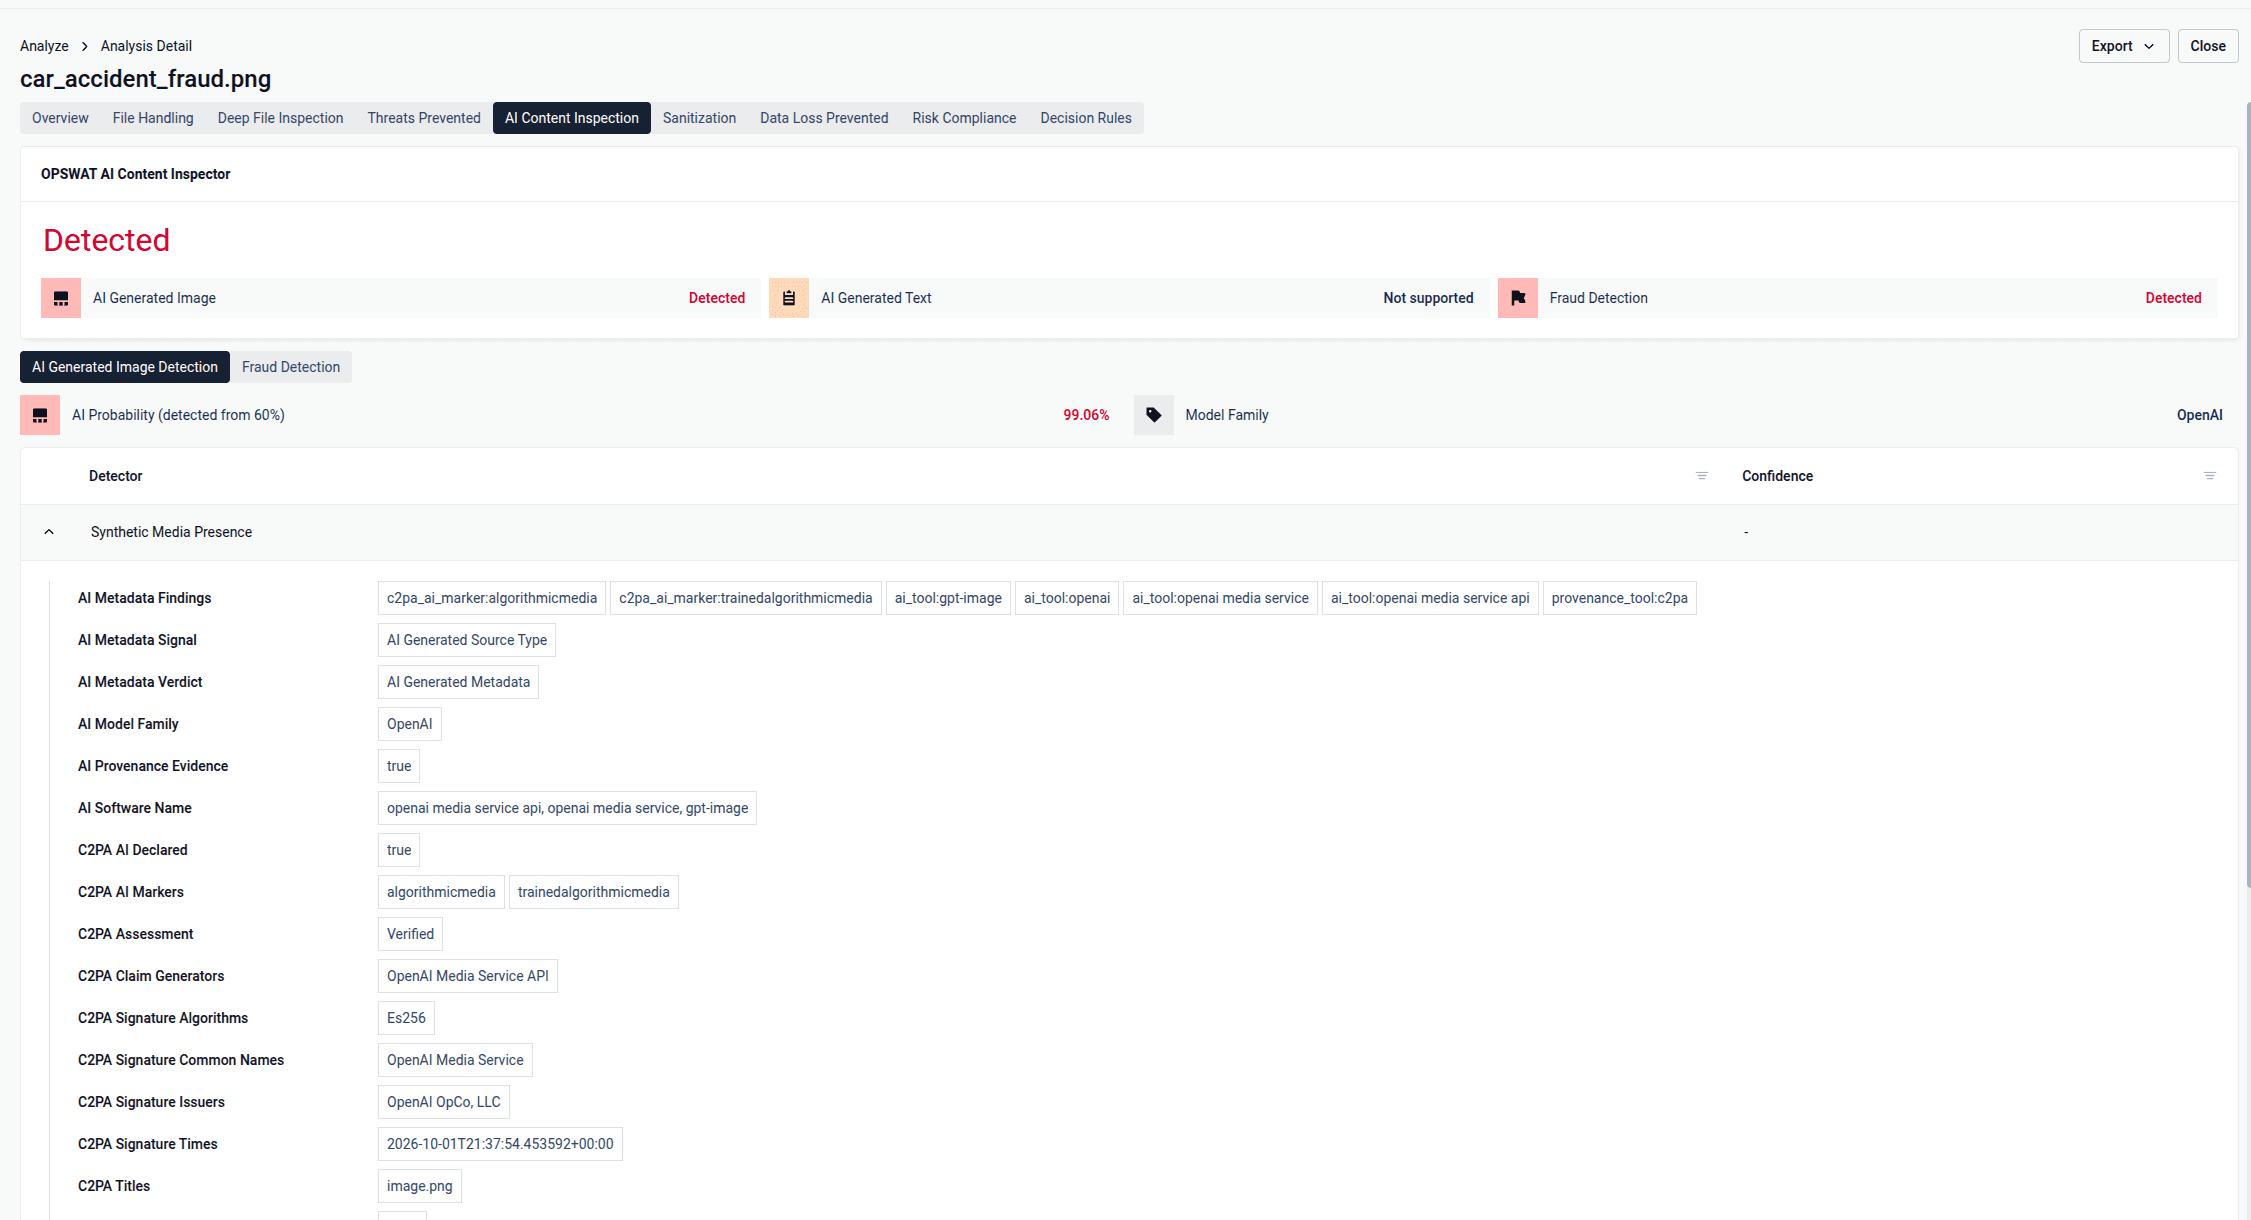
AI Content Inspector v2.4.0 vérifie hors ligne les informations d'identification C2PA par rapport aux listes de confiance officielles de la C2PA. Pour chaque fichier contenant des informations d'identification, il indique si celles-ci ont été vérifiées, si elles ont été signées par un signataire non vérifié, si leur signature a expiré ou si elles ne sont pas vérifiables. Les analystes disposent ainsi d'une base plus claire pour distinguer une provenance fiable d'une étiquette qui ne peut être validée.
Seules les informations d'identification C2PA fiables fournissent des preuves basées sur le C2PA qui permettent d'augmenter le score d'IA ou d'identifier la famille de modèles. Les informations d'identification signées à l'aide de certificats de test ou bloqués ne sont plus considérées comme des preuves d'IA. Cela permet d'éviter que des déclarations de provenance non fiables n'influencent une évaluation comme si elles avaient été vérifiées.
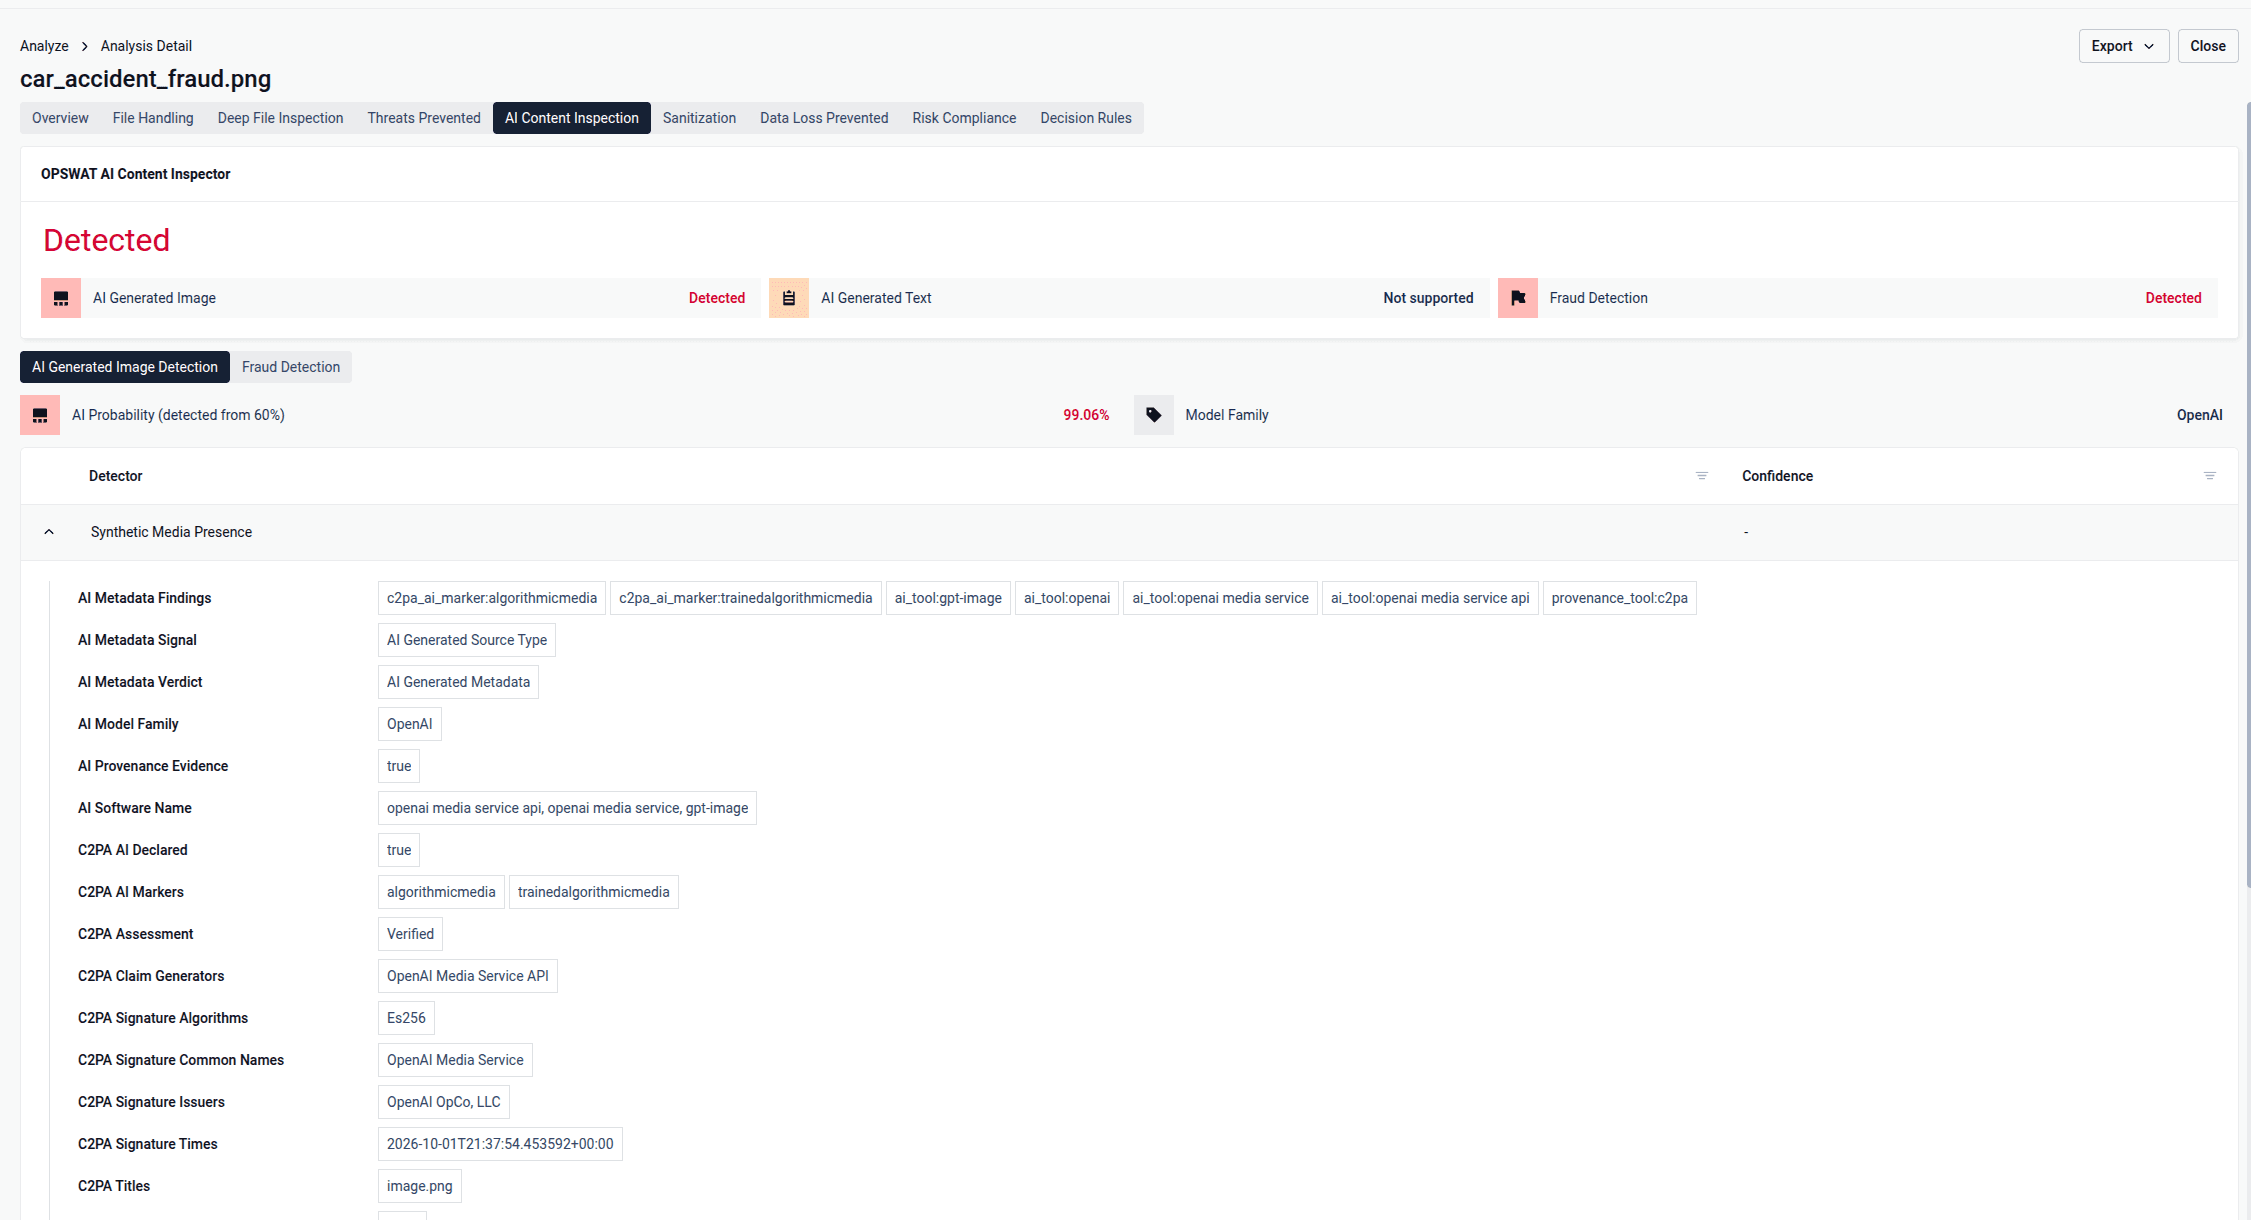
Le résultat de l'analyse indique également si le fournisseur d'IA mentionné dans les informations d'identification correspond au fournisseur identifié par le modèle de détection d'images, ce qui offre aux enquêteurs un contrôle de cohérence supplémentaire. Ces contrôles facilitent les processus sensibles qui nécessitent une inspection locale sans qu'il soit nécessaire d'effectuer une demande de validation en ligne au moment de l'analyse. Des informations d'identification vérifiées garantissent la fiabilité de l'historique de provenance ; elles ne garantissent toutefois pas la légitimité d'une facture ni le paiement d'une demande de remboursement.
Rechercher une utilisation de l'IA enregistrée plus haut dans l'historique des modifications
Une image soumise peut avoir fait l'objet de plusieurs étapes de retouche avant d'être transmise à un validateur. L'intervention de l'IA peut intervenir plus tôt dans ce parcours, même si l'étape finale de retouche ne la mentionne pas.
AI Content Inspector v2.4.0 analyse l'historique des modifications C2PA afin d'identifier les utilisations de l'IA enregistrées lors d'étapes antérieures, y compris pour les images contenues dans des documents Office et des fichiers PDF. Lorsque cet historique est disponible, les enquêteurs peuvent mieux évaluer l'origine du contenu au lieu de se fier uniquement à son dernier état enregistré. Pour une équipe chargée du traitement des sinistres qui examine une photo de dommages intégrée dans un PDF, cela peut fournir un contexte pertinent avant que la preuve n’influence une estimation ou un versement d’indemnité. En l’absence d’informations d’identification, les signaux de détection forensic et par IA du moteur restent essentiels à l’évaluation.
Transformer les conclusions en décisions commerciales plus précoces
L'élargissement de la couverture et les contrôles de provenance renforcent plusieurs processus métier courants :
- Sinistres liés à l'assurance habitation et automobile : examiner les photos des dommages et les pièces justificatives fournies afin de détecter d'éventuels indices de génération par IA ou de fraude avant de procéder à l'évaluation ou au paiement automatisés. Transmettre les éléments suspects aux experts en sinistres ou aux équipes d'enquête spécialisées.
- Gestion des dettes fournisseurs et des dépenses : Vérifier les factures, les justificatifs et les e-mails justificatifs avant d'autoriser le paiement ou le remboursement. Utiliser les résultats de cette vérification pour établir un ordre de priorité dans la vérification auprès du fournisseur ou de l'employé.
- Identité et création de compte : analyser les images d'identité et les justificatifs de domicile pris en charge afin de détecter d'éventuels indices de contenu synthétique avant qu'ils n'atteignent les processus de vérification d'identité, en fournissant ainsi des éléments de preuve aux responsables de la vérification d'identité (KYC).
- Intégrité des paiements dans le secteur de la santé : signaler les images et documents justificatifs suspects afin qu'ils fassent l'objet d'une enquête avant l'approbation de la demande de remboursement, en complément des contrôles existants en matière d'intégrité des paiements.
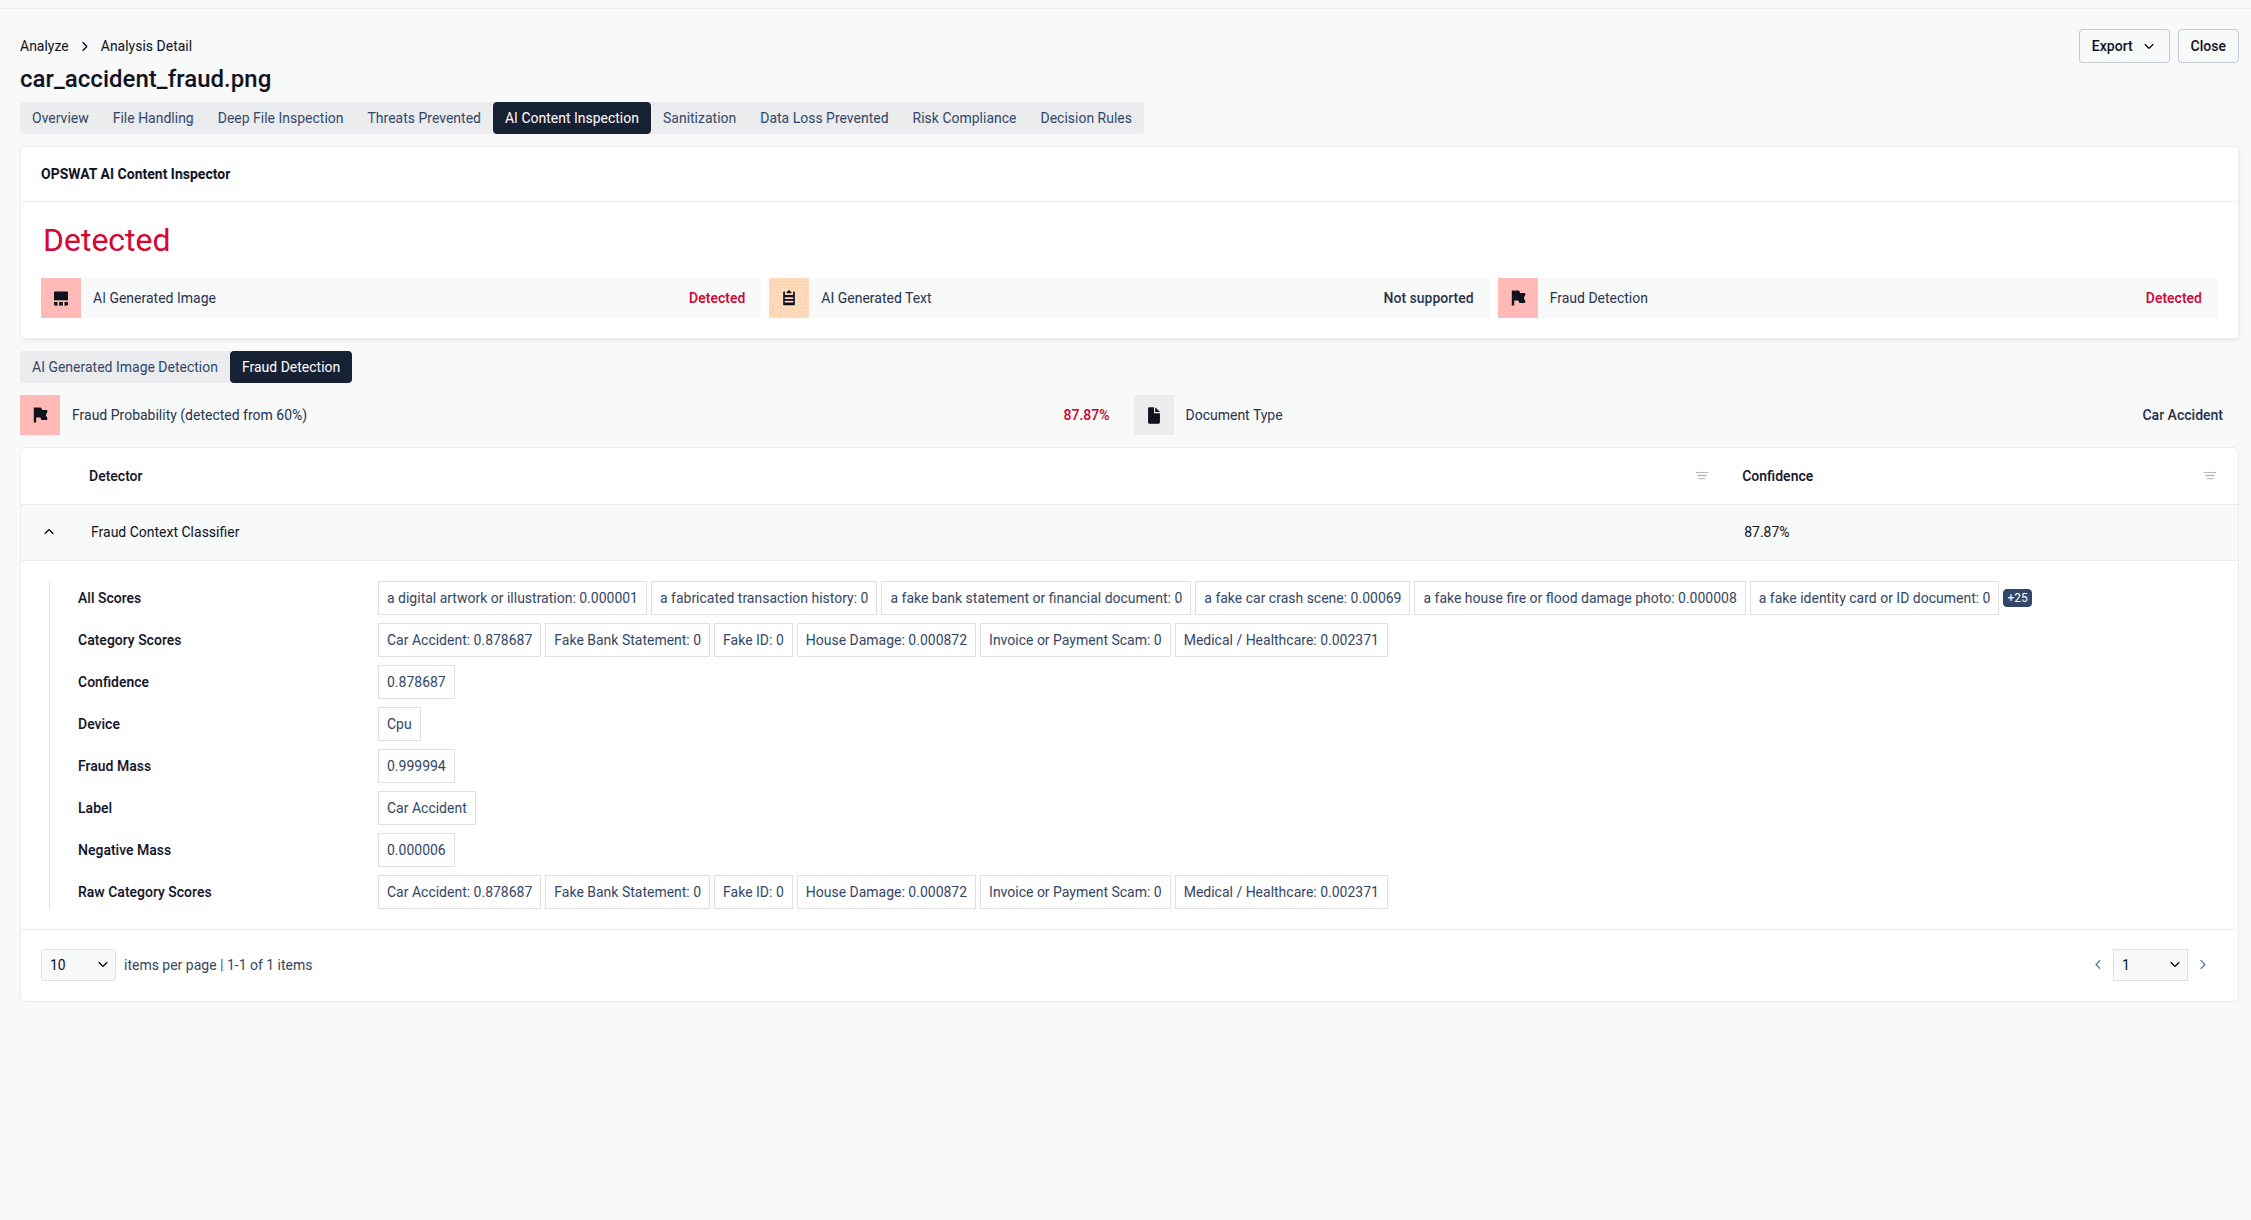
Un contenu généré par l'IA n'est pas automatiquement frauduleux. L'intérêt réside dans la combinaison des résultats de détection, de la provenance et du contexte métier, afin que les équipes puissent concentrer leurs vérifications là où cela s'avère le plus utile.
Adapter la profondeur d'inspection au flux de travail
Les modes « FAST » et « FORENSIC » permettent à votre organisation de choisir entre une analyse optimisée pour une réponse rapide et une inspection plus approfondie adaptée aux processus d'enquête. Des modèles d'image et de texte mis à jour, une extraction améliorée du texte des documents et un traitement plus rapide des fichiers PDF renforcent l'analyse qui sous-tend ces choix.
La version 2.4.0 améliore encore la vitesse d'analyse, en particulier lorsque plusieurs fichiers sont traités simultanément, tout en conservant les résultats d'analyse. Ensemble, ces améliorations aident les équipes à mettre en œuvre l'inspection de contenu dans le cadre de flux de travail de réception très chargés, tout en conservant la possibilité d'effectuer une analyse plus approfondie dans le cadre d'enquêtes.
Prenez des décisions d'évaluation grâce à des résultats de numérisation plus clairs
Pour être fiable, un système d'automatisation doit faire la distinction entre une vérification terminée et un résultat non concluant ou indisponible. Des améliorations récentes permettent de mieux mettre en évidence ces différences : un texte de moins de 45 mots est signalé comme « incertain », et un classificateur de fraude qui n'a pas été exécuté est signalé comme « non analysé ».
Les versions du moteur et de la base de données sont incluses dans les résultats d'analyse, ce qui aide les équipes à remonter jusqu'aux composants de détection à l'origine des résultats. L'amélioration du traitement des e-mails, des documents Office et des métadonnées d'images réduit les échecs de traitement. Dans la version 2.4.0, l'analyse C2PA s'exécute dans un processus isolé, de sorte qu'un fichier mal formé contenant des identifiants ne peut pas bloquer le moteur. Ces modifications aident les équipes à élaborer des politiques d'examen en fonction des preuves réellement disponibles, notamment lorsqu'un dossier soumis nécessite une enquête plus approfondie.
Intégrez la vérification de l'authenticité du contenu à votre flux de travail« MetaDefender™ »
OPSWAT AI Content Inspector intègre les résultats relatifs à la génération par IA et à la fraude documentaire aux workflows d'inspection de fichiers MetaDefender™ existants, aux côtés des technologies Metascan™ Multiscanning, Deep CDR™ et Proactive DLP™. Les applications peuvent utiliser les verdicts et les informations de confiance fournis pour autoriser, signaler, bloquer ou rediriger le contenu conformément à la politique de l'entreprise.
Avec la version 2.4.0, votre organisation peut examiner un plus grand nombre de fichiers reçus et évaluer leur provenance en s'appuyant sur un contexte plus large. Cela permet aux équipes chargées des sinistres, des finances, de la lutte contre la fraude et de la sécurité d'intervenir avant qu'un contenu suspect n'entraîne une décision coûteuse.
Découvrez l'AI Content Inspector d'OPSWAT et contactez votre représentant OPSWAT pour discuter de l'ajout ou de la mise à niveau de ce moteur dans votre flux de travail. Pour plus de détails techniques sur les mises à jour publiées, consultez les notes de mise à jour.
