MetaDefender ICAP Server La version 5.16.0 est désormais disponible. Elle offre un meilleur contrôle sur les fichiers analysés, une visibilité sur chaque requête au cours de son traitement, ainsi qu'une fonctionnalité permettant de dépanner les intégrations d'ICAP s depuis l'interface utilisateur Web.
Nouveautés de la version 5.16.0
- Analyse par type de fichier : analyser tous les types de fichiers, tous sauf ceux sélectionnés, ou uniquement ceux sélectionnés.
- Étapes de l'historique de traitement : chaque demande est enregistrée dès sa réception et son statut actuel est affiché jusqu'à ce qu'une décision soit rendue.
- Capture de trafic intégrée : enregistrez le trafic ICAP et HTTP provenant de l'interface utilisateur Web et téléchargez-le sous forme de transactions lisibles ou de fichiers .pcap.
- Tableau de bord « Sécurité des fichiers » : résultats des requêtes, motifs d'autorisation et de blocage, et performances du système, le tout dans une seule vue.
- Mises à jour à distance et profils « Server » spécifiques à chaque instance : effectuez la mise à jour à partir de My ,OPSWAT etCentral Management, et conservez les profils « Server » de chaque instance lors de l'application d'une stratégie de groupe.
- Mode FIPS 140-3 : l'imposer depuis l'interface utilisateur Web, avec une vérification de la compatibilité pour les versions TLS héritées.
Cas d'utilisation
Les organisations qui :
- Inspectez les fichiers provenant de proxys Web, de serveurs de transfert de fichiers gérés (MFT) et d'autres appareils compatibles avec la norme « ICAP ».
- Dans certains flux de travail, il suffit d'analyser quelques types de fichiers à haut risque.
- Gérez plusieurs instances d'MetaDefender ,ICAP etServer via My ,OPSWAT etCentral Management.
- Fonctionner dans des environnements soumis à la norme FIPS 140-3.
Analyse par type de fichier : n'envoyez que les fichiers qui doivent être analysés
Auparavant, le contrôle des types de fichiers fonctionnait uniquement sous forme de liste blanche. Les types sélectionnés n'étaient pas analysés, tandis que tous les autres l'étaient ; par conséquent, n'analyser que quelques types revenait à sélectionner la quasi-totalité des autres.
La version 5.16.0 remplace la liste blanche par la fonction « Portée de l'analyse par type de fichier », qui propose trois modes d'analyse :
- Analyser tous les types de fichiers (par défaut).
- Analyser tous les fichiers sauf ceux des types sélectionnés.
- Analyser uniquement les types de fichiers sélectionnés.
Sélectionnez un mode de numérisation pour chaque flux de travail dans « Numérisation de fichiers > Portée de la numérisation par type de fichier ».
Avantages : les flux de travail qui ne doivent analyser que quelques types de fichiers à haut risque peuvent sélectionner uniquement ces types, au lieu d'exclure tous les autres, et ne transmettre que ceux-ci à MetaDefender Core™.
Étapes du traitement : suivez le parcours de chaque demande
Auparavant, une requête n'apparaissait dans l'historique de traitement qu'une fois son analyse terminée. Un fichier en cours d'analyse se présentait de la même manière qu'un fichier qui n'était jamais arrivé, et pour le vérifier, il fallait ouvrir la console « MetaDefender » (Core ).
Un enregistrement est désormais créé dès la réception de la requête « ICAP ». Il passe par cinq étapes :
- Réception : le fichier provient du client ICAP .
- Envoi : le fichier est en cours d'envoi à MetaDefender Core .
- Analyse : MetaDefender Core analyse actuellement le fichier.
- Récupération : le résultat est en cours de collecte, ainsi que le fichier nettoyé ou expurgé si la technologie Deep CDR™ ou Proactive DLP™ en a généré un.
- Réponse : le fichier final est renvoyé au client ICAP .
Chaque requête affiche son statut actuel jusqu'à ce qu'une décision soit rendue.
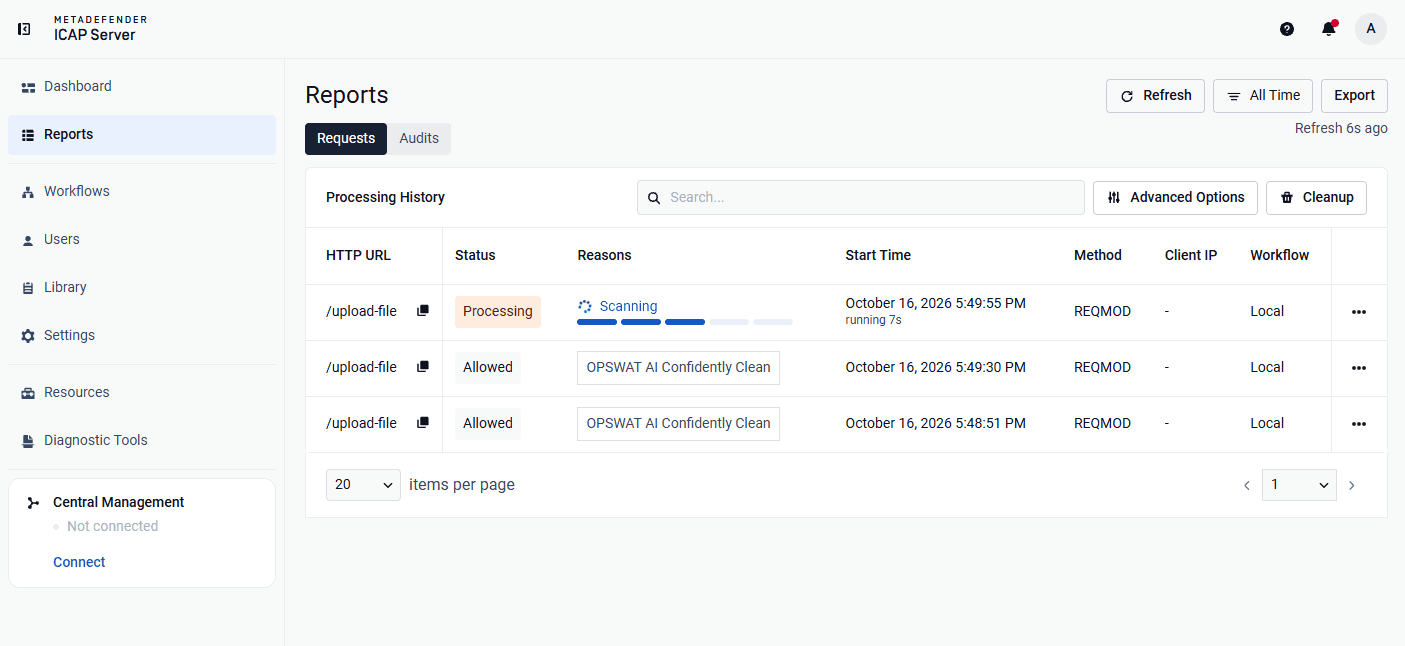
Avantages : les administrateurs peuvent distinguer un scan lent d'une requête qui n'est jamais arrivée sans avoir à ouvrir la console MetaDefender Core . Les fichiers volumineux qui restent dans l'état « En cours de réponse » s'affichent comme étant en cours de traitement plutôt que comme manquants.
Capture de trafic intégrée : dépannage des intégrations d'ICAP s depuis l'interface utilisateur Web
Lorsqu'un client ICAP , tel qu'un proxy, un serveur MFT ou tout autre client ICAP , ne parvient pas à se connecter, reçoit des réponses inattendues ou dépasse le délai d'attente, les administrateurs peuvent désormais capturer le trafic depuis l'interface utilisateur Web.
Fonctionnement : lancez une capture, reproduisez le problème, puis téléchargez le résultat. Chaque capture enregistre le même trafic de deux manières différentes :
- Transactions : chaque requête et réponse « ICAP » et HTTP, enregistrées après la terminaison TLS afin que le trafic ICAPS soit lisible. Elles indiquent ce qui a été envoyé et pourquoi cela a été rejeté.
- Paquets : trafic brut enregistré sous forme de fichiers .pcap standard, indiquant l'établissement de la connexion, les réinitialisations, les retransmissions et les durées. MetaDefender ICAP Server comprend un outil de capture sous Linux et utilise le moniteur de paquets intégré (pktmon) sous Windows.
Les captures peuvent être filtrées par source de trafic, interface réseau et adresse IP du client, et nommées de manière à faciliter la recherche ultérieure des fichiers téléchargés. Comme elles peuvent contenir le contenu de fichiers et d'autres données sensibles, cette fonctionnalité est désactivée par défaut. Pour l'activer, il suffit d'apporter une modification ponctuelle au fichier de configuration, puis de redémarrer le système.
Lancez, filtrez et téléchargez les captures dans la rubrique « Diagnostics > Capture du trafic ».
Avantages : chaque capture enregistre à la fois les données échangées et le comportement de la connexion, sans nécessiter d'outil de capture distinct sur le serveur.
Nouveau tableau de bord de sécurité des fichiers : une visibilité globale depuis un seul et même écran
Le tableau de bord repensé indique le volume de trafic traité, ce qu'il est advenu de ce trafic et pourquoi.
L'onglet « Sécurité » s'ouvre sur un « Résumé des requêtes ». Il détaille les raisons pour lesquelles les requêtes ont été autorisées (en fonction des résultats de l'analyse, de la configuration sans analyse ou des paramètres de dérogation) et celles pour lesquelles elles ont été bloquées. Les requêtes que le client a interrompues avant leur achèvement apparaissent séparément sous la rubrique « Interrompues par le client », ce qui explique que les totaux correspondent. Les graphiques de tendance et les fiches récapitulatives présentent les résultats au fil du temps et par type de fichier.
L'onglet « Système » affiche les performances du système ainsi que l'activité liée à la sécurité.
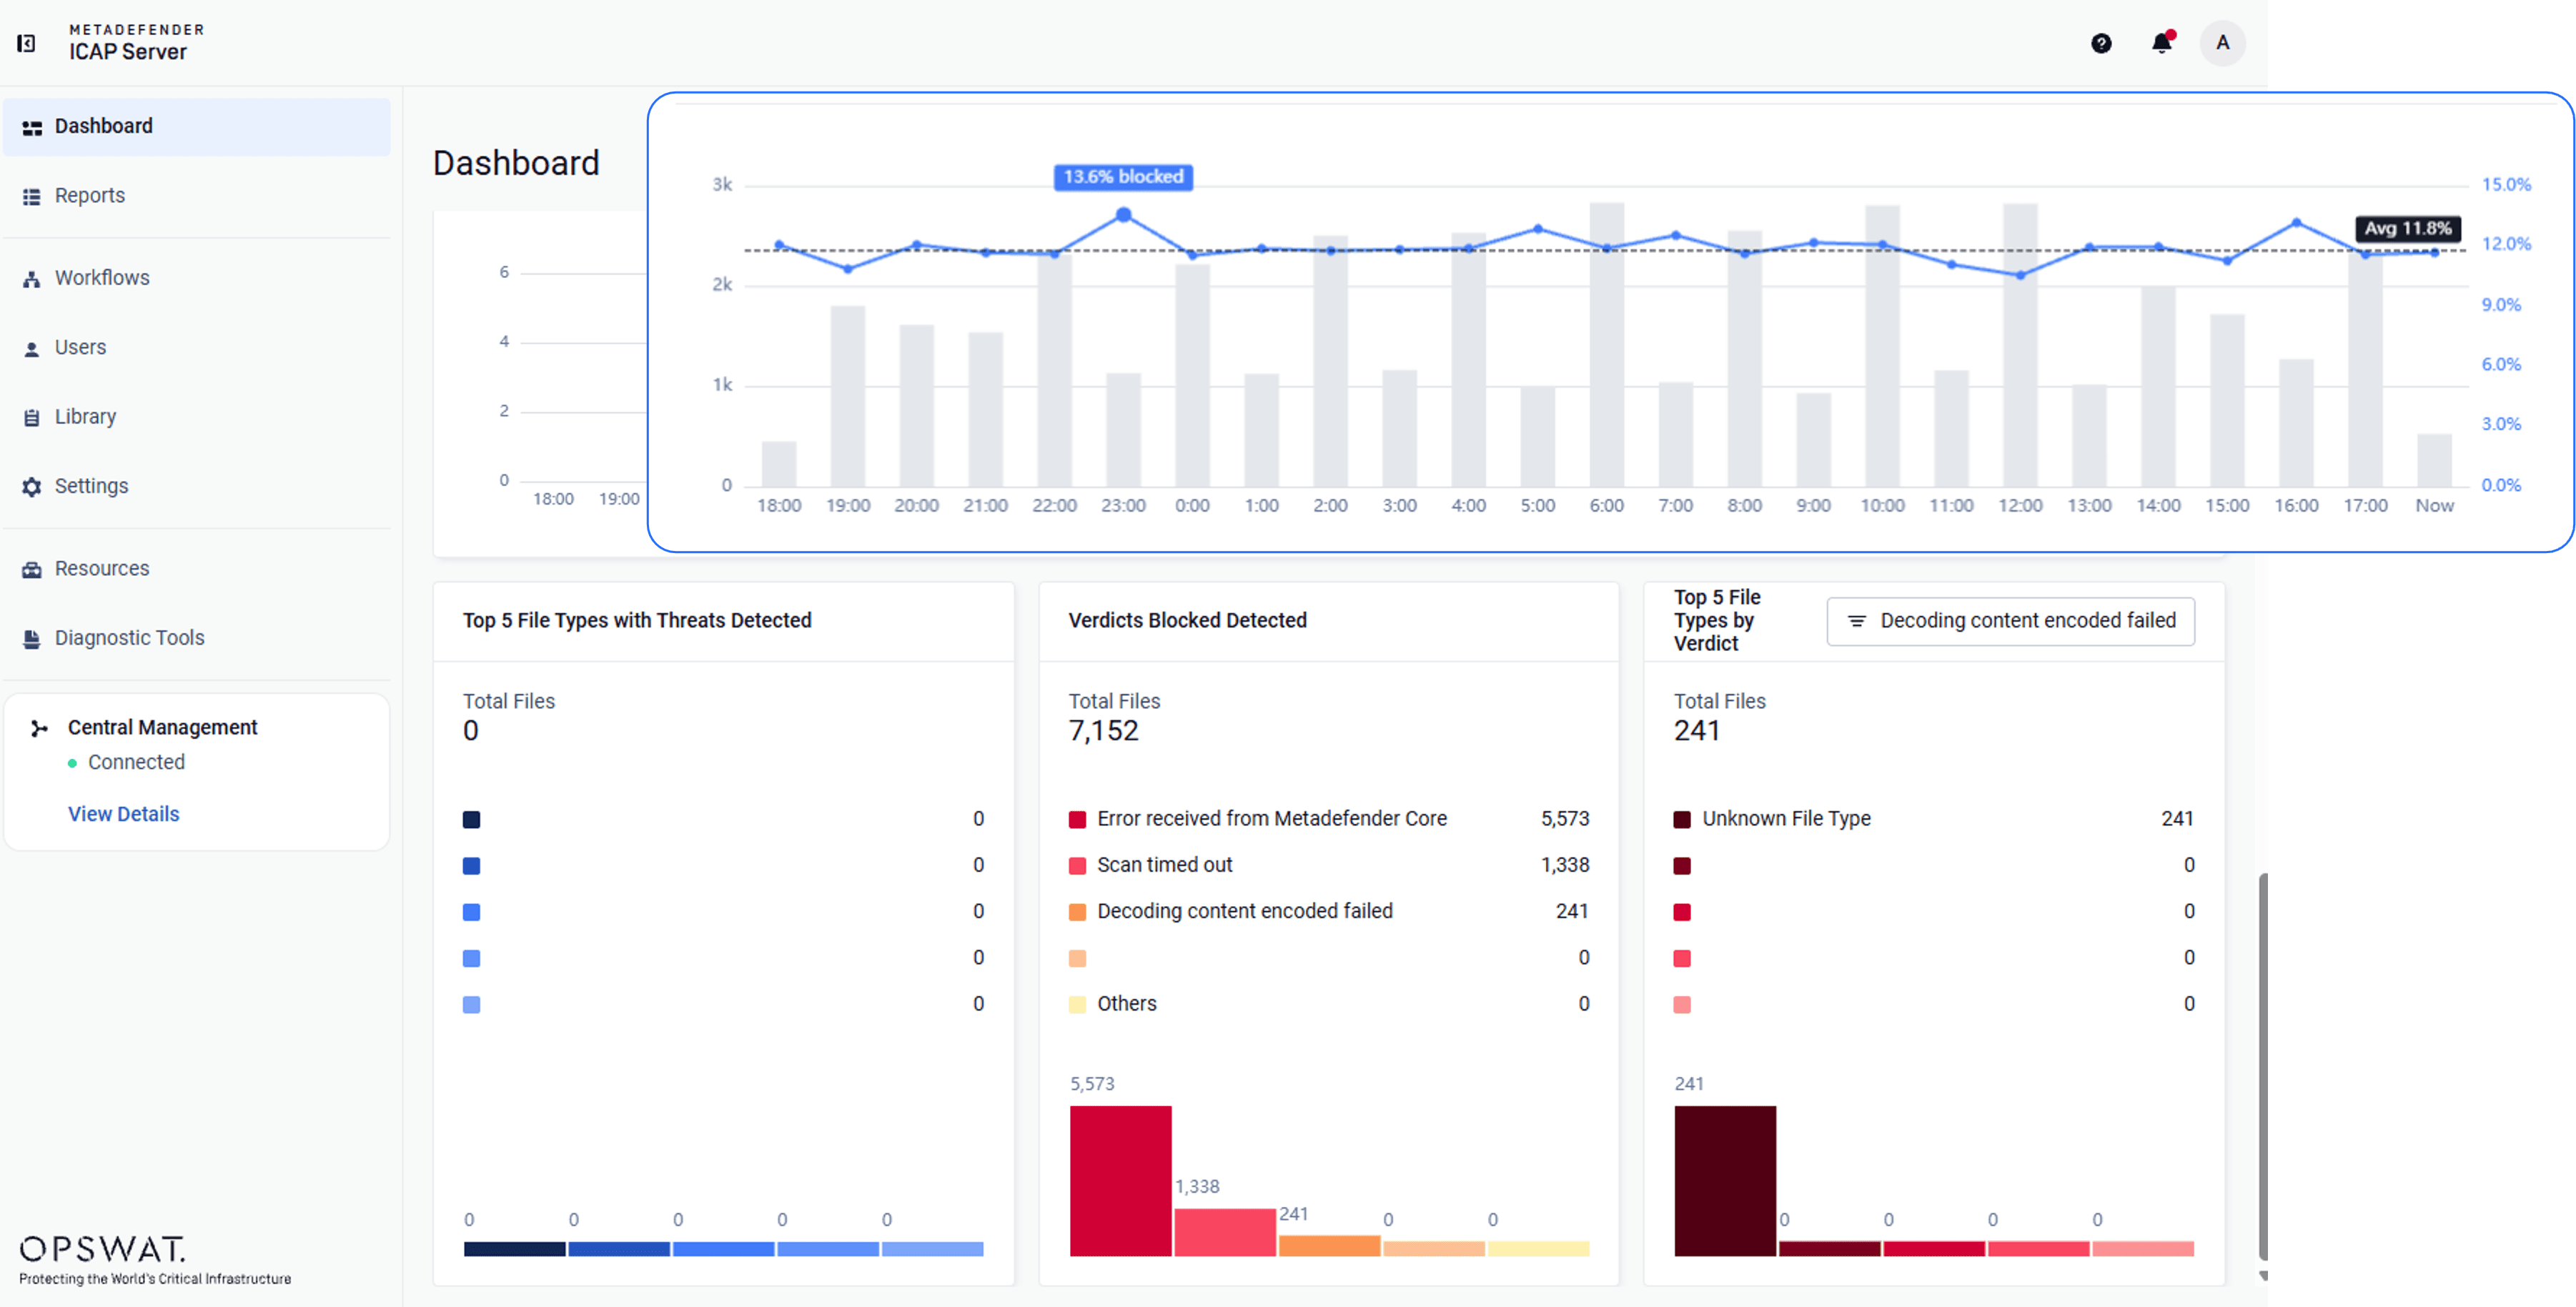
Avantages : les équipes peuvent consulter en un seul endroit les motifs d'autorisation et de blocage, y compris les fichiers autorisés par la configuration sans analyse. Cette ventilation revêt d'autant plus d'importance que la fonctionnalité « Scan Scope » permet désormais aux workflows d'exclure délibérément certains types de fichiers.
My OPSWAT Central Management: Mises à jour à distance et profils d'Server s spécifiques à chaque instance
Mises à jour à distance. Les instances enregistrées peuvent être mises à jour depuis la console Central Management sous Windows et Linux. La somme de contrôle du programme d'installation est vérifiée avant la mise en place, et l'instance doit ensuite passer avec succès un contrôle d'intégrité et de licence.
Les instances fonctionnant sous la version 5.15.0 ou antérieure doivent d'abord faire l'objet d'une mise à niveau manuelle vers la version 5.16.0.
Stratégies de groupe granulaires : les paramètres partagés respectent la stratégie de groupe, et chaque instance conserve ses propres profils d'Server .
Avantages : les administrateurs gérant plusieurs instances peuvent mettre à niveau plusieurs instances et appliquer une stratégie commune sans avoir à se connecter à chaque serveur ni à rétablir les connexions MetaDefender Core .
Mode FIPS 140-3 : application via l'interface utilisateur Web à l'aide d'un contrôle de conformité
- Application via un seul commutateur : un seul commutateur active le mode FIPS, et le serveur web redémarre pour l'appliquer.
- Vérification de l'état de préparation : les connexions qui autorisent encore TLS 1.1, TLS 1.0 ou SSL 3.0 sont répertoriées avec un lien permettant de corriger chaque problème.
- Configuration protégée : les protocoles hérités ne peuvent pas être sélectionnés lorsque le mode FIPS est activé.
Activez la norme FIPS 140-3 dans « Paramètres > Sécurité > Mode FIPS 140-3 ».
Avantages : les administrateurs peuvent identifier les connexions TLS qui empêchent l'application de la norme FIPS et y remédier avant de l'activer.
Également dans cette version
- Messages de synchronisation plus clairs concernant l'Central Management : si l'instance ne parvient pas à se connecter à Central Management lors d'une sauvegarde, la modification est signalée comme enregistrée, accompagnée d'une notification distincte indiquant qu'elle n'a pas encore été synchronisée.
- Rotation des fichiers journaux sous Linux : le fichier journal du transporteur « Central Management » est désormais renouvelé quotidiennement, compressé et limité à 30 fichiers, à l'instar de Windows.
- Mises à jour des bibliothèques : OpenSSL, NGINX, curl, PostgreSQL, libxml2 et c-ares ont été mis à jour afin de corriger des vulnérabilités connues.
ServerICAP MetaDefender : conçu pour protéger tout ce qui pénètre dans votre environnement réseau
MetaDefender ICAP Server sécurise les fichiers au niveau du périmètre réseau, avant qu'ils ne pénètrent dans votre entreprise et n'atteignent les utilisateurs, les applications ou les systèmes de stockage. C'est là que les menaces sont interceptées le plus efficacement, et que les lacunes en matière de fiabilité ou de conformité ont le plus d'impact.
ICAP (Protocole d'adaptation du contenu Internet) est une norme ouverte qui permet de décharger les services de sécurité vers des serveurs spécialisés, ce qui augmente le débit du réseau tout en conservant des capacités d'inspection approfondie.
Tous les fichiers suspects circulant sur votre réseau sont bloqués ou nettoyés avant d’être accessibles aux utilisateurs finaux. Les données sensibles sont masquées, supprimées ou bloquées afin d’aider les organisations à respecter les normes de conformité en matière de sécurité. Les principales fonctionnalités de protection — Metascan™ Multiscanning , qui s’appuie sur plusieurs moteurs anti-malware et l’IA, la technologie Deep CDR™, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment et d’autres technologies — restent inchangées dans cette version.
Prochaines étapes
MetaDefender ICAP Server La version 5.16.0 est désormais disponible. Les clients existants peuvent télécharger la dernière version depuis le My portail OPSWAT™. Pour consulter les notes de mise à jour complètes et les instructions de mise à niveau, rendez-vous sur la OPSWAT Documentation.
Vous souhaitez sécuriser votre trafic réseau grâce à des solutions compatibles avec l ICAP? Contactez notre équipe pour découvrir comment MetaDefender ICAP Server protège votre trafic de fichiers au niveau du périmètre.
