Les équipes chargées de la MetaDefender Core en production doivent connaître les performances réelles de leur déploiement et être informées des problèmes avant que les transferts de fichiers ne ralentissent. Elles doivent également veiller à ce que leurs journaux ne contiennent pas d’informations sensibles et éviter de traiter deux fois les mêmes fichiers.
MetaDefender Core La version 5.24.0 ajoute des indicateurs de temps de traitement en centiles et des alertes de capacité, optimise la technologie Deep CDR™, la validation de la structure des fichiers et les décisions de « Adaptive » (Sandbox ), avertit lorsqu'un moteur arrive en fin de support, exclut les noms de fichiers des journaux et offre aux serveurs gérés depuis My OPSWAT Central Management davantage de contrôle sur leurs propres paramètres. Passons en revue les nouveautés.
Une vision plus claire des performances et de la capacité de traitement
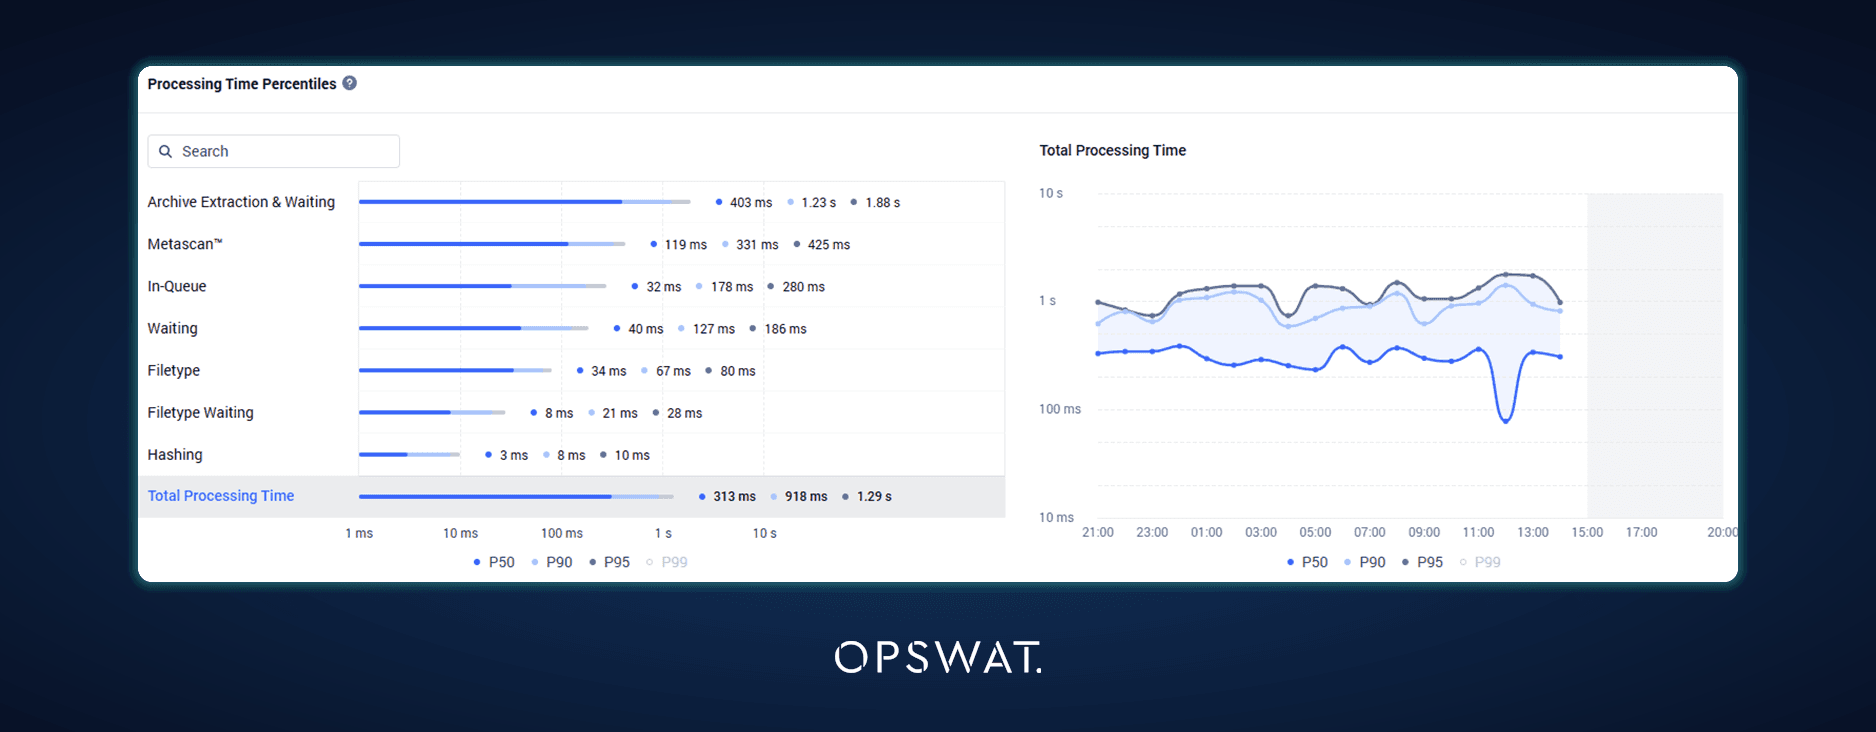
Percentiles des temps de traitement
Un temps de traitement moyen peut être trompeur lorsque quelques objets lents font grimper cette valeur. Le rapport exécutif et les tableaux de bord associés intègrent désormais les indicateurs de temps de traitement P50, P90, P95 et P99, ce qui permet aux équipes de visualiser la vitesse de traitement typique ainsi que les valeurs aberrantes, au lieu de se fier uniquement à la moyenne et à la valeur maximale.
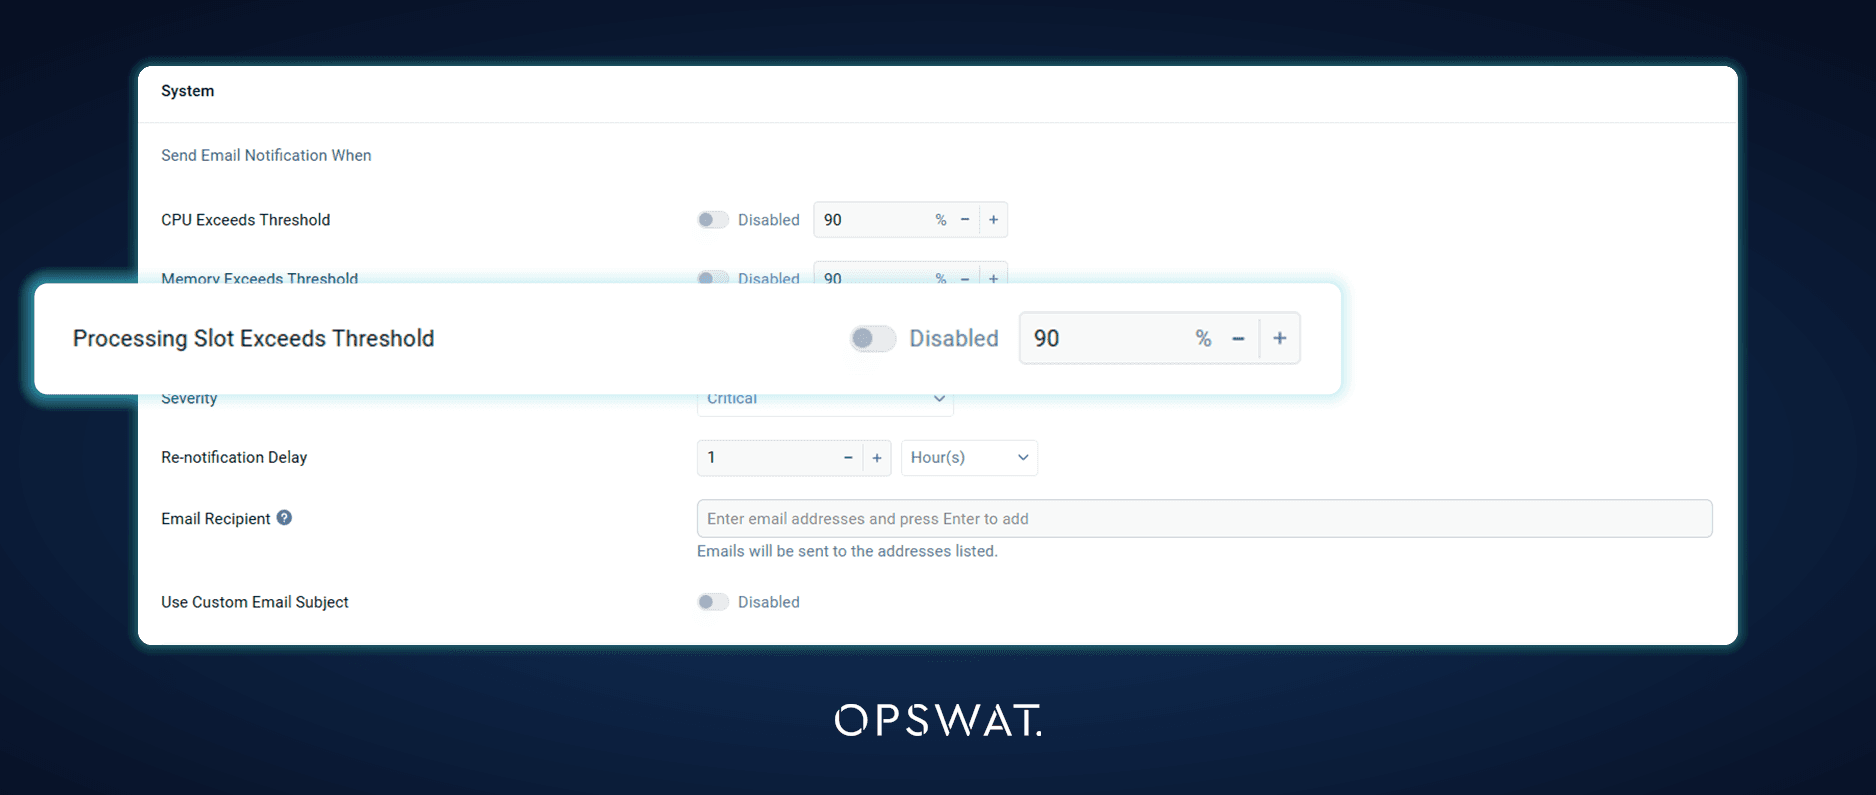
Alertes par e-mail lorsque la capacité de traitement est saturée
Les administrateurs peuvent configurer des alertes lorsque l'utilisation de la file d'attente d'analyse ou des créneaux de traitement dépasse un seuil défini. Les alertes peuvent être envoyées par e-mail et s'affichent également sur le tableau de bord, ce qui permet aux équipes de savoir que le déploiement approche de sa capacité maximale avant qu'une file d'attente croissante ne ralentisse les transferts de fichiers.
Des décisions plus éclairées en matière d'assainissement et d'Sandbox
Améliorations apportées à la technologie Deep CDR™
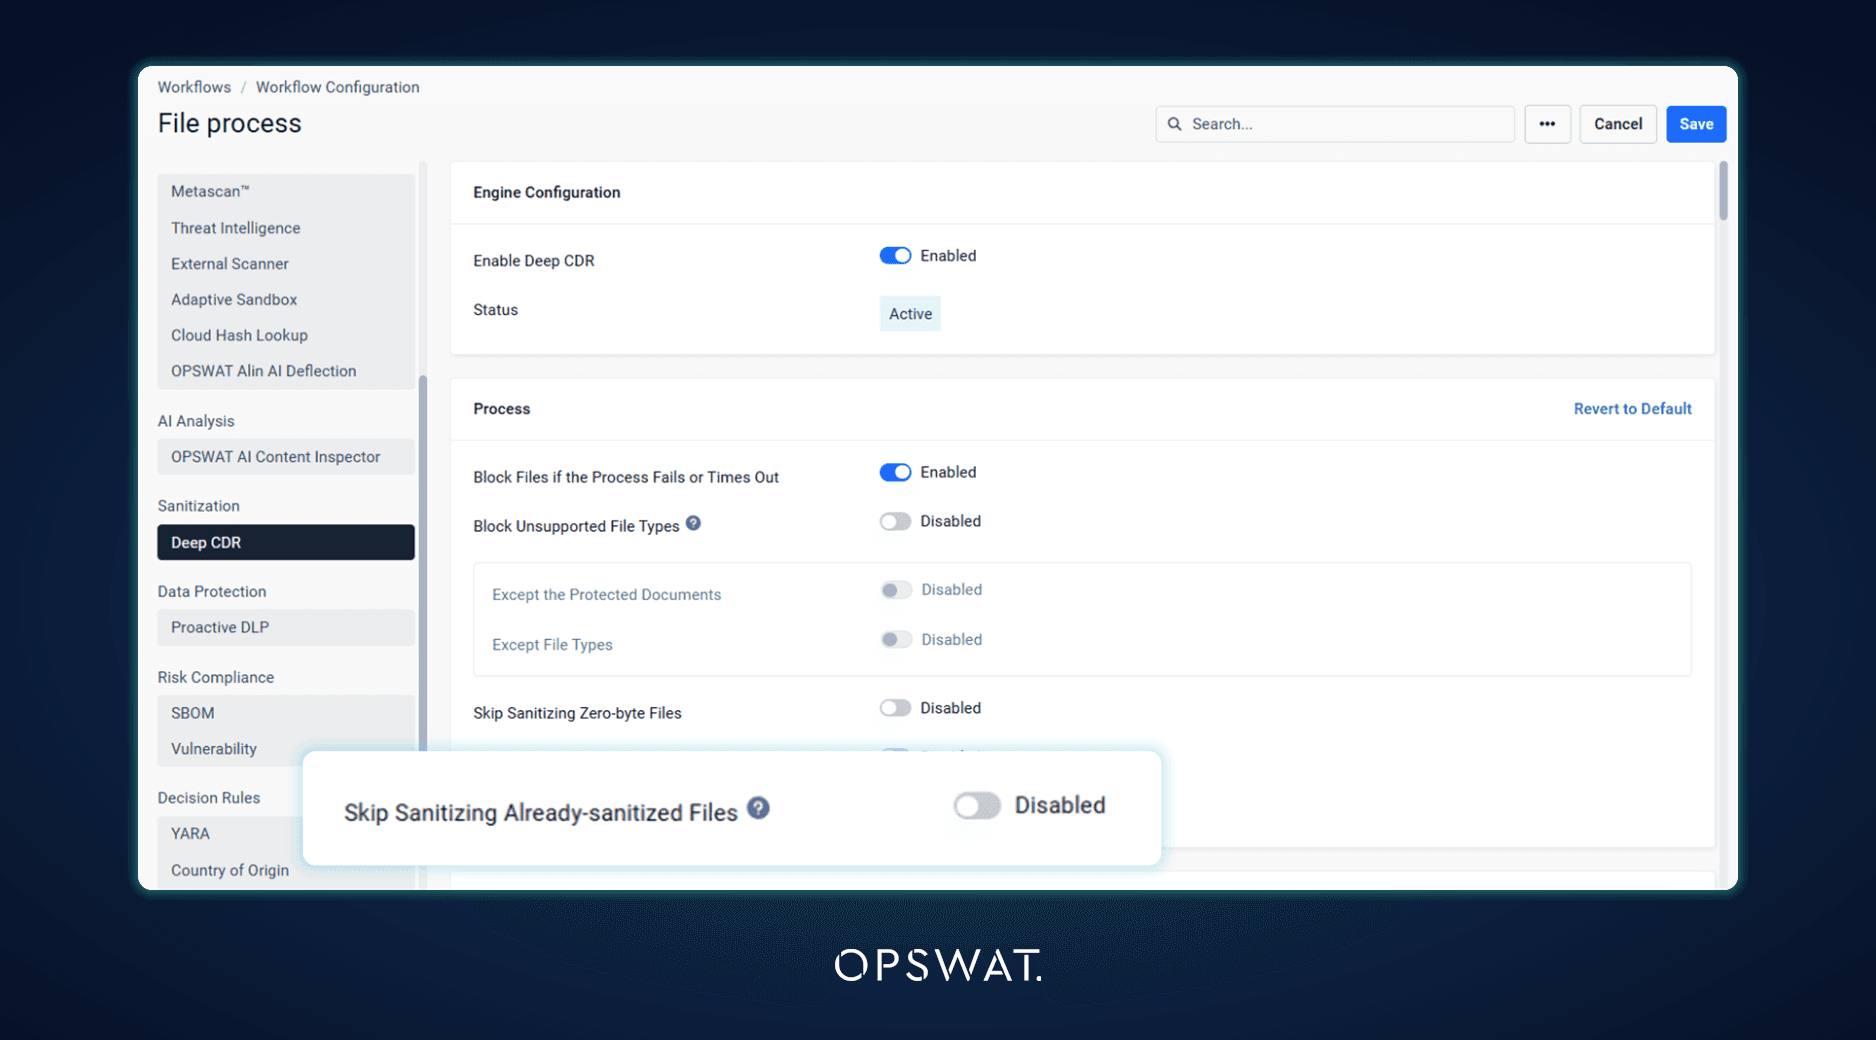
La technologie Deep CDR™ reconstruit chaque fichier à partir de zéro ; par conséquent, le nettoyage d’un fichier qui a déjà été nettoyé crée une nouvelle copie. Une nouvelle option, désactivée par défaut, empêche la technologie Deep CDR™ de nettoyer à nouveau un fichier lorsque MetaDefender Core a déjà produit un résultat nettoyé. Cela permet MetaDefender Kiosk ainsi qu’aux autres flux de balayage répété d’ USB d’éviter l’accumulation de copies nettoyées.
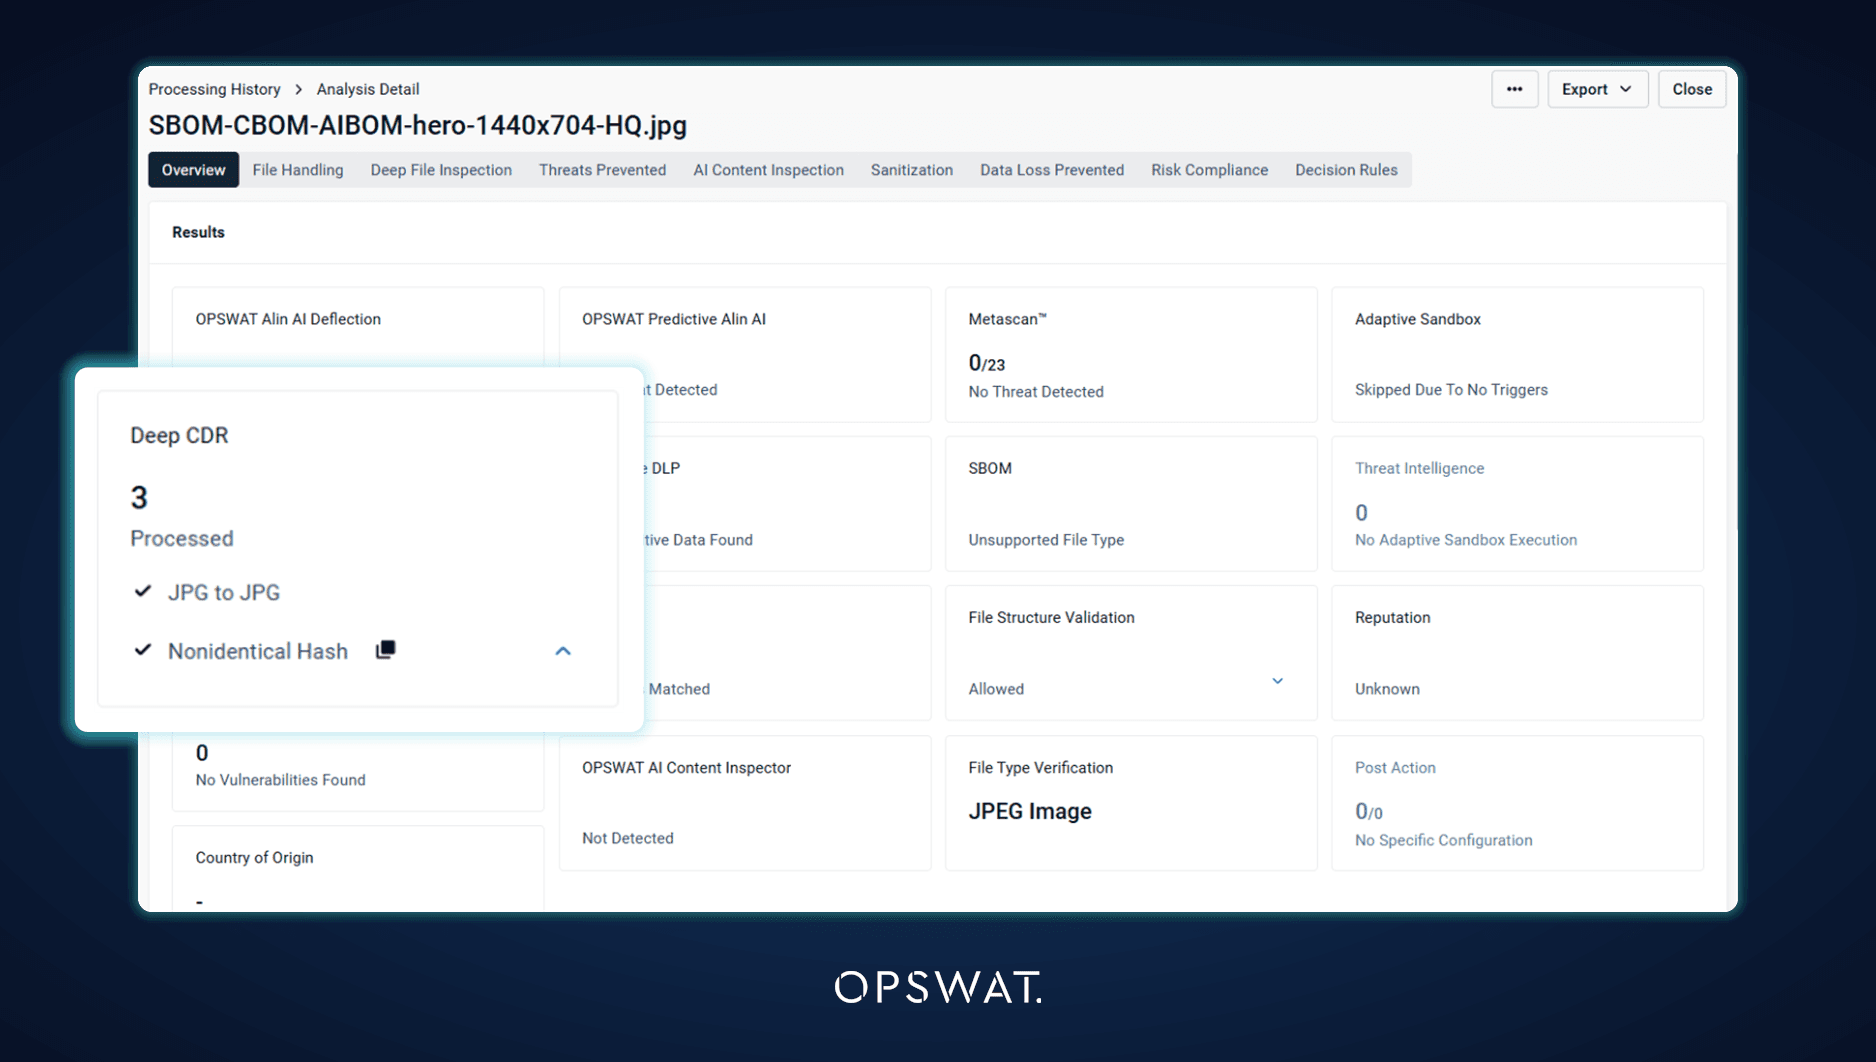
Les résultats de la technologie Deep CDR™ sont également plus clairs d'un seul coup d'œil. La fiche relative à la technologie Deep CDR™ figurant dans les résultats du traitement affiche désormais en premier lieu le nombre total d'objets traités, ce qui permet aux analystes de voir quelle partie d'un fichier a été nettoyée sans avoir à ouvrir les détails.
Les résultats de la validation de la structure des fichiers déterminent ce qui est transféré vers Adaptive Sandbox
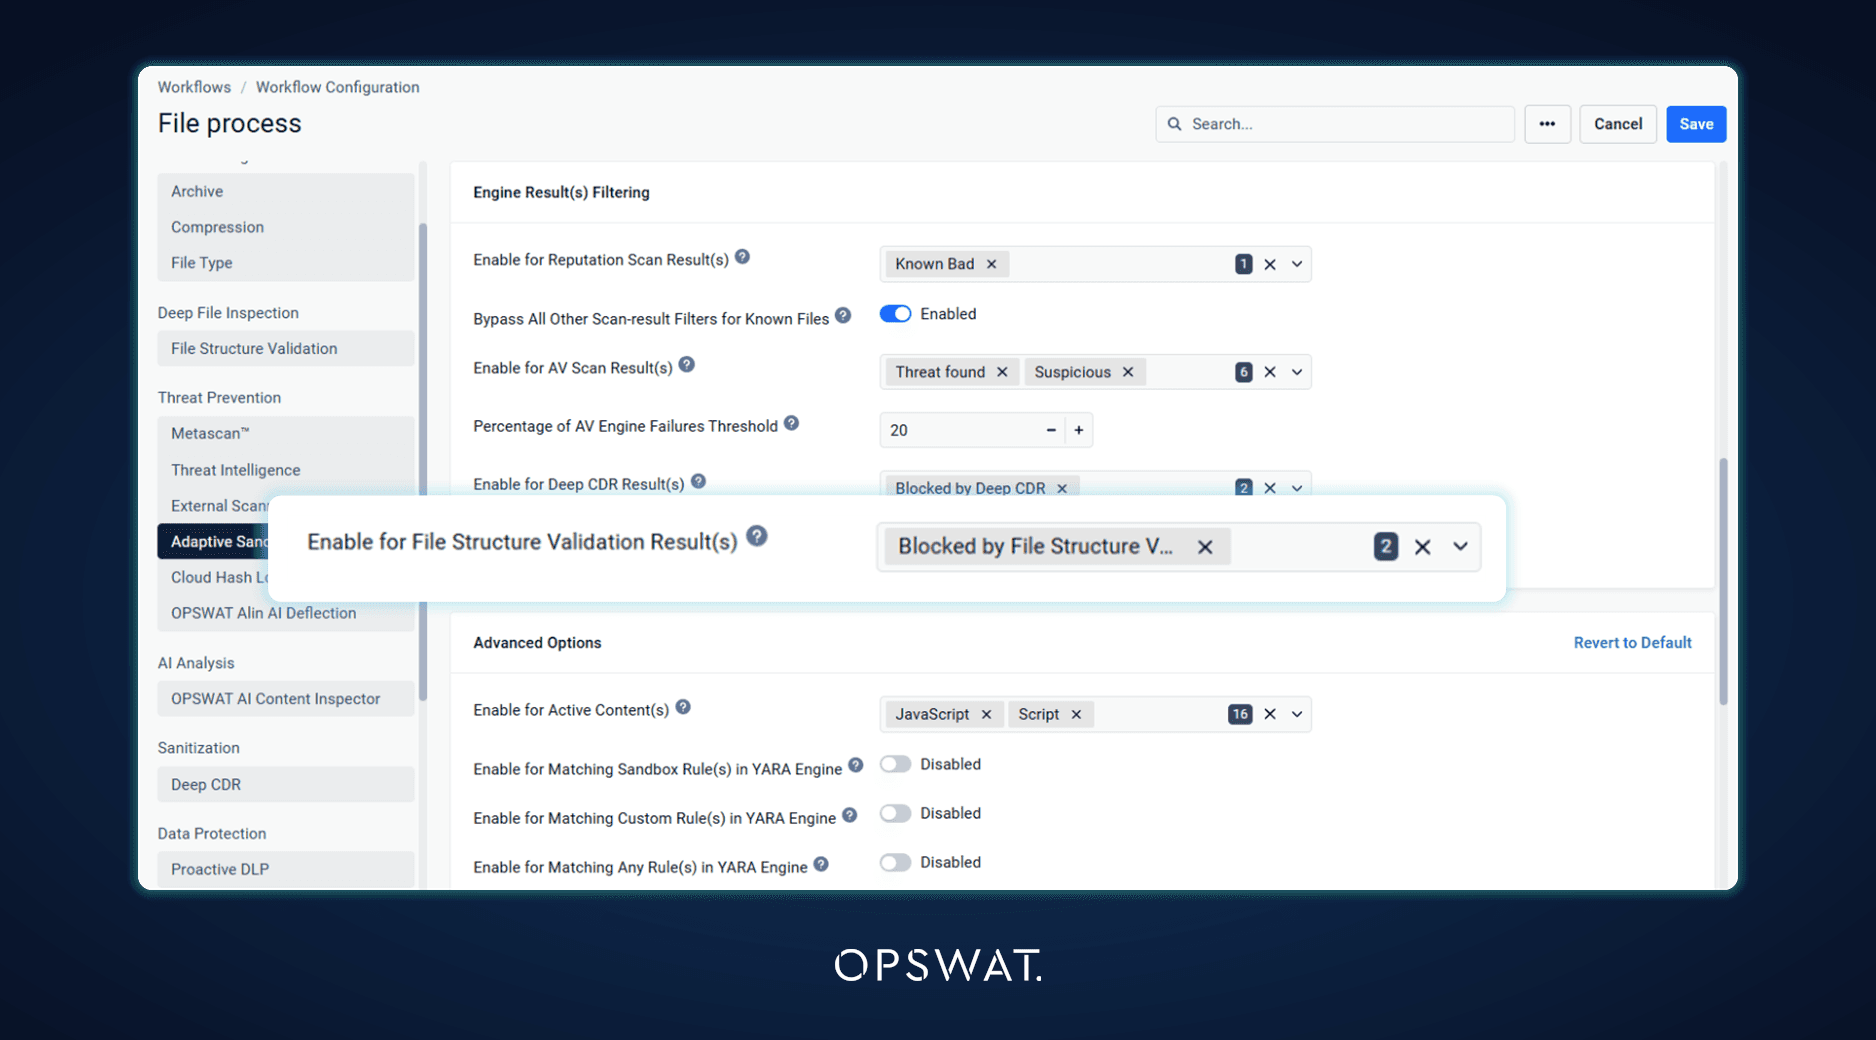
Les résultats de la validation de la structure des fichiers, tels que les macros et les liens hypertextes, peuvent désormais déterminer si un fichier doit être envoyé vers Adaptive Sandbox, tout comme le permettent déjà les résultats de la technologie Deep CDR™. Les organisations qui s’appuient sur la validation de la structure des fichiers pour prendre cette décision conservent le même comportement de filtrage d’ Sandbox . Les fichiers extraits par la validation de la structure des fichiers sont également analysés dès que le moteur les renvoie, pour les versions du moteur qui fournissent des résultats pendant le traitement.
Entretien simplifié du moteur et confidentialité des journaux
Avertissements relatifs à la fin du support technique des moteurs
Les administrateurs reçoivent désormais une notification dans la console lorsqu’un moteur approche de la fin de son support ou l’a déjà dépassée. Un package de moteur nécessitant une version plus récente d’ MetaDefender Core n’est plus installé, qu’il provienne d’un téléchargement, d’un chargement manuel ou d’un dossier de collecte, et le package actuel reste en service. La page « Moteurs » indique le rejet dans l’état de la mise à jour, accompagné d’une recommandation de mise à niveau plutôt que de nouvelle tentative, et un moteur installé nécessitant une version plus récente affiche un avertissement sur sa vignette.
Masquage des noms de fichiers dans les journaux
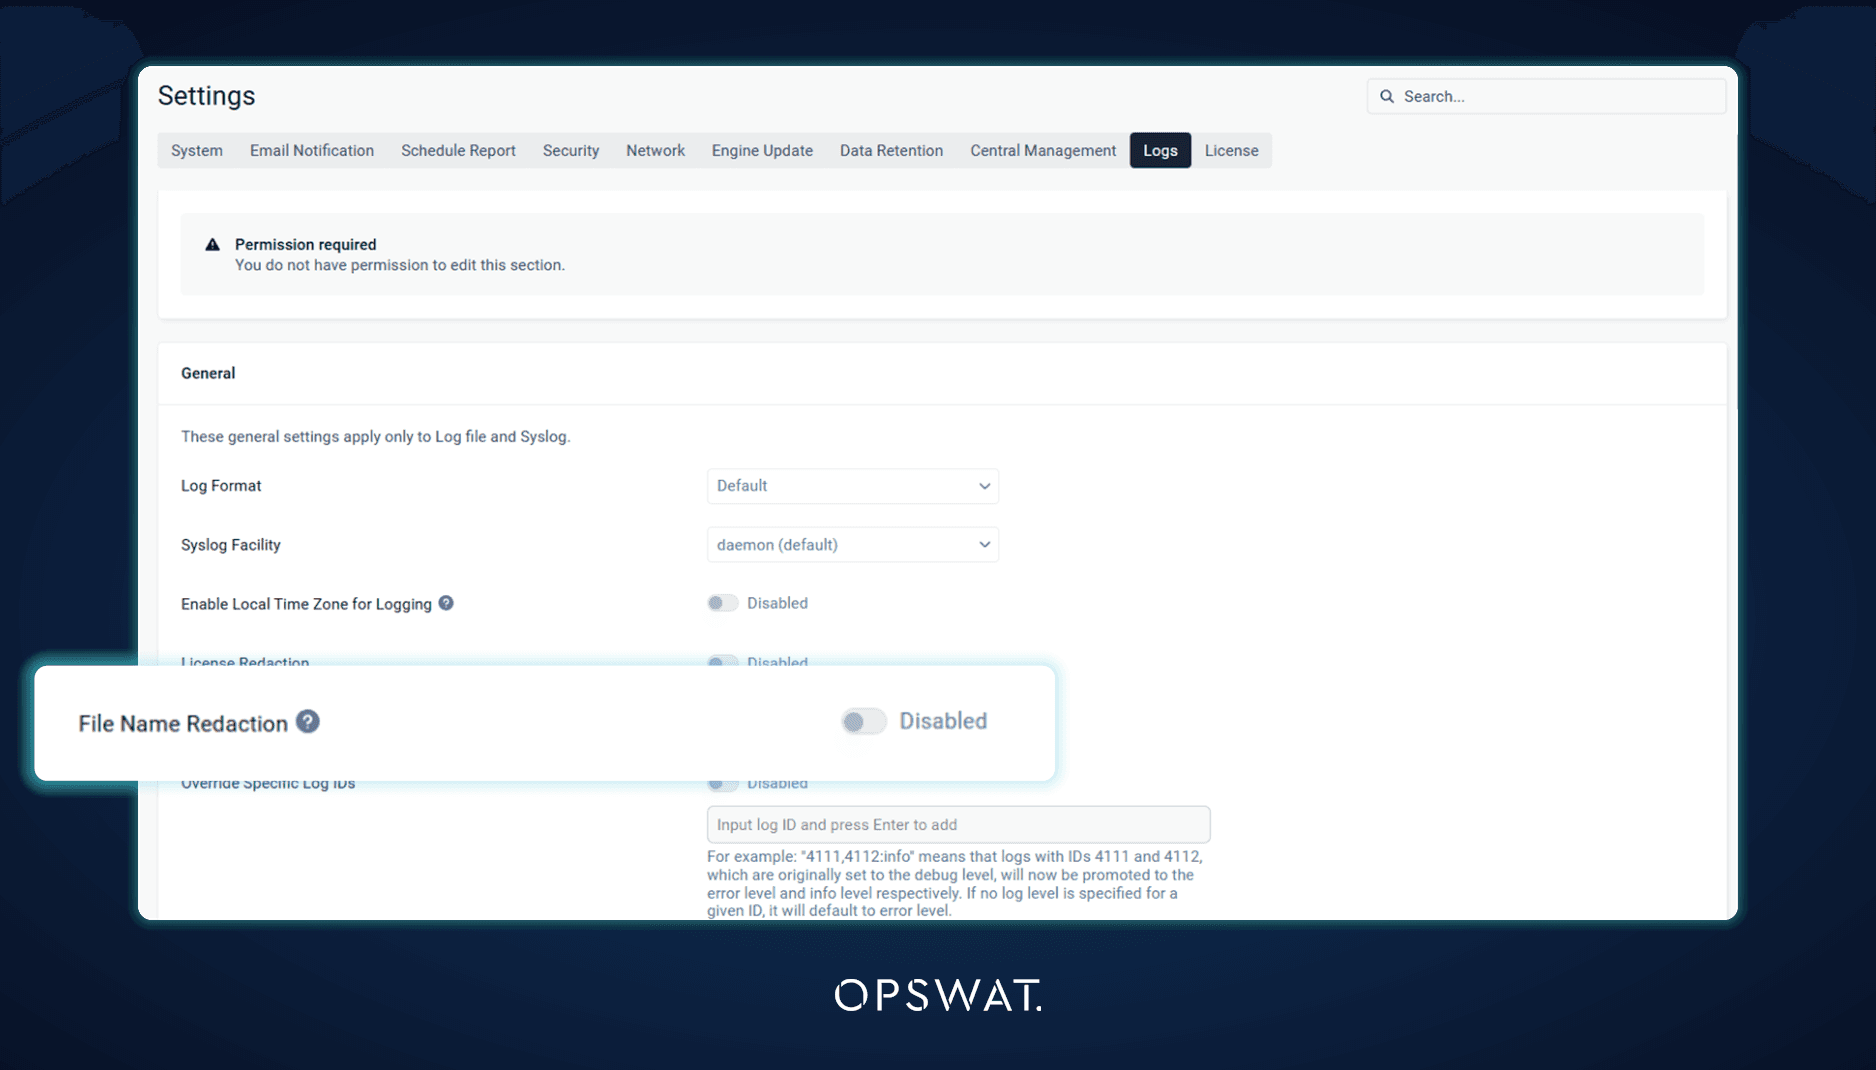
Les noms de fichiers peuvent révéler des informations sensibles, telles qu’un projet, un patient ou un client. Un nouveau paramètre de masquage des noms de fichiers remplace les noms de fichiers dans les journaux d’ MetaDefender Core par l’identifiant de données du fichier. Ainsi, les fichiers journaux et les sorties syslog ne les divulguent plus, tout en permettant de remonter à l’enregistrement de l’analyse correspondant pour chaque entrée.
Gestion centralisée à grande échelle
Certificat « Per-Server » et paramètres « Sandbox »
Une stratégie de groupe My OPSWAT Central Management peut désormais laisser certains paramètres au choix de chaque serveur MetaDefender Core , tandis que tous les autres paramètres continuent d’être synchronisés à partir de la stratégie. Un nouvel onglet « Exclusions » de la stratégie couvre le certificat HTTPS, ce qui permet à chaque serveur de conserver son propre certificat spécifique à l’hôte au lieu de recevoir un certificat unique pour l’ensemble du groupe, ainsi que la connexion Adaptive Sandbox , afin que les serveurs d’un même groupe puissent chacun utiliser leur propre adresse de serveur Sandbox et leur propre clé API . La désactivation d’une exclusion réapplique les valeurs de la stratégie lors de la synchronisation suivante, sans qu’il soit nécessaire de réenregistrer le serveur.
Configuration de Splunk à partir de Central Management
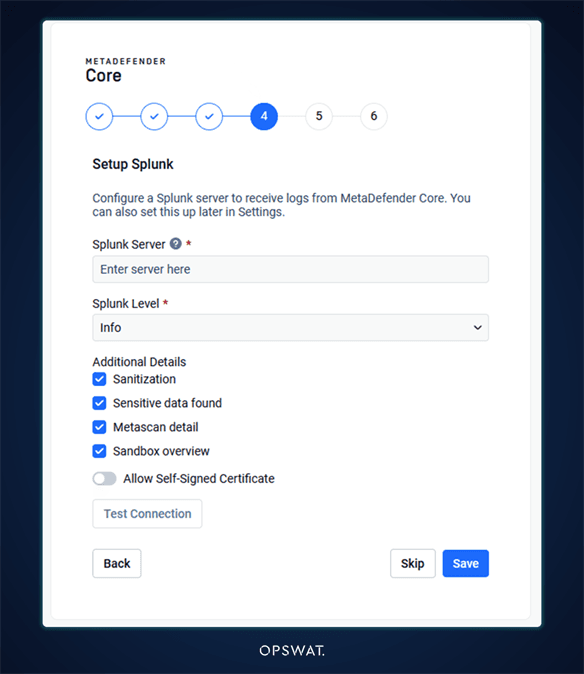
L'intégration Splunk peut désormais être configurée à partir de My ,OPSWAT etCentral Management pour les serveurs qu'elle gère ; ainsi, le transfert SIEM est configuré une seule fois pour l'ensemble du parc. Dans l'assistant de configuration, l'étape Splunk intervient désormais avant l'inscription à Central Management et est ignorée une fois le serveur inscrit, car Central Management prend alors en charge ce paramètre.
Également dans cette version
La version 5.24.0 comprend plusieurs autres améliorations. Il est désormais possible d’ajouter un certificat et sa clé privée à partir d’un seul fichier ; les fichiers contenant des paquets vulnérables apparaissent en premier dans le filtre SBOM ; et les paramètres du rapport d’utilisation sont inclus dans l’exportation de la configuration. Côté sécurité, les problèmes détectés lors d’un audit de sécurité interne ont été corrigés, MetaDefender Core n’utilise plus 7-Zip, et Protobuf et gRPC ont été mis à jour vers les versions v33.5 et v1.84.0. Pour les serveurs gérés par My OPSWAT Central Management , les rapports sont désormais envoyés de manière fiable via des connexions lentes ou longue distance lors d’analyses à haut débit, les champs de certificats des politiques répertorient les certificats attribués à la politique, et la liste « Skip by Hash » affiche les dates d’expiration définies de manière centralisée.
Action requise
La version 8.0 des modules « Type de fichier », « Extraction d'archives », « Compression d'archives », « Pays d'origine » et « Technologie Deep CDR™ » nécessite Microsoft Visual C++ Redistributable version 14.44 ou ultérieure. Assurez-vous qu'il est bien installé sur les hôtes Windows avant que ces modules ne soient mis à jour vers la version 8.0.
OPSWAT mettra également fin à la prise en charge d'Ubuntu 22.04 dans MetaDefender Core et ses moteurs associés à compter d'avril 2027. Les équipes utilisant Ubuntu 22.04 doivent prévoir de migrer vers un système d'exploitation pris en charge.
Sorties récentes
Vous effectuez une mise à jour depuis une version antérieure ? Voici un bref rappel des nouveautés apportées par la version 5.23.0 d'MetaDefender Core :
- Au-delà du SBOM : détection du CBOM et de l'AIBOM : recense les actifs cryptographiques et leur résistance quantique, et identifie les modèles d'IA ainsi que leurs licences.
- Rapports détaillés sur les SBOM et les vulnérabilités sans temps d'attente : les rapports sont générés en arrière-plan grâce à une barre de notification et à un délai d'exportation configurable.
- Contrôles renforcés du flux de travail : interrompez le traitement d'une archive lorsqu'un fichier bloqué est détecté, n'acceptez que les fichiers protégés par mot de passe et configurez l'Proactive DLP s en fonction du type de fichier.
- Récupération et gestion des fichiers mis en quarantaine depuis Central Management: téléchargez et gérez les fichiers mis en quarantaine sans ouvrir de port entrant.
- Stockage des mots de passe synchronisé avec Central Management: les paramètres de stockage des mots de passe s'appliquent de manière cohérente à l'ensemble d'un groupe d'instances.
Pour consulter l'historique complet, reportez-vous aux notes de mise à jour.
Prochaines étapes
Prêt à vous lancer avec MetaDefender Core 5.24.0? Consultez ces ressources utiles :
- Visitez opswat.com/produits/metadefender /core
- Mise à niveau vers MetaDefender Core 5.24.0
- Consultez les notes de mise à jour
Vous avez des questions ? Contactez-nous à l'adresse opswat
