Lorsqu'une analyse échoue, la première question qui se pose est : « pourquoi ? ». MetaDefender Software Supply Chain La version 4.3.0 offre aux équipes de sécurité un moyen direct de le découvrir, grâce à de nouveaux états d'analyse et à un onglet « Chronologie » qui présente chaque étape d'une analyse, sa durée et la raison de l'échec éventuel.
Cette version introduit également des mises à jour en un clic pour les instances disposant d'un accès à Internet et la comparaison des vulnérabilités entre les différentes analyses, ainsi que des modifications mineures concernant la suppression des rapports, la gestion des paquets et l'interface en ligne de commande. Voici les nouveautés de la version 4.3.0 et ce qu'elles impliquent pour votre processus de sécurité de la chaîne logistique logicielle.
Refonte de la plateforme : nouveaux états d'analyse et onglet « Chronologie »
La refonte de la plateforme modifie la manière dont MetaDefender ,Software etSupply Chain présentent les résultats des analyses. Elle apporte deux nouveautés qui fonctionnent de concert : de nouveaux états d’analyse qui décrivent plus précisément le statut d’une analyse, et un onglet « Chronologie » qui montre ce qui s’est passé au cours de celle-ci.
Trois nouveaux états de numérisation
Les analyses peuvent désormais afficher trois nouveaux états : « Échec partiel », « Vide » et « Délai d'attente dépassé ». Chaque état fournit des informations différentes sur l'analyse, ce qui vous permet de savoir par où commencer lorsque vous examinez un résultat.
L'onglet « Chronologie »
L'onglet « Chronologie » affiche chaque étape de l'analyse, sa durée et la raison de l'échec. Comme la durée de chaque étape est indiquée, vous pouvez voir à quel moment le temps imparti s'est écoulé lors d'une analyse qui a duré trop longtemps ou qui a dépassé le délai imparti. En cas d'échec partiel de l'analyse, l'onglet « Chronologie » affiche la raison de l'échec.
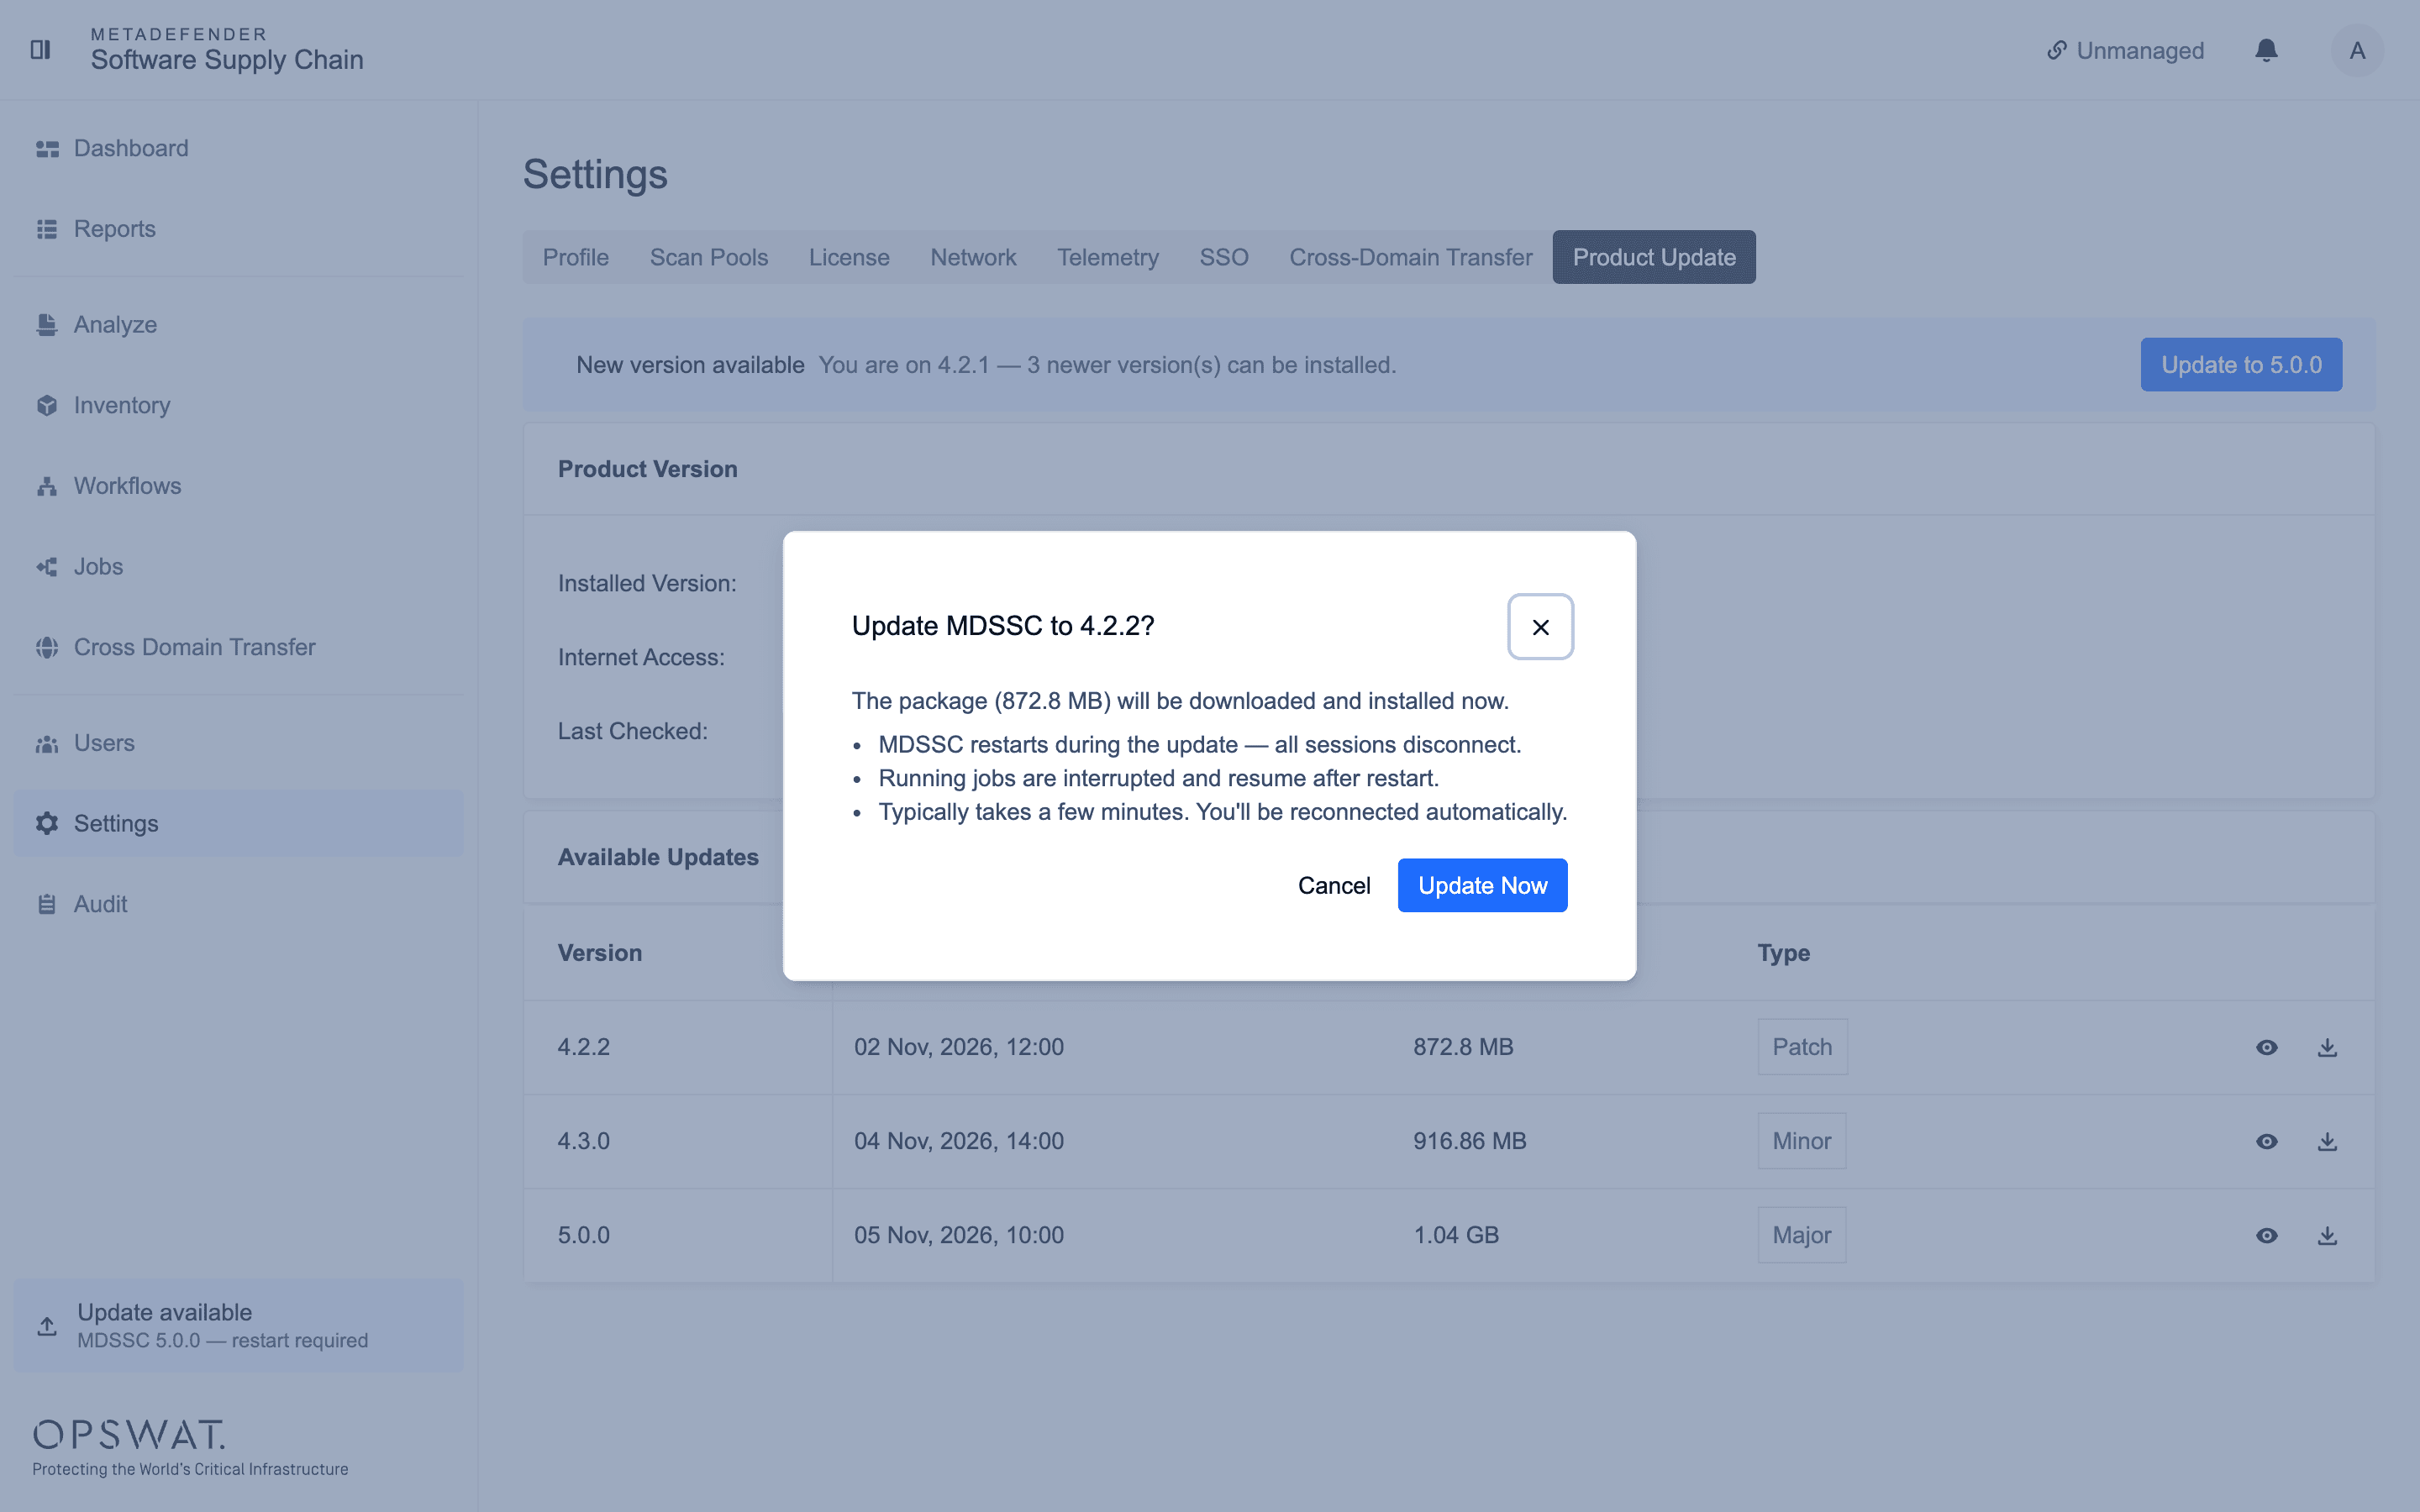
Mises à jour en un clic depuis les paramètres
Les instances disposant d'un accès à Internet peuvent désormais passer à une version plus récente en un seul clic depuis les « Paramètres ». La mise à jour se lance directement depuis le produit.
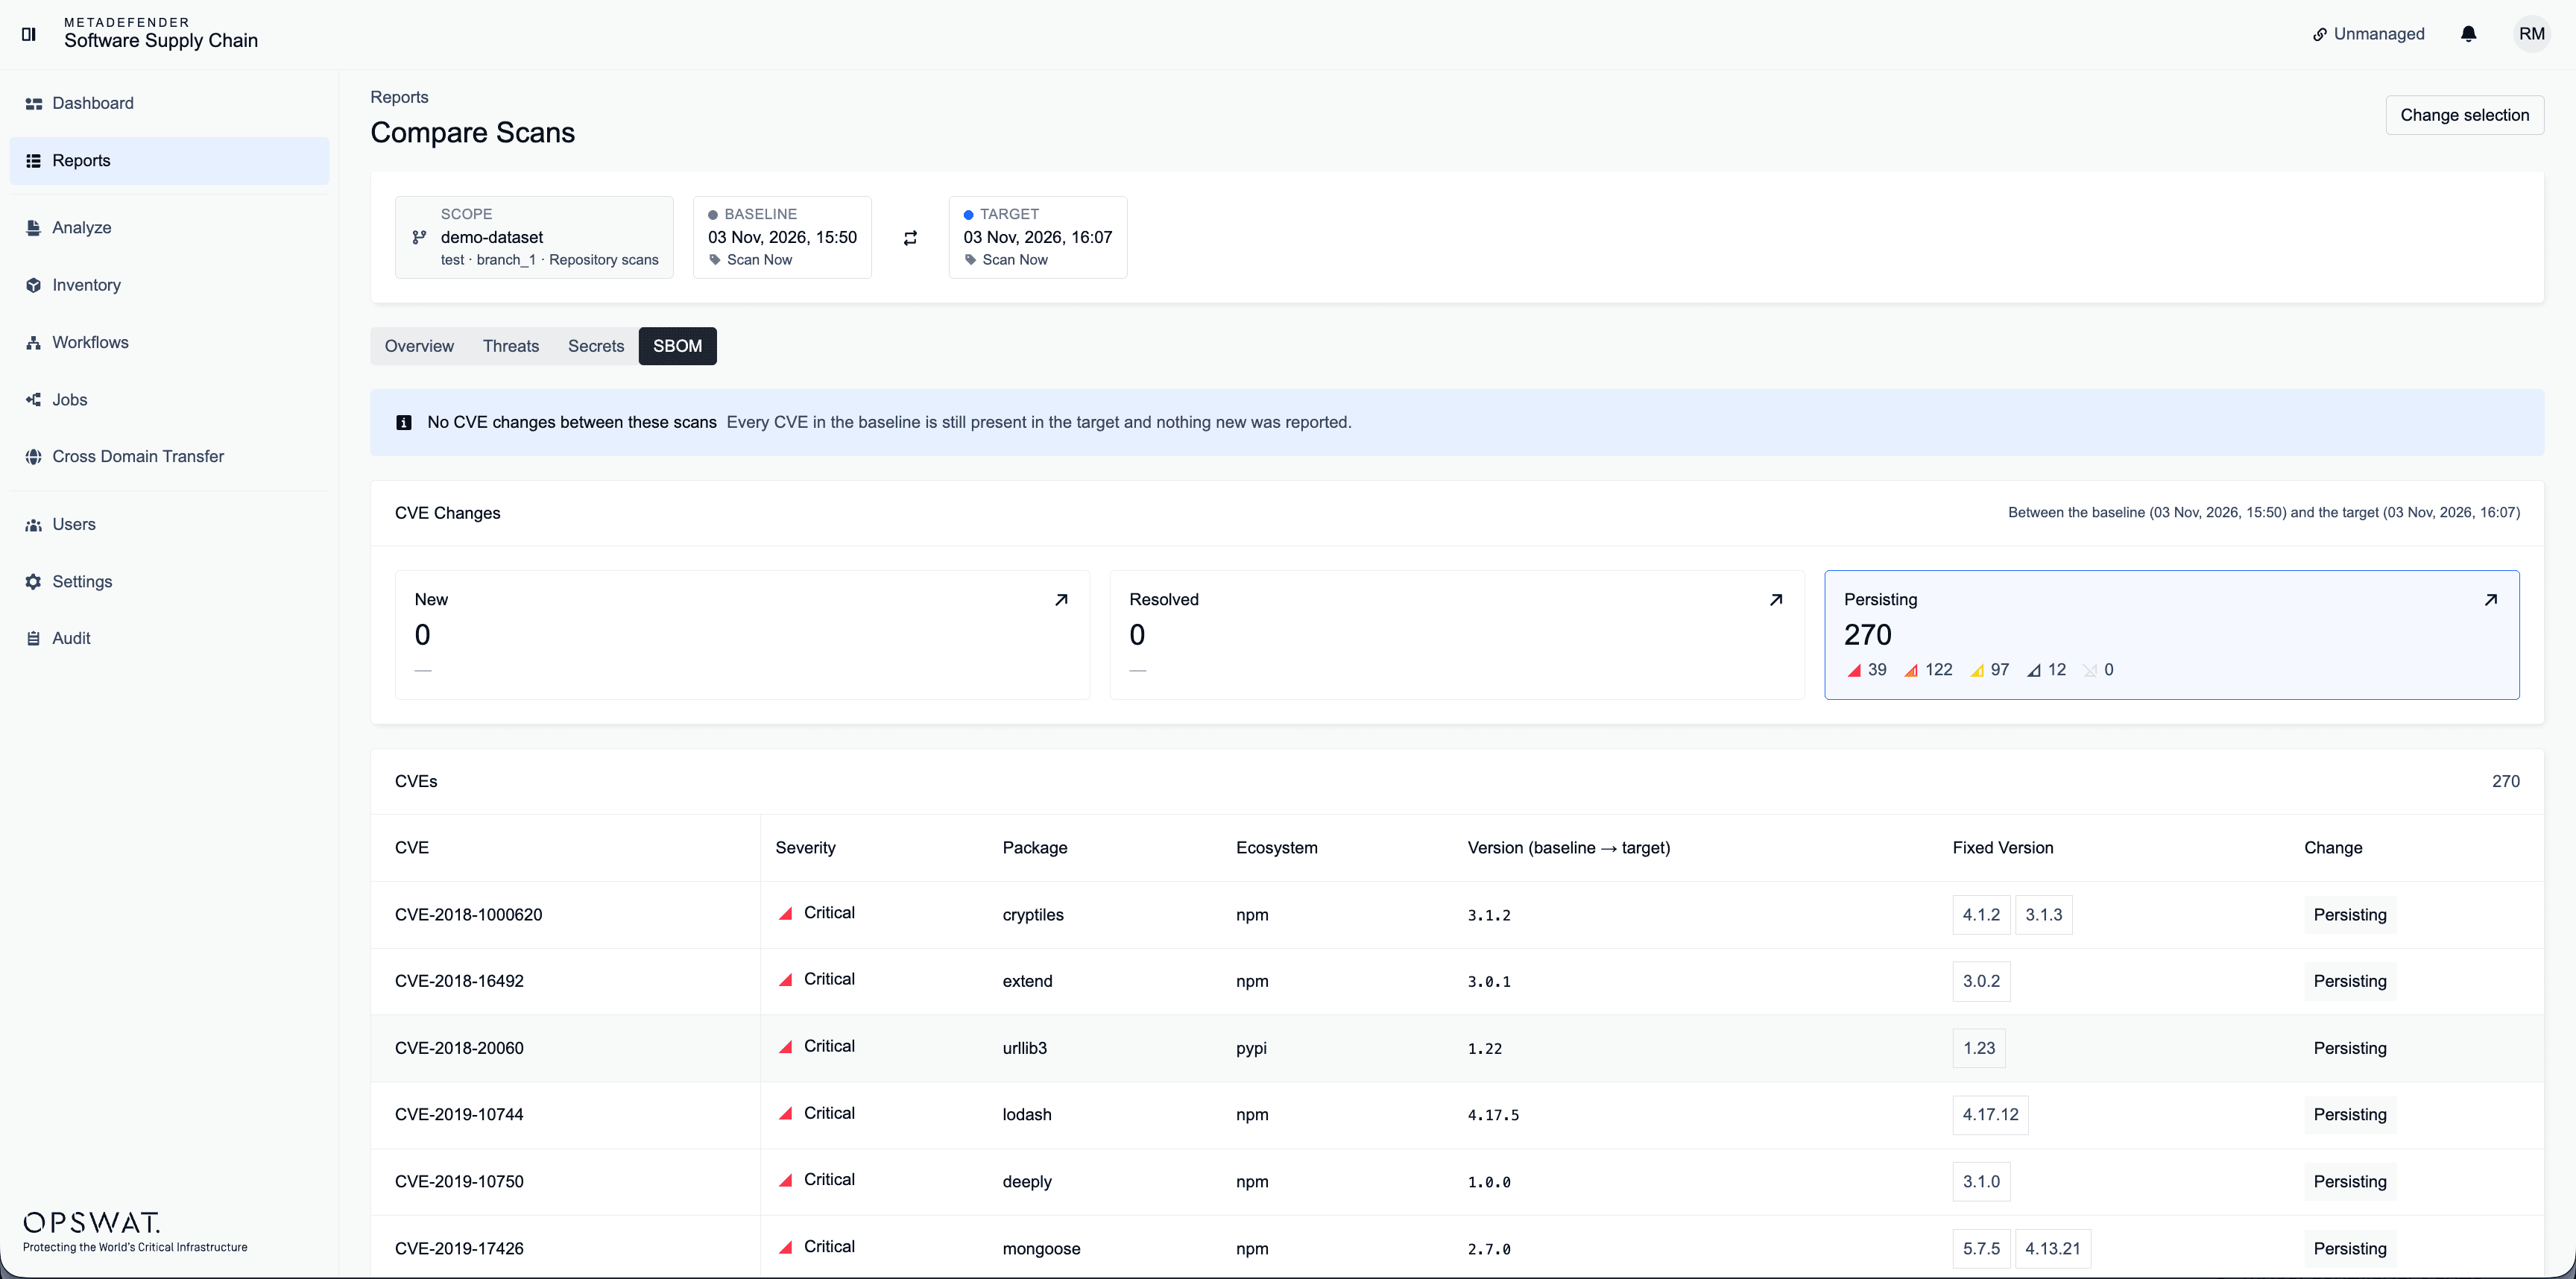
Comparer les vulnérabilités entre les différentes analyses
Les utilisateurs peuvent désormais comparer les CVE (Common Vulnerabilities and Exposures) entre plusieurs analyses d'un même dépôt ou fichier. La comparaison porte sur un dépôt ou un fichier à la fois et met en évidence les différences entre les CVE d'une analyse à l'autre.
Également dans la version 4.3.0
- La fonction « Supprimer les rapports » affiche désormais une notification de résultat
- Les colis dotés d'étiquettes personnalisées peuvent désormais être supprimés
- L'interface en ligne de commande remaniée comprend des options de débogage, d'assistance et de version
Disponible sur : My Portail OPSWAT™.
Questions fréquemment posées
Quelles instances peuvent effectuer une mise à jour depuis les Paramètres ?
Les instances disposant d'un accès à Internet peuvent être mises à jour vers une version plus récente depuis les Paramètres en un seul clic.
Que puis-je comparer avec la fonctionnalité de comparaison CVE ?
Vous pouvez comparer les CVE issus de plusieurs analyses d'un même dépôt ou fichier.
Que contient l'onglet « Chronologie » ?
L'onglet « Chronologie » affiche chaque étape de l'analyse, sa durée et la raison de l'échec.
