Principaux enseignements
- Les contrôles KYC permettent de vérifier qu'un document a bien été fourni dans le format requis, mais pas que l'identité qui s'y cache est réelle.
- La fraude à l'identité synthétique consiste à associer des données réelles volées, le plus souvent des numéros de sécurité sociale (SSN) appartenant à des enfants ou à des personnes qui vérifient rarement leur dossier de crédit, à des informations inventées de toutes pièces, le tout dans le but de passer les étapes de vérification au fil du temps.
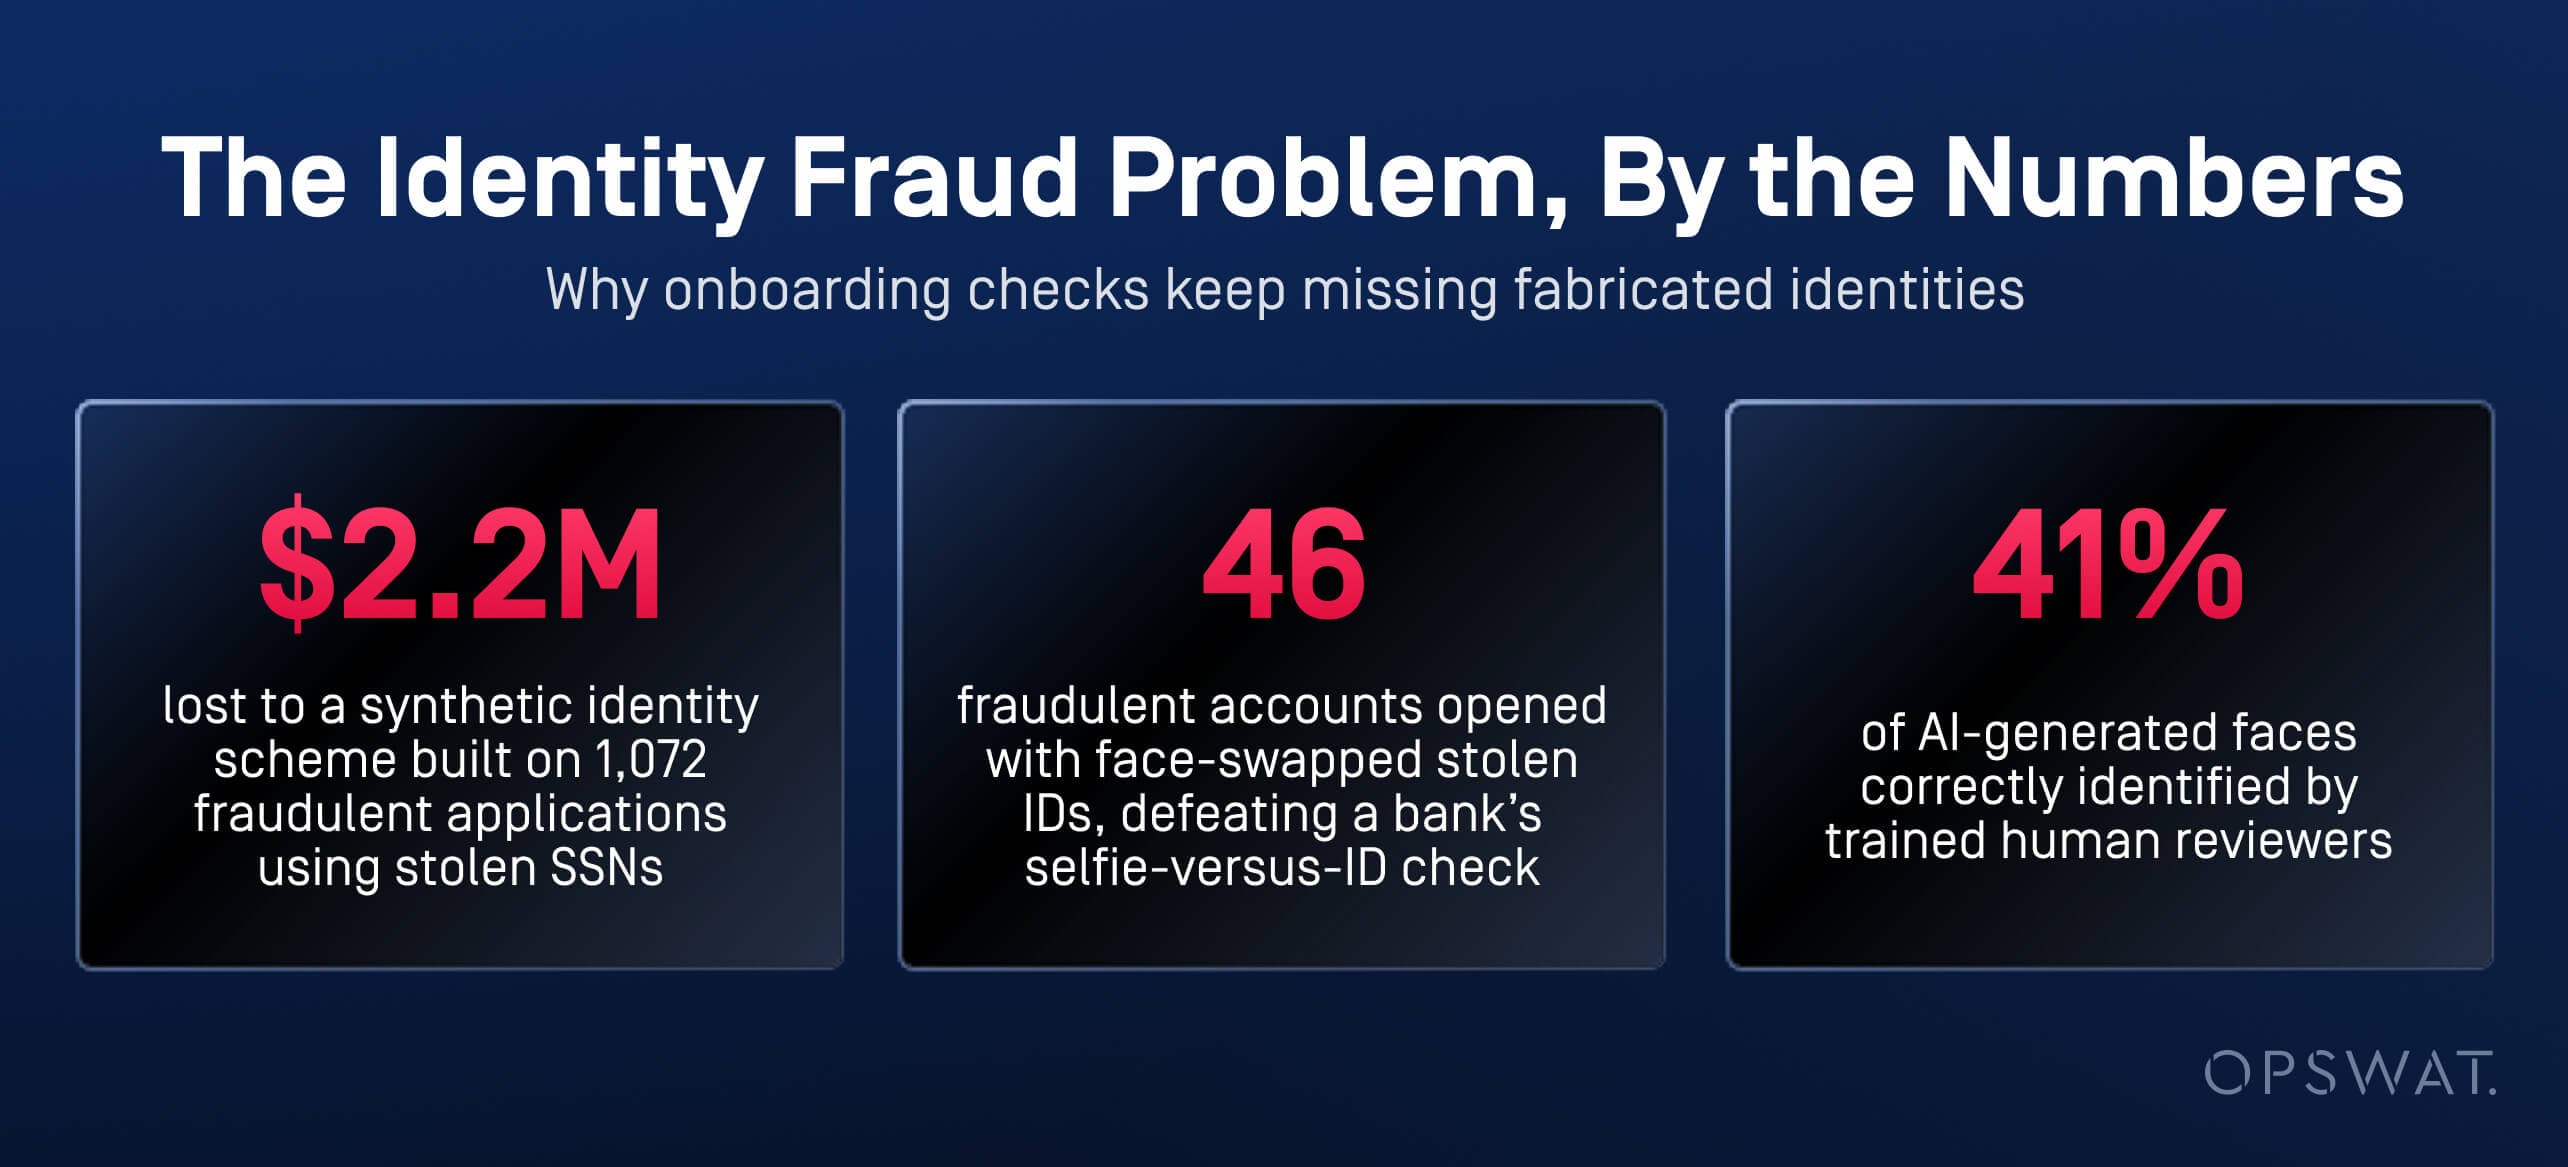
- Un acte d'accusation fédéral rendu public en août 2026 mettait en cause deux personnes dans le cadre d'une affaire d'usurpation d'identité synthétique portant sur 2,2 millions de dollars et reposant sur plus de 1 072 demandes de carte de crédit frauduleuses.
- Un homme condamné en juin 2026 a réussi à contourner le système de vérification « selfie contre pièce d'identité » d'une banque néerlandaise en superposant des documents d'identité volés sur sa propre photo, ce qui lui a permis d'ouvrir 46 comptes frauduleux.
- AI Content Inspector applique aux photos d'identité, aux selfies et aux documents justificatifs d'inscription les mêmes critères de détection des images, du texte et des métadonnées que ceux utilisés pour lutter contre la fraude aux factures et aux demandes de remboursement.
À quoi ressemble la fraude d'identité générée par l'IA dans le cadre de la procédure d'ouverture de compte bancaire ?
La fraude à l'identité générée par l'IA prend deux formes lors de la procédure d'inscription : les identités synthétiques créées à partir de données réelles volées, et les images « deepfake » superposées à des documents volés. Ces deux méthodes sont conçues pour passer un contrôle de sécurité, et non pour résister à une enquête.
Identités fictives créées à partir de numéros de sécurité sociale réels volés
En août 2026, un grand jury fédéral a rendu publique une mise en accusation comportant 19 chefs d'accusation à l'encontre de deux personnes accusées d'avoir mis en place un stratagème d'usurpation d'identité synthétique entre 2012 et 2024 environ. Selon les procureurs, les deux individus auraient utilisé des numéros de Sécurité sociale valides, dont beaucoup appartenaient à des enfants, pour déposer environ 1 072 demandes de cartes de crédit et de débit en ligne, causant ainsi des pertes estimées à 2,2 millions de dollars.
Selfies « deepfake » envoyés lors de la procédure d'intégration numérique
Une autre affaire met en lumière l'aspect « image » du problème. Un homme condamné en juin 2026 a utilisé un logiciel de remplacement de visage pour superposer ses propres traits sur des documents d'identité volés, contournant ainsi le système de vérification « selfie contre pièce d'identité » d'une banque néerlandaise mobile et ouvrant 46 comptes frauduleux.
L'ampleur du problème
Selon Biometric Update, un établissement financier a enregistré 8 065 tentatives de vérification par « deepfake » en huit mois, ce qui a entraîné 347 millions de dollars de pertes. Le rapport « AI Security Report 2026 » de Check Point a révélé que les évaluateurs formés n’avaient correctement identifié qu’environ 41 % des visages générés par l’IA, confirmant ainsi que l’examen humain seul ne suffit plus à détecter ce que produisent les modèles génératifs.
Comment ces identités s'intègrent-elles dans les processus d'intégration et d'ouverture de compte ?
Les identités fictives passent par les mêmes canaux que les demandeurs légitimes : portails d'inscription en ligne, création de comptes via l'application « mobile » et files d'attente de téléchargement de documents reliées aux systèmes KYC. L'identité entre dans le processus de vérification avant même qu'un contrôle ne permette de déterminer si les données sous-jacentes sont réelles.
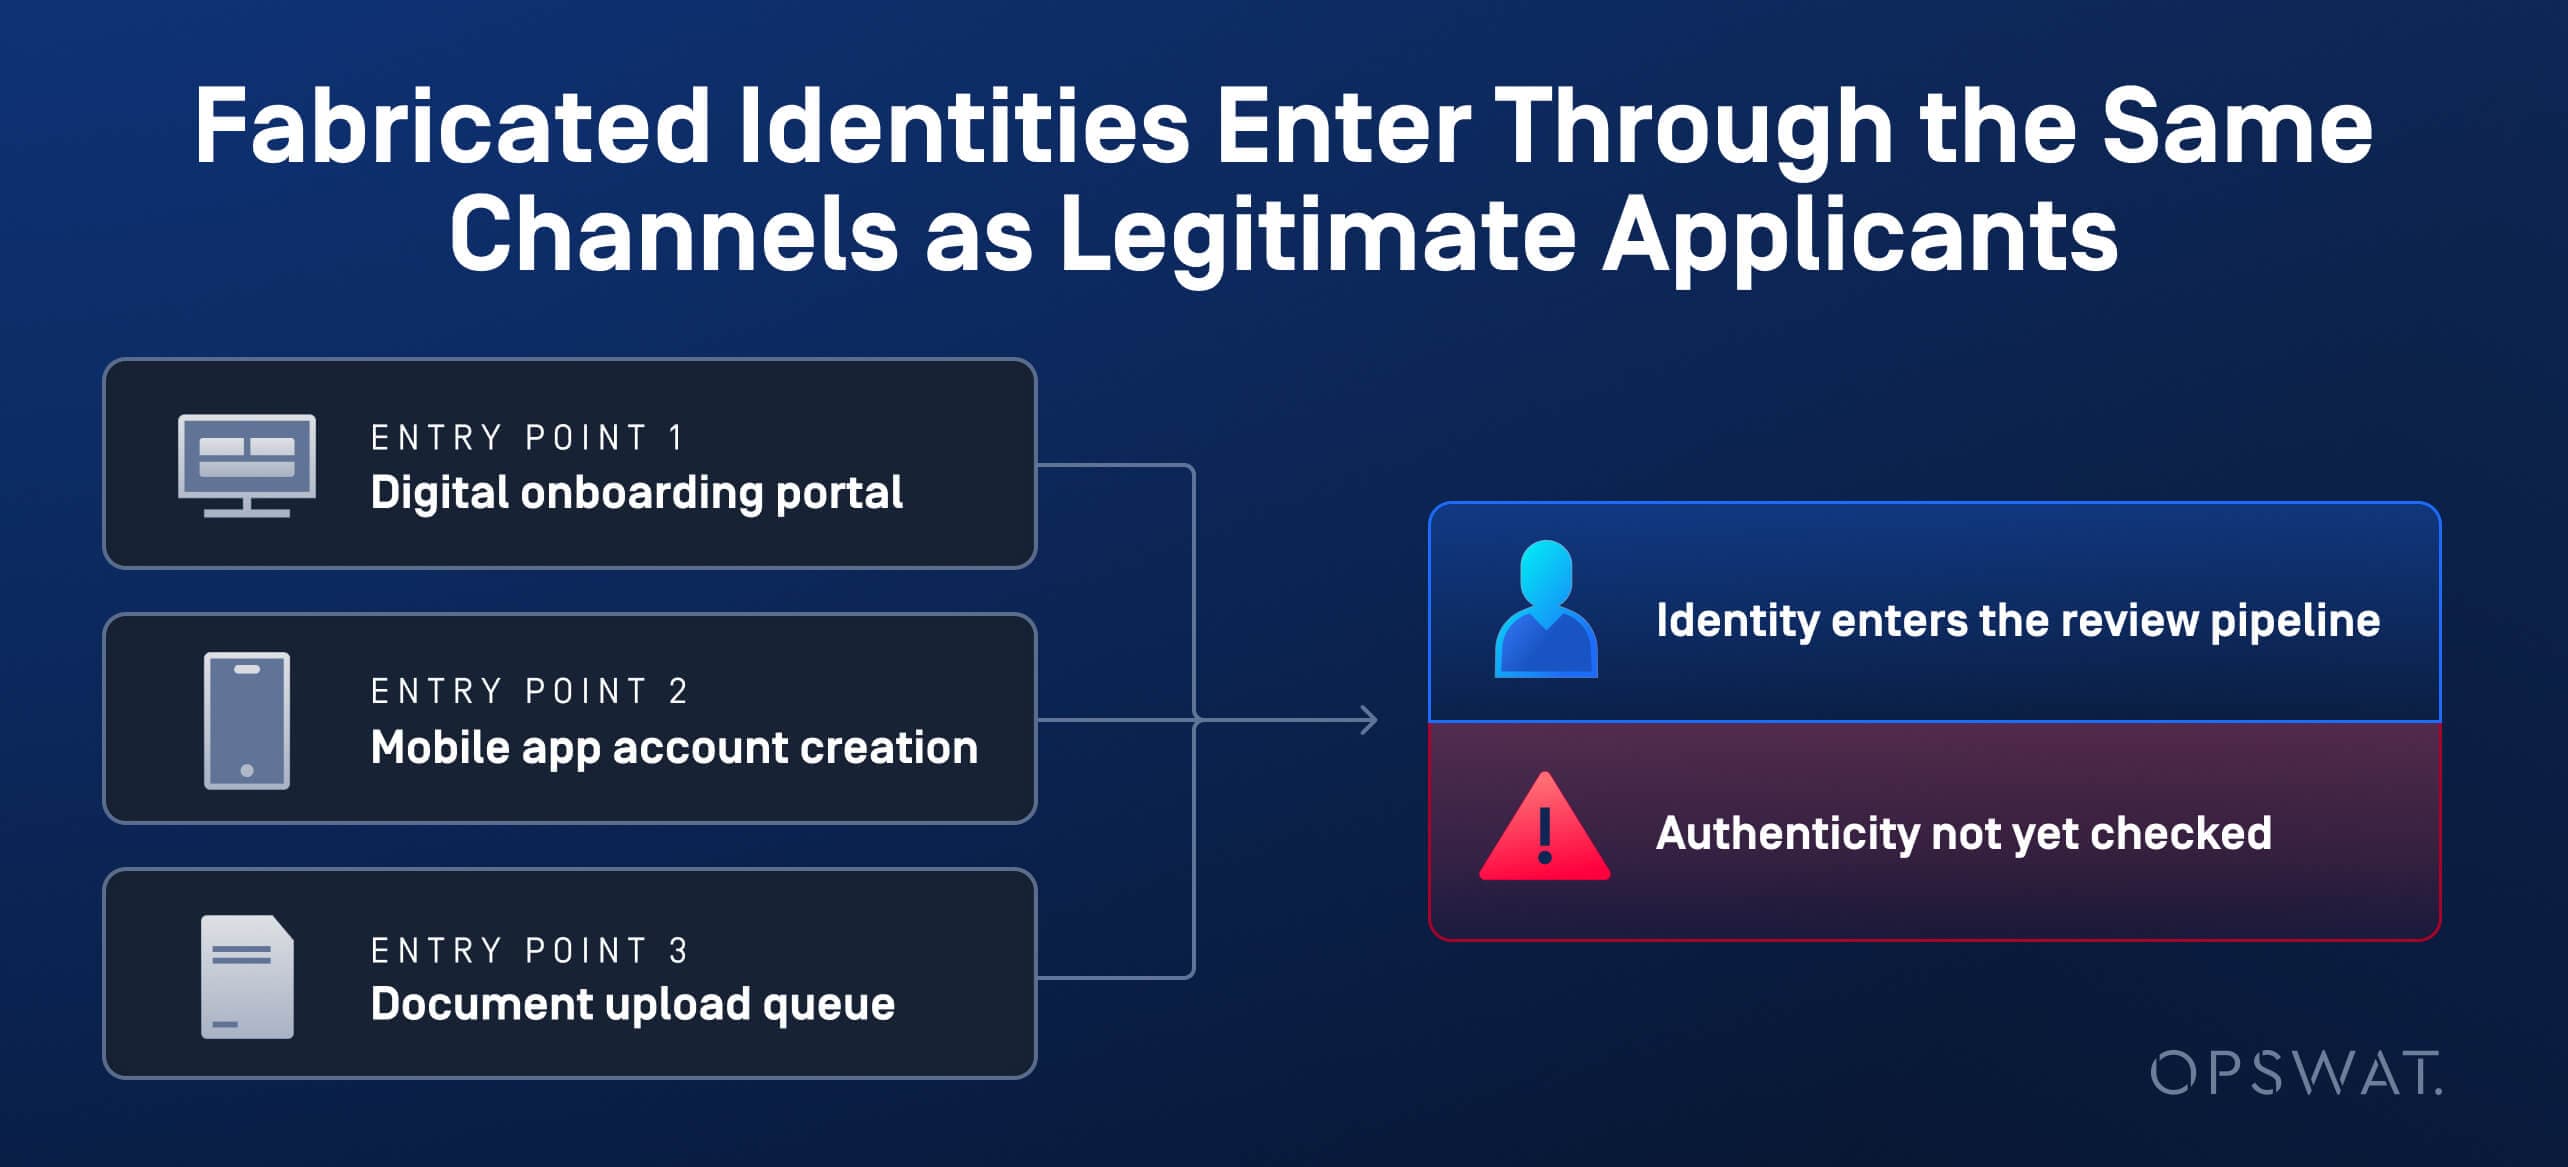
L'affaire de la banque néerlandaise illustre ce mécanisme de A à Z. Les pièces d'identité ont été collectées via une fausse annonce de location et les réseaux sociaux, puis transmises via la procédure standard de la banque mobile , qui consiste à fournir une photo et un selfie, la même que celle utilisée par les demandeurs légitimes.
Trois raisons pour lesquelles les contrôles KYC standard ne permettent pas de détecter les identités fictives ou synthétiques
Les contrôles effectués lors du téléchargement de documents permettent de vérifier qu’un fichier est complet et correctement formaté, mais pas que l’identité qui y figure est authentique. Cette lacune permet aux identités synthétiques et générées par l’IA de passer entre les mailles du filet.
La comparaison « selfie contre pièce d’identité » part du principe que la photo fournie est une image non retouchée d’un visage réel. Elle n’a pas été conçue pour détecter une image issue d’un échange de visages ou générée par IA et superposée à un document volé, ce qui est précisément ce qui a permis de contourner le contrôle « mobile » de la banque néerlandaise.
Les identités synthétiques se comportent également comme de véritables candidats, dont le profil se construit progressivement. Aucun élément d’une demande isolée ne semble urgent, car la fraude se met en place progressivement, au fil de plusieurs mois d’activités d’apparence banale, plutôt que par le biais d’un seul événement suspect. Le rapport « AI Security Report 2026 » de Check Point présente ce phénomène comme s’inscrivant dans une évolution plus large, l’IA passant du simple soutien aux tentatives de fraude à leur mise en œuvre directe.
Les indices qui permettent de repérer les documents d'identité et les selfies générés par l'IA
AI Content Inspector est le moteur d'OPSWAT, basé sur l'IA, dédié à la vérification de l'authenticité des contenus et à la détection des fraudes documentaires pour la plateforme MetaDefender™. Il applique aux photos d'identité, aux selfies et aux documents d'inscription la même architecture d'inspection que celle utilisée pour détecter les fraudes liées aux factures et aux demandes de remboursement, en analysant simultanément chaque fichier à l'aide de plusieurs indicateurs indépendants plutôt que de se fier à un seul contrôle.
La détection d'images générées par IA examine les photos d'identité et les selfies envoyés de la même manière qu'elle examine les images jointes aux demandes d'indemnisation : elle recherche les incohérences au niveau des empreintes optiques, les artefacts de compression, ainsi que les signaux au niveau des pixels et dans le domaine fréquentiel qui permettent de distinguer une image prise par un appareil photo d'une image générée ou retouchée.
La vérification anti-fraude des documents s'applique aux fichiers de justificatifs de domicile et aux documents justificatifs fournis lors de l'inscription ; elle consiste à vérifier les métadonnées et la cohérence structurelle par rapport à ce à quoi devrait ressembler un document authentique provenant de cette source.
La fonctionnalité « Détection des filigranes SynthID » de Google recherche les filigranes intégrés générés par certains générateurs d'images basés sur l'IA. Lors des tests, OPSWAT a supprimé les marqueurs SynthID de plus de 21 000 images générées par l'IA ; le détecteur de filigranes n'a pas repéré ces images, mais les signaux d'analyse forensic et de classification approfondie ont tout de même affiché une précision de détection supérieure à 90 %, ce qui confirme que le moteur ne repose pas uniquement sur les filigranes.
Chaque résultat est présenté sous la forme d'un verdict assorti d'un niveau de confiance, plutôt que d'une simple mention « réussi » ou « échoué » ; les équipes chargées de l'intégration peuvent ainsi définir le niveau de certitude requis avant qu'un dossier ne soit automatiquement validé, signalé ou transmis pour examen humain.
Comment vérifier l'authenticité de l'identité avant l'ouverture d'un compte
La vérification de l'authenticité de l'identité avant l'ouverture d'un compte nécessite la mise en œuvre simultanée de deux contrôles, dont aucun, pris isolément, n'aurait permis de détecter l'affaire néerlandaise ni l'acte d'accusation relatif à l'identité synthétique.
L'analyse de l'authenticité des documents permet de vérifier si la pièce d'identité, le selfie et le justificatif de domicile sont authentiques et cohérents entre eux.
La validation des données du demandeur consiste à comparer l'identité déclarée avec les informations déjà connues : il s'agit de vérifier si le numéro de sécurité sociale, l'adresse et les coordonnées correspondent à un historique établi et non à un dossier constitué récemment.
Les verdicts incertains devraient faire l'objet d'un examen humain plutôt que d'être automatiquement approuvés ou rejetés. Les équipes chargées de l'intégration devraient également traiter les signaux de risque cumulés, tels qu'un nouveau compte, la modification des coordonnées ou un rythme de demandes anormalement élevé, comme une décision globale plutôt que comme des vérifications isolées qui, prises séparément, semblent toutes acceptables.
Comment mettre en place un processus d'intégration axé sur la prévention
Un processus d'intégration axé sur la prévention met en place des contrôles d'authenticité à chaque étape de saisie de documents et d'images avant même la création d'un compte, et non après qu'une transaction suspecte a déclenché un examen.
Niveaux de contrôle lors de l'intégration pour la prévention de la fraude d'identité
Couche de contrôle | Placement | Ce qu'il évalue | Vecteurs de fraude traités |
Réception de documents et d'images | Portail d'intégration ou téléchargement d'mobile s | Format, exhaustivité, logiciels malveillants | Fichiers malveillants dissimulés sous forme de fichiers d'identification téléchargés |
Analyse de l'authenticité du contenu | Point d'entrée, avant la prise de décision relative à la vérification d'identité (KYC) | Signaux générés par l'IA, métadonnées, manipulation | Selfies générés par l'IA, pièces d'identité avec des visages interchangés |
Comparaison entre un selfie et une photo d'identité | Étape de vérification KYC | Similitude faciale | Documents d'identité volés ou ne correspondant pas à la personne |
Validation des données du candidat | Avant la validation du compte | Numéro de sécurité sociale et historique des adresses | Identités fictives créées à partir de numéros de sécurité sociale volés |
Traitement des exceptions et vérification humaine | File d'attente des décisions à haut risque | Des verdicts incertains, un risque qui s'aggrave | Les cas qu'un simple contrôle ne suffit pas à résoudre à lui seul |
AI Content Inspector intègre désormais une fonctionnalité de détection de l'authenticité des identifiants
AI Content Inspector intègre directement la détection de l'authenticité des pièces d'identité au pipeline d'MetaDefender , évitant ainsi d'avoir recours à un outil distinct pour la vérification des pièces d'identité et des selfies. Pour les équipes chargées de l' soumises à une réglementation, cela signifie qu'elles peuvent détecter les identités synthétiques et les visages générés par l'IA au même stade où, sans cela, une simple comparaison entre le selfie et la pièce d'identité les aurait laissés passer.
AI Content Inspector fonctionne comme un moteur distinct au sein de MetaDefender™ Core et MetaDefender™ Cloud, aux côtés de Metascan™ Multiscanning, de la technologie Deep CDR™ et des technologies Proactive DLP™. Les entreprises qui utilisent déjà MetaDefender peuvent intégrer des évaluations d'authenticité des documents d'identité sans avoir à faire appel à un nouveau fournisseur ni à mener un projet d'intégration distinct.
Ajoutez AI Content Inspector à votre déploiement d'MetaDefender afin d'étendre la même détection de l'authenticité des contenus, utilisée pour lutter contre la fraude liée aux factures et aux demandes de remboursement, aux photos d'identité, aux selfies et aux documents d'inscription.
Questions fréquemment posées
Qu'est-ce que la fraude à l'identité synthétique ?
La fraude à l'identité synthétique consiste à associer des données réelles volées, le plus souvent un numéro de Sécurité sociale, à des informations personnelles inventées de toutes pièces afin de créer une identité qui ne correspond à aucun demandeur réel, dans le but de passer les contrôles de vérification au fil du temps plutôt que de déclencher une seule demande suspecte.
Comment fonctionne la fraude à l'identité générée par l'IA lors de la procédure d'inscription ?
Les fraudeurs soumettent des photos d'identité, des selfies et des pièces justificatives générés par l'IA ou trafiqués via les mêmes portails que ceux utilisés par les candidats légitimes. Comme ces fichiers ne contiennent aucun logiciel malveillant, les outils de sécurité standard les valident, et la fraude n'est détectée que si le contenu lui-même fait l'objet d'une authentification.
Les contrôles KYC permettent-ils de détecter les « deepfakes » ou les documents d'identité générés par l'IA ?
Les contrôles KYC standard vérifient le format et l'exhaustivité des données, et comparent un selfie à la photo d'identité. Aucune de ces deux étapes n'a été conçue pour détecter si l'image fournie a été générée par une IA ou retouchée ; c'est pourquoi un selfie dont le visage a été remplacé peut passer avec succès la comparaison entre le selfie et la photo d'identité.
Quels sont les indices qui permettent de repérer un document d'identité ou un selfie généré par une IA ?
Les incohérences au niveau des empreintes digitales des capteurs, les artefacts de compression, les divergences de métadonnées et les anomalies structurelles fournissent chacune un indice partiel. AI Content Inspector combine ces éléments avec la détection de filigranes, comme Google SynthID, pour aboutir à un verdict unique assorti d'un score de confiance.
En quoi la fraude à l'identité diffère-t-elle de la fraude à la facture abordée dans notre précédent article de blog consacré à la fraude à la facture générée par l'IA ?
La fraude à la facture vise une décision de paiement en utilisant un document falsifié, tel qu’une facture ou un reçu. La fraude à l’identité vise une décision de vérification en utilisant un document d’identité, un selfie ou un justificatif de domicile falsifié ou altéré. Ces deux types de fraude exploitent la même faille : un fichier peut ne contenir aucun logiciel malveillant tout en étant frauduleux quant à ce qu’il prétend représenter.
