Les infrastructures critiques, le secteur industriel et les organismes publics sont confrontés à un défi commun : sécuriser un nombre croissant de sites dispersés tout en respectant des exigences de conformité plus strictes et en maîtrisant les coûts d'exploitation.
Pour les administrateurs de sécurité chargés de gérer les déploiements de MetaDefender™ sur ces différents sites, ce défi s'étend aux opérations quotidiennes. Les tâches courantes telles que le dépannage, la maintenance logicielle et la surveillance de la sécurité peuvent nécessiter de changer de console, une coordination manuelle et un accès sur site.
My OPSWAT™ Central Management propose des fonctionnalités de gestion centralisée qui simplifient ces défis quotidiens, permettant ainsi aux administrateurs de visualiser, d'exploiter et de contrôler les déploiements dans des environnements informatiques et opérationnels (OT) distribués à partir d'une console unique.
Si votre organisation envisage de passer de la version 7 ou 8 d'Central Management , cet article présente cinq fonctionnalités dont vous bénéficierez avec la version 10, explique comment elles peuvent simplifier vos opérations quotidiennes et fournit des ressources de migration pour vous aider à préparer cette transition.
- Cinq fonctionnalités conçues pour s'adapter à la croissance
- Récupérer des packs de support sans intervention sur site
- Mise à niveau des applications à distance avec une procédure de restauration
- Rapports centralisés couvrant l'ensemble du déploiement
- Suivez le parcours de chaque fichier grâce à l'historique des modifications
- Identifier et corriger les correctifs manquants
- Une interface repensée pour faciliter la gestion de la sécurité
- Prêt à unifier vos opérations de sécurité avec My OPSWAT Central Management ?
Cinq fonctionnalités conçues pour s'adapter à la croissance
My OPSWAT Central Management propose cinq fonctionnalités destinées à aider les équipes à gérer les déploiements en réduisant les tâches manuelles :
- Prise en charge à distance pour le retrait de colis sans déplacement sur place
- Mises à jour à distance des applications avec fenêtres de maintenance et restauration
- Rapports centralisés pour l'ensemble des produits connectés
- Historique des modifications des fichiers dans les flux de travail pris en charge d'OPSWAT
- Détection et correction des correctifs manquants sur les terminaux
Ensemble, ces fonctionnalités offrent aux administrateurs une gestion centralisée de la sécurité des déploiements pris en charge d'OPSWAT , tous sites confondus, ce qui réduit la nécessité de passer d'une console à l'autre pour surveiller et gérer les opérations.
Récupérer des packs de support sans intervention sur site
Lorsqu'un problème nécessite l'intervention du support technique d'OPSWAT , les administrateurs doivent tout d'abord collecter les fichiers de diagnostic.
Dans les environnements distribués, cela peut impliquer de se rendre sur chaque site et d'accéder manuellement à chaque appareil. Si plusieurs instances sont concernées, ce processus peut entraîner une augmentation des frais de déplacement et de personnel, tout en retardant le dépannage.
Grâce à My ,OPSWAT etCentral Management, les dossiers d'assistance peuvent désormais être collectés à distance, tant dans les déploiements Cloud que sur site.
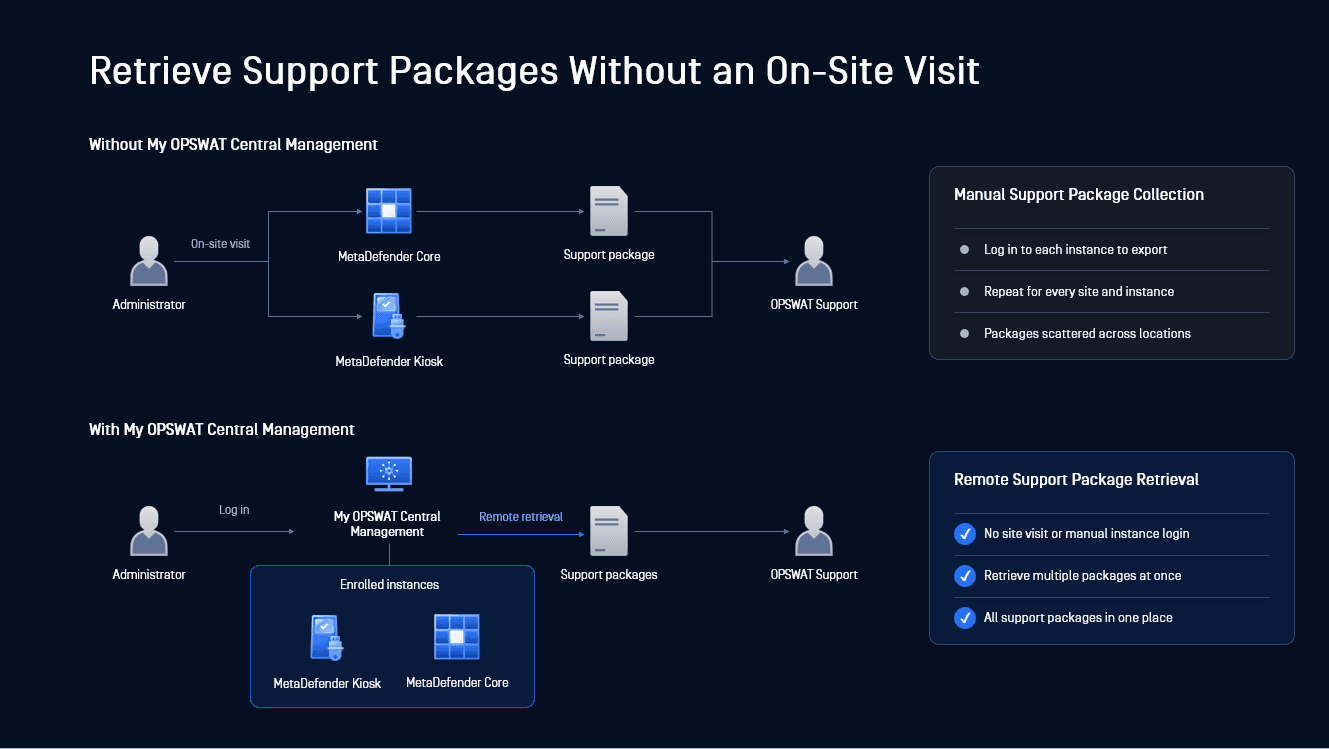
Depuis une seule console, vous pouvez :
- Récupérer les packs de support pour les instances connectées MetaDefender Core et MetaDefender Kiosk instances
- Générer des packs de support pour une ou plusieurs instances en une seule fois
- Suivre l'état de génération et télécharger les paquets depuis un seul et même endroit
Les équipes peuvent consulter les données de diagnostic sans avoir à attendre une intervention sur site, et le fait de regrouper tous les fichiers exportés au même endroit facilite leur localisation et leur consultation lors du dépannage.
Mise à niveau des applications à distance avec une procédure de restauration
La mise à jour d'un logiciel ne se limite pas au simple déploiement de la dernière version. Les administrateurs doivent s'adapter aux plannings opérationnels, suivre les appareils qui ont été mis à jour et prévoir des solutions de secours.
My OPSWAT Central Management permet aux administrateurs de gérer les mises à jour logicielles et de suivre leur progression sur l'ensemble des instances connectées, le tout à distance depuis une seule console.
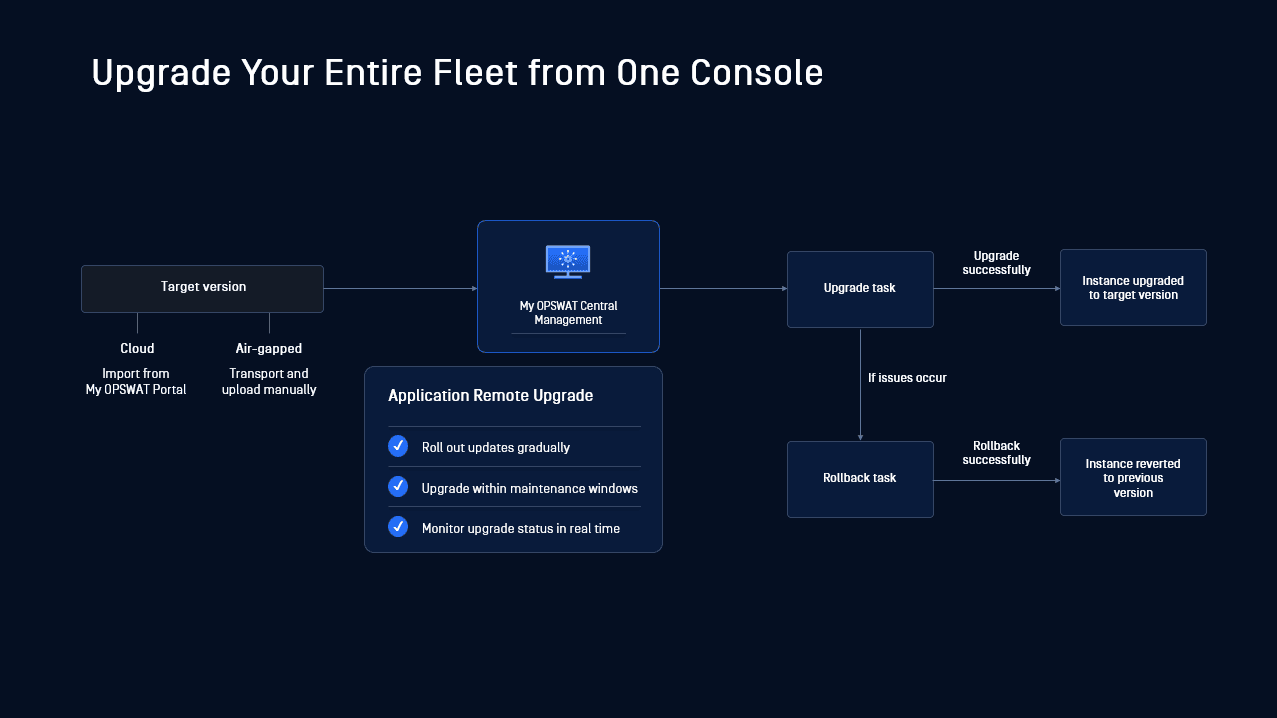
Cela permet aux administrateurs de :
- Planifier les mises à jour des appareils sélectionnés pendant les fenêtres de maintenance programmées
- Restaurez une instance à une version antérieure si une mise à jour entraîne des problèmes
- Suivez en temps réel la progression des mises à niveau et des retours en arrière, grâce à des informations claires sur l'état des tâches, la version du logiciel et les détails des instances
Ces contrôles garantissent une coordination centralisée des mises à niveau, ce qui évite d'avoir à coordonner chaque site individuellement tout en assurant une visibilité et une gouvernance claires tout au long du processus.
En savoir plus sur le déploiement centralisé des mises à jour d'MetaDefender Kiosk dans des environnements distants, réglementés ou soumis à des restrictions.
Rapports centralisés couvrant l'ensemble du déploiement
Lorsque les données de sécurité sont réparties sur plusieurs interfaces produit, les administrateurs passent du temps à basculer d'une console à l'autre pour comprendre ce qui se passe dans l'ensemble de leur environnement. Un rapport centralisé
My OPSWAT Central Management rassemble les données de sécurité et d'exploitation issues des produits connectés au sein de tableaux de bord unifiés, ce qui facilite l'analyse de l'activité sur l'ensemble des déploiements sans avoir à vérifier chaque produit séparément.
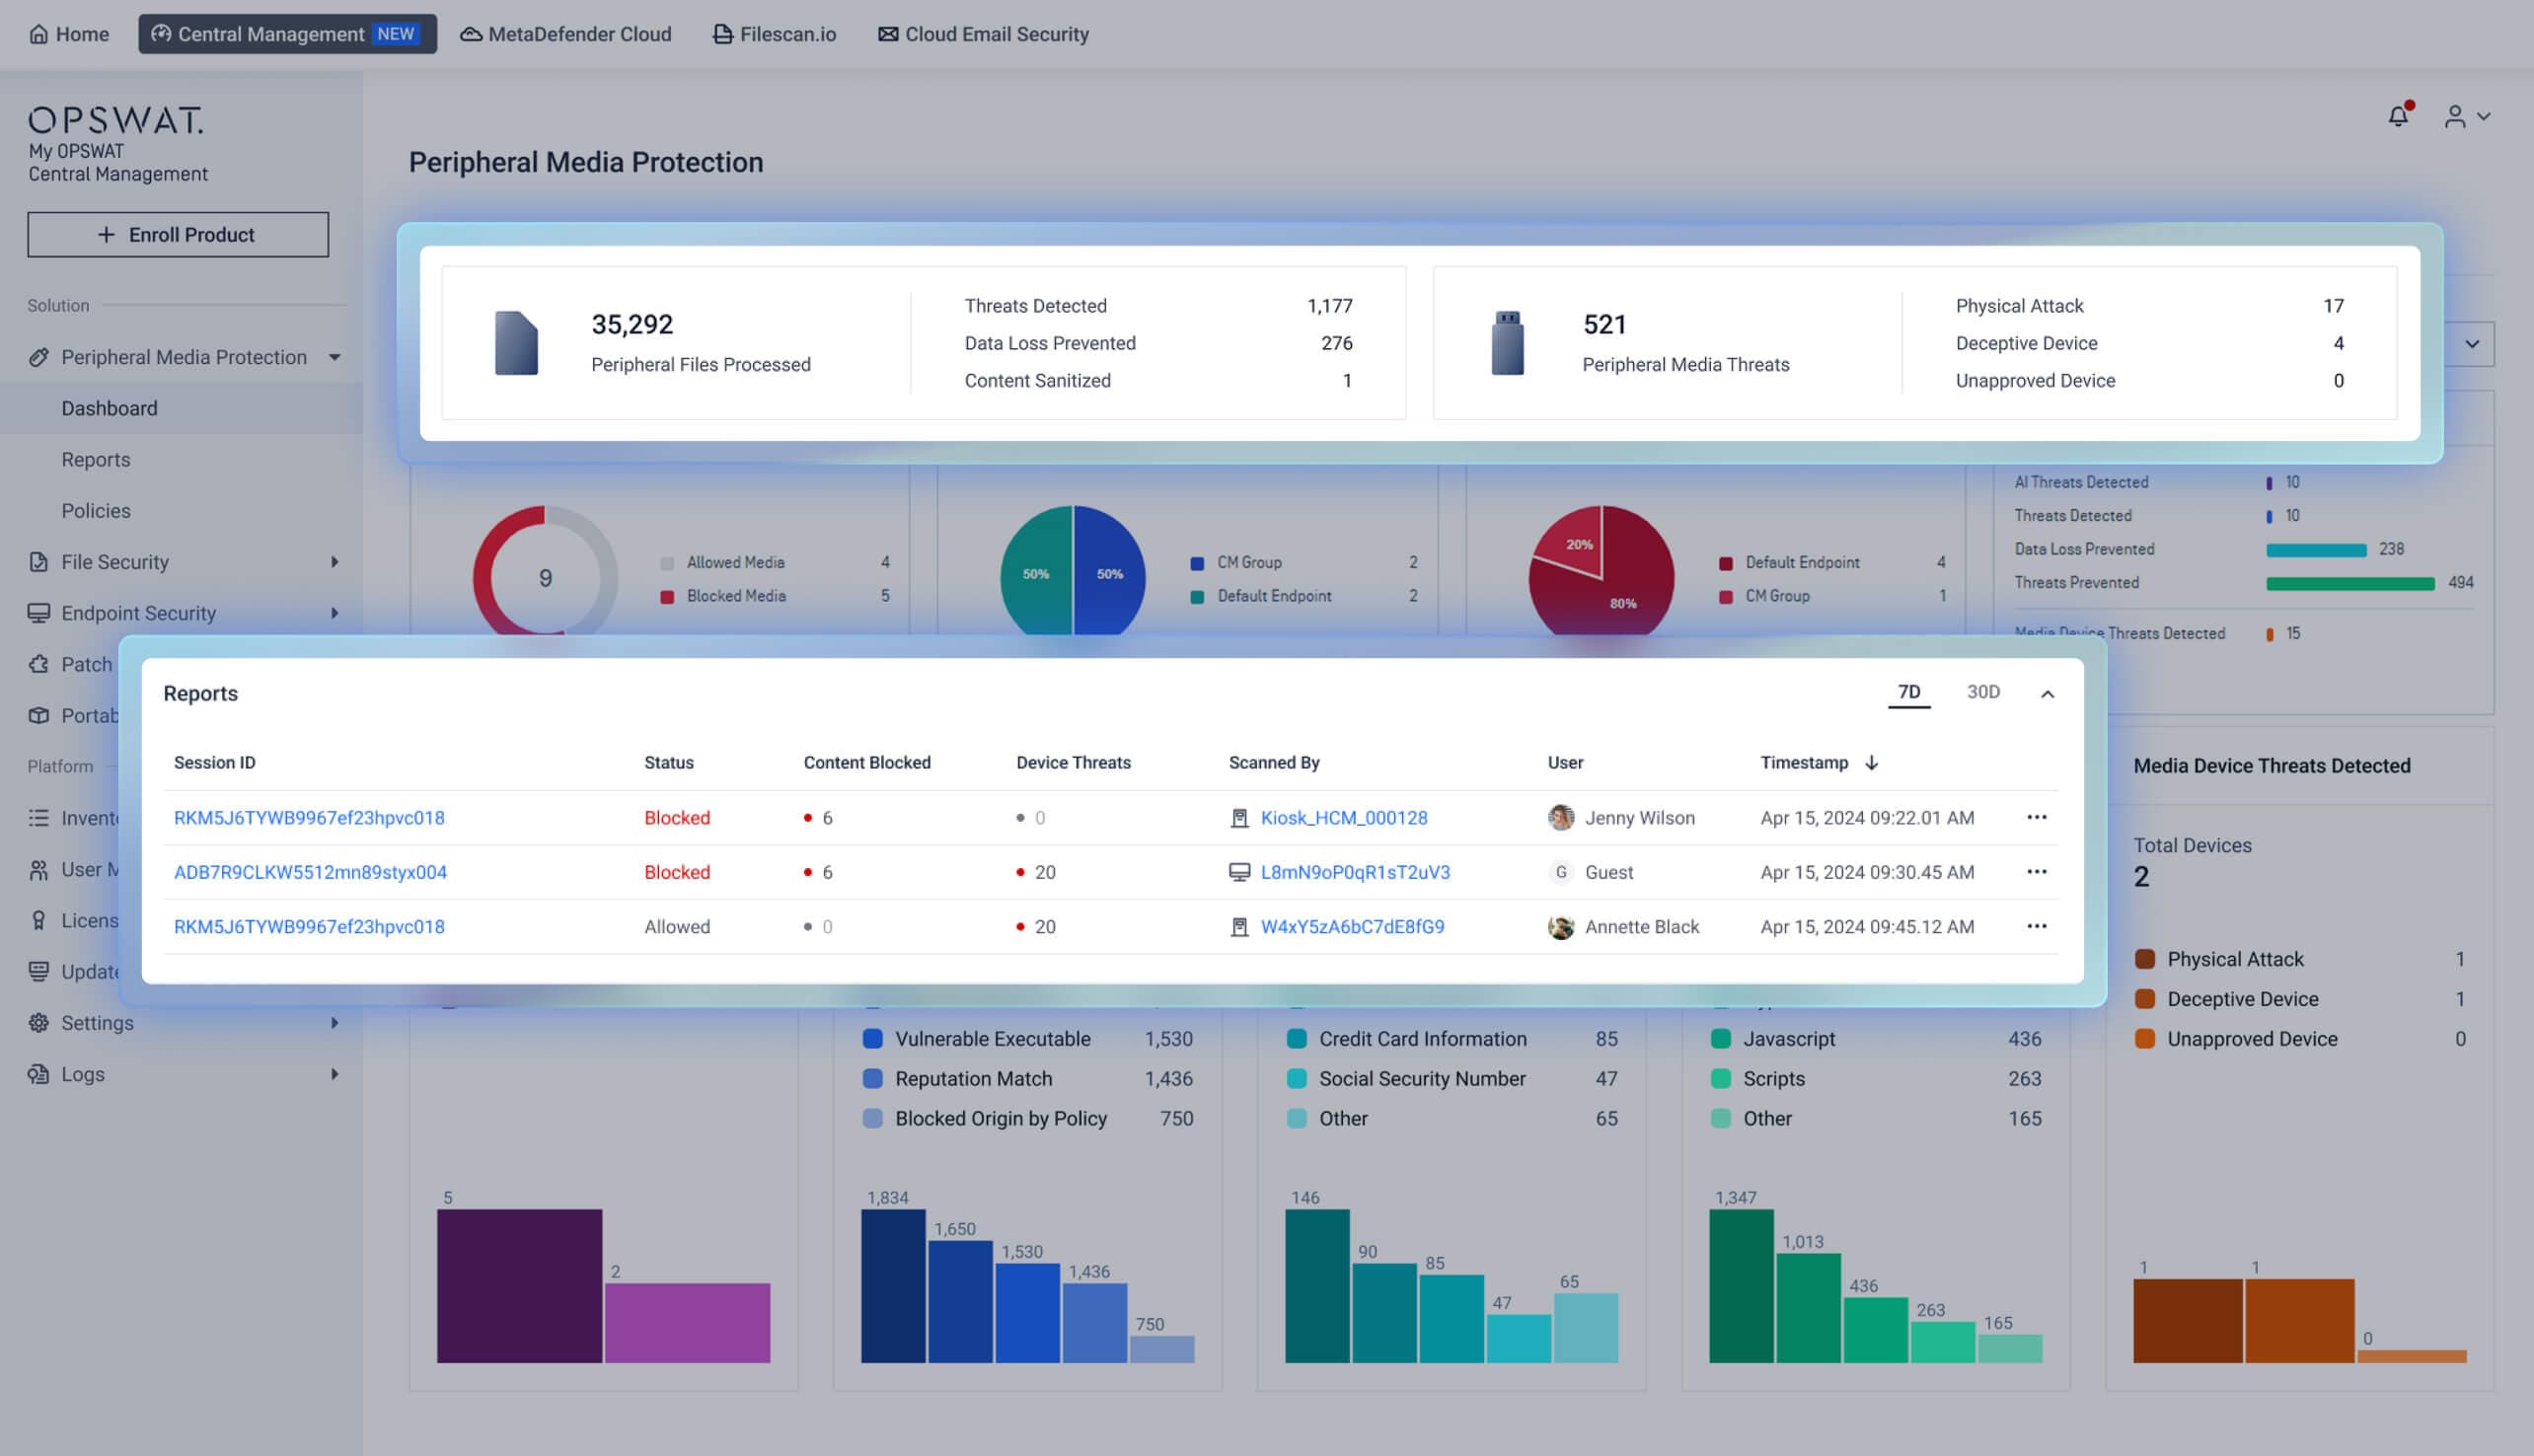
Depuis une seule interface, les administrateurs peuvent surveiller l'état du système, examiner les événements de sécurité et identifier les risques potentiels sur l'ensemble des déploiements. Lorsqu'une analyse plus approfondie s'avère nécessaire, ils peuvent passer des synthèses à l'échelle de l'entreprise aux détails précis des incidents, tels que les sessions multimédias bloquées et leurs rapports d'analyse détaillés, sans avoir à basculer d'une console de produit à l'autre.
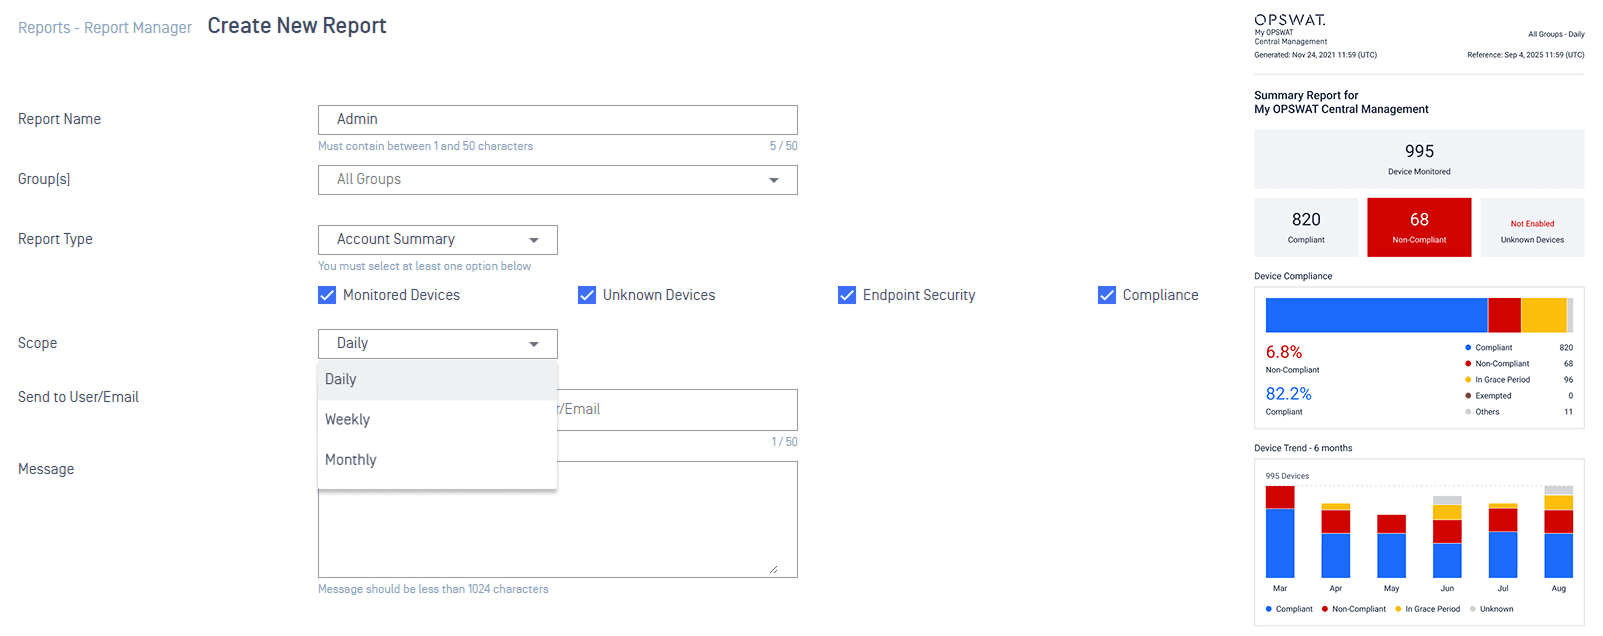
La plateforme prend également en charge les rapports programmés, ce qui réduit la collecte manuelle des données, et fournissant des informations opérationnelles et de sécurité cohérentes pour les contrôles de conformité et les audits.
Suivez le parcours de chaque fichier grâce à l'historique des modifications
Lorsqu'un fichier passe par plusieurs solutions de sécurité, pour déterminer par où il est entré, quelles solutions l'ont traité et s'il a été modifié, il faut consulter des journaux distincts.
Historique des modifications des fichiers dans My OPSWAT Central Management rassemble ces informations pour les workflows pris en charge par OPSWAT , tels que le déplacement d'un fichier de MetaDefender Kiosk → MetaDefender Managed File Transfer → MetaDefender Core .
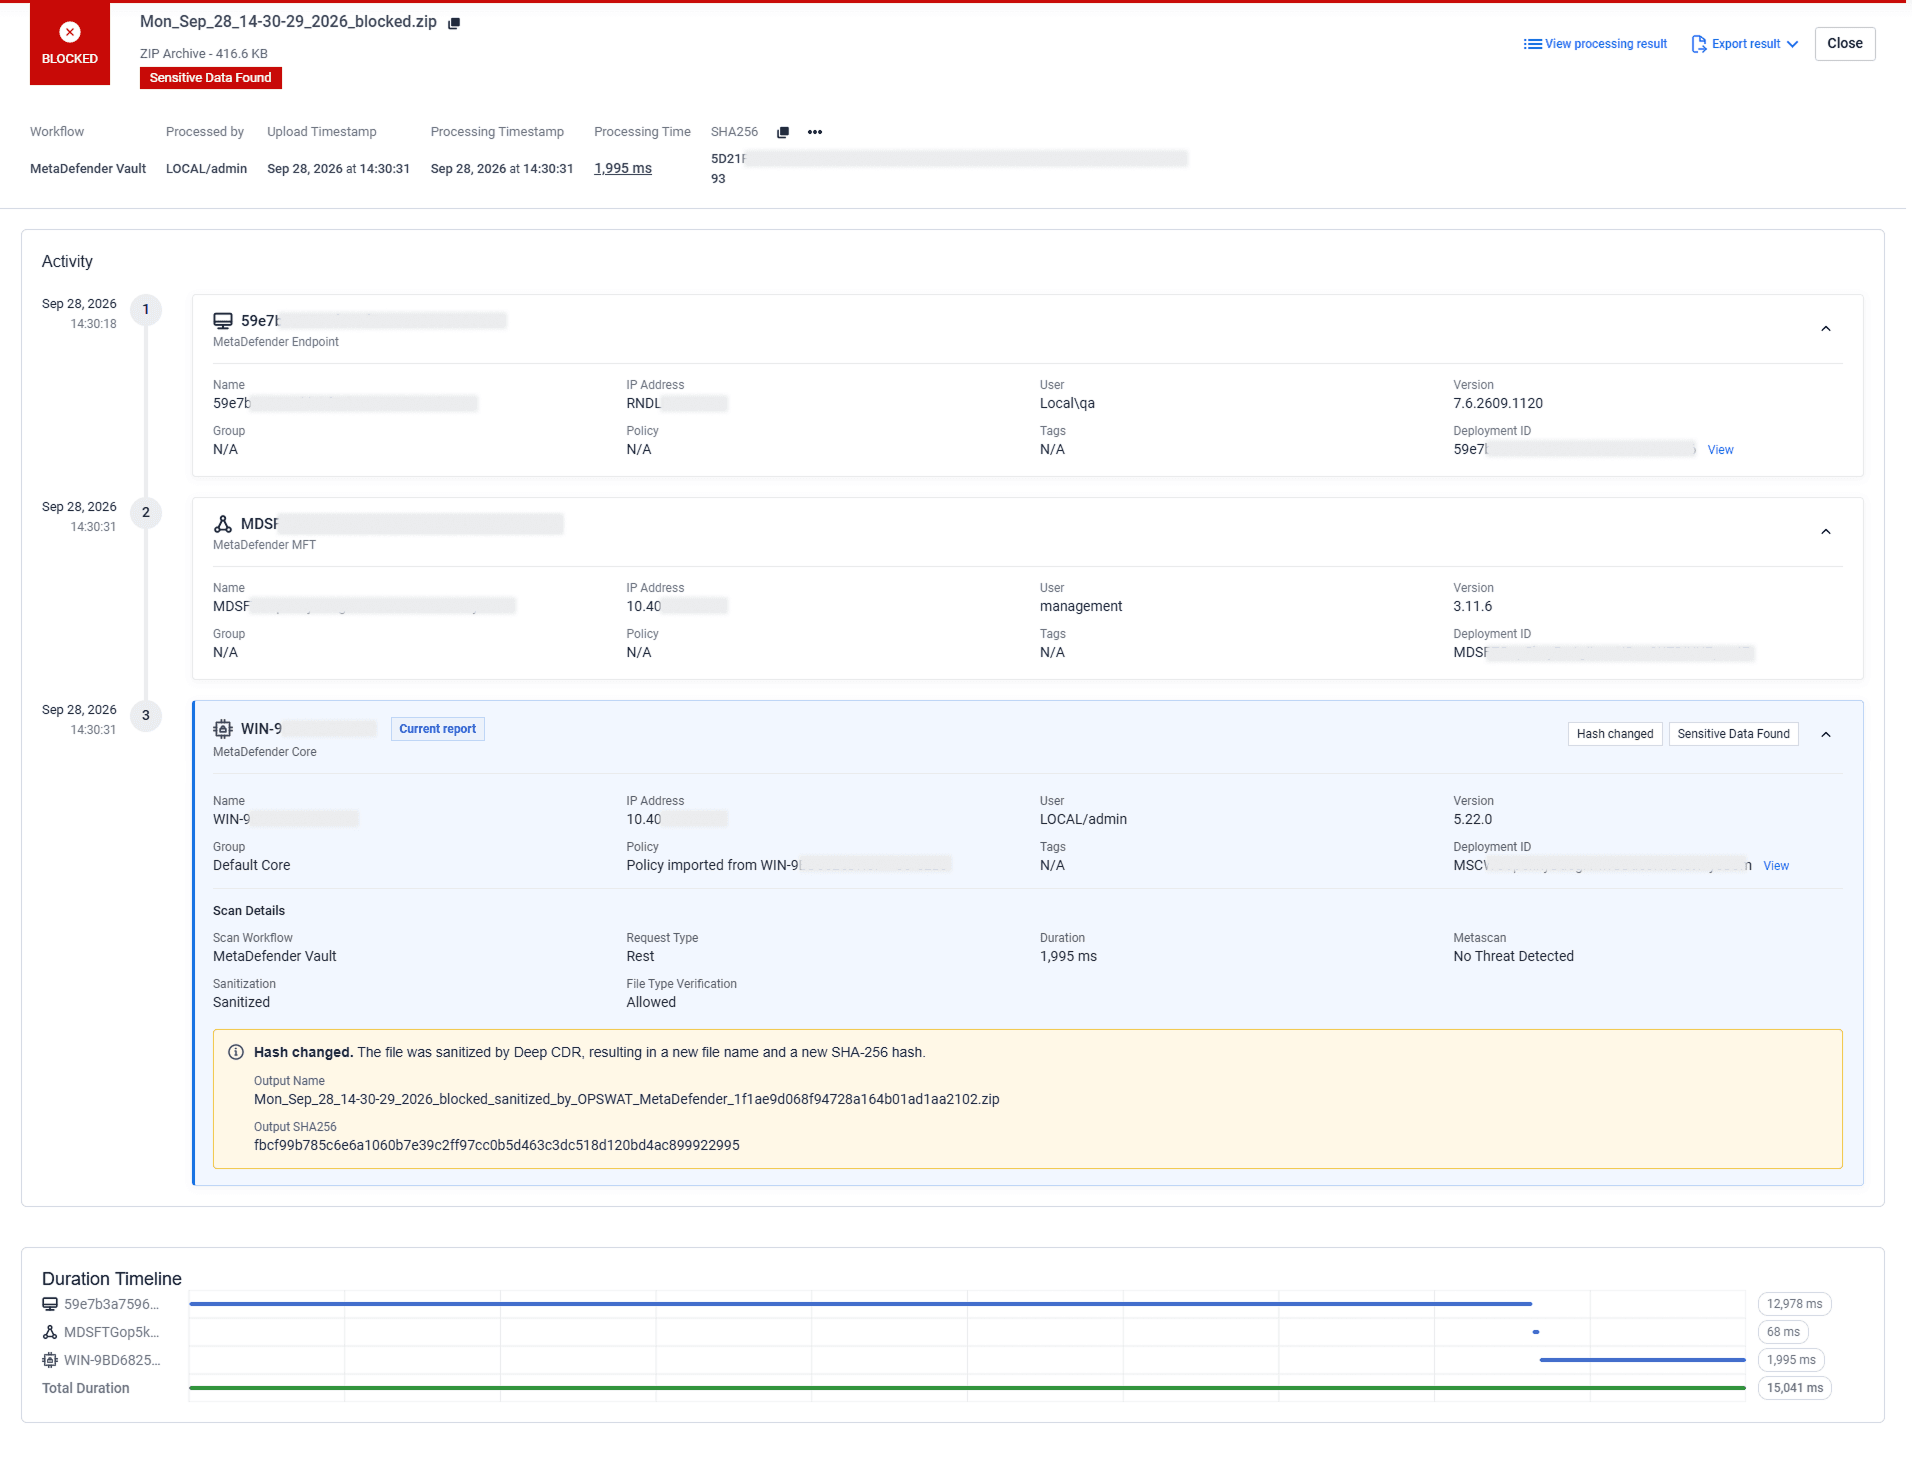
Pour chaque fichier, les administrateurs peuvent voir par où il est entré dans l'environnement, quels produits l'ont traité et dans quel ordre, le résultat de l'analyse à chaque étape pertinente, ainsi que si le fichier a subi des modifications au cours du traitement.
Au lieu de rassembler des informations provenant de différents outils, les équipes peuvent suivre le parcours d'un fichier dans une vue unique, par ordre chronologique. Cela facilite l'analyse de l'activité du fichier et permet de comprendre comment celui-ci a évolué tout au long du déploiement.
Identifier et corriger les correctifs manquants
Les systèmes non mis à jour peuvent rester exposés à des menaces connues. Les équipes de sécurité doivent savoir quels terminaux n'ont pas reçu les mises à jour, quelle est la gravité des failles et quels correctifs doivent être traités en priorité.
La solution «Patch Management » surveille les terminaux afin de détecter les mises à jour manquantes du système d'exploitation et des applications tierces. Pour les appareils Windows de Dell et Lenovo, la couverture inclut également les mises à jour des pilotes, du micrologiciel et du BIOS.
Les administrateurs peuvent consulter, depuis une seule interface, le niveau de gravité des correctifs, les appareils concernés, l'état de conformité et l'état de préparation au déploiement.
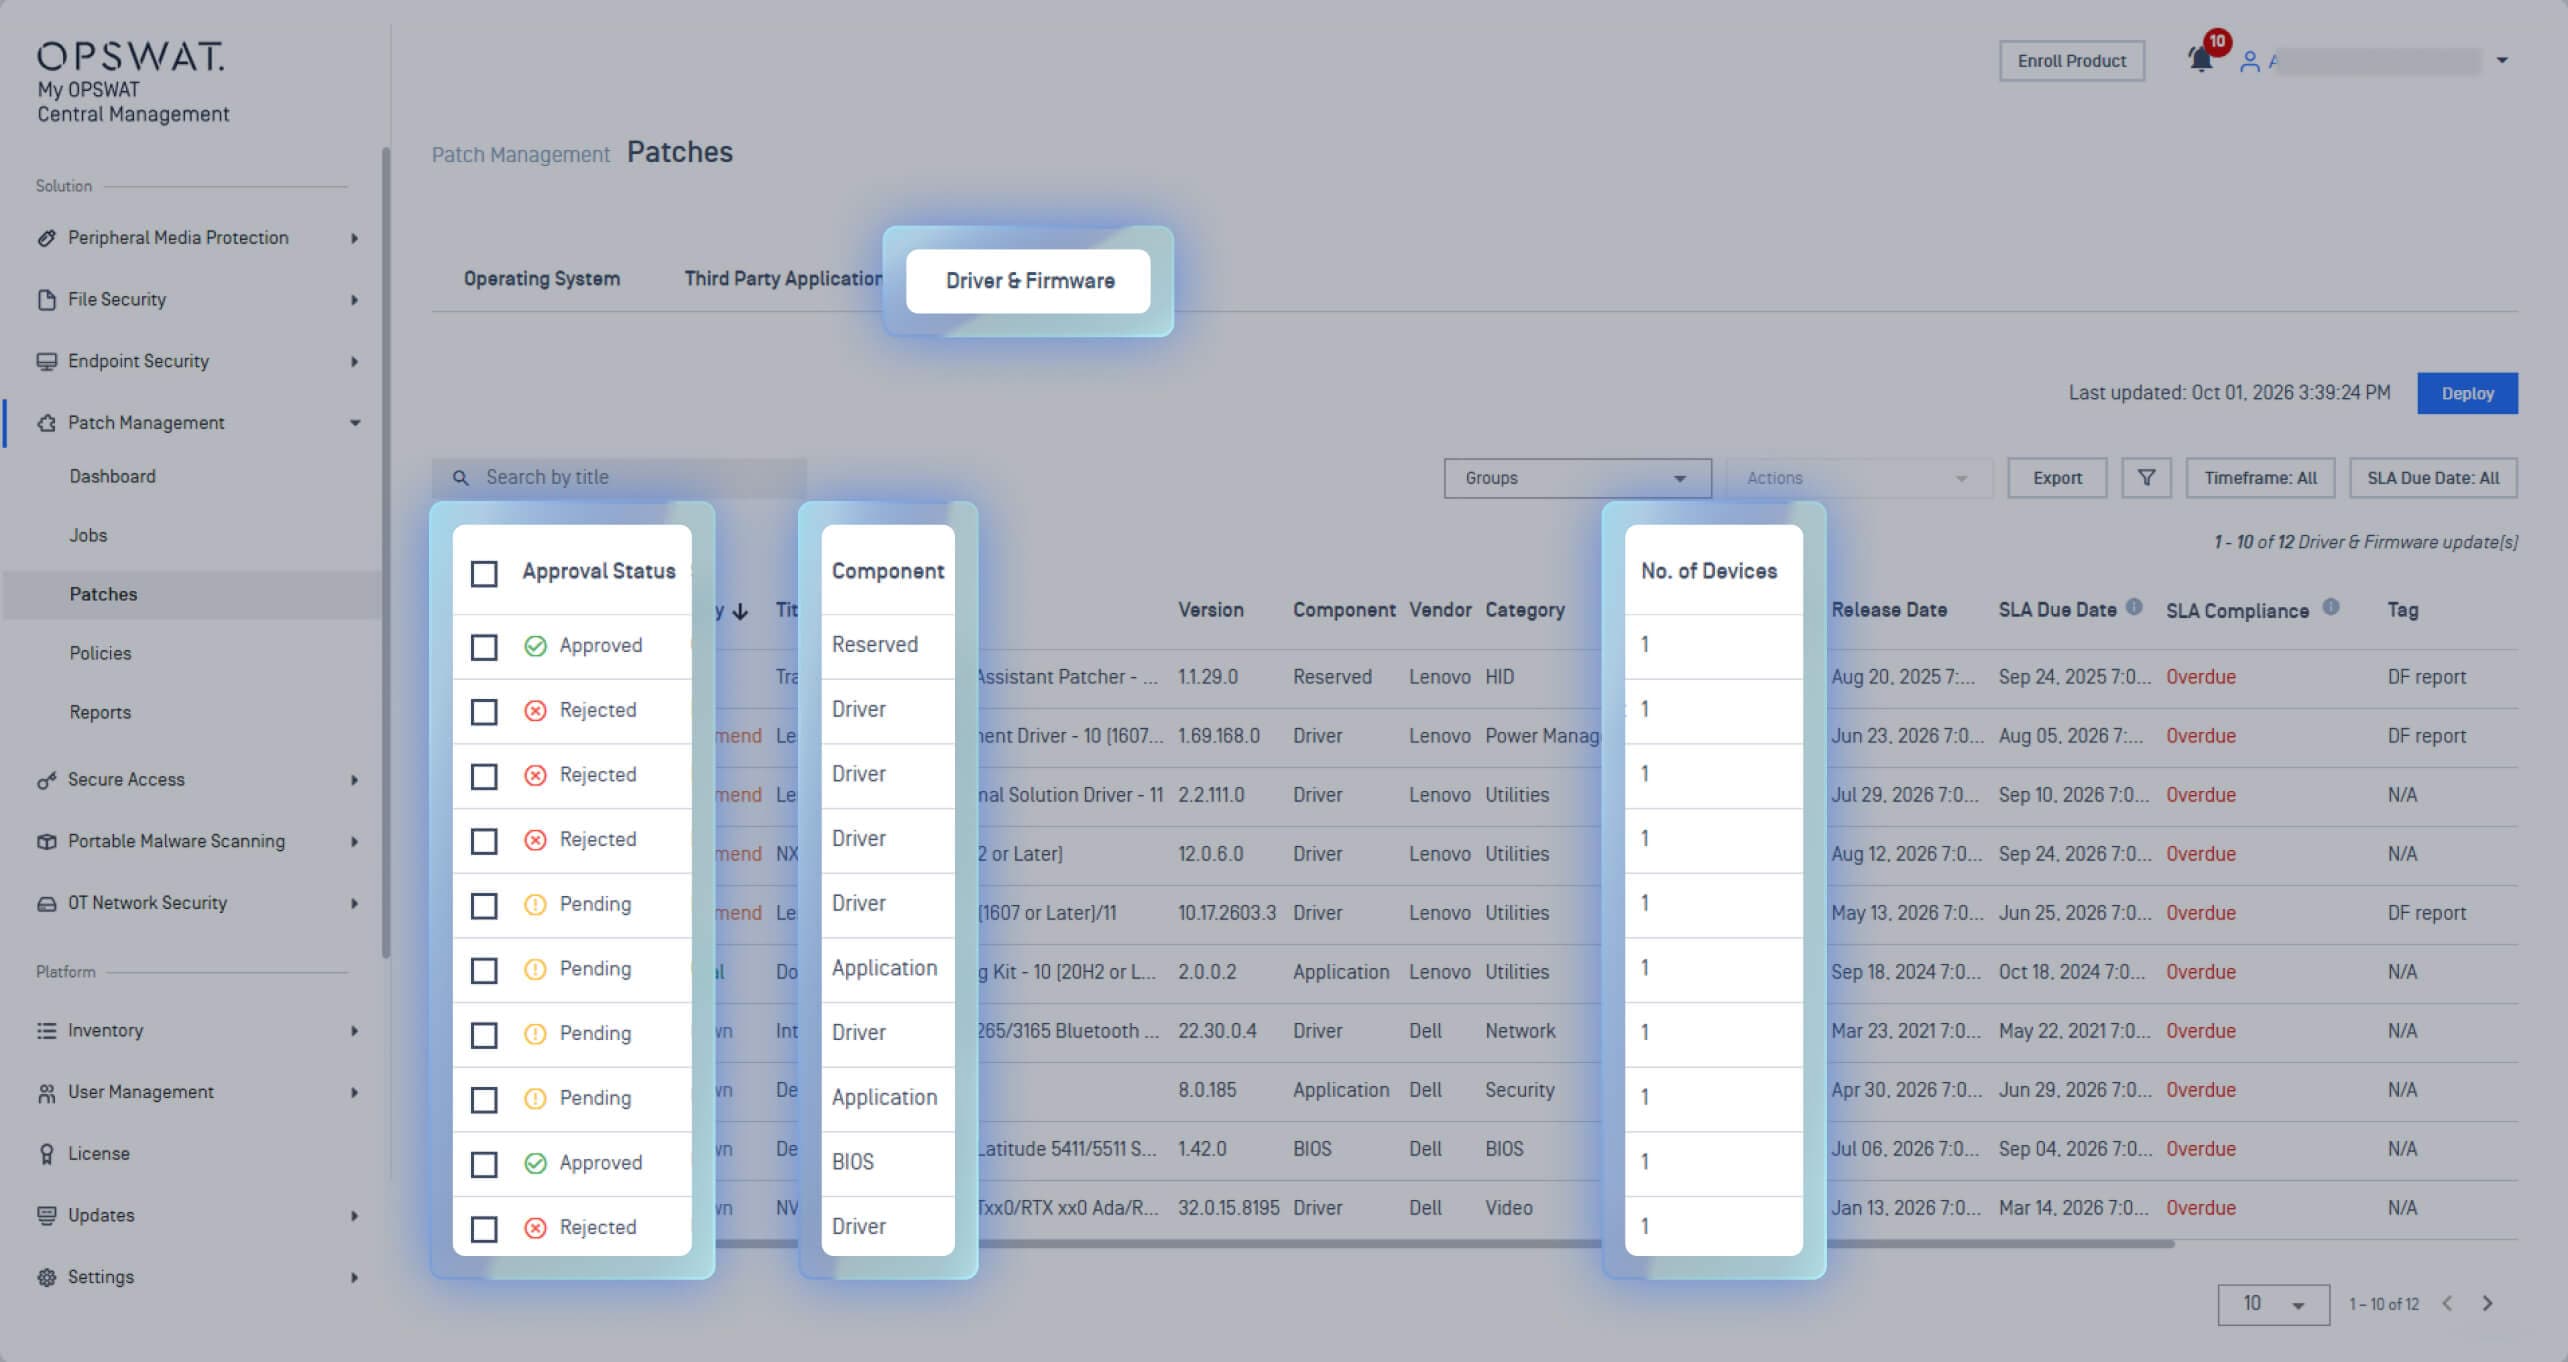
Une fois les correctifs manquants identifiés, les équipes peuvent choisir la manière de les déployer :
- Déploiement à la demande des mises à jour approuvées lorsqu'une correction est nécessaire
- Déploiement planifié via des calendriers basés sur des règles
- Anneaux de déploiement pour un déploiement progressif sur des groupes d'appareils sélectionnés
- Dans les environnements isolés physiquement, les administrateurs peuvent mettre en place une procédure de correctifs hors ligne: ils téléchargent les correctifs dans un référentiel local et les diffusent via des nœuds de cache.
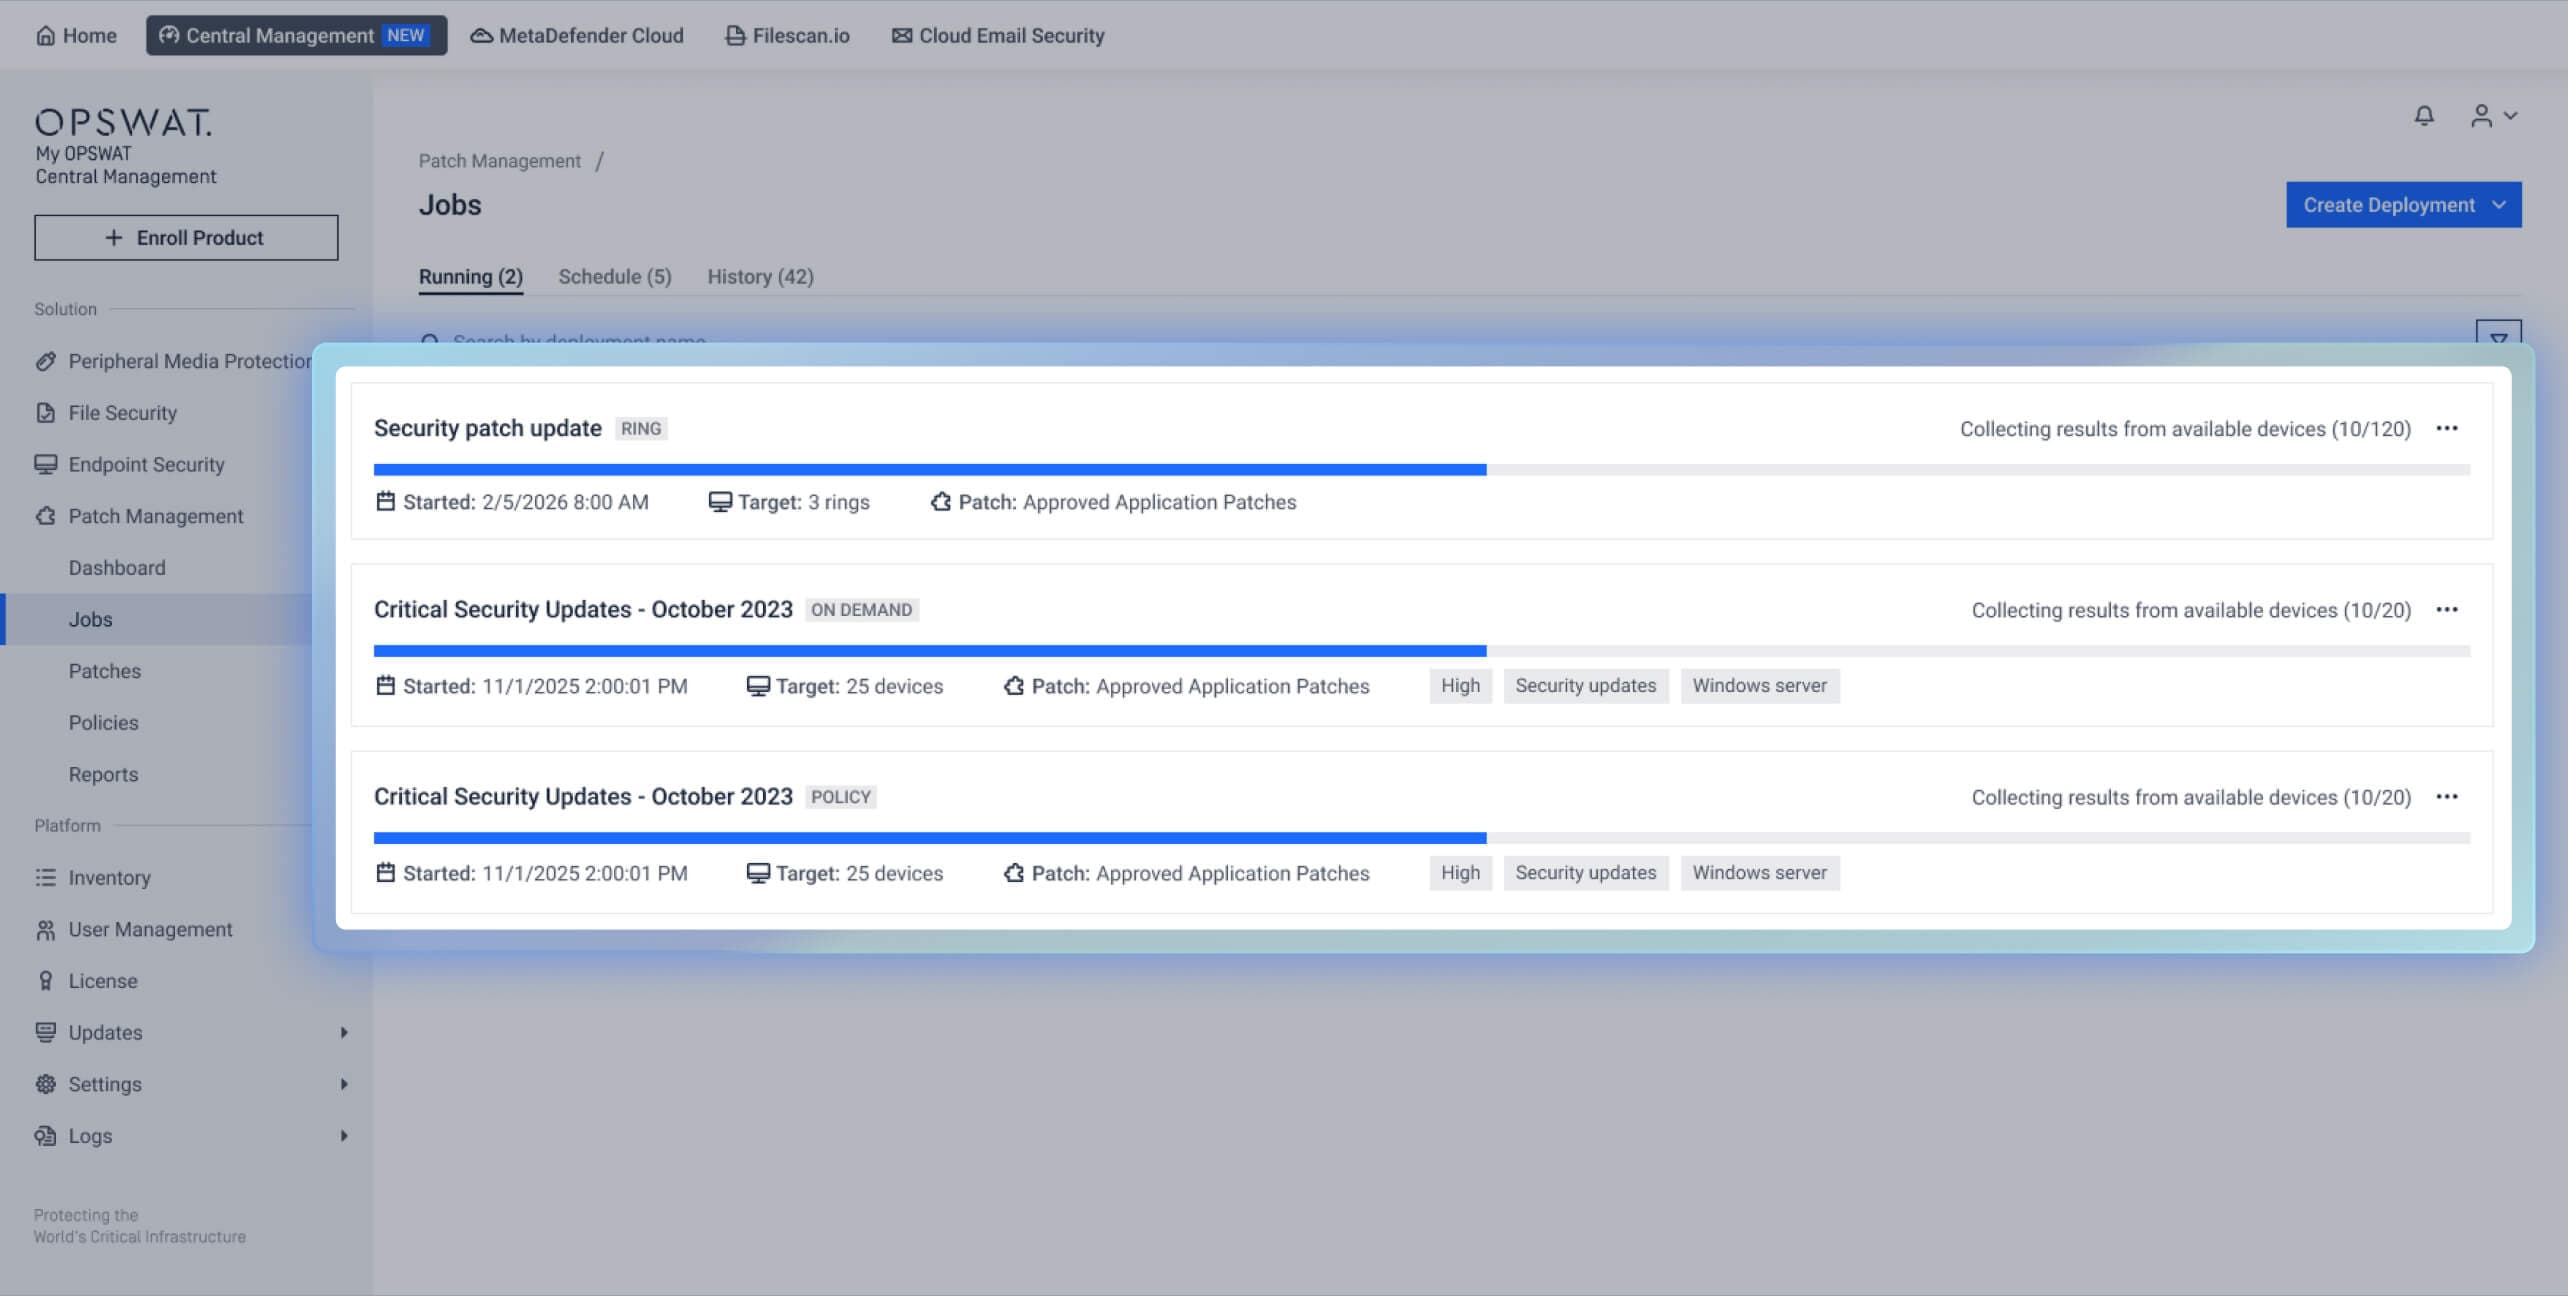
Cela offre aux équipes un workflow de bout en bout leur permettant d'identifier les correctifs manquants, de hiérarchiser les mises à jour et de déployer les mesures correctives sur l'ensemble des terminaux gérés, y compris dans les environnements soumis à des restrictions.
Une interface repensée pour faciliter la gestion de la sécurité
La nouvelle version d'My ,OPSWAT Central Management , propose une interface utilisateur repensée qui rend la gestion des solutions de sécurité plus simple et plus intuitive par rapport aux versions précédentes.
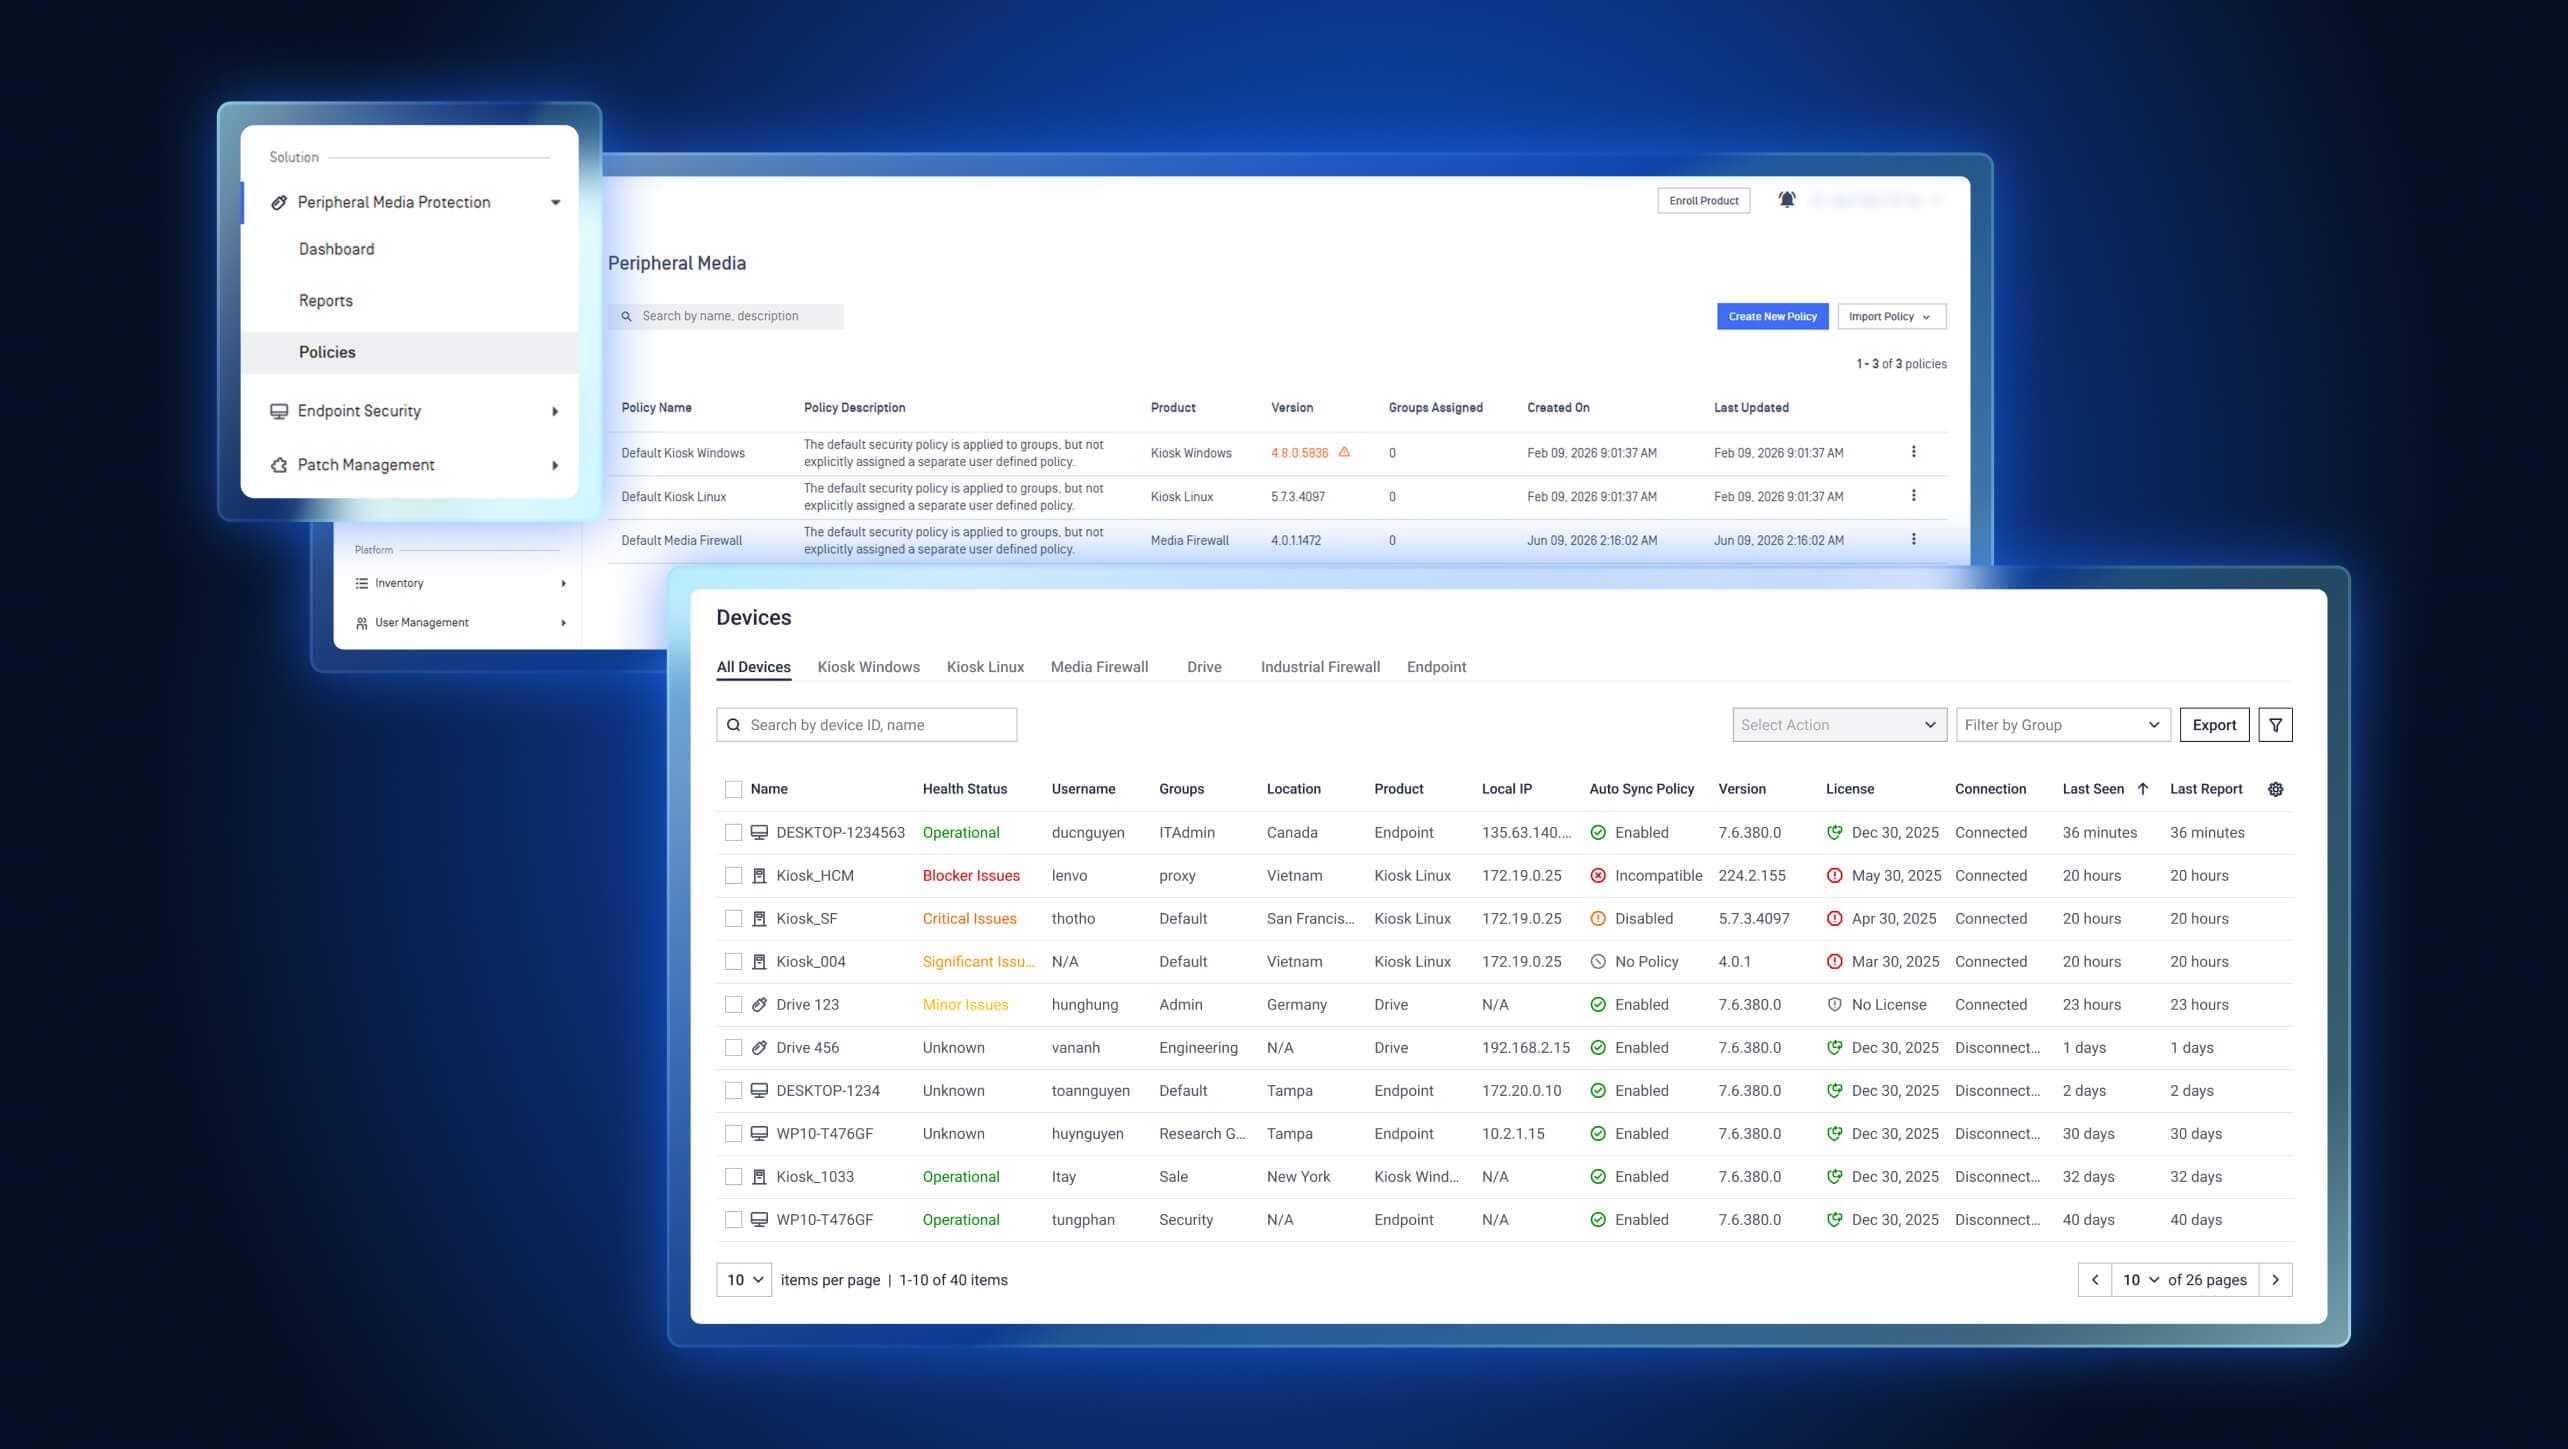
Grâce à la console repensée, les administrateurs peuvent :
- Naviguez par solution de sécurité; les tableaux de bord et commandes associés sont regroupés sous les rubriques « Protection de l'Media des périphériques », « Sécurité de l'Endpoint » et d'autres solutions.
- Gérez vos appareils et services à partir d'un inventaire unique, avec l'état de santé, les versions logicielles, les balises, les filtres et les options d'exportation.
- Personnalisez les tableaux de bord pour mettre l'accent sur les indicateurs pertinents en matière de sécurité et d'exploitation.
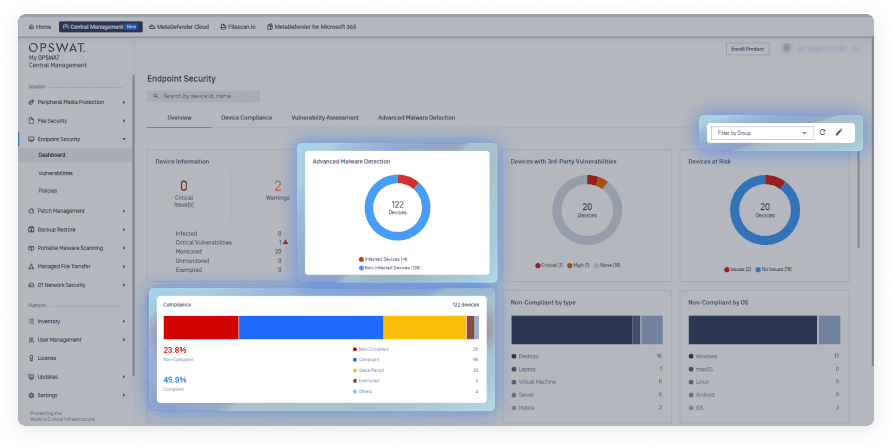
Grâce à une navigation et à une interface améliorées, les administrateurs peuvent trouver plus facilement les informations dont ils ont besoin, passer d'une tâche à l'autre plus facilement et gérer leur environnement de sécurité de manière plus fluide.
Prêt à unifier vos opérations de sécurité avec My OPSWAT Central Management ?
My OPSWAT Central Management est conçue pour servir de portail unique vers les solutions d'OPSWAT , aidant ainsi les équipes à rationaliser leurs opérations de sécurité, à réduire leurs coûts et à renforcer la conformité dans les environnements informatiques et opérationnels (OT) distribués.
Pour les organisations qui utilisent encore les versions 7 ou 8 d'Central Management , la date de fin de vie fixée au 31 janvier 2027 fait de la planification de la migration une priorité.
Utilisez ces ressources pour planifier la migration :
- Plan de migration : passage de la version 7 à la version 10
- Plan de migration : passage de la version 8 à la version 10
Discutez avec un expert d'OPSWAT ou rendez-vous sur la My OPSWAT Central Management page dédiée aux solutions pour en savoir plus.
