Le 5 octobre 2026, OPSWAT lancera les fonctionnalités CBOM (Cryptographic Bill of Materials) et AIBOM (AI Bill of Materials), qui viendront compléter ses capacités SBOM (Software Bill of Materials) existantes. Ces deux fonctionnalités sont disponibles pour tous les utilisateurs dans la version 5.23 ou ultérieure d’ MetaDefender Core™. Cette mise à jour étend l’analyse des composants logiciels aux actifs cryptographiques, à la provenance des modèles d’IA et aux informations relatives aux licences déclarées.
CBOM : identifier les éléments cryptographiques et planifier les changements nécessaires
La migration post-quantique commence par une question concrète : sur quelle cryptographie notre logiciel repose-t-il, et quels éléments doivent être remplacés ? Pour y répondre, les RSSI, les spécialistes en cryptographie et les équipes chargées de la migration ont besoin d'un inventaire des éléments cryptographiques présents dans leurs logiciels.
OPSWAT CBOM aide les équipes à :
- Répertorier les ressources cryptographiques. Identifier les algorithmes, les bibliothèques cryptographiques, les certificats, les protocoles et les clés associées dans les fichiers pris en charge.
- Évaluer séparément les risques classiques et quantiques. Distinguer les failles cryptographiques liées aux normes actuelles de l'exposition aux attaques quantiques, dont la classification est inconnue en raison de données de référence insuffisantes.
- Examiner les recommandations en matière de remplacement. Identifier les alternatives post-quantiques lorsqu'elles existent, en formulant des recommandations adaptées à leur usage, telles que ML-KEM pour l'établissement de clés et ML-DSA pour les signatures.
- Configurer le blocage des risques cryptographiques. Bloquer, si vous le souhaitez, les fichiers contenant des actifs cryptographiques classés comme dangereux.
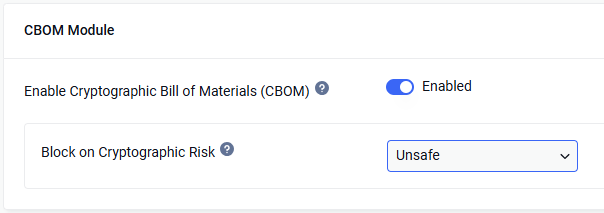
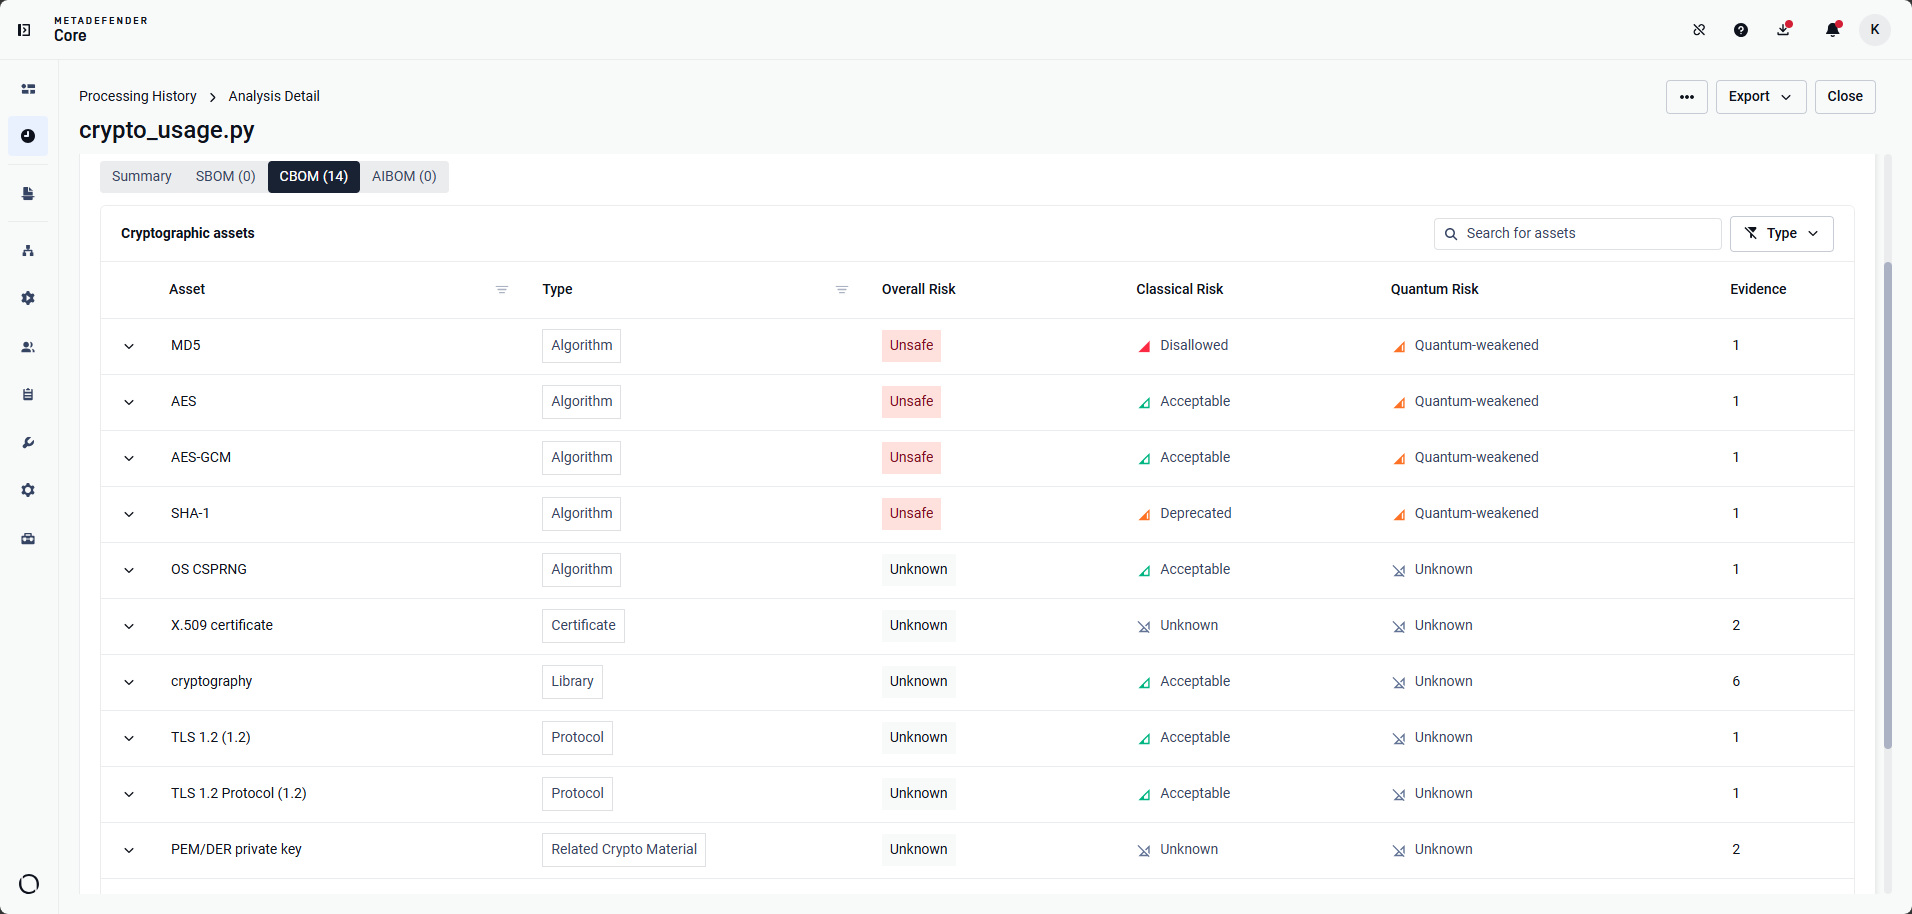
Le CBOM complète l'analyse des progiciels et des vulnérabilités effectuée par le SBOM en fournissant les détails cryptographiques nécessaires à la planification de la migration post-quantique. Consultez la documentation officielle du CBOM sur OPSWAT ou contactez notre équipe d'assistance.
AIBOM : Examen de la traçabilité et des licences des modèles d'IA
Avant d'adopter un modèle, les équipes chargées de la gouvernance de l'IA et les services juridiques doivent déterminer de quel fichier il s'agit, quelles sources sont connues pour le publier et quelles informations relatives à la licence sont disponibles. OPSWAT AIBOM fournit des éléments probants pour ces analyses sans nécessiter de recherche sur un réseau externe.
OPSWAT AIBOM aide les équipes à :
- Identifier les artefacts de modèle. Reconnaître les fichiers de modèles d'IA pris en charge et lire les métadonnées disponibles à partir de leur contenu
- Comparer les référentiels de publication hors ligne. Utiliser un catalogue local pour identifier les référentiels connus qui publient exactement les mêmes octets de modèle, sans faire appel à des services externes.
- Informations relatives aux licences déclarées dans Surface. Rapport répertoriant les licences disponibles déclarées par les registres de modèles afin de faciliter la gouvernance et les examens relatifs aux licences
- Appliquer les restrictions liées à la licence du modèle. Il est possible, si on le souhaite, de bloquer les fichiers lorsque la licence attribuée à un modèle correspond à une restriction sélectionnée, indépendamment des règles de licence du progiciel.
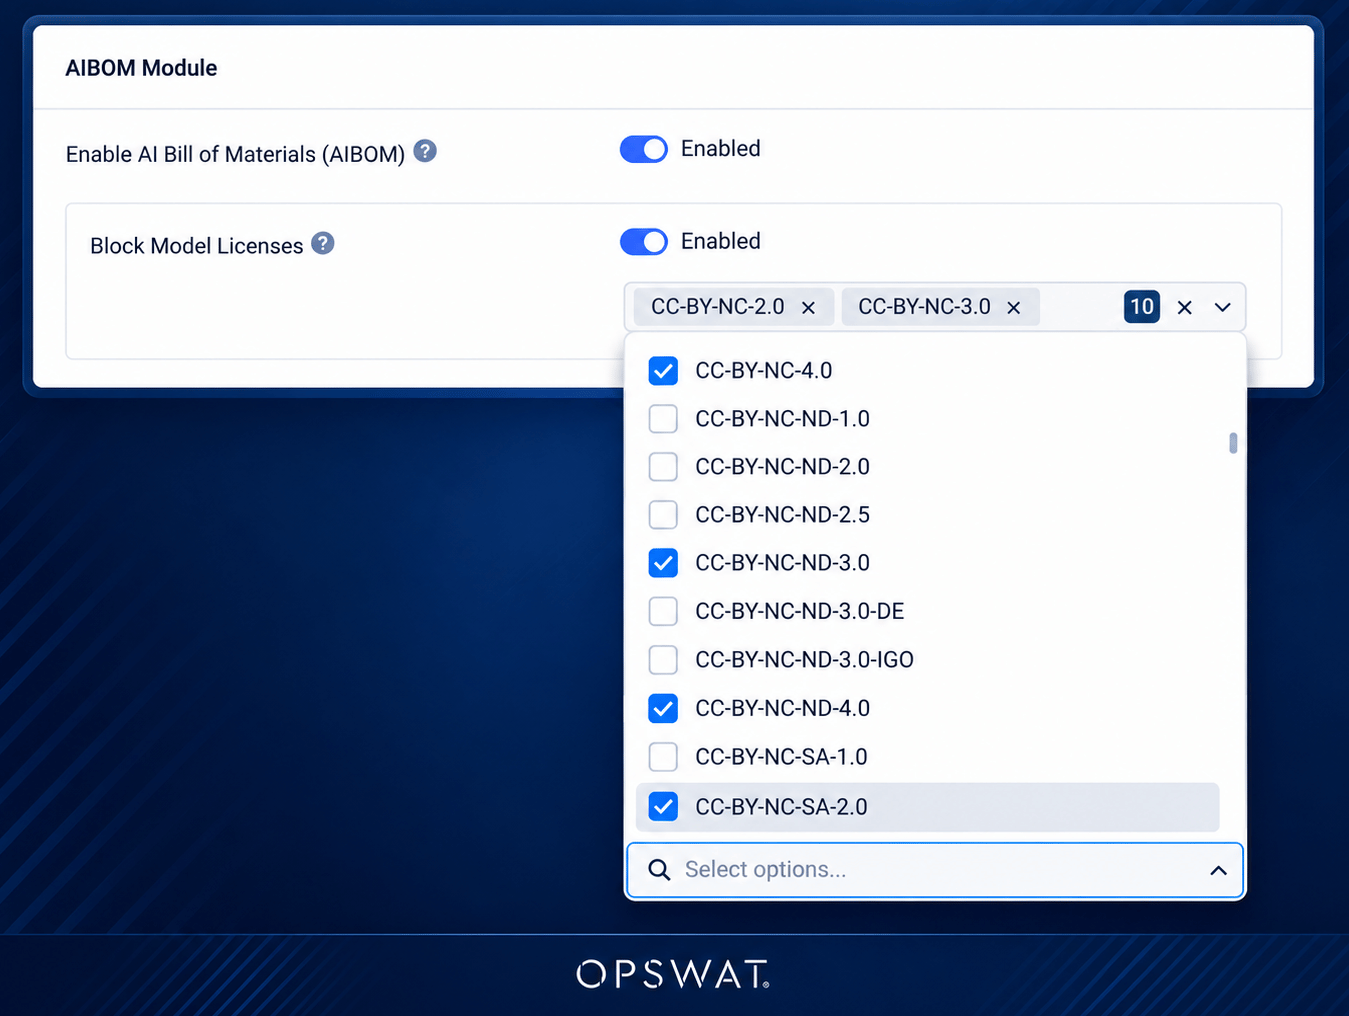
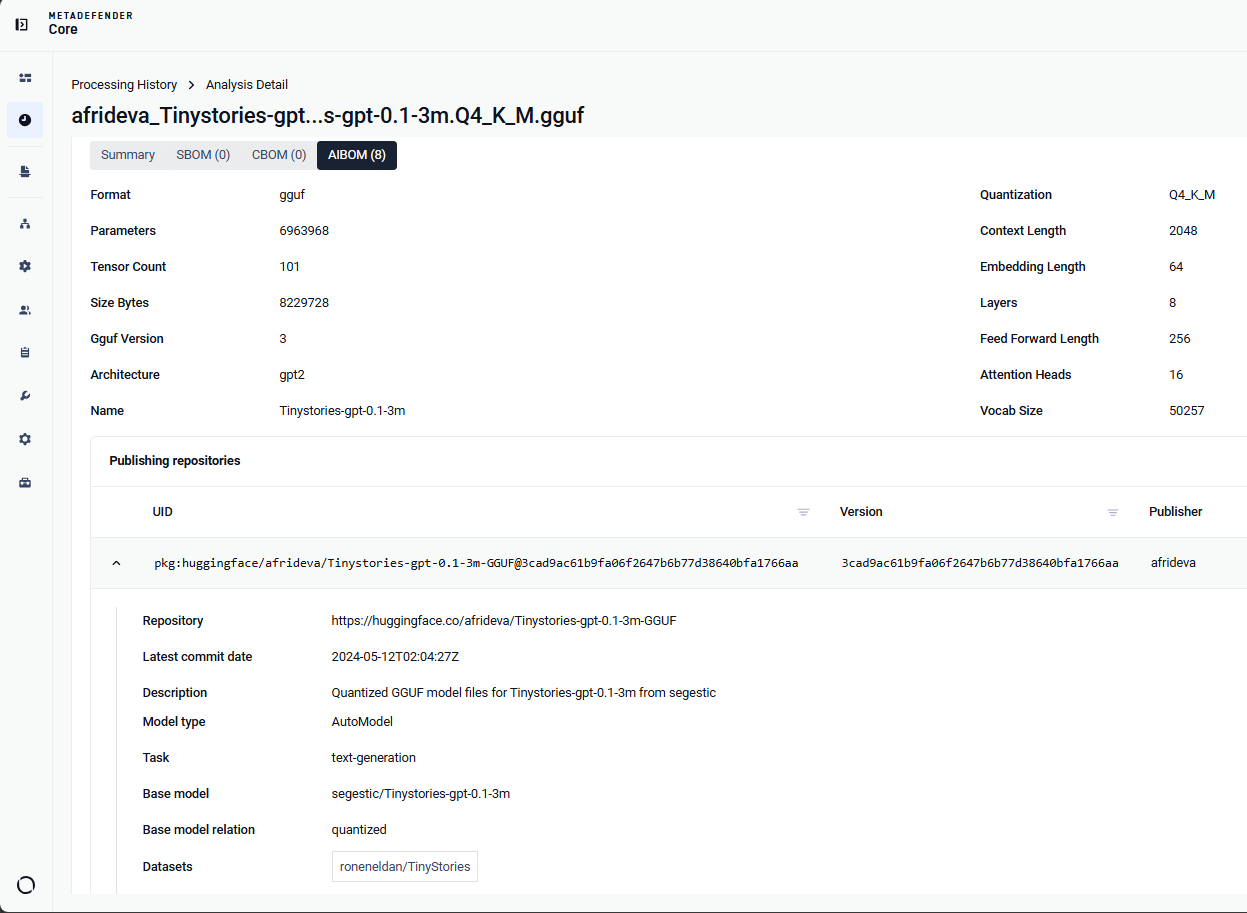
La mise en correspondance des référentiels nécessite la dernière version du moteur. Consultez la documentation officielle d'AIBOM sur OPSWAT ou contactez notre équipe d'assistance.
Un seul flux de travail, le rapport adapté à chaque équipe
Les fonctionnalités CBOM et AIBOM sont activées par défaut, tandis que leurs contrôles de blocage sont optionnels. Les équipes peuvent recueillir des informations avant de décider quelles restrictions appliquer.
CycloneDX et SPDX restent axés sur les workflows d’exportation et d’enrichissement des SBOM. Pour obtenir des résultats unifiés comprenant les SBOM, CBOM et AIBOM, exportez le résultat complet au format JSON ou PDF, ou exportez chaque inventaire séparément. Qu’il s’agisse d’analyser un paquet vulnérable, de définir la portée d’une migration cryptographique ou d’examiner un modèle d’IA, les équipes peuvent utiliser un seul workflow d’analyse et partager les conclusions pertinentes pour chaque décision.
- SBOM ,
- Annonces de produits