Chaque mise à jour d'MetaDefender Endpoint aide les équipes de sécurité à protéger les infrastructures critiques et permet d'optimiser l'efficacité des opérations. Cette version prend en charge les plateformes Windows (v7.6.2609), macOS (v10.4.2609) et Linux (v15.6.2609). Elle offre aux administrateurs un meilleur contrôle sur la manière dont Peripheral Media Protection réagit sur le terrain, propose des mises à jour intégrées des définitions du moteur anti-malware dans les environnements entièrement isolés (air-gapped) et améliore la visibilité sur l'historique d'audit des fichiers.
Nouveautés de MetaDefender Endpoint
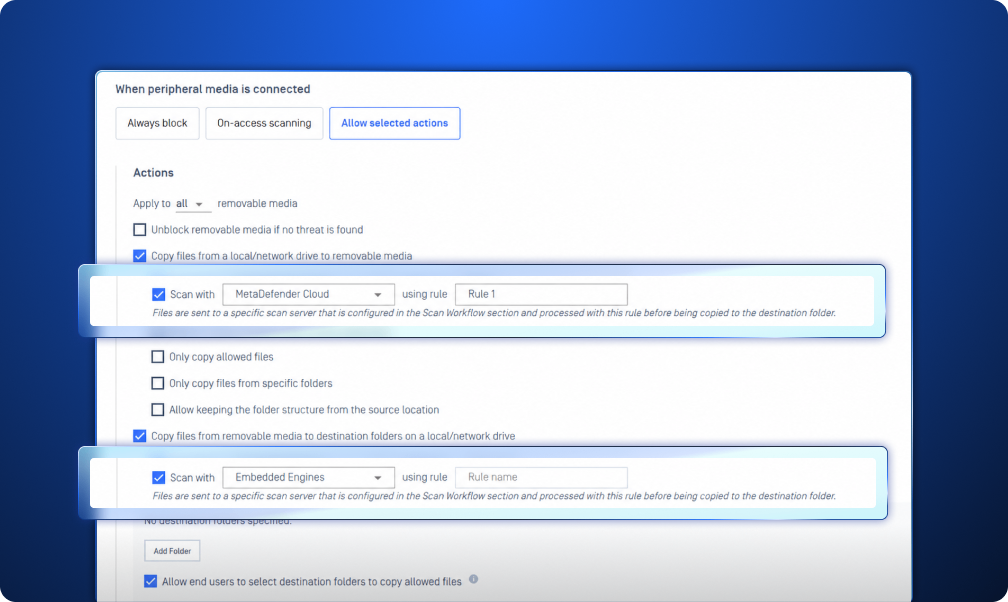
Règles configurables spécifiques à chaque sens pour la protection de l'Media périphérique
Les supports périphériques présentent un risque dans les deux sens. Des données peuvent être introduites dans un terminal à partir d’un support amovible, et des fichiers sensibles peuvent être transférés du terminal vers un support externe. Cette version permet aux administrateurs d’ MetaDefender Endpoint de configurer des workflows d’analyse spécifiques à chaque sens dans la solution « Peripheral Media Protection », protégeant ainsi les terminaux critiques contre les fichiers potentiellement malveillants tout en offrant une couche supplémentaire de contrôle sur les données circulant vers et depuis les supports amovibles.
Mise à jour des définitions du moteur anti-malware intégré dans les environnements isolés physiquement
Les équipes de sécurité opérant dans des environnements entièrement isolés (air-gapped) peuvent désormais configurer et mettre à jour les définitions des moteurs anti-malware intégrés sans avoir besoin d’une connexion à Internet, ce qui permet aux entreprises de maintenir leur protection tout en isolant les terminaux critiques des réseaux externes. Cela offre également aux administrateurs davantage de contrôle et de flexibilité au sein de leur environnement contrôlé, contribuant ainsi à maintenir la protection sans compromettre l’isolation requise par les systèmes sensibles ou critiques.
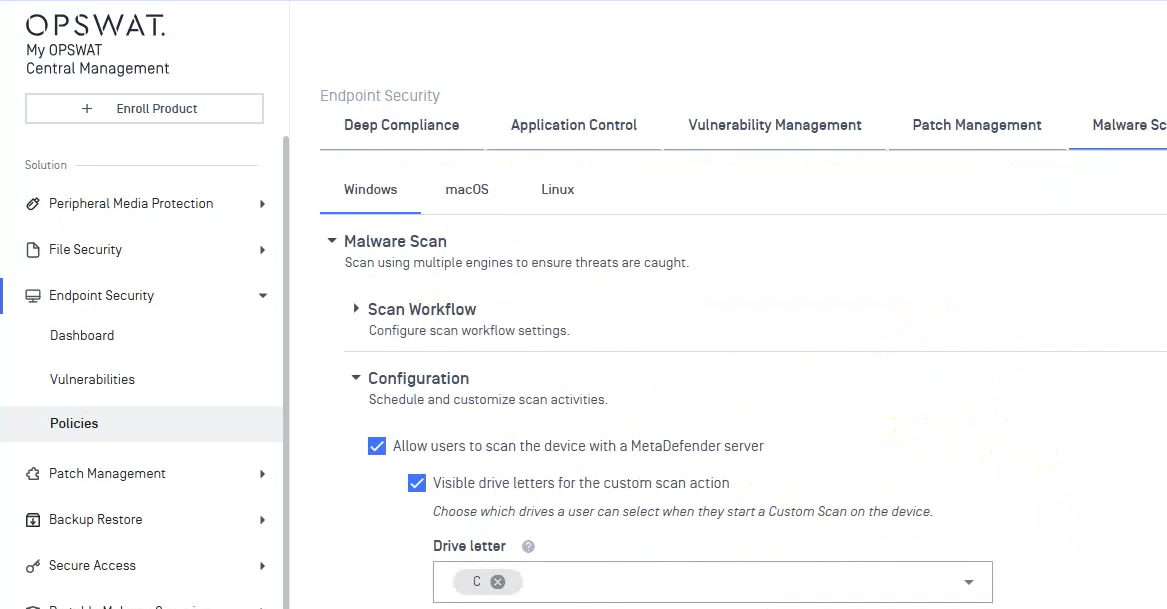
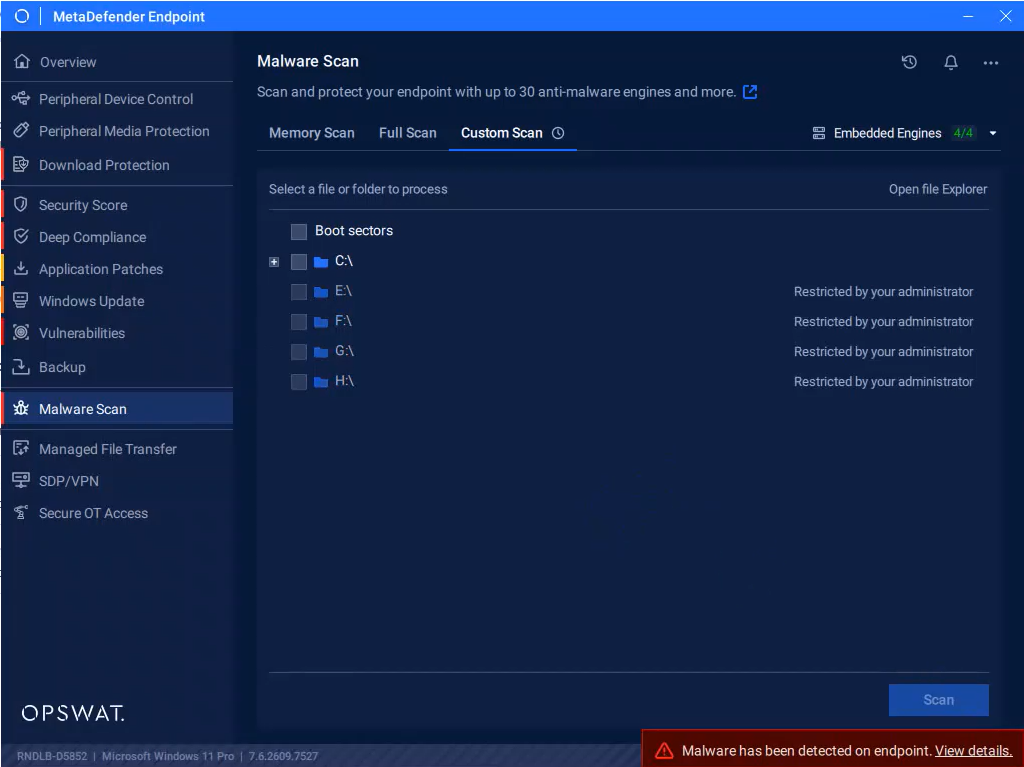
Un contrôle accru sur la numérisation personnalisée pour les administrateurs
Les administrateurs peuvent désormais contrôler les lecteurs locaux que les utilisateurs peuvent consulter et sélectionner lorsqu’ils lancent une analyse personnalisée via Malware Scan. Cela offre un contrôle plus précis sur l’expérience d’analyse et aide les entreprises à aligner les emplacements d’analyse accessibles aux utilisateurs sur leurs politiques de sécurité. En limitant la visibilité aux lecteurs appropriés, les administrateurs peuvent simplifier l’expérience utilisateur tout en réduisant le risque que les utilisateurs accèdent à des emplacements ou effectuent des analyses en dehors du périmètre prévu.
Étendre les pistes d'audit des fichiers à l'ensemble de l'écosystème d'OPSWAT
MetaDefender Endpoint prend désormais en charge les historiques d'audit des fichiers analysés pour la première fois par le produit, ce qui permet d'avoir une vue d'ensemble plus complète du parcours d'un fichier au sein des produits d'OPSWAT .
Plutôt que de considérer chaque analyse comme un événement de sécurité isolé, cette fonctionnalité contribue à offrir une visibilité plus globale sur le parcours des fichiers au sein de l'écosystème d'OPSWAT . Les équipes de sécurité peuvent utiliser ces informations pour mieux comprendre où un fichier a été analysé et comment il a traversé les différents contrôles de sécurité, ce qui leur permet de disposer d'un contexte plus complet lors de l'analyse des fichiers et des événements de sécurité.
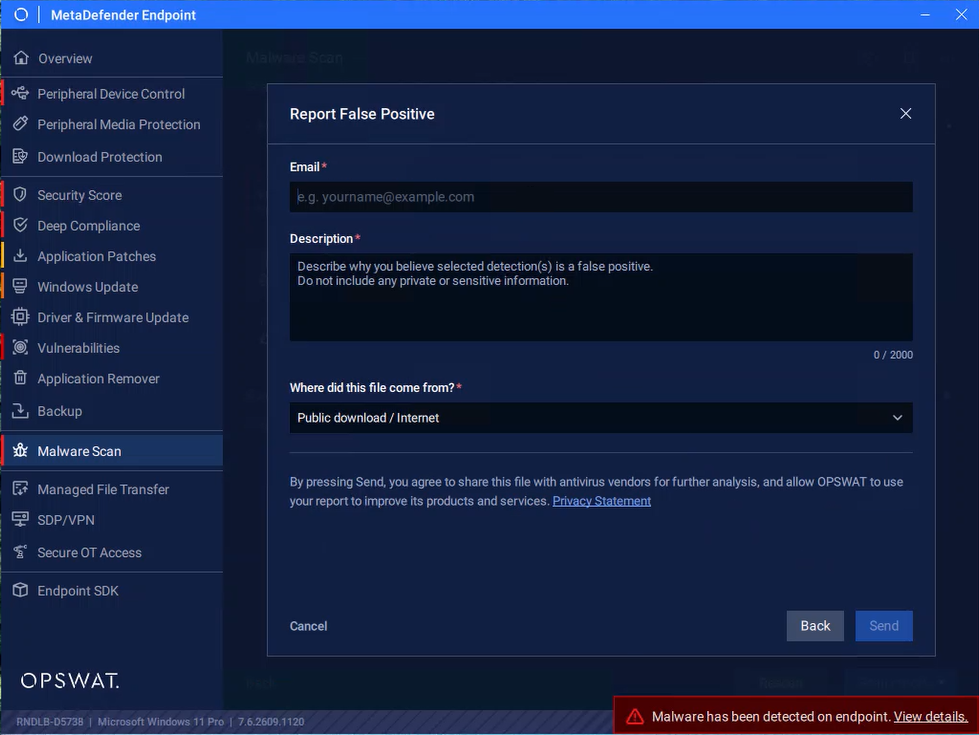
Signaler les faux positifs présumés directement depuis l'analyse anti-malware
Lorsqu'un fichier légitime est identifié à tort comme malveillant, le fait de fournir rapidement des informations contextuelles permet d'accélérer le processus d'examen. Les utilisateurs peuvent désormais signaler les faux positifs présumés directement depuis l'interface « Analyse des logiciels malveillants », en précisant les raisons de leur suspicion et l'origine du fichier.
En enregistrant ce contexte au moment de la détection, les équipes de sécurité peuvent obtenir des informations plus pertinentes pour leurs enquêtes sans avoir à recourir à un processus distinct. Cela facilite le signalement des faux positifs présumés tout en maintenant un lien étroit entre le processus et l'événement de scan d'origine.
Nouveautés de MetaDefender Endpoint Validation
Ajouter des périphériques de confiance à la liste blanche sous Linux
Grâce à la nouvelle fonctionnalité de validation d'MetaDefender Endpoint pour Linux, les utilisateurs peuvent désormais ajouter des périphériques spécifiques (par fabricant, référence produit ou chemin d'accès à l'instance) à la liste blanche afin de les exclure du processus de validation. Chaque modification est protégée par un code de vérification ou par la confirmation du mot de passe de l'administrateur, ce qui permet de garantir que seuls les utilisateurs autorisés peuvent modifier la liste.
Les administrateurs peuvent également réinitialiser la liste blanche à tout moment. Une fois approuvés, les appareils figurant sur cette liste ne sont plus soumis au blocage ni à la validation, ce qui permet d'intégrer de manière contrôlée des périphériques de confiance sans perturber les flux de travail existants.
Une solution Endpoint d'une nouvelle génération
Découvrez pourquoi les organisations, institutions et entités du monde entier font confiance à MetaDefender Endpoint pour protéger les points d'accès critiques. Contactez un expert dès aujourd'hui pour en savoir plus.

