La dernière version de MetaDefender Software Supply Chain met l’accent sur deux aspects à la fois : faciliter l’utilisation du produit dans un environnement d’entreprise et renforcer la protection des référentiels auxquels il se connecte. Cette mise à jour ajoute l’authentification unique, un rôle d’utilisateur en lecture seule et une couverture étendue des conteneurs JFrog. Parallèlement, elle sécurise les transferts interdomaines à l’aide d’un secret d’appairage, renforce la politique relative aux mots de passe et réduit la quantité d’informations exposées dans les messages d’erreur. Voici ce qui a changé et pourquoi ces changements sont importants.
Pour en savoir plus sur la sécurisation du transfert d'artefacts entre environnements, consultez les pages suivantes : MetaDefender ,Software et Supply Chain v3.3.0 : Transfert inter-domaines.
Le transfert interdomaines signe désormais chaque transfert
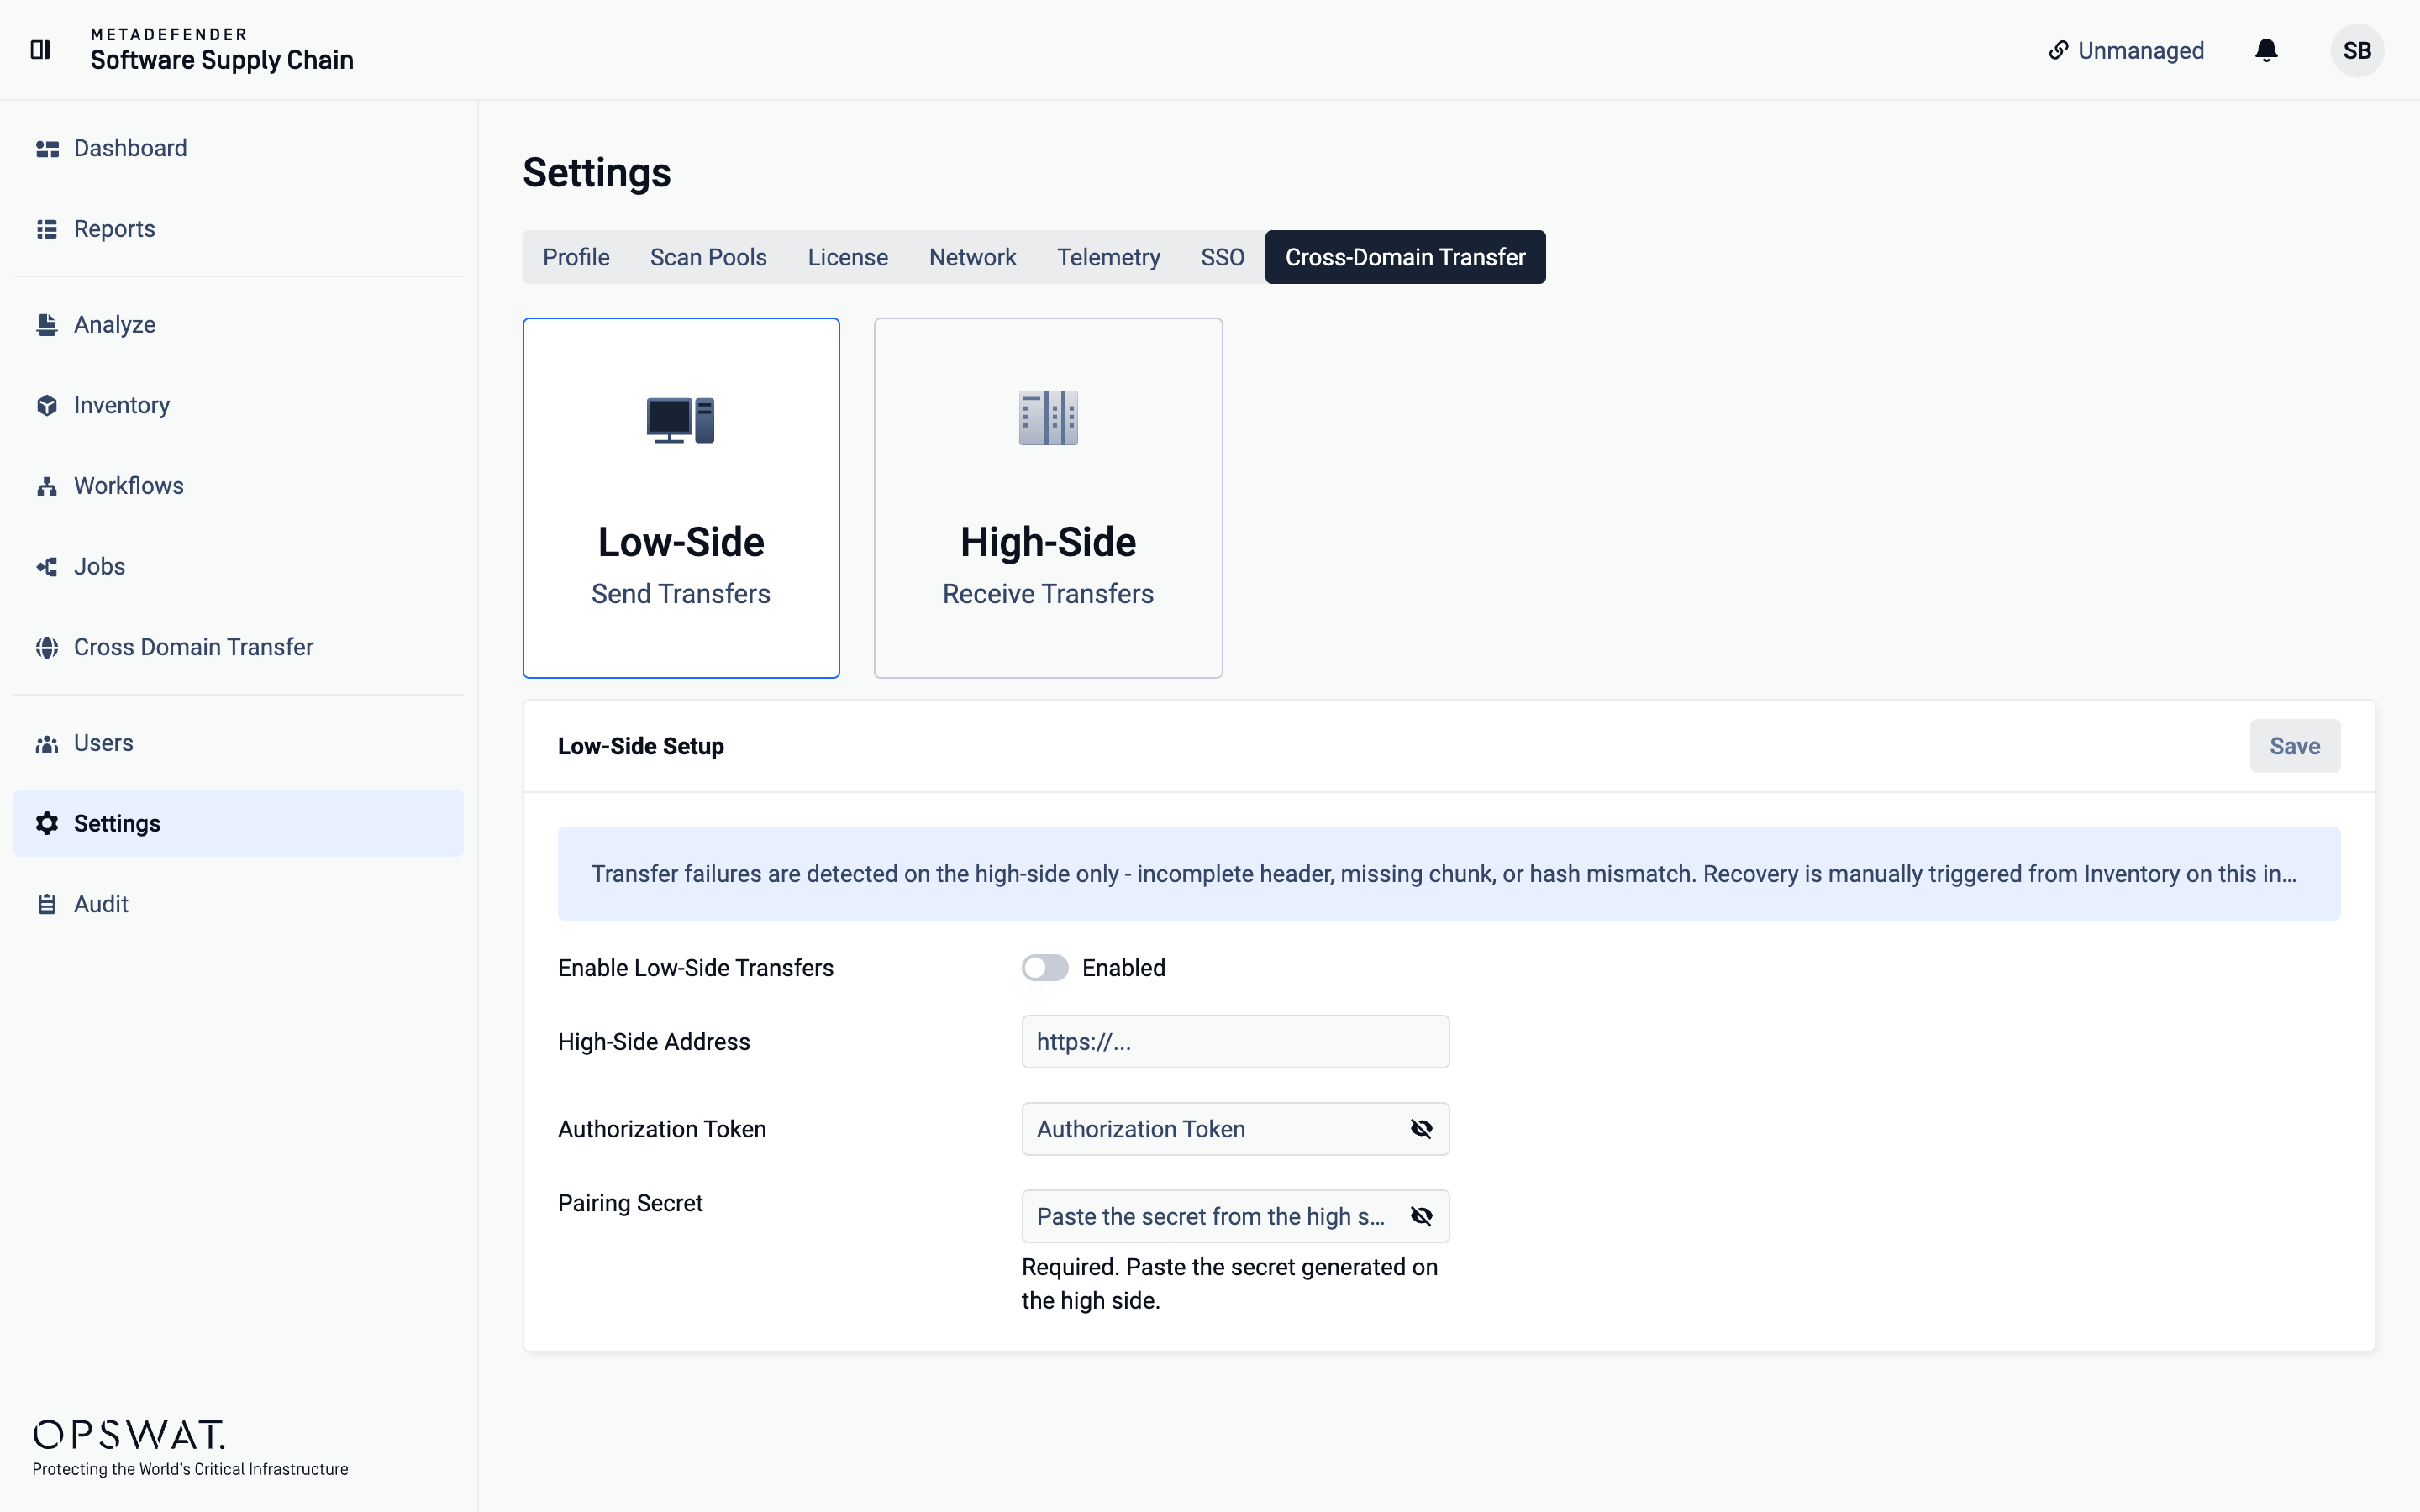
Le transfert de code entre des environnements isolés est l'une des opérations les plus sensibles effectuées par MetaDefender Software Supply Chain ; c'est pourquoi la version 4.1.0 y ajoute une couche de protection supplémentaire. En plus du jeton d'authentification déjà utilisé par le transfert inter-domaines, chaque transfert est désormais également signé à l'aide d'un secret d'appairage : deux secrets au lieu d'un seul.
Le principe repose sur la défense en profondeur : un jeton peut être compromis en soi, mais un jeton volé ne peut plus, à lui seul, écrire dans un référentiel connecté. Il doit également prouver qu’il détient le secret d’appairage correspondant à cette configuration spécifique. La configuration nécessite deux champs secrets, un pour chaque partie.
Si vous exécutez des workflows inter-domaines, vérifiez votre configuration de couplage dans le cadre de la mise à niveau.
Accès adapté aux entreprises : authentification unique (SSO) et rôle en lecture seule
Deux modifications facilitent l'utilisation de MetaDefender ,Software etSupply Chain au sein d'une grande entreprise.
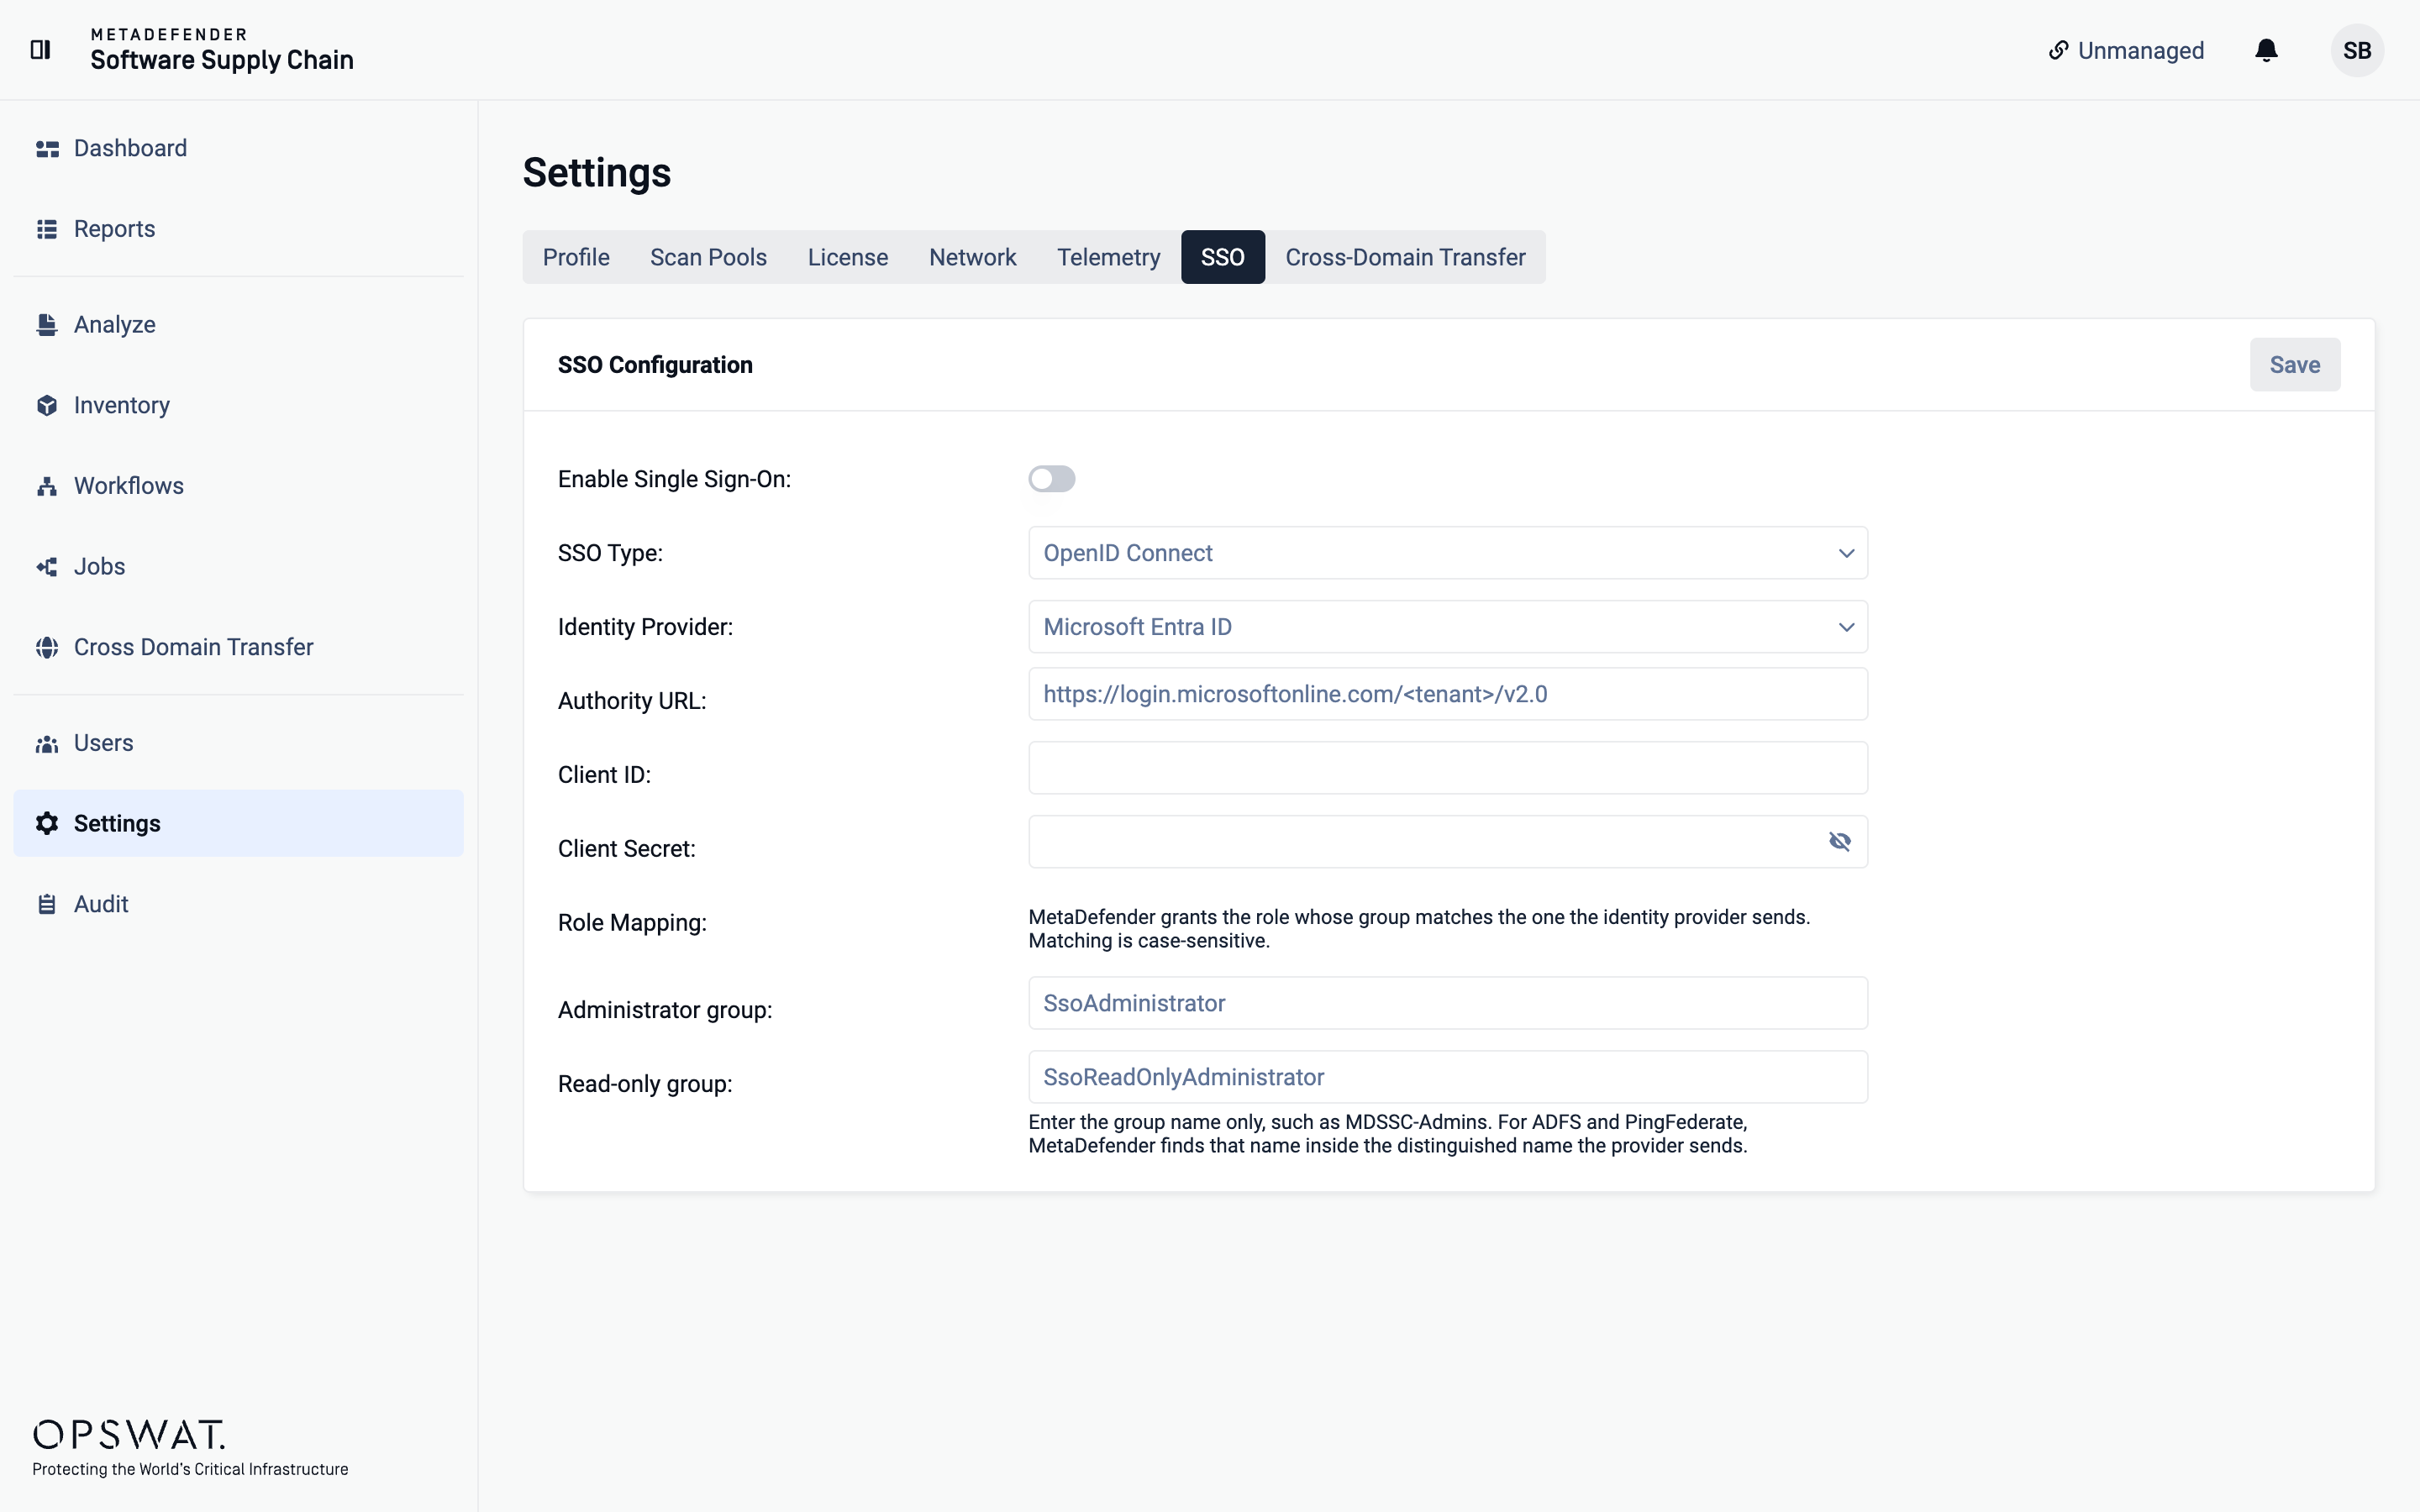
- SSO (authentification unique) — Les utilisateurs peuvent désormais se connecter via votre fournisseur d'identité existant ; l'accès suit ainsi le même processus d'authentification et de désactivation que le reste de votre infrastructure.
- Rôle d'utilisateur « lecture seule » — Ce nouveau rôle permet de consulter les analyses et leurs résultats sans disposer de droits de configuration. Ainsi, les auditeurs, les analystes et les parties prenantes peuvent accéder aux informations dont ils ont besoin sans pouvoir modifier les paramètres.
Ensemble, ces fonctionnalités permettent aux administrateurs de contrôler plus précisément qui a accès au système et ce que ces personnes peuvent faire une fois connectées.
Couverture étendue d'Container : référentiels JFrog OCI
La prise en charge des conteneurs par JFrog s'étend désormais aux référentiels de type « package » de l'OCI (Open Container Initiative). Cela inclut les images distantes qui ne sont mises en cache que par leur digest, sans balise — un angle mort courant, car les images sans balise, identifiées uniquement par leur digest, passent facilement inaperçues dans un inventaire tout en continuant à être exécutées en production. Vous pouvez désormais les répertorier et les analyser au même titre que le reste de votre registre.
Renforcement de la sécurité à tous les niveaux
Au-delà des fonctionnalités phares, cette version corrige une série de failles de sécurité et renforce la sécurité globale du produit :
- Politique de mots de passe renforcée — Les mots de passe peu sûrs ne sont plus acceptés.
- Réinitialisation du mot de passe soumise à une limite de débit — Le point de terminaison de réinitialisation du mot de passe ne peut plus être utilisé pour envoyer un nombre illimité d'e-mails.
- Faille de redirection ouverte corrigée — Les fichiers PDF exportés et les e-mails ne se fient plus à une URL de base contrôlée par un attaquant ; l'adresse du produit est désormais définie dans les paramètres réseau.
- Validation plus stricte des rôles — Les rôles utilisateur ne peuvent plus être définis sur des valeurs que l'interface ne propose pas.
- Une validation plus stricte des données saisies et des messages d'erreur plus discrets — Les messages d'erreur fournissent désormais moins de détails, ce qui réduit les risques de divulgation d'informations à toute personne cherchant à explorer le système, et les limites de décompression des archives empêchent l'ouverture d'archives trop volumineuses ou mal formées.
Aucune de ces fonctionnalités n'apparaît dans l'interface, mais chacune d'entre elles vise à prévenir une utilisation abusive du produit.
Améliorations de la qualité de vie
Deux ajouts mineurs viennent compléter cette version :
- Les paramètres génèrent et enregistrent désormais automatiquement une clé « API », ce qui vous évite d'avoir à la créer manuellement.
- Un nouveau point de terminaison public GET /api/version renvoie la version actuellement en cours d'exécution à des fins de vérification de l'état de santé et de surveillance.
Passez à la version supérieure dès aujourd'hui
Cette version vise à rendre MetaDefender ,Software etSupply Chain plus sûrs à utiliser et plus faciles à gérer : transferts signés, connexion via un fournisseur d’identité, rôle en lecture seule et prise en charge étendue des conteneurs, le tout en plus d’une série de mesures de renforcement de la sécurité. Vérifiez la configuration de votre appairage de transferts interdomaines dans le cadre de la mise à niveau, puis tirez parti de l’authentification unique (SSO) et du nouveau rôle pour harmoniser les droits d’accès avec le reste de votre environnement.
Disponible sur le portail OPSWAT™ d'My .