Les environnements de sécurité du stockage sont rarement simples. À mesure que les volumes de données augmentent et que l'infrastructure s'étend à différentes plateformes de stockage et différents back-ends d'analyse, les équipes doivent déterminer non seulement ce qui doit être analysé, mais aussi où, quand et avec quelles ressources.
MetaDefender™ Storage Security 4.6.0 offre aux équipes davantage de contrôle sur ces décisions tout en réduisant l'infrastructure nécessaire à leur mise en œuvre.
Grâce à un routage intelligent entre MetaDefender™ Core, MetaDefender™ Cluster et MetaDefender™ Cloud, à des objectifs de charge des instances d'analyse configurables, à de nouvelles fonctionnalités de filtrage des fichiers, à une visibilité accrue sur l'utilisation et à une architecture d'intégration du stockage plus efficace, la version 4.6.0 aide les entreprises à orienter leur capacité d'analyse là où elle est le plus nécessaire.
Voici les changements qui concernent votre équipe.
Un seul pool de balayage, plusieurs backends d'MetaDefender
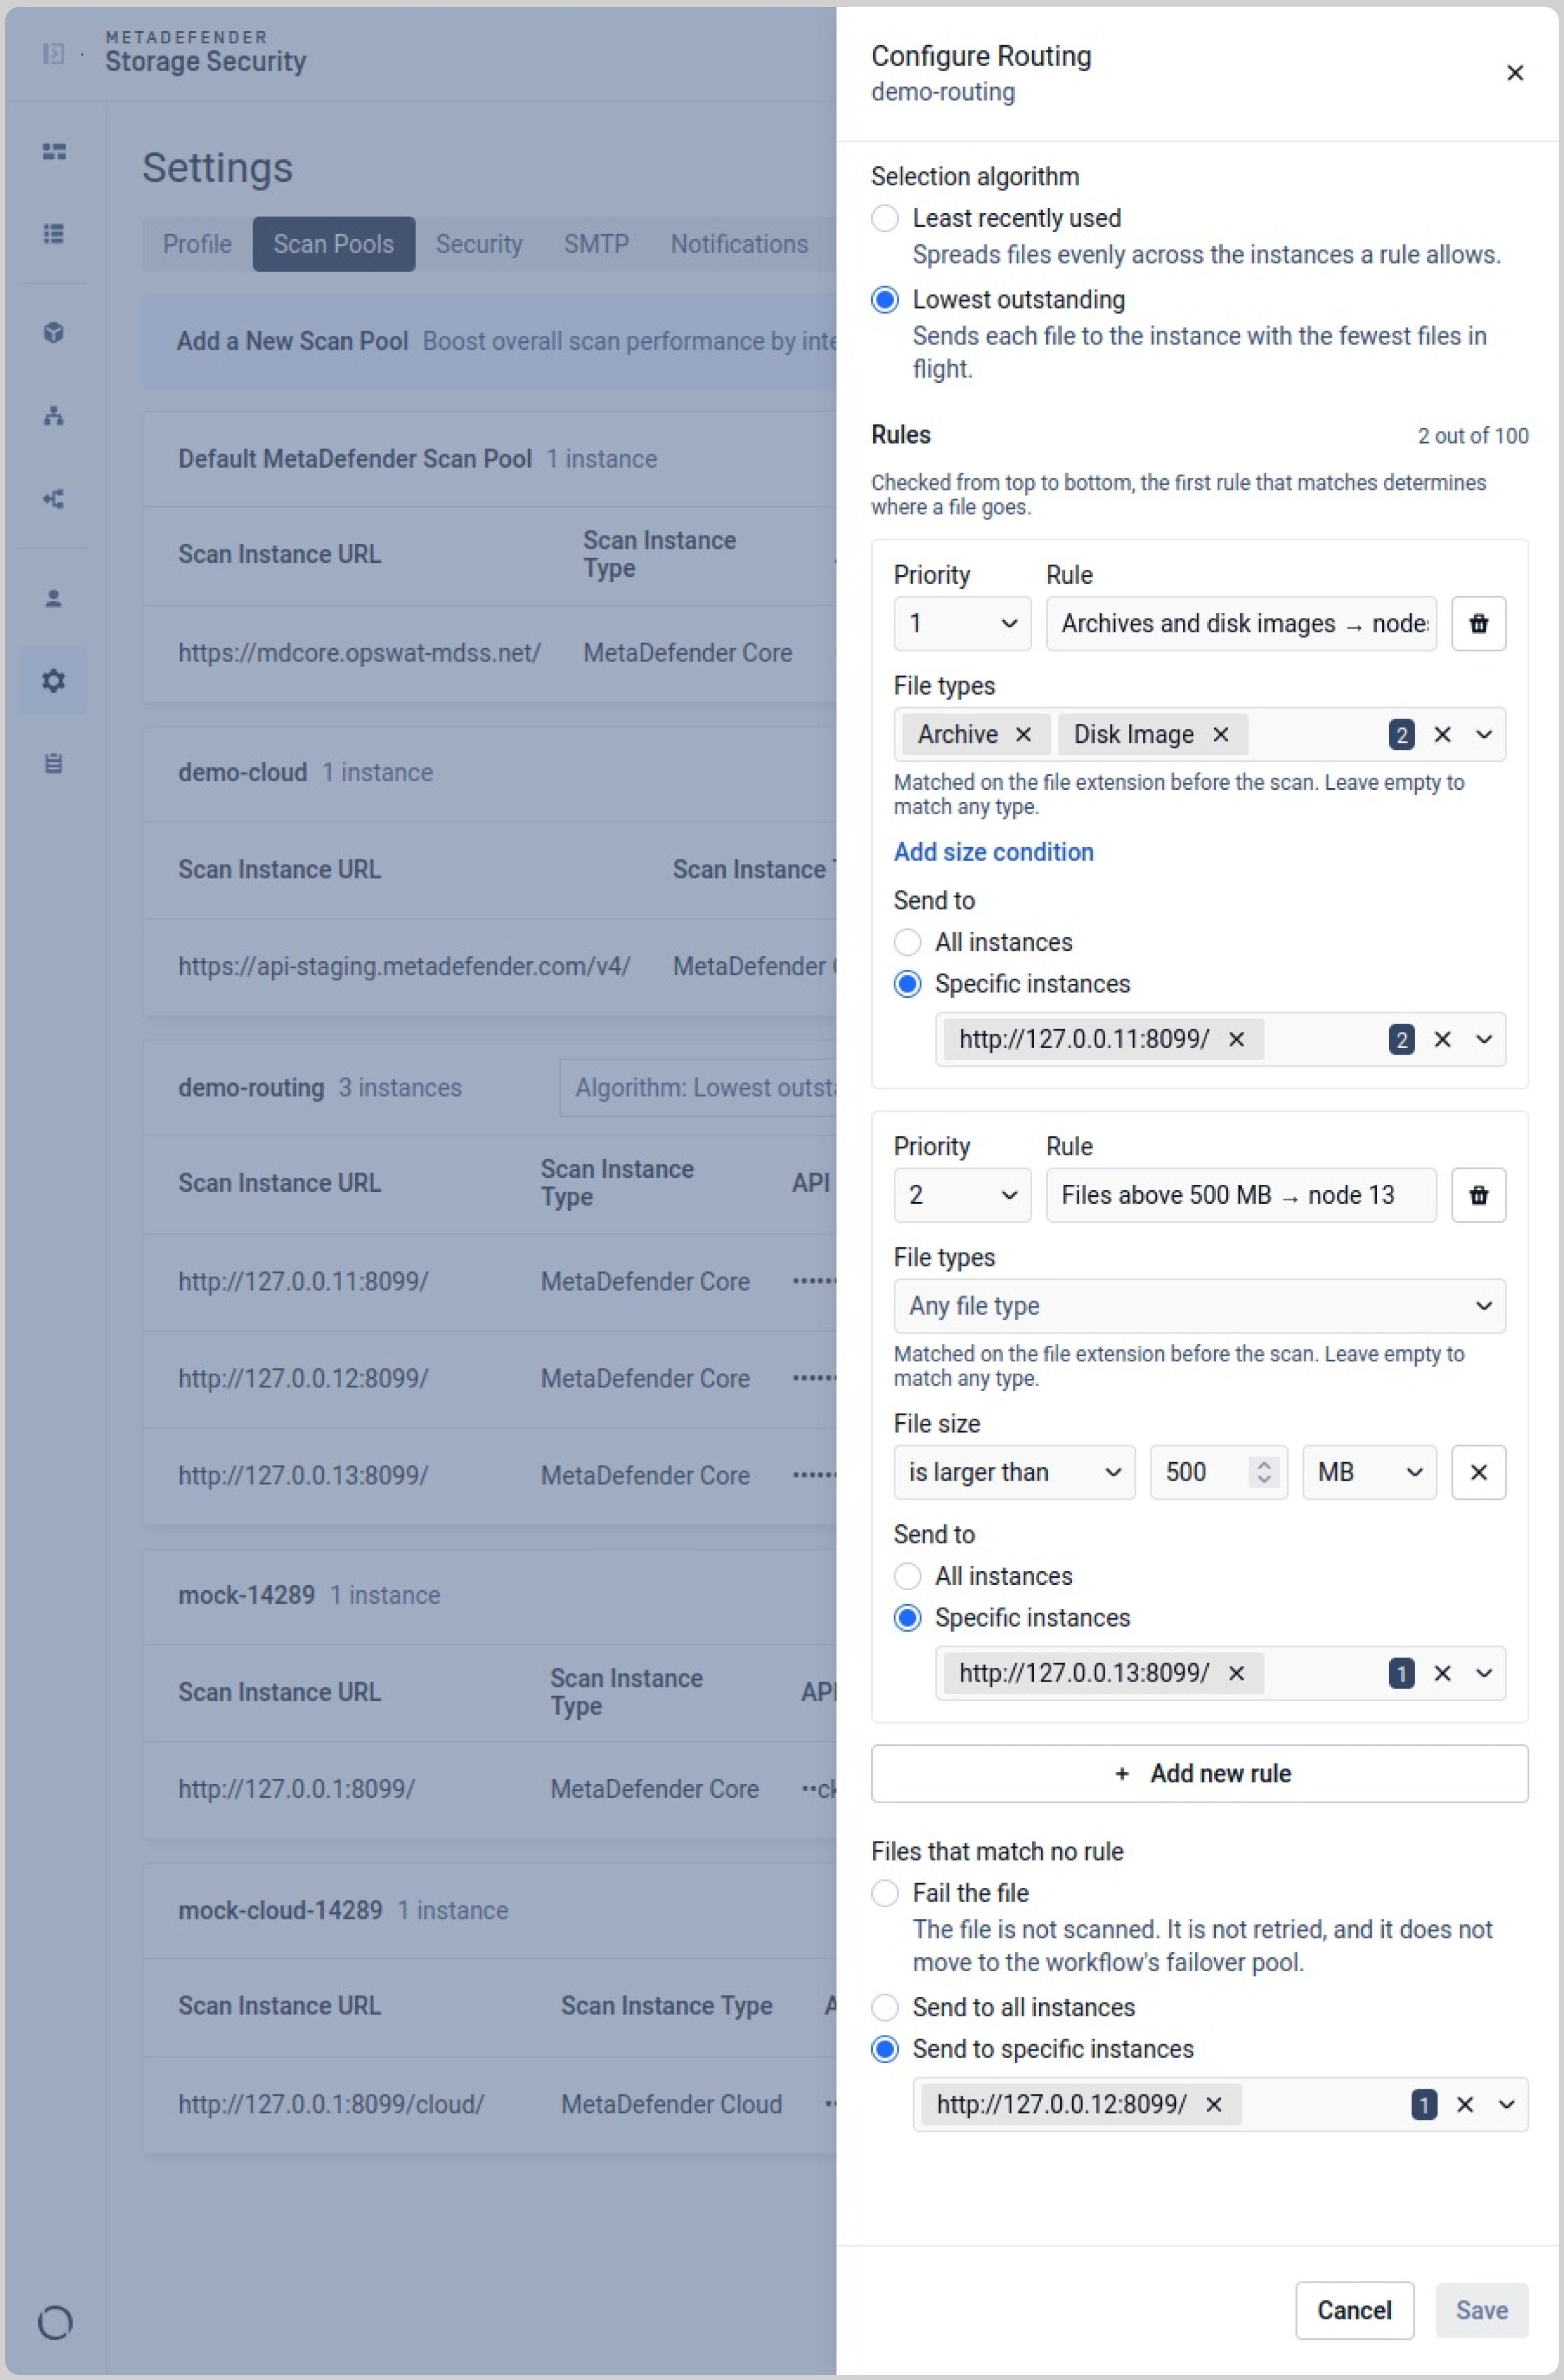
Les entreprises peuvent recourir à différents modèles de déploiement d'MetaDefender s pour répondre à diverses exigences en matière de sécurité, de performances ou d' . La prise en charge de plusieurs types de back-end peut toutefois compliquer la gestion des charges de travail liées à l'analyse.
MetaDefender Storage Security La version 4.6.0 regroupe les instances MetaDefender Core , MetaDefender Cluster et MetaDefender Cloud au sein d’un seul pool d’analyse. Les règles de routage déterminent quel backend doit traiter chaque fichier, ce qui permet aux équipes de répartir les charges de travail entre les différents types d’instances en fonction de leurs besoins. Les administrateurs peuvent également définir la marche à suivre lorsqu’un fichier ne correspond à aucune règle de routage.
La version 4.6.0 offre un contrôle accru sur la capacité d'analyse. Les administrateurs peuvent configurer une charge cible comprise entre 20 % et 80 % (40 % par défaut) pour chaque instance d'MetaDefender Core , avec des alertes lorsqu'une instance approche de la saturation. La scalabilité n'est désormais plus limitée par l'ancienne limite interne de concurrence.
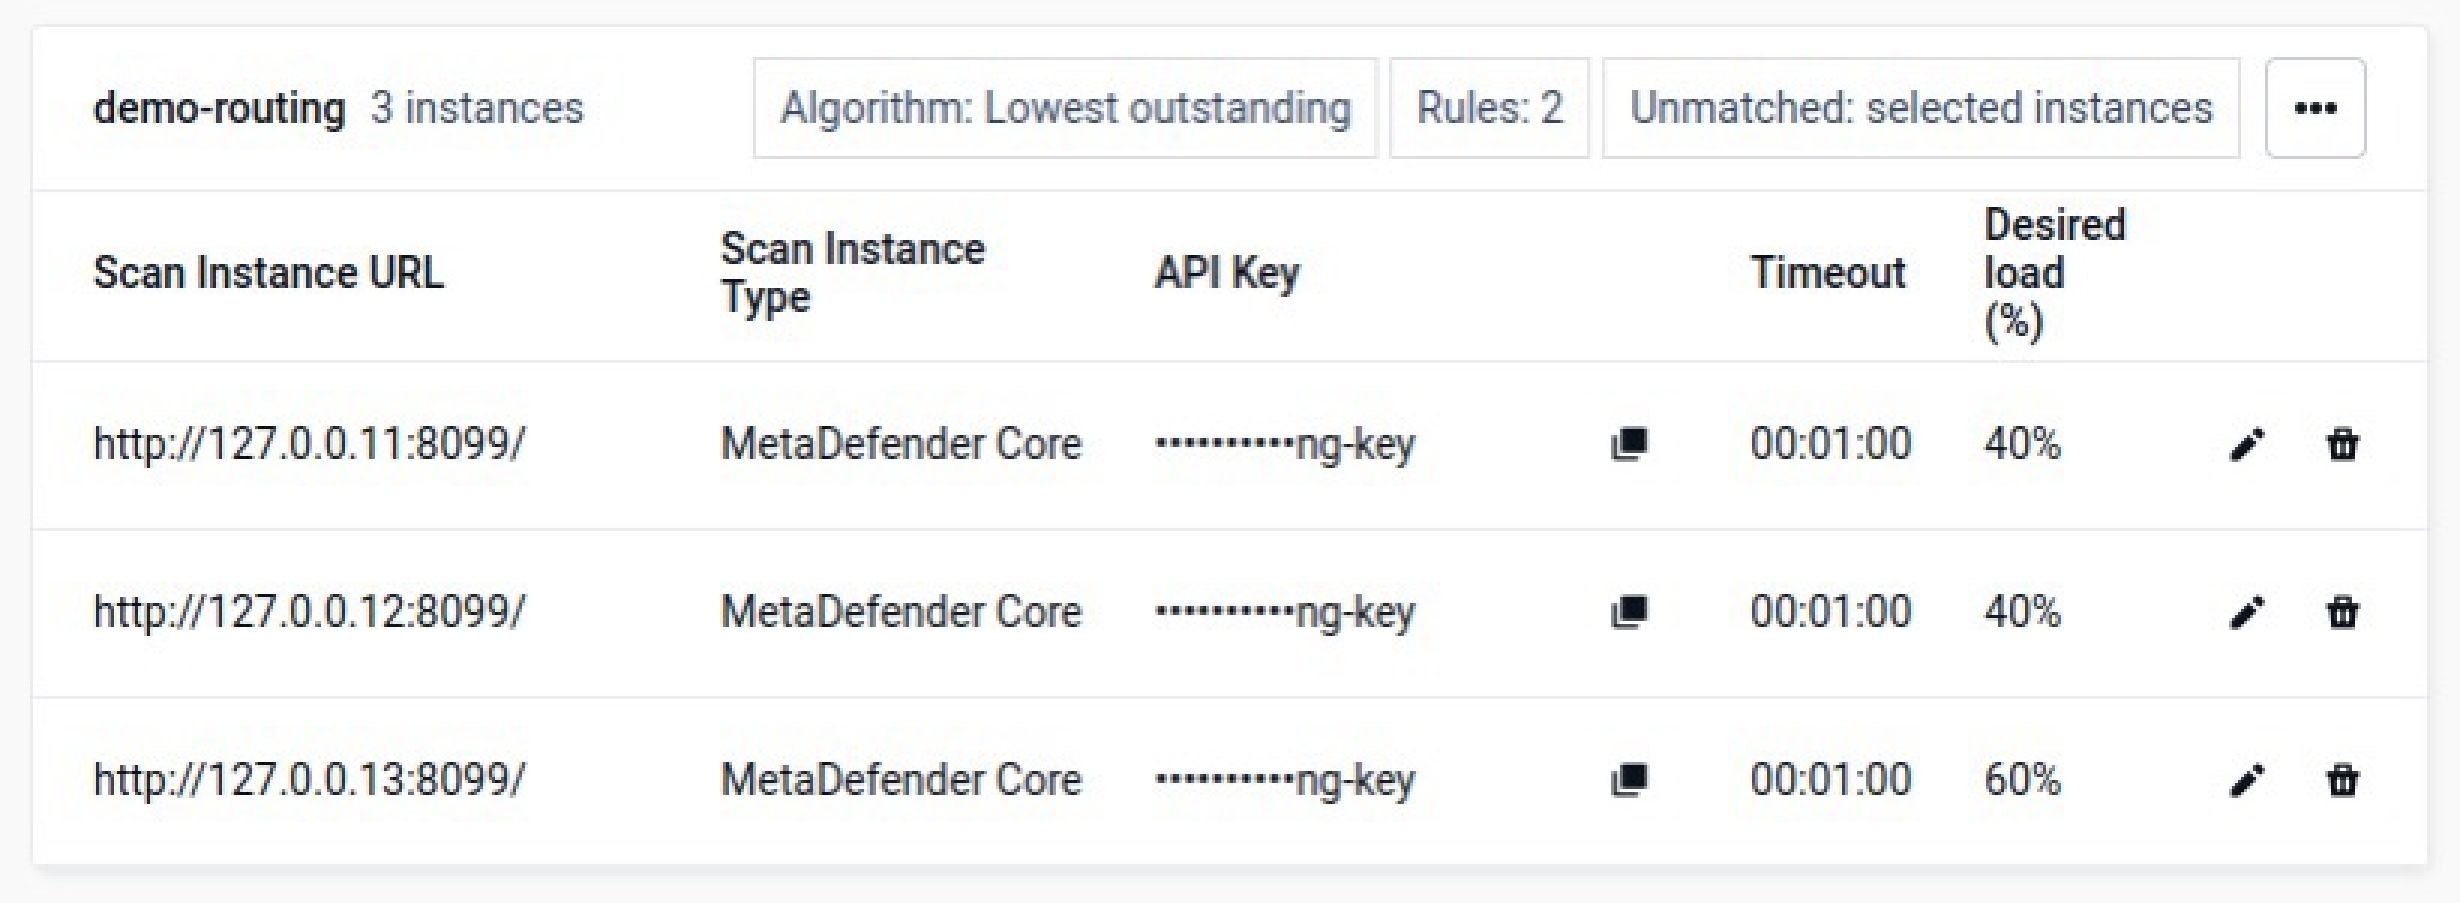
Ensemble, ces fonctionnalités permettent de répartir plus facilement les charges de travail liées à l'analyse, de gérer l'utilisation des instances et d'adapter la capacité d'analyse à l'augmentation de la demande.
Il en résulte une architecture de numérisation plus flexible : un même déploiement peut utiliser plusieurs backends « MetaDefender » tout en conservant un contrôle centralisé sur le traitement des fichiers et l'utilisation des ressources.
Cessez de gaspiller votre capacité de numérisation sur des fichiers que vous n'avez pas besoin de numériser
Tous les fichiers détectés dans le système de stockage de l'entreprise ne nécessitent pas le même niveau d'analyse.
L'analyse de contenus non pertinents mobilise des ressources de traitement, augmente les volumes d'analyse et peut empêcher les équipes de sécurité de concentrer leurs ressources sur les données les plus importantes.
La version 4.6.0 introduit des filtres de fichiers configurables qui permettent aux administrateurs de définir quels fichiers doivent être intégrés au flux de travail d'analyse, notamment en fonction de critères tels que le type de fichier, sa taille et sa date de dernière modification. Les fichiers qui ne répondent pas à ces conditions peuvent être exclus avant qu'ils n'utilisent la capacité d'analyse.
Les rapports ont également été améliorés afin de distinguer les fichiers exclus par filtrage de ceux exclus lors de la recherche. Les rapports indiquent désormais la raison pour laquelle chaque fichier a été ignoré, ce qui offre aux administrateurs une meilleure visibilité sur les décisions prises lors de l'analyse.
Cette distinction permet de mieux comprendre ce qui s'est passé lors de chaque analyse et d'identifier les raisons pour lesquelles certains fichiers n'ont pas été traités.
Découvrez l'évolution de vos capacités de numérisation
La gestion de la capacité de numérisation devient difficile lorsque les équipes ne peuvent pas facilement identifier comment les charges de travail de stockage se disputent les mêmes ressources.
Le nouveau tableau de bord « Utilisation » d'MetaDefender Storage Security 4.6.0 offre aux administrateurs une vue plus claire de la répartition des activités d'analyse au sein de leur environnement.
Un calendrier indique quand les analyses sont en cours d'exécution et où les plannings se chevauchent, ce qui aide les équipes à identifier les périodes d'activité intense et à ajuster les charges de travail afin de réduire les conflits d'accès aux ressources.
Une carte thermique en volume offre une autre perspective sur la consommation par unité de stockage, avec la possibilité de ventiler l'activité par numérisation individuelle. Les statistiques horaires sur les numérisations apportent un éclairage supplémentaire sur l'évolution de l'activité de numérisation au fil de la journée.
Ensemble, ces données permettent de répondre plus facilement à des questions opérationnelles concrètes : quels sont les emplacements de stockage qui génèrent le plus d'activité de scan ? À quels moments les charges de travail se chevauchent-elles ? Comment l'activité de scan évolue-t-elle au cours de la journée ? Où pourrait-on ajuster les plannings ou l'allocation des capacités ?
Au lieu de réagir aux problèmes de capacité une fois qu'ils se sont produits, les équipes disposent de davantage d'informations pour s'y préparer.
Une numérisation plus rapide avec moins d'infrastructure à gérer
Les intégrations de stockage qui dépendaient auparavant de services distincts propres à chaque fournisseur s'exécutent désormais directement au sein du service de numérisation. Cette architecture intégrée réduit la charge de communication entre les intégrations de stockage et la numérisation, ce qui contribue à réduire la latence de numérisation.
Les services de gestion des licences et d'identité ont également été regroupés au sein du conteneur de la plateforme, ce qui réduit encore davantage le nombre de services que les équipes doivent déployer, exploiter et surveiller.
Afin de maintenir le débit lors des analyses de grande envergure, la plateforme stocke désormais séparément les états des fichiers en cours de traitement et ceux des fichiers traités, ce qui améliore la gestion des charges de travail liées à l'analyse à mesure que les volumes augmentent.
Le dépannage opérationnel a également été amélioré. Les packs de support fonctionnent désormais de manière plus fiable et incluent les journaux de Garnet et du connecteur ONTAP, fournissant ainsi des informations de diagnostic supplémentaires lors de l'utilisation du support OPSWAT .
L'objectif est clair : réduire le nombre d'intervenants dans le processus de numérisation, diminuer les frais généraux d'exploitation et mettre en place une architecture conçue pour prendre en charge des charges de travail de numérisation exigeantes.
Poursuivre le renforcement de la plateforme
Une plateforme de sécurité du stockage doit également protéger son propre environnement de gestion et d'exécution. MetaDefender Storage Security La version 4.6.0 apporte des renforcements supplémentaires de la plateforme en matière de contrôle d'accès, de privilèges de déploiement et de composants tiers.
Les composants tiers, notamment RabbitMQ, Garnet et Redis, ont été mis à jour, et les vulnérabilités identifiées au niveau des dépendances ont été corrigées.
Cette version introduit également l'extensibilité des rôles SSO pour le contrôle d'accès basé sur les attributs, offrant ainsi davantage de souplesse aux organisations dans la gestion des accès.
Des mises à niveau et des opérations quotidiennes plus prévisibles
La version 4.6.0 corrige également des problèmes liés aux mises à niveau, à l'analyse, à l'authentification, aux intégrations de stockage, à la génération de rapports et à l'administration quotidienne.
- Mise à niveau et installation : les paramètres de déploiement importants sont conservés lors des mises à niveau, notamment le connecteur NetApp ONTAP, le compte de connexion au service et le chemin d'installation existant.
- Analyse et correction : les améliorations apportées à la fiabilité concernent les erreurs de fichiers génériques, les règles de workflow ignorées, les cas où la protection en temps réel a omis ou mal suivi des fichiers, ainsi que les cas où des fichiers retraités ont été incorrectement signalés comme ayant échoué.
- Intégrations de stockage : les correctifs concernent les environnements S3, Oracle natif, MFT, SFTP et SMB, et incluent une validation supplémentaire visant à empêcher les fournisseurs de stockage d'accepter des identifiants non validés.
- Rapports et tableau de bord : les colonnes relatives au nombre de fichiers, aux dates, aux motifs d'exclusion et à la technologie Deep CDR™ ont été corrigées, tandis que les statuts d'analyse et de correction sont désormais plus clairs.
- Accès et configuration : ces corrections améliorent la configuration de l'authentification unique (SSO), empêchent la duplication des noms de workflows et bloquent les modifications apportées aux unités de stockage pendant l'exécution des analyses.
- Administration du stockage et intégrations : la version 4.6.0 introduit également une intégration Box modernisée, la configuration en temps réel de la date de début de la protection depuis l'interface utilisateur, la prise en charge du repli SMB pour les déploiements Linux soumis à des restrictions, ainsi que le montage programmatique SMB (CIFS).
- Inventaire et diagnostics : la vue « Inventaire » permet désormais d'afficher les derniers détails des tâches pour chaque unité de stockage ; les messages d'erreur sont plus clairs en cas de problèmes liés aux enregistreurs externes et aux fichiers SharePoint ; enfin, les échecs de la fonction « MetaDefender » (Cloud ) révèlent désormais leurs causes sous-jacentes.
Ensemble, ces améliorations réduisent les obstacles administratifs et rendent les opérations quotidiennes plus prévisibles.
Tirez le meilleur parti de votre capacité de numérisation actuelle
MetaDefender Storage Security La version 4.6.0 repose sur un principe simple : les équipes chargées de la sécurité du stockage doivent pouvoir consacrer leurs ressources à la protection des données, et non à la gestion d'une complexité inutile liée à l'infrastructure d'analyse.
En répartissant les charges de travail entre MetaDefender Core , Cluster et Cloud à partir d’un seul pool d’analyse, en introduisant des objectifs de charge configurables pour les instances, en filtrant les fichiers inutiles avant qu’ils ne mobilisent de la capacité et en offrant une visibilité plus approfondie sur l’utilisation des ressources, la version 4.6.0 permet aux équipes de mieux contrôler à la fois la couverture de sécurité et l’efficacité opérationnelle.
Parallèlement, la protection automatique de NetApp, une architecture d'intégration du stockage allégée, un renforcement supplémentaire de la sécurité de la plateforme et des améliorations en matière de fiabilité réduisent la charge de travail nécessaire au bon fonctionnement de cet environnement.
Détails de la publication
- Produit : MetaDefender Storage Security
- Version : 4.6.0
- Notes de mise à jour :Notes de mise à jour de MetaDefender™ Storage Security
- Date de sortie : 5 octobre 2026