Les environnements de technologie opérationnelle (OT) modernes doivent de plus en plus souvent transmettre des données aux services informatiques de l'entreprise, aux plateformes cloud, aux systèmes de surveillance de la sécurité et aux applications d'analyse. Ces données peuvent inclure des données de télémétrie, des journaux, des alertes, des mesures opérationnelles et des données d'application transmises via HTTP, HTTPS ou des API.
Mais il existe un défi fondamental en matière de mise en réseau : les protocoles HTTP et HTTPS sont traditionnellement conçus pour une communication bidirectionnelle, tandis qu'une diode de données est conçue pour permettre aux données de circuler dans un seul sens.
Comment les entreprises peuvent-elles donc utiliser en toute sécurité les intégrations basées sur HTTPS et l'API sans créer de voie de retour vers un réseau OT protégé ?
La réponse réside dans la compréhension de la différence entre le transfert de données au niveau de l'application et la communication au niveau du réseau.
MetaDefender™ Optical Diode et MetaDefender™ Optical Diode Fend utilisent un flux de données unidirectionnel assuré par le matériel et des mécanismes de transfert adaptés aux protocoles pour permettre aux données de franchir les frontières de sécurité sans établir de connexion réseau bidirectionnelle classique.
Pourquoi le protocole HTTPS pose-t-il un défi pour une diode de données ?
Le protocole HTTPS est une version du protocole HTTP fonctionnant sous TLS. Dans une connexion HTTPS classique, un client envoie une requête à un serveur, et le serveur lui renvoie une réponse.
Au niveau du réseau, cela nécessite une communication bidirectionnelle. Le protocole TCP lui-même requiert une procédure d'établissement de connexion et un trafic de contrôle continu dans les deux sens. Une session HTTPS classique ne peut donc pas être simplement acheminée via une diode de données physiquement unidirectionnelle, comme si celle-ci était un pare-feu ou un routeur classique.
Cela met en évidence une distinction importante :
Une diode de données ne transforme pas une connexion HTTPS « bidirectionnelle » normale en une connexion « unidirectionnelle ». Elle permet au contraire le transfert de données via HTTPS en rompant le modèle de communication de bout en bout classique.
Cette rupture de protocole est une caractéristique fondamentale de l'architecture de la diode de données. Plutôt que de prolonger une connexion réseau routable d'une zone de sécurité à une autre, cette architecture transfère les données visées au-delà de la frontière et reconstitue la communication appropriée du côté de la destination.
Que devient un appel passé via « API » ?
Prenons un cas d'utilisation simple de l'OT vers l'IT.
Une application industrielle génère une mesure de température et doit l'envoyer à une plateforme d'analyse dans le cloud via une API HTTPS : application OT → HTTPS/API → plateforme cloud
Dans un réseau classique, l'application OT établirait une connexion réseau vers la destination, enverrait une requête HTTP et recevrait une réponse HTTP.
Avec une diode de données, l'architecture est différente.
Une implémentation unidirectionnelle type peut être représentée schématiquement comme suit : application OT → connecteur/proxy côté source → transfert optique unidirectionnel → connecteur côté destination → application informatique/cloud
Le point essentiel est que les deux réseaux ne partagent pas de connexion bidirectionnelle classique.
Le composant côté source reçoit les données provenant de l'environnement OT. Ces données sont ensuite transférées à travers la frontière unidirectionnelle mise en œuvre au niveau matériel. Côté destination, le composant récepteur reconstitue les données ou les transmet à l'application prévue.
Cette approche permet aux organisations de préserver la sémantique du transfert des données d'application tout en supprimant le trajet de retour sur le réseau.
Le rôle de la pause prévue par le protocole
C'est précisément cette rupture de protocole qui rend l'intégration unidirectionnelle des applications réalisable.
Au lieu de permettre aux paquets de franchir la frontière de sécurité dans le cadre d'une session routable de bout en bout, la diode de données sépare la communication en deux domaines réseau.
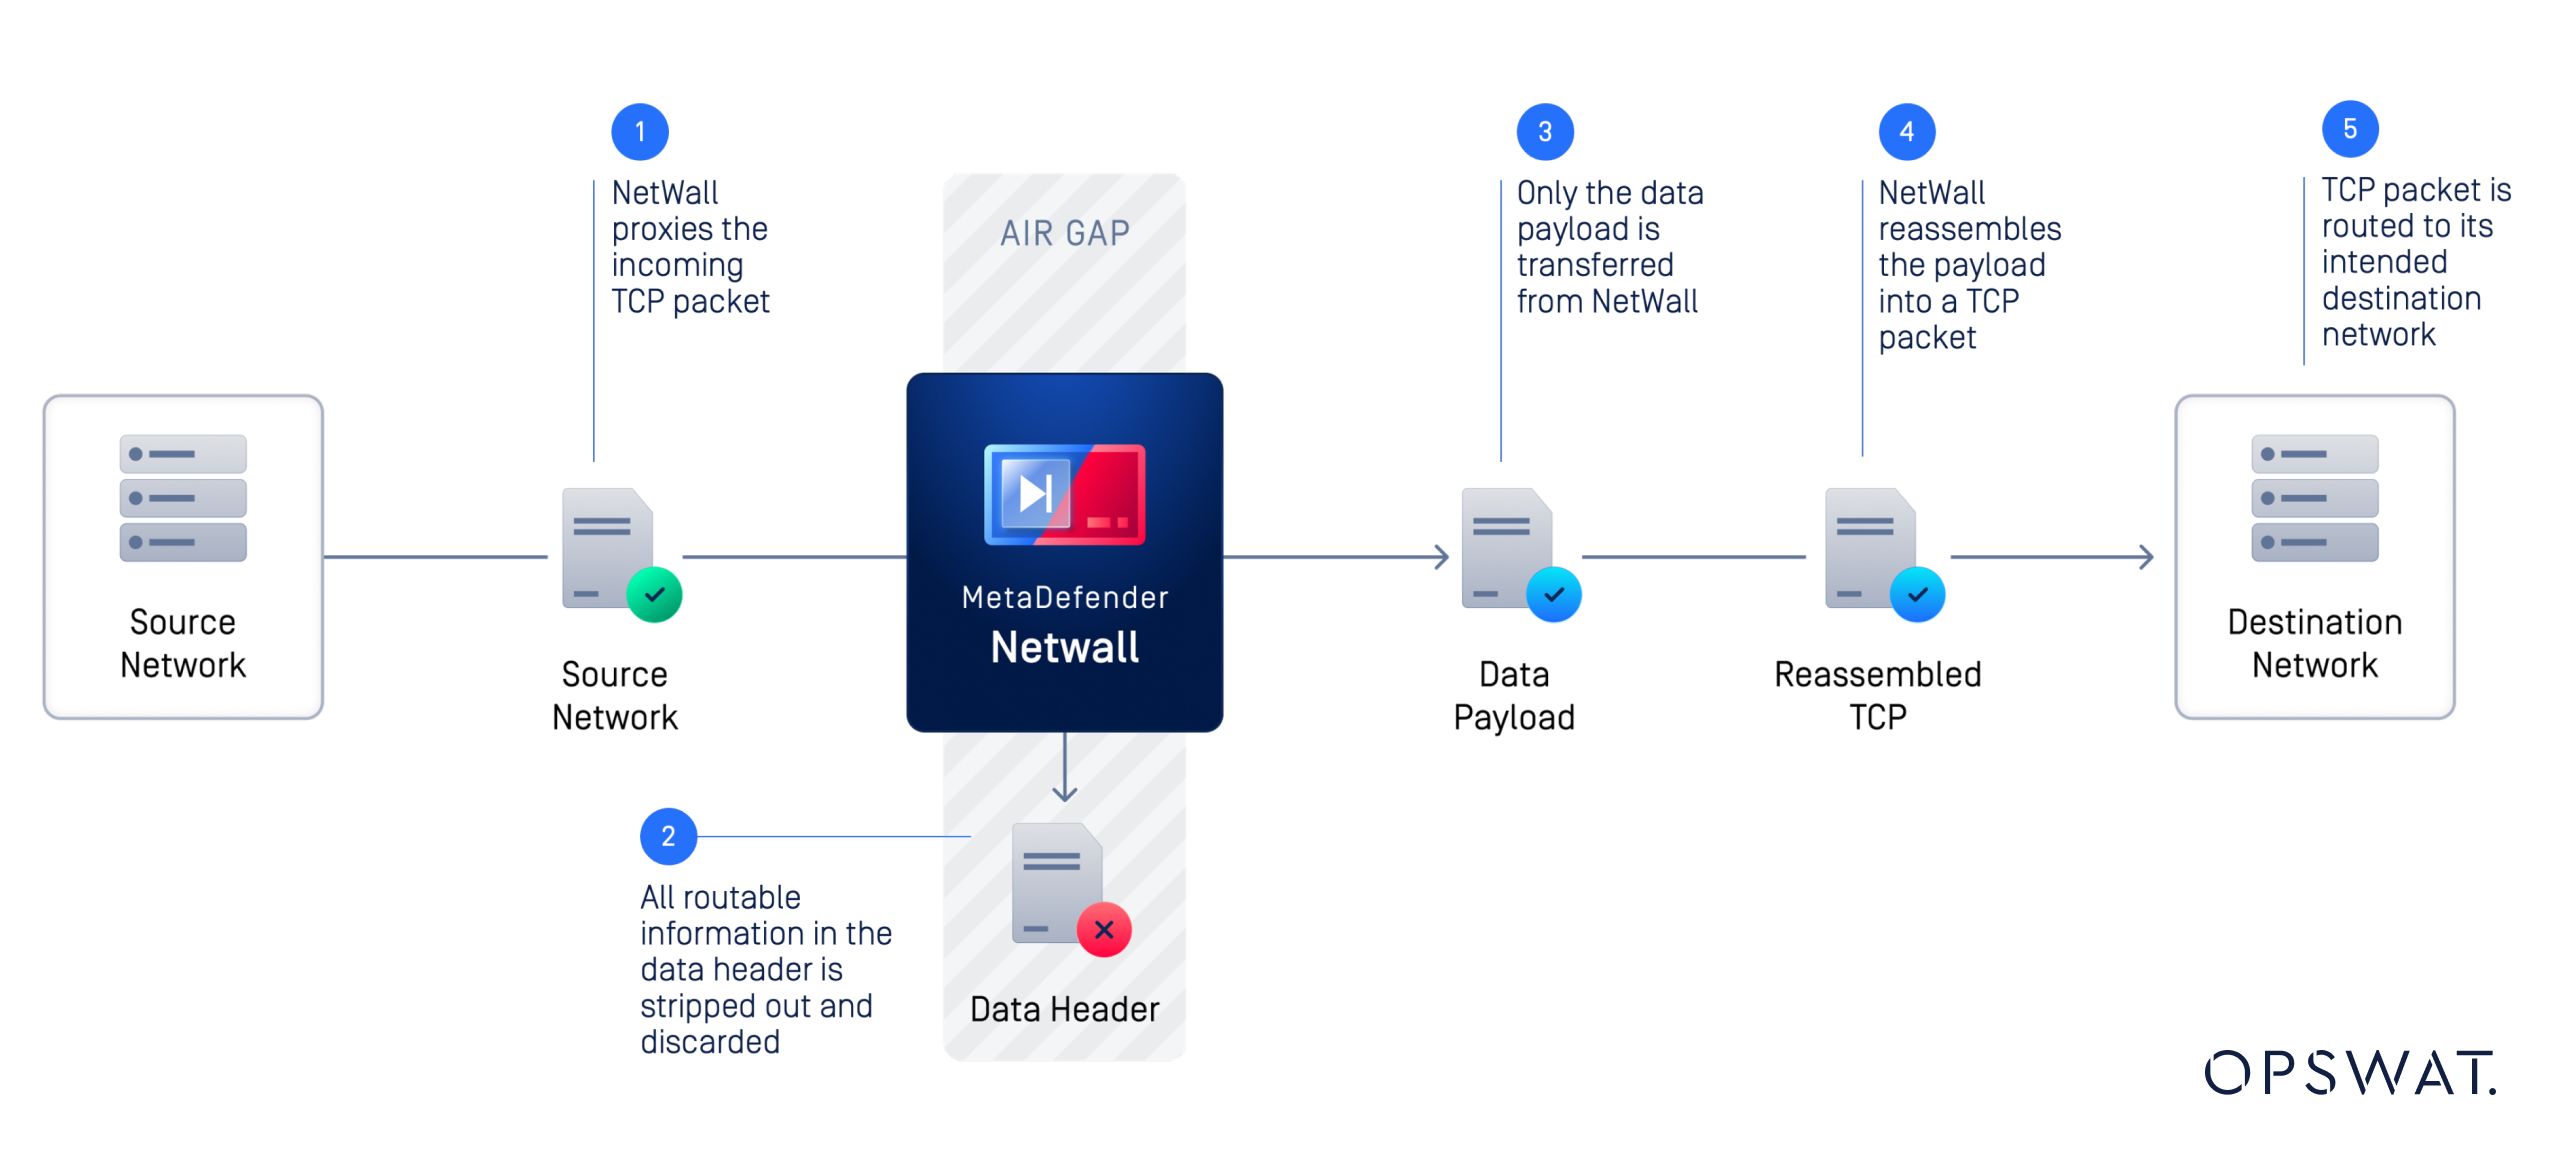
Par exemple :
- Un système OT génère des données de télémétrie.
- Un service côté source reçoit les données de télémétrie.
- La charge utile de données concernée est préparée pour un transfert unidirectionnel.
- La charge utile franchit la limite d'isolation optique.
- Un service côté destinataire reçoit les données transférées.
- Le côté destination transmet les données à l'application d'entreprise, de surveillance, d'analyse ou cloud.
Les réseaux restent séparés, même si des informations utiles peuvent circuler entre eux.
Cela diffère fondamentalement de la configuration d’une règle de pare-feu autorisant le trafic HTTPS entre deux réseaux. Un pare-feu peut autoriser les communications TCP bidirectionnelles lorsque la politique le permet. Une diode de données est quant à elle spécialement conçue pour empêcher ce chemin de retour au niveau matériel.
Une diode de données peut-elle prendre en charge le protocole HTTPS ?
Oui, les modèles MetaDefender ,Optical Diode et Fend de la série 50 prennent en charge les protocoles HTTP et HTTPS, ainsi que les protocoles industriels et informatiques.
Pour ce faire, chaque côté de la diode doit disposer des certificats et des clés nécessaires pour établir et initier une connexion TLS autonome avec la source et la destination, respectivement.
Qu'en est-il des API REST ?
Les API REST sont généralement mises en œuvre via HTTP ou HTTPS et sont de plus en plus utilisées pour intégrer des données OT avec :
- Cloud plateformes d'analyse
- Plateformes SIEM et de surveillance de la sécurité
- Tableaux de bord d'entreprise
- Historiens des données
- Applications de maintenance prédictive
- Systèmes de journalisation centralisés
- Systèmes de gestion des tickets et des flux de travail
Une interaction REST classique API se présente généralement comme suit : Client → requête HTTP/S POST ou PUT → serveur API → réponse HTTP
Dans ces situations, une réponse au niveau de la couche application fait partie de l'échange normal entre les applications. Le client s'attend à recevoir un code d'état HTTP 200 et, éventuellement, un message personnalisé dans le corps de la réponse.
Dans une architecture unidirectionnelle, le côté entrée de la diode peut servir de proxy à cette réponse, comme si elle provenait de la destination finale. Si le corps d'une réponse personnalisée pour une requête PUT/POST réussie est connu et reproductible, il peut également faire l'objet d'un proxy.
Par exemple, un système de surveillance OT peut être amené à envoyer :
POST /api/v1/telemetry
avec une charge utile comprenant :
{"temperature":72,"pressure":101.3,"status":"normal"}
L'objectif architectural n'est pas d'établir une session d'API ation bidirectionnelle permanente entre l'OT et l'IT. Au contraire, les données sont transférées vers l'extérieur via la diode et transmises à l'application côté destination.
À la réception de la requête POST, l'entrée de la diode renverrait un statut 200 OK au client avant de transmettre la charge utile à travers l'isolation optique, puis de se connecter au serveur de destination pour acheminer le message via une autre requête POST /api/v1/telemetry,
Cela rend les architectures unidirectionnelles particulièrement utiles pour les API de télémétrie, d'événements, de journaux et de surveillance, où la principale exigence métier réside dans la publication de données sortantes.
Pourquoi la connectivité unidirectionnelle API est-elle importante pour OT Security
Si le chiffrement permet de préserver la confidentialité des données pendant leur transfert, il n'empêche pas pour autant l'envoi ou la réception de données malveillantes. Une diode de données résout un autre problème : le sens de la communication.
Si une entreprise ou un environnement cloud est compromis, une connexion bidirectionnelle classique peut potentiellement offrir à un attaquant un moyen d'accéder à l'environnement OT, en fonction de l'architecture réseau et des contrôles de sécurité.
Une diode de données implémentée au niveau matériel supprime cette voie de retour. Ainsi, les données OT peuvent quitter le réseau protégé sans créer de voie routable permettant à des systèmes externes d'y renvoyer du trafic.
Pour les infrastructures critiques, cette distinction peut s'avérer déterminante. Les diodes de données sont utilisées pour transférer des informations opérationnelles vers les systèmes de surveillance et les systèmes d'entreprise tout en maintenant une séparation physique entre les réseaux.
Vous souhaitez renforcer la sécurité de votre réseau OT ?
Découvrez comment les solutions « MetaDefender » ( ), «Optical Diode » et « Fend » d’ OPSWATpermettent un transfert de données unidirectionnel sécurisé et contraint par le matériel au-delà des frontières des réseaux critiques. Contactez nos experts pour discuter de votre architecture OT et de vos besoins en matière de transfert de données.
Conception de flux de données unidirectionnels pour les environnements OT modernes
Lors de la conception d'une architecture OT-IT, il est important de partir des besoins réels en matière de communication plutôt que du protocole d'application.
Posez trois questions :
1. Quelles données doivent sortir de l'environnement OT ?
Identifiez les données de télémétrie, les journaux, les alertes, les fichiers, les données de traitement ou toute autre information devant être transmise aux systèmes informatiques, aux systèmes cloud ou aux systèmes de surveillance.
2. La destination doit-elle réellement renvoyer des données ?
De nombreuses intégrations sont décrites comme nécessitant une « connectivité », alors que le besoin métier sous-jacent consiste simplement à publier des informations vers l'extérieur. Si les données renvoyées ne sont qu'un accusé de réception ou une confirmation de réussite, une architecture unidirectionnelle peut prendre en charge ces réponses et éliminer un chemin réseau superflu.
3. Où doit se situer la limite du protocole ?
Les protocoles tels que TCP, HTTPS et les API REST supposent certains comportements bidirectionnels. Une architecture de « diode de données » doit donc définir où les sessions prennent fin, comment les données sont transférées au-delà de la frontière et comment l'application côté destination les reçoit.
Cette approche axée sur les applications aide les entreprises à moderniser la connectivité OT sans considérer l'isolation du réseau et l'intégration des applications comme des exigences incompatibles.
Questions fréquemment posées
- Une diode de données peut-elle transmettre du trafic HTTPS ?
Oui. MetaDefender Optical Diode et MetaDefender Les diodes Fend prennent en charge le transfert de données via HTTP/HTTPS, mais le protocole HTTPS ne peut pas fonctionner comme une session bidirectionnelle classique de bout en bout au niveau d’une frontière physiquement unidirectionnelle. La diode termine puis initie une session chiffrée distincte de chaque côté de la diode et doit donc disposer des clés et des certificats nécessaires pour gérer ces sessions. - Les API peuvent-elles fonctionner via une diode de données ?
Oui. Le transfert de données basé sur l'API API peut fonctionner via une diode de données lorsque l'architecture est conçue autour d'une communication unidirectionnelle de type PUT/POST. L'essentiel est d'éviter de recourir à une session bidirectionnelle traversant la diode et d'utiliser à la place des mécanismes côté source et côté destination pour transférer les données d'application requises. - Une diode de données remplace-t-elle le chiffrement HTTPS ?
Non. Elles répondent à des problèmes de sécurité différents. Le protocole HTTPS assure le chiffrement et l'authentification du trafic applicatif, tandis qu'une diode de données permet un contrôle matériel de la direction des communications réseau. - Quelle est la différence entre un pare-feu et une diode de données ?
Un pare-feu contrôle le trafic à l'aide de règles de sécurité définies par logiciel et peut autoriser une communication bidirectionnelle. Une diode de données impose physiquement une communication unidirectionnelle, empêchant par conception tout chemin de retour sur le réseau. - Pourquoi utiliser une diode de données pour la communication entre les réseaux OT et IT ?
Une diode de données permet aux organisations de partager des données opérationnelles, des données de télémétrie, des journaux et d’autres informations avec des systèmes d’entreprise ou dans le cloud, tout en maintenant une séparation physique par rapport à ces réseaux. Cela réduit la surface d’attaque associée à la connectivité bidirectionnelle. - Qu'est-ce que MetaDefender Optical Diode?
MetaDefender Optical Diode ? Il s'agit d'une diode de données optique, mise en œuvre au niveau matériel, conçue pour assurer un transfert de données unidirectionnel sécurisé entre réseaux. Elle prend en charge les protocoles informatiques tels que HTTP et HTTPS, ainsi que d'autres protocoles et cas d'utilisation. - Qu'est-ce que MetaDefender Optical Diode Fend ?
MetaDefender Optical Diode Fend est une solution de diode de données conçue pour assurer un transfert de données unidirectionnel sécurisé entre les environnements informatiques (IT) et opérationnels (OT). Selon le modèle et le mode de déploiement, elle prend en charge les protocoles informatiques et industriels et peut permettre de connecter des réseaux OT isolés à des systèmes nécessitant l'accès à des données opérationnelles.
Vous avez besoin de Secure r vos flux de données OT ?
Les environnements OT modernes doivent pouvoir accéder aux systèmes d'entreprise, au cloud et aux systèmes d'analyse sans pour autant créer de voie d'accès vers les réseaux critiques.
Contactez OPSWAT pour découvrir comment MetaDefender ,Optical Diode et Fend peuvent vous aider à concevoir des flux de données unidirectionnels sécurisés et protégés au niveau matériel pour votre environnement OT.