L'urgence des cybermenaces dans le secteur financier appelle à une gestion proactive des risques
Le secteur financier occupe une position unique dans le monde de la cybersécurité. Bien qu'elles soient considérées comme des leaders en matière de pratiques de sécurité, les organisations de ce secteur sont également des cibles de choix pour les cybercriminels. Les pirates recherchent avant tout des données sensibles sur les clients, telles que les scores de crédit, ou des informations personnelles comme les numéros de sécurité sociale.
Pour notre client, une institution bancaire de confiance du Moyen-Orient dont le chiffre d'affaires annuel dépasse les 8 milliards de dollars, la protection des données financières sensibles est une question de survie de l'entreprise, car les experts avertissent que les cyberattaques contre les institutions financières peuvent entraîner des difficultés de financement, une grave atteinte à la réputation et, dans certains cas, l'insolvabilité. Notre client utilisait AWS S3 pour stocker ses informations confidentielles et avait besoin d'une solution de cybersécurité spécialisée qui s'intègre parfaitement à son infrastructure AWS S3 existante.
Les risques critiques liés aux logiciels malveillants et les problèmes d'intégrité des données exposent les données sensibles
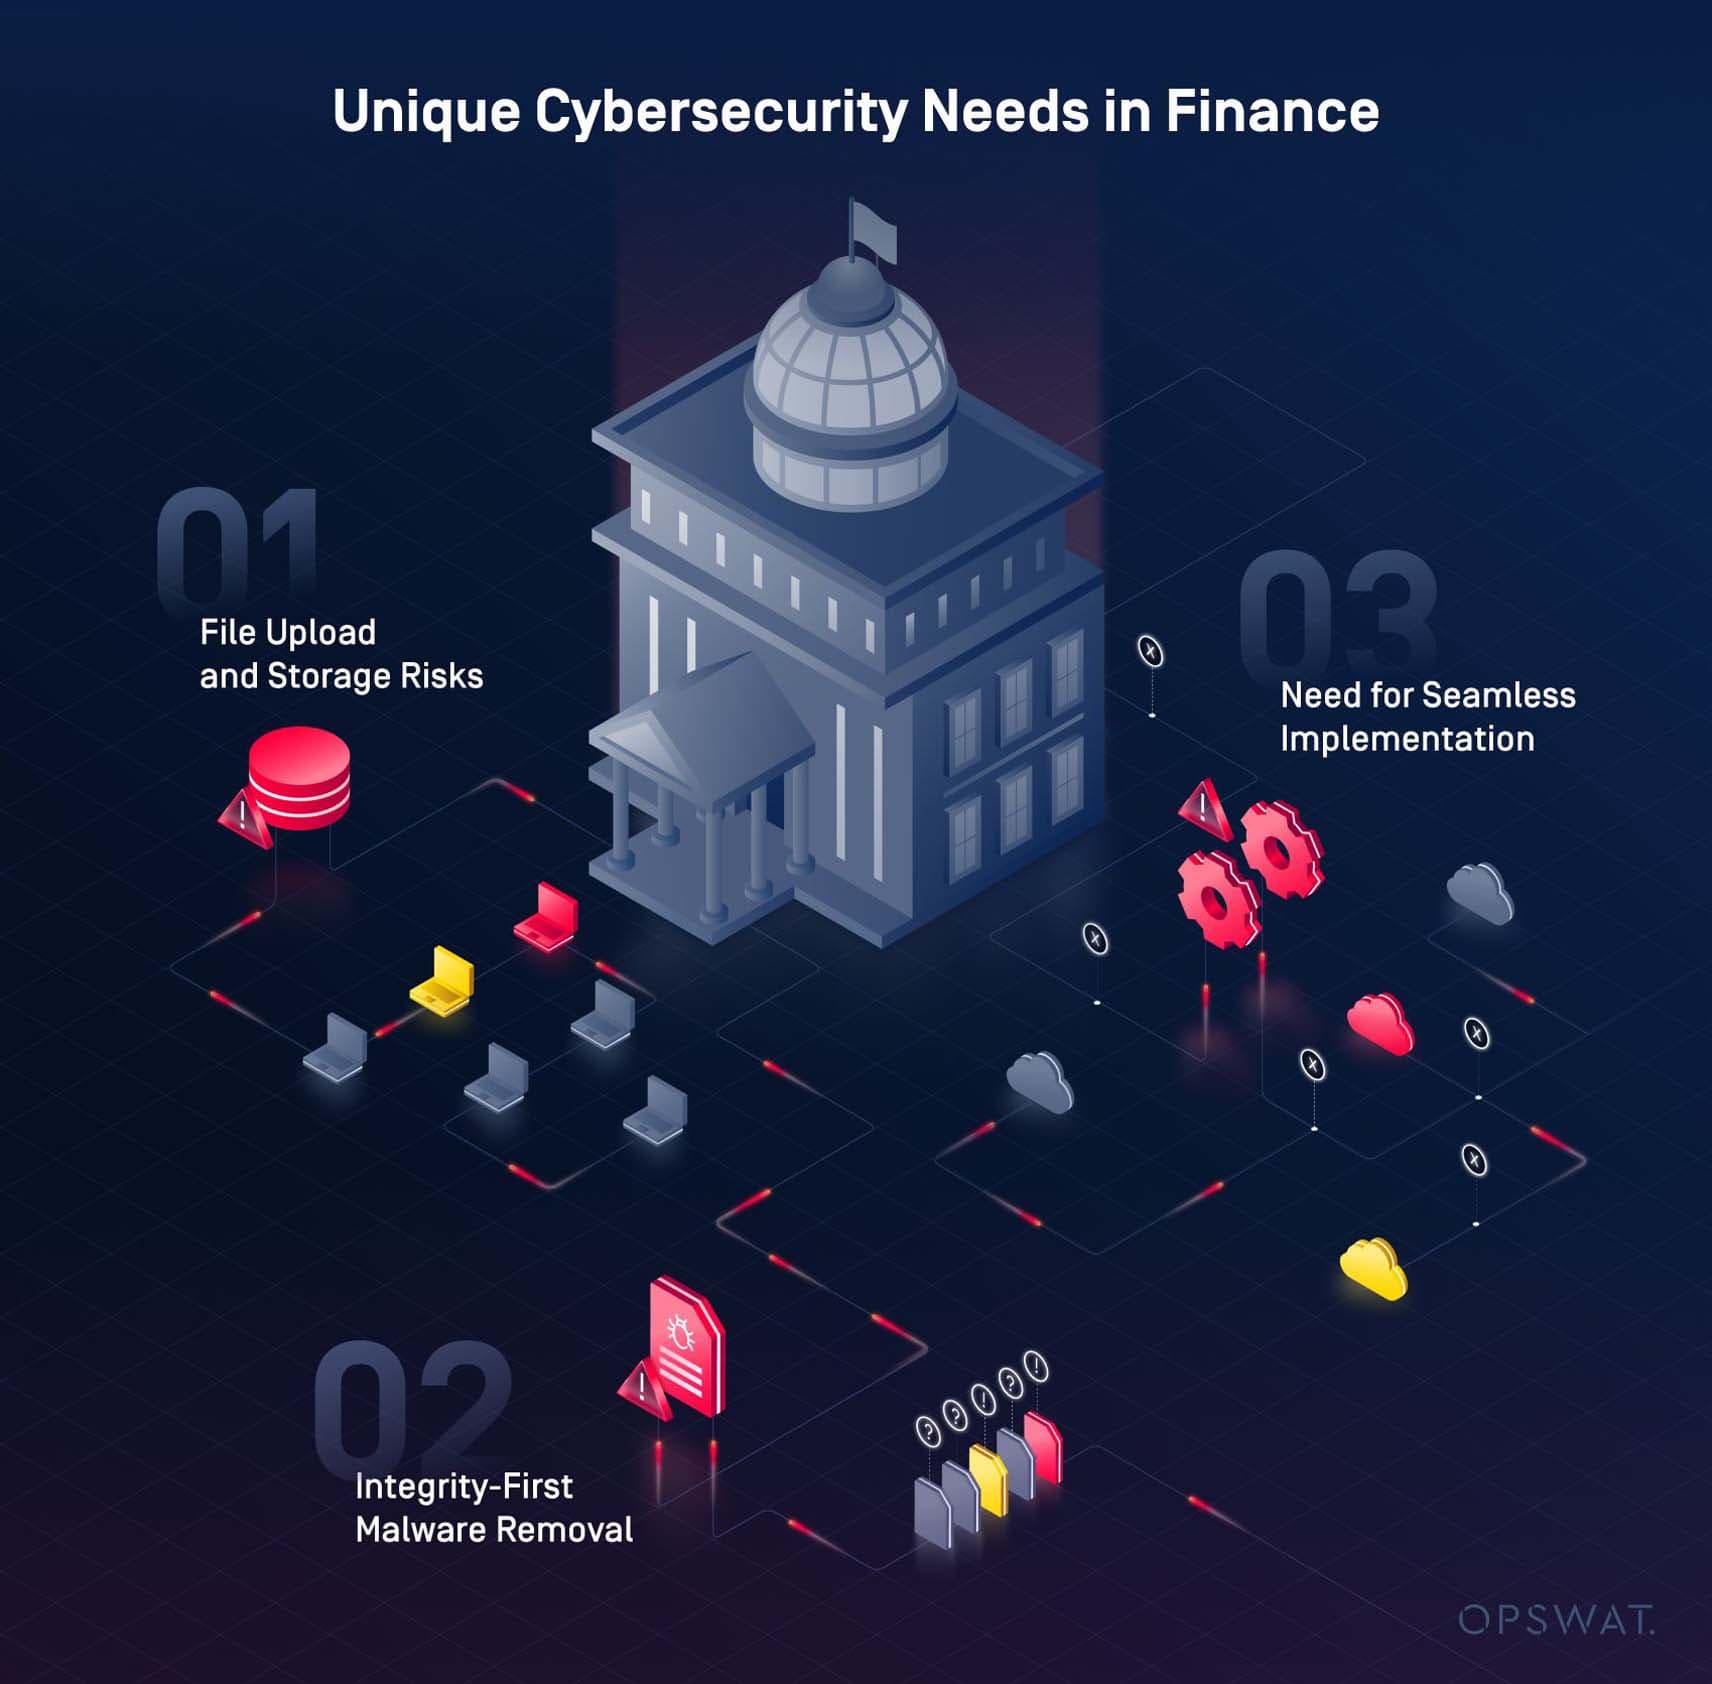
Risques liés au téléchargement et au stockage de fichiers
Le problème principal résidait dans le fait que leurs processus de téléchargement de fichiers et de stockage d'objets étaient vulnérables à des logiciels malveillants sophistiqués. Chaque fois qu'un nouveau fichier était téléchargé sur leur système, il existait un risque d'introduction d'un logiciel malveillant, susceptible de compromettre les données financières, les informations sur les clients et les enregistrements confidentiels des transactions.
Suppression des logiciels malveillants dans le respect de l'intégrité
Tout aussi préoccupante était la nécessité de supprimer les logiciels malveillants, mais sans compromettre l'intégrité des données. Si un fichier avait été modifié ou corrompu au cours du processus, le client aurait pu perdre des données critiques, subir des perturbations opérationnelles ou voir sa réputation gravement entachée. Dans un environnement fortement réglementé, tel que le secteur financier, ce type de compromission pourrait entraîner des amendes et des problèmes réglementaires.
Nécessité d'une mise en œuvre homogène
Notre client devait également relever le défi de mettre en œuvre des mesures de sécurité sans perturber sa configuration AWS S3 existante. Compte tenu de l'ampleur des activités de l'entreprise, toute interruption de son infrastructure cloud aurait entraîné des retards et aurait pu paralyser des opérations essentielles à son activité. Toute solution de sécurité aurait donc dû être mise en œuvre rapidement et efficacement, sans compromettre les performances ni la fiabilité de son infrastructure cloud.
Téléchargement Secure , suppression des logiciels malveillants, aucune interruption du flux de travail
Face à ces risques imminents – menaces de logiciels malveillants, problèmes d'intégrité des données et nécessité d'une intégration transparente –, l'institution a pris conscience que ses mesures de sécurité existantes n'étaient plus suffisantes. Le client a donc intégré à son infrastructure de sécuritéStorage Security MetaDefender Storage Security , associée auServer MetaDefender ICAP , à Metascan Multiscanning et à la technologie Deep CDR™.
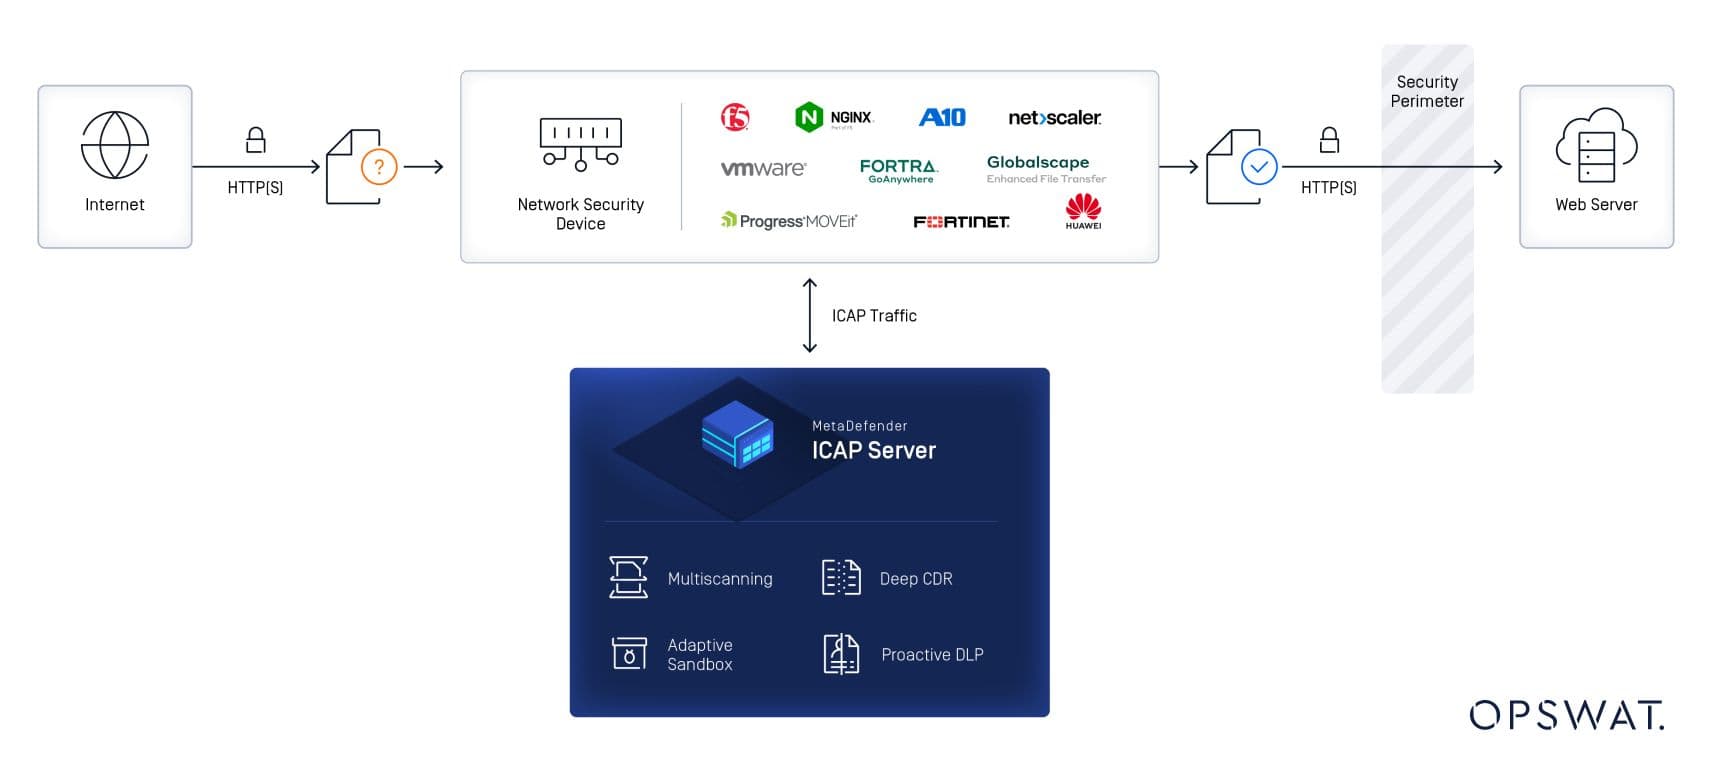
MetaDefender ICAP Server
Nous avons déployé la solution « MetaDefender » (ICAP Server ), qui applique une approche « zero-trust » à la gestion des fichiers. Elle a considérablement réduit le risque d’infiltration de logiciels malveillants dans le système de notre client en traitant et en inspectant chaque fichier entrant comme potentiellement dangereux. Grâce à des technologies avancées de prévention des menaces, la solution « MetaDefender » (ICAP Server ) s’intègre parfaitement aux dispositifs de sécurité réseau existants, assurant ainsi une protection contre les menaces véhiculées par les fichiers et garantissant l’intégrité des données.
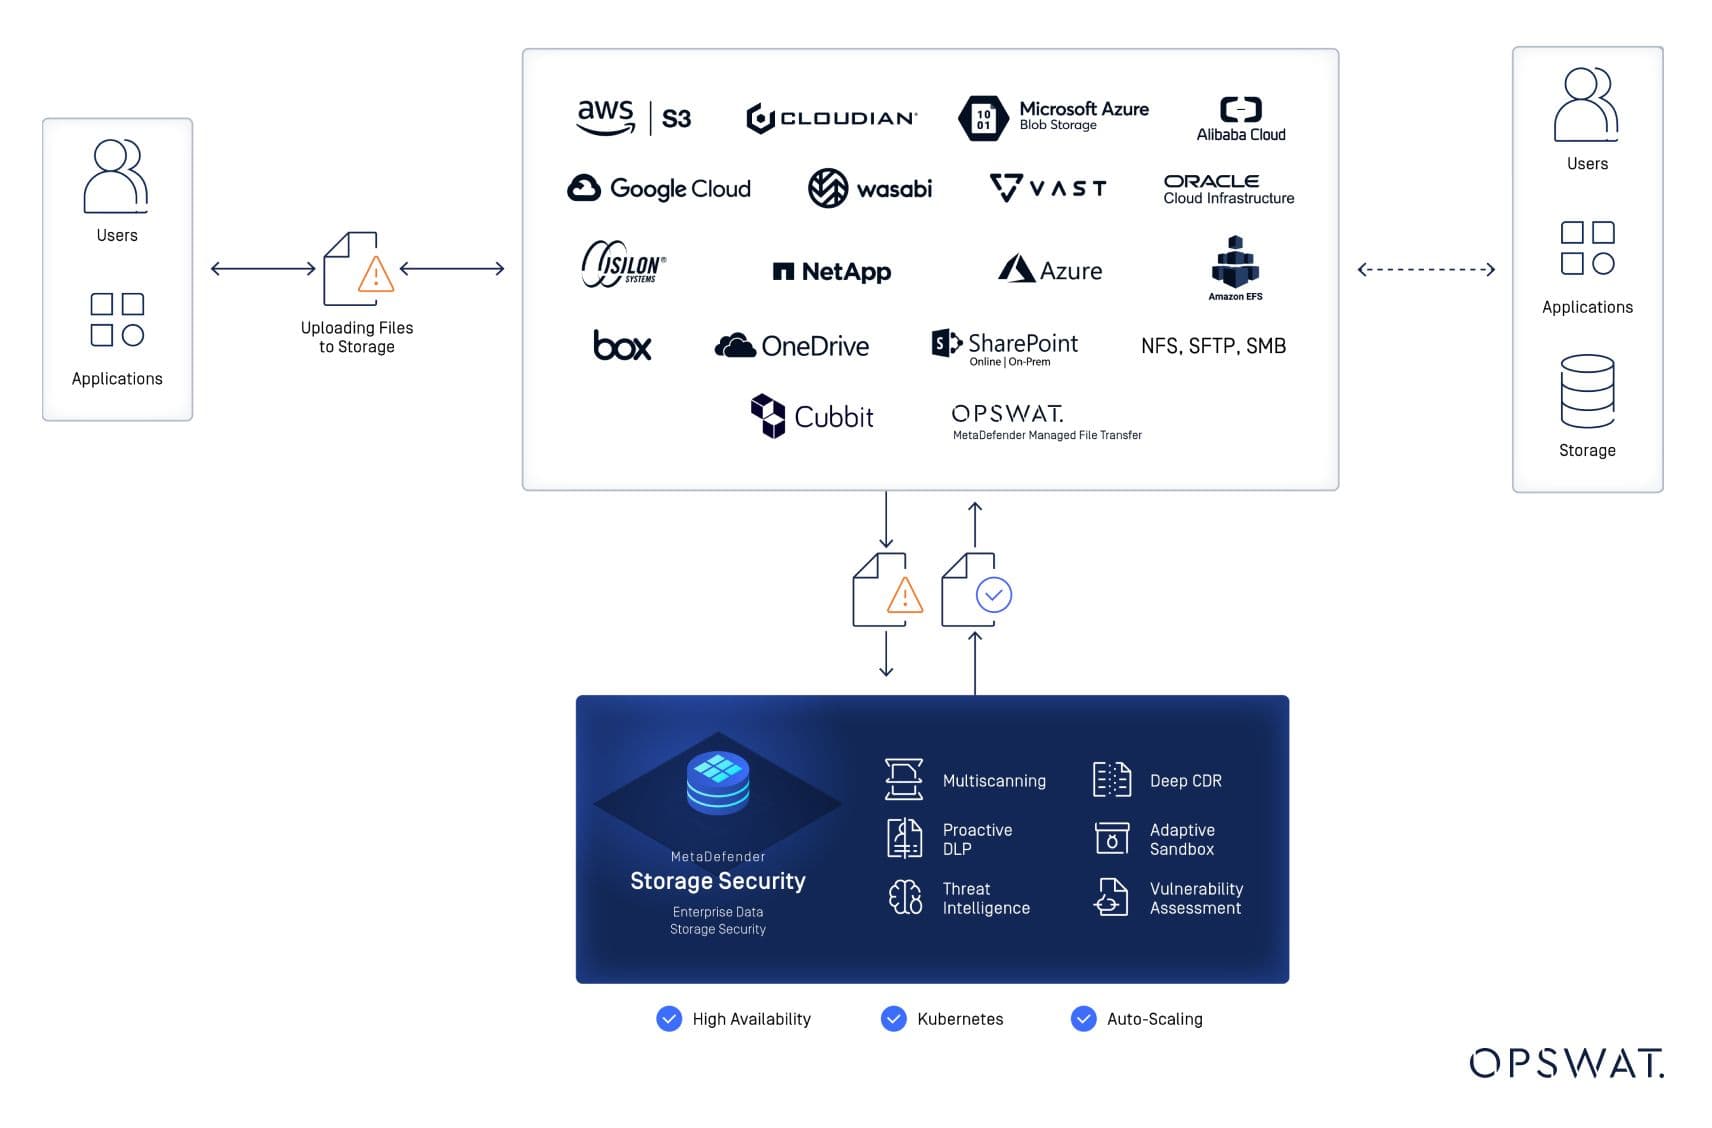
MetaDefender Storage Security
Il s'agit d'une solution à plusieurs niveaux qui assure la détection et la prévention des menaces en temps réel et à la demande. Cette solution a apporté une couche de protection supplémentaire à leur stockage AWS S3, garantissant ainsi la sécurité des données financières sensibles sans perturber leur configuration existante, à chaque étape du cycle de vie des données.
Grâce à une intégration transparente dans leur infrastructure en nuage, il s'agissait d'une solution fiable permettant une mise en œuvre sans heurts, minimisant les temps d'arrêt et maximisant l'efficacité.
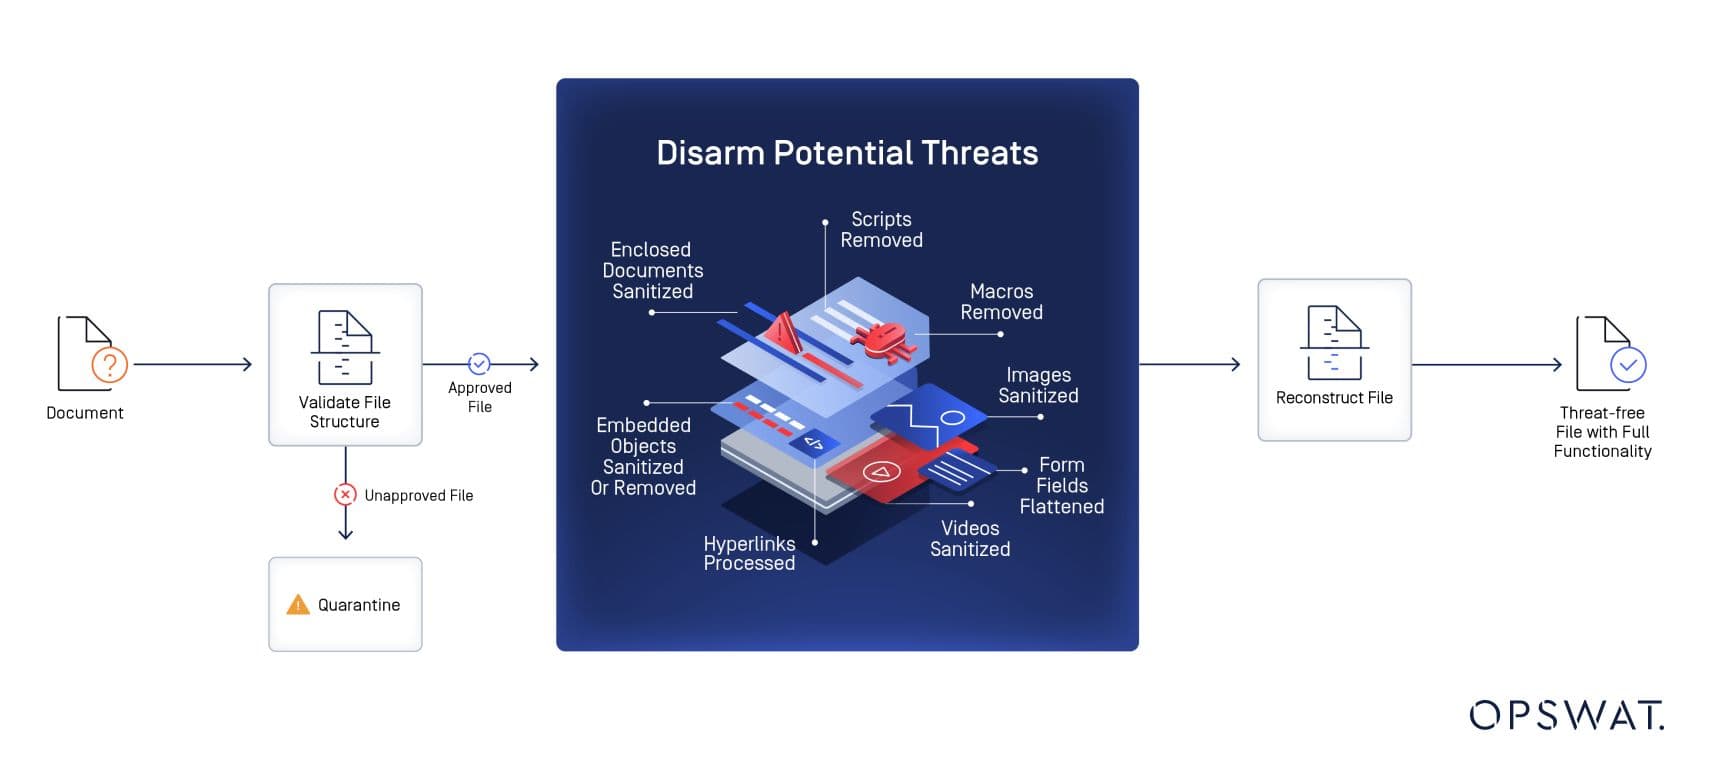
Technologie Deep CDR™
Une fois que les fichiers ont été identifiés comme potentiellement problématiques (infectés ou contenant des données sensibles) par MetaDefender Storage Security , les administrateurs doivent prendre des mesures correctives. Nous avons utilisé notre technologie brevetée Deep CDR™ pour procéder à un nettoyage en profondeur des documents et éliminer les menaces potentielles. Les fichiers ont été analysés automatiquement, et ceux présentant un risque ont été mis en quarantaine afin d’empêcher toute propagation de logiciels malveillants. Les fichiers sûrs ont été acheminés de manière transparente vers le compartiment final, garantissant ainsi le respect de normes réglementaires strictes. La technologie Deep CDR™ a permis une approche rationalisée de la sécurité des fichiers, permettant au client de préserver à la fois l’intégrité des données et le respect rigoureux des exigences de conformité.
Une position de sécurité plus forte, des opérations sans faille avec les solutions d'OPSWAT
OPSWATLa philosophie « Trust no file. Trust no device.™ » (Ne faites confiance à aucun fichier. Ne faites confiance à aucun appareil.) considère chaque fichier comme une menace potentielle, garantissant ainsi qu’aucune vulnérabilité ne soit négligée. Lorsque la solution MetaDefender Storage Security s’intègre à MetaDefender ICAP Server , elle protège les données tant en transit qu’au repos. La solution s’est intégrée de manière transparente à AWS S3, permettant ainsi au client de poursuivre ses opérations sans interruption tout en bloquant les menaces malveillantes. Grâce à Metascan Multiscanning et à la technologie Deep CDR™, nous avons réduit le risque d’infiltration de logiciels malveillants via les téléchargements de fichiers, renforçant ainsi la posture de sécurité du client et le protégeant contre les dangers immédiats. L’assainissement complet des données par OPSWATa préservé l’intégrité des données, garantissant la conformité et protégeant le client contre les violations réglementaires sans affecter les fonctions opérationnelles quotidiennes.
Protection immédiate contre les menaces critiques dans le secteur financier
Dans un secteur où les enjeux sont considérables, aucun risque ne peut être négligé et les cyberattaques visant les établissements financiers sont inévitables. Pour des organisations telles que notre client, qui traitent quotidiennement d’énormes volumes de données sensibles, toute faille de sécurité peut entraîner des conséquences allant d’un simple désagrément à l’arrêt complet de l’activité.
OPSWATLa solution proposée a apporté la protection immédiate dont ils avaient besoin, empêchant l’infiltration de logiciels malveillants via le téléchargement de fichiers sans perturber leurs activités quotidiennes. Grâce à une sécurité intégrée et à un nettoyage en profondeur des fichiers, notre client a pu rester en conformité, protéger l’intégrité de ses données et éviter les conséquences d’éventuelles fuites de données.
Pour savoir comment OPSWAT peut sécuriser vos opérations critiques, contactez un expert OPSWAT dès aujourd'hui.
Valeur ajoutée pour les organismes de services financiers
Cette mise en œuvre montre comment les institutions financières peuvent protéger leurs données critiques tout en assurant la continuité opérationnelle indispensable aux activités bancaires. Si la sécurité du stockage dans le cloud revêt une importance capitale dans tous les secteurs, la capacité de cette solution à préserver l'intégrité des données pendant la résolution des menaces — associée à une analyse automatisée en continu et à une intégration transparente avec AWS S3 — répond à un défi particulièrement crucial pour les services financiers : garantir que les documents clients, les enregistrements de transactions et les déclarations réglementaires restent inchangés et prêts pour un audit, même après la détection et la suppression des logiciels malveillants. Les institutions financières qui traitent de grands volumes de documents d'identité client pour se conformer aux normes KYC/AML, gèrent les échanges de données avec les prestataires de paiement et les agences de notation de crédit, ou conservent des archives de rapports réglementaires peuvent tirer parti de cette architecture pour automatiser la détection des menaces sans risquer de corrompre les fichiers ni de perturber leurs opérations. L'approche « zero-trust » et la technologie Deep CDR™ fournissent une base conforme aux exigences réglementaires qui répond aux exigences strictes des autorités de régulation bancaire en matière d'intégrité des données, tout en offrant une protection contre les logiciels malveillants sophistiqués ciblant les référentiels de fichiers du secteur financier. Cela permet aux institutions d'étendre en toute confiance leurs canaux numériques et leurs intégrations avec des tiers sans compromettre leur posture de sécurité ni leur conformité réglementaire.