Contexte
En novembre, VMware a révélé une faille dans VMware Workspace ONE Access (anciennement VMware Identity Manager). Cette vulnérabilité porte le numéro CVE-2020-4006. La NSA a averti que des pirates informatiques soutenus par l’État russe exploitaient activement cette vulnérabilité et a publié cet avis de sécurité. Cette vulnérabilité peut être utilisée pour accéder de manière malveillante à l’interface de gestion Web du système et exécuter des commandes arbitraires avec des privilèges élevés au niveau du système d’exploitation. Au final, cette faille permet à l’attaquant d’exploiter les mécanismes d’authentification fédérée, ce qui lui permet de falsifier des identifiants pour accéder à des données protégées.
Comment les détecter ?
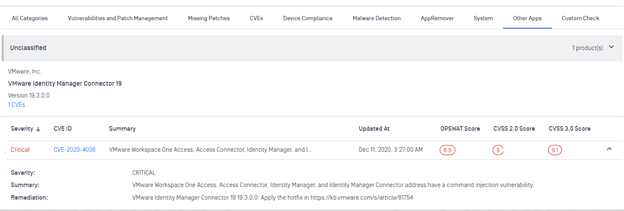
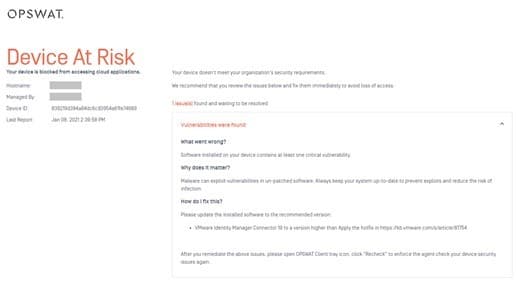
Sur la base des informations fournies par VMware dans son avis, OPSWAT a ajouté la possibilité de détecter le CVE sur un périphérique et de le signaler dans MetaDefender Access. Lorsqu'il est détecté, il est signalé à la fois dans le portail de gestion de MetaDefender Access et à l'utilisateur de l'ordinateur infecté sur leEndpoint de MetaDefender qui exécute ce périphérique.
Exemple de CVE signalé à un utilisateur de l'appareil :
Comment remédier à la situation et la prévenir ?
Après avoir utilisé MetaDefender Access pour identifier les machines vulnérables, le correctif peut être appliqué, puis les appareils peuvent faire l'objet d'une nouvelle analyse. De plus, l'analyse automatisée et continue de cette vulnérabilité vous alertera si une machine est mise en ligne avec une ancienne configuration contenant l'exploit.
Comment prévenir des attaques similaires ?
Étant donné que les attaques visant des fournisseurs d'identité largement utilisés, comme c'est le cas ici, sont graves et ont des répercussions importantes, la NSA a publié un avis expliquant comment détecter, atténuer et renforcer la sécurité des systèmes afin d'éviter les exploits liés à cette vulnérabilité spécifique ainsi que d'autres exploits similaires qui pourraient passer inaperçus.
Comme on le sait, et comme le souligne le document de la NSA, cette attaque et bien d'autres commencent par l'exploitation de points d'extrémité non patchés et utilisant des logiciels obsolètes. MetaDefender Access peut aller bien au-delà du simple maintien des correctifs et de la mise à jour des terminaux grâce à ses fonctionnalités de protection avancée des Endpoint . Il peut les empêcher de se connecter s'ils ne sont pas conformes à une longue liste de contrôles de santé et de sécurité.
En termes de prévention des attaques sur l'interface de gestion d'une infrastructure de sécurité, il est depuis longtemps d'usage de segmenter ces interfaces - et avec des capacités telles qu'un Périmètre Défini par Software SDP, cette segmentation peut être beaucoup plus sûre et facile à gérer. MetaDefender Access combine la protection de la segmentation au niveau du réseau du SDP avec sa protection avancée des Endpoint , garantissant ainsi que le point de terminaison du réseau de l'interface d'administration est inaccessible jusqu'à ce que le dispositif qui tente de se connecter soit prouvé digne de confiance.
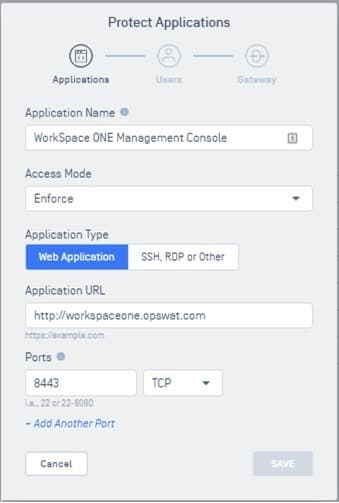
MetaDefender Access facilite la protection de ces interfaces de gestion. Une fois la passerelle en place, il suffit de définir l'application à protéger - dans ce cas, la console de gestion WorkSpace ONE Access :
Comment obtenir plus d'informations.
Pour plus d'informations sur la façon dont OPSWAT MetaDefender Access peut vous aider à protéger votre infrastructure critique, contactez-nous dès aujourd'hui.
Références
CVE-2020-4006 Avis VMware VMSA-2020-0027.2 (vmware.com)
Des pirates russes exploitent une faille VMware récemment corrigée, selon la NSA | SecurityWeek.Com
Avis de cybersécurité de la NSA : Des acteurs malveillants abusent des mécanismes d'authentification pour accéder aux ressources Cloud > Seizième armée de l'air (Air Forces Cyber) > Nouvelles (af.mil)
