L'isolation d'un réseau OT (technologie opérationnelle) ou ICS (Industrial ) d'Internet constitue l'une des mesures de sécurité les plus efficaces qui soient. Cette isolation rend difficile la mise à jour des systèmes lorsqu'ils sont délibérément déconnectés des réseaux qui distribuent les correctifs.
Un nombre record de nouvelles vulnérabilités CVE (Common Vulnerabilities and Exposures) a été révélé en 2025, plus de 48 000, dont environ 40 % ont été classées comme critiques ou de gravité élevée. Par conséquent, des études menées par le secteur sur les environnements OT et ICS ont révélé que la plupart des organisations n'appliquent pas de correctifs à ces systèmes de manière régulière, principalement par crainte de temps d'arrêt imprévus.
Pourquoi la mise à jour des correctifs échoue dans les réseaux isolés
Les réseaux « air-gapped » et isolés sont conçus pour ne disposer d'aucune connexion régulière à Internet. Cela signifie que la méthode standard de mise à jour, consistant à se connecter au service de mise à jour d'un fournisseur, n'est pas disponible. Les entreprises contournent généralement cette difficulté en exportant les fichiers de mise à jour sur des supports amovibles, puis en les transportant manuellement hors du réseau.
Cette approche manuelle comporte ses propres risques. Elle repose sur le fait qu'une personne effectue chaque étape correctement et dans les délais impartis ; or, les supports amovibles constituent une voie d'entrée bien connue pour les logiciels malveillants dans un environnement protégé.
Soumis à une pression opérationnelle constante, les systèmes critiques ne peuvent souvent pas se permettre d’interruptions imprévues, et de nombreux composants OT fonctionnent sur des plateformes anciennes et propriétaires, pour lesquelles les correctifs peuvent être difficiles à tester, voire indisponibles. Conjugué au nombre croissant de vulnérabilités rendues publiques, cela explique en partie pourquoi des études ont montré que la plupart des organisations OT n’appliquent pas de correctifs selon un calendrier régulier.
Le durcissement des exigences réglementaires en matière de correctifs dans les réseaux critiques
NERC (North American Electric Reliability Corporation) La norme CIP-007 exige la mise en place d'un programme documenté de gestion des correctifs pour les actifs cybernétiques du réseau électrique à grande échelle. CEI (Commission électrotechnique internationale) 62443-2-3 et 62443-4-1 définissent les exigences en matière de gestion des correctifs et des vulnérabilités pour les systèmes d'automatisation et de contrôle industriels, ainsi que des cadres tels que NIS2 (la deuxième directive européenne sur la sécurité des réseaux et de l’information) et le NIST (National Institute of Standards and Technology) SP 800-40 exigent de plus en plus des organisations qu’elles fournissent des preuves indiquant comment et quand les systèmes ont été mis à jour.
Hardware-Flux de données unidirectionnel imposé
Une diode de données est un dispositif de sécurité matériel qui permet aux données de circuler dans un seul sens physique entre deux réseaux. MetaDefender Optical Diode Elle est disponible sous forme d’appareil monté en rack 1U, sur rail DIN et sous forme de modèle compact Fend (XE/SE/CE) . Elle utilise une architecture optique pour imposer ce flux unidirectionnel grâce à une véritable rupture de protocole. Il n'existe aucune connexion routable vers le réseau source, quel que soit le comportement logiciel de part et d'autre. Elle prend en charge nativement de nombreux protocoles utilisés pour la distribution des correctifs, notamment le transfert de dossiers et de fichiers, SMB/CIFS, ainsi que les mises à jour de correctifs et de définitions antivirus via WSUS.
La connexion ne prenant en charge la transmission que dans un seul sens, les protocoles réseau bidirectionnels standard qui reposent sur des accusés de réception ne peuvent pas la traverser tels quels. On utilise généralement des serveurs proxy ou une conversion de protocole en ligne pour convertir les protocoles classiques de transfert de fichiers et de distribution de correctifs en un flux de données unidirectionnel, puis inversement, sans réintroduire de chemin traversant la frontière.
De nombreuses failles de sécurité ne nécessitent pas de session bidirectionnelle pour causer des dommages. Le simple transfert d’un fichier dans le sens autorisé peut suffire. Pour relever ce défi, OPSWAT propose la solution « MetaDefender Diode X », qui combine ce même transfert matériel unidirectionnel à une inspection du contenu, notamment pour la distribution de correctifs et de mises à jour.
Ajout d'une validation du contenu à la diode
Le fait de mettre à jour l'infrastructure ne garantit pas automatiquement sa fiabilité. Par exemple, WSUS, que Microsoft recommande pour l'application de correctifs sur les réseaux hors ligne, ne signe pas numériquement, par défaut, les métadonnées des mises à jour qu'il exporte. Seuls les paquets de mise à jour eux-mêmes sont signés. Des chercheurs en sécurité ont mis en évidence cette faille à l'aide d'outils tels que WSUSpect (2015) et WSUSpendu (2017), qui modifiaient les métadonnées WSUS de manière à ce qu’un client installe un exécutable choisi par l’attaquant et signé par Microsoft, sous le couvert d’une mise à jour de routine. L’exécutable lui-même portant une signature valide, la vérification de la signature seule ne permettait pas de le détecter.
MetaDefender Diode X associe ce même transfert unidirectionnel, non routable et géré au niveau matériel, à la technologie MetaDefender™ Core. Pour la distribution des correctifs, cela signifie que chaque fichier franchissant la frontière peut être :
- Analyse effectuée à l'aide de jusqu'à dix moteurs anti-malware via Metascan™ Multiscanning afin d'améliorer la détection des logiciels malveillants connus
- Analyse des vulnérabilités dans les programmes d'installation, les fichiers binaires et les applications à l'aide de File-Based Vulnerability Assessment
- Nettoyé grâce à la technologie Deep CDR™, qui élimine les menaces incrustées dans les fichiers plutôt que de se contenter de les signaler
- Vérification par rapport aux données de renseignement sur les menaces afin de détecter les indicateurs de compromission connus, dans le but de repérer les menaces « zero-day » et celles qui n'ont encore jamais été observées
- Validé au niveau de la structure, notamment grâce à des contrôles de conformité du type de fichier et du schéma, afin de vérifier que le paquet correspond bien aux attentes du canal de mise à jour
Une architecture en couches pour l'administration de patchs à base de diodes
Pour les organisations qui doivent déployer des correctifs Windows, Linux ou provenant de fournisseurs OEM/ICS depuis un référentiel de mises à jour connecté à Internet vers un réseau protégé. MetaDefender Diode X peut analyser, évaluer et nettoyer chaque fichier de correctif à l’aide de MetaDefender Core , puis transférer uniquement le fichier validé via sa connexion optique non routable et sécurisée par le matériel. Pour des transferts unidirectionnels plus simples ne nécessitant pas d’inspection au niveau des fichiers, tels que la télémétrie, les captures d’écran et le transfert de journaux, la même infrastructure matérielle est disponible séparément sous le nom d’ MetaDefender Optical Diode .
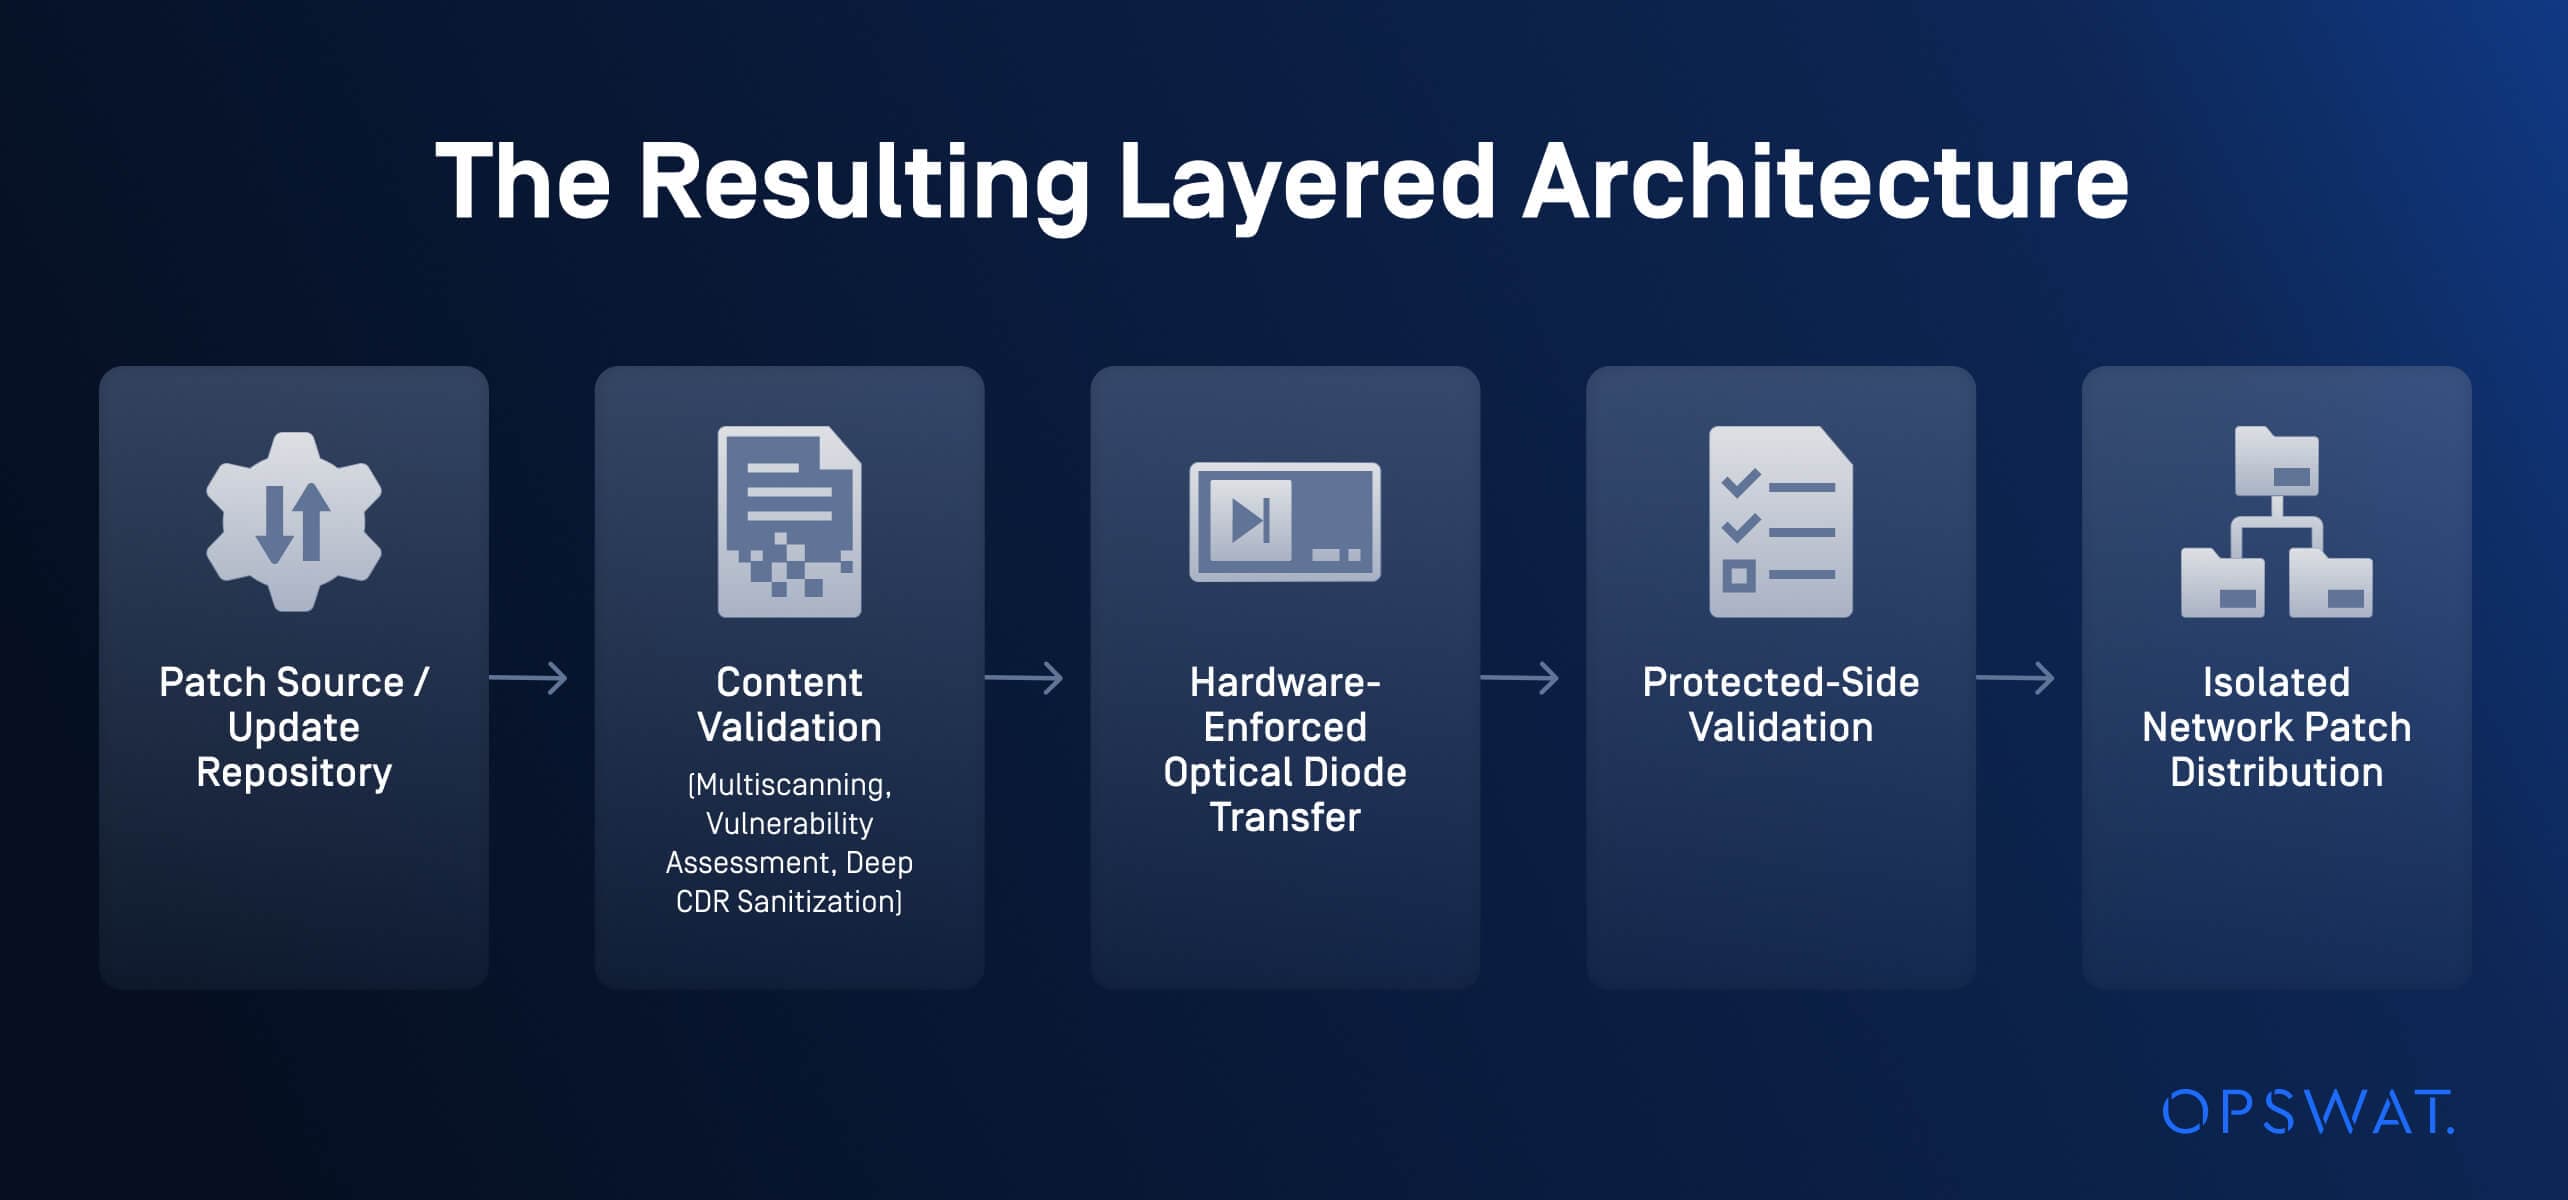
Il est important de procéder à une validation des deux côtés de la « diode ». Le contrôle « côté bas » empêche les fichiers manifestement corrompus d’atteindre la frontière, tandis que le contrôle « côté haut » vérifie l’intégrité des fichiers effectivement arrivés avant qu’ils ne soient intégrés au processus de distribution des correctifs du réseau protégé. L’enregistrement des résultats de chaque étape des deux côtés permet de disposer d’un historique couvrant à la fois le contrôle du réseau et le fichier. Cela s’avère utile lorsque l’organisation doit démontrer le bon déroulement du processus à un auditeur ou à un organisme d’accréditation.
Applications dans les secteurs des infrastructures essentielles
Hardware- Un flux de données unidirectionnel imposé, associé à une validation du contenu, peut prendre en charge divers scénarios de déploiement sécurisé de correctifs :
- Énergie et services publics : déployer des correctifs vérifiés pour Windows, Linux et les fournisseurs OEM/ICS sur les réseaux de contrôle des sous-stations, des centrales de production et des réseaux d'eau et d'assainissement sans leur étendre la connectivité Internet, dans le cadre d'une stratégie plus large de gestion des correctifs
- Technologies opérationnelles (OT) dans les secteurs de la fabrication et de l'industrie : veillez à maintenir à jour les postes de travail des ingénieurs et les logiciels des systèmes de contrôle, comme c'est le cas dans les environnements de production pharmaceutiques et biotechnologiques
- Secteur public et défense : appliquer les mises à jour de sécurité des fournisseurs aux systèmes classifiés ou critiques tout en préservant la barrière unidirectionnelle requise pour l'accréditation
- Exploitants d'infrastructures critiques réglementées : mettre en place un processus de déploiement des correctifs reproductible et vérifiable, conforme aux exigences en matière de preuve prévues par des référentiels tels que NERC CIP, CEI 62443 et NIS2
- Réseau isolé et en « air gap » : Remplacer les transferts de mises à jour ad hoc via des supports amovibles par un parcours contrôlé, consigné et sécurisé au niveau matériel pour les correctifs et les mises à jour.
Contactez dès aujourd'hui un expert pour découvrir comment MetaDefender ,Optical Diode et MetaDefender Diode X peuvent assurer un transfert de données unidirectionnel avec contrôle du contenu, mis en œuvre au niveau matériel, afin de sécuriser la gestion des correctifs au sein de vos réseaux isolés et de vos réseaux OT.