- Principaux enseignements
- Microsoft Defender pour Office 365 est-il suffisant pour votre entreprise ?
- Que protège Microsoft Defender pour Office 365 ?
- En quoi les plans de sécurité Microsoft 365 modifient-ils votre protection ?
- Quelles sont les limites de la fonctionnalité « Pièces jointes sécurisées » et quels sont les risques résiduels liés aux fichiers ?
- En quoi la « désinfection » des fichiers diffère-t-elle de la détection et du blocage ?
- Quels autres contrôles de sécurité des fichiers Microsoft 365 devriez-vous évaluer ?
- Comment comparer les options de sécurité des fichiers de Microsoft 365 ?
- Comment « MetaDefender » pour Microsoft 365 renforce la protection native
- Quelle stratégie de protection des fichiers Microsoft 365 correspond à votre niveau de risque ?
- Foire aux questions (FAQ)
Principaux enseignements
- L'ampleur des menaces fait de l'exposition résiduelle une préoccupation au niveau du conseil d'administration. Microsoft indique traiter 100 000 milliards de signaux de sécurité chaque jour ; il suffit aux attaquants de réussir une seule fois à exploiter un fichier, un lien ou des identifiants pour causer un impact sur l'activité.
- La suffisance est un choix en matière de risque, et non un verdict universel. La question de savoir si Defender pour Office 365 est suffisant pour votre organisation dépend du niveau de licence, de la maturité de la configuration, de l'étendue de la collaboration et des conséquences d'une attaque réussie par le biais d'un fichier.
- La couverture varie selon la formule choisie. Exchange Online Protection, la formule 1 et la formule 2 offrent des fonctionnalités de prévention, d’investigation et d’automatisation de plus en plus avancées ; toutefois, le fait de souscrire à une formule ne garantit pas que toutes les règles soient correctement configurées.
- Le risque résiduel se concentre dans certaines situations spécifiques liées aux fichiers. Les fichiers protégés par mot de passe , les archives imbriquées, les documents mal formés et les menaces « zero-day » difficiles à détecter sont plus susceptibles d'échapper aux systèmes de détection natifs.
- La détection et le blocage diffèrent de la « désinfection » des fichiers. La technique « Content Disarm and Reconstruction » (CDR) supprime les composants à risque et reconstitue un fichier utilisable, au lieu de se contenter de l'autoriser ou de le bloquer purement et simplement.
- Une approche multicouche permet de réduire l'exposition résiduelle sans perturber le flux de messagerie. MetaDefender™ pour Microsoft 365 ajoute à l'environnement Microsoft 365 une analyse multicouche, la technologie Deep CDR™, un sandboxing rapide basé sur l'émulation et une détection des logiciels malveillants avant exécution alimentée par l'IA, sans nécessiter de modification des enregistrements MX ni de nouveau matériel.
Microsoft Defender pour Office 365 est-il suffisant pour votre entreprise ?
Microsoft Defender pour Office 365 est la principale solution de sécurité de Microsoft dédiée à la messagerie électronique et à la collaboration pour Microsoft 365. Elle offre une protection contre le phishing et les logiciels malveillants, ainsi que les fonctionnalités « Safe Links » et « Safe Attachments » sur Exchange Online, Teams, SharePoint Online et OneDrive. Le niveau de couverture dépend du niveau de licence, de la configuration des politiques et du type de fichier, ce qui expose certaines organisations à des menaces de type « zero-day » et à des menaces furtives véhiculées par des fichiers.
Microsoft 365 est le point de convergence de la communication d'entreprise, de la collaboration et de l'échange de fichiers, ce qui en fait une cible de choix pour les pirates informatiques. Microsoft indique :
- en analysant en moyenne 5 milliards d'e-mails par jour afin de protéger les utilisateurs contre les logiciels malveillants et le hameçonnage,
- en bloquant chaque jour 4,5 millions de nouveaux fichiers malveillants,
- et en traitant 100 000 milliards de signaux de sécurité chaque jour.
Pour les responsables de la sécurité, la question est de savoir si les contrôles natifs offrent une protection suffisante et validée des fichiers, compte tenu de la manière dont leur organisation échange réellement des fichiers via la messagerie électronique, Teams, SharePoint Online et OneDrive. Dans la pratique, la question de savoir si Microsoft Defender pour Office 365 est suffisant dépend de votre tolérance au risque, de votre niveau de licence et du type de fichiers transitant quotidiennement par votre tenant. La protection native offre aux clients de Microsoft 365 une base de sécurité solide, mais cette base ne saurait se substituer à une stratégie complète de fiabilité des fichiers couvrant à la fois les flux de messagerie et de collaboration. Un risque résiduel peut survenir lorsqu’un fichier ne peut pas être entièrement inspecté, lorsqu’un comportement malveillant n’est pas identifié lors de l’analyse initiale, ou lorsqu’une menace n’est découverte qu’après que les utilisateurs y ont déjà eu accès.
Facteurs devant guider la décision :
- Maturité des licences et de la configuration : vérification que les fonctionnalités du Plan 1 ou du Plan 2 sont activées, optimisées et validées.
- Volume de collaboration : volume d'activité lié aux fichiers sur Microsoft Teams, SharePoint Online et OneDrive par rapport à celui généré uniquement par la messagerie électronique.
- Complexité des fichiers : gestion de fichiers protégés par mot de passe, d'archives imbriquées et de structures de documents inhabituelles.
- Exigences de conformité : les autorités de régulation attendent-elles des preuves documentées et vérifiables concernant le traitement des dossiers ?
- Conséquences d'un échec : ce qu'une attaque par fichier réussie coûterait à votre organisation sur le plan opérationnel et financier.
Quand la protection native peut suffire
Les organisations présentant des profils de risque standard, une administration de la sécurité Microsoft bien rodée, des politiques bien définies et un échange limité de fichiers à haut risque bénéficient souvent d’une protection adéquate grâce à un déploiement de Defender pour Office 365 correctement configuré. Cette adéquation suppose une configuration validée, des processus d’investigation et d’intervention actifs, en plus de la licence activée.
Quand la protection native peut nécessiter une couche supplémentaire
Les situations à risque élevé modifient l'évaluation de l'adéquation : données réglementées, opérations critiques, propriété intellectuelle de grande valeur, échanges fréquents de fichiers avec des tiers et faible tolérance à l'exposition après la livraison. Les organisations confrontées à ces situations ont souvent besoin d'une inspection plus approfondie des fichiers, d'un nettoyage proactif et de preuves d'audit plus détaillées que celles fournies par les contrôles natifs seuls.
Que protège Microsoft Defender pour Office 365 ?
Microsoft Defender pour Office 365 protège les e-mails, les liens, les pièces jointes et les workflows de collaboration pris en charge, tout en fournissant des signaux de lutte contre l'usurpation d'identité et de détection des utilisateurs compromis dans les abonnements concernés. La disponibilité et le fonctionnement de chaque fonctionnalité dépendent de la licence, de la prise en charge des charges de travail et de la configuration des stratégies ; il convient donc de vérifier ces éléments individuellement plutôt que de partir du principe qu'ils fonctionnent comme un ensemble homogène.
- Pièces jointes sécurisées : évalue les fichiers pris en charge à l'aide d'une simulation d'exécution et d'un traitement basé sur un verdict, tel que le blocage, la surveillance ou la diffusion dynamique.
- Liens sécurisés : évaluation de l'URL au moment du clic et réécriture des liens, processus distinct de l'inspection des pièces jointes ou du contenu des fichiers.
- Protection contre le phishing et l'usurpation d'identité : analyse des tentatives d'usurpation, analyse des boîtes de réception et détection des usurpations d'identité dans le cadre de scénarios d'ingénierie sociale et d'attaques par e-mail professionnel (BEC).
- Enquête et intervention : alertes, enquête et intervention automatisées, et recherche proactive des menaces, avec un niveau de détail qui varie en fonction du forfait choisi et des effectifs disponibles au centre d'opérations de sécurité (SOC).
- Couverture de Teams, SharePoint Online et OneDrive : Microsoft assure la protection des fichiers pris en charge dans ces environnements, mais le comportement exact varie en fonction de la licence, de la stratégie et de l'état du fichier. Les fichiers Teams sont généralement stockés dans SharePoint Online ou OneDrive ; les administrateurs doivent donc vérifier le chemin d'accès réel au stockage et la portée de la stratégie, plutôt que de supposer que Teams bénéficie d'une couverture distincte et uniforme.
En quoi les plans de sécurité Microsoft 365 modifient-ils votre protection ?
Exchange Online Protection, Microsoft Defender pour Office 365 (Plan 1) et (Plan 2) constituent des niveaux de sécurité distincts plutôt que des paramètres supplémentaires au sein d'un même produit. Vérifiez toujours les détails actuels relatifs aux fonctionnalités et aux licences dans la documentation Microsoft, car les offres et les prérequis peuvent évoluer.
Plan | Ce qu'il offre |
Fonctionnalités de base : protection contre les logiciels malveillants, anti-spam, anti-hameçonnage, protection contre l'usurpation d'identité, ainsi que contrôles du flux de messagerie et de la quarantaine | |
Ajoute les fonctionnalités « Pièces jointes sécurisées », « Liens sécurisés », la détection en temps réel et des capacités anti-hameçonnage avancées, telles que la protection contre l'usurpation d'identité des utilisateurs et des domaines, en complément des fonctionnalités de sécurité intégrées pour toutes les boîtes mail dans le cloud | |
Ajoute les fonctionnalités suivantes à celles du Plan 1 : enquête et détection des menaces, analyse des campagnes, enquête et réponse automatisées, ainsi que formation à la simulation d'attaques |
Le simple fait de disposer d'un plan ne garantit pas une protection homogène. Vérifiez la correspondance entre les licences attribuées, les politiques activées, les destinataires protégés et les paramètres des charges de travail d'une part, et votre environnement réel d'autre part, en procédant à une revue de la configuration et à des tests contrôlés. Même avec une solution de sécurité intégrée, il faut encore s'assurer que les protections adéquates sont bien actives là où elles sont nécessaires.
Quelles sont les limites de la fonctionnalité « Pièces jointes sécurisées » et quels sont les risques résiduels liés aux fichiers ?
Le risque résiduel après le déploiement de Safe Attachments se concentre sur un ensemble spécifique de conditions relatives aux fichiers et de lacunes liées au moment de la transmission.
- Malwares inconnus et « zero-day » : le sandboxing, l'évaluation de la réputation et l'apprentissage automatique permettent d'identifier de nombreuses menaces inconnues, mais aucun système de détection ne garantit la détection de tous les fichiers jamais vus auparavant, et les malwares évasifs peuvent retarder ou empêcher l'établissement d'un verdict définitif.
- Documents utilisés à des fins malveillantes et mal formés : le contenu actif, les macros, les objets intégrés et les structures de fichiers délibérément mal formées compliquent l'analyse, ce qui pose un défi particulier consistant à supprimer les composants superflus du fichier avant que les utilisateurs n'interagissent avec celui-ci.
- Fichiers imbriqués et archives complexes : les archives contenues dans d'autres archives, les documents intégrés, ainsi que les structures volumineuses ou inhabituelles peuvent dépasser la profondeur d'analyse ou les limites de traitement.
- Fichiers protégés par mot de passe et chiffrés : les outils de sécurité standard ne peuvent pas analyser entièrement le contenu chiffré sans le mot de passe, ce qui oblige à choisir entre le blocage, la mise en quarantaine, l'examen manuel ou un processus sécurisé de transmission du mot de passe.
- La fenêtre d'exposition post-diffusion : la détection rétroactive et la correction automatisée réduisent le temps de séjour, mais diffèrent de la prévention de l'accès aux contenus à risque avant leur diffusion.
- Les lacunes de configuration : le champ d'application des politiques, les exceptions, les règles relatives aux expéditeurs de confiance et les paramètres incohérents entre les utilisateurs ou les domaines expliquent souvent davantage le risque résiduel que la technologie de détection sous-jacente.
« La sécurité des e-mails basée sur la détection est très efficace contre les menaces connues. Mais à elle seule, elle ne suffit plus face aux types de menaces répertoriés par Microsoft au cours du premier trimestre 2026.»
Source : 8,3 milliards de menaces de hameçonnage en 90 jours
En quoi la « désinfection » des fichiers diffère-t-elle de la détection et du blocage ?
Rôle des mécanismes de détection et de blocage après un verdict de malveillance
Les contrôles basés sur des verdicts classifient le contenu, puis l'autorisent, le retardent, le mettent en quarantaine, le remplacent ou le bloquent conformément à la politique en vigueur. Cette approche implique des compromis entre les faux positifs, les verdicts retardés, l'accès des utilisateurs et l'interruption de l'activité, car chaque action dépend de l'obtention préalable d'un verdict fiable.
Comment le processus de « Content Disarm and Reconstruction » agit-il sur un fichier ?
Le processus de « Content Disarm and Reconstruction » (CDR) décompose un fichier pris en charge, supprime ou neutralise les composants potentiellement dangereux conformément à la politique de configuration, puis reconstitue un contenu utilisable. Cela réduit la dépendance vis-à-vis de l’identification d’une famille spécifique de logiciels malveillants, sans pour autant garantir que toutes les menaces seront évitées. L'assainissement s'avère souvent plus pratique que le blocage pour les factures, les contrats et les documents transmis par des partenaires auxquels les utilisateurs doivent tout de même pouvoir accéder. Les équipes chargées de la sécurité, des questions juridiques ou de la conformité peuvent néanmoins exiger la conservation contrôlée des fichiers originaux à des fins de traçabilité et d'audit.
Quels autres contrôles de sécurité des fichiers Microsoft 365 devriez-vous évaluer ?
Une évaluation indépendante des fournisseurs devrait privilégier la profondeur mesurable des inspections, les résultats en matière de prévention, la couverture des locataires, la vérifiabilité et l'impact opérationnel plutôt que les comparaisons portant uniquement sur le nombre de fonctionnalités.
- Analyse antivirus multi-moteurs : élargit la couverture des menaces connues au-delà des signatures et des méthodes heuristiques d'un seul moteur. Renseignez-vous auprès des éditeurs sur le nombre de moteurs, la fréquence des mises à jour et la gestion des faux positifs.
- IA prédictive et analyse approfondie des menaces furtives : apprentissage automatique et analyse comportementale des fichiers suspects ou furtifs, avec une visibilité sur les formats pris en charge et le temps de traitement.
- Technologie Deep CDR™ : elle décompose, nettoie et reconstitue les fichiers dans les formats réellement utilisés par votre entreprise, tout en s'attachant à préserver les fonctionnalités métier.
- Une politique cohérente applicable à l'ensemble des charges de travail : un modèle de politique unique pour Exchange Online, Teams, SharePoint Online et OneDrive, au lieu de contrôles fragmentés et spécifiques à chaque charge de travail.
- Workflows pour les fichiers protégés par mot de passe : soumission sécurisée des mots de passe en libre-service, permettant ainsi de vérifier et de nettoyer rapidement les contenus autorisés sans intervention systématique de l'administrateur.
- Preuves d'audit et de conformité : enregistrements horodatés concernant la réception des fichiers, les verdicts et les actions de nettoyage, avec intégration SIEM et prise en charge de la localisation des données.
Pour mieux comprendre comment ces couches fonctionnent ensemble dans la pratique, découvrez « Academy Pulse » surOPSWAT .
Comment comparer les options de sécurité des fichiers de Microsoft 365 ?
Utilisez des tests sur des fichiers représentatifs et des critères de réussite mesurables pour comparer les options de sécurité des fichiers de Microsoft 365. Les acheteurs doivent vérifier comment chaque mécanisme de contrôle gère les fichiers échangés par leurs utilisateurs, notamment les fichiers protégés par mot de passe, les archives imbriquées, les documents mal formés, les fichiers volumineux et les fichiers partagés via des flux de travail collaboratifs.
Critères d'évaluation | Ce qu'il faut vérifier |
Détection et faux positifs | Effectuez des tests à partir de fichiers d'entreprise représentatifs et exigez des preuves allant au-delà des simples affirmations du fournisseur |
Latence de traitement | Mesurer la latence des percentiles élevés par type et taille de fichier, en tenant compte des valeurs aberrantes que les moyennes peuvent masquer |
Uniquement par e-mail ou à l'échelle de l'ensemble des locataires | Vérifiez si la protection s'étend à Teams, SharePoint Online et OneDrive ou si elle concerne uniquement la messagerie électronique |
Modèle de déploiement | Vérifiez si cette option nécessite des modifications des enregistrements MX, l'acquisition de nouveau matériel ou un réacheminement du courrier électronique |
Conformité aux normes | Vérifiez la mise en œuvre des politiques, la traçabilité et la localisation des données au regard de votre cadre réglementaire spécifique |
Comment « MetaDefender » pour Microsoft 365 renforce la protection native
Avant d'ajouter une couche de sécurité supplémentaire, les acheteurs devraient se poser trois questions clés :
- À quel moment les fichiers entrent-ils dans l'entreprise ?
- À quel moment les utilisateurs sont-ils autorisés à y accéder ?
- Quels éléments prouvent que le fichier a été examiné ou nettoyé ?
Si ces réponses varient entre la messagerie Microsoft, Teams, SharePoint Online et OneDrive, l'entreprise pourrait présenter une lacune en matière de confiance dans les fichiers.
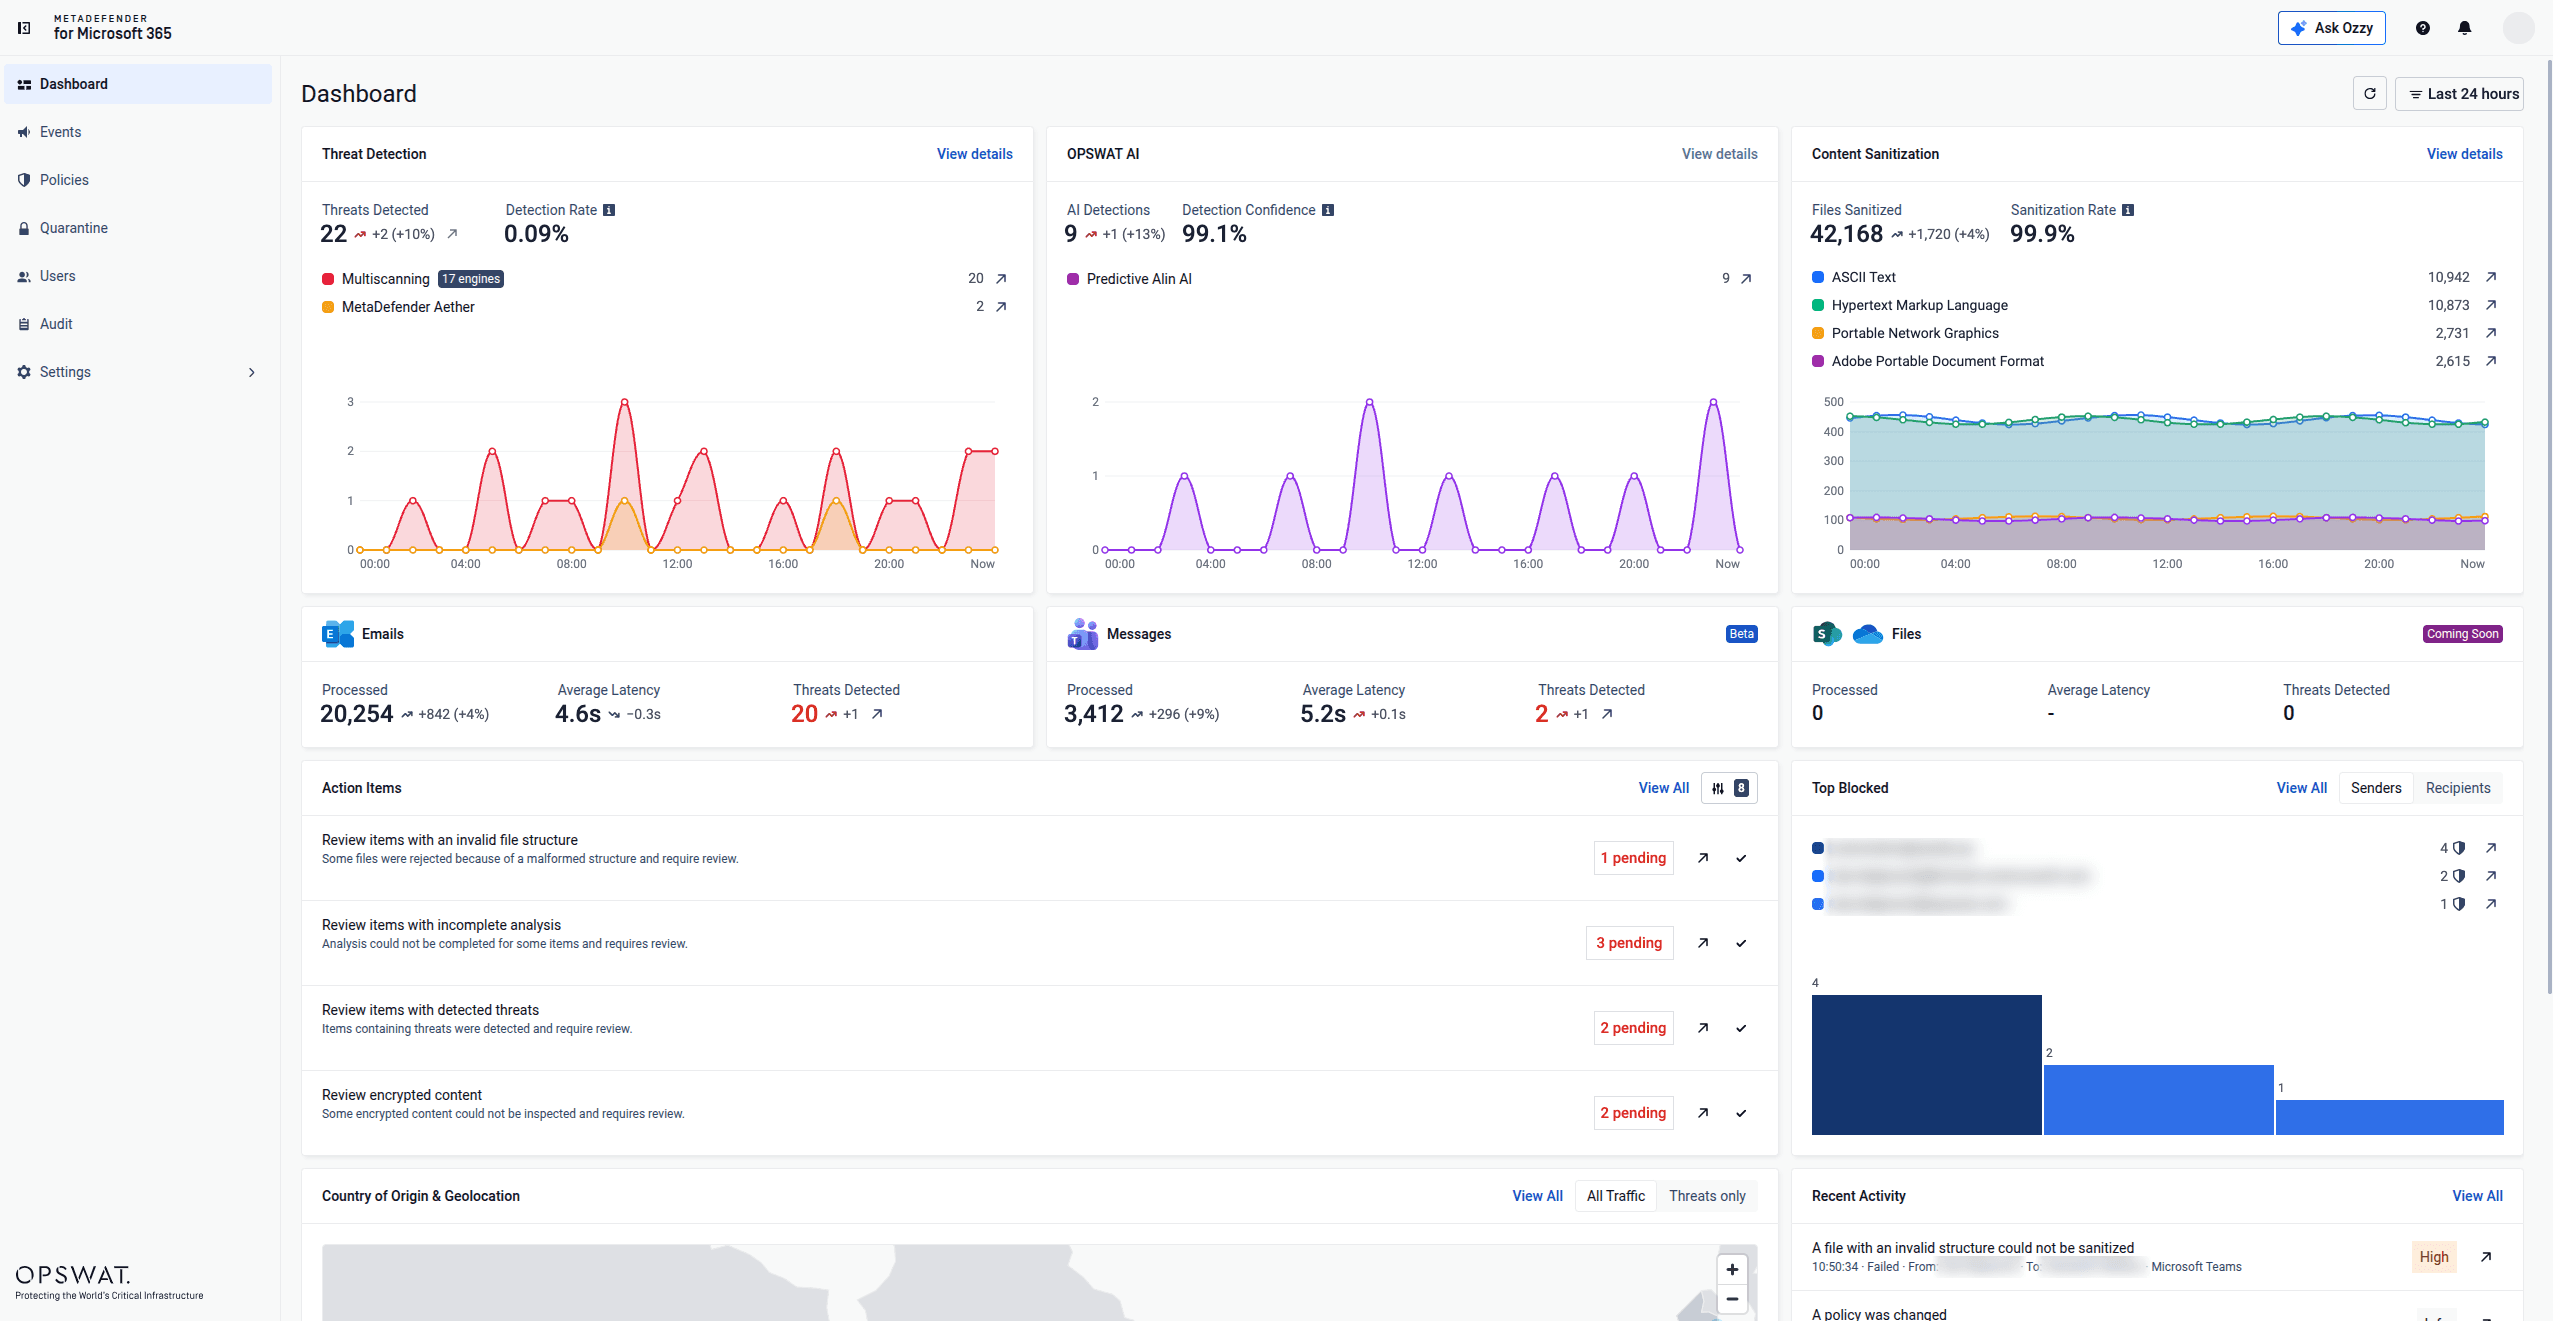
MetaDefender™ pour Microsoft 365 est la solution de prévention des menaces liées aux fichiers proposée par OPSWAT. Elle permet d’inspecter et de nettoyer les fichiers sur Exchange Online et Teams ; la prise en charge de SharePoint Online et OneDrive devrait être déployée mi-octobre 2026. Elle est présentée ici comme une couche de prévention prioritaire qui complète la base de référence native de Microsoft en ajoutant une inspection plus approfondie des fichiers, un nettoyage et des preuves d’audit, là où les organisations ont besoin d’un contrôle renforcé sur les fichiers entrant dans les flux de travail collaboratifs.
- Couverture à l'échelle du tenant Microsoft 365 : application d'une inspection et d'un nettoyage cohérents des fichiers sur Exchange Online et Teams ; la couverture de SharePoint Online et OneDrive sera déployée à la mi-octobre 2026, au lieu de limiter la protection à la boîte de réception.
- Multiscanning Metascan™ : analyse les fichiers en parallèle à l'aide de jusqu'à 17 moteurs anti-malware, en combinant la détection basée sur les signatures, l'analyse heuristique et des modèles alimentés par l'IA pour aboutir à un verdict normalisé unique.
- Technologie Deep CDR™ : traite les fichiers comme non fiables, vérifie leur type et leur structure, supprime les contenus actifs potentiellement risqués tels que les scripts, les macros, les objets intégrés et les éléments non conformes à la politique, puis régénère un contenu propre et utilisable pour plus de 200 types de fichiers.
- Predictive Alin AI et MetaDefender Aether™ : Predictive Alin AI fournit, en quelques millisecondes, des verdicts prédictifs sur les logiciels malveillants avant leur exécution, grâce à l’intelligence artificielle, en s’appuyant sur la structure des fichiers et des indicateurs liés au comportement, tandis qu’ MetaDefender Aether propose une analyse plus approfondie, basée sur l’émulation, pour les menaces évasives, de type « zero-day » et à plusieurs étapes.
- Traitement des fichiers en libre-service protégé par mot de passe : les destinataires fournissent un mot de passe en toute sécurité afin que « MetaDefender » pour Microsoft puisse automatiquement analyser, nettoyer et isoler le fichier dans un environnement sandbox. Si aucune menace n'est détectée, le destinataire reçoit un fichier fonctionnel, sans qu'une validation systématique par un administrateur ne soit nécessaire.
- Aucune modification des enregistrements MX, aucun matériel : ajoute une protection approfondie contre les menaces liées aux fichiers au tenant Microsoft 365 sans réacheminement du courrier, sans matériel supplémentaire ni perturbation inutile du flux de messagerie.
Quelle stratégie de protection des fichiers Microsoft 365 correspond à votre niveau de risque ?
Niveau de risque | Mesure recommandée |
Risque standard | Vérifier les licences, appliquer les stratégies de référence de Microsoft, réduire le nombre d'exclusions, tester les fonctionnalités « Pièces jointes sécurisées » et « Liens sécurisés », et attribuer clairement la responsabilité des réponses |
Risque accru | Ajouter une prise en charge étendue de la collaboration, l'analyse multi-moteurs, la désinfection proactive et une gestion renforcée des fichiers protégés par mot de passe |
Réglementé | Exiger une inspection fondée sur des politiques, des preuves de la chaîne de traçabilité et des rapports conformes aux exigences de conformité avant le déploiement |
Infrastructures essentielles | Privilégier une approche axée sur la prévention, l'application rigoureuse des règles et la collecte de preuves détaillées pour les dossiers intégrés dans des flux de travail sensibles |
Une évaluation pratique de la protection des fichiers dans Microsoft 365 passe par l'identification des licences, l'examen des politiques, la cartographie des charges de travail et des tests sur des fichiers représentatifs avant de déterminer si les contrôles natifs sont suffisants ou s'il convient de mettre en place une couche de protection supplémentaire. Les entreprises doivent tester les niveaux d'archivage, les objets intégrés, les formats de documents et les tailles de fichiers qu'elles échangent le plus souvent afin de comprendre comment chaque contrôle se comporte dans des conditions réelles d'utilisation des fichiers.
Sujets connexes
- Comment cinq cadres de conformité redéfinissent Email Security
- Comment évaluer Email Security à l'aide de 7 questions
- Les logiciels malveillants diffusés via des fichiers SVG inondent les boîtes mail. Voici ce qui permet réellement de les bloquer.
MetaDefender Pour Microsoft 365, cette solution ajoute à votre environnement Microsoft 365 existant une inspection et une désinfection des fichiers axées sur la prévention, en superposant plusieurs niveaux d’analyse, la technologie Deep CDR™ et une analyse basée sur l’IA à la couverture native de Defender. Grâce à cette approche, les équipes de sécurité peuvent réduire les risques résiduels liés aux fichiers dans les flux de travail de messagerie et de collaboration, sans avoir à modifier les enregistrements MX ni à acquérir de nouveau matériel.
Commencez par consulter la page « OPSWAT » pour évaluer la solution « MetaDefender » pour Microsoft 365 dans votre environnement.
Foire aux questions (FAQ)
Microsoft Defender pour Office 365 est-il suffisant pour bloquer les attaques de phishing sophistiquées, les logiciels malveillants de type « zero-day », les ransomwares et les attaques par usurpation de messagerie professionnelle ?
Cela dépend du niveau de licence, de la maturité de la configuration et de votre tolérance au risque. Defender pour Office 365 offre une base de référence native solide, mais les logiciels malveillants de type « zero-day », les menaces furtives et certaines conditions liées aux fichiers peuvent tout de même générer un risque résiduel que certaines organisations choisissent de traiter à l'aide d'une couche supplémentaire d'inspection et de nettoyage.
Quelles sont les différences en matière de sécurité et de licence entre Exchange Online Protection, Defender pour Office 365 (forfait 1) et Defender pour Office 365 (forfait 2) ?
Exchange Online Protection offre des fonctionnalités de base en matière de protection contre les logiciels malveillants, le spam et le phishing, ainsi qu’une protection contre l’usurpation d’identité et des contrôles du flux de messagerie et de la quarantaine. Le plan 1 de Defender pour Office 365 ajoute les fonctionnalités « Pièces jointes sécurisées » et « Liens sécurisés », des détections en temps réel, ainsi que des capacités avancées de lutte contre le phishing, telles que la protection contre l’usurpation d’identité des utilisateurs et des domaines. Le Plan 2 ajoute, en plus du Plan 1, des fonctionnalités d’investigation et de recherche des menaces, d’analyse des campagnes, d’investigation et de réponse automatisées, ainsi qu’une formation à la simulation d’attaques.
Microsoft Defender pour Office 365 analyse-t-il les fichiers partagés via Teams, SharePoint Online et OneDrive ?
Microsoft assure la protection des fichiers pris en charge dans le cadre de ces environnements, mais les fonctionnalités exactes varient en fonction de la licence, de la stratégie et de l'état du fichier. Les fichiers Teams étant généralement stockés dans SharePoint Online ou OneDrive, les administrateurs doivent vérifier l'emplacement du fichier, la stratégie qui s'applique à celui-ci, ainsi que si l'inspection a lieu avant ou après l'accès de l'utilisateur.
Quelles lacunes subsistent en matière de protection contre les menaces véhiculées par les fichiers après le déploiement de Microsoft Defender pour Office 365 ?
Les failles les plus courantes concernent les fichiers protégés par mot de passe et chiffrés, les archives profondément imbriquées, les documents mal formés ou détournés à des fins malveillantes, ainsi que la période d'exposition avant qu'une menace « zero-day » ne fasse l'objet d'un verdict définitif.
Comment une solution de sécurité de messagerie tierce peut-elle compléter Microsoft Defender pour Office 365 sans modifier les enregistrements MX ?
Avec « MetaDefender » pour Microsoft 365, la protection des e-mails est appliquée en ligne, ce qui permet d’inspecter les fichiers avant leur livraison dans la boîte de réception et de bloquer les contenus malveillants avant que les utilisateurs n’y soient exposés. La protection de Microsoft Teams s’appuie sur une intégration basée sur « API » pour inspecter et nettoyer les fichiers dès leur entrée dans les flux de travail collaboratifs.
