En 2021, le groupe Lazarus a pris pour cible des chercheurs en sécurité à l'aide de projets Visual Studio piégés. En 2024, il a introduit des paquets malveillants sur PyPI en recourant au typosquatting. Et dans le cadre d'une campagne en cours depuis au moins mars 2025, le groupe s'est tourné vers des leurres de spear phishing se faisant passer pour Edge Group, l'IIT Kanpur et Airbus, ciblant des organisations des secteurs de l'aérospatiale et de la défense.
Le vecteur de diffusion change, mais la stratégie sous-jacente reste la même. Chaque nouvelle version de la porte dérobée Comebacker développée par ce groupe s'appuie sur le même point d'entrée : un fichier qu'un utilisateur ouvre et auquel il accorde sa confiance. Une analyse récente menée par ENKI détaille cette dernière variante de Comebacker et met en évidence une évolution technique significative.
Le dropper utilise désormais un algorithme XOR/bit-swap personnalisé, en remplacement des chiffrements RC4 ou HC256 présents dans les versions précédentes. Les étapes du chargeur ont adopté le chiffrement ChaCha20. Et pour la première fois, le trafic de commande et de contrôle est chiffré à l'aide de l'algorithme AES-128-CBC, abandonnant ainsi les communications en clair qui rendaient les variantes précédentes plus faciles à intercepter.
Chacune de ces modifications vise à contourner la détection par signature, et aucune n'a d'importance si le fichier malveillant n'atteint jamais l'utilisateur. Pour les organisations qui gèrent des programmes classifiés, des données soumises à l'ITAR ou des systèmes OT critiques, la compromission d'un seul poste de travail peut entraîner un incident touchant l'ensemble de la chaîne d'approvisionnement.
Cet article examine le fonctionnement de la chaîne d'infection de Comebacker, explique pourquoi les défenses traditionnelles peinent à la contrer, et montre comment une approche de sécurité des fichiers axée sur la prévention, mise en œuvre au niveau de la passerelle de messagerie, des périphériques amovibles et de tous les points d'entrée intermédiaires, permet de neutraliser la menace, quel que soit le mode de dissimulation de la charge utile.
Comment les attaques par fichier contournent les défenses périmétriques
Les acteurs étatiques tels que le groupe Lazarus exploitent les e-mails et les supports amovibles, car les entreprises du secteur aérospatial et de la défense s'appuient sur ces canaux pour transférer des fichiers au sein de leurs réseaux. Ce qui rend Comebacker si difficile à détecter, c'est ce qui se passe après la livraison. Le document initial semble légitime, mais une fois ouvert, il déclenche une chaîne d'exécution en plusieurs étapes conçue pour rester cachée.
Principaux points d'entrée pour les campagnes de type « Comebacker »
Courriel :
Des pièces jointes malveillantes déguisées en contrats de fournisseur, en mises à jour de projet ou en factures. ENKI a identifié quatre documents .docx servant d'appât et se faisant passer pour Edge Group, l'IIT Kanpur et Airbus dans le cadre d'une campagne active depuis au moins mars 2025.
Supports périphériques :
USB ou des disques durs portables infectés introduits dans les réseaux d'ingénierie ou de production lors d'opérations courantes telles que les mises à jour logicielles ou les cycles de maintenance.
Une macro VBA déchiffre un chargeur ainsi qu'un faux document convaincant à l'aide d'un algorithme XOR/inversion de bits personnalisé. Le chargeur passe par plusieurs étapes de chiffrement utilisant ChaCha20. La porte dérobée finale s'exécute entièrement en mémoire, ne laissant aucune trace sur le disque qui pourrait être détectée par les outils de sécurité des terminaux.
Au moment où la porte dérobée envoie ses données, tout le trafic de commande et de contrôle est chiffré à l'aide de l'algorithme AES-128-CBC, se fondant ainsi dans le trafic HTTPS normal. Les outils de sécurité périmétrique classiques détectent simplement un utilisateur ouvrant un document et générant du trafic Web chiffré, et rien dans cette séquence ne déclenche d'alerte.
Le groupe Lazarus utilise des variantes parallèles dotées de différentes implémentations cryptographiques : ChaCha20 dans une chaîne, HC256 dans une autre, mais avec des fonctionnalités de porte dérobée identiques. Une signature de détection conçue pour l'une ne permettra pas de détecter l'autre. C'est là le problème fondamental lorsqu'on se fie uniquement à la détection. Les pirates conçoivent en effet leurs charges utiles de manière à contourner ce système.
Neutraliser les logiciels malveillants avant qu'ils ne s'exécutent
Que faire face à une menace spécialement conçue pour échapper à la détection ? Une solution consiste à ajouter davantage de couches de détection, de moteurs, de signatures et de règles comportementales. Cela aide, mais les pirates conçoivent déjà des logiciels malveillants capables de contourner ce modèle. L'autre solution consiste à supprimer les éléments qui rendent un fichier dangereux. C'est là la logique opérationnelle qui sous-tend les technologies OPSWAT.
Tout fichier entrant dans l'environnement, que ce soit par e-mail ou via un support amovible, est d'abord traité par Metascan™ Multiscanning. Le fichier est analysé en parallèle par plus de 30 moteurs anti-malware, qui combinent la détection basée sur les signatures avec des méthodes heuristiques et l'apprentissage automatique. Alors qu'un seul moteur pourrait ne pas détecter une nouvelle variante de Comebacker, la probabilité que plus de 30 moteurs la manquent tous diminue considérablement.
Cependant, même si la couverture de détection est très étendue, elle repose toujours sur la reconnaissance d'un élément malveillant. La technologie Deep CDR™ ne cherche pas à identifier la charge utile. Elle élimine plutôt les conditions qui permettent à une charge utile de s'exécuter. Cette couche de prévention supprime les éléments actifs des fichiers, tels que les macros, les scripts, les exécutables intégrés et les objets cachés. Elle reconstitue ensuite une version propre et utilisable du document. Ce processus fonctionne sur plus de 200 types de fichiers et s'effectue en quelques millisecondes.
La technologie Deep CDR™ dans une attaque de type « Comebacker »
Avant la technologie Deep CDR™ | Après la technologie Deep CDR™ |
|---|---|
| Les macros VBA déclenchent la chaîne de chargement | Macros supprimées |
| Le programme exécutable intégré déploie une charge utile en plusieurs étapes | Fichier exécutable supprimé |
| Contenu du document factice (texte, mise en forme, images) | Fichier exécutable supprimé |
Grâce à cette technologie, les éléments dangereux sont éliminés, tandis que le contenu exploitable est préservé. Le chargeur, les étapes de chiffrement ainsi que la porte dérobée en mémoire n'ont aucune chance de s'exécuter. Cependant, tous les fichiers ne peuvent pas être assainis. Les exécutables, les programmes d'installation et certains documents réglementés doivent rester intacts, en particulier dans les secteurs de l'aérospatiale, de la défense et des infrastructures critiques. Pour ces fichiers, un autre type d'inspection est nécessaire.
Détection des menaces furtives basées sur des fichiers qui ne peuvent pas être neutralisées
Pour les fichiers qui doivent passer sans être altérés,Sandbox Adaptive MetaDefender Sandbox une analyse comportementale grâce à une détection des menaces basée sur l'émulation. Au lieu de s'appuyer sur des signatures ou une inspection statique, elle observe le comportement d'un fichier pendant son exécution afin de mettre au jour toute activité malveillante cachée.
L'analyse d'ENKI montre que le groupe Lazarus intègre des mécanismes de détection de l'environnement dans ses logiciels malveillants, en recourant à des techniques d'activation différée et de contournement conçues pour détecter et contourner les machines virtuelles. Plutôt que de lancer une machine virtuelle complète, Adaptive Sandbox émule l'exécution au niveau des instructions, ce qui permet de procéder à l'analyse sans laisser de traces que le logiciel malveillant pourrait détecter.
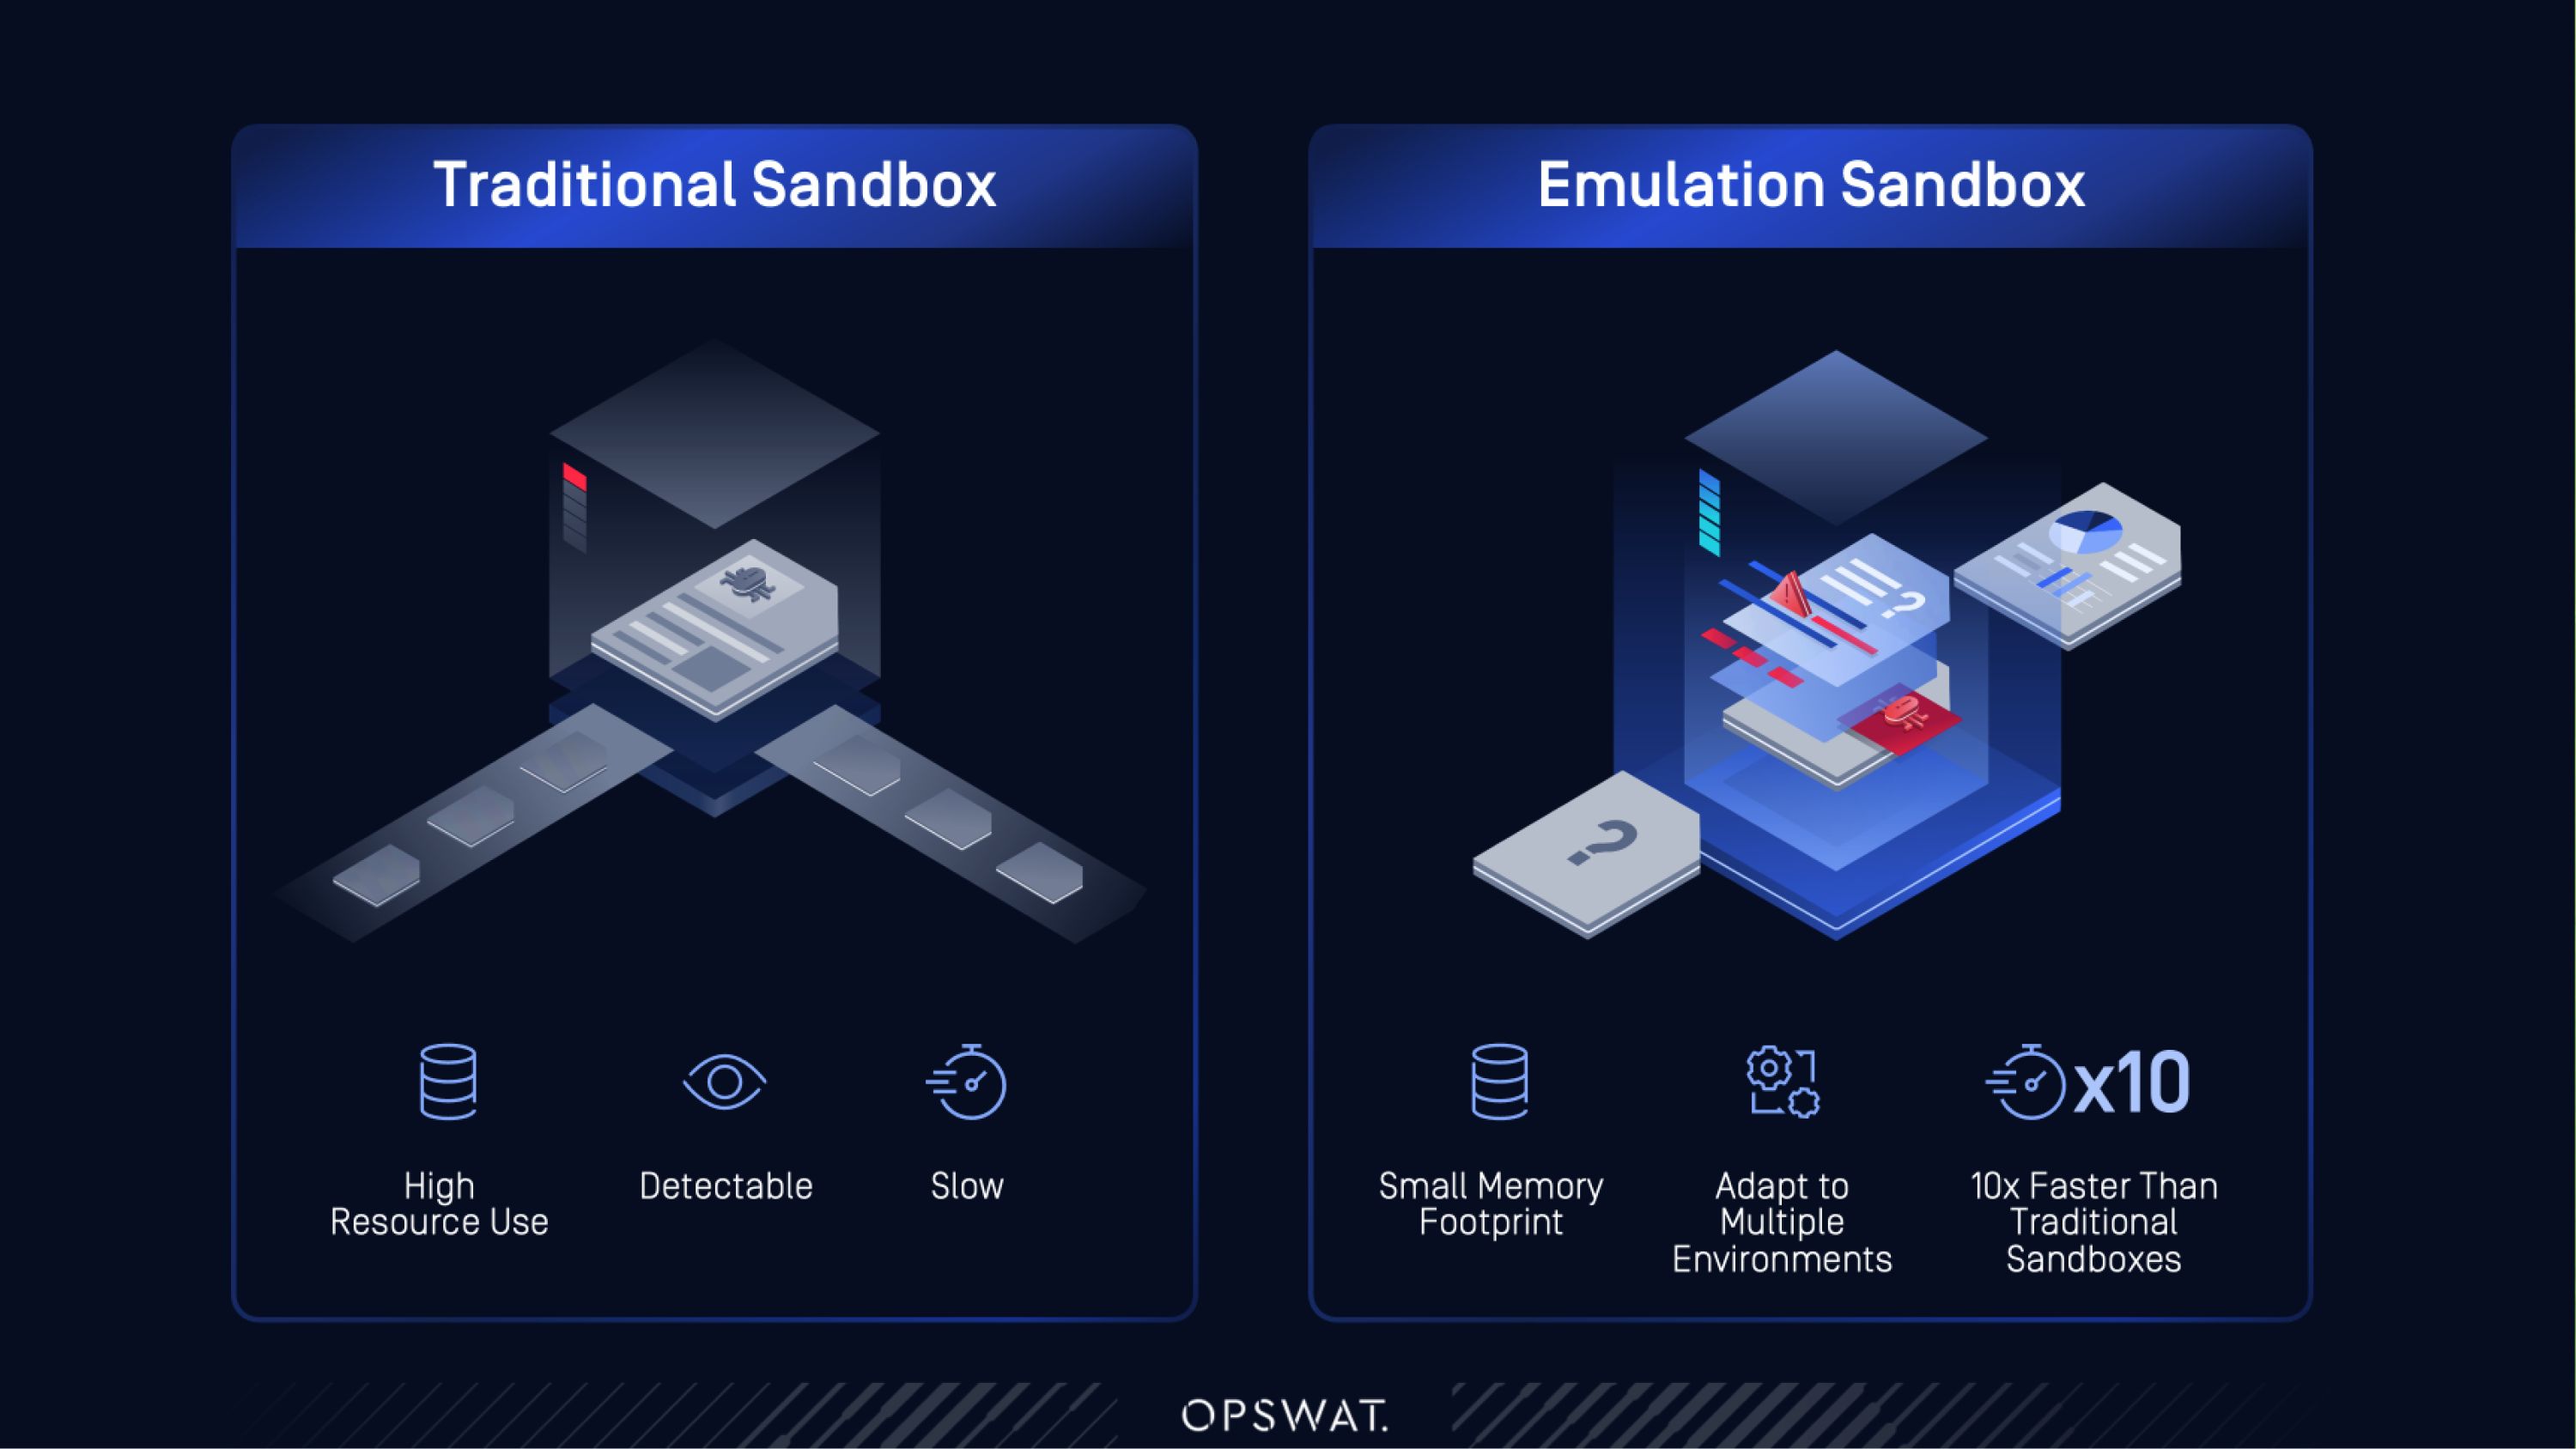
Sandboxing basé sur une machine virtuelle vs sandboxing basé sur l'émulation
environnement de test isolé basé sur une machine virtuelle | Sandbox Adaptive basée sur l'émulation |
|---|---|
| Détectable par les contrôles anti-VM | Aucun artefact de machine virtuelle à identifier |
| Des verdicts qui mobilisent d'importantes ressources et prennent plus de temps | Des verdicts jusqu’à 10 fois plus efficaces en quelques secondes |
| Nécessite des ajustements pour les nouvelles techniques d'esquive | Contrecarrent les techniques anti-VM, anti-débogage et de contournement temporel sans réglage manuel |
| Débit limité dans les environnements à fort volume | Conçu pour l'analyse de fichiers à haut débit |
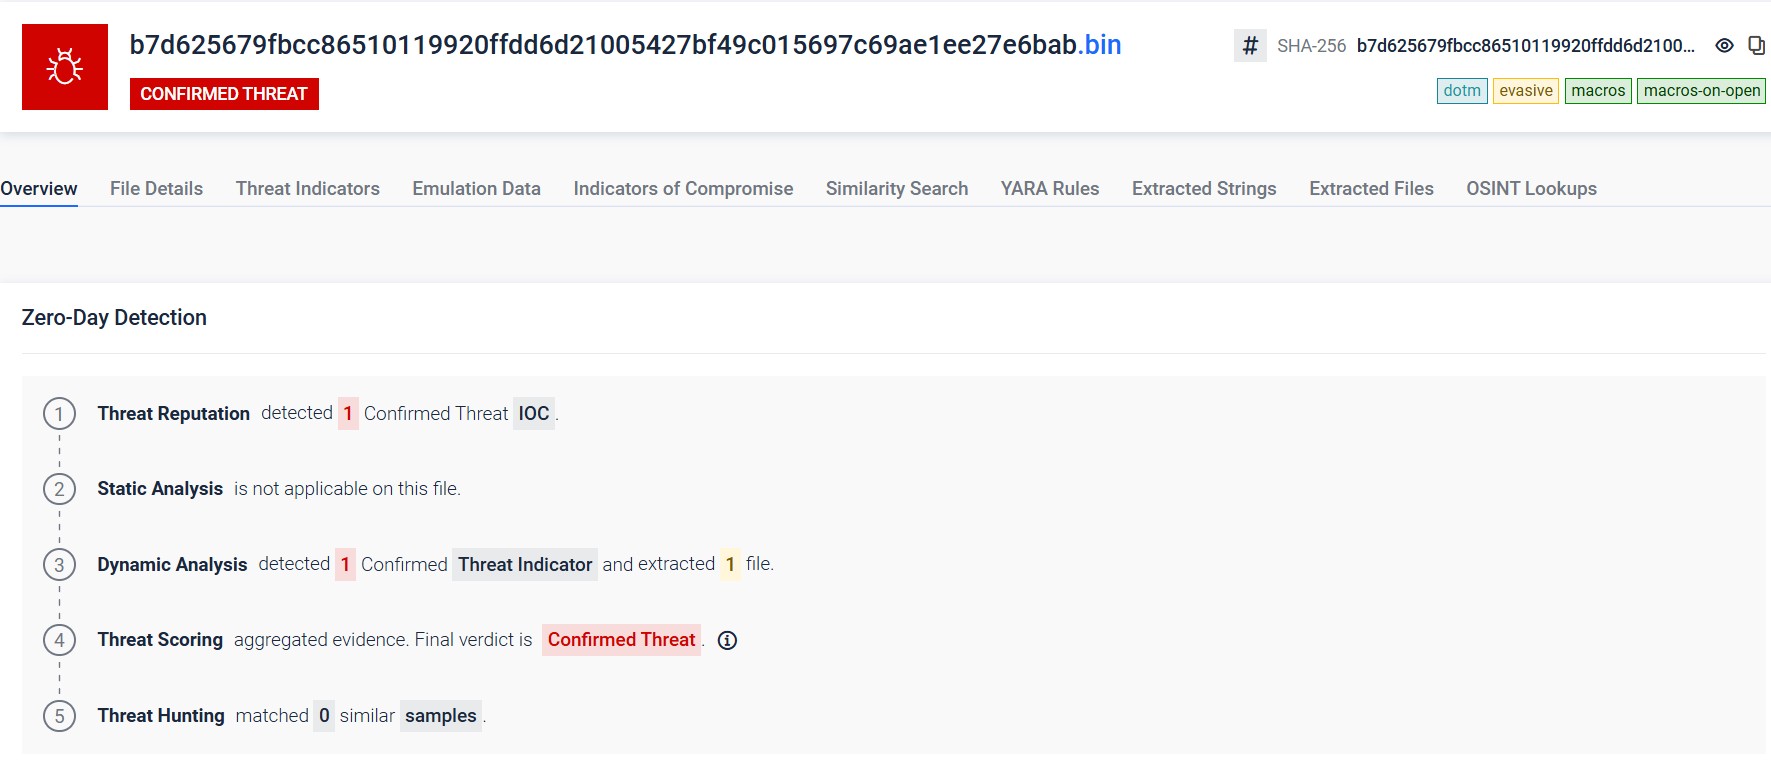
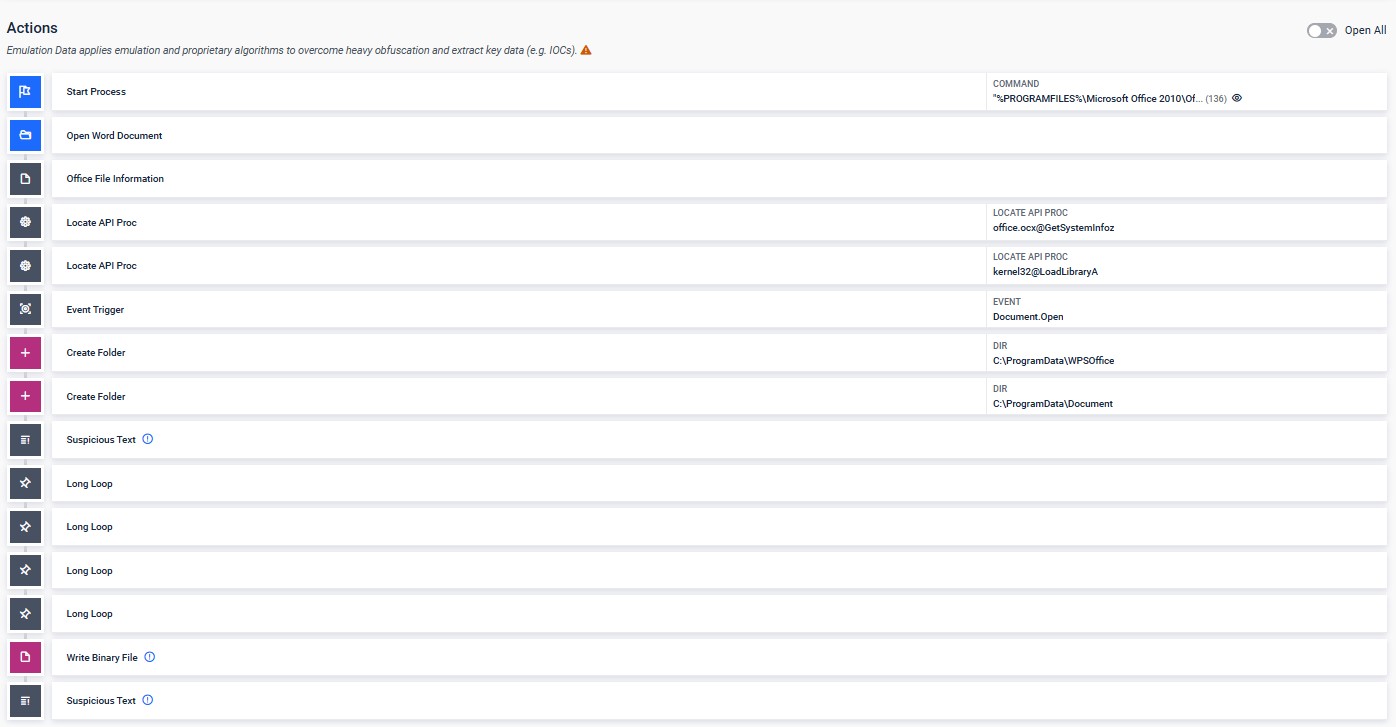
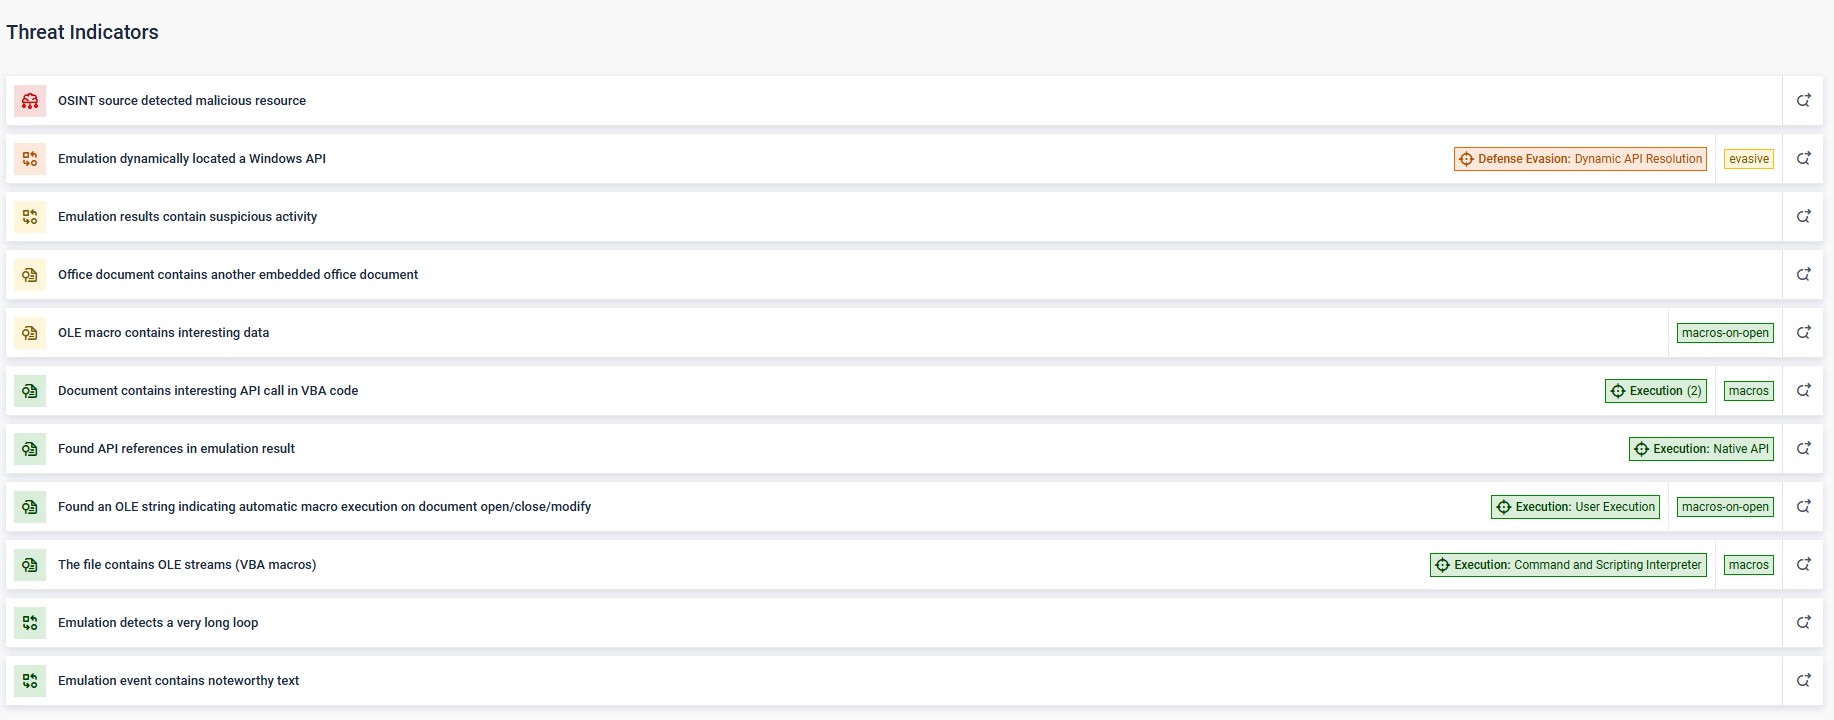
Au cours de l'analyse, Adaptive Sandbox les comportements d'exécution, tels que l'activité du système de fichiers, les tentatives d'injection de processus, les modifications du registre et les communications réseau. Voici les schémas générés par la chaîne de chargement de Comebacker : le raccourci de persistance dans le dossier « Démarrage », l'exécution de rundll32 et la communication cryptée avec le serveur de commande et de contrôle (C2).
Adaptive Sandbox décomposeSandbox les charges utiles multicouches et met en évidence des indicateurs de compromission (IOC) cachés que les outils basés sur les signatures ne détectent jamais. Les résultats sont mis en correspondance avec les techniques du modèle MITRE ATT&CK et réinjectés dans la plateforme sous forme de renseignements exploitables sur les menaces, ce qui permet de prendre des décisions plus rapides et d'optimiser la recherche de menaces.
Aborder la « pyramide de la douleur » grâce à une détection unifiée
L'évolution de Comebacker correspond parfaitement à la « pyramide de la douleur », un modèle qui classe les indicateurs de menace en fonction du coût que représente leur modification pour un attaquant, depuis les hachages au bas de l'échelle (faciles à changer) jusqu'aux TTP au sommet (nécessitant un effort de développement important pour être réécrits). Le groupe Lazarus a modifié les indicateurs les plus faciles à changer dans toutes les campagnes Comebacker connues depuis 2021.
Comebacker : une carte de la pyramide de la douleur
Niveau de la pyramide de la douleur | Exemple de fonction « Comebacker » |
|---|---|
| Valeurs de hachage | Des hachages SHA256 distincts pour chaque étape de dropper et de loader |
| Adresses IP / Noms de domaine | Domaines C2 alternés d'une campagne à l'autre : hiremployee[.]com, birancearea[.]com. Infrastructure de staging hébergée sur office-theme[.]com |
| Éléments liés au réseau et à l'hôte | Le trafic C2 est désormais chiffré à l'aide de l'algorithme AES-128-CBC, remplaçant ainsi les communications en clair précédentes ; des raccourcis de persistance sont enregistrés dans le dossier « Démarrage ». |
| Outils | Évolution du chiffrement, du RC4 au HC256 puis au ChaCha20, au fil des étapes du chargeur ; algorithme XOR/inversion de bits personnalisé dans le dropper |
| TTP | Spear phishing à l'aide de documents malveillants (T1566.001), chargement de code par réflexion (T1620), communication C2 chiffrée (T1573.001), exécution de binaires système via un proxy à l'aide de rundll32 (T1218.011) |
La modification des lignes du bas a probablement pris des heures, voire des jours, au groupe Lazarus ; la refonte de l'architecture du chargeur et des schémas d'exécution demande quant à elle beaucoup plus de temps. Une stratégie de détection axée uniquement sur les lignes du bas revient à jouer le jeu que le groupe souhaite vous voir jouer. Chaque fois que vous créez une signature pour une clé ChaCha20, ils en génèrent une autre.
Du Sandbox la détection unifiée
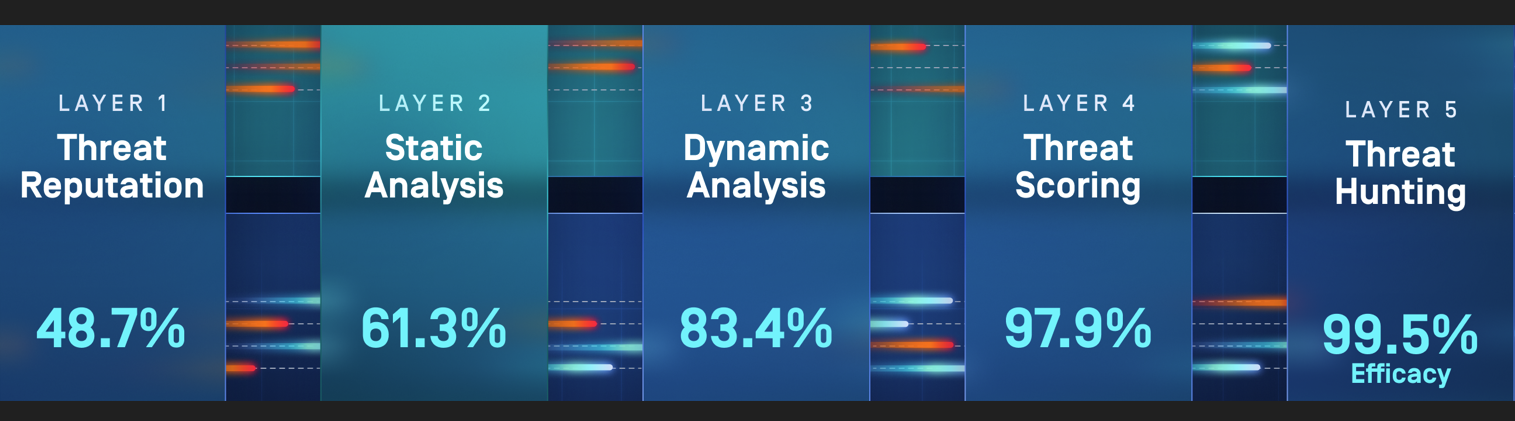
La section précédente a montré comment Adaptive Sandbox le comportement d'exécution de Comebacker. MetaDefender étend cette fonctionnalité pour en faire un pipeline unifié qui couvre l'ensemble de la « pyramide de la douleur », en traitant chaque fichier à travers quatre couches de plus en plus approfondies.
Couche 1, Réputation des menaces : compare les hachages de fichiers, les adresses IP et les domaines à plus de 50 milliards d'indicateurs. Les infrastructures connues de Comebacker et les échantillons déjà identifiés sont immédiatement bloqués.
Couche 2, analyse statique : l'IA prédictive Alin analyse les indicateurs structurels et comportementaux des fichiers avant leur exécution, permettant ainsi de détecter les intentions malveillantes en quelques millisecondes, sans recourir à des signatures ni à des tests d'exécution. Des verdicts très fiables concernant un dropper Comebacker peuvent être émis avant l'exécution, tandis que les fichiers pour lesquels le verdict est incertain sont soumis à une analyse dynamique.
Couche 3, Analyse dynamique : transmet les échantillons inconnus à l'émulation au niveau des instructions de l'Adaptive Sandbox , révélant ainsi des chaînes de chargement à plusieurs étapes, des routines de décryptage et l'exécution de rundll32. Les indicateurs de compromission (IOC) récemment découverts sont automatiquement réinjectés dans la couche 1, renforçant ainsi la détection des fichiers suivants.
Couche 4, Évaluation des menaces : elle établit des corrélations entre les signaux comportementaux et attribue un score de risque basé sur le niveau de confiance, en prenant en compte les mécanismes de persistance, l'injection de processus et l'activité C2. C'est à ce niveau que les communications chiffrées vers les serveurs C2 de Comebacker sont détectées, quel que soit l'algorithme de chiffrement utilisé.
Couche 5, recherche proactive des menaces : cette couche utilise une recherche par similarité basée sur l’apprentissage automatique, portant sur plus de 100 millions d’échantillons analysés, pour relier la variante de 2025 aux campagnes « Comebacker » de 2021 et 2024, même si le schéma de chiffrement a été entièrement modifié. Obliger le groupe Lazarus à abandonner son architecture de chargeur et son modèle d’exécution constitue une pression d’un tout autre ordre que la simple recherche de nouveaux hachages de fichiers.
Informations préalables à l'exécution grâce à l'IA prédictive d'Alin AI
Tous les fichiers ne nécessitent pas une analyse comportementale complète. Dans les environnements à fort volume, l'envoi de chaque fichier inconnu vers le bac à sable génère une pression sur le débit. MetaDefender La couche 2 d'Aether – Analyse statique – comble cette lacune en utilisant l'IA prédictive Alin pour fournir des verdicts avant l'exécution, avant même qu'un fichier n'atteigne le bac à sable.
Predictive Alin AI utilise l'apprentissage automatique pour analyser les indicateurs structurels et comportementaux des fichiers exécutables sans les exécuter. Les résultats sont disponibles en moins de 50 millisecondes au P90 et en moins de 100 millisecondes au P99. Les premiers tests montrent un taux de détection de 90 % sur les fichiers exécutables, avec 0,1 % de faux positifs. Le moteur fonctionne aussi bien en ligne qu'hors ligne avec des performances identiques, ce qui permet de le déployer dans les mêmes environnements isolés (air-gapped) où les menaces de type Comebacker ont les conséquences les plus graves.
2 compétences clés pertinentes
- Prédiction des failles « zero-day »: la couche 2 identifie les menaces inédites que les moteurs basés sur les signatures ne détectent pas, en analysant les formats d'exécutables à haut risque (PE, ELF, Mach-O et PDF) avant leur exécution. L'extension de la couverture des types de fichiers est prévue dans la feuille de route.
- Réduction de la charge du bac à sable: les fichiers que la couche 2 écarte avec un haut niveau de certitude ne font pas l'objet d'une analyse dans le bac à sable. Les fichiers signalés sont acheminés vers la couche 3 (analyse dynamique), ce qui permet de préserver la capacité du bac à sable pour les fichiers qui nécessitent réellement une inspection comportementale approfondie.
Sécuriser la passerelle de messagerie avant que les menaces n'atteignent la boîte de réception
C'est par e-mail que Comebacker s'introduit dans les systèmes. Les documents d'appât ont été conçus pour atterrir dans une boîte de réception et y être ouverts. Si la pièce jointe malveillante n'arrive jamais, la chaîne d'infection ne se déclenche pas. MetaDefender Cloud Security™ s'intègre à Microsoft 365 et Google Workspace pour analyser et désinfecter les messages avant qu'ils n'atteignent les utilisateurs. Il fonctionne en ligne avec le flux de messagerie, ce qui signifie que les menaces sont bloquées avant même leur livraison.
Protection à trois couches
- Pièces jointes: les fichiers sont traités à l'aide des technologies Metascan™ Multiscanning Deep CDR™. Un fichier .docx de type « Comebacker » contenant des macros VBA intégrées est dépouillé de ses éléments indésirables et reconstitué avant même que le destinataire ne le voie.
- Liens: les URL sont analysées et réécrites afin de bloquer les pages de hameçonnage et les redirections vers des serveurs de commande et de contrôle.
- Application des politiques: les messages suspects sont automatiquement mis en quarantaine, nettoyés ou signalés aux instances supérieures, conformément aux règles de l'organisation.
Pour les équipes de sécurité, l'impact est immédiat. Moins d'e-mails malveillants parviennent aux utilisateurs, ce qui se traduit par moins d'alertes, moins d'enquêtes et moins de temps consacré à la résolution des incidents. Cela permet aux équipes de se concentrer sur les menaces les plus prioritaires.
Protection Media amovibles Media des réseaux isolés physiquement
USB et les disques durs portables font office de passerelle entre les systèmes externes et les réseaux de contrôle, faisant de chaque fichier transféré un point d'entrée potentiel. MetaDefender et MetaDefender Media mettent en place des points de contrôle sécurisés à ces interfaces.
Avant qu'un fichier provenant d'un support amovible ne pénètre dans un environnement sensible, il est analysé et nettoyé à l'aide des technologies Metascan™ Multiscanning Deep CDR™. Cela permet d'appliquer aux supports physiques la même protection que celle utilisée au niveau de la passerelle de messagerie. Un document malveillant s'appuyant sur des macros intégrées ou des charges utiles dissimulées est neutralisé avant même d'atteindre le système cible.
Les environnements opérationnels posent un défi supplémentaire : la diversité des supports. Le kiosque prend en charge plus de 20 types de supports, notamment USB et USB, les cartes SD, les supports optiques et les formats hérités, garantissant ainsi une mise en œuvre cohérente même lorsque des technologies plus anciennes sont encore utilisées.
C'est l'application de cette mesure qui en garantit l'efficacité. Une fois qu'un fichier a passé le contrôle, il reçoit une signature numérique. L'agent Media OPSWAT, installé sur les terminaux, bloque tout support amovible ne disposant pas de cette signature. Une USB non analysée ne fonctionne tout simplement pas.
Des politiques centralisées assurent la cohérence du processus. MetaDefender applique des règles de quarantaine, des restrictions sur les appareils et la journalisation des audits à l'ensemble des flux de travail multimédias, garantissant ainsi que chaque fichier entrant dans un environnement isolé est inspecté, validé et enregistré. Pour les organisations soumises aux exigences NERC CIP, NIST 800-53 ou ISA/IEC, ce niveau de contrôle est essentiel. Il fournit la preuve vérifiable que chaque fichier entrant dans l'environnement a été inspecté et validé.
Une prévention unifiée au-delà des limites des fichiers
Les technologies décrites dans les sections précédentes – analyse multi-niveaux, technologie Deep CDR™, sandboxing, sécurité des e-mails et mise en œuvre en mode kiosque – sont particulièrement efficaces lorsqu’elles s’inscrivent dans un cadre de politiques unique.MetaDefender offre cette base.
La plateforme centralise les politiques, la télémétrie et l'application des règles à tous les points d'entrée des fichiers, qu'il s'agisse des passerelles de messagerie dans le cloud, des points de contrôle des supports amovibles ou des transferts réseau. Au lieu de gérer chaque contrôle séparément, les équipes de sécurité définissent une seule fois les règles de traitement des fichiers et les appliquent de manière cohérente partout.
3 flux de travail essentiels rendus possibles par MetaDefender Core
- Des politiques de gestion des fichiers cohérentes: les mêmes règles d'analyse et de nettoyage s'appliquent, quel que soit le mode d'entrée du fichier dans l'environnement.
- Correction automatisée: Sandbox et les données de réputation déclenchent des décisions de blocage, de mise en quarantaine ou de déblocage sans intervention manuelle.
- Conformité et préparation aux enquêtes: les indicateurs de compromission (IOC) et les journaux d'audit sont exportés vers des plateformes SIEM à des fins de reporting et d'enquête.
Cette approche unifiée comble les lacunes entre les différents contrôles. Une décision prise dans un bac à sable concernant un fichier suspect à un point de contrôle peut immédiatement influencer la manière dont des fichiers similaires sont traités aux autres points de contrôle. Il en résulte une détection plus rapide, une charge de travail réduite pour les analystes et moins de risques qu’un fichier malveillant ne passe à travers des failles non coordonnées.
Faire en sorte que Comebacker ne revienne jamais
Le groupe Lazarus continuera à faire évoluer ses schémas de chiffrement, ses chaînes de chargement et ses méthodes de diffusion, mais ce qu’il ne peut pas changer facilement, c’est son recours au fichier comme point d’entrée. La MetaDefender assure une prévention à chaque étape du traitement des fichiers, qu’il s’agisse des e-mails, des supports amovibles ou des transferts réseau.
Multiscanning et la technologie Deep CDR™ neutralisent les menaces avant même leur exécution. MetaDefender Le pipeline de détection à cinq couches d'Aether, qui intègre l'analyse statique de Predictive Alin AI au niveau de la couche 2, met en évidence ce qui ne peut pas être nettoyé en toute sécurité. Il couvre l'ensemble de la « pyramide de la douleur » et génère des informations qui renforcent les défenses à chaque analyse.
L'analyse statique pré-exécution de Layer 2 bloque les failles « zero-day » au niveau du périmètre en quelques millisecondes et réserve la capacité de la sandbox aux fichiers qui en ont le plus besoin. MetaDefender Core garantit que ces contrôles fonctionnent selon un cadre de politiques unifié.
Face à Comebacker et aux campagnes qui suivront, la véritable question n'est pas de savoir si vos systèmes de défense sont capables de détecter la dernière variante, mais si un fichier malveillant peut atteindre un utilisateur. Pour découvrir comment OPSWAT vous aider à mettre en place une stratégie de prévention à l'échelle de votre environnement, contactez un expert.
Questions fréquemment posées
Qu'est-ce que la porte dérobée « Lazarus Comebacker » ?
Comebacker est une porte dérobée liée au groupe Lazarus, lui-même associé à la RPDC. Depuis 2021, ce logiciel malveillant a évolué, passant par des projets Visual Studio corrompus, des paquets PyPI victimes de typosquatting, et désormais des leurres de spear phishing ciblant les organisations du secteur aérospatial et de la défense. Chaque variante modifie son mode de chiffrement et son mode de diffusion, mais s’appuie sur le même point d’entrée : un fichier qu’un utilisateur ouvre et auquel il fait confiance.
Pourquoi les systèmes de défense basés sur les signatures peinent-ils à contrer Comebacker ?
Le groupe Lazarus utilise en parallèle plusieurs variantes utilisant différents algorithmes de chiffrement : ChaCha20 dans une chaîne, HC256 dans une autre, qui offrent toutes deux les mêmes fonctionnalités de porte dérobée. Une signature conçue pour une variante ne détecte pas l’autre ; ainsi, les systèmes de détection reposant uniquement sur des modèles connus sont rapidement dépassés, à mesure que le groupe procède à de nouvelles compilations.
Comment « MetaDefender » Aether détecte-t-il une menace de type « Comebacker » qui n'a jamais été observée auparavant ?
MetaDefenderAether traite chaque fichier en passant par cinq niveaux : la réputation des menaces, l’analyse statique (Predictive Alin AI), l’analyse dynamique (Adaptive Sandbox ), la notation des menaces et la recherche active de menaces. Predictive Alin AI peut signaler ou valider un fichier avant son exécution en quelques millisecondes ; tout élément incertain fait l’objet d’une émulation au niveau des instructions, qui met en évidence les chaînes de chargement, les routines de déchiffrement et le comportement C2 que l’inspection statique seule ne permettrait pas de détecter.
L'IA prédictive d'Alin est-elle capable de neutraliser une menace avant même que la technologie Deep CDR™ ou le bac à sable ne la détectent ?
Oui. En tant que couche 2 du pipeline Aether de l’ MetaDefender , l’IA prédictive Alin analyse les indicateurs structurels et comportementaux des fichiers avant leur exécution ou leur déclenchement. Les fichiers malveillants identifiés avec un haut degré de certitude peuvent être bloqués avant leur exécution, tandis que les fichiers sains identifiés avec un haut degré de certitude évitent une analyse inutile dans le bac à sable, ce qui permet de préserver la capacité du bac à sable pour les fichiers qui nécessitent réellement une inspection comportementale approfondie.
Cette approche fonctionne-t-elle dans des environnements isolés ou classifiés ?
Oui. L'IA prédictive Alin fonctionne aussi bien en ligne qu'en mode entièrement hors ligne, avec des performances constantes. MetaDefender Aether dans son ensemble prend également en charge les modèles de déploiement entièrement isolés du réseau (air-gapped), y compris les configurations sur site et hybrides, ce qui permet à l'ensemble du pipeline à cinq couches de fonctionner sans connexion au cloud lorsque cela est nécessaire.