Cybersécurité dans le secteur des services financiers
Secure les systèmes de données clients et de transactions, tout en garantissant la conformité réglementaire grâce à une prévention multicouche des menaces pesant sur les fichiers et les données.
- Détection des menaces liées aux fichiers
- Confiance réglementaire
- Résilience opérationnelle
OPSWAT la confiance de
7 sur 10
2,100+
100+
Qu'est-ce que la cybersécurité dans le secteur des services financiers ?
La cybersécurité dans le secteur des services financiers consiste à protéger les données, les fichiers et les systèmes de transaction dont dépendent les banques, les assureurs et les sociétés des marchés de capitaux, tout en respectant les exigences réglementaires applicables, notamment celles prévues par la DORA, la norme PCI DSS, la GLBA, la loi SOX et la partie 500 du NYDFS.
Les établissements financiers échangeant en permanence des documents avec leurs clients, leurs fournisseurs et les autorités de régulation, chaque fichier téléchargé constitue un point d'entrée potentiel pour les logiciels malveillants.
OPSWAT propose une solution de cybersécurité basée sur l'IA pour les infrastructures critiques. Notre plateforme MetaDefender™ sécurise la couche « fichiers et données » de l'écosystème financier, en inspectant et en nettoyant chaque fichier entrant dans l'environnement des établissements financiers, en complément des contrôles déjà en place au niveau des terminaux, du réseau et des identités.
Pourquoi le risque lié aux fichiers est un risque financier
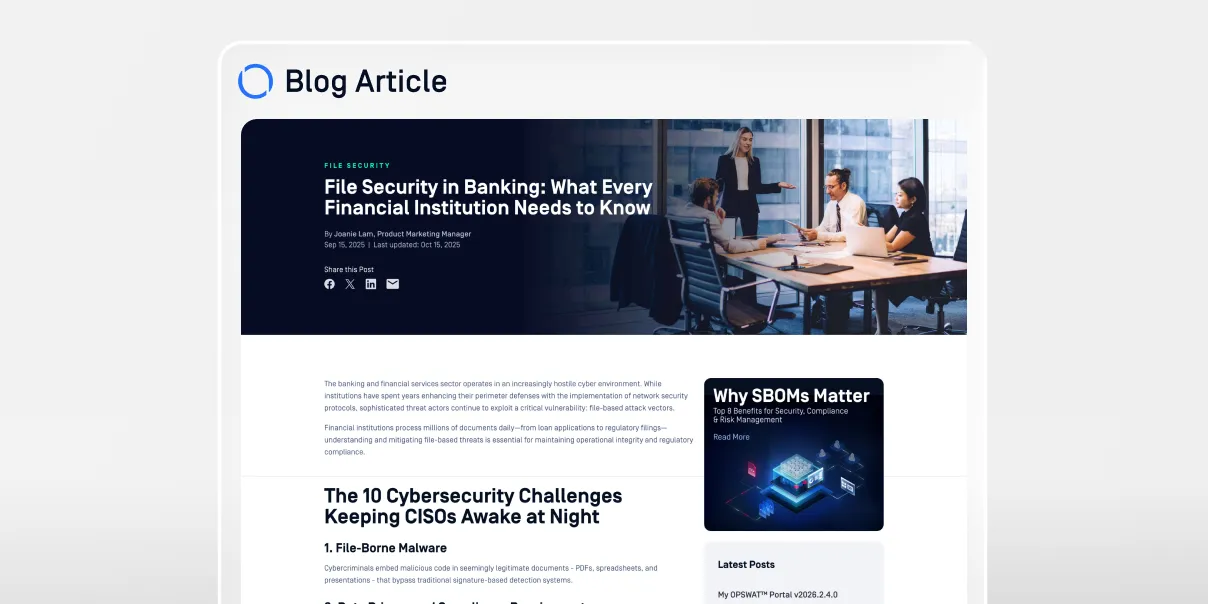
Les documents KYC, les fichiers de trading et les documents de paiement peuvent contenir des logiciels malveillants ou des informations falsifiées. Les fichiers malveillants peuvent compromettre les systèmes financiers, tandis que les documents d'identité falsifiés peuvent faciliter la fraude à l'identité synthétique et compromettre la vérification des clients.
Les normes DORA, PCI DSS, GLBA, RGPD et la partie 500 du NYDFS définissent des obligations en matière de sécurité et de protection des données, avec des exigences de documentation et de justification qui varient selon le référentiel. La prévention contre les logiciels malveillants aide les organisations à se conformer à ces obligations.
Le fait de disposer d'outils de sécurité distincts pour les téléchargements, les transferts et le stockage peut entraîner des politiques incohérentes et une visibilité fragmentée. Les établissements financiers ont besoin d'une protection coordonnée des fichiers, quel que soit l'emplacement de leurs données.
Ne faites confiance à aucun fichier tout au long de son cycle de vie
OPSWAT inspecte, nettoie et consigne chaque fichier avant, pendant et après son passage dans les processus financiers.
Inspection approfondie du contenu
La détection multi-moteurs des logiciels malveillants, l'analyse prédictive basée sur l'IA et les renseignements sur les menaces permettent d'identifier et de bloquer les menaces connues et inconnues liées aux fichiers avant même qu'elles ne s'exécutent.
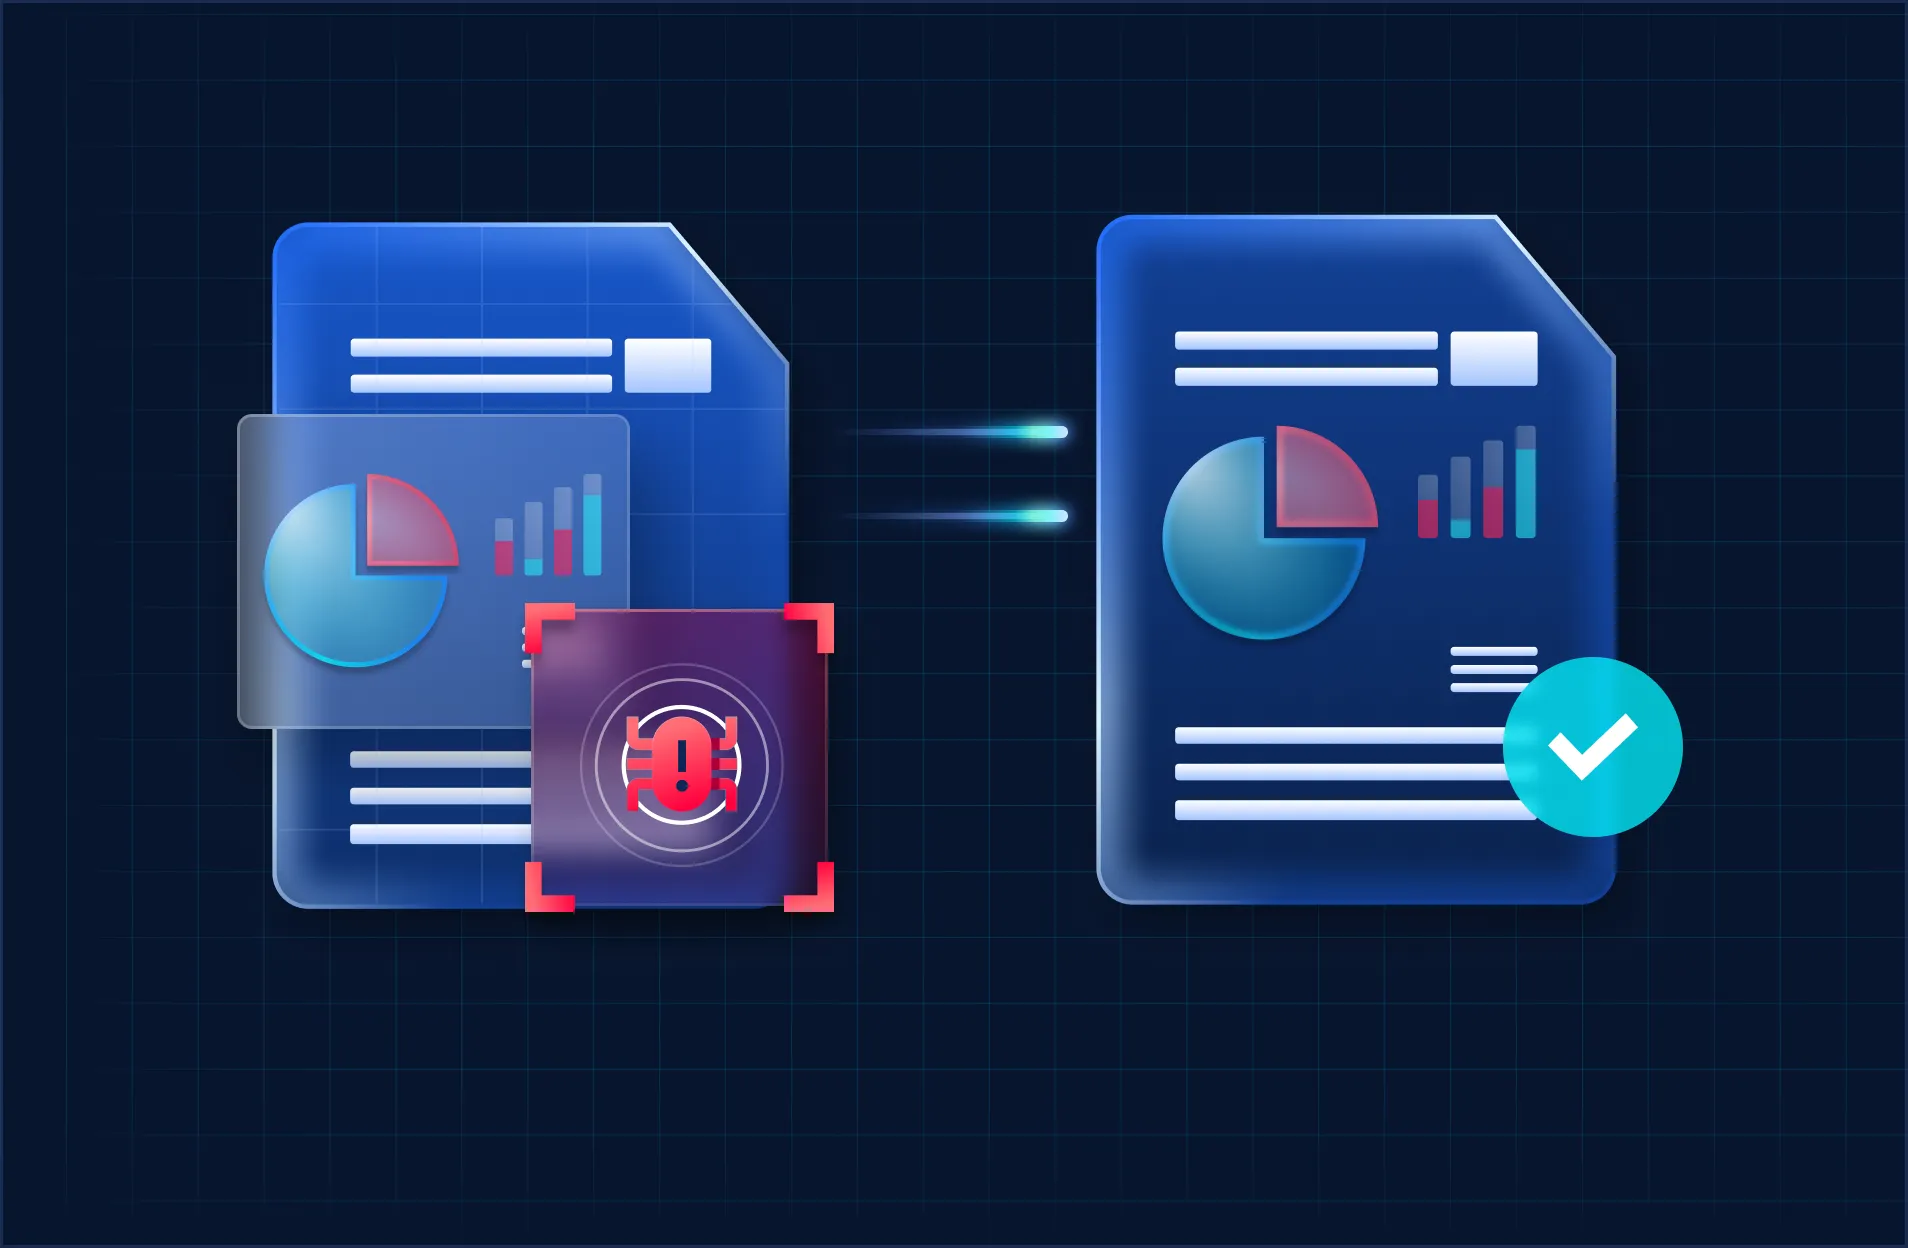
Une protection axée sur l'entreprise
La technologie Deep CDR™ élimine les menaces tout en préservant l'accessibilité des fichiers, ce qui permet aux opérations de se poursuivre en toute sécurité et sans interruption. La solution proactive DLP™ empêche les données sensibles des clients de quitter l'établissement.

Intégration indépendante du fournisseur
Déployez vos solutions dans des environnements sur site, hybrides et cloud à l'aide d'ICAP s et d'API, sans avoir à repenser l'architecture de vos systèmes financiers existants.
La place de l'OPSWAT e dans votre stratégie de sécurité financière
OPSWAT sécurise la couche des fichiers et des données, en s'intégrant aux outils de gestion des terminaux, du réseau et des identités déjà présents dans votre infrastructure.
Les établissements financiers mettent généralement en œuvre des solutions de détection et de réponse au niveau des terminaux, de sécurité réseau, ainsi que de gestion des identités et des accès. Ces mesures de contrôle protègent les appareils, le trafic et les utilisateurs.
OPSWAT les complète par une inspection dédiée des fichiers et une purification du contenu. MetaDefender inspecte les fichiers entrant dans une institution financière, qu’ils proviennent de téléchargements effectués par les clients, de pièces jointes à des e-mails, de transferts de fichiers gérés, de stockage dans le cloud ou de supports amovibles.
Les menaces intégrées sont éliminées avant que le fichier n'atteigne un système central, et la plateforme MetaDefender™ fonctionne en parallèle des solutions EDR, des pare-feu et des solutions de gestion des identités déjà en place, aidant ainsi les clients à protéger leurs données, où qu'elles se trouvent.
| Endpoint (EDR) | Détecte les menaces en cours d'exécution sur les appareils et y réagit |
|---|---|
| Réseau | Gère le trafic et segmente les environnements |
| Identité (IAM) | Détermine quels utilisateurs peuvent accéder à quels systèmes |
| Fichiers et données (OPSWAT) | Vérifie, nettoie et consigne le contenu des flux de travail financiers |
Cas d'utilisation
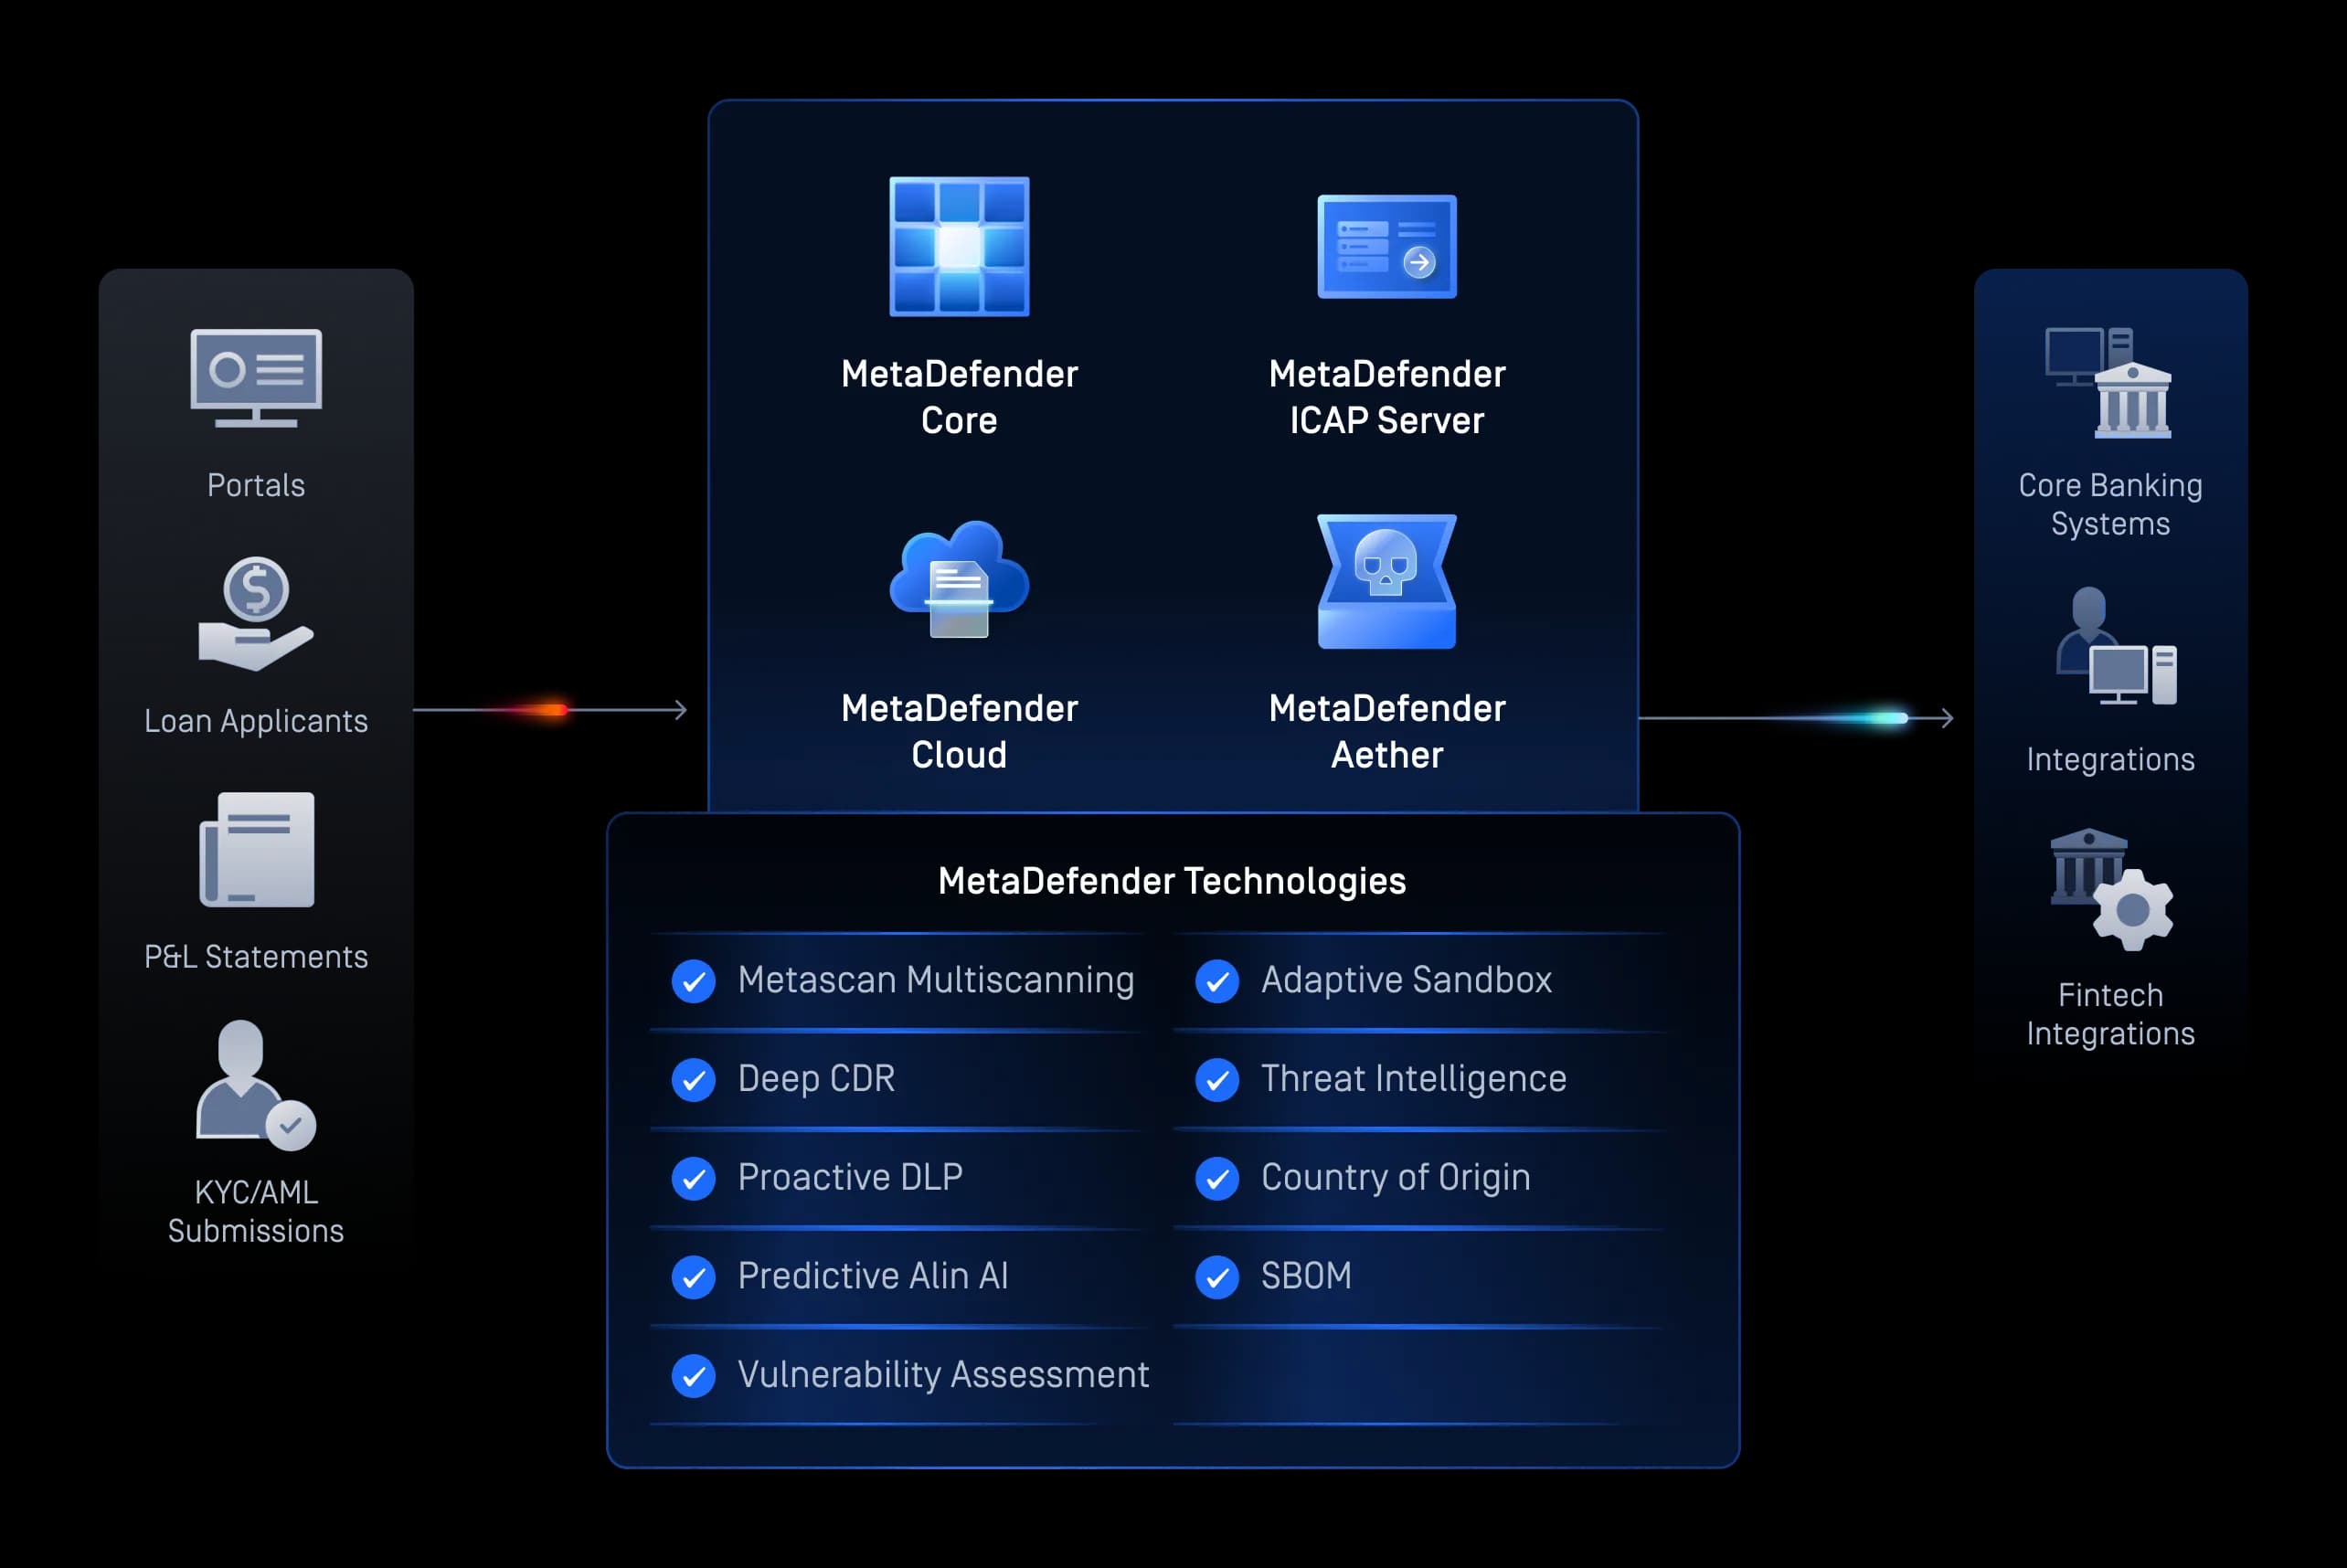
Chargements de fichiers
Secure des téléchargements de fichiers Secure et le grand public
Vérifier et sécuriser les documents fournis par les clients, notamment les dossiers KYC, les demandes de prêt, les formulaires fiscaux et les contrats, afin d'éliminer les logiciels malveillants, les failles « zero-day » et les données sensibles exposées dès leur téléchargement, sans perturber le processus d'inscription.
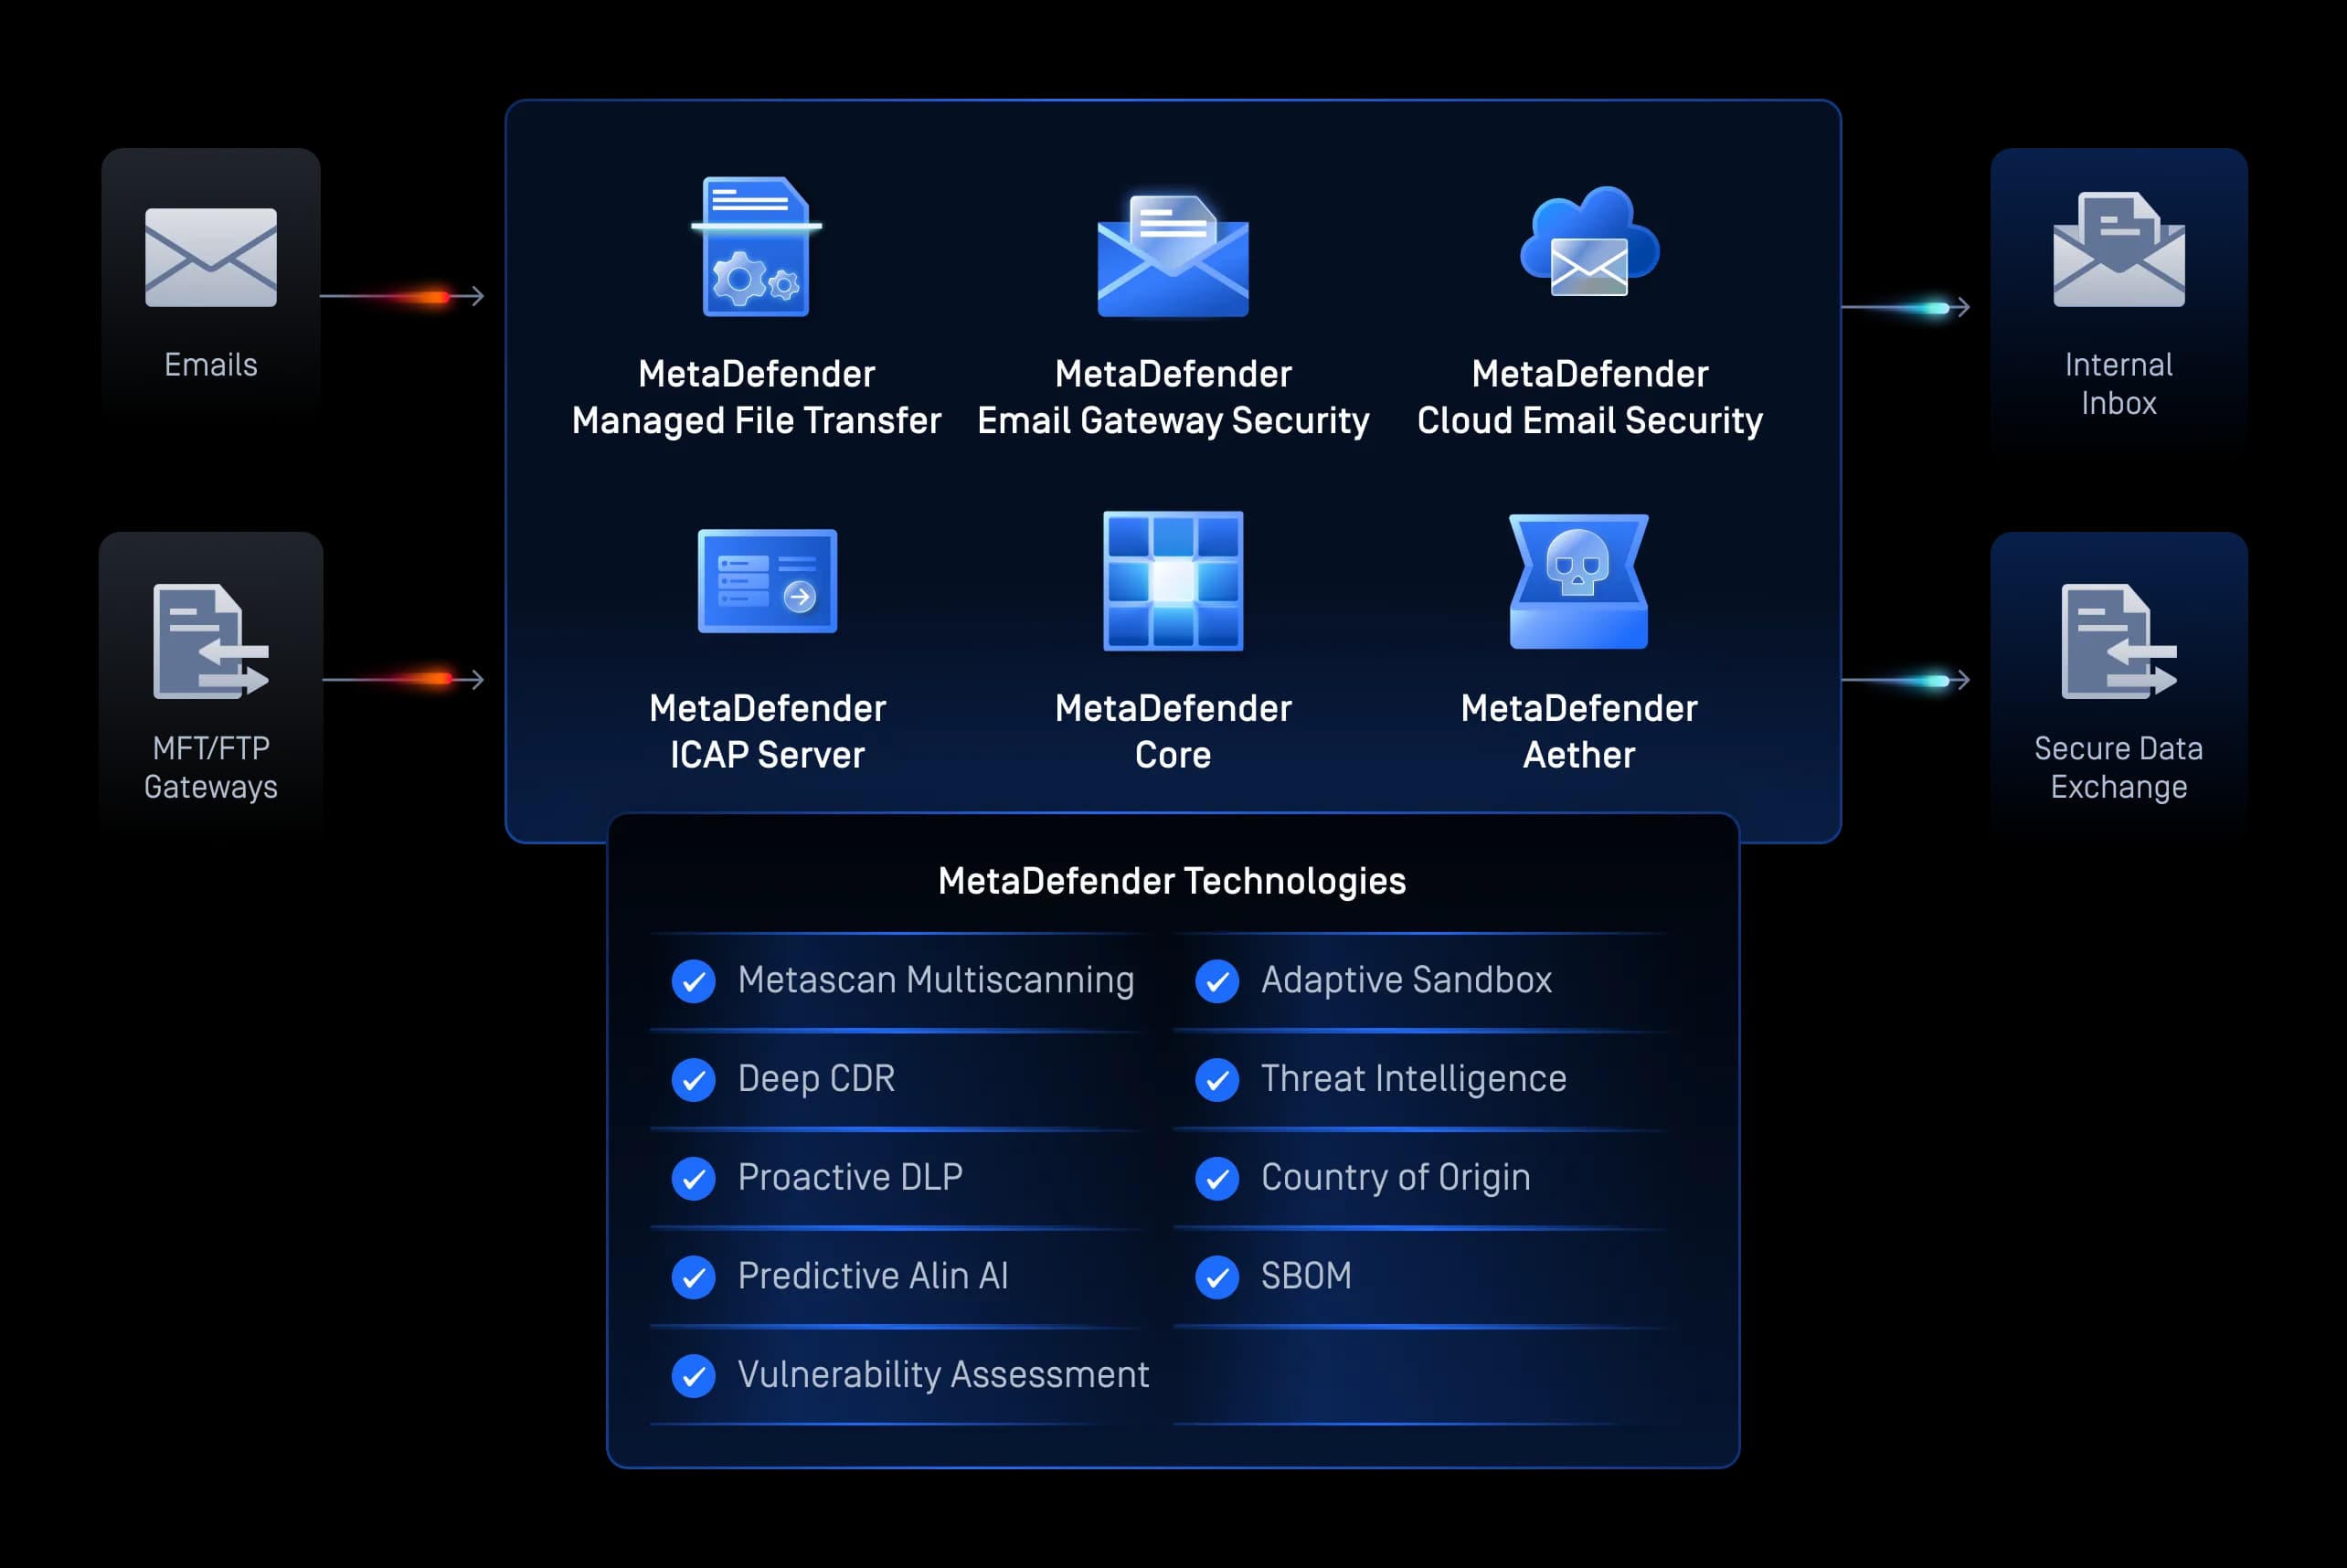
Transferts de fichiers
Transferts Secure et collaboration par e-mail
Protégez les transferts et les pièces jointes aux e-mails contre les logiciels malveillants, les attaques de phishing et les fuites de données dans l'ensemble des processus d'échange de données financières.
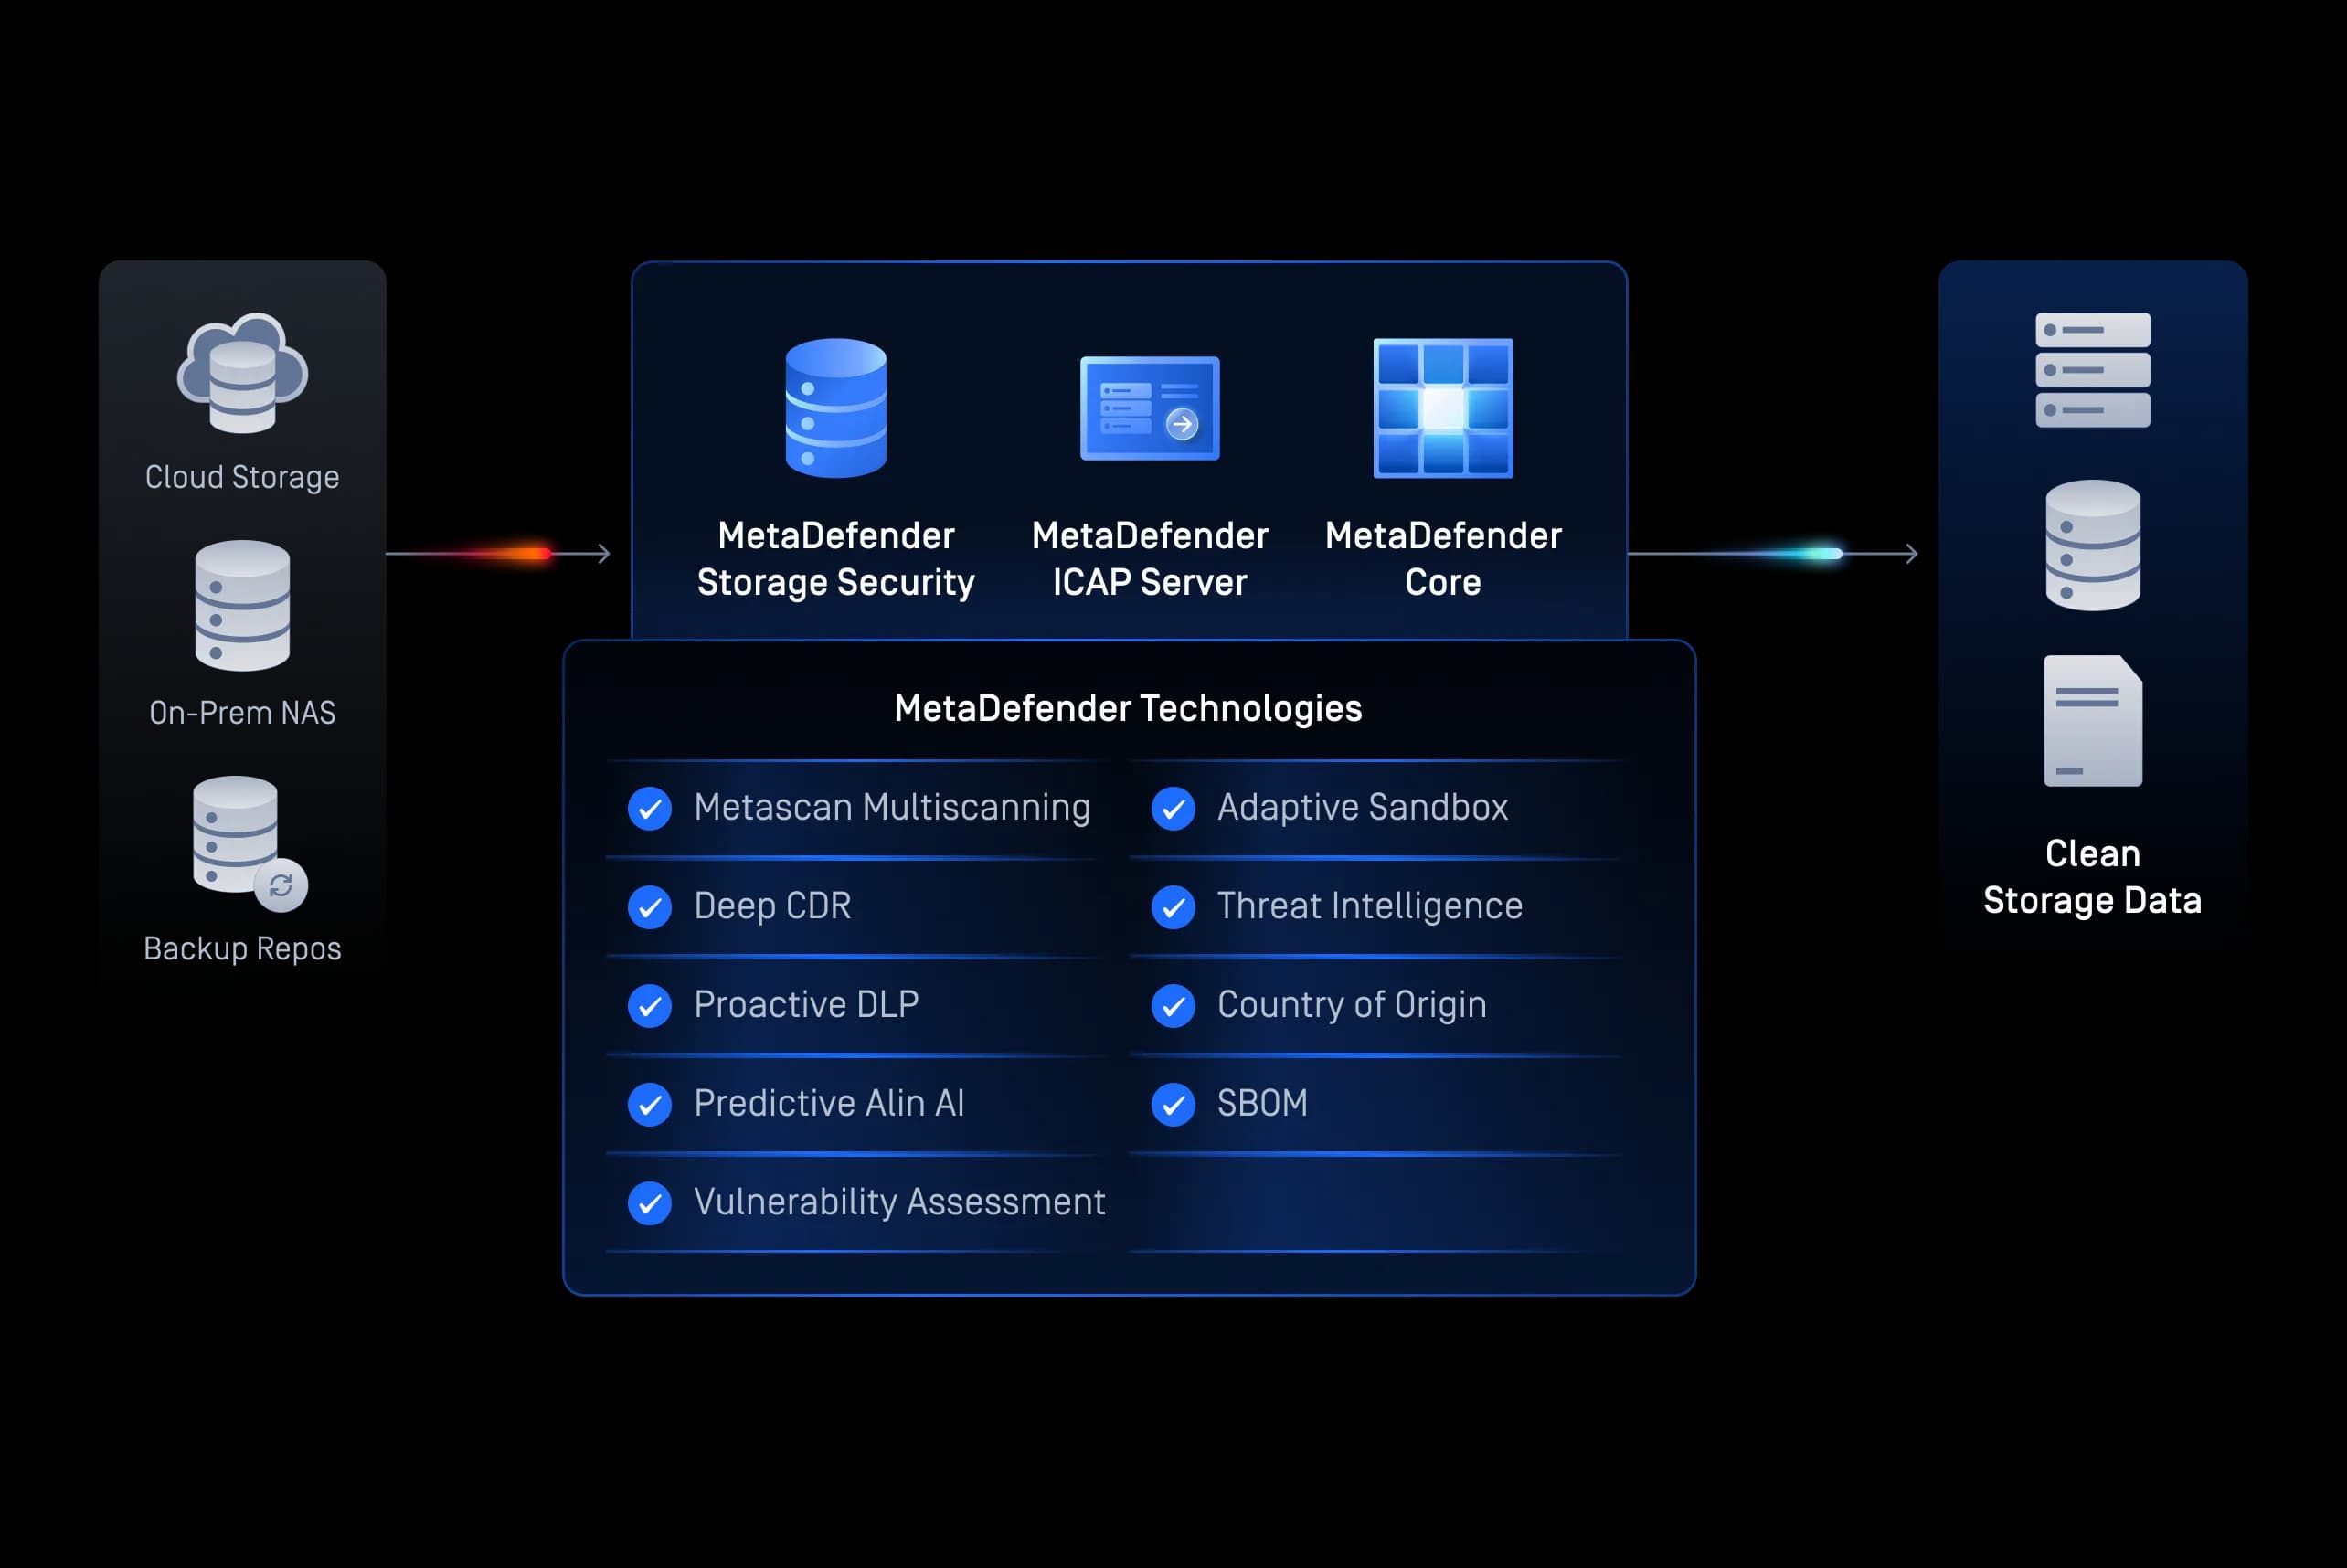
Stockage de fichiers
Stockage Secure et sauvegardes
Inspectez en permanence les documents financiers archivés, les référentiels cloud et les fichiers de sauvegarde afin de prévenir les menaces latentes et de respecter les exigences à long terme en matière d'audit et de conservation.
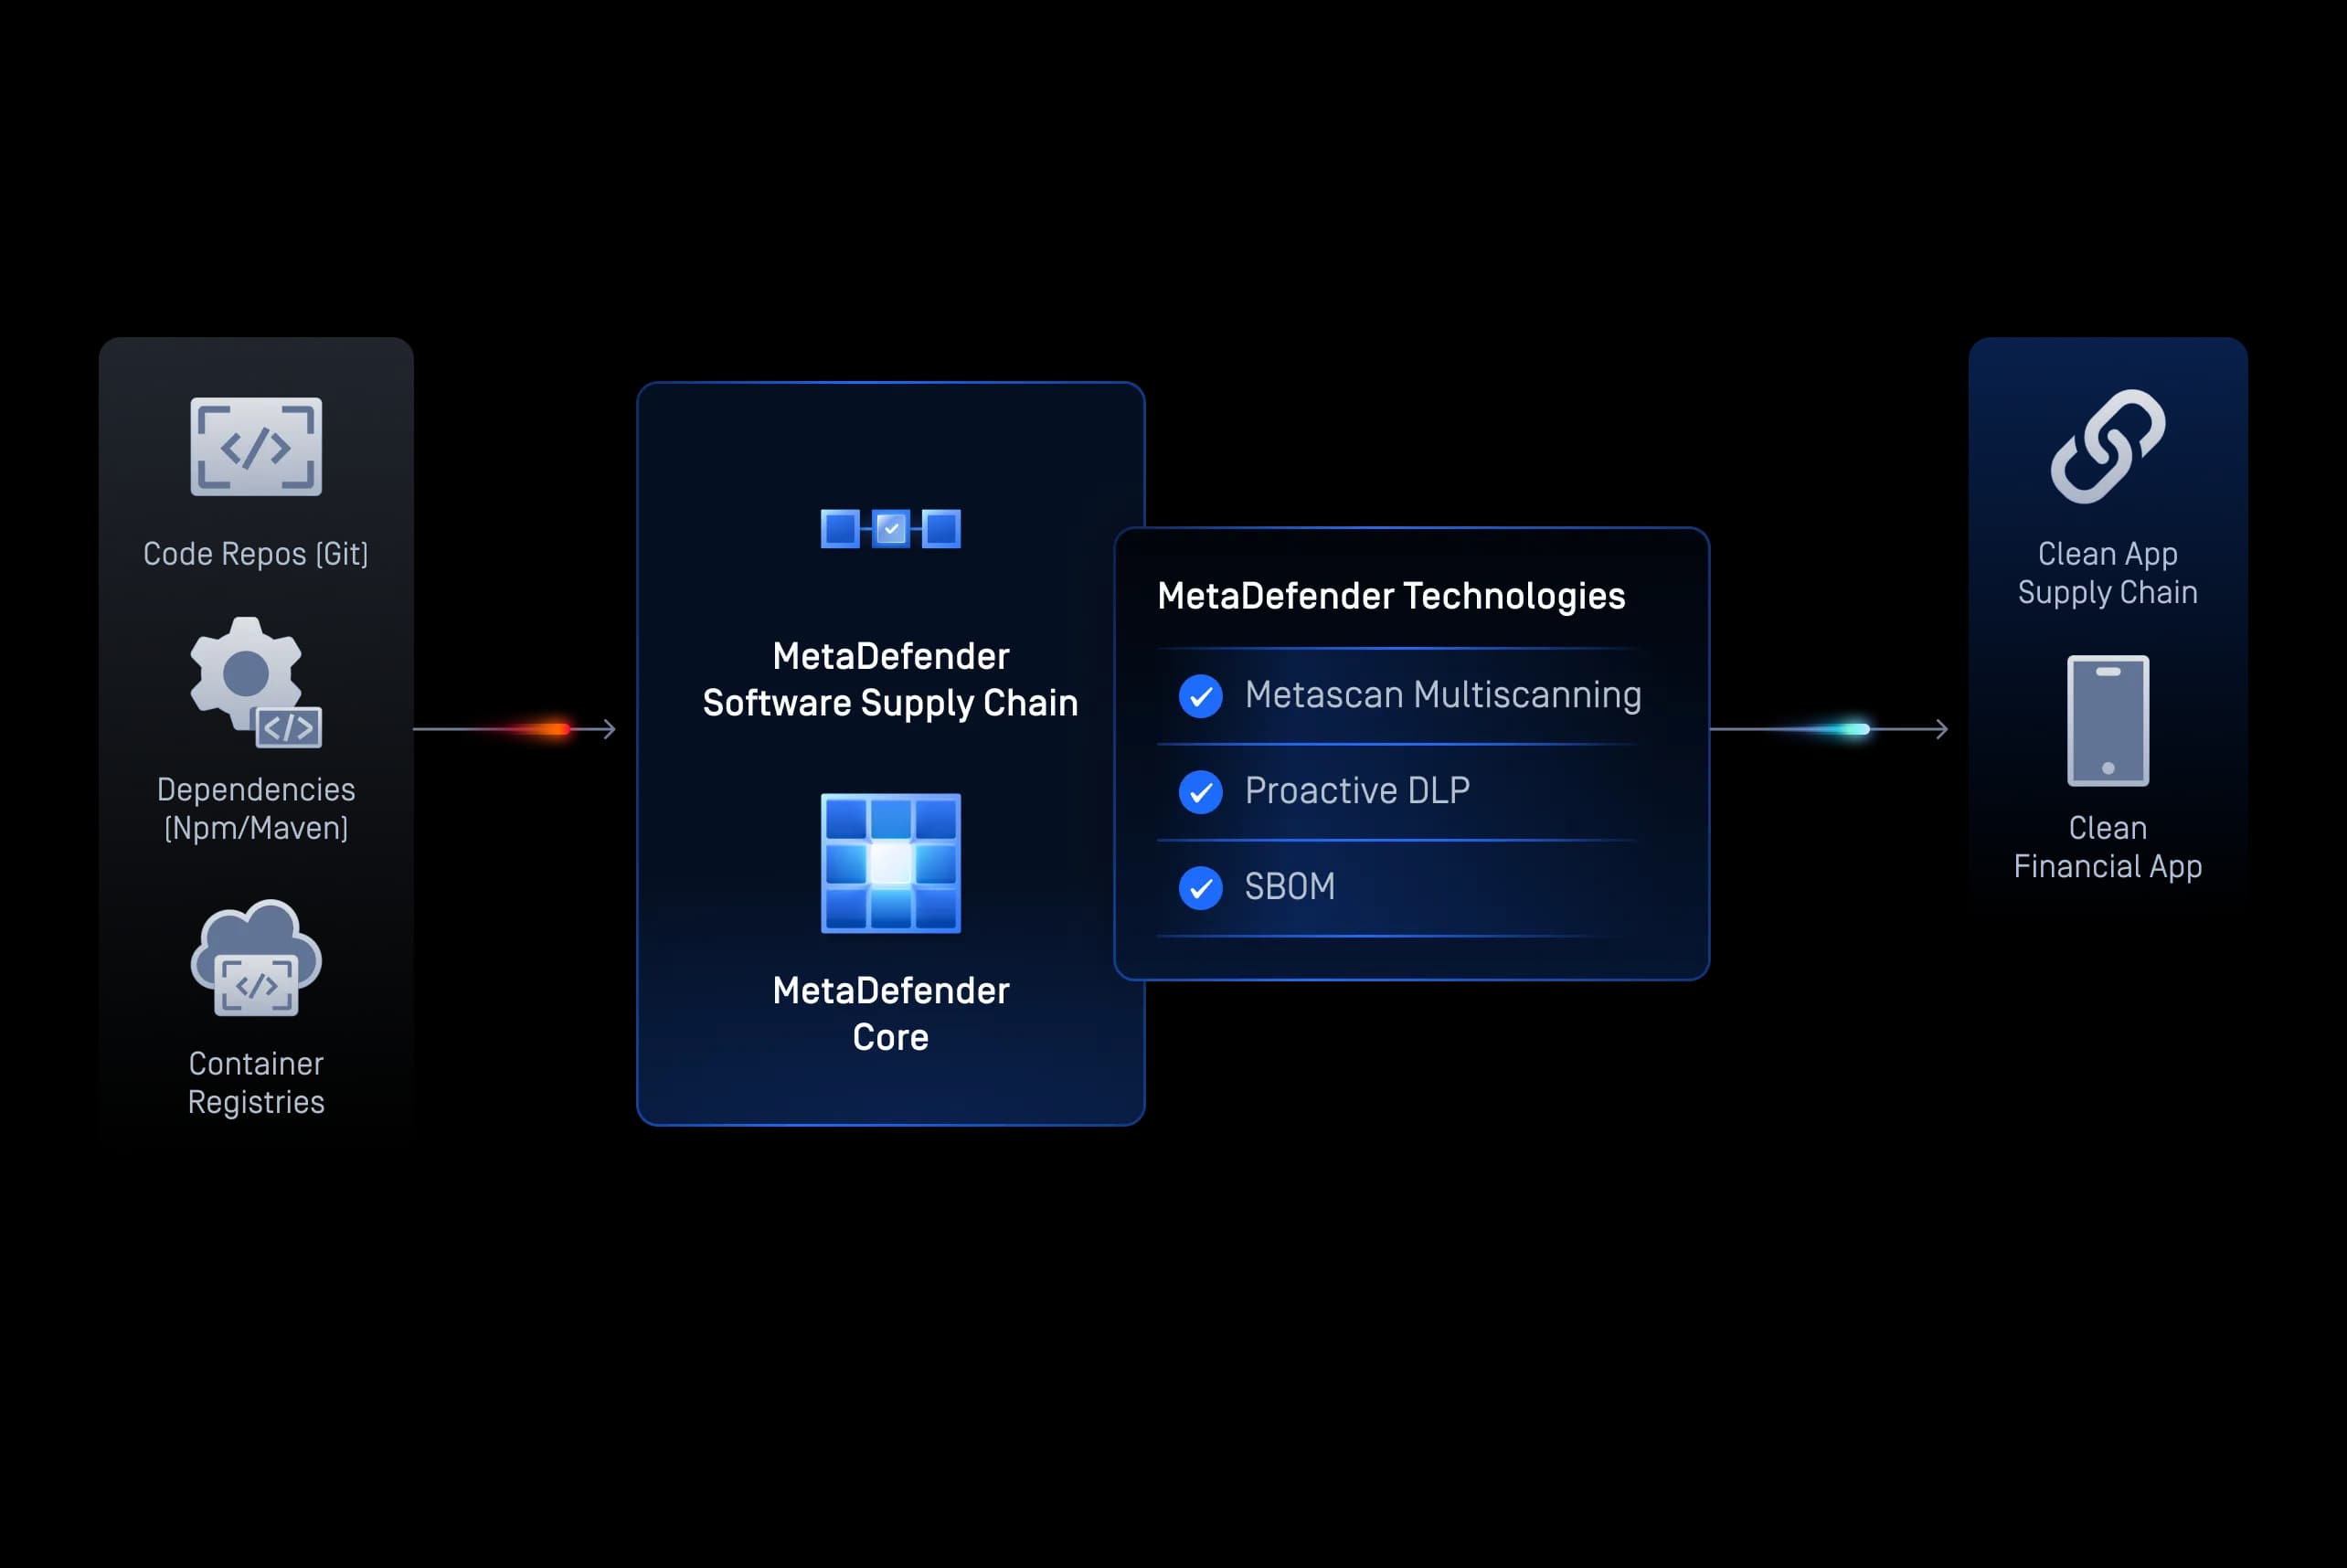
DevSecOps
Applications Secure
Inspectez les artefacts de compilation, les dépendances open source, les conteneurs et les résultats des pipelines CI/CD afin d'empêcher les menaces de s'introduire dans les applications bancaires natives du cloud.
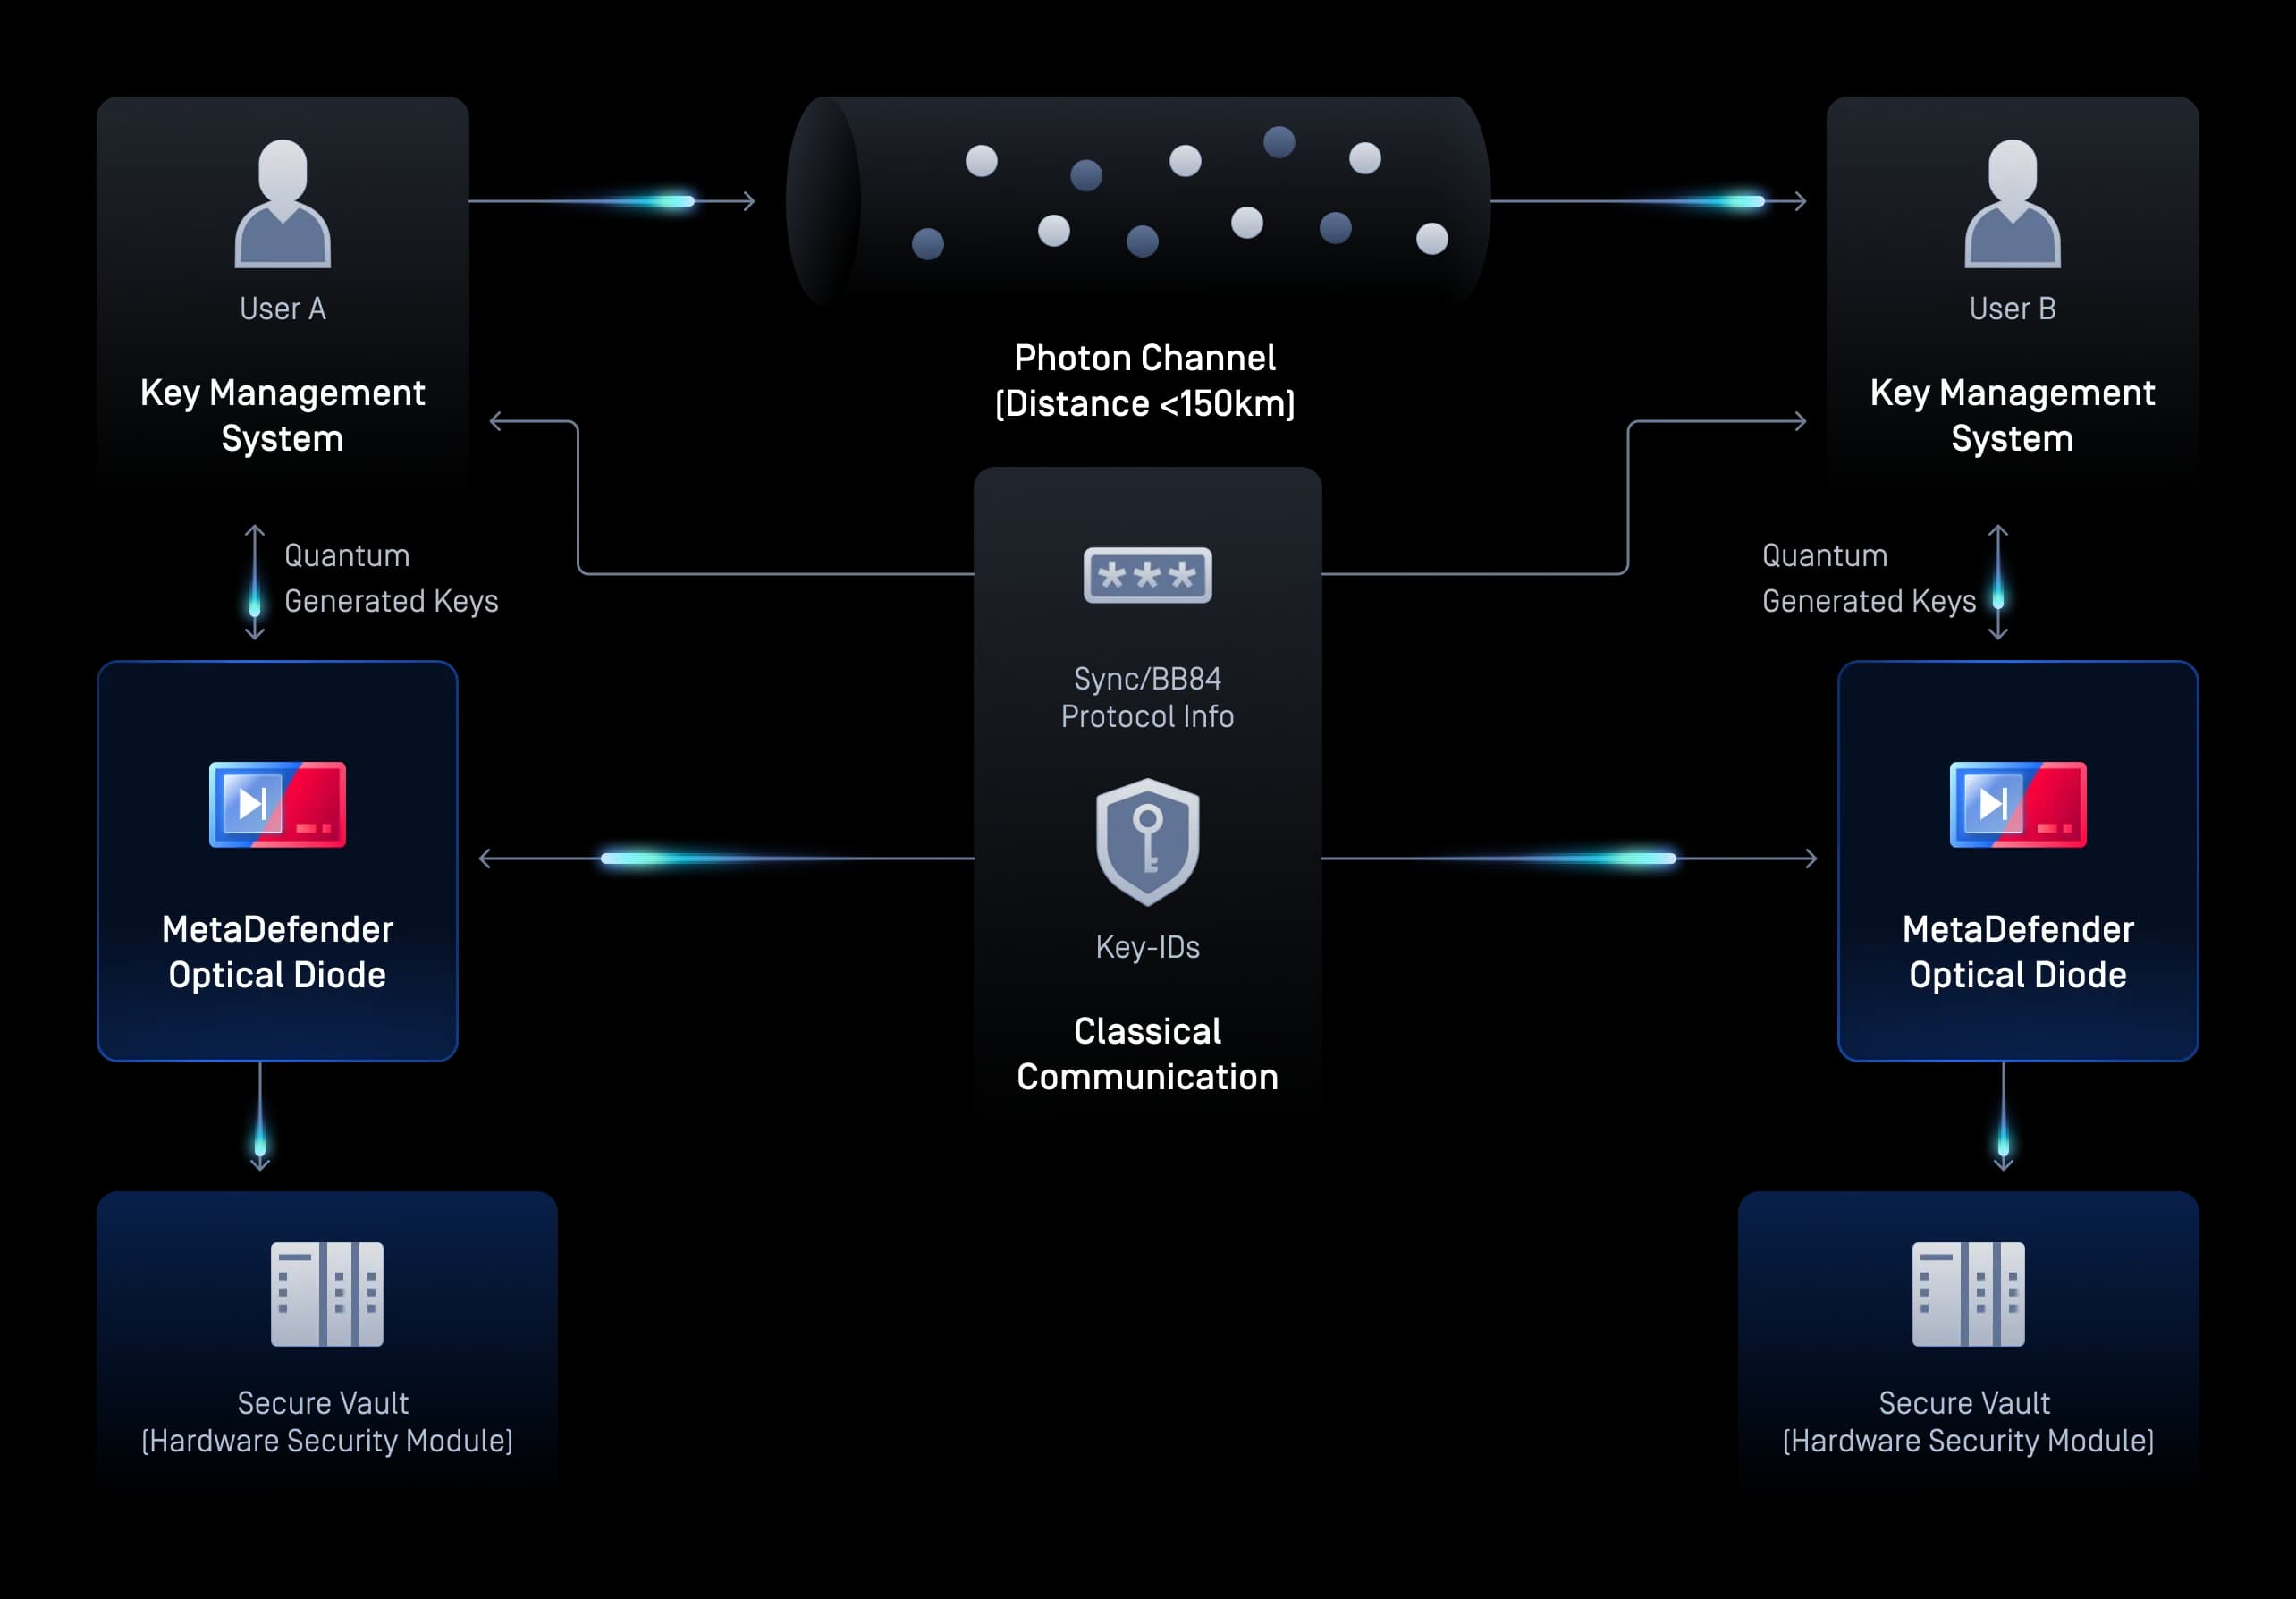
Post-quantique
Secure transition vers la cryptographie post-quantique
Fournissez des clés résistantes à l'informatique quantique, de l'entropie et des mises à jour de micrologiciel dans votre environnement de confiance via une passerelle unidirectionnelle sécurisée par matériel. Protégez-vous contre les attaques de type « Harvest Now, Decrypt Later » (collecte immédiate, décryptage ultérieur), tandis qu'une barrière physique empêche toute fuite vers l'extérieur ou toute communication par canal détourné.
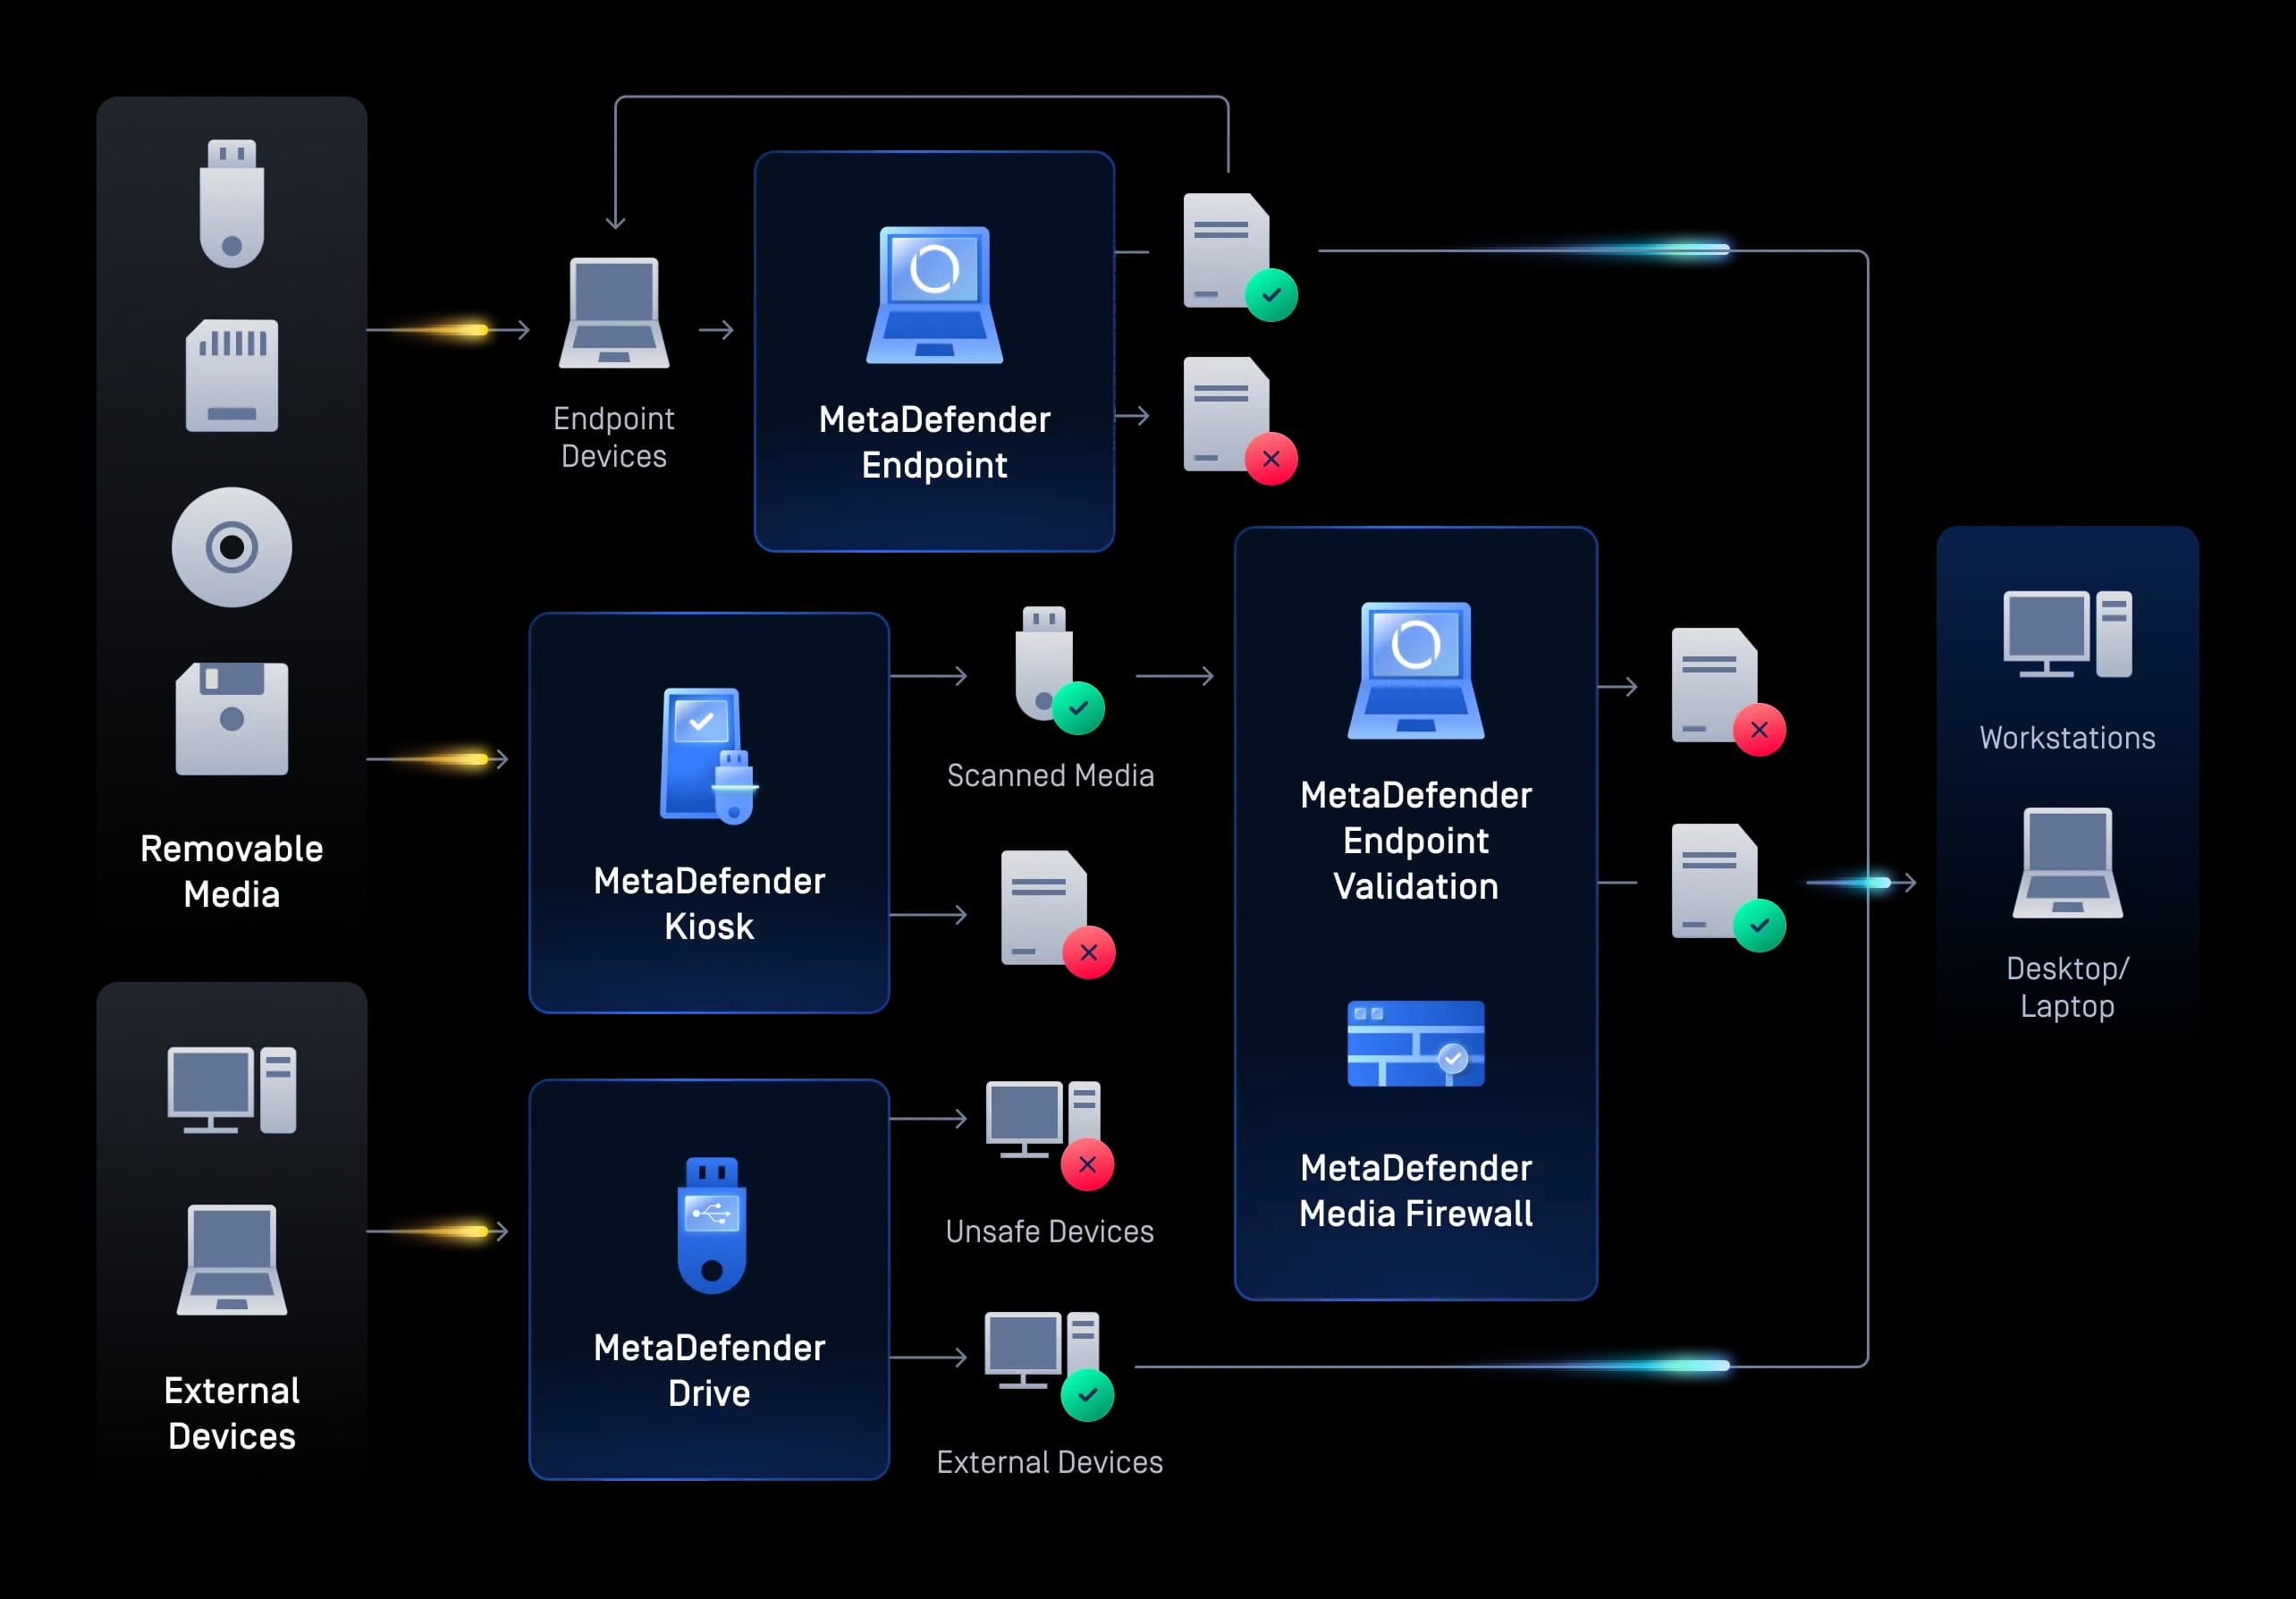
Protection des périphériques Media
Media s amovibles et périphériques externes
Inspecter et contrôler les fichiers transférés via des lecteurs « USB » et des périphériques externes dans l'ensemble des succursales et des centres de données, afin de bloquer les logiciels malveillants et les failles « zero-day » avant qu'ils n'atteignent les systèmes financiers internes.
- Chargements de fichiers
Chargements de fichiers
Secure des téléchargements de fichiers Secure et le grand public
Vérifier et sécuriser les documents fournis par les clients, notamment les dossiers KYC, les demandes de prêt, les formulaires fiscaux et les contrats, afin d'éliminer les logiciels malveillants, les failles « zero-day » et les données sensibles exposées dès leur téléchargement, sans perturber le processus d'inscription.
- Transferts de fichiers
Transferts de fichiers
Transferts Secure et collaboration par e-mail
Protégez les transferts et les pièces jointes aux e-mails contre les logiciels malveillants, les attaques de phishing et les fuites de données dans l'ensemble des processus d'échange de données financières.
- Stockage de fichiers
Stockage de fichiers
Stockage Secure et sauvegardes
Inspectez en permanence les documents financiers archivés, les référentiels cloud et les fichiers de sauvegarde afin de prévenir les menaces latentes et de respecter les exigences à long terme en matière d'audit et de conservation.
- DevSecOps
DevSecOps
Applications Secure
Inspectez les artefacts de compilation, les dépendances open source, les conteneurs et les résultats des pipelines CI/CD afin d'empêcher les menaces de s'introduire dans les applications bancaires natives du cloud.
- Post-quantique
Post-quantique
Secure transition vers la cryptographie post-quantique
Fournissez des clés résistantes à l'informatique quantique, de l'entropie et des mises à jour de micrologiciel dans votre environnement de confiance via une passerelle unidirectionnelle sécurisée par matériel. Protégez-vous contre les attaques de type « Harvest Now, Decrypt Later » (collecte immédiate, décryptage ultérieur), tandis qu'une barrière physique empêche toute fuite vers l'extérieur ou toute communication par canal détourné.
- Protection des périphériques Media
Protection des périphériques Media
Media s amovibles et périphériques externes
Inspecter et contrôler les fichiers transférés via des lecteurs « USB » et des périphériques externes dans l'ensemble des succursales et des centres de données, afin de bloquer les logiciels malveillants et les failles « zero-day » avant qu'ils n'atteignent les systèmes financiers internes.
Guide et liste de contrôle pour la conformité à la norme PCI DSS
Comprendre les exigences. Combler les lacunes. Élaborer une stratégie de mise en conformité.
Conçu pour répondre aux réalités de la réglementation financière
OPSWAT aide les établissements financiers à respecter les exigences de conformité applicables grâce à la prévention des logiciels malveillants, à la protection des données et à la journalisation des événements de sécurité au niveau des fichiers et des données. Ces fonctionnalités viennent renforcer le programme global de sécurité et de conformité de l'établissement.
DORA (loi européenne sur la résilience opérationnelle numérique)
DORA est un règlement de l'Union européenne qui établit un cadre contraignant et complet de gestion des risques liés aux technologies de l'information et de la communication (TIC) ainsi que de résilience opérationnelle numérique pour les entités financières et leurs fournisseurs tiers de services TIC essentiels. OPSWAT aident les institutions financières à se conformer aux exigences de DORA en matière de sécurité des TIC, de tests de résilience, de signalement des incidents et de gestion des risques liés aux tiers, en sécurisant les flux de données, en appliquant des contrôles « Zero Trust » aux fichiers et aux appareils, et en facilitant la production de rapports pour les évaluations de résilience.
PCI-DSS
La norme PCI DSS (Payment Card Industry Data Security Standard) est un ensemble de normes de sécurité visant à garantir que toutes les entreprises qui acceptent, traitent, stockent ou transmettent des informations relatives aux cartes de crédit maintiennent un environnement sécurisé. La norme PCI DSS vise à protéger les données des titulaires de cartes contre le vol et la fraude. Les solutions OPSWAT jouent un rôle important dans la sécurisation des numéros de cartes de crédit, des codes de sécurité et des autres données des titulaires de cartes, en minimisant le risque de violation des données et d'accès non autorisé, deux éléments essentiels au maintien de la conformité à la norme PCI-DSS.
GLBA
La GLBA est une loi américaine qui impose aux institutions financières de protéger la confidentialité et la sécurité des informations personnelles non publiques de leurs clients au moyen de programmes écrits de sécurité de l'information et de mesures de protection. OPSWAT aident les entités concernées à mettre en œuvre des mesures de protection techniques pour les données en transit et au repos, à surveiller l'activité des fichiers et des appareils, et à assurer une surveillance continue dans le cadre de la conformité à la règle sur les mesures de protection de la GLBA.
SOX
La loi SOX est une législation américaine qui renforce la gouvernance d'entreprise en imposant aux sociétés cotées en bourse des contrôles internes rigoureux, des rapports financiers précis et des audits indépendants. OPSWAT aident les organisations à renforcer l'intégrité et la confidentialité de leurs systèmes et registres financiers grâce à des transferts de données sécurisés, à la prévention des logiciels malveillants, à des contrôles d'intégrité des fichiers et à la journalisation des audits, contribuant ainsi à la conformité aux objectifs SOX en matière de gouvernance informatique et de contrôle des applications.
NYDFS, partie 500
La réglementation new-yorkaise en matière de cybersécurité applicable aux entreprises du secteur des services financiers exige la mise en place de contrôles et de mesures de protection documentés contre tout accès non autorisé à des informations non publiques. L'inspection au niveau des fichiers et la prévention des pertes de données contribuent à assurer ces protections, tandis que les journaux de sécurité permettent de documenter les contrôles mis en œuvre.
GDPR
Le GDPR (General Data Protection Regulation) est un règlement de l'Union européenne régissant la protection des données personnelles et les droits à la vie privée des individus au sein de l'UE et de l'Espace économique européen, applicable à toutes les organisations qui ciblent ou collectent des données personnelles dans ces régions. OPSWAT aide les organisations à se conformer au GDPR en garantissant la confidentialité, l'intégrité et la disponibilité des données personnelles, en atténuant le risque de violation des données et les pénalités de non-conformité.
NIST CSF 2.0
Le NIST CSF 2.0 propose des résultats non normatifs pour la gestion des risques liés à la cybersécurité. L'inspection des fichiers, la protection des données et la journalisation des événements de sécurité peuvent contribuer à l'atteinte de ces résultats, les correspondances étant établies en fonction de la mise en œuvre de l'établissement et des priorités qu'il a retenues.
Pour lutter contre les menaces, il faut commencer par adopter une technologie de pointe et orientée marché
OPSWATLa technologie éprouvée, mondialement reconnue, primée et leader sur le marché d'EMC empêche les logiciels malveillants véhiculés par les fichiers de pénétrer et de se propager dans vos environnements critiques.
Prévision des failles « zero-day » au niveau du périmètre grâce à l'IA
- Détection et déviation avant exécution
- Modèle ML entraîné sur des flux de travail de fichiers d'entreprise
Plusieurs moteurs valent mieux qu'un
- Détecter près de 100 % des logiciels malveillants
- Analyse simultanée avec plus de 30 moteurs AV de premier plan
Arrêter les menaces que les autres ne voient pas
- Prise en charge de plus de 200 formats de fichiers
- Assainissement récursif des archives imbriquées à plusieurs niveaux
- Régénérer des fichiers sûrs et utilisables
Détection du type de fichier réel pour les flux de travail critiques en matière de sécurité
- Amélioration de l'IA
- Détecte les types de fichiers falsifiés en quelques millisecondes
- Application en ligne sans perte de performances
Prévenir la perte de données sensibles
- Utiliser des modèles alimentés par l'IA pour localiser et classer les textes non structurés dans des catégories prédéfinies.
- Masquez automatiquement les informations sensibles identifiées, telles que les données à caractère personnel (PII), les informations médicales protégées (PHI) et les données relatives au secteur des cartes de paiement (PCI), dans plus de 125 types de fichiers
- Prise en charge de la reconnaissance optique de caractères (OCR) dans les images
Détecter les logiciels malveillants évasifs à l'aide d'un bac à sable avancé basé sur l'émulation
- Analyser des fichiers à grande vitesse
- Un moteur de bac à sable anti-évasion permet d'extraire les CIO
- Identifier les menaces de type "zero-day
- Classification approfondie des logiciels malveillants via l'API ou l'intégration locale
- Détection du type de fichier
Détection du type de fichier réel pour les flux de travail critiques en matière de sécurité
- Amélioration de l'IA
- Détecte les types de fichiers falsifiés en quelques millisecondes
- Application en ligne sans perte de performances
Précision de plus de 99Sur les extensions déguisées
Une intégration transparente à vos écosystèmes
OPSWAT s'intègre aux écosystèmes financiers existants : plateformes de transfert de fichiers gérées, passerelles de messagerie, serveurs de fichiers, stockage dans le cloud et applications personnalisées. Il prend en charge AWS, Azure, GCP et les environnements sur site traditionnels.
Comment les responsables financiers renforcent l'
de la sécurité grâce à OPSWAT
- "Dans le cadre de notre évaluation, nous recherchions un fournisseur qui prenne en charge à la fois l'interface REST et ICAP. Nous avons alors réalisé un POC et constaté que OPSWAT était le bon choix, et le seul fournisseur qui prenait cela en charge."Cihan BalIngénieur Software , LLB
- "La plateforme MetaDefender offre à Swiss Re une solution complète, facile à déployer et à maintenir, qui répond aux exigences de conformité réglementaire et élimine le risque d'intrusion de logiciels malveillants dans l'organisation".Raymond BucherDirecteur/architecte Cloud , Swiss Re
- «OPSWAT devenu un pilier de notre architecture de sécurité dans le cloud. Il nous offre le contrôle dont nous avons besoin aujourd’hui et la flexibilité dont nous aurons besoin demain. »Architecte principal de l'Cloud
- « Grâce àMetaDefender Kiosk, qui s'appuie sur MetaDefender Managed File Transfer MFT) et MetaDefender Endpoint , nos employés ont pu transférer facilement et en toute sécurité USB via USB . Nous avons ainsi réussi à éliminer cette voie d'accès par laquelle les logiciels malveillants véhiculés par des fichiers pouvaient pénétrer dans nos environnements protégés. »Directeur des opérations informatiques
Commencez en 3 étapes simples
FAQ
La loi européenne sur la résilience opérationnelle numérique (Digital Operational Resilience Act) impose aux entités financières concernées de gérer les risques liés aux technologies de l’information et de la communication (TIC) dans l’ensemble de leurs activités, y compris les risques introduits par des tiers et par les données entrant dans leurs systèmes. Les normes techniques qui l’accompagnent portent sur la protection contre les codes malveillants et les fuites d’informations. En ce qui concerne les flux de fichiers et de données, cela implique d’inspecter le contenu entrant, d’empêcher les fichiers malveillants d’atteindre les systèmes critiques et de conserver les preuves attestant que ces contrôles ont bien été effectués. La solution « OPSWAT » répond à ces obligations en inspectant, en nettoyant et en consignant chaque fichier entrant dans les systèmes financiers.
La norme PCI DSS définit des exigences de sécurité relatives aux données des comptes de paiement et aux systèmes concernés, notamment en matière de protection contre les logiciels malveillants et de mesures de sécurité pour les données de compte stockées. Les fichiers contenant des données de titulaires de carte peuvent entrer dans le champ d'application de cette norme, selon la manière dont ils sont stockés, traités ou transmis, ainsi que leur emplacement. La détection des logiciels malveillants à plusieurs moteurs et la purification du contenu répondent aux exigences en matière de lutte contre les logiciels malveillants, tandis que la prévention des pertes de données contribue à empêcher que les données des titulaires de carte ne soient divulguées par le biais de canaux de fichiers.
La règle relative aux mesures de sécurité de la loi Gramm-Leach-Bliley impose aux établissements financiers américains de protéger les informations de leurs clients, les obligations spécifiques étant définies par l'autorité de régulation compétente. Les données clients circulant le plus souvent sous forme de fichiers (relevés, demandes de souscription, documents fiscaux, etc.), l'inspection et l'anonymisation de ces fichiers, ainsi que l'enregistrement de chaque résultat, contribuent à la mise en œuvre des mesures de sécurité et des mécanismes de contrôle d'accès prévus par cette règle.
Les banques peuvent réduire les menaces liées aux fichiers malveillants en inspectant chaque fichier aux points d’entrée configurés, plutôt que de se fier à une détection après exécution. Les contrôles multicouches augmentent les taux de détection. Des contrôles efficaces combinent l'analyse multi-moteurs et l'apprentissage automatique pour détecter les logiciels malveillants connus et inconnus, le désarmement et la reconstruction de contenu pour neutraliser de manière récursive les exploits « zero-day » provenant de documents, ainsi que la vérification du type de fichier pour détecter les extensions usurpées. OPSWAT applique ces contrôles aux fichiers téléchargés par les clients, aux pièces jointes d'e-mails, aux transferts de fichiers, au stockage dans le cloud et aux supports amovibles.
OPSWAT fonctionne à un niveau différent de celui de la détection et de la réponse au niveau des terminaux (EDR). Les plateformes EDR détectent les menaces s’exécutant sur les terminaux et y réagissent, tandis que la protection des flux de données ( OPSWAT ) inspecte et assainit le contenu des fichiers avant qu’ils n’atteignent un terminal ou un système bancaire central. Une institution financière utilise généralement les deux : l’EDR pour surveiller le comportement des terminaux, et la protection des flux de données ( OPSWAT ) pour les fichiers et les données transitant par ses flux de travail.
Oui. OPSWAT peut être déployé sur site, dans des environnements hybrides et dans le cloud, et prend en charge AWS, Azure et GCP. Les établissements financiers l’intègrent à l’aide d’ ICAP, d’API et de connecteurs natifs vers les plateformes de transfert de fichiers gérées existantes, les passerelles de messagerie, les serveurs de fichiers et le stockage dans le cloud. Cela inclut l’analyse de fichiers stockés dans des systèmes de stockage d’objets dans le cloud, sur plusieurs comptes et dans différentes régions.
OPSWATLes fonctionnalités de sécurité des fichiers de OPSWAT aident les établissements financiers à mettre en œuvre des contrôles de prévention des logiciels malveillants, de protection des données et de journalisation de sécurité qui répondent aux exigences applicables au titre des normes DORA, PCI DSS, GLBA, RGPD et de la partie 500 du NYDFS, ainsi qu’aux résultats pertinents du cadre du NIST. La conformité est toujours déterminée par l’ensemble de l’environnement de contrôle d’un établissement, et non par un produit isolé. Pour découvrir comment peut soutenir les efforts de conformité de votre organisation, contactez notre équipe afin de discuter de vos besoins.
L'impact sur les performances varie d'une organisation à l'autre, en fonction de l'infrastructure, des caractéristiques des fichiers et des contrôles de sécurité activés. OPSWAT collabore avec votre équipe pour analyser votre environnement et vous recommander les options de déploiement et les politiques d'analyse les mieux adaptées à vos flux de travail, à vos besoins en matière de sécurité et à vos exigences de performances.
Ressources recommandées
Déploiements éprouvés dans les services bancaires et financiers
Guide et liste de contrôle pour la conformité à la norme PCI DSS

OPSWAT les services financiers : des innovations Secure pour le secteur financier
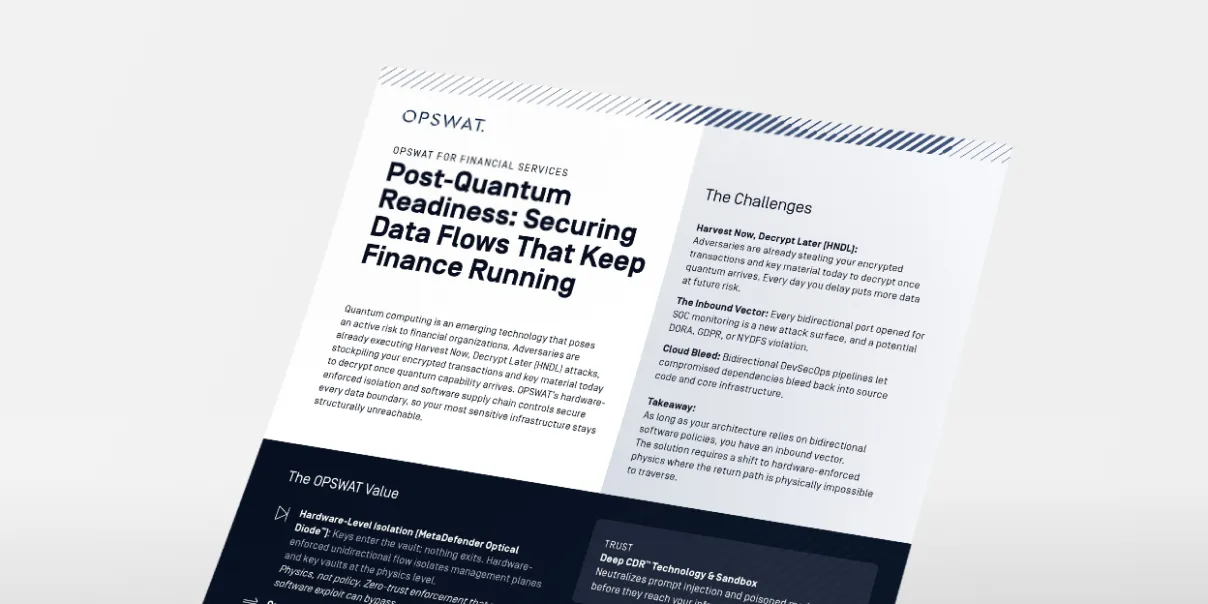
OPSWAT le secteur des services financiers : préparation à l'ère post-quantique
Déploiement éprouvé de la sécurité des fichiers dans les services bancaires et financiers
De la conformité à la confiance : comment les prestataires de services financiers européens Secure
Les logiciels malveillants basés sur des fichiers : un risque caché pour la conformité des institutions financières