Publié initialement le 17 février 2014.
Les fichiers vidéo ne sont généralement pas considérés comme des types de fichiers potentiellement malveillants ou infectés, mais il est possible qu'un logiciel malveillant soit intégré dans un fichier vidéo ou se fasse passer pour un tel fichier. En raison de cette idée fausse très répandue, les fichiers audio et vidéo constituent des vecteurs de menace particulièrement intéressants pour les auteurs de logiciels malveillants.
Pourquoi se préoccuper des fichiers vidéo ?
- Media Les lecteurs multimédias sont des logiciels fréquemment utilisés ; les utilisateurs ont tendance à les utiliser pendant de longues périodes, en les laissant ouverts tout en effectuant d'autres tâches, et à changer régulièrement de flux multimédia.
- De nombreuses vulnérabilités sont détectées dans les lecteurs multimédias. Le NIST [1] recense plus de 1 200 vulnérabilités entre 2000 et 2014 [2]. Début 2020, le NIST a identifié une nouvelle vulnérabilité à haut niveau de gravité, CVE-2020-0002, dans le framework d'Media s Android.
- Un contenu vidéo attrayant et l'internet à haut débit incitent les utilisateurs à télécharger et à partager sans faire attention, et comme ces fichiers sont perçus comme relativement inoffensifs, les utilisateurs sont susceptibles de lire les fichiers qu'on leur donne.
- Les formats de fichiers concernés sont des flux binaires et ont tendance à être assez complexes. Leur manipulation nécessite un travail d'analyse syntaxique important, et les calculs liés à la lecture peuvent facilement entraîner des erreurs liées aux nombres entiers.
- Le fichier est généralement volumineux ; les utilisateurs sont susceptibles d'ignorer les solutions d'analyse pour éviter l'impact sur les performances.
- Ils sont perçus comme relativement inoffensifs - les utilisateurs sont susceptibles de lire les fichiers qui leur sont confiés.
- Il existe une grande variété de lecteurs audio, ainsi que de nombreux codecs et plugins de fichiers audio, tous développés par des personnes qui ne se concentrent généralement pas sur les questions de sécurité.
- Les utilisateurs téléchargent des vidéos à partir de nombreuses sources peu fiables, et ces vidéos s'exécutent avec des privilèges et une priorité assez élevés. Par exemple, sous Windows Vista, une instance d'Internet Explorer disposant de privilèges limités peut lancer du contenu dans un lecteur Windows Media disposant de privilèges plus élevés.
- Les vidéos sont souvent utilisées sans que l'utilisateur le reconnaisse explicitement (c'est-à-dire intégrées dans une page web) [3].
Vecteurs de vulnérabilité typiques
Fuzzer le lecteur multimédia par un fichier vidéo modifié
Le « fuzzing » est une méthode générique visant à provoquer un comportement inattendu chez un programme en lui fournissant des données non valides, inattendues ou aléatoires en entrée.
Le fuzzing est conçu pour détecter des bogues cachés et est utilisé par les développeurs pour garantir la robustesse du code ; cependant, ce meilleur outil du développeur peut également servir à exploiter l'utilisateur. Dans le cas des lecteurs multimédias, censés être « stricts en matière de formats », un fichier vidéo Real corrompu peut révéler de nombreux bogues, dont la plupart sont dus à la déréférence de pointeurs nuls. Cela entraîne des accès inappropriés à la mémoire, ce qui offre la possibilité d’y écrire des données qui ne sont pas censées y figurer [4]. Heureusement, le fuzzing des lecteurs multimédias nécessite une connaissance approfondie du format de fichier, sans quoi le fichier corrompu sera tout simplement ignoré par le lecteur.
Intégrer des hyperliens dans un fichier vidéo
Une méthode plus directe consiste à intégrer une URL dans les fichiers multimédias modernes.
Par exemple, le format ASF (Advanced System Format) de Microsoft permet l'exécution de commandes de script simples. Dans ce cas, « URLANDEXIT » est placé à une adresse spécifique et suit n'importe quelle URL. Lorsque ce code s'exécute, l'utilisateur est invité à télécharger un fichier exécutable, souvent déguisé en codec, et à le télécharger pour pouvoir lire le fichier multimédia.
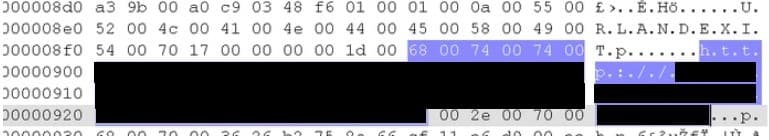
MetaDefender Cloud, l'outil d'analyse multi-antimalware d'OPSWAT, présente un exemple d'un tel fichier :
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
Le nom de la menace est « GetCodec ». Dans cet exemple, le lecteur multimédia a été redirigé vers un lien permettant de télécharger un cheval de Troie. Découvrez ici le cheval de Troie analysé.
Exemples d'exploitation de types de fichiers
Vous trouverez ci-dessous un tableau répertoriant les formats de fichiers multimédias courants qui ont été exploités pour rediriger l'utilisateur vers des sites malveillants ou pour exécuter à distance des codes arbitraires sur les systèmes des utilisateurs ciblés.
Format de fichier | Détection | Description |
Windows | Downloader-UA.b | Exploite une faille dans la gestion des droits numériques |
Real Media | W32/Realor.worm | Infecte les fichiers Real Media pour y intégrer des liens vers des sites malveillants. |
Real Media | L'être humain façonné | Lance des pages web malveillantes sans y être invité |
QucikTime.mov | L'être humain façonné | Lance des hyperliens intégrés vers des sites pornographiques |
Adobe Flash.swf | Exploit-CVE-2007-0071 | Vulnérabilité dans la balise DefineSceneAndFrameLabelData |
Windows.asf | W32/GetCodec.worm | Infection des fichiers .asf pour y intégrer des liens vers des pages web malveillantes |
Adobe Flash.swf | Exploit-SWF.c | Vulnérabilité dans l'opcode "new function" de l'AVM2 |
QuickTime.mov | L'être humain façonné | Exécution d'un code arbitraire sur le système de l'utilisateur cible |
Adobe Flash.swf | Exploit-CVE-2010-2885 | Vulnérabilité dans ActionScript Virtual Machine 2 |
Adobe Flash.swf | Exploit-CVE2010-3654 | Vulnérabilité dans la classe de boutons MultiName d'AVM2 |
Windows .wmv | Exploiter CVE-2013-3127 | Vulnérabilité d'exécution de code à distance du décodeur vidéo WMV |
Vidéo Matroska .mkv | Exploit-CVE2019-14438 | Vulnérabilité dans VLC, qui exécute du code arbitraire avec des privilèges sur le système de l'utilisateur cible. |
Solutions
De nombreux éditeurs de logiciels anti-malware ont désormais intégré une fonctionnalité de détection basée sur la recherche de signatures d’URL au sein des fichiers de type multimédia. OPSWAT
MetaDefender Multiscanning Cette technologie s'appuie sur plus de 35 moteurs anti-malware et améliore considérablement la détection des
menaces connues et inconnues. La technologie Deep CDR™ prend également en charge les formats de fichiers vidéo et audio et peut contribuer à prévenir les attaques « zero-day »
. La technologie de MetaDefenderfile-based vulnerability assessment peut détecter les vulnérabilités dans les programmes d’installation de lecteurs multimédias
avant même leur installation.
Si vous ne disposez pas de la solution «OPSWAT », vous devez redoubler de vigilance concernant les fichiers multimédias : n'ouvrez pas de fichiers provenant de sources non fiables, n' exécutez jamais de lecteurs multimédias avec des privilèges élevés et n'acceptez pas le téléchargement de codecs inconnus ou de licences suspectes. Veillez à toujours maintenir votre lecteur multimédia à jour afin d'éviter toute vulnérabilité.
Références
[1] Base de données nationale sur les vulnérabilités.
[2] « Killer Music » : des pirates exploitent les failles du lecteur Media .
[3] David Thiel. « Mise en évidence des vulnérabilités d'Media Software ».
.click-padding{ padding-top: 118px; }
