Conçu pour ne pas être fiable, validé par des tests : décryptage de la validationd’ Deep CDR™
L'intelligence artificielle entraîne une augmentation du nombre de fichiers circulant au sein de l'entreprise, et il devient de plus en plus difficile de distinguer les fichiers sûrs de ceux qui sont malveillants. La technologie « Deep CDR », qui a fait ses preuves dans les réseaux classifiés et les échanges de fichiers entre agences, n'a pas besoin de les distinguer : elle traite chaque fichier comme non fiable, quels que soient son auteur ou son origine.
Rejoignez George Prichici, vice-président des produits chez OPSWAT , pour découvrir comment la technologie d’ Deep CDR est testée non seulement en interne, mais aussi selon les normes exigées par les agences de renseignement et de défense, et comment elle est validée de manière indépendante par des tests d’intrusion et des laboratoires spécialisés dans les tests anti-malware, notamment la dernière évaluation d’AV-Comparatives. Vous repartirez avec un cadre permettant d’évaluer tout fournisseur de CDR selon les mêmes critères.
Lisez l'ouvrage qui a inspiré cette approche
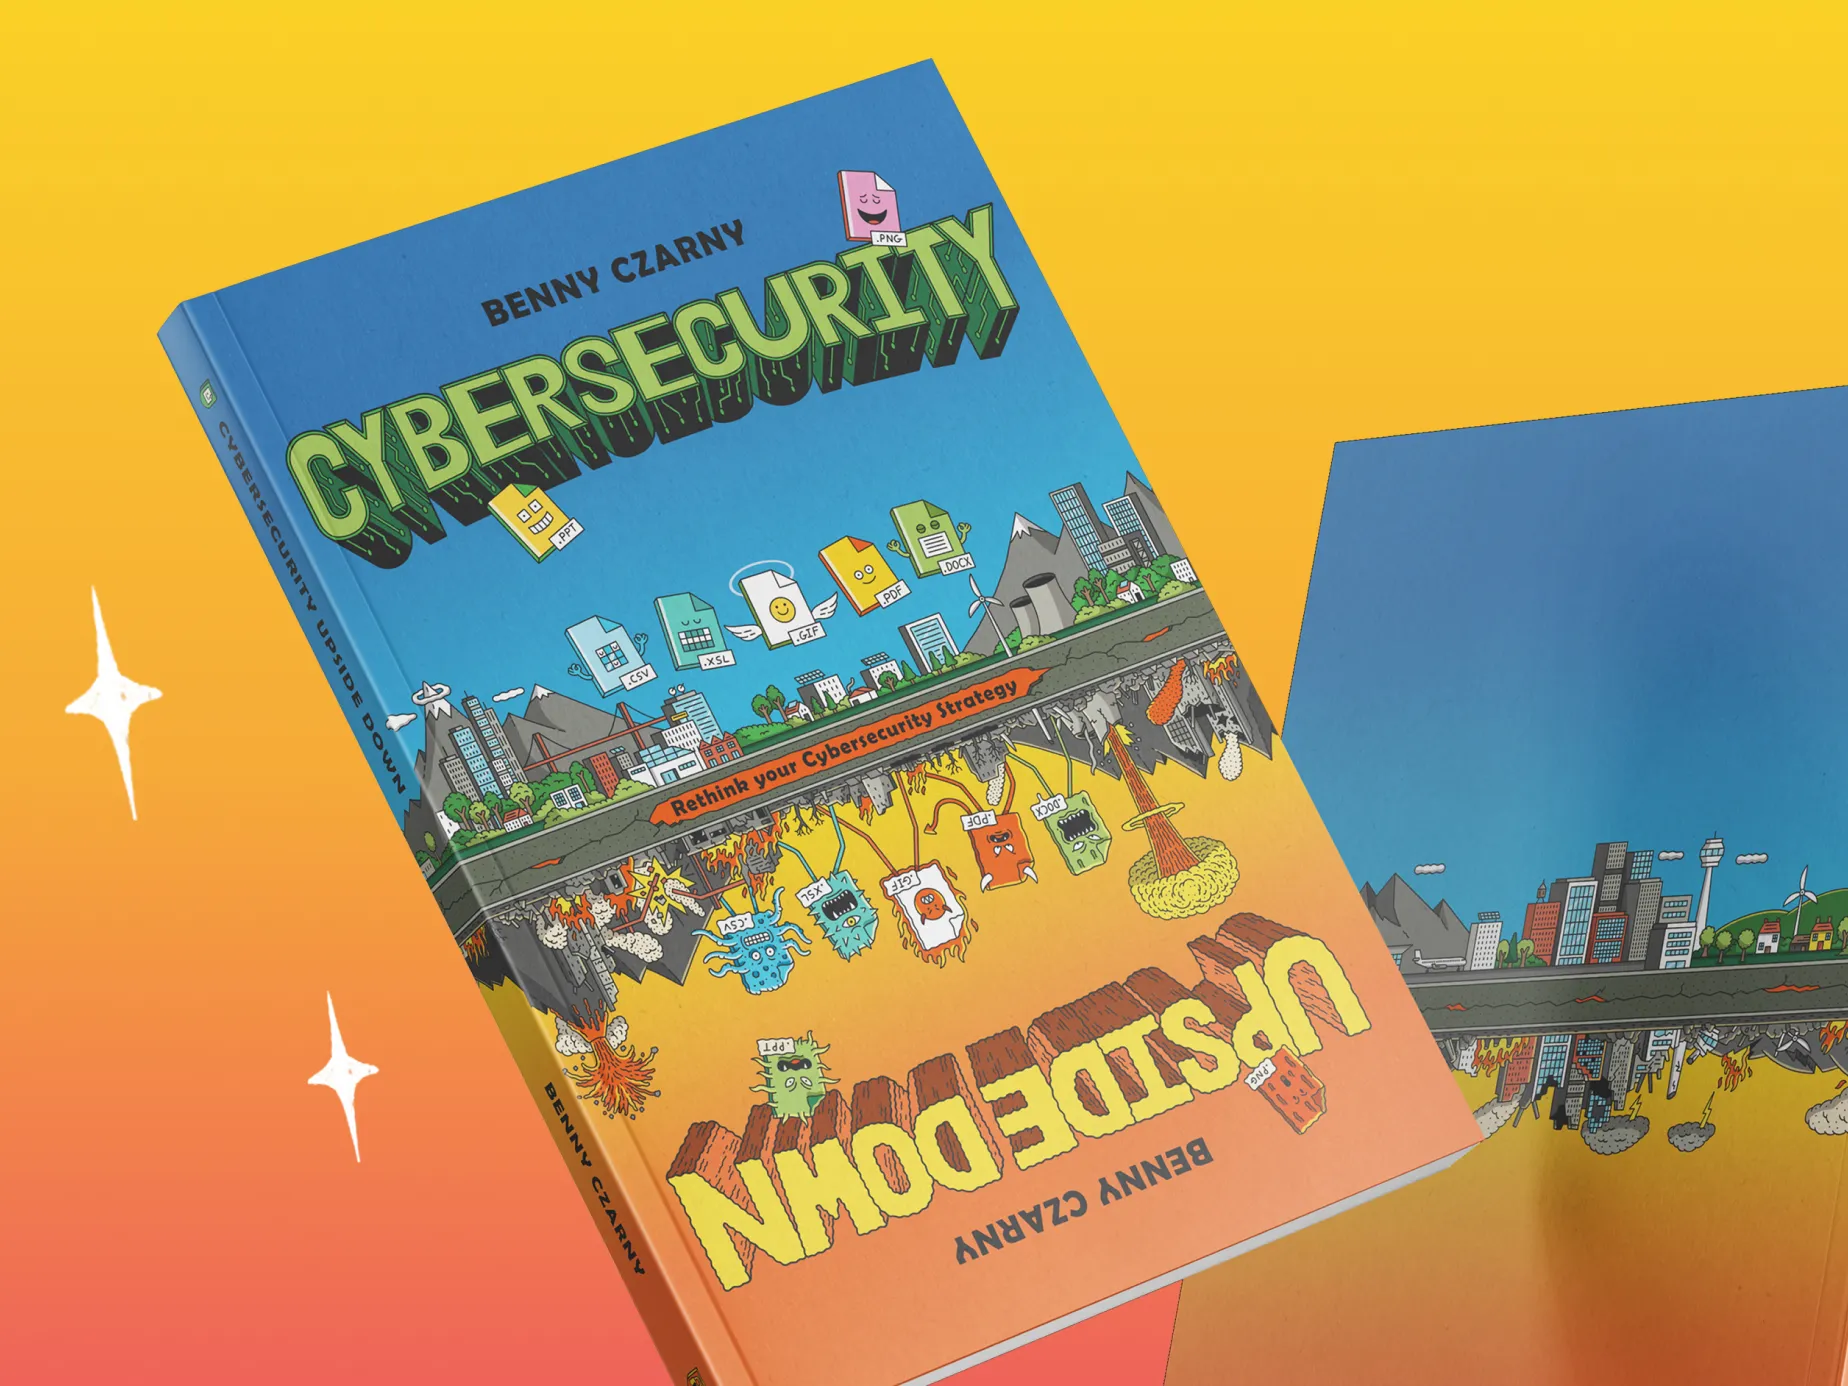
L’ouvrage *Cybersecurity Upside Down*, écrit par Benny Czarny, fondateur et PDG d’ OPSWAT , expose la philosophie axée sur la prévention sur laquelle repose la technologie Deep CDR™, validée de manière indépendante par AV-Comparatives. Une excellente introduction au webinaire.
Les conclusions d'AV-Comparatives
AV-Comparatives a conçu de manière indépendante la méthodologie, mené l'évaluation et tiré ses propres conclusions. Les tests ont porté sur trois aspects : la manière dont la technologie Deep CDR™ gérait des scénarios d'attaque en temps réel, le nombre de types de fichiers pris en charge et la possibilité d'utiliser les fichiers reconstruits. Voici un aperçu des thèmes qui seront abordés lors du webinaire.
Testé face aux attaques les plus redoutables du moment
Des contenus malveillants générés par l'IA aux macros, en passant par les fichiers exécutables intégrés et les archives imbriquées, la technologie « Deep CDR » a été évaluée dans tous les principaux scénarios d'attaques par fichier, obtenant un taux de désinfection de 100 % lors du dernier test d'AV-Comparatives. Découvrez ses performances lors du webinaire.
Prise en charge de tous les types de fichiers d'entreprise
Les documents Office, les fichiers PDF, les images, les archives et tous les formats que vos équipes échangent au quotidien ont tous fait l'objet d'un nettoyage récursif, et les résultats se sont confirmés pour tous les types de fichiers testés. Le webinaire présente ces résultats en détail.
La sécurité sans endommager le fichier
Éliminer les menaces ne représente que la moitié du travail : le fichier doit encore fonctionner correctement. Les fichiers reconstitués sont restés utilisables, en conservant la mise en page, le formatage, les tableaux, les formules et la structure sur lesquels comptent les utilisateurs. Le webinaire explique en détail quels éléments ont été préservés et pourquoi.
Conférencier vedette
George Prichici
George Prichici est vice-président des produits à l'adresse OPSWAT, où il dirige l'unité de planification de la sécurité des applications. L'expérience de George dans le domaine de la technologie s'étend sur plus de 15 ans, à des postes de direction en gestion de produits et en ingénierie logicielle. Il est architecte certifié de solutions cloud et s'intéresse particulièrement à la cybersécurité, à l'infrastructure cloud et à l'apprentissage automatique.
