Managed File Transfer MFT) pour des environnements Secure et opérationnels Secure
MetaDefender File Transfer™ est la solution de transfert de fichiers géré (MFT) OPSWAT, conçue pour permettre un échange de fichiers sécurisé et régi par des politiques dans les environnements informatiques et opérationnels. Elle s'appuie sur une analyse des logiciels malveillants basée sur l'IA, combinant une prédiction avant exécution pour détecter les menaces à un stade précoce et une inspection adaptative en bac à sable pour une analyse approfondie des menaces furtives avant le transfert, tout en garantissant la conformité et une visibilité centralisée.
- MFT axé sur la sécurité
- Automatisation basée sur des règles
- Visibilité centralisée
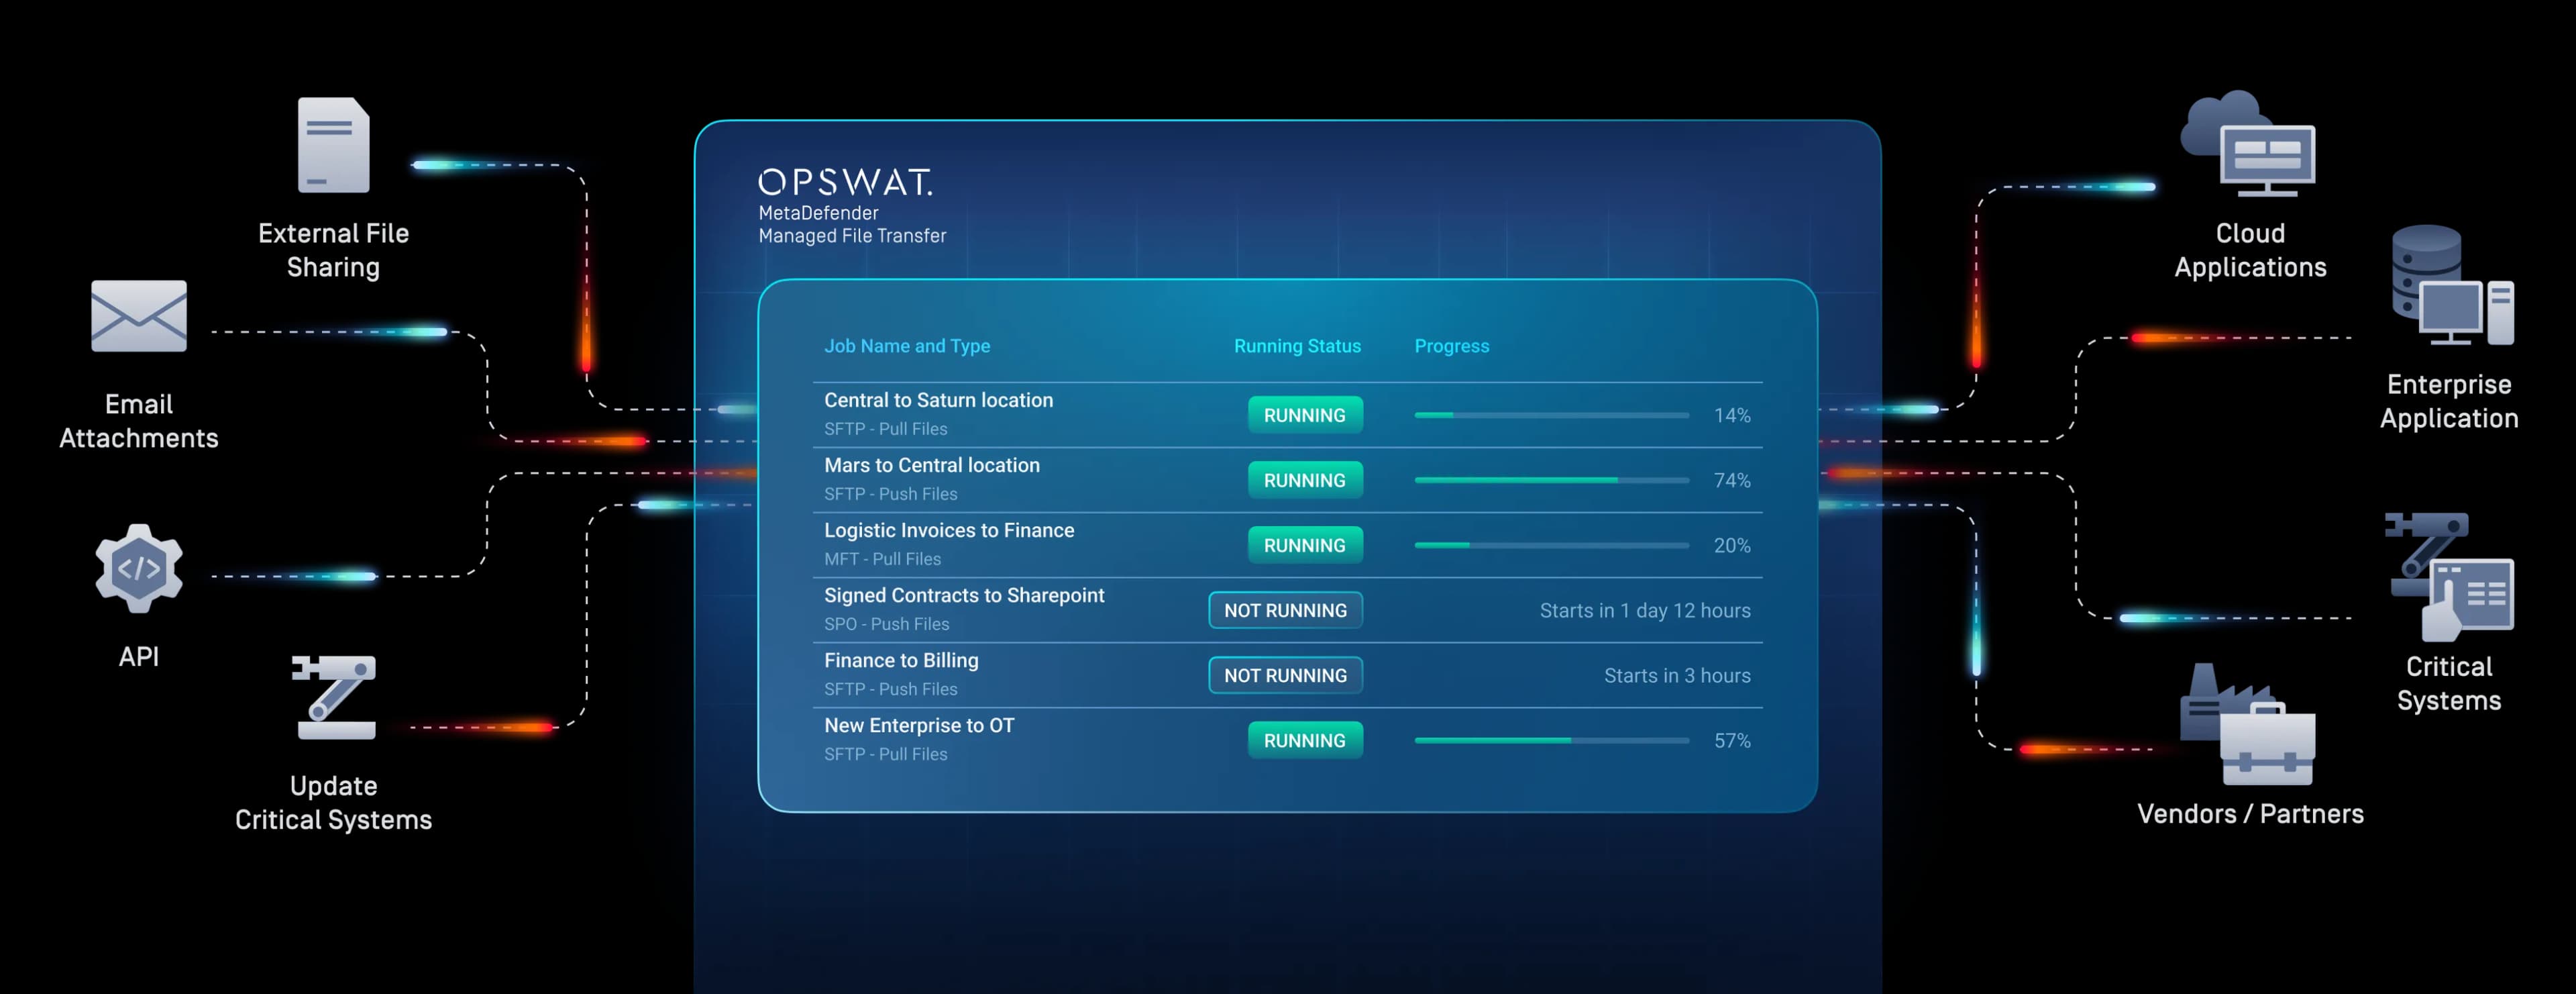
Managed File Transfer et Secure
MetaDefender Managed File Transfer MFT) intègre des fonctionnalités avancées de sécurité des fichiers, de chiffrement et d'application des politiques directement dans les flux de transfert automatisés, tant dans les environnements informatiques (IT) que techniques (OT). Elle inclut notamment une détection des logiciels malveillants basée sur l'IA, grâce à la technologie Predictive Alin AI, qui permet de détecter avant l'exécution les menaces connues et les menaces de type « zero-day ».
Sécurité des fichiers à plusieurs niveaux
Analyse chaque fichier transféré à l'aide de technologies avancées et intégrées de prévention des menaces.
Automatisation basée sur des règles
Automatise le transfert de fichiers basé sur des règles au sein de réseaux segmentés et réglementés.
Gouvernance centralisée et visibilité
Permet une surveillance en temps réel, un accès basé sur les rôles et la génération de rapports prêts pour l'audit.
Aperçu du produit
Découvrez comment MetaDefender MFT permet un échange de fichiers sécurisé et conforme grâce à la technologie Deep CDR™, à la prévention des pertes de données,
aux workflows de validation et à une traçabilité complète des transferts.
Découvrez MetaDefender Managed File Transfer action
Découvrez commentManaged File Transfer solutionManaged File Transfer MFT) MetaDefender sécurise les échanges de fichiers grâce à des fonctionnalités intégrées de prévention des menaces, d'application des politiques, d'automatisation des flux de travail et de visibilité centralisée sur l'ensemble des environnements informatiques et opérationnels.
Liste de lecture
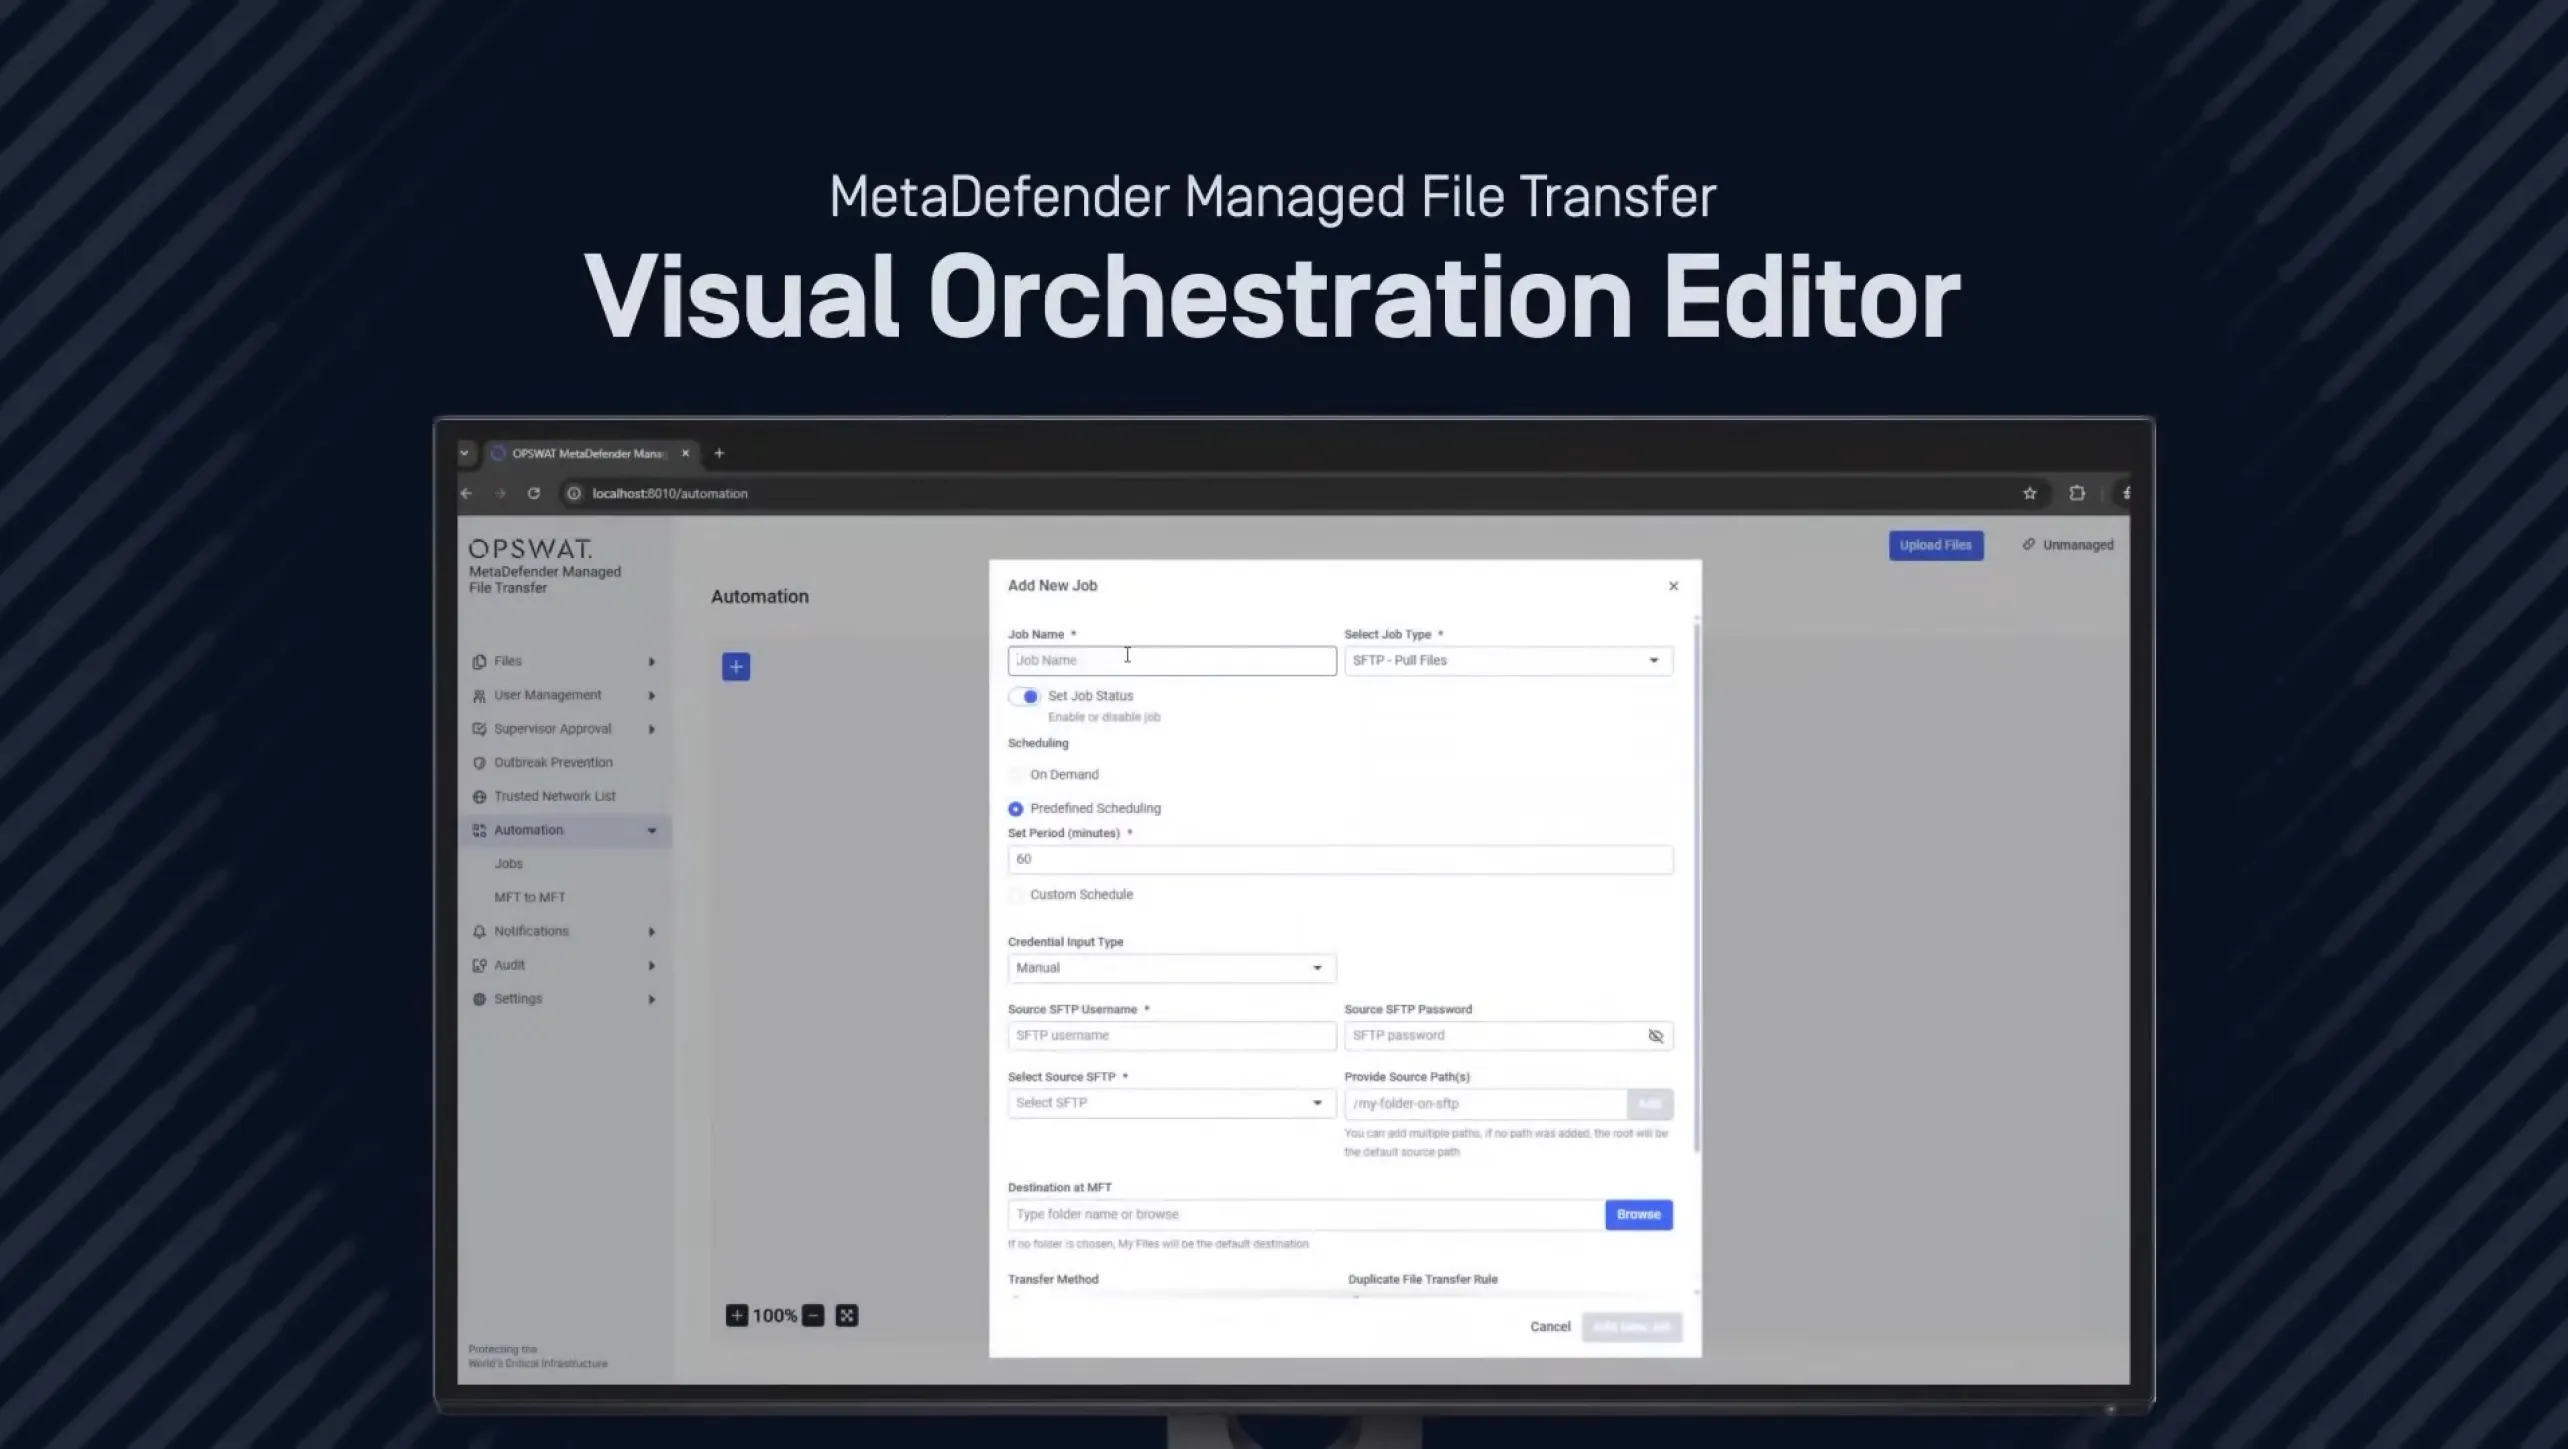
4 vidéos- Simplifiez les transferts Secure grâce au nouvel éditeur d'orchestration visuelle | MetaDefender MFT
 Démonstration en direct : découvrez comment la solutionManaged File Transfer OPSWAT Managed File Transfer les logiciels malveillants en temps réel dans le secteur des technologies de l'information
 Comment protéger les environnements OT contre les transferts de fichiers non sécurisés
 Comment activer l'approbation par un superviseur dans MetaDefender Managed File Transfer
Caractéristiques principales
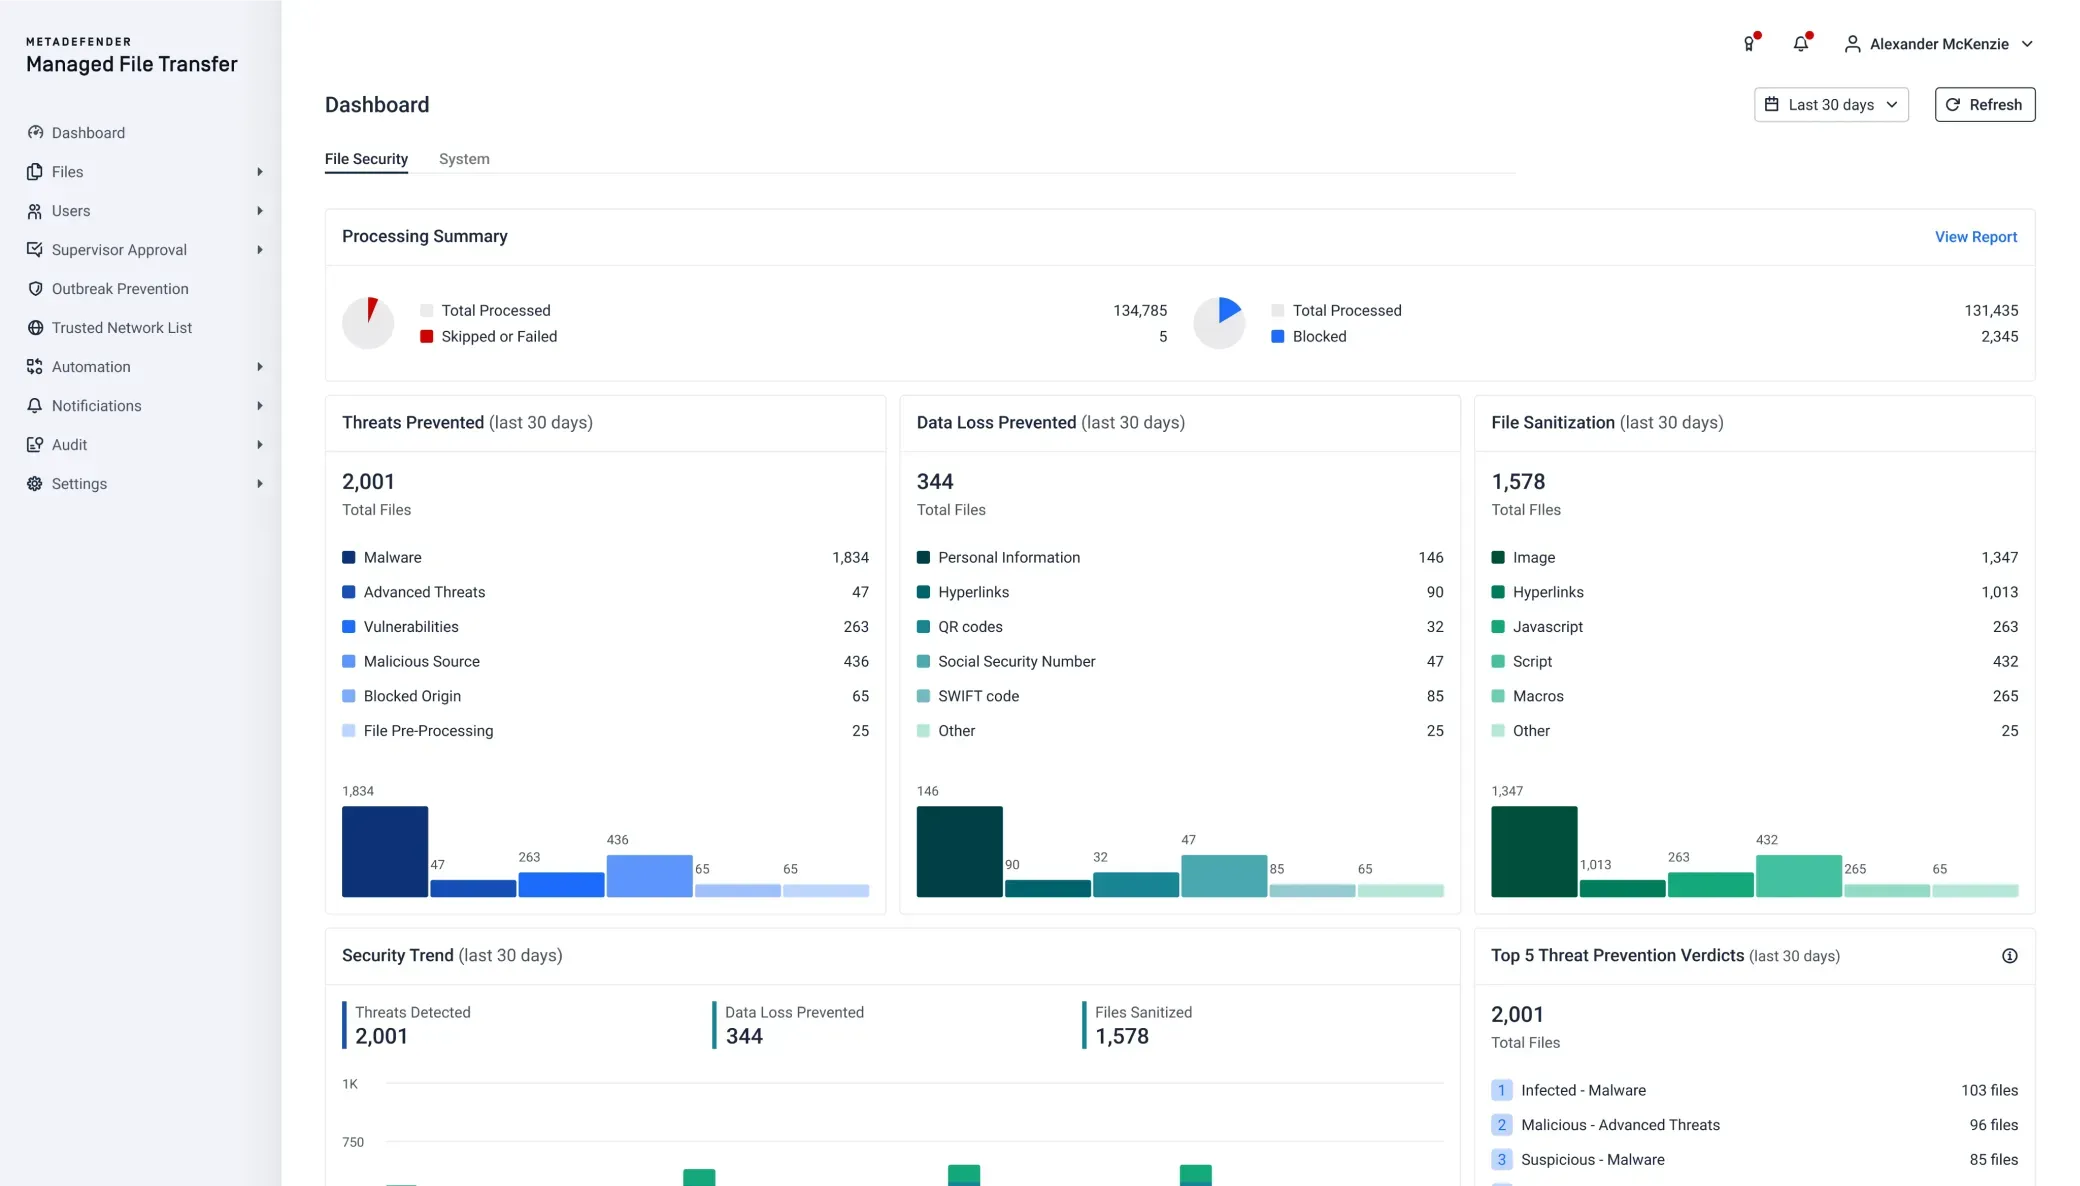
Prévention avancée des menaces intégrée
Chaque fichier est analysé avant sa livraison, et non après. La solution « Multiscanning » de Metascan™ exécute simultanément plus de 30 moteurs anti-malware, tandis que la technologie Deep CDR™ reconstitue des fichiers sûrs et utilisables dans plus de 200 formats, y compris les archives imbriquées à plusieurs niveaux. L’IA prédictive Alin et la sandbox « MetaDefender » Aether™ détectent les menaces « zero-day » et les menaces furtives. Les fichiers stockés sont réanalysés périodiquement à l’aide de moteurs mis à jour.
- Prévention des menaces
Prévention des menaces
Metascan Multiscanning, technologie Deep CDR™, IA prédictive Alin, MetaDefender Aether
Vérifications des données et du contenu
Proactive DLP™ (PII, PHI, PCI, OCR), File-Based Vulnerability Assessment, AI Content Inspector
Prévention des épidémies
Analyse périodique des fichiers stockés
- MetaDefender Managed File Transfer
Secure Partage de fichiers externes
Les utilisateurs envoient des fichiers directement à des destinataires internes ou externes. L'accès invité permet aux partenaires, fournisseurs et clients d'échanger des fichiers sans disposer d'un compte utilisateur complet. Chaque fichier est analysé et vérifié au regard de la politique en vigueur avant que le destinataire ne puisse y accéder.
- Secure Envoi et accès invité
Secure Envoi et accès invité
Transferts directs vers des destinataires internes et externes, y compris les invités ne disposant pas d'un compte utilisateur complet
Secure Commandes de lien
Protection par mot de passe, limites de téléchargement, expiration des liens et rappel par l'expéditeur, avec une notification lorsqu'un fichier est consulté ou téléchargé
Secure Formulaires Web
Formulaires de téléchargement personnalisés pour les partenaires et les clients
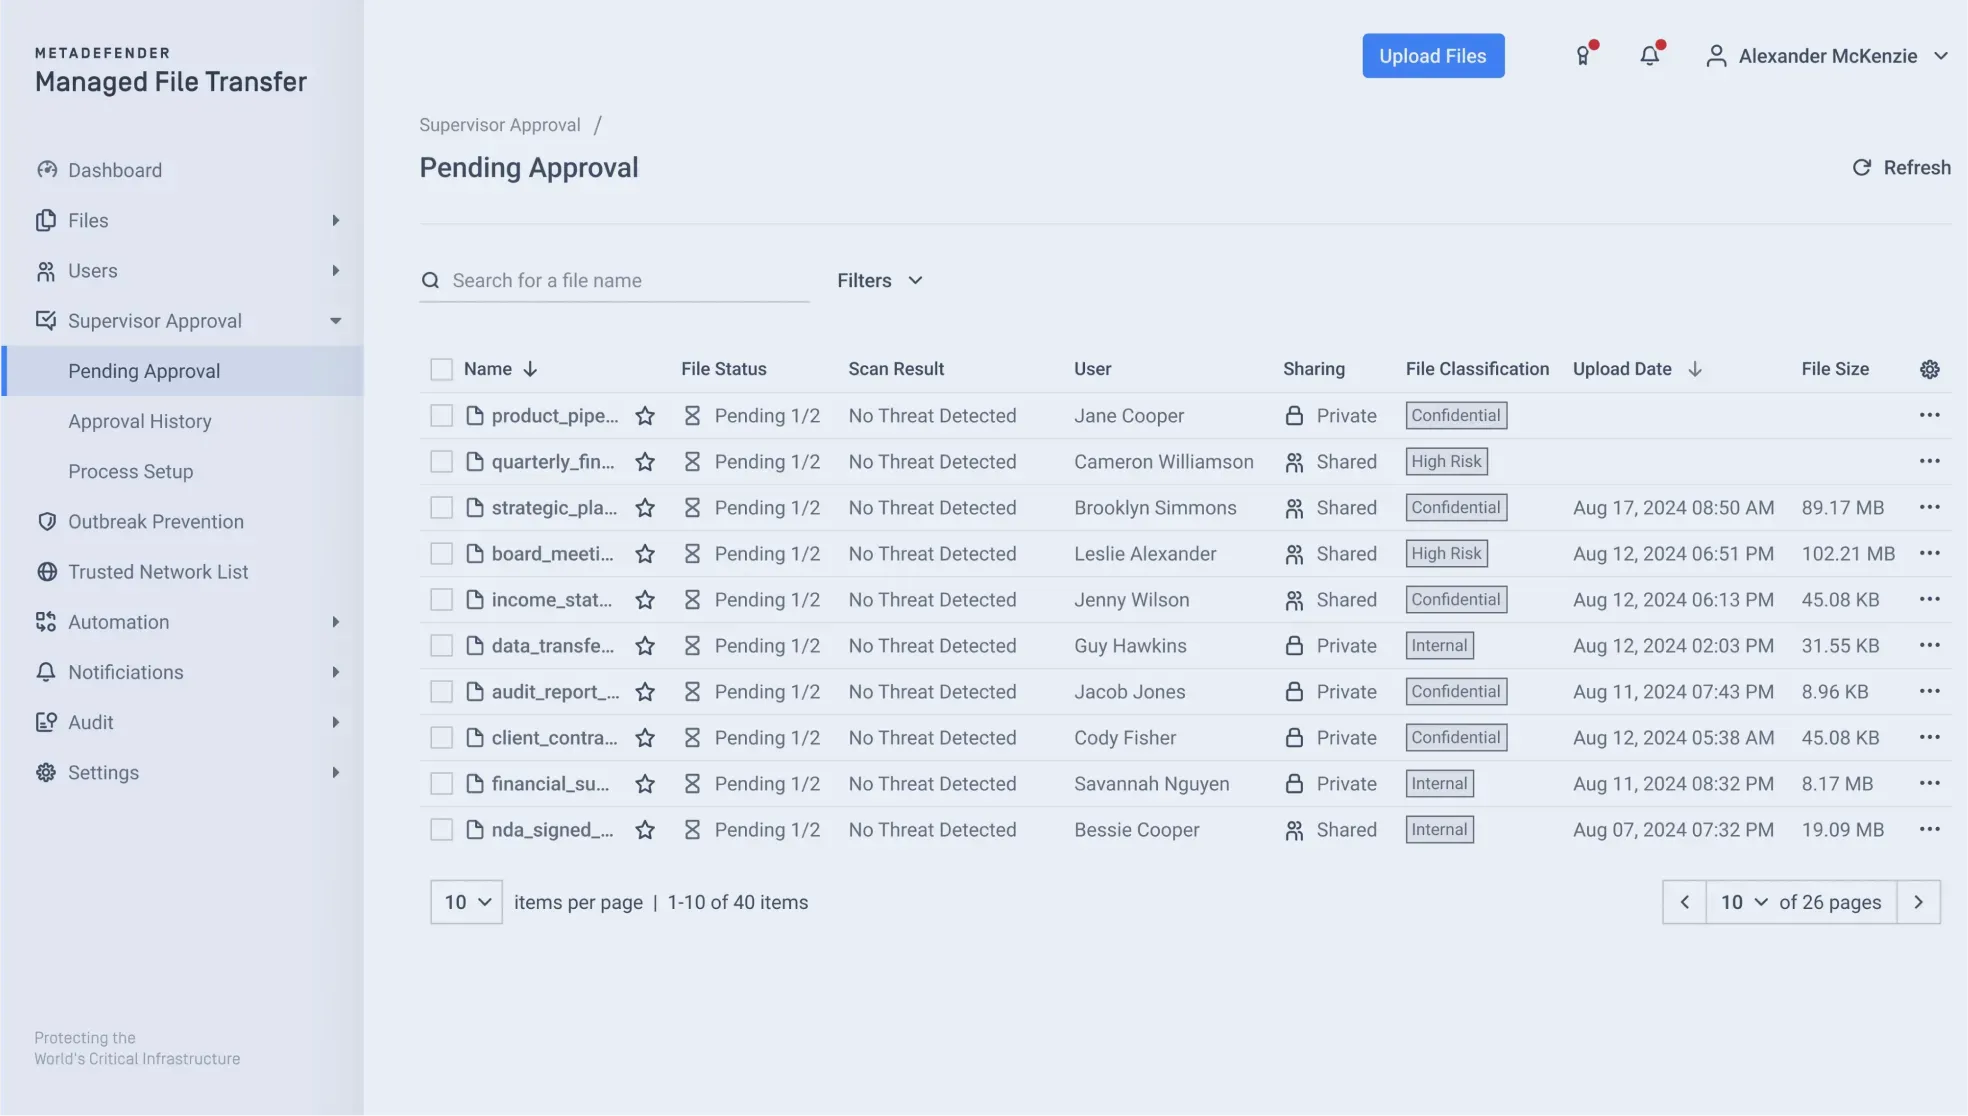
Processus de validation par les responsables
Validation en une ou plusieurs étapes avant la mise en production
Ordinateur de bureau, Mobile et Outlook
Client de bureau proposant les mêmes politiques et les mêmes fonctionnalités d'inspection que l'interface Web, les applications iOS et Android, ainsi qu'un complément Outlook
- MetaDefender Managed File Transfer
Chiffrement de bout en bout
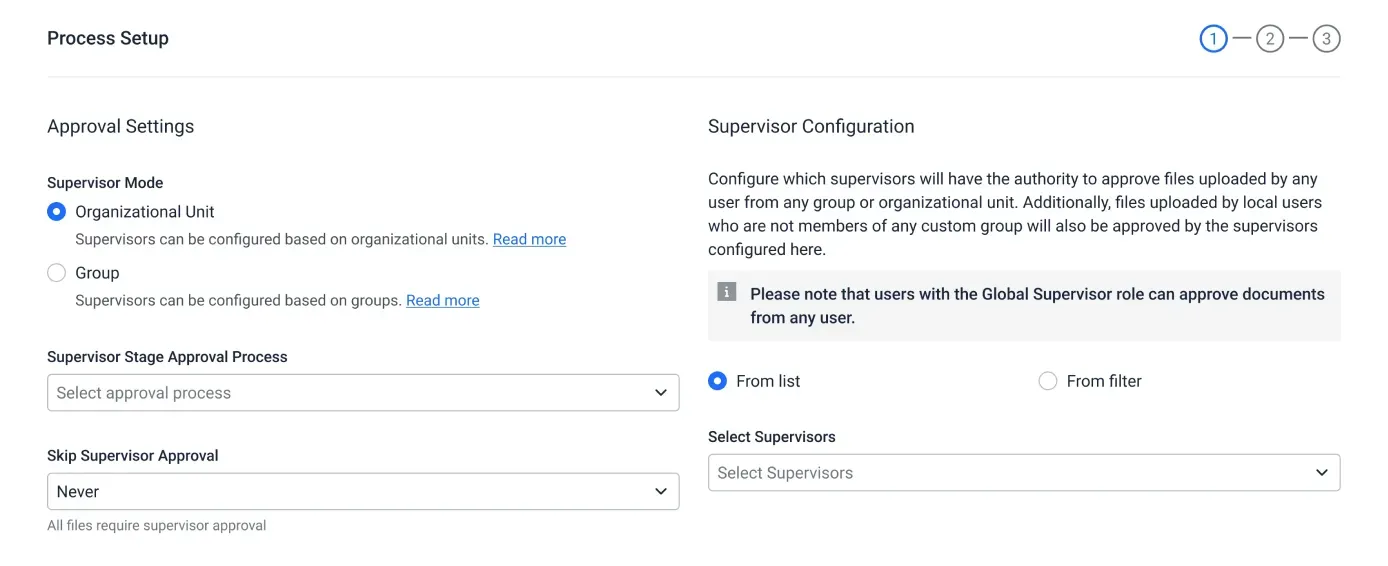
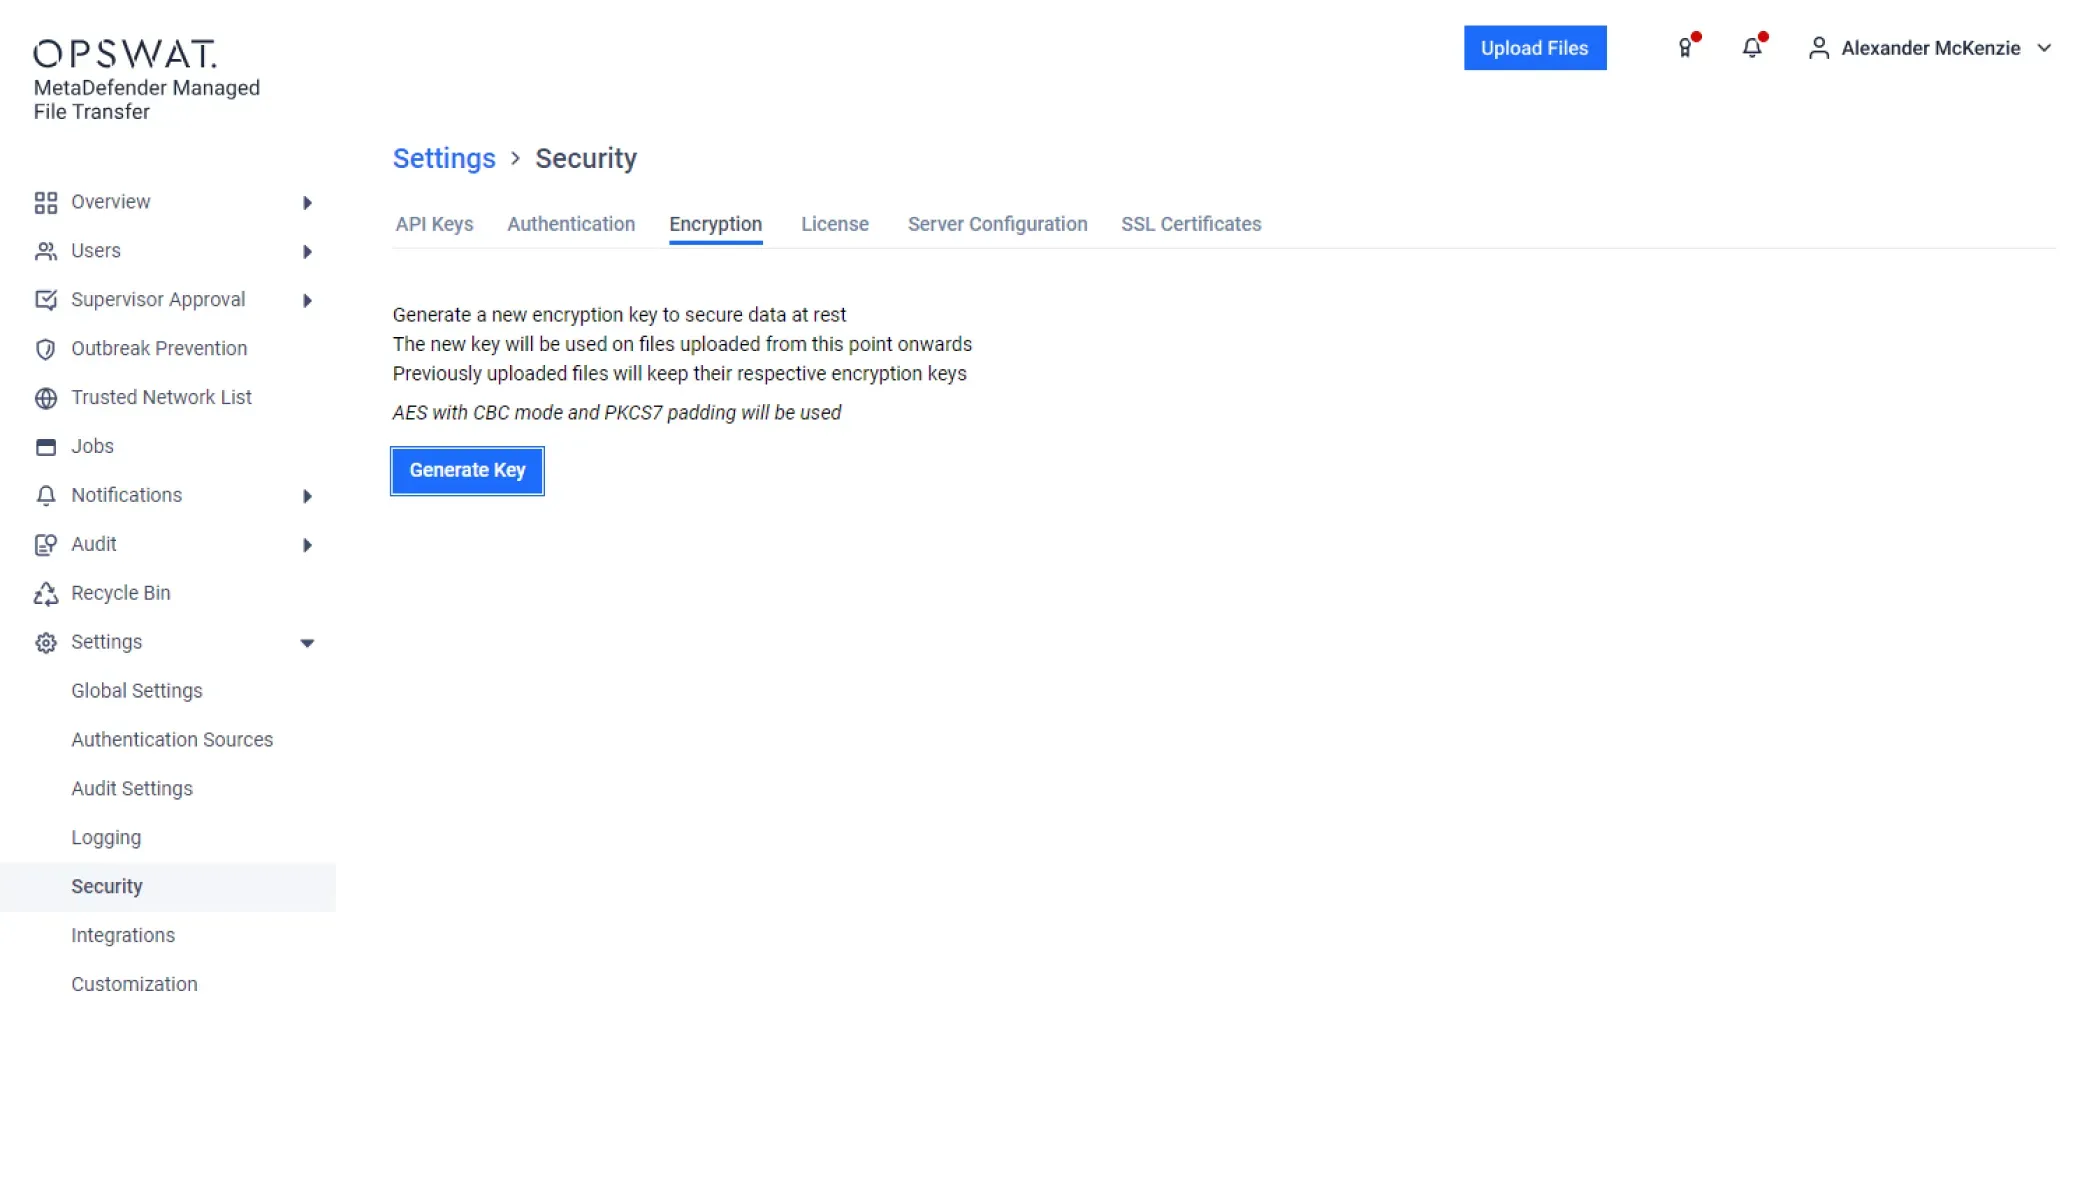
Les données sont chiffrées tant en transit qu'au repos à l'aide d'un chiffrement conforme aux normes du secteur, ce qui garantit la confidentialité tout au long du processus de transfert.
- Chiffrement en transit
Chiffrement en transit
Fichiers protégés lors de leur transfert entre utilisateurs, systèmes et réseaux
Chiffrement au repos
Fichiers stockés et protégés sur site et dans le cloud
Cryptographie certifiée FIPS 140-3
Module cryptographique validé dans le cadre du programme CMVP du NIST
- MetaDefender Managed File Transfer
Orchestration et automatisation des flux de travail
Les tâches sont exécutées selon un calendrier défini, en temps quasi réel ou à la demande. Les fichiers sont acheminés en fonction de leurs attributs, de leurs métadonnées, des rôles des utilisateurs et des résultats des contrôles. Un éditeur visuel d'orchestration permet de créer des flux de travail sans avoir recours à des scripts.
- Tâches automatisées planifiées
Tâches automatisées planifiées
Exécutions planifiées, en temps quasi réel et à la demande
Orchestration des flux de travail
Éditeur visuel, distribution « un-à-plusieurs »
Intégrations
HTTP/S, serveur SFTP (entrant), tâches client SFTP, partages SMB/CIFS, SharePoint Online, stockage dans le cloud, connecteurs d'applications / ERP, REST API
Traitement post-transfert
Étapes intégrées qui s'exécutent une fois le transfert terminé
Renommage des fichiers et conventions de nommage
Fichiers renommés conformément aux conventions établies lors du routage et de la livraison
Agents à distance
Les agents installés sur des serveurs distants effectuent les transferts
- MetaDefender Managed File Transfer
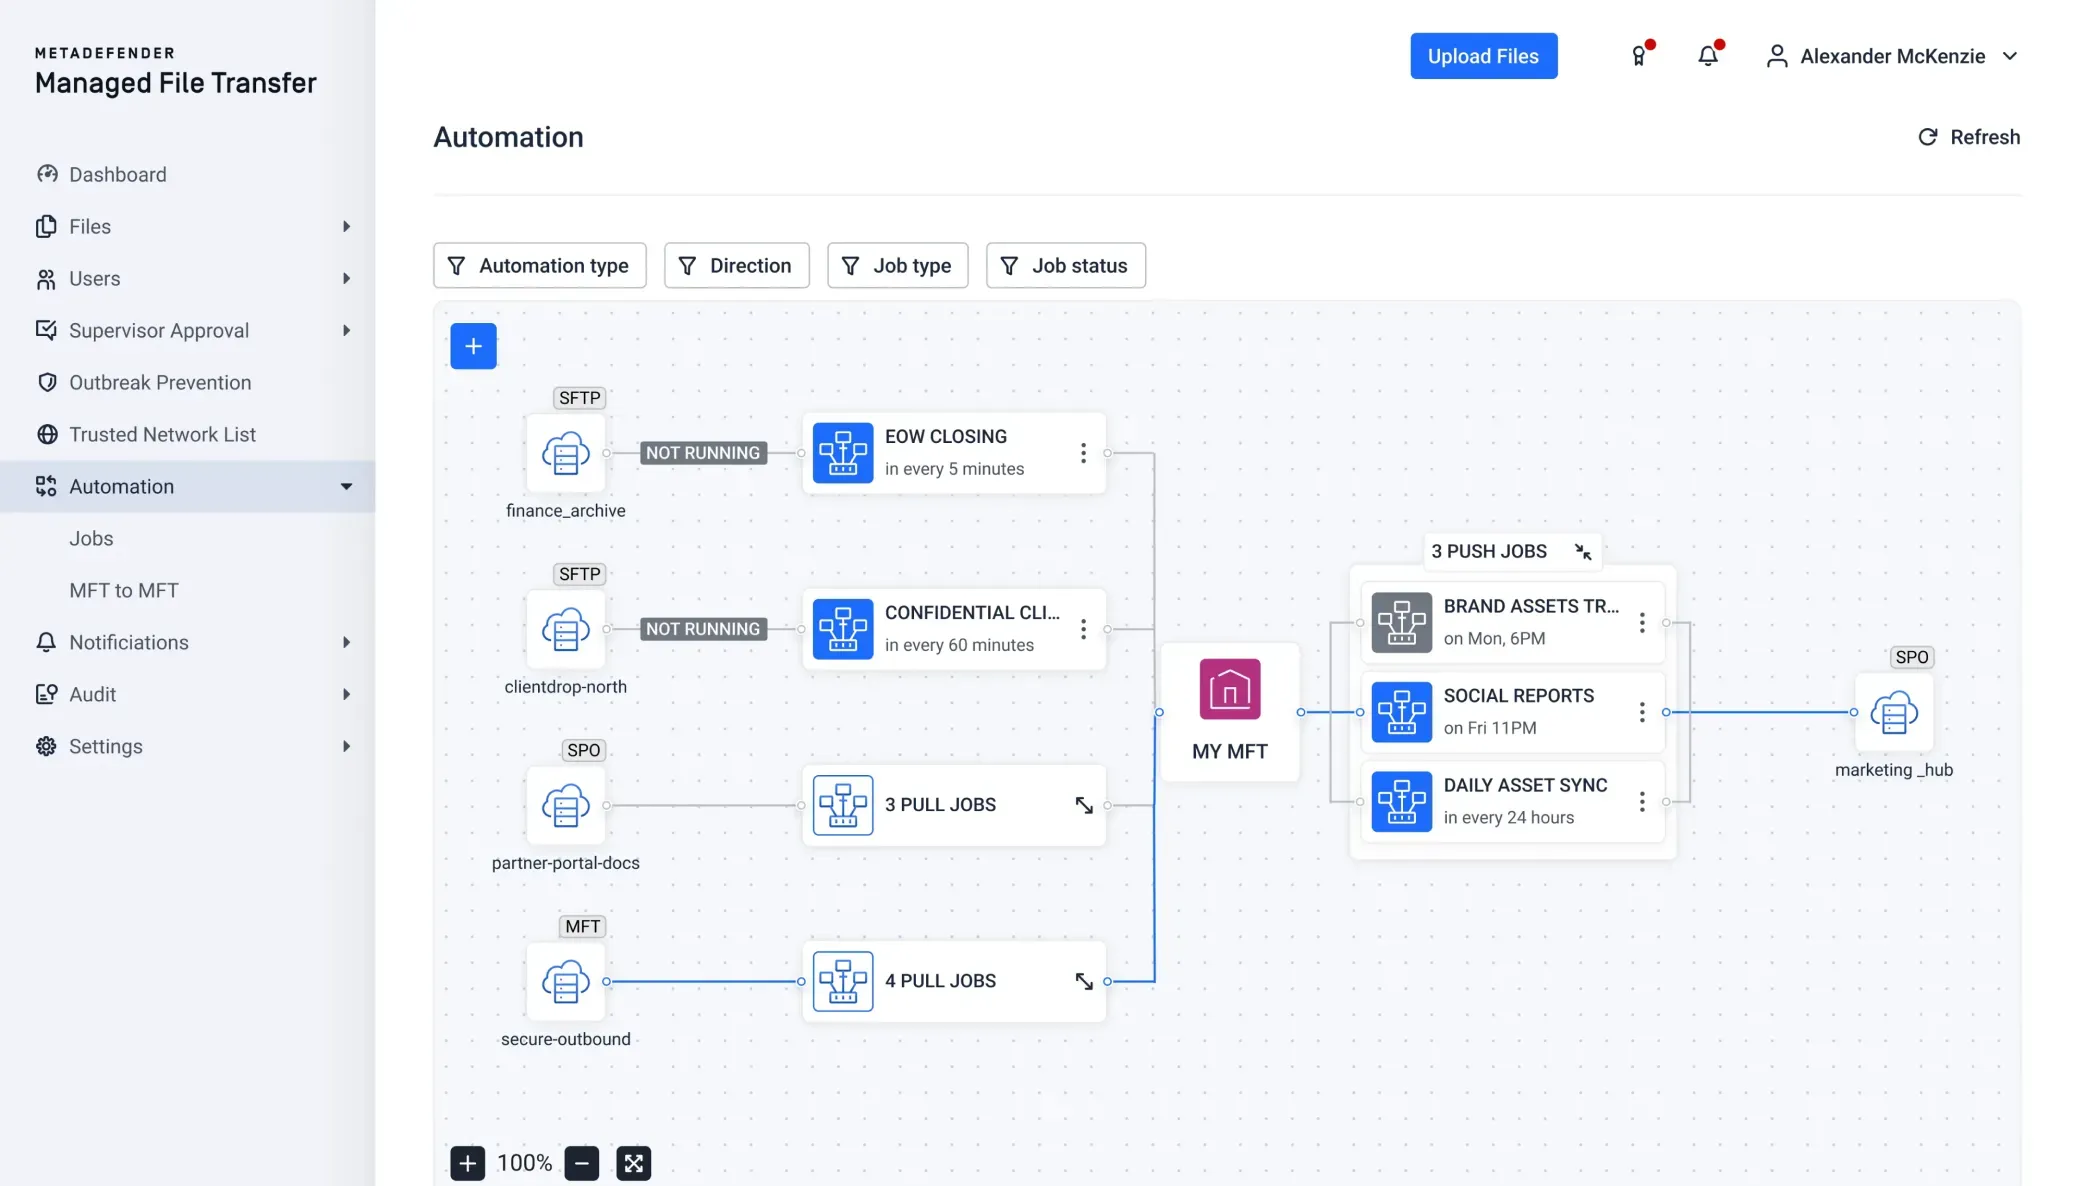
Audit et reporting centralisés
Chaque opération effectuée sur un fichier est consignée avec le nom de l'utilisateur, l'horodatage et le résultat, ce qui permet de créer une chaîne de traçabilité depuis la réception jusqu'à la livraison. Des contrôles SHA-256 permettent de vérifier que chaque fichier est complet et n'a pas été altéré, et chaque résultat est consigné dans une piste d'audit inviolable.
- Piste d'audit
Piste d'audit
Chaque opération de téléchargement, de transfert, de validation, de suppression et chaque résultat de contrôle, avec l'adresse IP et la localisation du client
Intégrité des fichiers et non-répudiation
Vérification SHA-256 et accusé de réception avec suivi
Rapports, conservation des données et SIEM
Rapports de conformité, suppression automatique des fichiers, durée de conservation configurable des journaux d'audit et exportation vers un système SIEM ou vers des archives
Console de gestion unifiée
Surveillance en temps réel, avec des alertes en cas d'échec, de retard ou de non-respect des SLA lors des transferts
- MetaDefender Managed File Transfer
Identité et contrôle d'accès
Autorisations granulaires par utilisateur, groupe et stratégie. Les comptes de service effectuent des transferts de système à système sans lier les tâches à des utilisateurs spécifiques.
Contrôle d'accès basé sur les rôles
Autorisations des utilisateurs, des groupes et des stratégies, comptes de service
Gestion des identités et des accès
Authentification unique (SSO) SAML 2.0, authentification unique (SSO) OIDC, Active Directory / LDAP, RADIUS, authentification multifactorielle
Règles relatives aux mots de passe / Verrouillage des comptes
Règles relatives à la complexité, à la durée de validité et à la réutilisation, ainsi que le blocage des comptes après des tentatives de connexion infructueuses
Commandes de session
Délais d'expiration et limites de sessions simultanées
Isolement des réseaux informatiques (IT) et opérationnels (OT)
Permet le transfert sécurisé de fichiers entre des réseaux informatiques (IT) et opérationnels (OT) segmentés, y compris les systèmes isolés physiquement et les infrastructures critiques. Les fichiers sont analysés et vérifiés au regard des règles définies avant de franchir les frontières entre ces réseaux.
Isolation du réseau
Transferts entre les domaines IT/OT, les environnements isolés physiquement et les infrastructures critiques
MFT- versMFT Transfert natif
Transferts entre instances d'MFT s au-delà des limites du réseau, en ne transmettant que les fichiers autorisés ou approuvés par un superviseur
OPSWAT Écosystème
MetaDefender Kiosk, NetWall diodes de données, Email Gateway Security, Storage Security, OT Access
- Prévention des menaces
Prévention avancée des menaces intégrée
Chaque fichier est analysé avant sa livraison, et non après. La solution « Multiscanning » de Metascan™ exécute simultanément plus de 30 moteurs anti-malware, tandis que la technologie Deep CDR™ reconstitue des fichiers sûrs et utilisables dans plus de 200 formats, y compris les archives imbriquées à plusieurs niveaux. L’IA prédictive Alin et la sandbox « MetaDefender » Aether™ détectent les menaces « zero-day » et les menaces furtives. Les fichiers stockés sont réanalysés périodiquement à l’aide de moteurs mis à jour.
- Prévention des menaces
Prévention des menaces
Metascan Multiscanning, technologie Deep CDR™, IA prédictive Alin, MetaDefender Aether
Vérifications des données et du contenu
Proactive DLP™ (PII, PHI, PCI, OCR), File-Based Vulnerability Assessment, AI Content Inspector
Prévention des épidémies
Analyse périodique des fichiers stockés
- MetaDefender Managed File Transfer
- Partage de fichiers
Secure Partage de fichiers externes
Les utilisateurs envoient des fichiers directement à des destinataires internes ou externes. L'accès invité permet aux partenaires, fournisseurs et clients d'échanger des fichiers sans disposer d'un compte utilisateur complet. Chaque fichier est analysé et vérifié au regard de la politique en vigueur avant que le destinataire ne puisse y accéder.
- Secure Envoi et accès invité
Secure Envoi et accès invité
Transferts directs vers des destinataires internes et externes, y compris les invités ne disposant pas d'un compte utilisateur complet
Secure Commandes de lien
Protection par mot de passe, limites de téléchargement, expiration des liens et rappel par l'expéditeur, avec une notification lorsqu'un fichier est consulté ou téléchargé
Secure Formulaires Web
Formulaires de téléchargement personnalisés pour les partenaires et les clients
Processus de validation par les responsables
Validation en une ou plusieurs étapes avant la mise en production
Ordinateur de bureau, Mobile et Outlook
Client de bureau proposant les mêmes politiques et les mêmes fonctionnalités d'inspection que l'interface Web, les applications iOS et Android, ainsi qu'un complément Outlook
- MetaDefender Managed File Transfer
- Cryptage
Chiffrement de bout en bout
Les données sont chiffrées tant en transit qu'au repos à l'aide d'un chiffrement conforme aux normes du secteur, ce qui garantit la confidentialité tout au long du processus de transfert.
- Chiffrement en transit
Chiffrement en transit
Fichiers protégés lors de leur transfert entre utilisateurs, systèmes et réseaux
Chiffrement au repos
Fichiers stockés et protégés sur site et dans le cloud
Cryptographie certifiée FIPS 140-3
Module cryptographique validé dans le cadre du programme CMVP du NIST
- MetaDefender Managed File Transfer
- Orchestration des flux de travail
Orchestration et automatisation des flux de travail
Les tâches sont exécutées selon un calendrier défini, en temps quasi réel ou à la demande. Les fichiers sont acheminés en fonction de leurs attributs, de leurs métadonnées, des rôles des utilisateurs et des résultats des contrôles. Un éditeur visuel d'orchestration permet de créer des flux de travail sans avoir recours à des scripts.
- Tâches automatisées planifiées
Tâches automatisées planifiées
Exécutions planifiées, en temps quasi réel et à la demande
Orchestration des flux de travail
Éditeur visuel, distribution « un-à-plusieurs »
Intégrations
HTTP/S, serveur SFTP (entrant), tâches client SFTP, partages SMB/CIFS, SharePoint Online, stockage dans le cloud, connecteurs d'applications / ERP, REST API
Traitement post-transfert
Étapes intégrées qui s'exécutent une fois le transfert terminé
Renommage des fichiers et conventions de nommage
Fichiers renommés conformément aux conventions établies lors du routage et de la livraison
Agents à distance
Les agents installés sur des serveurs distants effectuent les transferts
- MetaDefender Managed File Transfer
- Rapports centralisés
Audit et reporting centralisés
Chaque opération effectuée sur un fichier est consignée avec le nom de l'utilisateur, l'horodatage et le résultat, ce qui permet de créer une chaîne de traçabilité depuis la réception jusqu'à la livraison. Des contrôles SHA-256 permettent de vérifier que chaque fichier est complet et n'a pas été altéré, et chaque résultat est consigné dans une piste d'audit inviolable.
- Piste d'audit
Piste d'audit
Chaque opération de téléchargement, de transfert, de validation, de suppression et chaque résultat de contrôle, avec l'adresse IP et la localisation du client
Intégrité des fichiers et non-répudiation
Vérification SHA-256 et accusé de réception avec suivi
Rapports, conservation des données et SIEM
Rapports de conformité, suppression automatique des fichiers, durée de conservation configurable des journaux d'audit et exportation vers un système SIEM ou vers des archives
Console de gestion unifiée
Surveillance en temps réel, avec des alertes en cas d'échec, de retard ou de non-respect des SLA lors des transferts
- MetaDefender Managed File Transfer
Reconnu comme leader dans la catégorie « MFT » par G2
Pourquoi choisir OPSWAT Managed File Transfer?
MetaDefender Managed File Transfer MFT complète à des technologies avancées de sécurité des fichiers intégrées, conçues pour les services informatiques d'entreprise et les environnements OT soumis à une réglementation.
| Capacité | MetaDefender Managed File Transfer (MFT) | MFT traditionnelles |
|---|---|---|
| Core Managed File Transfer MFT) |
|
|
| Multiscanning intégrée |
Multiscanning natif Metascan™
|
Limité ou externe
|
| CDR (Content Disarm & Reconstruction) |
Technologie Native Deep CDR™
|
Rare
|
| DLP (prévention des pertes de données) intégrée |
DLP™ proactif intégré
|
En quantité limitée
|
| Détection des logiciels malveillants grâce à l'IA |
Intégré
|
Module complémentaire
|
| Automatisation basée sur des règles |
|
|
| Prise en charge des environnements segmentés IT et OT |
Conçu pour les environnements informatiques et opérationnels
|
En quantité limitée
|
| Processus de validation par les responsables |
Autorisations en une ou plusieurs étapes
|
Variable
|
| Gouvernance centralisée et visibilité |
Console unifiée et rapports
|
Varies
|
| Intégration des écosystèmes |
Intégration native à OPSWAT
|
En quantité limitée
|
L'arrêt des menaces commence par une technologie leader sur le marché
OPSWATLa technologie éprouvée, mondialement reconnue, primée et leader sur le marché d'EMC empêche les logiciels malveillants véhiculés par les fichiers de pénétrer et de se propager dans vos environnements critiques.
Prévision des failles « zero-day » au niveau du périmètre grâce à l'IA
- Détection et déviation avant exécution
- Modèle ML entraîné sur des flux de travail de fichiers d'entreprise
Plusieurs moteurs valent mieux qu'un
- Détecter près de 100 % des logiciels malveillants
- Analyse simultanée avec plus de 30 moteurs AV de premier plan
Arrêter les menaces que les autres ne voient pas
- Prise en charge de plus de 200 formats de fichiers
- Assainissement récursif des archives imbriquées à plusieurs niveaux
- Régénérer des fichiers sûrs et utilisables
Prévenir la perte de données sensibles
- Utiliser des modèles alimentés par l'IA pour localiser et classer les textes non structurés dans des catégories prédéfinies.
- Masquez automatiquement les informations sensibles identifiées, telles que les données à caractère personnel (PII), les informations médicales protégées (PHI) et les données relatives au secteur des cartes de paiement (PCI), dans plus de 125 types de fichiers
- Prise en charge de la reconnaissance optique de caractères (OCR) dans les images
Détecter les vulnérabilités des applications avant leur installation
- Vérifier les vulnérabilités connues des logiciels avant de les installer
- Analyser les systèmes pour détecter les vulnérabilités connues lorsque les appareils sont au repos
- Examiner rapidement les applications en cours d'exécution et leurs bibliothèques pour détecter les vulnérabilités.
Déployer partout, intégrer partout
Une solution de transfert de fichiers gérée, évolutive et complète, qui s'intègre en toute transparence et suit vos fichiers partout où ils vont.
Sur place
Secure l'échange Secure de fichiers, tant Secure que vers des environnements isolés physiquement, au sein des réseaux réglementés et industriels.
Cloud
Permettez le transfert sécurisé de fichiers dans les environnements cloud.
Hybride
Reliez en toute sécurité les environnements sur site et dans le cloud.

Intégrations
Les workflows Secure s'intègrent aux systèmes de stockage d'entreprise, aux services SFTP, aux plateformes de collaboration et aux environnements SIEM afin d'harmoniser l'inspection, l'application des politiques et la surveillance à l'échelle de l'organisation.
Pour les technologies d'inspection intégrées de pointe, notamment la détection des logiciels malveillants basée sur l'IA, ainsi que des capacités d'intégration avancées :
Succès des clients
"La Managed File Transfer OPSWATnous permet de traiter de gros volumes de fichiers sans craindre que des menaces cachées ne se glissent dans le système.
"Il y a une barrière en place qui nous permet de passer ou de partager en toute confiance ou de recevoir ou de donner des informations... OPSWAT est devenu une solution vraiment crédible.
« Il [MetaDefender Managed File Transfer MFT)] répondait à tous nos besoins pour atténuer les risques, en passant d'un système contaminé à un système propre. »
Solution Managed File Transfer conforme aux normes
MetaDefender Managed File Transfer favorise la conformité à des référentiels tels que le RGPD, la loi HIPAA, la directive NIS2, la norme PCI DSS, la loi FISMA et les normes du NIST, grâce à la mise en œuvre du chiffrement, d’un contrôle d’accès basé sur les rôles, de pistes d’audit détaillées et de l’application des politiques dans l’ensemble des workflows de transfert de fichiers de l’entreprise.
Comment ça marche en trois étapes simples
Documentation technique
Pour commencer
Déploiement et utilisation
Soutien
Exploiter tout le potentiel de nos produits

Ressources
Blog MetaDefender Managed File Transfer MFT)
Documentation MetaDefender Managed File Transfer MFT)
Le guide complet duManaged File Transfer et Secure
Fiche technique MetaDefender Managed File Transfer MFT)
Présentation de la solution MetaDefender Managed File Transfer MFT)
Transfert Secure , de Kiosk jusqu'à la remise contrôlée
OPSWAT à l'un des trois principaux fabricants de semi-conducteurs OPSWAT des pertes liées aux temps d'arrêt s'élevant à 1 million de dollars par heure
Managed File Transfer
Le transfert de fichiers géré (MFT) est une plateforme qui permet l'échange sécurisé, automatisé et conforme aux politiques de fichiers entre les utilisateurs, les systèmes et les réseaux. Une MFT offre un chiffrement, des pistes d'audit, l'automatisation des flux de travail et un contrôle centralisé afin de garantir que les fichiers sont transférés en toute sécurité et dans le respect des exigences réglementaires.
MetaDefender Managed File Transfer MFT) est MFT OPSWATaxée sur la sécurité, qui intègre des fonctionnalités avancées d'inspection des fichiers et d'application des politiques directement dans les flux de transfert de fichiers au sein des environnements informatiques et opérationnels (OT) des entreprises.
Les solutions traditionnelles de transfert de fichiers géréManaged File Transfer MFT) se concentrent principalement sur la sécurité du transport et l'automatisation. MetaDefender Managed File Transfer MFT) va plus loin en intégrant des mesures de sécurité avancées directement dans chaque transfert.
MetaDefender MFT une analyse multi-moteurs pouvant aller jusqu'à 30 moteurs anti-malware, la technologie Deep CDR™ pour la désinfection des fichiers, Proactive DLP™, ainsi qu'une détection des logiciels malveillants basée sur l'IA grâce à Predictive Alin AI, permettant la détection des failles « zero-day » avant l'exécution et file-based vulnerability assessment des flux de transfert de fichiers. Cette solution aide ainsi les entreprises à prévenir la propagation des logiciels malveillants et la perte de données tout en conservant l'intégralité des capacités MFT .
Managed File Transfer MFT) MetaDefender renforce la sécurité en inspectant chaque fichier transféré avant qu'il n'atteigne sa destination. Les fichiers sont analysés à l'aide des technologies Metascan™ Multiscanning, Deep CDR™ et Proactive DLP™, ainsi que d'un système de détection des logiciels malveillants basé sur l'IA, utilisant Predictive Alin AI pour la détection des vulnérabilités « zero-day » avant l'exécution.
En associant une prévention avancée contre les menaces à un système de chiffrement, à un contrôle d'accès basé sur les rôles et à des workflows d'approbation par les superviseurs, MetaDefender MFT prévenir les propagation de logiciels malveillants, les fuites de données et les transferts non autorisés de fichiers au sein des environnements d'entreprise et des infrastructures critiques.
Oui.Managed File Transfer MFT) MetaDefender prend en charge les tâches planifiées, le routage basé sur des règles logiques, les transferts pilotés par les métadonnées et l'orchestration visuelle des flux de travail.
Les organisations peuvent définir des règles de transfert de fichiers en fonction des attributs des fichiers, des rôles des utilisateurs, des résultats des contrôles de sécurité et des politiques de segmentation du réseau. Cela permet d'automatiser les transferts de fichiers en fonction de ces politiques dans les environnements informatiques, opérationnels, cloud et sur site, tout en garantissant une gouvernance et une visibilité centralisées.
Oui. La solutionManaged File Transfer MFT) MetaDefender est conçue pour accompagner les entreprises évoluant dans des environnements réglementés et soumis à des exigences de conformité.
Il prend en charge des cadres réglementaires tels que le RGPD, la loi HIPAA, la directive NIS 2, la norme PCI, la loi FISMA et les normes NIST, grâce à la mise en œuvre du chiffrement, d'un contrôle d'accès granulaire basé sur les rôles, de workflows d'approbation par un superviseur, d'un journal d'audit détaillé et d'un système de rapports centralisé pour l'ensemble des opérations de transfert de fichiers.
Oui. La solutionManaged File Transfer MFT) MetaDefender est conçue pour permettre un transfert de fichiers sécurisé et régi par des règles entre des réseaux informatiques (IT) et opérationnels (OT) segmentés.
Elle permet un transfert sécurisé des données entre des environnements à faible niveau de sécurité et des environnements hautement sécurisés, y compris les systèmes isolés physiquement et les infrastructures critiques, tout en appliquant des contrôles avancés contre les menaces et en assurant le respect des politiques avant le transfert des fichiers.
La solutionManaged File Transfer MFT) MetaDefender prend en charge les déploiements sur site, dans le cloud et hybrides.
Les entreprises peuvent déployer cette solution au sein de leurs réseaux informatiques d'entreprise, dans des environnements OT industriels ou sur des infrastructures cloud, tout en appliquant des politiques de sécurité des fichiers, des normes de chiffrement et une gouvernance centralisée cohérentes dans tous les environnements.
Disponible sous forme d'image BYOL sur AWS Marketplace.
Non. SiManaged File Transfer MFT) MetaDefender bénéficie de la confiance des grandes entreprises et des opérateurs d'infrastructures critiques, elle convient également aux entreprises de taille moyenne qui ont besoin d'un échange de fichiers sécurisé et automatisé.
Grâce à ses options de déploiement flexibles, à sa gestion centralisée et à son processus de configuration simplifié, MetaDefender MFT les entreprises de toutes tailles qui recherchent une sécurité avancée des fichiers, une conformité réglementaire et une automatisation des flux de travail, sans complexité opérationnelle excessive.
Oui. MetaDefender Managed File Transfer (MFT) s'intègre à HTTP/S, SFTP, SMB, SharePoint Online, aux plateformes de stockage dans le cloud, aux systèmes SIEM et aux API REST.
Il s'intègre également à d'autres OPSWAT — notamment MetaDefender Kiosk, la diode NetWall , Email Security, Storage Security et OT Access— afin d'orchestrer des transferts de fichiers sécurisés et régis par des politiques au sein d'environnements segmentés et réglementés.
Un client de bureau permet aux utilisateurs de parcourir, de mettre en ligne, de télécharger et d'organiser des fichiers directement depuis leur poste de travail.
Oui. La fonctionnalité « Prévention des menaces » analyse régulièrement les fichiers stockés à l'aide de moteurs mis à jour, ce qui permet de détecter les menaces qui étaient encore inconnues au moment où le fichier a été téléchargé pour la première fois.
AI Content Inspector détermine si des documents et des images ont été générés par l'IA et signale les fraudes potentielles, telles que les documents falsifiés, avant que les fichiers ne soient transférés vers les systèmes en aval.
Chaque transfert fait l'objet d'une vérification SHA-256 qui confirme que le fichier est arrivé complet et n'a pas été altéré. Chaque résultat est consigné dans une piste d'audit inviolable.
Un déploiement redondant garantit la continuité des transferts de fichiers et des tâches planifiées, ce qui réduit les temps d'arrêt des flux de travail essentiels à l'activité.
Oui. Les comptes de service gèrent les transferts de système à système ; ainsi, les tâches ne dépendent pas du compte d'une personne en particulier.
Les politiques de conservation définissent la durée de conservation des fichiers. Les fichiers sont supprimés automatiquement à l'issue de la période de conservation, ce qui permet de respecter les exigences de conformité et de réduire les risques liés à la conservation des données au-delà de la durée nécessaire.
Oui. Un proxy inverse situé dans la zone démilitarisée (DMZ) gère les connexions entrantes, de sorte qu'aucun port entrant n'est ouvert vers le réseau interne. Un proxy direct sortant gère les connexions vers les partenaires externes.
Les fichiers de plusieurs gigaoctets sont pris en charge. Les transferts interrompus reprennent là où ils s'étaient arrêtés. La bande passante peut être limitée par utilisateur, par tâche ou selon un calendrier, et les files d'attente de tâches établissent des priorités entre les transferts simultanés.