Advanced Threat Detection prévention de l'
ation pour les flux de travail de fichiers fiables
MetaDefender Core la plateforme avancée de détection et de prévention des menaces OPSWAT, conçue pour identifier les menaces véhiculées par les fichiers avant leur exécution. Elle combine la technologie Deep CDR™, Multiscanning Metascan™, le sandboxing adaptatif, Proactive DLP et la détection des logiciels malveillants basée sur l'IA afin de sécuriser les flux de fichiers au sein des infrastructures critiques, tout en garantissant la conformité et le modèle « zero trust » au niveau des fichiers.
- Transformez chaque fichier en une ressource fiable
- Neutraliser les menaces avant qu'elles ne se propagent
- Secure , évolutivité partout
Une plateforme pour une confiance totale dans les fichiers
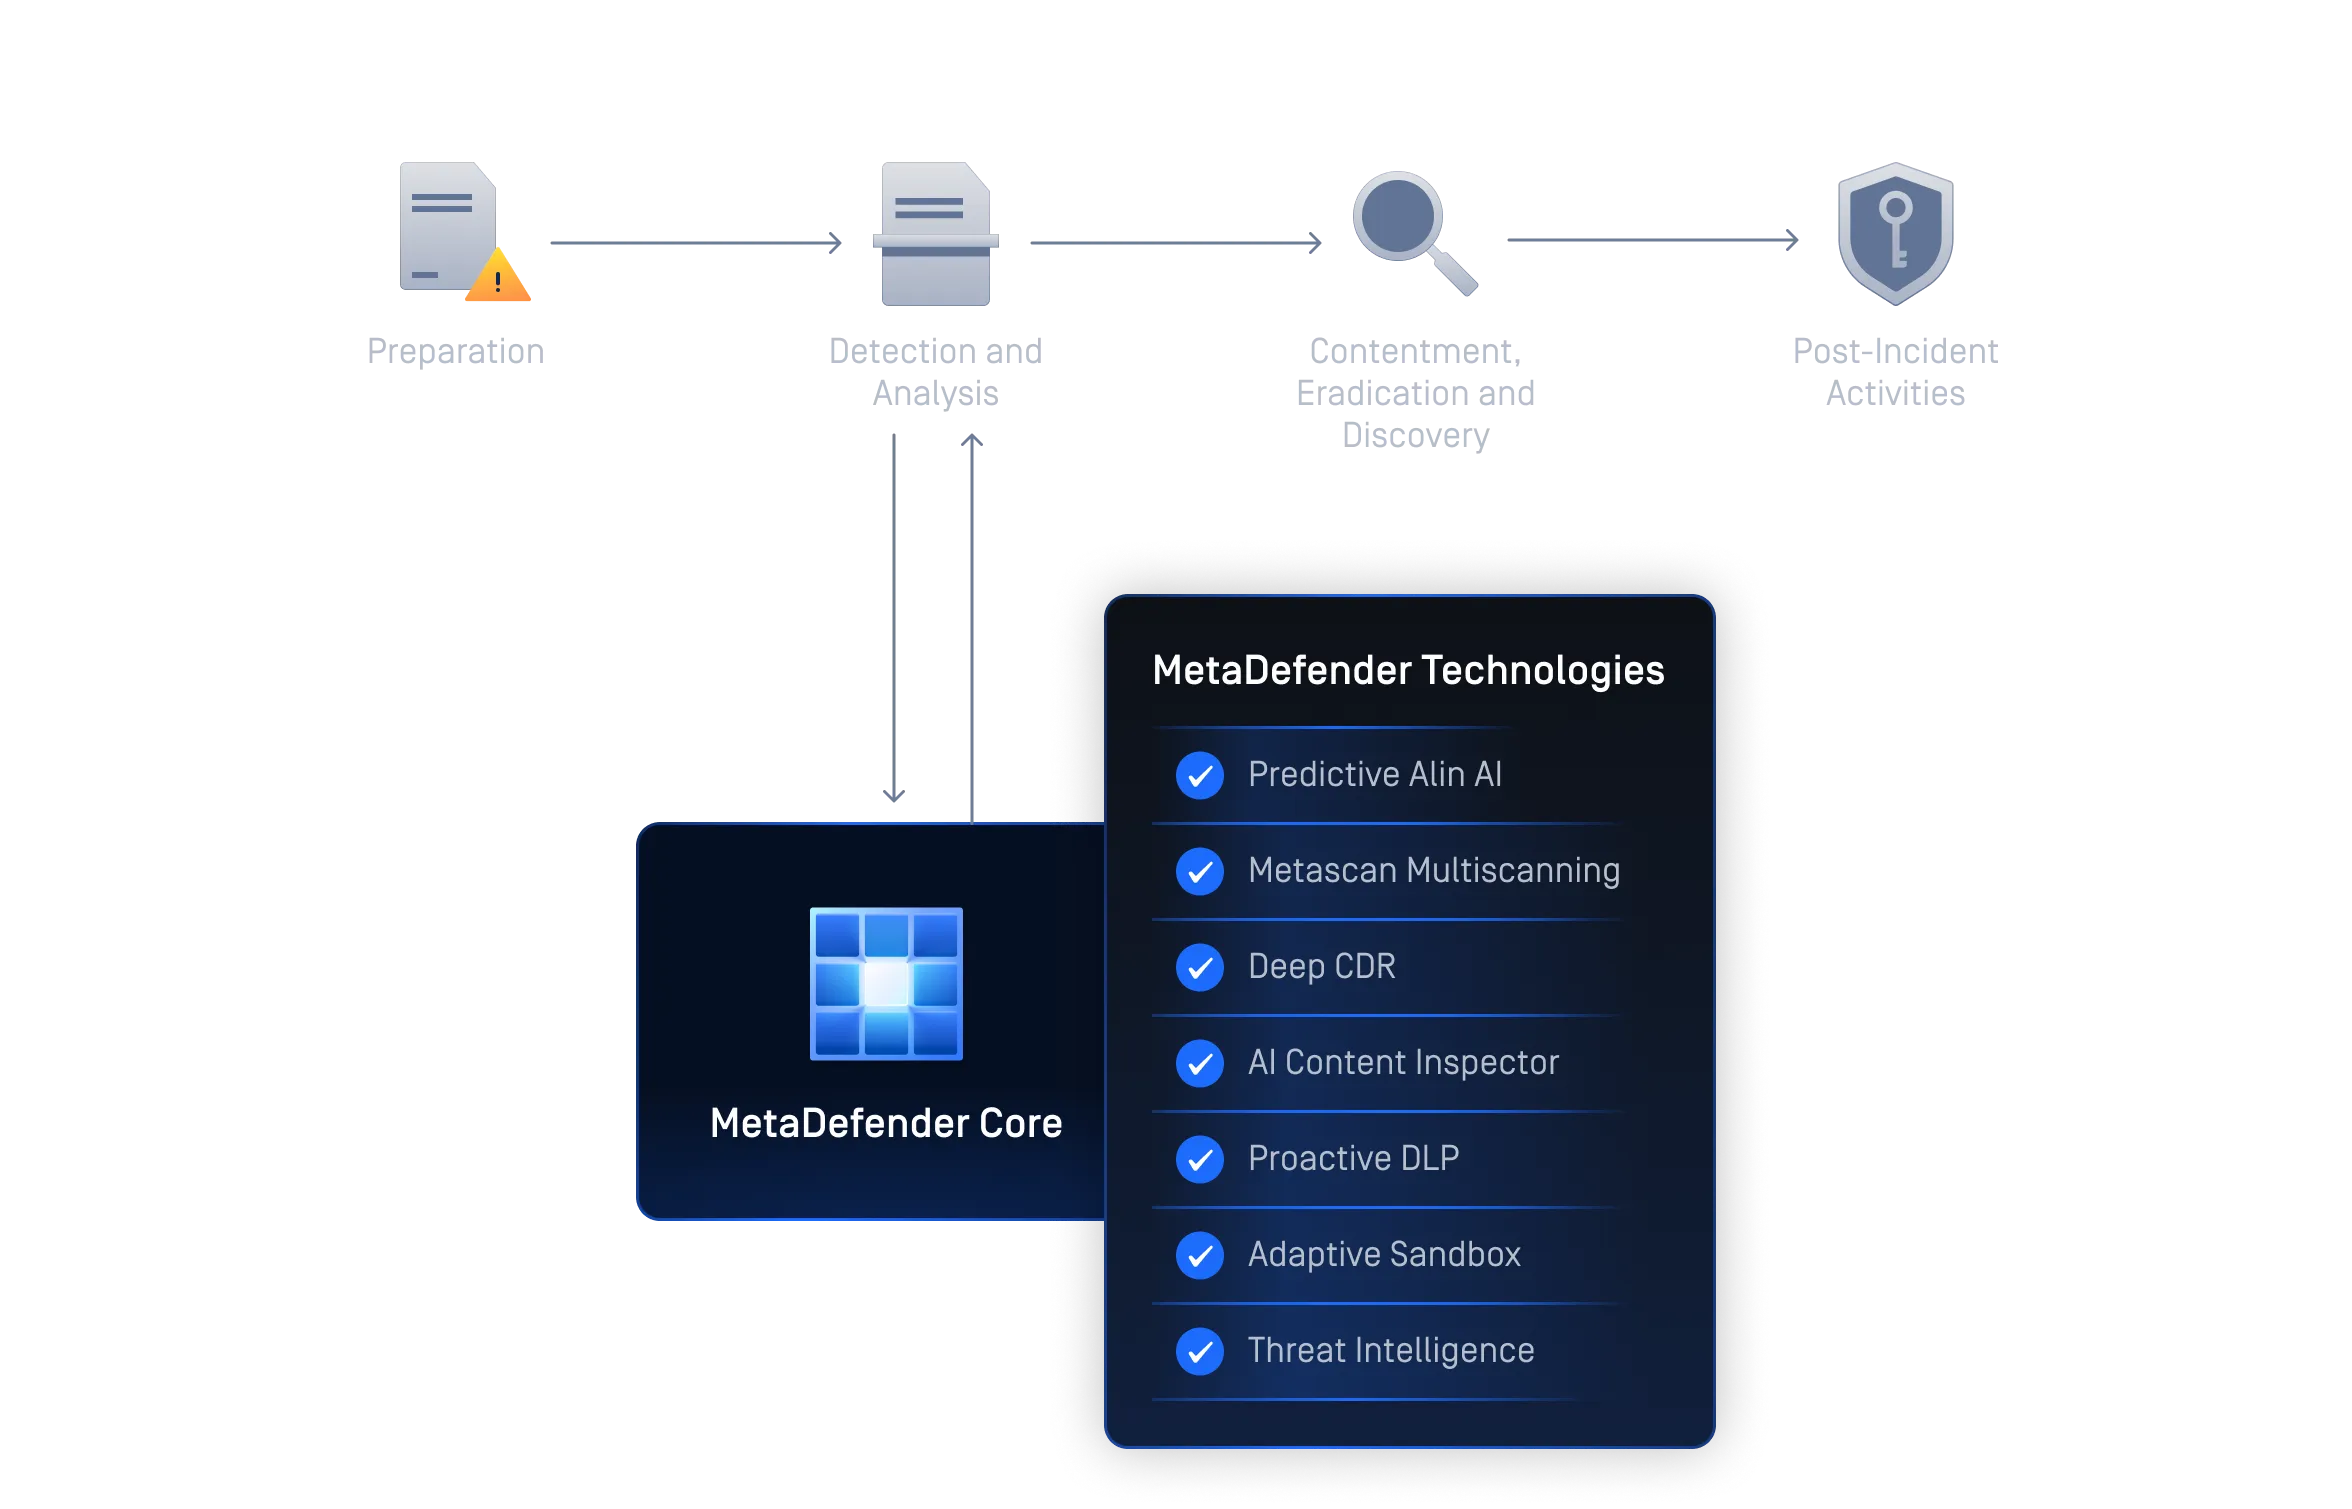
MetaDefender Core offre des fonctionnalités avancées de détection et de prévention des menaces pour les environnements réglementés. Grâce à l’IA prédictive « Predictive Alin AI », à la technologie Deep CDR™, à Metascan™ Multiscanning, à AI Content Inspector, à Proactive DLP™, à Adaptive Sandbox , à Threat Intelligence, à File-based Vulnerability Assessment et à la SBOM, cette solution bloque les attaques « zero-day », facilite la mise en conformité et sécurise chaque fichier tout au long des workflows de sécurité, sans ralentir votre activité.
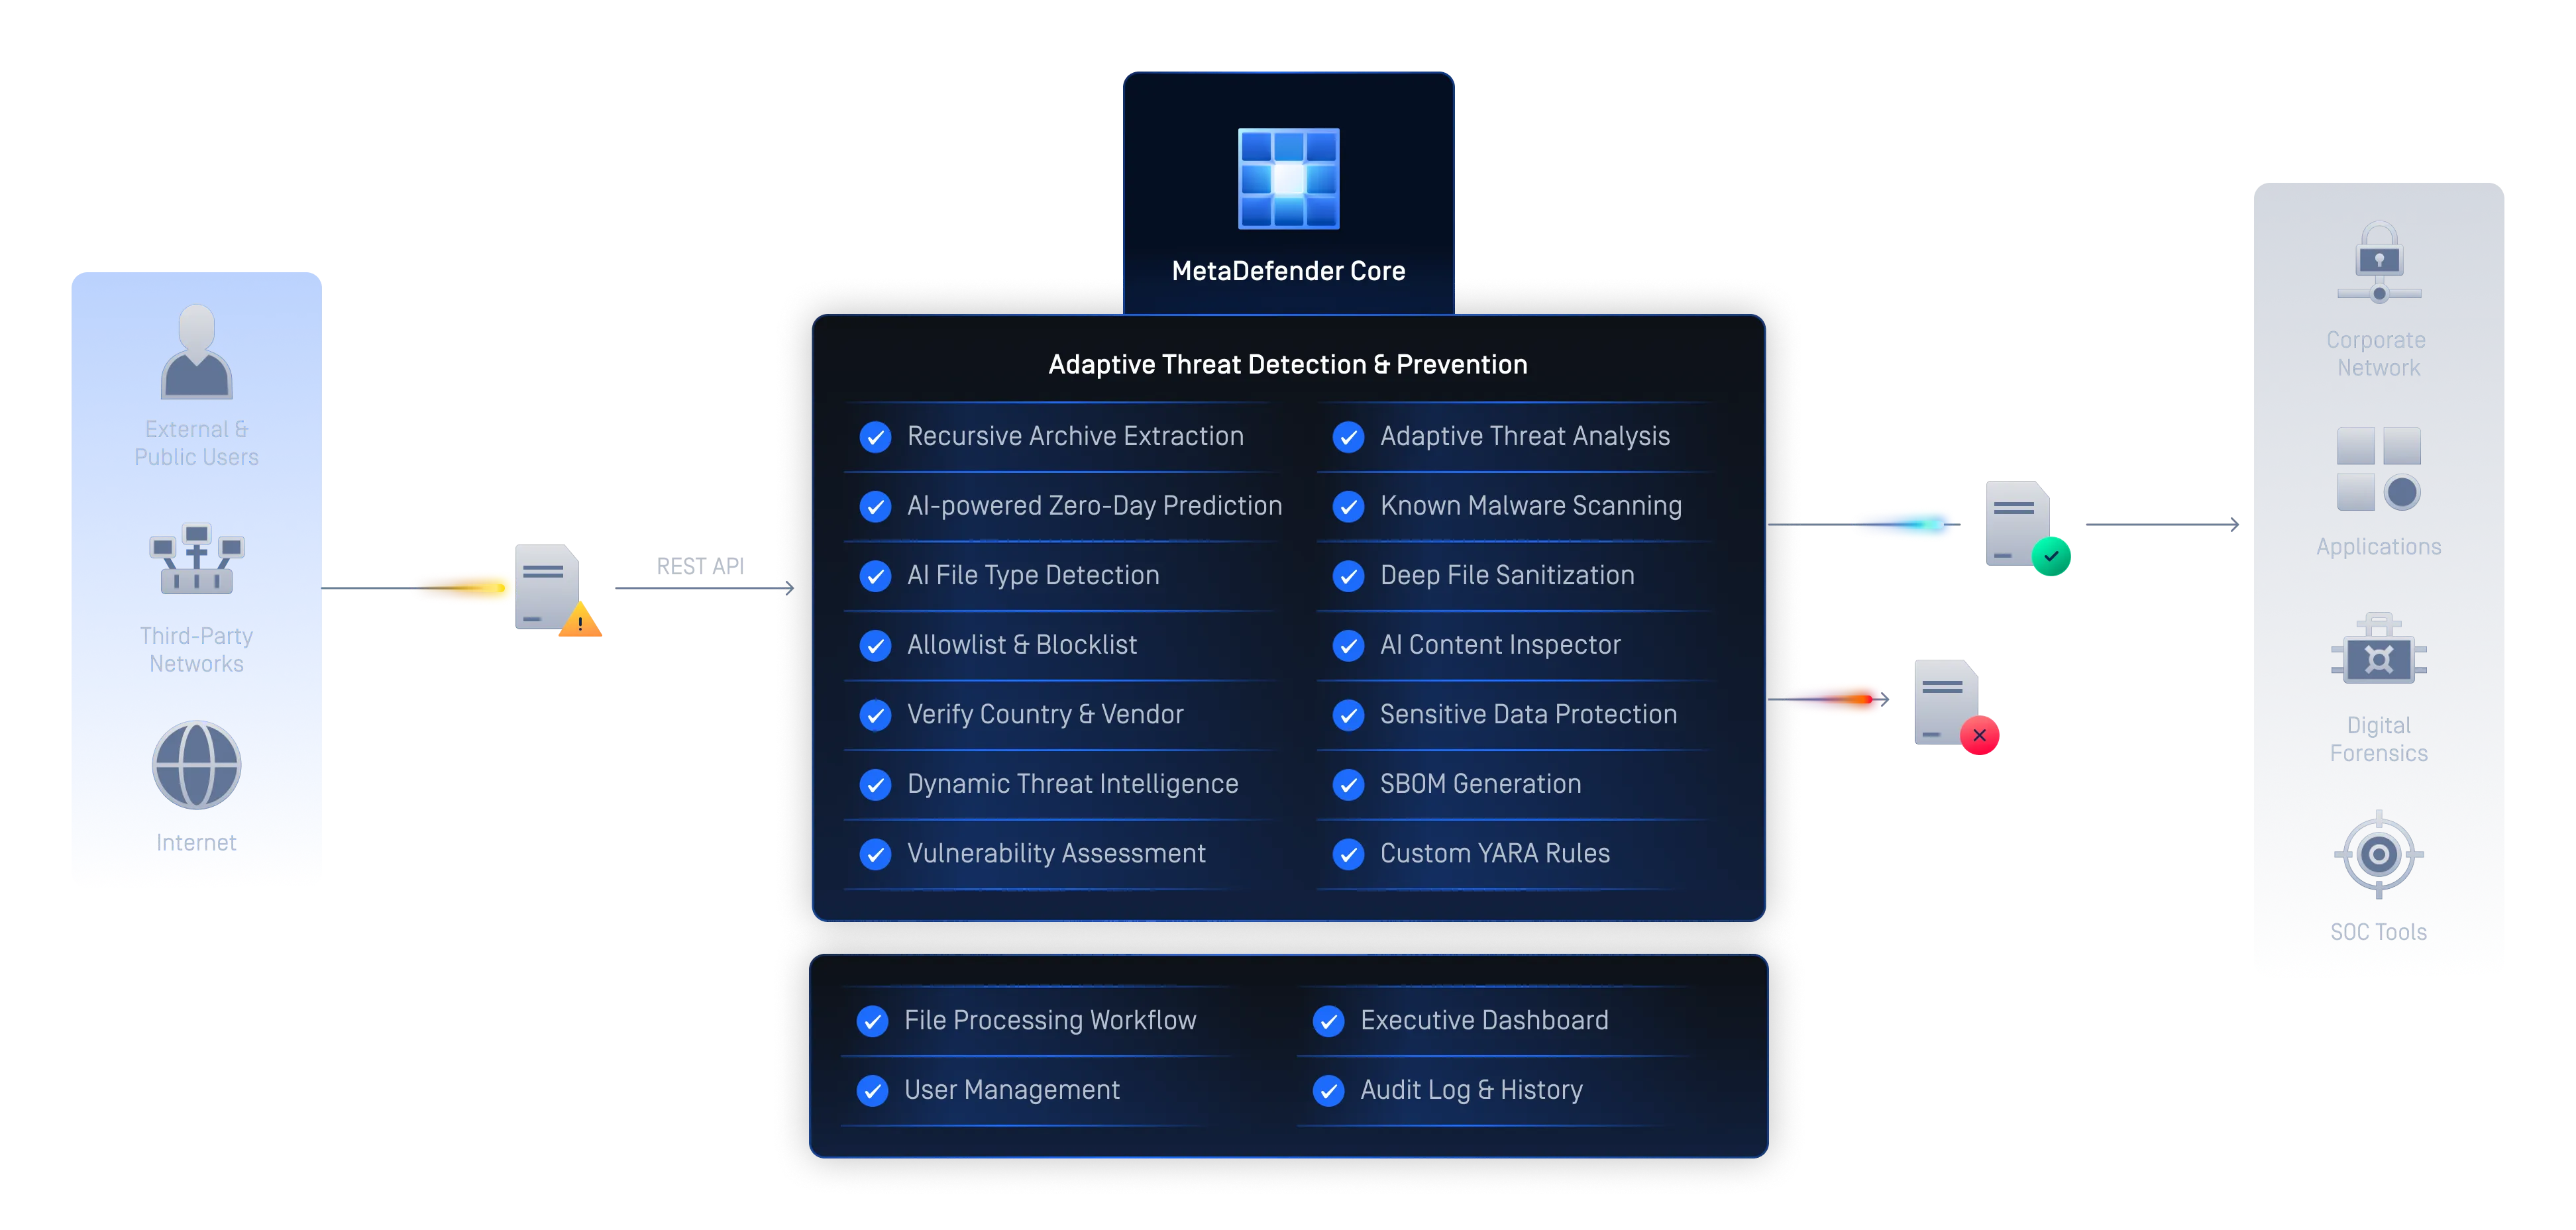
Détecter, analyser et éliminer les logiciels malveillants et les attaques « zero-day »
Prévention des menaces avancées
En combinant des technologies de pointe telles que Metascan Multiscanning Deep CDR™, MetaDefender Core et neutralise les logiciels malveillants intégrés et les menaces « zero-day ».
Architecture de sécurité multicouche
Une architecture modulaire, guidée par des règles, qui coordonne l'analyse, la désinfection, l'évaluation des vulnérabilités et les informations sur les menaces afin d'assurer une protection cohérente et à haut débit dans tous les environnements.
Protection contre les menaces basée sur l'IA
Tirer parti de l'IA et de l'apprentissage automatique pour optimiser chaque moteur de détection et de prévention des menaces, afin d'offrir une protection plus rapide, plus intelligente et plus adaptative.
Application centralisée des politiques
Les administrateurs peuvent définir et automatiser des politiques de gestion des fichiers afin de garantir le respect de normes de sécurité uniformes à l'échelle de l'ensemble de l'organisation, ce qui facilite la mise en conformité et la gouvernance.
Intégration transparente et évolutivité
S'intègre facilement aux systèmes informatiques et opérationnels existants grâce à des API, ICAP et des kits de développement logiciel (SDK), s'adaptant ainsi à des infrastructures complexes sans perturber les opérations.
Une protection éprouvée pour les environnements réglementés
Reconnue par les pouvoirs publics, les opérateurs d'infrastructures critiques et plus de 2 100 organisations à travers le monde, la solution « MetaDefender » (Core ) offre un contrôle total sur la sécurité des données tout en aidant les organisations à se conformer aux exigences réglementaires.
L'arrêt des menaces commence par une technologie leader sur le marché
OPSWATLa technologie éprouvée, mondialement reconnue, primée et leader sur le marché d'EMC empêche les logiciels malveillants véhiculés par les fichiers de pénétrer et de se propager dans vos environnements critiques.
Prévision des failles « zero-day » au niveau du périmètre grâce à l'IA
- Détection et déviation avant exécution
- Modèle ML entraîné sur des flux de travail de fichiers d'entreprise
Plusieurs moteurs valent mieux qu'un
- Détecter près de 100 % des logiciels malveillants
- Analyse simultanée avec plus de 30 moteurs AV de premier plan
Arrêter les menaces que les autres ne voient pas
- Prise en charge de plus de 200 formats de fichiers
- Assainissement récursif des archives imbriquées à plusieurs niveaux
- Régénérer des fichiers sûrs et utilisables
Authenticité des contenus et détection des fraudes documentaires grâce à l'IA
- Dédupliquer, valider et normaliser les métadonnées des images
- Évaluer les indices visuels liés à la criminalistique, les caractéristiques stylométriques du texte et les indices liés à la structure du document
- Utilisez des portes distinctes pour les classificateurs de texte généré par l'IA, d'images générées par l'IA et de fraude documentaire
Détection du type de fichier réel pour les flux de travail critiques en matière de sécurité
- Amélioration de l'IA
- Détecte les types de fichiers falsifiés en quelques millisecondes
- Application en ligne sans perte de performances
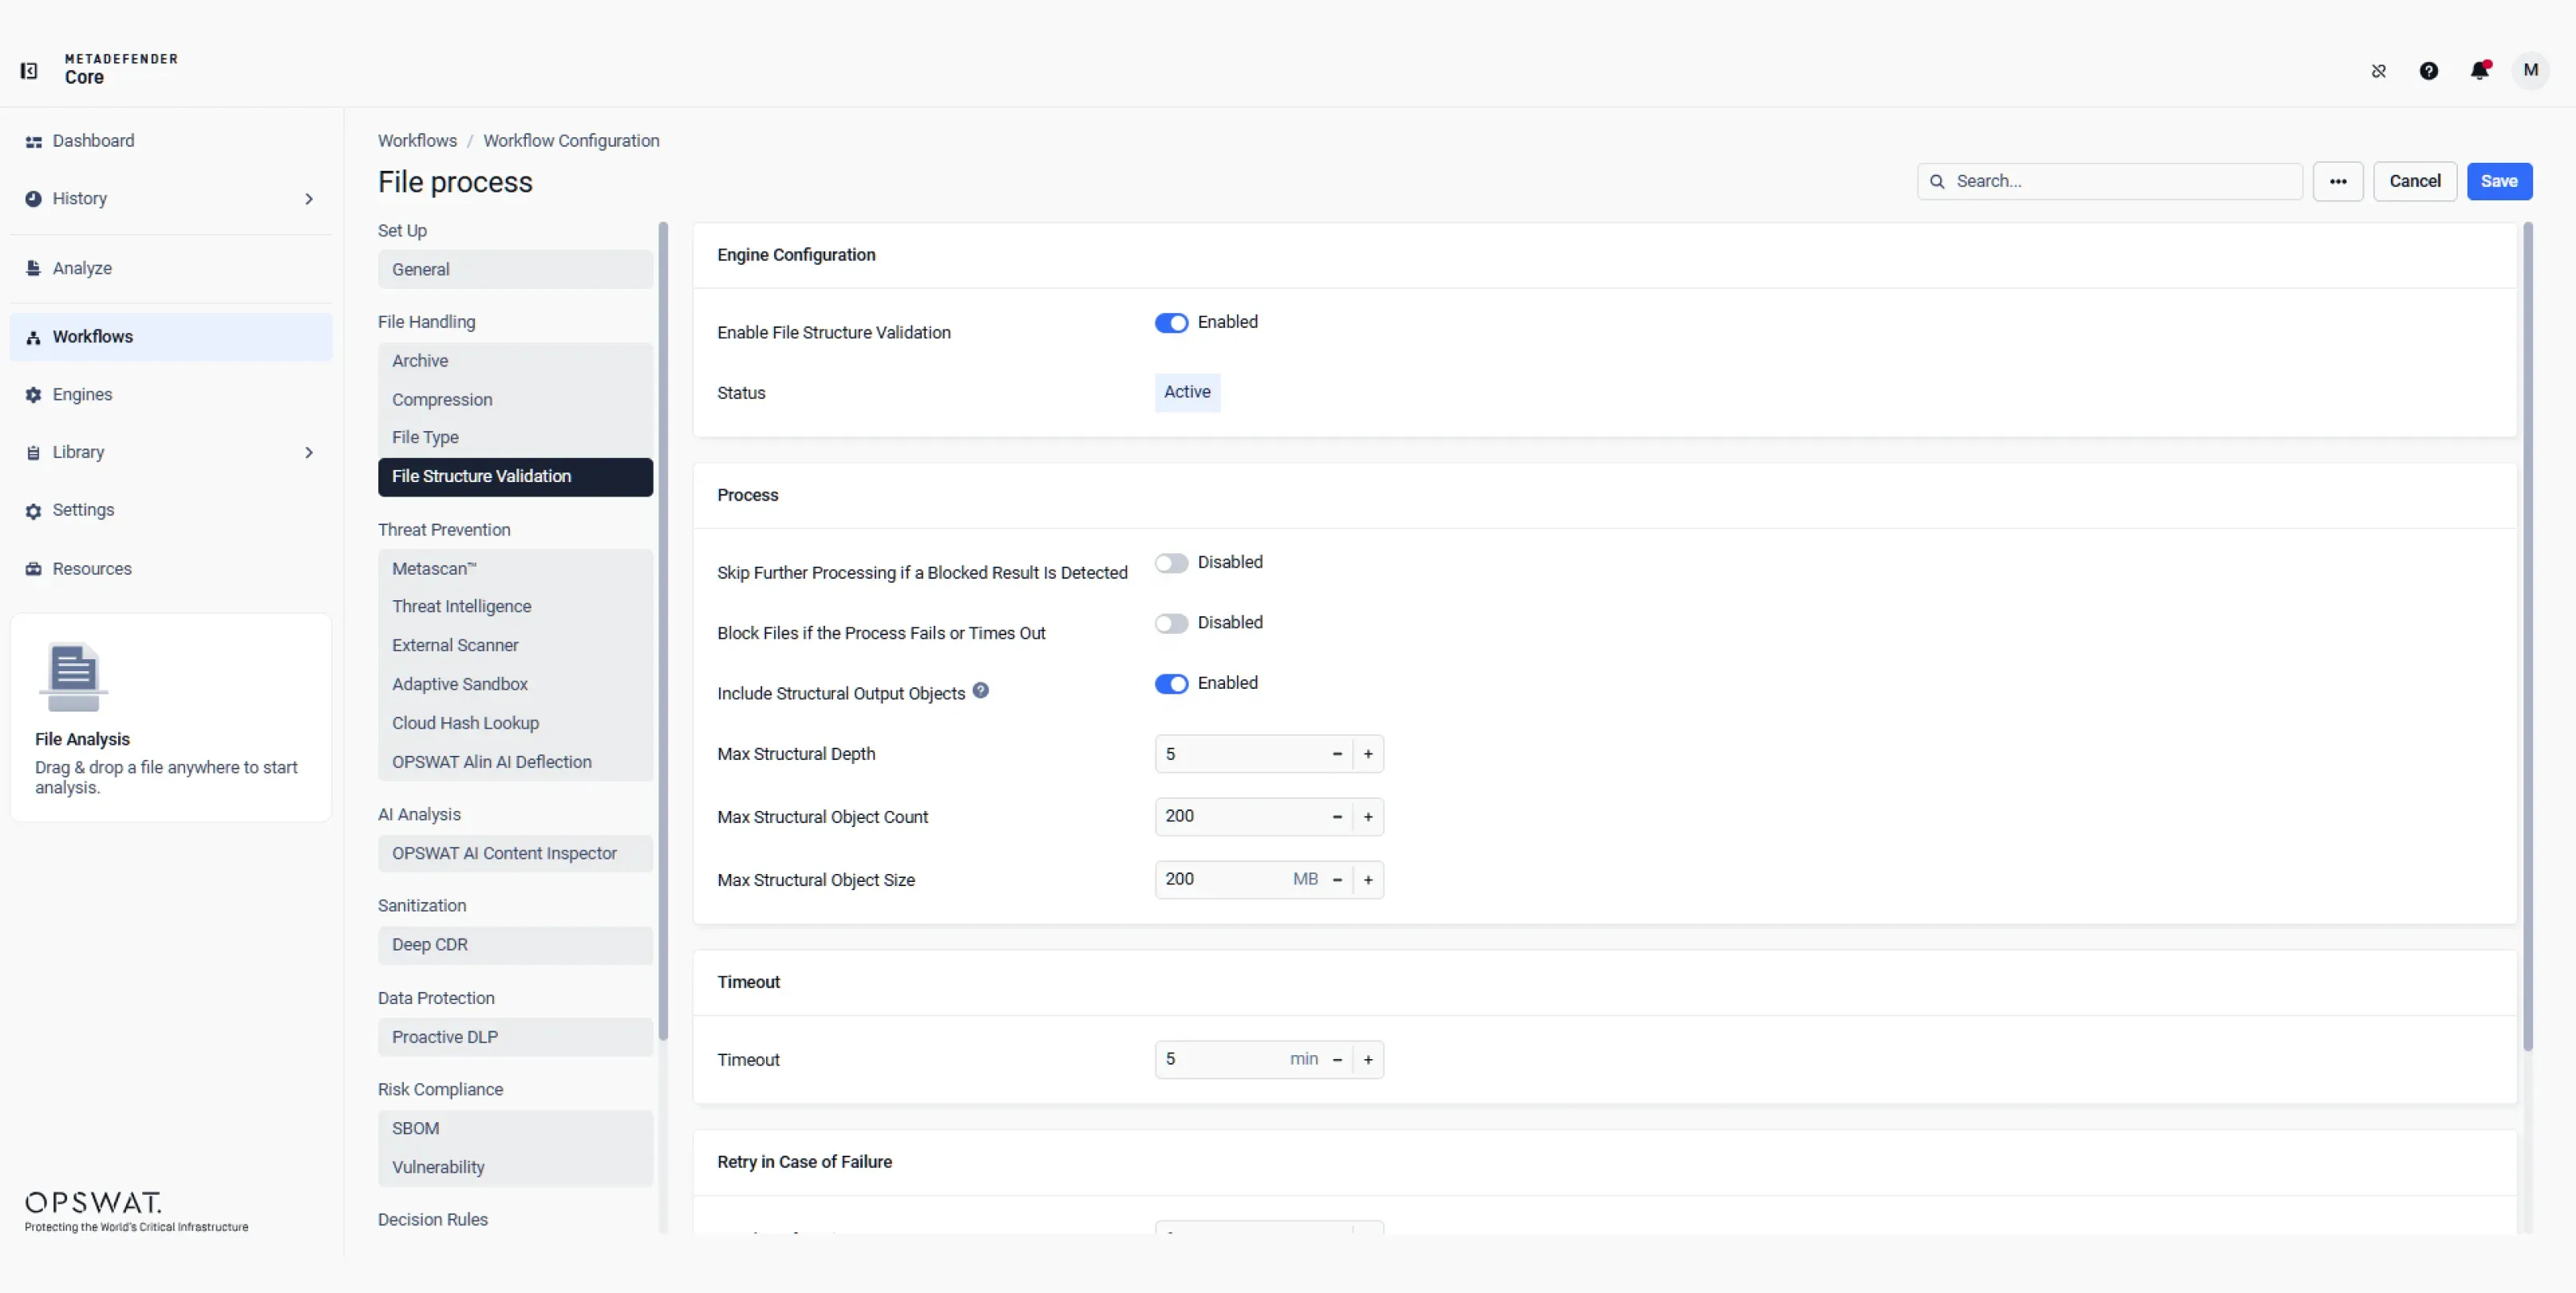
Analyse structurelle avant l'intervention des services de sécurité traditionnels
- Vérifie la conformité de la structure du fichier aux spécifications officielles et au schéma personnalisé
- Extrait et achemine les objets intégrés en vue de leur analyse anti-malware et de leur exécution en environnement isolé (sandboxing)
- Bloque les structures non valides et les éléments « polyglots » avant que les moteurs en aval n’interviennent
Prévenir la perte de données sensibles
- Utiliser des modèles alimentés par l'IA pour localiser et classer les textes non structurés dans des catégories prédéfinies.
- Masquez automatiquement les informations sensibles identifiées, telles que les données à caractère personnel (PII), les informations médicales protégées (PHI) et les données relatives au secteur des cartes de paiement (PCI), dans plus de 125 types de fichiers
- Prise en charge de la reconnaissance optique de caractères (OCR) dans les images
Détecter les logiciels malveillants évasifs à l'aide d'un bac à sable avancé basé sur l'émulation
- Analyser des fichiers à grande vitesse
- Un moteur de bac à sable anti-évasion permet d'extraire les CIO
- Identifier les menaces de type "zero-day
- Classification approfondie des logiciels malveillants via l'API ou l'intégration locale
Améliorer la détection grâce à la Threat Intelligence temps réel
- Corrélation des IOC, IP, URL et réputation des fichiers à l'échelle mondiale sur plus de 50 milliards d'artefacts.
- Arrêter plus rapidement les menaces émergentes
- Enrichir l'analyse en aval
Mettre en évidence les risques liés aux composants dans les packages d’ Software , les actifs cryptographiques et les modèles d’IA
- Détecter les versions des paquets, les licences et les vulnérabilités connues dans le code source, les binaires et les conteneurs
- Évaluer les actifs cryptographiques au regard des risques classiques et quantiques, avec des propositions de remplacement
- Associer les fichiers de modèles d'IA à des référentiels connus et vérifier les licences déclarées
Détecter les vulnérabilités des applications avant leur installation
- Vérifier les vulnérabilités connues des logiciels avant de les installer
- Analyser les systèmes pour détecter les vulnérabilités connues lorsque les appareils sont au repos
- Examiner rapidement les applications en cours d'exécution et leurs bibliothèques pour détecter les vulnérabilités.
- Inspecteur de contenu IA
Authenticité des contenus et détection des fraudes documentaires grâce à l'IA
- Dédupliquer, valider et normaliser les métadonnées des images
- Évaluer les indices visuels liés à la criminalistique, les caractéristiques stylométriques du texte et les indices liés à la structure du document
- Utilisez des portes distinctes pour les classificateurs de texte généré par l'IA, d'images générées par l'IA et de fraude documentaire
Plus de 100 milliards d'imagesExtrait de « Détection SynthID » de GooglePrécision de 99 %pour les principaux générateurs d'images - Détection du type de fichier
Détection du type de fichier réel pour les flux de travail critiques en matière de sécurité
- Amélioration de l'IA
- Détecte les types de fichiers falsifiés en quelques millisecondes
- Application en ligne sans perte de performances
Précision de plus de 99Sur les extensions déguisées - Validation de la structure des fichiers
Analyse structurelle avant l'intervention des services de sécurité traditionnels
- Vérifie la conformité de la structure du fichier aux spécifications officielles et au schéma personnalisé
- Extrait et achemine les objets intégrés en vue de leur analyse anti-malware et de leur exécution en environnement isolé (sandboxing)
- Bloque les structures non valides et les éléments « polyglots » avant que les moteurs en aval n’interviennent
160+Formats, notamment les fichiers de bases de données, de SIG et de modèles d'IA - Threat Intelligence
Améliorer la détection grâce à la Threat Intelligence temps réel
- Corrélation des IOC, IP, URL et réputation des fichiers à l'échelle mondiale sur plus de 50 milliards d'artefacts.
- Arrêter plus rapidement les menaces émergentes
- Enrichir l'analyse en aval
Plus rapideRéduire la durée globale du triageTransparentProtégez les environnements critiques avec une plus grande clarté
Flux de travail de traitementCore MetaDefender Core
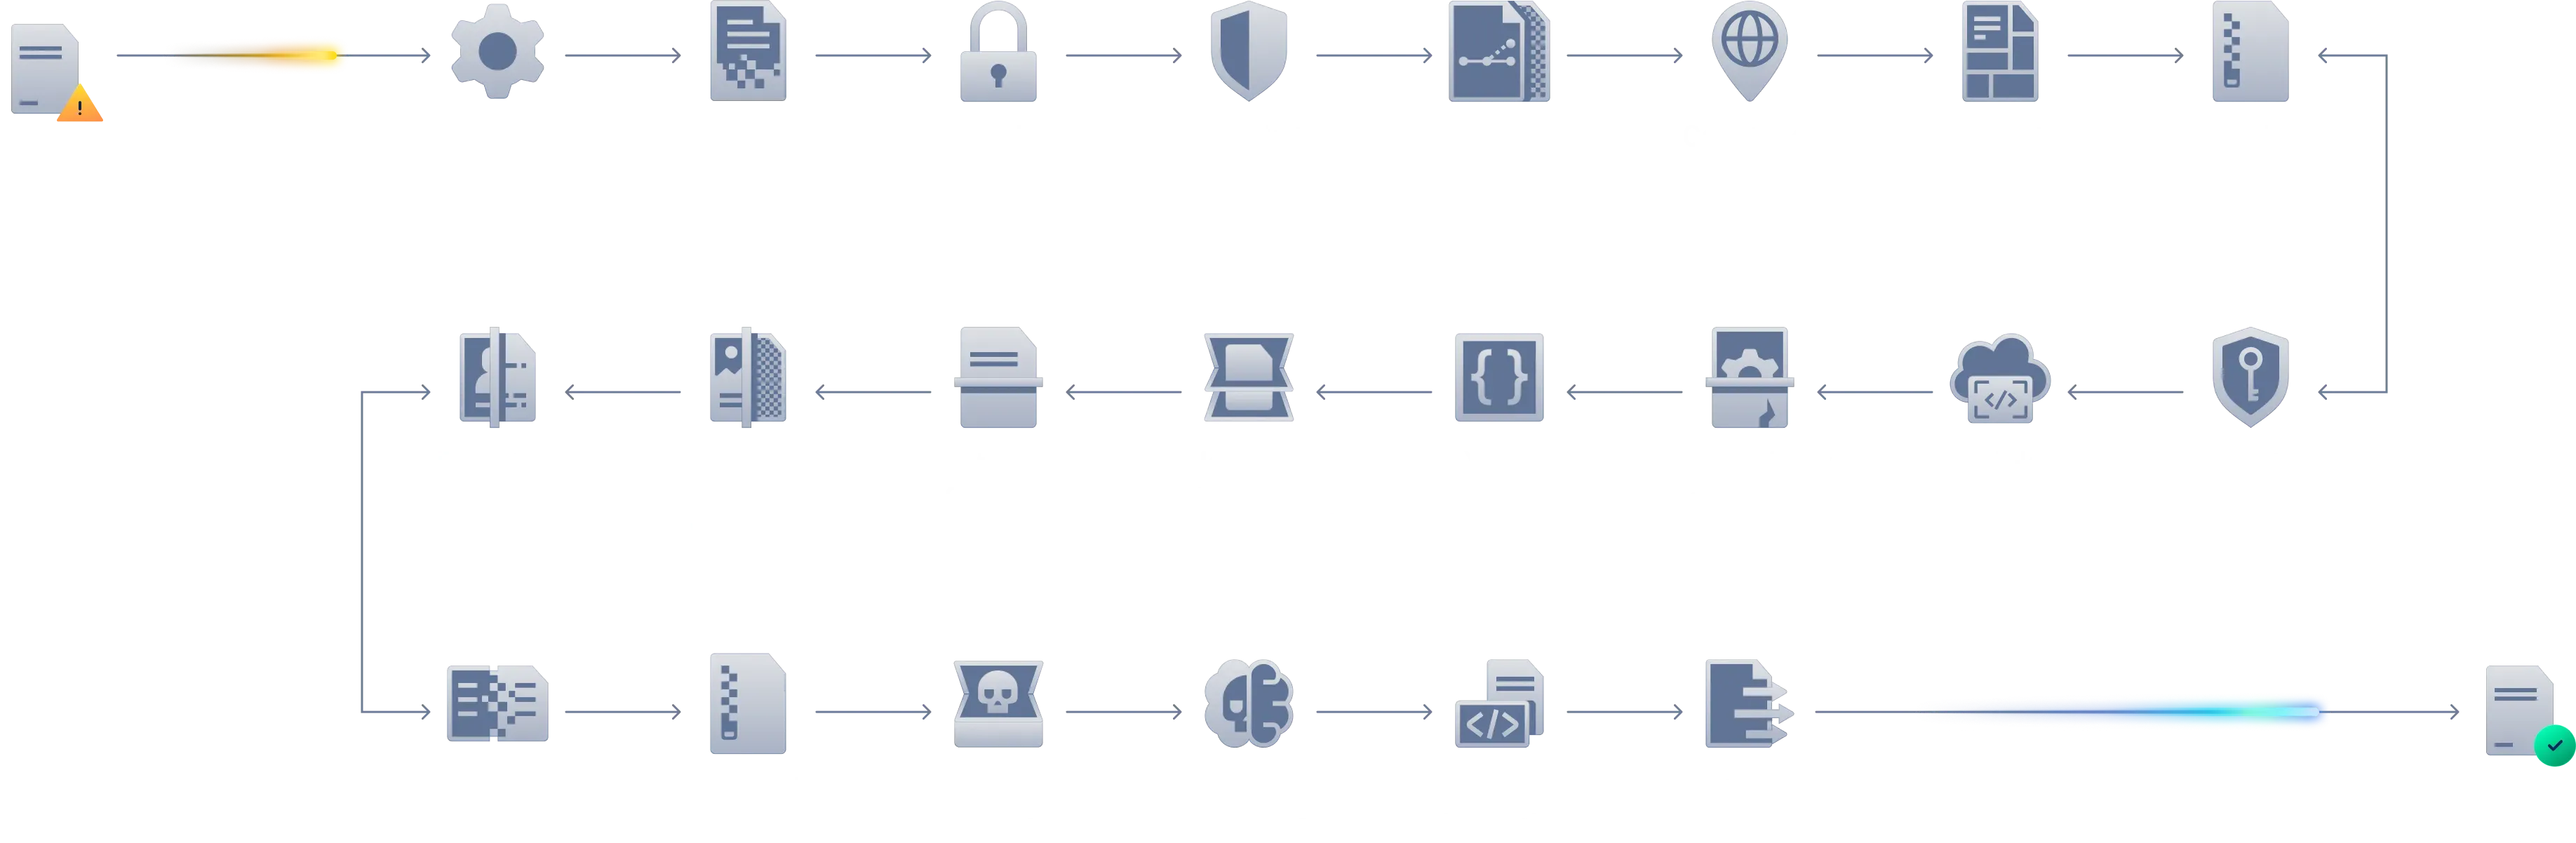
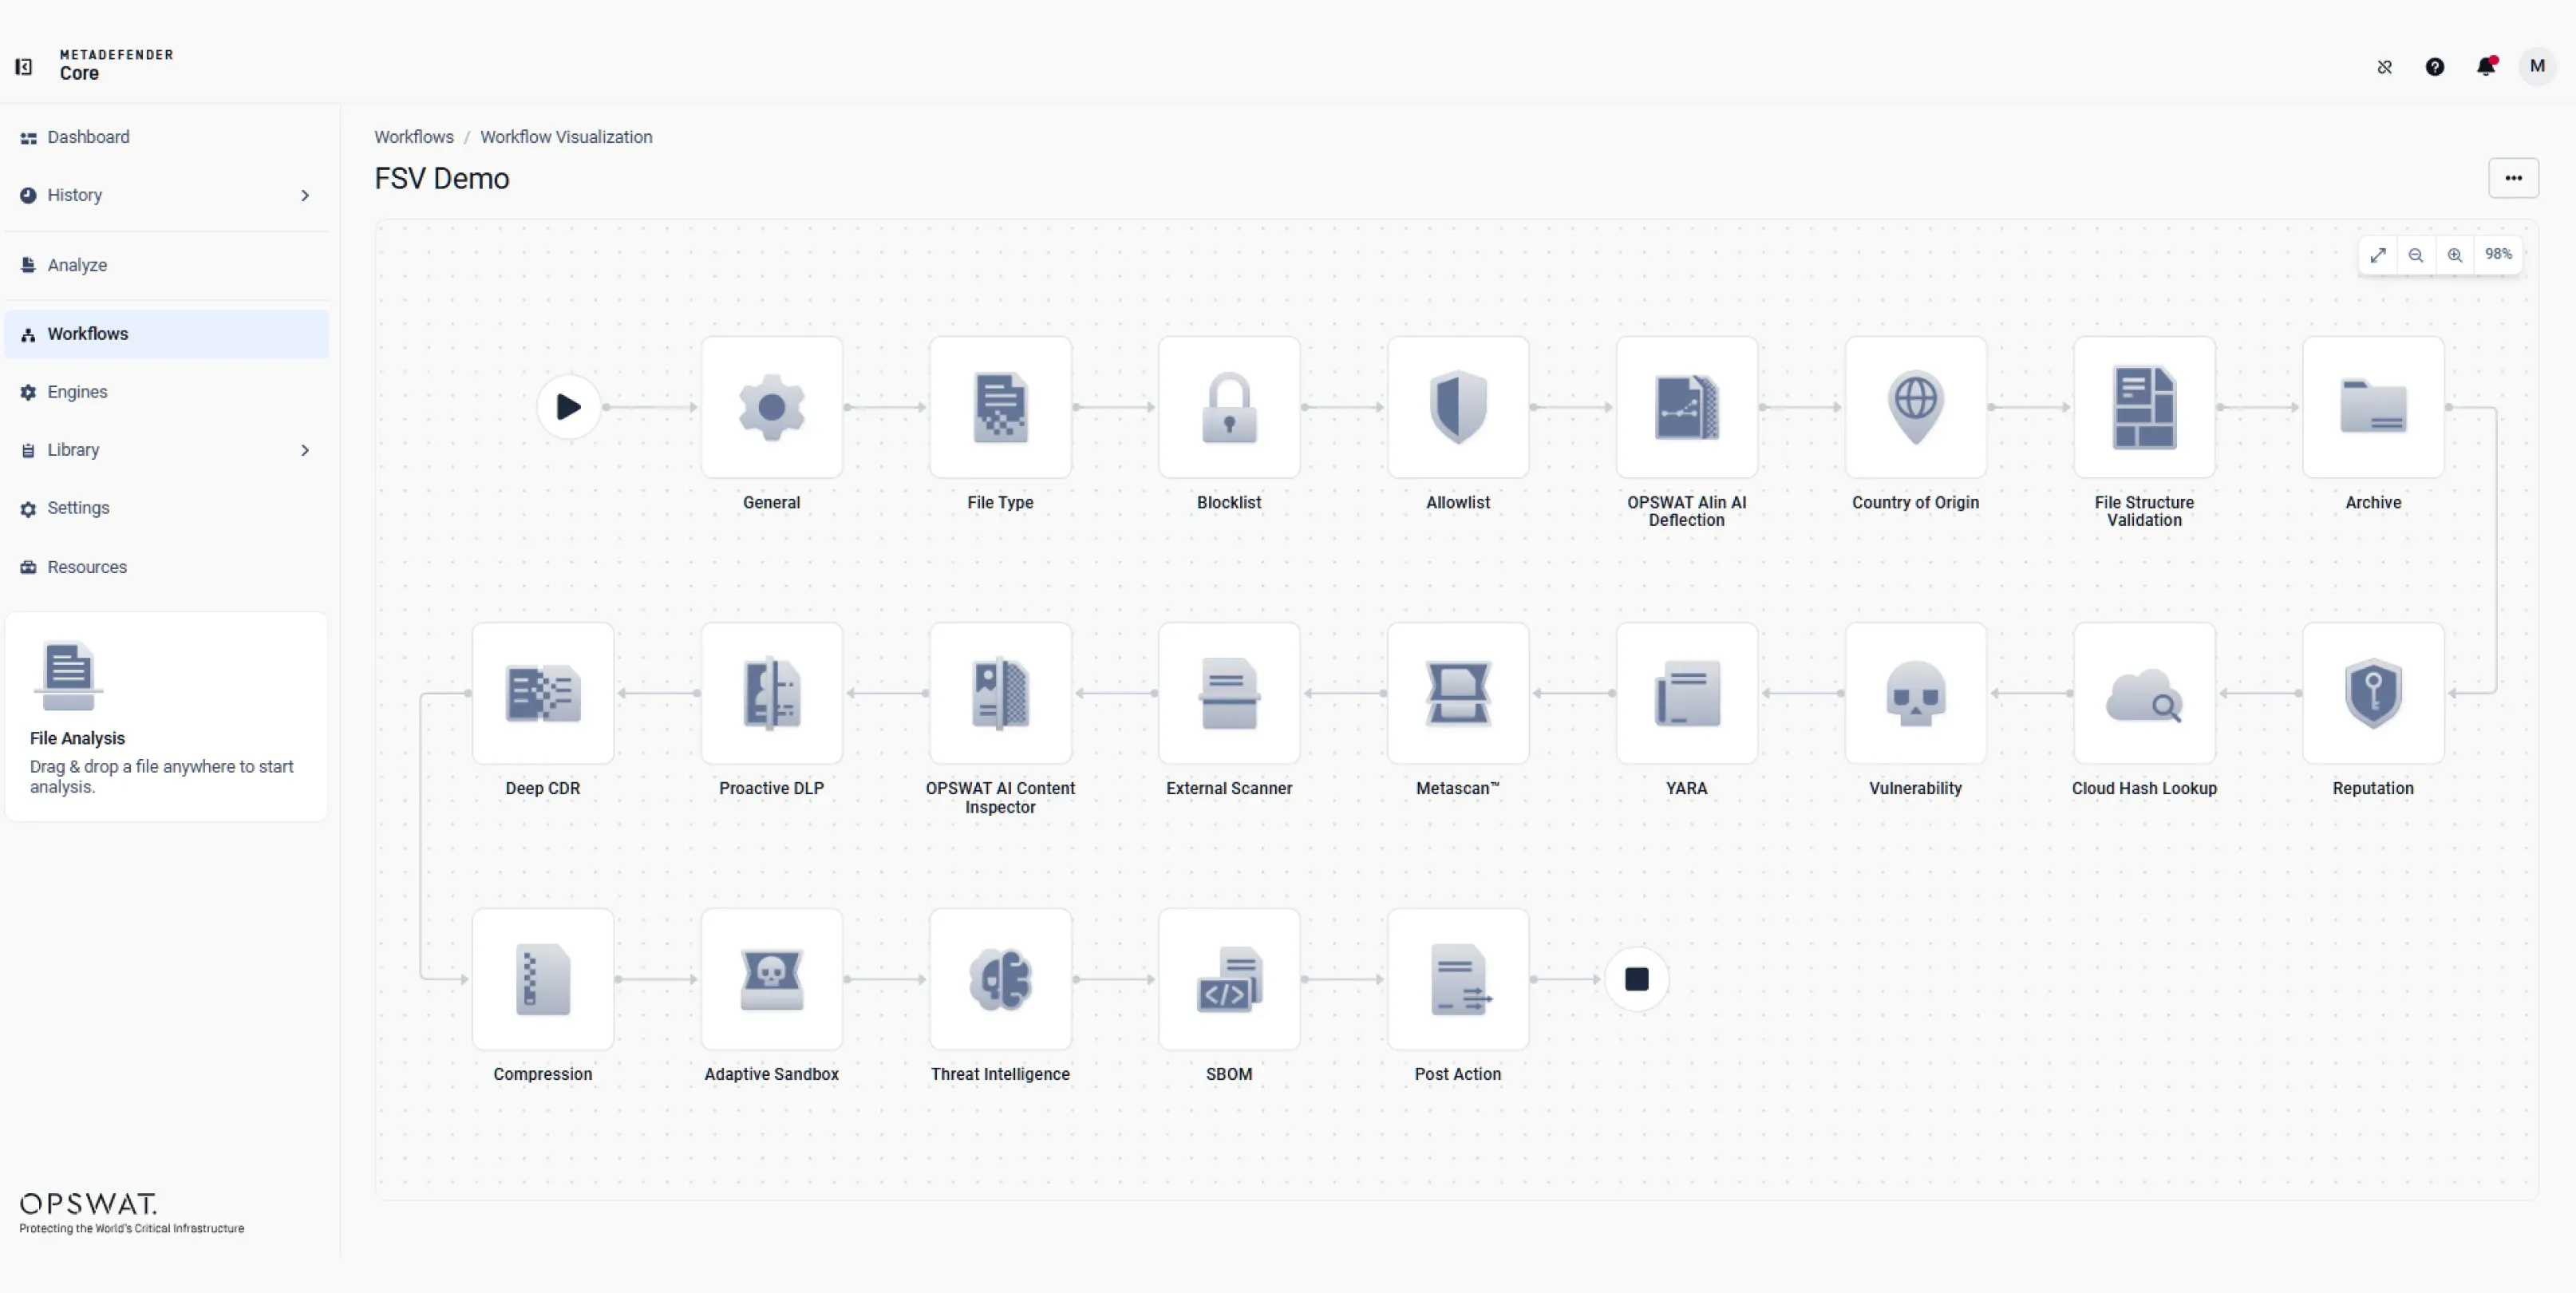
Chaque étape est conçue pour protéger vos données. Tout fichier entrantCore MetaDefender Core un flux de travail contrôlé en plusieurs étapes, conçu pour détecter, nettoyer et vérifier le contenu avant sa diffusion sur les réseaux sécurisés. Ce processus garantit que même les fichiers complexes et imbriqués sont entièrement analysés et conformes aux politiques de sécurité de l'entreprise. Chaque étape est modulaire, régie par des règles et optimisée pour offrir performances et précision dans les environnements informatiques, opérationnels et isolés.
Aperçu du produit
Regardez la vidéo pour découvrir comment MetaDefender Core intègre des fonctionnalités avancées de détection et de prévention des logiciels malveillants à vos solutions et à votre infrastructure existantes afin de sécuriser les téléchargements de fichiers, d'améliorer vos produits de cybersécurité et d'alimenter des systèmes personnalisés d'analyse des logiciels malveillants.
MetaDefender Core action
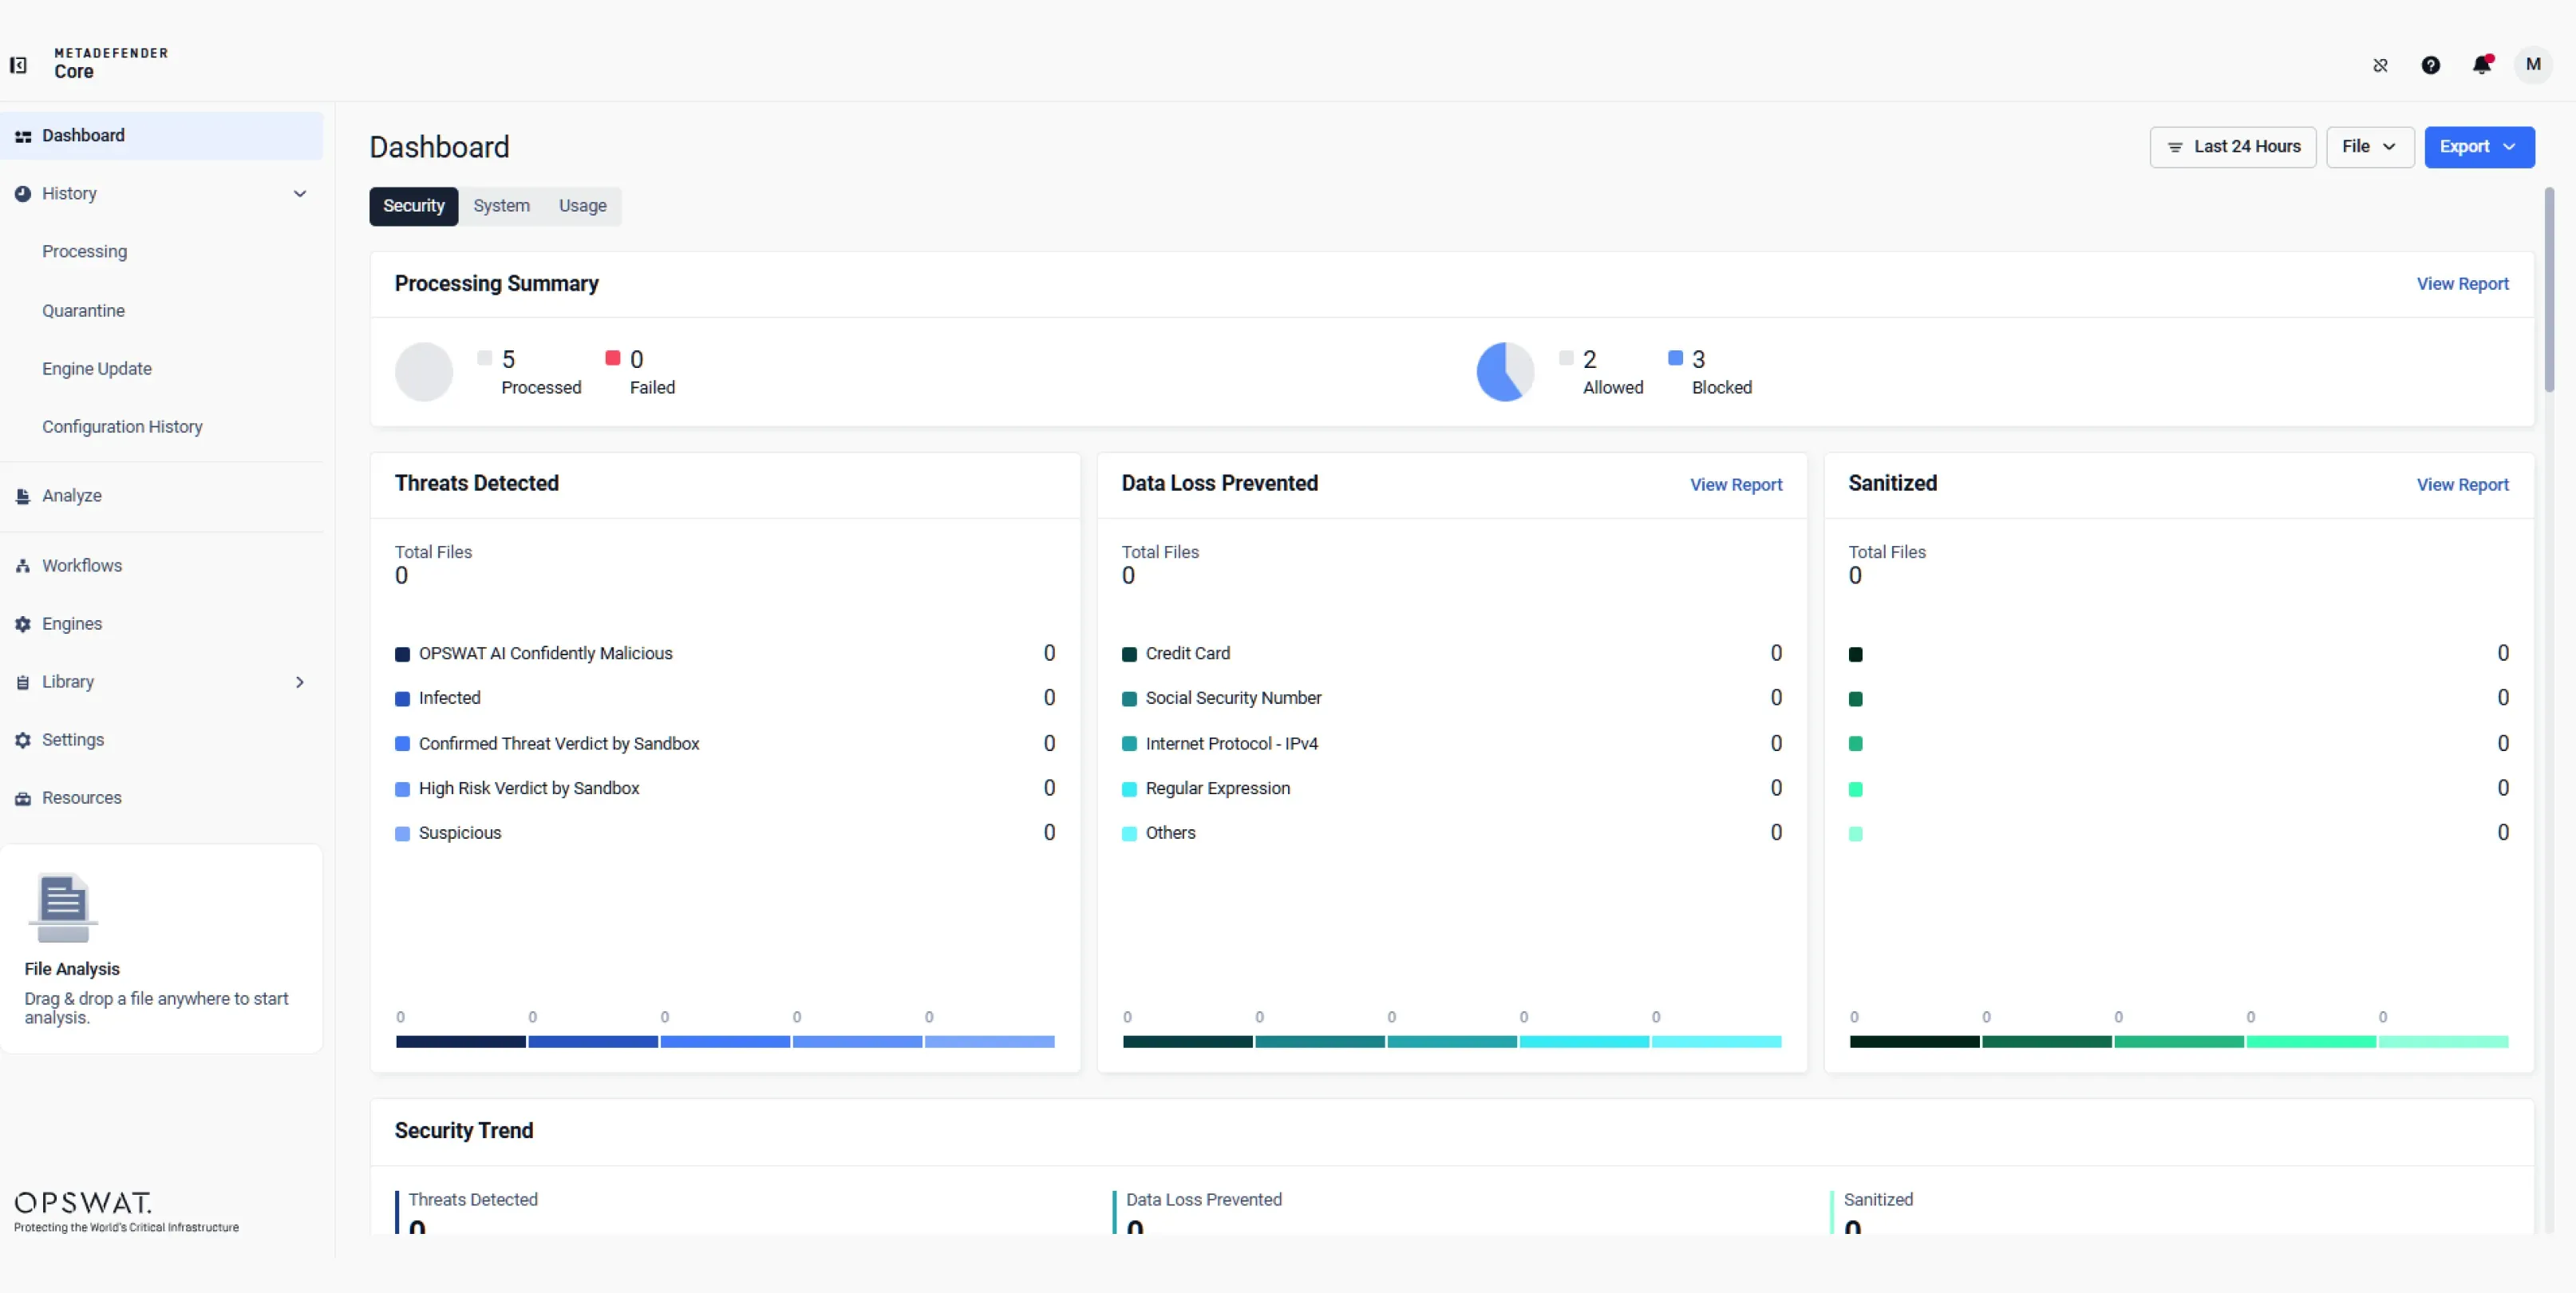
Bénéficiez d'une visibilité et d'un contrôle total sur la sécurité des fichiers, de la détection et de la désinfection à la vérification et à la livraison.
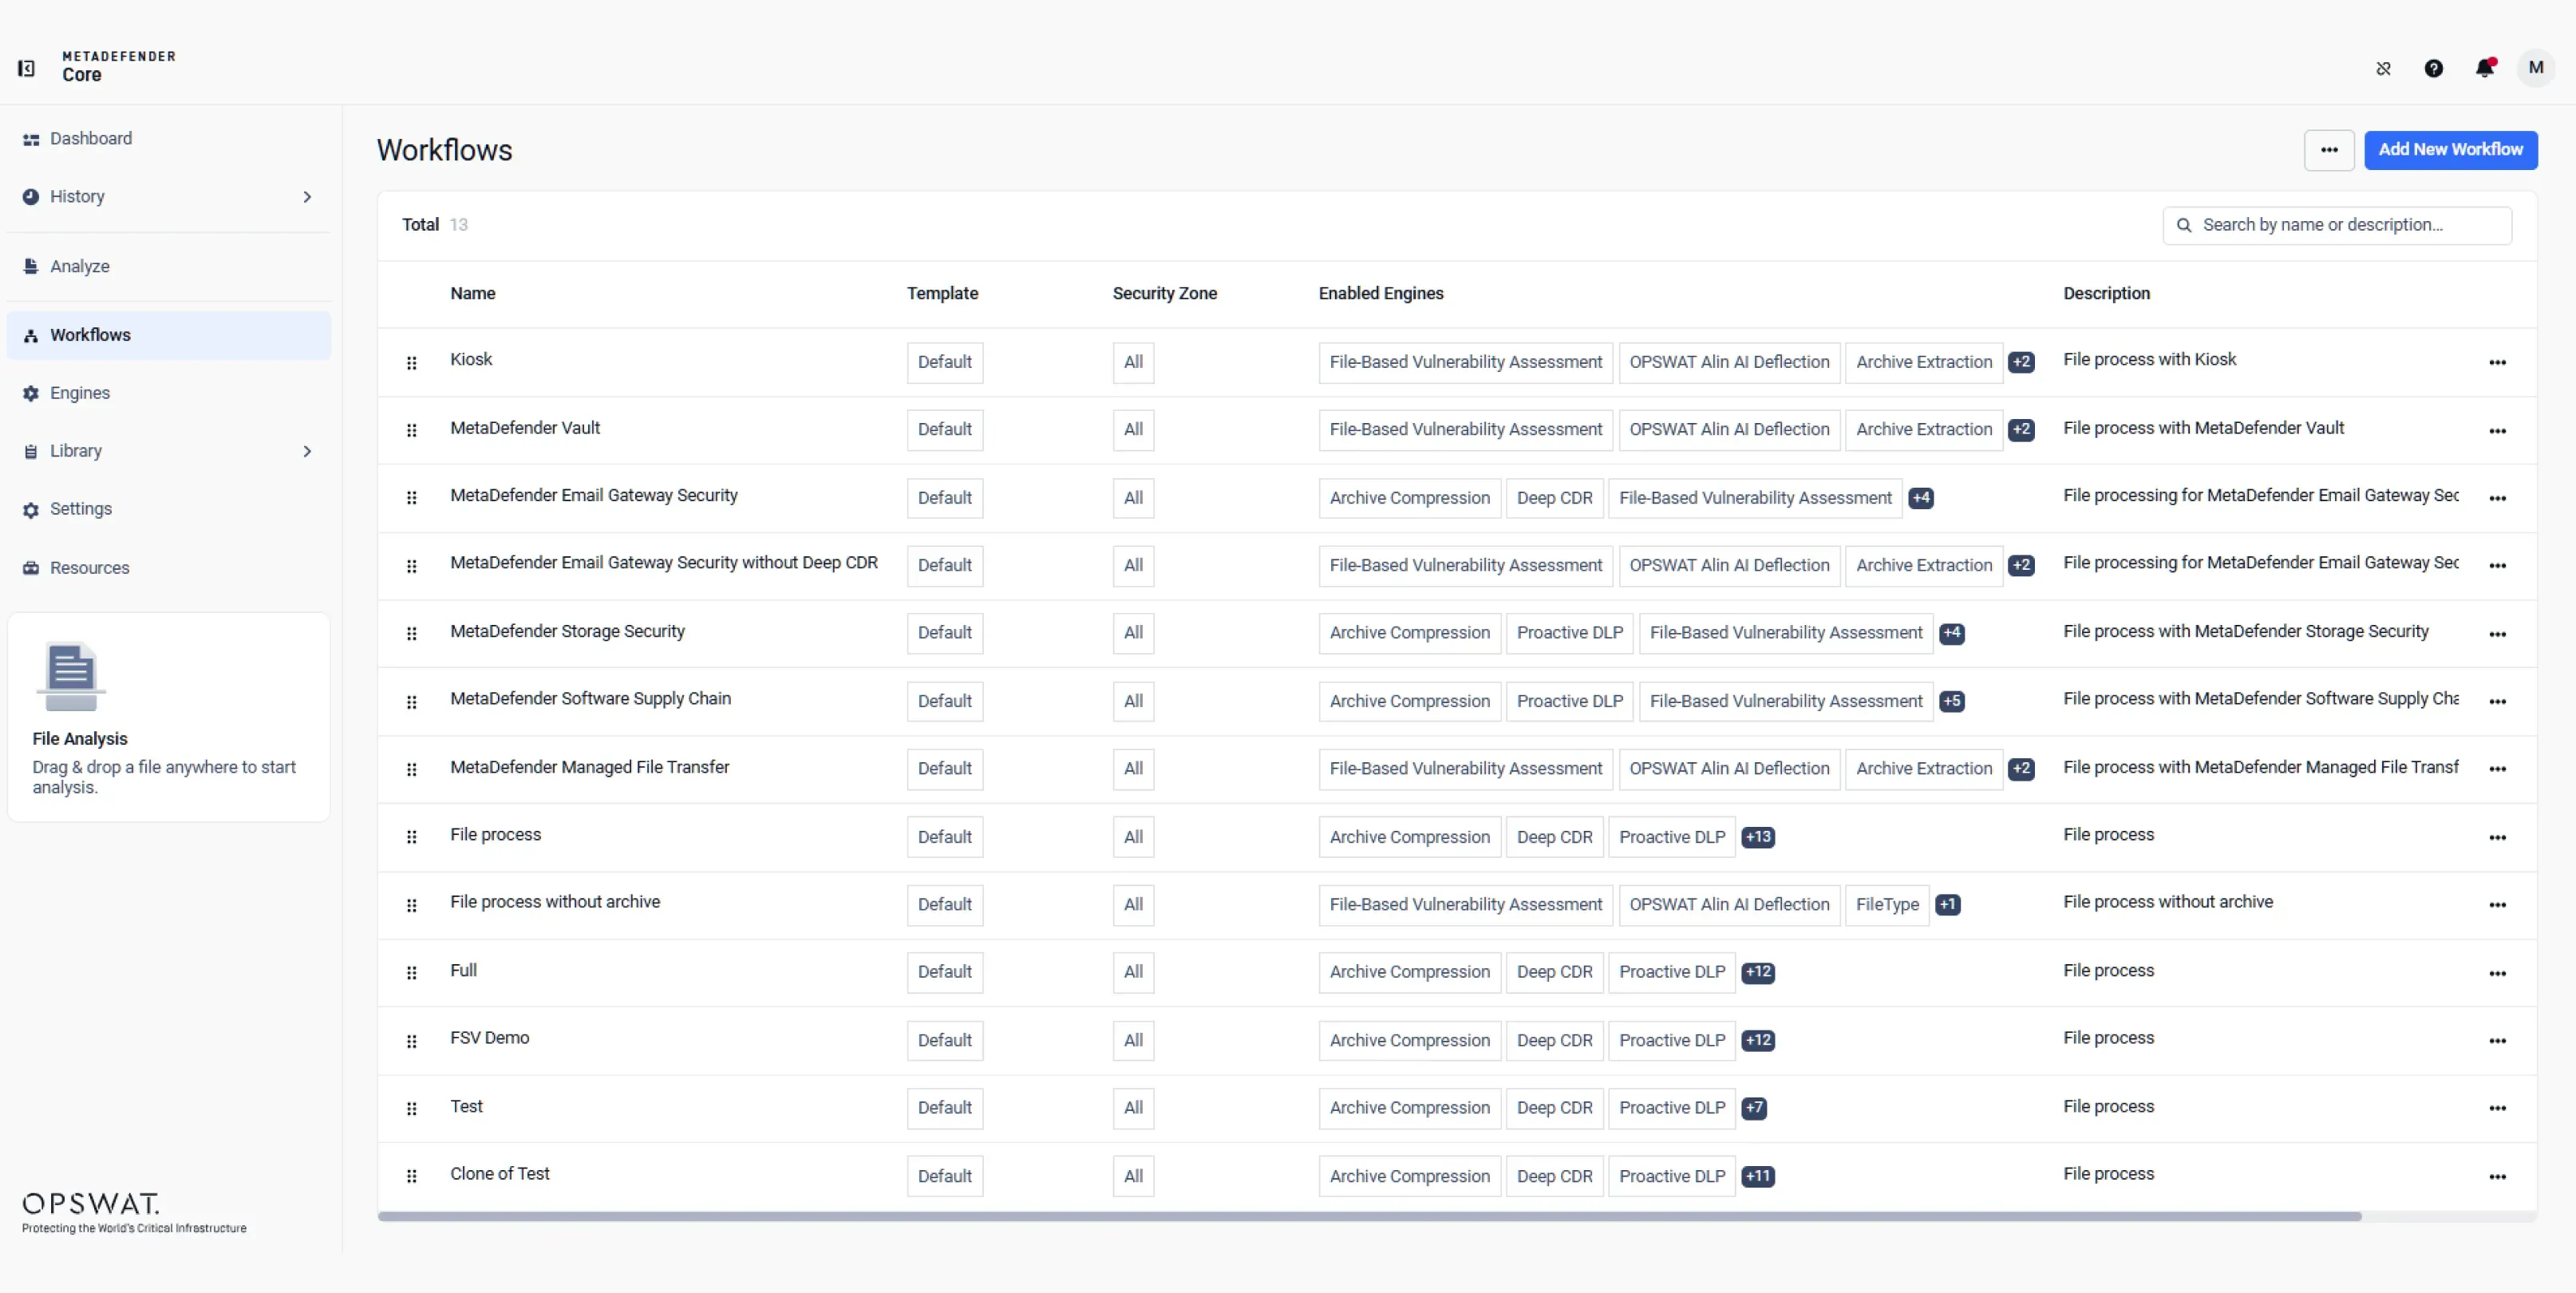
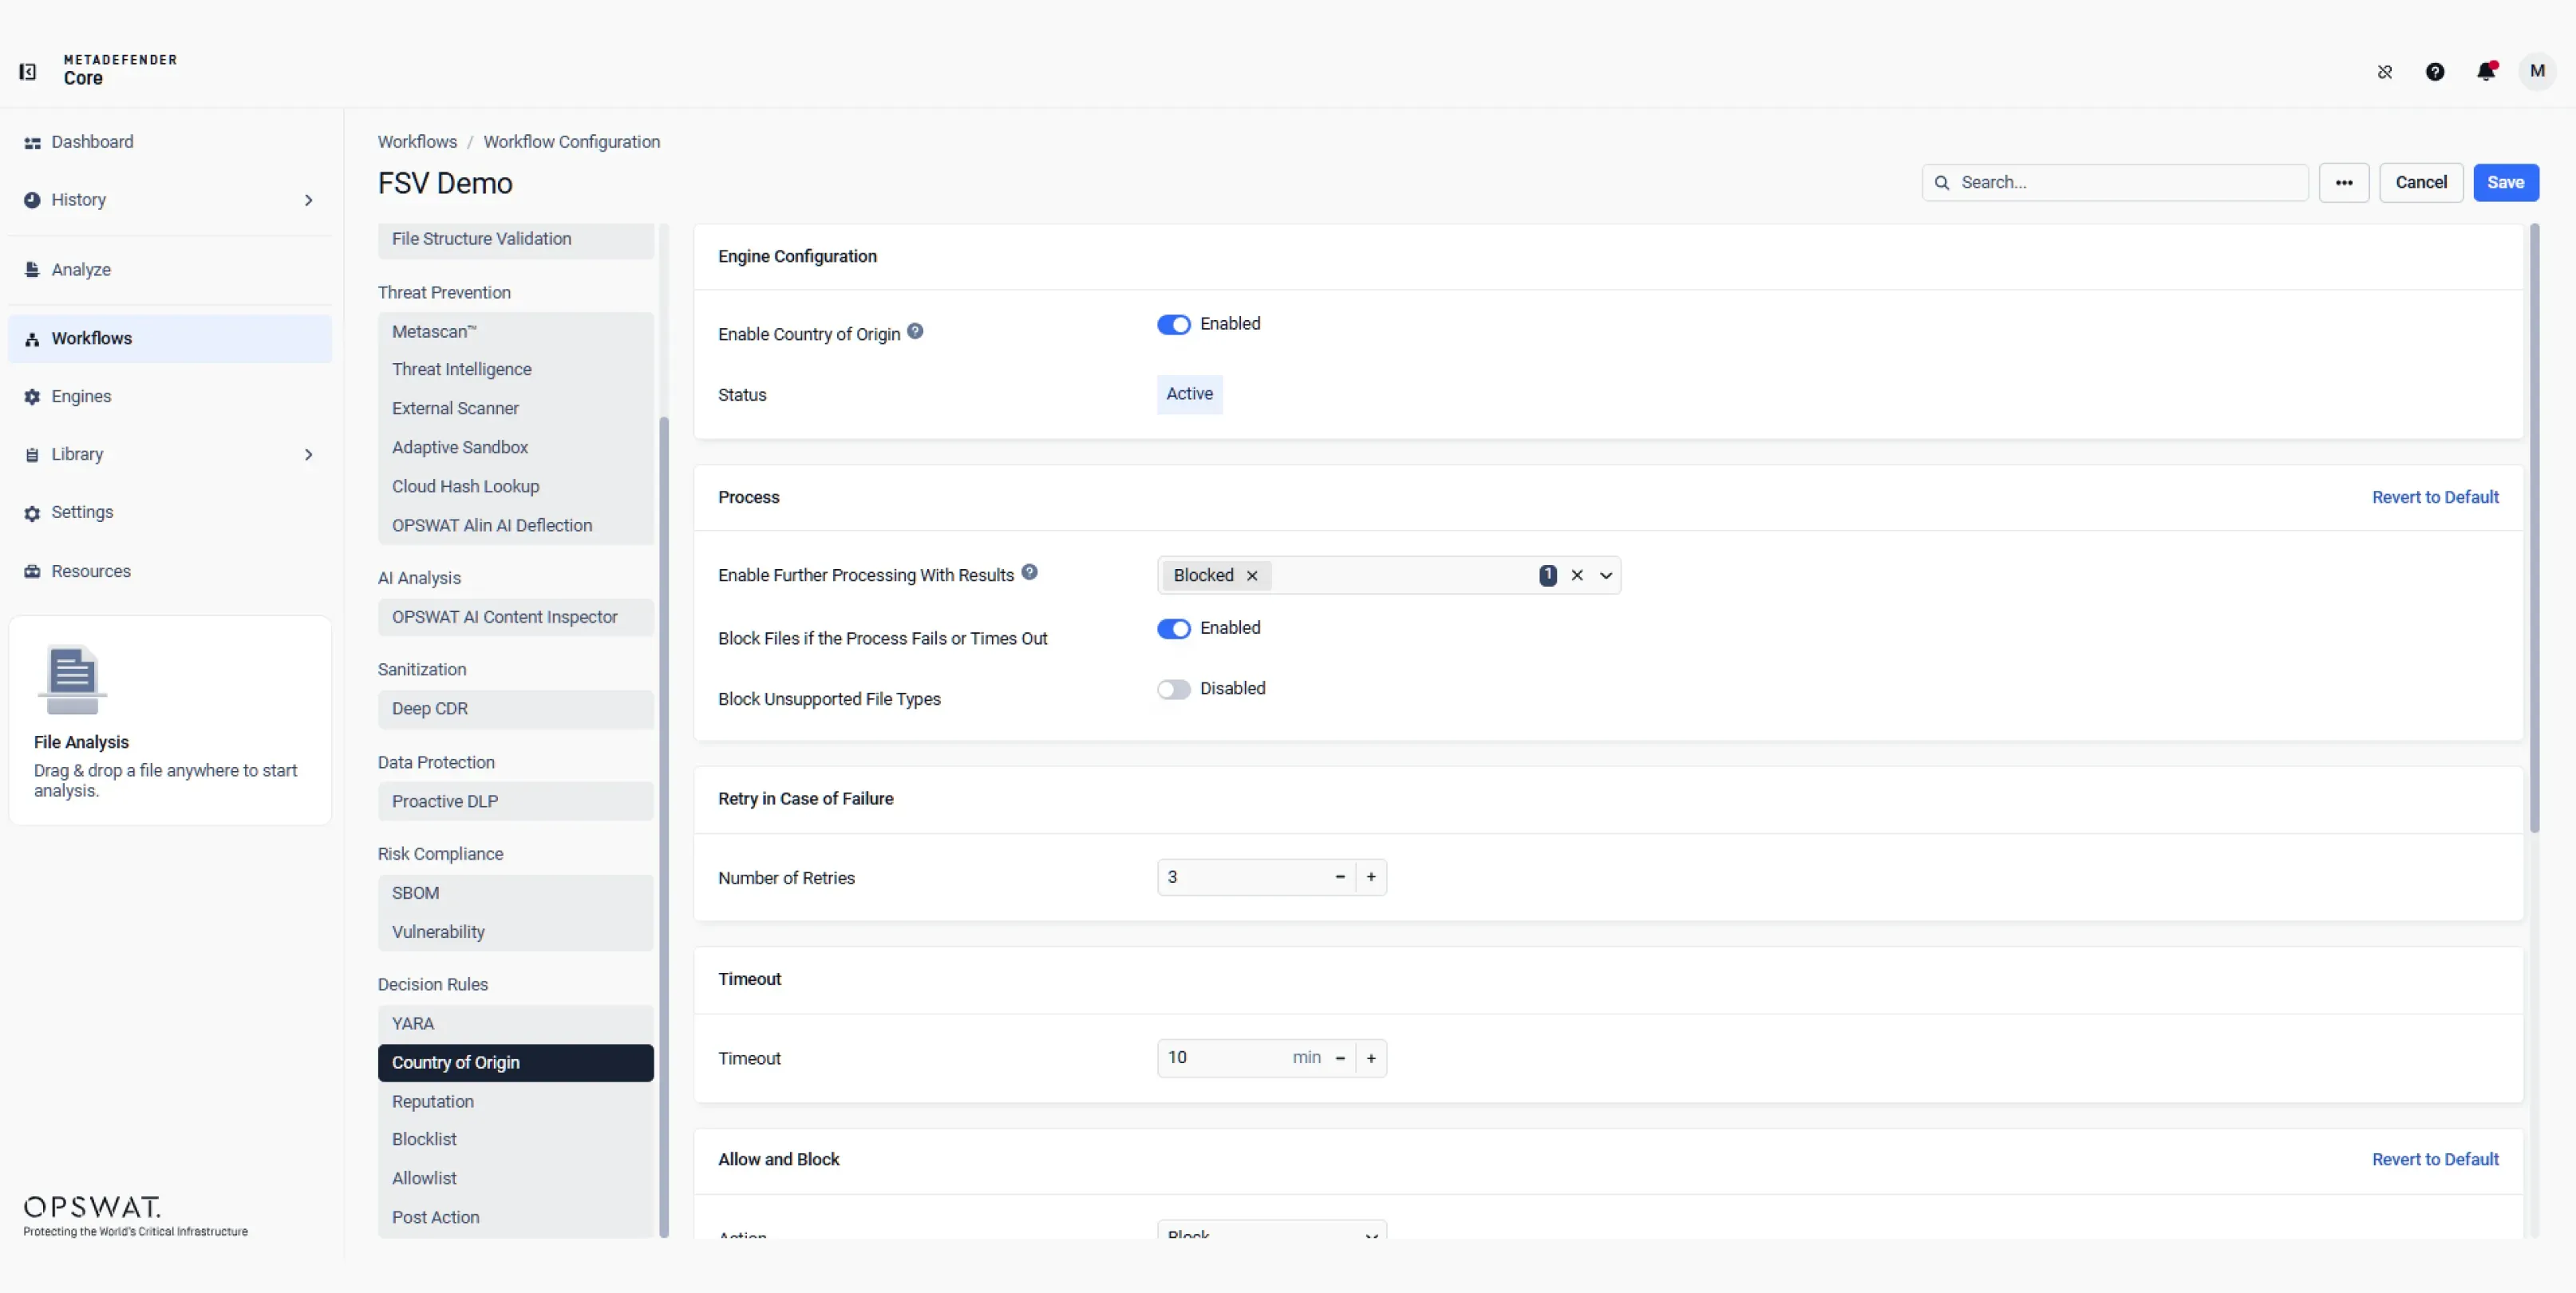
Configurez des flux de travail sécurisés adaptés à vos politiques opérationnelles pour la messagerie électronique, le transfert de fichiers, le stockage ou les environnements personnalisés. Définissez les modalités d'entrée des fichiers dans le système et leur traitement.
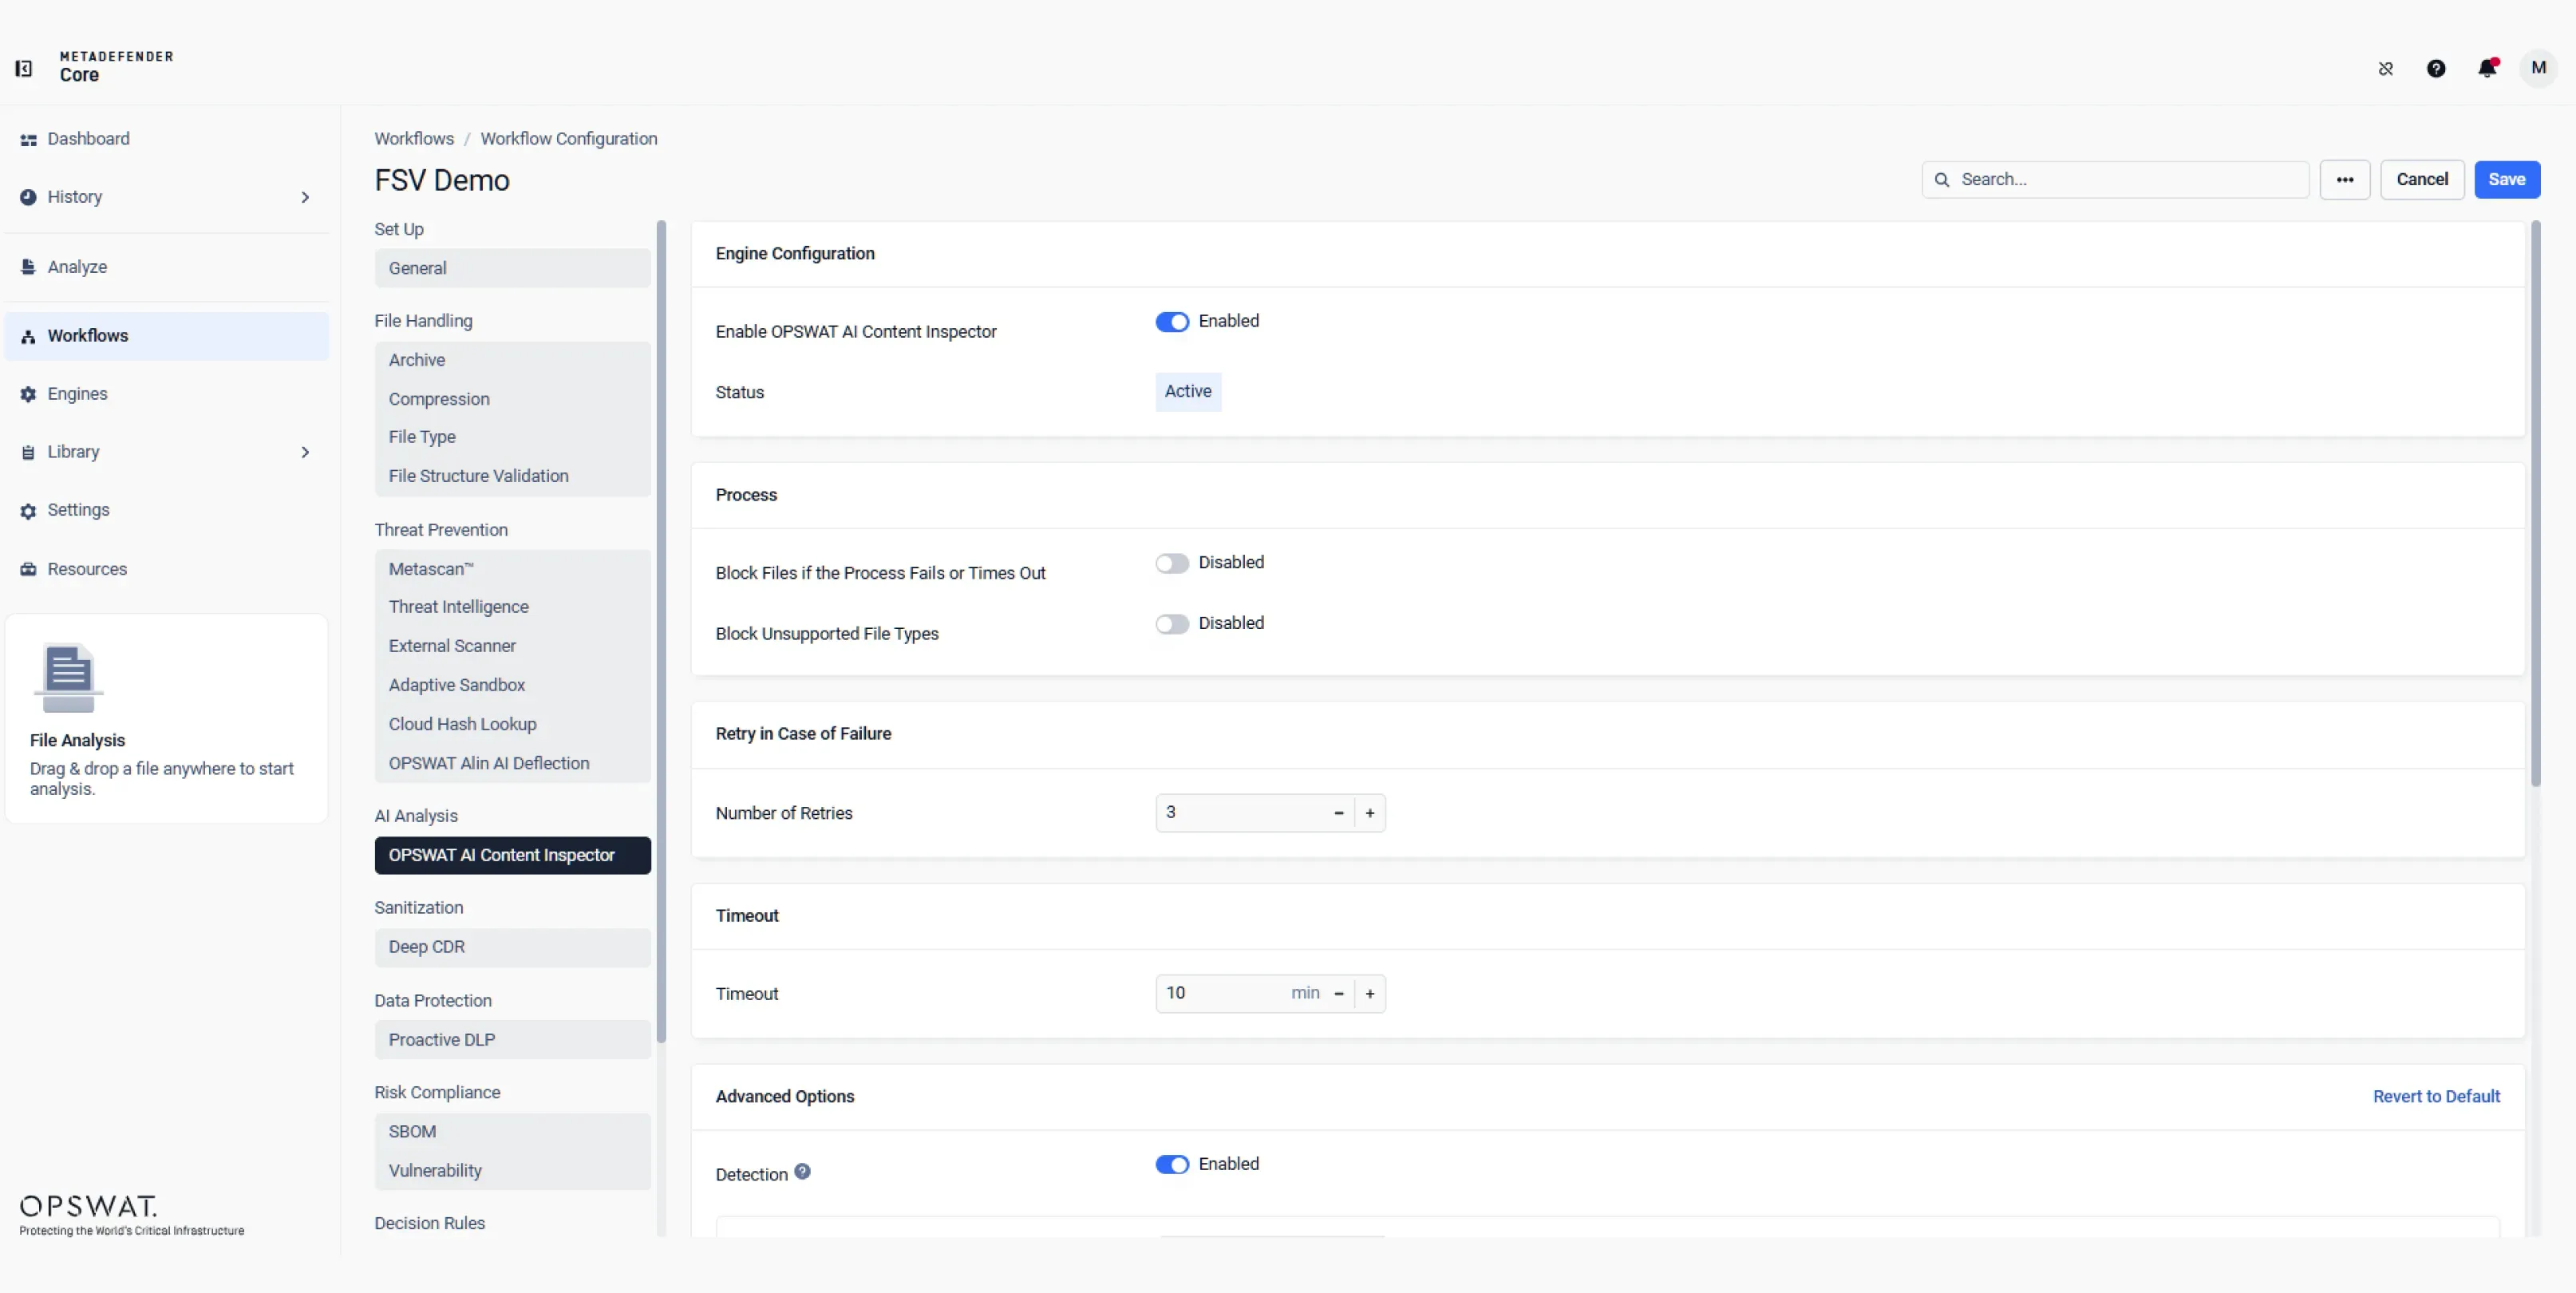
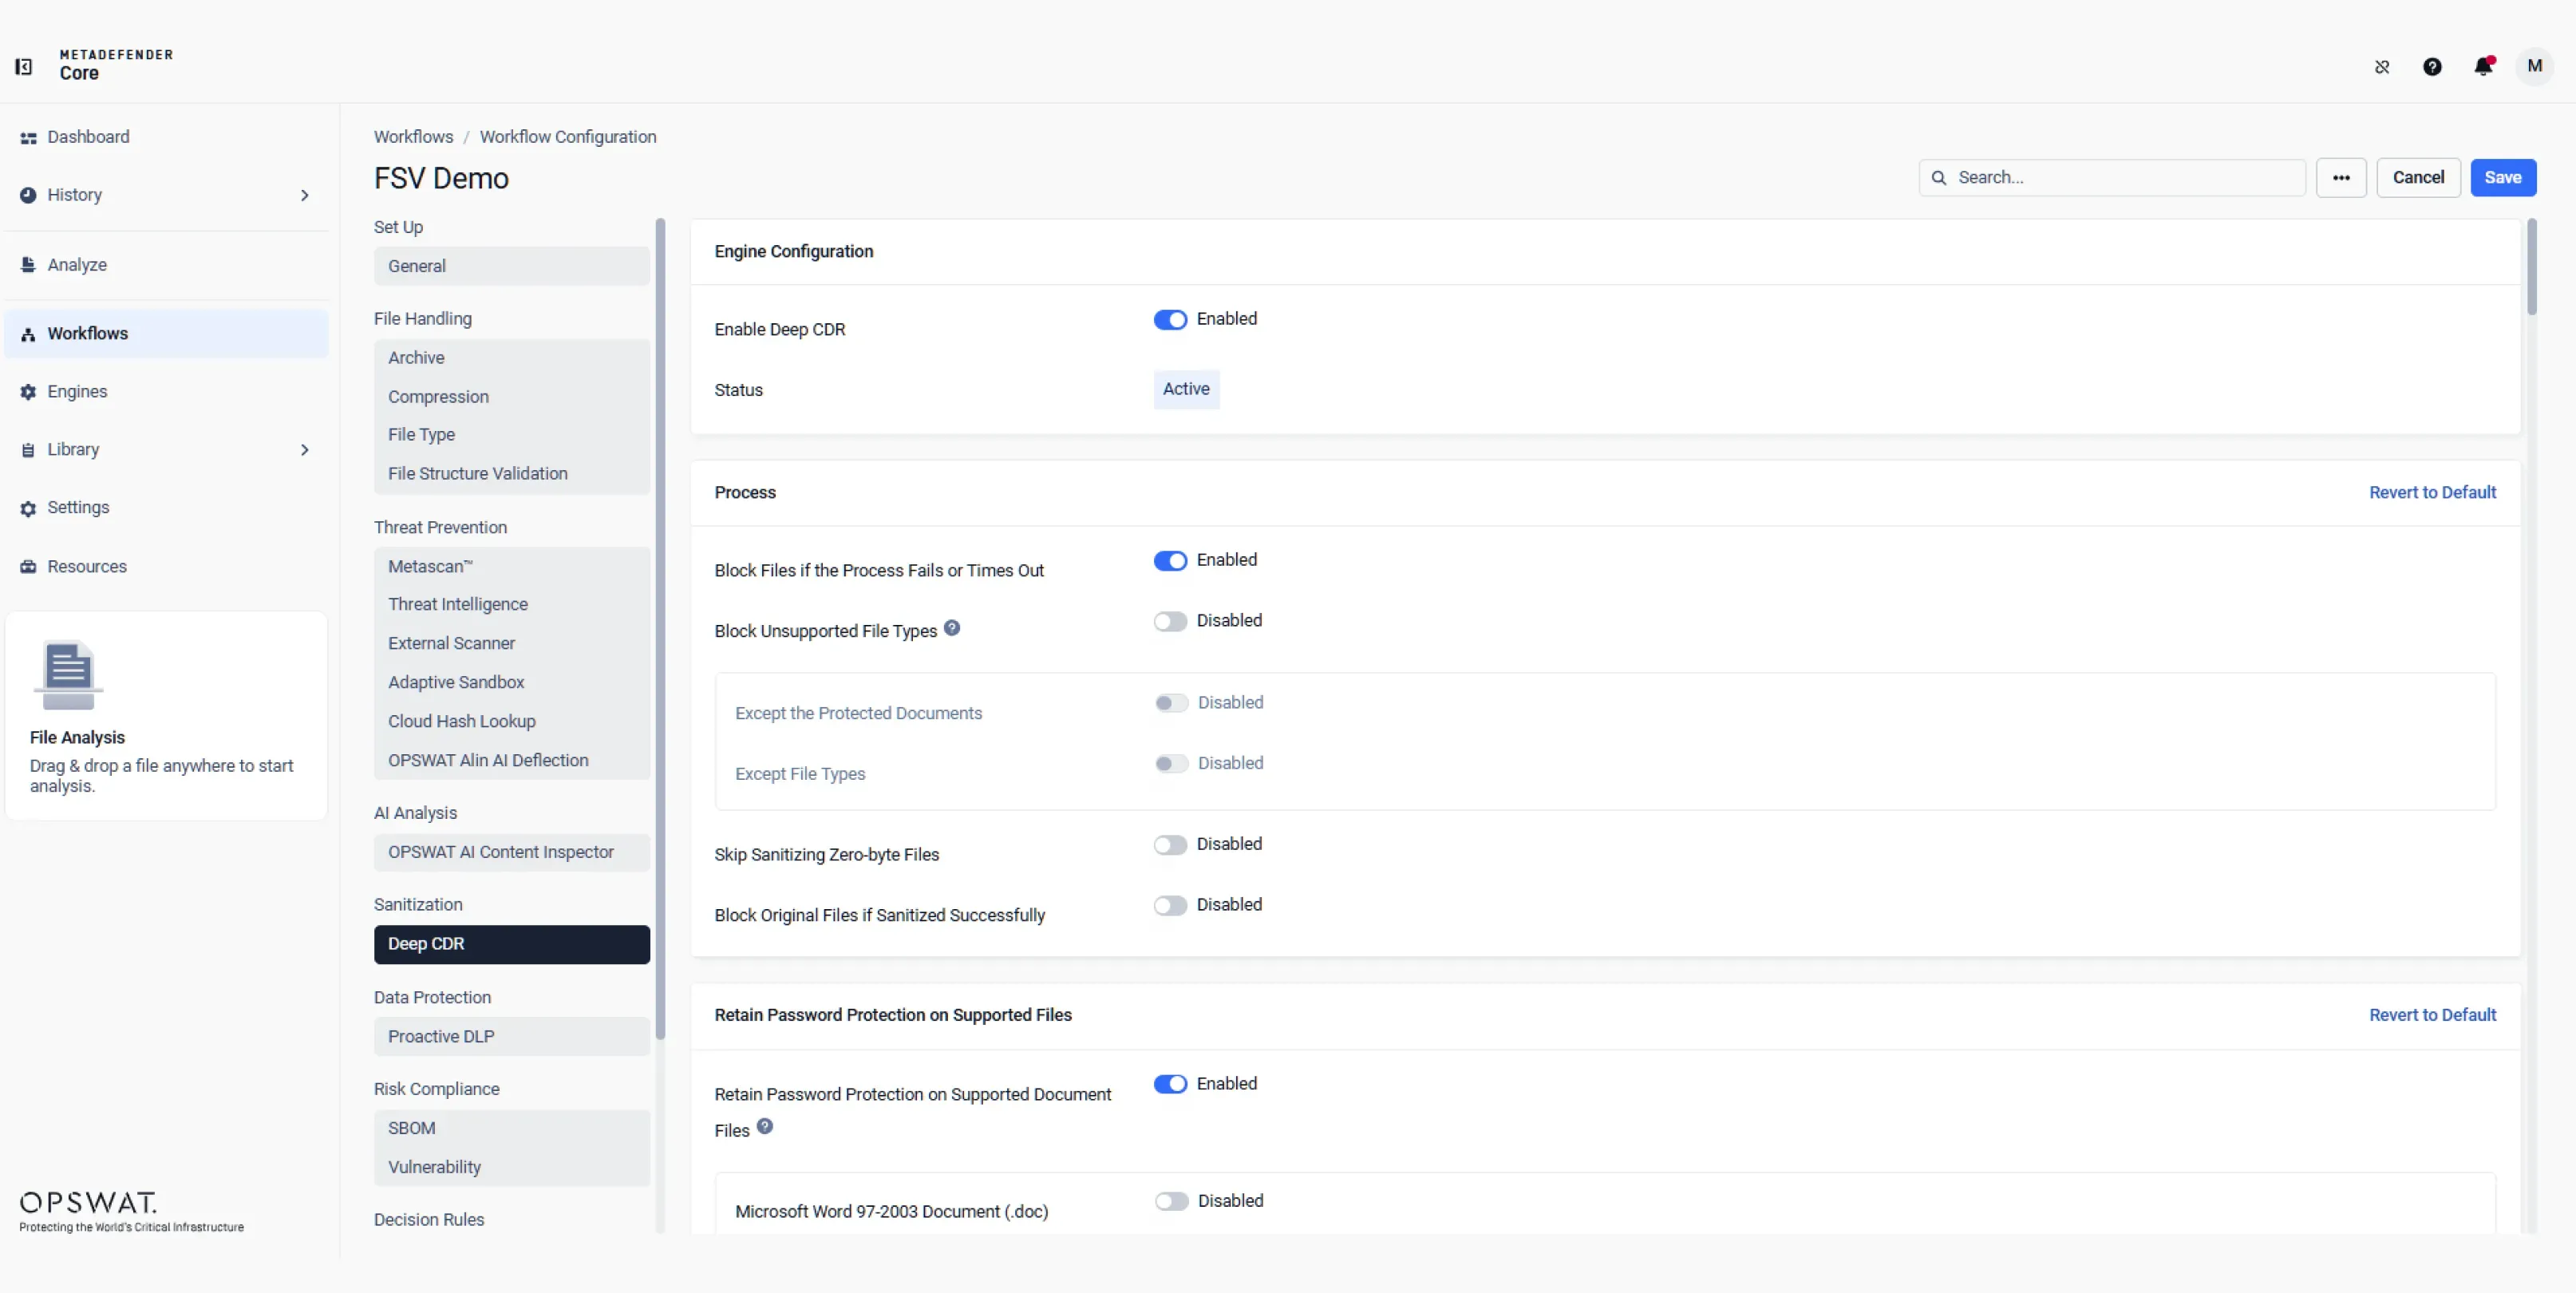
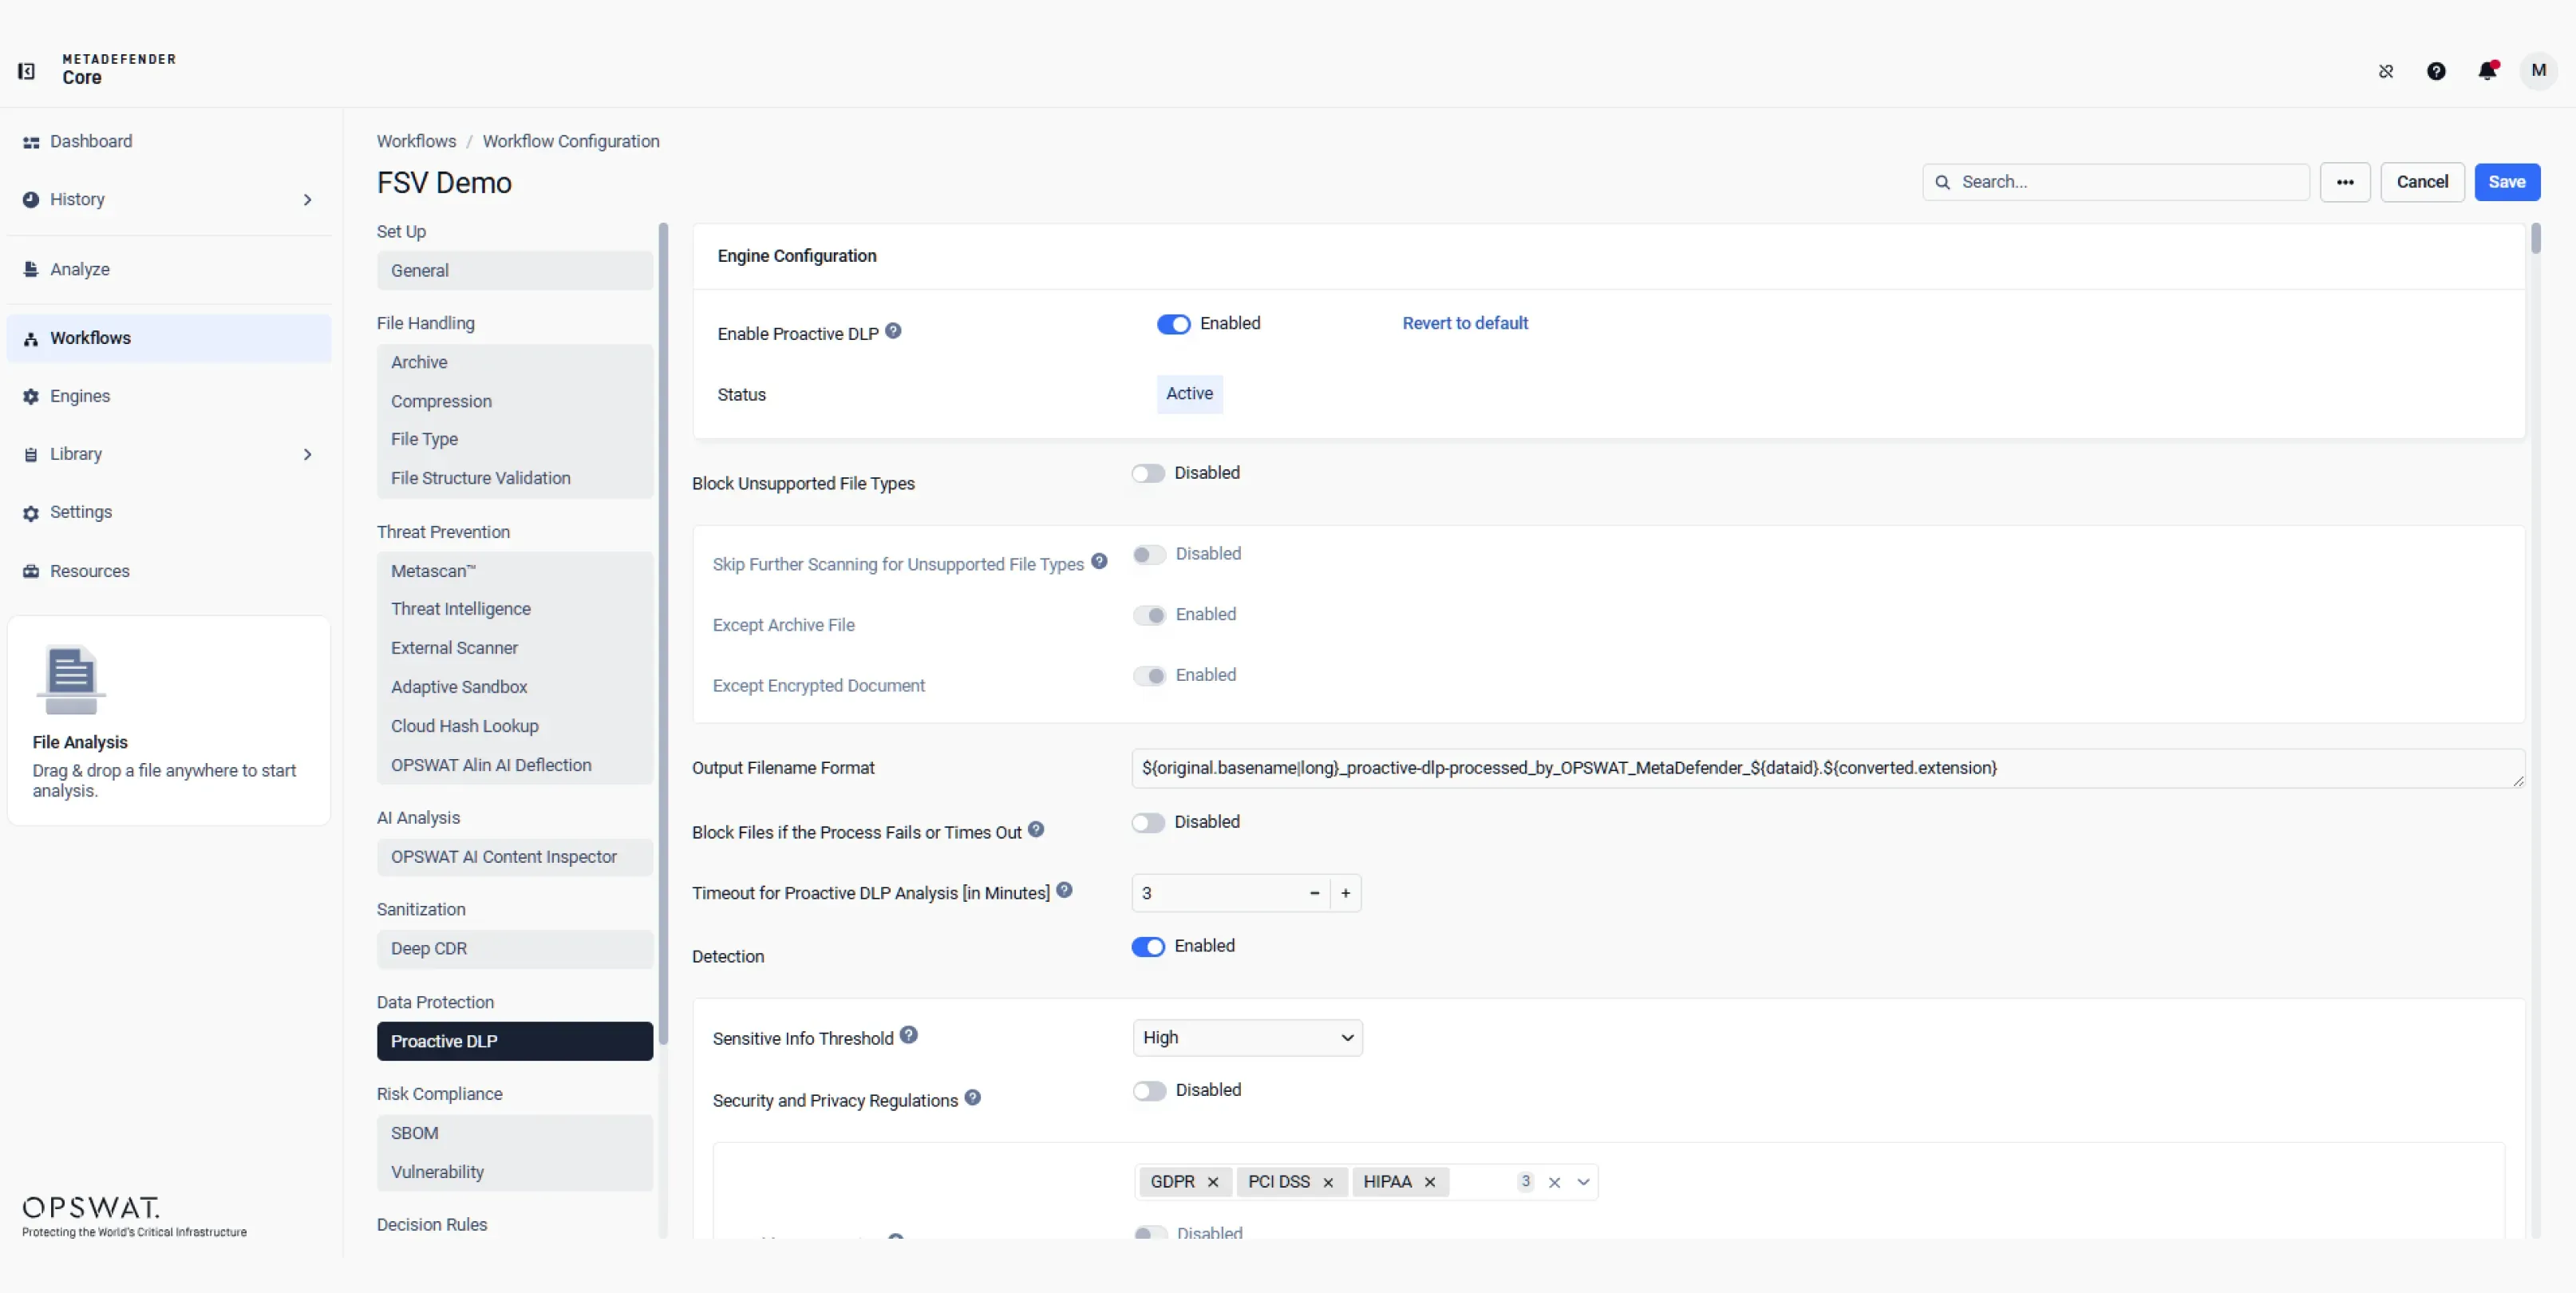
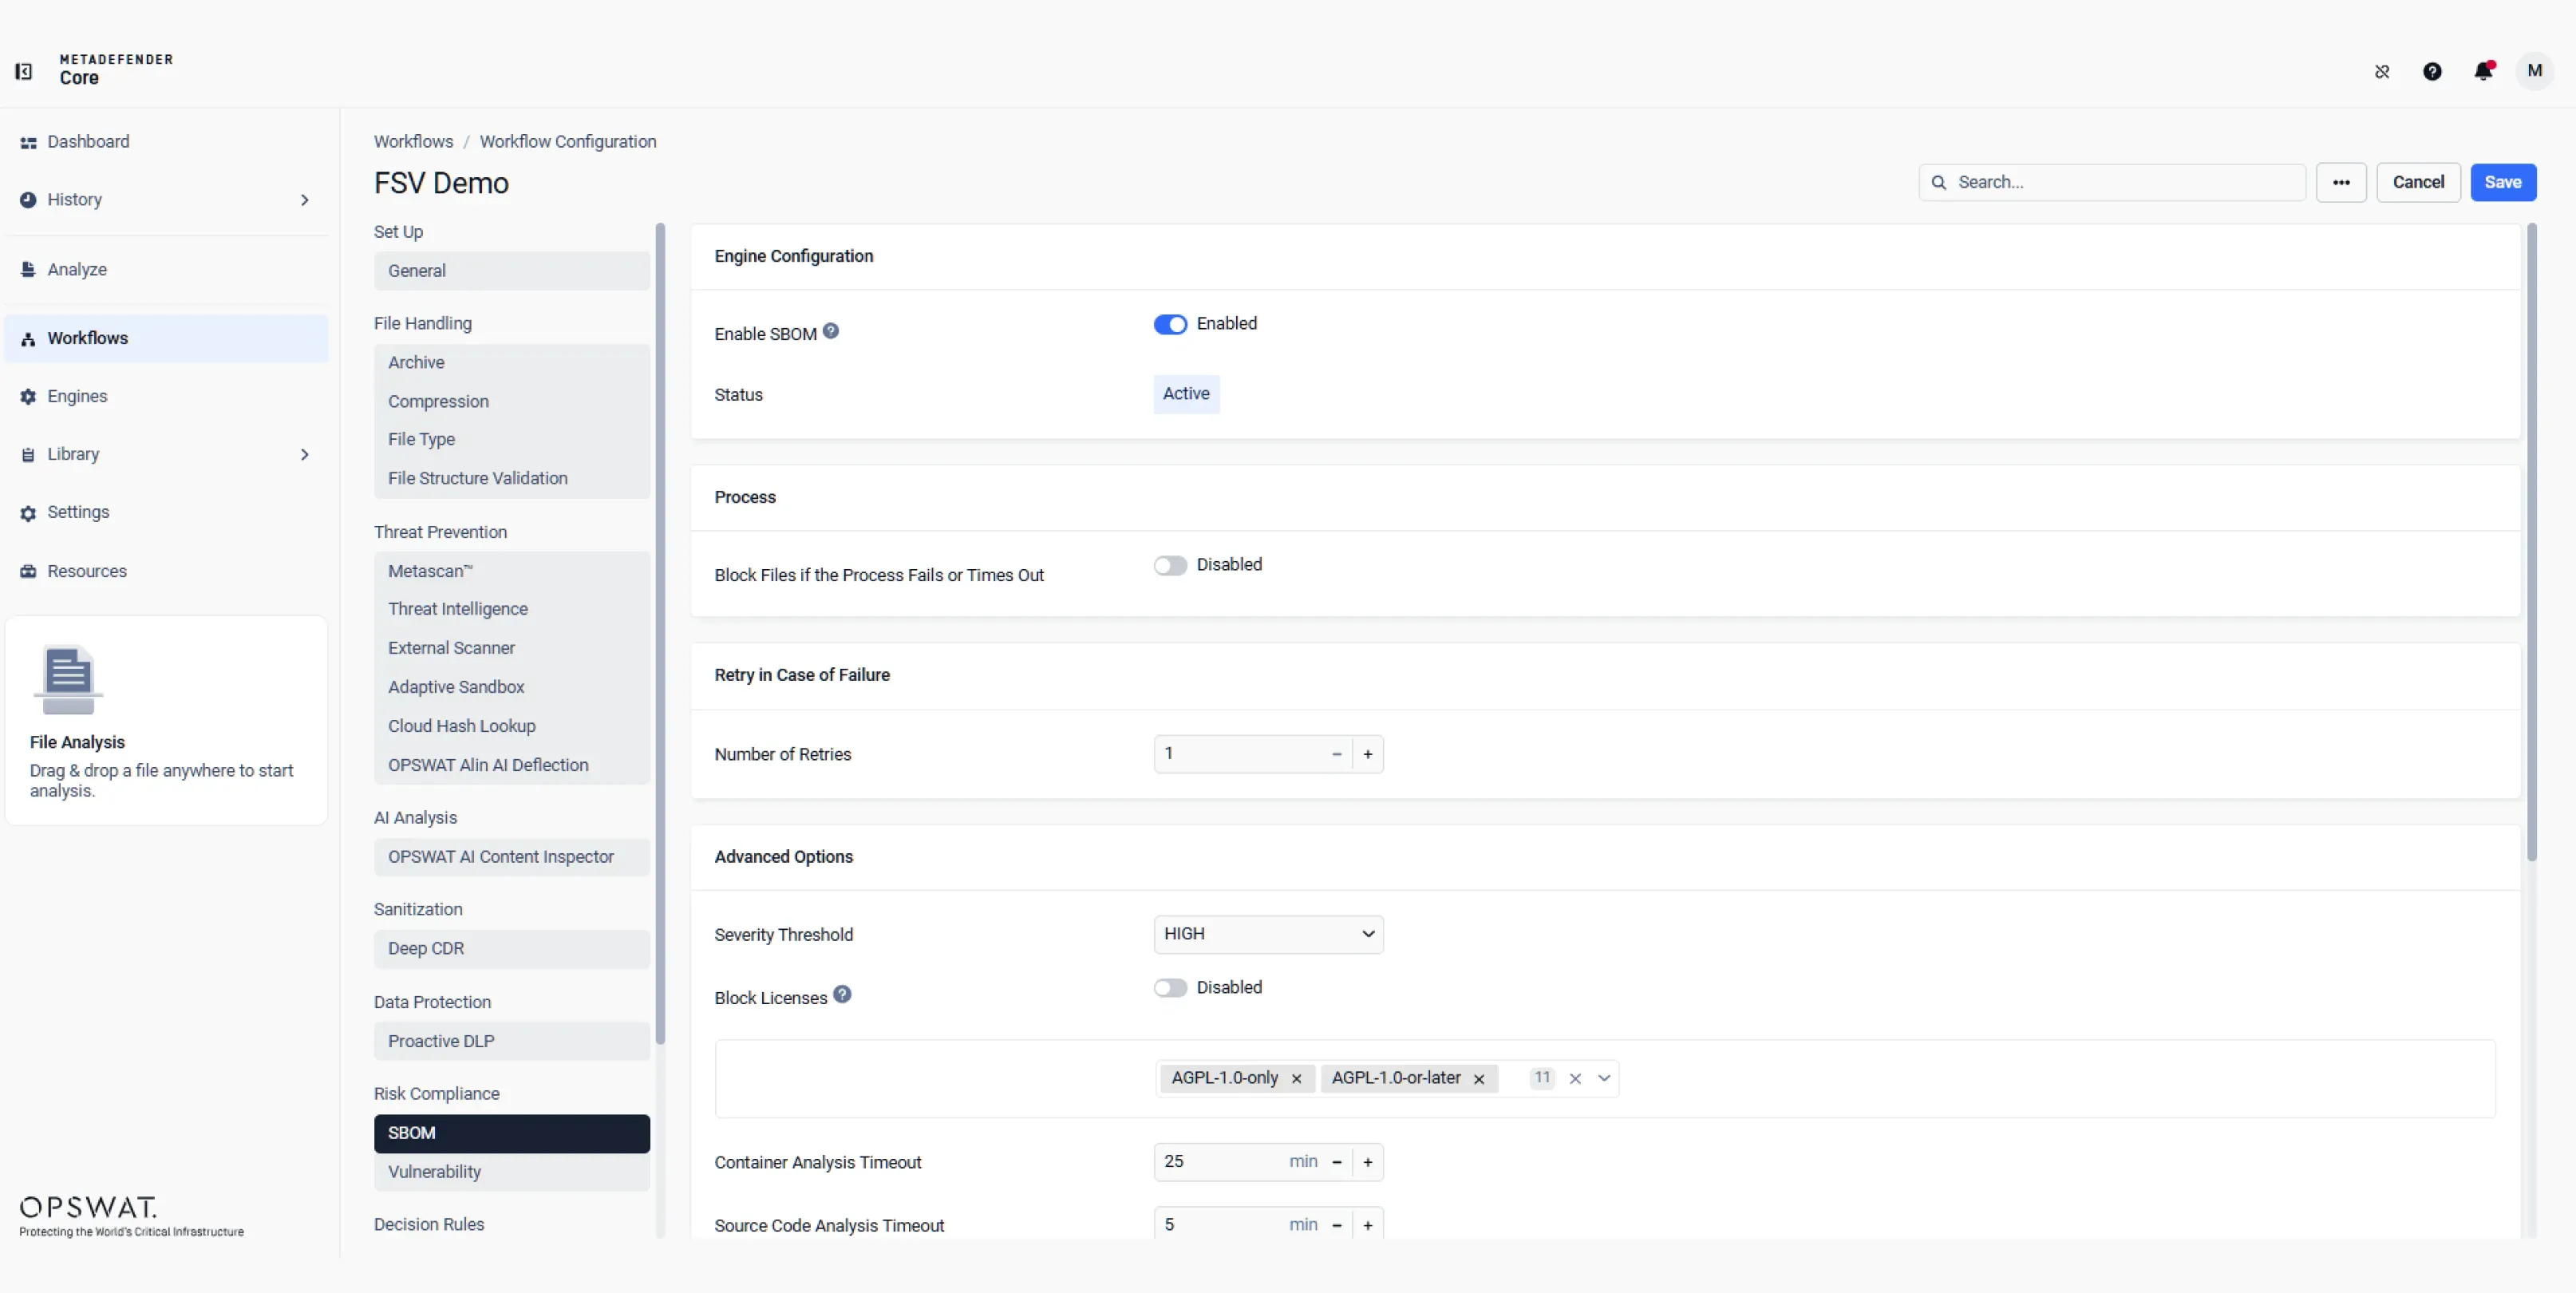
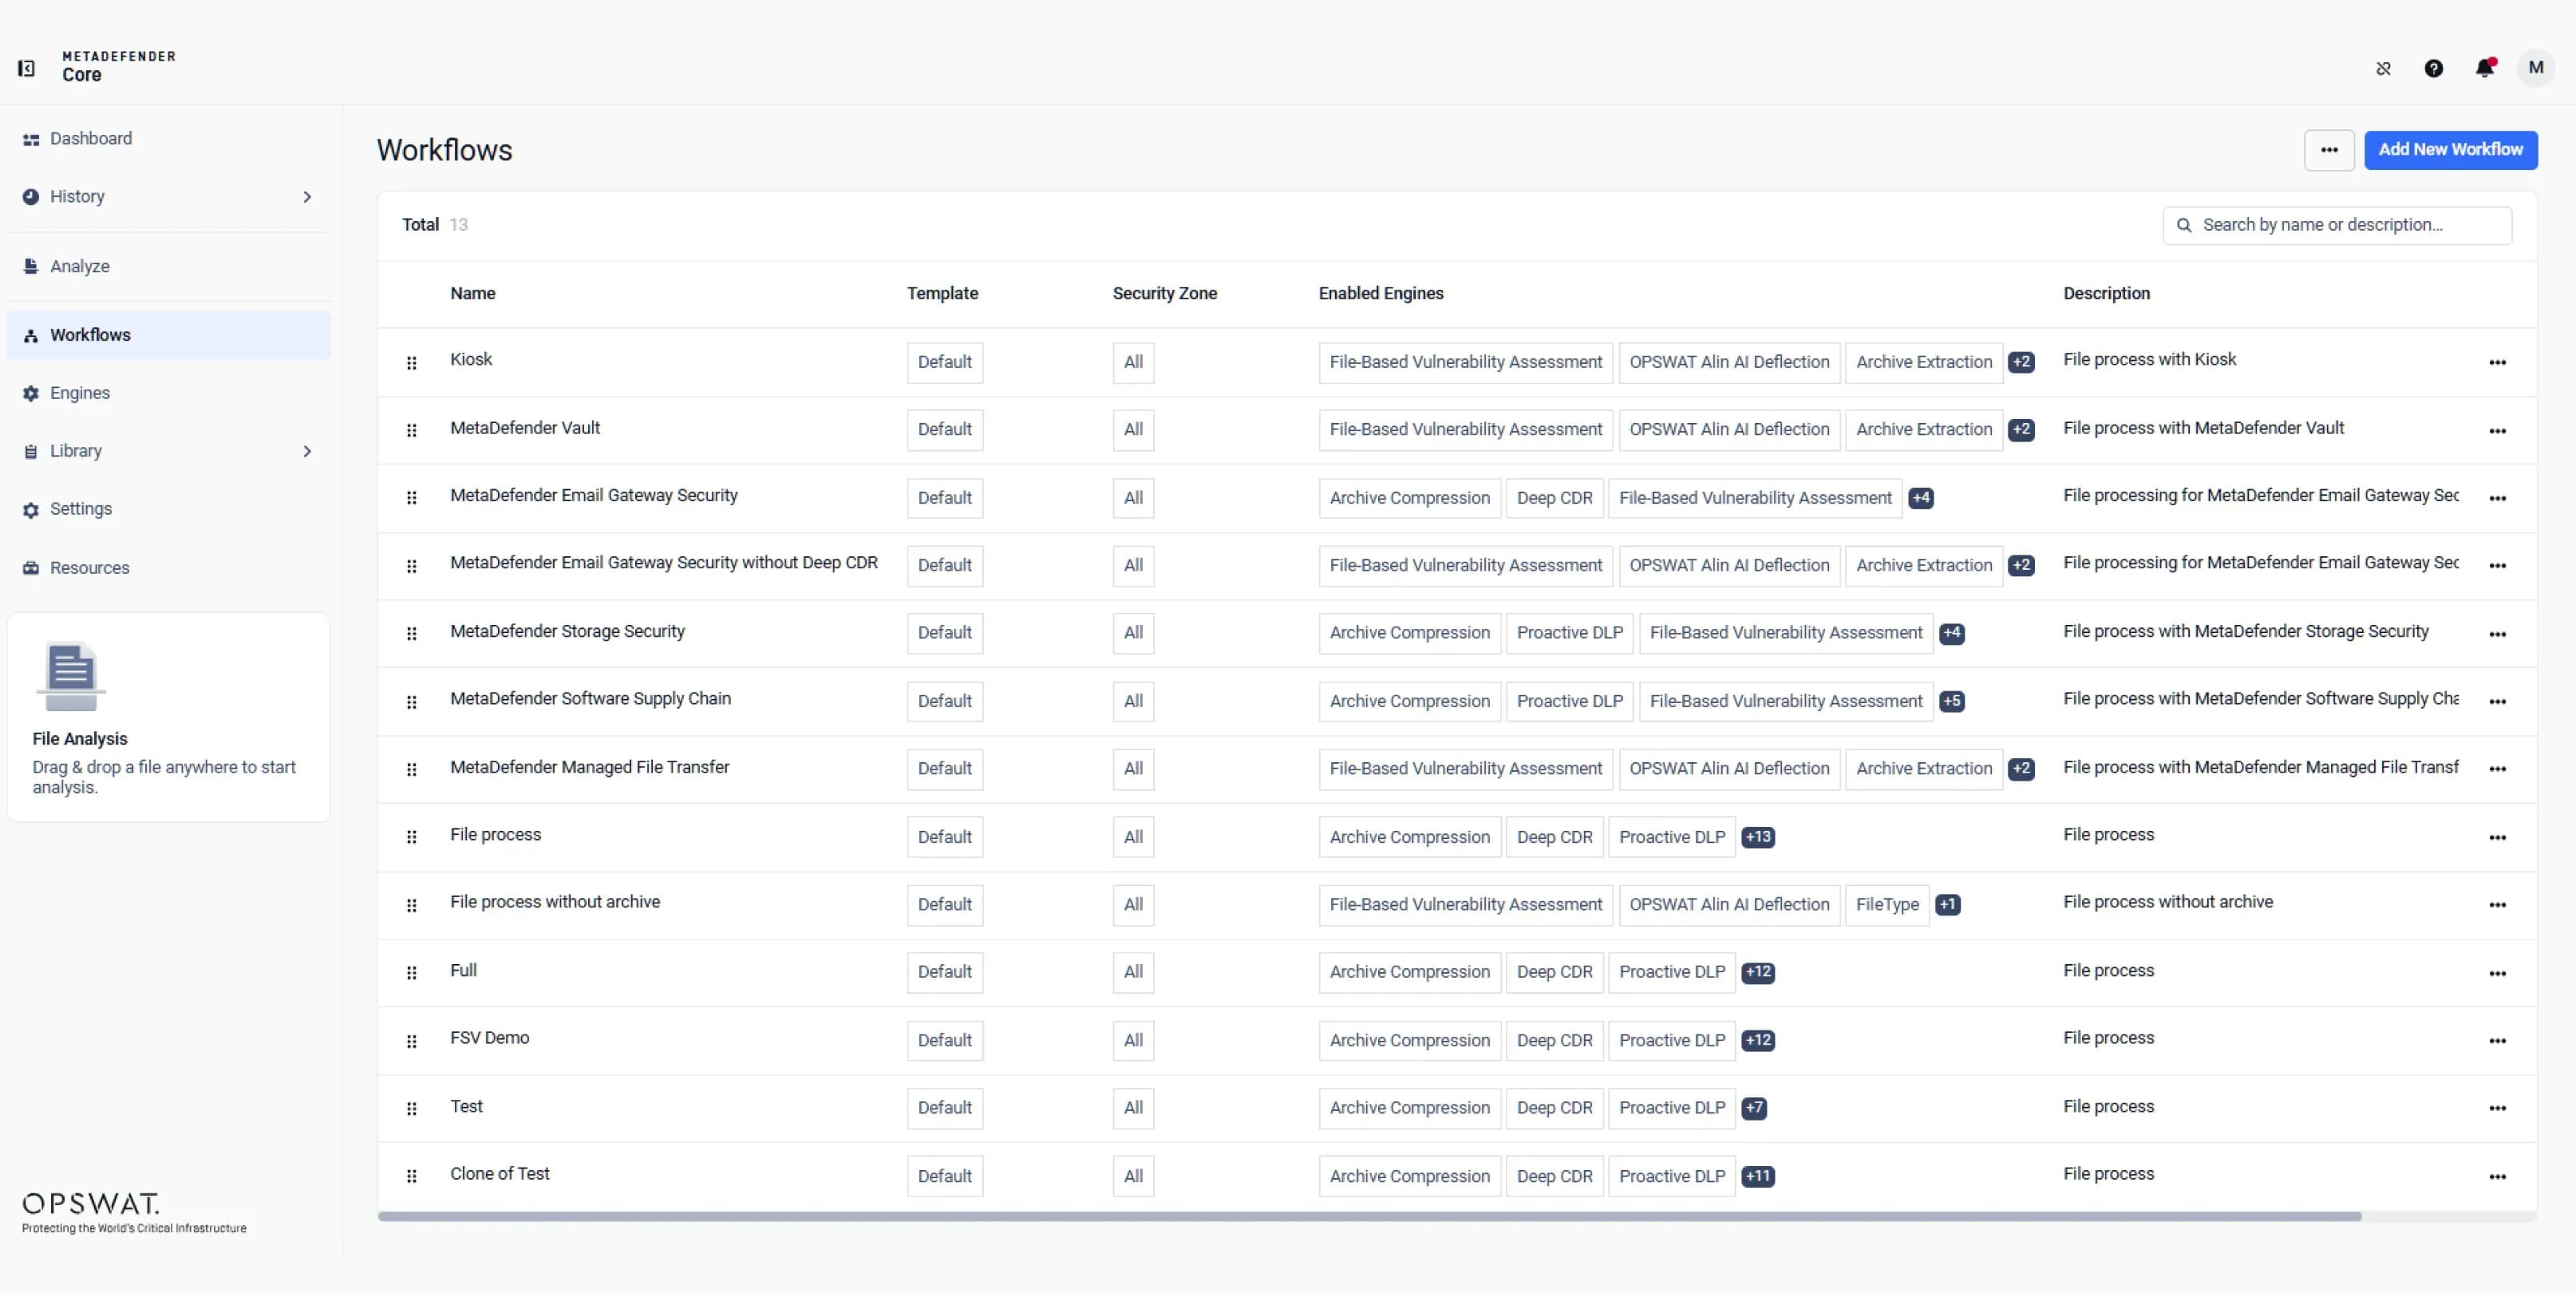 Gestion des flux de travail personnalisés
Configurez des flux de travail sécurisés adaptés à vos politiques opérationnelles pour la messagerie électronique, le transfert de fichiers, le stockage ou les environnements personnalisés. Définissez les modalités d'entrée des fichiers dans le système et leur traitement.
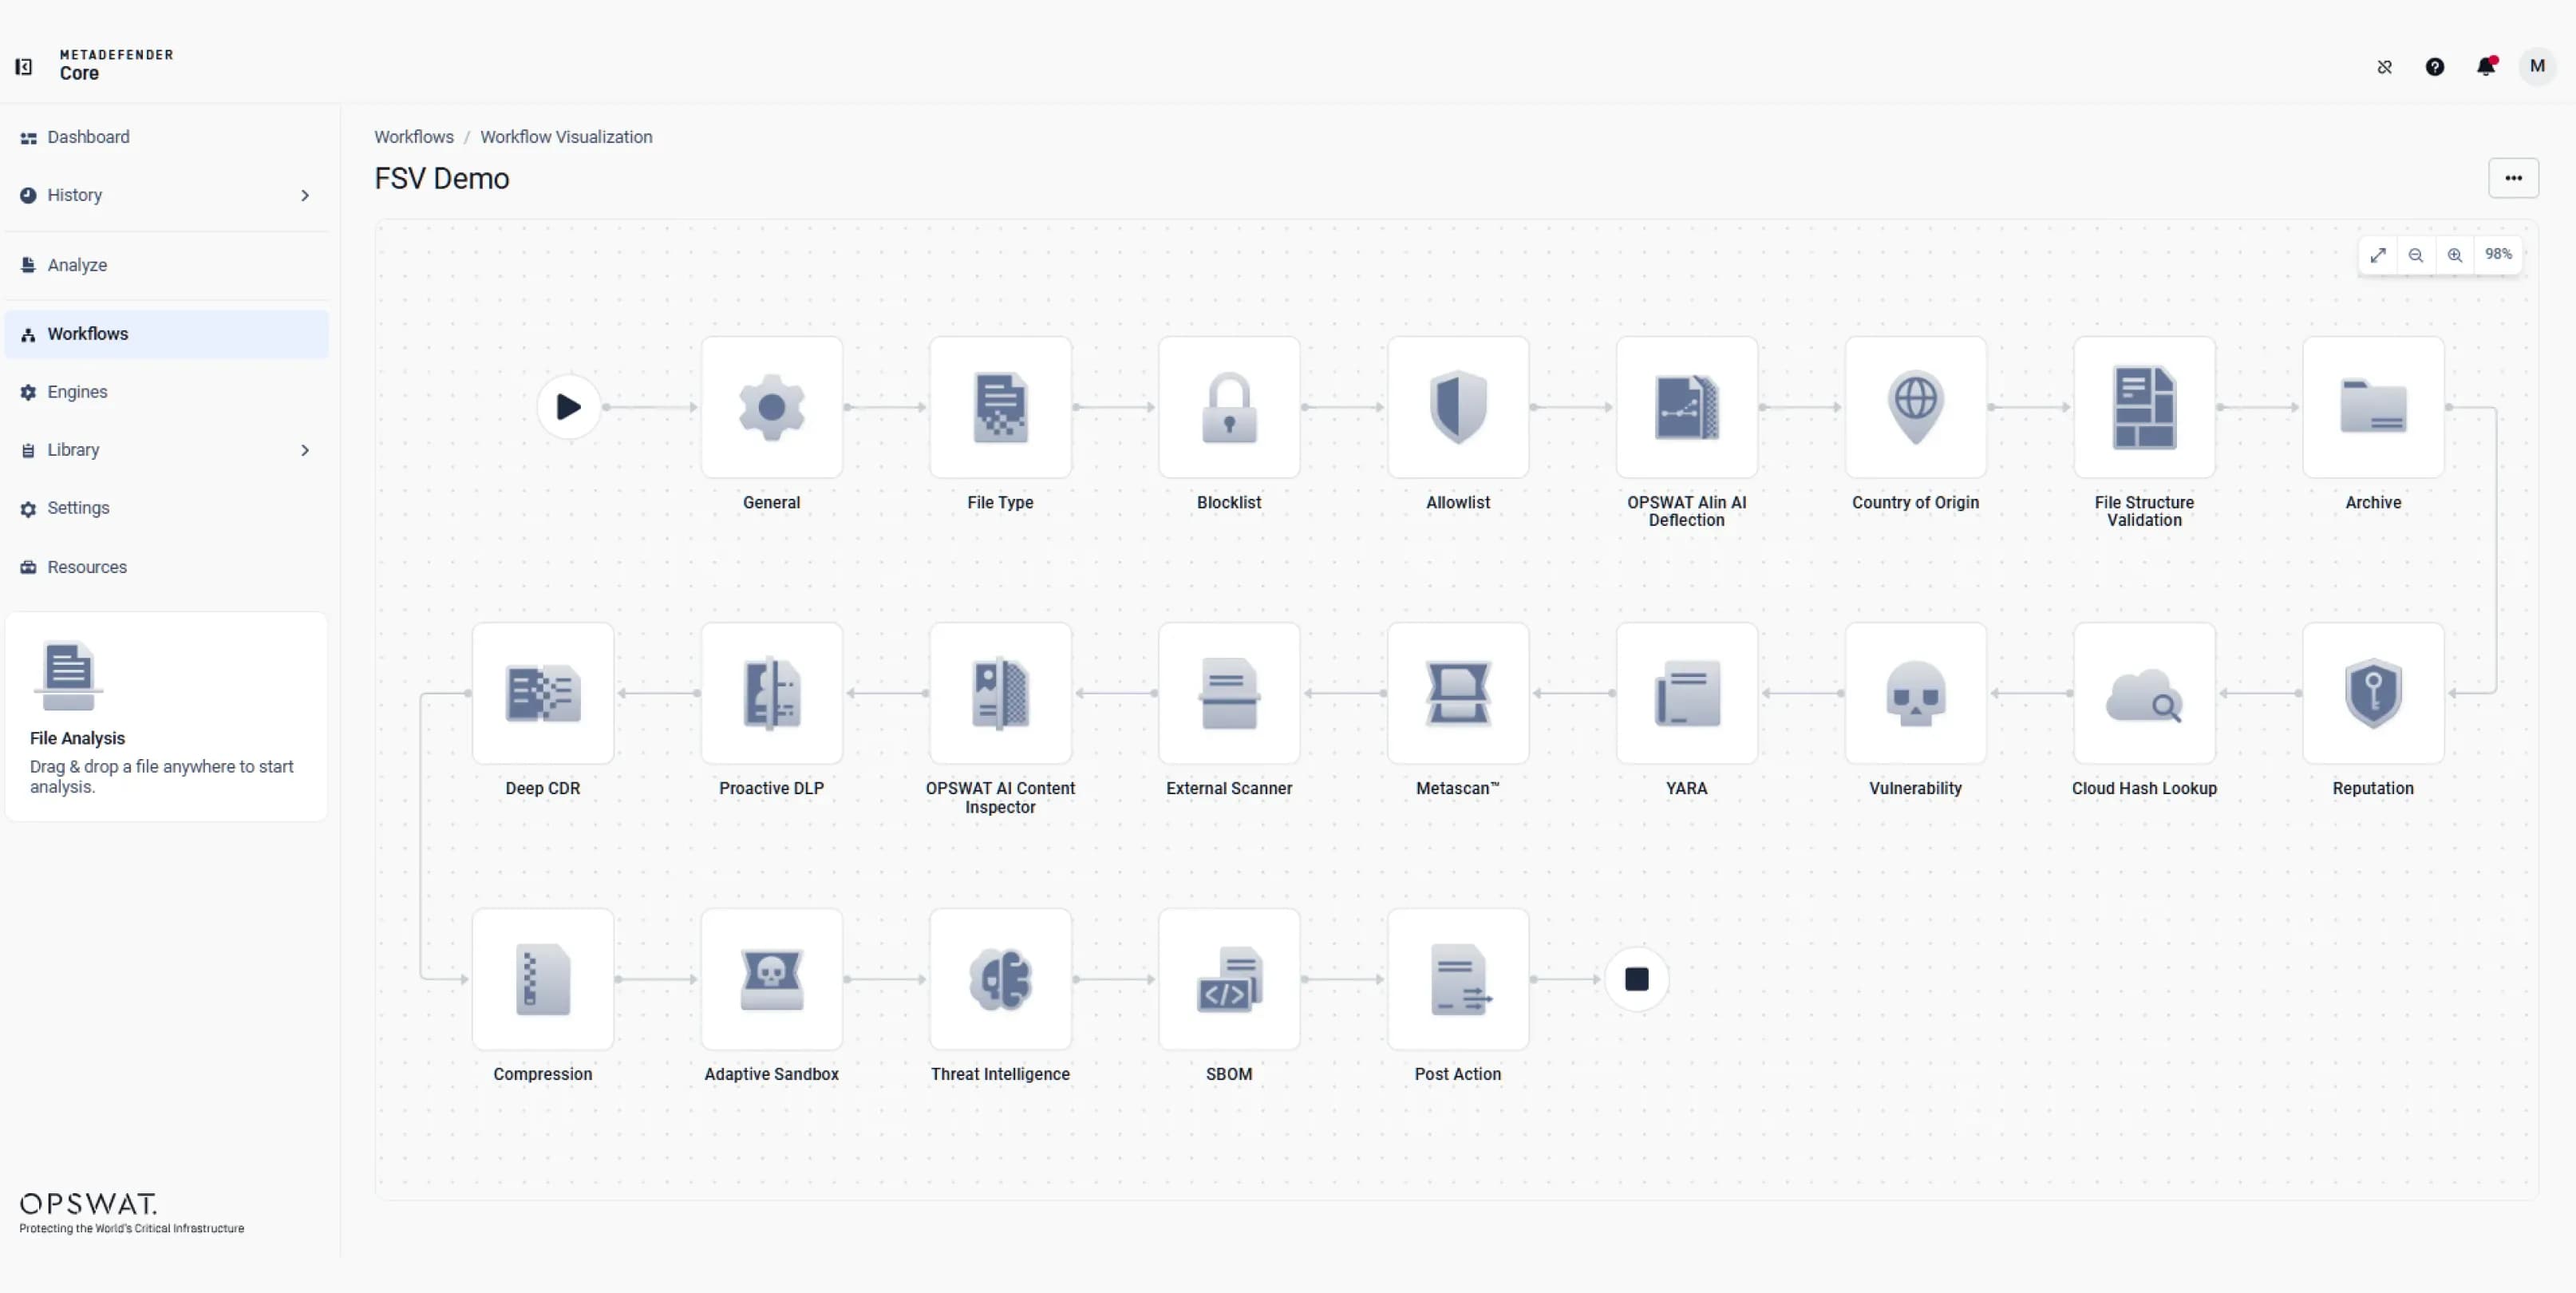 Fonctionnalités modulaires
Utilisez des moteurs de détection et de prévention modulaires et multicouches, notamment Predictive Alin AI, la technologie Deep CDR™, Multiscanning, AI Content Inspector, Proactive DLP,Sandbox Adaptive Sandbox Threat Intelligence, afin d'adapter les flux de traitement des fichiers à vos besoins opérationnels et à vos exigences en matière de sécurité.
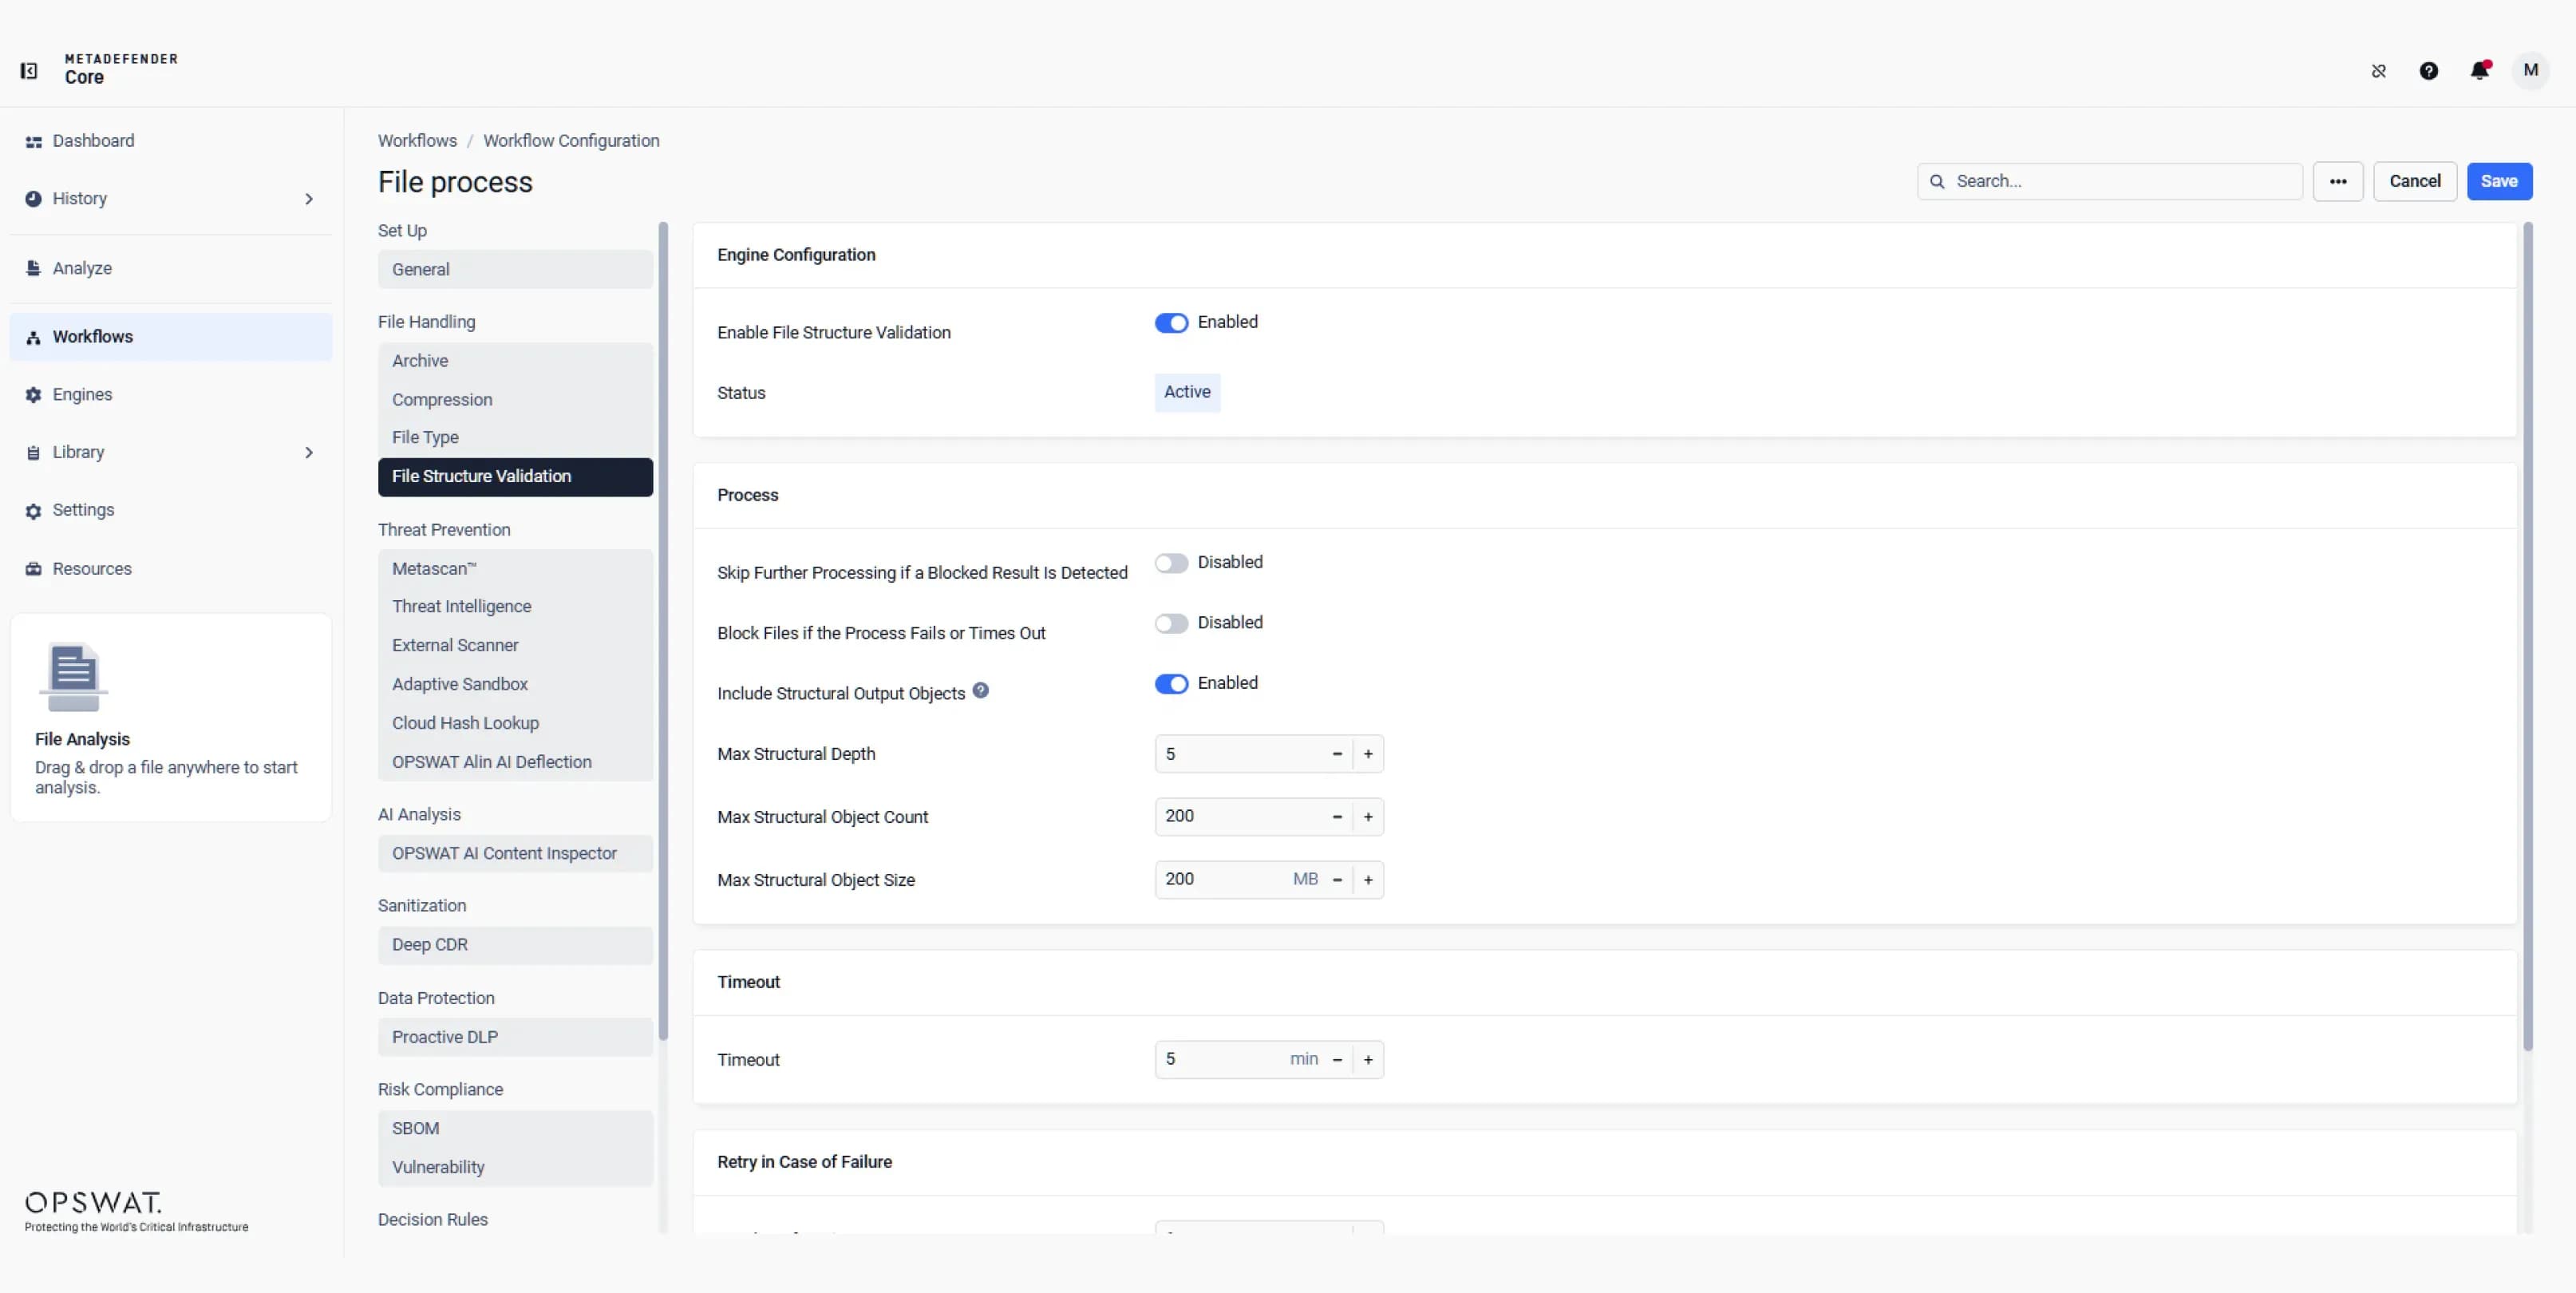 Secure Gestion et validation des fichiers
Configurez l'extraction des archives, la compression, la détection précise des types de fichiers et la validation de la structure des fichiers afin de garantir que ceux-ci soient correctement identifiés, décompressés, traités et vérifiés avant toute analyse en aval.
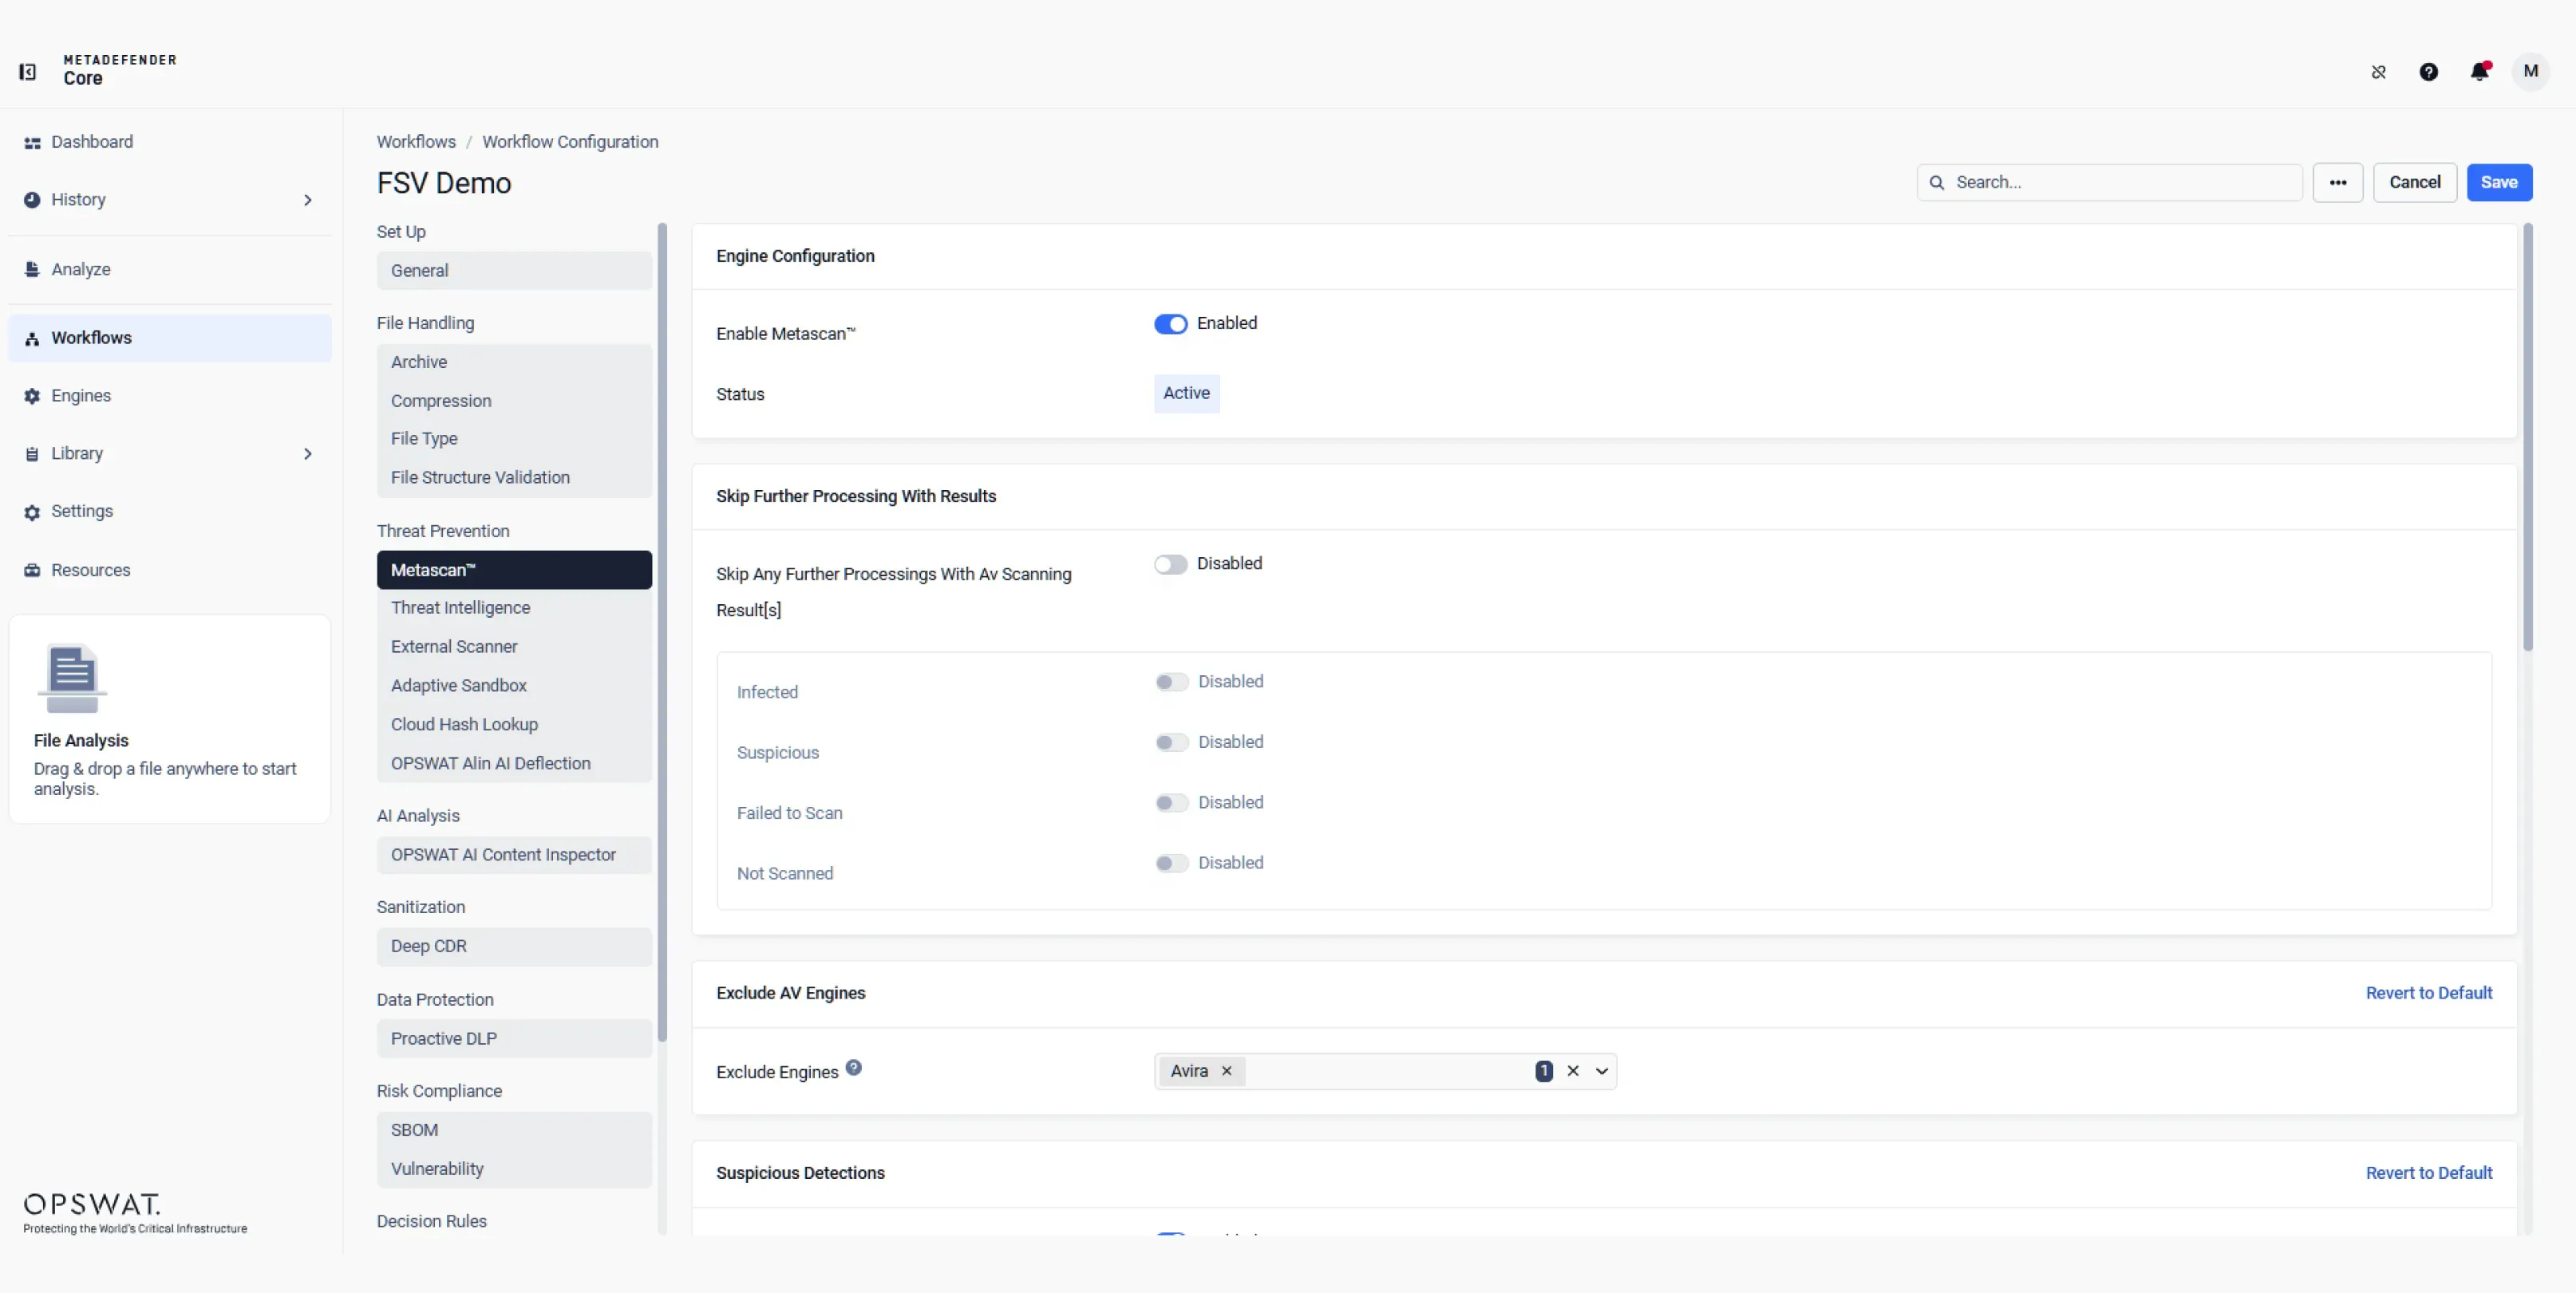
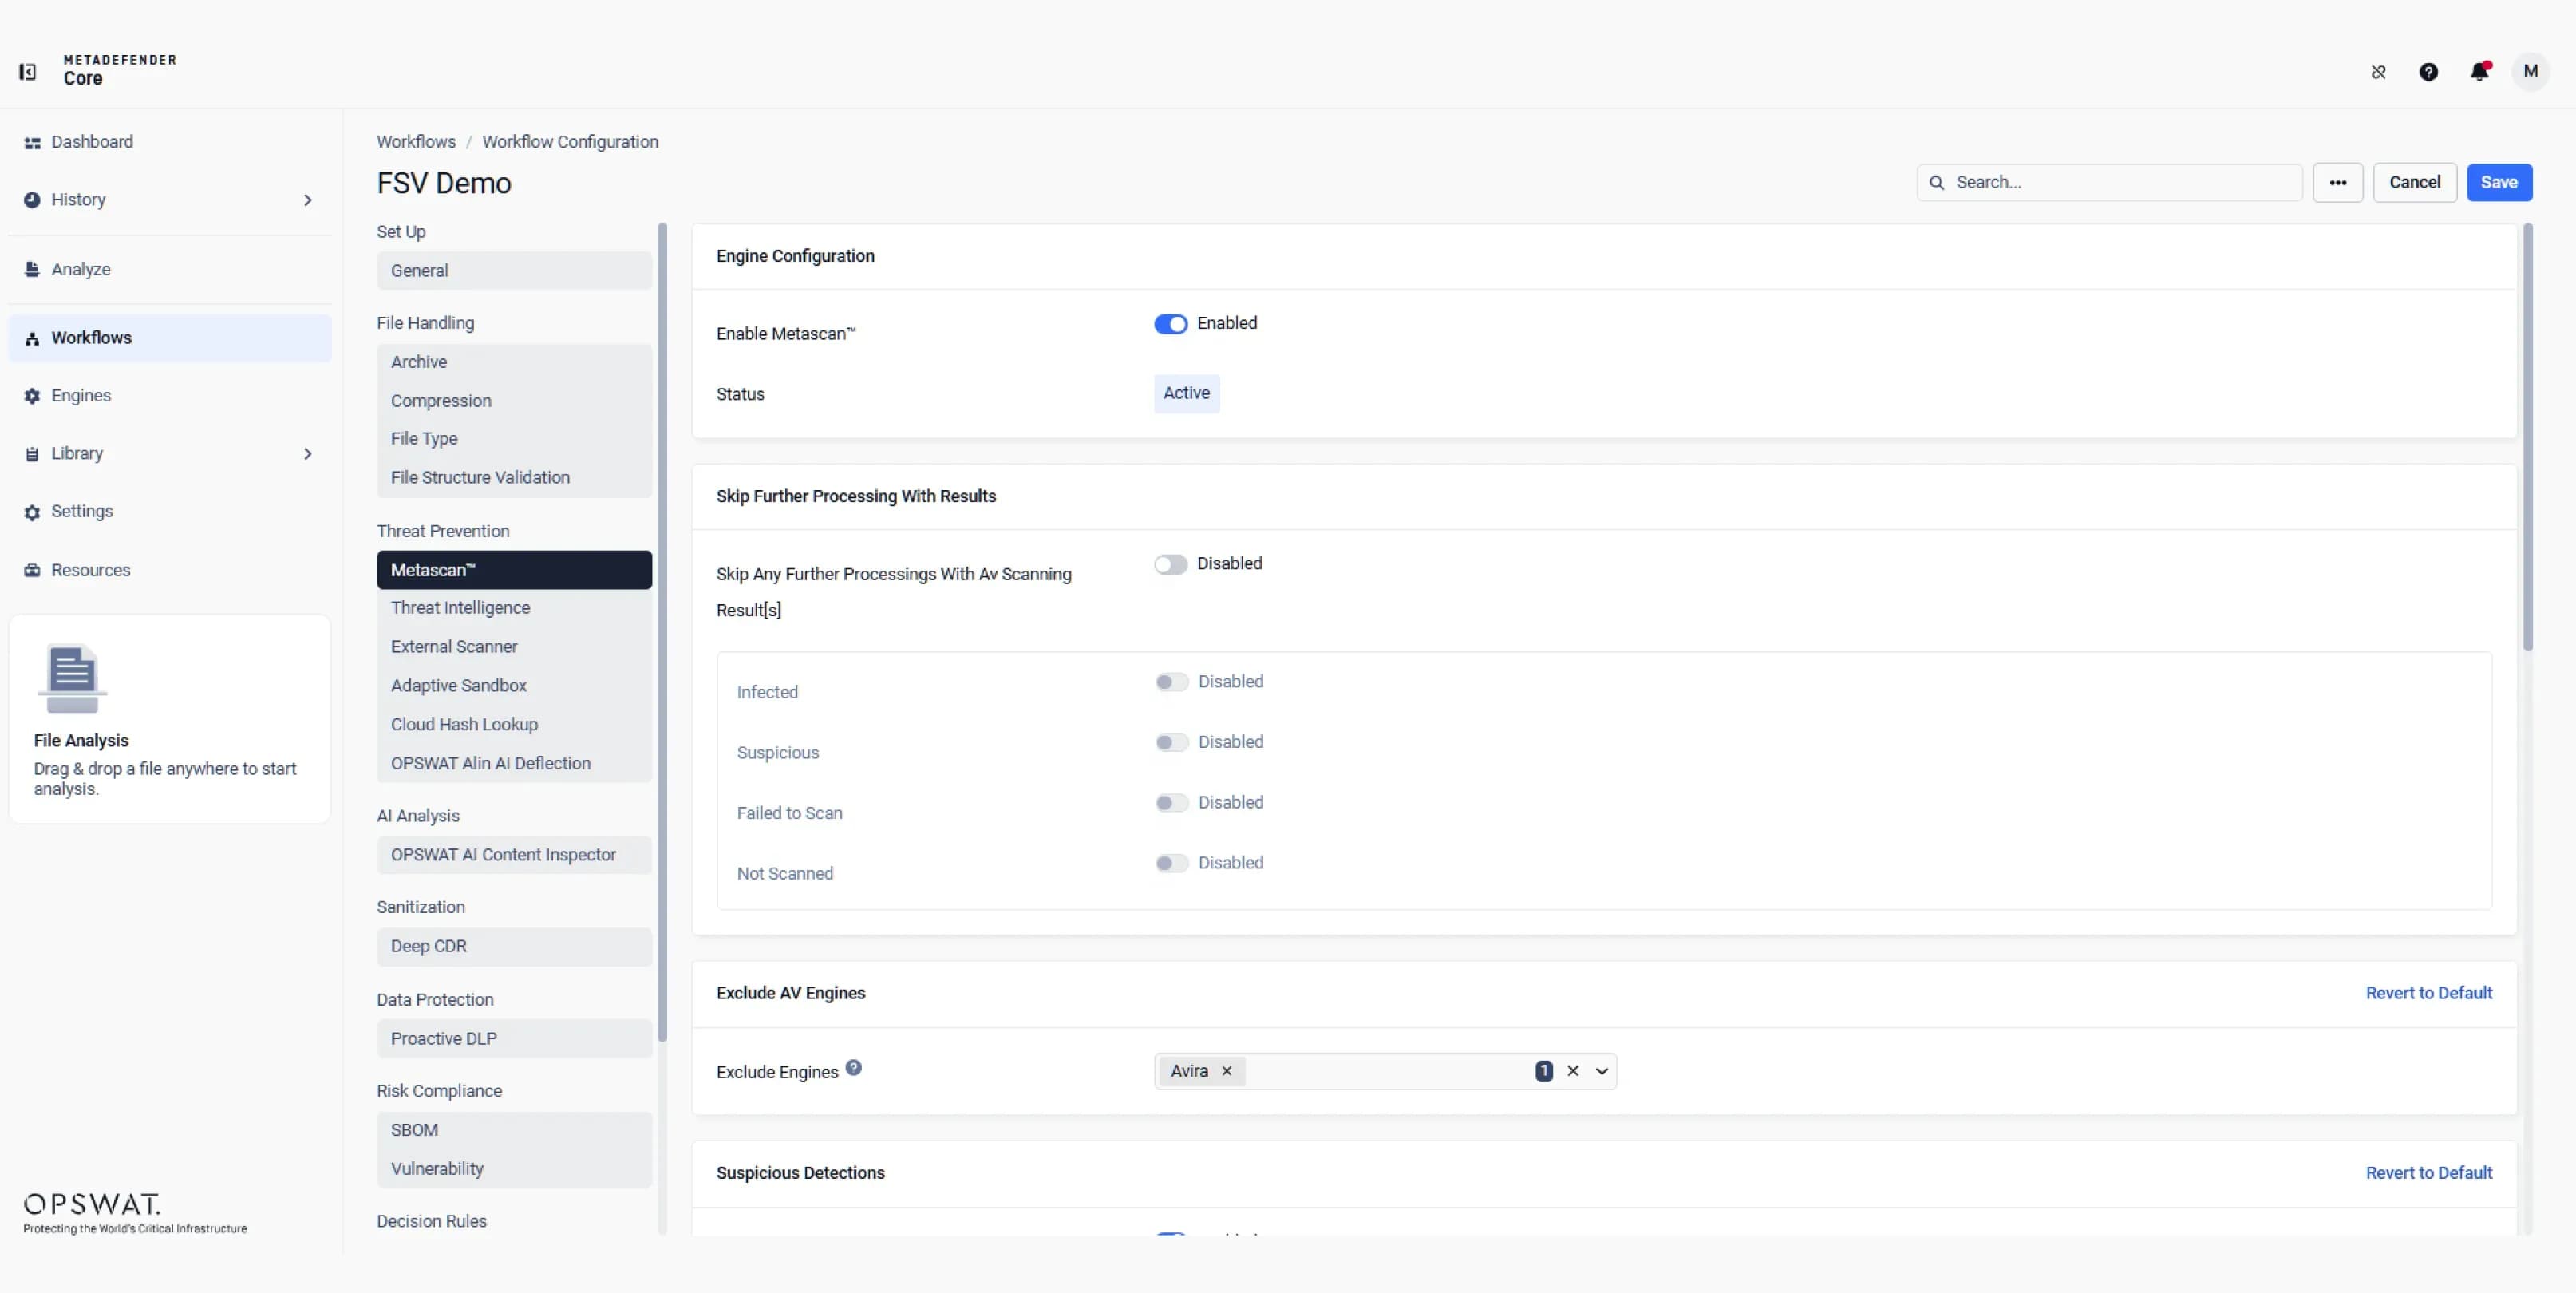 Prévention multicouche des menaces et détection basée sur l'IA
Associez Metascan, Predictive Alin AI, Threat Intelligence, Adaptive ,Sandbox et Alin AI Deflection pour identifier les menaces connues, inconnues et générées par l'IA grâce à une analyse multi-moteurs, des informations sur la réputation, l'analyse comportementale et un routage intelligent.
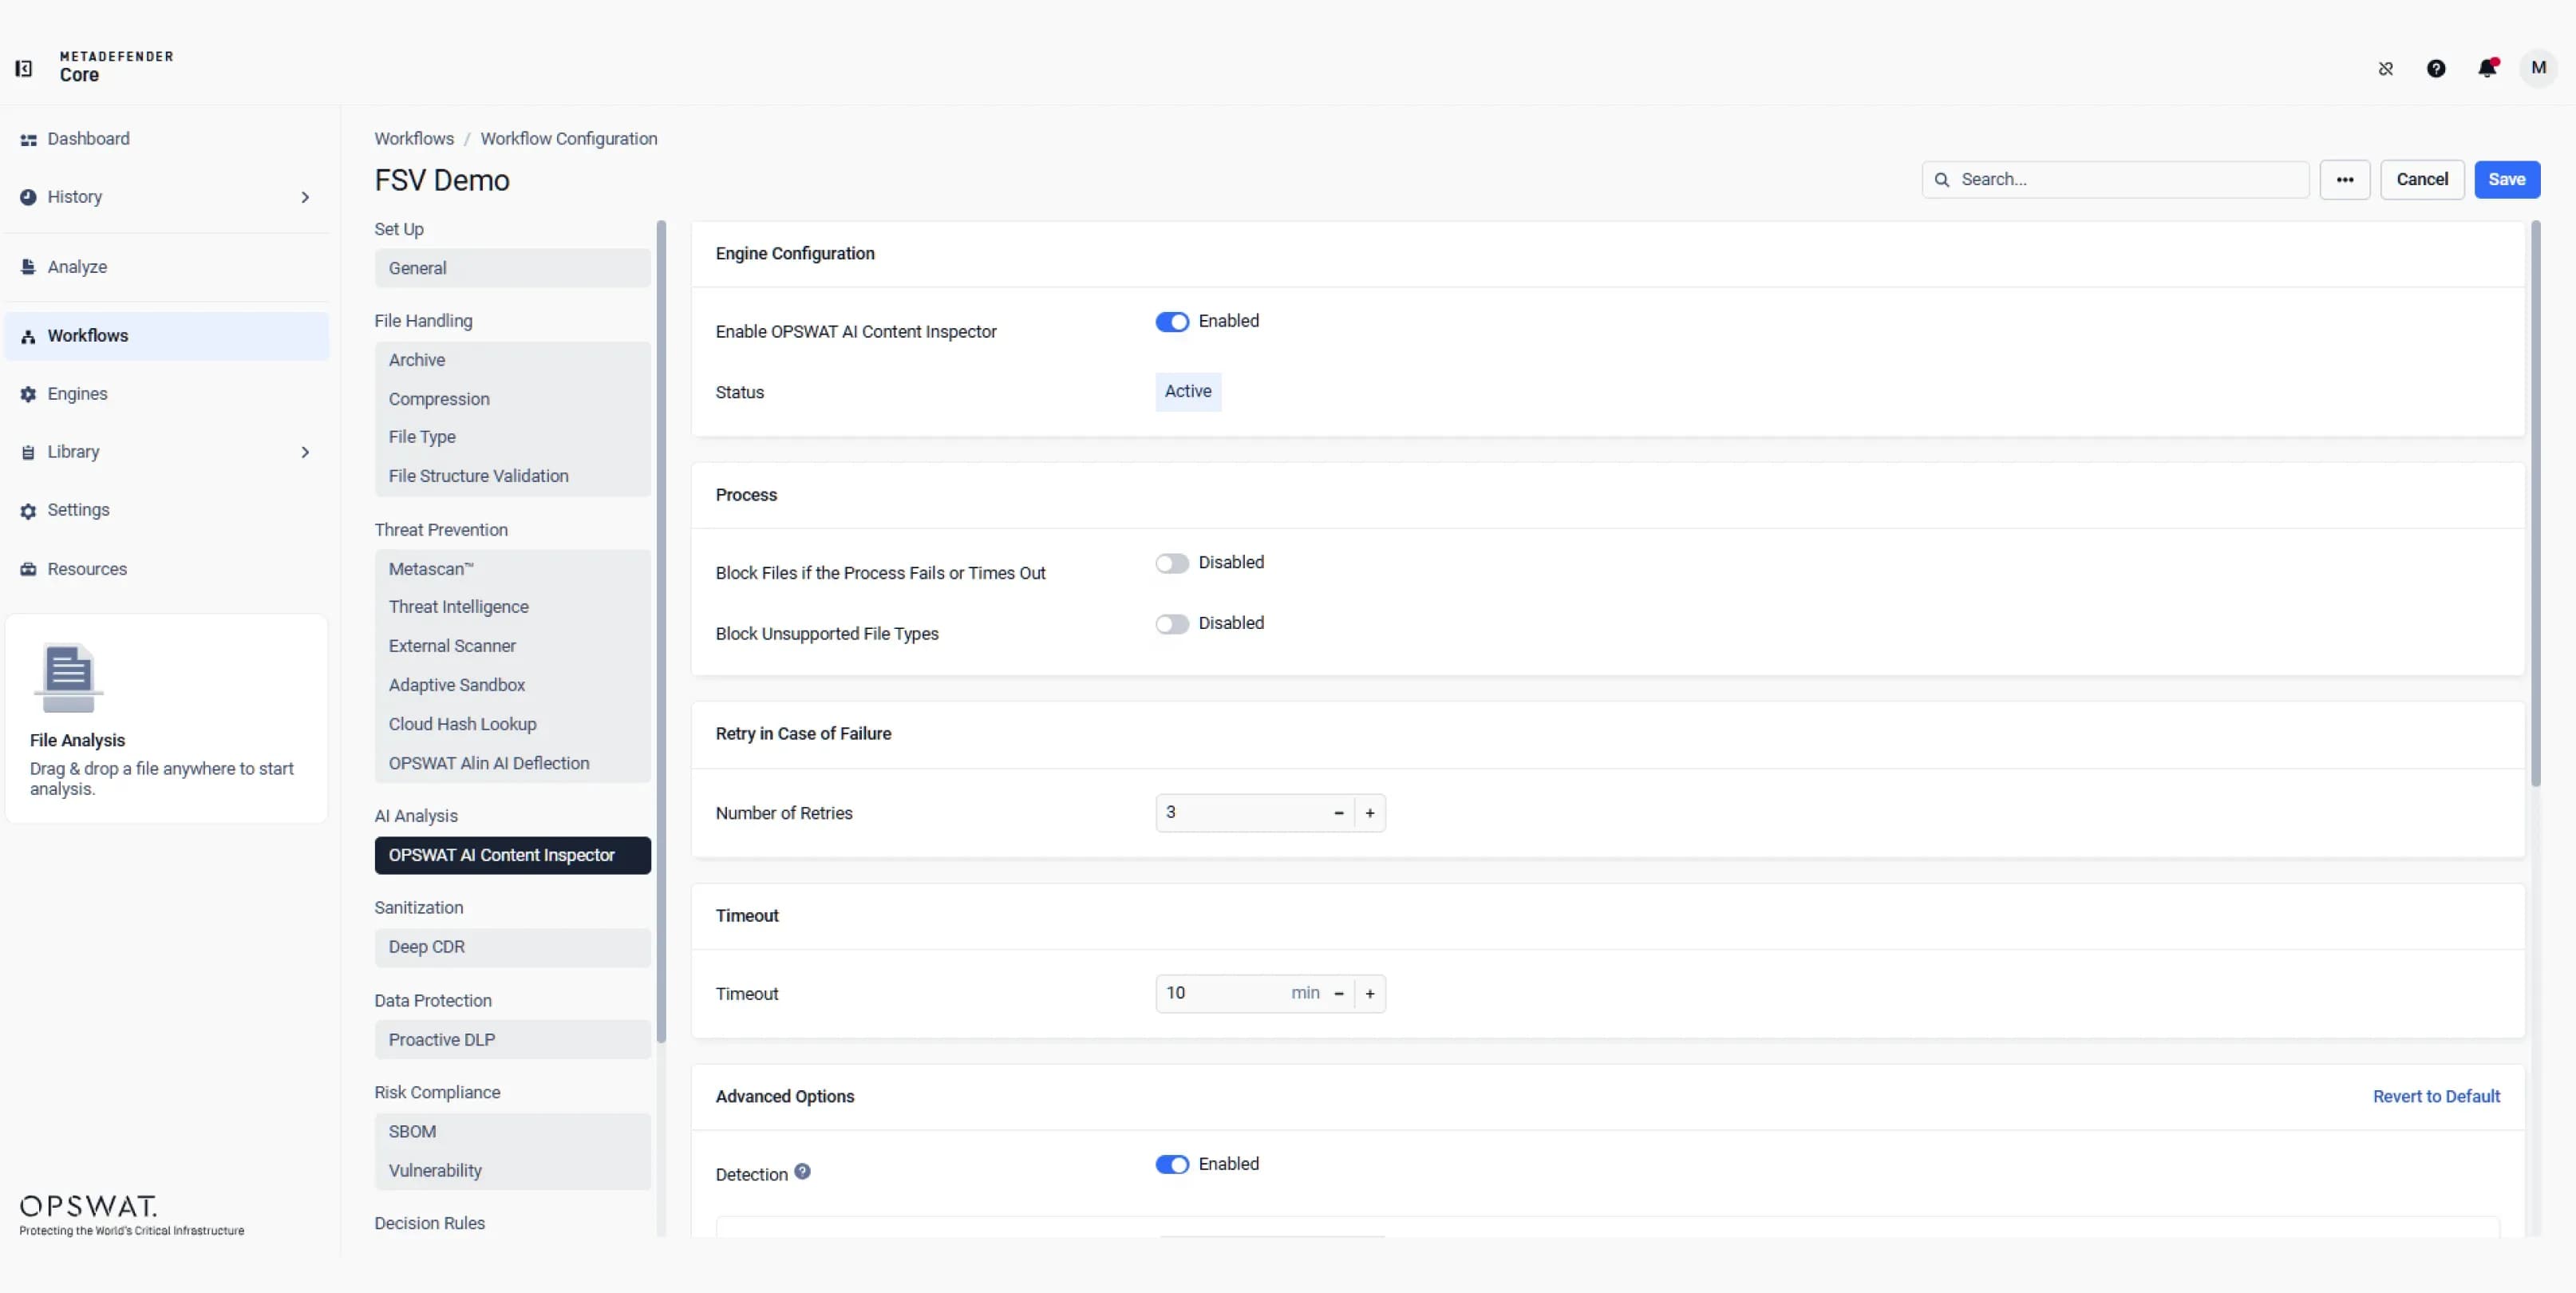 Contenu généré par l'IA et détection des fraudes
Configurez AI Content Inspector pour analyser les textes et les images, identifier les contenus générés par l'IA et détecter les fraudes potentielles. Utilisez ses conclusions pour évaluer les risques avant que les fichiers n'entrent dans des flux de travail critiques.
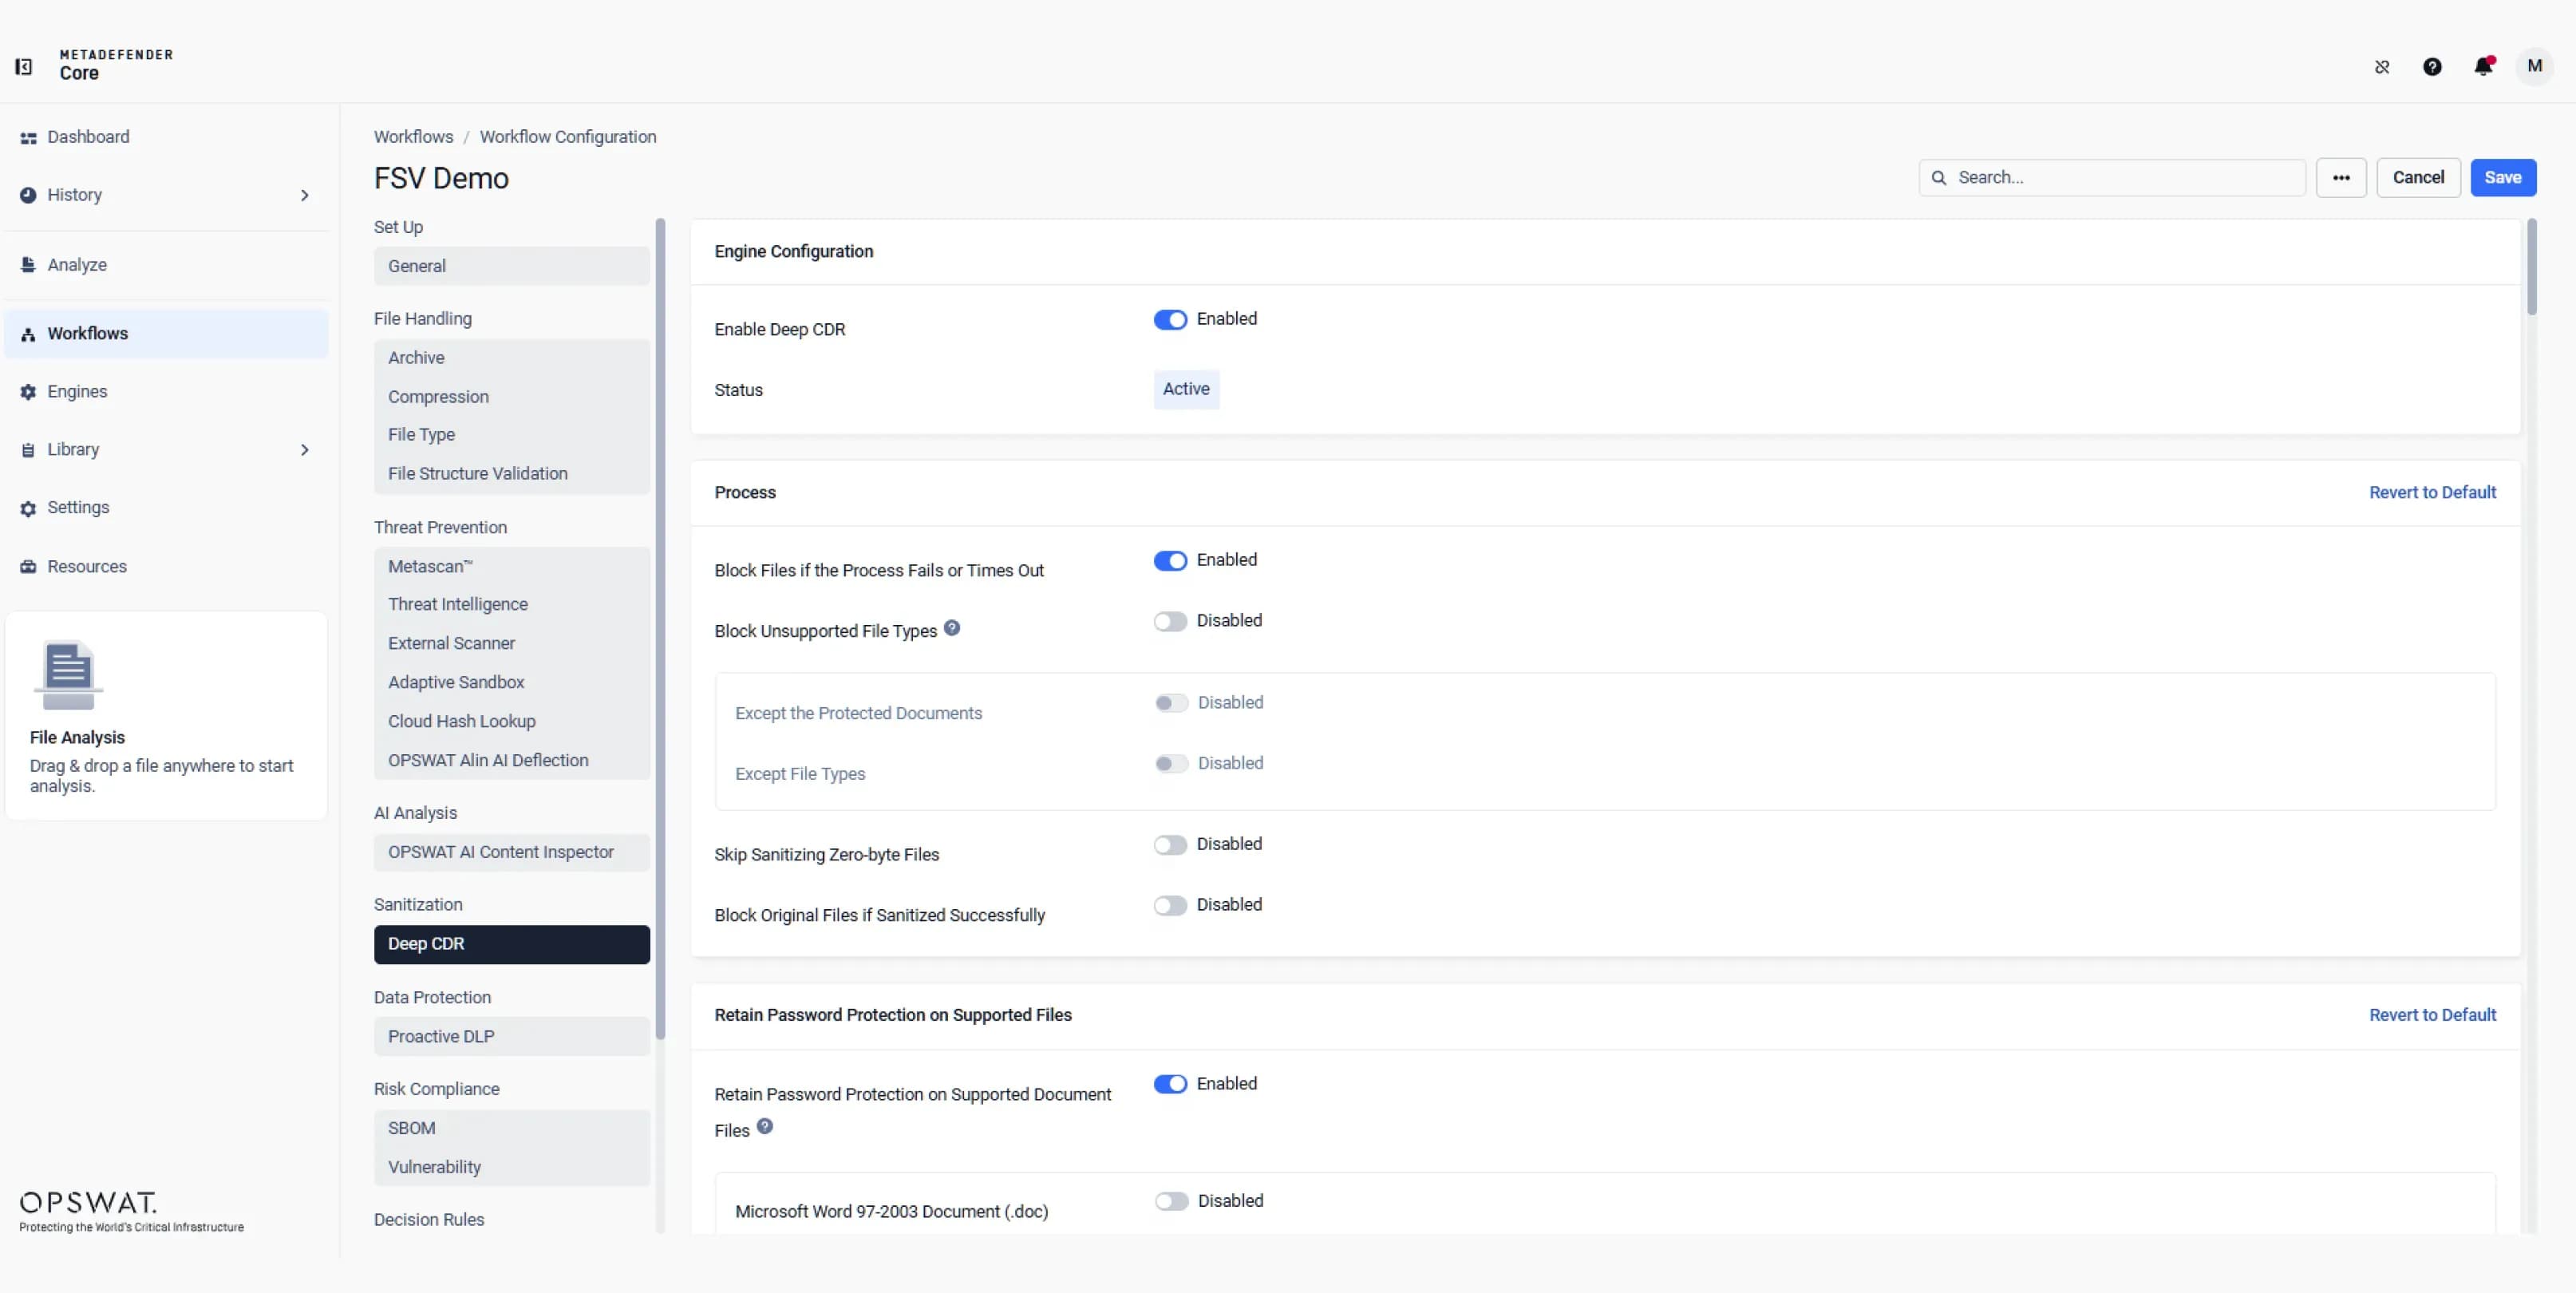 Détection des failles « zero-day » grâce à une désinfection approfondie des fichiers
Configurez la technologie Deep CDR™ pour nettoyer les fichiers en supprimant tout contenu potentiellement malveillant et en recréant des versions sûres et exploitables, tout en préservant les fonctionnalités essentielles à l'activité, avant que les fichiers n'entrent dans les flux de travail en aval.
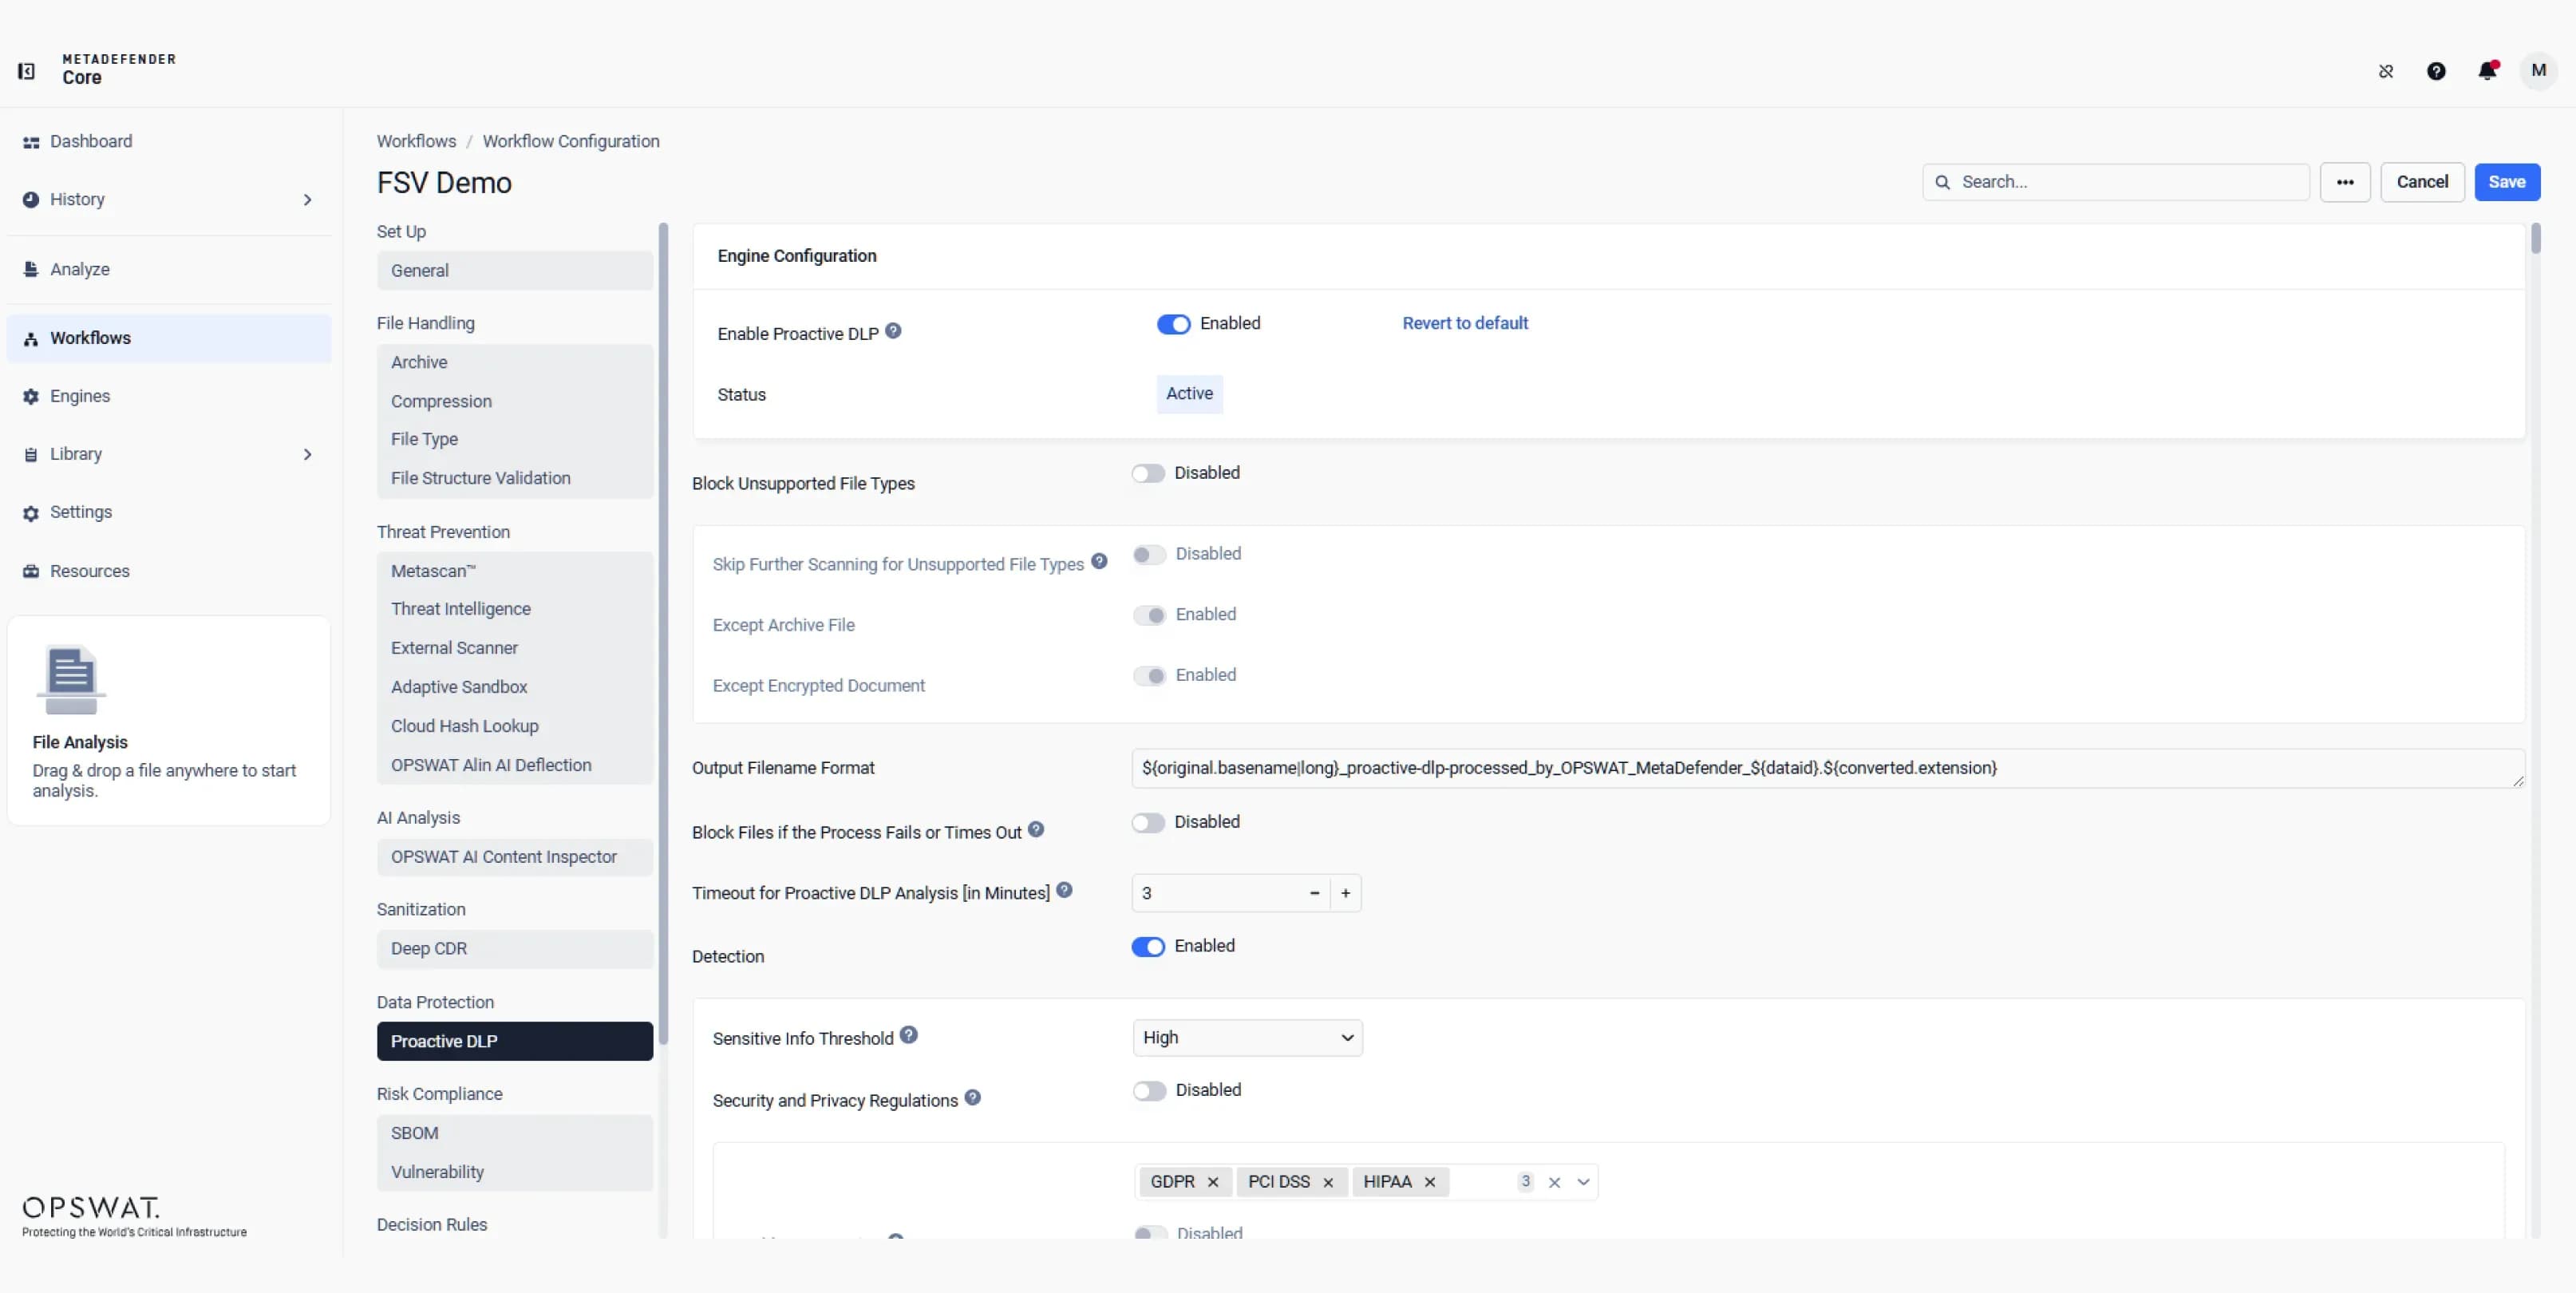 Protection des données sensibles
Utilisez la classification et la détection de modèles basées sur l'IA pour identifier et protéger les données sensibles. Configurez des règles pour surveiller les mouvements de fichiers, réduire les risques liés au personnel interne et masquer, bloquer ou déclencher des alertes en fonction de la politique définie.
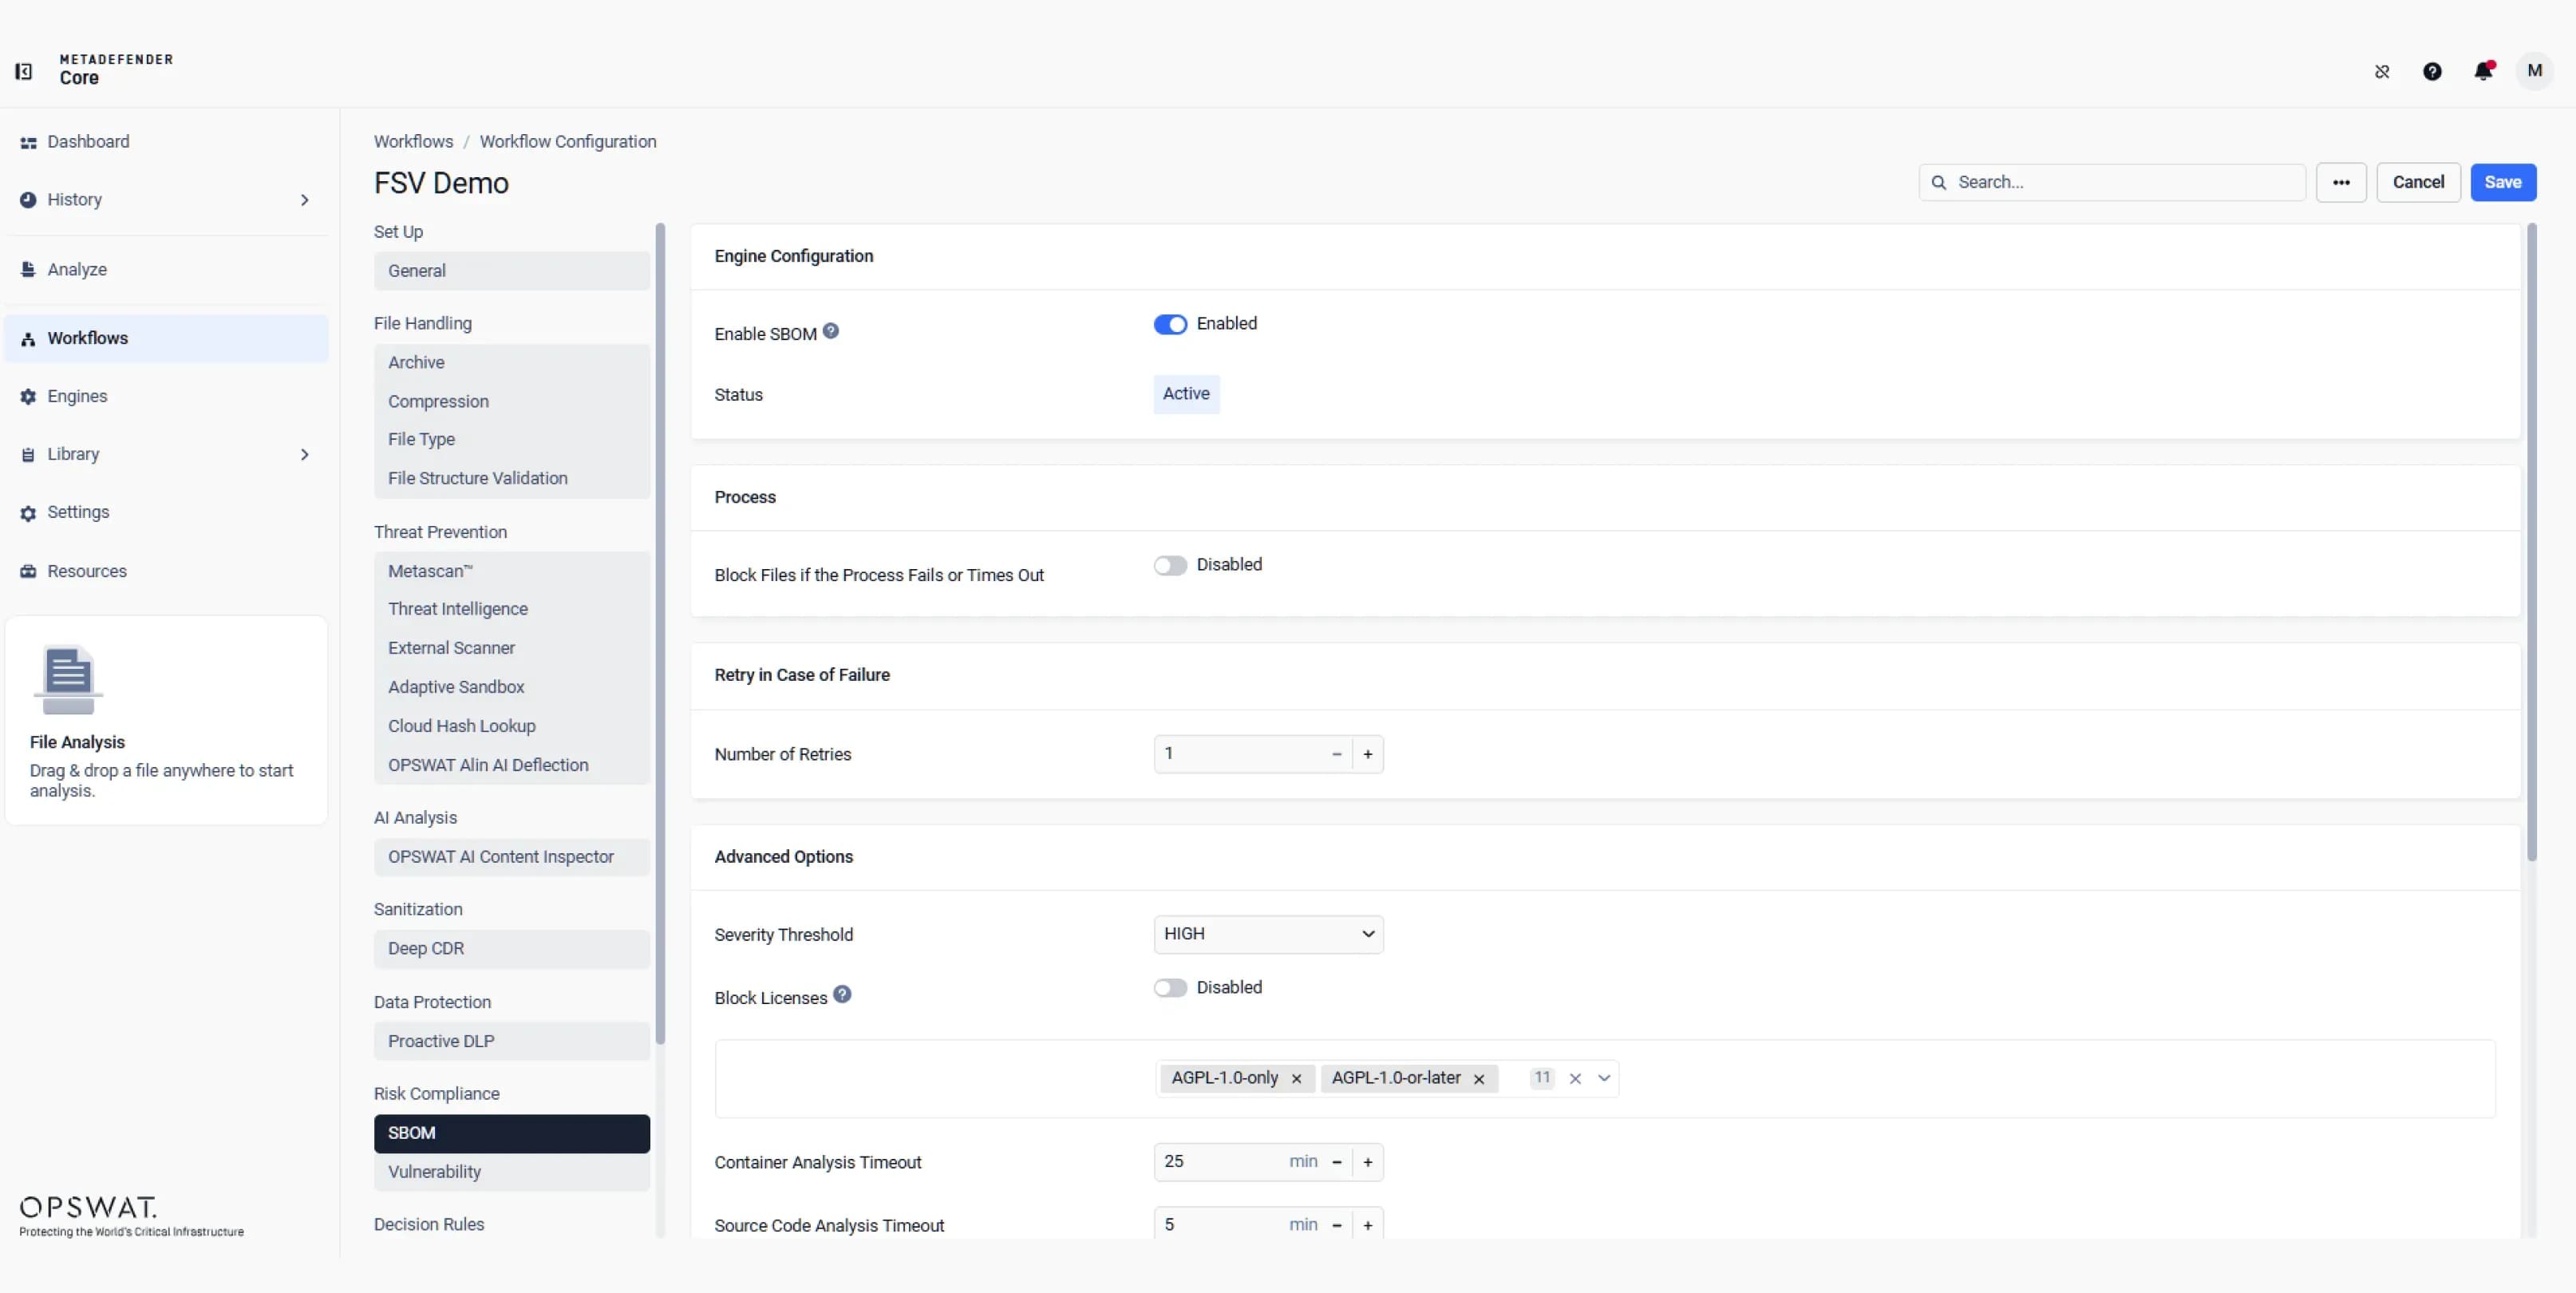 Génération d'une liste des composants logiciels (SBOM) et évaluation des vulnérabilités
Analyser les fichiers, les programmes d'installation et les exécutables afin de générer une liste SBOM répertoriant les composants, les versions, les licences et les dépendances. Identifier les vulnérabilités connues et appliquer des politiques fondées sur les risques avant que les logiciels ne soient déployés dans des environnements critiques.
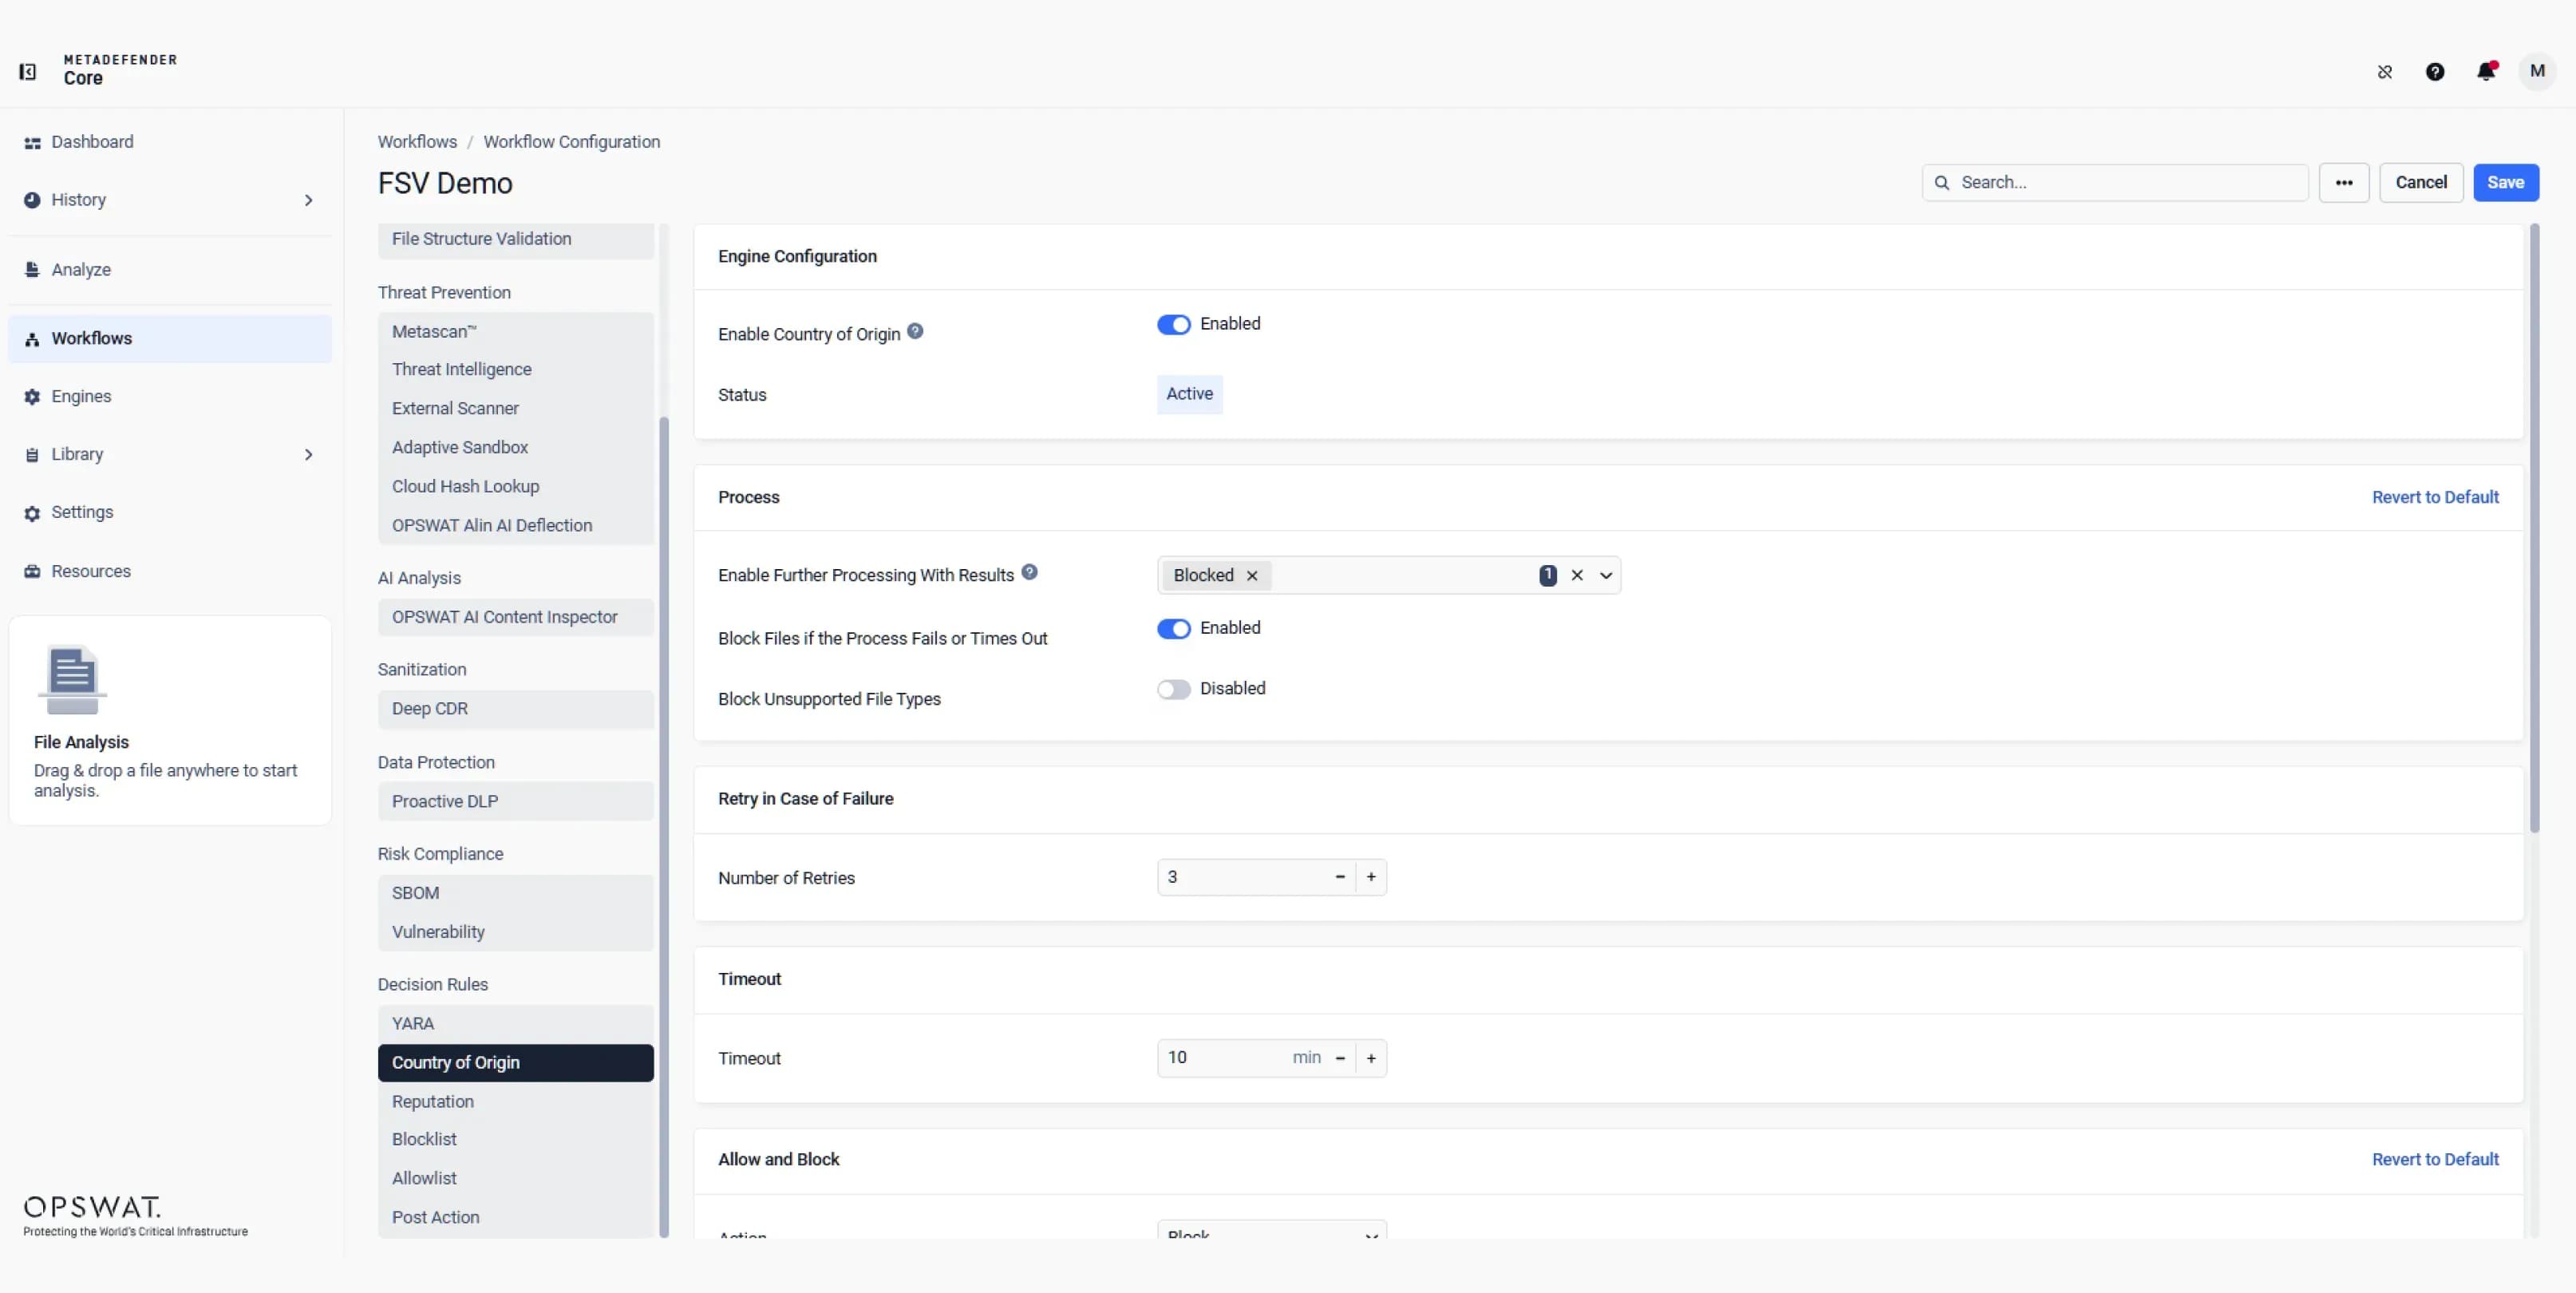 Règles de décision et mise en œuvre des politiques
Configurez les règles YARA, de pays d'origine, de réputation, de liste noire, de liste blanche et d'actions post-analyse afin d'évaluer le contexte des fichiers et les résultats de l'analyse, puis d'autoriser, de bloquer ou de rediriger automatiquement les fichiers conformément à la politique en vigueur.
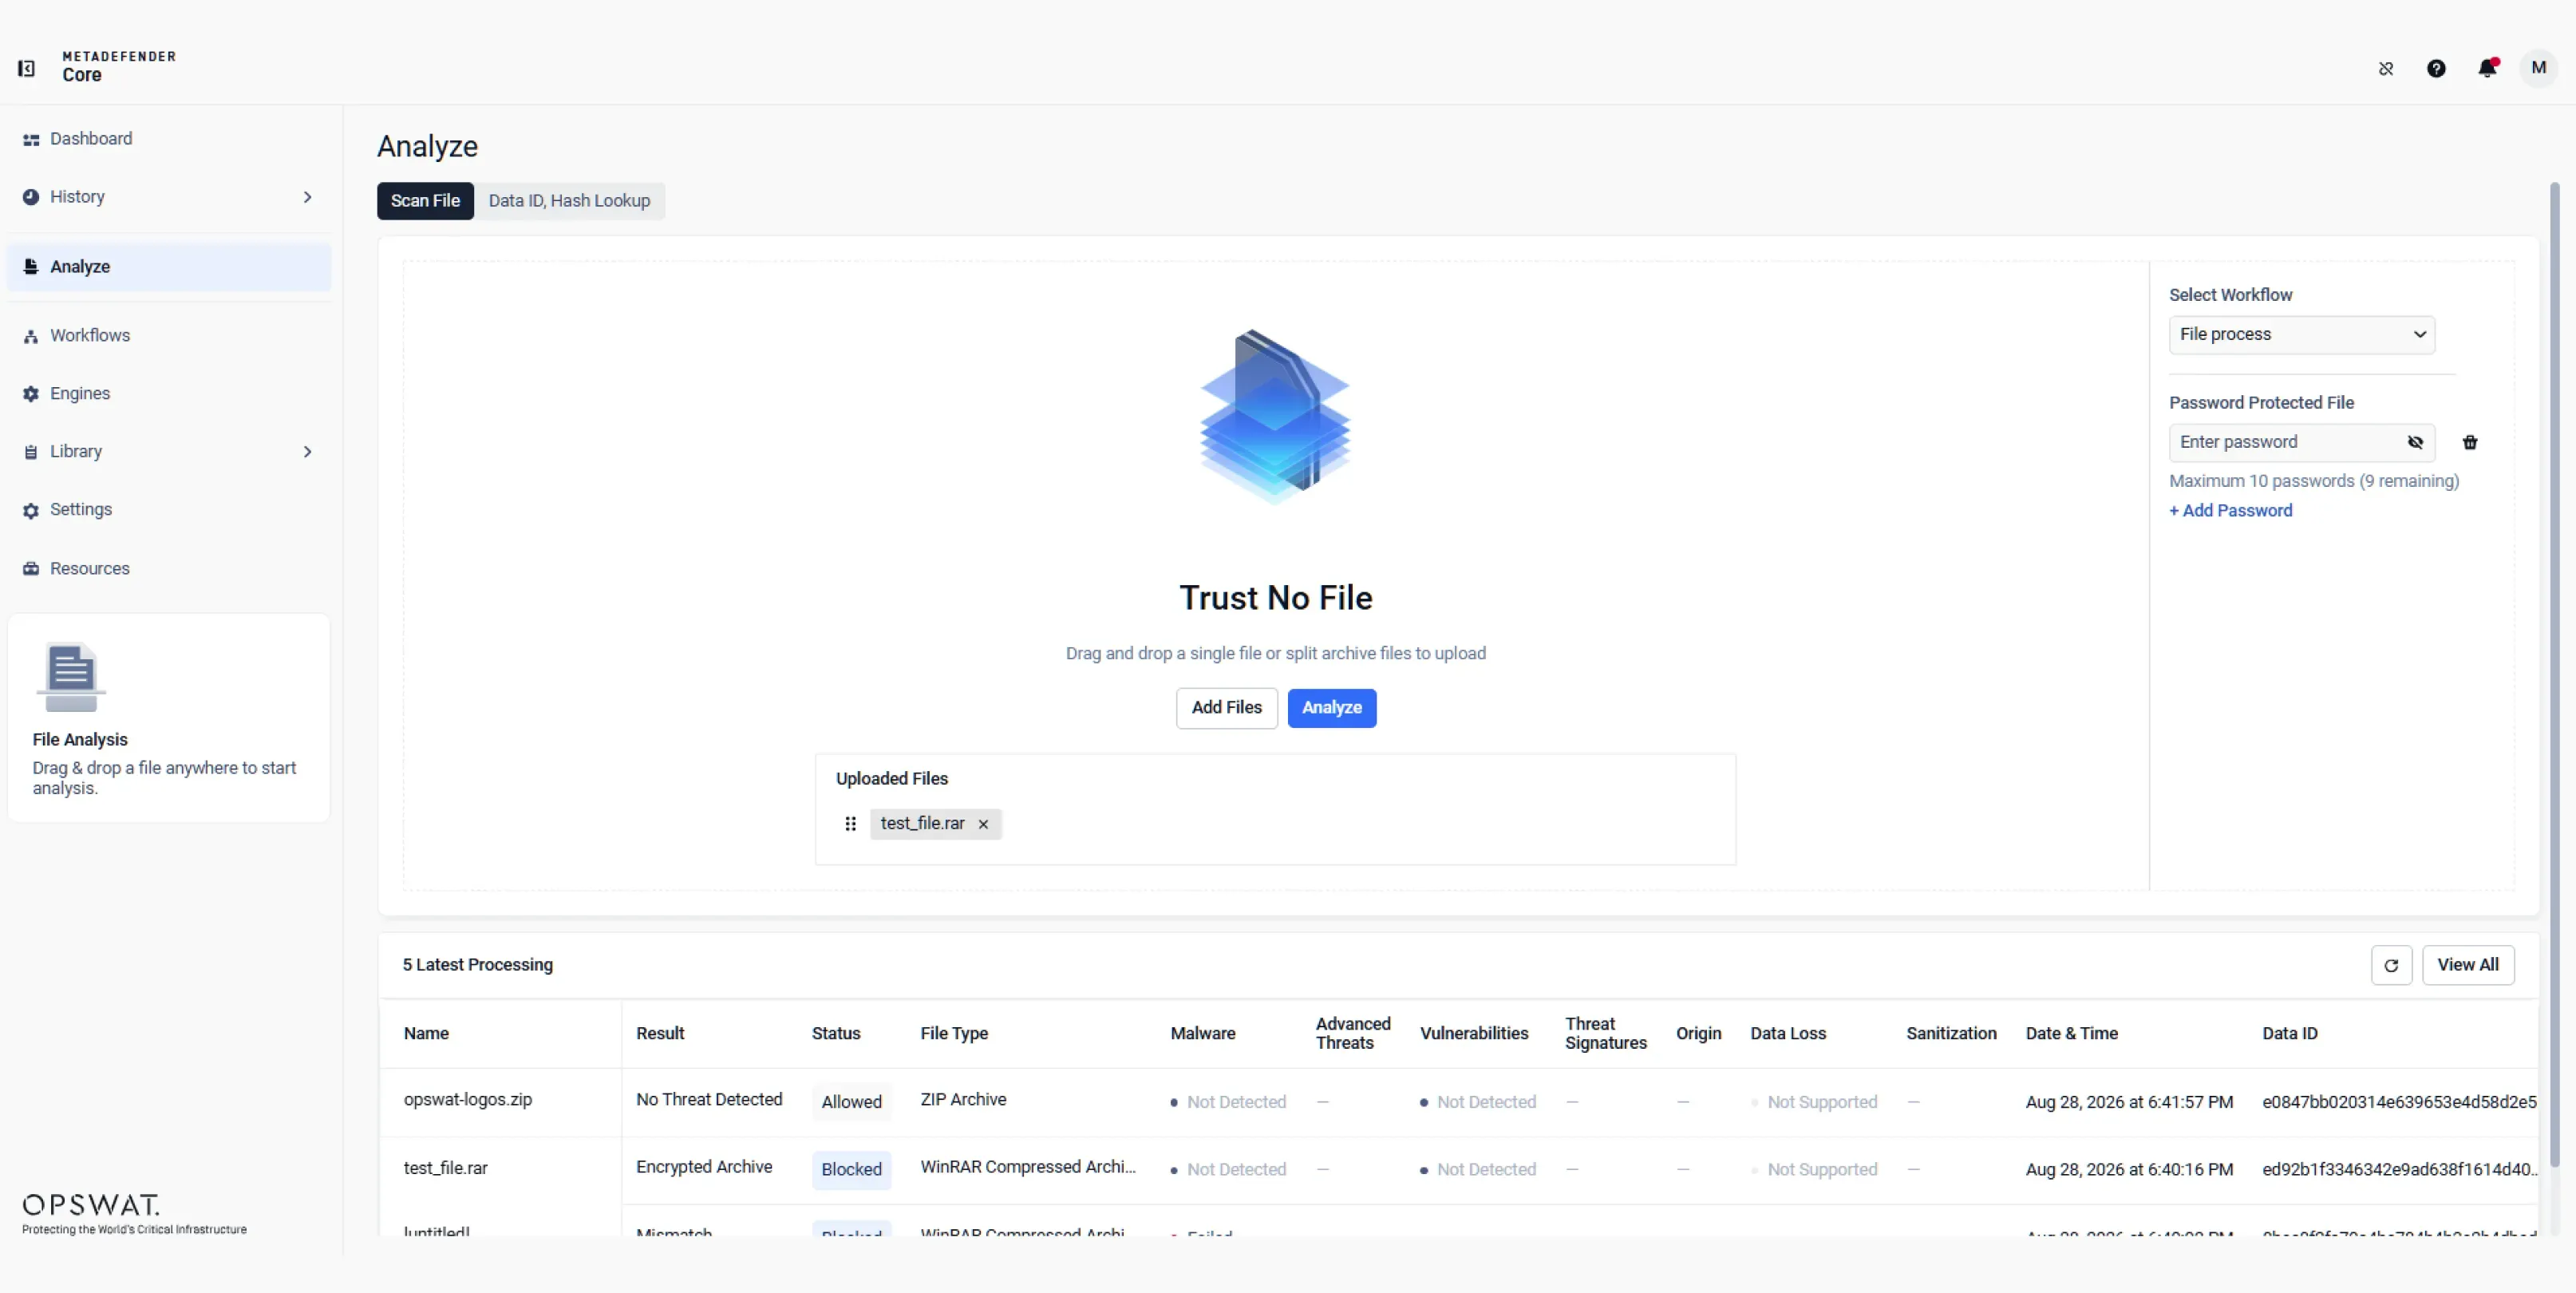
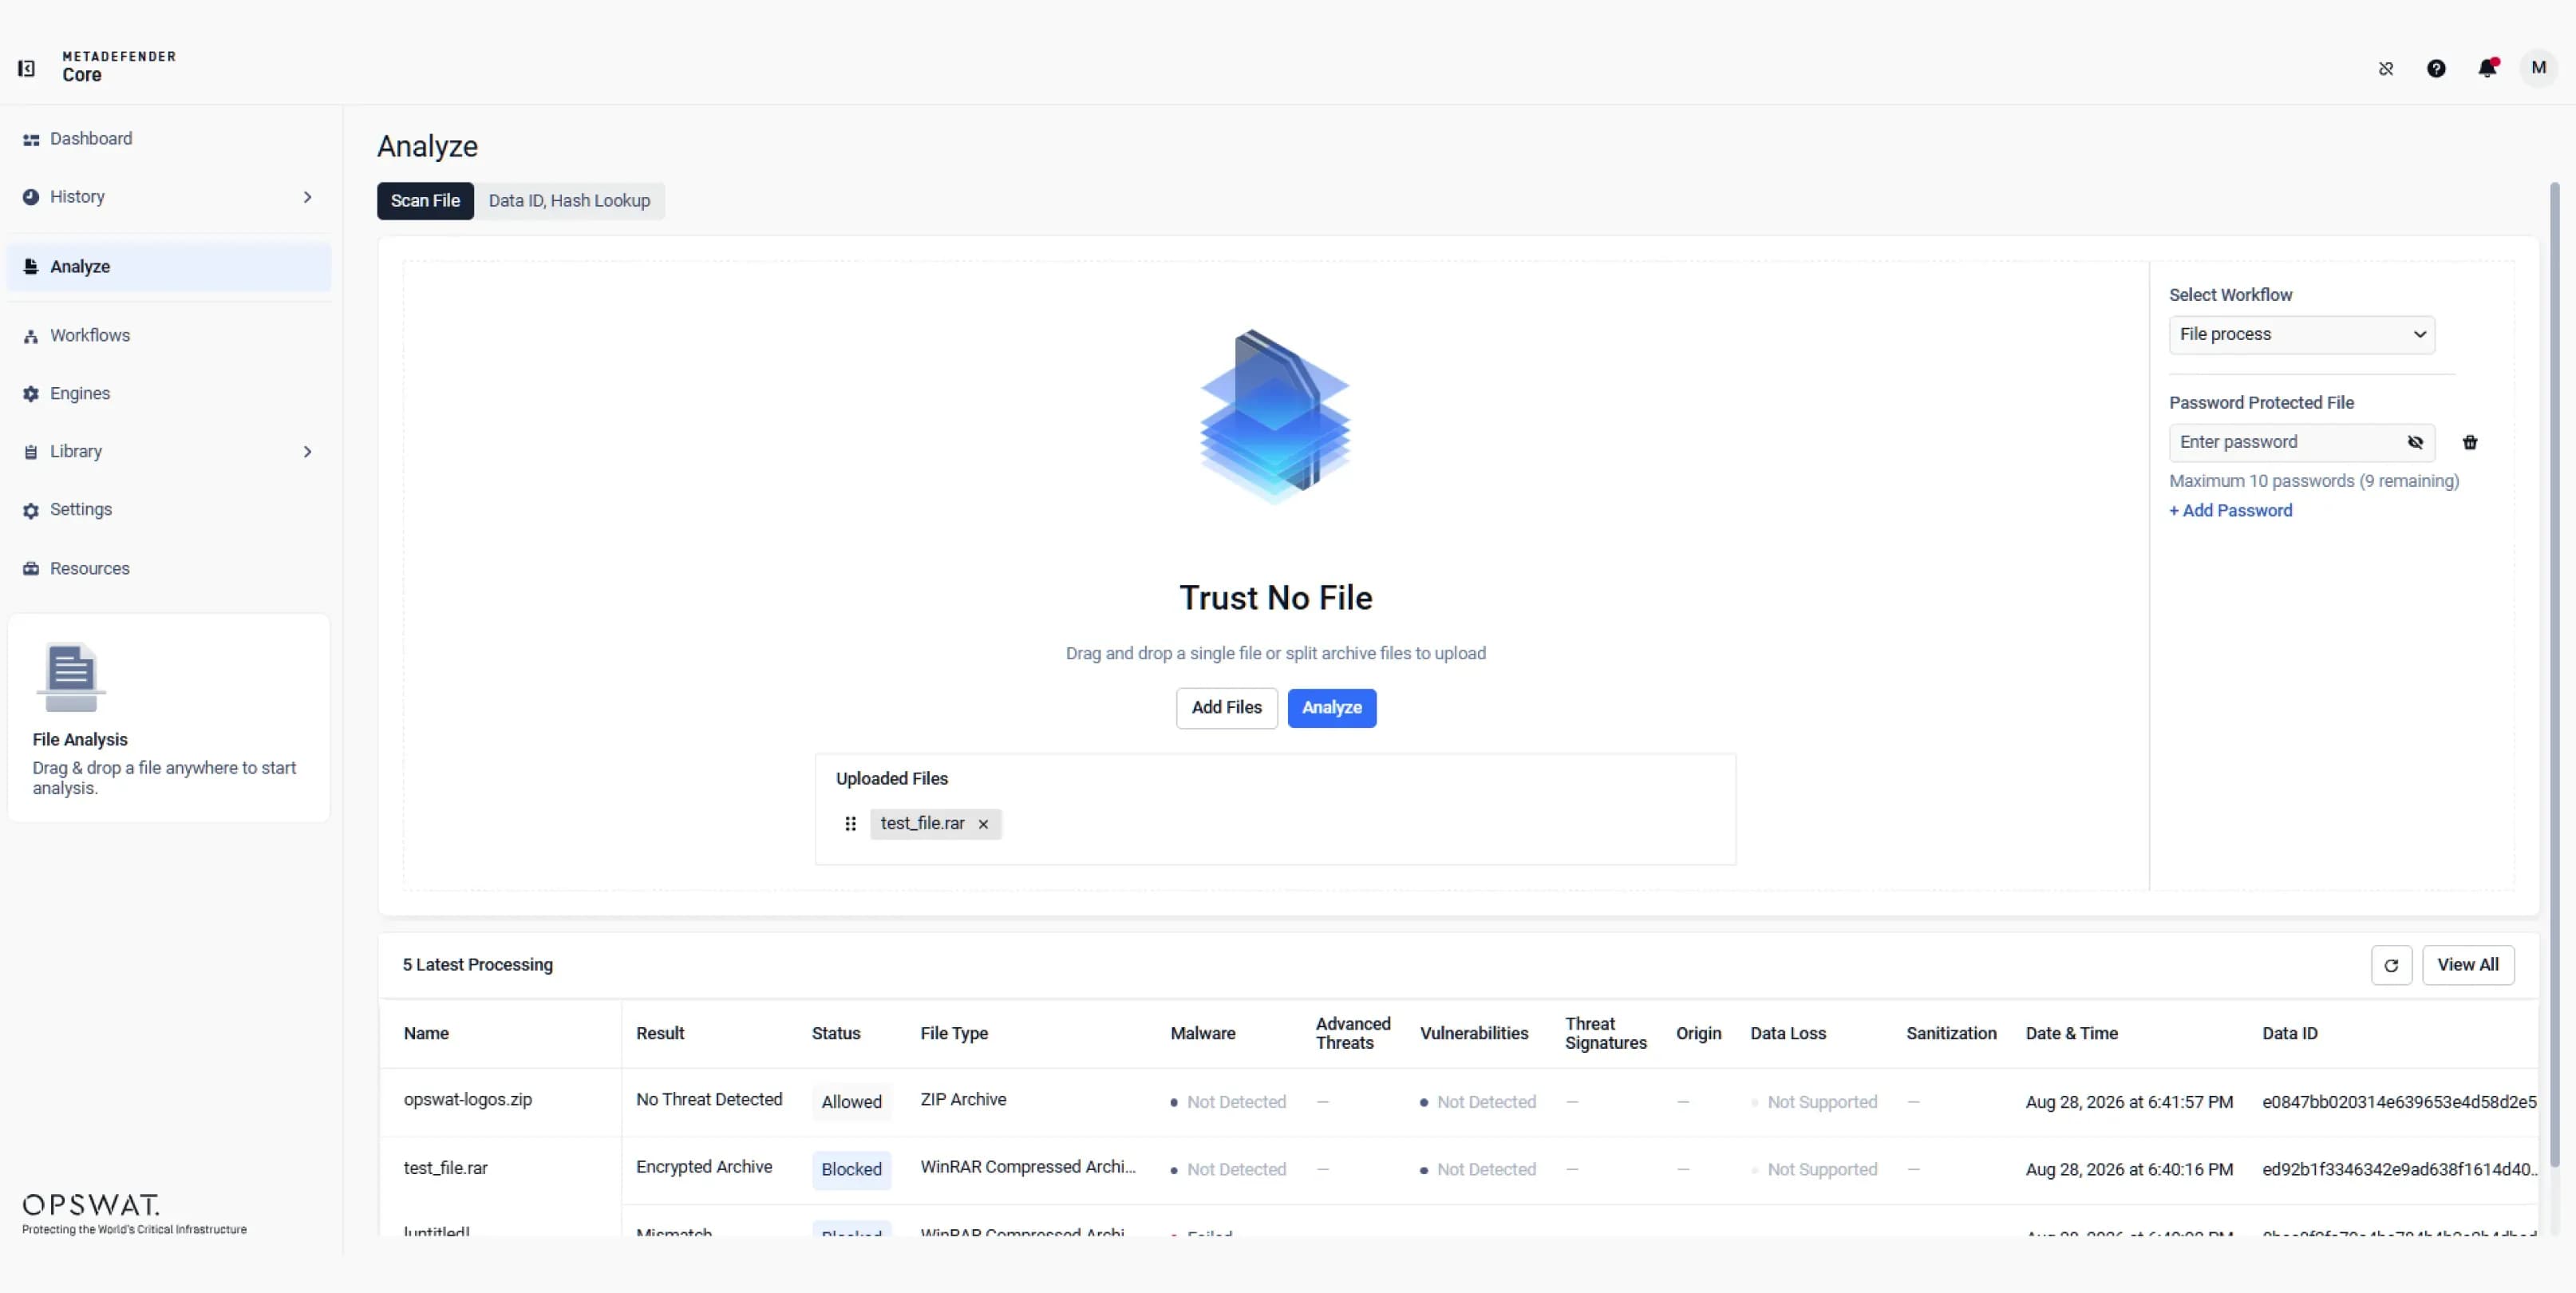 Sélectionnez ou importez un fichier, choisissez le workflow souhaité et indiquez un mot de passe si nécessaire. Cliquez sur « Traiter » pour lancer l'analyse du fichier à l'aide des moteurs de sécurité configurés.
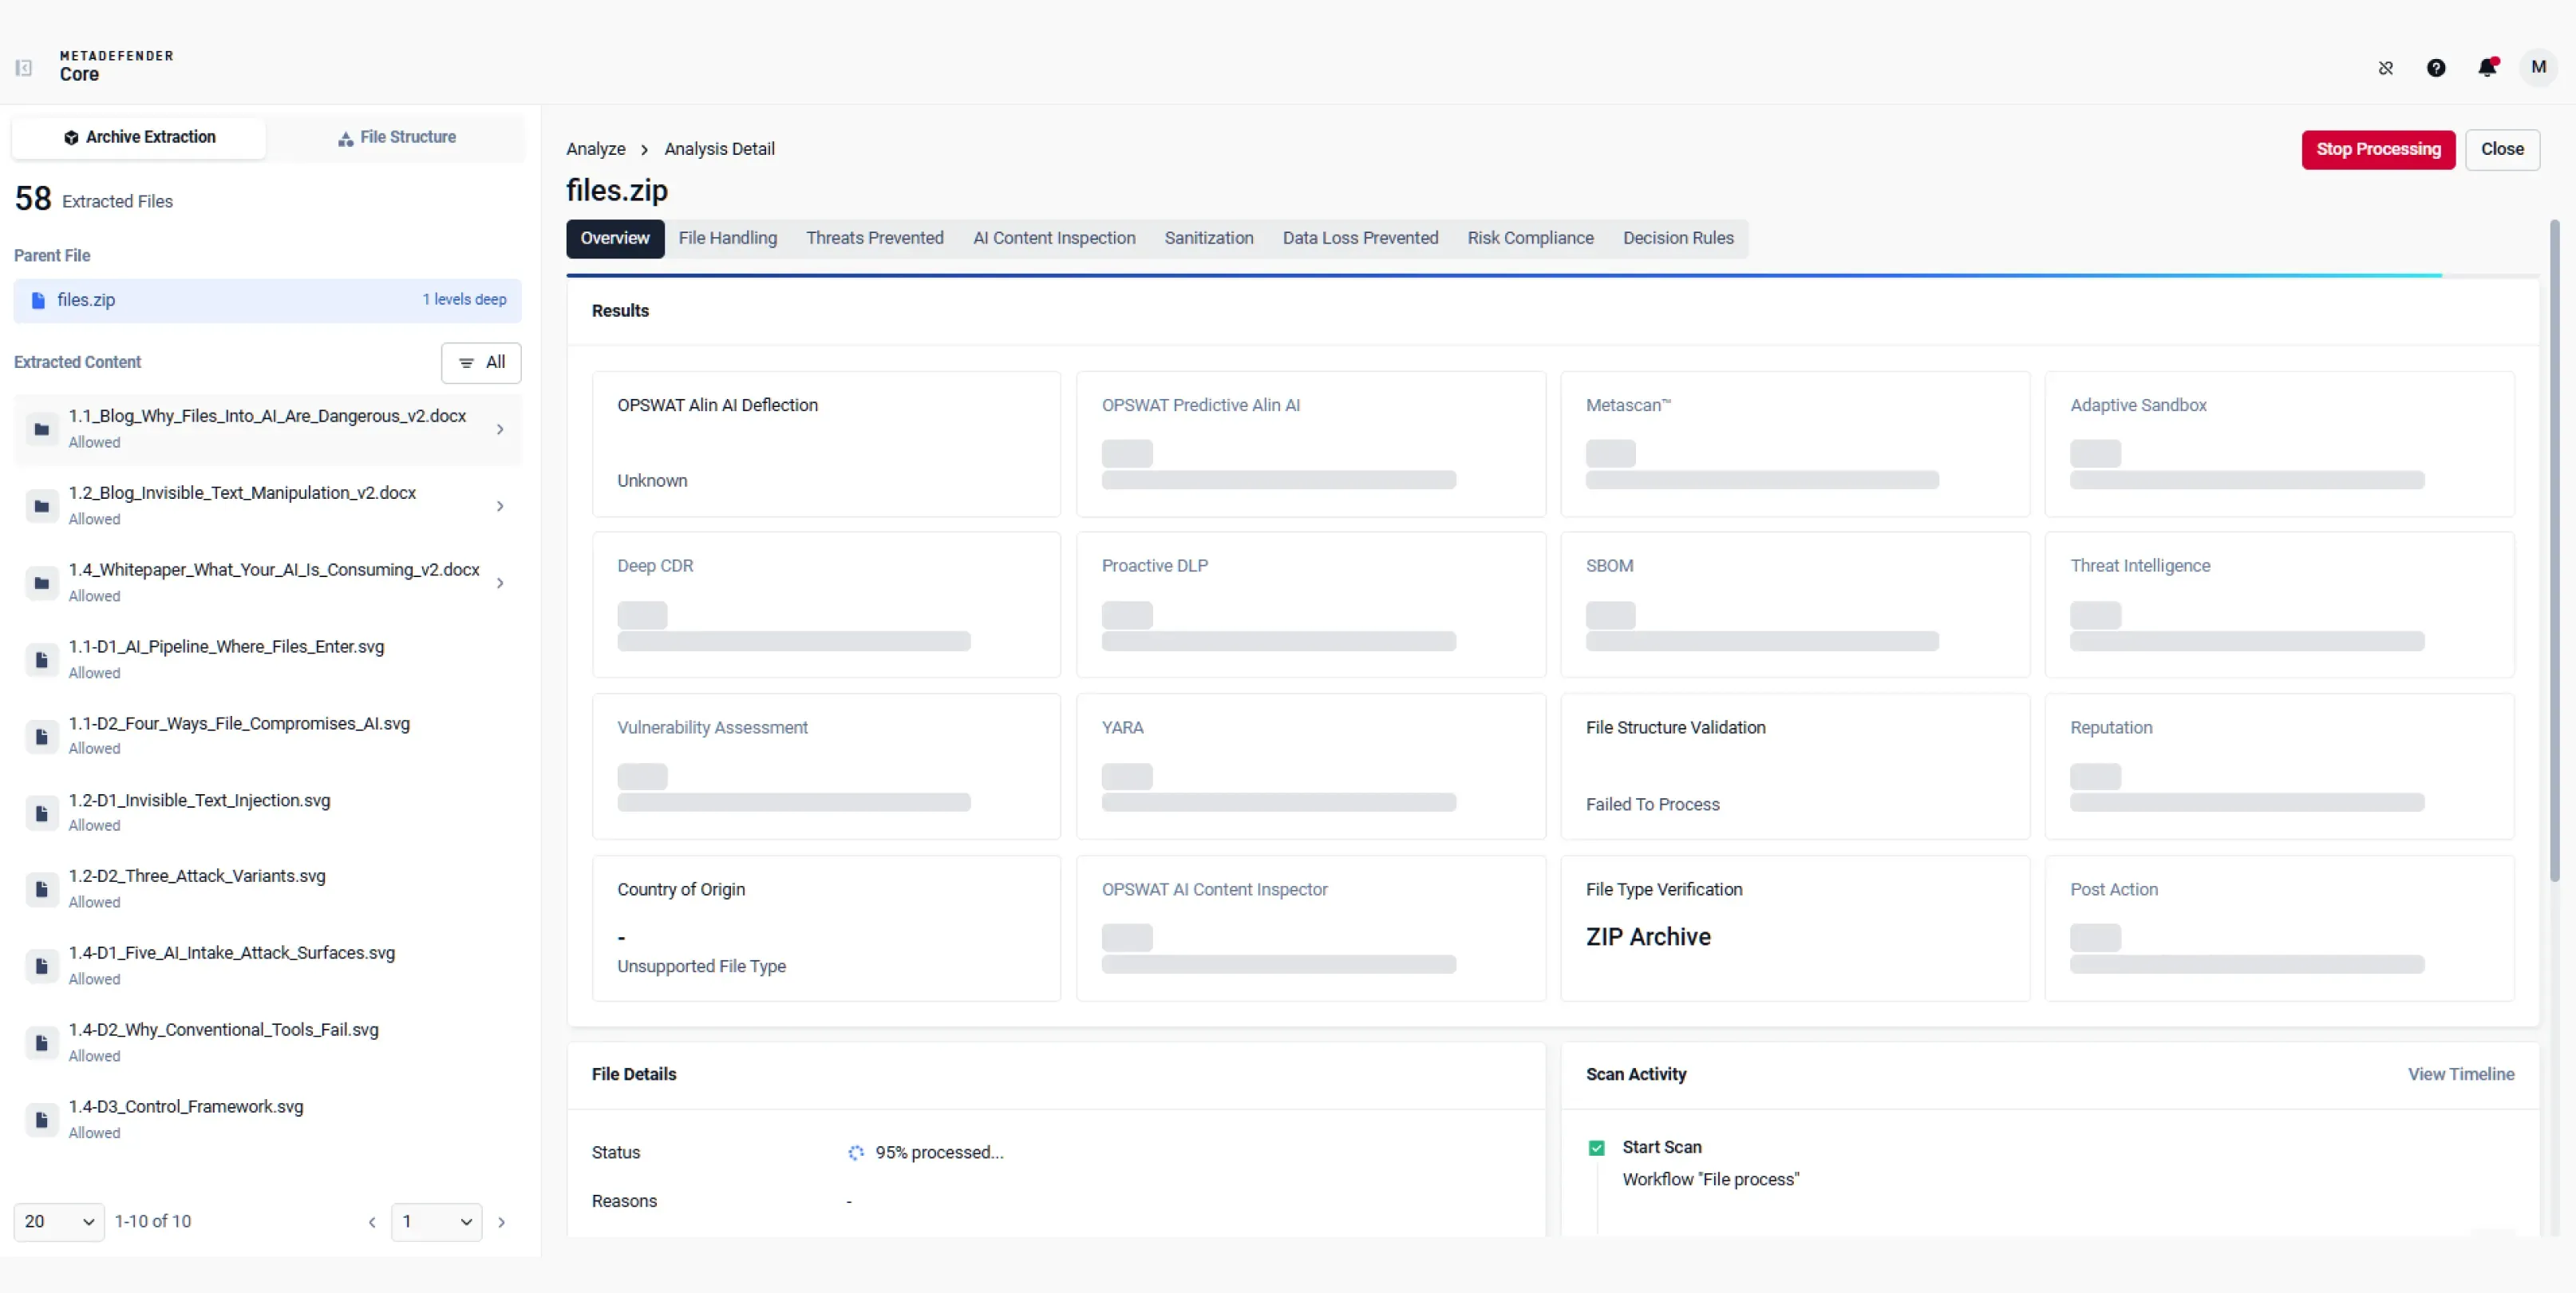
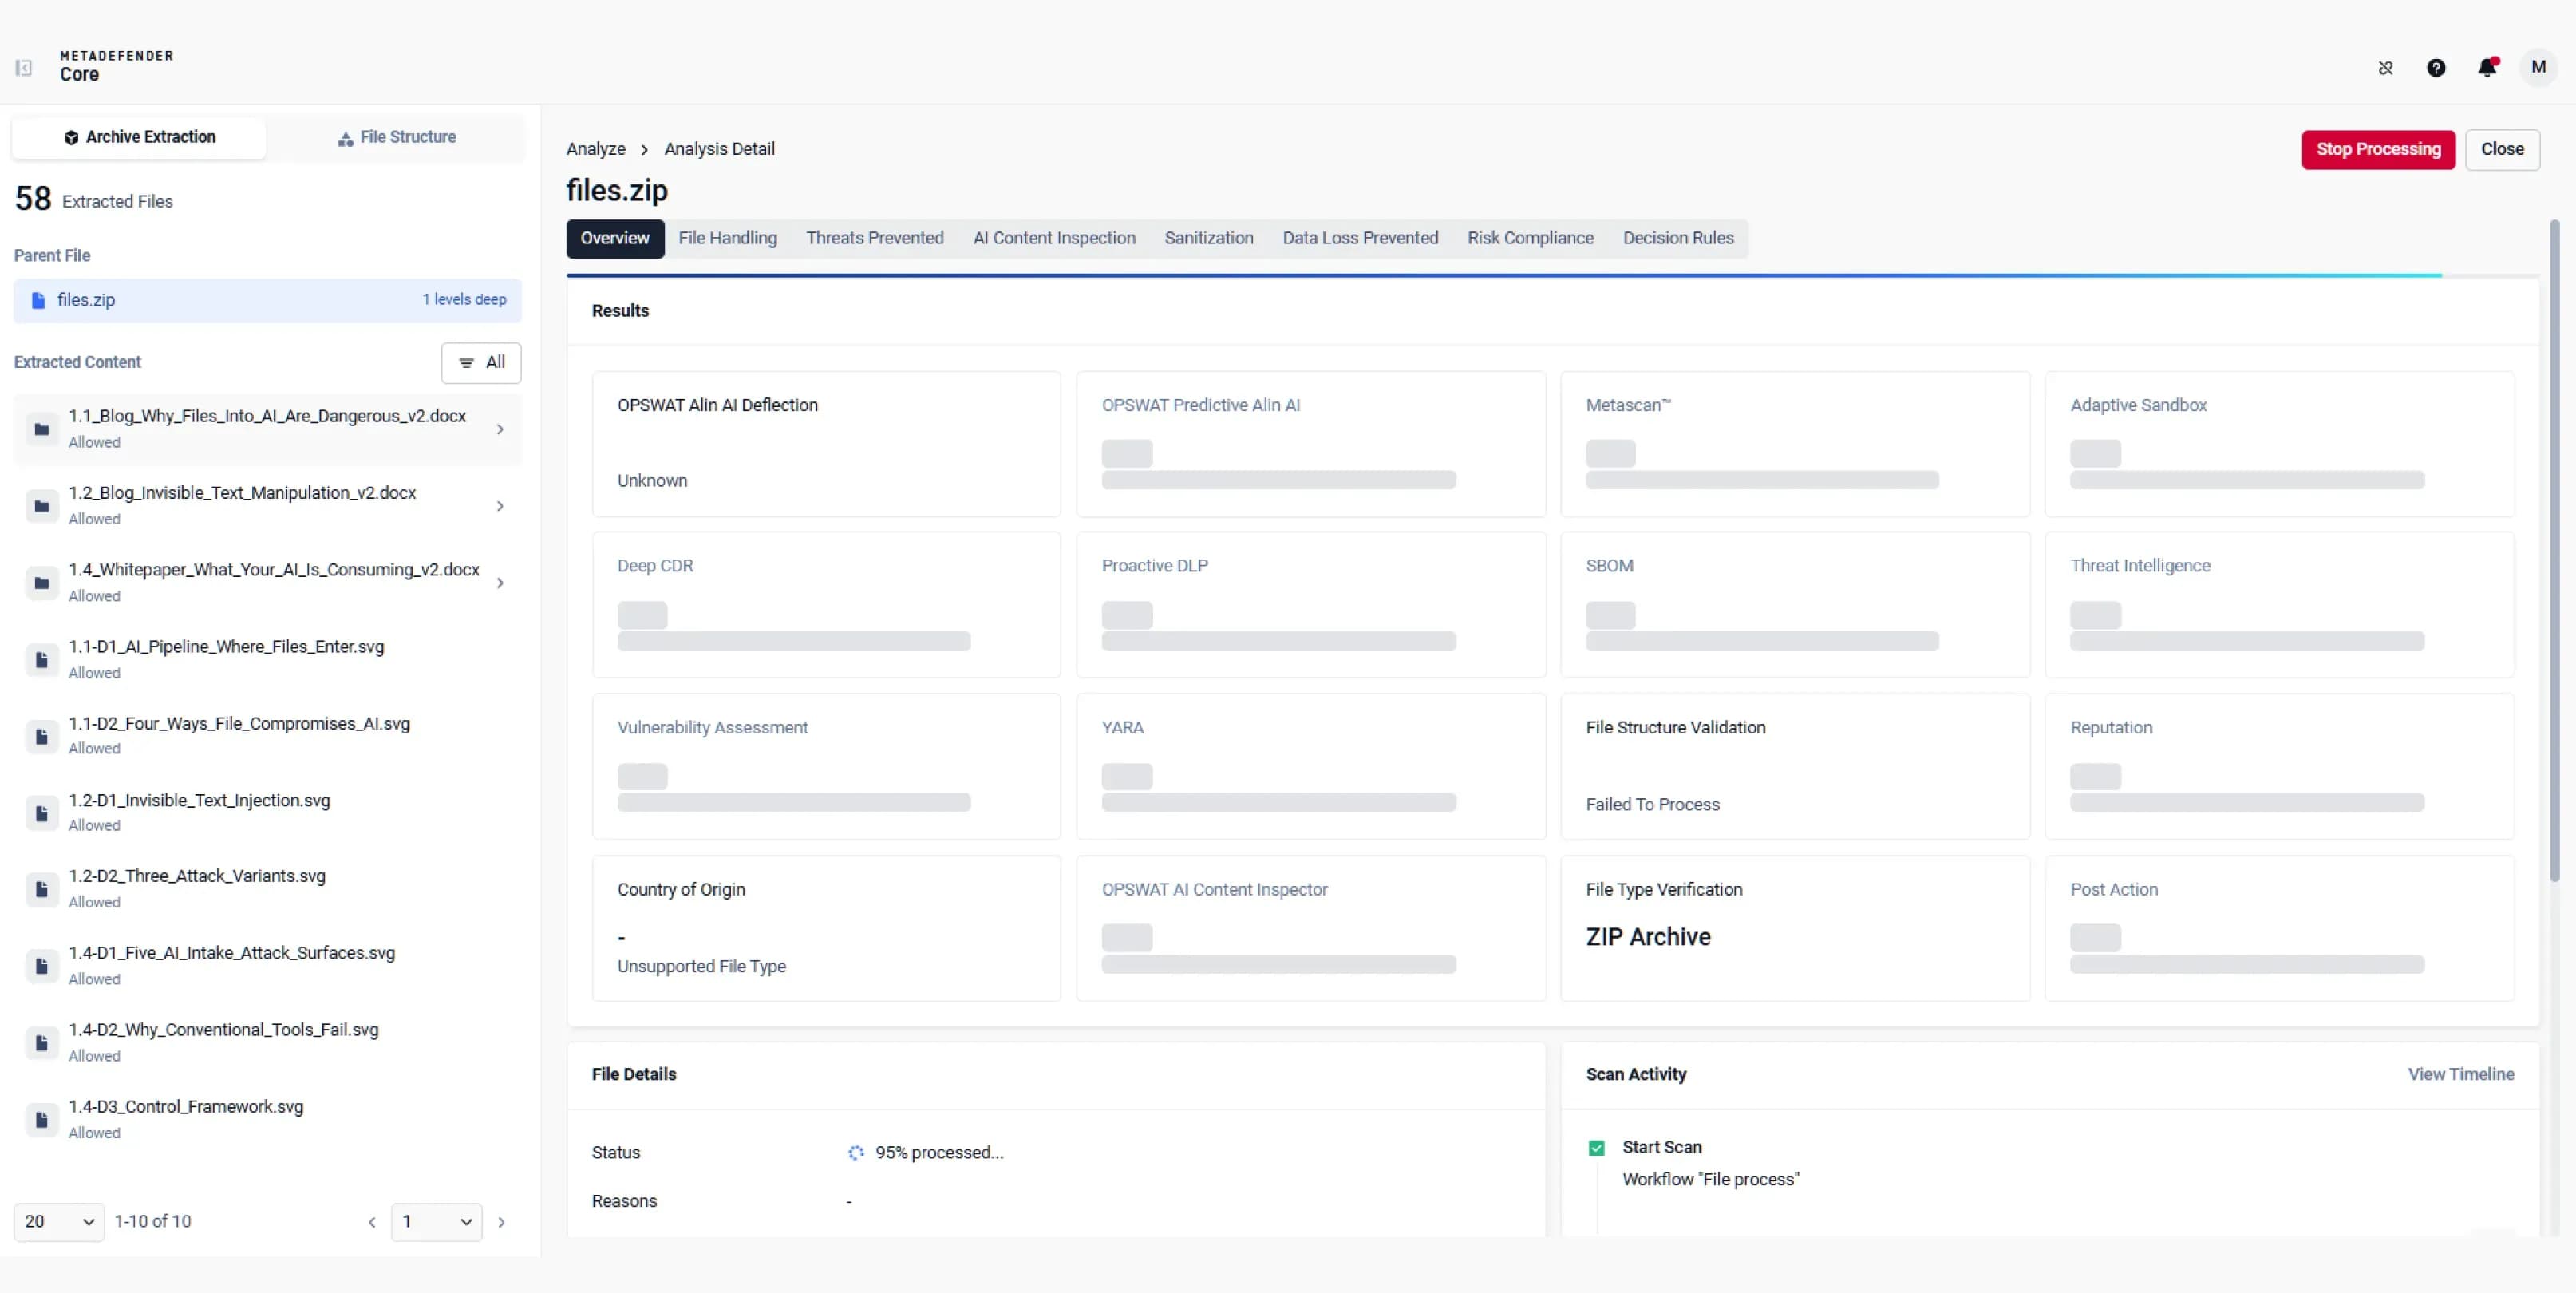 Analyse simultanée avec plusieurs moteurs
Les fichiers sont analysés par différents moteurs de détection de logiciels malveillants et d'évaluation des risques. Ce processus garantit qu'aucun contenu potentiellement malveillant ne puisse franchir le périmètre de sécurité et atteindre les utilisateurs finaux.
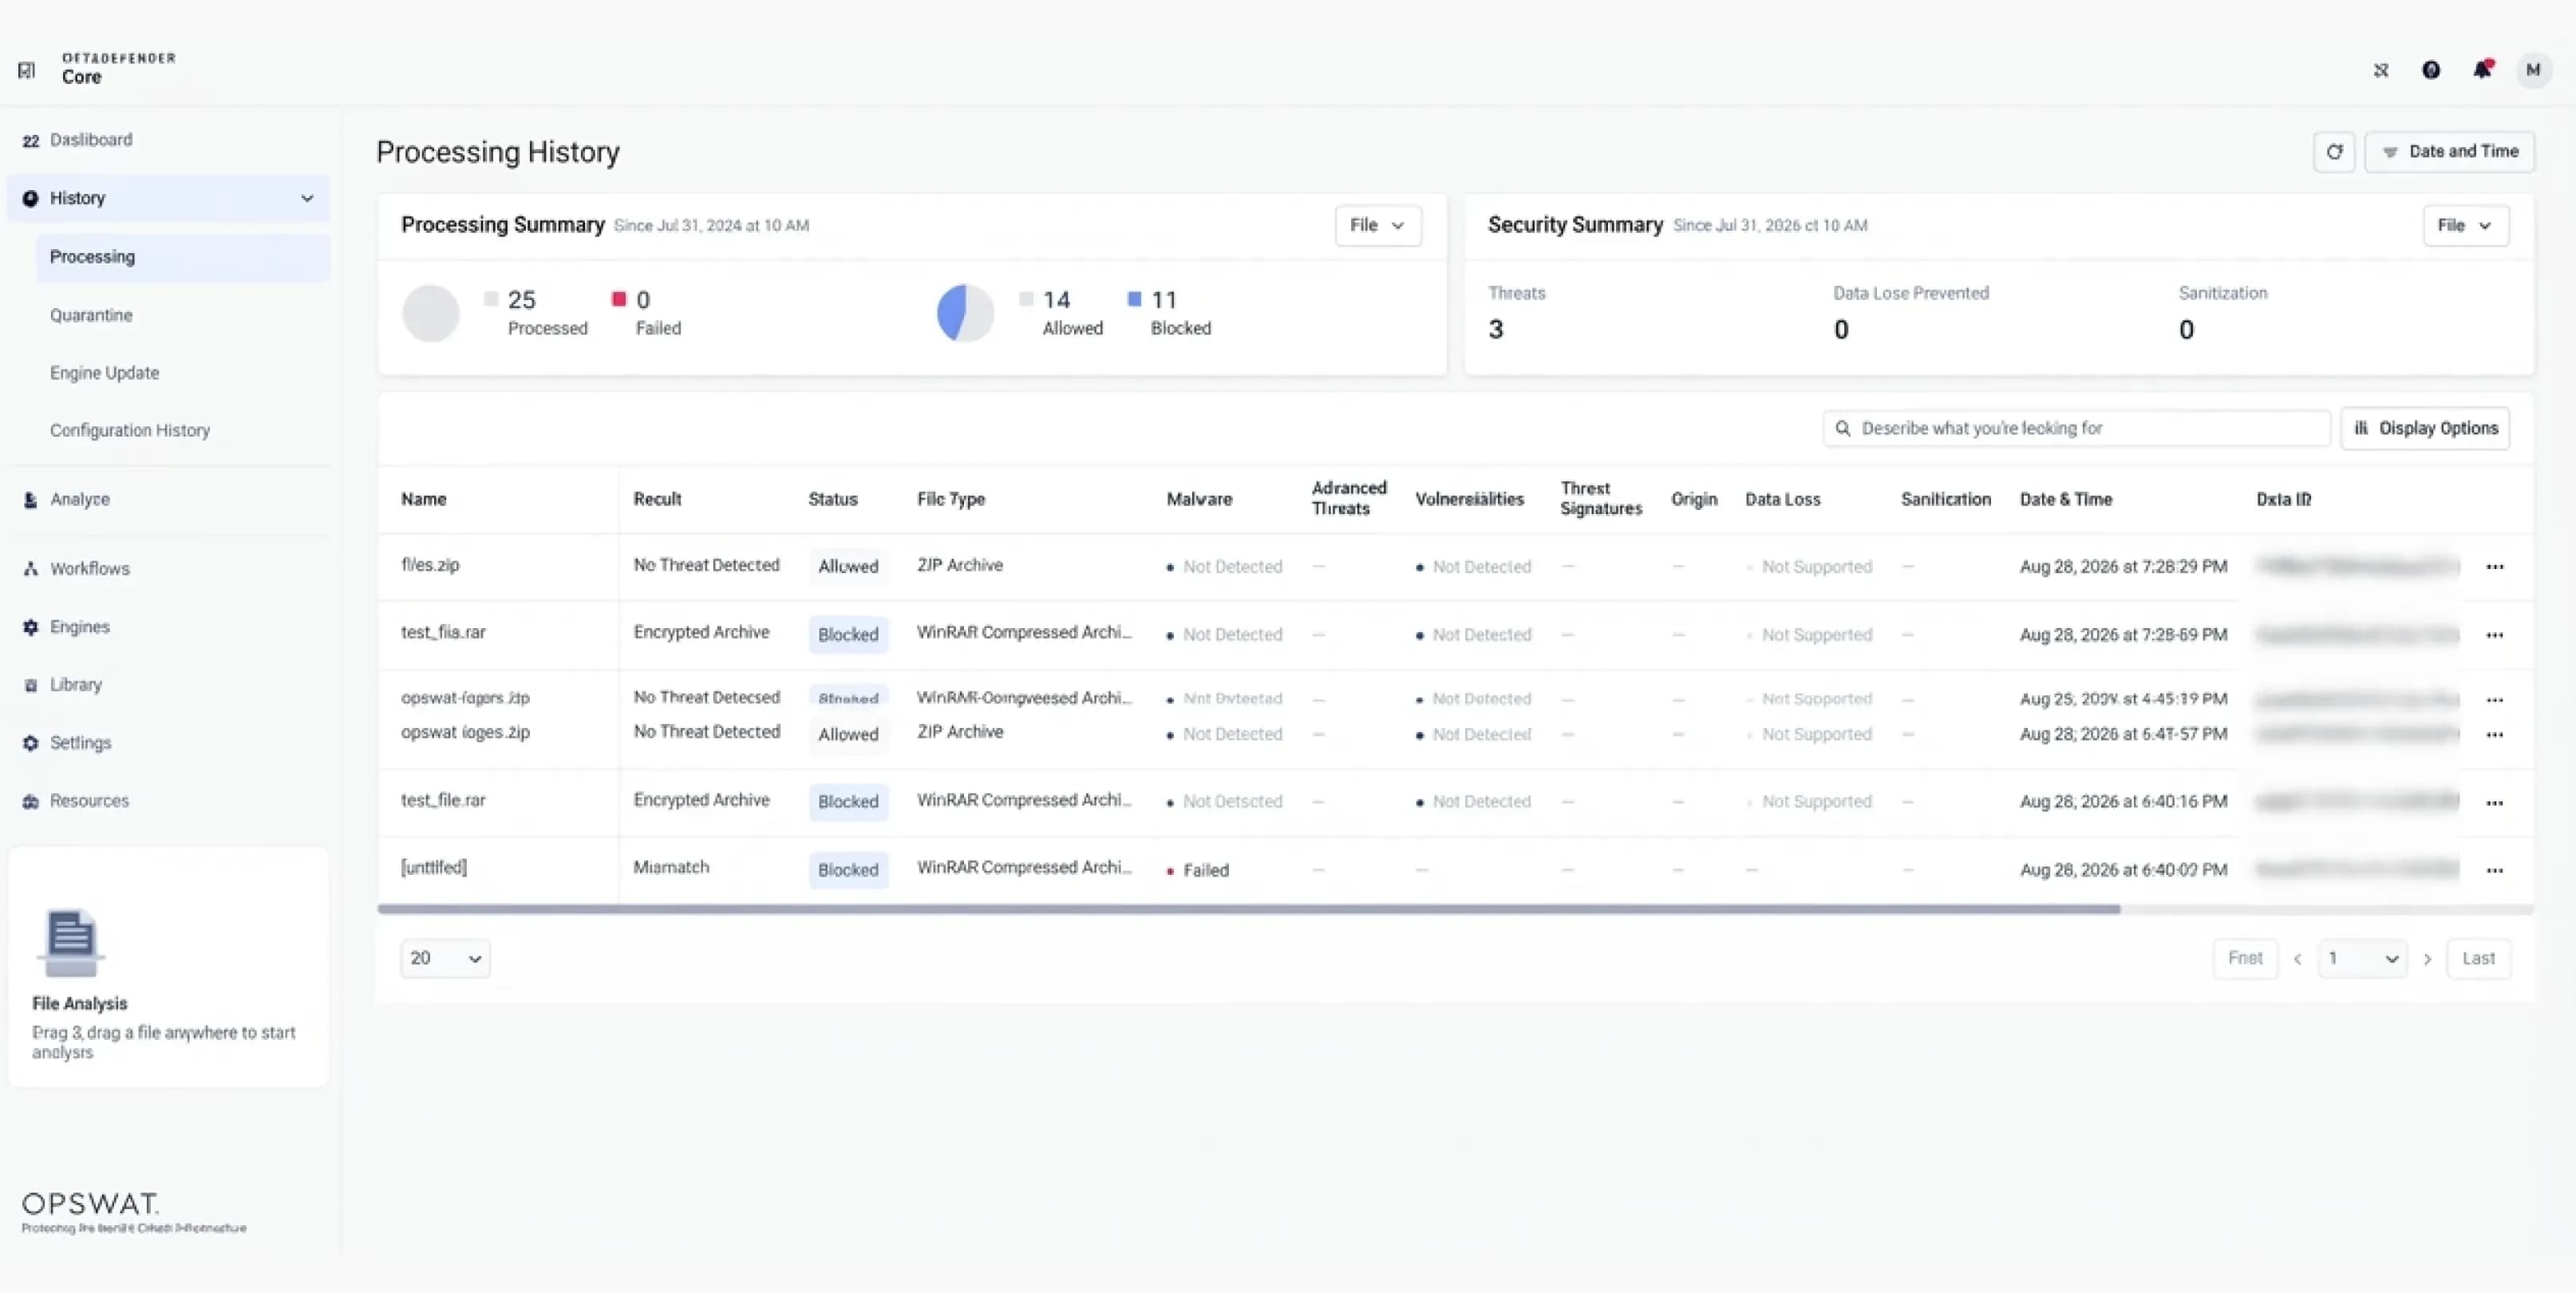 Historique du traitement et résultats en matière de sécurité
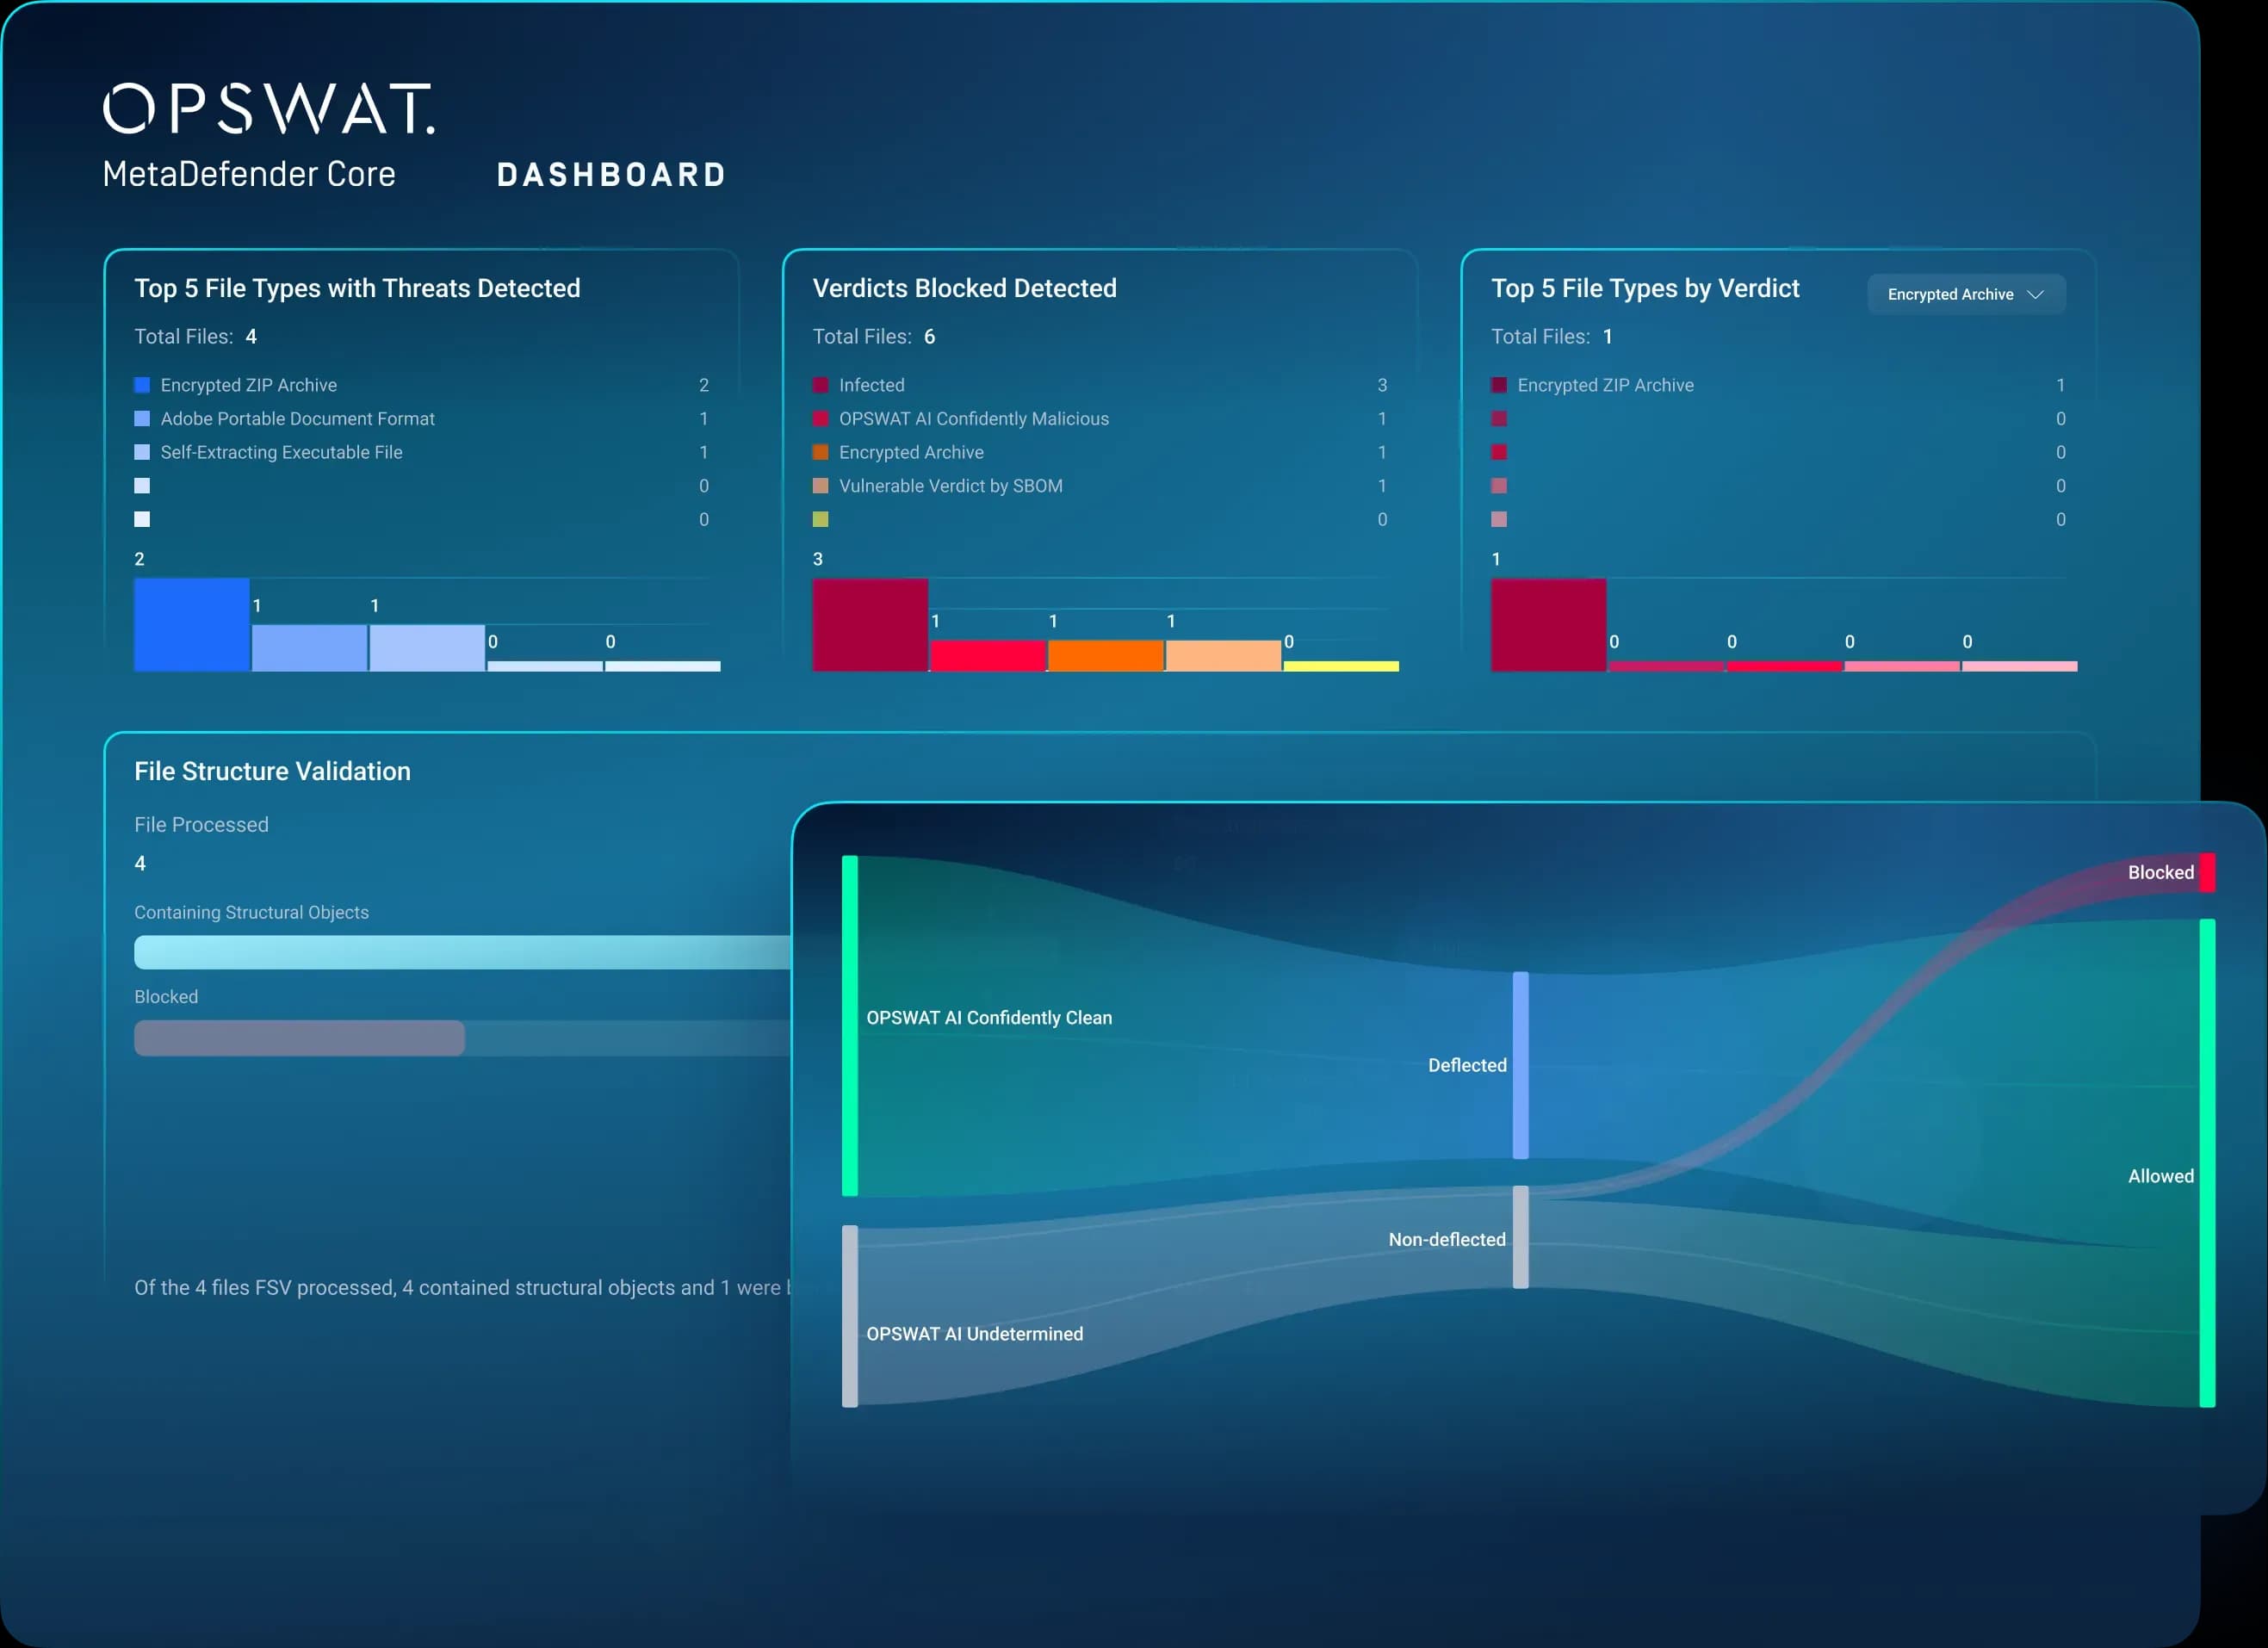
Surveillez les fichiers traités, autorisés, bloqués et ayant échoué au traitement. Effectuez des recherches et filtrez les résultats par type de fichier, verdict de menace, vulnérabilité, nettoyage, origine et durée de traitement.
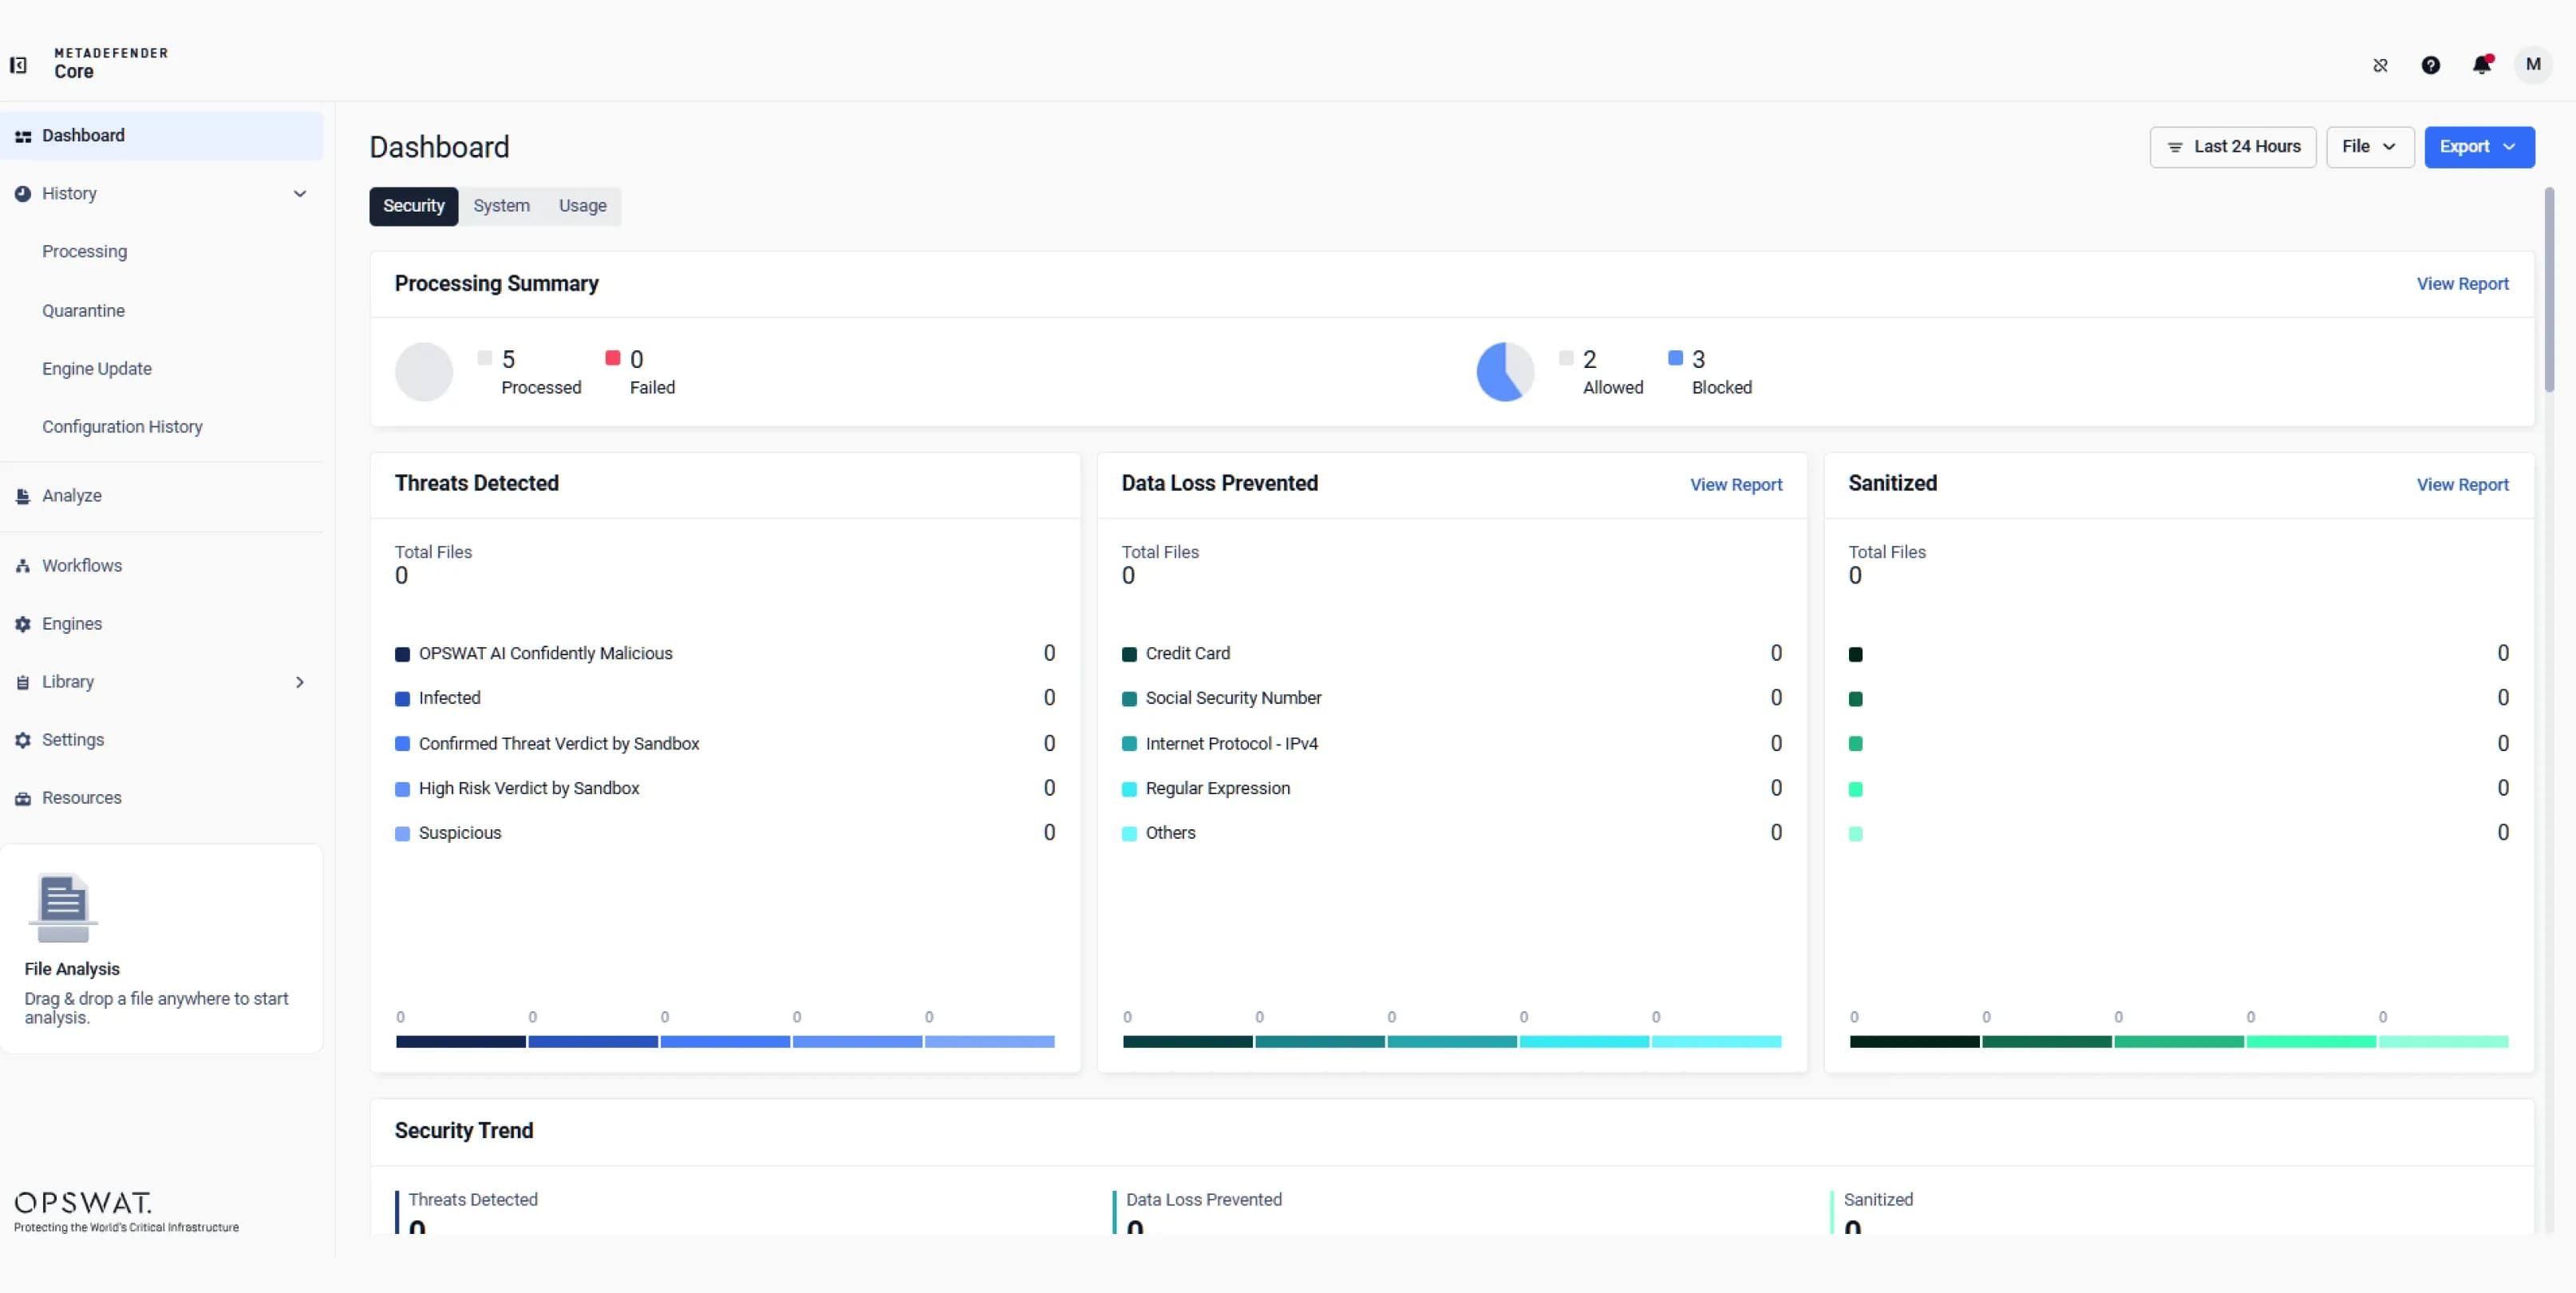 Rapports de sécurité et analyse des tendances
Consultez les rapports de sécurité concernant les menaces détectées, les pertes de données évitées, les fichiers nettoyés, les tendances CVE et les pays concernés, ainsi que les informations sur l'état du système et son utilisation. Filtrez les résultats par période et par type de fichier, analysez les tendances et exportez les résultats.
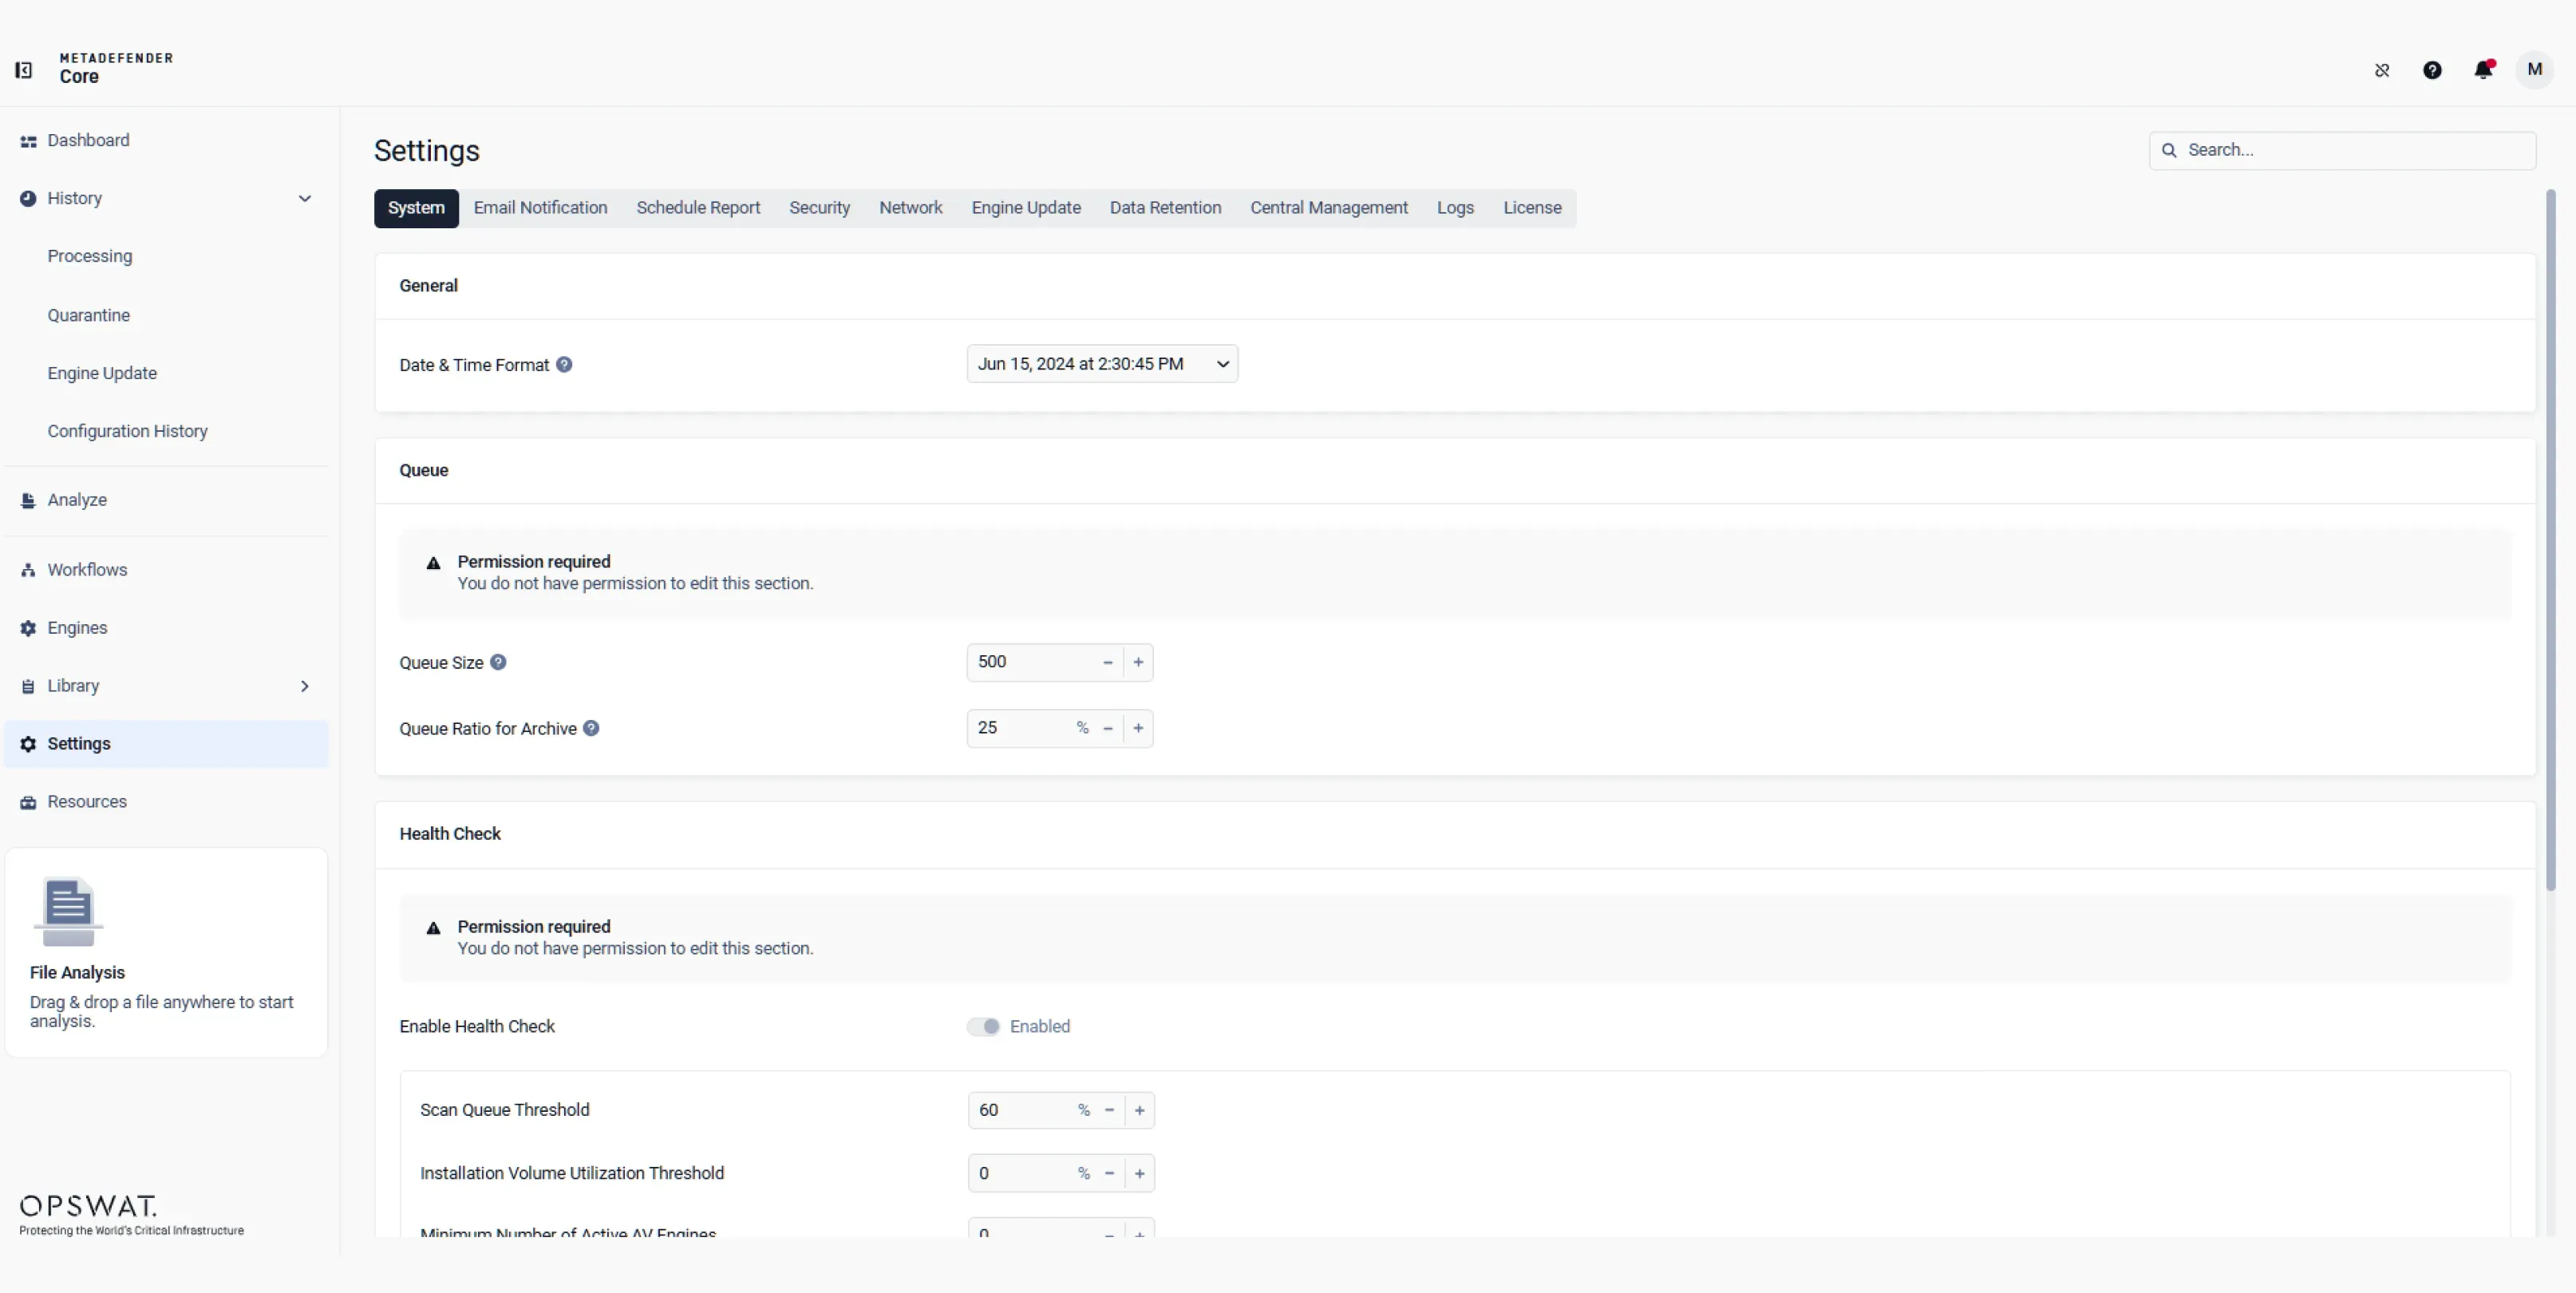
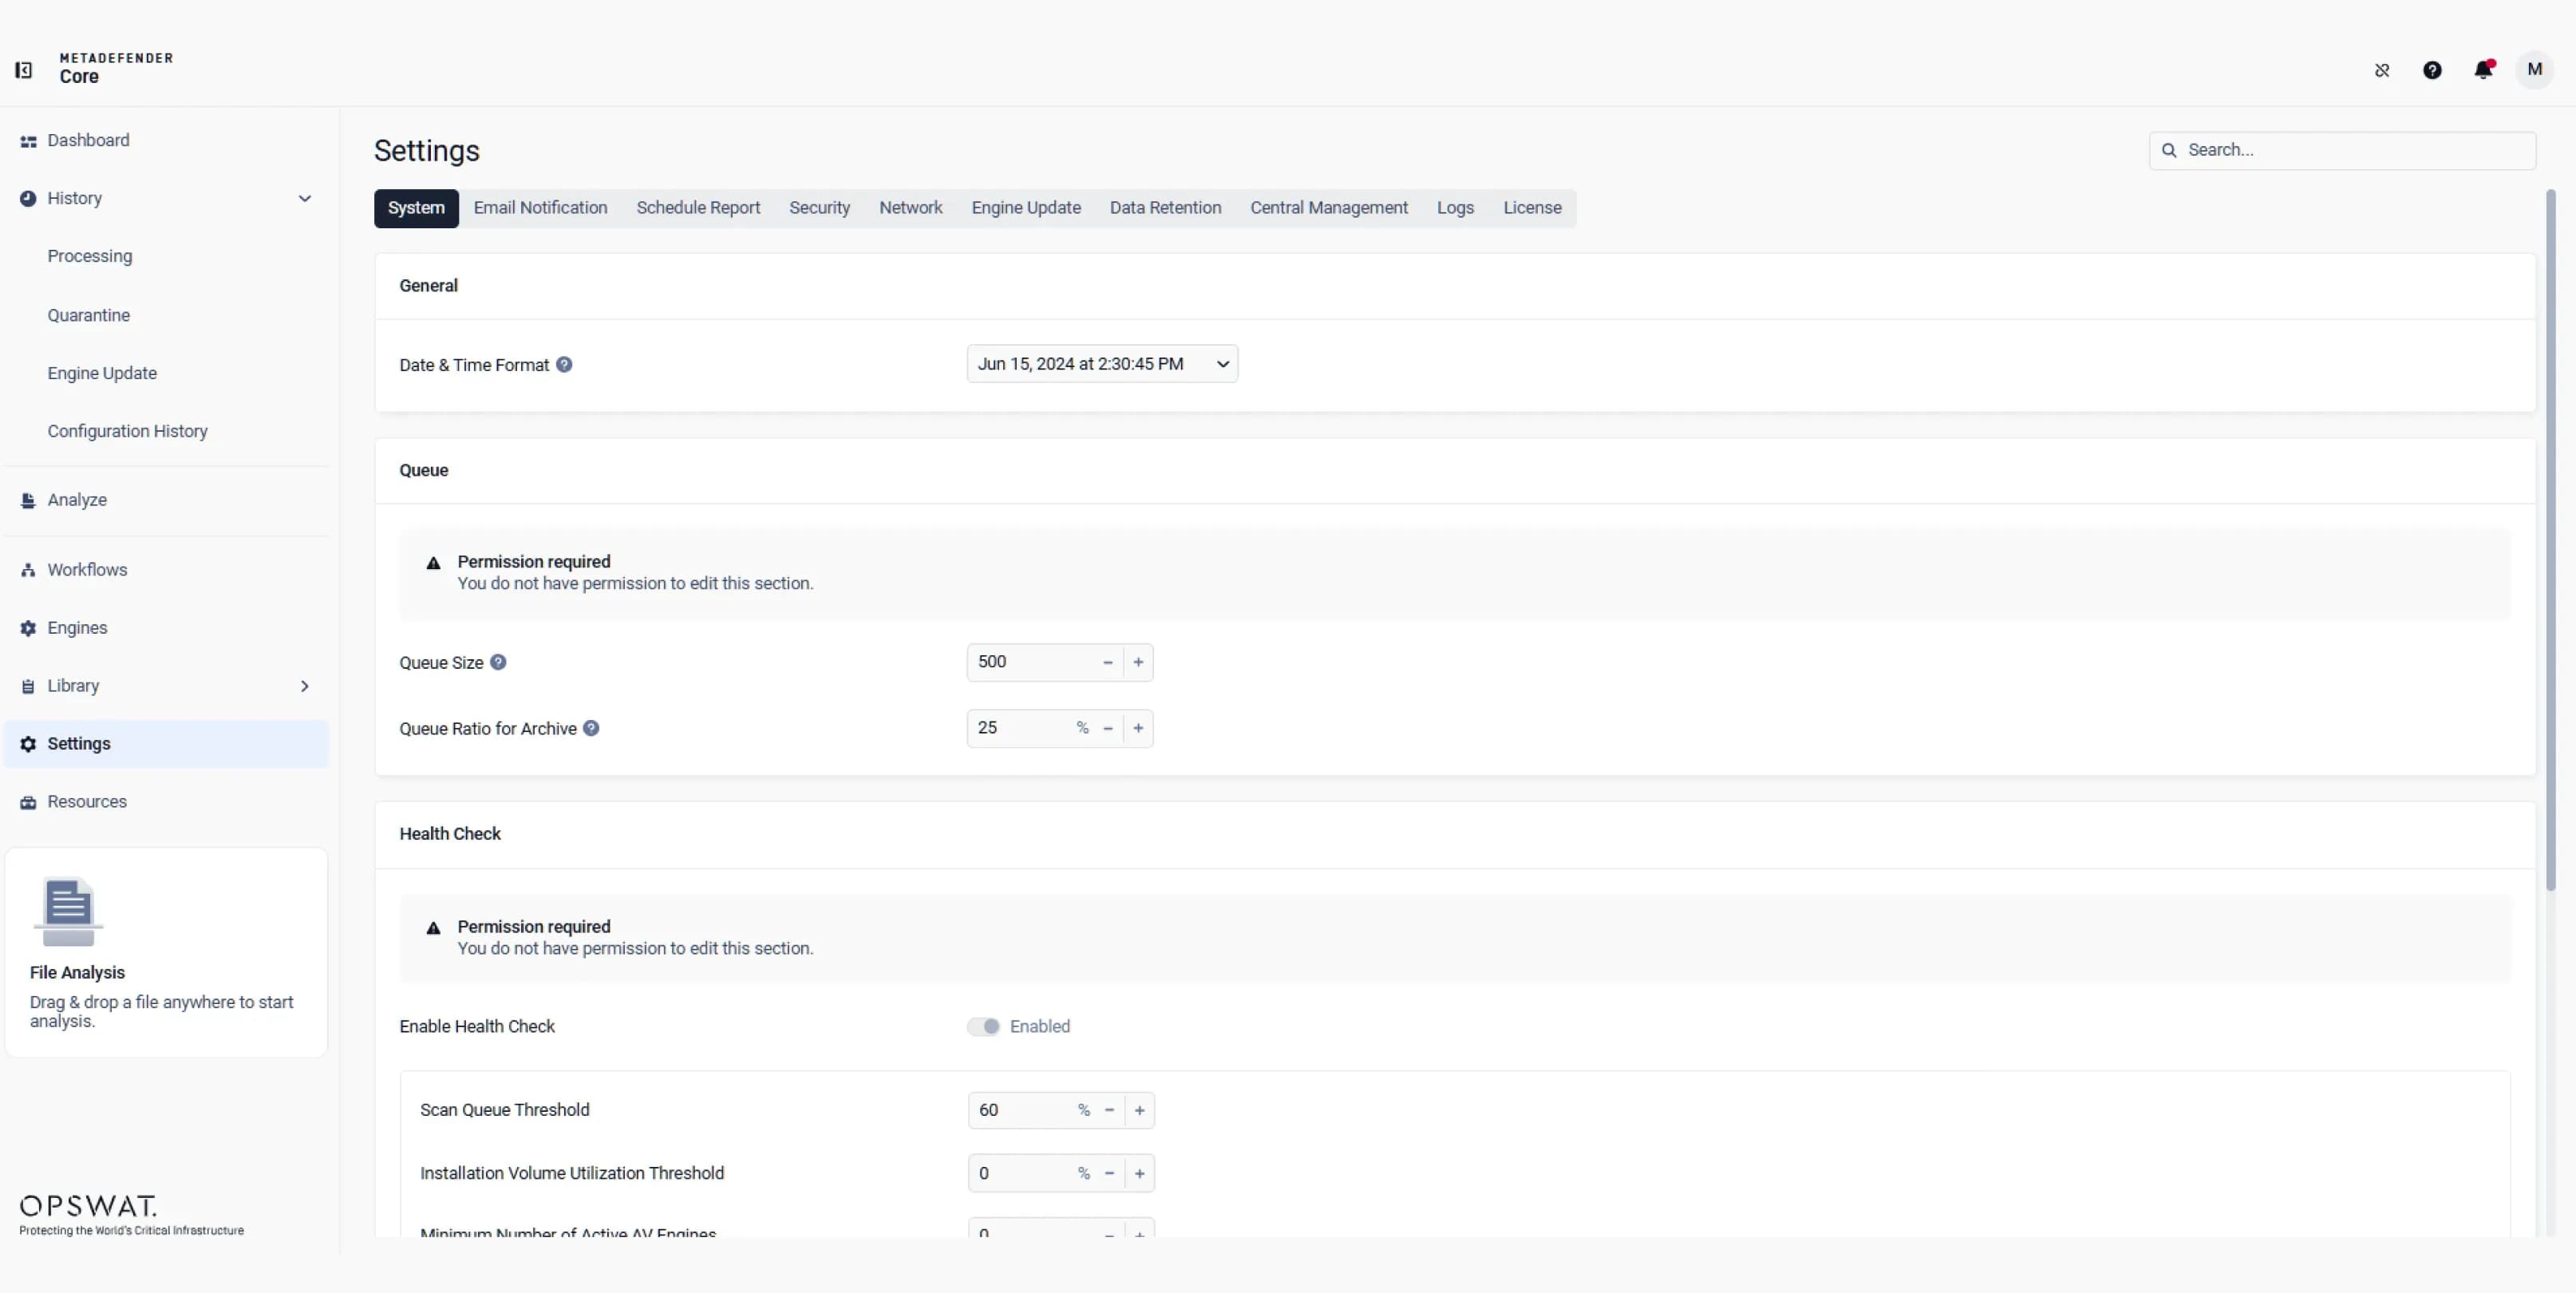 Configuration et administration du système
Configurez les opérations système, les notifications par e-mail, les rapports planifiés, la sécurité, les paramètres réseau, les mises à jour du moteur, la conservation des données, la gestion centralisée, les journaux et les licences. Gérez la capacité des files d'attente et les seuils de bon fonctionnement afin de garantir des performances fiables.
Moteurs basés sur l'IA
100 % de protection
de la technologie Deep CDR™ contre les attaques « zero-day » et les logiciels malveillants assistés par l'IA
Confiance de la part de
2,100+
s sur les organisations dans le monde entier
99%+
Précision de détection des logiciels malveillants sur plus de 30 moteurs anti-malware
Plus de 200 types de fichiers et plus de 30 formats d'
#Leader n°1 du marché
Confiance totale dans les fichiers grâce à MetaDefender Core™
Sécurité du téléchargement de fichiers
MetaDefender Core les portails et les applications publics contre les menaces véhiculées par les fichiers en nettoyant chaque fichier téléchargé grâce à la technologie Deep CDR™ et en effectuant une analyse parallèle à l'aide de plus de 30 moteurs anti-malware. Il applique les principes du « zero-trust » au niveau du périmètre, détecte les types de fichiers falsifiés et inspecte les archives chiffrées afin de prévenir les attaques par ransomware et les fuites de données sans perturber l'expérience utilisateur.
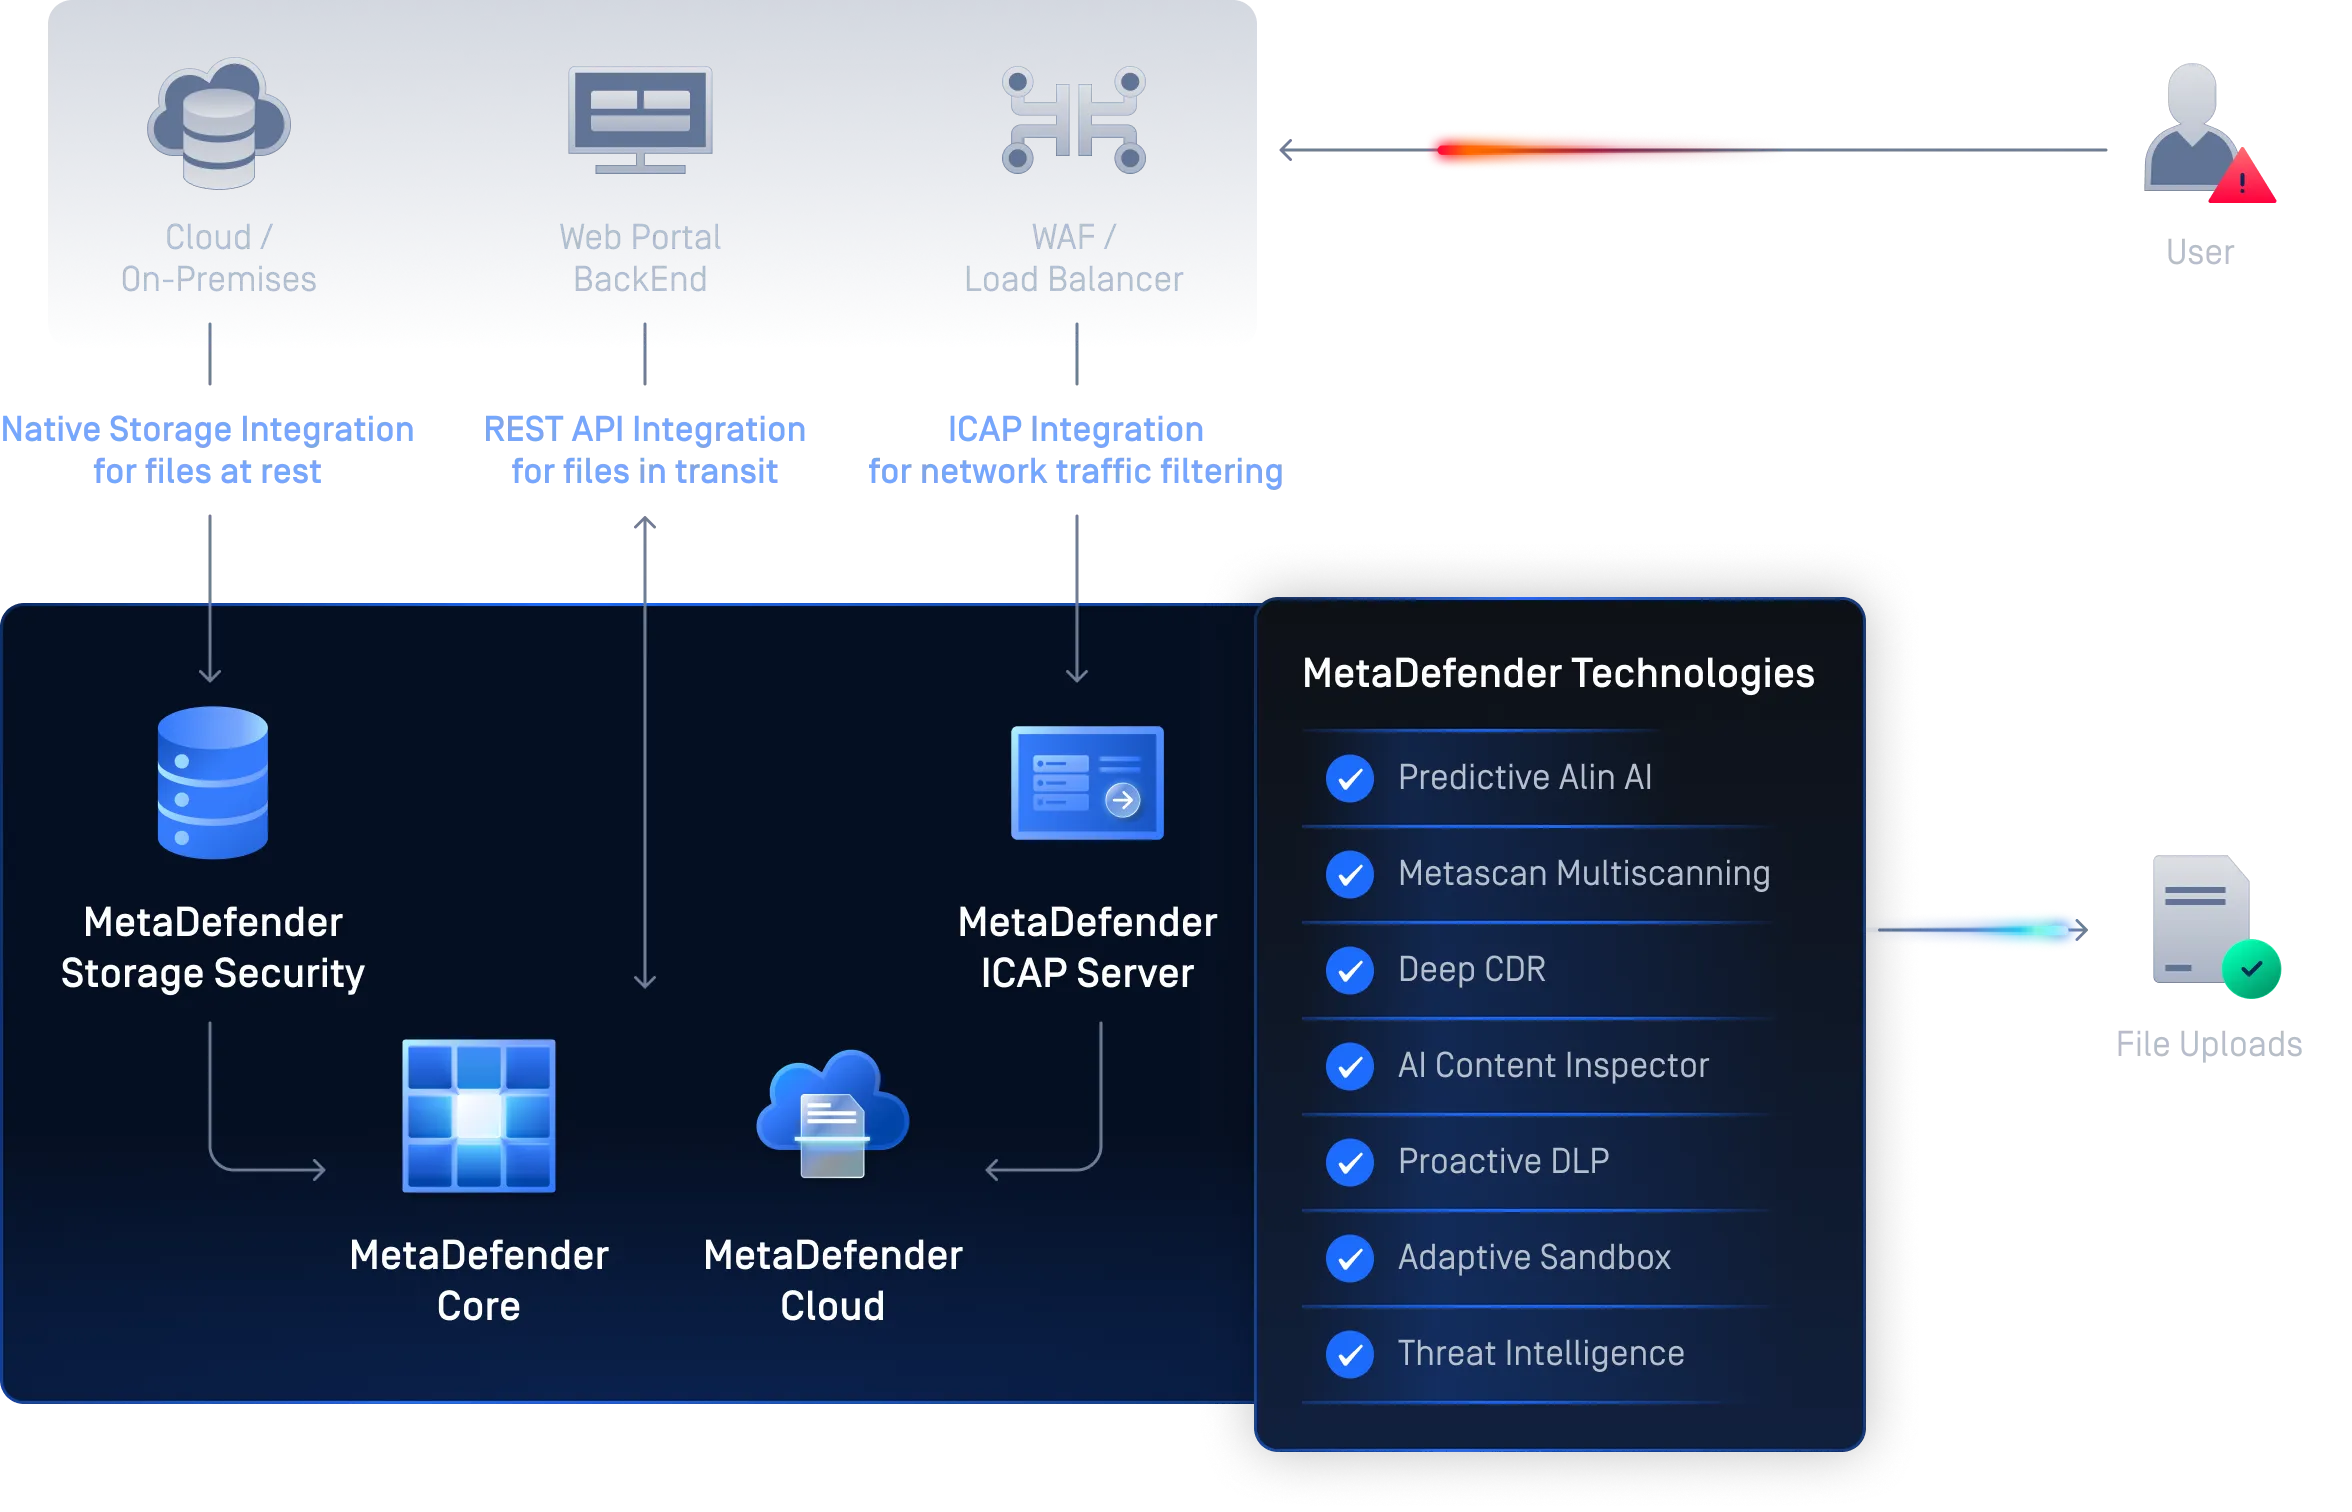
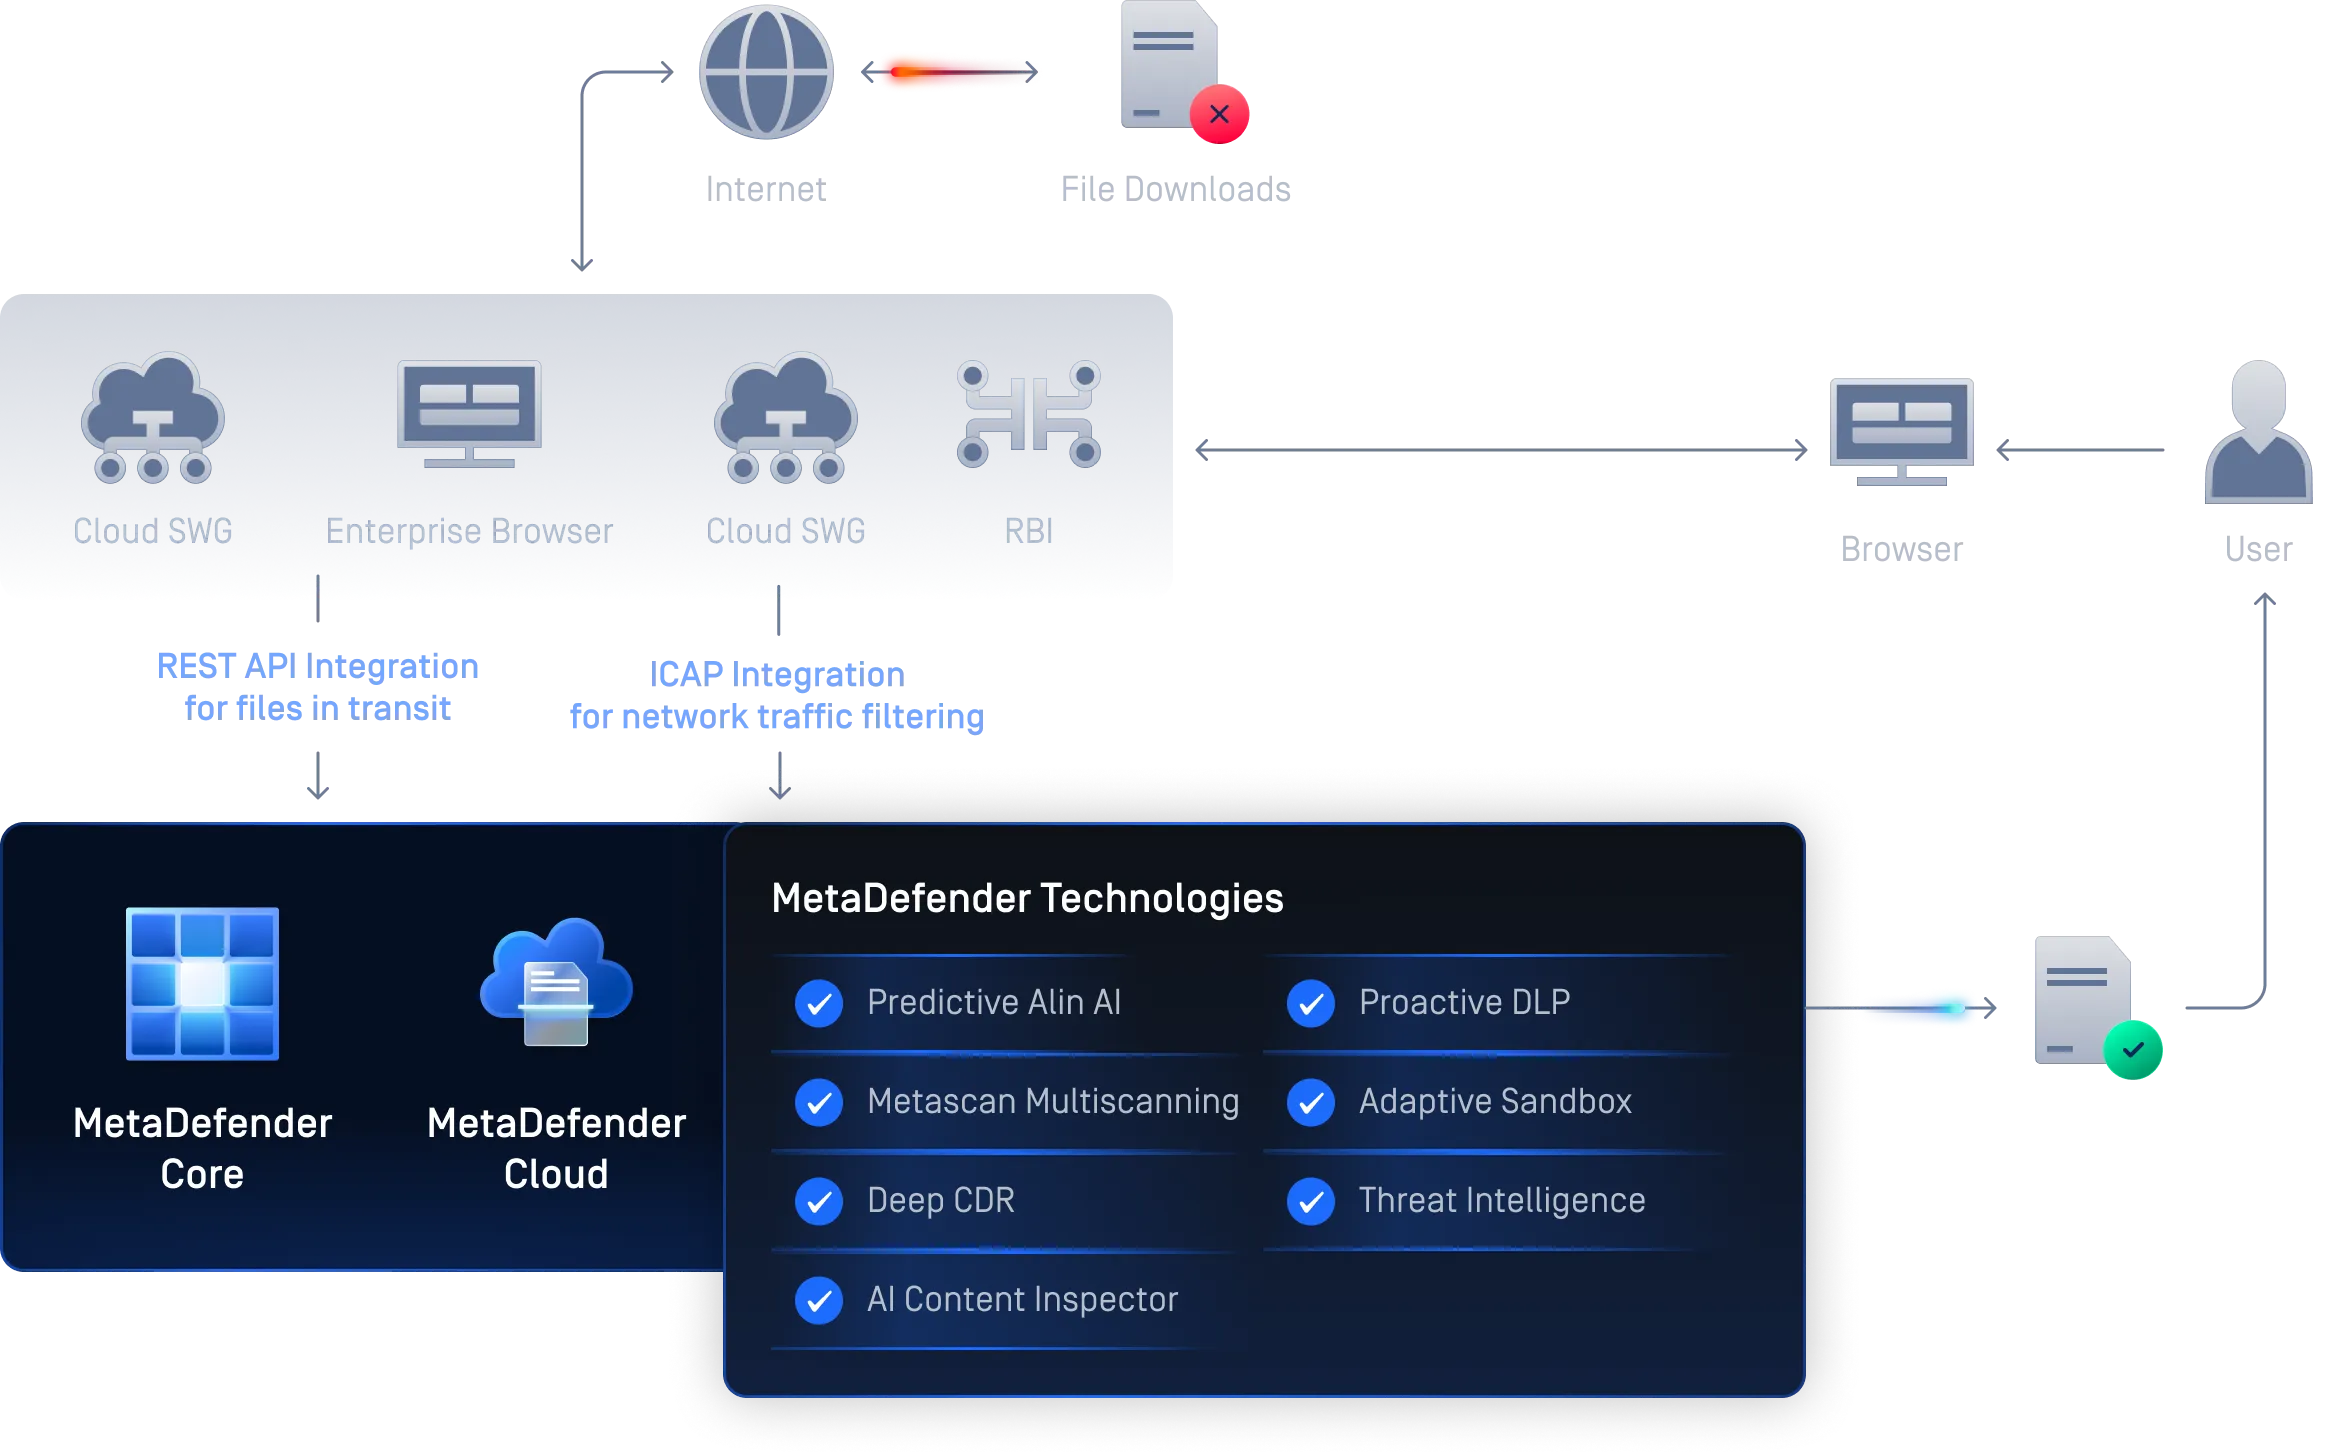
Sécurité des téléchargements de fichiers
MetaDefender Core les téléchargements sont exempts de logiciels malveillants potentiels sur tous les navigateurs et passerelles Web sécurisées, grâce à un nettoyage approfondi des fichiers et à une analyse anti-malware multi-moteurs avant exécution. Il bloque les menaces dissimulées ou furtives que les filtres standard ne détectent pas, préserve la productivité et offre une visibilité totale sur les audits à des fins de conformité et d'investigation.
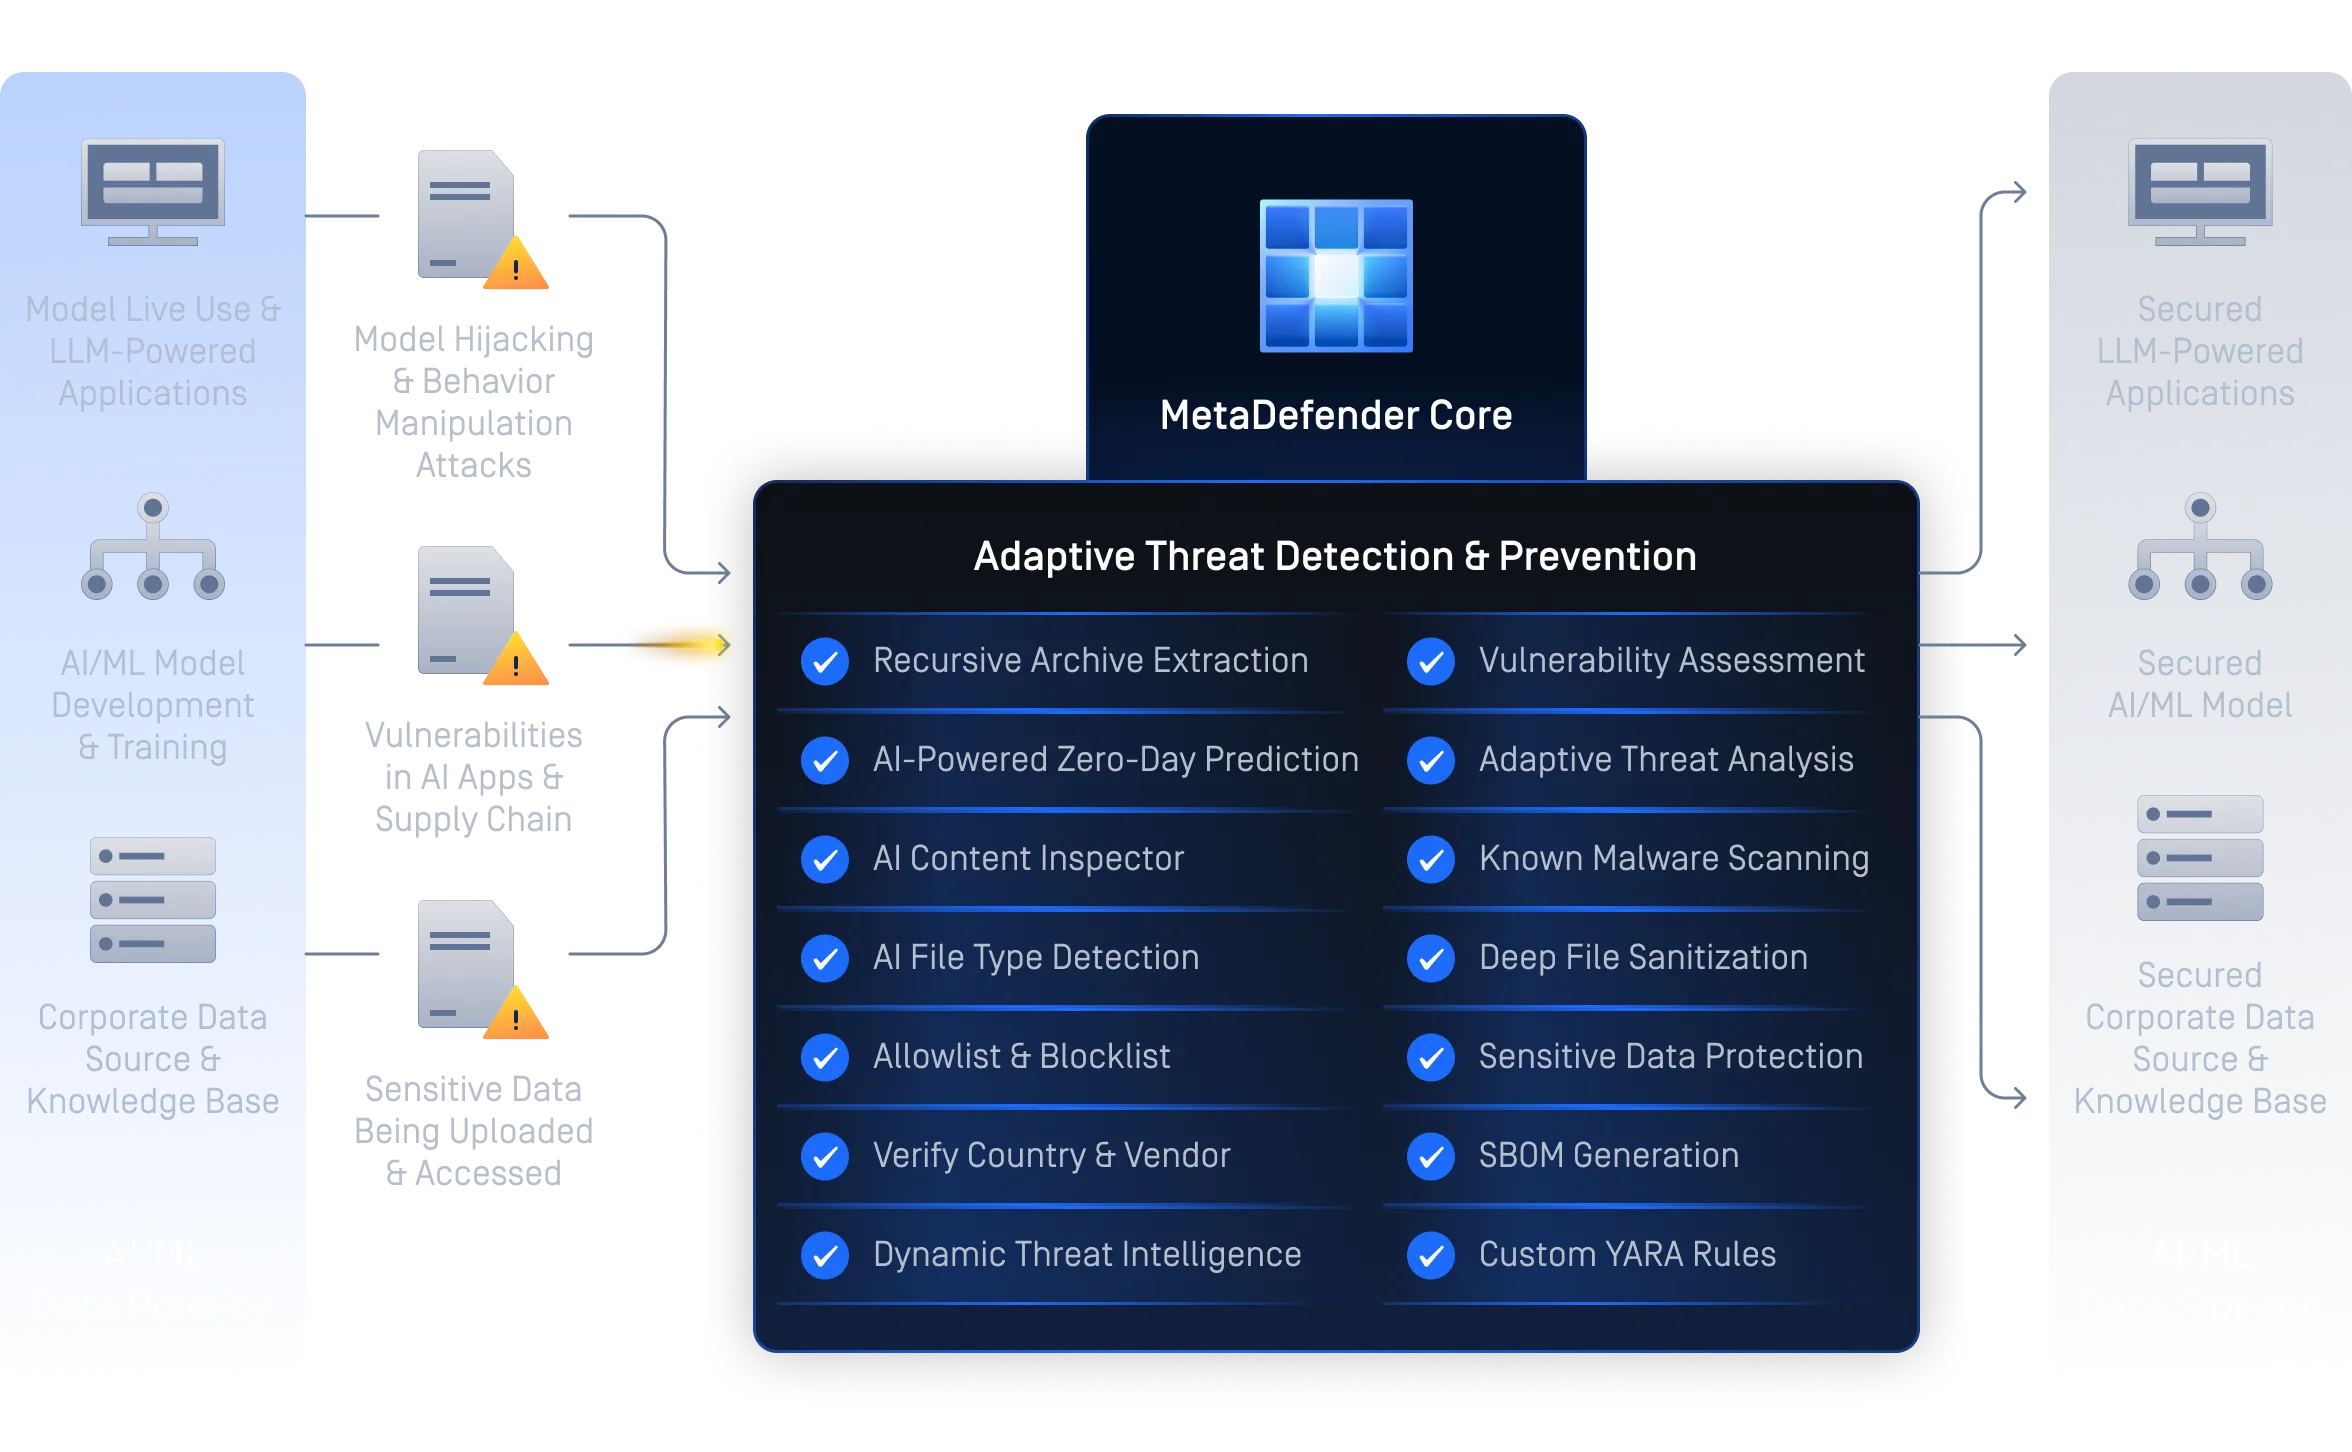
Pipeline de données Secure et l'apprentissage automatique
MetaDefender Core les pipelines de données et les flux de travail liés à l'IA en nettoyant et en validant chaque ensemble de données, modèle et dépendance avant leur utilisation. Il détecte les logiciels malveillants et les vulnérabilités dans les artefacts d'apprentissage automatique, génère des SBOM pour assurer la transparence des logiciels et applique Proactive DLP protéger les données sensibles, permettant ainsi un développement et un déploiement de l'IA fiables et conformes.
Enquêtes Secure pour les équipes SOC
MetaDefender Core aux équipes du SOC et aux équipes d'analyse forensic d'analyser en toute sécurité les fichiers suspects sans les exécuter. Il neutralise les menaces intégrées grâce à la technologie Deep CDR™, détecte les logiciels malveillants furtifs via un sandboxing adaptatif et fournit des journaux prêts pour l'audit afin de préserver la chaîne de conservation des preuves, accélérant ainsi le triage et les investigations dans les environnements hors ligne ou isolés.
Déployez partout. Secure .
Conçu pour les environnements complexes et soumis à une réglementation stricte, MetaDefender Core à votre architecture et à vos besoins en matière de sécurité tout en garantissant performances, résilience et conformité.
Une protection éprouvée pour les Secure les plus Secure au monde
Digital Promotion Office, Fuji City
Clalit Health Services
- "Nous pensons qu'OPSWAT et FileZen S sont indispensables à notre ville pour mener des opérations sûres sans compromettre l'efficacité.Sho SawadaChef de la section de promotion des TIC, département de la planification et des finances, mairie de Muroran
- "OPSWAT's était de loin supérieur aux moteurs d'assainissement proposés par d'autres entreprises".Kouji DaichoDirecteur de la section des systèmes d'information,
Digital Promotion Office, Fuji City - En réduisant les délais de triage, en minimisant les besoins en ressources et en renforçant la fiabilité grâce à l’automatisation, l’équipe est désormais en mesure de lutter plus efficacement contre l’évolution constante des menaces numériques. Cette réussite témoigne de la puissance de l’esprit d’innovation OPSWATet de la manière dont une technologie de pointe transforme la lutte contre la cybercriminalité. Responsable technique spécialisé en cybersécurité pour l’infrastructure des systèmes, Genesis Energy
- "Avec OPSWAT , nous sommes sûrs que les données et informations sensibles de nos clients sont sécurisées.Zahi Ben-AbuResponsable de la sécurité et de la communication des infrastructures,
Clalit Health Services
Aide à la mise en conformité avec les exigences réglementaires
Conçu pour les environnements réglementés, MetaDefender Core des pratiques sécurisées en matière de gestion des fichiers et de documentation, conformes aux principales normes internationales. Renforcez votre conformité sans compromettre la continuité de vos activités.
Commencez en 3 étapes simples
Ressources recommandées
MetaDefender Core Fiche technique
Brochure du produit MetaDefender Core
MetaDefender Core les enquêtes Secure
MetaDefender Core for Advanced Threat Intelligence pour les équipes SOC
MetaDefender Core des pipelines de données Secure et des applications LLM
MetaDefender Core - Le guide de la plate-forme