- Comprendre les risques liés au transfert de fichiers propres au secteur de la santé et à la conformité HIPAA
- Principales fonctionnalités dont toute Managed File Transfer doit disposer pour être conforme à la norme HIPAA
- Comment Managed File Transfer permettent des audits HIPAA et des rapports de conformité efficaces
- Bonnes pratiques pour le transfert Secure dans les établissements de santé
- Comparaison Managed File Transfer : plateformes spécifiques au secteur de la santé vs plateformes génériques
- Étapes de mise en œuvre pour le déploiement Managed File Transfer conforme à la norme HIPAA Managed File Transfer le secteur de la santé
- Mesurer la valeur du Managed File Transfer la conformité des soins de santé et la protection des données des patients
- FAQ
Comprendre les risques liés au transfert de fichiers propres au secteur de la santé et à la conformité HIPAA
Les transferts de fichiers médicaux exposent les informations médicales protégées (PHI) à des violations de données, à des sanctions réglementaires et à des perturbations opérationnelles, car les fichiers circulent constamment entre les services, les cliniciens, les partenaires et les systèmes.
La loi HIPAA (Health Insurance Portability and Accountability Act) renforce les exigences en imposant une protection, une traçabilité et un contrôle cohérents pour chaque transfert de fichiers. Les outils génériques de partage de fichiers répondent rarement à ces attentes, car ils ne disposent pas de la gouvernance (politiques de chiffrement appliquées), de la validation (vérification automatisée des accès) et de la visibilité (pistes d'audit complètes) requises par le traitement des données médicales protégées (PHI).
La loi HIPAA impose des exigences spécifiques, notamment la mise en place de pistes d'audit documentées (auditabilité), le respect de normes de chiffrement (protection) et des restrictions d'accès (contrôle), pour tout transfert de fichiers contenant des informations médicales protégées (PHI).
Quelles sont les menaces de sécurité les plus courantes dans les transferts de fichiers dans le secteur de la santé ?
Les transferts de fichiers dans le secteur de la santé (le transfert électronique d’informations médicales protégées entre des systèmes, des services et des partenaires externes) sont le plus souvent la cible de rançongiciels, de vols de données et de compromissions de comptes, les attaquants interceptant alors ces informations en transit ou exploitant des contrôles d’accès insuffisants.Selon Healthcare IT News, l’attaque par ransomware subie par Change Healthcare en 2024 a confirmé la fuite des données d’environ 192,7 millions de personnes, démontrant ainsi comment la compromission d’une seule chambre de compensation peut donner lieu à la plus grande fuite de données de santé de l’histoire des États-Unis.
Parmi les menaces de sécurité courantes liées aux transferts de fichiers dans le secteur de la santé, on peut citer :
Interception de données: les transferts de fichiers non chiffrés ou faiblement protégés par e-mail ou via des protocoles obsolètes restent des cibles de choix.
Accès non autorisé: les comptes partagés, les autorisations trop larges ou les connexions non sécurisées avec des partenaires exposent les données médicales protégées (PHI) tant en interne qu'en externe.
Abus commis par des personnes internes: les envois accidentels à des destinataires erronés, l'utilisation d'appareils personnels ou l'exfiltration intentionnelle sont souvent à l'origine des violations devant faire l'objet d'un signalement.
Compromission par des tiers: les données médicales protégées (PHI) sont souvent transmises à des laboratoires, des sociétés de facturation et des prestataires spécialisés qui ne mettent pas nécessairement en œuvre des contrôles adéquats.
Défaillances opérationnelles: les dysfonctionnements dans les processus de transfert ponctuels entraînent la perte de fichiers, des retards ou des documents manquants.
Comment les règles HIPAA influencent-elles les exigences en matière de transfert électronique de fichiers ?
La règle de confidentialité de la loi HIPAA exige que toute information médicale protégée (PHI) partagée en interne ou en externe ne soit communiquée qu’à des parties autorisées ayant un motif légitime, tandis que la règle de sécurité impose des mesures de protection administratives, physiques et techniques visant à protéger les informations médicales protégées (PHI) sous forme électronique lors de leur transmission.
Dans l'ensemble, ces dispositions exigent des entités concernées et des partenaires commerciaux qu'ils veillent à ce que chaque transfert de fichiers garantisse la confidentialité (grâce au chiffrement), vérifie l'autorisation de l'utilisateur (via une authentification multifactorielle) et préserve l'intégrité (à l'aide de sommes de contrôle ou de signatures numériques) tout au long de l'échange.
La loi HIPAA impose aux entités concernées de protéger les données de santé protégées (PHI) en cours de transmission en :
- Mesures de confidentialité visant à protéger les données contre toute interception
- Vérification des accès garantissant que seuls les utilisateurs et les systèmes autorisés échangent des informations médicales protégées (PHI)
- Mesures de protection de l'intégrité garantissant que les fichiers ne sont pas modifiés pendant leur transfert
- Traçabilité complète indiquant qui a envoyé quoi, quand et à qui
- Des politiques cohérentes et une gestion des risques régissant l'ensemble des processus de transfert de fichiers
Pourquoi les méthodes traditionnelles de partage de fichiers ne sont-elles pas adaptées à la conformité HIPAA ?
Les outils traditionnels ou grand public ne sont pas à la hauteur, car ils ne disposent pas de contrôles applicables, de mécanismes de surveillance ni de pistes d'audit. Ces méthodes reposent sur le comportement des utilisateurs plutôt que sur des mesures de sécurité imposées, ce qui entraîne des manquements prévisibles en matière de conformité et accroît le risque de violation de données.
Méthodes traditionnelles de partage de fichiers et exigences en matière de conformité
Méthode | Core | Lacune HIPAA |
|---|---|---|
Courriel | Envoi erroné, cryptage incohérent | Pas de contrôle d'accès fiable ni de protection de bout en bout |
FTP/SFTP | Identifiants statiques, visibilité limitée | Audit insuffisant et contrôle basé sur les rôles |
Outils cloud grand public | Liens publics, autorisations gérées par l'utilisateur | Absence de gouvernance d'entreprise pour les données médicales personnelles |
Méthodes manuelles/ad hoc | USB , applications non approuvées | Aucune visibilité ni application des politiques |
Basé sur les exigences de sécurité de transmission de la règle de sécurité HIPAA § 164.312(e) et les directives du HHS sur la protection des informations médicales protégées électroniques.
Principales fonctionnalités dont toute Managed File Transfer doit disposer pour être conforme à la norme HIPAA
Une plateforme de transfert de fichiers géré ( MFT ) conforme à la loi HIPAA doit garantir une protection (chiffrement), une vérification (authentification des accès) et une visibilité (journalisation des audits) cohérentes pour chaque transfert de données médicales protégées (PHI). Ses fonctionnalités principales correspondent directement aux mesures de sécurité requises : chiffrement, contrôle d'accès, validation de l'intégrité, journalisation des audits, application des politiques et gouvernance des tiers.
MFT spécifiques au secteur de la santé renforcent ces contrôles grâce à des fonctionnalités adaptées aux échanges volumineux d'informations médicales protégées, aux flux de travail cliniques et aux écosystèmes complexes de fournisseurs, au-delà de ce que les systèmes génériques peuvent offrir de manière fiable.
Quelles normes de chiffrement sont requises pour les transferts de fichiers conformes à la norme HIPAA ?
La loi HIPAA exige que les informations médicales protégées (PHI) en transit soient protégées par un chiffrement robuste, conforme aux normes du secteur. Concrètement, cela signifie :
- AES-256 pour le chiffrement au niveau des fichiers et au repos
- TLS 1.2 ou version ultérieure pour la protection des données en transit
- Modules cryptographiques conformes aux algorithmes recommandés par le NIST (National Institute of Standards and Technology)
- Application cohérente pour tous les transferts internes, externes, automatisés et ponctuels
Selon les directives du HHS relatives à la règle de sécurité HIPAA concernant la sécurité des transmissions (§ 164.312(e)), le chiffrement est considéré comme une mesure de protection essentielle pour empêcher tout accès non autorisé pendant la transmission. Une solution « MFT » doit garantir que les exigences en matière de chiffrement sont intégrées aux contrôles de politique et aux configurations basées sur les rôles, empêchant ainsi les utilisateurs d’envoyer des informations médicales protégées (PHI) via des canaux non sécurisés.
Comment les contrôles d'accès et l'authentification des utilisateurs empêchent-ils l'accès non autorisé aux informations médicales protégées ?
L'accès aux informations médicales protégées (PHI) doit être limité aux personnes et aux systèmes pour lesquels il existe un besoin avéré et lié à l'exercice de leurs fonctions (principe du « minimum nécessaire » prévu par la règle de confidentialité de la loi HIPAA, § 164.502(b)). Une plateforme d'MFT s doit garantir le respect de cette exigence par les moyens suivants :
- Un système RBAC (contrôle d'accès basé sur les rôles) granulaire qui limite les droits de visibilité et de transfert
- Authentification multifactorielle (MFA) pour les utilisateurs internes et les partenaires externes
- Authentification forte de système à système, remplaçant les identifiants statiques par des certificats ou des jetons
- Restrictions fondées sur des politiques régissant qui peut envoyer, recevoir, approuver ou récupérer des fichiers contenant des informations médicales protégées (PHI)
Ces mesures reflètent les principales exigences de la règle de sécurité HIPAA : vérifier l'identité, autoriser de manière appropriée et empêcher toute divulgation non autorisée.
Quelles sont les pistes d'audit et les capacités de reporting indispensables pour les audits HIPAA ?
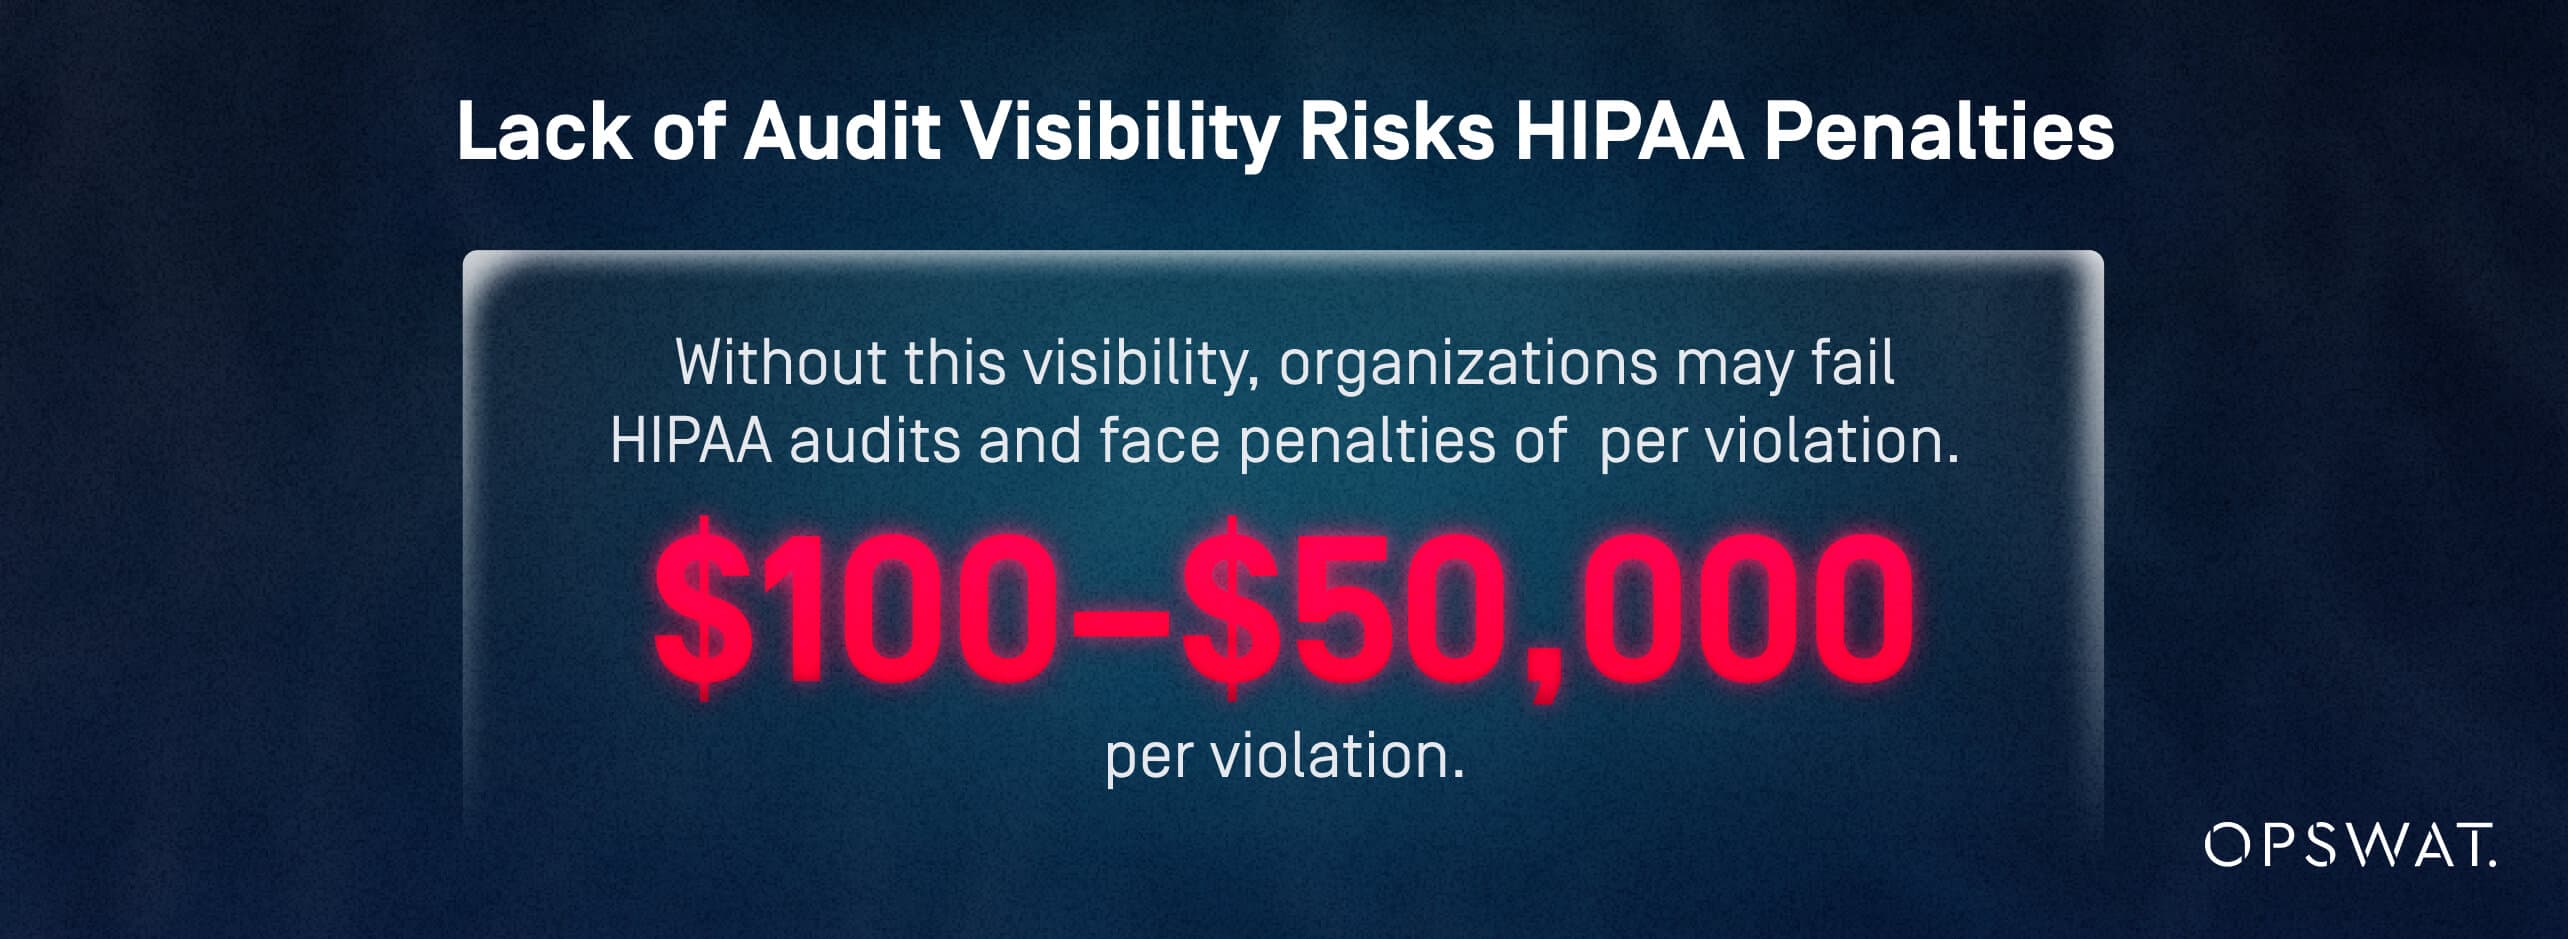
Les auditeurs exigent une traçabilité totale pour chaque transfert de données médicales protégées (PHI). Sans cette visibilité, les organisations ne peuvent pas prouver leur conformité à la loi HIPAA lors des audits et s'exposent à des mesures coercitives, notamment des amendes civiles allant de 100 à 50 000 dollars par infraction.
MFT doit prendre en compte :
- Qui a consulté ou transmis les informations médicales protégées ?
- Quel fichier a été déplacé, vers qui et via quel flux de travail ?
- Événements horodatés indiquant les actions d'envoi, de réception, d'échec et de suppression
- Contrôles d'intégrité permettant de vérifier que les fichiers n'ont pas été modifiés pendant le transfert
- Journaux d'activité administrative relatifs aux modifications apportées aux paramètres, aux règles et aux autorisations
Par ailleurs, les programmes de santé bénéficient des avantages suivants :
- Surveillance en temps réel et alertes en cas de transferts anormaux ou de violations des règles
- Des politiques de conservation garantissant que les journaux restent disponibles à des fins d'enquête ou d'audit
- Rapports exportables et prêts pour les audits, adaptés aux demandes relatives à la loi HIPAA
Comment MFT favorisent-elles Secure avec les fournisseurs tiers ?
«MFT favorisent une collaboration sécurisée avec des tiers en imposant une intégration contrôlée, des canaux de transfert isolés et une gouvernance basée sur des politiques pour chaque connexion fournisseur. Le secteur de la santé s'appuie sur un vaste réseau de laboratoires, de sociétés de facturation, de centres d'imagerie et de prestataires spécialisés. Une MFT conforme doit garantir la sécurité et la gouvernance des échanges de données externes.
Principales fonctionnalités de MFT
- Intégration contrôlée des utilisateurs externes avec des rôles prédéfinis, des procédures de validation et une durée de validité limitée
- Des canaux de transfert isolés et régis par des règles pour chaque partenaire
- Secure portails qui bloquent les pièces jointes aux e-mails et les liens non contrôlés
- Application automatisée des contrôles de chiffrement et d'accès, quelle que soit la technologie utilisée par les partenaires
- Une visibilité centralisée sur l'ensemble des transferts effectués par des tiers, y compris les échecs ou les flux de travail non approuvés
La loi HIPAA exige également que tout prestataire traitant des informations médicales protégées (PHI) opère dans le cadre d'un accord de partenariat commercial (BAA). Une solution de gestion des risques liés à la conformité ( MFT ) doit faciliter l'intégration des partenaires en assurant la conformité avec le BAA et en gérant la documentation correspondante, afin de garantir que les obligations contractuelles correspondent aux mesures de protection techniques.
Comment Managed File Transfer permettent des audits HIPAA et des rapports de conformité efficaces
Une plateforme « MFT » bien conçue centralise les preuves, assure le respect des politiques et offre une visibilité en continu sur les mouvements des données médicales protégées (PHI). Ces fonctionnalités peuvent considérablement simplifier les audits HIPAA. Au lieu de collecter manuellement des journaux, des captures d’écran ou des enregistrements d’accès provenant de systèmes disparates, une solution « MFT » regroupe toutes les activités de transfert de fichiers au sein d’une source unique et consultable faisant autorité. Cela réduit le temps de préparation des audits, améliore la précision de la documentation et favorise des taux de réussite plus élevés lors des audits.
Les produits d’ MFT , spécialement conçus pour le secteur de la santé, répondent également aux exigences de la loi HIPAA en matière de sécurité des transmissions, de contrôle d’accès et de traçabilité, telles que définies dans la règle de sécurité HIPAA. Leurs contrôles intégrés correspondent aux critères recherchés par les auditeurs : des mesures de protection cohérentes, des registres complets et la preuve que les transferts de données médicales protégées (PHI) sont réglementés.
Quels documents et preuves les auditeurs exigent-ils des MFT ?
Les auditeurs HIPAA demandent généralement des preuves démontrant :
- Qui a consulté ou transmis les informations médicales protégées ?
- Quels fichiers ont été déplacés, vers qui et selon quelle politique ?
- Lorsque chaque transfert a eu lieu, y compris les réussites, les échecs et les nouvelles tentatives
- Comment l'intégrité et le chiffrement ont été mis en œuvre
- Modifications administratives, telles que les mises à jour des autorisations ou les modifications du flux de travail
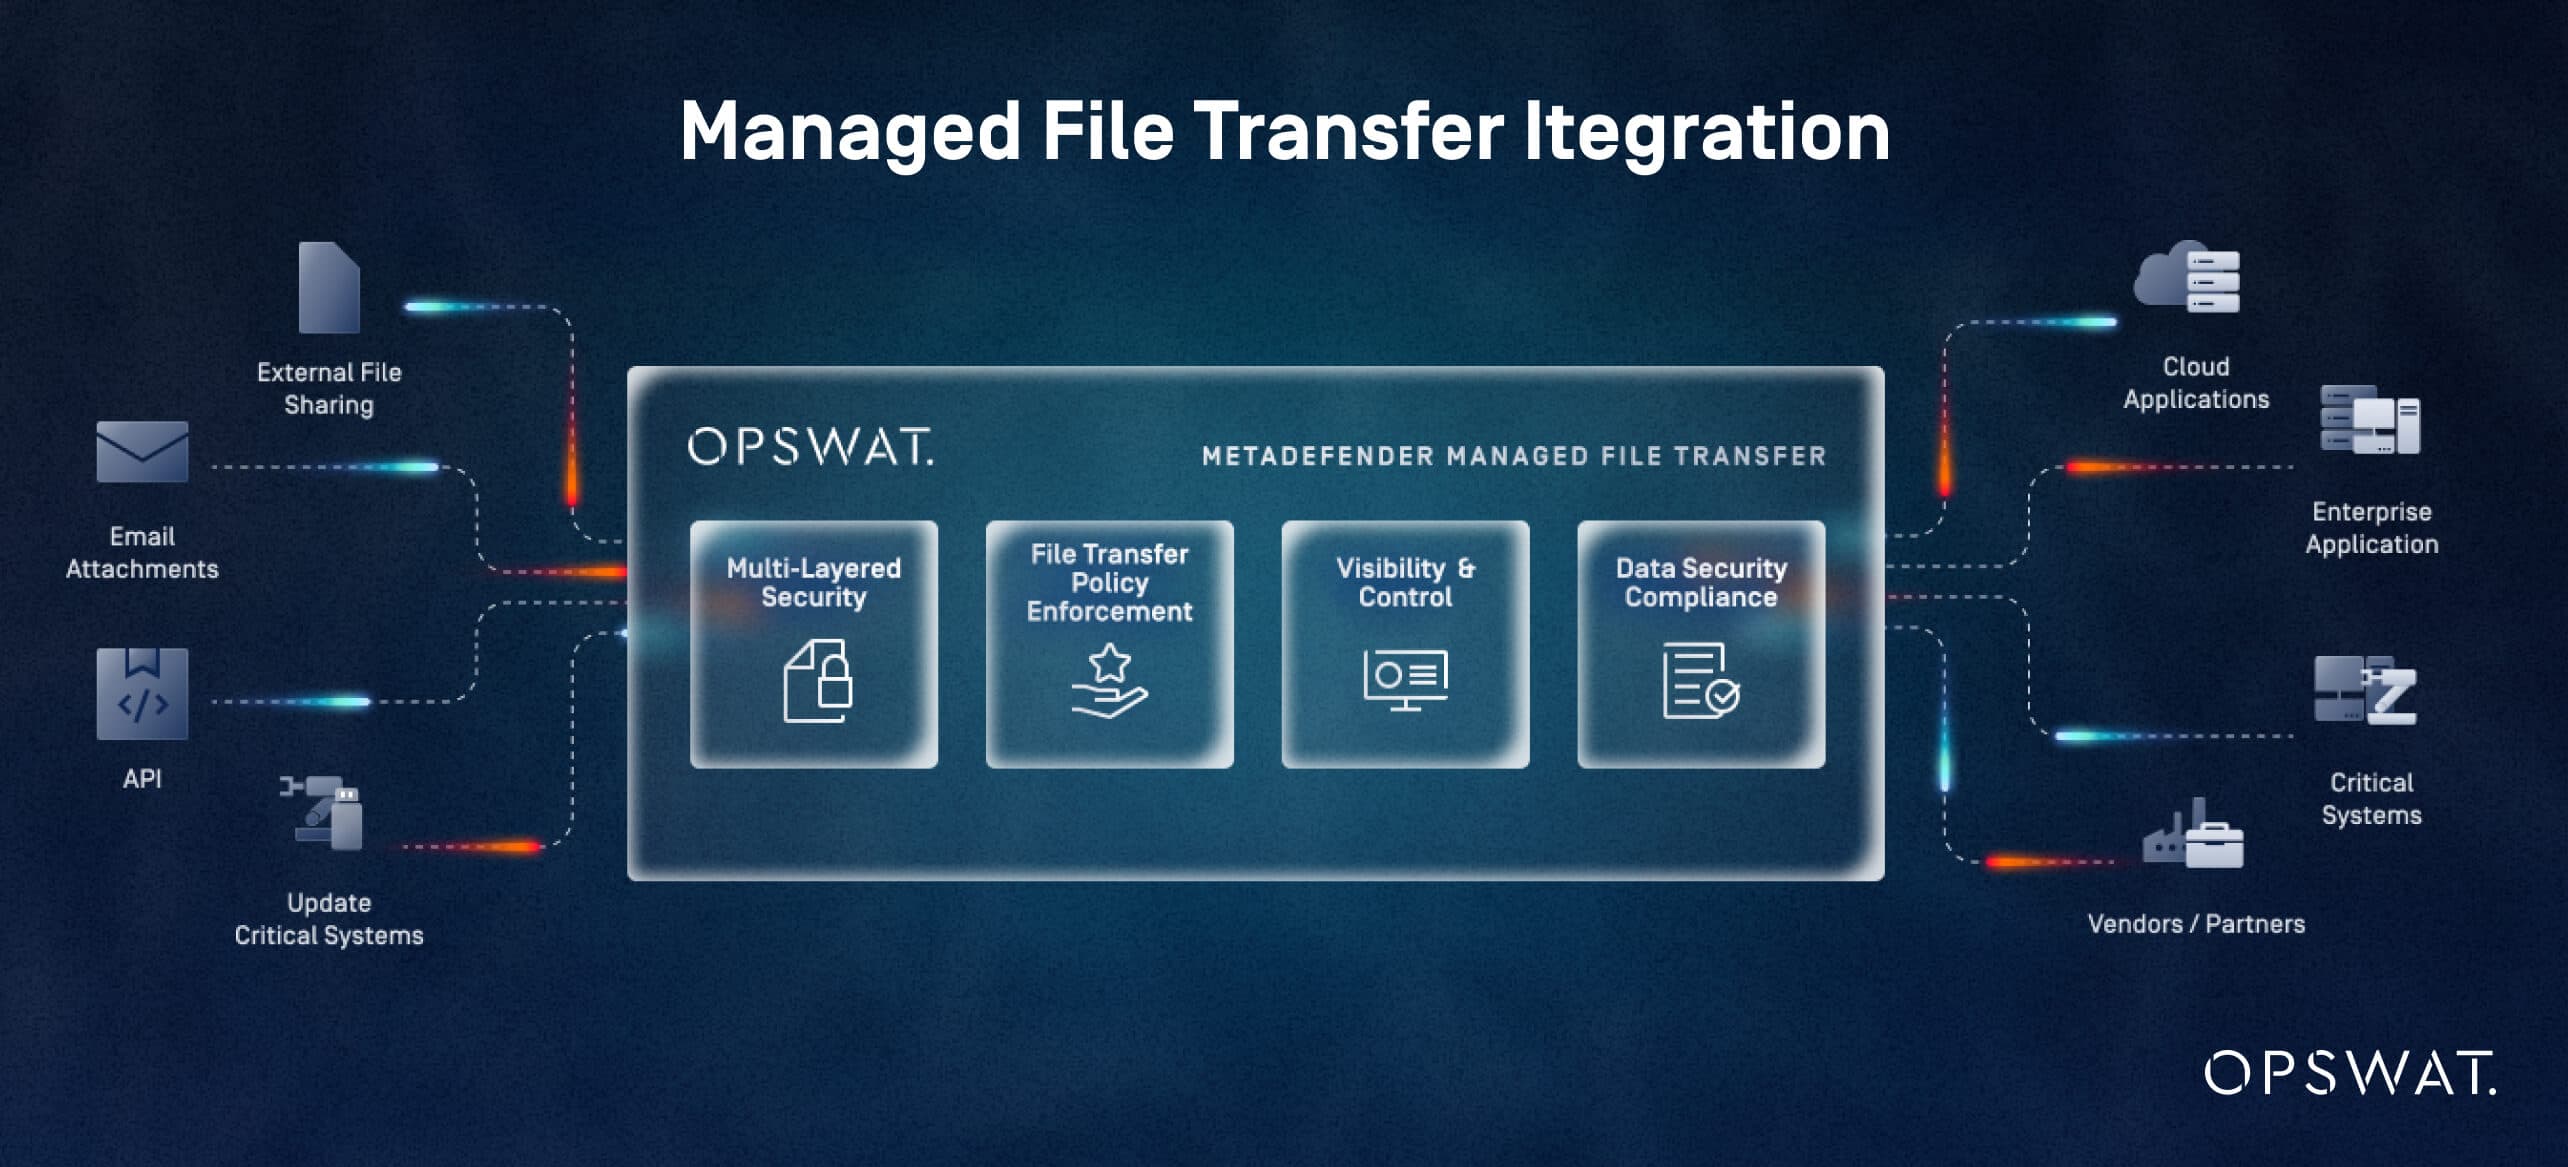
MFT Ces plateformes automatisent la collecte et la conservation de ces informations. Par exemple, les journaux d’audit détaillés et les fonctionnalités de reporting de la solution « Managed File Transfer™ » d’ OPSWAT( MetaDefender ) permettent de suivre, à partir d’une vue centralisée, l’activité des utilisateurs, le cycle de vie des fichiers, les événements système et l’exécution des tâches. Cela répond directement aux exigences de la loi HIPAA, qui impose aux entités concernées de conserver des pistes d’audit complètes pour tous les systèmes traitant des informations médicales protégées (PHI).
Comment MFT peuvent-elles réduire le temps et les coûts liés à la préparation des audits HIPAA ?
MFT Ces plateformes réduisent le temps et les coûts liés à la préparation des audits en centralisant les éléments de preuve, en automatisant les processus de mise en conformité et en fournissant des rapports prêts à l'emploi. La préparation manuelle d'un audit nécessite souvent plusieurs jours, voire plusieurs semaines, pour reconstituer l'historique des transferts, valider les paramètres de chiffrement et rechercher les éléments de preuve manquants dans des systèmes cloisonnés.
MFT réduisent ces frais généraux grâce à :
- Rapports de conformité prédéfinis résumant les accès, les transferts, les échecs et l'application des politiques
- Des tableaux de bord centralisés qui présentent l'activité de transmission des données de santé protégées (PHI) dans une vue d'ensemble unique
- Une automatisation des processus qui garantit que les mesures de sécurité requises (chiffrement, authentification, validations) sont appliquées de manière cohérente et documentées
- Des journaux consultables qui évitent d'avoir à extraire manuellement les données à partir de plusieurs outils
MetaDefender Managed File Transfer prend en charge l'automatisation basée sur des règles, les processus d'approbation par les responsables et l'orchestration visuelle, ce qui permet aux équipes de standardiser les flux de données de santé protégées (PHI) et la manière dont la conformité est consignée. Ces gains d'efficacité se traduisent par une réduction mesurable du temps consacré à la préparation des audits et par une diminution du nombre d'étapes de mise en conformité.
Quelles fonctionnalités permettent de surveiller en permanence la conformité et de réduire les risques ?
MFT Ces solutions garantissent une conformité permanente à la loi HIPAA en surveillant en permanence l'activité des fichiers, en détectant les anomalies et en appliquant les contrôles prévus par la politique à tous les transferts. La conformité à la loi HIPAA n'est pas seulement évaluée lors des audits, mais doit être maintenue en permanence.
MFT renforcent la conformité continue avec :
Alertes en temps réel : signalez les virements inhabituels, les tentatives d'accès non autorisées ou les écarts par rapport aux processus approuvés.
Détection des anomalies et contrôles d'intégrité: identifier les comportements suspects des fichiers ou les modifications inattendues pouvant indiquer une utilisation abusive ou une compromission.
Application des règles à chaque transfert: veiller à ce que les exigences en matière de chiffrement, d'authentification et d'autorisation soient appliquées de manière cohérente, afin d'éliminer les erreurs manuelles et les solutions de contournement ponctuelles.
Visibilité centralisée: surveillez les mouvements de fichiers entre les systèmes internes et les partenaires externes. MetaDefender Managed File Transfer offre une visibilité complète sur les transferts, les accès et les événements système.
Prévention avancée des menaces: les auditeurs du secteur de la santé vérifient de plus en plus si les informations médicales protégées (PHI) sont à l’abri des logiciels malveillants ou des altérations. Les technologies « MFT » d’ OPSWAT, telles que l’analyse multi-niveaux, la neutralisation et la reconstruction du contenu, ainsi que l’évaluation des vulnérabilités, réduisent considérablement le risque de menaces véhiculées par les fichiers.
Ensemble, ces capacités favorisent une conformité proactive : elles permettent de détecter les problèmes avant qu'ils ne deviennent des événements à signaler, réduisent le risque d'exposition des informations médicales protégées et fournissent aux auditeurs des preuves fiables d'une surveillance continue.
Bonnes pratiques pour le transfert Secure dans les établissements de santé
Pour les responsables de la conformité et des risques, sécuriser les transferts de données médicales protégées nécessite plus qu'une MFT performante. Cela nécessite des processus rigoureux, des politiques claires et un comportement cohérent de la part des utilisateurs. Les mesures de protection prévues par la loi HIPAA mettent l'accent autant sur les contrôles administratifs que sur les contrôles techniques, ce qui signifie que les organisations doivent associer la technologie à la gouvernance, à la formation et à la surveillance. L'objectif est de garantir que chaque transfert de données médicales protégées suive un parcours prévisible, applicable et vérifiable.
Quelles sont les étapes à suivre pour élaborer une politique de transfert de fichiers conforme à la norme HIPAA ?
Une politique de transfert de fichiers doit définir les modalités de transfert des données médicales protégées (PHI), les personnes autorisées à les transférer et les mesures de contrôle à appliquer à chaque étape. Une politique claire et rigoureusement appliquée réduit le risque d'exposition des données médicales protégées et permet d'aligner le comportement du personnel sur les exigences de la loi HIPAA en matière de mesures de protection administratives.
Une politique efficace devrait :
- Définir les conditions d'utilisation acceptables : préciser dans quelles circonstances les informations médicales protégées (PHI) peuvent être transférées, quelles méthodes sont autorisées et quels systèmes (notamment MFT) doivent être utilisés.
- Définir les règles d'autorisation des utilisateurs et du système : préciser les droits d'accès par rôle, les mécanismes d'authentification requis et les processus de validation pour les transferts de fichiers.
- Exiger des mesures de chiffrement et de protection de l'intégrité : imposer l'utilisation de normes de chiffrement approuvées et de procédures de vérification conformes aux mesures de protection prévues par la loi HIPAA en matière de transmission des données.
- Exigences en matière de conservation et d'élimination des documents : définir des calendriers de conservation pour les registres, les pièces à conviction et les dossiers transférés, conformément aux attentes de l'organisation et à la loi HIPAA.
- Définir les procédures d'escalade et de gestion des incidents : établir les étapes de signalement en cas d'échec de transfert, de suspicion de violation, de non-respect des politiques et de problèmes liés aux partenaires.
- Intégrer la gouvernance des tiers : exiger la conclusion d'accords de partenariat commercial et définir les étapes d'intégration et de sortie des partenaires externes.
- Révision et mise à jour régulières : les politiques doivent être révisées au moins une fois par an, voire plus souvent en cas de modification des processus, des systèmes ou de la réglementation.
Comment former le personnel de santé aux protocoles de transfert Secure ?
La formation garantit que les mesures de protection techniques sont utilisées correctement et de manière cohérente.
Les programmes efficaces couvrent :
- Outils et flux de travail approuvés pour le transfert de fichiers
- Comment vérifier l'identité et l'autorisation du destinataire
- Éviter les méthodes non approuvées (pièces jointes aux courriels, outils cloud personnels, USB )
- Reconnaître et signaler les transferts échoués ou suspects
- Comprendre les principes relatifs aux renseignements médicaux protégés (RMP) et au minimum nécessaire
- Intégration initiale
- Remises à niveau annuelles
- Formation juste à temps lorsque les systèmes, les flux de travail ou les politiques changent
- Petits quiz ou exercices basés sur des scénarios
- Erreurs simulées (par exemple, virements mal adressés) pour renforcer les attentes
- Suivi ciblé pour les utilisateurs commettant des erreurs répétées
- Envoi au mauvais destinataire
- Utilisation de canaux non cryptés ou non approuvés
- Téléchargement du mauvais fichier
- Mauvaise gestion des fichiers sur des appareils personnels ou partagés
La formation doit mettre l'accent sur la précision, la vérification et l'utilisation cohérente de la MFT afin que le personnel évite les pratiques qui contournent les contrôles requis.
Quels sont les indicateurs clés à surveiller pour garantir la sécurité des transferts de fichiers en continu ?
Les établissements de santé devraient suivre des indicateurs spécifiques afin de contrôler les performances des transferts de fichiers sécurisés. Une surveillance continue favorise la conformité proactive à la loi HIPAA et la stabilité opérationnelle. Parmi les indicateurs clés de performance (KPI) figurent notamment :
Taux de transfert échoués ou incomplets: un nombre élevé d'échecs peut indiquer des problèmes au niveau du système, des lacunes dans les processus ou des difficultés chez les partenaires
Anomalies d'accès: la présence d'utilisateurs inattendus, une activité en dehors des heures de travail ou des échecs répétés d'authentification peuvent indiquer des tentatives d'accès non autorisées.
Violations des politiques: les transferts qui contournent les exigences en matière de chiffrement, d'autorisations ou de processus doivent faire l'objet d'un suivi et d'une enquête
Performance des tiers: surveiller les taux de réussite des partenaires, les retards et les exceptions en matière de sécurité afin de garantir le respect des obligations contractuelles et de la loi HIPAA
Constatations d'audit et délai de mise en œuvre des mesures correctives: suivez les problèmes récurrents et la rapidité avec laquelle ils sont résolus afin de garantir la conformité à tout moment
Événements liés à la détection des menaces: si les technologies avancées de prévention des menaces (par exemple, analyse des logiciels malveillants, CDR, évaluation des vulnérabilités) signalent des problèmes, des schémas récurrents peuvent indiquer l'existence d'un risque sous-jacent.
Ces indicateurs favorisent l'amélioration continue: ils permettent d'identifier les faiblesses des processus, de valider l'efficacité des politiques, de hiérarchiser les besoins en formation et de garantir une conformité constante avec les exigences de la loi HIPAA en matière de surveillance et de gestion des risques.
Comparaison Managed File Transfer : plateformes spécifiques au secteur de la santé vs plateformes génériques
Les responsables de la conformité et de la gestion des risques chargés d’évaluer les solutions de transfert de données ( MFT ) doivent faire la distinction entre les plateformes qui sont simplement « compatibles HIPAA » et celles conçues pour gérer des flux importants de données médicales protégées (PHI). La loi HIPAA exige la mise en place de mesures de protection cohérentes en matière de sécurité des transferts de fichiers, de contrôle d’accès et d’audit sur l’ensemble des systèmes traitant des données médicales protégées (PHI).
Les établissements de santé à la recherche de solutions évolutives, fiables et reconnues par le secteur tirent parti de plateformes spécialement conçues pour les flux de travail liés aux données médicales confidentielles (PHI). Les solutions d'MFT s spécifiques au secteur de la santé intègrent d'emblée ces exigences, ainsi que des fonctionnalités avancées de prévention des menaces et des intégrations cliniques.
Comment MFT principales MFT conformes à la norme HIPAA se comparent-elles en termes de fonctionnalités de sécurité et de conformité ?
Les principales plateformes d’ MFT s conformes à la norme HIPAA se distinguent par le niveau de rigueur de leur mise en œuvre, la profondeur de leurs audits, leur degré d’automatisation et leurs capacités de prévention des menaces. Vous trouverez ci-dessous une comparaison simplifiée entre les plateformes d’ MFT s génériques « compatibles HIPAA » et les solutions MFT spécifiques au secteur de la santé, telles que MetaDefender Managed File Transfer , qui s’appuie sur les technologies avancées de prévention des menaces de MetaDefender Core™.
Contrairement aux solutions traditionnelles de « MFT » qui ne sécurisent que le canal de transfert de fichiers, MetaDefender Managed File Transfer sécurise le fichier lui-même grâce à une prévention multicouche des menaces, à la technologie CDR, à l'évaluation des vulnérabilités et à l'analyse en sandbox.
MFT conformes à la norme HIPAA ou spécifiques au secteur de la santé
Capacité | MFT générique MFT « compatible HIPAA ») |
|
|---|---|---|
Chiffrement pendant le transfert et au repos | Chiffrement basé sur des normes, souvent configurable | Politiques de chiffrement strictes et appliquées à tous les flux de travail, avec un choix minimal pour l'utilisateur. |
Contrôle d'accès et autorisations | RBAC de base, approbations facultatives | RBAC granulaire, flux d'approbation par la supervision et routage basé sur des politiques pour les informations médicales protégées (PHI) |
Journalisation et rapports d'audit | Journaux d'activité standard | Pistes d'audit détaillées pour les utilisateurs, les fichiers, les tâches et les événements système, ainsi que des rapports exportables à des fins de conformité |
Prévention des menaces | Antivirus ou aucun | Sécurité des fichiers à plusieurs niveaux : analyse multiple, nettoyage du contenu et évaluation des vulnérabilités |
Intégration et automatisation | Connecteurs pour outils informatiques courants | Workflows basés sur des politiques, orchestration visuelle et intégrations |
Options de déploiement | Souvent « cloud-first » | Déploiements flexibles sur site et hybrides pour les environnements réglementés et hors ligne |
Quels sont les avantages et les inconvénients du SFTP, du MFT et du partage de fichiers Cloud pour le secteur de la santé ?
Le SFTP, les outils de partage de fichiers dans le cloud et MFT offrent chacun des avantages et des limites distincts dans le contexte de la conformité HIPAA. Pour la plupart des hôpitaux et des systèmes de santé, une MFT axée sur la sécurité devrait être la norme pour les transferts de données PHI, tandis que le SFTP et les outils cloud devraient être réservés à des cas d'utilisation strictement délimités et à faible risque.
Avantages et inconvénients du protocole SFTP, des outils cloud et des plateformes d'MFT
Approche | Pour | Inconvénients dans le contexte des soins de santé / HIPAA | Meilleur ajustement |
|---|---|---|---|
SFTP | Largement pris en charge ; meilleur que le FTP ; peut crypter les données en transit | Visibilité et rapports limités ; identifiants statiques ; workflows manuels ; gouvernance faible pour les informations médicales protégées (PHI) | Intégrations de systèmes point à point où le volume est faible et la gouvernance est gérée ailleurs |
Partage générique de fichiers dans le cloud | Facile à utiliser ; collaboration rapide ; mobile | Autorisations gérées par l'utilisateur, liens publics, résidence des données peu claire, gouvernance limitée des informations médicales protégées | Collaboration non liée aux données médicales protégées ; non recommandé comme principal mécanisme de transfert de données médicales protégées. |
MFT transfert de fichiers géré] | Contrôle centralisé, automatisation basée sur des politiques, chiffrement intégré, audit et contrôle d'accès | Nécessite des efforts de mise en œuvre et d'alignement des processus | Principal moyen de transfert des informations médicales protégées, en particulier lorsque la préparation aux audits HIPAA et les flux de travail multipartites sont prioritaires. |
Quels Managed File Transfer offrent le meilleur soutien pour les audits de conformité dans le secteur de la santé ?
Les fournisseurs qui offrent des services de qualité dans le domaine de la santé proposent généralement :
- Modèles d'assistance adaptés au secteur de la santé: assistance 24 h/24, 7 j/7, accords de niveau de service (SLA) alignés sur les opérations cliniques et personnel familiarisé avec les exigences HIPAA.
- Contrats conformes aux BAA: BAA standard, délimitation claire des responsabilités et documentation établissant le lien entre les contrôles des produits et les mesures de protection prévues par la loi HIPAA
- Services de préparation aux audits: modèles de rapports de conformité prêts à l'emploi, conseils pour la configuration des politiques et aide à la constitution de preuves lors des audits
- Feuille de route axée sur la sécurité: investissements continus dans la prévention avancée des menaces, vulnerability detection et l'intégration avec les workflows SIEM et SOC.
OPSWAT se OPSWAT par un MFT axé sur la sécurité qui combine :
- Une sécurité multicouche grâce à des technologies avancées de prévention des menaces, telles que l'analyse multicouche, la purification du contenu, l'évaluation des vulnérabilités et le sandboxing
- Automatisation des transferts de fichiers basée sur des règles, validations par les responsables hiérarchiques, ainsi que visibilité et contrôle centralisés adaptés aux environnements réglementés
- Une journalisation et un reporting axés sur la conformité qui simplifient les audits HIPAA en assurant une traçabilité de bout en bout des mouvements et des accès aux fichiers
Pour les responsables de la conformité et des risques, les fournisseurs qui offrent à la fois une sécurité approfondie, des preuves prêtes pour l'audit et une assistance adaptée au secteur de la santé sont les mieux placés pour réduire les frictions liées aux audits et renforcer la conformité HIPAA à long terme.
Étapes de mise en œuvre pour le déploiement Managed File Transfer conforme à la norme HIPAA Managed File Transfer le secteur de la santé
Le déploiement d'une MFT axée sur la sécurité dans un environnement de soins de santé nécessite une planification structurée, une mise en conformité avec les mesures de protection HIPAA et une coordination entre les équipes cliniques, informatiques, de conformité et les fournisseurs. L'objectif est de remplacer les pratiques de transfert de fichiers incohérentes et à haut risque par des workflows standardisés et vérifiables qui s'intègrent étroitement aux systèmes existants tout en minimisant les perturbations opérationnelles.
Quelles sont les étapes clés pour mettre en œuvre une Managed File Transfer dans un environnement hospitalier ?
Dans le cadre de la planification préliminaire, les équipes doivent procéder à une évaluation formelle des risques afin de recenser les vulnérabilités actuelles et de s'assurer que la MFT est conforme aux exigences administratives et techniques de la loi HIPAA en matière de protection des données.
Une séquence de mise en œuvre pratique et reproductible comprend :
- Évaluer les besoins et les risques: identifier les flux de données relatives à la santé (PHI), les exigences réglementaires, les points d'intégration et les indicateurs de réussite
- Concevoir l'architecture de la solution et harmoniser les attentes des parties prenantes: choisir le modèle de déploiement, définir les rôles en matière de gouvernance et assurer la coordination entre les équipes chargées de la conformité, de l'informatique, de la sécurité et des aspects cliniques
- Configurer les politiques de sécurité et les intégrations: définir le routage, les validations, les contrôles d'accès et les règles de conservation, et intégrer des technologies d'MFT s telles que Metascan™ Multiscanning et la technologie Deep CDR™.
- Tester les processus et former les utilisateurs: valider les transferts, les journaux, les alertes et la conformité aux exigences d'audit ; former les administrateurs et les utilisateurs finaux aux processus approuvés
- Lancement, suivi et optimisation: déployez par étapes, suivez les indicateurs de performance clés et effectuez des bilans après la mise en œuvre
Comment les organismes de santé peuvent-ils intégrer MFT systèmes EHR et fournisseurs existants ?
Les établissements de santé intègrent MFT à leurs dossiers médicaux électroniques (DME) et aux systèmes de leurs fournisseurs en choisissant des méthodes de connexion sécurisées, en cartographiant les flux de données médicales protégées (DMP) et en automatisant les politiques de transfert de fichiers. Les DME et les systèmes des fournisseurs associés échangent d'énormes quantités de DMP, ce qui fait de l'intégration un facteur clé de réussite.
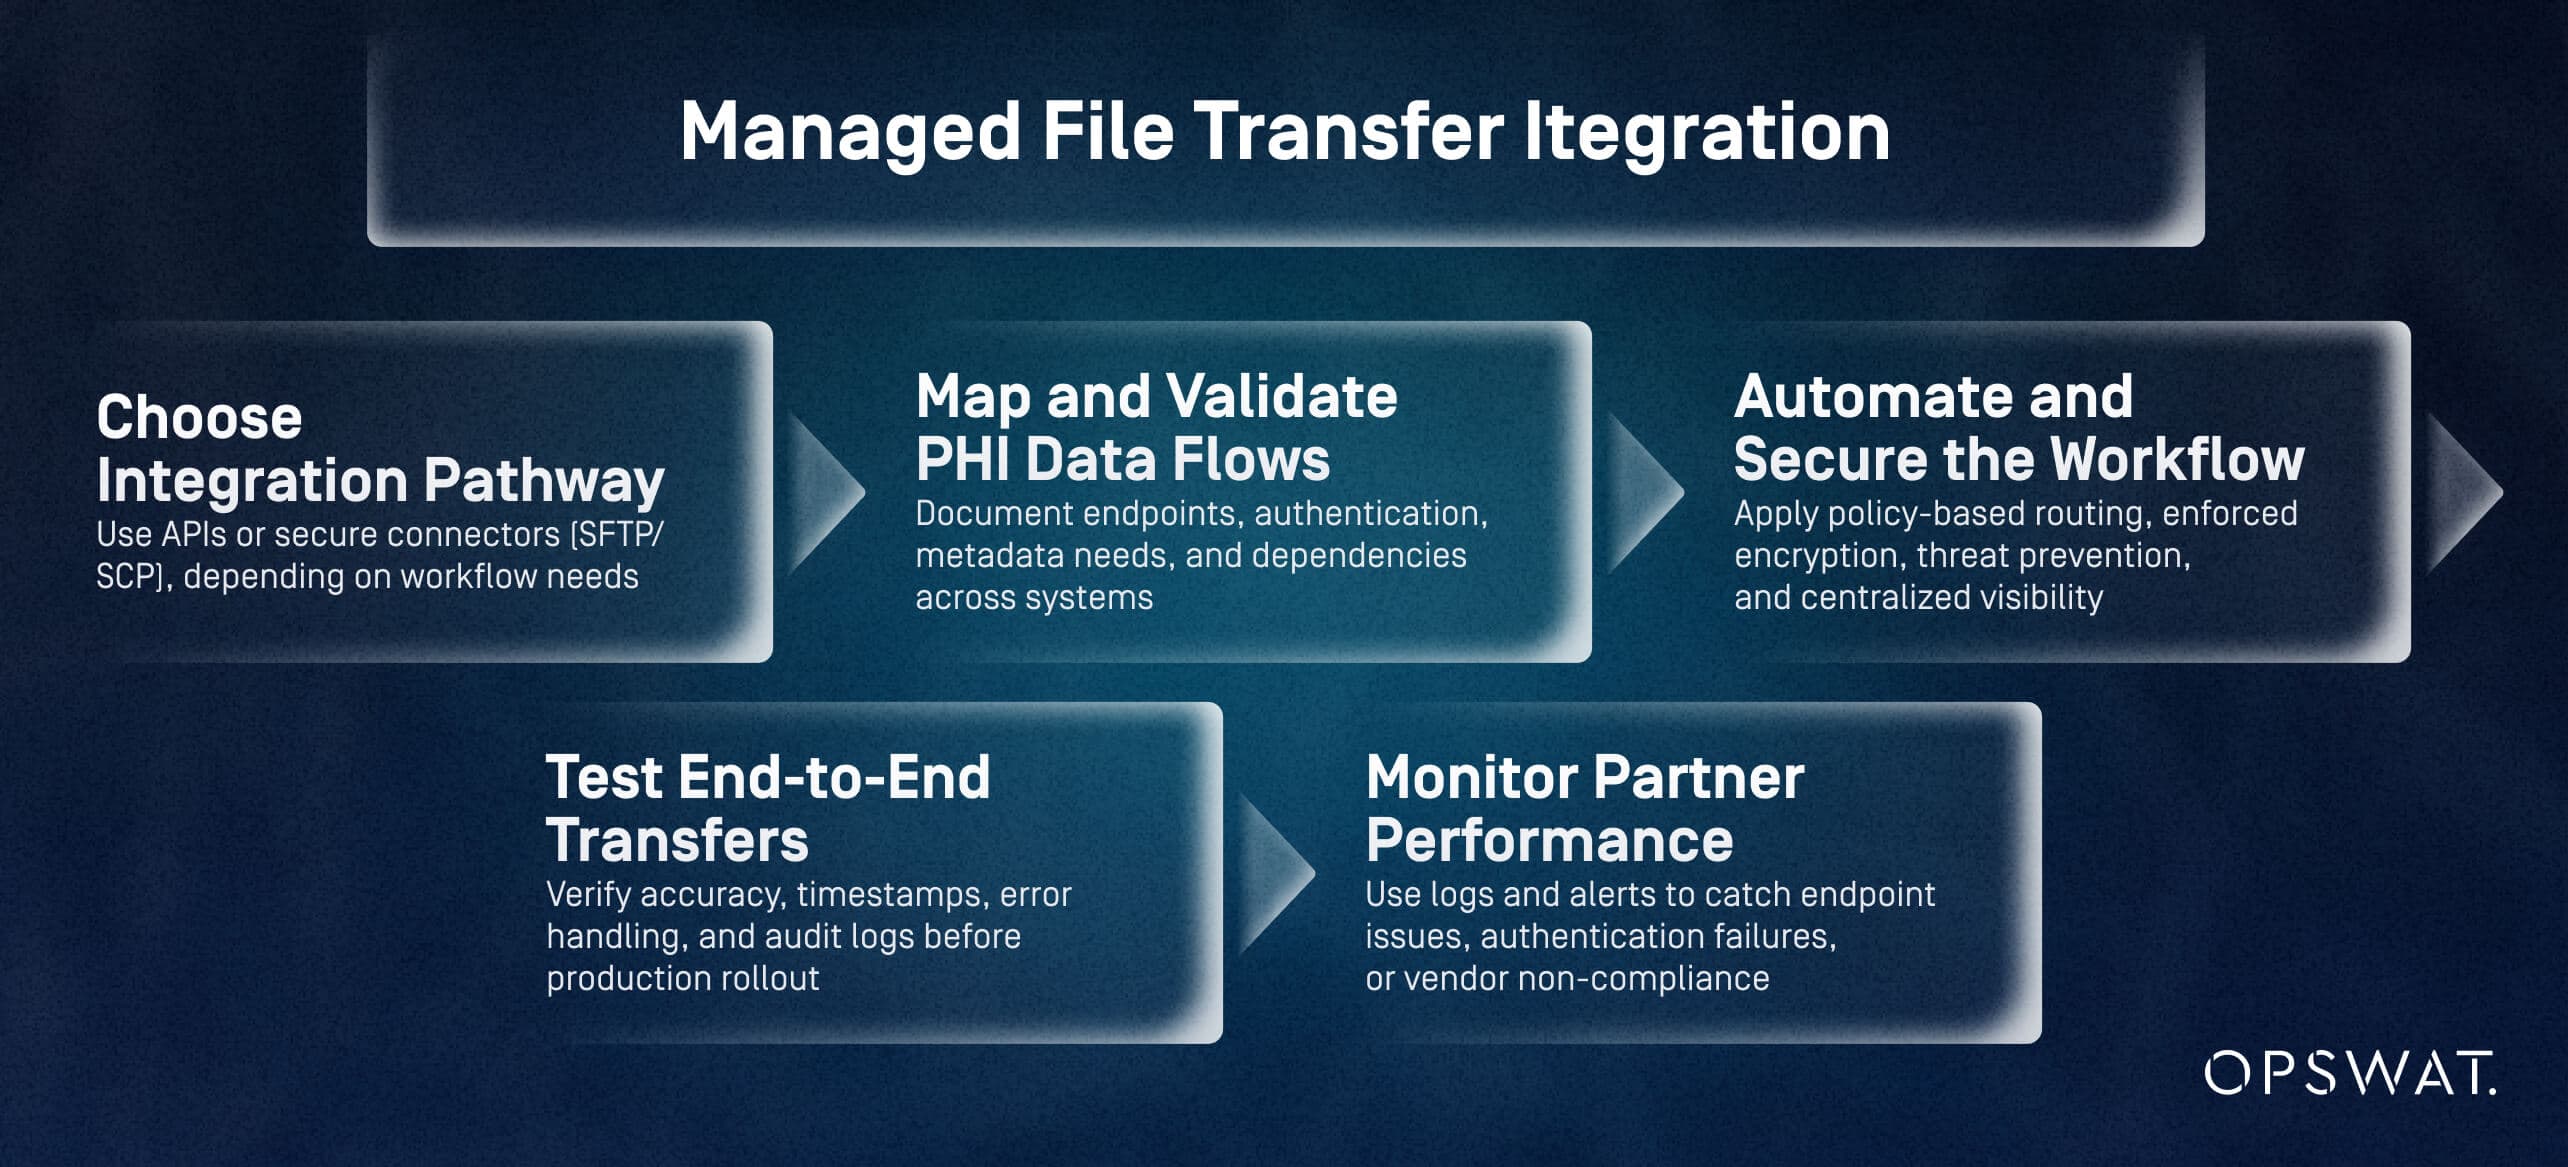
Une intégration efficace d'MFT , en 5 étapes :
- Choisissez le mode d'intégration: utilisez des API ou des connecteurs sécurisés (SFTP/SCP), en fonction des besoins du flux de travail.
- Cartographier et valider les flux de données PHI: documenter les points finaux, l'authentification, les besoins en métadonnées et les dépendances entre les systèmes.
- Automatisez et sécurisez le flux de travail: appliquez un routage basé sur des politiques, un chiffrement renforcé, une prévention des menaces et une visibilité centralisée.
- Tester les transferts de bout en bout: vérifier l'exactitude, les horodatages, la gestion des erreurs et les journaux d'audit avant le déploiement en production.
- Surveillez les performances des partenaires: utilisez les journaux et les alertes pour détecter les problèmes liés aux terminaux, les échecs d'authentification ou la non-conformité des fournisseurs.
Quelles sont les meilleures pratiques pour migrer des méthodes traditionnelles de transfert de fichiers vers MFT?
Les meilleures pratiques pour migrer vers MFT l'évaluation des risques liés au transfert, la cartographie des flux de travail, la validation des exécutions parallèles et l'amélioration de la gouvernance au fur et à mesure de la transition des processus. La plupart des organismes de santé migrent à partir d'une combinaison d'e-mails, de SFTP, de téléchargements manuels et de dossiers partagés.
Une migration structurée
- Analyser les risques et hiérarchiser les flux de travail: identifier les voies de transfert contenant un volume important de données médicales confidentielles (PHI) ou présentant un risque élevé (e-mails, téléchargements manuels, dossiers partagés) et les migrer en priorité
- Cartographier les données et préparer les nouveaux flux de travail: définir les chemins d'accès, les conventions de nommage, les règles de conservation et les dépendances système
- Migration par étapes avec validation parallèle: exécutez simultanément les workflows existants et ceux de l'MFT , tout en validant l'intégrité, l'acheminement et les journaux d'audit
- Optimiser et actualiser la gouvernance: mettre en place des mesures de prévention des menaces, affiner les processus, mettre à jour les politiques et former les utilisateurs en s'appuyant sur les enseignements tirés
Mesurer la valeur du Managed File Transfer la conformité des soins de santé et la protection des données des patients
MFT adaptée au secteur de la santé améliore la conformité HIPAA, réduit les risques de violation et rationalise les flux de travail liés aux informations médicales protégées. En mettant en œuvre le chiffrement, le contrôle d'accès, la prévention des menaces et des pistes d'audit complètes, les organisations bénéficient d'un retour sur investissement tant sur le plan réglementaire qu'opérationnel.
Comment MFT -elle le risque de violations de données et de sanctions pour non-conformité ?
MFT atténue MFT les principales causes d'exposition des informations médicales protégées : transferts non cryptés, accès non autorisés, erreurs des utilisateurs et journalisation insuffisante. Les plateformes spécifiques au secteur de la santé réduisent encore davantage les risques grâce à des technologies avancées de prévention des menaces.
Principaux critères d'évaluation en matière de réduction des risques :
- Cryptage et contrôle d'accès renforcés
- Protection contre les logiciels malveillants et les menaces zero-day
- Pistes d'audit complètes à l'appui des enquêtes HIPAA
- Réduction du risque de sanctions réglementaires et des coûts de remise en état
Quels sont les résultats mesurables des processus optimisés de transfert de fichiers ?
Les organisations qui passent de l'e-mail, du SFTP et des workflows manuels au MFT constatent MFT des gains dans les domaines suivants :
Préparation à la conformité
- Récupération plus rapide des preuves
- Journaux complets et exportables
Efficacité opérationnelle
- Réduction des transferts échoués
- Moins d'interventions manuelles grâce à l'automatisation basée sur des politiques
Réduction des erreurs et des incidents
- Moins de fichiers mal envoyés
- Détection précoce des activités anormales grâce à des alertes en temps réel
Prévention des menaces
- Diminution significative du nombre de fichiers malveillants atteignant les systèmes cliniques
Comment les responsables de la conformité peuvent-ils démontrer la valeur des MFT aux parties prenantes ?
Les parties prenantes réagissent aux risques, aux coûts et à l'impact opérationnel. Les responsables de la conformité peuvent exprimer clairement la valeur ajoutée grâce à :
Messages clés
- Réduction de l'exposition réglementaire grâce à des mesures de protection renforcées
- Réduction du risque de violation et des coûts liés à la réponse
- Moins de constatations d'audit et cycles d'audit plus rapides
- Amélioration de la fiabilité opérationnelle et de la collaboration avec les fournisseurs
Lien vers les priorités organisationnelles
- Sécurité des patients : la fiabilité du transfert des données médicales confidentielles réduit les retards dans les soins
- Stabilité financière : l'absence de pénalités et de temps d'arrêt protège les marges
- Confiance organisationnelle : le renforcement de la protection des renseignements personnels sur la santé (RPS) renforce la réputation et la confiance des partenaires.
- Transformation numérique : MFT une base sécurisée pour la modernisation
MetaDefender Managed File Transfer™ est la solution de transfert de fichiers géré (MFT) d'OPSWAT, qui garantit la conformité réglementaire grâce au chiffrement, au contrôle d'accès et à des pistes d'audit détaillées.
Pour découvrir comment cette solution et ses technologies avancées de prévention des menaces peuvent renforcer la conformité à la loi HIPAA, réduire les risques d'exposition des informations médicales protégées (PHI) et optimiser la collaboration sécurisée au sein de votre écosystème de santé, contactez un expert d'OPSWAT ou demandez une démonstration dès aujourd'hui.
FAQ
Quelles sont les meilleures solutions de transfert de fichiers gérées qui sont entièrement conformes à la norme HIPAA pour les organismes de santé ?
Les solutions qui imposent le chiffrement, les contrôles d'accès, l'automatisation des politiques et des pistes d'audit complètes répondent aux attentes de la loi HIPAA. Les plateformes axées sur les soins de santé, telles que MetaDefender Managed File Transfer, offrent des fonctionnalités supplémentaires de prévention des menaces et de reporting de conformité qui font souvent défaut aux outils génériques.
Quelles fonctionnalités dois-je rechercher dans une MFT pour garantir la conformité HIPAA dans le secteur de la santé ?
Chiffrement renforcé, RBAC granulaire, MFA, journalisation d'audit détaillée, automatisation basée sur des politiques, collaboration sécurisée avec des tiers et prévention avancée des menaces (par exemple, multiscanning, CDR, évaluation des vulnérabilités).
Comment se comparent les différents fournisseurs de transfert de fichiers géré en termes de conformité HIPAA et de fonctionnalités de sécurité ?
De nombreux fournisseurs proposent des services de chiffrement et de journalisation de base, mais les plateformes spécialisées dans le domaine de la santé ajoutent des approbations de supervision, une détection avancée des menaces, des rapports détaillés et des modèles de déploiement flexibles nécessaires aux environnements traitant un volume important de données médicales confidentielles.
Quels documents ou pistes d'audit MFT fournissent-elles pour démontrer leur conformité à la norme HIPAA lors d'un audit ?
Journaux d'audit indiquant l'activité des utilisateurs, les déplacements de fichiers, les événements système, les approbations, l'état du chiffrement et les résultats des transferts. MetaDefender Managed File Transfer des rapports centralisés et exportables pour les contrôles de conformité.
Comment mettre en œuvre des contrôles d'accès basés sur les rôles et le chiffrement dans un système de transfert de fichiers géré pour se conformer à la norme HIPAA ?
Configurez RBAC pour limiter l'accès aux informations médicales protégées (PHI) par rôle, exiger l'authentification multifactorielle (MFA) et appliquer un chiffrement obligatoire (par exemple AES-256, TLS 1.2+) à tous les flux de travail. Les mesures de protection des transmissions HIPAA exigent ces protections par défaut.
Les fournisseurs de services de transfert de fichiers géré proposent-ils des accords de partenariat commercial (BAA) et que doivent-ils inclure ?
Oui. Les accords de niveau de service (SLA) doivent définir les responsabilités en matière de protection des informations médicales protégées (PHI), les exigences en matière de notification des violations, les utilisations autorisées et les attentes en matière de sécurité conformément aux mesures de protection HIPAA pour la transmission et le contrôle d'accès.
Quels sont les coûts et les modèles de licence types pour MFT conformes à la norme HIPAA dans le secteur de la santé ?
Les tarifs varient en fonction du déploiement (cloud, sur site, hybride), du volume et des technologies complémentaires. La plupart des fournisseurs proposent des abonnements ou des licences perpétuelles ; le coût total comprend les rapports de conformité, l'automatisation des flux de travail et la prévention intégrée des menaces.
Quelles sont les meilleures pratiques pour migrer des méthodes de transfert de fichiers héritées vers une MFT conforme aux exigences HIPAA ?
Évaluez les risques actuels, cartographiez les flux de travail liés aux informations médicales protégées, procédez à une migration par étapes, effectuez une validation parallèle et intégrez une prévention avancée des menaces dès le premier jour. Mettez à jour les politiques et les formations à mesure que les flux de travail évoluent.
Qu'est-ce qu'un transfert de fichiers conforme à la loi HIPAA ?
Le transfert de fichiers conforme à la loi HIPAA désigne le transfert d'informations médicales protégées (PHI) via une plateforme qui assure le chiffrement, le contrôle d'accès et la journalisation complète de chaque transfert, conformément aux exigences de la règle de sécurité de la loi HIPAA. Ce transfert s'effectue le plus souvent via une plateforme de transfert de fichiers gérée (MFT) plutôt que par e-mail, FTP ou des outils grand public de partage de fichiers, qui ne peuvent garantir ces mesures de sécurité de manière fiable.
