- Ce qu'il faut savoir sur l'avenir du transfert Secure
- Comment l'intelligence artificielle transforme la détection des menaces dans Managed File Transfer
- Ce que l'informatique quantique signifie pour la sécurité des transferts de fichiers d'entreprise
- Comment le chiffrement quantique et la distribution quantique de clés façonnent la prochaine génération de sécurité des transferts de fichiers
- Pourquoi le modèle « Zero Trust » est indispensable pour Secure des transferts Secure à l'ère de l'IA et des menaces quantiques
- Comment les RSSI peuvent pérenniser Managed File Transfer aux menaces liées à l'IA et à l'informatique quantique
- Quelles sont les considérations réglementaires et de conformité à prendre en compte lors de l'adoption de solutions de transfert de fichiers sécurisées contre les attaques quantiques et basées sur l'IA ?
- FAQ
- Votre entreprise est-elle prête pour l'avenir des transferts Secure ?
Ce qu'il faut savoir sur l'avenir du transfert Secure
Secure Le transfert de fichiers entre dans l'une des époques technologiques les plus bouleversantes depuis l'apparition de la cryptographie à clé publique. Alors que l'intelligence artificielle accélère la vitesse et la sophistication des cyberattaques, et que l'informatique quantique s'apprête à contourner les systèmes de chiffrement couramment utilisés, les responsables de la sécurité des systèmes d'information (RSSI) doivent repenser la manière dont ils protègent les données en transit.
Jusqu’au milieu des années 2010, les professionnels de la sécurité partaient du principe que les transferts de fichiers chiffrés à l’aide des algorithmes RSA et AES étaient intrinsèquement sûrs face à tous les vecteurs d’attaque connus. Cette hypothèse n’est plus valable à l’ère de l’informatique quantique et des menaces liées à l’intelligence artificielle.
Les pirates exploitent désormais les logiciels malveillants basés sur l'IA, l'imitation comportementale et les attaques automatisées visant les identifiants. Parallèlement, certains acteurs étatiques collectent dès aujourd'hui des données chiffrées dans le but de les déchiffrer lorsque l'informatique quantique aura atteint sa maturité, ce que l'on appelle la menace « collecter maintenant, déchiffrer plus tard ».
Cette convergence entre l'IA, l'informatique quantique et des architectures de plus en plus distribuées a fait du transfert sécurisé de fichiers une priorité stratégique pour les RSSI. Selon l'enquête 2024 de Gartner auprès des RSSI, 68 % des responsables de la sécurité ont identifié le transfert de fichiers résistant à l'informatique quantique comme l'une des trois principales priorités en matière d'infrastructure pour les 24 prochains mois. Ceux qui agissent dès maintenant peuvent pérenniser leurs environnements d'échange de données.
Pourquoi la sécurité traditionnelle des transferts de fichiers n'est plus suffisante
Depuis les années 1990, le transfert sécurisé de fichiers repose largement sur des algorithmes de chiffrement, notamment RSA (introduit en 1977) et ECC (cryptographie à courbe elliptique, normalisée au début des années 2000), l'authentification basée sur le périmètre et les modèles de confiance statiques.
Les algorithmes de chiffrement traditionnels, autrefois considérés comme inviolables, sont désormais vulnérables aux algorithmes quantiques tels que l’algorithme de Shor. Les méthodes d’authentification reposant sur des identifiants statiques peuvent être contournées par des attaques de type « credential stuffing » basées sur l’IA ou par des attaques par identité synthétique. Les modèles périmétriques, conçus pour les réseaux centralisés, n’offrent aucune protection significative dans les environnements multicloud et à distance.
Alors que les acteurs malveillants ne cessent d'évoluer, les responsables de la sécurité des systèmes d'information (RSSI) ne peuvent plus se contenter des hypothèses traditionnelles en matière d'MFT . Ils doivent adopter des architectures qui partent du principe que le système a été compromis, qui procèdent à des validations en continu et qui restent résilientes même lorsque les normes de chiffrement évoluent.
Comment l'IA, la technologie quantique et le modèle Zero Trust transforment les transferts de fichiers
L'IA transforme à la fois les capacités offensives et défensives. Elle permet la détection en temps réel des anomalies, la classification des contenus et l'évaluation prédictive des menaces, ce qui améliore considérablement l'inspection au niveau des fichiers. À l'inverse, les pirates utilisent l'IA pour dissimuler leurs logiciels malveillants, générer des charges utiles polymorphes et imiter le comportement des utilisateurs.
L'informatique quantique marque un deuxième tournant, encore plus déterminant. Une fois que les ordinateurs quantiques auront atteint environ 4 000 qubits logiques stables (un seuil qui, selon les chercheurs, pourrait être atteint d’ici 10 à 15 ans), ils seront capables de casser le chiffrement RSA à 2 048 bits et le chiffrement ECC à 256 bits à l’aide de l’algorithme de Shor. La cryptographie post-quantique (sécurisée contre l’informatique quantique) et la QKD (distribution de clés quantiques) constituent l’étape évolutive nécessaire.
Le modèle « Zero Trust » relie ces éléments entre eux en imposant une vérification continue, un accès selon le principe du « privilège minimal » et une microsegmentation à l'échelle des flux de transfert de fichiers. Il s'agit de l'infrastructure architecturale indispensable pour faire face aux menaces issues de l'intelligence artificielle et à celles liées à l'informatique quantique.
Comment l'intelligence artificielle transforme la détection des menaces dans Managed File Transfer
L'intelligence artificielle révolutionne la détection des menaces dans les environnements « MFT » en offrant une visibilité accrue, des temps de réponse plus courts et une détection bien plus précise des attaques sophistiquées. Alors que les outils traditionnels s'appuient sur des signatures statiques, l'IA analyse les comportements, la structure du contenu et les schémas transversaux aux environnements pour identifier les anomalies.
Pour les RSSI, l'IA offre des avantages opérationnels concrets :
- Identification en temps réel des comportements anormaux des fichiers
- Évaluation prédictive des menaces pour évaluer le risque lié au transfert de fichiers avant leur livraison
- Classification du contenu qui réduit l'exposition dans les flux de travail réglementés
- Actions de réponse automatisées qui isolent, mettent en quarantaine ou bloquent les transferts malveillants
- Visibilité dans les environnements hybrides et multicloud, où la surveillance périmétrique échoue
Quelles sont les dernières techniques d'IA permettant de détecter les menaces liées au transfert de fichiers ?
La détection des menaces basée sur l'IA dans MFT comprend désormais trois catégories principales :
- ML (apprentissage automatique) – Détecte les écarts par rapport aux valeurs de référence connues en matière de transfert de fichiers, en signalant les anomalies telles que les tailles de fichiers inhabituelles, les durées de transfert ou les destinations inhabituelles.
- Analyse comportementale – Surveille le comportement des utilisateurs, du système et des fichiers au fil du temps afin de détecter les menaces internes, les comptes compromis et les flux de travail suspects.
- Modèles d'apprentissage profond – Identifient les schémas complexes de logiciels malveillants dissimulés dans des documents, des fichiers multimédias, des archives compressées ou des charges utiles chiffrées, y compris ceux conçus pour échapper aux moteurs antivirus.
Selon une étude réalisée en 2024 par le SANS Institute, les systèmes de détection basés sur l'IA ont amélioré la précision de 43 % lors de l'analyse de menaces inconnues ou polymorphes par rapport aux méthodes de détection basées sur les signatures, réduisant ainsi les faux négatifs de 28 % à 16 %.
Comment intégrer les outils de sécurité basés sur l'IA aux Managed File Transfer ?
Les RSSI qui évaluent les solutions de transfert de fichiers optimisées par l'IA doivent s'assurer que l'IA s'intègre à chaque étape du flux de travail :
- Analyse préalable au transfert à l'aide d'un système de notation des menaces basé sur le ML
- Surveillance comportementale en temps réel intégrée à SIEM/SOAR
- Validation post-transfert pour détecter les menaces latentes ou émergentes
- Automatisation des politiques qui s'adapte en fonction des signaux de risque
- Signaux d'identité Zero Trust pour améliorer les décisions en matière de contrôle d'accès
Les meilleures pratiques en matière d'intégration comprennent :
- Sélectionner MFT avec IA intégrée ou options d'intégration native
- Garantir la prise en charge par les API de l'automatisation, de la télémétrie comportementale et de la corrélation des événements de sécurité
- Alignement des outils d'IA avec les écosystèmes IAM, DLP et SIEM
Comment l'IA contribue-t-elle à Secure les transferts Secure dans les environnementsCloud hybrides ?
Cloud compliquent la surveillance traditionnelle, mais l'IA offre une solution évolutive. Analyses modernes basées sur l'IA :
- Détecter les mouvements de fichiers anormaux entre les locataires du cloud
- Identifier les clés d'API s ou les comptes de service compromis
- Surveiller les mouvements latéraux entre les ressources cloud
- Appliquez des politiques d'accès contextuelles basées sur le comportement des utilisateurs et l'identité des appareils.
- Améliorer la journalisation de conformité en fournissant des informations en temps réel sur l'ensemble des systèmes distribués
MetaDefender Managed File Transfer™ (MFT) permet un transfert de fichiers sécurisé et conforme aux réglementations au sein d'architectures multicloud complexes, grâce à l'intégration d'une intelligence artificielle et de contrôles « Zero Trust » dans les workflows d'échange de fichiers.
Ce que l'informatique quantique signifie pour la sécurité des transferts de fichiers d'entreprise
L'informatique quantique représente la plus grande révolution cryptographique de ces dernières décennies. Bien qu'ils n'en soient encore qu'à leurs débuts, les systèmes quantiques finiront par venir à bout de la cryptographie asymétrique qui est aujourd'hui à la base de la sécurité des transferts de fichiers.
Même si les attaques quantiques concrètes ne sont pas pour demain, les acteurs malveillants collectent déjà des données chiffrées en vue de leur déchiffrement futur. L’Agence nationale de sécurité américaine (NSA) et le Centre national de cybersécurité britannique (NCSC) ont tous deux lancé des alertes publiques concernant des acteurs étatiques menant des campagnes de type « collecter maintenant, déchiffrer plus tard », ciblant les communications et les transferts de fichiers chiffrés. Toute donnée sensible transférée aujourd’hui à l’aide d’un système de chiffrement vulnérable est exposée à un risque à long terme.
Les menaces quantiques rendent indispensable une préparation précoce.
Dans combien de temps l'informatique quantique aura-t-elle un impact sur la sécurité des transferts de fichiers d'entreprise ?
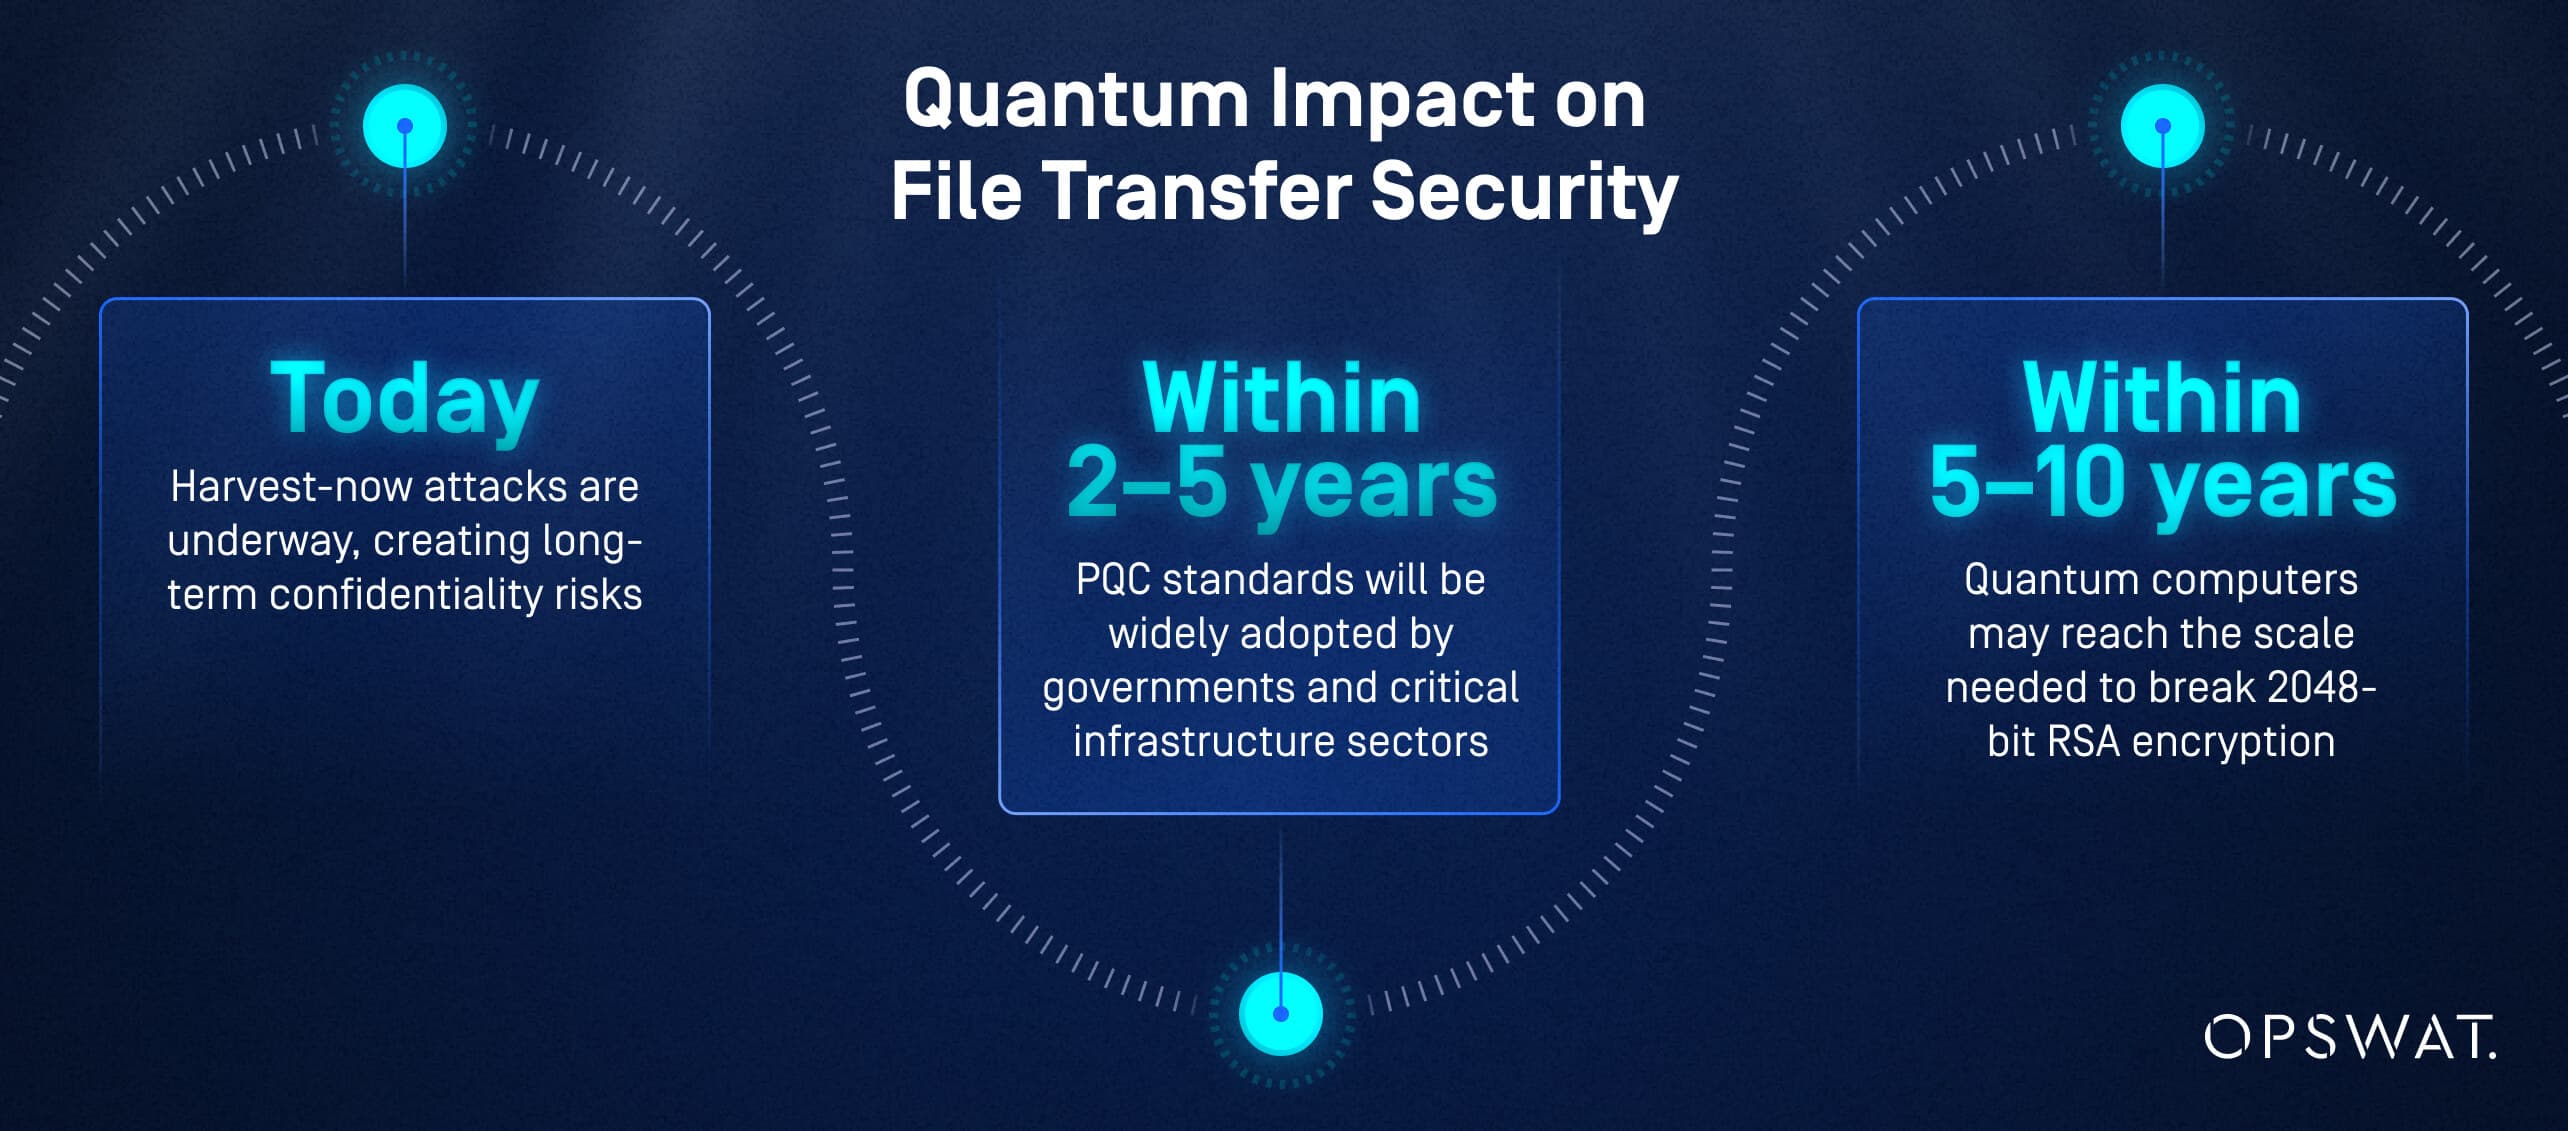
Bien que les estimations varient, le NIST, le Global Risk Institute et d'éminents chercheurs en informatique quantique d'IBM et de Google s'accordent sur plusieurs étapes clés :
- Aujourd'hui: des attaques de type « Harvest-now » sont en cours, créant des risques de confidentialité à long terme.
- D'ici deux à cinq ans: les normes PQC seront largement adoptées par les gouvernements et les secteurs des infrastructures critiques.
- D'ici 5 à 10 ans: les ordinateurs quantiques pourraient atteindre la puissance nécessaire pour déchiffrer le cryptage RSA 2048 bits.
Les RSSI ne peuvent pas se permettre d'attendre : la planification de la migration doit commencer dès maintenant.
Quelles sont les Core du chiffrement traditionnel des transferts de fichiers face aux attaques quantiques ?
Les algorithmes quantiques constituent une menace directe :
- Chiffrement RSA (vulnérabilité de factorisation)
- Cryptographie à courbe elliptique (ECC) (vulnérabilité du logarithme discret)
- Échange de clés Diffie-Hellman
- Protocoles TLS utilisant une négociation de clés basée sur RSA/ECC
Les fichiers chiffrés transférés aujourd'hui à l'aide de ces algorithmes pourraient être déchiffrés a posteriori, ce qui risquerait de compromettre des informations soumises à une réglementation, classifiées ou confidentielles.
Comment les organisations peuvent-elles évaluer leur exposition aux menaces liées à l'informatique quantique ?
Une évaluation pratique menée par le RSSI comprend :
- Tenir un inventaire de tous les flux de travail de transfert de fichiers qui reposent sur RSA/ECC
- Identification des données à longue durée de vie, telles que les dossiers médicaux, financiers ou administratifs
- Évaluation des écosystèmes partenaires pour déterminer leur état de préparation quantique
- Évaluation des dépendances de chiffrement dans MFT , API et les points de terminaison TLS
- Modélisation du risque « récolter maintenant, déchiffrer plus tard » pour les charges de travail sensibles
Comment le chiffrement quantique et la distribution quantique de clés façonnent la prochaine génération de sécurité des transferts de fichiers
Le chiffrement résistant à l'informatique quantique et la distribution quantique de clés (QKD) constituent les technologies fondamentales permettant d'assurer la pérennité de la sécurité des transferts de fichiers. Elles garantissent la confidentialité à long terme, même face à des adversaires disposant de capacités quantiques.
Quelles sont les principales normes de cryptographie post-quantique pour Managed File Transfer?
Le NIST (Institut national américain des normes et des technologies) et l'ETSI (Institut européen des normes de télécommunications) sont les moteurs de la normalisation mondiale en matière de cryptographie post-quanta (PQC).
Les principaux algorithmes comprennent :
- CRYSTALS-Kyber (établissement clé)
- CRYSTALS - Dilithium (signatures numériques)
- SPHINCS+ (signatures basées sur des fonctions de hachage)
- Falcon (signatures basées sur des réseaux)
Ces algorithmes sont conçus pour résister aux attaques quantiques tout en conservant des performances adaptées aux charges de travail liées au transfert de fichiers en entreprise.
Comment la distribution quantique de clés se compare-t-elle à la cryptographie post-quantique pour sécuriser les transferts de fichiers ?
QKD (distribution quantique de clés) :
- Utilise la physique quantique pour sécuriser les échanges de clés
- Détecte les écoutes clandestines en temps réel
- Nécessite un matériel spécialisé et une infrastructure à fibre optique.
PQC (cryptographie post-quantique) :
- Fonctionne sur le matériel existant
- Plus facile à déployer à grande échelle
- Deviendra la norme dominante pour MFT d'entreprise MFT de son caractère pratique.
Pour les organisations internationales, l'adoption du PQC devancera probablement celle du QKD, même si les deux technologies pourraient coexister dans des environnements hautement sécurisés.
Quel est le calendrier prévu pour l'adoption du chiffrement quantique sécurisé dans le partage de fichiers en entreprise ?
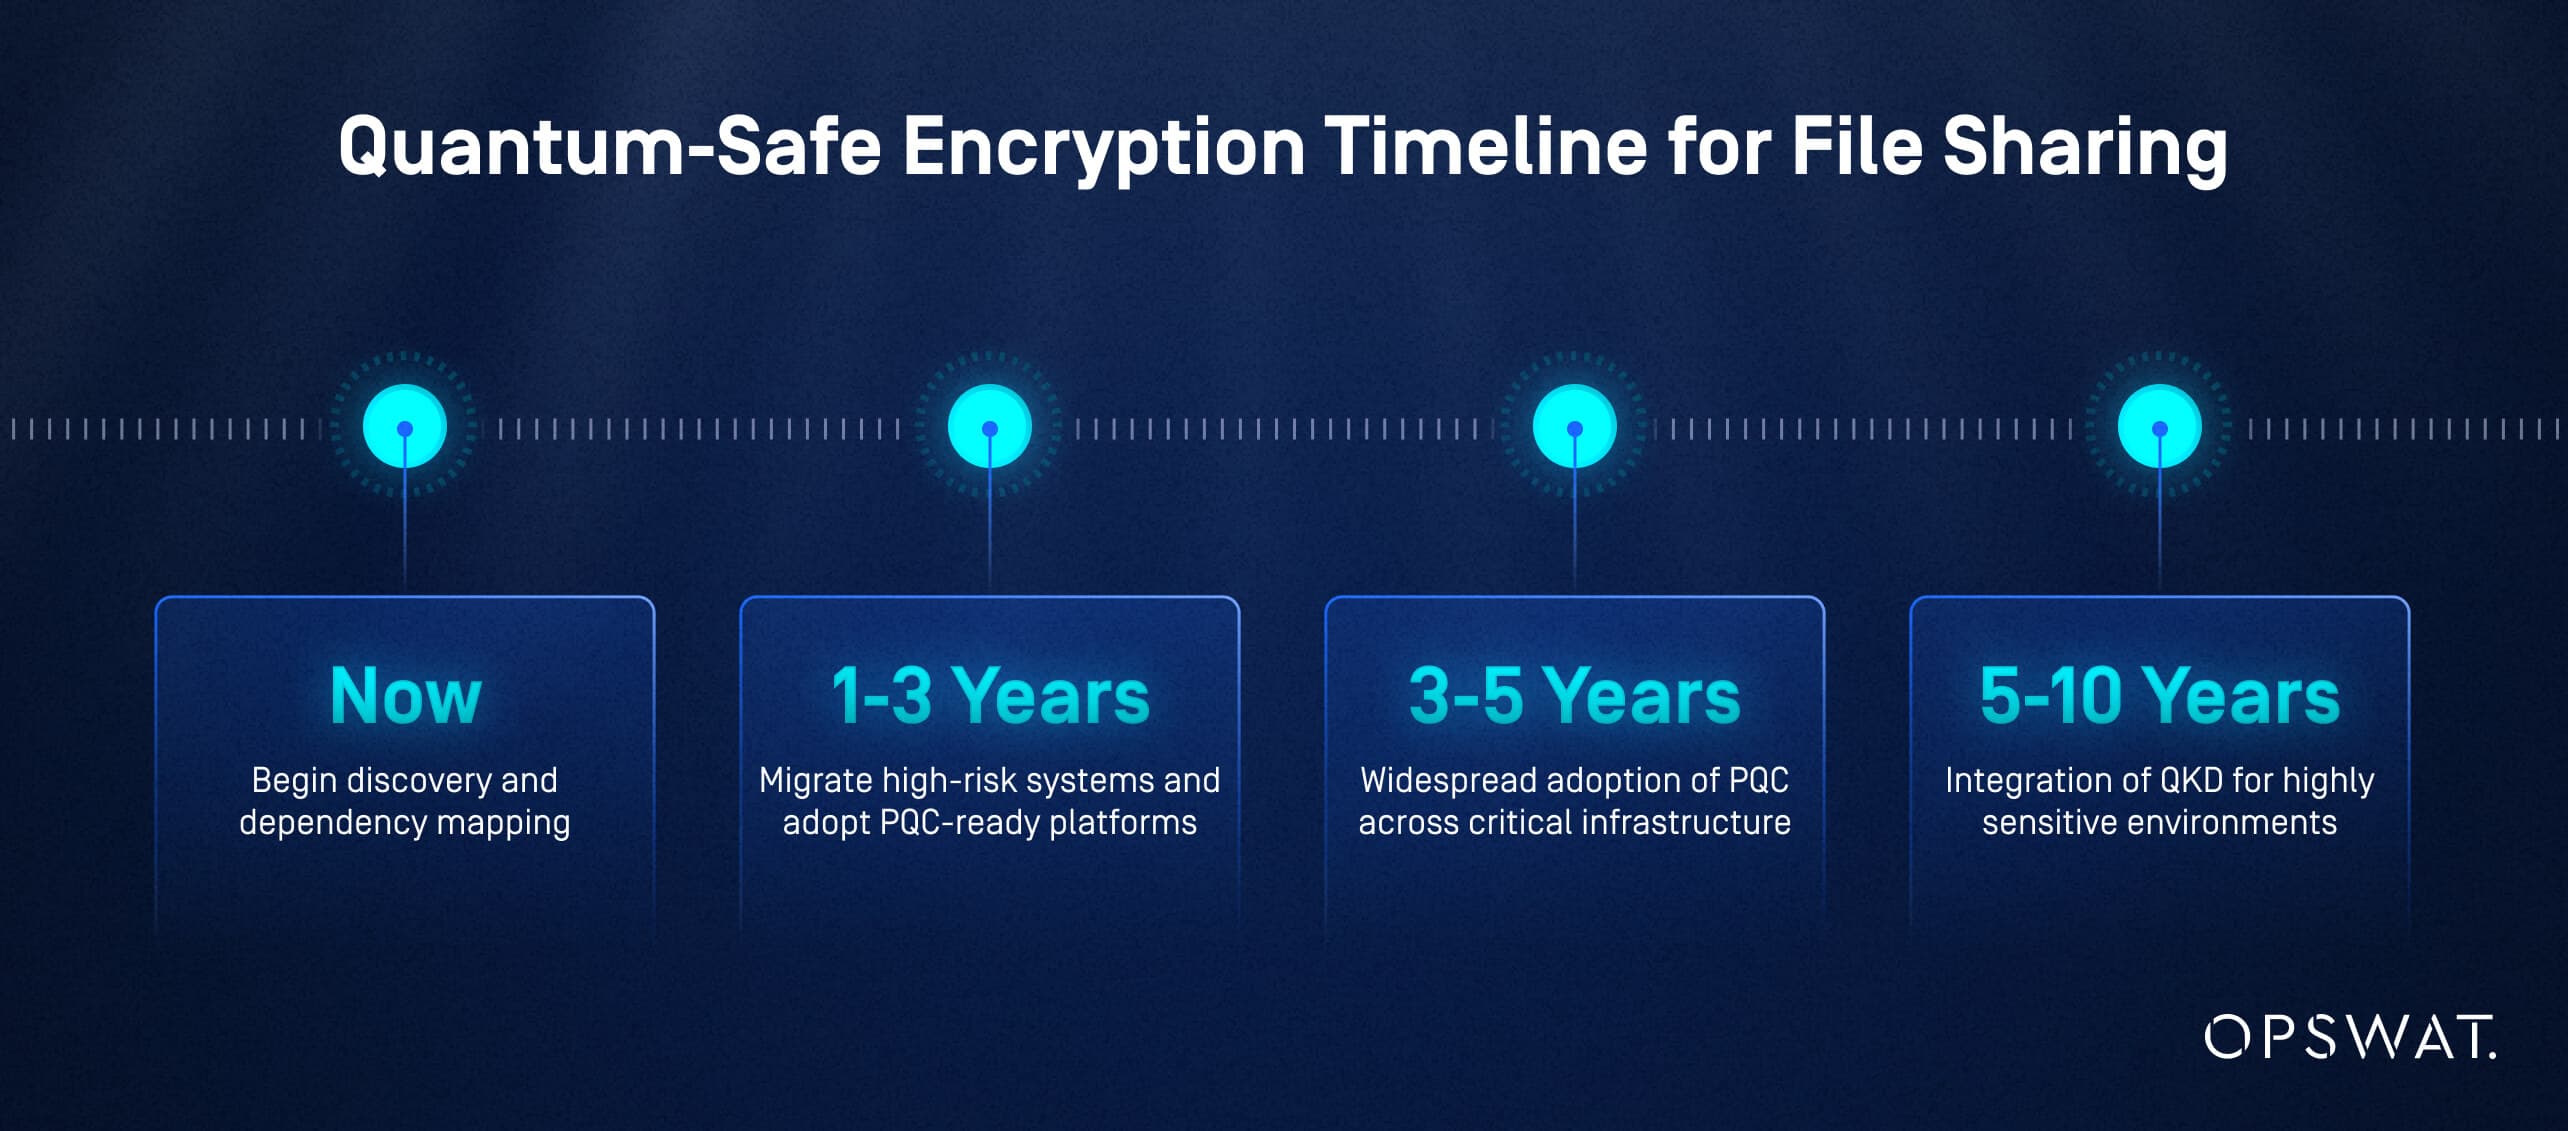
Sur la base de la feuille de route du NIST en matière de cryptographie post-quantique et des tendances d'adoption observées dans le secteur lors des précédentes transitions cryptographiques, un calendrier stratégique comprend les étapes suivantes :
- Maintenant : Commencez la découverte et la cartographie des dépendances.
- 1 à 3 ans : migrer les systèmes à haut risque et adopter des plateformes compatibles avec les cryptosystèmes post-quantum (PQC)
- 3 à 5 ans : adoption généralisée de la cryptographie post-quantique dans les infrastructures critiques
- 5 à 10 ans : intégration de la QKD dans des environnements hautement sensibles
Pourquoi le modèle « Zero Trust » est indispensable pour Secure des transferts Secure à l'ère de l'IA et des menaces quantiques
Zero Trust est la seule architecture de sécurité suffisamment flexible et robuste pour résister aux menaces liées à l'IA, au décryptage quantique et à la distribution croissante des réseaux.
En supprimant la confiance implicite et en vérifiant chaque demande d'accès, le modèle « Zero Trust » garantit que, même en cas de rupture du chiffrement ou de compromission des identifiants, les attaquants ne peuvent ni se déplacer librement ni exfiltrer des données sensibles.
Comment le modèle Zero Trust évolue-t-il pour faire face aux menaces quantiques et liées à l'IA dans le domaine du transfert de fichiers ?
Les modèles Zero Trust intègrent désormais :
- Évaluation continue des risques grâce à l'IA
- Évaluations en temps réel de l'identité et de la fiabilité des appareils
- Agilité de chiffrement pour prendre en charge les protocoles post-quantiques
- Micro-segmentation dans les environnements de transfert de fichiers hybrides et multicloud
- Inspection au niveau des fichiers pour vérifier l'intégrité et détecter les menaces cachées
Ces améliorations garantissent la résilience, même dans les cas où des logiciels malveillants basés sur l'IA contourneraient les contrôles traditionnels ou où des menaces quantiques compromettraient la cryptographie existante.
Quelles sont les étapes pratiques pour mettre en œuvre le modèle Zero Trust dans Managed File Transfer ?
Les RSSI peuvent adopter le modèle Zero Trust pour MFT une approche progressive :
- Cartographiez tous les actifs liés au transfert de fichiers (utilisateurs, systèmes, flux de travail, partenaires).
- Appliquez des politiques d'accès avec privilèges minimaux et conditionnelles.
- Mettez en œuvre une vérification continue à l'aide de signaux au niveau de l'identité, de l'appareil et des fichiers.
- Segmenter les environnements de transfert de fichiers afin de limiter les mouvements latéraux.
- Intégrer des solutions avancées de prévention des menaces, notamment l'inspection basée sur l'IA et le CDR.
- Automatisez l'application des règles et surveillez en permanence les comportements.
Pour réussir, il faut bénéficier du soutien de la direction, d'une intégration étroite de la gestion des identités et des accès (IAM) et d'une plateforme d'MFT s moderne conçue pour le modèle « Zero Trust ».
Comment le modèle Zero Trust améliore-t-il la conformité et la résilience des opérations de transfert de fichiers ?
Le modèle Zero Trust renforce considérablement la conformité en garantissant :
- Pistes d'audit claires et immuables
- Contrôles renforcés en matière de gouvernance des données
- Restrictions d'accès documentées
- Authentification Adaptive
- Alignement strict sur les cadres réglementaires tels que le RGPD, HIPAA, PCI DSS, SOX
Grâce à une vérification continue et une visibilité approfondie, les organisations deviennent plus résilientes face aux violations, aux erreurs de configuration, aux menaces internes et aux défis liés aux audits.
Comment les RSSI peuvent pérenniser Managed File Transfer aux menaces liées à l'IA et à l'informatique quantique
Les RSSI doivent combiner planification stratégique et modernisation technologique pour garantir la sécurité de leurs environnements de transfert de fichiers face à l'évolution des menaces. Pour être paré pour l'avenir, il faut investir dans les informations basées sur l'IA, la cryptographie post-quantique et l'architecture Zero Trust.
Quelles sont les mesures concrètes à prendre pour migrer vers des architectures de transfert de fichiers résistantes à l'informatique quantique ?
Une stratégie de migration pérenne comprend :
- Évaluation – Évaluer les dépendances en matière de chiffrement, la sensibilité des données à long terme et l'exposition aux menaces quantiques.
- Définition des priorités – Identifier les flux de travail liés aux dossiers à haut risque ou à longue durée de conservation.
- Préparation au PQC – Choisir des plateformes d’ MFT s prenant en charge la cryptographie agile.
- Phase pilote – Tester les implémentations du PQC dans des environnements à faible risque.
- Déploiement complet – Transition des flux de travail et des partenaires vers des protocoles résistants à l'informatique quantique.
- Validation continue – Suivre les mises à jour des normes et maintenir la flexibilité en matière de cryptographie.
Comment exploiter l'IA pour détecter et atténuer les menaces quantiques dans le transfert de fichiers ?
L'IA renforce la sécurité à l'ère quantique en :
- Surveillance des anomalies liées aux attaques quantiques
- Prévoir quels actifs sont exposés à un risque cryptographique à long terme
- Vérification de l'intégrité des fichiers après leur transfert
- Détection de modèles d'accès inhabituels indiquant des campagnes de collecte immédiate
- Automatisation des workflows de quarantaine et d'isolement
OPSWATLes outils de détection des menaces basés sur l'IA de [nom de l'entreprise] renforcent ce modèle en intégrant directement les informations sur les menaces dans les flux de travail liés à l'échange de fichiers.
Quelles sont les meilleures pratiques pour préparer Managed File Transfer aux cybermenaces quantiques et basées sur l'IA ?
Les RSSI doivent adopter les meilleures pratiques suivantes :
- Mettre en place une « agilité cryptographique » pour changer rapidement d'algorithme
- Appliquez les principes du « Zero Trust » à tous les workflows de transfert de fichiers.
- Déployez la détection des anomalies et la notation des risques basées sur l'IA
- Réduire la dépendance vis-à-vis des protocoles hérités vulnérables
- Valider les écosystèmes partenaires pour la préparation à la cryptographie post-quantique (PQC)
- Documenter la gouvernance en matière de quantum et de risques liés à l'IA pour les rapports de conformité
- Intégrer des mesures de prévention des menaces au niveau des fichiers, telles que le CDR et l'analyse anti-malware à l'aide de plusieurs moteurs
Quelles sont les considérations réglementaires et de conformité à prendre en compte lors de l'adoption de solutions de transfert de fichiers sécurisées contre les attaques quantiques et basées sur l'IA ?
Les réglementations évoluent rapidement pour tenir compte des menaces quantiques, des risques liés à l'IA et des exigences avancées en matière de protection des données. Les RSSI doivent s'assurer que leurs efforts de modernisation du transfert de fichiers s'alignent sur ces attentes changeantes.
Quelles sont les principales normes de conformité pour le transfert de fichiers sécurisé quantique ?
Les principales normes et directives proviennent de :
- Directives du NIST en matière de PQC (Kyber, Dilithium, SPHINCS+)
- Normes ETSI pour QKD et PQC
- Mandats régionaux pour la crypto-agilité et les mises à jour des algorithmes
- Décrets présidentiels américains et directives fédérales sur la préparation quantique
Ces normes mettent l'accent sur les transitions algorithmiques, les mises à jour de gestion des clés, la documentation d'audit et les garanties de confidentialité à long terme.
Comment les organisations doivent-elles documenter et rendre compte de la sécurité des transferts de fichiers quantique-sécurisés et basés sur l'IA ?
Les meilleures pratiques sont les suivantes :
- Tenue des inventaires cryptographiques
- Documentation des transitions algorithmiques et gouvernance clé du cycle de vie
- Enregistrement des événements de détection et des mesures prises en réponse à ceux-ci, basés sur l'IA
- Capturer les décisions relatives au contrôle d'accès dans les workflows Zero Trust
- Génération de rapports de conformité conformes aux normes GDPR, CCPA, HIPAA et SOX
OPSWATLes fonctionnalités de journalisation et de génération de rapports, conçues pour répondre aux exigences de conformité, allègent considérablement la charge de travail des équipes de sécurité.
Quelles sont les implications des technologies quantiques et de l'IA pour la confidentialité des données et les transferts transfrontaliers ?
La technologie quantique et l'IA soulèvent de nouvelles questions en matière de confidentialité :
- PQC garantit la confidentialité à long terme des exportations sensibles
- L'inspection par IA soulève des questions juridictionnelles concernant le traitement des données
- Les lois sur la souveraineté des données (RGPD, CCPA, réglementations APAC) exigent une transparence cryptographique.
- Les transferts transfrontaliers nécessitent la garantie que les mesures de protection « quantum-safe » restent en vigueur une fois que les données ont quitté leur environnement d'origine.
Les RSSI doivent s'assurer que les systèmes de transfert de fichiers peuvent prouver la durabilité du chiffrement et appliquer l'IA de manière responsable dans les limites réglementaires.
FAQ
Quelles sont les principales normes de cryptographie post-quantique pour MFT?
Les algorithmes approuvés par le NIST, tels que Kyber et Dilithium, constituent la base de l'adoption future de la cryptographie post-quantique (PQC).
Comment les outils basés sur l'IA peuvent-ils s'intégrer aux MFT ?
Grâce à l'analyse comportementale, à la détection des anomalies et à l'évaluation automatisée des menaces avec intégration SIEM/IAM.
Quelle est la feuille de route pour l'adoption du PQC dans MFT d'entreprise ?
Commencer l'évaluation dès maintenant, tester le PQC pendant 1 à 3 ans, parvenir à une adoption complète dans 3 à 5 ans.
Quel est le risque lié aux attaques consistant à récolter les données maintenant et à les déchiffrer plus tard ?
Les pirates peuvent aujourd'hui capturer des fichiers cryptés et les décrypter une fois que les ordinateurs quantiques auront atteint leur maturité.
Comment le QKD se compare-t-il au PQC ?
Le QKD offre une sécurité inégalée, mais nécessite un matériel spécialisé ; le PQC est plus pratique pour une adoption à grande échelle.
Comment les entreprises doivent-elles se préparer aux menaces liées à l'IA et à l'informatique quantique ?
Mettez en œuvre le modèle Zero Trust, adoptez la crypto-agilité, déployez la détection basée sur l'IA et modernisez les protocoles hérités.
Votre entreprise est-elle prête pour l'avenir des transferts Secure ?
L'intelligence artificielle et l'informatique quantique sont en train de redéfinir les fondements mêmes du transfert sécurisé de fichiers. Pour les RSSI, ces changements représentent à la fois des risques et des opportunités. Ceux qui modernisent dès maintenant leurs systèmes en adoptant des analyses basées sur l'IA, en prévoyant un chiffrement résistant à l'informatique quantique et en intégrant une architecture « Zero Trust » mettront en place des écosystèmes d'échange de données résilients et parés pour l'avenir, capables de résister à la prochaine génération de cybermenaces.
OPSWAT est à la pointe de cette transformation en proposant des solutions de transfert de fichiers sécurisées basées sur le modèle « Zero Trust », intégrant l’IA et prêtes pour l’ère quantique, via Metadefender Managed File Transfer ( MFT), qui protègent aussi bien les entreprises que les infrastructures critiques.
Quelles sont les principales normes de cryptographie post-quantique pour MFT?
Les algorithmes approuvés par le NIST, tels que Kyber et Dilithium, constituent la base de l'adoption future de la cryptographie post-quantique (PQC).
Comment les outils basés sur l'IA peuvent-ils s'intégrer aux MFT ?
Grâce à l'analyse comportementale, à la détection des anomalies et à l'évaluation automatisée des menaces avec intégration SIEM/IAM.
Quelle est la feuille de route pour l'adoption du PQC dans MFT d'entreprise ?
Commencer l'évaluation dès maintenant, tester le PQC pendant 1 à 3 ans, parvenir à une adoption complète dans 3 à 5 ans.
Quel est le risque lié aux attaques consistant à récolter les données maintenant et à les déchiffrer plus tard ?
Les pirates peuvent aujourd'hui capturer des fichiers cryptés et les décrypter une fois que les ordinateurs quantiques auront atteint leur maturité.
Comment le QKD se compare-t-il au PQC ?
Le QKD offre une sécurité inégalée, mais nécessite un matériel spécialisé ; le PQC est plus pratique pour une adoption à grande échelle.
Comment les entreprises doivent-elles se préparer aux menaces liées à l'IA et à l'informatique quantique ?
Mettez en œuvre le modèle Zero Trust, adoptez la crypto-agilité, déployez la détection basée sur l'IA et modernisez les protocoles hérités.
