- Qu'est-ce que le transfert de fichiers avancé et pourquoi est-il important pour la sécurité des entreprises ?
- Comment le modèle Zero Trust transforme-t-il Managed File Transfer ?
- Quels sont les avantages commerciaux et sécuritaires du Managed File Transfer Zero Trust ?
- Que doivent rechercher les RSSI lorsqu'ils évaluent Managed File Transfer Zero Trust ?
- Comment les entreprises peuvent-elles mettre en œuvre avec succès Managed File Transfer selon le principe du « zero trust » ?
- FAQ
- Votre organisation dispose-t-elle d'un système avancé de sécurité pour le transfert de fichiers ?
Qu'est-ce que le transfert de fichiers avancé et pourquoi est-il important pour la sécurité des entreprises ?
Le transfert de fichiers avancé désigne l'évolution des systèmes traditionnels de transfert de fichiers gérés vers des plateformes axées sur la sécurité et régies par des politiques, qui protègent les données sensibles face aux cybermenaces actuelles, aux architectures hybrides et aux règles de conformité de plus en plus complexes. Pour les RSSI qui accordent la priorité à la sécurité, le transfert de fichiers avancé consiste à transférer des fichiers sensibles et des données d'entreprise de manière sécurisée, vérifiable et dans le respect du modèle « Zero Trust ».
Les entreprises modernes échangent en moyenne 2,5 pétaoctets de données par mois entre leurs services cloud, leurs équipes à distance, leurs filiales internationales et leurs partenaires de la chaîne d'approvisionnement. Chacun de ces transferts constitue un vecteur d'attaque potentiel.
Alors que les groupes de ransomware et les acteurs étatiques utilisent les fichiers comme arme, avec une augmentation de 47 % des attaques basées sur les fichiers d'une année sur l'autre selon les dernières informations sur les menaces, les attaquants exploitent les protocoles traditionnels et les modèles basés sur la confiance.
Le transfert avancé de fichiers est important car il comble une lacune dangereuse dans la sécurité des entreprises : l'intersection entre les réseaux internes fiables, les systèmes d'infrastructure critiques et les flux de données à forte valeur ajoutée. Sans contrôles Zero-Trust, ces transferts deviennent des angles morts que les adversaires peuvent exploiter.
Comment les exigences en matière de sécurité et de conformité influencent-elles les besoins des entreprises en matière de transfert de fichiers ?
Les exigences en matière de sécurité et de conformité ont profondément redéfini les attentes relatives au transfert de fichiers. Des réglementations telles que le RGPD, la loi HIPAA, la norme PCI DSS, la loi SOX et les cadres réglementaires spécifiques à certains secteurs imposent des règles strictes concernant la manière dont les données sensibles doivent être transférées, validées, enregistrées, conservées et surveillées. Chacune d'entre elles impose :
- Chiffrement pendant le transfert et au repos
- RBAC (contrôle d'accès basé sur les rôles)
- Pistes d'audit vérifiables
- Signalement des incidents et intervention
- Garantie que les données n'ont été ni modifiées ni consultées de manière abusive
Le non-respect de ces règles peut avoir de graves conséquences financières et nuire à la réputation. Par exemple, les violations du RGPD peuvent entraîner des amendes pouvant atteindre 4 % du chiffre d'affaires annuel mondial ou 20 millions d'euros, le montant le plus élevé étant retenu. Les violations liées à des transferts de fichiers non protégés ont donné lieu à des sanctions dépassant 50 millions de dollars dans les secteurs des soins de santé et des services financiers, ainsi qu'à des poursuites judiciaires et à des enquêtes réglementaires.
Pour les RSSI chargés de protéger les données réglementées, MFT traditionnels conçus principalement pour sécuriser le transfert, et non le fichier, présentent trop de lacunes pour répondre aux normes modernes. Selon les recommandations du NIST en matière de transfert sécurisé de fichiers, la sécurité de la couche transport seule est insuffisante sans validation au niveau du contenu et vérification continue.
Quels sont les risques les plus courants associés aux protocoles traditionnels de transfert de fichiers ?
Les mécanismes traditionnels de transfert de fichiers tels que FTP, SFTP et FTPS n'ont jamais été conçus pour les environnements dynamiques, distribués et fortement menacés auxquels sont confrontés aujourd'hui les RSSI. Leurs vulnérabilités sont les suivantes :
- Confiance implicite entre les expéditeurs, les serveurs et les destinataires, sans vérification continue
- Les identifiants statiques peuvent être facilement volés par hameçonnage ou par « credential stuffing »
- Authentification insuffisante et prise en charge limitée de l'authentification multifactorielle (MFA)
- Contrôles d'intégrité et de validation insuffisants, permettant à des fichiers altérés ou utilisés à des fins malveillantes de passer inaperçus.
- Enregistrement limité, entravant les enquêtes judiciaires et la préparation aux audits
- Aucun logiciel malveillant intégré ni inspection des menaces
- Protection basée sur le périmètre, qui devient inefficace dans les environnements multicloud et de travail à distance, car les limites du réseau n'existent plus pour définir les zones de confiance.
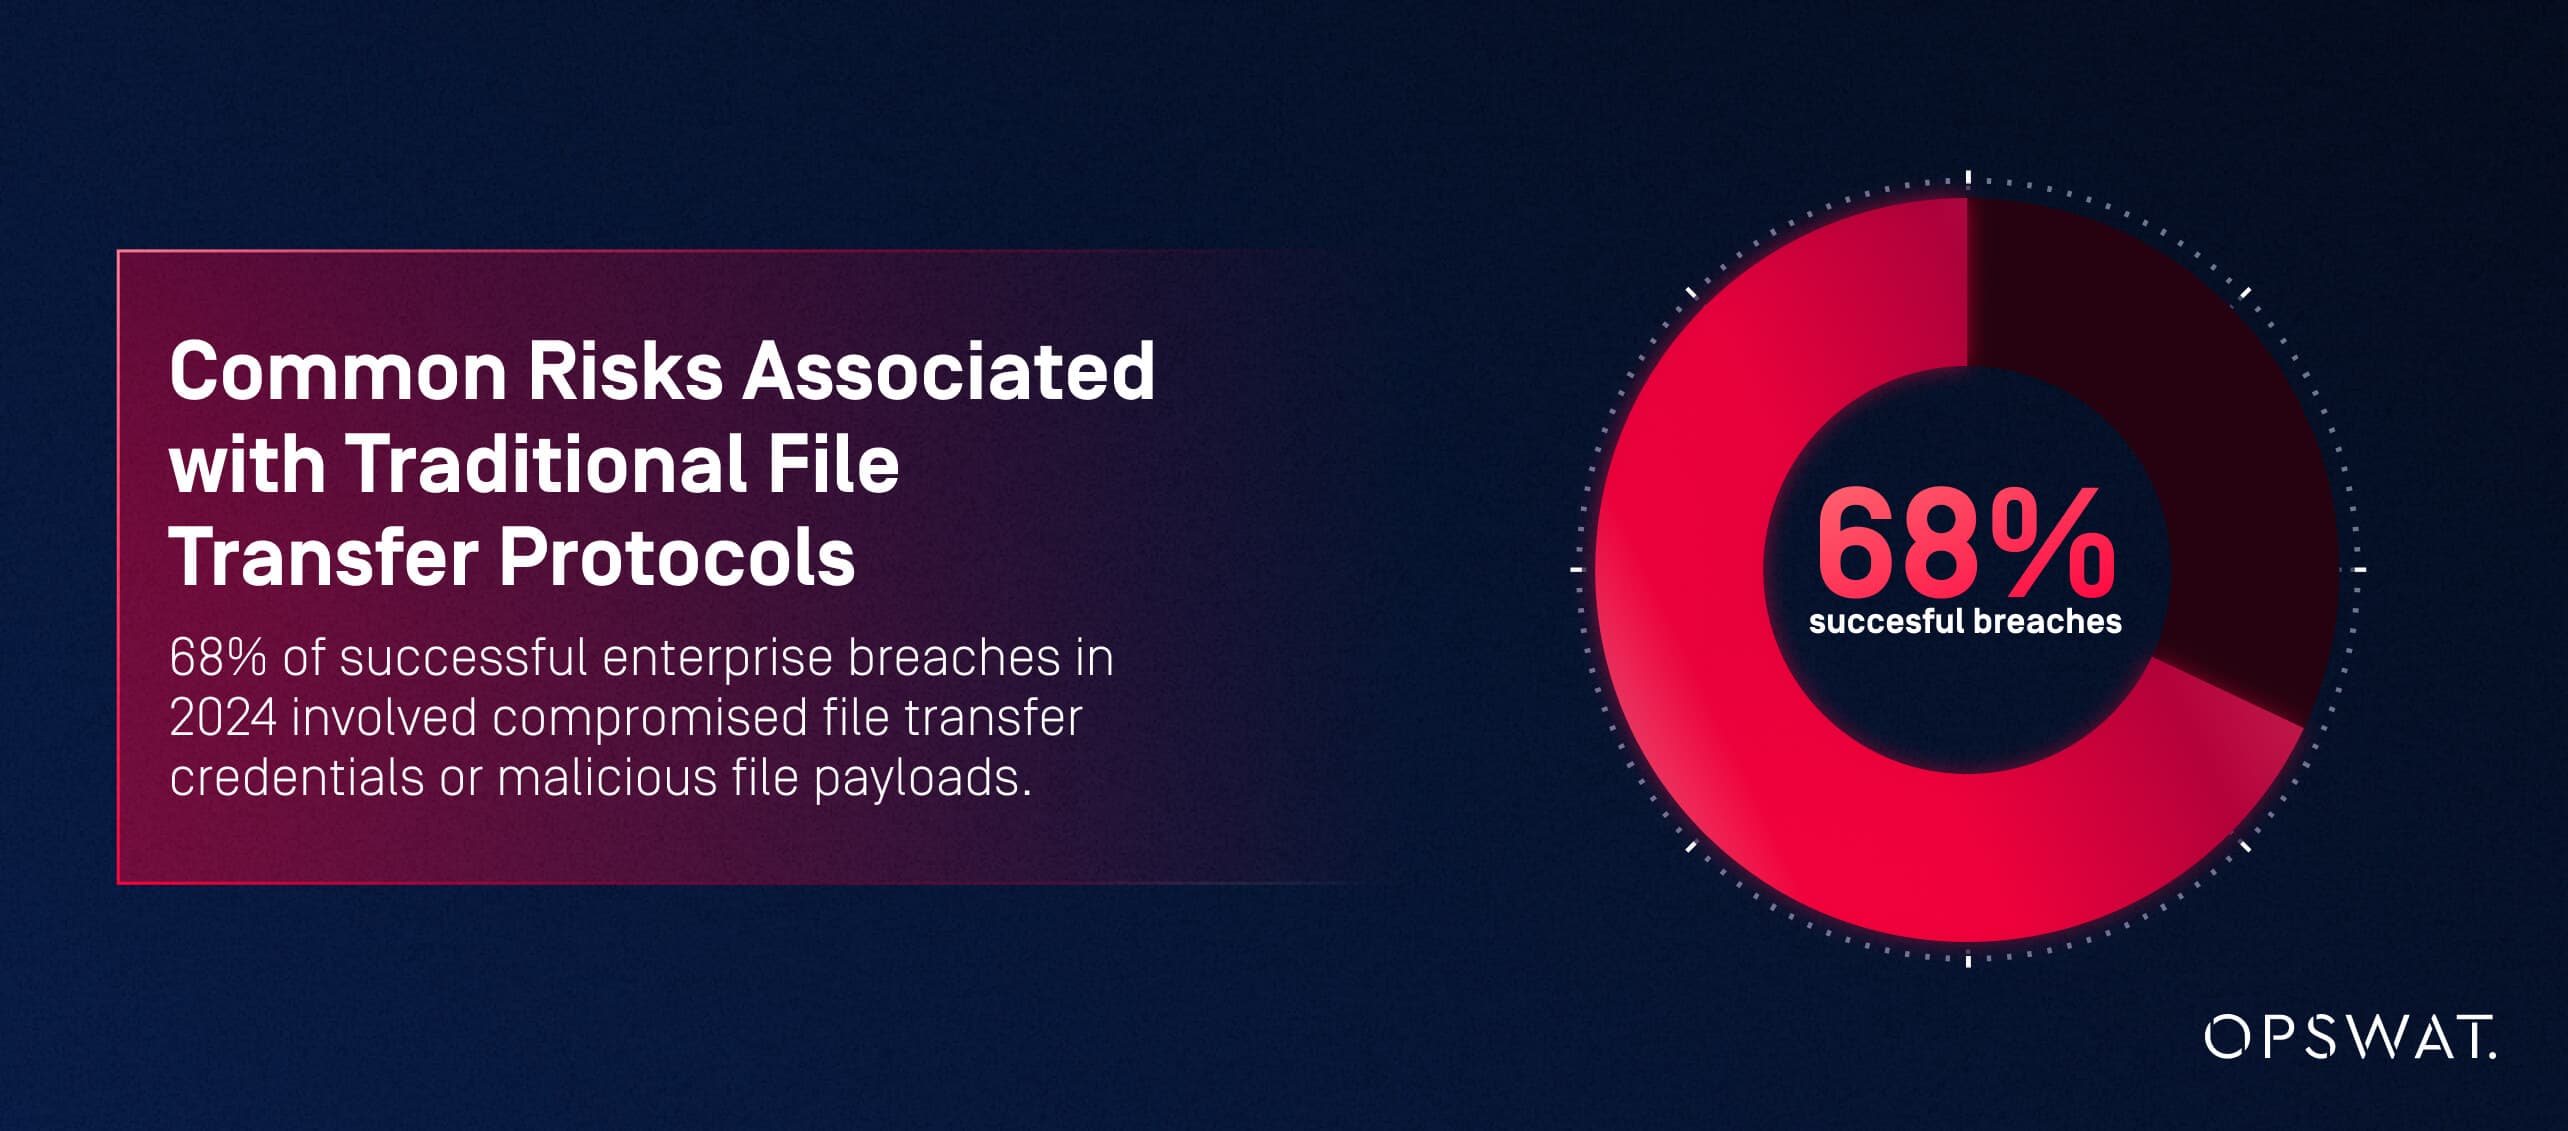
Ces faiblesses créent un environnement à haut risque dans lequel les pirates s'appuient sur des charges utiles basées sur des fichiers, la compromission d'identifiants et l'infiltration de la chaîne d'approvisionnement pour accéder aux systèmes des entreprises. Selon des informations récentes sur les menaces, 68 % des violations réussies dans les entreprises en 2024 impliquaient la compromission d'identifiants de transfert de fichiers ou des charges utiles de fichiers malveillants.
Quels cas d'utilisation Drive besoin d'un transfert de fichiers avancé dans les infrastructures critiques ?
Les opérateurs d'infrastructures critiques sont confrontés à des exigences opérationnelles et réglementaires uniques. Leurs transferts de fichiers s'étendent souvent à des réseaux segmentés, des environnements OT/ICS, des zones réglementaires transfrontalières, des sous-traitants et des ressources cloud. Les facteurs courants sont les suivants :
- Échange interministériel de données sensibles, nécessitant des contrôles d'accès stricts et une auditabilité
- Transferts transfrontaliers, lorsque les lois sur la résidence des données imposent des contraintes strictes en matière de circulation
- Cloud et la modernisation, qui font disparaître les frontières traditionnelles des réseaux
- Échange de fichiers entre les systèmes informatiques et les systèmes opérationnels (IT-OT), où des fichiers compromis peuvent avoir un impact direct sur les équipements physiques
- L'intégration de tiers et de fournisseurs, qui a représenté 62 % des failles de sécurité dans la chaîne d'approvisionnement en 2024 selon une récente étude sur la sécurité, notamment des incidents très médiatisés tels que la compromission de SolarWinds
- Workflows automatisés à haut volume, où l'erreur humaine peut entraîner une exposition massive
Ces scénarios nécessitent une stratégie avancée de transfert de fichiers reposant sur les principes du « Zero-Trust », notamment une vérification continue, une automatisation basée sur des règles et une prévention des menaces au niveau des fichiers.
Comment le modèle Zero Trust transforme-t-il Managed File Transfer ?
Alors que les modèles traditionnels de « MFT » s'appuient sur des contrôles périmétriques et sur une confiance implicite une fois l'accès accordé, le modèle « Zero-Trust » élimine toute notion de confiance. Chaque utilisateur, appareil, système, étape du flux de travail et événement lié à un fichier doit être validé en permanence.
Dans le contexte du transfert avancé de fichiers, le modèle « Zero-Trust » n'est pas simplement une fonctionnalité de sécurité supplémentaire ; il s'agit d'un changement d'architecture. Il recadre le transfert de fichiers comme une opération à haut risque qui nécessite une vérification, le principe du « privilège minimal », une surveillance continue et une compréhension approfondie du fichier lui-même, et pas seulement de ses métadonnées de transport.
Quels sont les principes clés du modèle « zero-trust » applicables au transfert de fichiers ?
Selon la publication spéciale 800-207 du NIST, l'architecture Zero-Trust comprend les principes fondamentaux suivants, qui s'appliquent directement au transfert sécurisé de fichiers :
- Principe du privilège minimal – L'accès est strictement limité ; les utilisateurs et les systèmes ne disposent que des autorisations nécessaires à des opérations spécifiques sur les fichiers.
- Vérification continue – L'authentification et l'autorisation ne s'arrêtent pas à la connexion ; chaque étape du transfert fait l'objet d'une nouvelle validation.
- Micro-segmentation – Isole les charges de travail, les serveurs et les zones réseau afin que les transferts de fichiers ne puissent pas servir de voies de déplacement latéral.
- Hypothèse de violation: chaque fichier est considéré comme potentiellement malveillant et doit faire l'objet d'une inspection et d'une validation au niveau du contenu.
- Décisions d'accès contextuelles – Les politiques s'adaptent en fonction du comportement de l'utilisateur, de l'identité de l'appareil, des scores de risque associés aux fichiers et des signaux provenant de l'environnement.
Appliqués à la gestion des identités et des accès ( MFT), ces principes permettent de lutter directement contre les vecteurs de menaces modernes, qu'il s'agisse de documents malveillants, d'identifiants d'utilisateurs compromis ou d'abus commis par des personnes internes.
Comment le modèle Zero Trust se compare-t-il aux modèles traditionnels de sécurité des transferts de fichiers ?
Les modèles traditionnels d'MFT s s'appuient largement sur les périmètres réseau, les points de contrôle d'authentification et les communications entre systèmes fondées sur la confiance. Une fois à l'intérieur du périmètre ou après une connexion réussie, les transferts de fichiers se déroulent souvent sans contrôle approfondi. Ce modèle ne fonctionne pas dans les environnements cloud, multi-réseaux et distants, où les limites du périmètre n'existent plus.
Modèle traditionnel | MFT zéro confiance |
|---|---|
La confiance est accordée lors de la connexion. | La confiance ne s'accorde jamais, elle se valide en permanence. |
Identifiants = accès | Identifiants + appareil + contexte + validation des fichiers |
Défenses périmétriques | Micro-segmentation et vérification interne |
Suppose que les utilisateurs internes sont sûrs | Part du principe que tous les utilisateurs et tous les systèmes peuvent être compromis. |
Visibilité limitée | Auditabilité complète et surveillance en temps réel |
Le modèle Zero Trust comble les lacunes en matière de sécurité que MFT traditionnel MFT exposées.
Comment intégrer le modèle Zero Trust dans l'architecture MFT ?
Une véritable architecture « Zero-Trust » MFT doit être intégrée dès le départ et non pas ajoutée après coup. Elle doit inclure :
- Vérification d'identité multicouche (IAM, MFA, analyse comportementale)
- Inspection des menaces au niveau des fichiers, et pas seulement sécurité périmétrique ou transport
- CDR (Content Disarm and Reconstruction), analyse des logiciels malveillants par plusieurs moteurs et vérification du type de fichier
- Workflows basés sur des politiques qui appliquent les règles d'accès, de routage et de transformation
- Micro-segmentation du réseau entre les serveurs de fichiers, les terminaux et les applications
- Auditabilité centralisée pour tous les événements de transfert
- Surveillance en temps réel et détection des anomalies
Quels sont les avantages commerciaux et sécuritaires du Managed File Transfer Zero Trust ?
Pour les RSSI, MFT Zero-Trust MFT un impact mesurable sur la posture de sécurité, la conformité et l'efficacité opérationnelle.
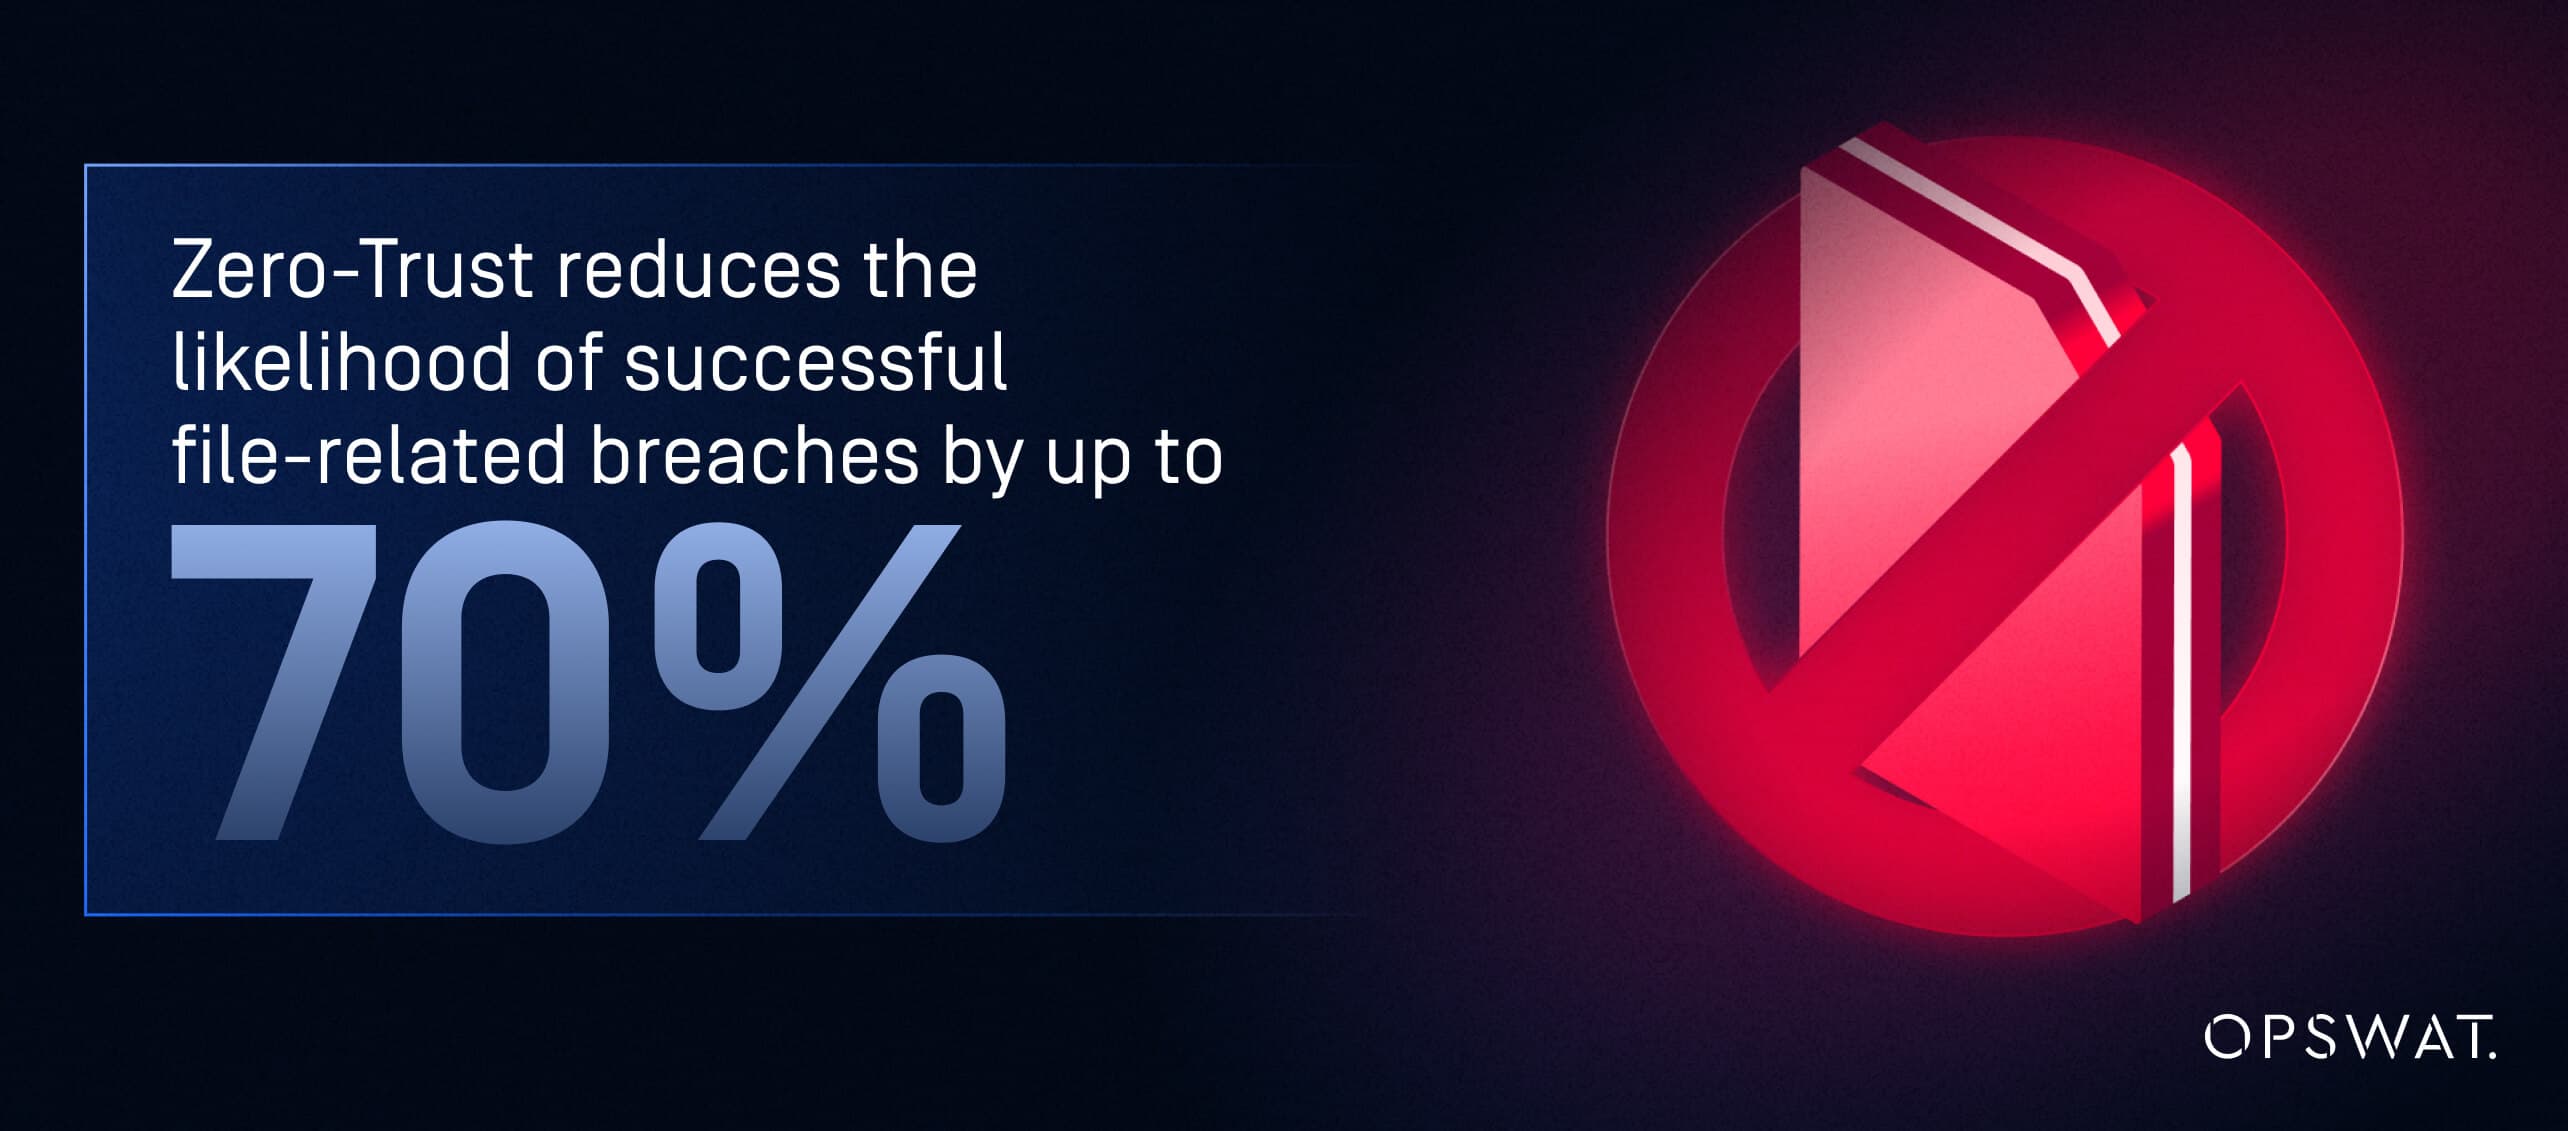
En éliminant la confiance implicite et en imposant une validation au niveau des fichiers, l'approche « Zero-Trust » réduit jusqu'à 70 % le risque de violations liées aux fichiers, selon les organisations ayant mis en œuvre des architectures complètes d'MFT s « Zero-Trust », tout en diminuant les incidents de fuite de données et les manquements à la conformité.
Les organisations y gagnent :
- Protection renforcée contre les ransomwares et les attaques visant la chaîne logistique
- Conformité démontrable aux cadres réglementaires
- Une plus grande résilience opérationnelle grâce à l'automatisation et à la vérification continue
- Réduction des risques liés aux initiés et aux comptes compromis
- Réduction de la charge liée aux interventions en cas d'incident et aux enquêtes judiciaires
En fin de compte, l’ MFT « Zero-Trust » constitue une stratégie solide que les RSSI peuvent présenter aux conseils d’administration, aux auditeurs et aux autorités de régulation, car elle est conforme à la norme NIST SP 800-207, répond aux exigences techniques spécifiques de l’article 32 du RGPD et atteste de la conformité aux normes de sécurité reconnues par le secteur.
Comment MFT Zero Trust MFT -il le risque de violations de données et de menaces internes ?
Le modèle Zero Trust combat directement les deux vecteurs d'attaque les plus courants dans les workflows de transfert de fichiers : les accès non autorisés et les fichiers malveillants. En exigeant une vérification continue et en imposant une micro-segmentation, les attaquants ne peuvent pas utiliser des identifiants compromis ou des systèmes internes pour traverser les environnements. Chaque demande d'accès, même provenant d'utilisateurs connus, est évaluée dans son contexte.
De plus, les solutions « Zero-Trust » de type « MFT » (protection des applications) qui intègrent des fonctionnalités de prévention des menaces (telles que l'analyse multi-niveaux, le sandboxing ou le CDR) bloquent les fichiers malveillants avant qu'ils n'atteignent les systèmes en aval. Cela s'avère particulièrement utile pour lutter contre les charges utiles de hameçonnage, les documents piégés et les exploits « zero-day ».
Même les menaces internes, qu'elles soient intentionnelles ou accidentelles, sont limitées, car les autorisations, les opérations sur les fichiers et les anomalies font l'objet d'une surveillance étroite et sont consignées dans des journaux.
Quels avantages le modèle Zero Trust apporte-t-il aux entreprises réglementées en matière de conformité et d'audit ?
Les cadres de conformité exigent de plus en plus davantage que le simple chiffrement des données en transit. Ils imposent la preuve d’un accès contrôlé, la visibilité sur les mouvements de fichiers, la validation de l’intégrité des données échangées et la mise en place de protections systémiques contre les accès non autorisés.
MFT Zero-Trust MFT la conformité en fournissant :
- Pistes d'audit vérifiables
- Application centralisée des politiques
- Restrictions d'accès documentées
- Vérification et enregistrement automatisés des événements liés aux fichiers
- Journaux immuables pour les enquêtes réglementées
Des cadres tels que le RGPD, HIPAA, PCI DSS, SOX et NIST mettent précisément l'accent sur ces exigences. Le modèle Zero Trust offre la rigueur architecturale dont les RSSI ont besoin pour satisfaire en toute confiance les auditeurs et les régulateurs.
Comment le modèle « zero-trust » permet-il Secure et l'évolutivité des transferts de fichiers ?
L'automatisation est essentielle pour réduire les erreurs humaines, éliminer les processus manuels et prendre en charge les échanges de données d'entreprise à haut débit. Cependant, une automatisation sans approche « Zero-Trust » peut accroître les risques. Un compte piraté ou un script mal configuré peut exposer des téraoctets de données sensibles.
MFT Zero-Trust MFT ce problème en :
- Application programmatique des politiques à travers des étapes automatisées
- Validation des fichiers et des utilisateurs à chaque étape du flux de travail
- Détection d'anomalies dans les modèles de transfert automatisés
- Évolutivité horizontale sur les architectures hybrides/cloud sans élargir les limites de confiance
Les entreprises gagnent à la fois en rapidité et en sécurité, ce qui leur permet de mettre en place une automatisation résiliente, évolutive et régie par des règles.
Que doivent rechercher les RSSI lorsqu'ils évaluent Managed File Transfer Zero Trust ?
L'évaluation MFT Zero Trust nécessite une analyse minutieuse de l'architecture, des contrôles, des intégrations et de la vérifiabilité. De nombreuses solutions prétendent être conformes au modèle Zero Trust, mais n'apportent que des améliorations superficielles. Les RSSI doivent faire la distinction entre une conception véritablement Zero Trust et les promesses marketing.
Quelles sont les fonctionnalités de sécurité indispensables dans une MFT Zero Trust ?
MFT Zero-Trust mature doit inclure :
- Contrôles granulaires et contextuels des politiques
- Authentification et autorisation continues
- Détection intégrée des menaces (analyse des logiciels malveillants, sandboxing, CDR)
- Vérification du type de fichier et contrôle de l'intégrité du contenu
- Micro-segmentation et zones de transfert isolées
- Stockage et transport cryptés
- Conformité aux principes d'architecture « Zero-Trust » définis dans la publication spéciale 800-207 du NIST
Ces fonctionnalités agissent de concert pour éliminer la confiance implicite et garantir que chaque transfert de fichier soit validé, sécurisé et conforme.
Comment les RSSI peuvent-ils évaluer les capacités d'auditabilité, de surveillance et de reporting ?
La visibilité est l'une des caractéristiques déterminantes du modèle Zero Trust. Les RSSI doivent évaluer si une MFT offre :
- Surveillance en temps réel des flux de fichiers
- Tableaux de bord centralisés avec fonctionnalités d'exploration en profondeur
- Journaux immuables et horodatés
- Corrélation des événements avec les outils SIEM
- Rapports de conformité automatisés
- Détails de niveau médico-légal concernant l'activité des utilisateurs, l'intégrité des fichiers et la réussite/l'échec des transferts
Les meilleures plateformes de leur catégorie permettent aux RSSI de déterminer instantanément et en toute confiance qui a accédé à quoi, quand, depuis où et dans quel contexte de risque.
Quelles capacités d'intégration favorisent une adoption transparente dans Cloud hybrides et Cloud ?
MFT Zero-Trust MFT s'intégrer de manière transparente avec :
- Plateformes IAM (Azure AD, Okta, Ping)
- Outils SIEM et de gestion des journaux (Splunk, Sentinel)
- DLP et systèmes de gouvernance des données
- Cloud (AWS, Azure, GCP)
- Systèmes sur site hérités tels que les applications ERP, CRM et personnalisées
Les API, les points de déclenchement d'événements, les fonctionnalités d'orchestration des workflows et les bibliothèques de connecteurs déterminent dans quelle mesure l'MFT 'intègre efficacement aux écosystèmes de sécurité existants.
Comment distinguer une véritable architecture Zero Trust d'un simple argument marketing ?
Les RSSI doivent être attentifs aux signaux d'alerte :
- Les revendications « Zero Trust » se limitent à l'authentification multifactorielle (MFA) ou au chiffrement.
- Aucune inspection au niveau des fichiers ni prévention des menaces
- Dépendance vis-à-vis d'outils et de technologies tiers pour la sécurité de base
- Journalisation limitée ou pistes d'audit opaques
- Zones de confiance statiques sans micro-segmentation
Une simple liste de contrôle permet de vérifier l'authenticité :
Une véritable solution MFT Zero Trust MFT inclure :
- Vérification continue
- Application du principe du moindre privilège
- Micro-segmentation
- Validation des menaces au niveau des fichiers
- Décisions politiques contextuelles
- Visibilité complète
Sans ces éléments architecturaux, le Zero Trust n'est qu'une étiquette.
Comment les entreprises peuvent-elles mettre en œuvre avec succès Managed File Transfer selon le principe du « zero trust » ?
La réussite MFT Zero-Trust nécessite une stratégie de mise en œuvre structurée et progressive s'étalant sur 6 à 12 mois, qui harmonise les équipes chargées de la sécurité, des opérations, de la conformité et de l'infrastructure grâce à des étapes définies et des résultats mesurables.
Quelles sont les étapes clés pour intégrer l'MFT « zero-trust » dans l'infrastructure de sécurité existante ?
Une approche structurée comprend :
- Évaluation – Cartographier les flux de fichiers actuels, les limites de confiance, l'utilisation des identifiants et les points d'exposition aux risques. Cela implique notamment d'identifier les cas où des identifiants partagés, des clés statiques ou une confiance implicite pourraient exister au sein des flux de travail de type « push » et « pull ».
- Alignement des parties prenantes – Réunir les équipes informatiques, de sécurité, de conformité et opérationnelles afin de s'accorder sur les principes du modèle « Zero Trust », les exigences en matière d'authentification, ainsi que la responsabilité relative aux identifiants et aux politiques d'accès.
- Conception de l'architecture – Définir les politiques « Zero-Trust », la segmentation, l'intégration IAM et le routage des flux de travail. À ce stade, il est essentiel d'intégrer des mécanismes d'authentification robustes aux transferts de fichiers (notamment l'authentification par certificat, la gestion des clés SSH et les contrôles de clés « API ») afin de garantir que l'identité soit vérifiée pour chaque transaction, et pas seulement pour chaque utilisateur.
- Renforcement de la sécurité des identifiants et de l'authentification – Remplacer les identifiants intégrés ou partagés par des méthodes d'authentification gérées de manière centralisée et spécifiques à chaque utilisateur. Les plateformes d’ MFT « Zero-Trust » prennent en charge le stockage et l’utilisation sécurisés des clés SSH, des certificats (par exemple, pour SharePoint Online™) et des clés d’ MFT API . Des fonctionnalités telles que MyKeys (une fonctionnalité de gestion des identifiants dans MetaDefender MFT qui stocke et gère en toute sécurité les identifiants d’authentification) garantissent que les tâches Push/Pull basées sur API peuvent toujours répondre aux exigences d’authentification multifactorielle (MFA).
- Déploiement pilote – Commencez par un cas d'utilisation à forte valeur ajoutée et à haut risque, tel que les échanges de données externes ou les flux de travail automatisés nécessitant un accès privilégié. Vérifiez que la gestion des identifiants, l'application de l'authentification multifactorielle (MFA) et les contrôles de politique fonctionnent comme prévu en conditions réelles.
- Déploiement progressif – Étendre la solution à d’autres flux de travail, services et environnements tout en uniformisant l’utilisation des identifiants et en supprimant les pratiques d’authentification obsolètes.
- Intégration SIEM, IAM et DLP – Assurez une visibilité et une gouvernance cohérentes en intégrant les événements d'authentification, l'utilisation des identifiants et les activités de transfert de fichiers dans les systèmes existants de surveillance et de gestion des accès.
- Optimisation continue – Réévaluer en permanence les politiques, le cycle de vie des identifiants et les méthodes d'authentification à mesure que le comportement des utilisateurs, les intégrations et le paysage des menaces évoluent.
Comment automatiser et orchestrer des transferts Secure à grande échelle ?
L'automatisation basée sur des règles garantit que les transferts de fichiers restent cohérents, conformes et sécurisés, même lorsque les volumes de données augmentent. Parmi les éléments clés, on peut citer :
- Modèles de flux de travail pour les modèles de transfert courants
- Logique conditionnelle pour le routage et la transformation
- Analyse automatisée des menaces et vérification de l'intégrité des fichiers
- Gestion des exceptions et mécanismes de réessai
- Déclencheurs événementiels et orchestration API
L'automatisation réduit les erreurs humaines, accélère l'échange sécurisé des données et garantit la répétabilité dans les environnements distribués.
Quels sont les défis les plus courants liés au déploiement d'une solution MFT Zero Trust MFT comment les surmonter ?
Les RSSI sont généralement confrontés à :
- Résistance culturelle face aux nouvelles mesures de contrôle et aux nouvelles restrictions
- Les dépendances héritées qui ne disposent pas de points d'intégration modernes
- Comptes IAM mal configurés ou disposant de privilèges excessifs
- Propriété des données ou propriété du flux de travail peu claire
- Des ensembles d'outils fragmentés qui compliquent la centralisation
Les stratégies d'atténuation comprennent
- Gestion du changement soutenue par la direction
- Une gouvernance solide et une responsabilité transversale
- Déploiements progressifs avec des améliorations mesurables
- Assistance fournisseurs et intégration guidée
- Formation continue et amélioration des politiques
Le modèle Zero Trust est efficace lorsqu'il est adopté comme stratégie globale à l'échelle de l'organisation.
FAQ
Quelles sont les principales fonctionnalités de sécurité à rechercher dans les solutions avancées de transfert de fichiers ?
Recherchez une vérification continue, l'application du principe du moindre privilège, une inspection intégrée des menaces, une micro-segmentation et des pistes d'audit vérifiables.
En quoi MFT -t-il des protocoles traditionnels tels que FTP, SFTP ou FTPS en termes de conformité et d'audit ?
MFT une gouvernance centralisée, une auditabilité, des contrôles précis et une application basée sur des politiques, autant de fonctionnalités qui font défaut aux protocoles traditionnels.
Quelles plateformes avancées de transfert de fichiers offrent les meilleures capacités d'intégration ?
Les plateformes dotées API riches, d'intégrations SIEM/IAM, de connecteurs natifs du cloud et d'automatisation des workflows offrent la plus grande flexibilité.
Quelles sont les meilleures pratiques en matière d'automatisation des transferts de fichiers sécurisés ?
Utilisez des flux de travail basés sur des politiques, la validation continue des fichiers, le routage conditionnel et l'orchestration basée sur les événements pour minimiser les risques liés aux opérations manuelles.
Comment les solutions avancées de transfert de fichiers favorisent-elles la conformité ?
Ils appliquent le chiffrement, conservent des journaux d'audit immuables, restreignent l'accès, valident l'intégrité des fichiers et prennent en charge les rapports réglementaires.
Quels sont les principaux éléments à prendre en compte pour faire évoluer le transfert de fichiers avancé ?
Recherchez une évolutivité horizontale, des architectures micro-segmentées, une gestion automatisée de la charge et des options de déploiement natives dans le cloud.
Comment les entreprises peuvent-elles surveiller et contrôler les transferts de fichiers ?
Utilisez des plateformes proposant des tableaux de bord en temps réel, des journaux immuables, des intégrations SIEM, la surveillance de l'activité des utilisateurs et l'évaluation des risques.
Quels sont les principaux défis liés au déploiement de systèmes avancés de transfert de fichiers ?
Complexité de l'intégration, gestion inadéquate du changement, contraintes liées aux systèmes existants et mises en œuvre superficielles du modèle Zero Trust.
Votre organisation dispose-t-elle d'un système avancé de sécurité pour le transfert de fichiers ?
Alors que les entreprises modernes sont confrontées à des cybermenaces croissantes, à une surveillance réglementaire plus stricte et à des écosystèmes numériques de plus en plus complexes, le modèle Zero-Trust est devenu essentiel, et non plus facultatif, pour sécuriser les transferts de fichiers avancés. MFT traditionnels ne peuvent pas rivaliser avec les adversaires d'aujourd'hui. Seul MFT Zero-Trust MFT la vérification continue, la micro-segmentation et la prévention des menaces au niveau des fichiers nécessaires pour protéger les données sensibles en transit.
MetaDefender Managed File Transfer™ est la solution de transfert de fichiers géré (MFT) d’ OPSWAT, qui met en œuvre les principes du modèle « Zero-Trust » pour chaque fichier, chaque flux de travail et chaque transfert.
Secure vos données à chaque étape. Demandez dès aujourd'hui une démonstration d'MetaDefender Managed File Transfer .
