À 6 h 58, un patient télécharge un formulaire de prise en charge sur le portail de votre hôpital. Ce fichier ressemble à n’importe quel autre PDF inoffensif parmi des milliers d’autres. À 7 h 15, ce fichier a déjà été répliqué sur trois niveaux de sauvegarde. Ce que personne ne soupçonne, c’est qu’il contient une faille de type « zero-day » que nul logiciel antivirus de poste de travail n’a encore détectée. À midi, un rançongiciel a chiffré vos systèmes d’imagerie, le service de radiologie est hors service et les équipes soignantes sont en pleine panique.
Il ne s'agit pas là d'un scénario hypothétique dramatique. C'est la réalité quotidienne de la cybersécurité dans le secteur de la santé moderne. Et cela illustre une dure réalité : la protection des terminaux ne suffit plus à elle seule à garantir la sécurité des données des patients ou du fonctionnement des hôpitaux.
Le secteur de la santé est aujourd'hui celui qui supporte les coûts les plus élevés liés aux violations de données, avec une moyenne de 7,42 millions de dollars par incident, dont près d'un tiers est lié à des logiciels de rançon. Les fichiers circulent trop rapidement, à trop grande échelle et traversent trop de systèmes pour que les terminaux puissent constituer la seule ligne de défense.
Pourquoi Endpoint ne parvient pas à bloquer les menaces véhiculées par les fichiers dans le secteur de la santé
Les outils traditionnels de protection des terminaux ont été conçus pour les environnements de bureau, et non pour les écosystèmes hospitaliers tentaculaires où les fichiers transitent par des systèmes d'imagerie, des solutions de stockage dans le cloud, des réseaux de fournisseurs et des pipelines d'IA sans jamais passer par un terminal protégé. Cela crée d'énormes angles morts dont les attaquants tirent parti.
Comment les logiciels malveillants transmis par fichier contournent Endpoint
Les logiciels malveillants modernes sont conçus pour contourner les outils de protection des terminaux basés sur les signatures et même ceux basés sur le comportement. Les exploits zero-day se cachent dans les fichiers PDF et DICOM. Les logiciels malveillants polymorphes mutent constamment. Les sauvegardes et les référentiels cloud répliquent les fichiers malveillants avant que les agents de protection des terminaux ne puissent intervenir.
Dans de nombreux hôpitaux, le premier signe d'infection pourrait être un poste de travail de radiologie bloqué ou une base de données d'imagerie corrompue, plutôt qu'un fichier inaccessible.
Les mythes qui exposent les hôpitaux
Malgré cela, plusieurs idées fausses dangereuses persistent dans l'ensemble du secteur. Les hôpitaux pensent souvent que :
- « LaEndpoint suffit. »
- « LesCloud assument la responsabilité de la sécurité. »
- « Stocker puis scanner permet de tout enregistrer. »
- « Le cryptage résout le problème. »
Mais les menaces s'introduisent souvent par le biais des réseaux de stockage ou d'imagerie, en contournant complètement les terminaux, et les fournisseurs de services cloud ne sécurisent que l'infrastructure, et non le contenu que les hôpitaux y téléchargent.
L'approche « stocker puis analyser » est particulièrement néfaste. Si un logiciel malveillant n'est détecté qu'après que le fichier s'est répliqué dans les sauvegardes ou les systèmes en aval, son confinement devient exponentiellement plus difficile. Les opérations de restauration s'étendent alors sur plusieurs jours, voire plusieurs semaines, et non plus sur quelques heures.
Comment les ransomwares et les menaces véhiculées par les fichiers se propagent dans les systèmes hospitaliers
Le fonctionnement des hôpitaux repose sur des transferts constants de fichiers : dossiers des patients, demandes de consultation, examens d'imagerie, résultats d'analyses, demandes de remboursement, dossiers des prestataires et, désormais, données d'entraînement pour l'IA. Chaque transfert représente une voie d'attaque potentielle.
Chronologie type d'une attaque
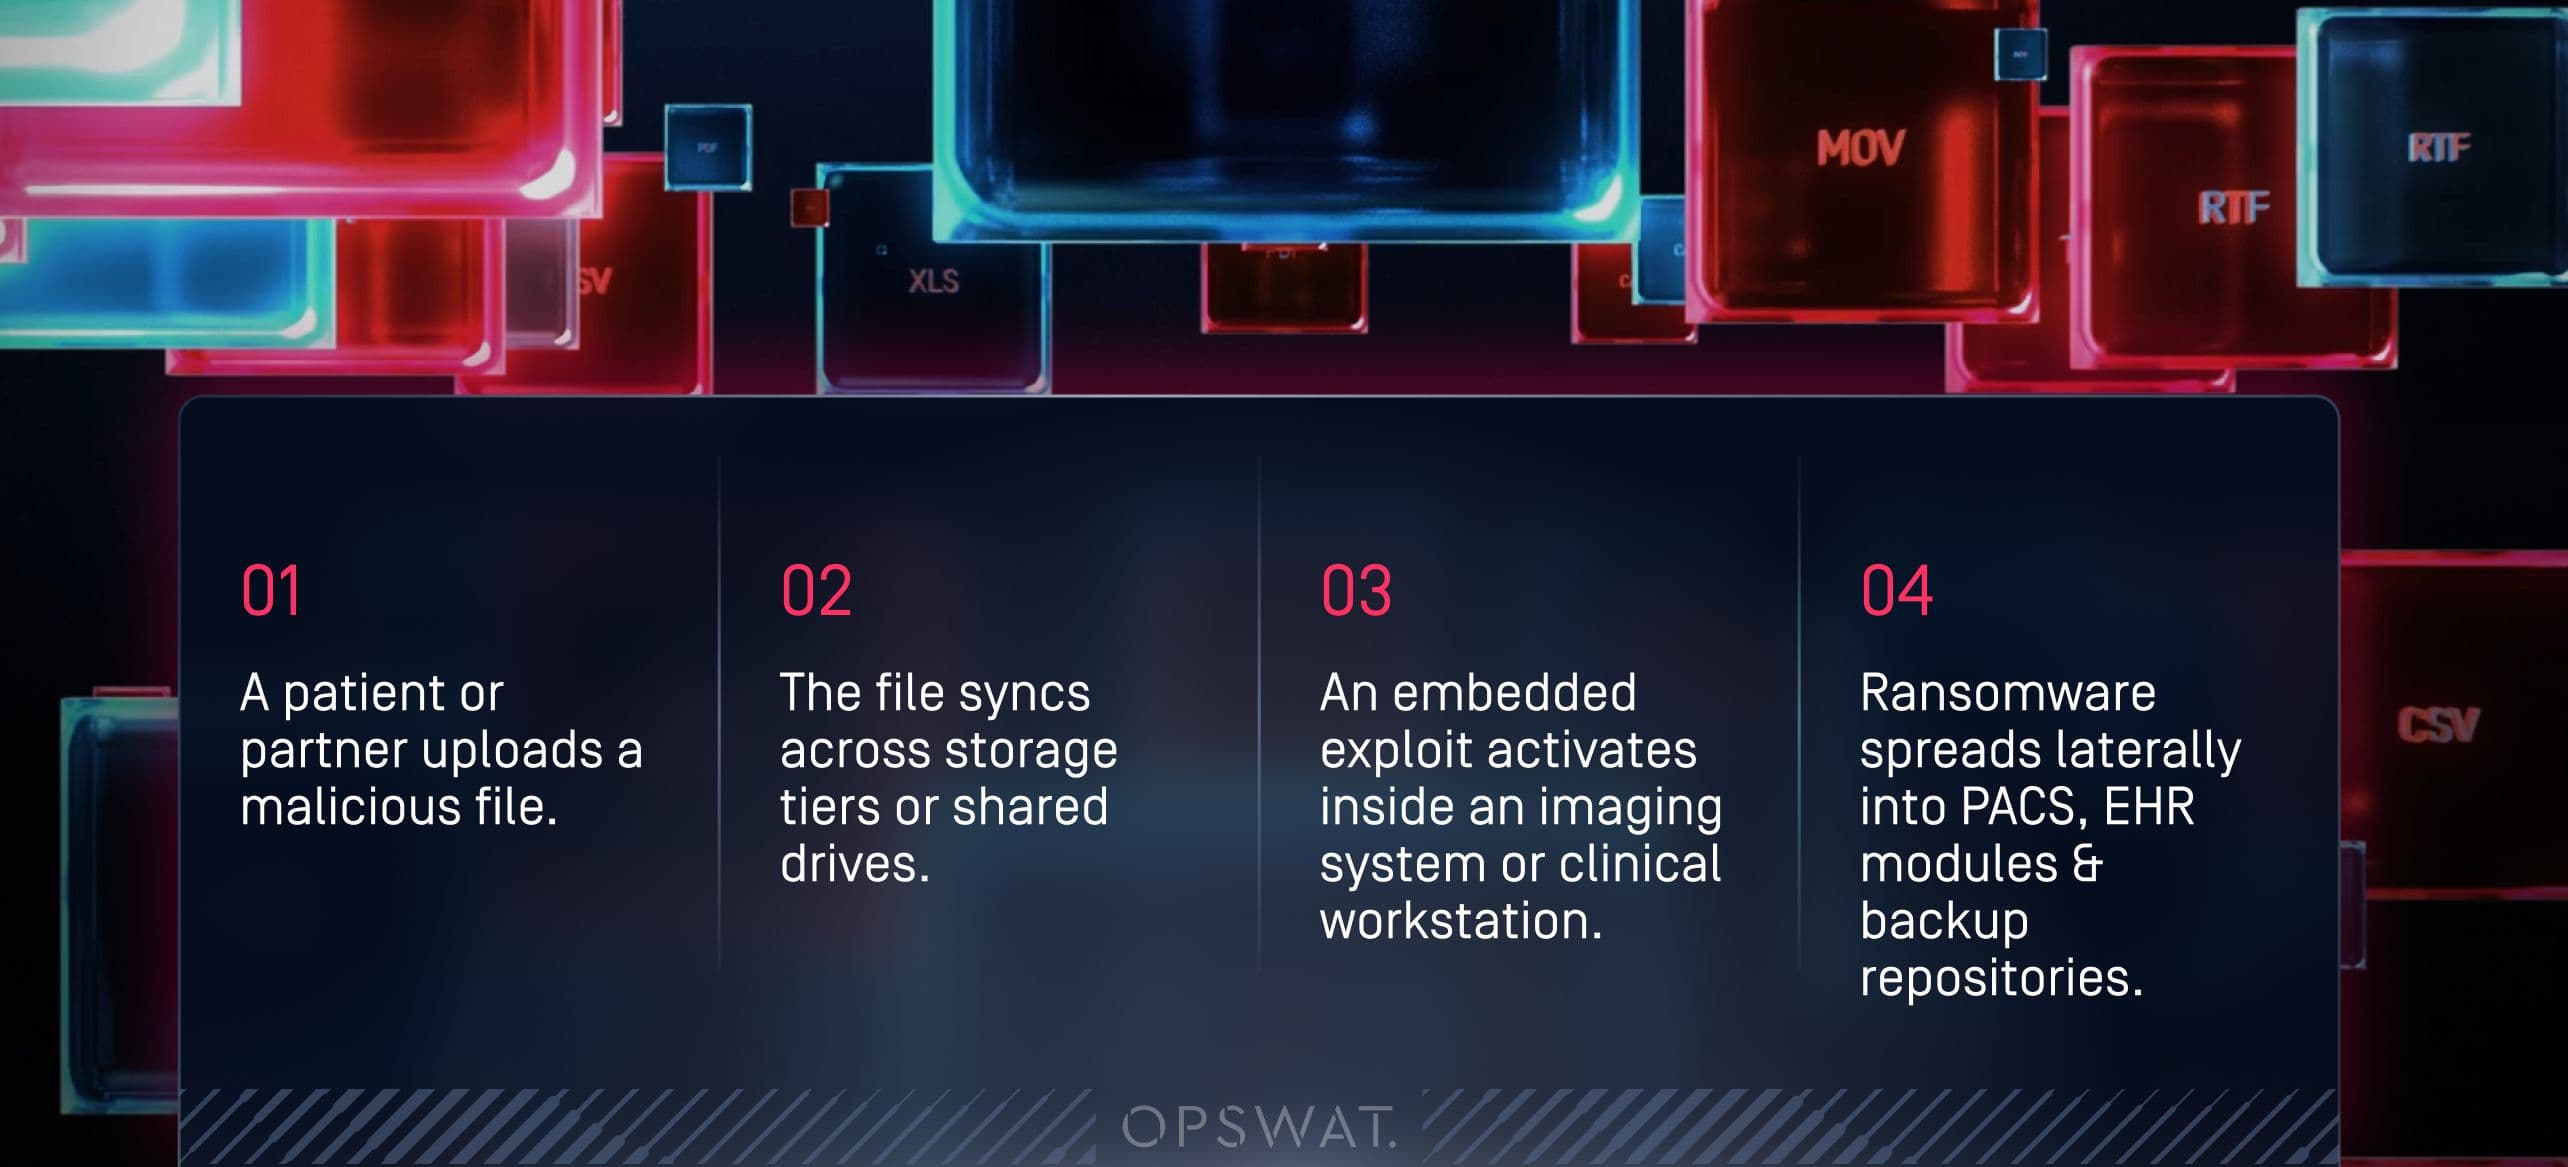
Un seul fichier malveillant peut se propager d'un point d'entrée externe vers des systèmes critiques en quelques minutes. La séquence se déroule souvent comme suit :
- Un patient ou un partenaire télécharge un fichier malveillant.
- Le fichier se synchronise entre les niveaux de stockage ou les lecteurs partagés.
- Un exploit intégré se déclenche au sein d'un système d'imagerie ou d'un poste de travail clinique.
- Le ransomware se propage latéralement dans les modules PACS, EHR et les référentiels de sauvegarde.
Une fois les sauvegardes infectées, la récupération après incident devient une course contre la montre.
Imagerie, PACS et appareils connectés : des cibles de grande valeur
Les systèmes d'imagerie médicale présentent certaines des vulnérabilités les plus particulières et les plus dangereuses. Les fichiers DICOM peuvent contenir des scripts cachés ou des logiciels malveillants. Les appareils anciens et les systèmes d'exploitation obsolètes constituent des points d'entrée faciles. Les flux de travail d'imagerie interconnectés offrent un terrain propice aux mouvements latéraux.
Si un pirate compromet un seul fichier d'imagerie, l'effet domino peut paralyser le service de radiologie pendant plusieurs jours.
Pipelines IA : la nouvelle frontière des attaques par fichiers
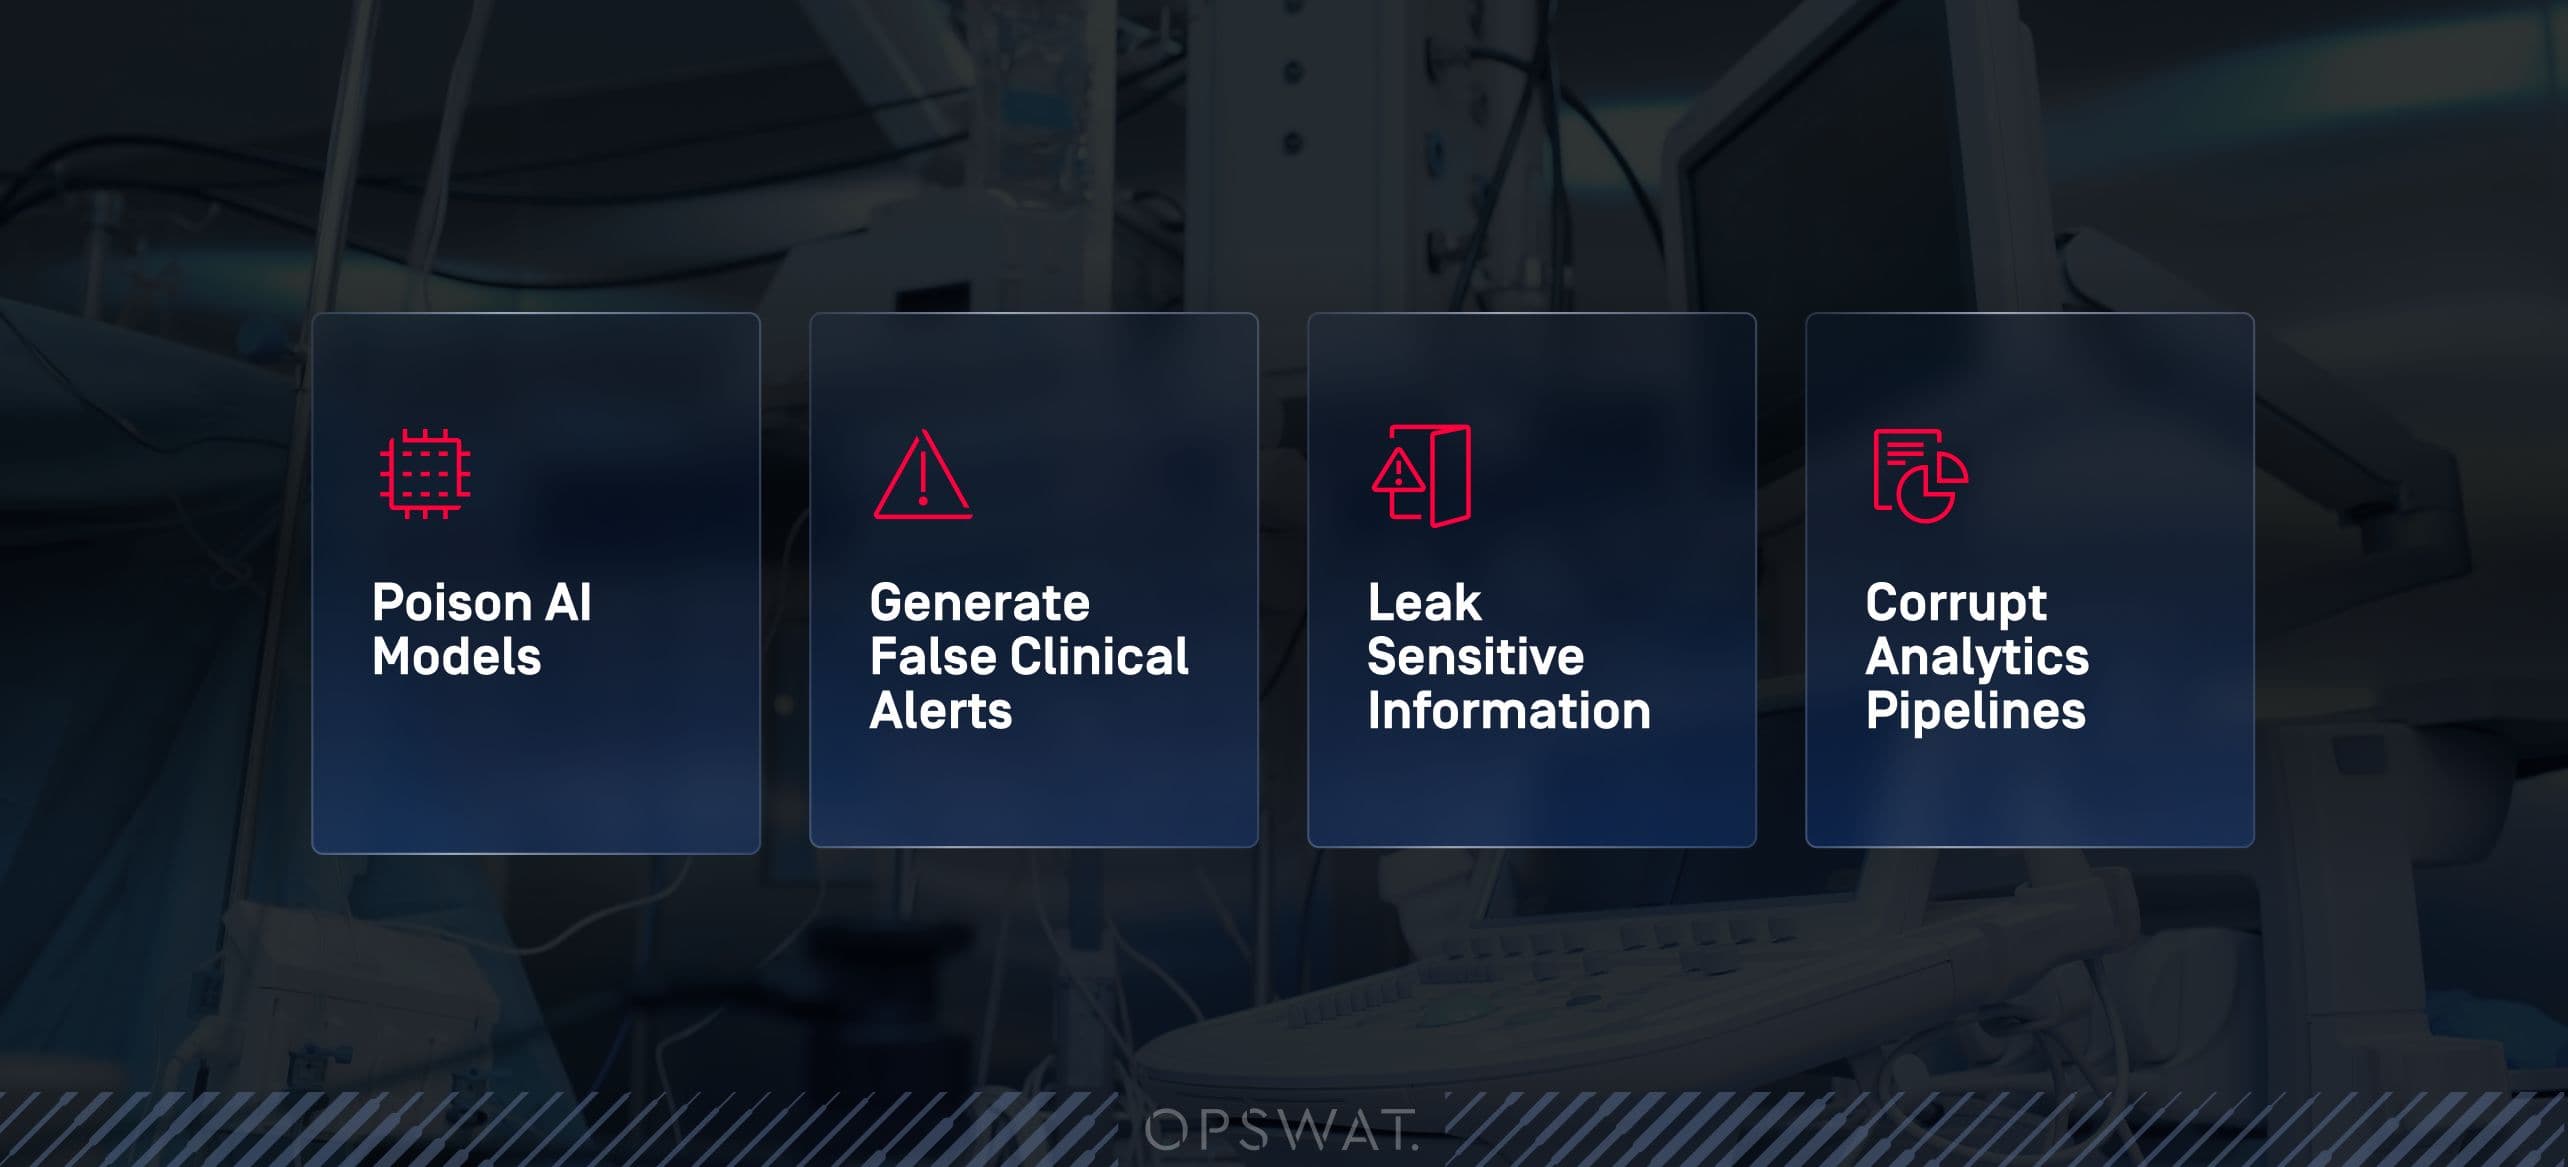
Les modèles d'IA et d'apprentissage automatique traitent des volumes considérables de documents, de formulaires et d'images. Ces flux de travail sont puissants, mais ils élargissent également considérablement la surface d'attaque. Les fichiers malveillants ou trafiqués peuvent :
- Modèles d'IA Poison
- Générer de fausses alertes cliniques
- Divulguer des informations sensibles
- Pipelines d'analyse corrompus
Les hôpitaux qui utilisent les solutions d'OPSWAT s procèdent désormais à la validation et au contrôle de chaque fichier avant son intégration dans un flux de travail basé sur l'IA, garantissant ainsi que l'IA clinique reste un atout et non un risque.
La sécurité des fichiers : un impératif de conformité, pas une simple case à cocher
La sécurité des dossiers médicaux est souvent perçue à tort comme se limitant au simple chiffrement ou au contrôle d'accès. Or, des réglementations telles que la loi HIPAA, le RGPD et la directive NIS2 exigent des organisations qu'elles aillent bien au-delà, en garantissant non seulement la confidentialité, mais aussi l'intégrité des données des patients.
Comprendre les ePHI dans le contexte de la sécurité des fichiers
Les données de santé électroniques protégées se trouvent partout : dans les fichiers d'imagerie, les documents d'orientation vers des spécialistes, les listes de tâches, les ensembles de données d'IA, les rapports de laboratoire et même les métadonnées. Tout fichier contenant des identifiants ou des informations cliniques doit être protégé, surveillé et faire l'objet d'un audit.
Les exigences en matière de conformité se renforcent
Les autorités de régulation attendent désormais des hôpitaux qu'ils démontrent :
- Visibilité de bout en bout du déplacement des fichiers
- Détection et signalement rapides des incidents
- Contrôles d'intégrité qui empêchent la falsification des données
- Journaux vérifiables des événements de scan et de nettoyage
Une sécurité des fichiers fragmentée ou réactive rend ces exigences pratiquement impossibles à satisfaire.
Sécurité des fichiers et sécurité des patients : directement liées
Lorsque des menaces véhiculées par des fichiers perturbent les systèmes d'imagerie, les systèmes de laboratoire ou les processus de gestion des médicaments, la sécurité des patients s'en trouve immédiatement affectée. Bien plus qu'un simple problème informatique, les ransomwares mettent en péril l'intégrité opérationnelle de l'ensemble de l'établissement de santé.
Stratégies avancées pour une sécurité des fichiers à plusieurs niveaux dans le secteur de la santé
Les établissements de santé avant-gardistes vont au-delà des terminaux pour adopter une architecture de sécurité des fichiers proactive et à plusieurs niveaux.
Multiscanning: la force du nombre
Au lieu de s'appuyer sur un seul moteur antivirus, la technologie Metascan™ d'OPSWAT( Multiscanning ) exploite simultanément plus de 30 moteurs, permettant ainsi de détecter plus de 99 % des menaces connues et inconnues.
Cela réduit considérablement les fenêtres d'exposition et permet de détecter les menaces que d'autres outils ne parviennent pas à repérer.
Désarmement et reconstruction du contenu : nettoyage des fichiers pour éliminer les menaces intégrées
La technologie Deep CDR™ supprime le contenu actif, les codes d'exploitation et les menaces intégrées, puis recrée une version sûre et fonctionnelle du fichier. Elle est particulièrement efficace pour :
- PDF et documents Office
- Imagerie DICOM
- Formulaires téléchargés par les patients ou leurs partenaires
- Formats de fichiers avec archives imbriquées
La technologie Deep CDR™, qui a obtenu un score de 100 % en matière de protection et de précision auprès de SE Labs, bloque les menaces connues et inconnues tout en préservant l'intégralité des fonctionnalités des fichiers en quelques millisecondes.
Adaptive et DLP basé sur l'IA
Lorsque les fichiers nécessitent un examen plus approfondi, la solution d’ OPSWAT, basée sur l’émulation, Adaptive Sandbox analyse leur comportement en temps réel. La technologie Proactive DLP™, alimentée par l’IA, détecte et bloque ou masque les données ePHI et autres contenus sensibles, facilitant ainsi le respect des obligations HIPAA et RGPD.
Nettoyage des fichiers en ligne : protection de chaque point d'entrée
L'inspection en ligne signifie que les fichiers sont analysés et nettoyés avant d'entrer dans votre environnement, et non plusieurs heures plus tard. Elle permet :
- Suppression immédiate des menaces
- Enregistrement complet de la chaîne de contrôle
- Réponse rapide aux incidents
- Protection cohérente sur l'ensemble des portails, des e-mails, MFT, de l'imagerie et des flux de travail IA
Études de cas concrets : la preuve que la sécurité des fichiers à plusieurs niveaux est efficace
Partout dans le monde, les établissements de santé adoptent cette approche et constatent des résultats tangibles.
Clalit Health Services : gérer des millions de dossiers chaque jour
Comptant parmi les plus grandes organisations de santé au monde, Clalit a mis en œuvre Metascan Multiscanning et la technologie Deep CDR™ pour analyser quotidiennement des millions de fichiers. Résultat : des menaces « zero-day » bloquées, une conformité renforcée et une nouvelle référence en matière de sécurité des fichiers à grande échelle.
Se remettre d'une attaque par ransomware sans fermer le système
Un acteur majeur du secteur de la santé a utilisé la solution Managed File Transfer™ d’MetaDefender (MFT), une solution sécurisée de transfert de fichiers ( MFT ) qui s’intègre parfaitement aux technologies de sécurité des fichiers d’ OPSWAT, afin de nettoyer les fichiers restaurés lors d’une opération de récupération après une attaque par ransomware. L’entreprise a ainsi assuré la continuité de ses activités et démontré sa conformité, évitant ainsi des sanctions juridiques importantes.
Luzerner Psychiatrie AG : bloquer les logiciels malveillants transmis par e-mail
Confrontée à de fréquentes attaques de hameçonnage, la société Luzerner Psychiatrie AG a déployé les solutions « Adaptive », «Sandbox » et «MetaDefender Email Security™» afin d’empêcher les pièces jointes contenant des logiciels malveillants d’atteindre le personnel clinique. Les données des patients sont restées protégées et le nombre de violations de sécurité est tombé à zéro.
Mesures concrètes pour aller au-delà de Endpoint
Les responsables de la sécurité dans le secteur de la santé qui souhaitent renforcer la sécurité des fichiers doivent commencer par établir une feuille de route structurée.
Cartographiez tous les flux de fichiers (portails patients, PACS, stockage dans le cloud, pipelines d'IA) et identifiez les points d'entrée des fichiers qui ne font l'objet ni d'une numérisation ni d'un nettoyage.
Appliquez la numérisation et le CDR pour les fichiers DICOM, sécurisez les échanges avec les fournisseurs et garantissez l'auditabilité de chaque point de contact des fichiers.
Nettoyez et validez toutes les données avant leur intégration afin d'éviter toute contamination et toute fuite de données.
Associez l'analyse multi-niveaux, la réduction des données (CDR), le sandboxing, la prévention des fuites de données (DLP) basée sur l'IA et la désinfection en ligne pour bénéficier d'une protection complète et conforme.
Prêt à passer à l'étape suivante ?
Consultez le livre blanc dans son intégralité pour découvrir comment les principaux hôpitaux ont recours à une sécurité des fichiers à plusieurs niveaux afin de neutraliser les menaces avant même qu'elles n'atteignent un poste de travail ou un patient.
