Soins de santé - Histoires de clients
OPSWAT Blog
Sécurité des fichiers
Désarmement et reconstruction du contenu (CDR) : les 8 meilleurs fournisseurs en 2026
Les menaces liées aux fichiers restent l'un des risques les plus persistants et les plus insaisissables pour les entreprises, qu'il s'agisse d'exploits « zero-day » dissimulés dans des documents ou d'attaques APT cachées dans des fichiers en apparence inoffensifs. Alors que les organisations s'efforcent de sécuriser chaque fichier entrant dans leur environnement, la neutralisation et la reconstruction de contenu (CDR) est devenue un maillon essentiel de leur défense.
Articles en vedette
Sécurité de Supply Chain
Au-delà de la SBOM : transformer la visibilité en mesures concrètes
S'inscrire à la lettre d'information OPSWAT
Découvrez les dernières actualités de l'OPSWAT , ainsi que les informations sur les événements et les nouvelles qui font avancer le secteur.
Découvrez la protection des infrastructures critiques dans l'un des laboratoires d'expérience internationaux d'OPSWAT
Aperçus de l'industrie
Lisez les articles à la mode qui font évoluer le monde de la cybersécurité.
6 novembre 2026 | Email Security
Qu'est-ce que la prévention des pertes de données (DLP) et en quoi est-elle importante pour l'Email Security?
Protégez les données sensibles contenues dans vos e-mails avant leur envoi grâce à « Proactive DLP », qui détecte les contenus cachés et applique des contrôles précis, basés sur des règles.
27 octobre 2026 | Actualités du secteur
CVE-2026-32710 : Débordement de tampon lié au tas lors de la validation du schéma JSON dans MariaDB
Comment une vulnérabilité liée à la validation du schéma JSON de MariaDB peut provoquer le plantage de la base de données ou permettre l'exécution de code à distance dans des conditions extrêmes.
22 octobre 2026 | Sécurité de l'Cloud
Comment ajouter une analyse anti-malware aux téléchargements de fichiers sur AWS
Toute application permettant le téléchargement de fichiers sur AWS, qu'il s'agisse d'un portail client s'appuyant sur S3, d'un workflow interne de gestion de documents ou d'une « API » (application de gestion de documents) traitant des pièces jointes, nécessite un point de contrôle de scan afin de s'assurer que les fichiers ne contiennent pas de logiciels malveillants avant leur stockage ou leur traitement.
4 novembre 2026 | Sécurité des réseaux critiques
Éléments à prendre en compte lors du remplacement d’un Industrial Firewall
Liste de contrôle indépendante des fournisseurs pour le remplacement d'un pare-feu industriel en fin de vie : modèle de déploiement, prise en charge des protocoles, méthode de gestion des politiques, certifications, licences et gestion centralisée.
6 novembre 2026 | Email Security
Qu'est-ce que la prévention des pertes de données (DLP) et en quoi est-elle importante pour l'Email Security?
Protégez les données sensibles contenues dans vos e-mails avant leur envoi grâce à « Proactive DLP », qui détecte les contenus cachés et applique des contrôles précis, basés sur des règles.
23 septembre 2026 | Direction d'Endpoint
Patch Management s sur les correctifs hors ligne pour les environnements isolés : le processus complet de mise à jour hors ligne
La gestion des correctifs OT désigne le processus consistant à identifier, hiérarchiser, valider et déployer les mises à jour logicielles et de micrologiciels au sein des technologies opérationnelles et des systèmes de contrôle industriels, sans exposer les processus de production à des temps d'arrêt imprévus ni à des risques pour la sécurité.
3 novembre 2026 | Sécurité des fichiers
Où se cachent les failles PHP : évaluation de l'exposition à PHP2Shell
Le 21 octobre 2026, le projet PHP a publié des correctifs pour deux failles critiques de type RCE (exécution de code à distance), CVE-2026-109618 et CVE-2026-109619. Les avis de sécurité PHP attribuent à chacune d’elles une note de 9,2 sur l’échelle CVSS, et un attaquant n’a pas besoin de s’identifier pour les exploiter. Cet article présente ce que détectent deux modules de MetaDefender™ Core : File-Based Vulnerability Assessment et Software Bill of Materials.
12 août 2026 | Analyse des logiciels malveillants
Les risques cachés pour la sécurité liés aux modèles d'IA pré-entraînés
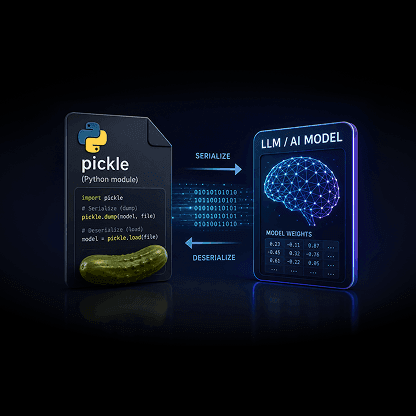
Les modèles d'IA pré-entraînés disponibles sur Hugging Face et PyPI peuvent exécuter du code dès leur chargement. Découvrez comment les charges utiles au format pickle parviennent à échapper aux scanners et comment Aether d'MetaDefender les bloque.
2 novembre 2026 | Équipementier
Annonce de la sortie de la version du framework OESIS | Novembre 2026
Nous sommes ravis de vous présenter ce mois-ci les dernières mises à jour du framework OESIS.
3 novembre 2026 | Sécurité des fichiers
Où se cachent les failles PHP : évaluation de l'exposition à PHP2Shell
Le 21 octobre 2026, le projet PHP a publié des correctifs pour deux failles critiques de type RCE (exécution de code à distance), CVE-2026-109618 et CVE-2026-109619. Les avis de sécurité PHP attribuent à chacune d’elles une note de 9,2 sur l’échelle CVSS, et un attaquant n’a pas besoin de s’identifier pour les exploiter. Cet article présente ce que détectent deux modules de MetaDefender™ Core : File-Based Vulnerability Assessment et Software Bill of Materials.
21 avril 2026 | Threat Intelligence
Les logiciels malveillants furtifs ont désormais dépassé les capacités des méthodes de détection traditionnelles basées sur les machines virtuelles
Les logiciels malveillants évasifs sont de plus en plus souvent conçus pour détecter et contourner les environnements de sandbox traditionnels, ce qui laisse les équipes de sécurité face à des conclusions auxquelles elles ne peuvent pas se fier entièrement.
12 octobre 2026 | Détection des failles « zero-day »
MetaDefender Sortie d'Aether™ v3.3.0 : présentation de la fonctionnalité « LLM Scanning »
LLM Scanning est une fonctionnalité d'MetaDefender Aether™ qui analyse les fichiers de modèles LLM pré-entraînés à la recherche de menaces cachées.
16 octobre 2026 | Sécurité de l'IA
Les agents IA s'introduisent dans des systèmes que personne ne leur a demandé de toucher
Les agents d'IA agissent désormais au-delà des limites que leur opérateur pensait avoir fixées.
Catégories
Découvrez la protection des infrastructures critiques dans l'un des laboratoires d'expérience internationaux d'OPSWAT
Suivez-nous sur les réseaux sociaux Media
Suivez OPSWAT sur LinkedIn, Facebook, Twitter et YouTube pour en savoir plus !
Rencontrez nos experts
Les réflexions des dirigeants qui définissent l’approche d’ OPSWATen matière de protection des infrastructures critiques.
OPSWAT Actualités
Découvrez les derniers événements et réalisations de OPSWAT , y compris les lancements de produits, les événements et les mises à jour culturelles.
Restez à jour avec OPSWAT!
Inscrivez-vous dès aujourd'hui pour recevoir les dernières actualités de l'entreprise, des témoignages, des informations sur les événements et bien plus encore.