Les attaques contre les chaînes d'approvisionnement en logiciels peuvent élargir considérablement le potentiel de distribution des logiciels malveillants. Par exemple, les acteurs de la menace peuvent insérer des logiciels malveillants dans le référentiel Python Package Index (PyPI), exposant ainsi des milliers d'équipes de développement de logiciels et laissant leurs codes sources ouverts aux menaces.
Les cybercriminels cherchent de nouvelles façons de trouver des vulnérabilités à exploiter, d'intégrer des logiciels malveillants dans les pipelines CI/CD et de créer des portes dérobées dans les blocs de construction qui finissent par mettre en danger les fondations de votre infrastructure et l'ensemble de l'application. La protection du code source et des artefacts est aujourd'hui une préoccupation majeure des équipes de développement logiciel qui cherchent à sécuriser leur cycle de développement Software (SDLC).
Les risques pour les tiers : un problème croissant
Les risques associés aux logiciels tiers sont l'un des principaux problèmes que les équipes informatiques tentent d'atténuer. Ces risques sont liés à la dépendance croissante à l'égard des logiciels tiers dans le cadre de l'intégration et de la livraison continues (CI/CD) afin d'accélérer la mise sur le marché, au code préexistant tel que les Software libres (OSS) ou d'autres éditeurs de logiciels, ainsi qu'à l'absence de processus de vérification. En fait, 90 % des organisations informatiques dans le monde utilisent aujourd'hui des logiciels libres d'entreprise.
Les applications ont évolué au cours des dernières décennies. Nous sommes passés d'applications monolithiques à des architectures microservices. Les applications modernes construites sur la base de microservices utilisent des API pour communiquer entre elles. En outre, différentes équipes utilisent des bibliothèques tierces ou des logiciels libres pour étendre ou développer le code existant afin de créer de nouvelles fonctionnalités. Tout ceci conduit à une surface d'attaque plus large, mettant en danger les organisations et les données de leurs clients.
Parce que le développement logiciel contemporain implique CI/CD, il ajoute encore plus de composants dans leurs SDLC, ce qui signifie que plus de données sont en danger. D'autres problèmes de sécurité peuvent faire surface dans des scénarios plus complexes, par exemple si les applications s'exécutent dans des conteneurs, une plateforme cloud ou des clusters Kubernetes.
La complexité et la nature multicouche de ces applications s'accompagnent d'un grand nombre de composants à sécuriser. Pire encore, plus les problèmes de sécurité se multiplient, plus les équipes et les professionnels de la sécurité risquent de rencontrer des goulets d'étranglement dans le processus de livraison des applications et de ralentir le pipeline CI/CD.
Passer à gauche dans le DevOps : appliquer la sécurité dès le début du SDLC
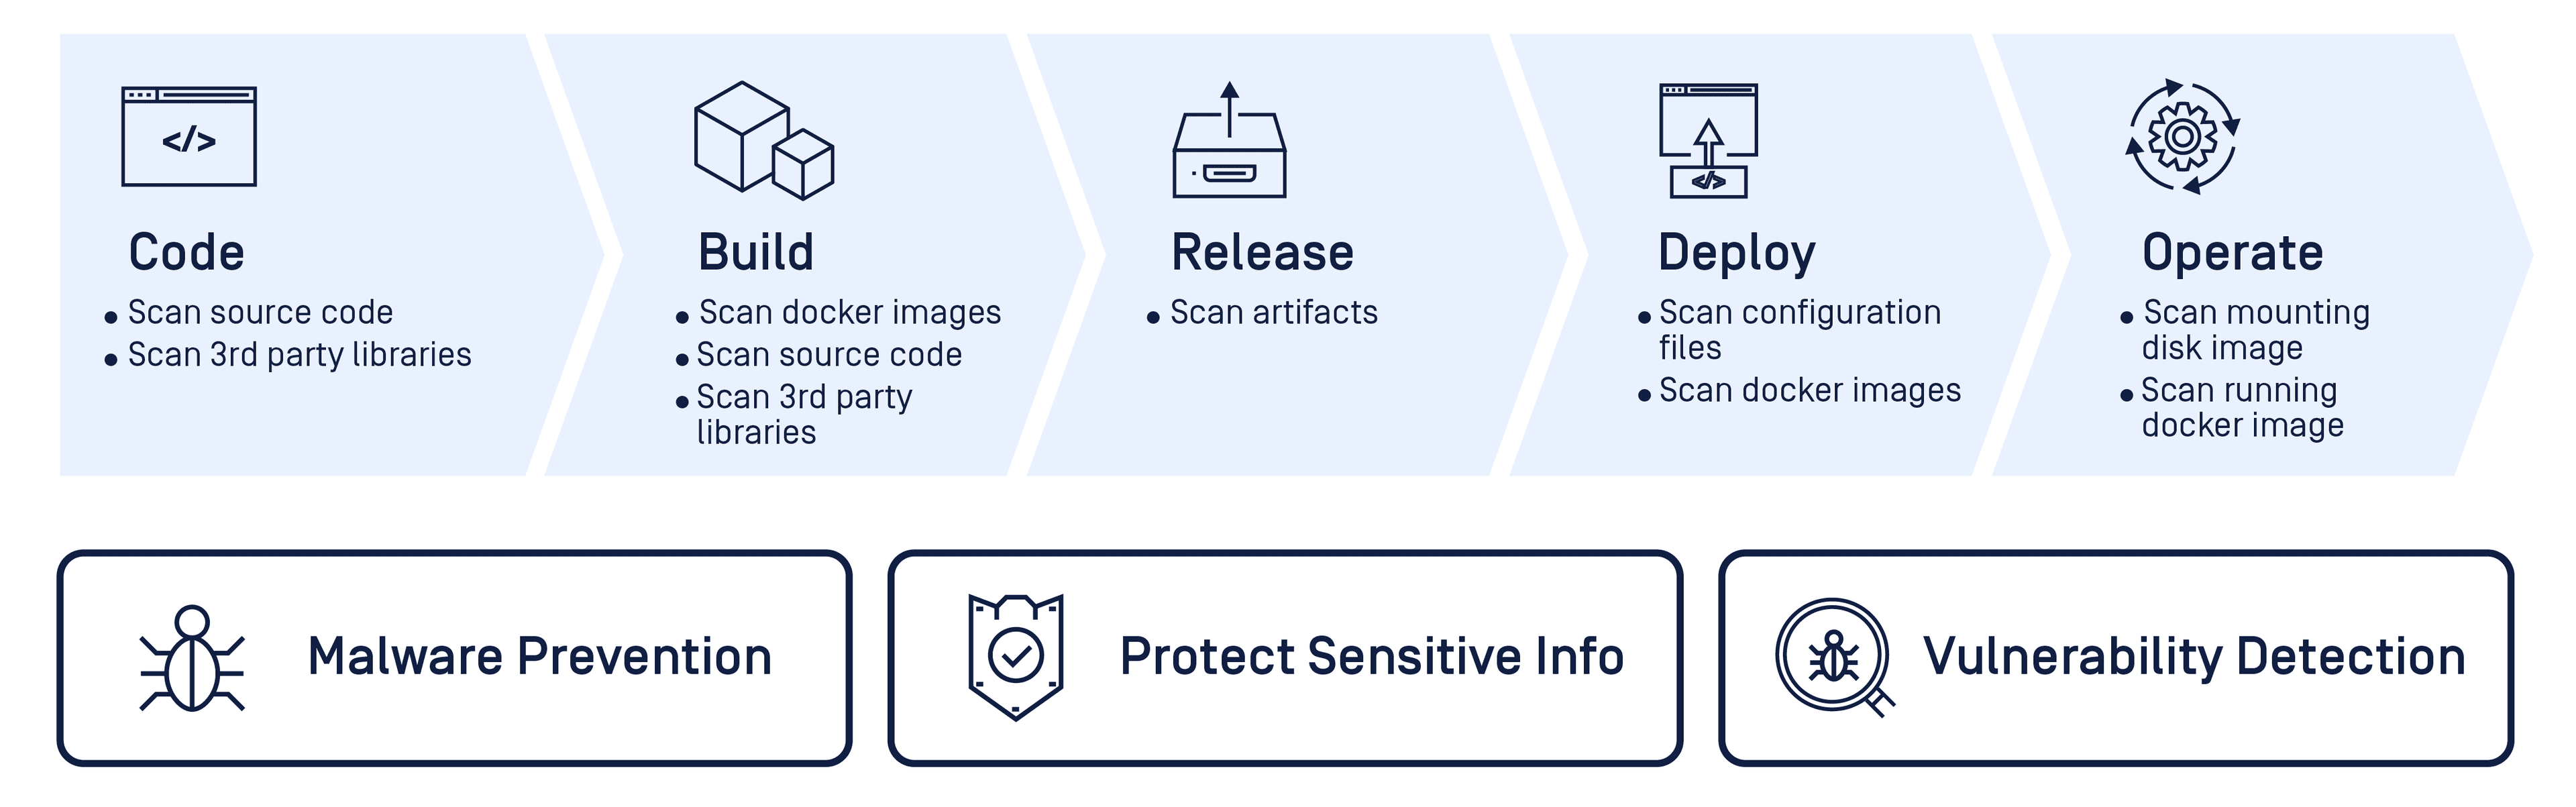
Figure : Appliquer la sécurité dès le début du cycle de développement du logiciel pour atténuer les risques
Comment les équipes peuvent-elles gérer et atténuer les risques liés aux tiers tout au long de leur cycle de développement durable ? La réponse est d'intégrer la sécurité plus tôt dans le flux de travail DevSecOps. L'approche DevSecOps permet aux équipes d'intégrer la sécurité dès les premières phases de leur SDLC ou de leur pipeline CI/CD. La sécurité est intégrée de bout en bout, plutôt que de laisser la responsabilité reposer sur les épaules des équipes de cybersécurité. Il incombe à l'ensemble de l'organisation de se doter des outils de sécurité et d'audit adéquats pour détecter les lacunes et prendre des mesures correctives tout au long du processus de développement logiciel.
En d'autres termes, DevSecOps permet l'automatisation, des cycles de publication plus rapides, des cycles de retour d'information plus courts et la prévention précoce des failles de sécurité qui peuvent être corrigées plus tôt que plus tard.
Secure pipeline CI/CD grâce MetaDefender pour TeamCity et Jenkins
TeamCity et Jenkins sont deux outils populaires d'automatisation de la construction utilisés dans le pipeline CI/CD.
S'appuyant sur les technologies avancées de prévention et de détection de la cybersécurité de MetaDefender, les plugins MetaDefender de OPSWATpour TeamCity et Jenkins permettent de sécuriser les artefacts de construction de votre équipe avec plus de 30 moteurs antivirus de premier plan.
MetaDefender Plugin pour TeamCity
MetaDefender pour TeamCity vérifie la présence de logiciels malveillants dans vos builds TeamCity et vérifie les alertes antivirus afin de minimiser les faux positifs avant que vous ne mettiez votre application à la disposition du public. Vous pouvez rapidement analyser votre version, non seulement pour détecter d'éventuelles menaces, mais aussi pour vous alerter si des moteurs antivirus signalent à tort votre logiciel ou votre application comme étant malveillante, ce qui pourrait nuire à votre réputation. En savoir plus
OPSWAT Portail pour les plugins TeamCity
MetaDefender Plugin pour Jenkins
MetaDefender En effet, Jenkins analyse vos builds à la recherche de logiciels malveillants et de données confidentielles avant leur publication. Votre code source et vos artefacts font l'objet d'une vérification approfondie afin de détecter toute menace. Vous êtes également alerté de tout problème potentiel grâce à des mécanismes de sécurité automatisés intégrés, qui permettent de prévenir les attaques de logiciels malveillants et les fuites de données sensibles. En savoir plus
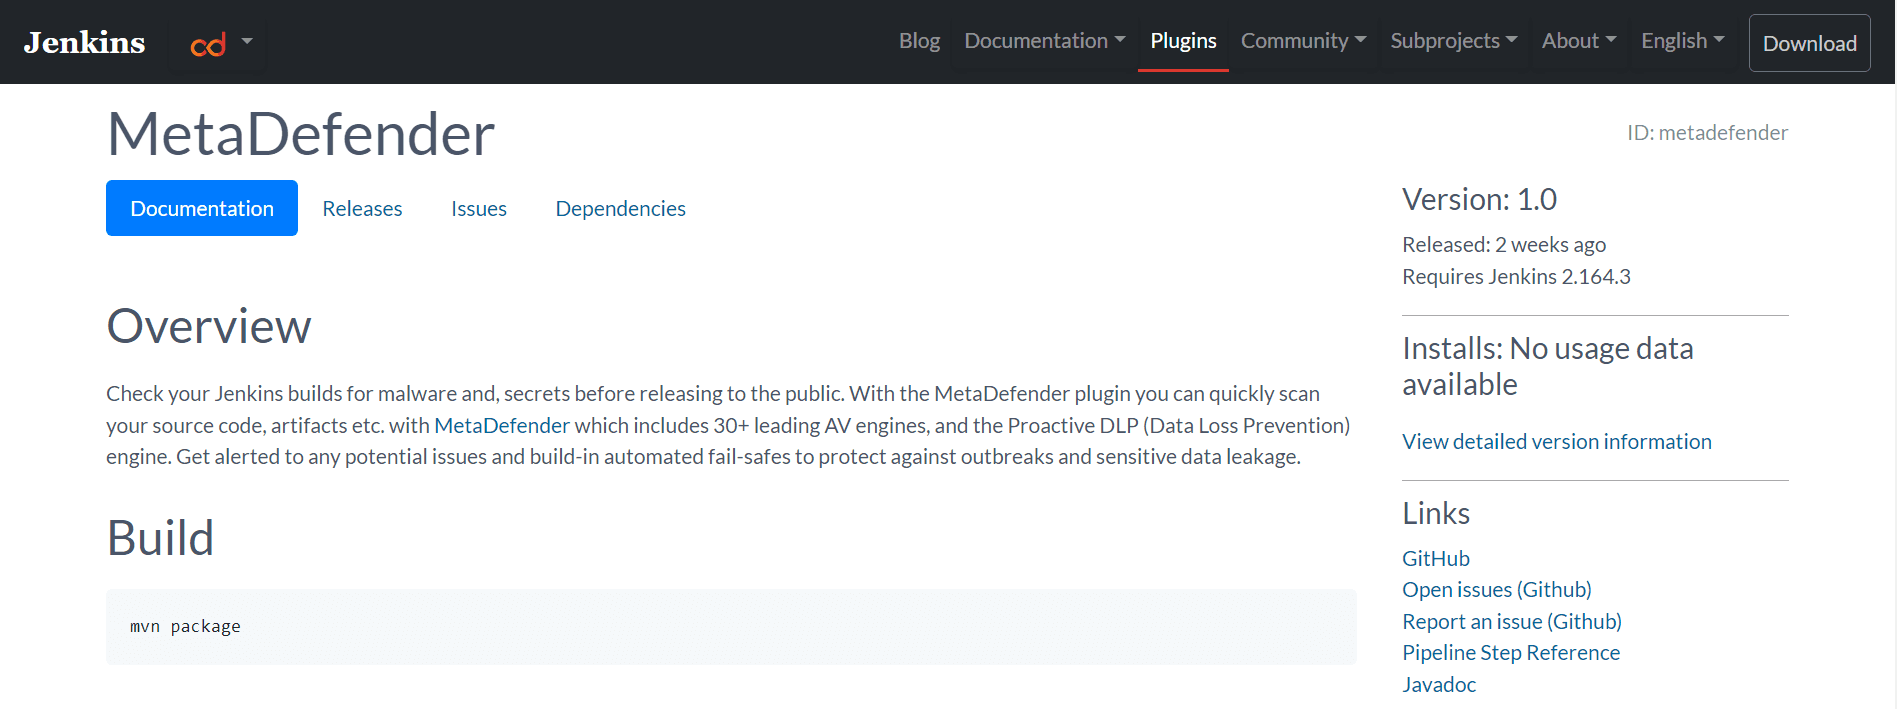
OPSWAT Portail pour les plugins Jenkins
Découvrez d'autres outils gratuits de cybersécurité sur le site OPSWAT. Pour en savoir plus, adressez-vous à l'un de nos experts en cybersécurité des infrastructures critiques.
