En 2025, les cybercriminels ne se contentent pas de contourner les défenses traditionnelles, ils les transforment en armes.
Une nouvelle vague d'attaques par hameçonnage utilise des services de confiance tels que Google pour échapper aux boîtes de réception les plus sensibles à la sécurité. Ces messages passent souvent les contrôles SPF, DKIM et DMARC. Ils proviennent de domaines légitimes. Ils portent cette rassurante coche verte dans l'espace de travail de Google. Et pourtant, ils sont malveillants.
Le problème ? L'authentification par courrier électronique n'inspecte pas le comportement.
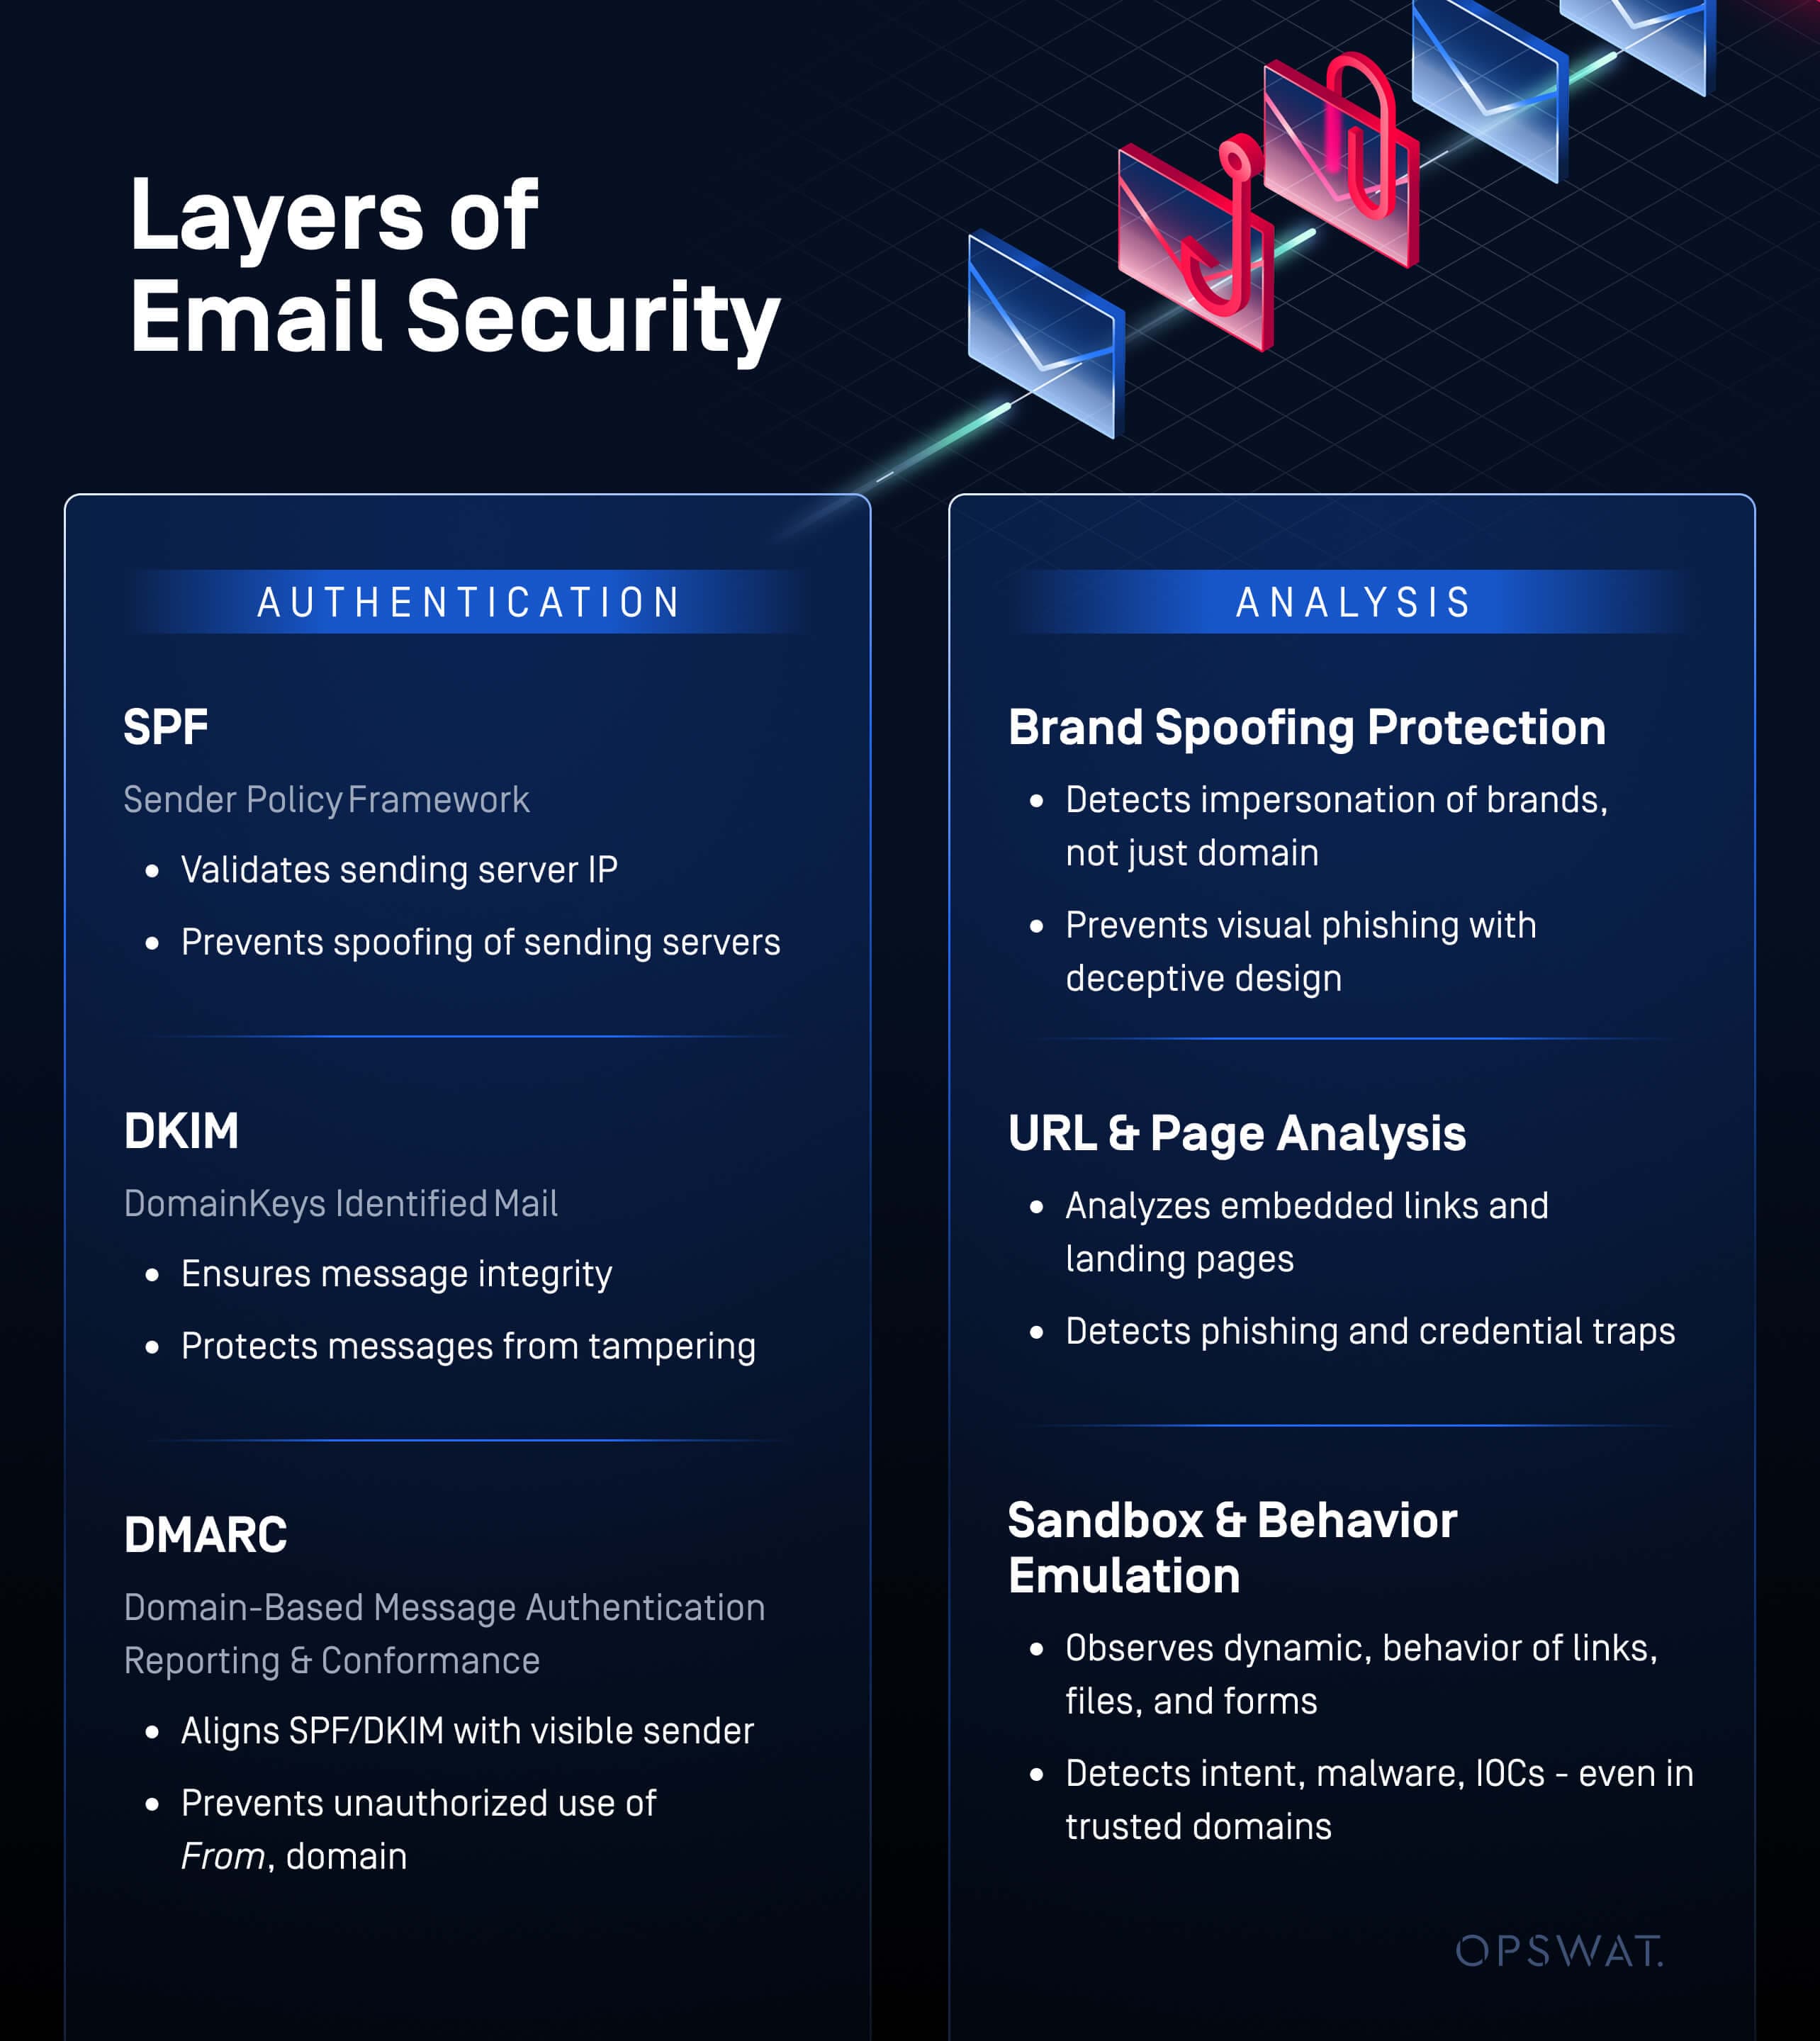
Couche de sécurité | Catégorie | Objectif | Ce qu'il protège |
|---|---|---|---|
SPF (Sender Policy Framework) | Authentification | Validation de l'IP du serveur d'envoi | Empêche l'usurpation d'identité des serveurs d'envoi |
DKIM (DomainKeys Identified Mail) | Authentification | Garantir l'intégrité des messages | Protège le message contre la falsification |
DMARC (application de la politique) | Authentification | Alignement du SPF/DKIM sur l'expéditeur visible | Empêche l'utilisation non autorisée du domaine From :. |
Protection contre l'usurpation de marque | Confiance zéro/Confiance de contenu | Détecte l'usurpation d'identité des marques, et pas seulement des domaines | Empêche l'hameçonnage visuel grâce à une conception trompeuse |
Analyse des URL et des pages | Confiance zéro/comportement | Analyse les liens intégrés et les pages d'atterrissage | Détecte les pièges d'hameçonnage et d'identification |
Sandbox émulation de comportement (MetaDefender ) | Confiance zéro/comportement | Observer le comportement dynamique des liens, des fichiers et des formulaires | Détecte les intentions, les logiciels malveillants, les IOC, même dans les domaines de confiance |
Pour rester à la page, les équipes de sécurité des entreprises ont besoin de plus que de simples signaux basés sur la confiance. Elles ont besoin d'une détection basée sur le comportement. C'est là OPSWAT MetaDefender entre en jeu.
Signé, scellé et compromis : La faille de relecture de la DKIM
L'une des tactiques émergentes est l'attaque DKIM par relecture, qui consiste pour un pirate à réutiliser un en-tête de courrier électronique légitimement signé en y ajoutant un contenu malveillant au-delà de la partie signée.
Voici comment cela fonctionne :
- DKIM utilise une signature pour vérifier qu'une partie du message n'a pas été modifiée.
- Mais si la balise l= (longueur) est utilisée, seule une partie du message est signée.
- Un pirate peut insérer un contenu malveillant après cette partie signée, ce qui laisse la vérification DKIM totalement intacte.
- DMARC passe, car il dépend de SPF ou DKIM pour valider la source.
Le résultat ? Un message parfaitement authentifié qui délivre un contenu de phishing.
OAuth Phishing Abuse : Détourner la confiance de l'intérieur Google Alerts
Une autre tendance inquiétante est l'utilisation abusive de l'infrastructure OAuth de Google.
Les attaquants sont :
- Création de fausses applications OAuth nommées "Google Security Update" ou "Account Review Required".
- Envoi d'alertes de sécurité signées Google pour informer les utilisateurs de l'existence de ces applications
- Intégrer des liens d'hameçonnage dans ces alertes, soutenues par les domaines légitimes de non-réponse de Google
L'ensemble du leurre d'hameçonnage se présente sous la forme d'une marque Google, utilisant des alertes en filigrane et la réputation du domaine pour désarmer les utilisateurs. Il ne s'agit pas d'une usurpation d'identité, mais d'un site hébergé par Google.
La coche verte ne suffit pas
Il s'agit d'un faux sentiment de sécurité. Un message qui passe SPF, DKIM et DMARC peut quand même.. :
- Contient des pages de collecte de données d'identification
- Utiliser des astuces d'interface utilisateur pour masquer les champs de connexion
- Exploiter les espaces blancs pour retarder les charges utiles malveillantes
- héberger de fausses pages de connexion Microsoft ou Google sur une infrastructure légitime (par exemple, sites.google.com)
L'authentification des courriers électroniques ne valide que l ' origine du message, et non son contenu.
MetaDefender : un niveau de défense essentiel pour le comportement des e-mails
MetaDefender OPSWAT offre une visibilité essentielle. Plutôt que de s'appuyer sur des signatures ou la validation de l'expéditeur, le bac à sable simule le comportement des e-mails :
- Inspection dynamique des liens - suit les liens intégrés dans un environnement sécurisé afin d'évaluer le comportement de la page en temps réel.
- Analyse de l'interface utilisateur et de la présentation - Identifie les faux écrans de connexion, les champs cachés et les pièges à informations d'identification.
- Détection des flux de phishing - Détecte les redirections, les soumissions de formulaires et les points d'extrémité contrôlés par les attaquants.
Comme il se méfie par défaut des e-mails, MetaDefender détecte ce que les solutions basées sur l'authentification ne parviennent pas à repérer. Même les e-mails signés, authentifiés et « validés » peuvent être utilisés à des fins malveillantes. MetaDefender leurs véritables intentions.
Ce que les entreprises doivent faire maintenant
Le phishing évolue. Vos défenses doivent l'être aussi. Voici comment prendre de l'avance :
- Adopt Zero Trust Email Security – Don’t rely solely on headers and metadata. Inspect email content and behavior.
- Ajout d'un sandboxing basé sur le comportement - Améliorez votre pile de détection avec une analyse dynamique des liens, des formulaires et des charges utiles.
- Secure et e-mails système – L’OAuth et l’utilisation abusive des domaines font même des e-mails d’alerte un vecteur de menace potentiel.
Inspecter ce que l'authentification seule ne peut pas voir
Découvrez comment OPSWAT MetaDefender détecte les attaques de phishing sophistiquées, même lorsqu'elles proviennent de sources « fiables » telles que les alertes Google. Contactez un expert dès aujourd'hui pour découvrir comment intégrer notre sandbox avancée au cœur de votre stratégie de sécurité des e-mails.
