Qu'est-ce que l'Emotet ? Pourquoi est-il dangereux ?
Emotet est une famille de logiciels malveillants extraordinairement avancée et destructrice, capable d'échapper à la détection, de déposer des logiciels malveillants sur l'ordinateur des victimes et de se propager à d'autres appareils connectés.
Emotet a été identifié pour la première fois par des chercheurs en sécurité en 2014 comme un cheval de Troie bancaire à propagation autonome, conçu pour voler des données sensibles et privées. Ses versions ultérieures ont évolué pour devenir l'un des logiciels malveillants les plus puissants utilisés par les cybercriminels comme vecteur de diffusion de logiciels malveillants.(1) Il cible des secteurs stratégiques à l'échelle mondiale, notamment le secteur bancaire, le commerce électronique, la santé, le monde universitaire, les administrations publiques et le secteur technologique.
Le département de la Sécurité intérieure considère Emotet comme l’un des logiciels malveillants les plus coûteux et les plus nuisibles, dont la résolution coûte plus d’un million de dollars par incident.(2) Il a infecté plus de 1,6 million d'ordinateurs et causé des centaines de millions de dollars de dommages à l'échelle mondiale.(3) En décembre 2020, il s'agissait du logiciel malveillant le plus répandu au monde, touchant 7 % des organisations à l'échelle mondiale.(4) Vous trouverez plus d'informations sur Emotet et ses activités récentes dans notre précédent article de blog.
Comment Emotet se propage-t-il ?
Emotet se propage principalement par le biais de courriels indésirables contenant des pièces jointes ou des liens hypertextes malveillants. Diverses ruses sont utilisées pour inciter les victimes à ouvrir des pièces jointes infectées ou à cliquer sur des liens malveillants. Ces e-mails peuvent être conçus pour donner l’impression de provenir d’une source légitime, d’un contact figurant dans la liste de contacts de la victime, se présenter sous la forme de factures, ou encore être déguisés en avis de livraison et en documents relatifs à la pandémie de coronavirus, etc. Par exemple, en février dernier, une campagne d’e-mails trompeurs contenant une pièce jointe Word infectée, qui prétendait porter sur les mesures de prévention contre l’infection au COVID-19, a été largement diffusée au Japon.(5)
Les analystes en sécurité de Microsoft ont découvert un changement de tactique par rapport à la campagne Emotet habituelle, qui consiste désormais à joindre des fichiers d'archivage cryptés, tels que des fichiers Zip, aux e-mails malveillants afin de contourner les passerelles de sécurité de messagerie. (6) Ces e-mails incitent les victimes à ouvrir ces pièces jointes ou ces liens hypertextes et à activer les macros pour visualiser ou modifier le document.
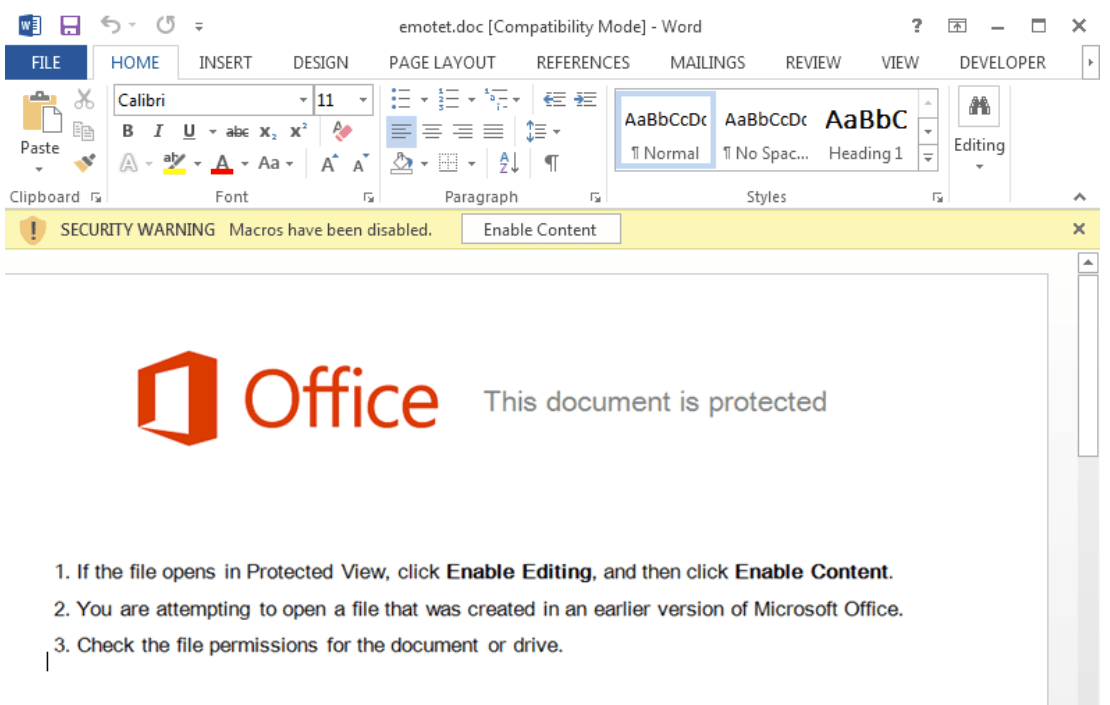
Dès que les victimes activent les macros intégrées, Emotet télécharge des logiciels malveillants supplémentaires sur leur ordinateur et tente de propager la menace à l'ensemble du réseau. Le réseau infecté est alors intégré au botnet d'Emotet, ce qui permet au pirate informatique d'en prendre le contrôle total à distance.(7)
Comment MetaDefender peut-il prévenir Emotet et protéger votre réseau ?
L'aspect qui rend Emotet particulièrement dangereux est qu'il peut échapper à la détection de certains produits anti-malware. Avec MetaDefender - une solution avancée de prévention des menaces de OPSWAT, Emotet ne peut pas infecter vos appareils et votre réseau.
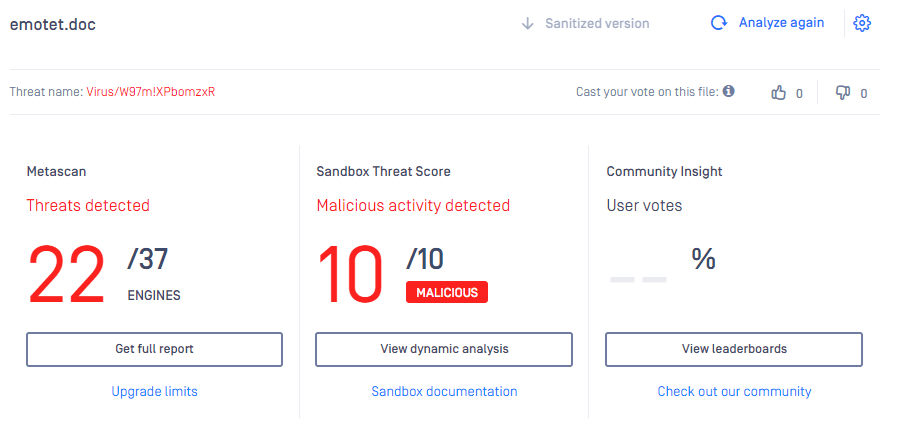
1. OPSWAT Metascan analyse rapidement les fichiers et les e-mails envoyés à votre organisation à l'aide de plus de 30 moteurs anti-malware qui détectent plus de 99 % des logiciels malveillants connus. Découvrez ici les résultats de l'analyse montrant la détection d'Emotet par notre technologie d'analyse multi-moteurs. 22 des 37 moteurs anti-malware ont détecté le logiciel malveillant avec succès. Si vous utilisez un seul moteur anti-malware et que celui-ci ne parvient pas à détecter le logiciel malveillant, votre ordinateur sera infecté. Des études montrent que plus le nombre de moteurs anti-malware est élevé, plus les taux de détection des logiciels malveillants s'améliorent.
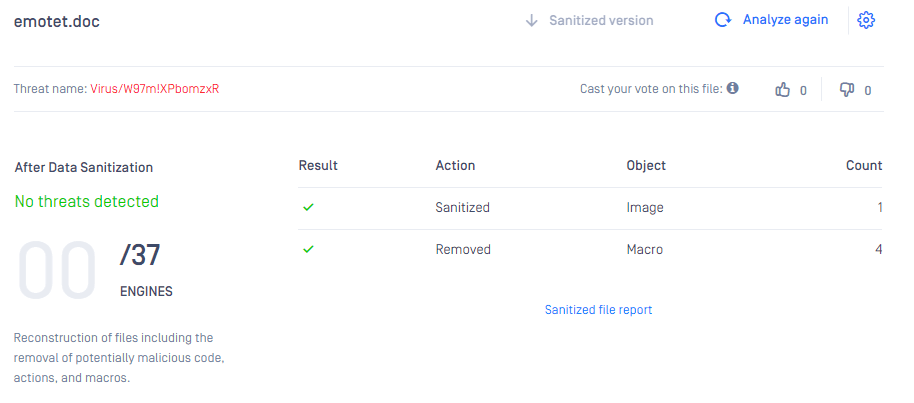
2. Même si les logiciels malveillants sophistiqués parviennent à contourner les moteurs anti-malware, ils sont complètement neutralisés par Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™ Technology). Tous les fichiers, e-mails et pièces jointes, y compris les archives protégées par mot de passe, sont nettoyés de manière récursive avant d'être transmis aux utilisateurs finaux. Comme le montrent les résultats du traitement, tous les contenus actifs malveillants intégrés, y compris 1 image et 4 macros, sont supprimés et nettoyés. Aucune menace n'est détectée après le nettoyage. Les utilisateurs sont protégés contre toutes les menaces.
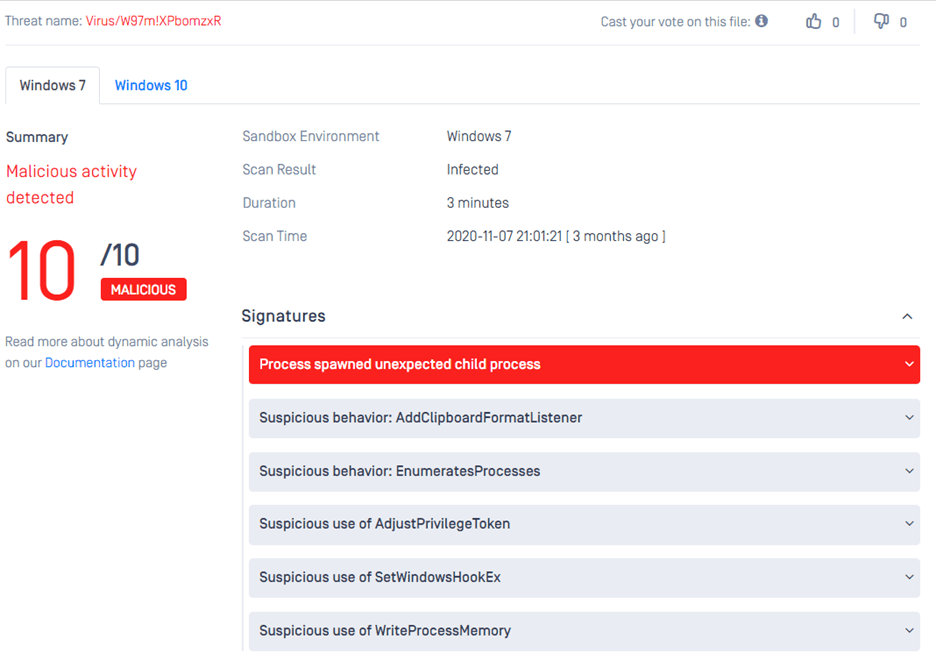
3. En analysant le malware Emotet avec MetaDefender , une activité malveillante a été détectée en moins de 3 minutes. Notre Sandbox déclenche le malware dans un environnement contrôlé afin d'exposer son comportement malveillant en enregistrant et en classifiant le comportement des fichiers. Un rapport détaillé est fourni pour une analyse plus approfondie du malware.
Parallèlement à la commercialisation de la cybercriminalité, les pirates informatiques continuent de développer des attaques technologiquement sophistiquées. Des logiciels malveillants complexes dotés de capacités d'évasion comme Emotet sont créés par d'habiles acteurs de la menace pour contourner les défenses de sécurité traditionnelles. Chaque organisation, en particulier les infrastructures critiques, a besoin d'une solution de prévention des menaces avancées pour se défendre contre des menaces en constante évolution.
Contactez-nous dès maintenant pour en savoir plus sur les technologies avancées de OPSWATet sur la façon dont OPSWAT MedaDefender peut vous aider à protéger votre organisation contre des cybercrimes de plus en plus sophistiqués.
Références
(1) Palmer, Danny. 2021. "Malware And Botnets : Pourquoi Emotet domine le paysage des menaces malveillantes en 2019 | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "Emotet Malware | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Emotet Botnet Disrupted In International Cyber Operation". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "December 2020's Most Wanted Malware : Emotet Returns As Top Malware Threat | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) Cluley, Graham. 2021. "Coronavirus - Les pirates exploitent la peur de l'infection pour diffuser des logiciels malveillants". Graham Cluley. https://grahamcluley.com/coron....
(6) "Emotet Malware | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - What You Need To Know". The State Of Security. https://www.tripwire.com/state....
