Attaque du gazoduc colonial
Les attaques par ransomware visant les infrastructures critiques constituent une préoccupation majeure depuis une dizaine d’années, et leur nombre a considérablement augmenté au cours des derniers mois, soulevant des questions et des inquiétudes quant à l’ampleur des répercussions que peuvent avoir les attaques ciblées en matière de cybersécurité sur les pouvoirs publics, l’économie et notre vie quotidienne. L’attaque SolarWinds, qui a visé plusieurs organismes publics et privés, ainsi que la récente attaque contre Colonial Pipeline, démontrent toutes deux que les organisations et les pouvoirs publics doivent renforcer davantage la protection de leurs infrastructures critiques afin de prévenir de futures attaques.
Le Colonial Pipeline, le plus grand oléoduc de produits raffinés des États-Unis et l'un des principaux fournisseurs d'essence et de carburéacteur de la côte Est, a été fermé à la suite d'une attaque par ransomware le 7 mai 2021.
Selon le FBI, une organisation criminelle liée à la Russie, baptisée DarkSide, serait à l'origine de cette attaque. Bien que ce groupe cybercriminel ne nie pas avoir mené cette attaque, ses membres affirment être une organisation apolitique dont le but est d'extorquer de l'argent à ses victimes.
Bien que le vecteur d’attaque initial reste inconnu, nous savons qu’après avoir obtenu un accès initial au réseau de l’entreprise, les pirates ont déployé le ransomware DarkSide contre le réseau informatique de Colonial Pipeline. En réponse à cette cyberattaque, l’ entreprise a indiqué avoir déconnecté de manière proactive certains systèmes de technologie opérationnelle (OT) afin d’assurer leur sécurité.
Selon le Forum économique mondial (FEM), les cyberattaques visant les infrastructures critiques représentaient le cinquième risque économique le plus important en 2020, et le FEM a qualifié la menace que représentent ces attaques de « nouvelle norme dans plusieurs secteurs, notamment l'énergie, la santé et les transports ».
Attaques par ransomware
Les attaques par ransomware comptent aujourd'hui parmi les cyberattaques les plus courantes et, contrairement aux infrastructures informatiques des grandes entreprises, les environnements OT des secteurs d'infrastructures critiques ne sont souvent pas suffisamment protégés contre les attaques modernes menées par des logiciels malveillants .
Les environnements OT peuvent devenir des cibles "faciles" pour les raisons suivantes :
- Manque de visibilité des actifs existants ou introduits dans l'infrastructure
- Processus insuffisants pour gérer les données échangées à l'intérieur et à l'extérieur des réseaux isolés
- Les systèmes et réseaux obsolètes exposent les vulnérabilités à des exploits de type "zero-day".
Les moyens les plus courants pour un pirate de prendre pied dans un réseau d'entreprise sont les suivants :
- Utilisation d'e-mails malveillants pour des attaques de phishing avec des liens Google Drive (par exemple, DarkSide)
- Utilisation de comptes et de systèmes accessibles à distance non protégés - RDP, VPN, VDI, etc.
- Exploitation de vulnérabilités connues dans des applications tournées vers l'extérieur - DarkSide est connu pour exploiter les CVE-2021-20016, comme c'était le cas dans l'attaque SMA de SonicWall.
- Utilisation de supports amovibles non surveillés ou contrôlés pour transférer des fichiers.
La liste des mesures d'atténuation publiée par le FBI est disponible ici.
OPSWAT Solutions
OPSWAT propose deux plateformes conçues pour protéger les infrastructures critiques contre les ransomwares et autres cyberattaques sophistiquées, en empêchant les menaces de s’introduire dans les réseaux par le biais de fichiers de données ou d’appareils inconnus.
MetaDefender Plate-forme
MetaDefender utilise la technologie exclusive «deep content disarm and reconstruction » (Deep CDR™) d’ OPSWAT pour éliminer les menaces présentes dans les fichiers en les reconstruisant et, ce faisant, en supprimant les contenus et scripts potentiellement malveillants. MetaDefender propose également une analyse multi-niveaux (file-based vulnerability assessment ) et une prévention proactive des pertes de données (Proactive DLP).
MetaDefender Plate-forme d' accès
MetaDefender Access assure la sécurité des applications SaaS et des données en nuage. Il autorise l'accès en fonction de la santé et de la conformité de l'appareil pour aider les administrateurs à empêcher les appareils à risque de se connecter aux données sensibles du cloud et aux applications SaaS.
Voici une capture d'écran du OPSWAT MetaDefender Kiosk en action, détectant les logiciels malveillants utilisés dans les attaques Colonial Pipeline et SolarWinds.
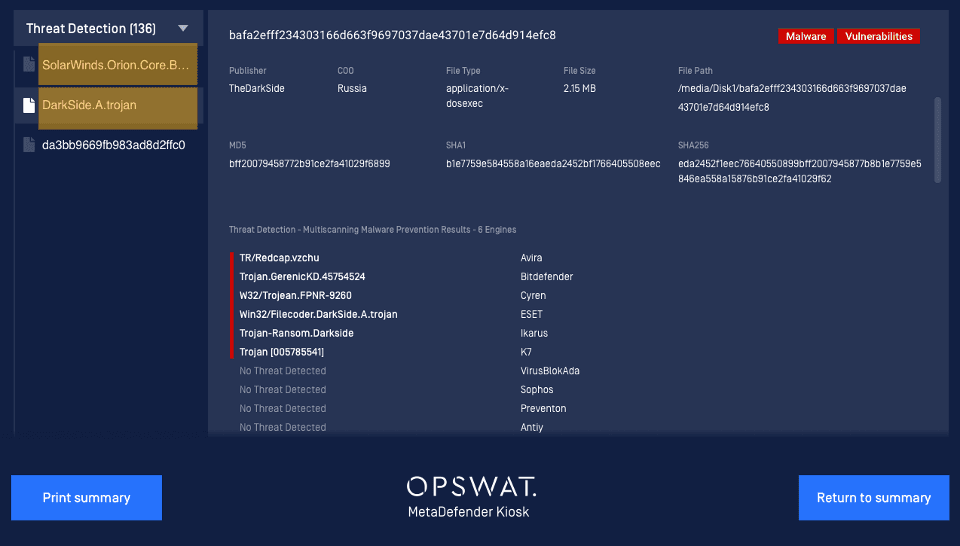
D'autres bonnes pratiques permettant de réduire la surface d'attaque et les risques liés à la cybersécurité sont disponibles sur le blog « OPSWAT ».
Pour en savoir plus sur la manière dont OPSWAT peut vous aider à protéger vos infrastructures critiques, notamment vos systèmes OT, ICS et SCADA, prenez rendez-vous avec l'un de nos experts en cybersécurité .
Cette affaire est en cours de développement et nous mettrons le blog à jour dès que des informations seront disponibles.
