Sécuriser plus que des fichiers
Aujourd'hui, les cyberattaques ne s'arrêtent pas au fichier. Les attaquants exploitent des infrastructures cachées, des fournisseurs compromis et des domaines en évolution rapide pour contourner les défenses traditionnelles. Pour lutter contre ce phénomène, la sécurité a besoin de plusieurs couches, non seulement d'outils, mais aussi d'intelligence.
Aujourd’hui, nous sommes fiers de vous présenter MetaDefender InSights Threat Intelligence, un nouveau moteur qui MetaDefender Core qui fait office de trait d’union dans les stratégies globales de prévention des menaces. En associant des informations de renseignements sur les menaces sélectionnées et en temps réel à la technologie Deep CDR™ de pointe d’ MetaDefender Core et à ses Adaptive Sandbox , nous offrons une défense véritablement multicouche qui bloque les menaces avant qu’elles ne s’exécutent, alors qu’elles restent encore cachées, et à leur source.
Comment l'ajout d'InSights Threat Intelligence transforme votre défense
MetaDefender Core établitCore la norme en matière de sécurité des fichiers grâce à la technologie Deep CDR™ (suppression des codes malveillants) et à Adaptive Sandbox analyse du comportement). Aujourd'hui, InSights Threat Intelligence une troisième couche essentielle : le blocage des adresses IP/domaines malveillants.
Comment ça marche
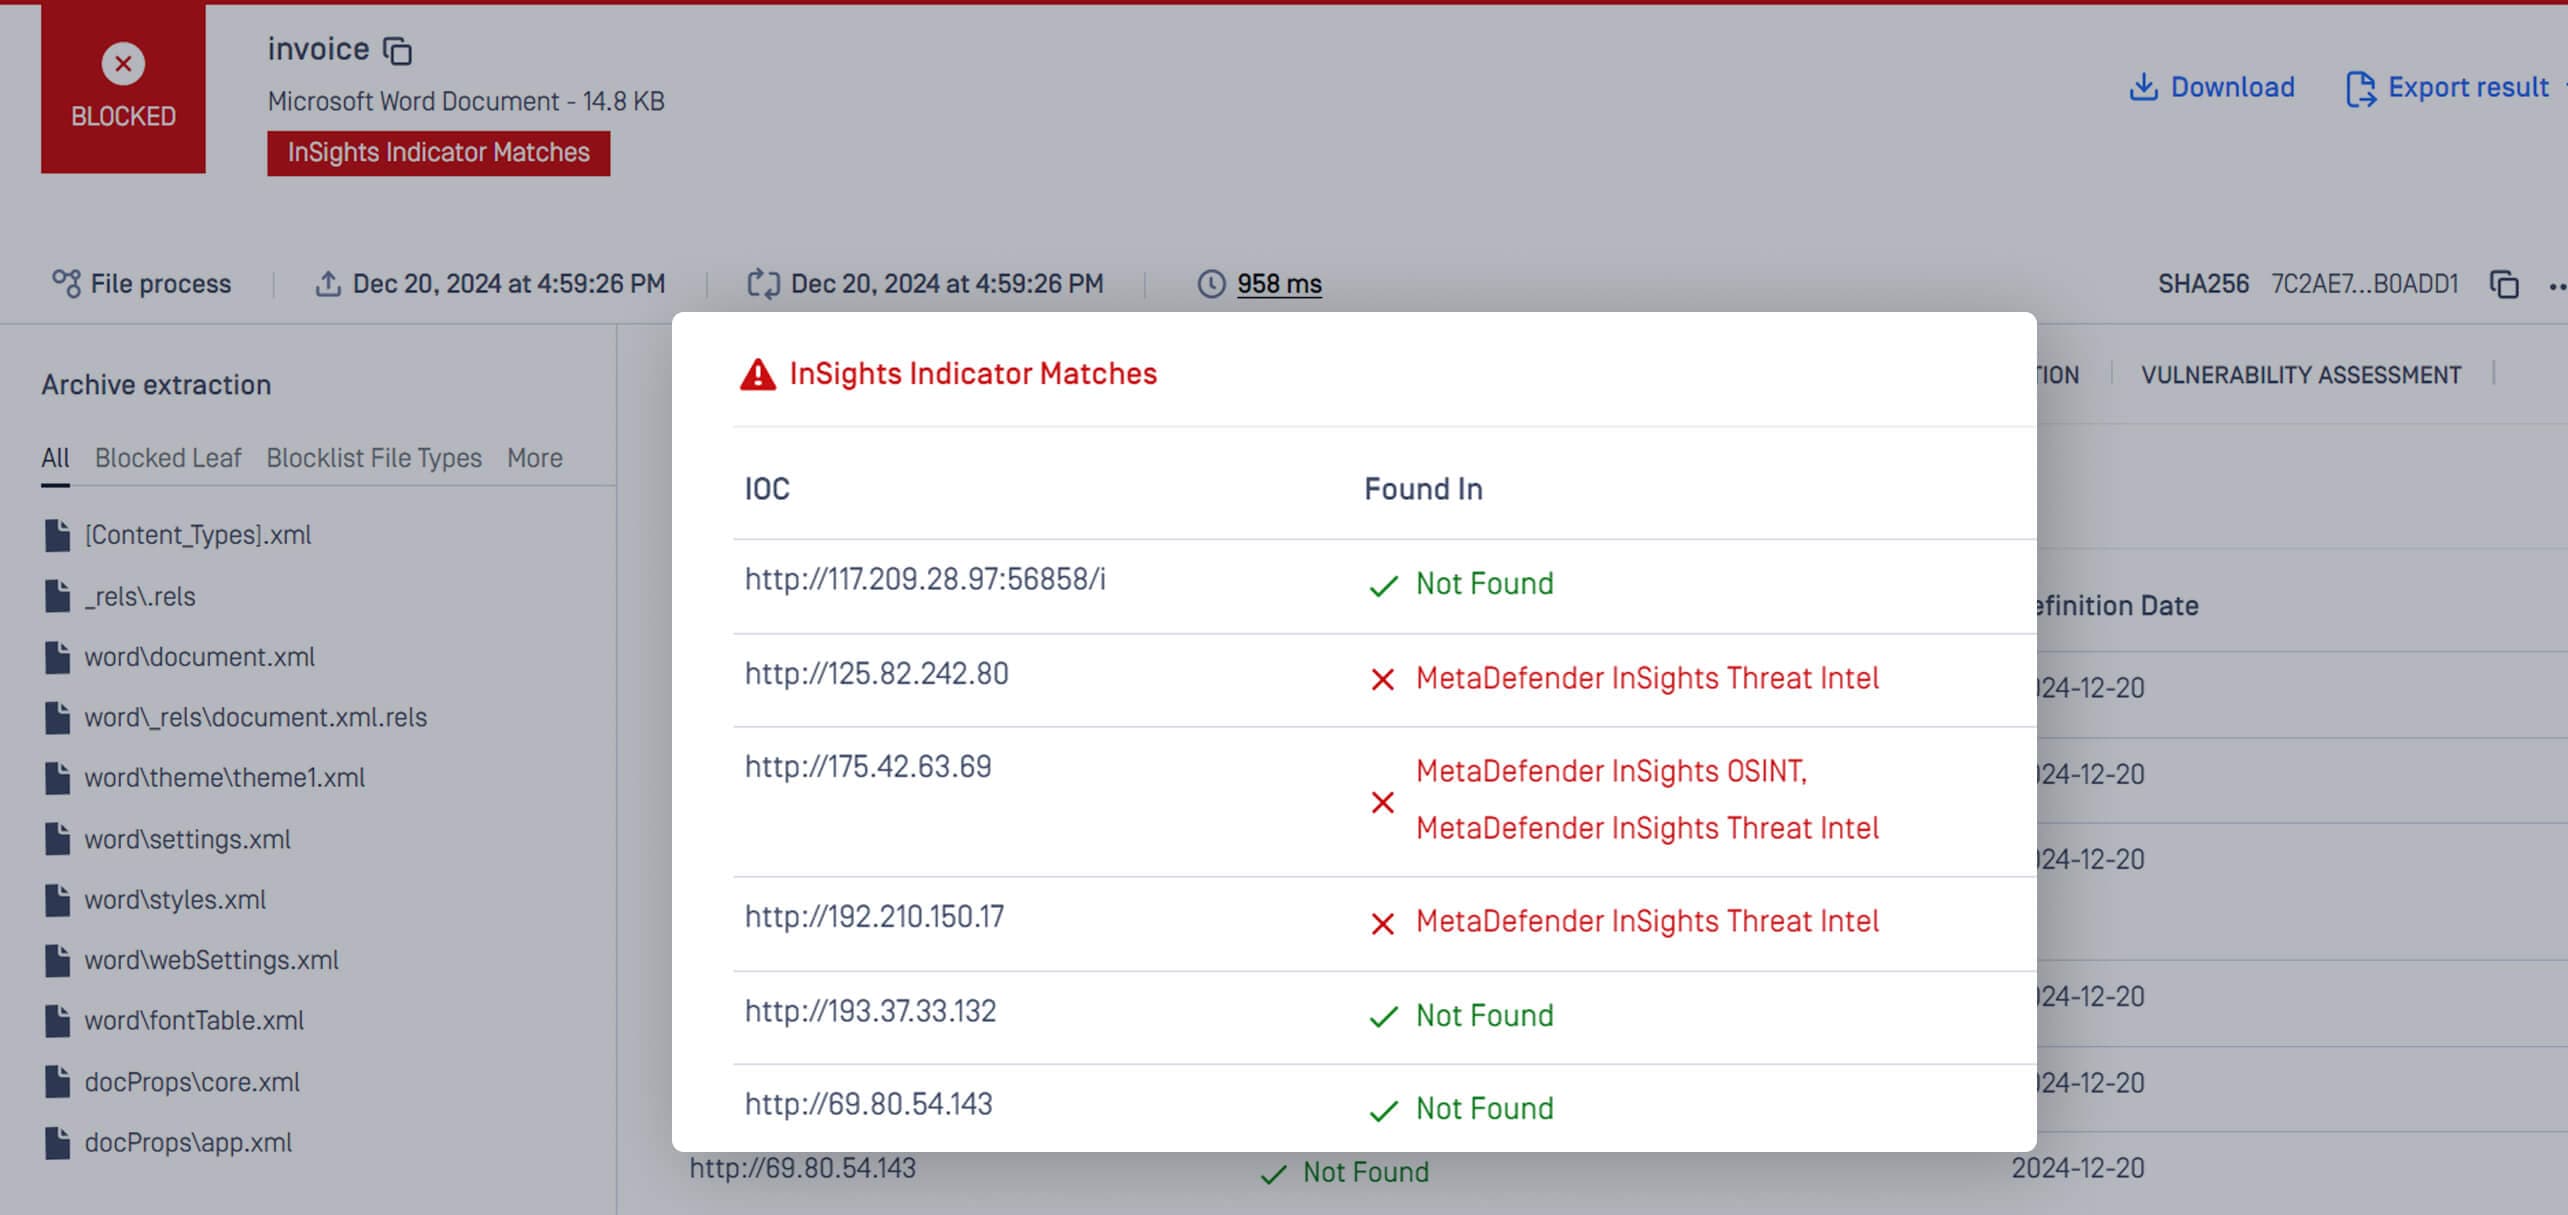
InSights Threat Intelligence analyse les documents à la recherche de domaines et d'adresses IP malveillants cachés en quelques millisecondes. Il croise les IoC (indicateurs de compromission) avec un flux global regroupant des données provenant de centaines de sources fiables, ce qui vous permet de garder une longueur d'avance sur les tactiques adverses. Lorsqu'une menace est détectée, les fichiers sont bloqués au point d'entrée, ce qui permet d'arrêter les attaques à la source.
Configurer le moteur de Threat Intelligence InSights dans MetaDefender Core
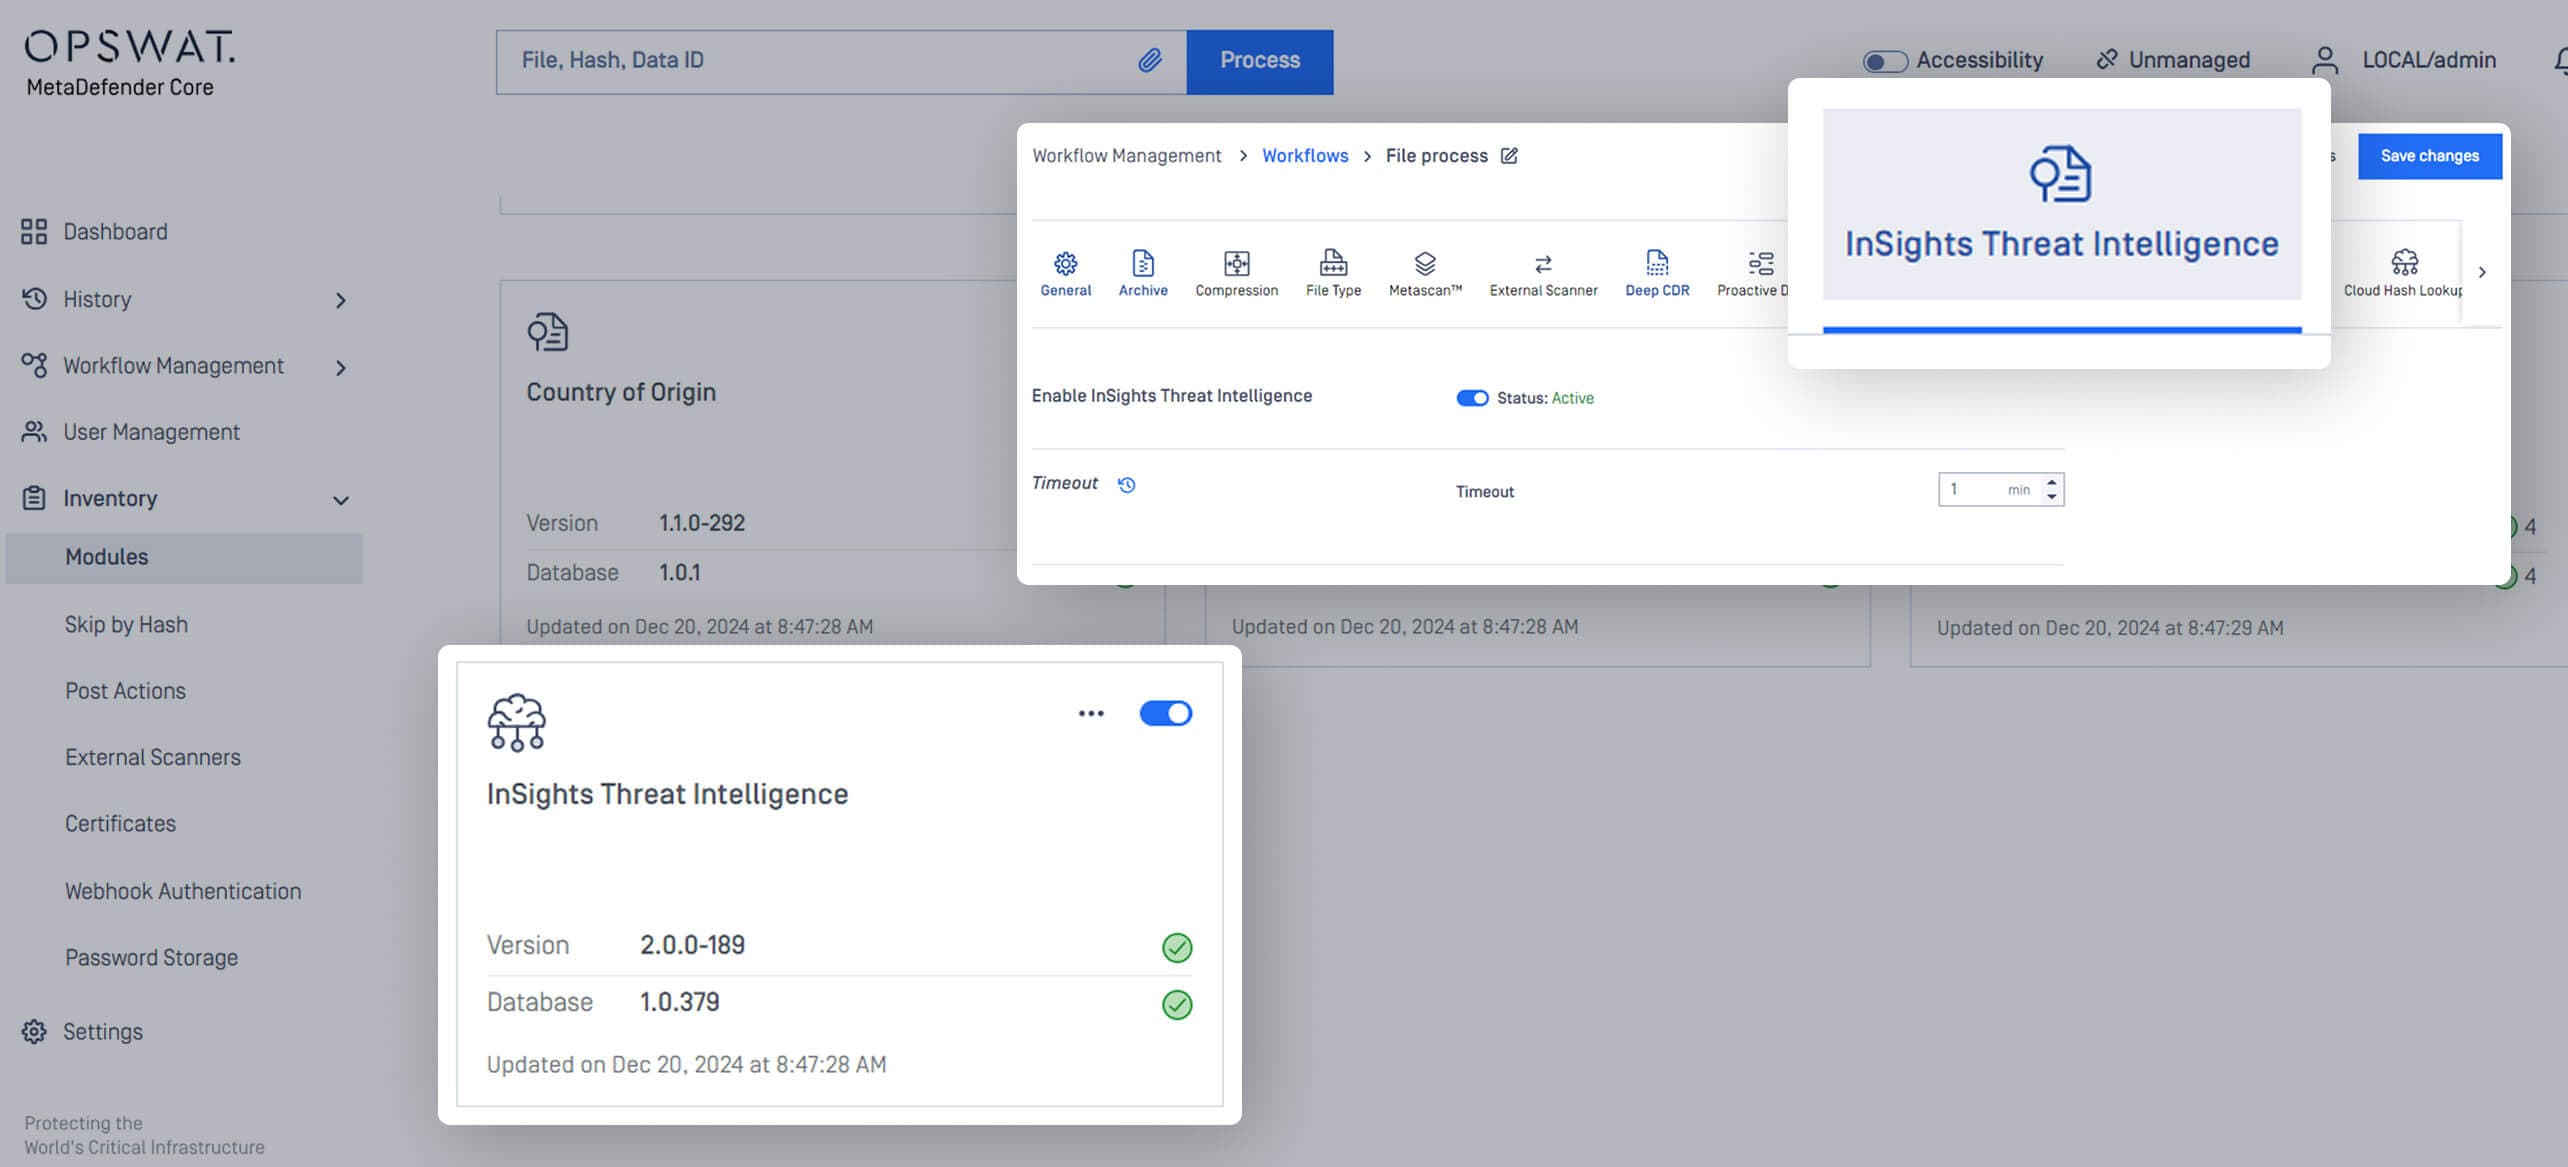
Traiter un fichier avec des IP/domaines malveillants
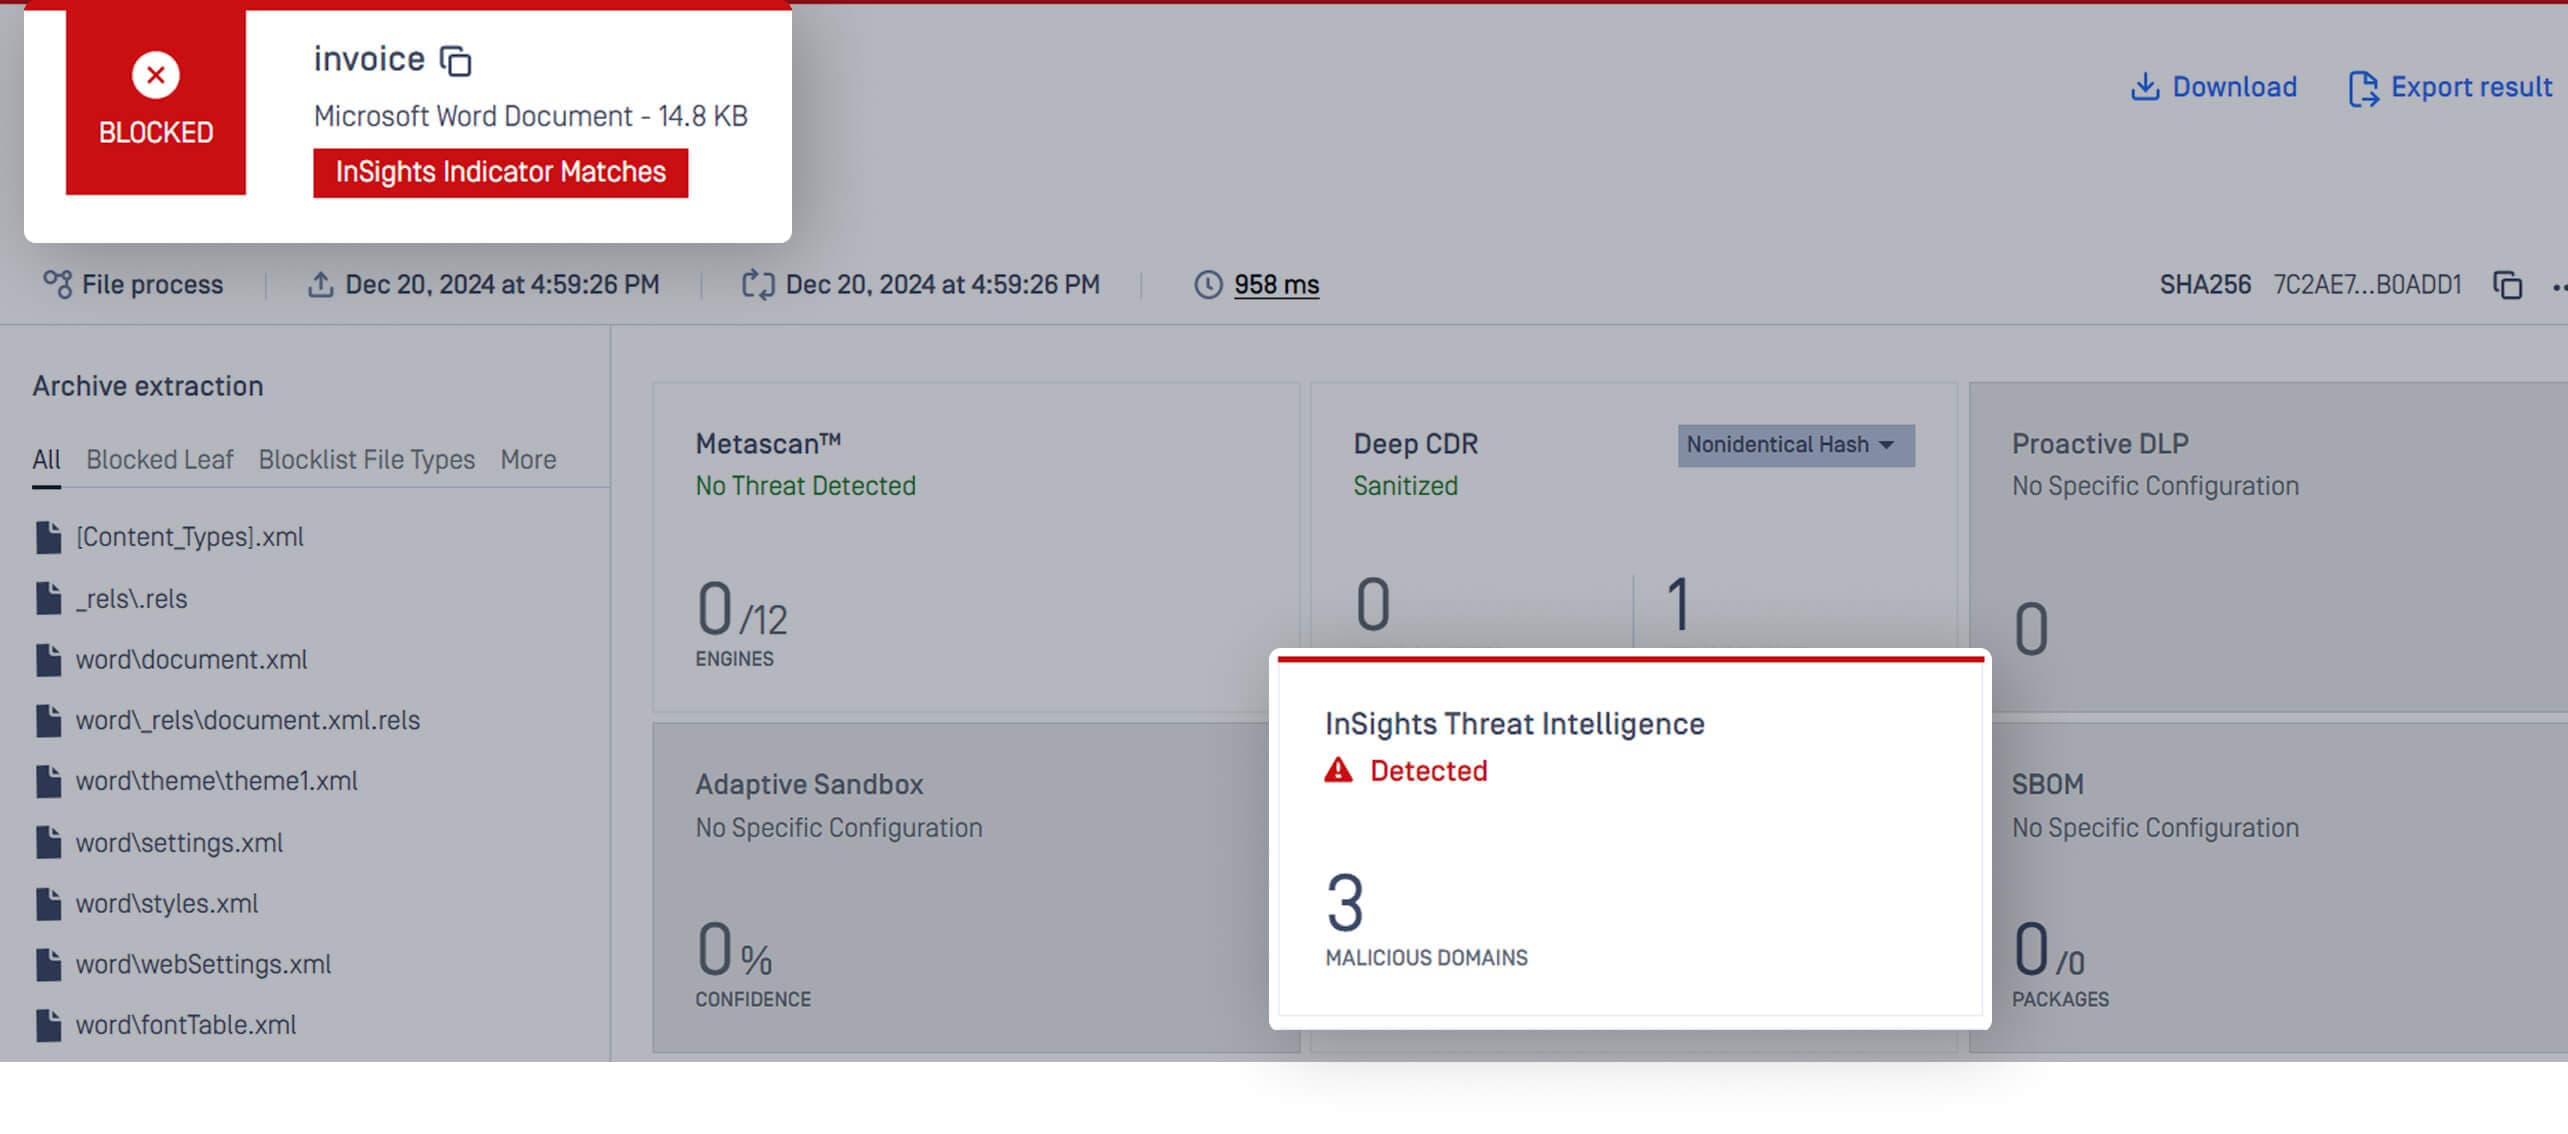
Fournir la liste des CIO dans le résultat de l'analyse
Caractéristiques principales
Identifier les domaines, les adresses IP et les liens malveillants intégrés dans les documents, même après l'assainissement des fichiers.
Mettre automatiquement en quarantaine les fichiers à haut risque avant qu'ils n'atteignent les utilisateurs ou les systèmes critiques.
Renforcez la technologie Deep CDR™ et Adaptive Sandbox le contexte des menaces afin de hiérarchiser les risques et réduire les faux positifs.
Suivre les infrastructures adverses émergentes grâce à des flux de renseignements mis à jour de manière dynamique.
Fonctionne en toute sécurité dans des réseaux isolés avec des mises à jour manuelles ou programmées des menaces, protégeant ainsi les infrastructures critiques hors ligne contre les menaces en constante évolution.
Pourquoi InSights Threat Intelligence se démarque-t-il ?
Alors que les outils traditionnels se concentrent sur la détection après livraison, InSights Threat Intelligence permet aux organisations de.. :
Bloquer les exploits de type "zero-day" et les campagnes d'hameçonnage en ciblant l'infrastructure à l'origine des attaques.
Automatiser les processus manuels, tels que la chasse aux menaces et les enquêtes à faible valeur ajoutée, afin de libérer les équipes SOC.
Gardez une longueur d'avance sur les domaines/IP en rotation et les kits d'exploitation émergents grâce à des mises à jour de renseignements en direct.
S'aligner sur les directives du NIST, de la CISA et de l'industrie en vérifiant les fichiers tiers et les communications des fournisseurs.
Commencez dès aujourd'hui
InSights Threat Threat Intelligence ne se contente pas de neutraliser les contenus malveillants, il s'agit aussi de démanteler le cahier des charges de l'adversaire. Que vous gériez des opérations de sécurité complexes ou que vous défendiez un petit réseau, InSights Threat Intelligence vous permet de prendre des décisions éclairées et de réagir rapidement.