Secure Accès à toutes les applications et à tous les réseaux
My La plateforme OPSWAT™ Central Management vérifie en permanence l'identité des utilisateurs et le niveau de sécurité des appareils afin de garantir un accès conforme et fluide aux applications et aux réseaux de l'entreprise.
- Accès sans confiance
- Contrôles continus de la posture
- Visibilité centralisée
OPSWAT bénéficie de la confiance de
Les failles d'accès qui affaiblissent votre niveau de sécurité
Les VPN constituent désormais un vecteur d'intrusion, et non plus une couche de sécurité
Les VPN traditionnels ont été conçus pour un modèle de menace différent. Une fois connectés, les utilisateurs bénéficient d'un accès étendu au réseau sans contrôle continu de conformité, ce qui en fait l'un des vecteurs d'attaque les plus exploités au sein des entreprises pour les mouvements latéraux, le vol d'identifiants et les attaques par ransomware.
Utilisateurs authentifiés, appareils non vérifiés
Les fournisseurs d'identité vérifient l'identité de la personne qui se connecte, mais ne fournissent aucune information sur le terminal utilisé. Les appareils non mis à jour, non conformes ou compromis contournent complètement les contrôles d'identité, transformant ainsi des utilisateurs de confiance en menaces involontaires.
Absence de visibilité unifiée sur l'ensemble de vos contrôles d'accès
Cloud applications, réseaux sur site, VDI, BYOD, prestataires externes : chacun est sécurisé par un outil différent, doté de ses propres règles. En l'absence de contrôle centralisé, les failles de sécurité se multiplient à chaque nouvel environnement ajouté.
Une plateforme unique pour l'orchestration complète des accès en mode « zéro confiance »
My OPSWAT Central Management comble le fossé entre l'authentification des utilisateurs et l'état des appareils en temps réel, en garantissant un accès continu et basé sur le principe du « moindre privilège » à partir d'une console unique.
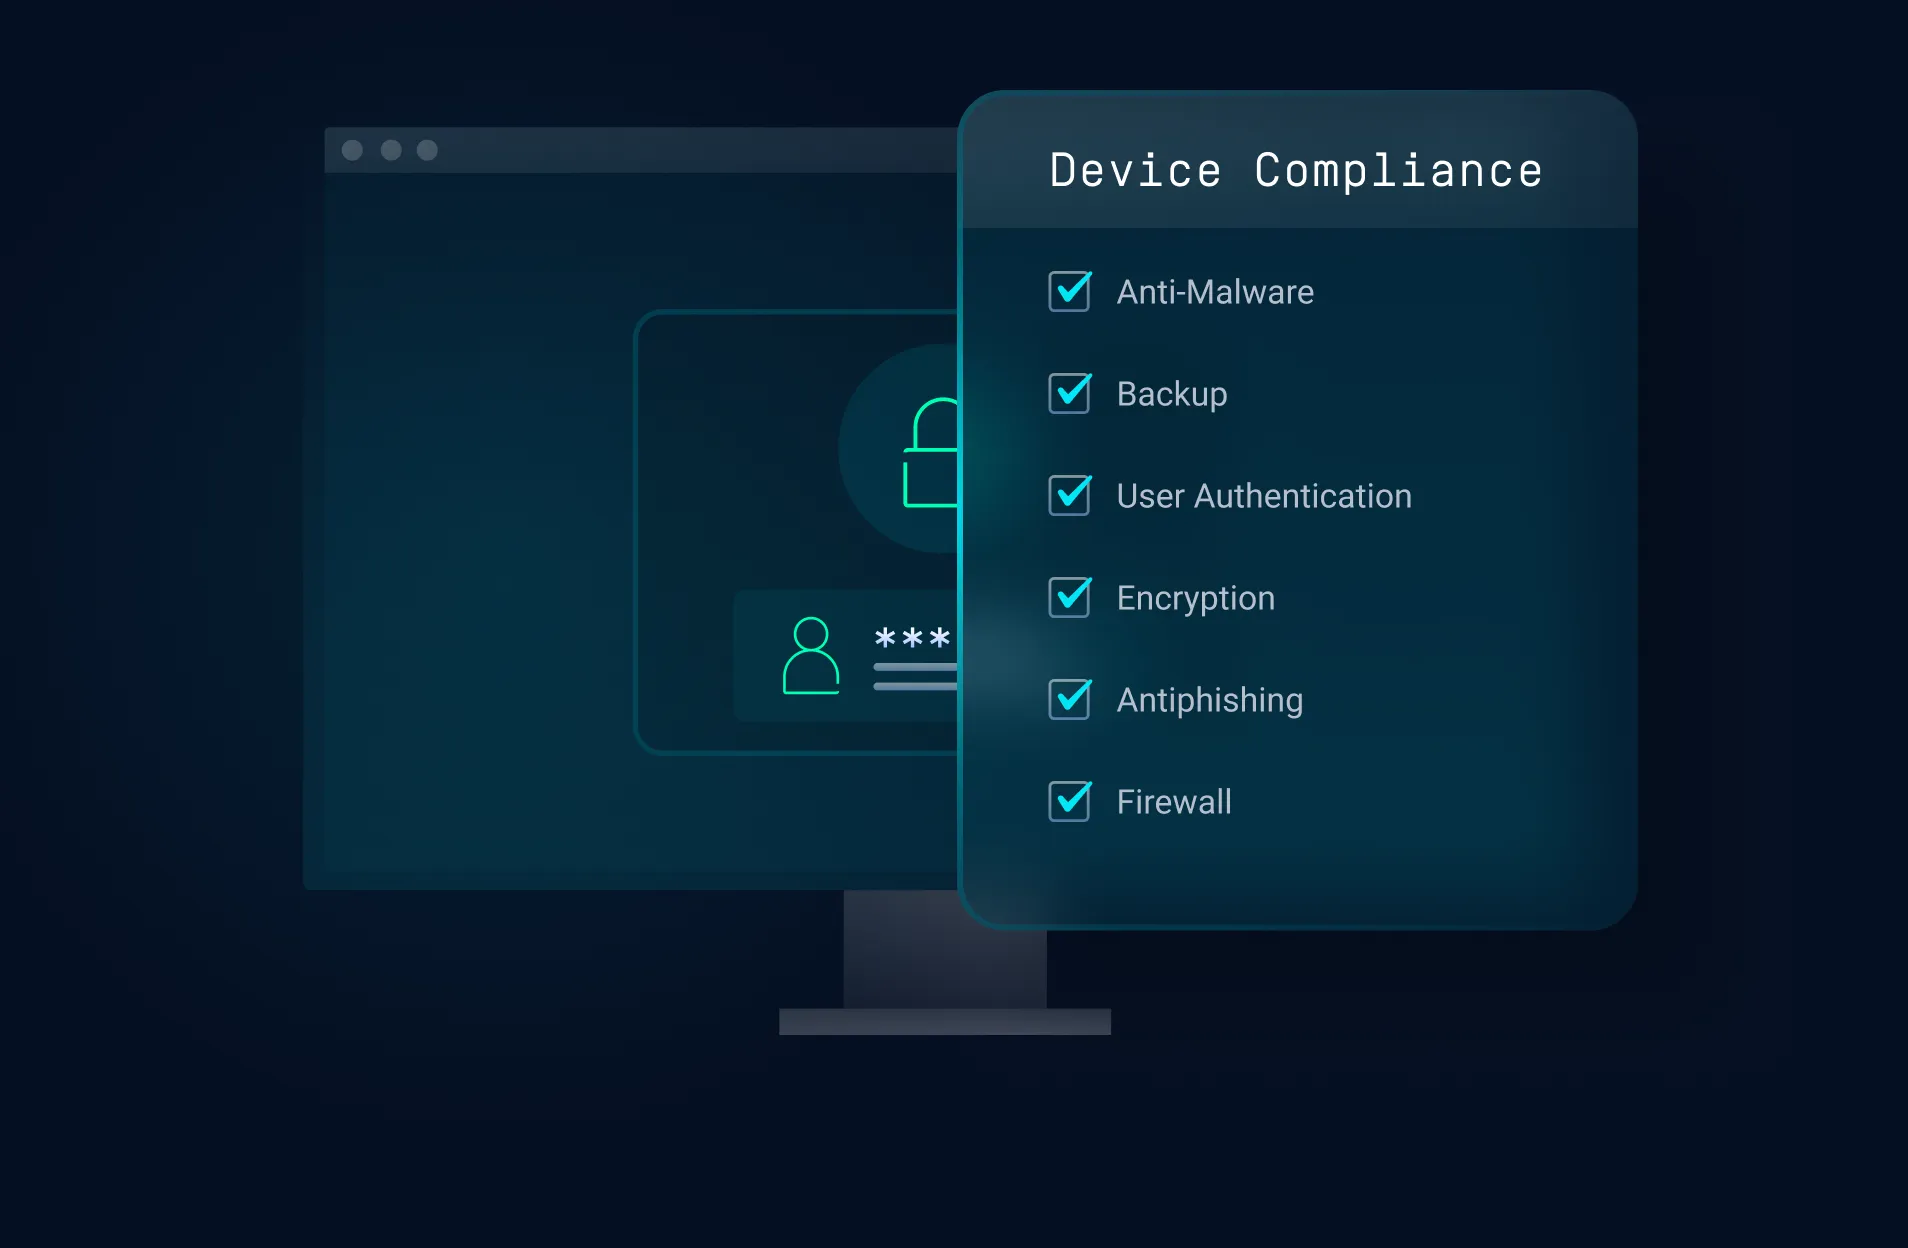
Remplacer les VPN par un modèle « zero-trust » et un accès au niveau des applications
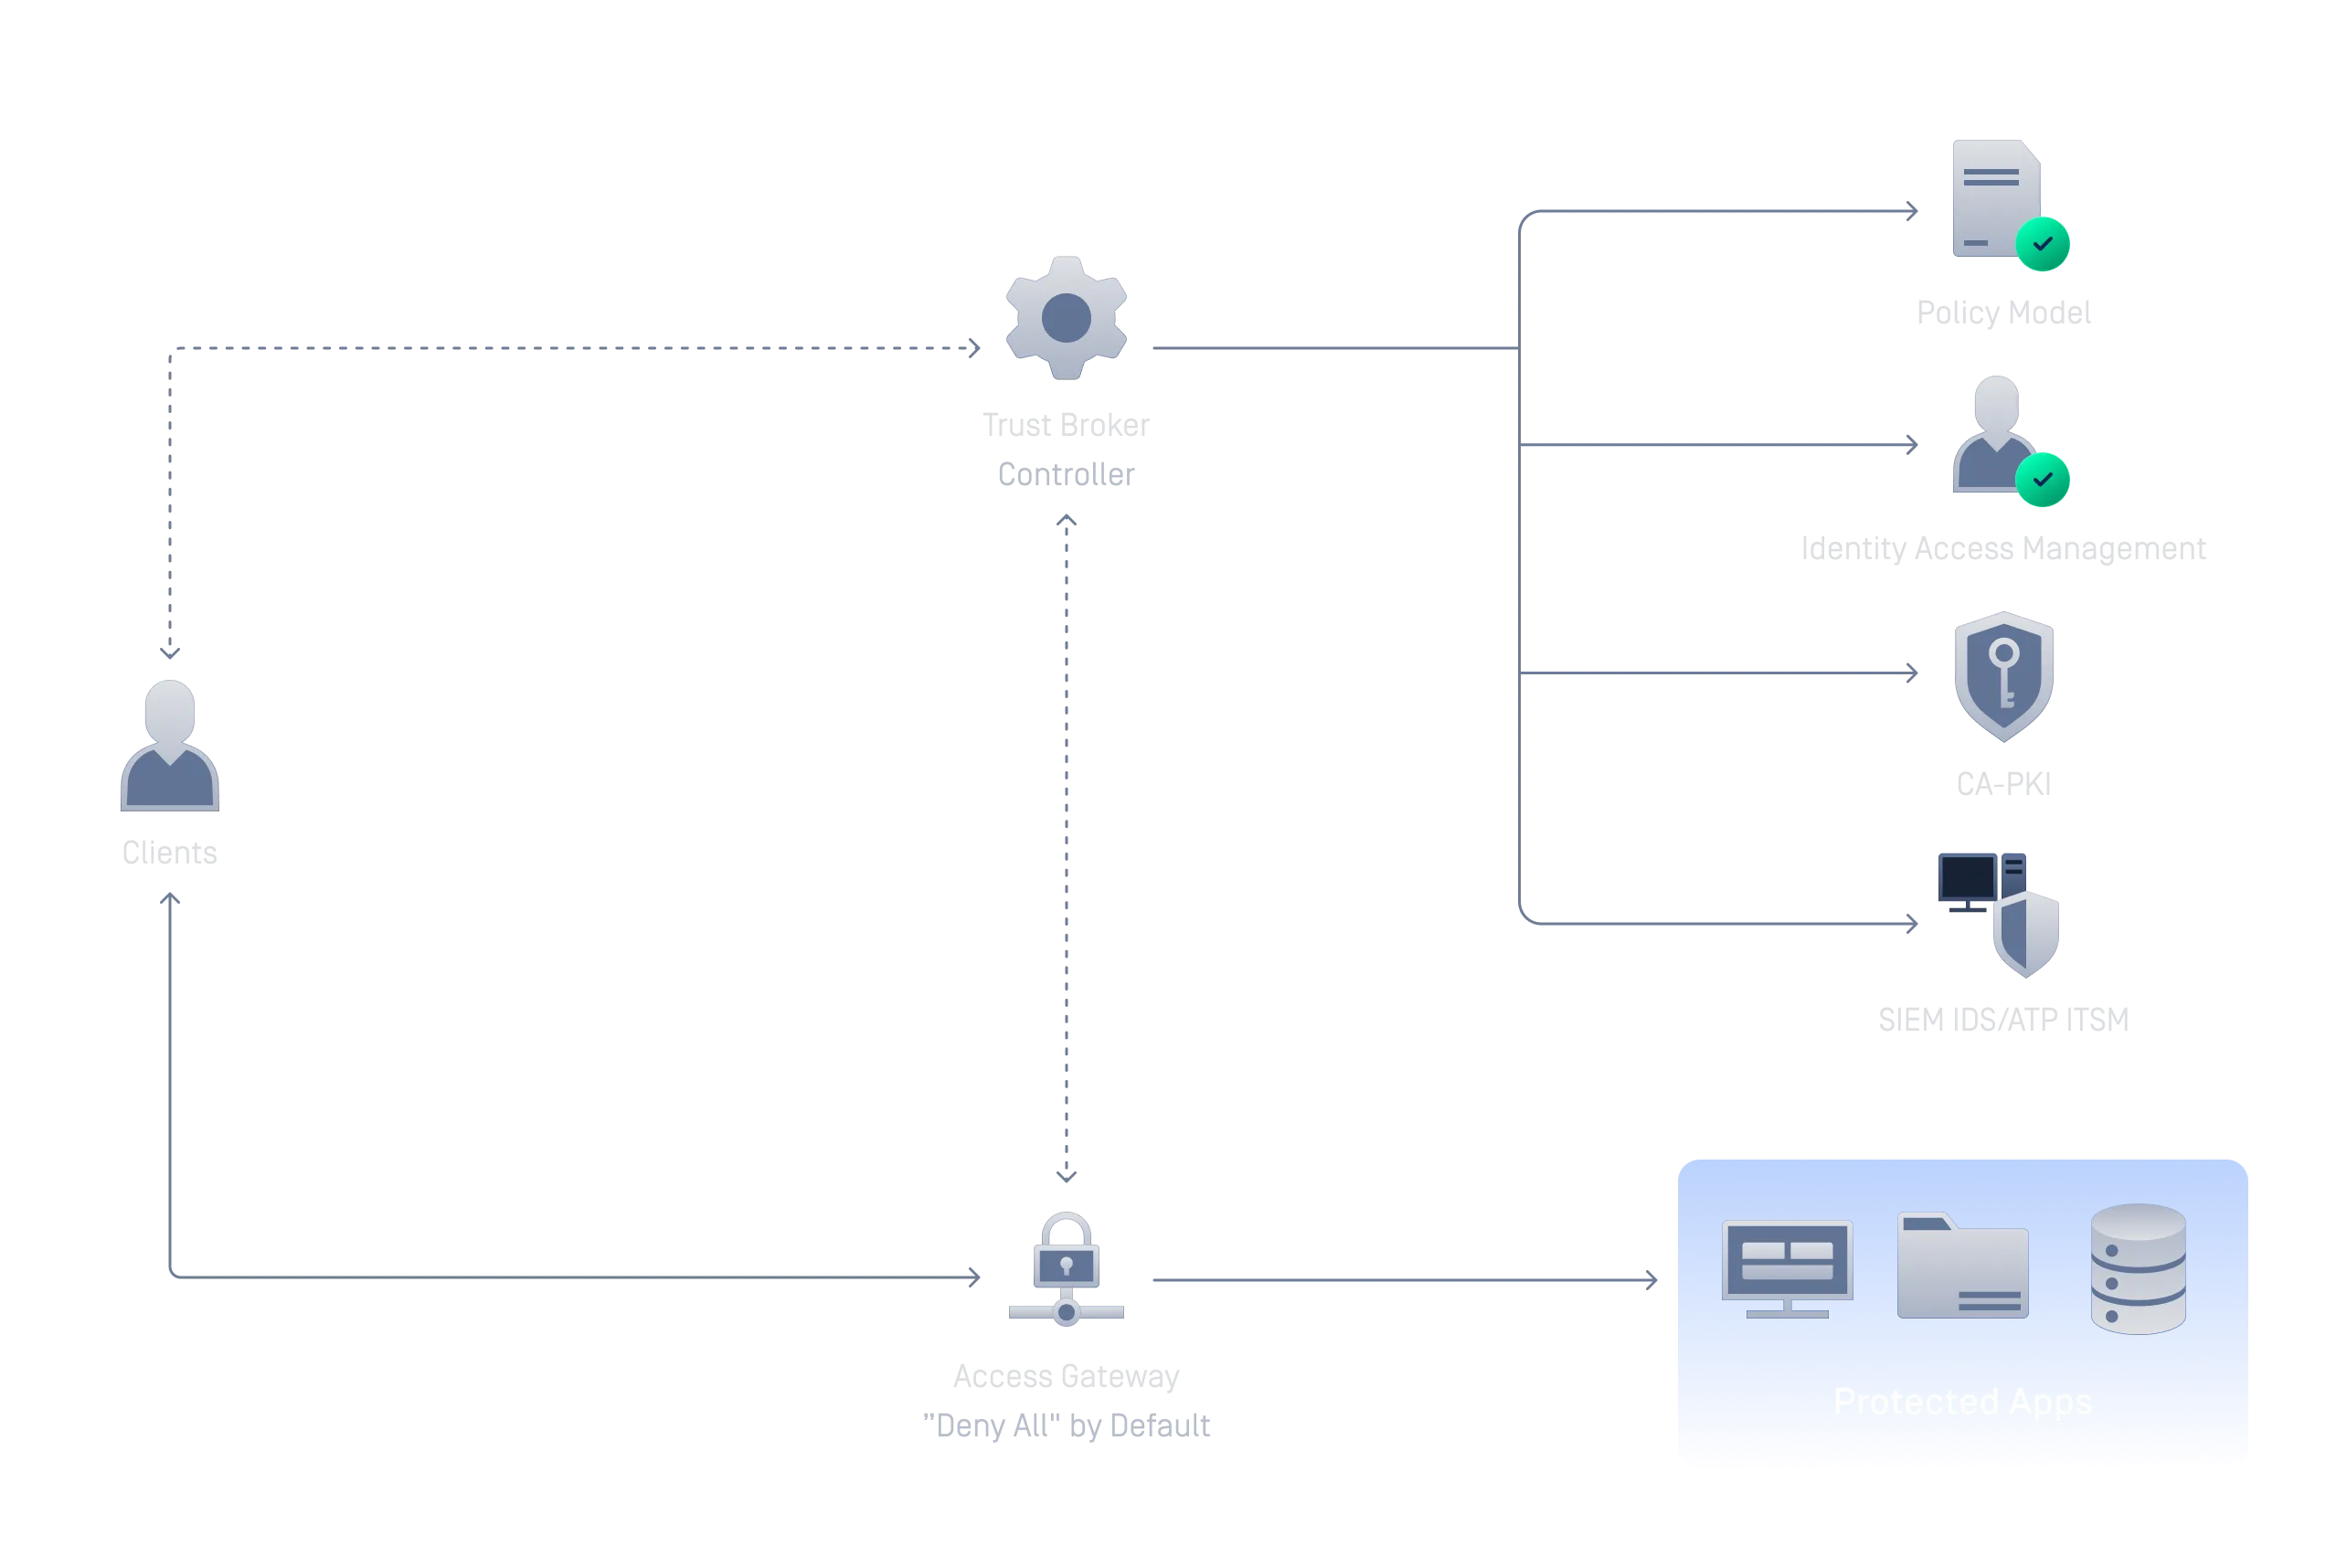
Éliminez l'exposition généralisée du réseau grâce à des méthodes d'accès qui vérifient en permanence l'identité et la conformité des appareils avant d'accorder un accès par application, selon le principe du « privilège minimal ».
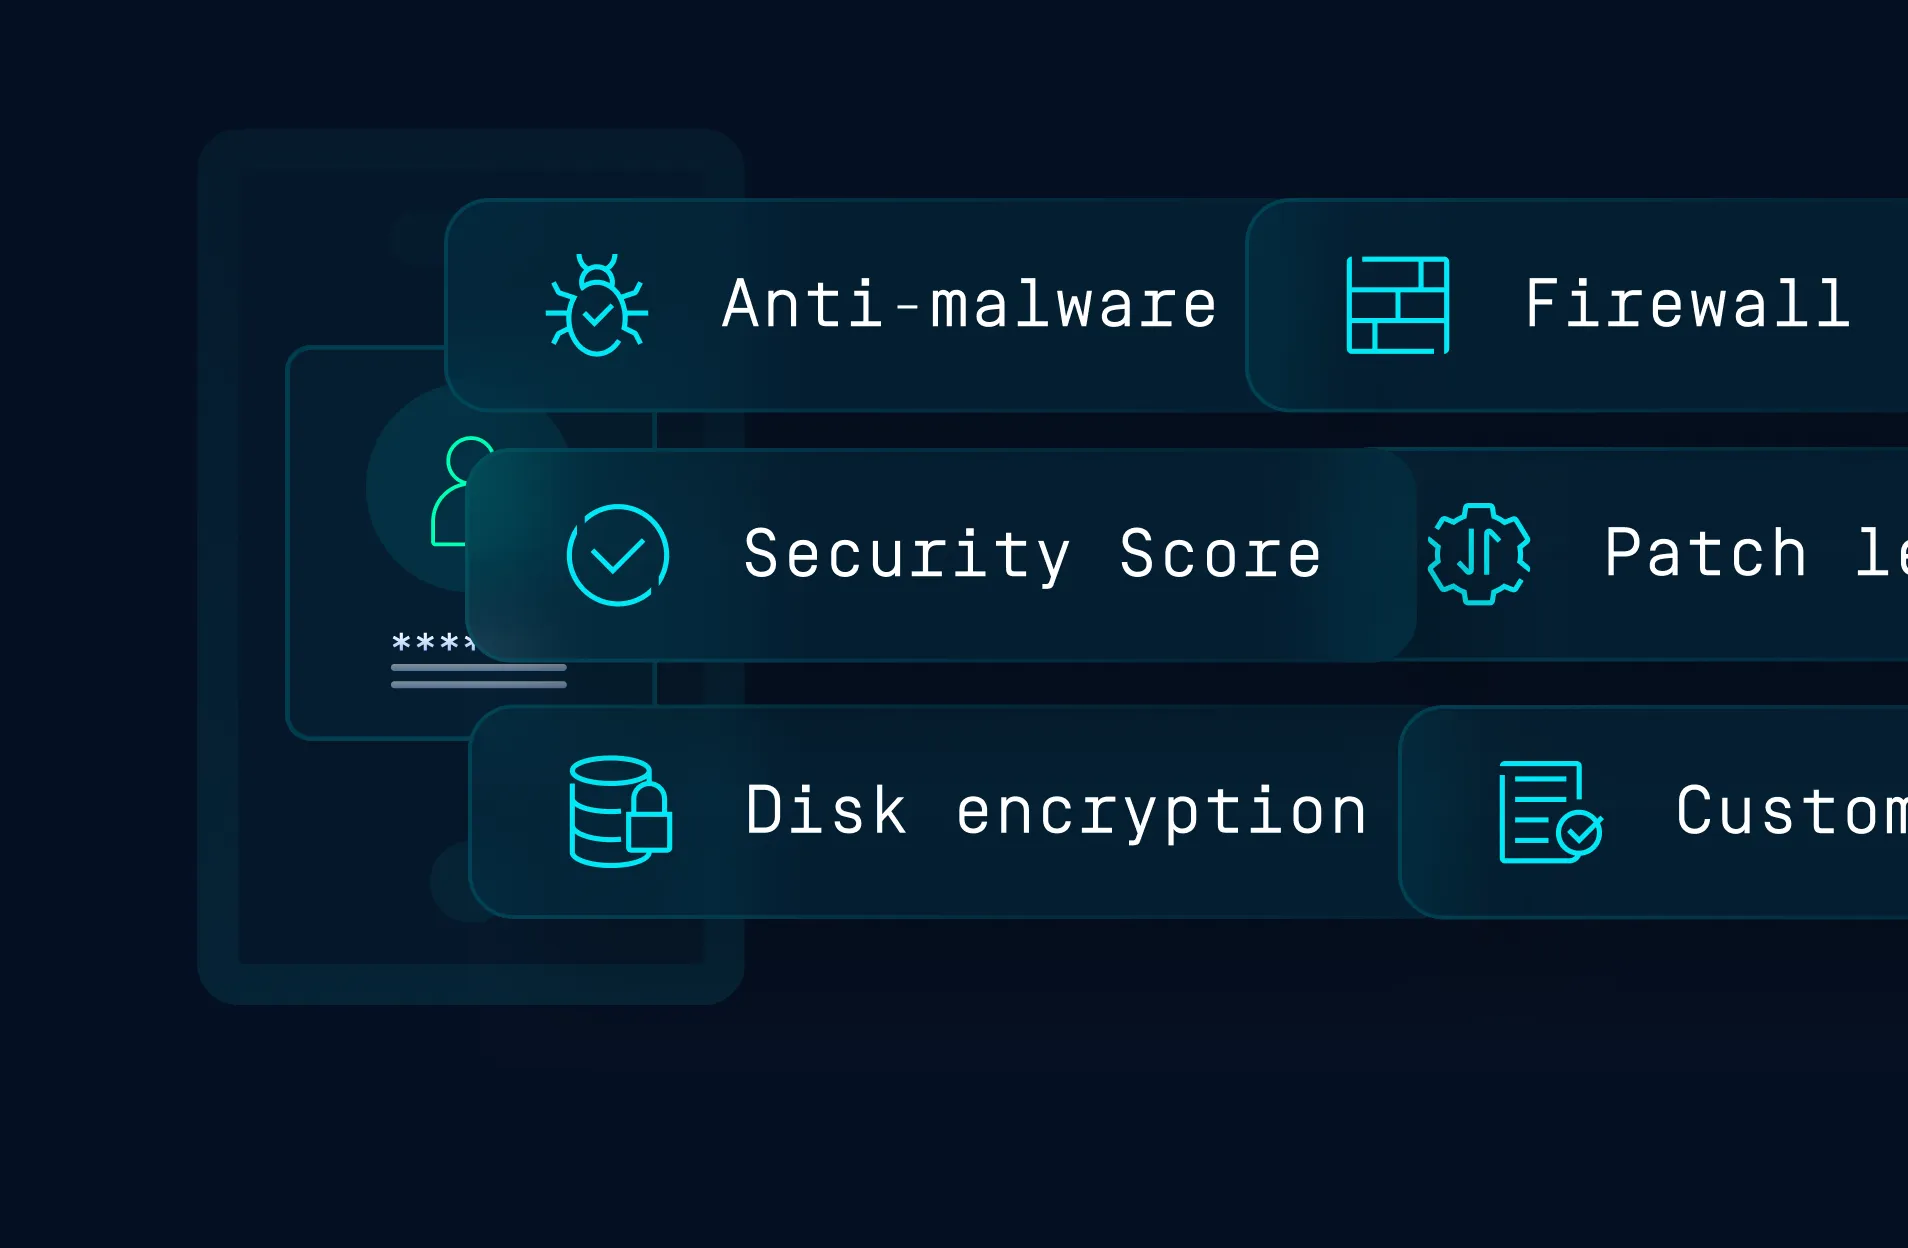
Intégrer la vérification des appareils à chaque décision d'accès
Intégrez la conformité des appareils en temps réel à votre IdP et à votre authentification multifactorielle (MFA) existants. L'accès dépend à la fois de l'identité de l'utilisateur et de l'état de son appareil (s'il est en bon état de fonctionnement et conforme à ce moment-là).
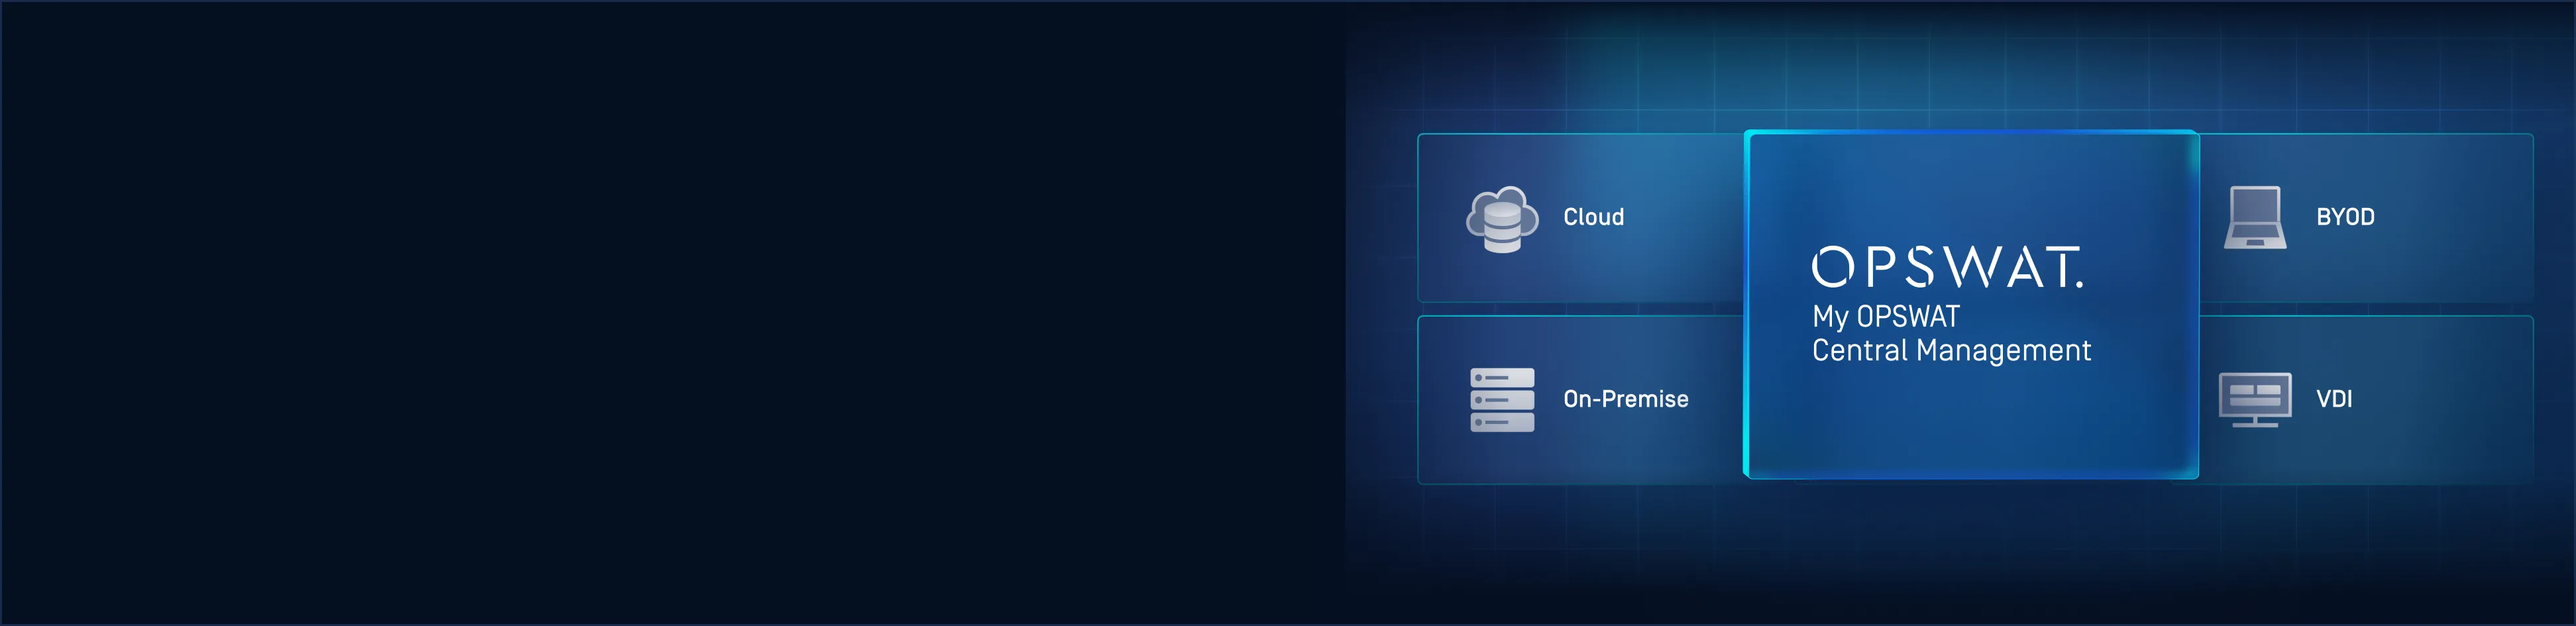
Une seule console pour tous les modes d'accès et tous les environnements
Définissez, déployez et surveillez les règles d'accès sécurisées à l'échelle mondiale depuis My OPSWAT Central Management . Un seul moteur de politiques, un seul tableau de bord, une seule piste d'audit, pour le cloud, les environnements sur site, les environnements VDI et le BYOD.
Application de la politique d'accès « Zero Trust » dans tous les environnements
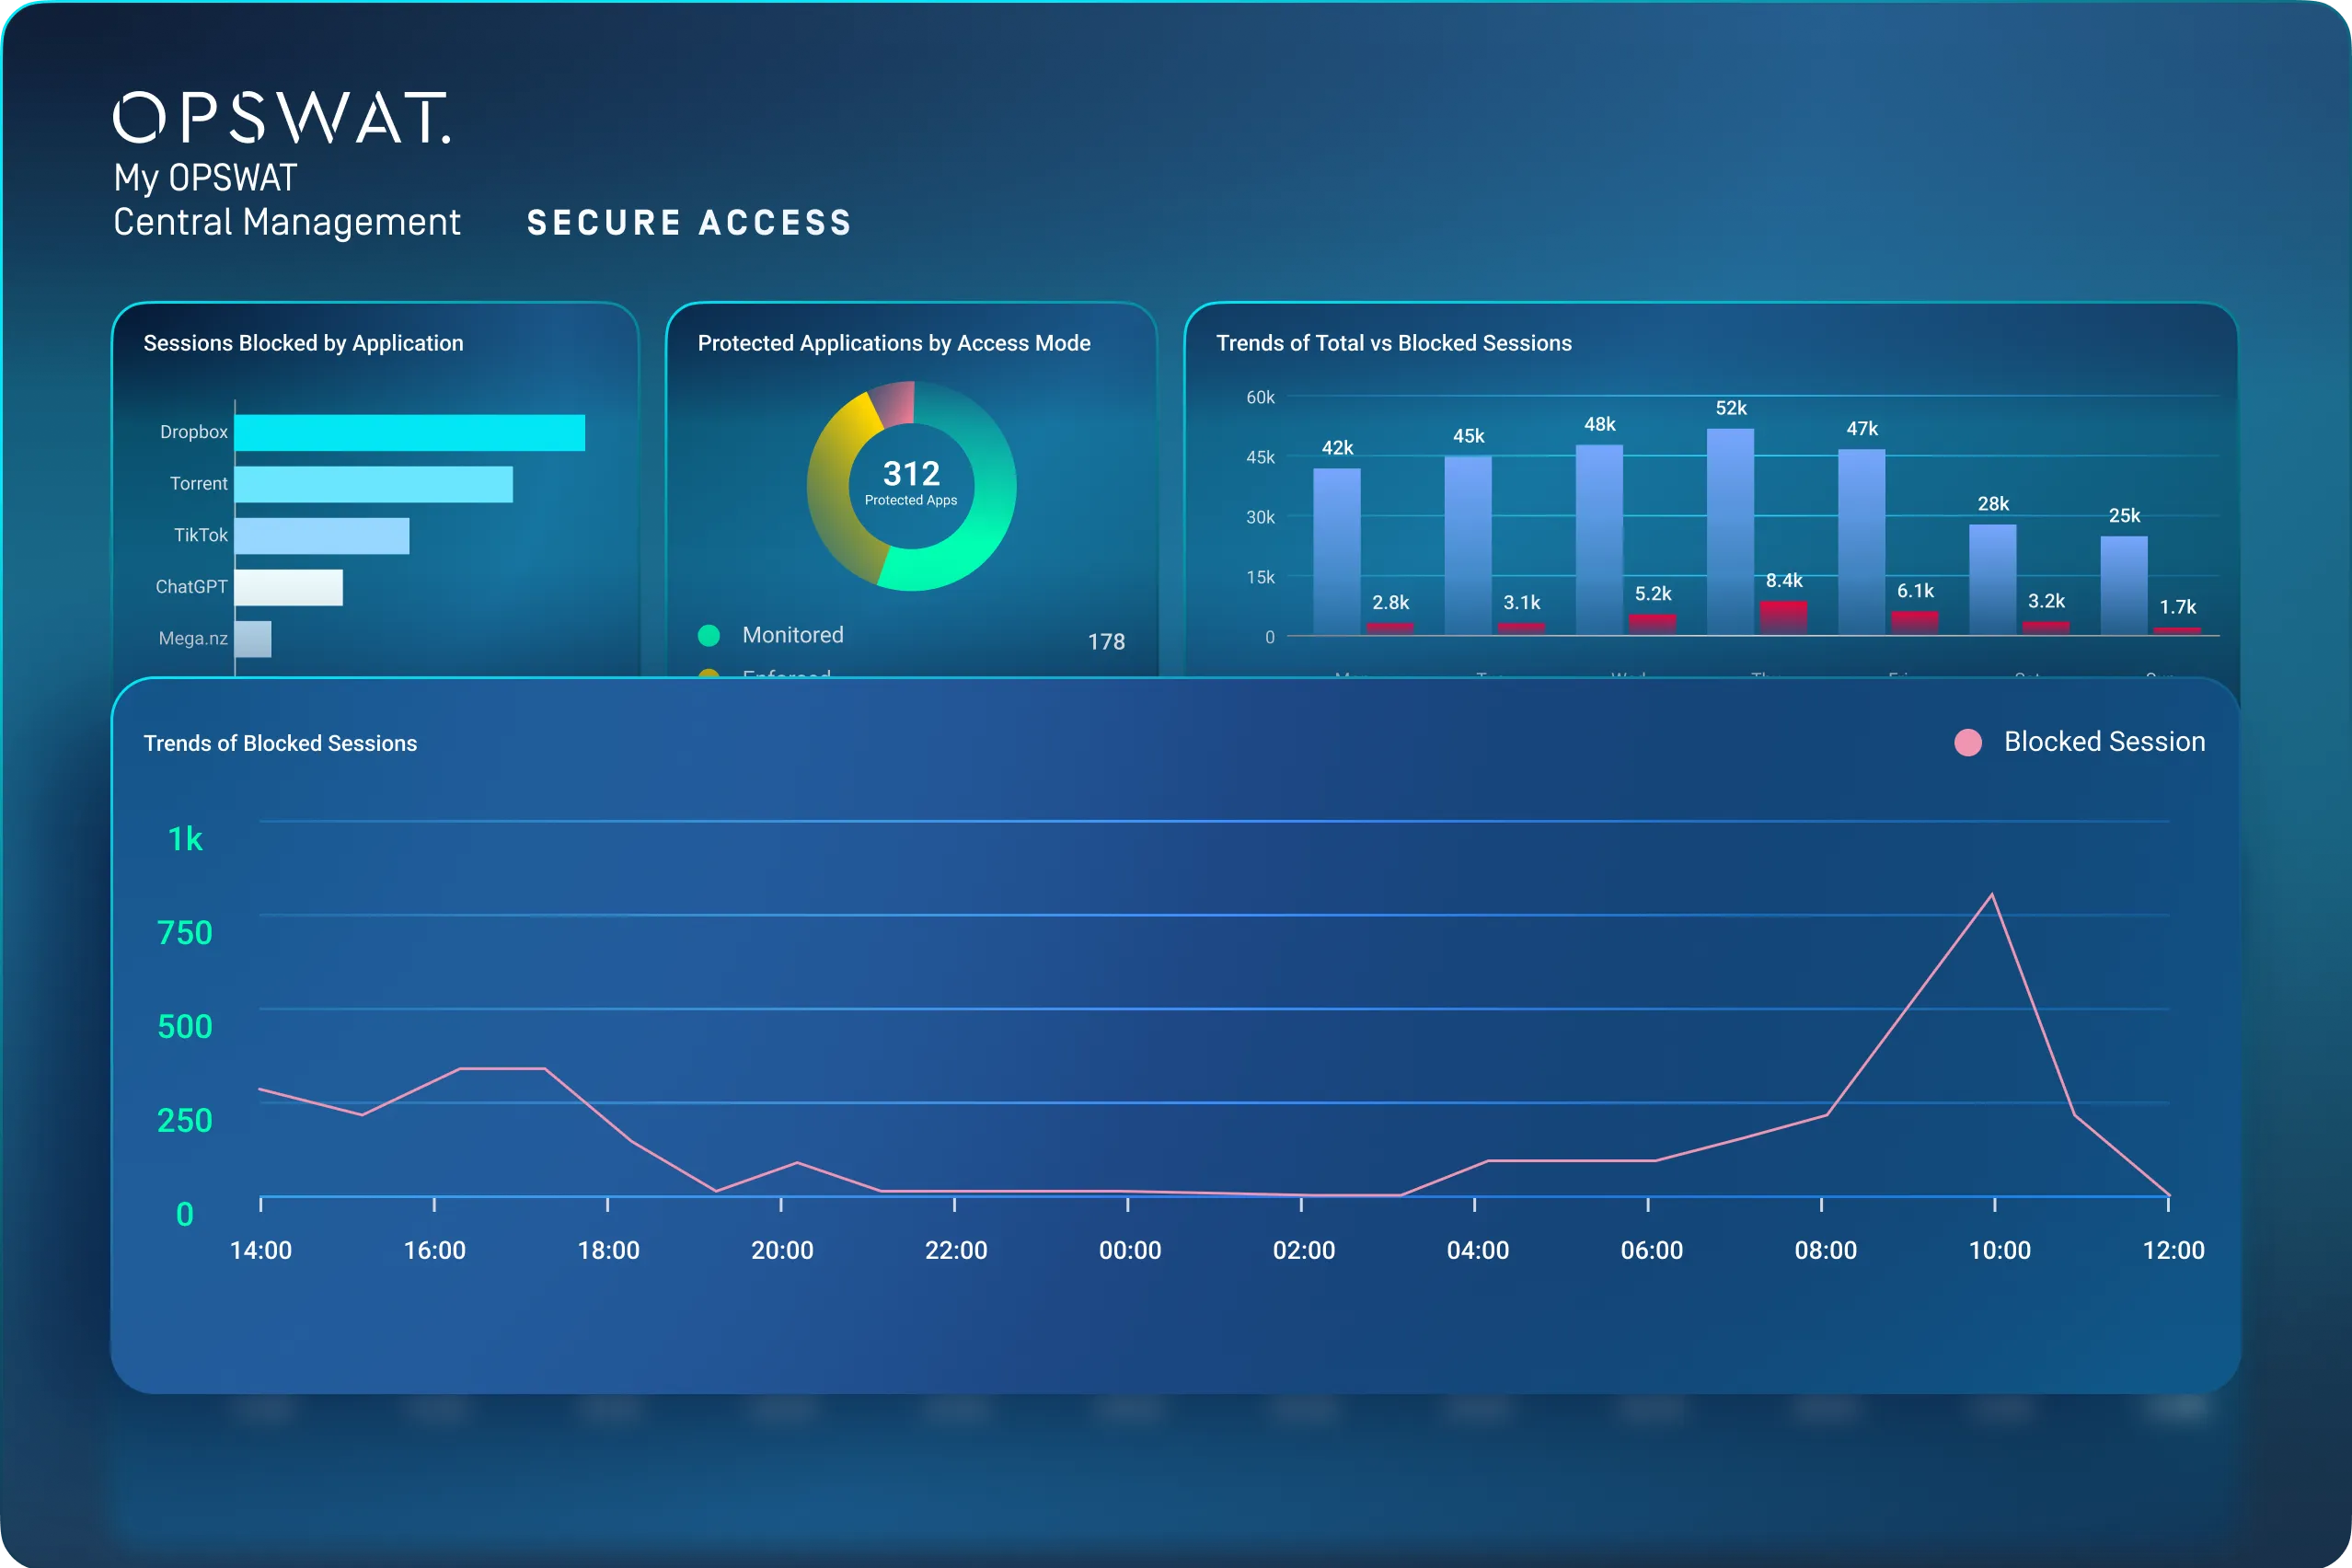
My OPSWAT Central Management offre aux équipes de sécurité une console unique leur permettant d'inspecter les appareils, de garantir la conformité et de prendre des mesures face aux risques, avant et après l'octroi de l'accès.
Visibilité centralisée et contrôle des politiques
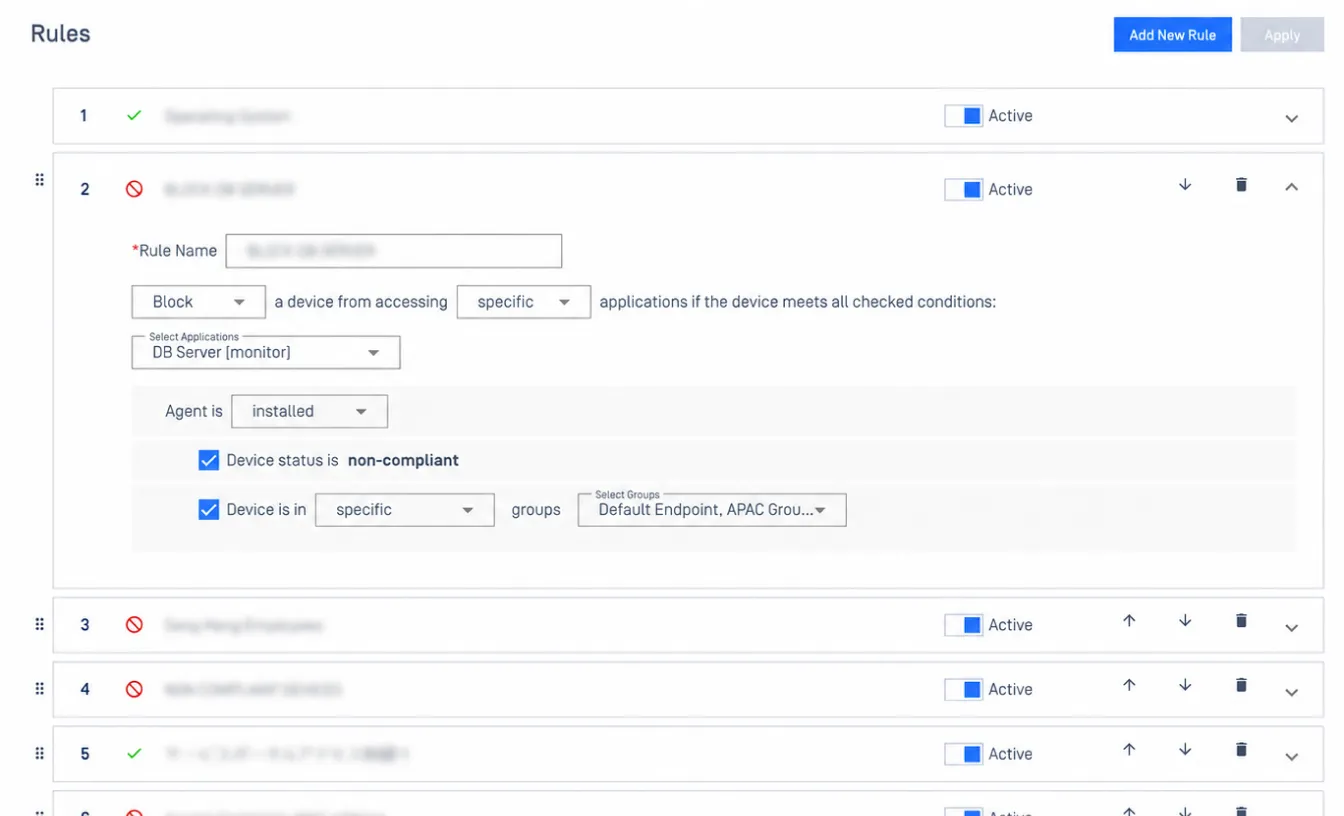
Une vue d'ensemble de tous les appareils et de leurs modes d'accès permet aux équipes informatiques de rester informées à mesure que les effectifs s'agrandissent. Autorisez ou bloquez facilement n'importe quel appareil et appliquez des règles depuis une seule console.
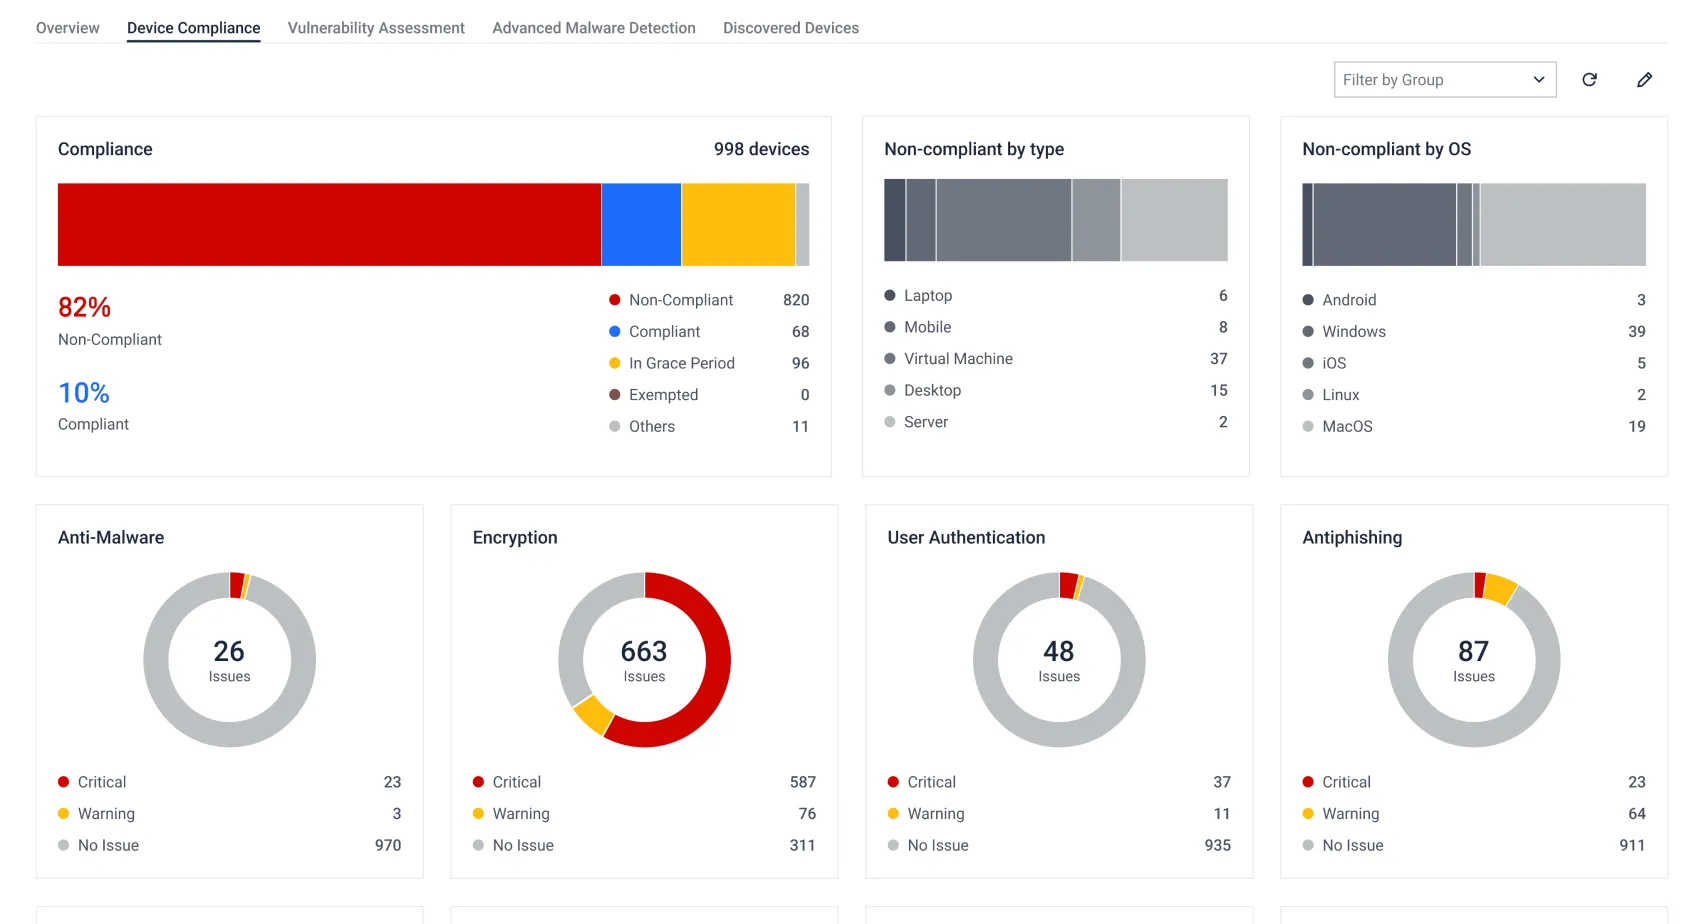
Vérifications en temps réel de l'état des appareils
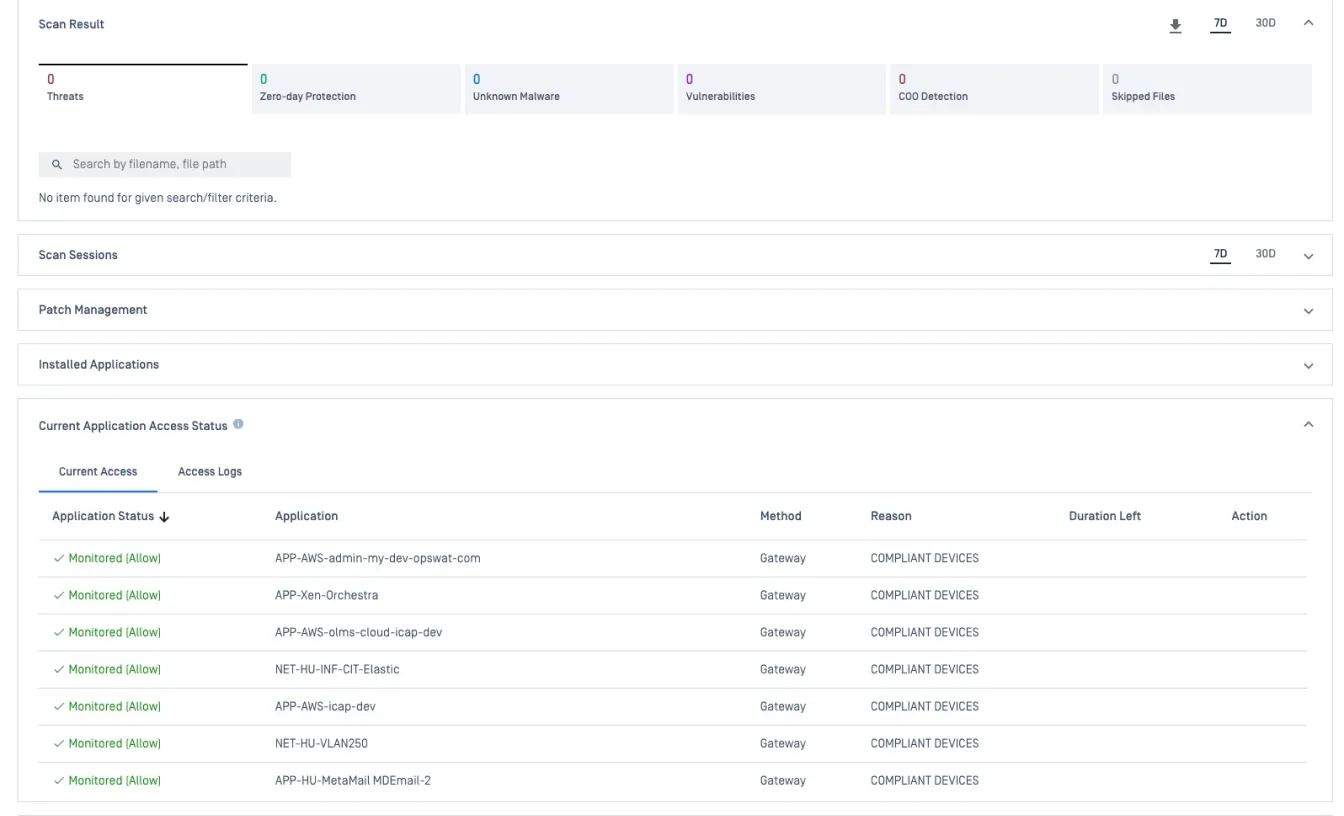
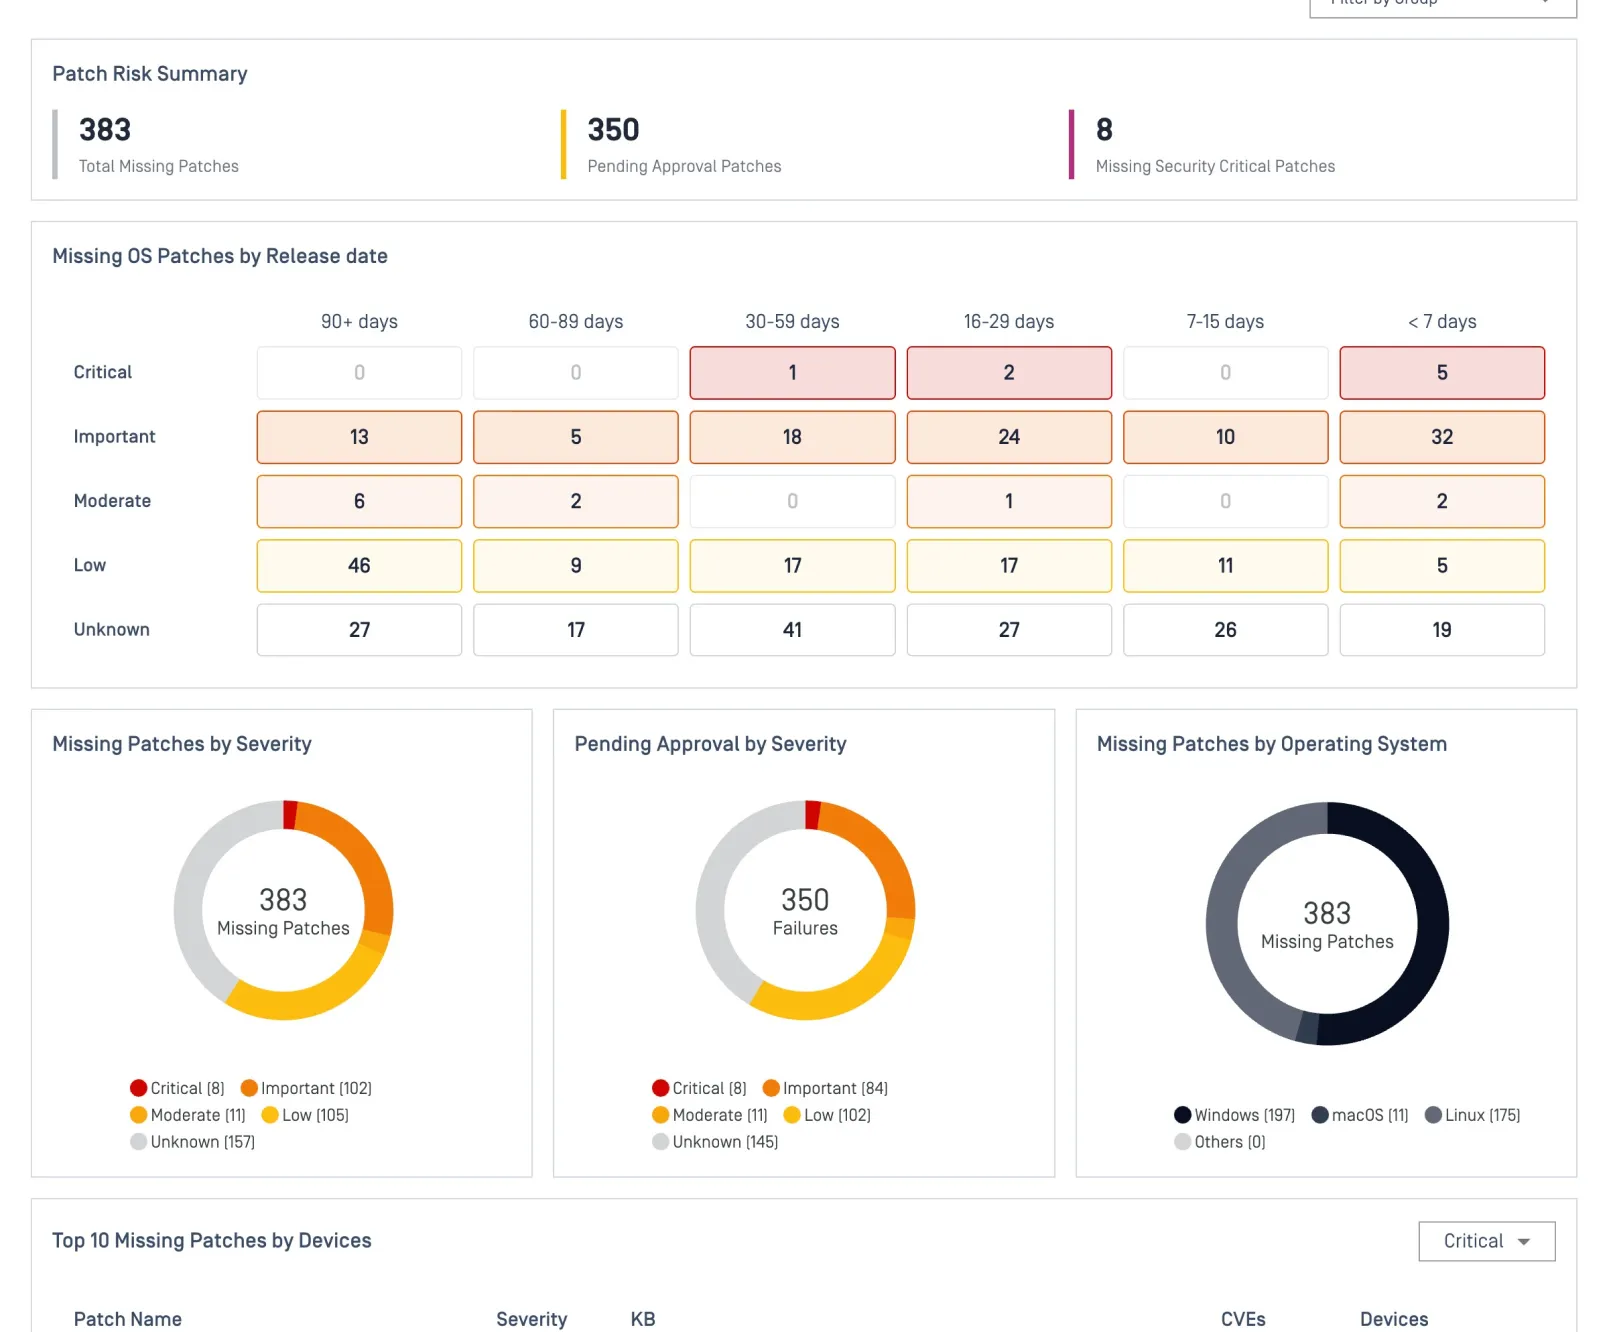
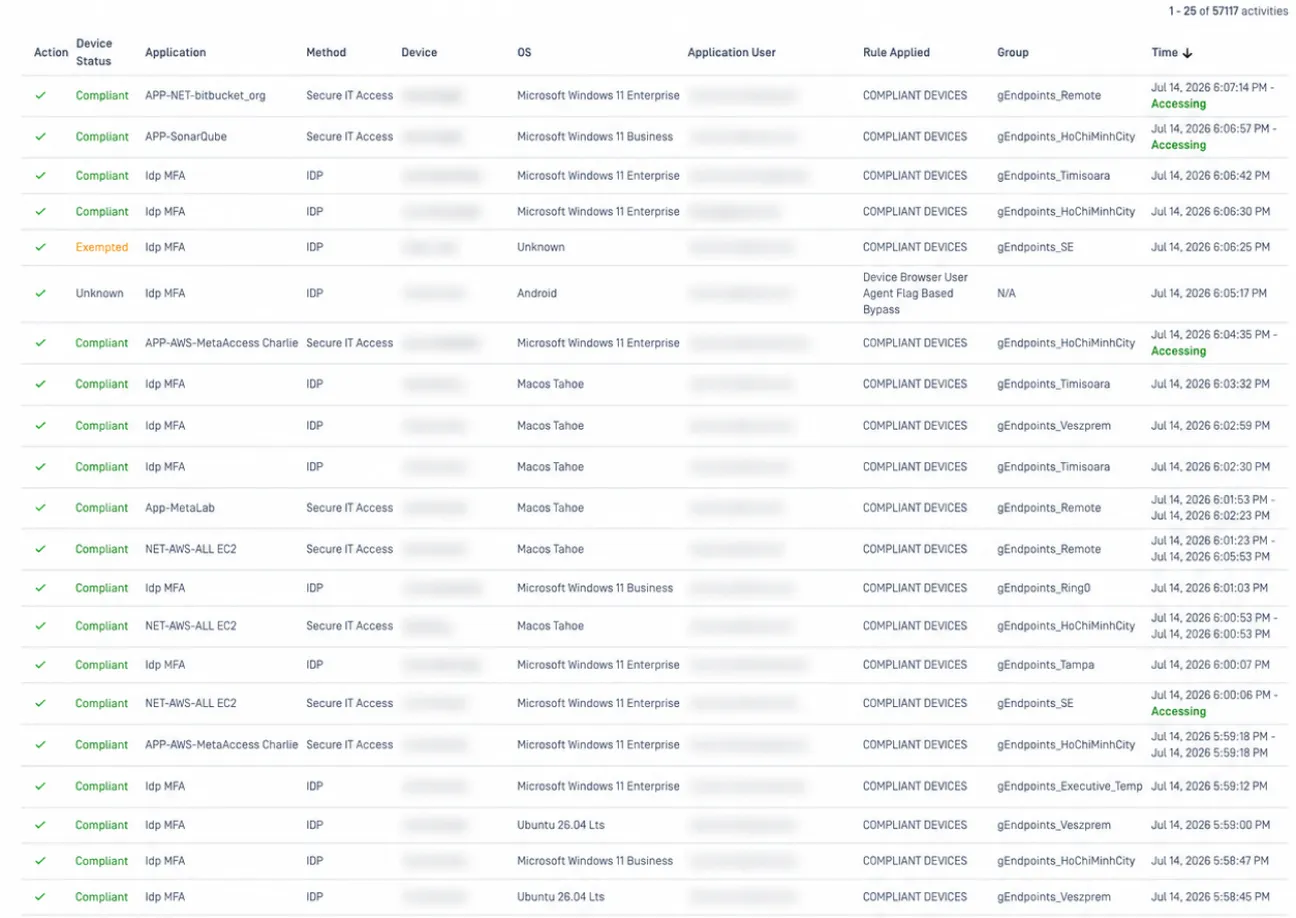
Bénéficiez d'une vue d'ensemble complète et en temps réel de l'état des terminaux dans l'ensemble de votre environnement. Consultez les données de sécurité détaillées de n'importe quel appareil, surveillez quels appareils accèdent à quelles applications et suivez l'évolution des risques depuis une seule et même interface.
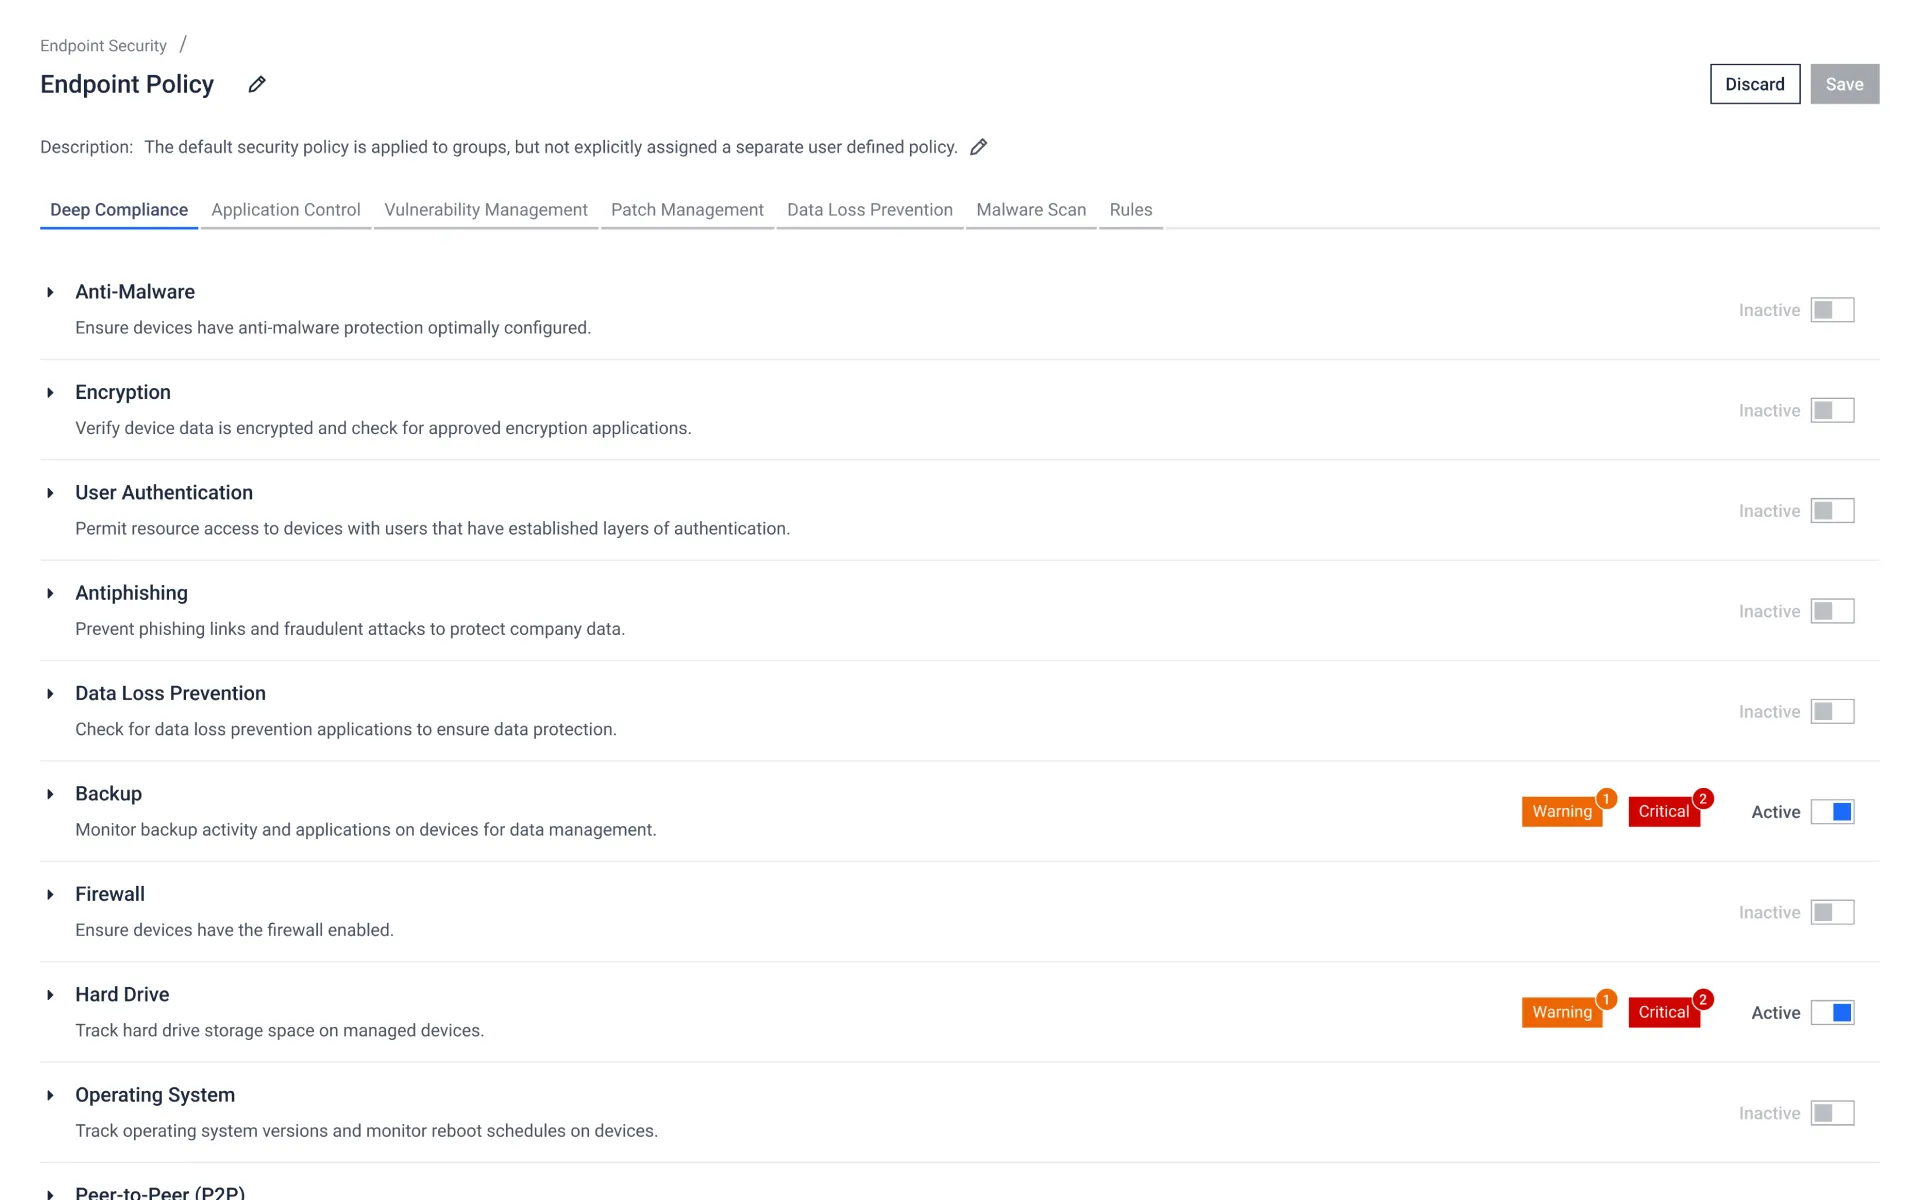
Conformité et contrôle approfondis
Réalisez des analyses approfondies des appareils sur plus de 5 000 applications tierces, couvrant des contrôles tels que le chiffrement des disques, la protection contre les logiciels malveillants, la sauvegarde, l'état du pare-feu et l'analyse des vulnérabilités, allant bien au-delà des vérifications standard du système d'exploitation et de l'antivirus.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

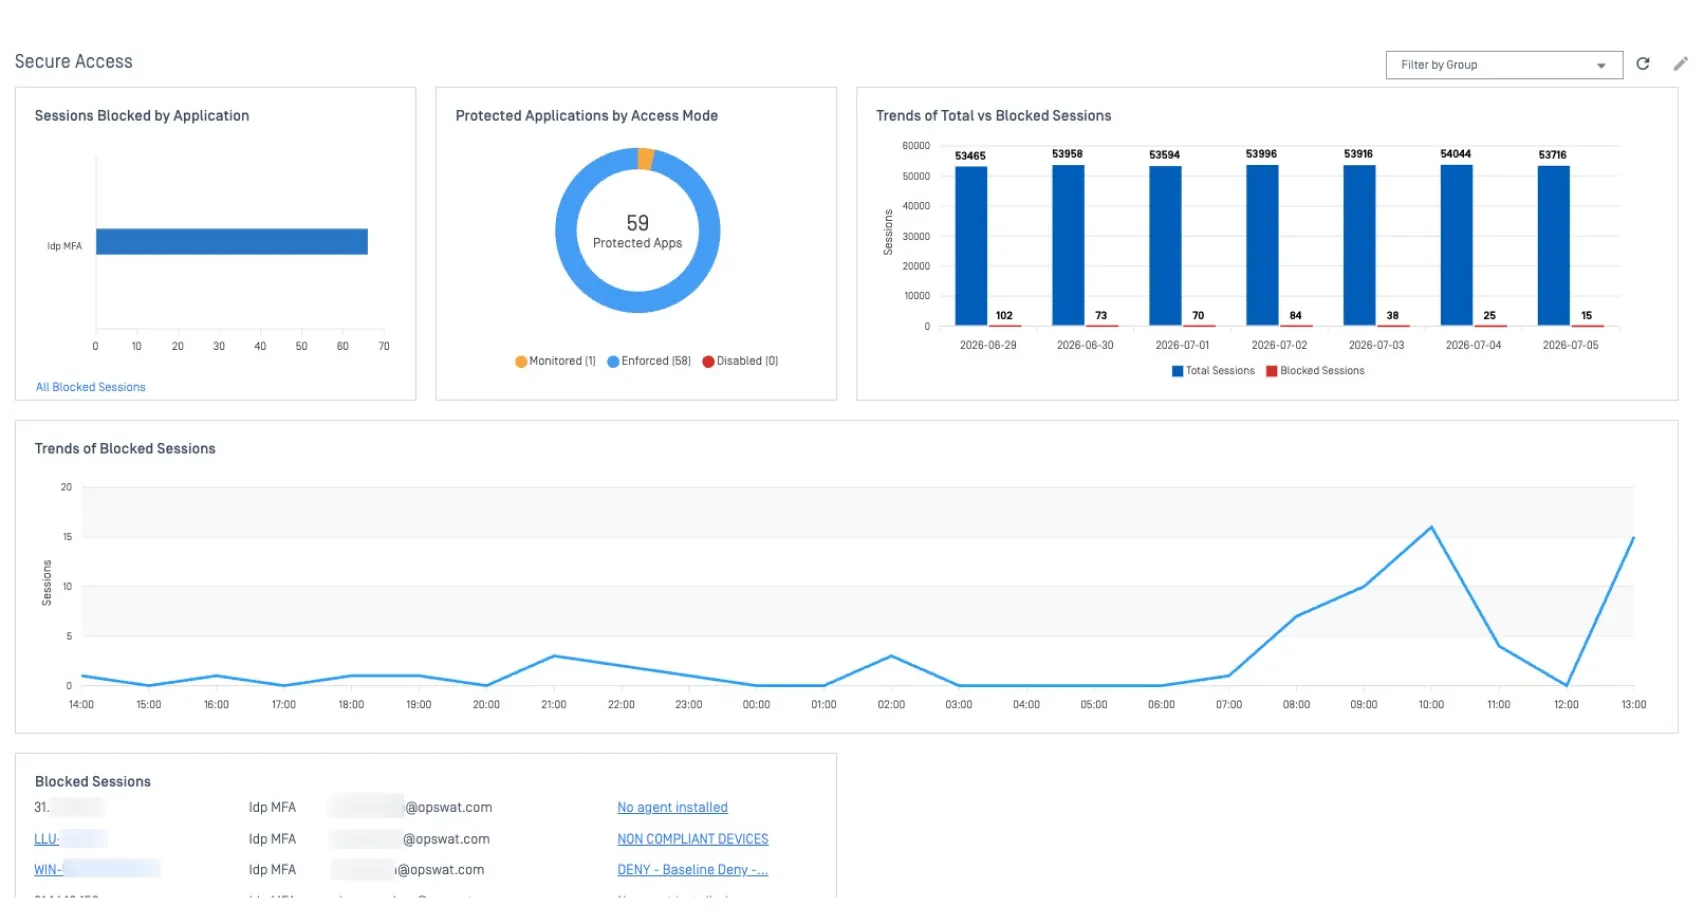
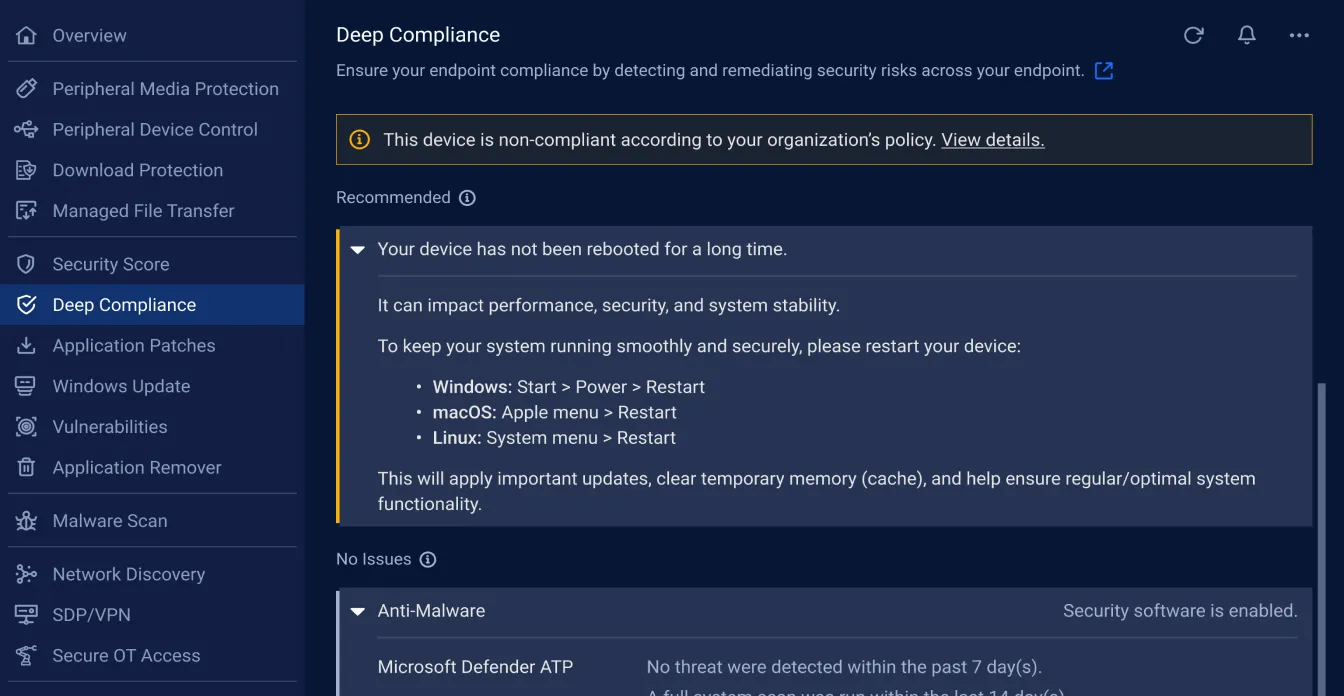
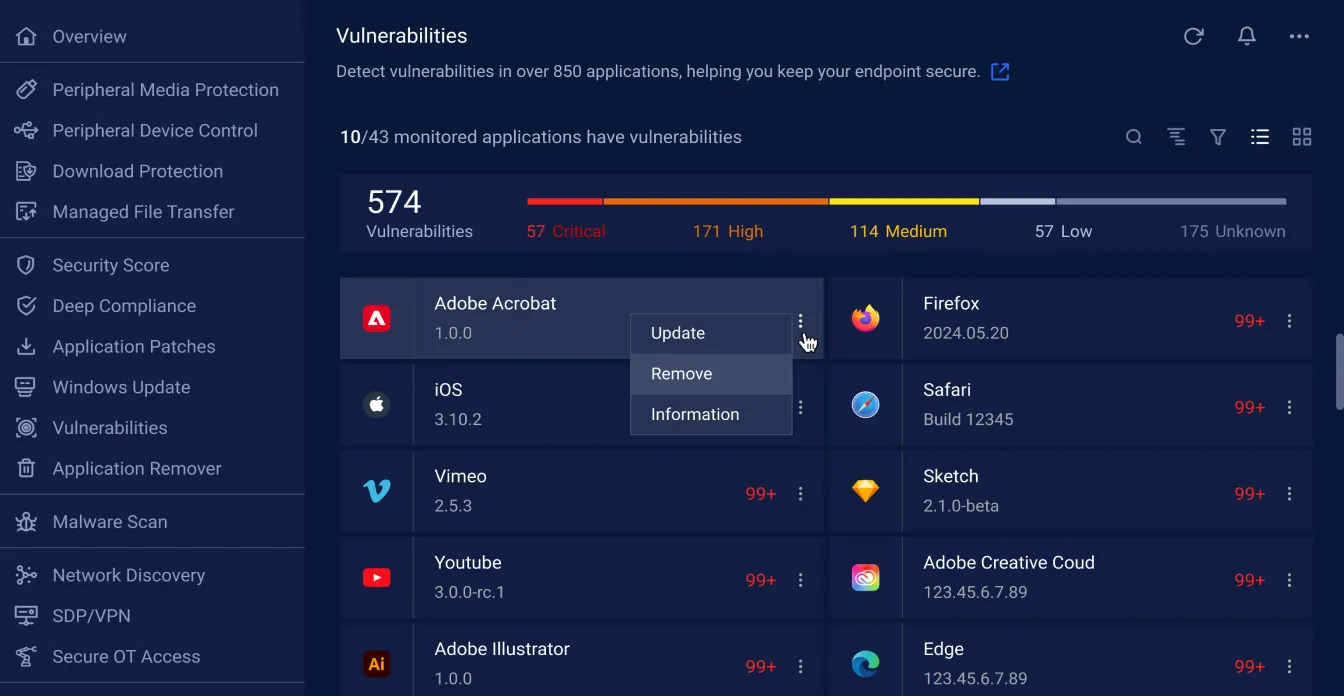
Vulnérabilités et Patch Management
Détectez les vulnérabilités connues issues de la base de données CVE et hiérarchisez leur correction à l'aide du système de notation propriétaire d'OPSWAT, développé à partir de l'expérience acquise lors de la protection de plus de 100 millions de terminaux. Optimisez la gestion des correctifs avant que les vulnérabilités ne soient exploitées.
Correction automatisée et en libre-service
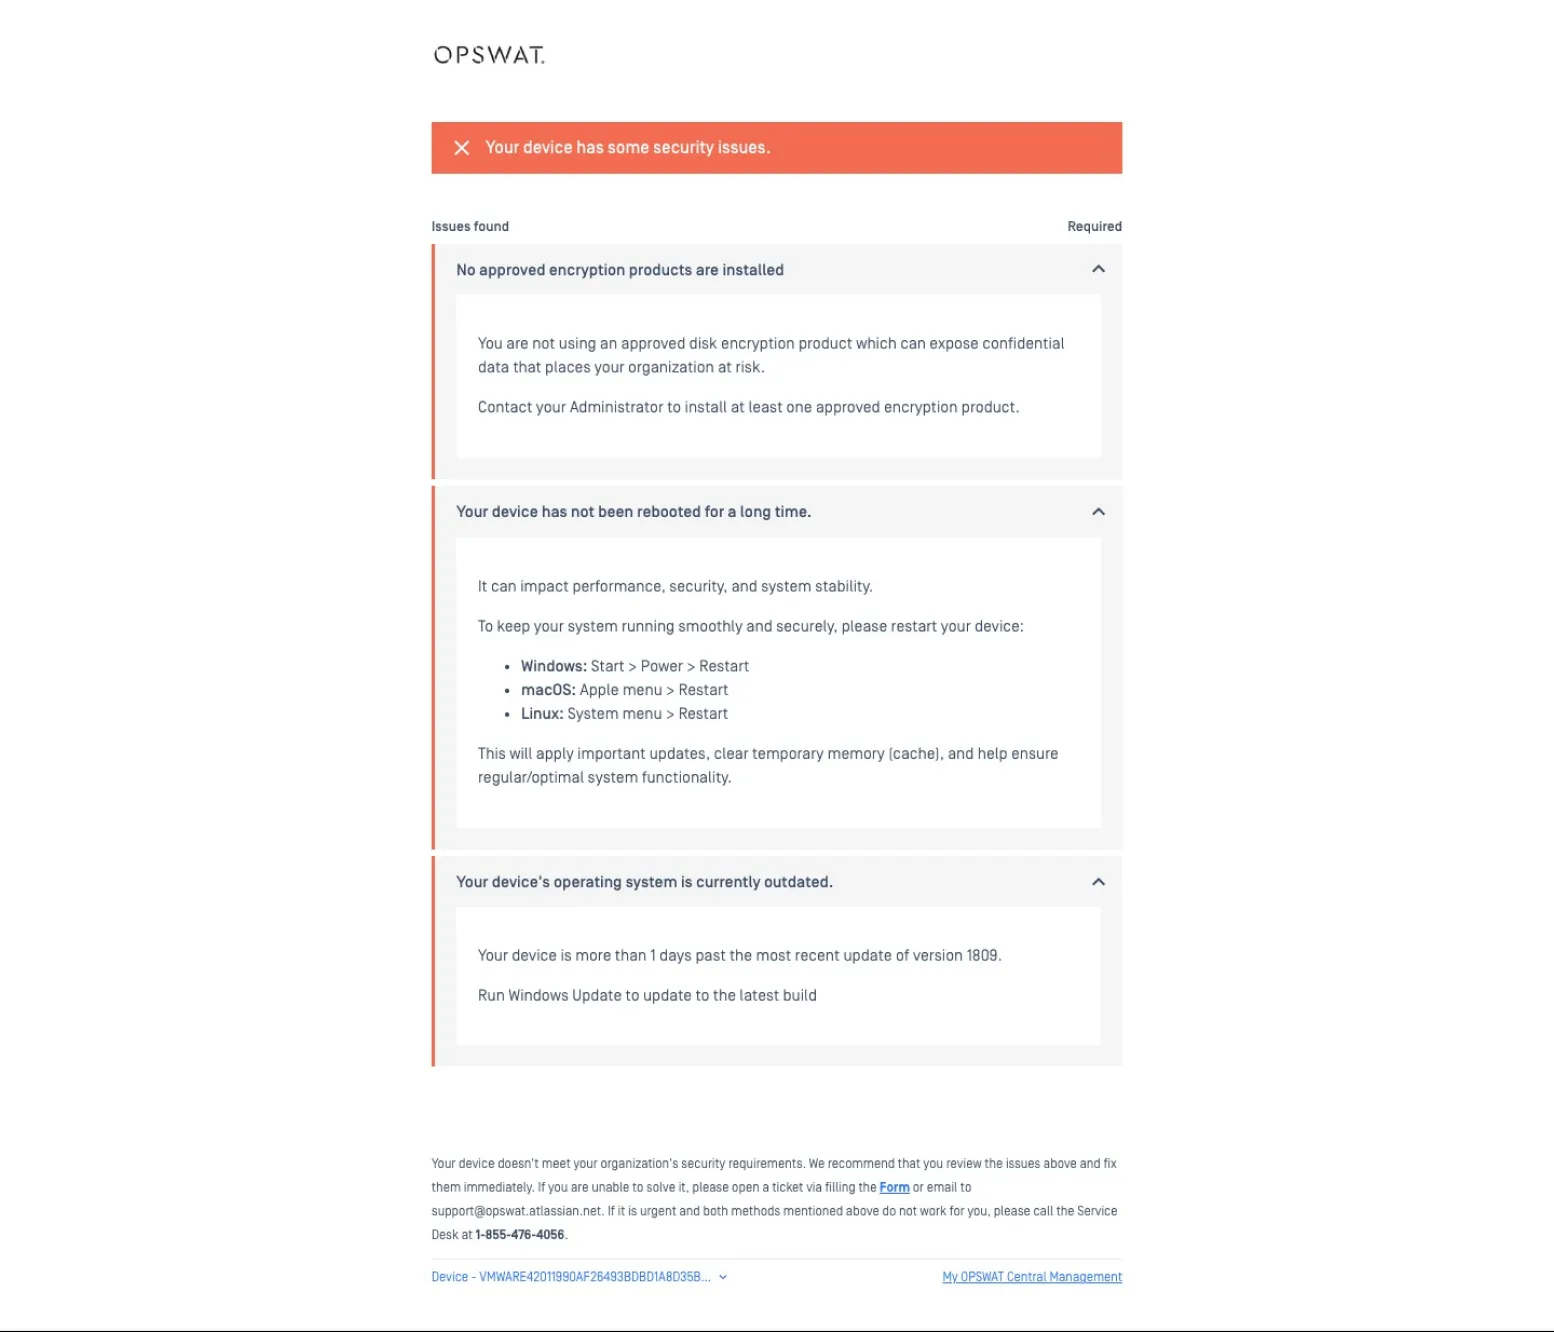
Les utilisateurs disposant d'appareils non conformes sont redirigés vers une page en libre-service contenant des instructions précises sur les mesures à prendre pour remédier au problème. Les corrections courantes, telles que la mise à jour des définitions antivirus, l'activation des pare-feu et la suppression des applications indésirables, peuvent être entièrement automatisées.
Adapté au périphérique Network Access Control
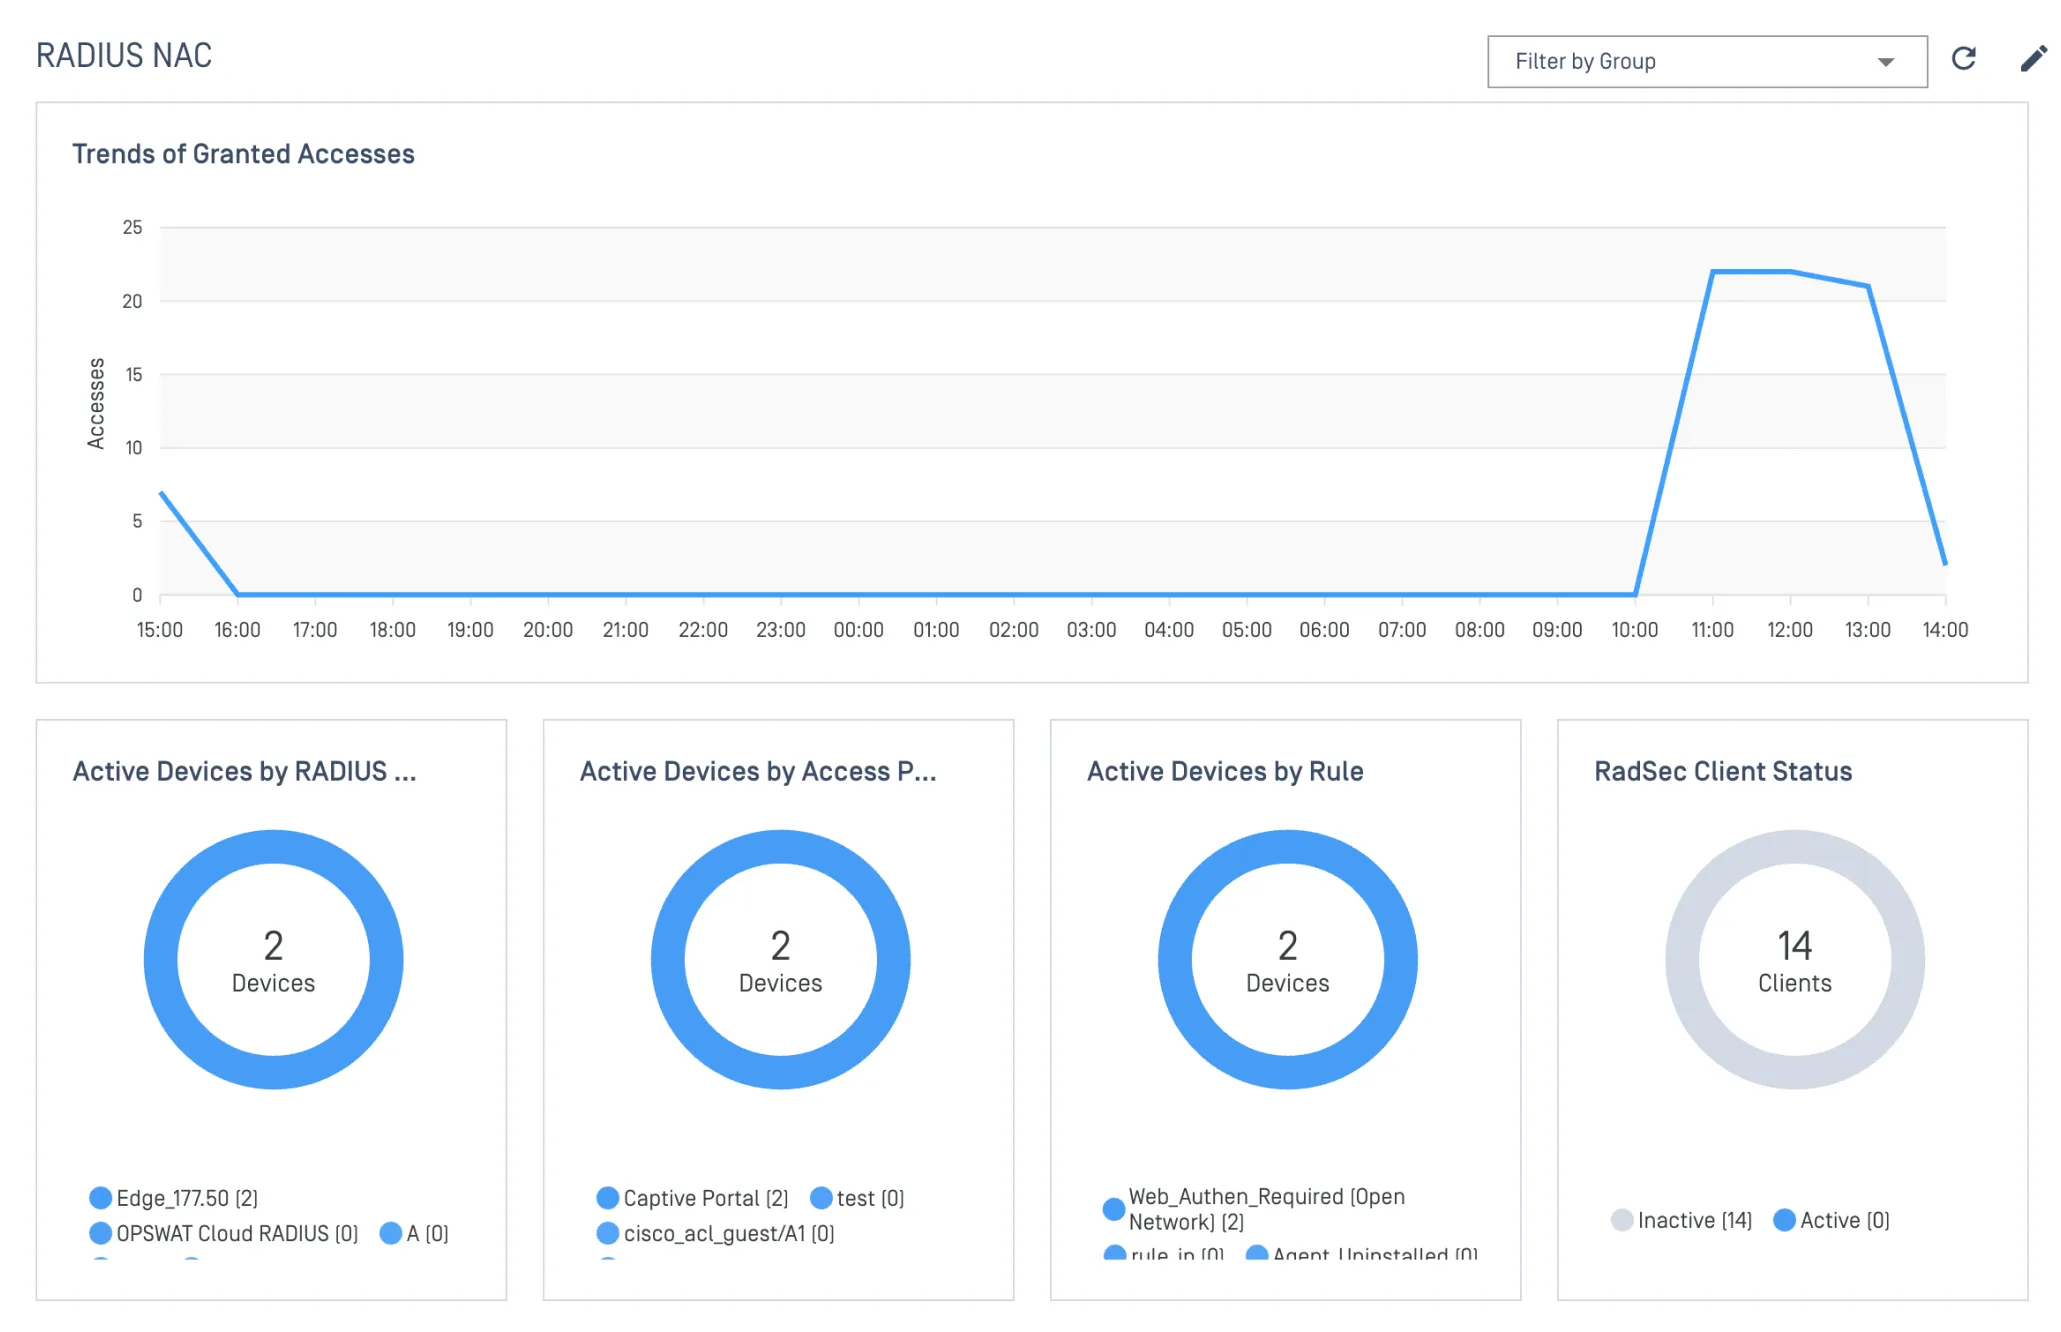
Bénéficiez d'une identification précise des appareils et d'une mise en application des règles de conformité en temps réel sur l'ensemble de votre réseau. Bloquez les tentatives de connexion non autorisées et appliquez la segmentation afin de classer les appareils IoT dans le groupe approprié.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


Choisissez la méthode d'accès adaptée à
votre architecture
My OPSWAT Central Management garantit que seuls les appareils autorisés et conformes peuvent accéder à vos applications et à vos réseaux, quels que soient l'environnement ou le mode d'accès.
Accès « zéro confiance » au niveau des applications
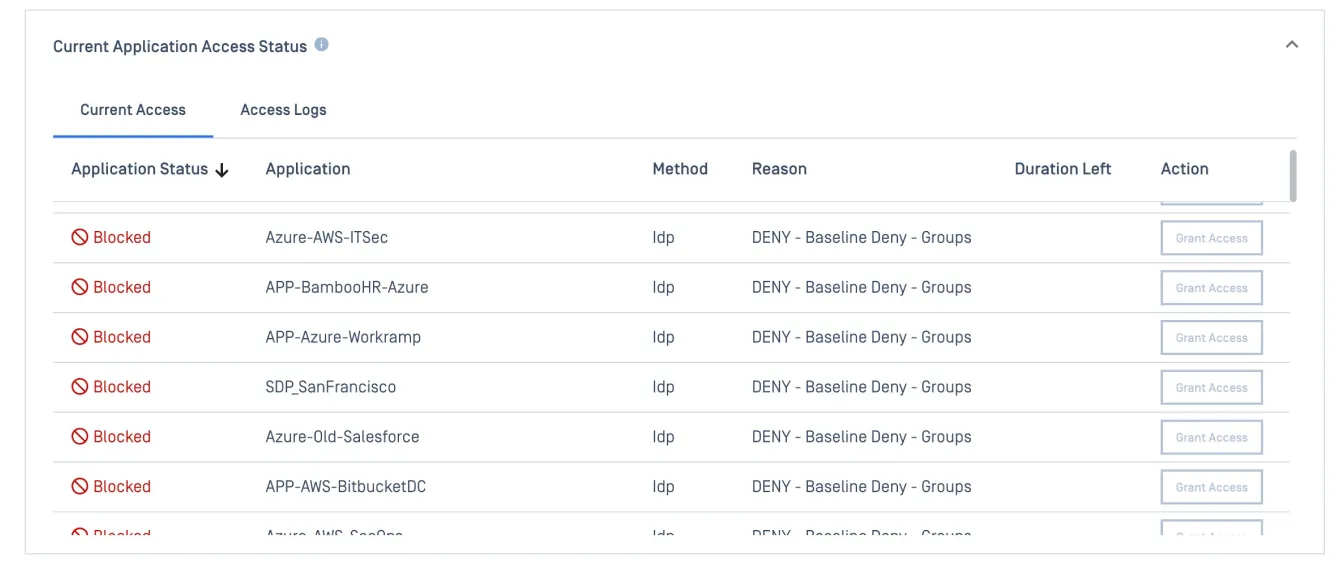
Les ressources protégées restent masquées jusqu'à ce que les contrôles de conformité relatifs à l'identité et aux appareils soient validés
Remplacez l'accès VPN traditionnel et généralisé par une approche « zero trust » au niveau des applications. Les applications protégées restent invisibles pour les appareils non autorisés ; l'accès n'est accordé qu'après vérification de l'identité et de la conformité.
Authentification unique avec accès aux appareils vérifiés
Connectez votre fournisseur d'identité existant pour mettre en place l'authentification unique (SSO) dans toutes les applications de l'entreprise, avec une vérification de la conformité des appareils à chaque connexion, et pas seulement des identifiants.
Une authentification multifactorielle (MFA) qui vérifie l'appareil, et pas seulement l'utilisateur
L'authentification multifactorielle (MFA) standard vérifie deux niveaux : vos identifiants et un deuxième facteur. La MFA par fournisseur d'identité (IdP) de OPSWAT ajoute un troisième niveau en vérifiant l'état et la conformité de l'appareil. Les appareils non conformes sont bloqués même avec des identifiants valides, et les utilisateurs sont guidés pour résoudre eux-mêmes les problèmes.
Secure Accès aux postes de travail virtuels
Application de la conformité des périphériques dans les environnements Omnissa Horizon
Assurez la conformité des terminaux avant le lancement des sessions de bureau virtuel et d'applications publiées. Seuls les terminaux ayant satisfait aux contrôles de conformité peuvent accéder à votre environnement Omnissa Horizon.
Network Access Control s automatisées pour tous les appareils
Vérifiez automatiquement chaque appareil tentant d'accéder à votre réseau et appliquez les politiques d'accès en temps réel. Créez des profils d'appareils avec ou sans agent, contrôlez l'accès en fonction de l'identité, du type d'appareil, de l'emplacement et de l'état de sécurité, et déployez la solution sous forme de SaaS natif du cloud, en mode hybride ou entièrement sur site pour les environnements isolés physiquement.
En savoir plus sur MetaDefender NAC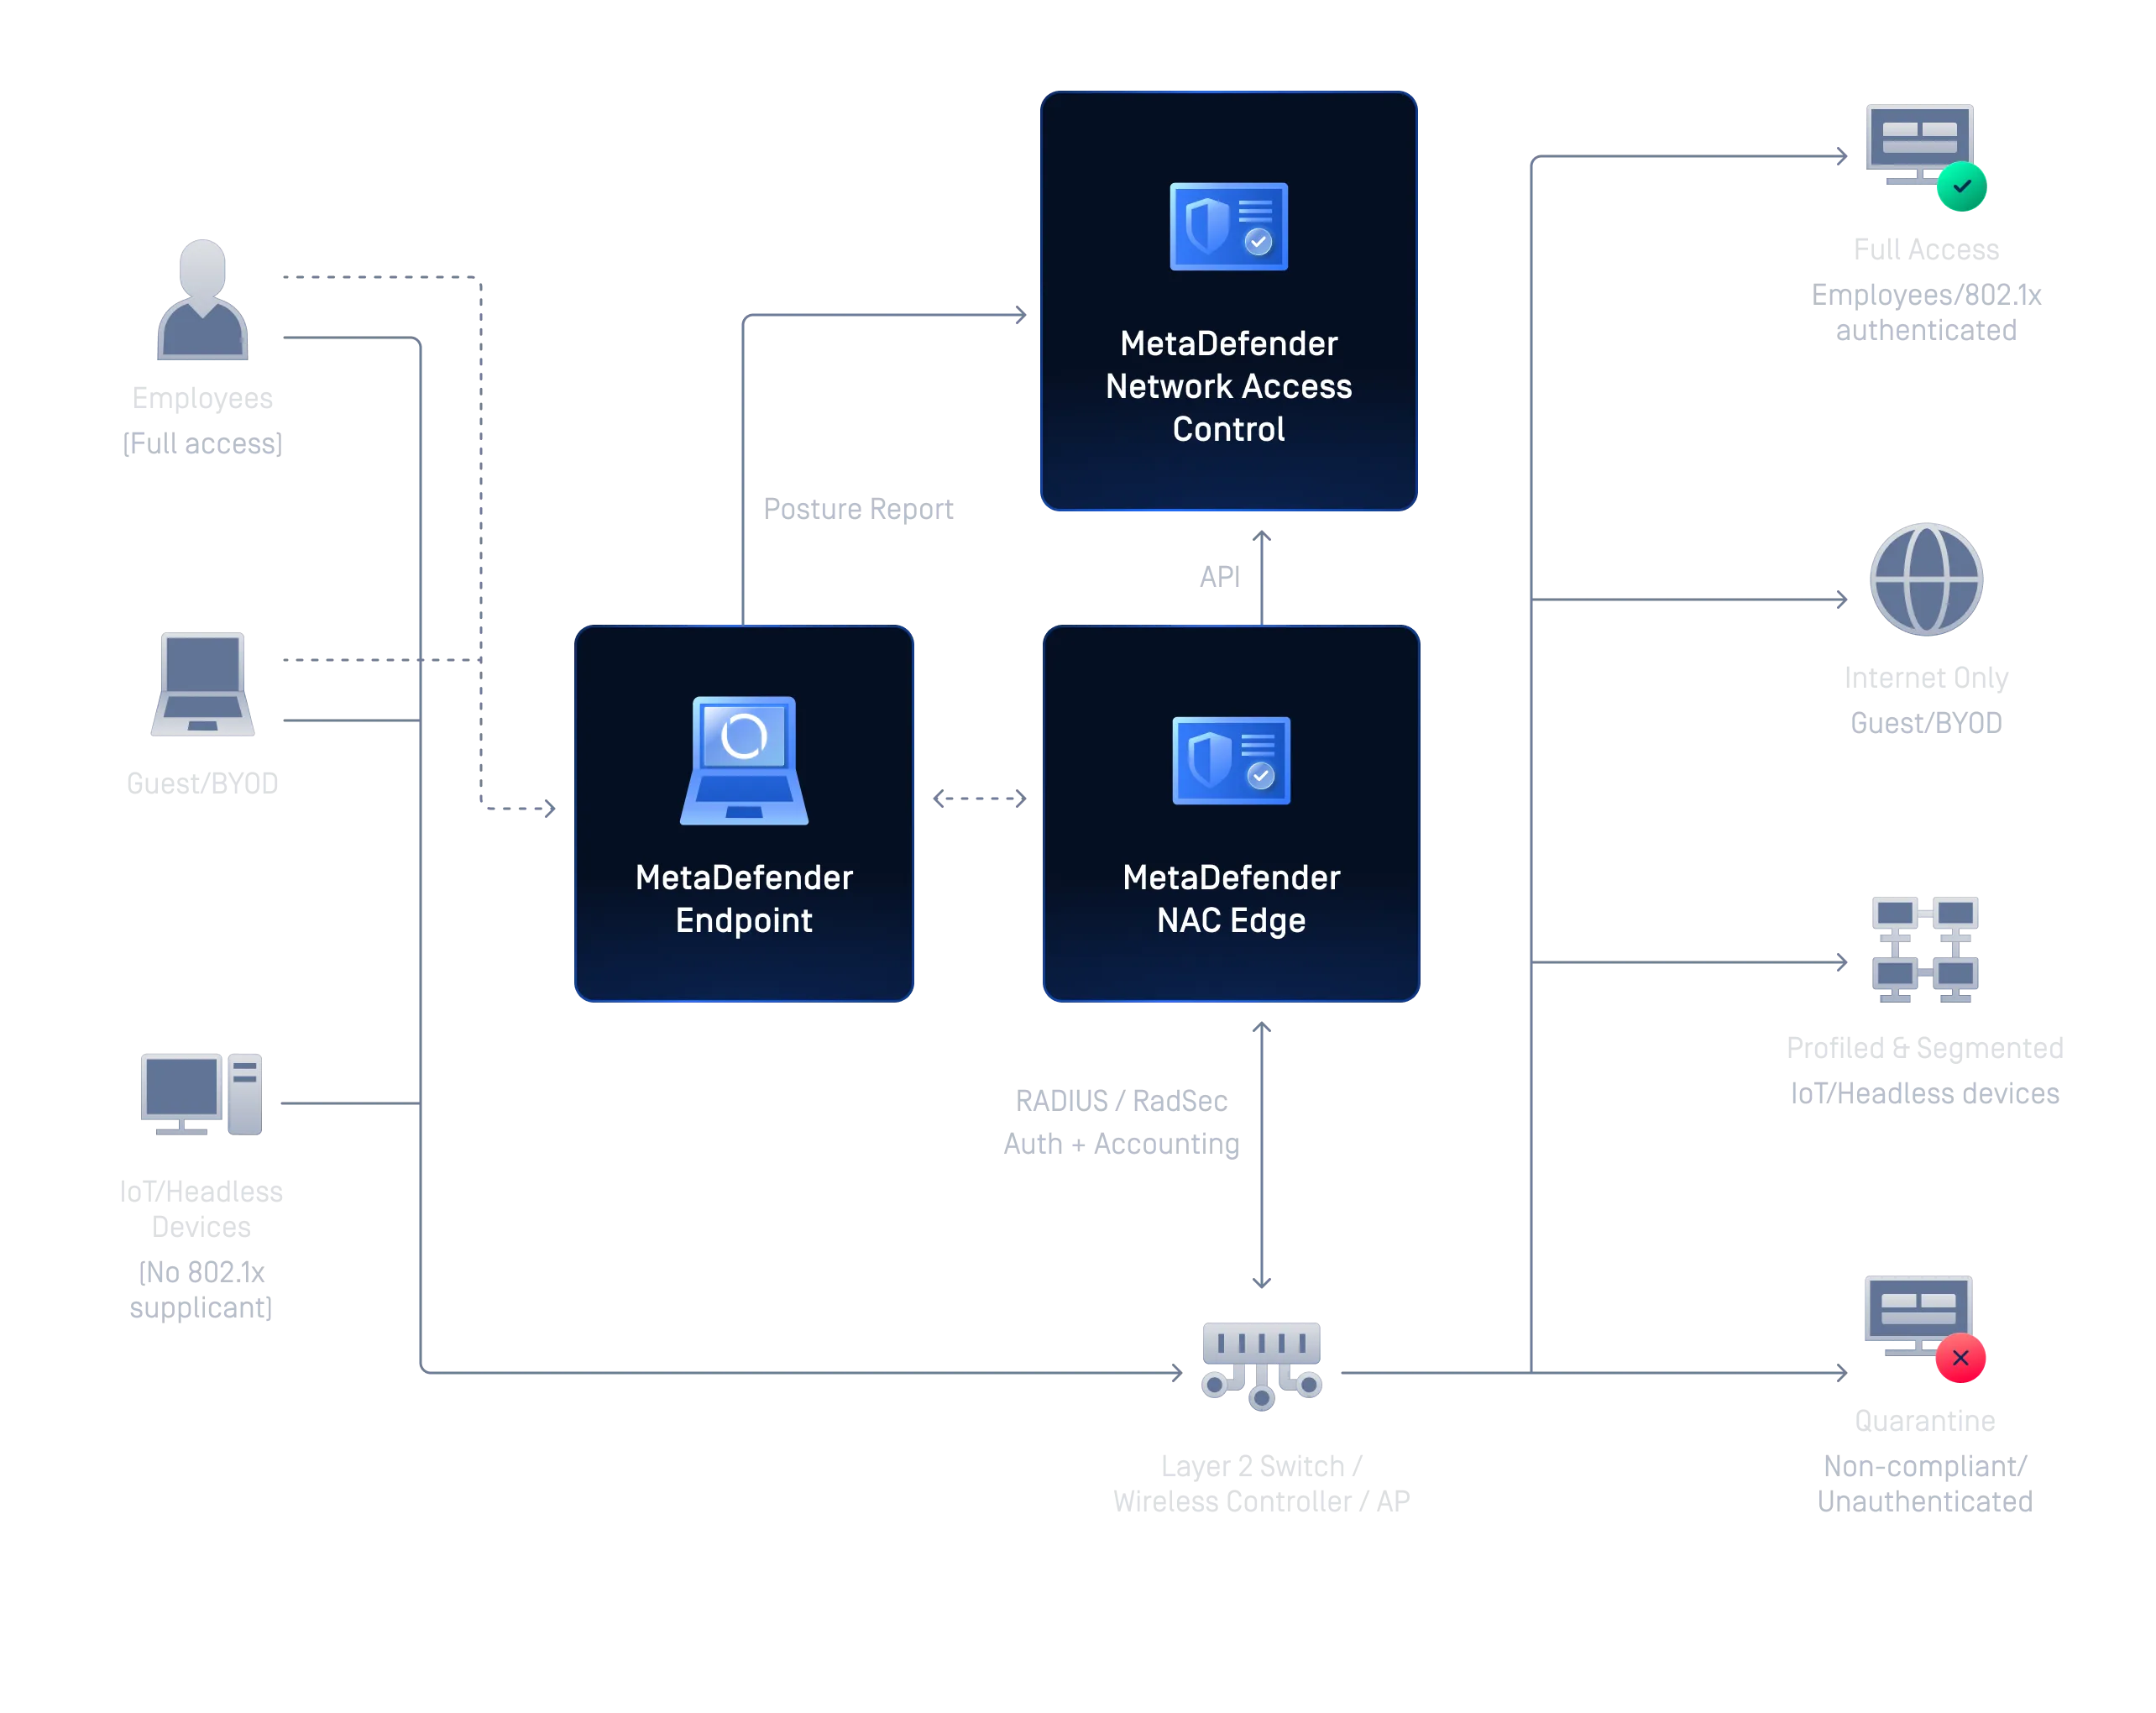
Compatible avec la pile que vous utilisez déjà
Connectez vos fournisseurs d'identité, vos solutions d'authentification multifactorielle (MFA) et votre infrastructure de postes de travail virtuels existants sans modifier votre infrastructure «
» ni remplacer ce qui fonctionne déjà.
Reconnu par les équipes de sécurité dans les secteurs réglementés d'
OPSWAT Plus de 2 100 organisations à travers le monde lui font confiance pour protéger leurs données, leurs actifs et leurs réseaux critiques contre les menaces liées aux appareils et aux fichiers, qu’elles soient d’origine
.
- « Une fois les agents déployés, nous avons rapidement pu vérifier la sécurité de plus de 70 000 appareils d'utilisateurs distants avant qu'ils n'accèdent à notre réseau, sans aucun impact sur la productivité. »Miroslav SklanskyResponsable de la technologie de la sécurité de l'information, EPAM
- « Un excellent produit. Un accompagnement de qualité. Nous avons désormais une vision plus claire et plus précise de notre niveau de sécurité et des risques potentiels auxquels nous pourrions être exposés. »Stephen WaltersResponsable des infrastructures, Genesis Investment Management
- « Étant donné que des prestataires externes accèdent quotidiennement à nos systèmes, la mise en place d’un système d’authentification rigoureux, sans aucune exception, était une nécessité, et non une simple option. La technologie OPSWATgarantit que seuls les appareils conformes peuvent se connecter à nos ressources cloud. »Ingénieur principal en sécurité
Secure Un accès à tous les points de connexion numériques
Adaptez votre architecture « zero-trust » aux exigences concrètes des équipes d'entreprise dispersées et des environnements industriels sensibles.
Donner les moyens à une main-d’œuvre à distance et « Secure »
Vérifiez l'état de santé en temps réel des appareils des employés avant de leur accorder l'accès à une application ou à une ressource réseau. Les appareils qui ne satisfont pas aux contrôles de conformité sont automatiquement bloqués ou redirigés vers une procédure d'auto-correction.
Protégez vos infrastructures critiques contre les appareils non fiables
Établissez le profil de chaque appareil accédant à vos sites industriels et à vos infrastructures critiques, tels que les ordinateurs portables des sous-traitants, les appareils BYOD et les équipements IoT, puis affectez-le à la zone réseau appropriée avant de lui accorder l'accès. Le déploiement sur site est entièrement pris en charge pour les sites en « air gap ».
Secure Chaque appareil avant qu'il ne se connecte à votre réseau
Vérifiez l'identité de l'appareil, son niveau de sécurité et sa conformité avant d'accorder l'accès au réseau. Les appareils non autorisés ou non conformes sont automatiquement bloqués, mis en quarantaine ou redirigés vers une procédure d'auto-correction, ce qui contribue à empêcher les menaces de pénétrer dans le réseau.
Préparation aux audits réglementaires
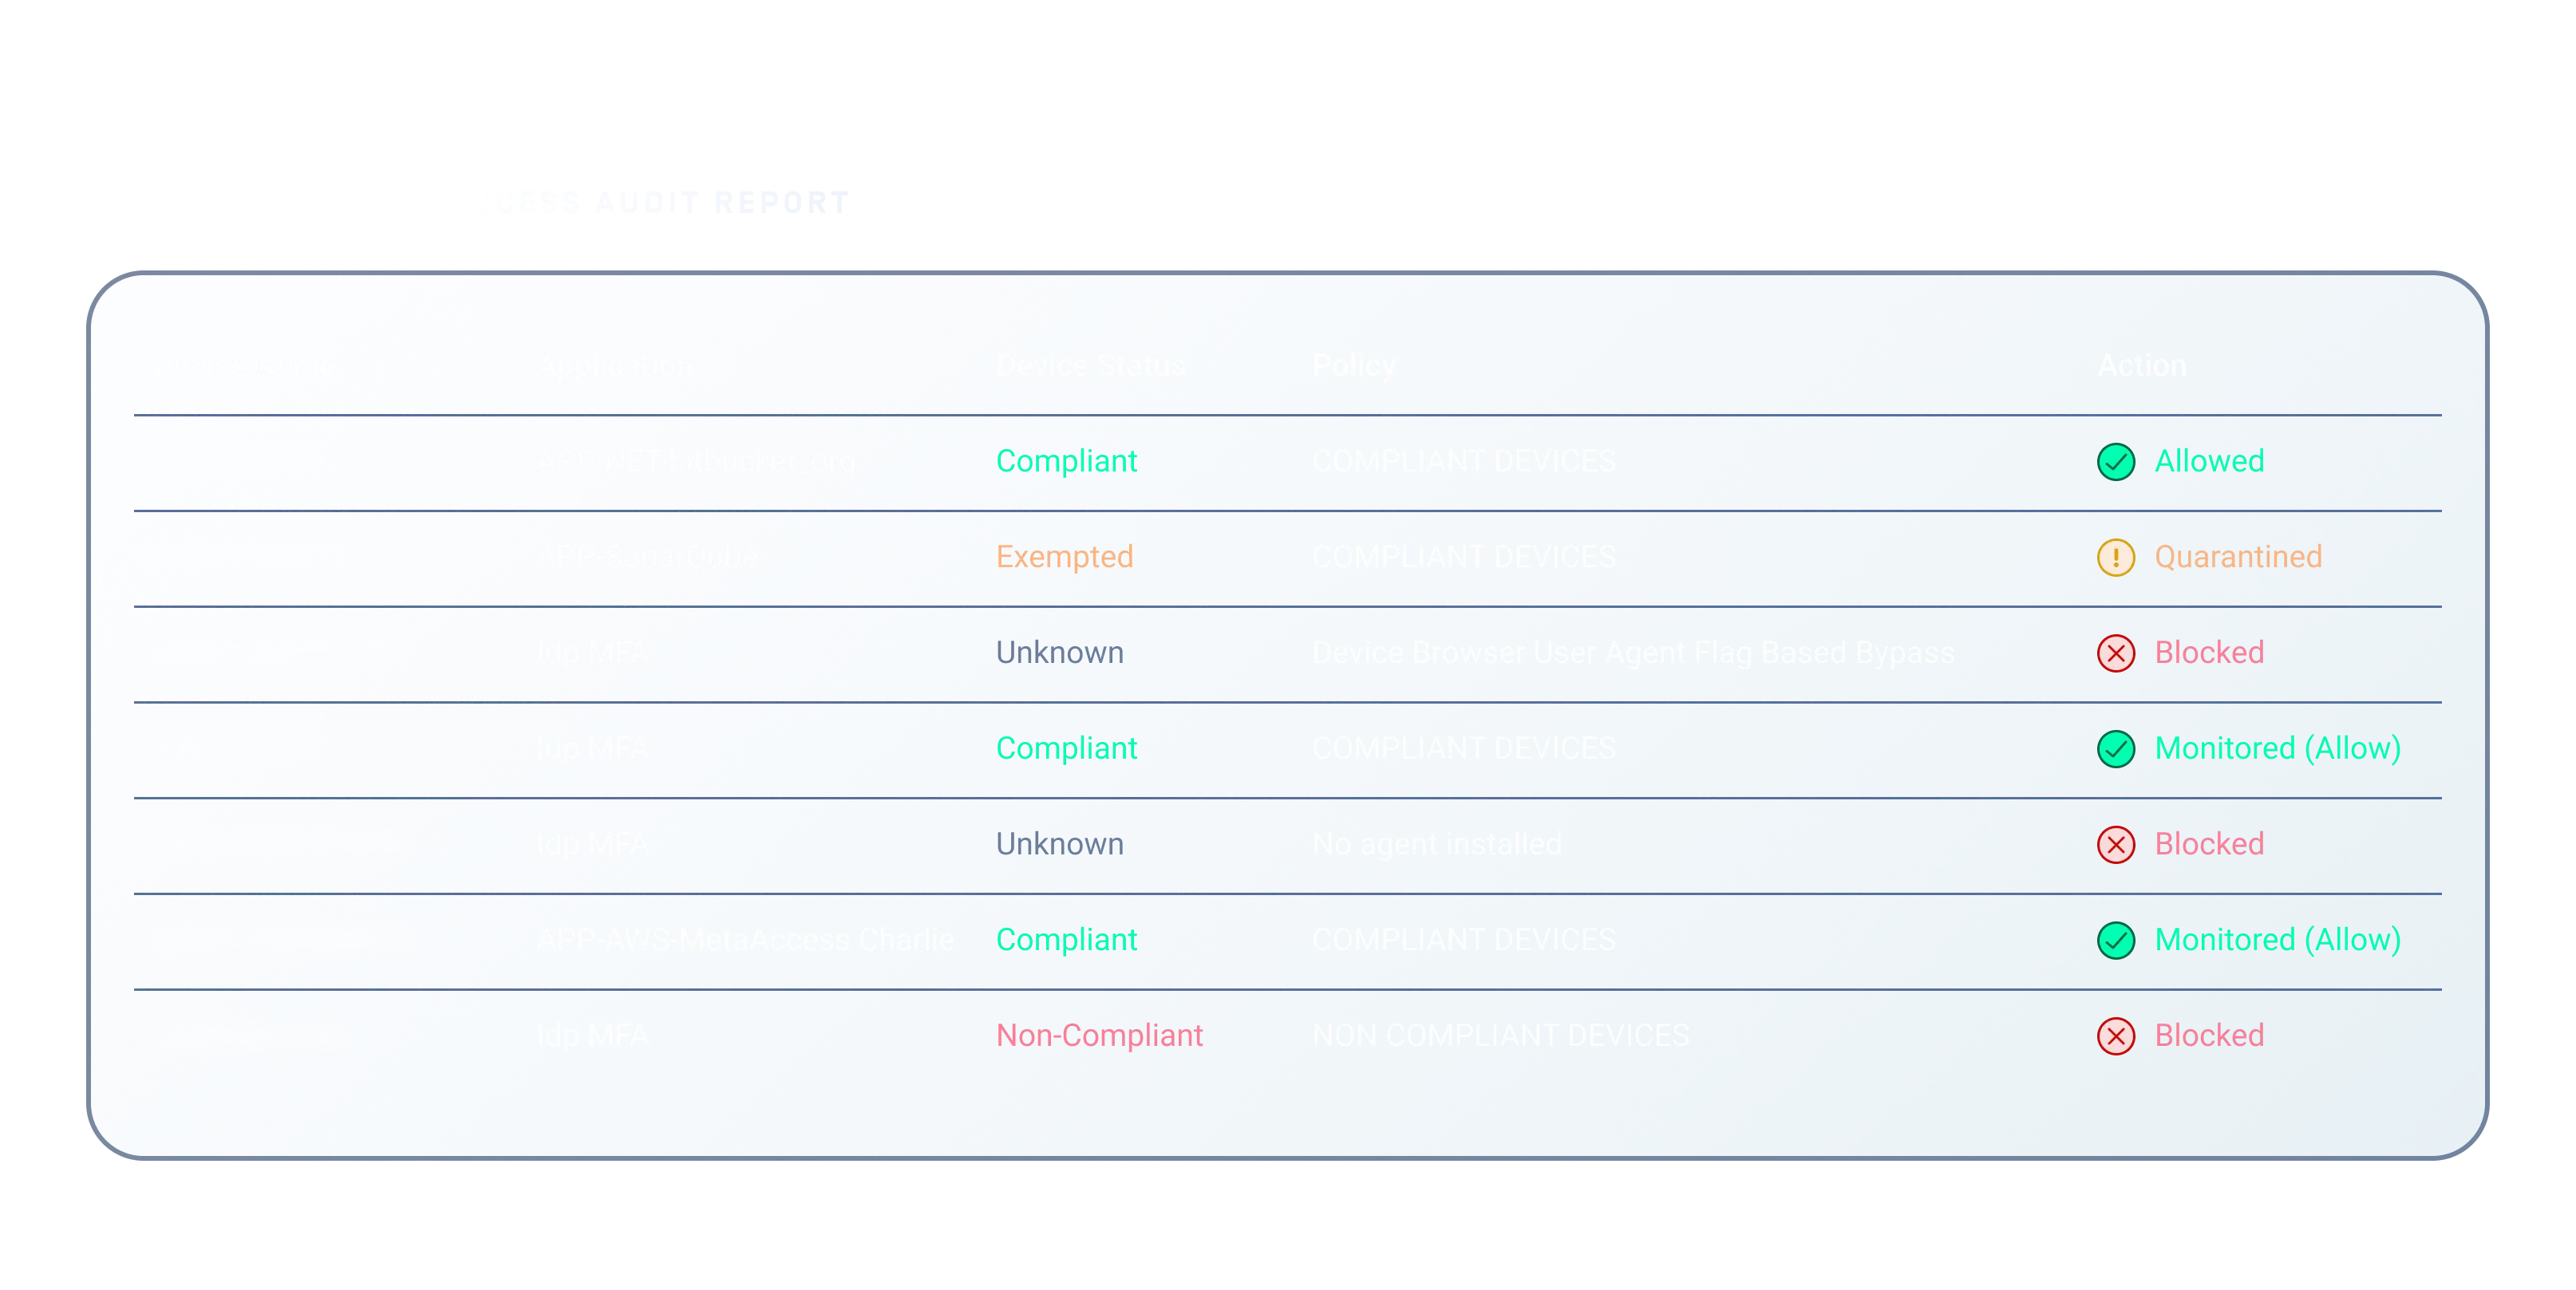
Conservez des pistes d’audit détaillées, des rapports sur l’état de sécurité et des registres relatifs à l’application des politiques pour chaque événement d’accès, afin de fournir aux auditeurs exactement ce dont ils ont besoin pour vérifier la conformité à des référentiels tels que PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT et SANS.
Ressources recommandées
My fiche technique sur laCentral Management OPSWAT

My OPSWAT Central Management Documentation

Unifier la surveillance des équipements dans la fabrication intelligente grâce à My OPSWAT Central Management

Un producteur européen d'énergie renouvelable améliore sa cybersécurité grâce à OPSWAT

Sécuriser l'accès au code propriétaire avec My OPSWAT Central Management: L'histoire d'un développeur de jeux de premier plan

EPAM garantit un accès Secure et la sécurité des fichiers grâce à My OPSWAT Central Management MetaDefender Cloud

Ping Identity et OPSWAT la sécurité d'accès avec DaVinci et My OPSWAT Central Management

Omnissa renforce la sécurité et la conformité lors de l'accès à Horizon VDI grâce à My OPSWAT Central Management
0 résultats. Veuillez réessayer.
FAQ
SDP accorde des autorisations au cas par cas, avec un accès limité au strict minimum, uniquement après vérification de l’identité et de la conformité. Contrairement aux VPN traditionnels, qui offrent un accès étendu au réseau une fois la connexion établie, SDP limite l’accès des utilisateurs aux seules ressources dont ils ont besoin, ce qui réduit considérablement la surface d’attaque et le risque de déplacement latéral.
Un VPN assure la connectivité dès qu'un utilisateur se connecte ; le ZTNA standard ajoute un contrôle de base de l'état de sécurité. Le « OPSWAT » vérifie de manière approfondie la conformité de l'appareil avant l'accès et de manière continue par la suite, de sorte qu'une connexion valide effectuée à partir d'un appareil compromis sera tout de même bloquée.
My OPSWAT Central Management détecte ce changement en temps réel. En fonction de la configuration de la politique, le système isolera immédiatement la session ou guidera l'utilisateur à travers des étapes de correction automatisées en libre-service. Dès que l'appareil respecte les exigences de la politique, l'accès est automatiquement rétabli, ce qui allège la charge de travail du service d'assistance et permet aux utilisateurs de rester productifs.
Non. Deux options s'offrent à vous : remplacer votre VPN existant par notre solution d'accès de nouvelle génération « SDP », ou conserver votre solution actuelle en y ajoutant une couche supplémentaire sur l'IdP et l'authentification multifactorielle (MFA) que vous utilisez déjà.
Oui, via des méthodes avec et sans agent. Le contrôle d'accès au réseau sur site (MetaDefender NAC ) fonctionne sans agent : il détecte et établit le profil des appareils directement sur le réseau ; les vérifications approfondies des terminaux et à distance utilisent un agent léger et facilement désinstallable pour les appareils gérés et les appareils BYOD, avec un contrôle de conformité rapide avant l'accès.
